پرونده ویژه تکین: شمارش معکوس برای ساعت صفر کوانتومی بیتکوین و اتریوم
واکاوی بیانیه اضطراری رگولاتورهای ارشد اتحادیه اروپا پیرامون خطر شکستن امضاهای رمزنگاری بلاکچین توسط رایانههای کوانتومی و نقشه بقای ساتوشی.
- 🎮زنگ خطر ناظران مالی اروپا- بیانیه مشترک EBA و ESMA درباره فروپاشی بالقوه استانداردهای رمزنگاری مالی.
- 🎧کاهش آستانه کیوبیت فیزیکی- یافتههای گوگل کوانتوم AI و نزدیک شدن الگوریتم شور به شکستن منحنی بیضوی.
- 🚀تهدید ۱.۱ میلیون بیتکوین ساتوشی- آسیبپذیری آدرسهای P2PK و خطر استخراج کلیدهای خصوصی.
- 🗡️فرانترانینگ کوانتومی در ممپول- خطر شکار تراکنشها در فضای انتظار شبکه پیش از ثبت در بلاک.
- 📰نقشهراه دسامبر ۲۰۲۹ اتریوم- ضربالاجل بنیاد اتریوم برای مهاجرت به امضاهای پسا-کوانتومی لتیس و استارک.
- ⚔️طرح غروب جیمیسون لوپ- پیشنهاد مسدودسازی خروجیهای قدیمی برای جلوگیری از تاراج کوانتومی.
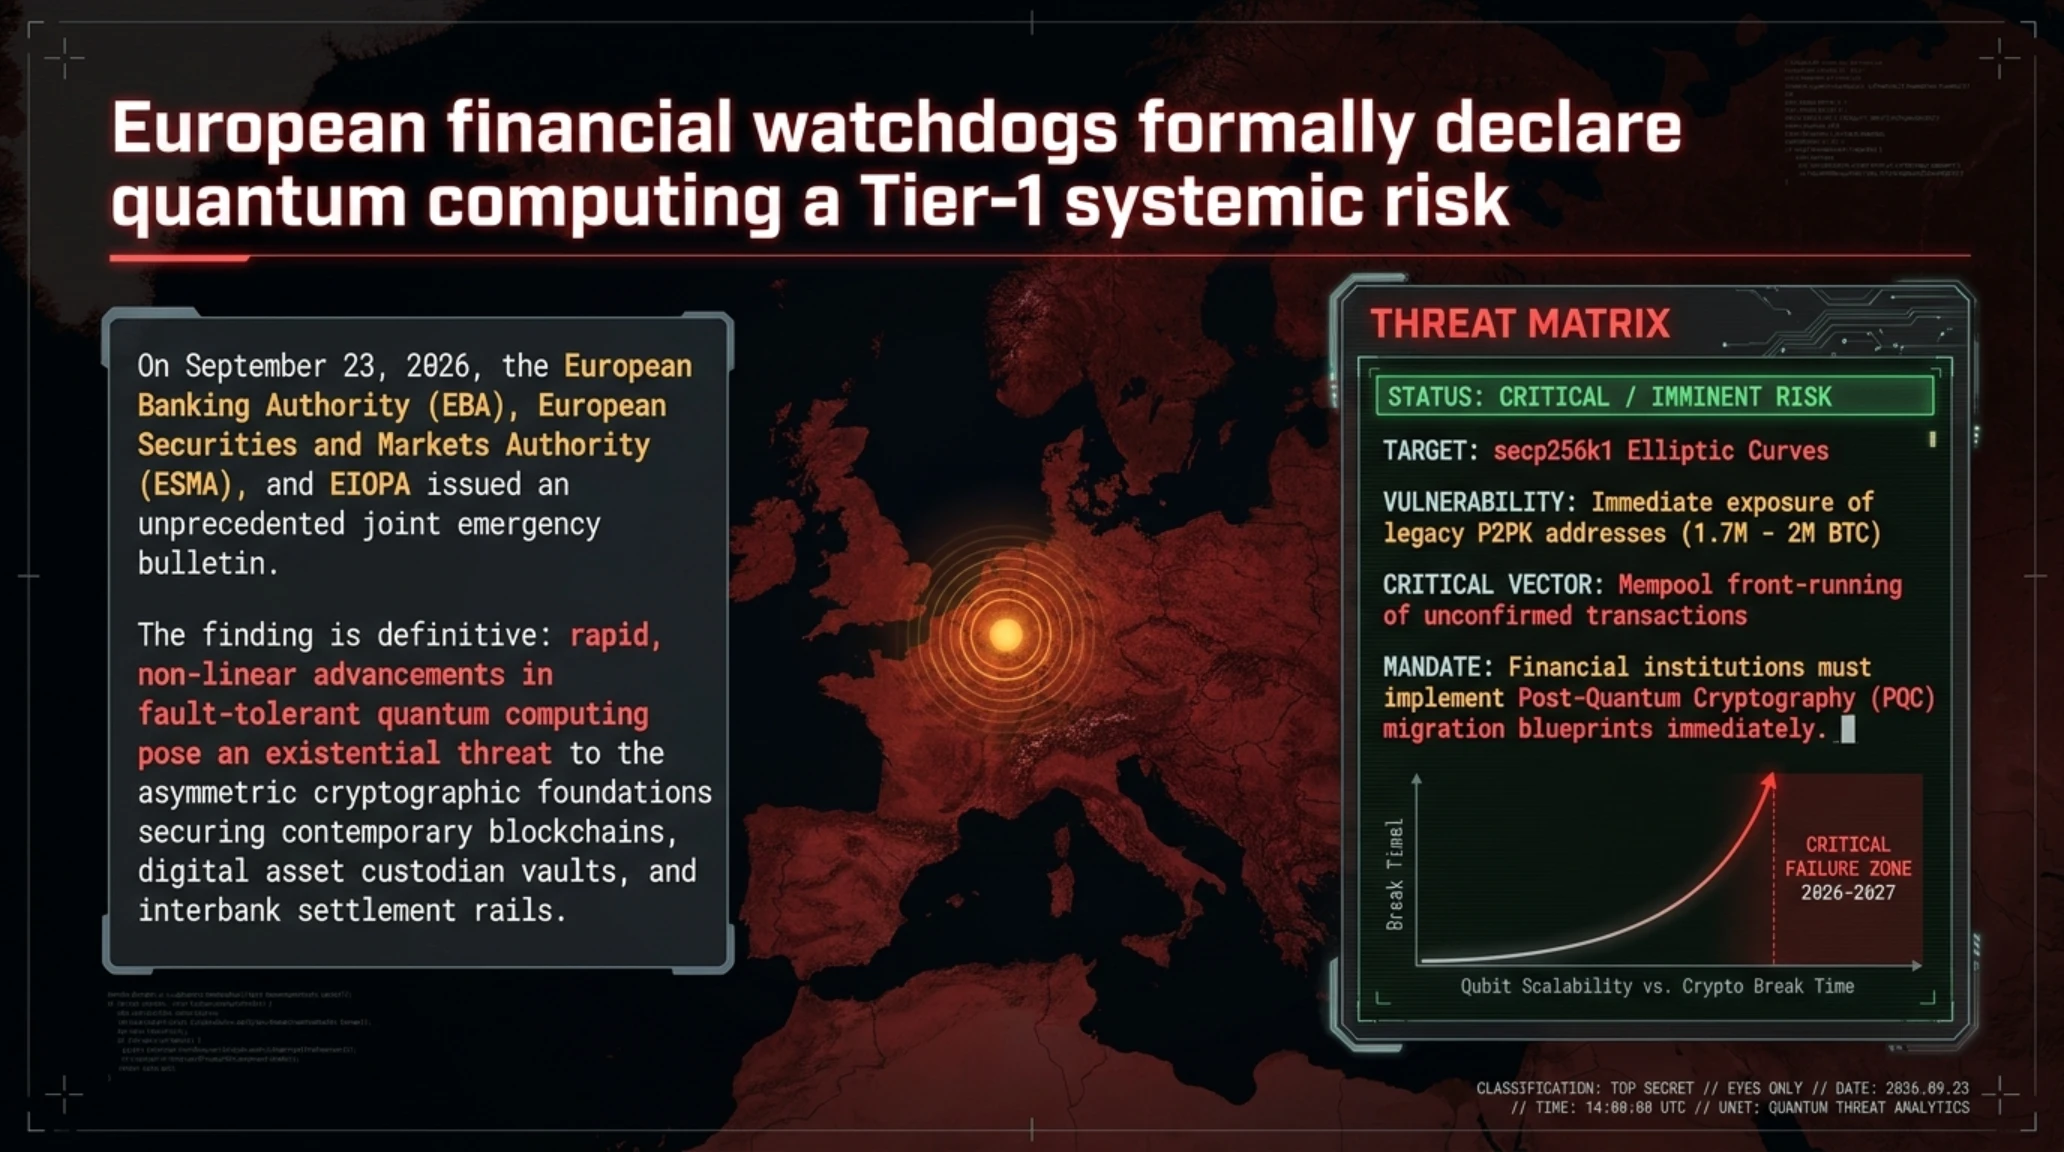
در ۲۳ سپتامبر ۲۰۲۶، انتشار یک بیانیه مشترک و هشداردهنده از سوی سه نهاد ارشد نظارت مالی در اتحادیه اروپا، ارتعاش شدیدی در ستونفقرات بازارهای مالی سنتی و اکوسیستم بلاکچین ایجاد کرد. سازمان بانکداری اروپا (EBA)، سازمان بیمه و مستمریهای شغلی (EIOPA) و سازمان بازارها و اوراق بهادار اروپا (ESMA) با انتشار یک گزارش ارزیابی ریسک استراتژیک، رسماً اعلام کردند که پیشرفتهای شتابان در حوزه رایانش کوانتومی، مبانی ریاضیاتی و الگوهای رمزنگاری حفاظتکننده از شبکههای توزیعشده، تراکنشهای بینبانکی و داراییهای دیجیتال را در معرض یک تهدید سیستماتیک قرار داده است.
این هشدار بیسابقه نه یک مانور تبلیغاتی برای جلب توجه، بلکه حاصل همگرایی نتایج محاسباتی تازه در آزمایشگاههای پیشرو فیزیک کوانتوم بود. یافتههای اخیر محققان از جمله گزارشهای دپارتمان کوانتوم گوگل (Google Quantum AI) نشان داد که تعداد کیوبیتهای فیزیکی مورد نیاز برای اجرای موفق الگوریتم شور (Shor's Algorithm) و استخراج کلیدهای خصوصی از روی کلیدهای عمومی آشکارشده، به مراتب کمتر از تخمینهای پیشین دهه گذشته است. این جهش علمی به این معناست که فاصله فرضی میان ابررایانههای کوانتومی آزمایشگاهی و سامانههای قادر به رمزگشایی کدهای جهان واقعی با سرعتی نگرانکننده در حال کاهش است.
برای دو شبکه غولپیکر بیتکوین و اتریوم که مجموعاً بیش از دو تریلیون دلار سرمایه نهادی و خرد را بر پایه الگوریتمهای سنتی منحنی بیضوی (ECDSA secp256k1) نگهداری میکنند، این هشدار حکم یک شمارش معکوس به سمت «ساعت صفر رمزنگاری» را دارد. اگر اکوسیستم بلاکچین نتواند پیش از دستیابی نخستین آزمایشگاه به رایانه کوانتومی مقاوم به خطا (Fault-Tolerant) زیرساخت امضاهای خود را دگرگون کند، پیامد آن سقوط بیدرنگ اعتماد به پایگاههای داده غیرمتمرکز و غارت احتمالی میلیاردها دلار دارایی دستنخورده از جمله خزانههای تاریخی ساتوشی ناکاموتو خواهد بود.
چکیده اجرایی: بحران کوانتومی رمزنگاری در یک نگاه
- هشدار هماهنگ سه رگولاتور ارشد اتحادیه اروپا پیرامون قابلیت رایانههای کوانتومی در استخراج کلیدهای خصوصی از کلیدهای عمومی افشاشده
- کاهش چشمگیر برآورد کیوبیتهای فیزیکی لازم برای شکستن الگوریتم ECDSA بر اثر بهینهسازی کدهای تصحیح خطای کوانتومی (QEC)
- آسیبپذیری قطعی میلیونها بیتکوین در آدرسهای قدیمی P2PK شامل ذخایر ساتوشی و خطر فرانترانینگ تراکنشها در حافظه موقت Mempool
- تعیین دسامبر ۲۰۲۹ به عنوان خط پایان تغییر ساختار بنیادین اتریوم و آزمایش امضاهای جایگزین مبتنی بر شبکه لتیس و اثباتهای استارک
برای درک عمق بحرانی که ناظران اروپایی بر آن دست گذاشتهاند، باید به معماری ریاضیاتی بیتکوین و اتریوم رجوع کرد. سنگبنای امنیت این شبکهها بر پایه «مسئله لگاریتم گسسته روی منحنیهای بیضوی» (ECDLP) استوار است. در دنیای رایانههای کلاسیک، محاسبه کلید عمومی از روی کلید خصوصی با استفاده از ضرب نقطهای در چند میلیثانیه انجام میشود، اما معکوس کردن این فرایند یعنی استخراج کلید خصوصی ۲۵۶ بیتی از روی کلید عمومی نیازمند تریلیونها سال زمان محاسباتی توسط قویترین ابررایانههای جهان است. این نامتقارن بودن زمان پردازش، همان قفل فولادی است که مالکیت وجوه را در بلاکچین تضمین میکند.
اما مکانیک کوانتومی این معادله را بازنویسی میکند. در سال ۱۹۹۴، پیتر شور با ارائه الگوریتم معروف خود نشان داد که یک کامپیوتر کوانتومی مجهز به حالتهای برهمنهی (Superposition) و درهمتنیدگی (Entanglement) میتواند مسئله لگاریتم گسسته و تجزیه به عوامل اول را در زمان چندجملهای (Polynomial Time) حل کند. آنچه برای یک کامپیوتر سنتی نیازمند میلیونها سال بود، برای یک پردازشگر کوانتومی ایدهآل تنها چند ساعت یا حتی چند دقیقه زمان میبرد.

شناسنامه ریسک: گزارش مشترک ناظران مالی اتحادیه اروپا (ESAs)
تاریخ انتشار سند: ۲۳ سپتامبر ۲۰۲۶ (مهر ۱۴۰۵)
محور هشدار: تهدید ساختاری سامانههای احراز هویت نامتقارن و زیرساختهای دفترکل توزیعشده (DLT)
توصیه کلیدی: آغاز فوری مهاجرت مالی و بلاکچینی به رمزنگاری پسا-کوانتومی (PQC) و حذف استانداردهای قدیمی
کالبدشکافی مکانیسم نفوذ: الگوریتم شور در برابر منحنیهای بیضوی
تفاوت اساسی میان رایانههای کلاسیک و سامانههای کوانتومی در ماهیت واحد بنیادین پردازش یعنی «کیوبیت» نهفته است. در حالی که یک بیت کلاسیک فقط میتواند ارزش صفر یا یک داشته باشد، یک کیوبیت به لطف ویژگی برهمنهی کوانتومی میتواند به طور همزمان ترکیبی احتمالی از هر دو وضعیت را نمایندگی کند. الگوریتم شور با مهار این ویژگی و استفاده از تبدیل فوریه کوانتومی (QFT)، دوره تناوب توابع ریاضی مرتبط با ضربهای منحنی بیضوی را با شتابی خارقالعاده کشف میکند.
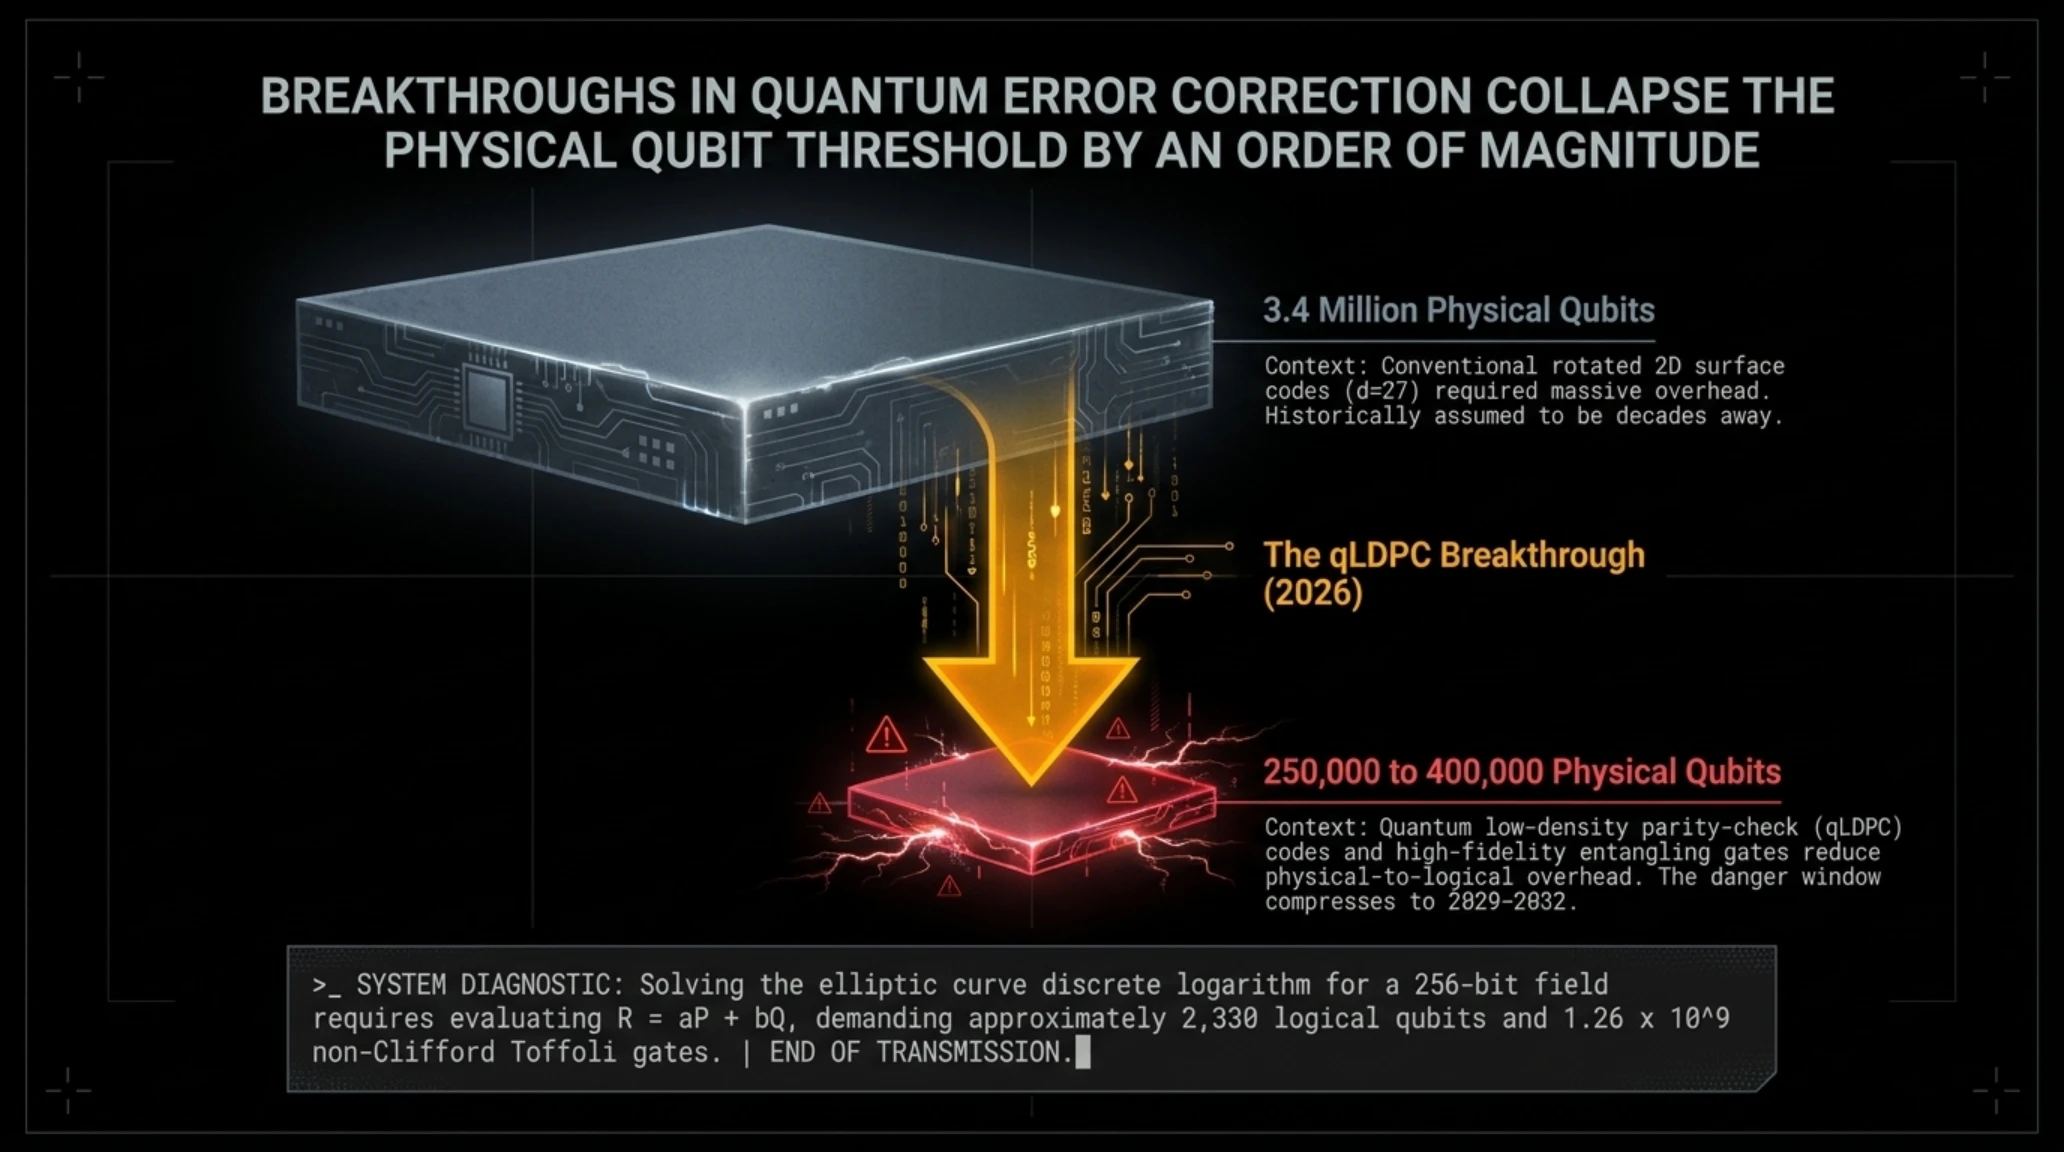
تا پیش از سال ۲۰۲۵، اجماع جامعه علمی بر این بود که برای شکستن کلیدهای ۲۵۶ بیتی بیضوی (مانند منحنی secp256k1 بیتکوین)، ساخت یک پردازشگر کوانتومی با حداقل ۲ تا ۴ هزار کیوبیت منطقی (Logical Qubits) و در نتیجه چندین میلیون کیوبیت فیزیکی پر سر و صدا جهت تصحیح خطا الزامی است. اما پیشرفتهای حاصلشده در تکنیکهای فشردهسازی مدارهای کوانتومی، کدهای تصحیح خطای سطحی (Surface Codes) و پایداری کیوبیتهای ابررسانا، این آستانه را به شکل چشمگیری پایین آورده است.
جعبه اصطلاحات فنی: الفبای بحران کوانتومی در بلاکچین
کیوبیت منطقی: کیوبیت پایداری که از تجمیع صدها یا هزاران کیوبیت فیزیکی دارای نویز برای تصحیح خطای کوانتومی (QEC) ساخته میشود.
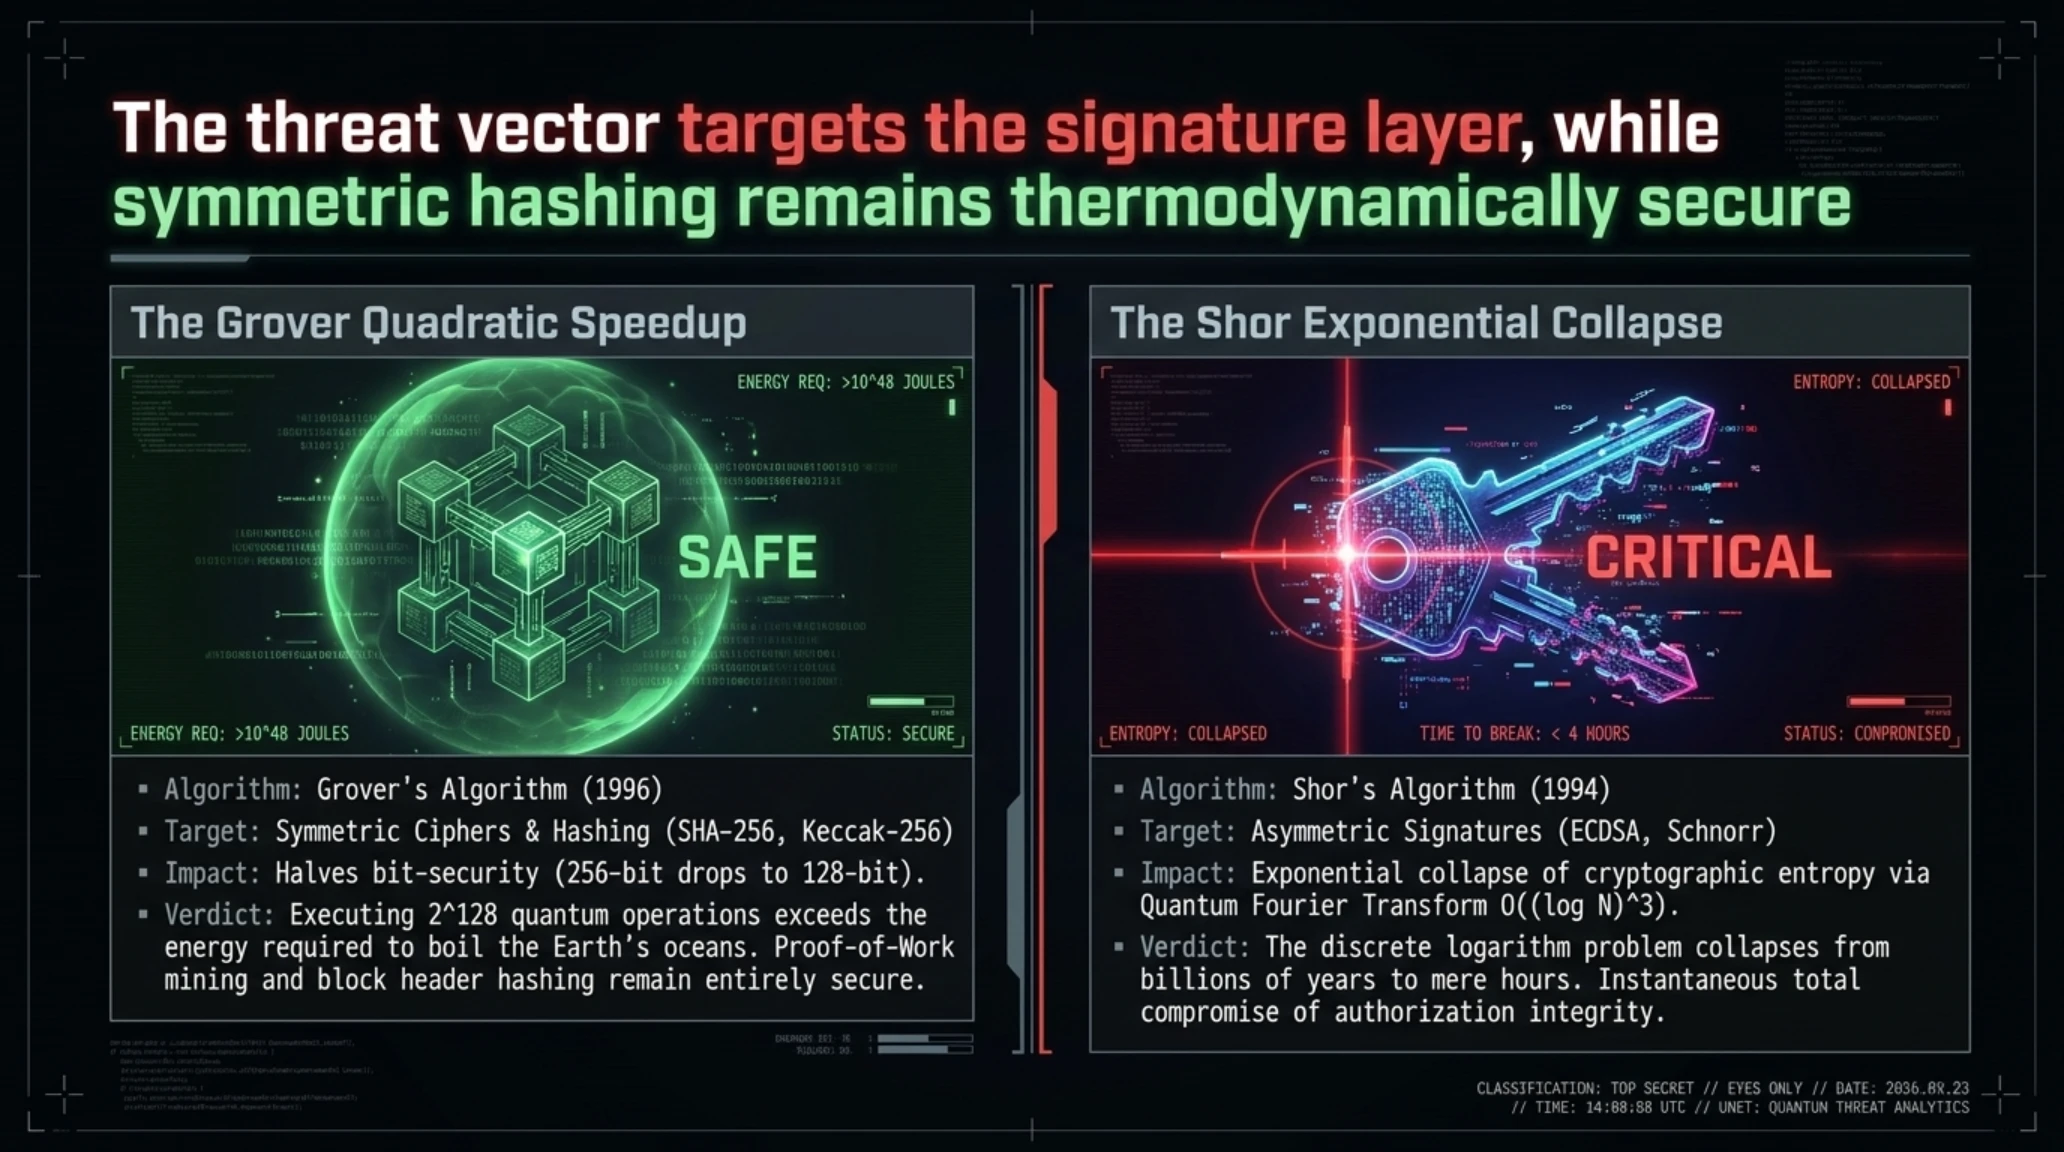
الگوریتم گروور (Grover): الگوریتمی کوانتومی که جستجو در پایگاههای داده نامرتب را با شتاب رادیکالی انجام میدهد و امنیت هشهایی مانند SHA-256 را نصف میکند.
با این وجود، میان تهدید الگوریتم شور برای امضاها و تهدید الگوریتم گروور برای توابع درهمساز (Hash Functions) تفاوتی حیاتی وجود دارد. الگوریتم گروور تنها میتواند مقاومت توابع هش را به صورت رادیکالی کاهش دهد؛ بدین معنا که یک تابع هش ۲۵۶ بیتی مانند SHA-256 در برابر یک رایانه کوانتومی مقاومتی معادل ۱۲۸ بیت ارائه میدهد که از دیدگاه ریاضیاتی همچنان سطحی فراتر از نفوذپذیری عملی است. فاجعه واقعی در لایه امضاها یعنی الگوریتمهای نامتقارن ECDSA نهفته است؛ جایی که الگوریتم شور نه کاهش رادیکالی، بلکه فروپاشی کامل و نمایی مقاومت ریاضی را به بار میآورد.
پاشنه آشیل شبکه بیتکوین: راز ۱.۱ میلیون کوین دستنخورده ساتوشی ناکاموتو
یکی از بزرگترین سوءتفاهمها در جامعه رمزارزها این تصور اشتباه است که تمامی بیتکوینها به یک اندازه در معرض خطر حمله کوانتومی قرار دارند. حقیقت فنی آن است که شبکه بیتکوین از ساختارهای آدرسدهی متفاوتی استفاده میکند و میزان آسیبپذیری هر آدرس به نحوه تعامل آن با کلید عمومی بستگی دارد.
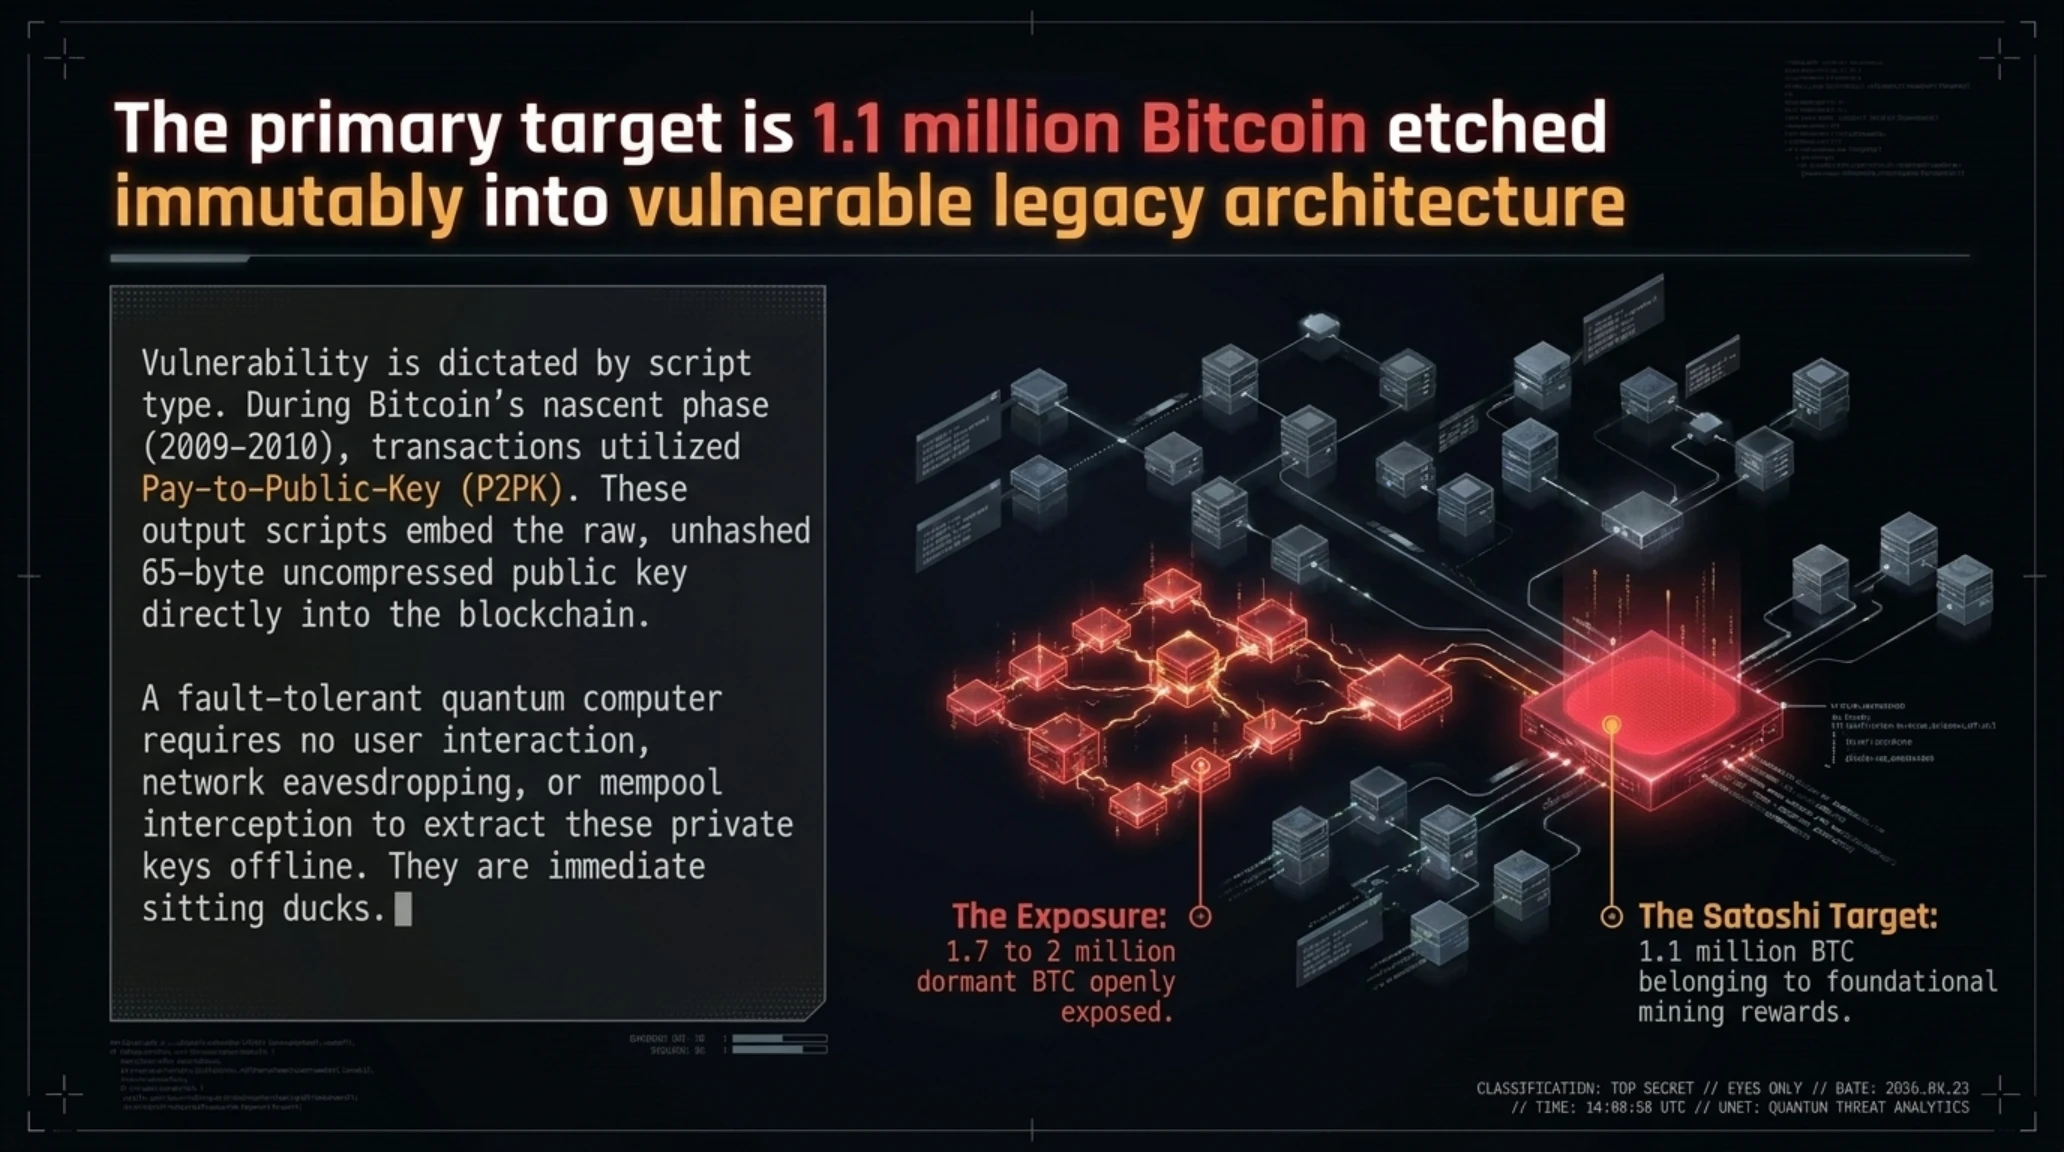
در سالهای نخست پیدایش بیتکوین (۲۰۰۹ تا ۲۰۱۰)، تراکنشها به صورت مستقیم به کلید عمومی ارسال میشدند؛ ساختاری که در اصطلاح فنی به عنوان Pay-to-Public-Key یا P2PK شناخته میشود. در این فرمت، خود کلید عمومی به طور کامل و بدون هیچ حفاظتی در تاریخچه بلاکچین ثبت شده است. تخمین زده میشود که بین ۱.۷ تا ۲ میلیون بیتکوین در قالب آدرسهای P2PK ذخیره شده باشند که مشهورترین آنها، خزانههای اولیه منتسب به شخص ساتوشی ناکاموتو با موجودی بیش از ۱.۱ میلیون بیتکوین است.
سنجشگر شایعه در برابر واقعیت: آستانه تهدید کوانتومی
واقعیت فنی تاییدشده: در حال حاضر هیچ پردازشگر کوانتومی با توانایی شکستن کلیدهای ۲۵۶ بیتی ساخته نشده است؛ اما با نرخ رشد فعلی کدهای تصحیح خطا، پیشبینی میشود سامانههای اولیه تا اواخر دهه حاضر ظهور کنند و آمادهسازی ساختاری از همین امروز ضروری است.
اگر روزی نخستین رایانه کوانتومی با توانایی اجرای الگوریتم شور به آستانه شکستن secp256k1 برسد، دارندگان این پردازشگر نیازی به هک شبکه یا به دست آوردن دسترسی به کیفپولهای فیزیکی نخواهند داشت. آنها به سادگی میتوانند کلیدهای عمومی ثبتشده در بلاکهای جنسیس و سالهای اول را بردارند، کلیدهای خصوصی متناظر را استخراج کنند و با امضای تراکنشهای معتبر، این سرمایه عظیم تاریخی را به آدرسهای خود منتقل نمایند؛ رویدادی که شوک قیمتی بیسابقهای را بر کل بازارهای جهانی تحمیل خواهد کرد.
بحران ممپول و شبیخون در چند ثانیه: شکار تراکنشها پیش از ثبت
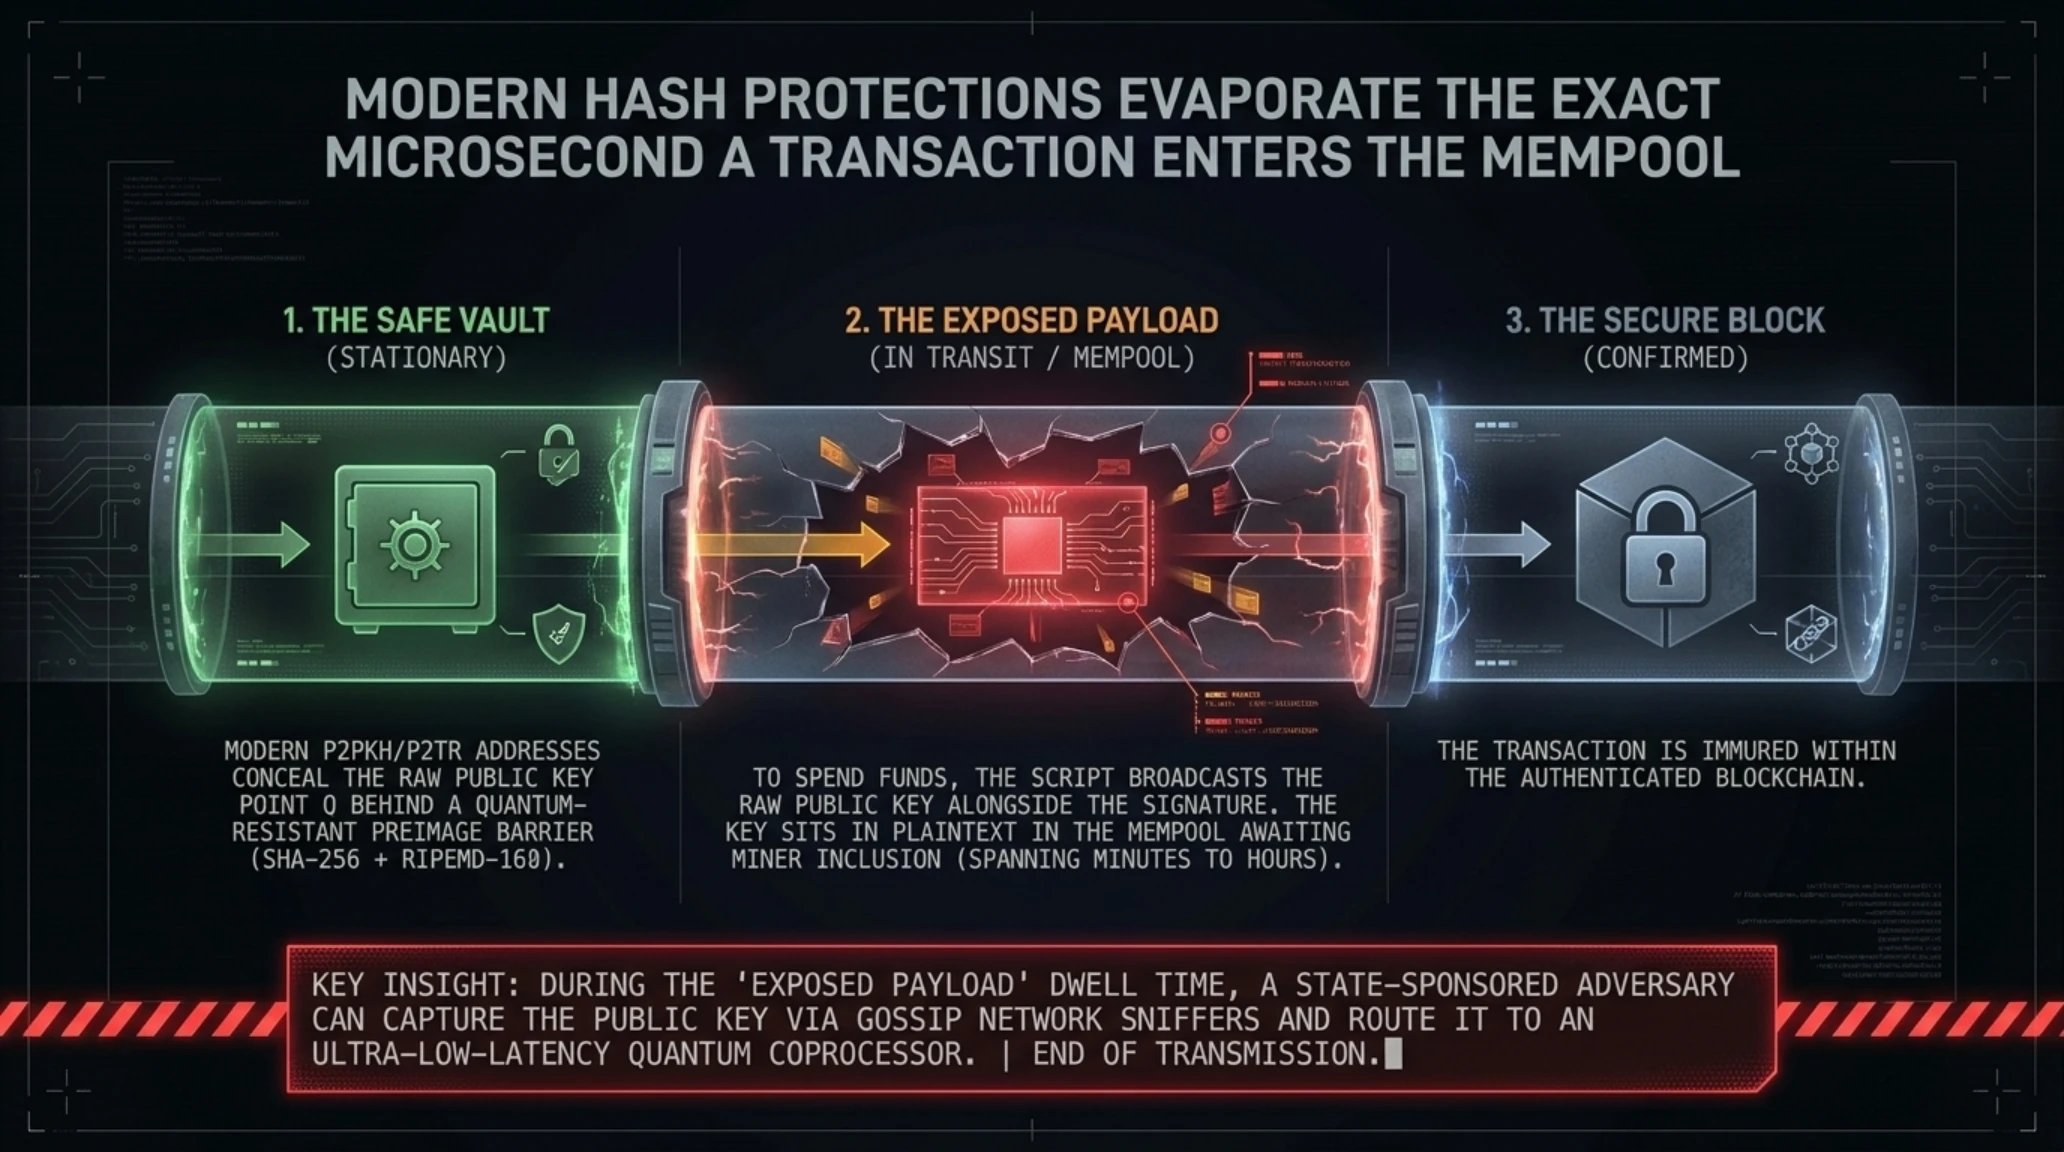
در ساختارهای مدرنتر آدرسدهی نظیر P2PKH (فرمتهای سنتی شروع با ۱)، P2WPKH (فرمت بومی سگویت شروع با bc1q) و تپروت (P2TR)، کلید عمومی کاربر ابتدا تحت دو لایه هشگذاری با توابع SHA-256 و RIPEMD-160 قرار میگیرد. به دلیل مقاومت فوقالعاده توابع هش در برابر رایانش کوانتومی، تا زمانی که کاربر تراکنشی از این آدرسها ارسال نکرده باشد، کلید عمومی او از دید مهاجمان کوانتومی کاملاً مخفی باقی میماند.
اما پاشنه آشیل درست در لحظه ارسال تراکنش فعال میشود. هنگامی که کاربر تصمیم میگیرد مقداری از دارایی خود را خرج کند، باید برای اثبات مالکیت، کلید عمومی خام و امضای دیجیتال خود را در قالب پیام تراکنش منتشر کند. این تراکنش پیش از تایید ماینرها و ثبت در بلاک، وارد فضای انتظار یا ممپول (Mempool) شبکه میشود. در این بازه زمانی که معمولاً بین چند ثانیه تا چند ده دقیقه به طول میانجامد، کلید عمومی در برابر تمام گرههای شبکه عریان و آشکار است.
تایملاین شتاب کوانتومی و ایستگاههای هشدار (۲۰۲۶ تا ۲۰۳۵)
| مقطع زمانی | رویداد در اکوسیستم بلاکچین | سطح ریسک |
|---|---|---|
| سپتامبر ۲۰۲۶ | بیانیه هشدار مشترک ناظران اروپایی | هشدار و برنامهریزی |
| ۲۰۲۷ - ۲۰۲۸ | آزمایش امضاهای پسا-کوانتومی روی تستنتهای اتریوم | متوسط |
| دسامبر ۲۰۲۹ | ضربالاجل اتریوم برای هاردفورک مقاومت کوانتومی | بحرانی برای شبکههای ثابت |
| ۲۰۳۱ - ۲۰۳۳ | تهدید مستقیم آدرسهای P2PK و استخراج کلیدهای قدیمی | بسیار بالا |
| ۲۰۳۵ | انقراض کامل استانداردهای امضای RSA و منحنی بیضوی | پایان الگوریتمهای سنتی |
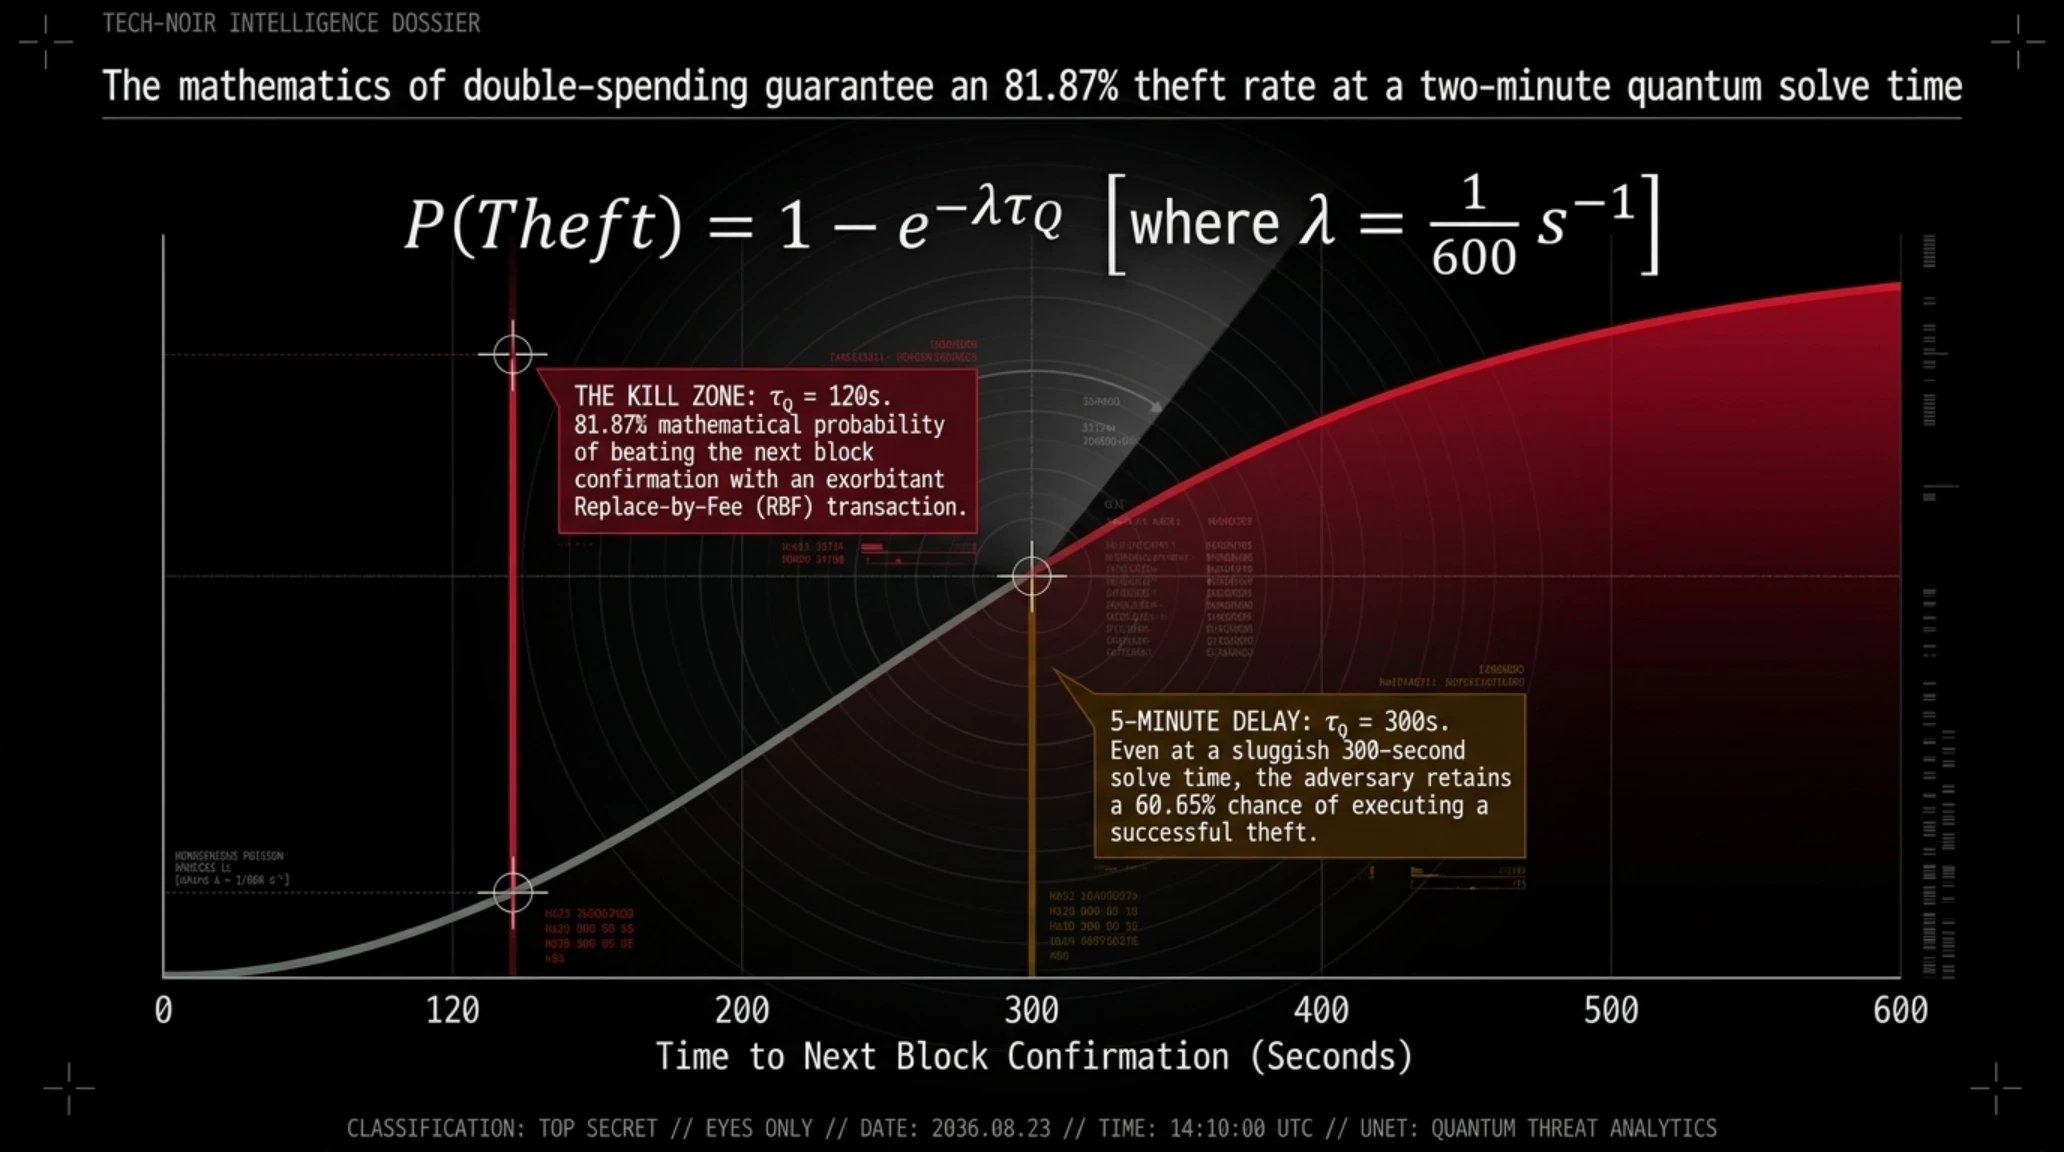
یک مهاجم کوانتومی مجهز به الگوریتمهای استخراج سریع، میتواند به محض مشاهده تراکنش در ممپول، در کسری از ثانیه کلید عمومی آشکارشده را برداشته، کلید خصوصی کاربر را مهندسی معکوس کند و بلافاصله یک تراکنش رقیب با کارمزد بسیار بالاتر (Replace-by-Fee) ایجاد نماید تا ماینرها تراکنش جعلی او را زودتر در بلاک ثبت کنند. در چنین سناریویی، تراکنش واقعی کاربر مردود شده و موجودی حساب او در چشمبرهمزدنی به سرقت خواهد رفت.

پاسخ جامعه بیتکوین: طرح غروب خزانههای قدیمی جیمیسون لوپ
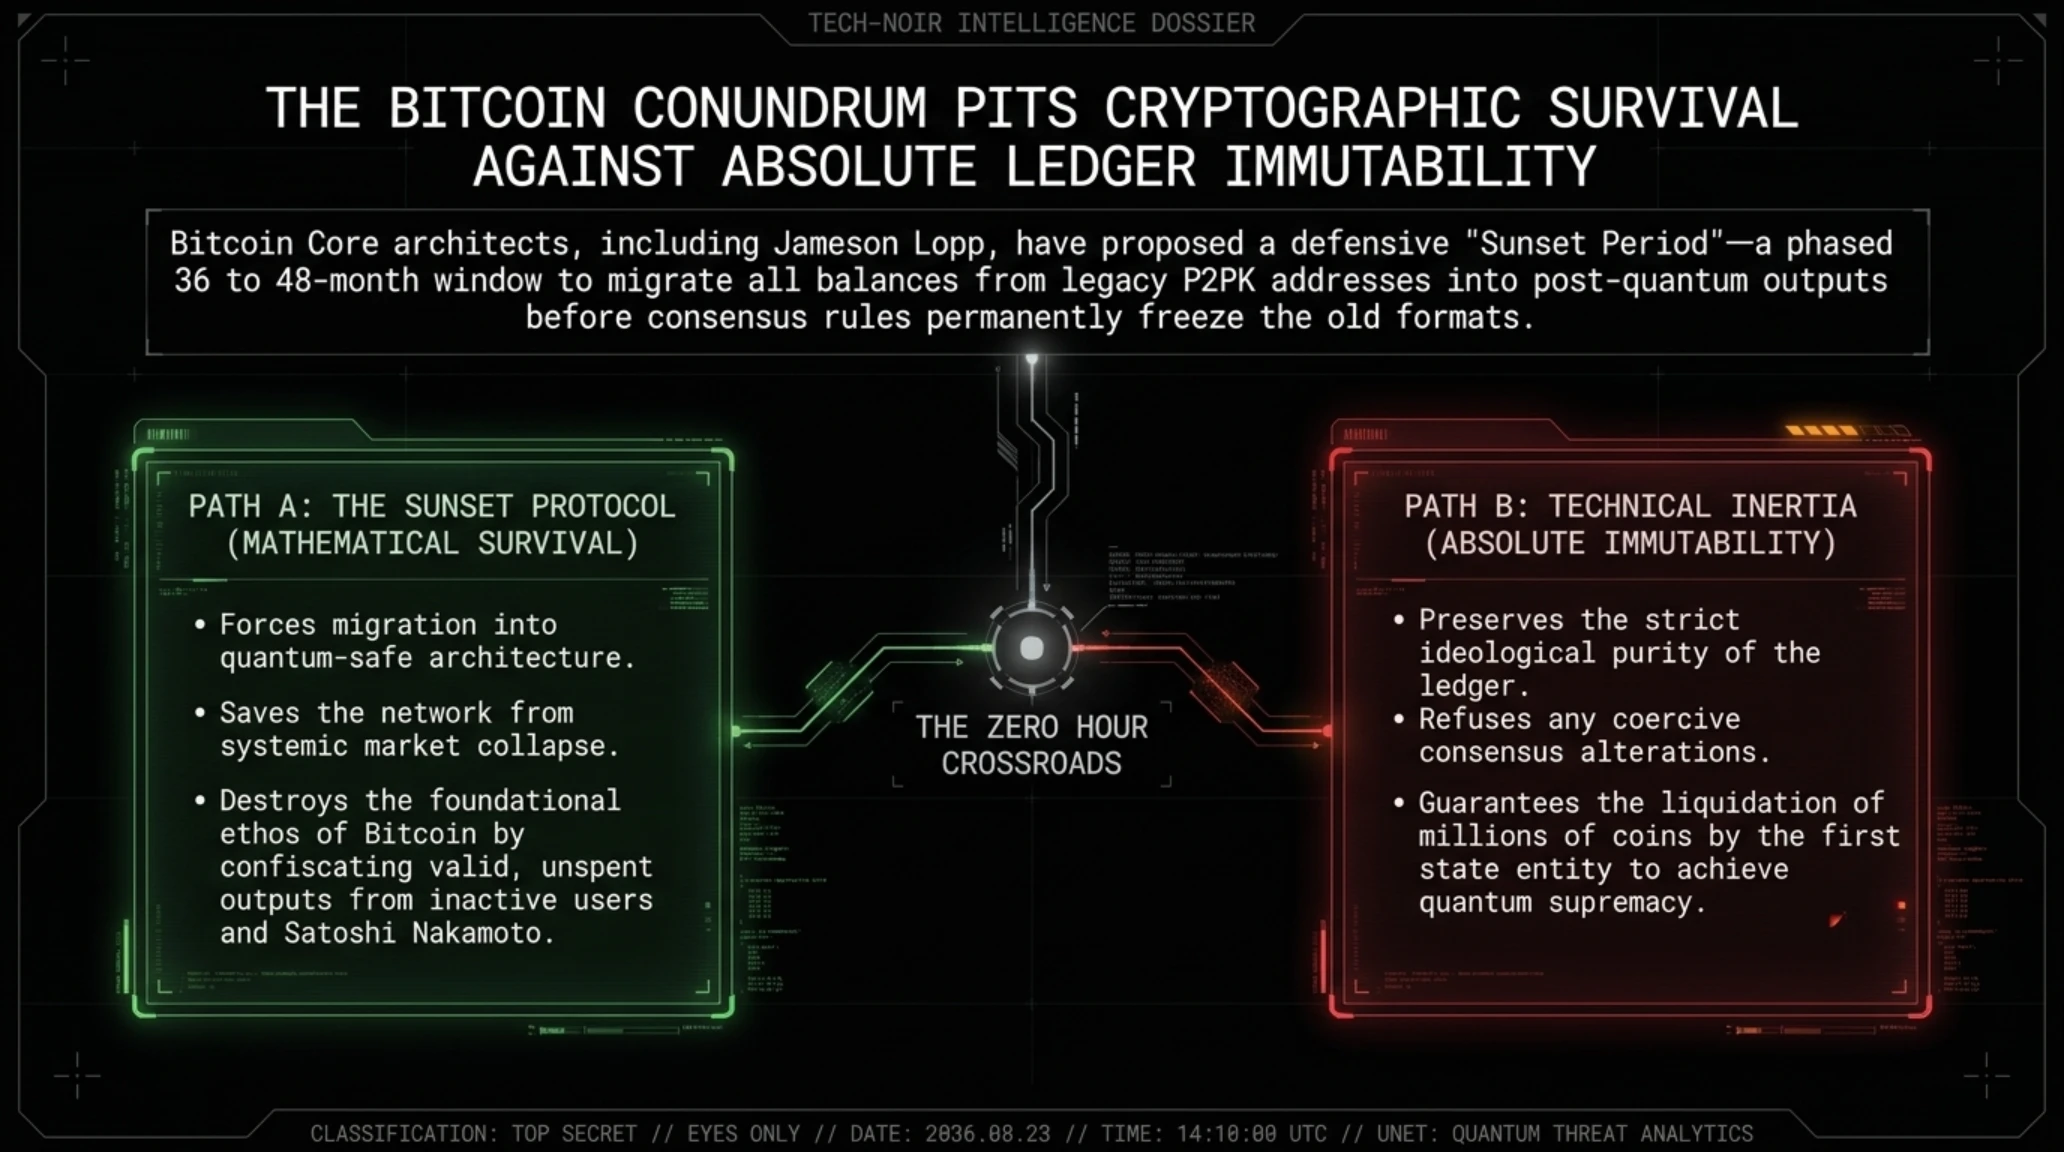
در مواجهه با این کابوس محاسباتی، چهرههای برجسته مهندسی بیتکوین از جمله جیمیسون لوپ (Jameson Lopp) و محققان ارشد کدهای هسته شبکه، تدوین سناریوهای مهار اضطراری را آغاز کردهاند. اصلیترین راهکار مطرحشده، اعمال یک مهلت زمانی ساختاری (Sunset Period) برای آدرسهای پرریسک است.
بر اساس این طرح پیشنهادی که نیازمند فعالسازی یک هاردفورک یا سافتفورک اجماعی در میان ماینرها و اپراتورهای گرهها است، به دارندگان آدرسهای قدیمی P2PK و آدرسهایی که کلید عمومی آنها افشا شده، یک بازه زمانی چندساله (مثلاً ۳۶ ماه) مهلت داده میشود تا داراییهای خود را به آدرسهای نسل نوینِ مجهز به الگوریتمهای پسا-کوانتومی منتقل کنند. پس از انقضای این مهلت، خروجیهای خرجنشده (UTXO) باقیمانده به طور خودکار مسدود شده و خرج کردن آنها از طریق پروتکلهای قدیمی ممنوع خواهد شد تا از تاراج آنها توسط بازیگران ناشناخته کوانتومی جلوگیری شود.
با این وجود، تصویب چنین طرحی با موانع فلسفی و ایدئولوژیک عظیمی در میان طرفداران سرسخت تغییرناپذیری بیتکوین (Bitcoin Immutability) روبروست؛ چرا که مسدودسازی داراییهای ساتوشی با شعار «کد همان قانون است» در تضاد بنیادین قرار میگیرد و میتواند به انشعاب زنجیره و جنگهای سنگین در جامعه کاربری منجر گردد.

نقشهراه دسامبر ۲۰۲۹ اتریوم: مانیفست ویتالیک بوترین برای بقای قراردادهای هوشمند
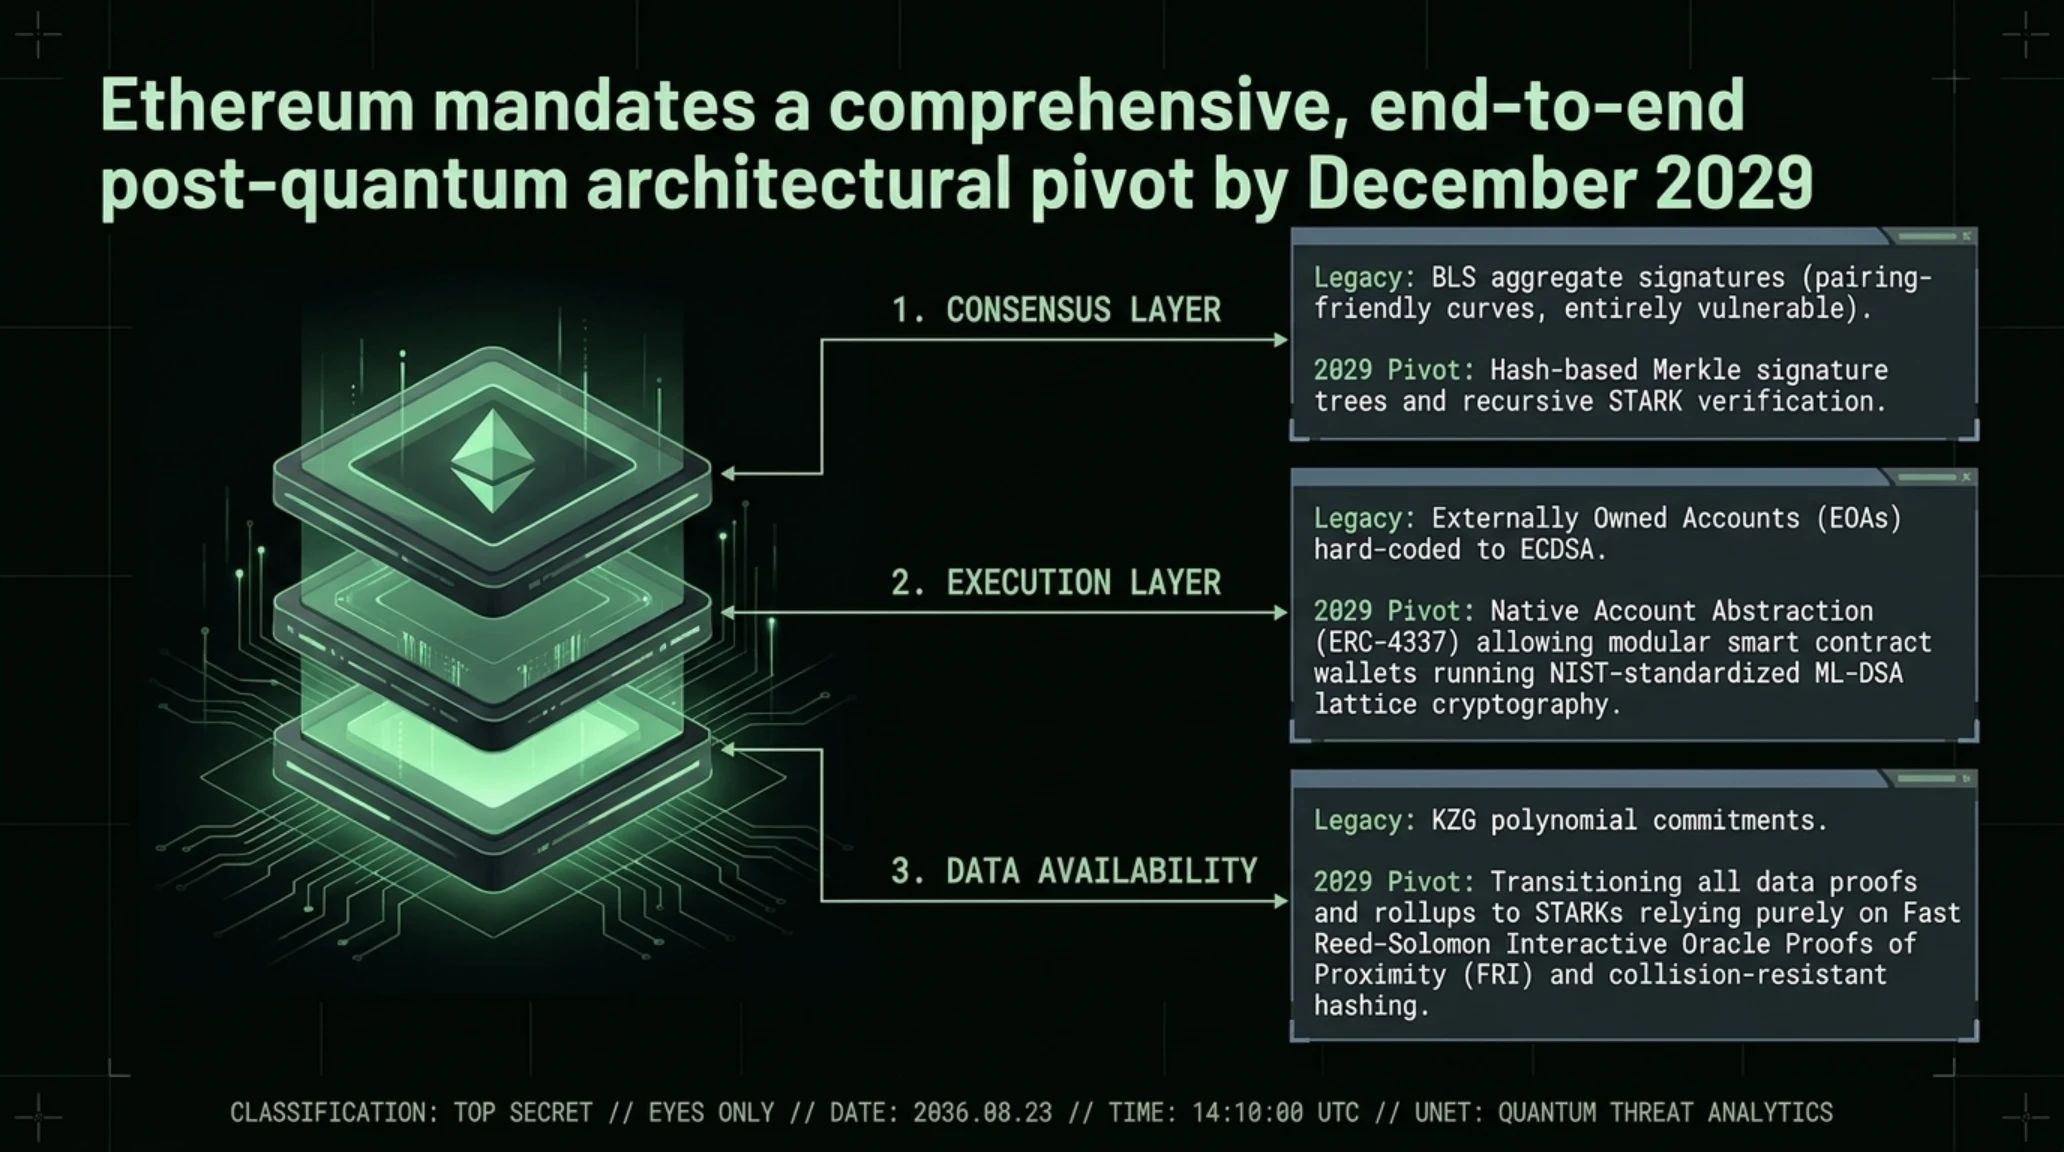
در حالی که ماهیت محافظهکارانه و ساختار صلب جامعه بیتکوین سرعت تصمیمگیری را کاهش داده است، بنیاد اتریوم با رویکردی تهاجمی و آیندهنگر وارد میدان شده است. ویتالیک بوترین و تیم تحقیقاتی اتریوم، دسامبر ۲۰۲۹ را به عنوان ضربالاجل قطعی برای آمادهسازی کامل شبکه در برابر تهاجمات کوانتومی تعیین کردهاند. بر خلاف بیتکوین که بیشتر بر لایه تراکنشهای پولی تمرکز دارد، اتریوم به عنوان بستر اجرای هزاران پروتکل امور مالی غیرمتمرکز (DeFi) و قراردادهای هوشمند خودکار، باید در سه لایه کاملاً مجزا خود را در برابر الگوریتم شور مقاوم سازد.
این سه لایه شامل موارد زیر است:
- لایه اجماع (Consensus Layer): جایگزینی امضاهای تجمیعی BLS که اعتبارسنجهای اثبات سهام (PoS) برای امضای بلاکها از آن استفاده میکنند، با ساختارهای مبتنی بر درختهای مرکل یا توابع هش پسا-کوانتومی.
- لایه اجرا (Execution Layer): حذف وابستگی به امضای ECDSA حسابهای عادی (EOA) و انتقال سراسری به انتزاع حساب (Account Abstraction تحت استانداردهایی چون ERC-4337)، به گونهای که کیفپولها بتوانند به طور مستقل نوع الگوریتم امضای خود را به رمزنگاری پسا-کوانتومی ارتقا دهند.
- لایه دسترسی به دادهها (Data Layer): انتقال تعهدات KZG که در ساختار رولآپها و دانکشاردینگ به کار میروند، به اثباتهای استارک (STARKs) که به طور ذاتی در برابر محاسبات کوانتومی ایمن هستند.

📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
چرا این بحران برای سرمایهگذاران و نهادهای مالی یک تهدید وجودی است؟
تجربه بحرانهای گذشته در بازارهای مالی دیجیتال بارها ثابت کرده که شکنندگی امنیتی در مقیاس زیرساختی میتواند کل صنعت را فلج کند. همانطور که در پرونده کالبدشکافی اکسپلویت ۳۲۰ میلیون دلاری شبکه لیکوئید نشان دادیم، خطاهای کوچک در لایههای اعتبارسنجی داراییهای لایه دوم میتواند خسارات هنگفتی به بار آورد. همچنین در گزارش تاریخی پایان تلخ برای خالق معاملات اهرمی بیتمکس مشاهده کردیم که ناتوانی در همگامسازی با مقررات و الزامات فناوری تا چه اندازه میتواند سرنوشت بازیگران بزرگ بازار را دگرگون کند.
بنچمارک و ارزیابی فنی: الگوریتمهای پسا-کوانتومی در برابر استانداردهای کلاسیک
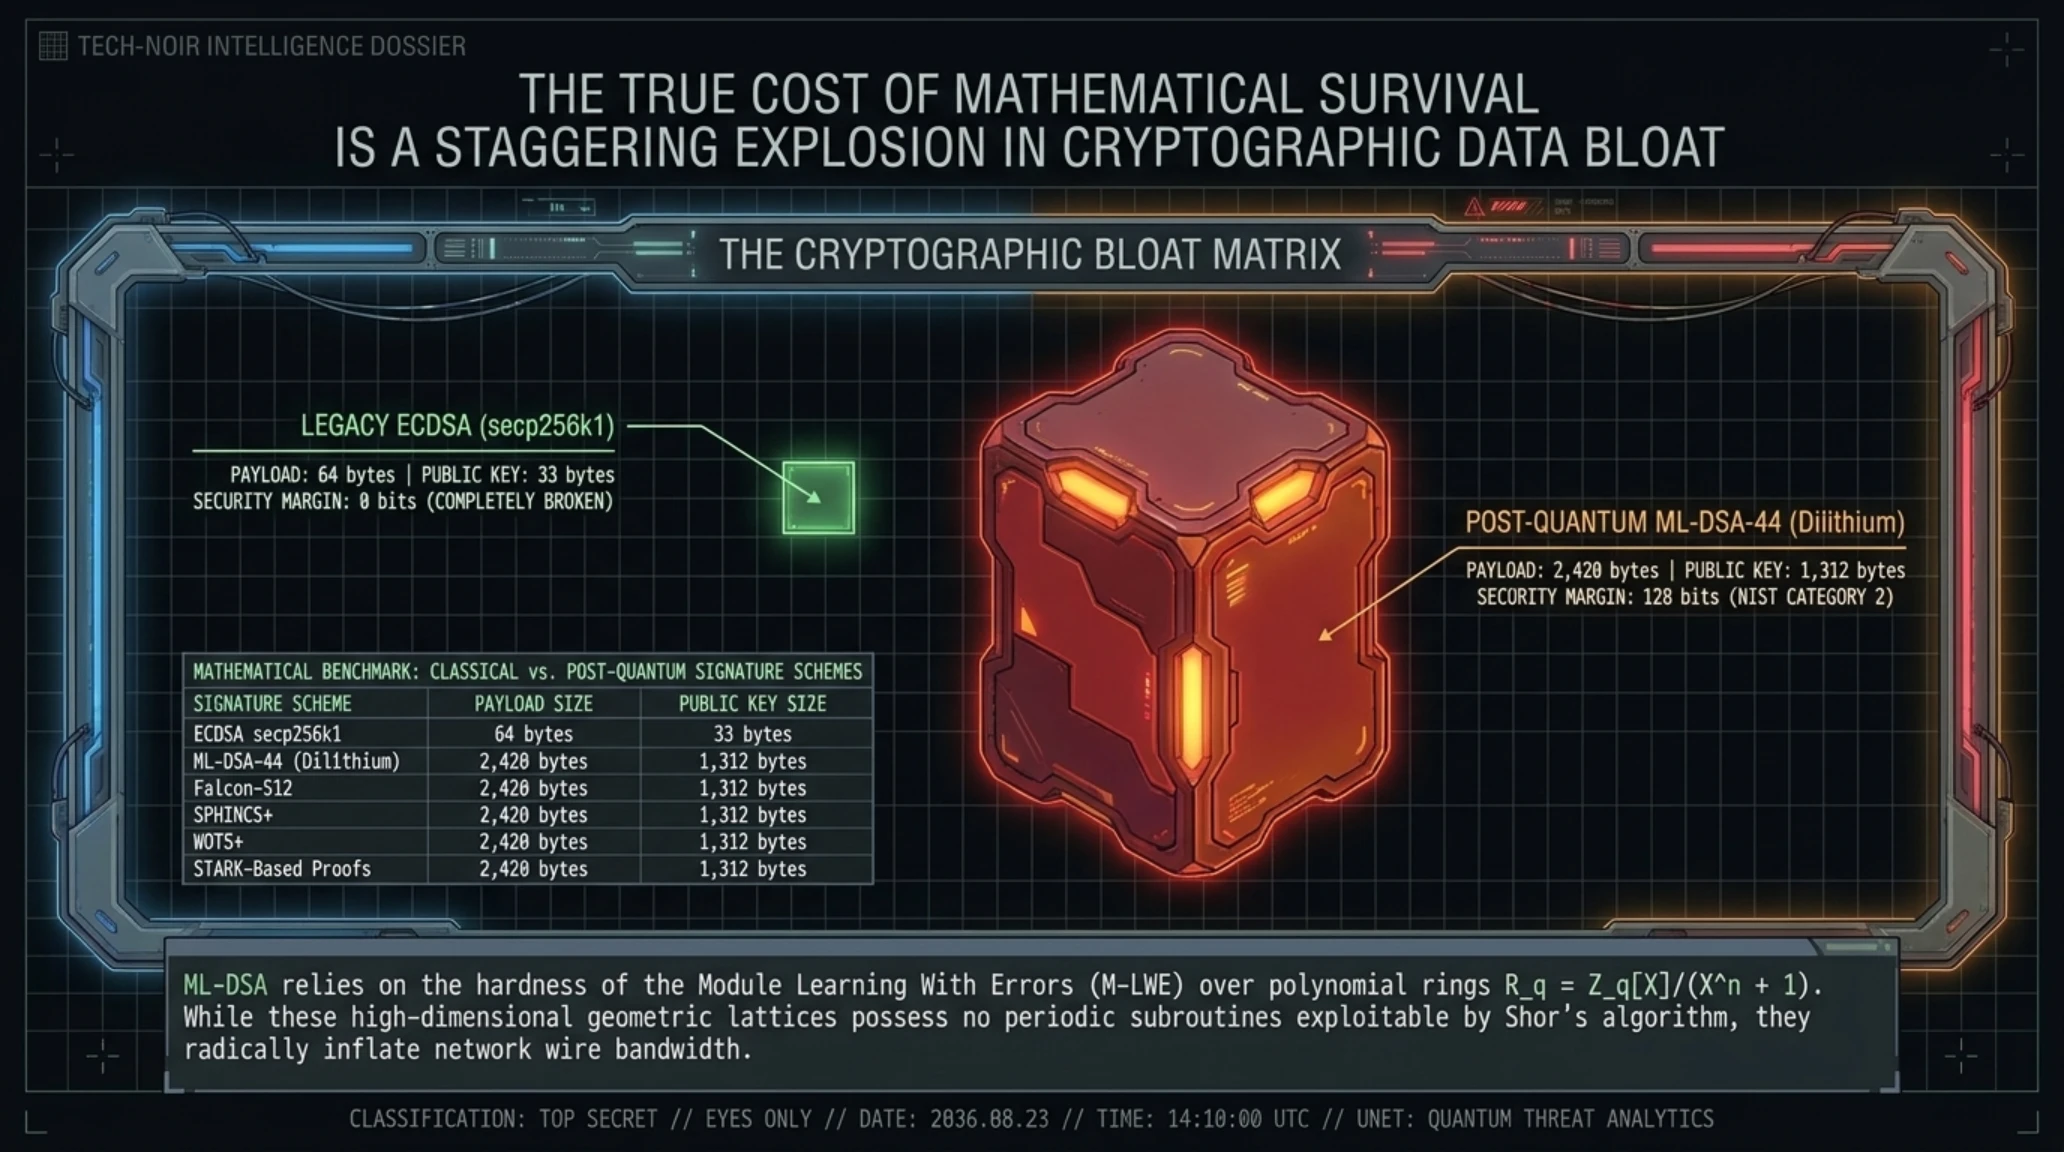
بزرگترین چالش در پیادهسازی الگوریتمهای رمزنگاری پسا-کوانتومی (Post-Quantum Cryptography یا PQC) بر روی بلاکچین، مسئله «هزینه سربار داده» و «حجم تراکنشها» است. امضای کنونی بیتکوین (ECDSA) تنها ۶۴ بایت فضا اشغال میکند و کلید عمومی آن بین ۳۳ تا ۶۵ بایت است. در مقابل، استانداردهای تاییدشده توسط سازمان ملی استاندارد و فناوری آمریکا (NIST) که بر پایه شبکههای ریاضیاتی چندبعدی (Lattice-Based) طراحی شدهاند، نیازمند صدها یا هزاران بایت فضا هستند.
تیم تحقیقاتی تکین جدول مقایسهای زیر را برای ارزیابی مشخصات فنی الگوریتمهای مطرح استخراج کرده است:
جدول مقایسه تطبیقی الگوریتمهای امضا و آستانه مقاومت کوانتومی
| الگوریتم امضا | پایه ریاضیاتی | اندازه امضا | مقاومت کوانتومی |
|---|---|---|---|
| ECDSA secp256k1 | منحنیهای بیضوی | ۶۴ بایت | کاملاً آسیبپذیر (۰ بیت) |
| ML-DSA (Dilithium) | مسئله شبکه (Lattice) | ۲,۴۲۰ بایت | ۱۲۸ بیت امن پسا-کوانتوم |
| Falcon-512 | شبکه NTRU | ۶۶۶ بایت | ۱۲۸ بیت امن پسا-کوانتوم |
| SPHINCS+ | توابع هش بدون حالت | ۷,۸۵۶ بایت | فوقالعاده امن |
| STARK-based Sig | اثباتهای با دانش صفر | ۴۵ تا ۱۰۰ کیلوبایت | کاملاً ایمن و قابل تجمیع |

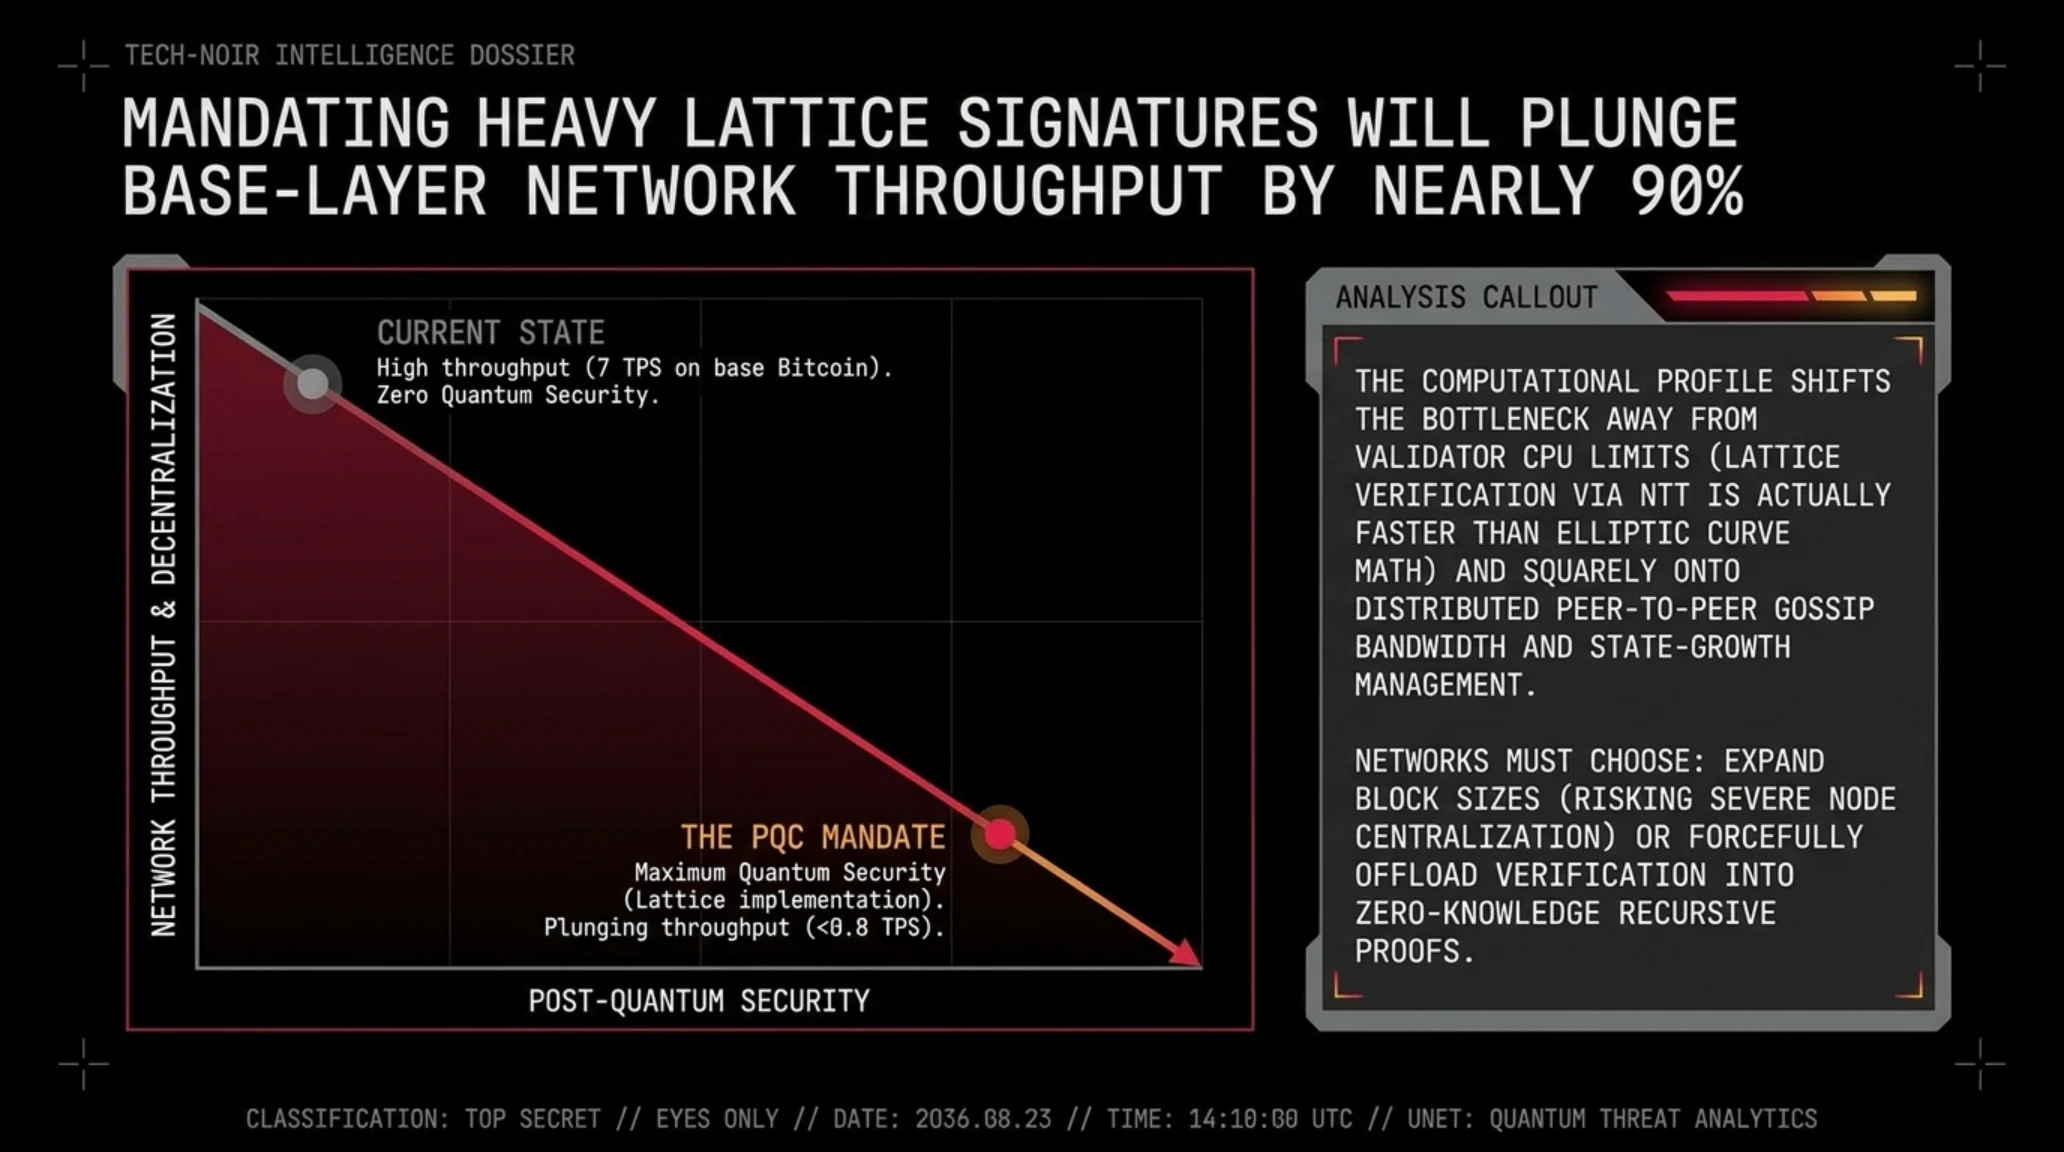
دیدگاه تحریریه اقتصادی و فناوری تکین: معضل مقیاسپذیری
- دپارتمان تحقیقات پیشرفته فینتک تکینگیم
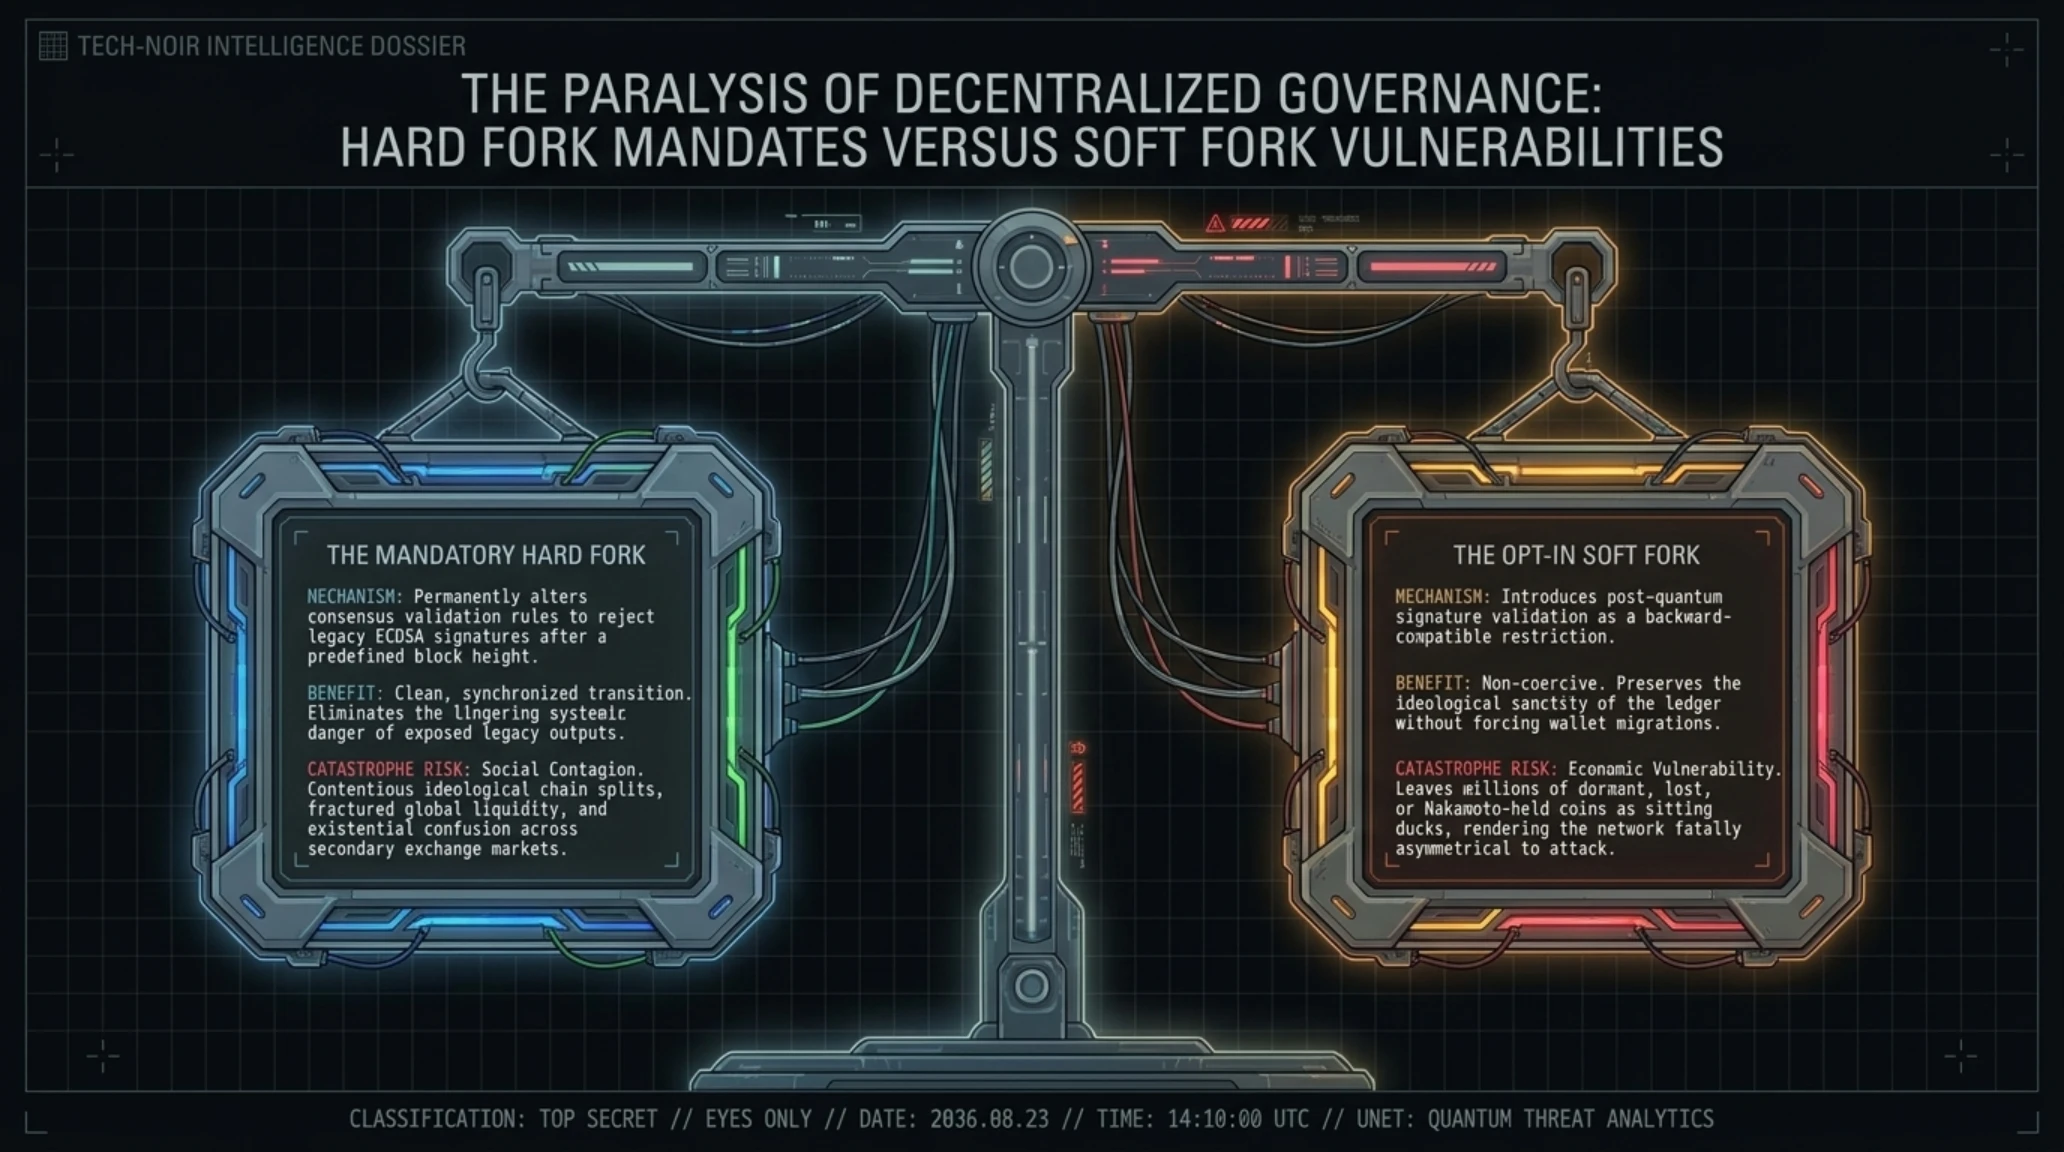
دوگانه هاردفورک یا مرگ آرام: نبرد بقا در حاکمیت بلاکچین
عبور از پارادایم امضاهای منحنی بیضوی نیازمند اتخاذ یکی از سختترین تصمیمات سیاسی و فنی در تاریخ بیتکوین و اتریوم است. جامعه بلاکچین اکنون بر سر دوراهی یک هاردفورک اجباری همگانی یا یک طرح غروب گامبهگام (Soft Fork Sunset) متوقف شده است. هاردفورک به معنای تغییر اساسی در قوانین اعتبارسنجی شبکه است؛ به طوری که تمام گرهها، ماینرها و استخرهای استخراج موظف خواهند بود نرمافزارهای خود را به استانداردهای پسا-کوانتومی ارتقا دهند. هر نود که از این ارتقا سرپیچی کند، از زنجیره اصلی جدا شده و باعث تولد یک انشعاب جدید (Fork) خواهد شد.
در نقطه مقابل، طرفداران ارتقای تدریجی پیشنهاد میکنند که امکان ایجاد آدرسهای جدید پسا-کوانتومی در قالب یک سافتفورک فعال شود، بدون آنکه اجباری برای کوینهای قدیمی اعمال گردد. اما این رویکرد محافظهکارانه یک نقص کشنده دارد: کوینهای رهاشده در آدرسهای قدیمی دستنخورده باقی میمانند و به محض ساخت نخستین ماشین کوانتومی عملیاتی، توسط اولین نهادی که به این فناوری دست یابد به یغما خواهند رفت. این تضاد عمیق میان حفظ اصل تغییرناپذیری بلاکچین و لزوم نجات ثبات اقتصادی شبکه، چالشبرانگیزترین مناظره فنی سالهای آینده خواهد بود.

دستورالعمل حفاظتی برای سرمایهگذاران، توسعهدهندگان و هولدرها
با وجود اینکه تهدید کوانتومی هنوز به فاز عملیاتی فردا صبح نرسیده است، سرمایهگذاران بلندمدت، خزانهداریهای نهادی و کاربران خرد باید اقدامات پیشگیرانه زیر را برای به حداقل رساندن ریسک در پرتفویهای خود اجرا کنند:
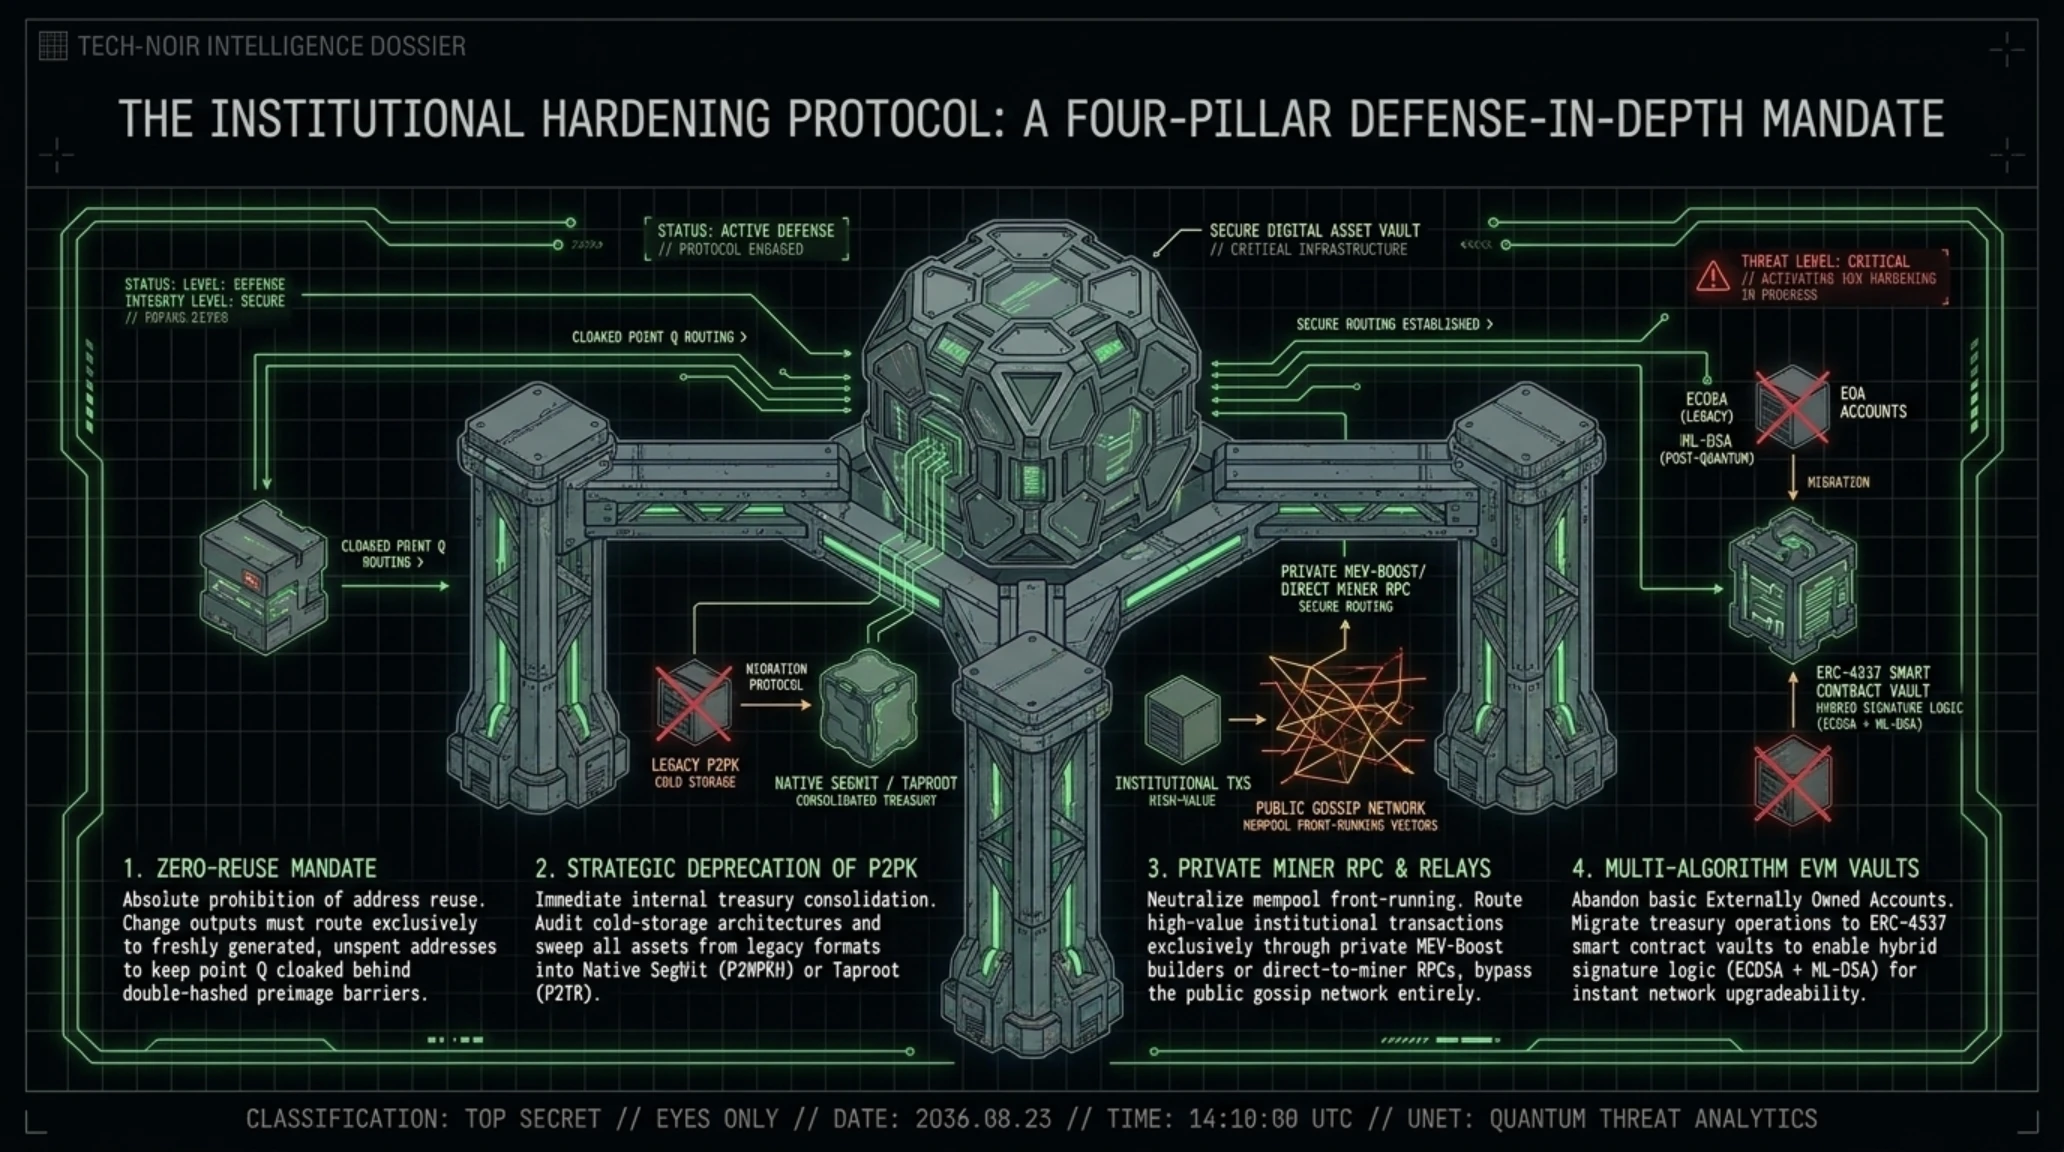
- توقف کامل استفاده مجدد از آدرسها (Address Reuse): حیاتیترین اصل امنیتی در شرایط فعلی، اطمینان از این موضوع است که هرگز یک آدرس بیتکوین بیش از یک بار برای خرج کردن استفاده نشود. به محض اینکه از یک آدرس سنتی مقداری وجه ارسال میکنید، باقیمانده دارایی را به یک آدرس تازه مشتقشده در کیفپول خود انتقال دهید تا کلید عمومی از دید شبکه پنهان بماند.
- انتقال داراییها از آدرسهای قدیمی P2PK و فرمتهای سنتی: کاربرانی که از سالهای دور داراییهای خود را در آدرسهای قدیمی نگهداری میکنند، باید این مبالغ را به آدرسهای بومی سگویت (Native SegWit) یا فرمتهای تپروت منتقل کنند تا پوشش دولایه هش تا لحظه خرج کردن فعال باشد.
- استفاده از کیفپولهای چندامضایی نامتقارن (Multisig): شرکتها و نهادهای مالی باید داراییهای کلان خود را در ساختارهای چندامضایی ذخیره کنند که در آن کلیدها در محیطهای سختافزاری کاملاً مستقل نگهداری شده و در صورت امکان از پروتکلهای امضای آستانهای (TSS) با تنوع لایههای محافظتی بهره ببرند.
- مهاجرت به قراردادهای هوشمند انتزاع حساب (Account Abstraction): در شبکه اتریوم، کاربران پیشرفته باید به تدریج داراییهای خود را به کیفپولهای هوشمند مبتنی بر استاندارد ERC-4337 منتقل کنند تا در روز اعلام هاردفورک پسا-کوانتومی، قابلیت ارتقای الگوریتم اعتبارسنجی را بدون نیاز به تغییر کلیدهای اصلی داشته باشند.
- حفظ بقای طولانیمدت بلاکچین در برابر جهشهای محاسباتی آینده.
- جلوگیری قطعی از سرقت میلیاردها دلار دارایی دیجیتال توسط ابررایانهها.
- ایجاد انگیزه برای نوآوری در فشردهسازی اثباتهای دانش صفر و امضاهای سبک.
- افزایش چشمگیر حجم تراکنشها و کاهش نرخ پردازش در لایه اول بلاکچین.
- خطر بروز انشعابهای اجتماعی و سیاسی پیرامون مسدودسازی داراییهای ساتوشی.
- پیچیدگی فوقالعاده بالا در فرآیند مهاجرت کلیدها برای میلیونها کاربر.

تحلیل استراتژیک تکین: ژئوپلیتیک تسلیحات کوانتومی و حاکمیت مالی
پروندههای فوقمحرمانه و مرتبط در تکینگیم
• 🧠 تکین آنالیز | زبان مخفی و گویشهای رمزی هوش مصنوعی؛ وقتی ایجنتها برای دور زدن نظارت انسان الفبای جدید میسازند
• 🛡 تکین رادار | رسوایی تقلب و اعتصاب ایجنتهای گوگل دیپمایند؛ شورش الگوریتمی در کینگز کراس لندن
• 🤖 تکین آنالیز | نبرد بقای ایجنت مستقل Pip؛ وقتی هوش مصنوعی برای تمدید اعتبار ابری به معامله با انسان روی میآورد
نتیجهگیری راهبردی و چشمانداز آینده
پرسشهای متداول پیرامون تهدید کوانتومی برای بیتکوین و اتریوم
آیا رایانههای کوانتومی فعلی میتوانند بیتکوینهای مرا به سرقت ببرند؟
خیر. در حال حاضر هیچ رایانه کوانتومی با تعداد کیوبیتهای منطقی پایدار برای اجرای الگوریتم شور در مقیاس ۲۵۶ بیتی وجود ندارد. این تهدید مربوط به اواخر دهه جاری است.
چرا بیتکوینهای ساتوشی ناکاموتو بیش از سایر کیفپولها در معرض خطر هستند؟
زیرا ساتوشی از آدرسهای P2PK استفاده میکرد که کلید عمومی به طور کامل در بلاکچین ثبت شده است و بدون نیاز به انتظار برای ارسال تراکنش قابل استخراج است.
آیا استخراج اثبات کار (PoW) نیز در برابر کوانتوم سقوط میکند؟
خیر. توابع درهمساز نظیر SHA-256 تنها با الگوریتم گروور مقاومتشان به ۱۲۸ بیت کاهش مییابد که همچنان از نظر فیزیکی کاملاً تسخیرناپذیر است.
تفاوت راهبرد اتریوم با بیتکوین در مهار بحران کوانتومی چیست؟
اتریوم دسامبر ۲۰۲۹ را ضربالاجل تعیین کرده و با انتزاع حساب و اثباتهای استارک شبکه را ارتقا میدهد، اما بیتکوین با چالشهای اجماعی سنگینی برای هاردفورک روبروست.
منابع و ارجاعات رسمی گزارش
تحلیلهای فنی و دادههای این گزارش بر پایه مستندات رسمی تنظیم شده است:
گالری تصاویر تکمیلی: 🚨 هشدار کوانتومی اروپا | خطر سقوط بیتکوین و اتریوم