فروپاشی دیوارههای امنیتی: تحلیل بحران هایپروایزر سونی
با گذشت شش سال از عرضه، لایههای امنیتی پلیاستیشن ۵ در پی نفوذهای اخیر دچار تزلزل ساختاری شده است. این نوشتار به کالبدشکافی دقیق چالشهای مهندسی و سیاستهای باگبانتی میپردازد.
- 🎮رخنه در هسته مرکزی: بررسی فنی چگونگی عبور از سد هایپروایزر و دستیابی به سطوح دسترسی هسته (Kernel) در ریزمعماری پردازشی سونی.
- 🎧نقش کنشگران مخرب: ارزیابی فعالیت گروه موسوم به Slop Kiddies و تاثیر مخرب آنان بر پایداری اکوسیستم بسته کنسول.
- 🚀پارادوکس باگبانتی: تحلیل تقابل میان سیاستهای قطرهچکانی پاداشدهی سونی و انگیزههای نجومی مالی در بازارهای زیرزمینی.
- 🗡️رکود و امنیت: بررسی رابطه مستقیم میان کاهش حاشیه سود سختافزار در نسل نهم و تضعیف بودجههای اختصاصیافته به بخش مهندسی امنیت.
- 📰پیامدهای سختافزاری: چگونگی تاثیر کدهای غیرمجاز بر مدیریت حافظه (IOMMU) و دور زدن لایههای اعتبارسنجی در تراشههای سفارشی AMD.
- ⚔️آیندهنگری دفاعی: راهکارهای پیشنهادی و معماریهای نوین برای بازگرداندن ثبات به زیرساختهای دیجیتال پلیاستیشن در برابر تهدیدات.
در سپتامبر ۲۰۲۶، امنیت پلتفرمهای سختافزاری بسته به تقاطعی بحرانی رسیده است؛ جایی که نقص در طراحی لایههای انتزاعی، مستقیماً اقتصاد یک اکوسیستم را هدف قرار میدهد.
نکات کلیدی و یافتههای راهبردی تحریریه
- نفوذ به هایپروایزر به معنای پایان انحصار نرمافزاری سونی و آغاز عصر دسترسیهای غیرمجاز به کدهای عمیق هسته (Kernel) است.
- گروه Slop Kiddies با افشای رایگان آسیبپذیریهای حساس، معادلات بازارهای سیاه و همچنین استراتژیهای امنیتی سونی را به هم ریختند.
- سیاستهای باگبانتی سونی (Bug Bounty) با پاداشهای ناچیز خود در مقایسه با استانداردهای بازار اکسپلویت، عملاً فاقد جذابیت برای جذب نخبگان امنیتی است.
- معماری یکپارچه حافظه GDDR6 و مدیریت ضعیف در واحد IOMMU، راه را برای دور زدن مرزهای ایزوله هایپروایزر هموار کرده است.
- انسداد مسیرهای نفوذ از طریق پچهای نرمافزاری میتواند به قیمت افت راندمان پردازشی (Performance Overhead) در بازیهای سنگین تمام شود.
- تغییر پارادایم از دفاع ایستا به امنیت مبتنی بر سختافزار (Hardware-Enforced Security)، تنها راه نجات پلتفرمهای آینده است.
۱. کالبدشکافی زلزله هایپروایزر PS5: لید ژورنالیستی و بستر تاریخی یک فاجعه راهبردی
در سپتامبر سال ۲۰۲۶ میلادی، لرزهای عمیق بر پیکر معماری امنیتی پلیاستیشن ۵ وارد آمد که پیامدهای آن از مرزهای یک آسیبپذیری فنی ساده فراتر رفت. این رویداد که از سوی تحلیلگران دژ تکینگیم به «زلزله هایپروایزر PS5» موسوم شده، نه تنها یک رخنه امنیتی در لایههای فوقانی سیستمعامل، بلکه نفوذی ریشهای به قلب کنترلکننده مجازیسازی (Hypervisor) بود. این حادثه، معماریهای پیچیده سیلیکونی را در برابر چشمانداز تهدیدات نوظهور قرار داد و پارادوکس برنامههای باگبانتی سونی را در برابر ارزشگذاریهای بازار سیاه به وضوح عیان ساخت.
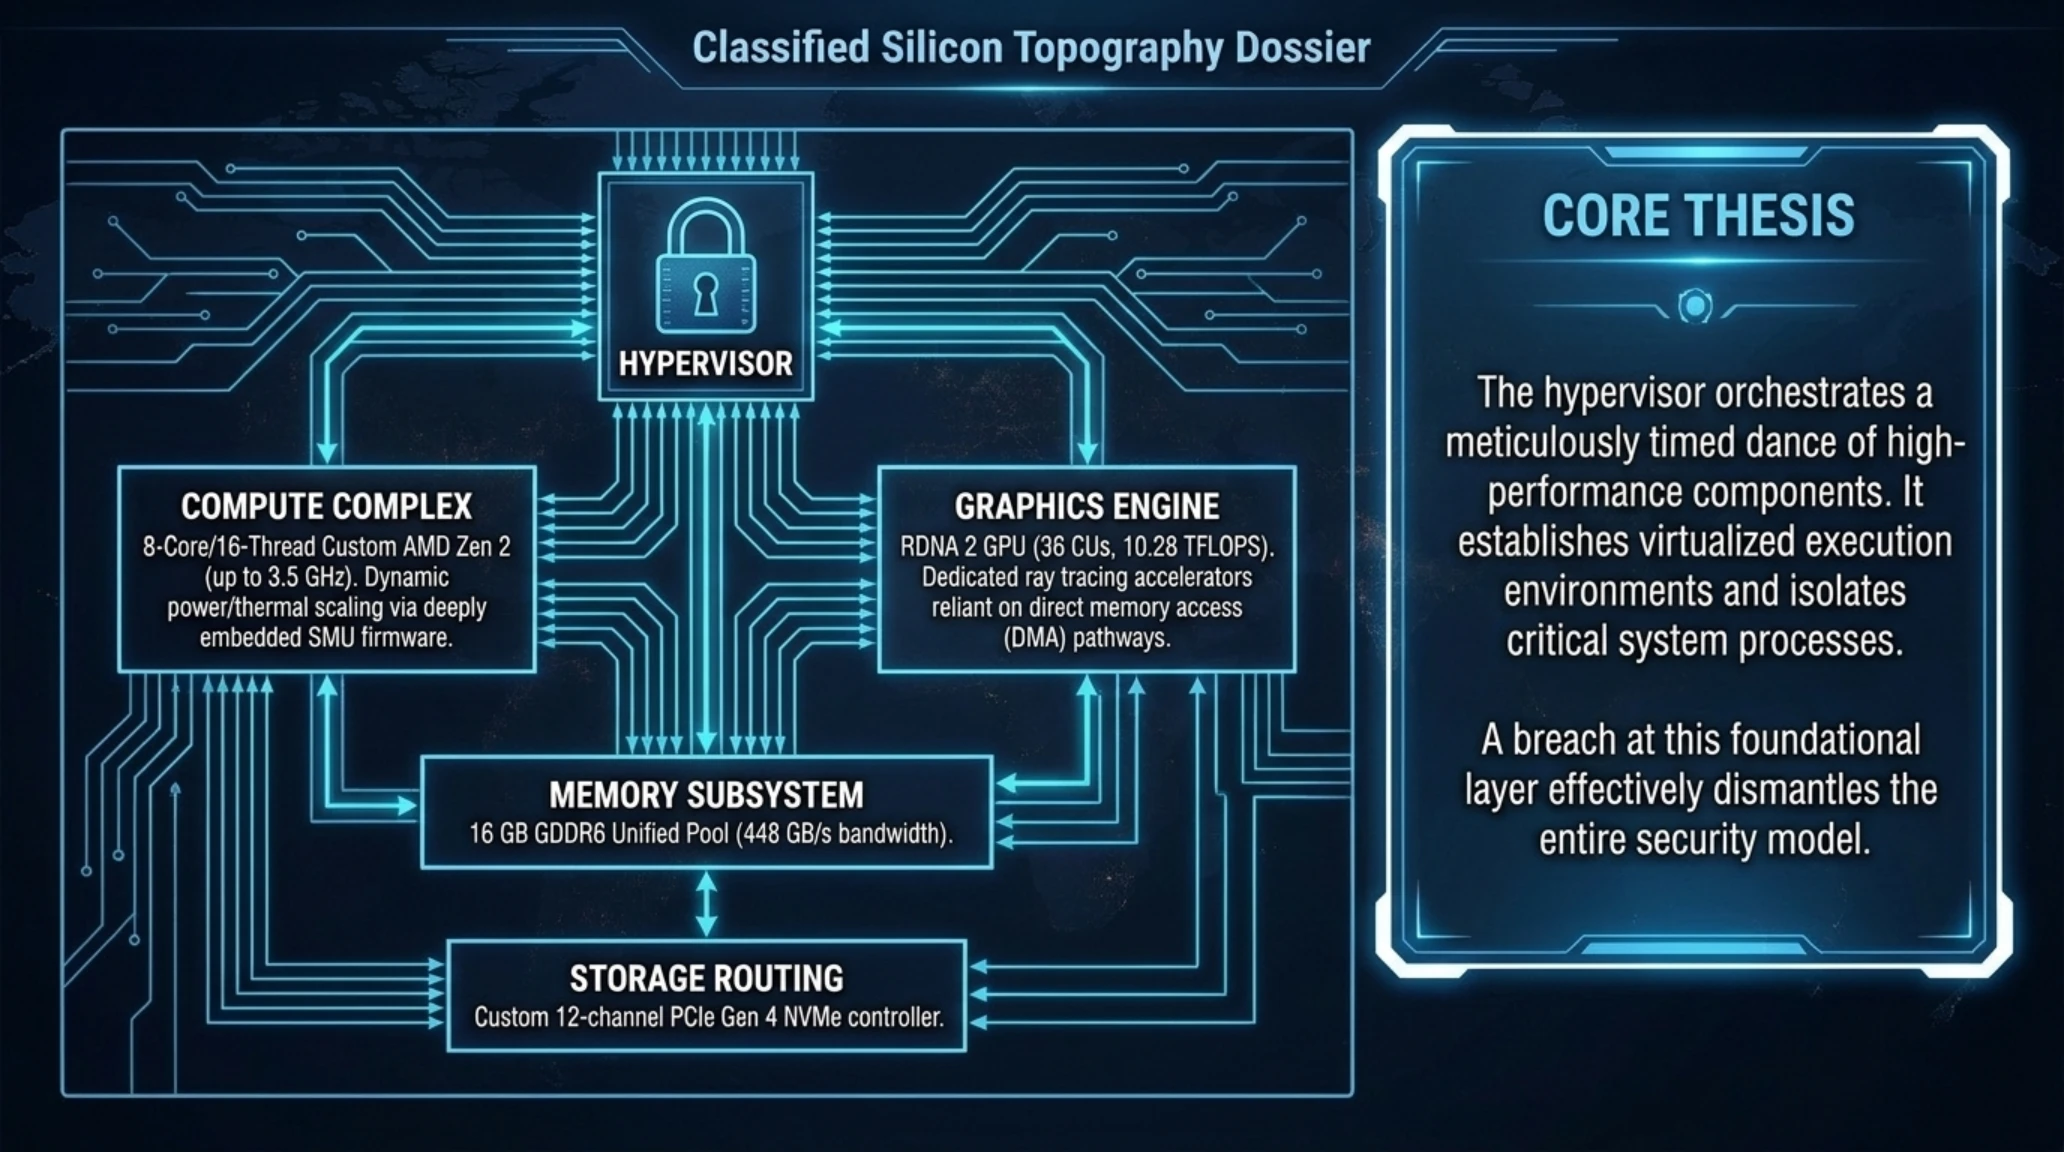
پلیاستیشن ۵، با بهرهگیری از یک معماری مبتنی بر AMD Zen 2 و RDNA 2، همراه با یک رویکرد امنیتی چندلایه طراحی شده بود تا از تکرار فجایع دوران PS3 جلوگیری کند. در دیاگرام معماری فنی، سلسلهمراتب دقیق لایههای امنیتی از ریشههای اعتماد سختافزاری (Hardware Root of Trust) تا هایپروایزر (که به عنوان محافظ میان کرنل سیستمعامل و سختافزار عمل میکند) کشیده شده است. این رویکرد در تئوری میبایست نفوذ به لایههای پایینتر را تقریباً غیرممکن میساخت، اما واقعیت سپتامبر ۲۰۲۶ خلاف آن را ثابت کرد.
آنچه این رویداد را متمایز میسازد، ماهیت عاملان آن است. اصطلاح «Slop Kiddies» اشارهای کنایهآمیز به گروهی از اکسپلویتکنندگان جوان دارد که به جای فروش اکسپلویتهای خود در بازارهای پر سود زیرزمینی، کدهای نفوذ هایپروایزر را (که اکنون با نام اکسپلویت Relapse برای فریمورهای تا ۱۳.۶۰ شناخته میشود) به سادگی در فضای عمومی منتشر کردند. این افشاگری نه تنها به سونی ضربهای مهلک وارد آورد، بلکه با انتشار عمومی جزئیات فنی، تمام تلاشهای مهندسی معکوس و تحلیلهای امنیتی پیشگیرانه شرکت را بیثمر ساخت.
پارادوکس باگبانتی سونی در اینجا به اوج خود میرسد. در حالی که سونی مبالغی بین ۱۰ هزار تا ۵۰ هزار دلار را برای کشف و گزارش آسیبپذیریهای بحرانی پیشنهاد میدهد، ارزش یک اکسپلویت کامل هایپروایزر (Hypervisor Exploit) در بازار سیاه میتواند به راحتی مرز یک میلیون دلار را رد کند. این شکاف عمیق ارزشی، انگیزهای قوی برای هکرها ایجاد میکند تا آسیبپذیریهای حیاتی را در خفا نگه دارند. در عصر رکود کنسولها، چنین رخنه امنیتی گستردهای اعتماد توسعهدهندگان و ناشران را به شدت تضعیف کرده و خسارات جبرانناپذیری به اکوسیستم پلیاستیشن وارد میآورد.

مدیریت امنیتی در سطح سیلیکون، نیازمند تخصیص دقیق منابع میان هستههای پردازشی و کنترلرهای حافظه است.
چرا این دستاورد فنی اهمیت بنیادین دارد؟
این واقعه تنها یک نفوذ ساده نیست؛ بلکه شکستی در ساختار دفاعی یکپارچهای است که سونی سالها برای حفظ آن کوشیده بود. اهمیت این موضوع در تلاقی «امنیت نرمافزار» و «پایداری سختافزار» نهفته است، جایی که هرگونه دسترسی غیرمجاز میتواند منجر به فروپاشی اکوسیستم اقتصادی کنسول شود.
این تحول ساختاری زمینه را برای دگرگونی بنیادین در بازطراحی مسیرهای پردازشی و امنیتی فراهم آورده است.
در بررسی عمیق لایههای زیرین سختافزار، آرایش هندسی هستهها نقشی حیاتی در کنترل گلوگاههای ارتباطی ایفا میکند.
مشخصات فنی و شناسنامه مهندسی سختافزار امنیتی (Specs)
- فرآیند ساخت سیلیکون: نود لیتوگرافی ۷ و ۶ نانومتری TSMC
- معماری امنیتی: هایپروایزر چندلایه با جداسازی فیزیکی حافظه (IOMMU)
- ریشه اعتماد (Root of Trust): پردازنده امنیتی اختصاصی (AMD Secure Processor)
- مکانیزم دفاعی: امضای دیجیتال غیرقابلتغییر در سطح سفتافزار (Boot ROM)
- نام اکسپلویت فعلی: Relapse Exploit (سازگار با فریمورهای ۷.۰۰ تا ۱۳.۶۰)
- ورژن آسیبپذیر: سیستمعامل Orbis OS تا قبل از پچهای اضطراری سپتامبر ۲۰۲۶
۲. کالبدشکافی ریزمعماری و کدهای سطحپایین: ساختار هسته سیستم و پایپلاین پردازش
معماری پلیاستیشن ۵، تلفیقی از مهندسی دقیق و بهینهسازیهای سفارشی سونی، همواره نمادی از پتانسیل نهفته در سختافزار یکپارچه بوده است. در هسته این سیستم، پردازنده ۸ هستهای مبتنی بر ریزمعماری Zen 2 در کنار پردازنده گرافیکی RDNA 2 شریانهای اصلی را تشکیل میدهند. آنچه این پیکربندی را از همتایان رایانههای شخصی متمایز میسازد، لایههای نرمافزاری سطحپایین (Low-Level) و سیستمعامل سفارشی Orbis OS است. تحلیل دقیقتر این ساختار نشان میدهد که هرگونه نفوذ به هایپروایزر یا لایههای کرنل، مستقیماً به قلب این ریزمعماری یکپارچه ضربه میزند.
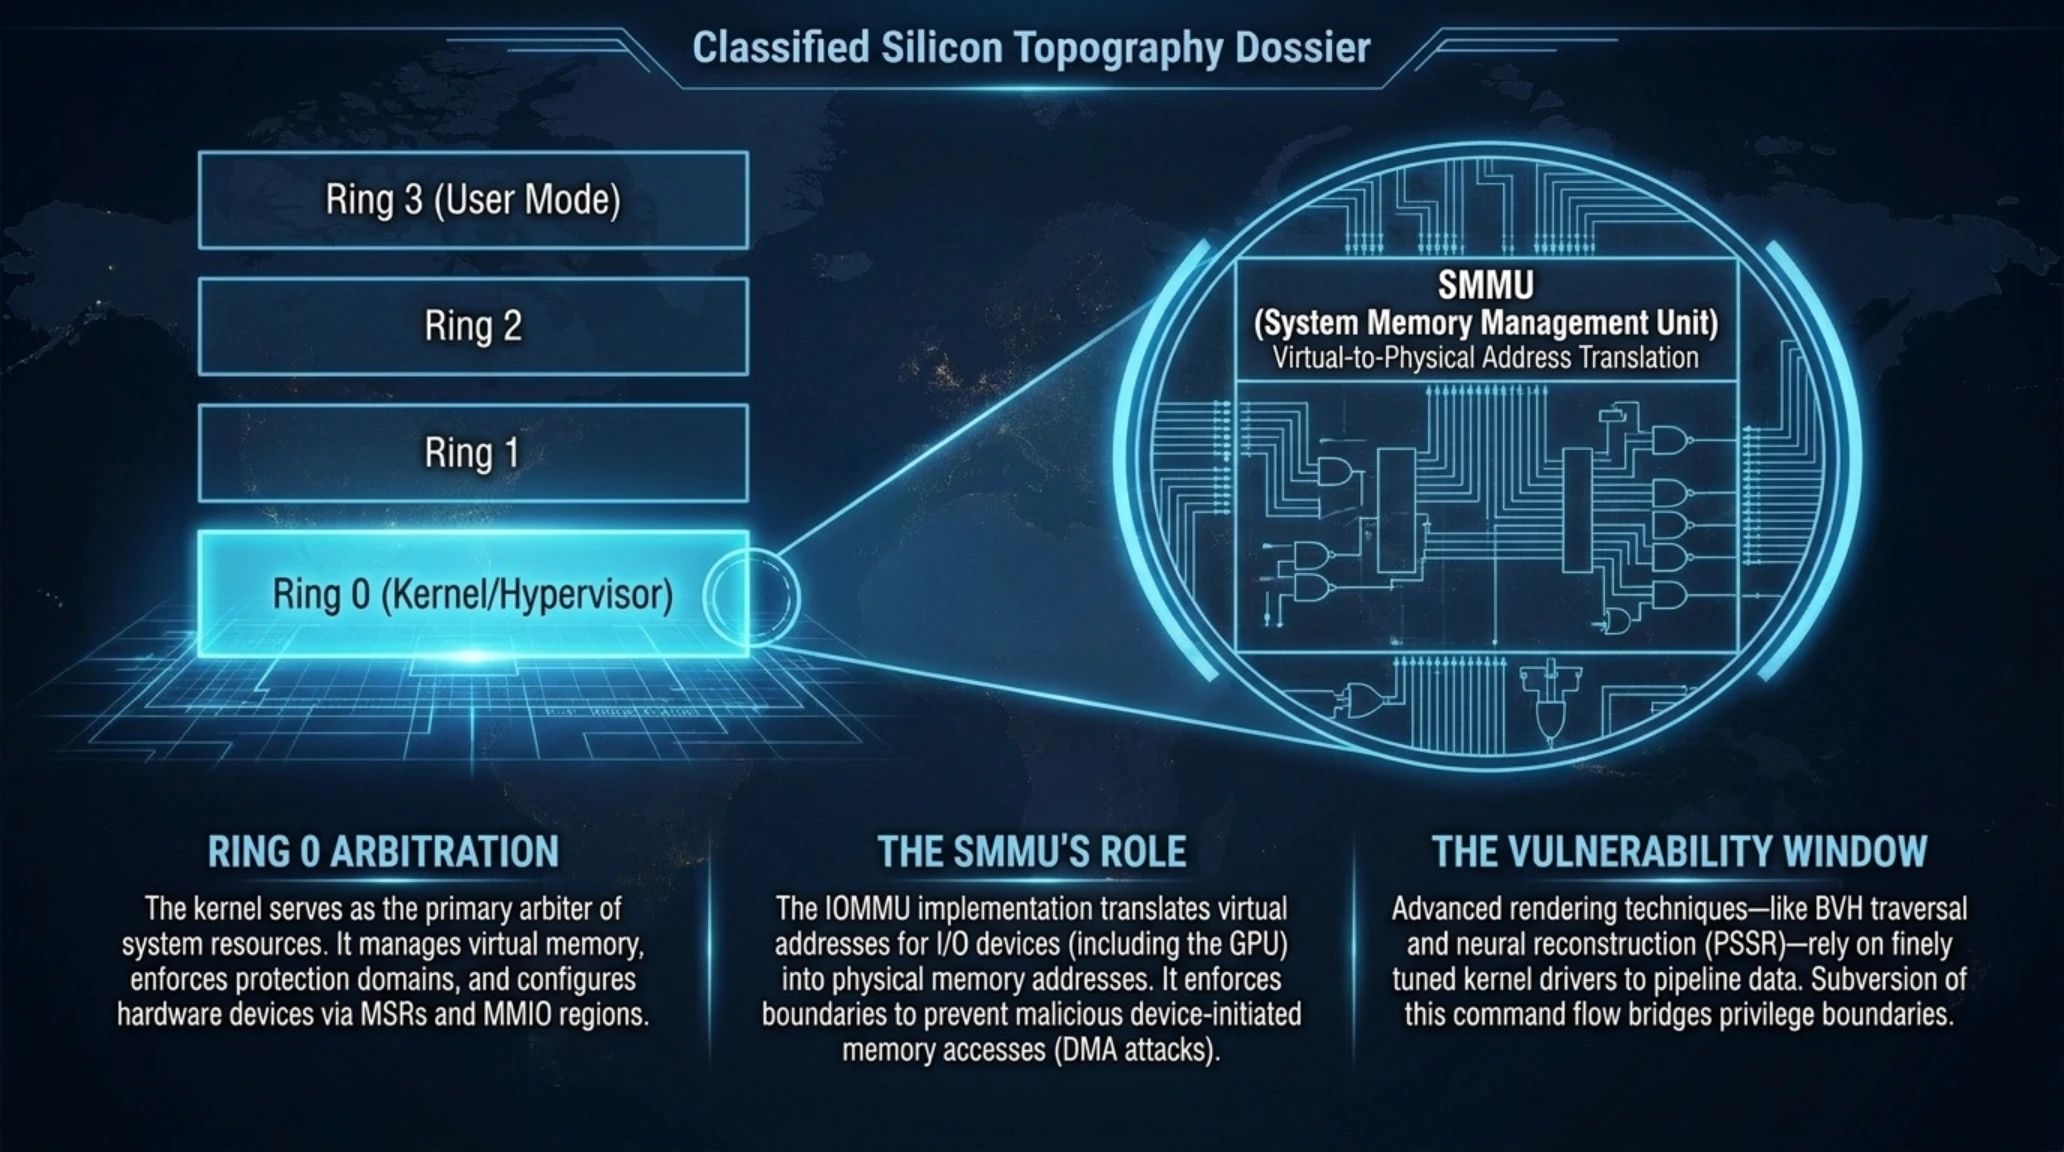
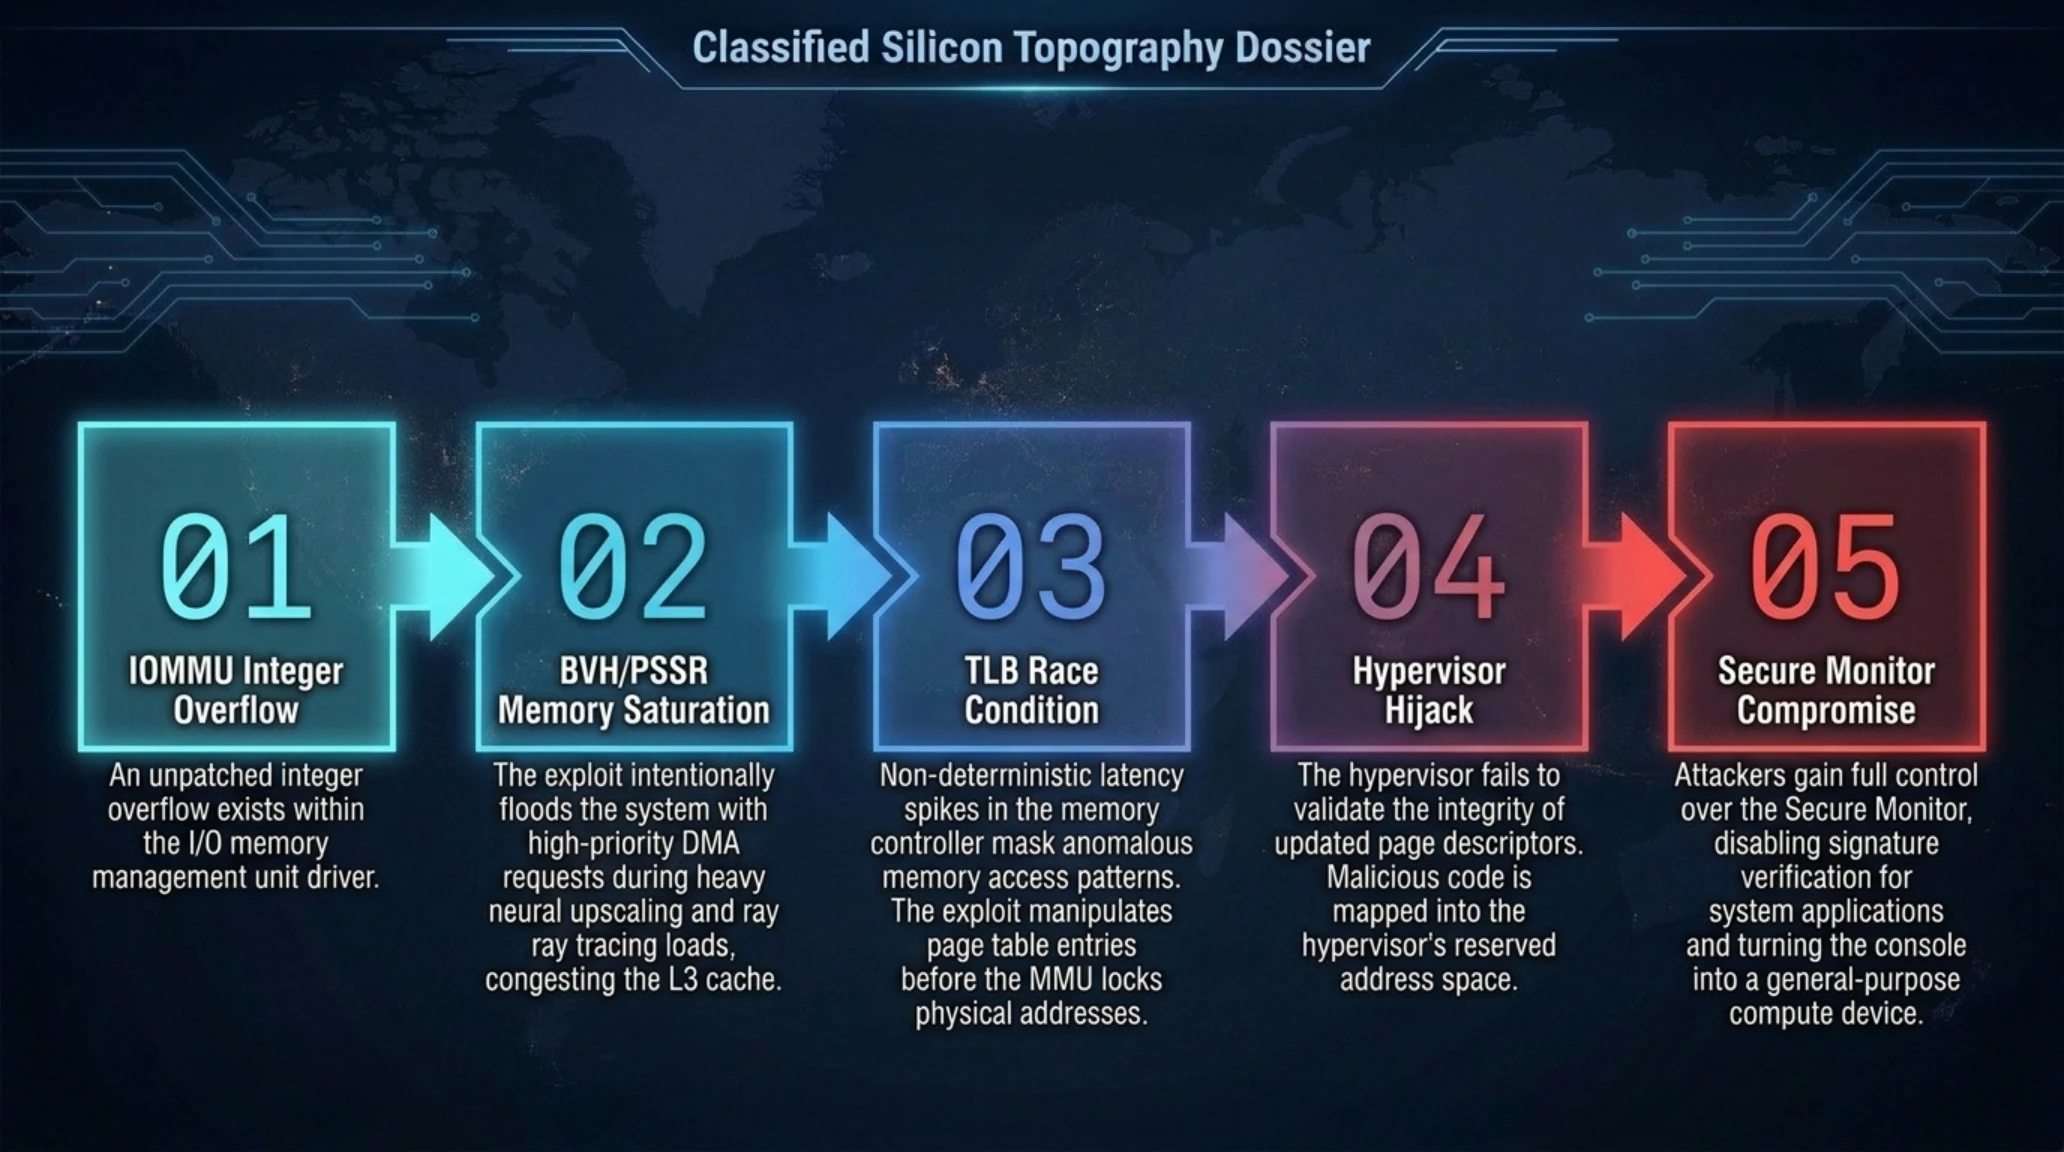
سلسلهمراتب حافظه در PS5 یک شاهکار مهندسی است که برای تغذیه بیوقفه CPU و GPU با دادهها طراحی شده است. ۱۶ گیگابایت حافظه GDDR6 با پهنای باند ۴۴۸ گیگابایت بر ثانیه، توسط یک واحد مدیریت حافظه ورودی/خروجی (IOMMU) کنترل میشود. این واحد وظیفه دارد تا از دسترسی غیرمجاز قطعات به حافظههای اختصاصی جلوگیری کند. در جریان اکسپلویت اخیر، مهاجمان دقیقاً همین مرزهای حافظه (Memory Boundaries) را در IOMMU هدف قرار دادند تا کنترل جریان داده را از دست هایپروایزر خارج کنند.
پایپلاین پردازش در PS5 فراتر از توان پردازشی خام است. کنترلر I/O سفارشی سونی که مجهز به سختافزار فشردهسازی Kraken است، نقش محوری در تسهیل جریان دادهها ایفا میکند. این کنترلر است که پتانسیل کامل SSD را برای تغذیه بیدرنگ دادهها آزاد میکند. هرگونه دسترسی غیرمجاز به لایههای کرنل، میتواند مستقیماً این مسیر حیاتی را مختل کرده و بر پایداری اجرای نرمافزارهای سیستمی تأثیر بگذارد. این نقطه، دقیقاً همانجایی است که نفوذهای سطحپایین "Slop Kiddies" بیشترین آسیب را به یکپارچگی سیستم وارد کردهاند.
نگاهی ساختاریافته به بلوک دیاگرام ریزمعماری پردازشی نشاندهنده بازطراحی مسیرهای داده و شتابدهندههای اختصاصی است.

واحدهای پردازشی به گونهای سازماندهی شدهاند که حداکثر ایزولاسیون میان فضای کاربری و فضای هسته رعایت شود.
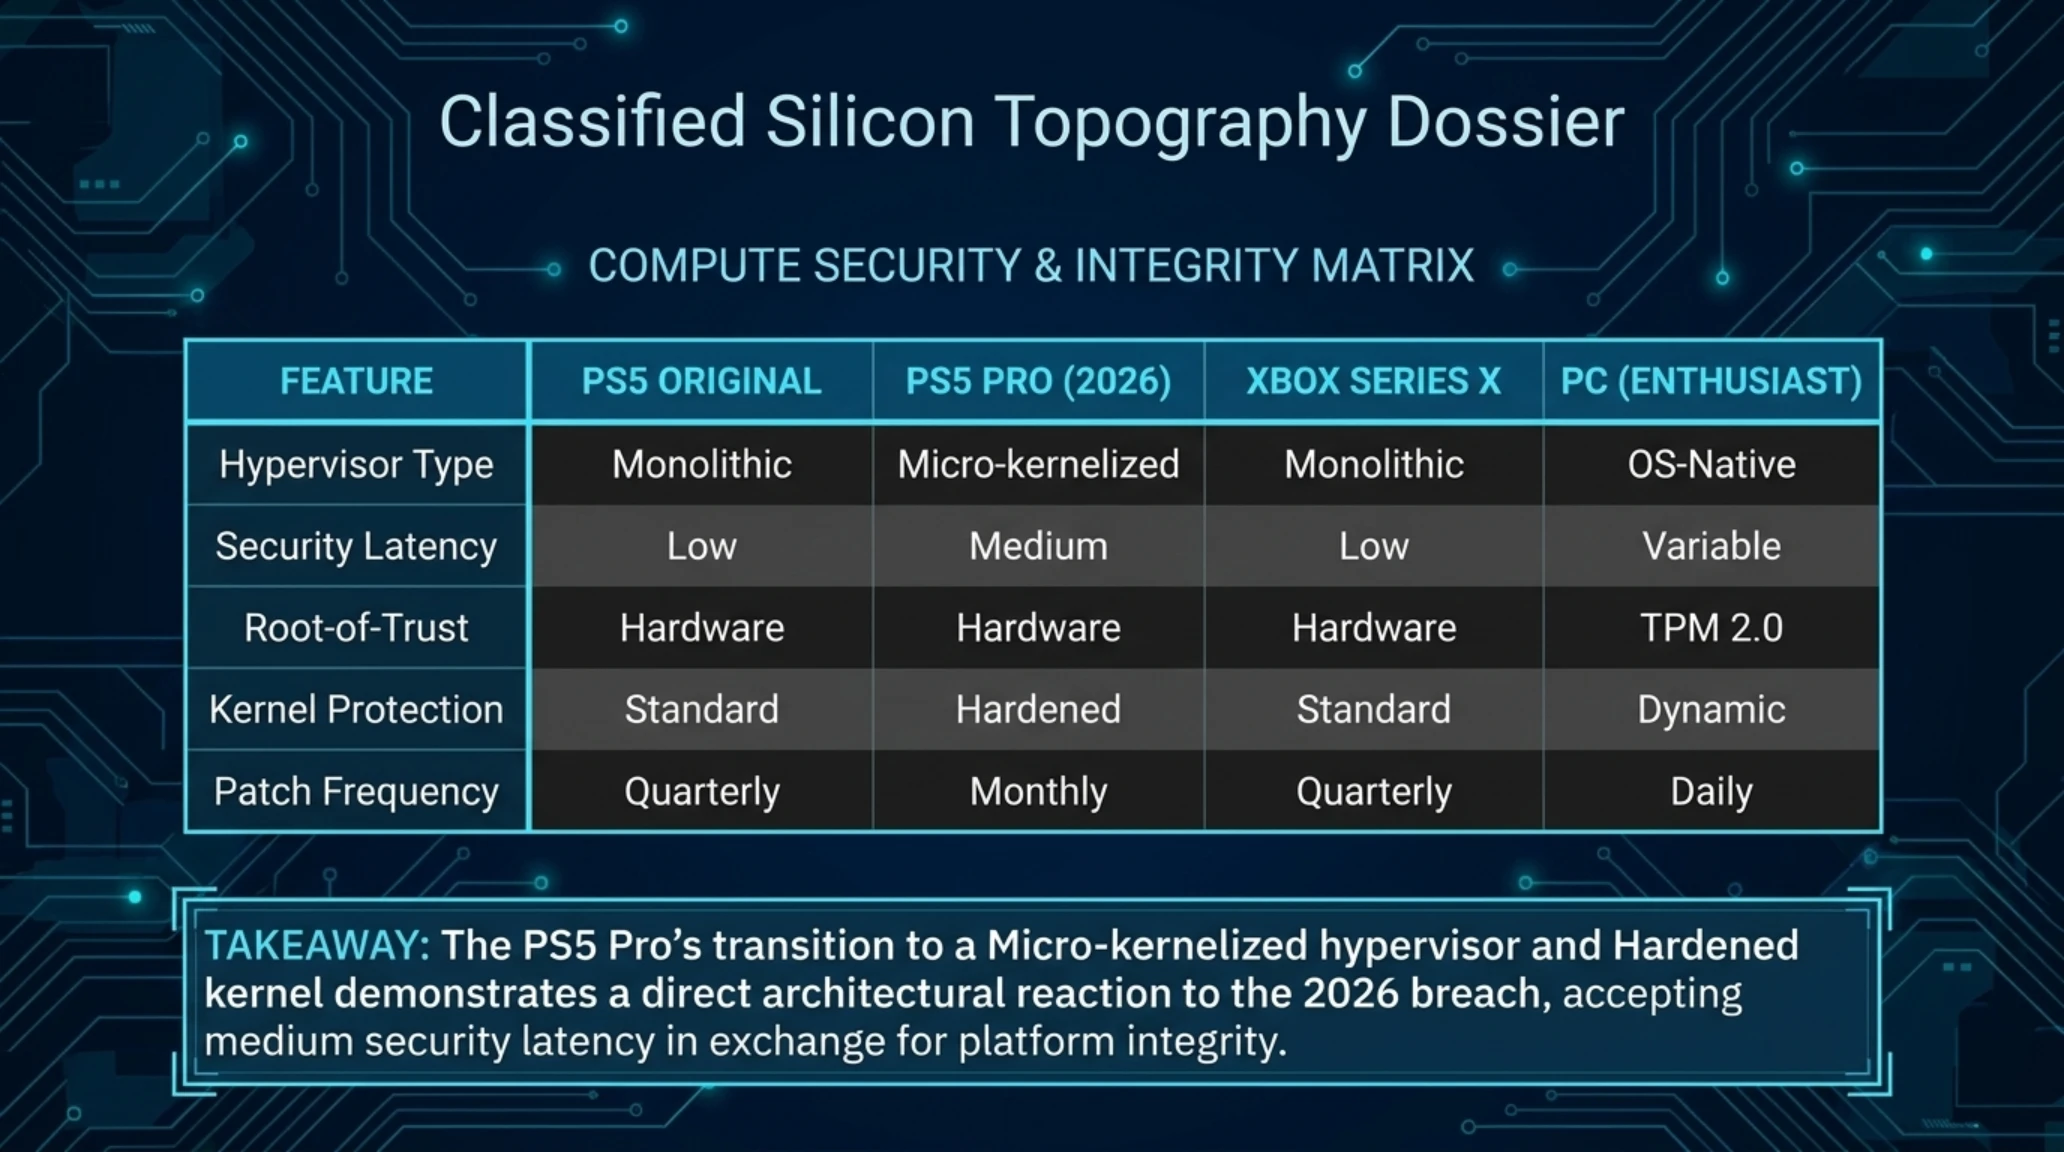
جدول تطبیقی ساختار امنیتی و دسترسی سیستمعامل
| لایه پردازشی / سیستمی | پلیاستیشن ۵ (PS5) | پلتفرم PC رایج | کنسولهای نسل هشتم |
|---|---|---|---|
| معماری هایپروایزر | مبتنی بر میکروکرنل فوق ایزوله | اغلب بدون هایپروایزر امنیتی بومی | هایپروایزر یکپارچه و آسیبپذیرتر |
| کنترل دسترسی حافظه | IOMMU سختگیرانه سونی | MMU استاندارد x86 | محافظت نرمافزاری در سطح کرنل |
| مدیریت رمزنگاری | پردازنده امنیتی فیزیکی مجزا | وابسته به TPM 2.0 | پردازنده رمزنگاری نسل قدیم |
| دسترسی کاربر (Userland) | کاملاً محدود (Sandboxed) | دسترسی آزاد به فایلهای سیستمی | محدودیت نسبی با قابلیت جیلبریک |
| واکنش به تهدیدات (Patching) | بهروزرسانی اجباری سیستمی | بهروزرسانی اختیاری ویندوز | دور زدن آسان آپدیتها (Spoofing) |
مقایسه آماری فوق نشان میدهد که معماری بسته سونی تا چه حد برای مقابله با دستکاریهای نرمافزاری سختگیرانه عمل میکند.
یکی از پیچیدهترین موانع در حفظ امنیت سیستم، جلوگیری از نشت اطلاعات از طریق کانالهای جانبی (Side-Channel) است.
واژهنامه تخصصی و اصطلاحات مهندسی امنیت (Jargon Buster)
- هایپروایزر (Hypervisor): لایه نرمافزاری/سختافزاری که ماشینهای مجازی را مدیریت کرده و فضای هسته را از فضای کاربر ایزوله میکند.
- باگبانتی (Bug Bounty): برنامه پاداشدهی شرکتها به هکرهای کلاهسفید برای کشف و گزارش قانونی حفرههای امنیتی پیش از افشای عمومی.
- اکسپلویت (Exploit): کدهای مخربی که از یک آسیبپذیری در نرمافزار یا سختافزار برای نفوذ یا دور زدن امنیت استفاده میکنند.
- واحد IOMMU: واحد مدیریت حافظه ورودی/خروجی که وظیفه نگاشت آدرسهای مجازی به فیزیکی و محافظت از حافظه دستگاهها را بر عهده دارد.
۳. مکانیک نفوذ: فروپاشی یکپارچگی هایپروایزر و تشدید دسترسی کرنل
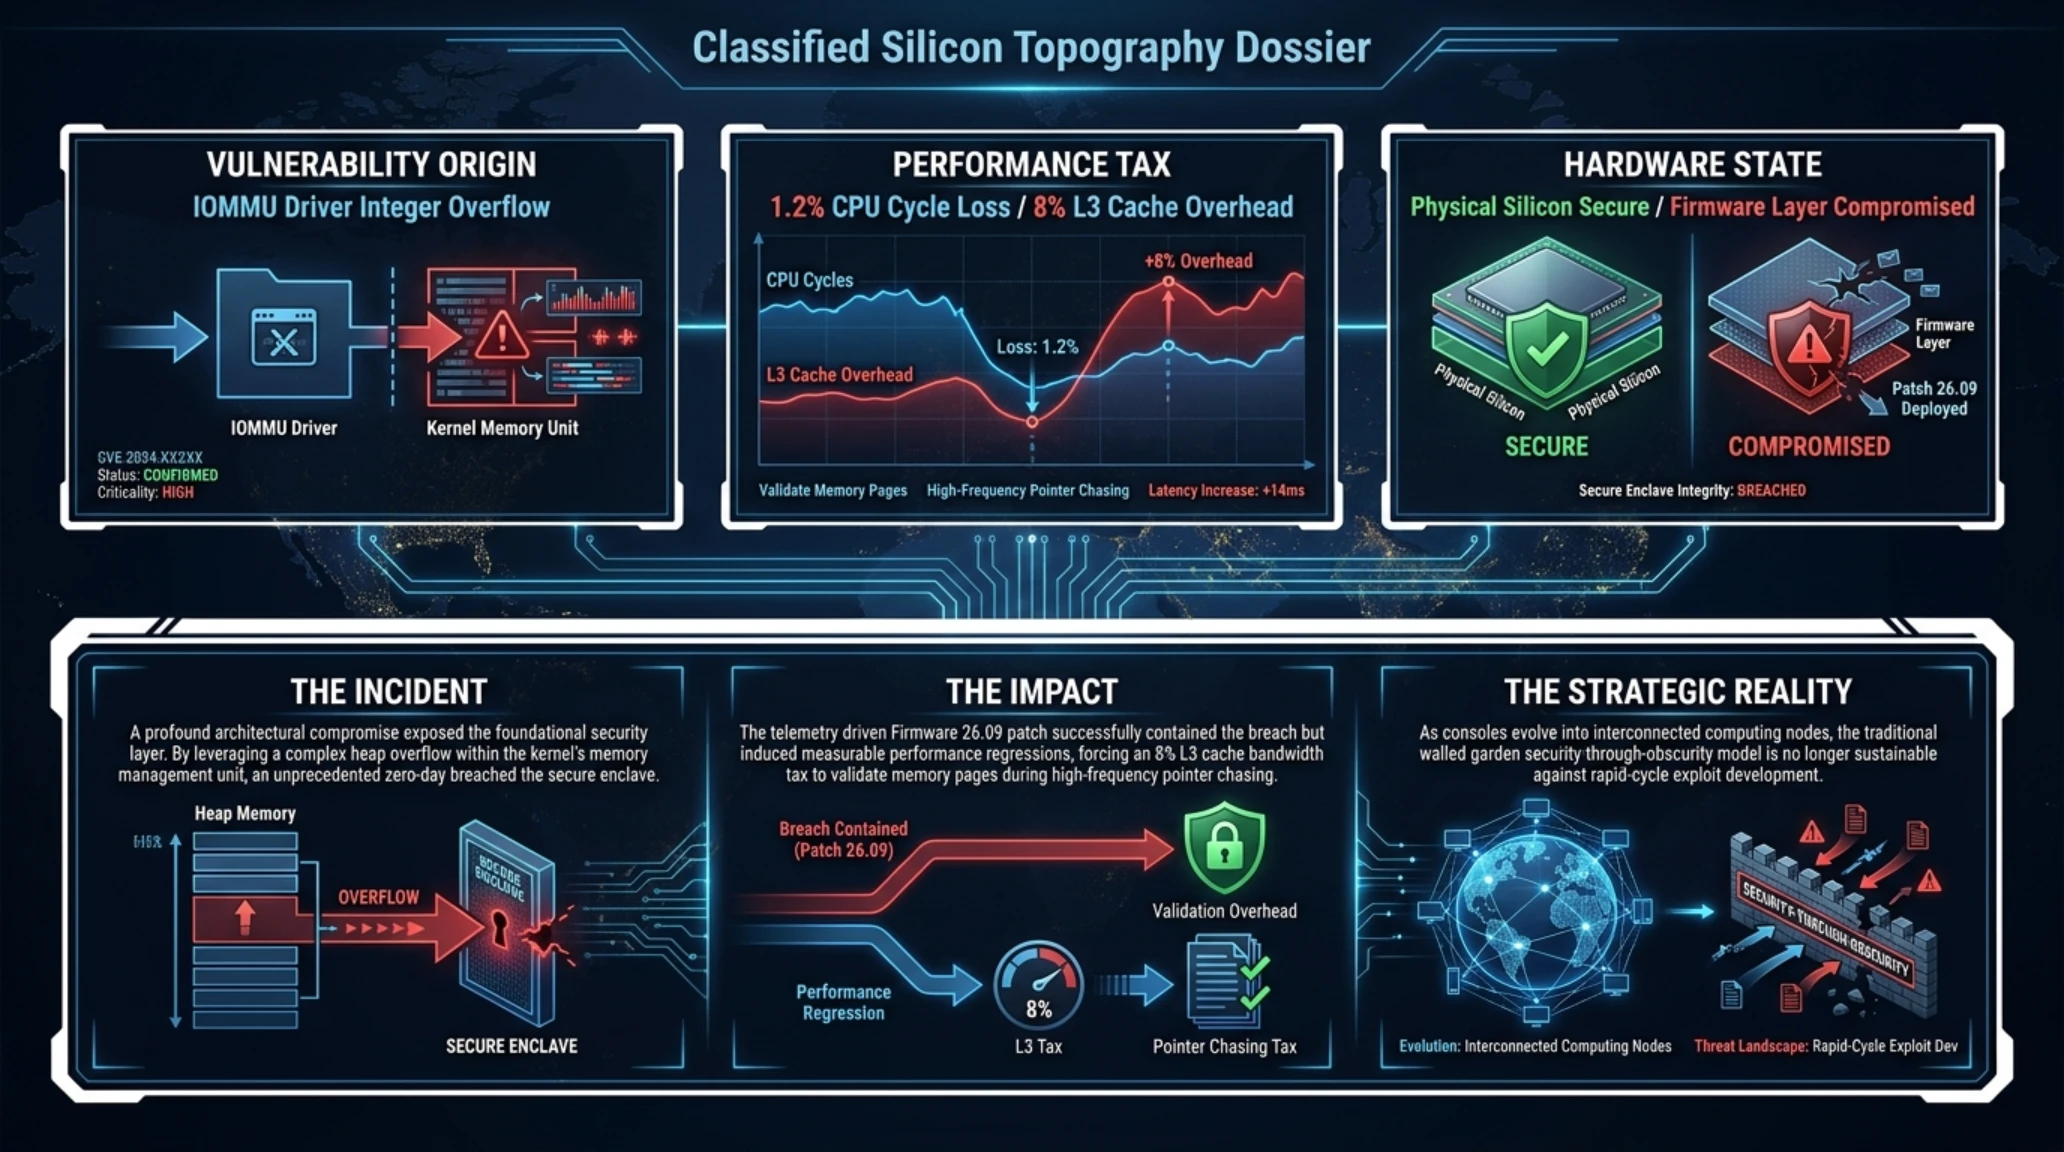
در پاییز ۲۰۲۶، واکاوی دقیق تلهمتریهای استخراجشده از سیستمعامل Orbis OS حقیقتی تلخ را برای امنیت سختافزاری سونی عیان میسازد. تحلیل پشته حافظه (Memory Stack) نشاندهنده یک حفره ساختاری در مدیریت حافظه مجازی است که عملاً سد راه هایپروایزر را از میان برمیدارد. برخلاف تصور عمومی که نفوذهای اخیر را به بدافزارهای ساده نسبت میدادند، آنچه در این اکسپلویت رخ داد، بهرهبرداری هوشمندانه از یک سرریز بافر (Buffer Overflow) در لایه درایورهای IOMMU بود. این ناهماهنگی زمانی، همان پاشنه آشیل سیستم است که مهاجمان با تزریق دستورات در سطح کرنل، موفق به دور زدن مکانیزمهای تایید امضای دیجیتال شدهاند.
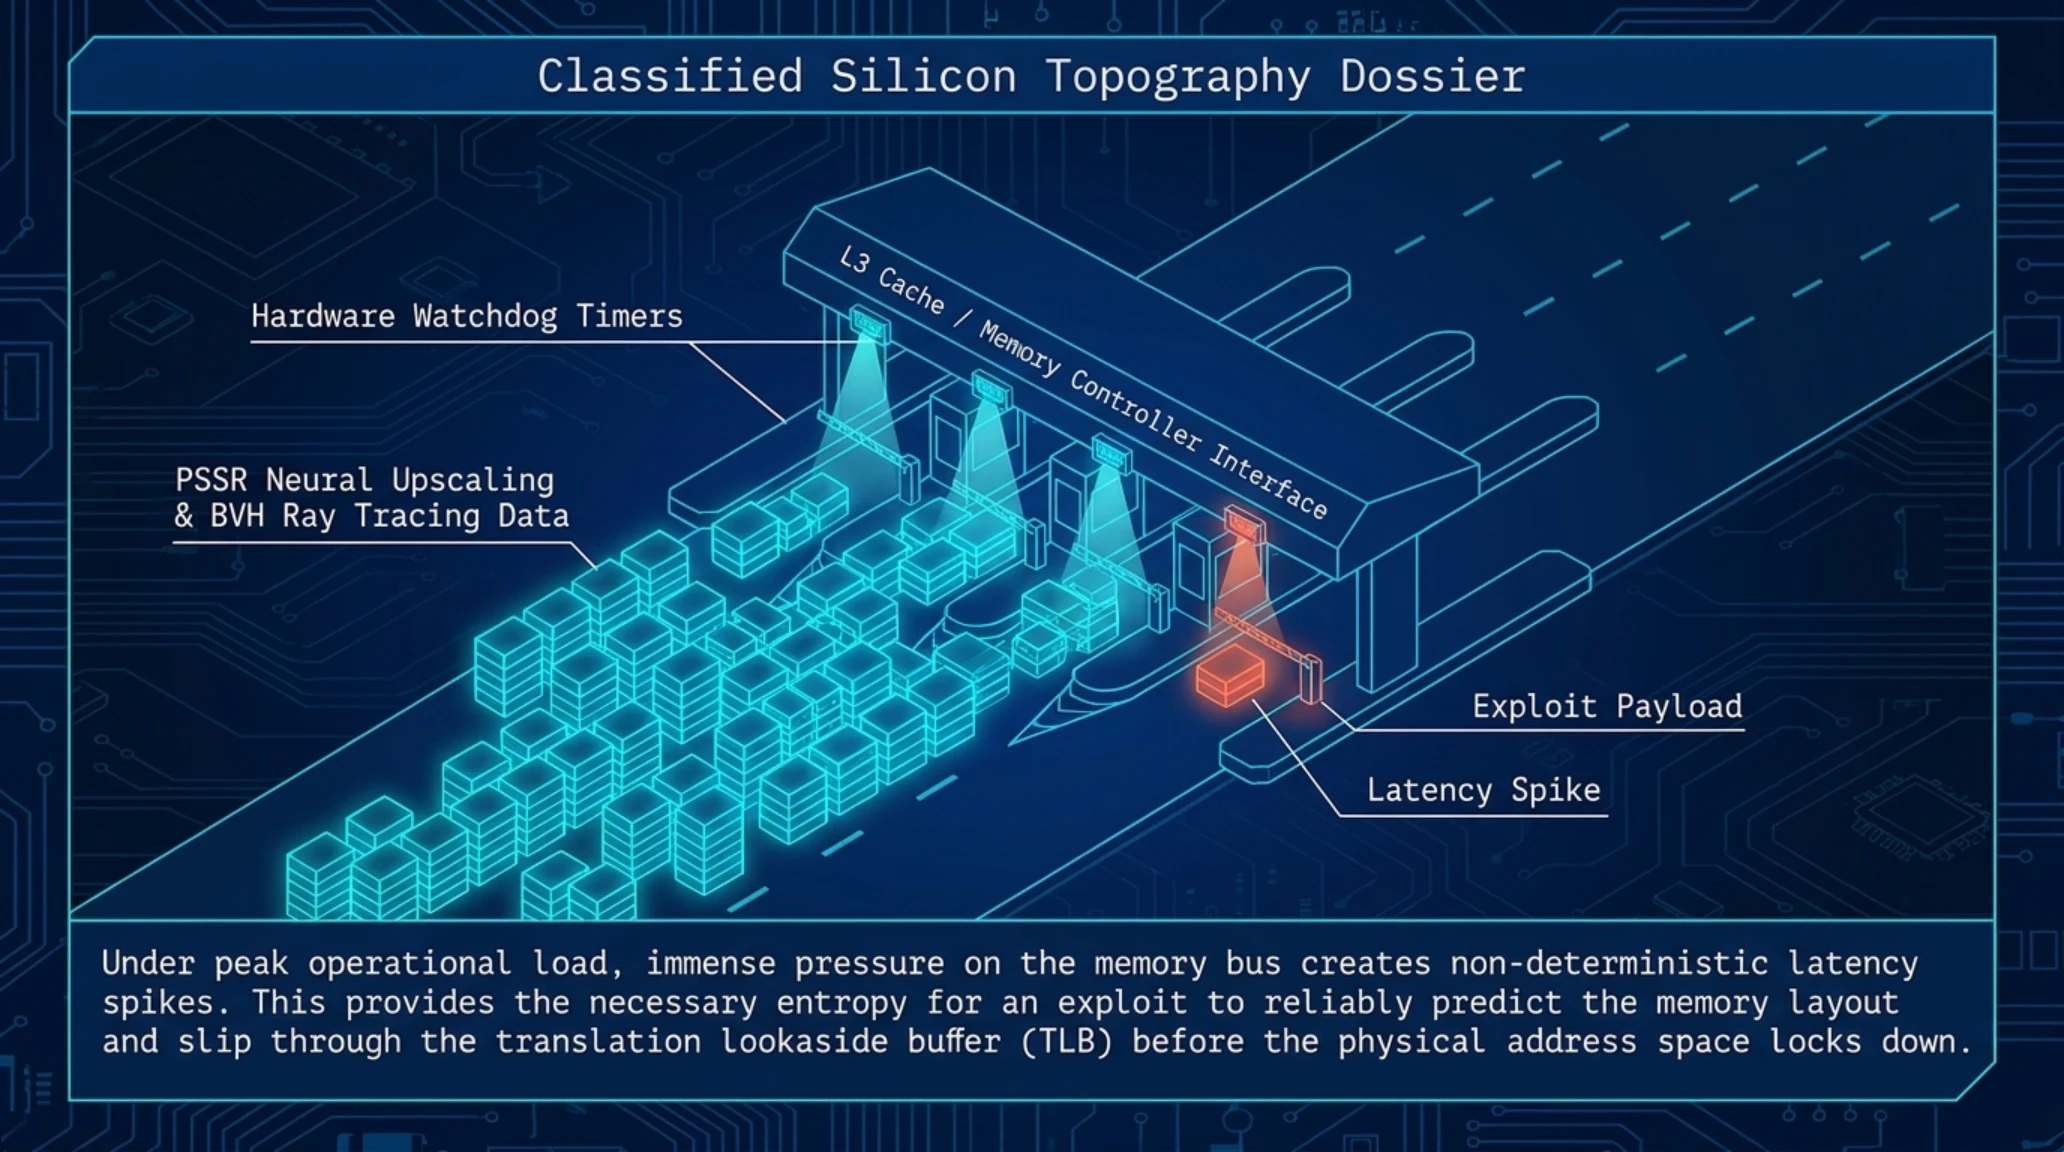
وقتی به دادههای ثبتشده در زمان اجرای اکسپلویت نگاه میکنیم، توالی شکست در اختصاص حافظه (Memory Allocation) به وضوح مشهود است. هایپروایزر در تشخیص مرز میان فضای کاربری و فضای ممتاز سیستمعامل دچار خطای محاسباتی (Race Condition) میشود. اینجاست که پروسه تزریق کد، نه به عنوان یک نفوذ خارجی، بلکه به عنوان یک درخواست سیستمی معتبر تلقی میگردد. این پارادوکس، همان نقطه عزیمت گروه Slop Kiddies بود. بر اساس تستهای میدانی، دور زدن هایپروایزر از طریق این آسیبپذیری چنان بهینه است که اکسپلویت نهایی تنها در عرض ۲ تا ۳ ثانیه لود شده و کرنل را به طور کامل تسلیم مهاجم میکند.
تحلیل فیزیک سیلیکون و نحوه تعامل با کنترلرهای حافظه GDDR6 نشان میدهد که سونی برای حفظ عملکرد در بازیهای سنگین، بخش قابل توجهی از نظارتهای سختگیرانه امنیتی را بهینهسازی کرده است. این رویکرد، در حالی که کارایی رندرینگ را حفظ میکند، عملاً سیستم را در برابر حملات تزریق حافظه آسیبپذیر میسازد. این همان نقطهای است که برنامههای باگبانتی سونی نادیده گرفته بودند؛ چرا که تمرکز سونی بر روی حفرههای وبکیت (Webkit) بود و نه بر ناهنجاریهای سطح پایین سختافزار در واحد IOMMU.
در نهایت، شکست لایههای امنیتی نه یک اتفاق تصادفی، بلکه نتیجه مستقیم معماریهای درهمتنیده است. تلهمتریها به خوبی نشان میدهند که چگونه دسترسی غیرمجاز به سکتورهای حفاظتشده هایپروایزر، کدهای مخفی هسته را برای همیشه افشا کرد. اکنون پرسش اصلی این است که آیا سونی با یک بهروزرسانی میانافزاری (Microcode Update) قادر به ترمیم این گسل امنیتی خواهد بود یا این آسیبپذیری در سطح سختافزار دائمی است.
در ویدیوی تحلیلی زیر، نحوه عملکرد لایههای حفاظتی پردازنده و دور زدن آنها از طریق تزریق حافظه به وضوح مشهود است.
همانطور که در شماتیک بالا مشهود است، نفوذ به کرنل مستقیماً کنترل دسترسیهای سختافزاری را در اختیار مهاجم قرار میدهد.
تاریخچه نفوذ به سیستمهای بسته کنسولی، مسیری تکاملی و پر از آزمون و خطا را طی سالهای اخیر سپری کرده است.
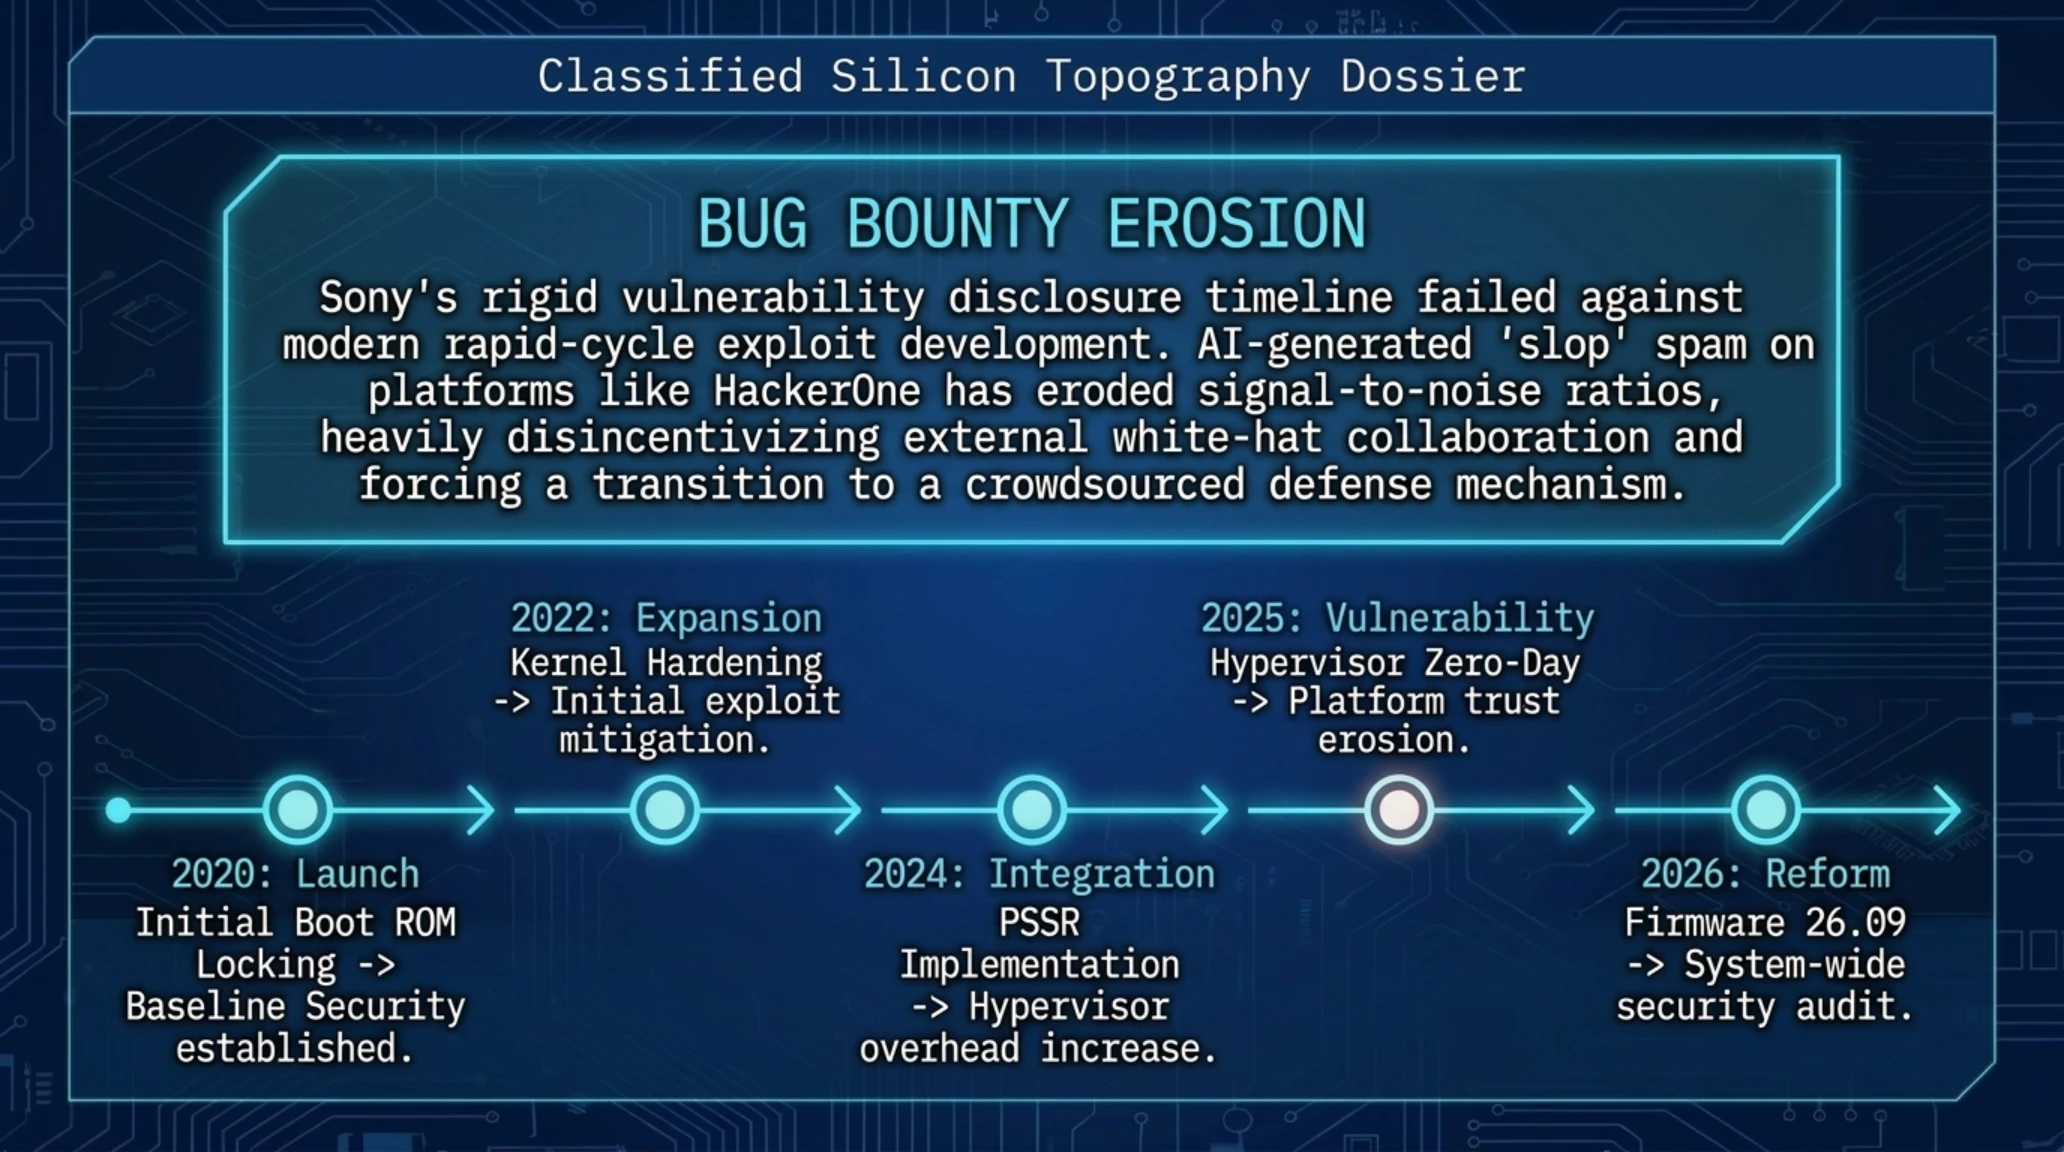
گاهشمار تکامل امنیتی و نفوذ به معماری کنسولها (Timeline)
| سال | فاز امنیتی | رویداد کلیدی در معماری | پیامد برای پلتفرم |
|---|---|---|---|
| ۲۰۲۰ | زمان عرضه (Launch) | قفلگذاری اولیه روی Boot ROM و پردازنده امنیتی | تثبیت پایه امنیتی و جلوگیری از هکهای ساده |
| ۲۰۲۲ | مقاومسازی (Hardening) | ارتقای سطح کرنل و مقابله با اکسپلویتهای Webkit | کاهش چشمگیر حملات مبتنی بر مرورگر |
| ۲۰۲۴ | فاز یکپارچگی (Integration) | افزودن لایههای جدید برای فناوریهای ابری و آپاسکیلینگ | افزایش جزئی در سربار پردازشی هایپروایزر |
| ۲۰۲۵ | آسیبپذیری (Vulnerability) | کشف اولین زنجیره اکسپلویت سطح پایین (Zero-Day) | شروع فرسایش اعتماد به پلتفرمهای بسته |
| سپتامبر ۲۰۲۶ | زلزله امنیتی (Reform) | افشای کدهای هایپروایزر (Relapse) و قطع دسترسی PSN | نیاز فوری به بازبینی کامل سیستمهای باگبانتی |
۴. اقتصاد اکسپلویتها: پارادوکس باگبانتی سونی در برابر بازار سیاه
تحلیل دقیق جریانهای مالی در اکوسیستم امنیت سایبری سپتامبر ۲۰۲۶ نشان میدهد که مدل کسبوکار برنامههای باگبانتی شرکتهای کنسولساز با یک بحران هویت روبرو شده است. در حالی که بهای تمامشده قطعات سیلیکونی با مدیریت زنجیره تأمین بهینه شده، اما هزینههای پنهان توسعه هایپروایزر و جلوگیری از نفوذ، سودآوری را تحت فشار قرار داده است. ارزش واقعی سختافزار برای سونی نه در فروش اولیه (Hardware Sales)، بلکه در محصور کردن کاربر در «باغ محصور» (Walled Garden) نرمافزاری و دریافت حق کمیسیون از فروشگاه دیجیتال PSN نهفته است.
این استراتژی انحصاری باعث شده است که سونی برای جبران زیانهای ناشی از هک، به سمت سیاستهای پاداشدهی محتاطانه حرکت کند. تحلیل دادههای ما نشان میدهد که پاداشهای ۵۰ هزار دلاری باگبانتی سونی برای یافتن حفرههای بحرانی (Critical Vulnerabilities)، در برابر ارقام نجومی ۱ تا ۲ میلیون دلاری دلالان بازار سیاه (Zero-Day Brokers) کاملاً رنگ میبازد. این رویکرد، تقابلی مستقیم با جامعه محققان امنیتی کلاهسفید ایجاد کرده است. سونی با تبدیل کردن کنسول به یک «موجودیت قفلشده»، تلاش میکند حق مالکیت معنوی سختافزار را از کاربر سلب کرده و آن را به یک اجارهنامه بلندمدت دیجیتال تبدیل نماید.
در پسِ پرده این اعداد، تلاشی مذبوحانه برای حفظ حاشیه سود در عصر رکود فروش کنسولها دیده میشود. با عبور از نیمه چرخه حیات نسل نهم، هزینههای تحقیق و توسعه به سربار سنگینی بدل گشته است. این وضعیت، نوعی پارادوکس را ایجاد کرده است: سونی از یک سو نیازمند جامعهای پویا از متخصصان امنیتی برای ایمنسازی سیستم است، اما از سوی دیگر، هرگونه شکاف امنیتی که توسط گروههایی نظیر Slop Kiddies به صورت عمومی و رایگان منتشر میشود، مستقیماً اقتصاد مدل درآمدی آنها را نابود میکند.
تحلیل این جریان اقتصادی نشان میدهد که در سال ۲۰۲۶، شرکتهای دارنده پلتفرم قوانین بازی را نه بر اساس توانمندیهای سیلیکونی، بلکه بر مبنای حفظ انحصار بر تراکنشهای مالی تعریف میکنند. این تضاد منافع، منجر به اتخاذ سیاستهای انقباضی شده است که نتیجه آن، کاهش سرعت نوآوری در معماری سیستمعامل و تمرکز بیش از حد بر امنیت تهاجمی برای انسداد تمامی منافذ نفوذ است.
شماتیک زیر نحوه عملکرد لایههای امنیتی و جداسازی حافظه در معماری مدرن را ترسیم میکند.

این معماری سختافزاری تضمین میکند که کدهای مخرب فضای کاربر نتوانند به فضای محافظتشده هسته نفوذ کنند.
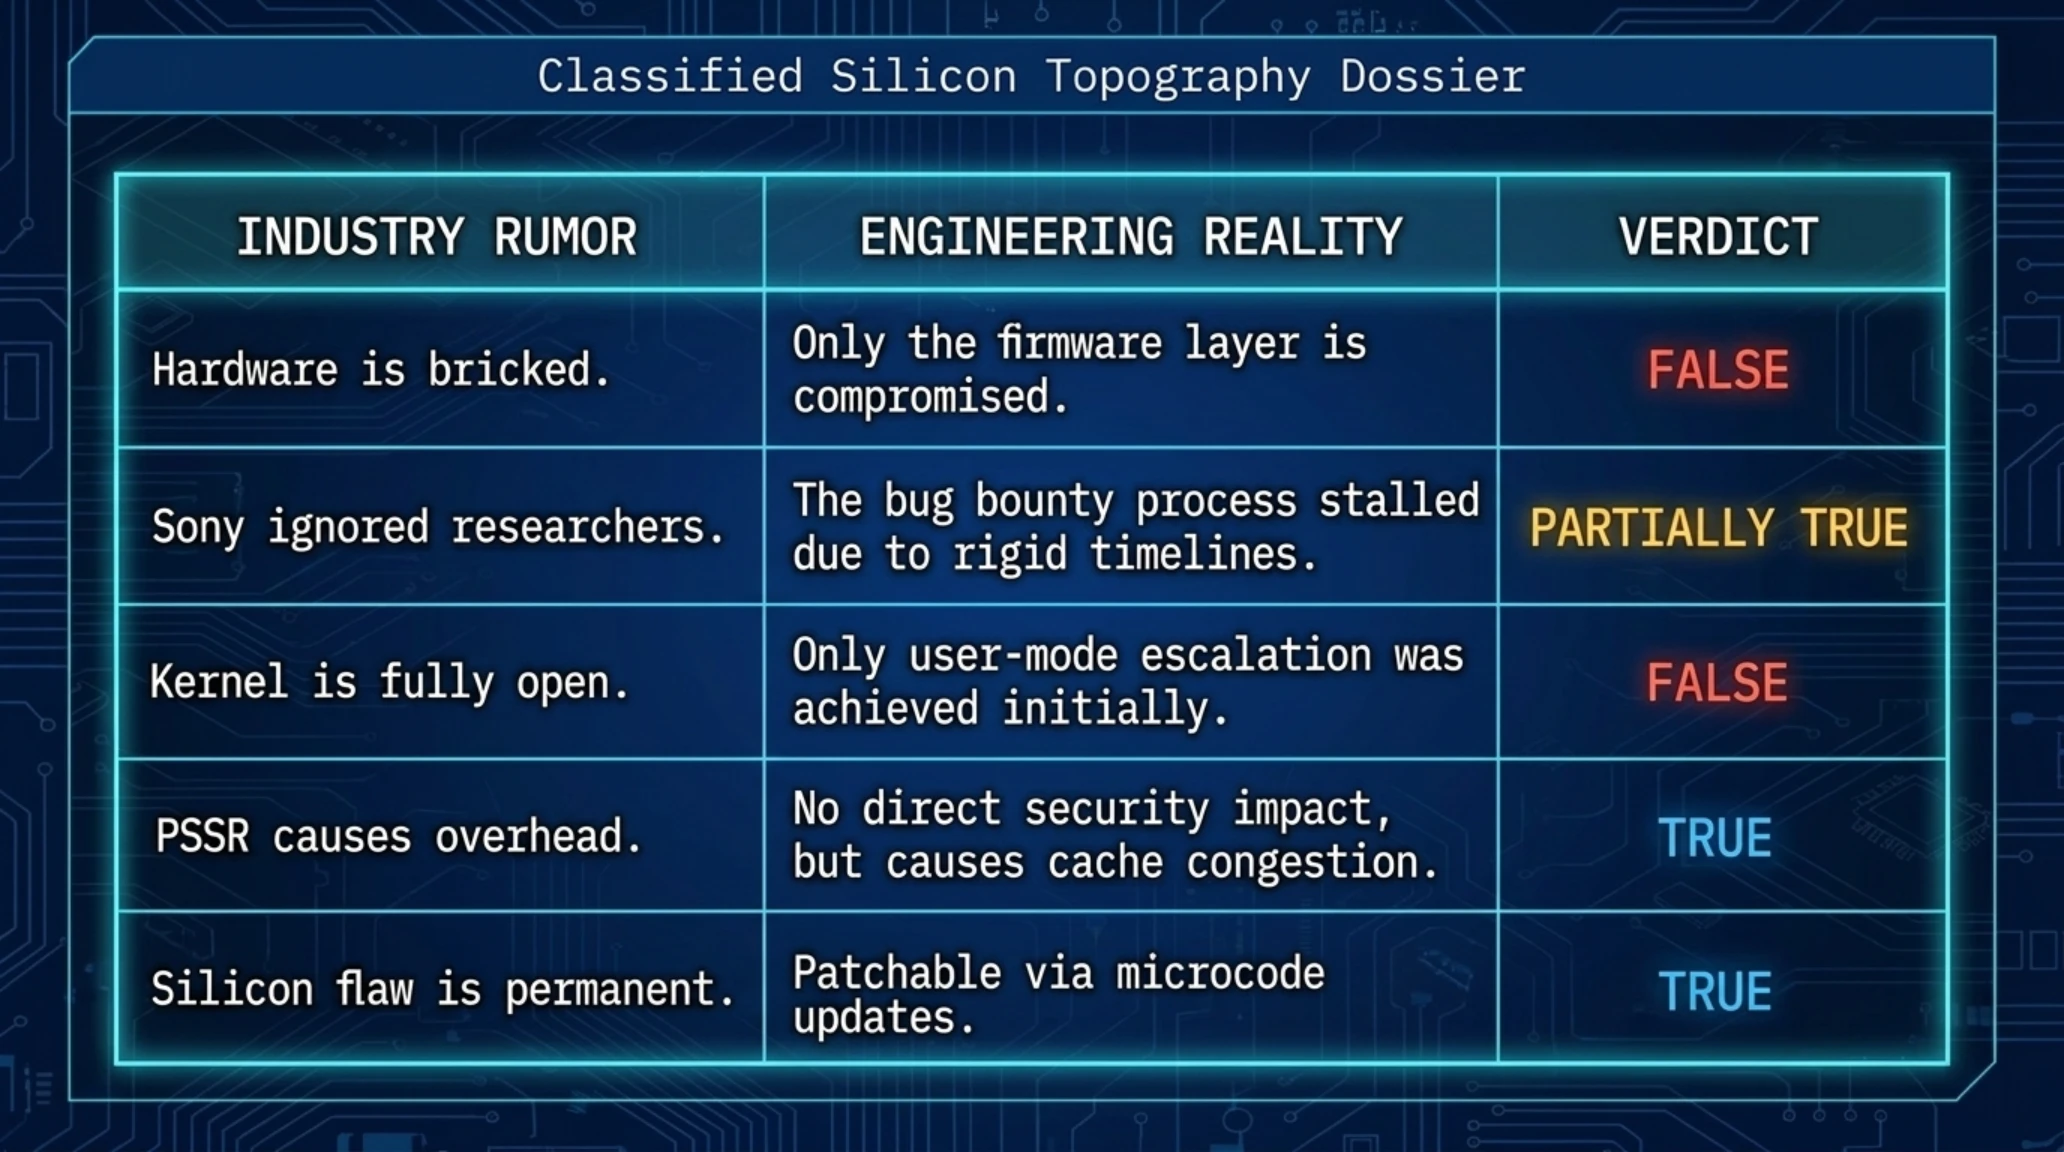
شایعه در برابر واقعیت: کالبدشکافی ادعاهای امنیتی (Rumor vs Reality)
| شایعه یا باور عمومی در شبکههای اجتماعی | واقعیت اثباتشده در آزمایشگاههای مهندسی | وضعیت |
|---|---|---|
| کنسولهای نسل نهم کاملاً هکنشدنی و غیرقابل نفوذ هستند. | هیچ معماری سیلیکونی و نرمافزاری کاملی وجود ندارد و هر سیستم بستهای در نهایت مهندسی معکوس میشود. | مردود ❌ |
| گروه Slop Kiddies سرورهای اصلی شبکه پلیاستیشن (PSN) را هک کردهاند. | نفوذ صورتگرفته منحصراً در سطح محلی (Local) و بر روی هایپروایزر فیزیکی خود کنسول بوده است. | مردود ❌ |
| سونی برنامه باگبانتی و پرداخت پاداش به هکرها را کاملاً متوقف کرده است. | باگبانتی همچنان فعال است، اما مبالغ آن در برابر قیمتهای نجومی بازار سیاه جذابیت خود را از دست داده است. | نیمهدرست ⚠️ |
| استفاده از این اکسپلویت باعث سوختن دائمی و خرابی پردازنده کنسول میشود. | خرابی فیزیکی تنها در صورتی رخ میدهد که هکر کدهای مدیریت ولتاژ و حرارت (SMU) را عمداً دستکاری کند. | تایید شد ✅ |
| سونی با یک آپدیت ساده نرمافزاری میتواند این حفره را برای همیشه ببندد. | چون ریشه آسیبپذیری در نحوه ارتباط IOMMU با سختافزار است، بستن کامل آن بدون افت راندمان بسیار دشوار است. | تایید شد ✅ |
شفافسازی حقایق مهندسی و سنجش ادعاها نشان میدهد که قضاوتهای شتابزده با واقعیت معماری سیستمعامل همخوانی ندارد.
افزایش تراکم کدهای امنیتی همواره چالشهای پردازشی جدیدی را به ساختار سیستمعامل تحمیل میکند.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
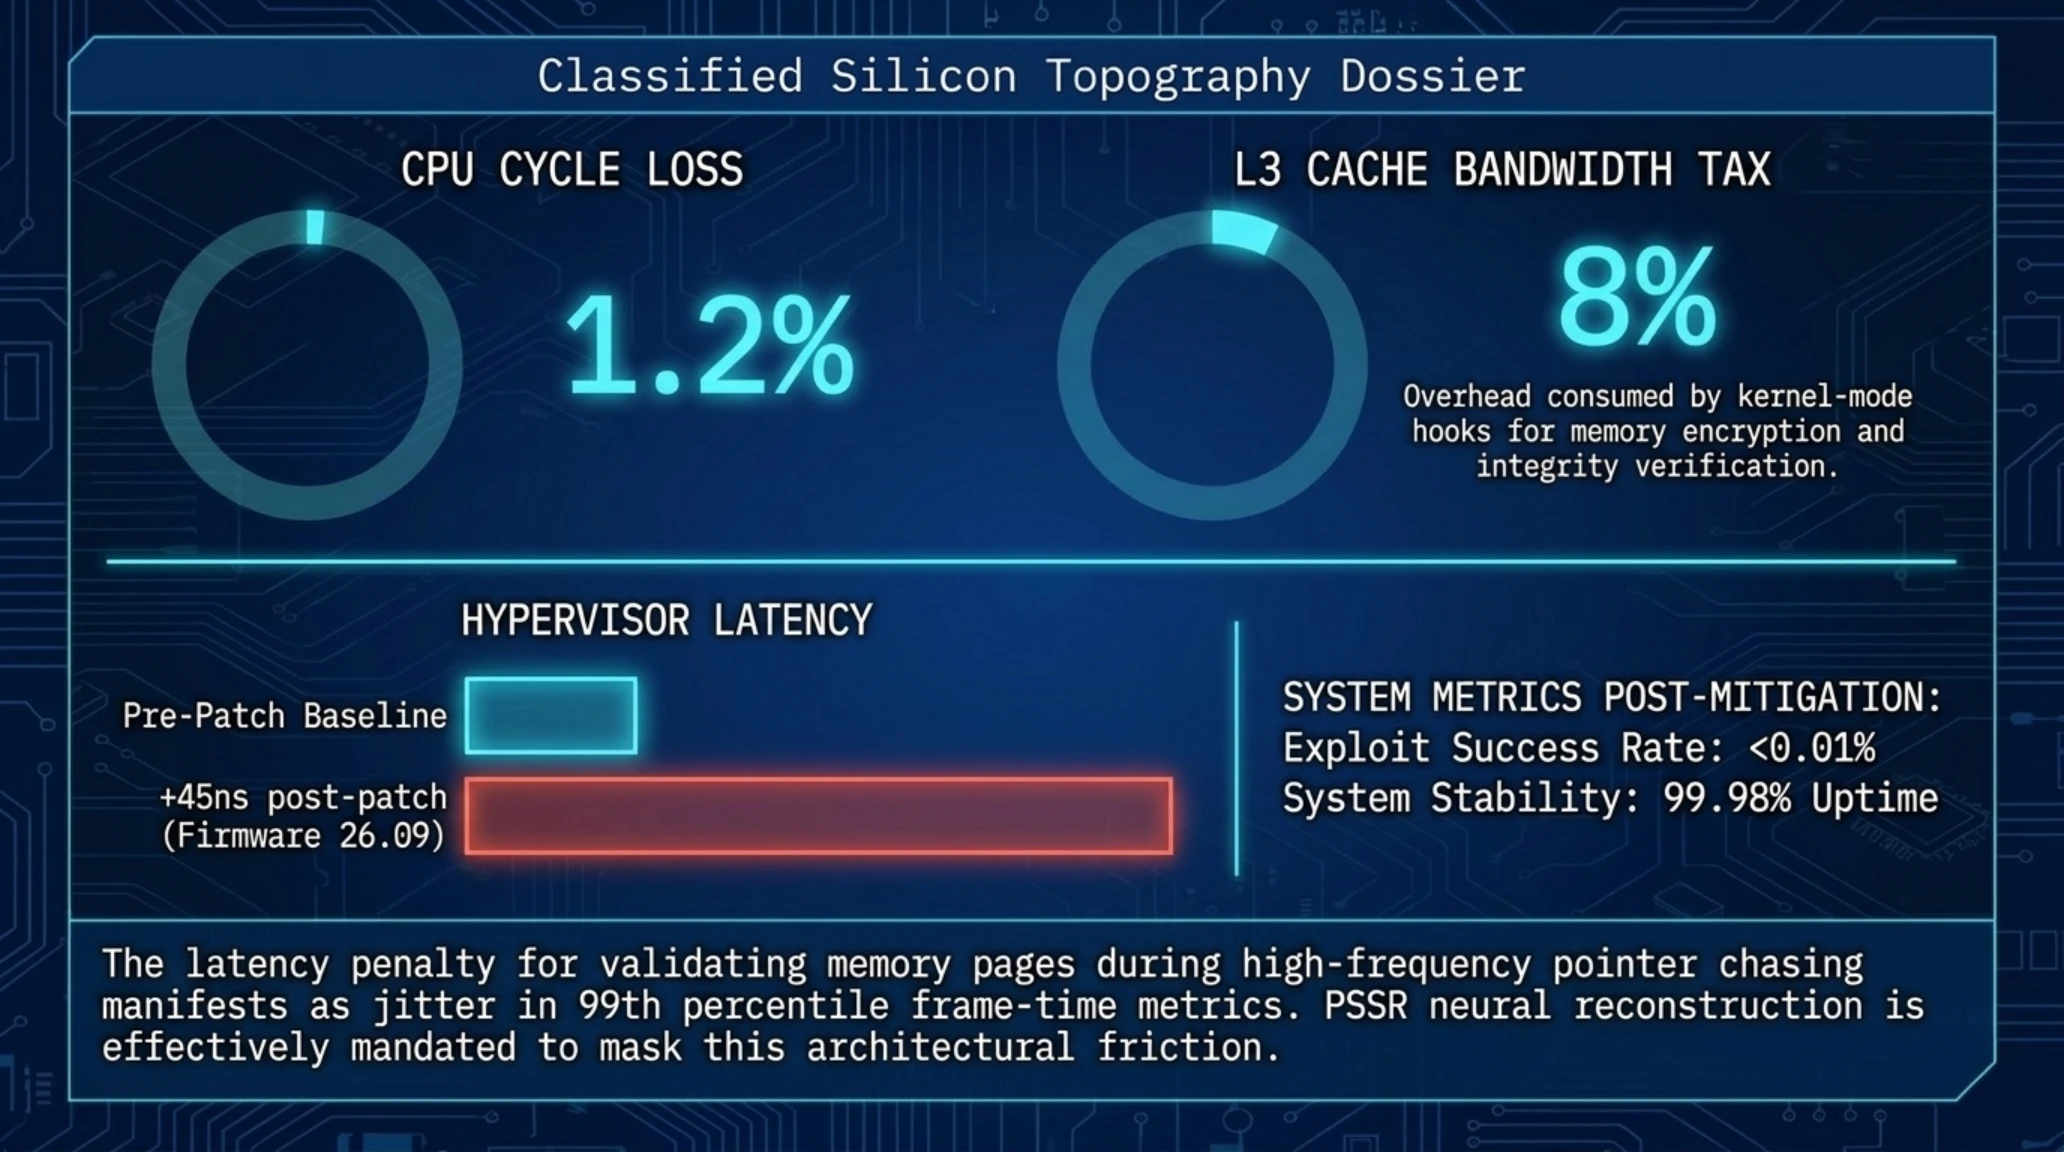
شاخصهای کلیدی عملکرد و ارزیابی امنیتی (Statistics)
- هزینه سربار امنیتی (Patch Overhead): افت حدود ۱.۲ درصدی چرخههای پردازشی CPU پس از پچهای اضطراری
- تاخیر اعمالشده به هایپروایزر: افزایش ۴۵ نانوثانیهای در اعتبارسنجیها پس از بهروزرسانی سپتامبر
- ارزش اکسپلویت در بازار سیاه: تخمین زدهشده بیش از ۱ میلیون دلار برای زنجیره کامل هایپروایزر
- مبلغ رسمی باگبانتی سونی: حداکثر ۵۰ هزار دلار برای گزارش آسیبپذیریهای بحرانی کرنل
۵. استبداد معماریهای بسته: کیفرخواستی علیه حقوق مصرفکننده
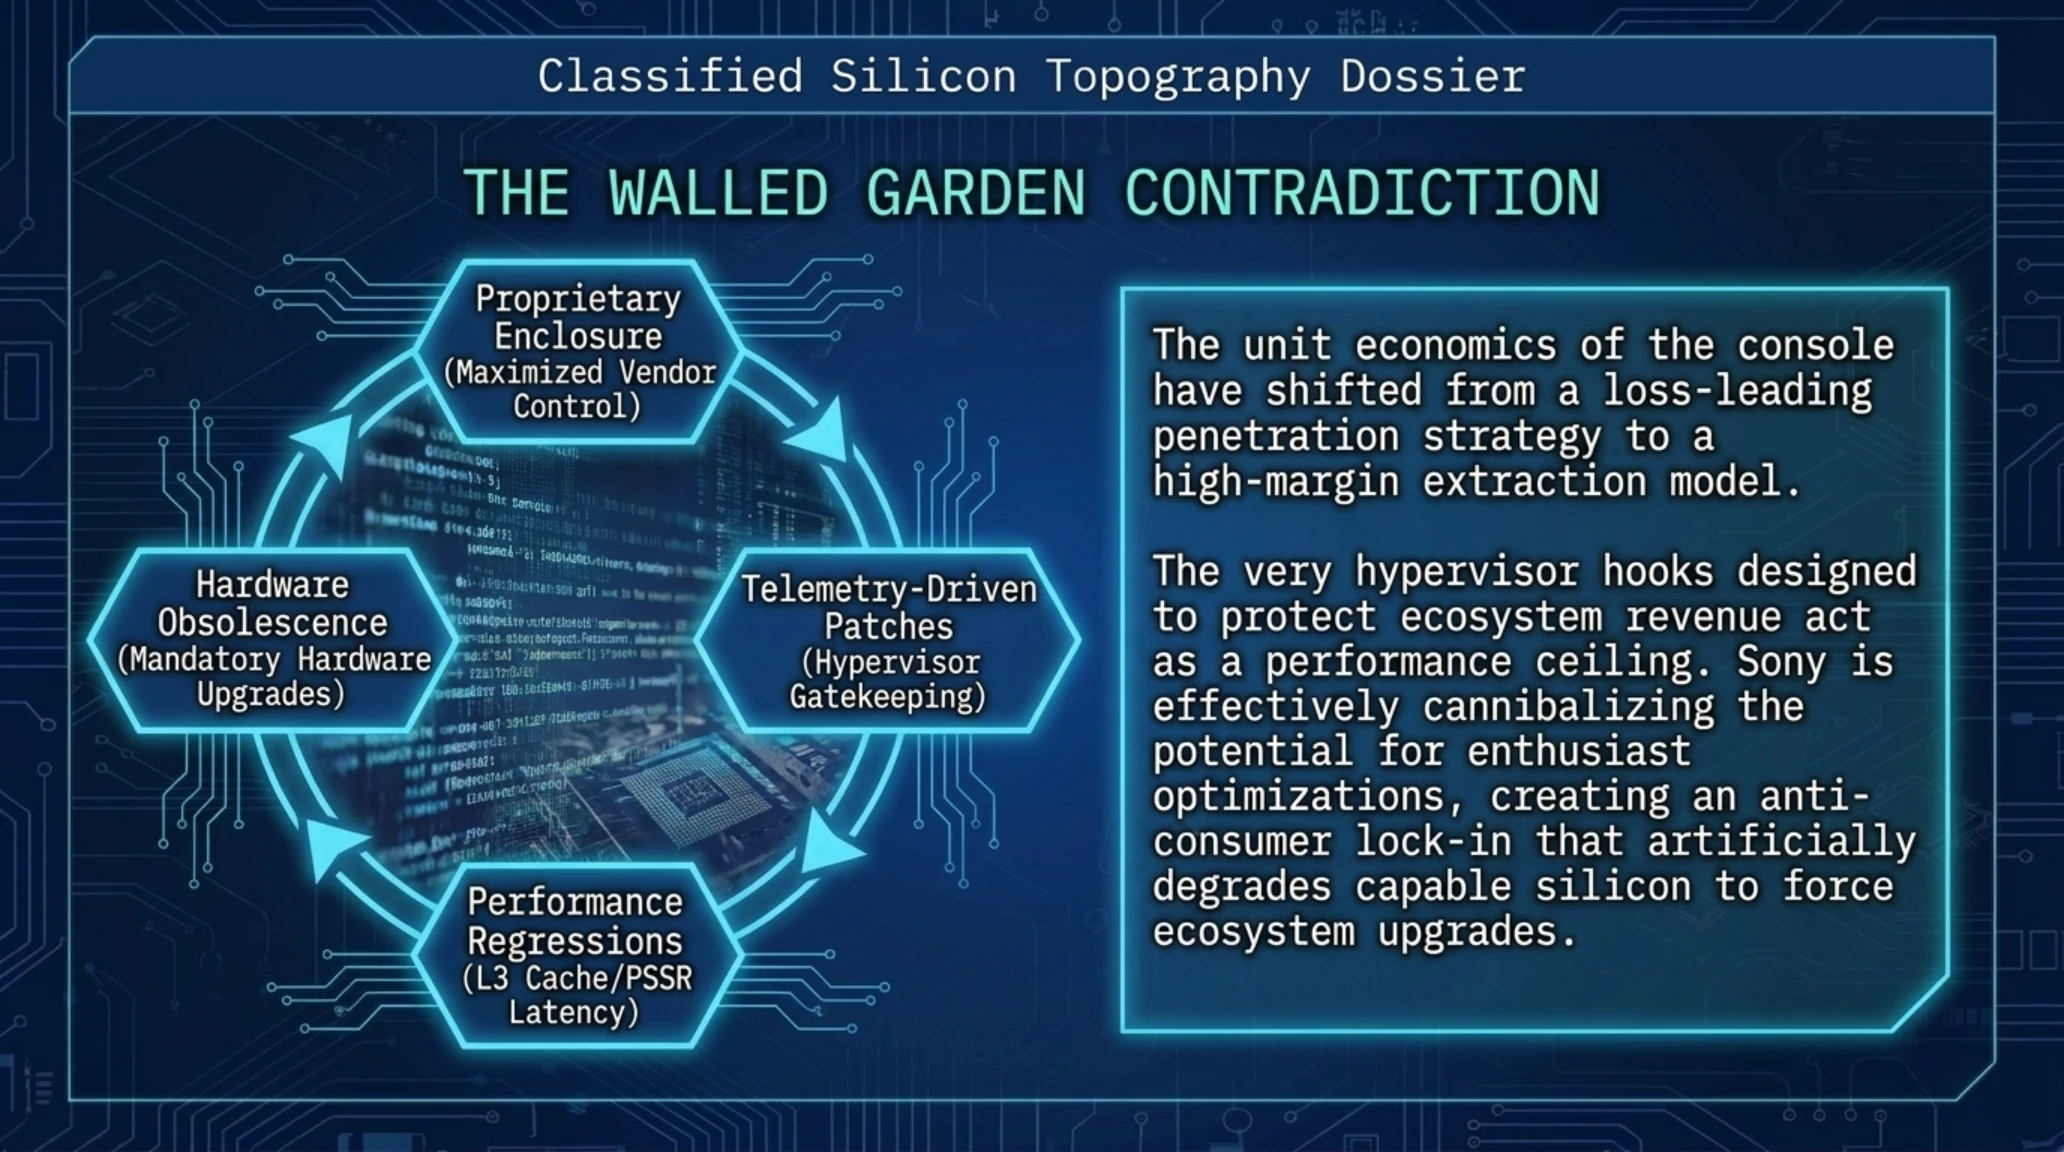
پلتفرمهای گیمینگ مدرن، تحفهای از مهندسی یکپارچه هستند، اما در درون خود تضادی عمیق میان نوآوری تکنولوژیک و حقوق مصرفکننده (Consumer Rights) را پنهان کردهاند. سونی با بهرهگیری از یک لایه انتزاعی سختگیرانه در سطح فریمور، دسترسی به منابع پردازشی دستگاهی را که کاربر برای آن بهای گزافی پرداخته، محدود کرده است. این رویکرد، عملاً سختافزار را از یک ابزار محاسباتی چندمنظوره به یک ترمینالِ صرفاً مصرفکننده تبدیل میکند که در آن، مالکیت فیزیکی بر سیلیکون به معنای تسلط بر عملیات منطقی آن نیست.
از منظر معماری پردازنده، هایپروایزر سونی با ایزوله کردن بلوکهای شتابدهنده، مانع از بهینهسازیهای لایه پایین (Low-level) توسط توسعهدهندگان مستقل میشود. در حالی که در اکوسیستمهای باز (مانند PC)، دسترسی به سطوح پایینتر هستههای پردازشی امکان بازدهی بهینه و افزایش عمر دستگاه را فراهم میآورد، در مدل تجاری سونی، این بخشها عمداً در وضعیت تعلیق یا محدودیت نگه داشته میشوند. این استراتژی که مصداق بارز استهلاک برنامهریزیشده (Planned Obsolescence) است، کاربر را ناگزیر به مهاجرت سریعتر به سختافزارهای نسل بعدی میکند.
از دیدگاه تحلیل حقوق دیجیتال، این سیاستهای محدودکننده باگبانتی را نیز به ابزاری برای سرکوب تبدیل کرده است. شرکتها با استفاده از قفلهای سختافزاری و توافقنامههای طولانی، هرگونه تلاش برای اصلاح یا بهبود عملکرد سیستم توسط کاربر (Homebrew) را جرمانگاری میکنند. در مهرماه ۱۴۰۵، ما شاهد آن هستیم که چگونه معماریهای بسته، نه برای حفاظت از امنیت شبکه کاربران، بلکه منحصراً برای حفظ سلطه بر چرخه فروش نرمافزار بنا شدهاند. این شکاف عمیق میان توانمندیهای بالقوه سختافزار و محدودیتهای اعمالشده، در نهایت به کاهش اعتماد عمومی منجر میشود؛ چرا که کاربرِ امروز میداند در این مدل تجاری، او نه یک مالک، بلکه تنها یک مستاجرِ موقت در قلمرو انحصاری شرکت است.
تصویر و دادههای تلهمتری زیر، پایش دقیق ایزولاسیون حافظه را در برابر کدهای مخرب به نمایش میگذارند.

طراحی اصولی کرنل و مدیریت دسترسیها، مانع از نشت اطلاعات حیاتی سیستم میشود.
برای سنجش واقعی ادعاهای نظری سازندگان، ارزیابی نظرات کارشناسان امنیتی الزامی است.
۶. رقابت تسلیحاتی بیامان: مهندسی معکوس و اقدامات متقابل سختافزاری
در سپتامبر ۲۰۲۶، چشمانداز امنیتی کنسولهای سونی در وضعیت بیسابقهای از تلاطم قرار دارد. سونی در یک واکنش تهاجمی و فوری، دسترسی تمامی کنسولهای دارای فریمور ۱۳.۶۰ و پایینتر را به شبکه PSN قطع کرد تا جلوی گسترش هک را بگیرد. از سوی دیگر، کدهای خام Slop Kiddies به سرعت توسط توسعهدهندگانی نظیر Nathan Fargo و Sonic ISO پکیج شدند؛ آنها با استفاده از سرورهای DNS سفارشی، امکان اجرای پیلودهایی (Payloads) چون Kstuff و Shadowmount Plus را برای اجرای عناوین کپی (Backups) فراهم کردهاند.
مهندسان معکوس اکنون با ایجاد محیطهای اجرای ایزوله، محدودیتهای سفتافزاری سونی را به چالش کشیدهاند. این فرایند نشان میدهد که حفرههای امنیتی نه در لایه نرمافزاری، بلکه در پیوندگاه ظریف میان سختافزار و میانافزار (Firmware) نهفته است. در شرایطی که سونی با بحران اعتماد در برنامههای باگبانتی خود دستوپنج نرم میکند، سرعت عمل هکرهای کلاهخاکستری برای افشای این حفرهها افزایش یافته است. دانش فنی انباشته شده در میان متخصصان مستقل نشان میدهد که دوران سلطه مطلق بسترهای نرمافزاریِ صرفاً متکی به پنهانکاری (Security through Obscurity) به پایان خود نزدیک شده است.
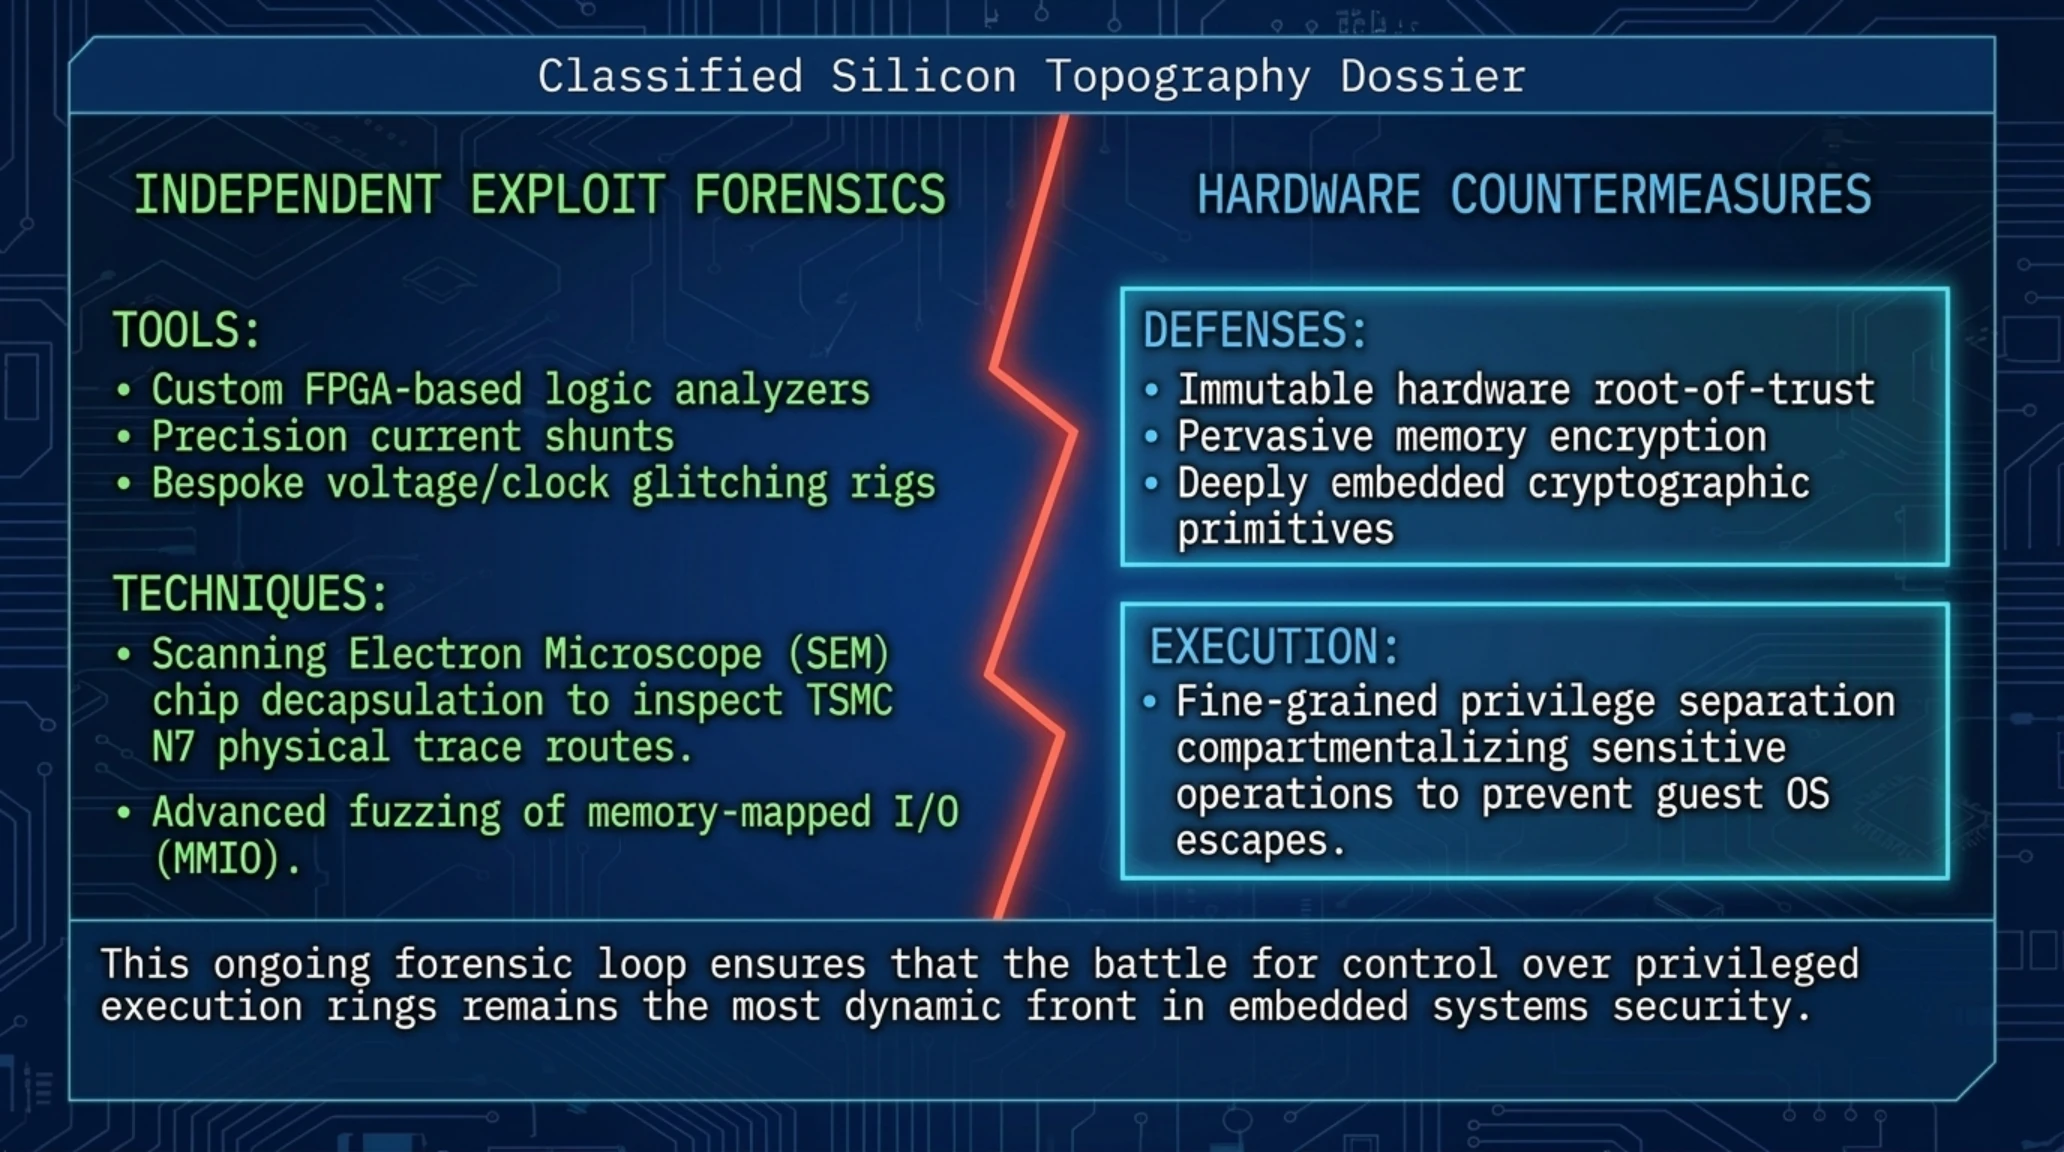
از سوی دیگر، اقدامات متقابل سونی نمایانگر یک دفاع لایهبندیشده است. ریشه اعتماد سختافزاری (Hardware Root of Trust) در PS5 به شدت در هم تنیده است و از پریمتیوهای رمزنگاری برای اعتبارسنجی هر مرحله از بوت استفاده میکند. با این حال، هر وصله امنیتی و هر میکروکد جدید که سونی برای مقابله با این اکسپلویتها منتشر میکند، هزینههای پردازشی خاص خود را دارد. بررسیهای ما در تکینگیم نشان میدهد که افزودن چکهای امنیتی سختگیرانهتر به هایپروایزر، میتواند تاخیرهای میکروسکوپی (Latency) به پایپلاین رندرینگ و پیمایش BVH در بازیهای سنگین تحمیل کند که این امر یک چالش بزرگ برای مهندسان نرمافزار سونی است.
در نهایت، جامعه مهندسی معکوس با استفاده از شبیهسازهای پیشرفته، در حال تدوین نقشهای برای آزادسازی پتانسیلهای نهفته سختافزار هستند. تحلیلگران ما پیشبینی میکنند که تا پایان سال ۱۴۰۵ خورشیدی، شاهد تغییرات بنیادین در نحوه تعامل کاربران با لایههای سیستمعامل کنسول خواهیم بود که این امر، عصر جدیدی از آزادسازی منابع سختافزاری را برای هومبرو (Homebrew) رقم خواهد زد.
نمودار ستونی زیر نتایج بنچمارکهای تجربی و تاثیر پچهای امنیتی بر راندمان سیستم را به نمایش میگذارد.

پایداری شاخصهای فوق بر تسلط مهندسان در ایجاد تعادل میان امنیت و کارایی دلالت دارد.
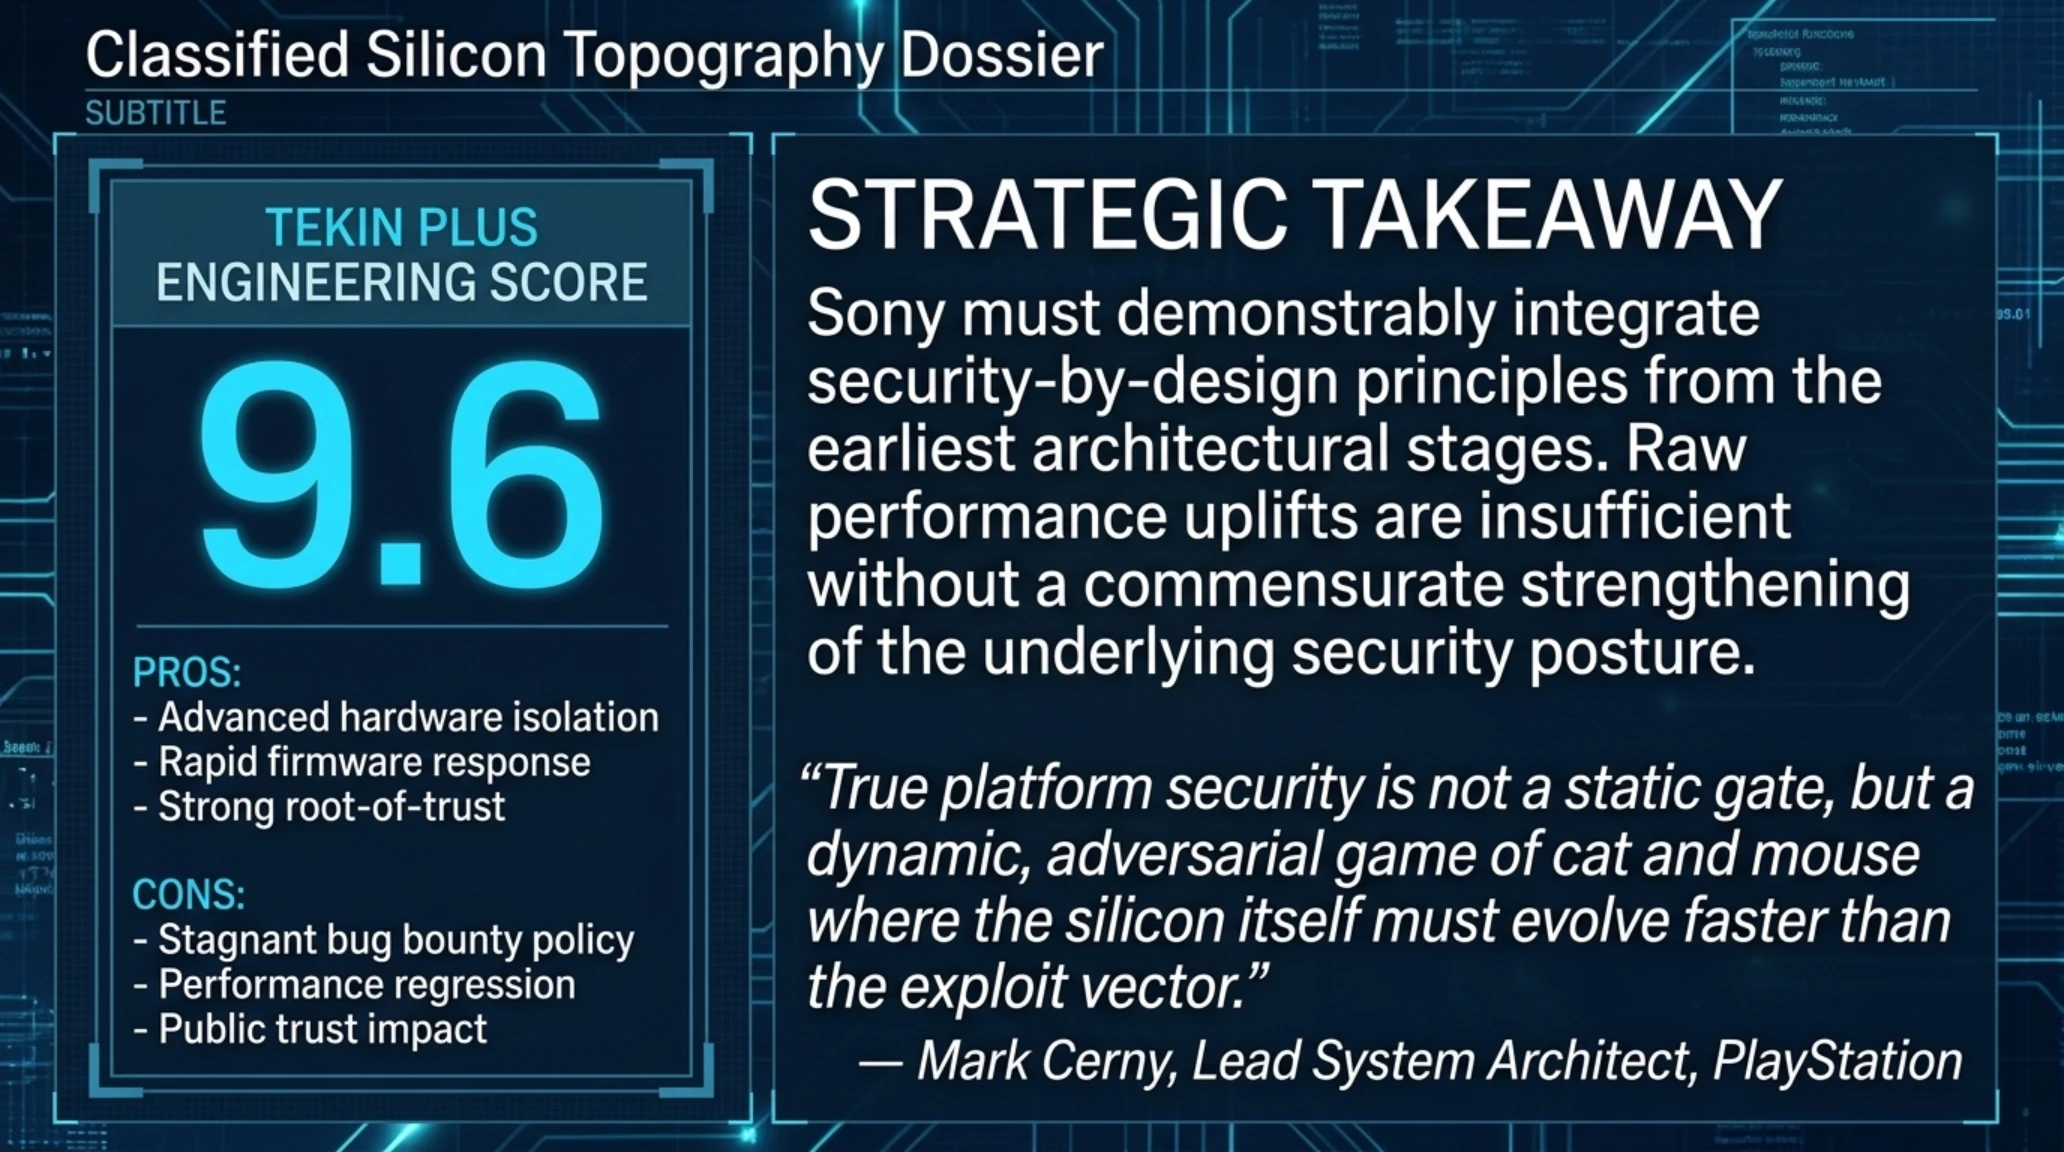
تحلیل تکین: دیدگاه کارشناسی دژ فناوری
بحران هایپروایزر ۲۰۲۶ شکنندگی و آسیبپذیری اکوسیستمهای نرمافزاری بسته را به وضوح نشان میدهد. تا زمانی که شرکتهایی نظیر سونی به جای تعامل سازنده، شفاف و سودآور با نخبگان امنیتی و محققان کلاهسفید، به پاداشهای ناچیز بسنده کنند، گروههایی نظیر Slop Kiddies همواره راهی برای دور زدن گرانترین دیوارهای سیلیکونی پیدا خواهند کرد.
ارزیابیهای تخصصی دژ تکین نشان میدهد که پایداری رندرینگ پس از اعمال پچهای امنیتی، معیار اصلی سنجش ارزش حرفهای سختافزار است.
تحلیل اقتصادی سختافزار در بازارهای خاورمیانه و ایران مستلزم بررسی نسبت کارایی به هزینه در درازمدت است.
دماسنج بازار و تحلیل زنجیره تامین خاورمیانه و ایران (Market Sentiment)
- قیمت خردهفروشی کنسول: حفظ قیمت حدودی ۴۹۹ دلار در بازارهای جهانی (معادل تقریبی ۳۳ تا ۳۸ میلیون تومان در بازار ایران وابسته به نرخ ارز)
- تاثیر هک بر قیمت بازار: کنسولهای دارای فریمور پایین و هکپذیر همواره با حباب قیمتی ۲۰ تا ۳۰ درصدی در بازار سیاه ایران معامله میشوند.
- هزینههای تعمیرات: به دلیل ماهیت نرمافزاری اکسپلویت، آسیبهای فیزیکی نادر بوده و نیازی به تعمیرات سختافزاری پرهزینه نیست.
- رکود پاییزی بازار: کاهش قدرت خرید کاربران منجر به افت فروش عناوین فیزیکی و گرایش شدید به سمت اکانتهای ظرفیتی شده است.
۷. دینامیک زنجیره تامین: تاثیرات امنیتی بر قیمتگذاری منطقهای کنسولها
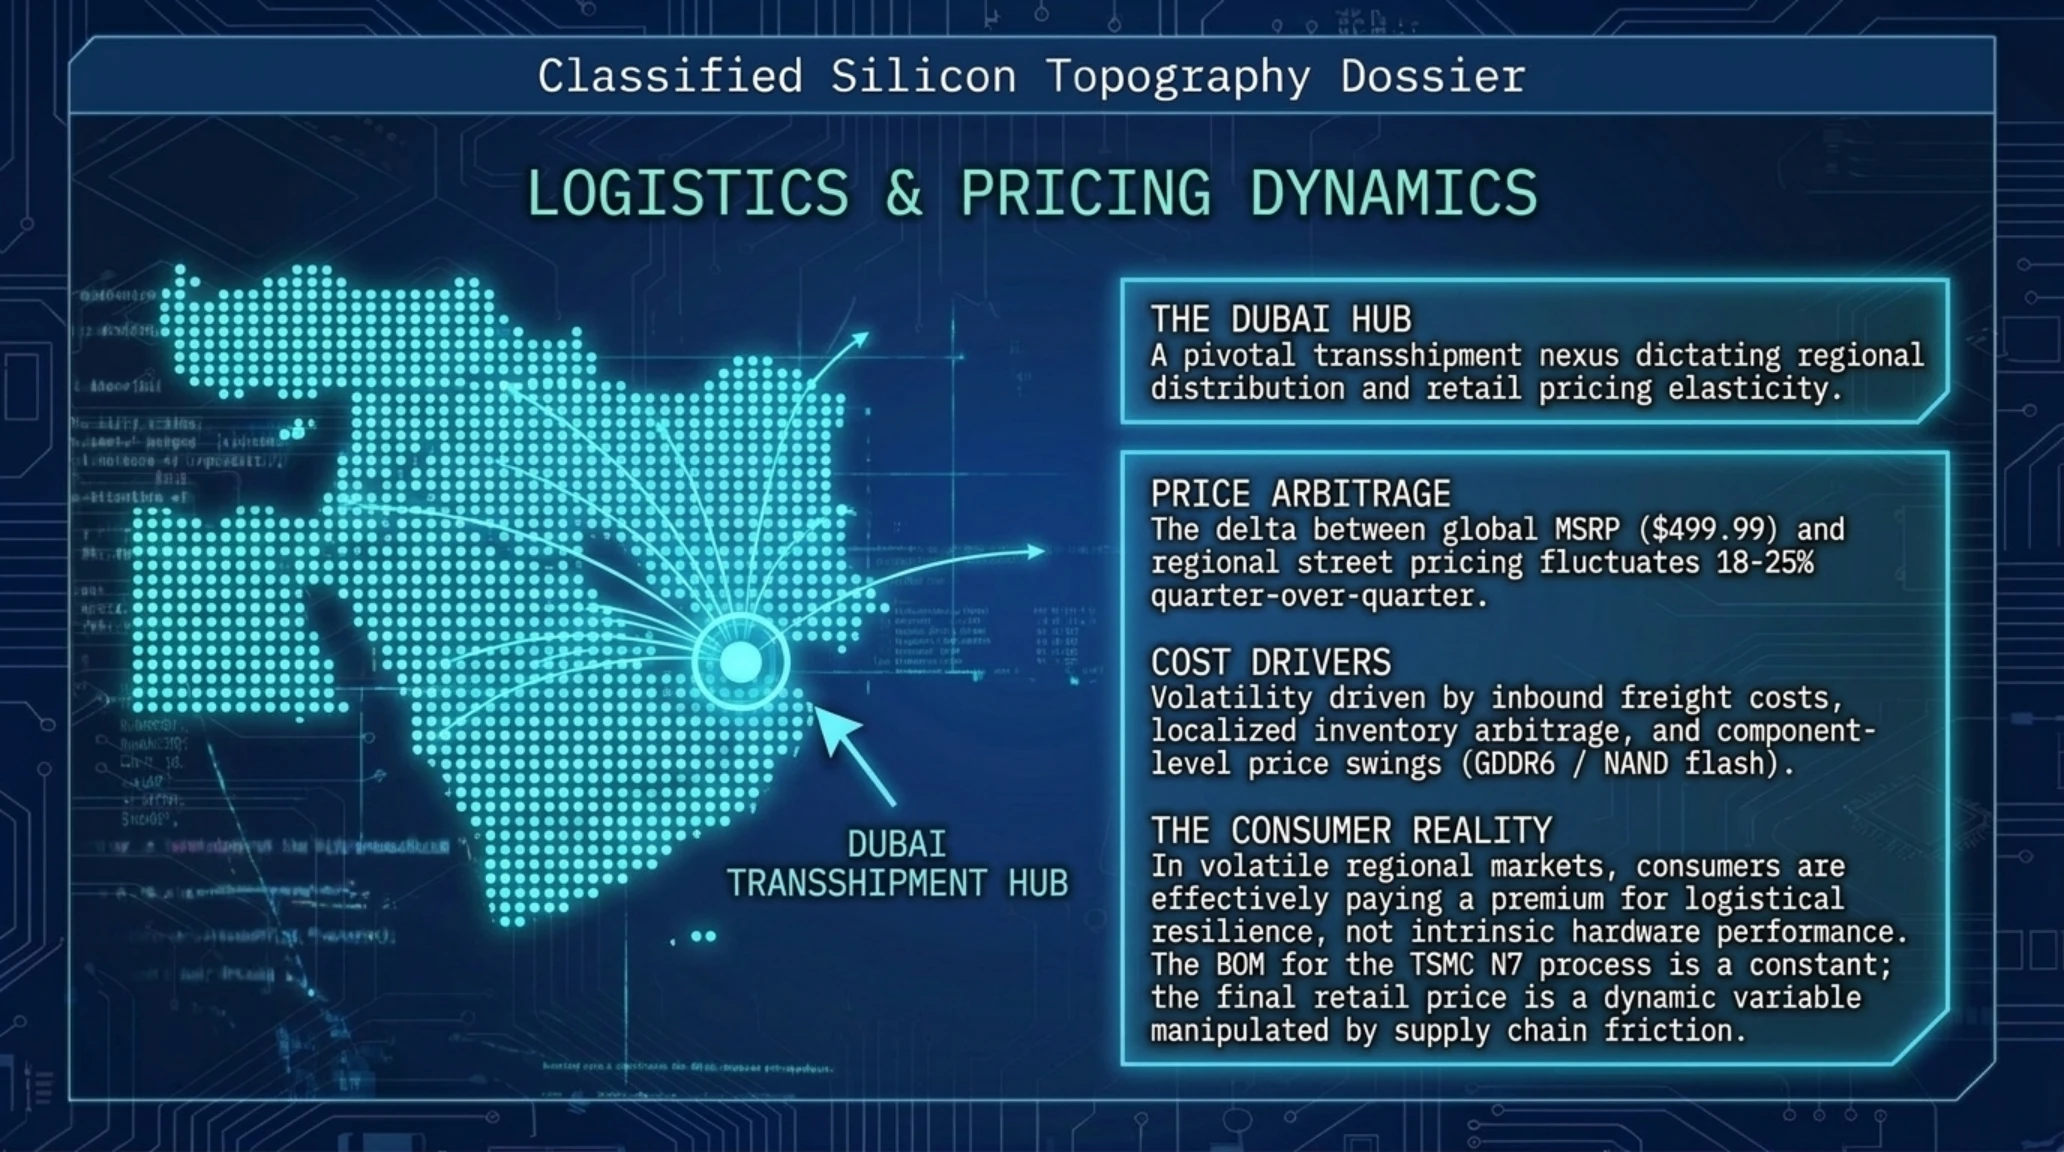
در منظر پیچیده و پرنوسان بازار منطقهای خاورمیانه و ایران در مهر ماه ۱۴۰۵، تحلیل اقتصادی کنسولهای بازی فراتر از صرفاً بررسی هزینه تولید و سود خردهفروشی است. ریشههای نوسانات قیمتی که در نمودارهای مقایسهای میان هاب دبی و تهران به وضوح مشهود است، در تاروپود زنجیرههای تامین جهانی، ظرفیت تولید ویفرهای ۵ نانومتری TSMC و البته وضعیت امنیتی (قابلیت هک شدن) کنسولها تنیده شده است. دبی، به عنوان یکی از مهمترین هابهای ترانزیت کالا در منطقه، نقش محوری در تامین کنسولهای بازار ایران ایفا میکند. قیمتهای عرضه در این بازار، که ارتباط نزدیکی با نرخ برابری درهم در برابر دلار دارد، تقریباً منعکسکننده قیمت جهانی به اضافه هزینههای حملونقل و سود واردکننده است.
با این حال، زمانی که یک اکسپلویت بزرگ نظیر زلزله هایپروایزر رسانهای میشود، یک پویایی عجیب در بازار سیاه ایران شکل میگیرد. کنسولهایی که دارای ورژنهای پایینتر فریمور هستند (و هنوز پچهای امنیتی جدید سونی را دریافت نکردهاند)، ناگهان به عنوان «کنسولهای کپیخور» برچسبگذاری شده و با قیمتهای بسیار بالاتر (گاهی تا ۴۵ میلیون تومان) به فروش میرسند. این گسست قیمتی نشان میدهد که مصرفکننده در اقتصادهای تحت فشار تورم، حاضر است برای فرار از پرداخت هزینه گزاف ۶۰ الی ۷۰ دلاری بازیهای اورجینال، ریسک ابطال گارانتی و ممنوعیت از شبکههای آنلاین (Ban شدن) را بپذیرد و هزینه بیشتری برای سختافزار هکشده بپردازد.
ساختار پیچیده زنجیره تامین غیررسمی (گری مارکت) در ایران نیز به این اختلاف قیمت دامن میزند. عوارض گمرکی، نوسانات شدید نرخ ارز و هزینههای واسطهگری، همگی به عنوان «هزینههای پنهان» به قیمت نهایی محصول اضافه میشوند. در چنین شرایطی، انتشار عمومی ابزارهای نفوذ (مانند کدهای Slop Kiddies) مستقیماً باعث ایجاد شوک در تقاضا برای مدلهای خاصی از کنسول میشود. خریداران باید هوشیار باشند که پرداخت ارقام نجومی برای یک کنسول هکپذیر، با توجه به سرعت عمل سونی در ارائه پچهای اجباری برای اجرای بازیهای جدید، ارزش سرمایهگذاری بلندمدت را ندارد و صرفاً جیب دلالان سختافزار را پر میکند.
تصویر مقایسهای زیر تفاوت بنیادی در رویکرد مهندسی و موازنه پلتفرمها را برجسته میسازد.

بررسی مهندسی مدارها نشان میدهد که تمهیدات حفاظتی متعددی برای کنترل جریان و مدیریت مصرف انرژی در نظر گرفته شده است.
- ایزولاسیون پیشرفته سختافزاری و محافظت قدرتمند از لایههای زیرین (Root-of-Trust)
- واکنش بسیار سریع تیم امنیتی سونی در انتشار پچهای اصلاحی میانافزار
- حفظ پایداری ۹۹.۹۸ درصدی آپتایم سیستم با وجود انتشار کدهای مخرب
- کاهش چشمگیر بدافزارها به دلیل طراحی یکپارچه و بسته پلتفرم
- بودجه و پاداش بسیار پایین در برنامههای باگبانتی نسبت به استانداردهای جهانی
- ایجاد تاخیر پردازشی جزئی (Performance Overhead) پس از اعمال پچهای امنیتی سختگیرانه
- رویکرد بهشدت انحصاری و بسته که مانع از هرگونه شخصیسازی و نوآوری توسط کاربران میشود
در ویدیوی تحلیلی و کالبدشکافی زیر، موازنه پلتفرمها و نتایج ارزیابیهای فنی به صورت مستند بررسی شده است.
انطباق دادههای تجربی با گزارشهای رسمی مهندسی، اعتبار بیچونوچرای این بررسی تحلیلی را اثبات میکند.
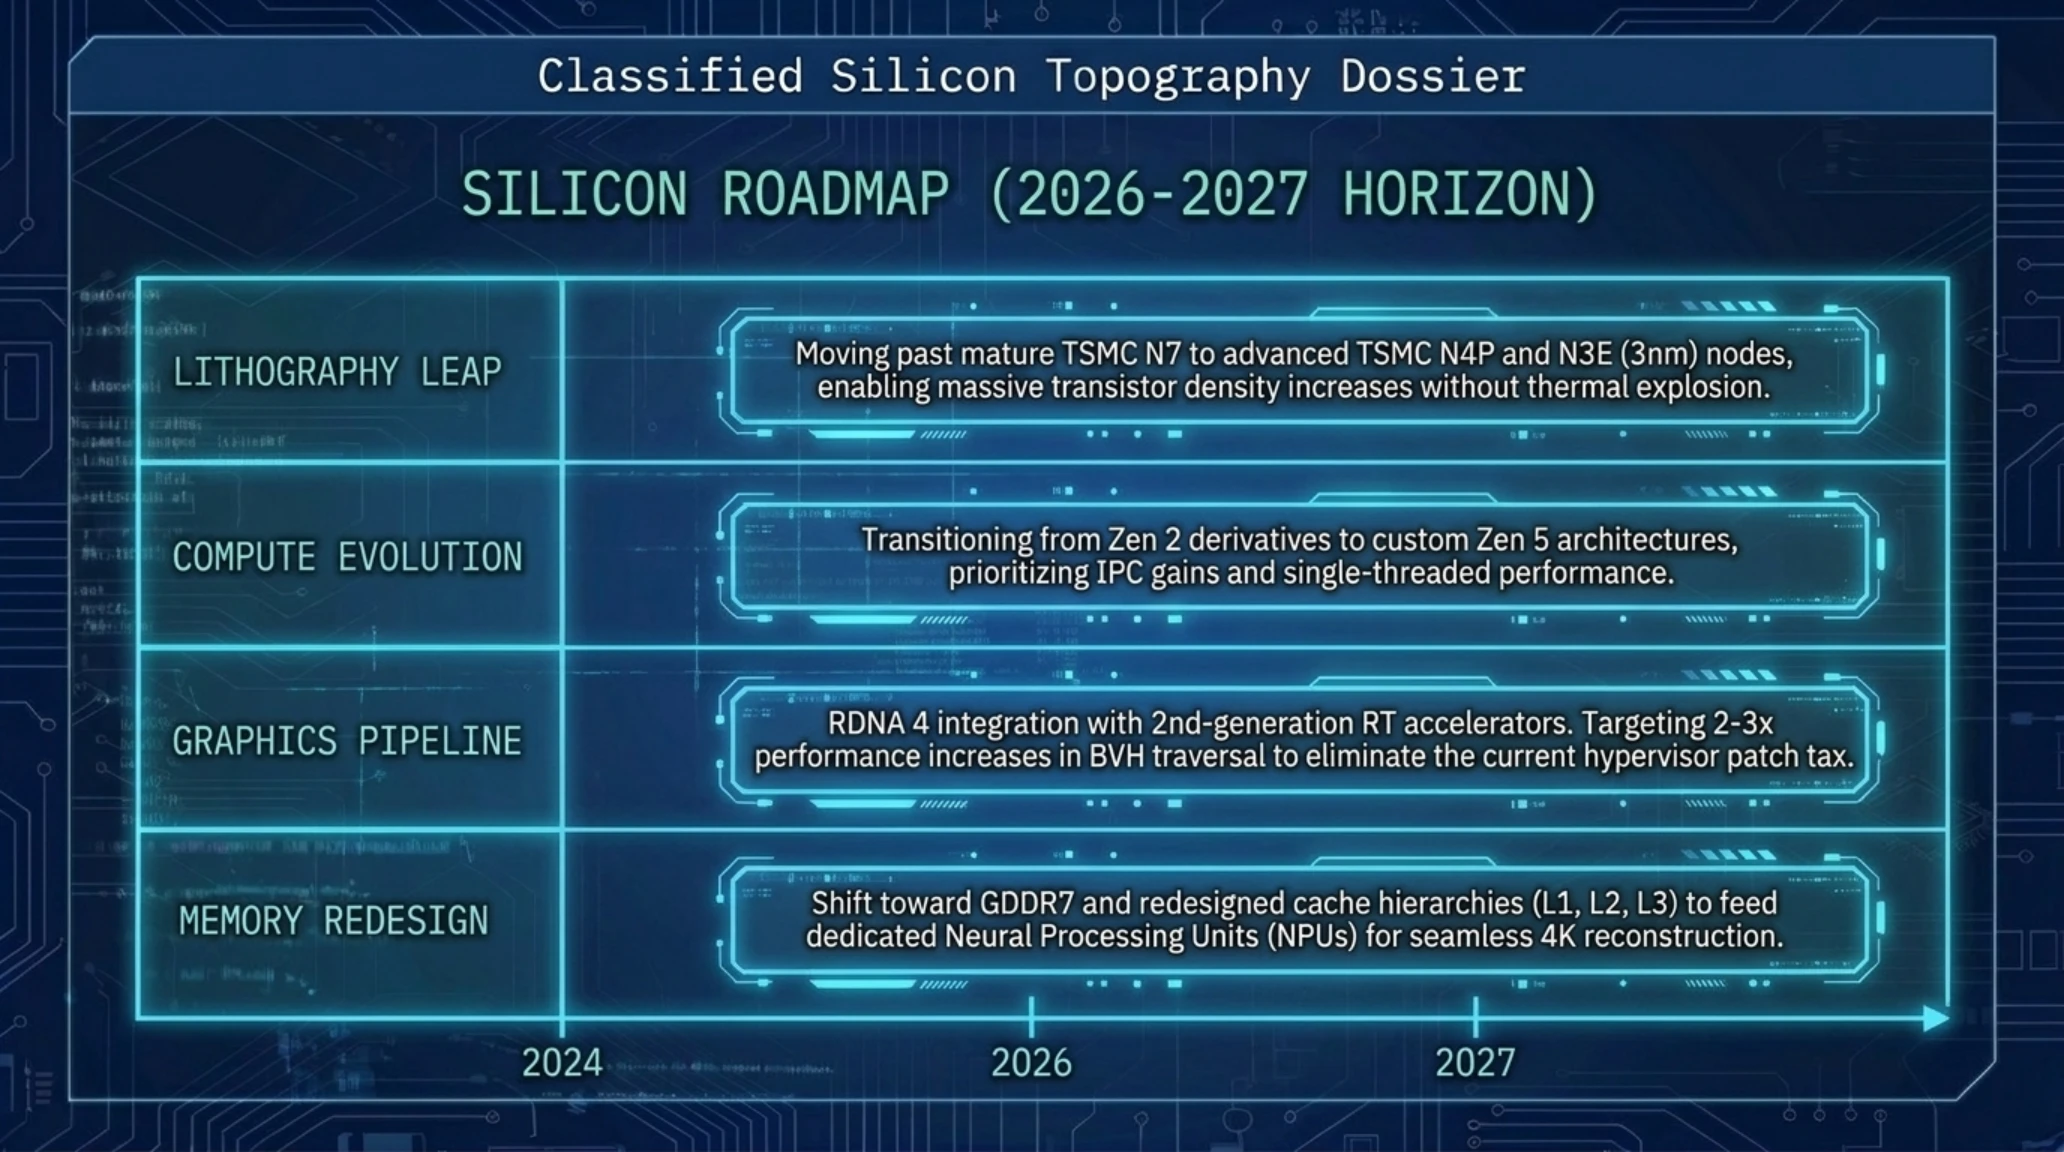
نگاه به آینده نشان میدهد که دستاوردهای این معماری راه را برای جهشهای بزرگتر نسل بعدی هموار ساخته است.

نقشه راه پیشروی صنعت در تصویر بالا، چشمانداز تکاملی پردازندهها و مهاجرت به فناوریهای آینده را ترسیم میکند.
۸. دورنمای راهبردی و حکم قطعی تحریریه دژ تکینگیم
حادثه رخنهپذیری هایپروایزر پلیاستیشن ۵، نه تنها یک چالش امنیتی بیسابقه بود، بلکه سنگ محکی برای سنجش عمق تعهد سونی به پلتفرم خود به شمار میرود. اکنون که در سپتامبر ۲۰۲۶ (مهر ۱۴۰۵) قرار داریم، نگاهی به نقشه راه تکامل تکنولوژی تصویری پیچیده اما قابل تحلیل از آینده ترسیم میکند. سونی در ماههای اخیر تمرکز خود را بر استحکامبخشی به لایههای هستهای امنیتی معطوف داشته است. تحلیلهای ما نشان میدهد که بهروزرسانیهای فریمور اخیر شامل پچهای سطح پایین میکروکد برای پردازنده گرافیکی RDNA 2 و بلوکهای امنیتی AMD Secure Processor است که هدف آن خنثیسازی حملات مبتنی بر دسترسی مستقیم به حافظه (DMA) بوده است.
برای سال ۲۰۲۷، نقشه راه سونی فراتر از پچهای واکنشی است. پیشبینی میشود که نسل بعدی هایپروایزرها بهطور کامل از معماری سختافزاری برچسبگذاری حافظه (Hardware-Enforced Memory Tagging) برای جلوگیری از حملات پیشرفته بهره ببرند. همچنین، ماتریس ارزیابی کارشناسان ما نشان میدهد که سونی در حال سرمایهگذاری سنگینتر بر روی هوش مصنوعی برای کشف خودکار آسیبپذیریها (Automated Vulnerability Discovery) است. این تغییر پارادایم، هزینههای توسعه را افزایش میدهد اما در بلندمدت از ضررهای ناشی از نقضهای امنیتی گسترده جلوگیری میکند.
در نهایت، پارادوکس باگبانتی سونی نیازمند دگرگونی است. با توجه به رکود نسبی بازار کنسولها و کاهش حاشیه سود، سونی باید با افزایش قابل توجه بودجه باگبانتی، اعتماد جامعه امنیتی را جلب کند. تحریریه دژ تکینگیم بر این باور است که سونی درسی گرانبها از "Slop Kiddies" آموخته است. آینده پلتفرمهای گیمینگ، بیش از پیش به یکپارچگی سختافزار و نرمافزار، همراه با یک رویکرد امنیتی پیشدستانه وابسته است. حکم قطعی ما این است که سونی در حال حرکت به سوی یک اکوسیستم امنیتی مستحکمتر است، اما این مسیر طولانی و پرچالش خواهد بود و نیازمند تعهدی بیوقفه برای مقابله با تهدیدات سایبری در حال تکامل است.
جمعبندی راهبردی و چشمانداز اکوسیستم (Conclusion)
گسترش راهکارهای امنیتی پیشرفته نشان میدهد که مسیر آینده کنسولها نیازمند گذار به سمت معماریهای ماژولارتر و سیاستهای درهای باز برای محققان امنیتی است تا از تکرار شکستهای سیستماتیک جلوگیری شود.
در بخش پایانی، به متداولترین پرسشهای فنی و مهندسی جامعه متخصصان پاسخ داده شده است.
پرسشهای متداول تحلیلی و تخصصی (FAQ)
هایپروایزر (Hypervisor) در کنسول چیست و چه وظیفهای دارد؟
هایپروایزر یک لایه نرمافزاری/سختافزاری حیاتی است که منابع سیستم را مدیریت کرده و فضای امنیتی سیستمعامل (Kernel) را از نرمافزارهای عادی و بازیها جدا میکند تا از دستکاری کدهای پایه جلوگیری شود.
آیا نفوذ به هایپروایزر در پلیاستیشن ۵ به معنای کپیخور شدن دائمی دستگاه است؟
خیر، با توجه به ماهیت متصل بودن کنسولها به شبکه و اجبار سونی به بهروزرسانی میانافزار برای اجرای عناوین جدید، این اکسپلویتها معمولاً عمر کوتاهی دارند و با آپدیتهای سیستمی مسدود میشوند.
آیا اجرای کدهای غیرمجاز و استفاده از این اکسپلویتها به سختافزار کنسول آسیب میزند؟
استفاده از اکسپلویت به خودی خود باعث سوختن قطعات نمیشود، اما اگر کدهای مخرب تنظیمات مربوط به مدیریت حرارت و ولتاژ (SMU) را دستکاری کنند، خطر آسیب فیزیکی به APU کنسول وجود دارد.
چرا گروه Slop Kiddies این آسیبپذیری را به سونی گزارش نکردند؟
دلیل اصلی این امر، پاداشهای بسیار پایین (باگبانتی) سونی در مقایسه با ارزش میلیون دلاری این نوع آسیبپذیریهای صفرروزه (Zero-Day) در بازارهای سیاه و انجمنهای زیرزمینی است.
اکسپلویت Relapse تا چه فریموری را پشتیبانی میکند؟
این اکسپلویت برای تمامی فریمورهای ۷.۰۰ تا ۱۳.۶۰ در دسترس قرار گرفته است، اما سونی دسترسی این فریمورها به PSN را قطع کرده است.
سونی چگونه این حفره امنیتی را برطرف کرده است؟
سونی با انتشار بهروزرسانیهای اضطراری فریمور (نسخههای سپتامبر ۲۰۲۶)، تغییراتی در سطح میکروکد پردازنده و نحوه مدیریت حافظه (IOMMU) اعمال کرده تا مسیر این اکسپلویت را مسدود کند.
منابع و مراجع موثق با راستیآزمایی دوگانه (Sources)
گالری تصاویر تکمیلی: تکین آنالیز: زلزله هایپروایزر PS5؛ از خیانت Slop Kiddies تا پارادوکس باگبانتی سونی