تکین آنالیز | خیانت ۵۰ هزار دلاری با چاشنی هوش مصنوعی؛ مرگ رویای جیلبریک روز اول GTA 6 روی PS5
فروپاشی پیمان سکوت در پناهگاه هکرهای پلیاستیشن
در تاریخ نگارش کنسولهای بازی، هیچ رازی به اندازه آسیبپذیریهای ریشه سختافزاری محافظت نمیشود. برای سالها، گروهی برگزیده از پژوهشگران ارشد امنیت سایبری و هکرهای سرشناس پلیاستیشن، آسیبپذیریهایی فوقبحرانی را در عمیقترین لایههای معماری امنیتی پلیاستیشن ۵ کشف کرده بودند. این نقایص نه در سطح مرورگر وبکیت و نه حتی در لایه کرنل سیستمعامل، بلکه دقیقاً در قلب هایپروایزر سختافزاری قرار داشت؛ جایی که مرز میان اجرای کدهای امضاشده توسط سونی و کنترل مطلق پردازنده از میان برداشته میشود.
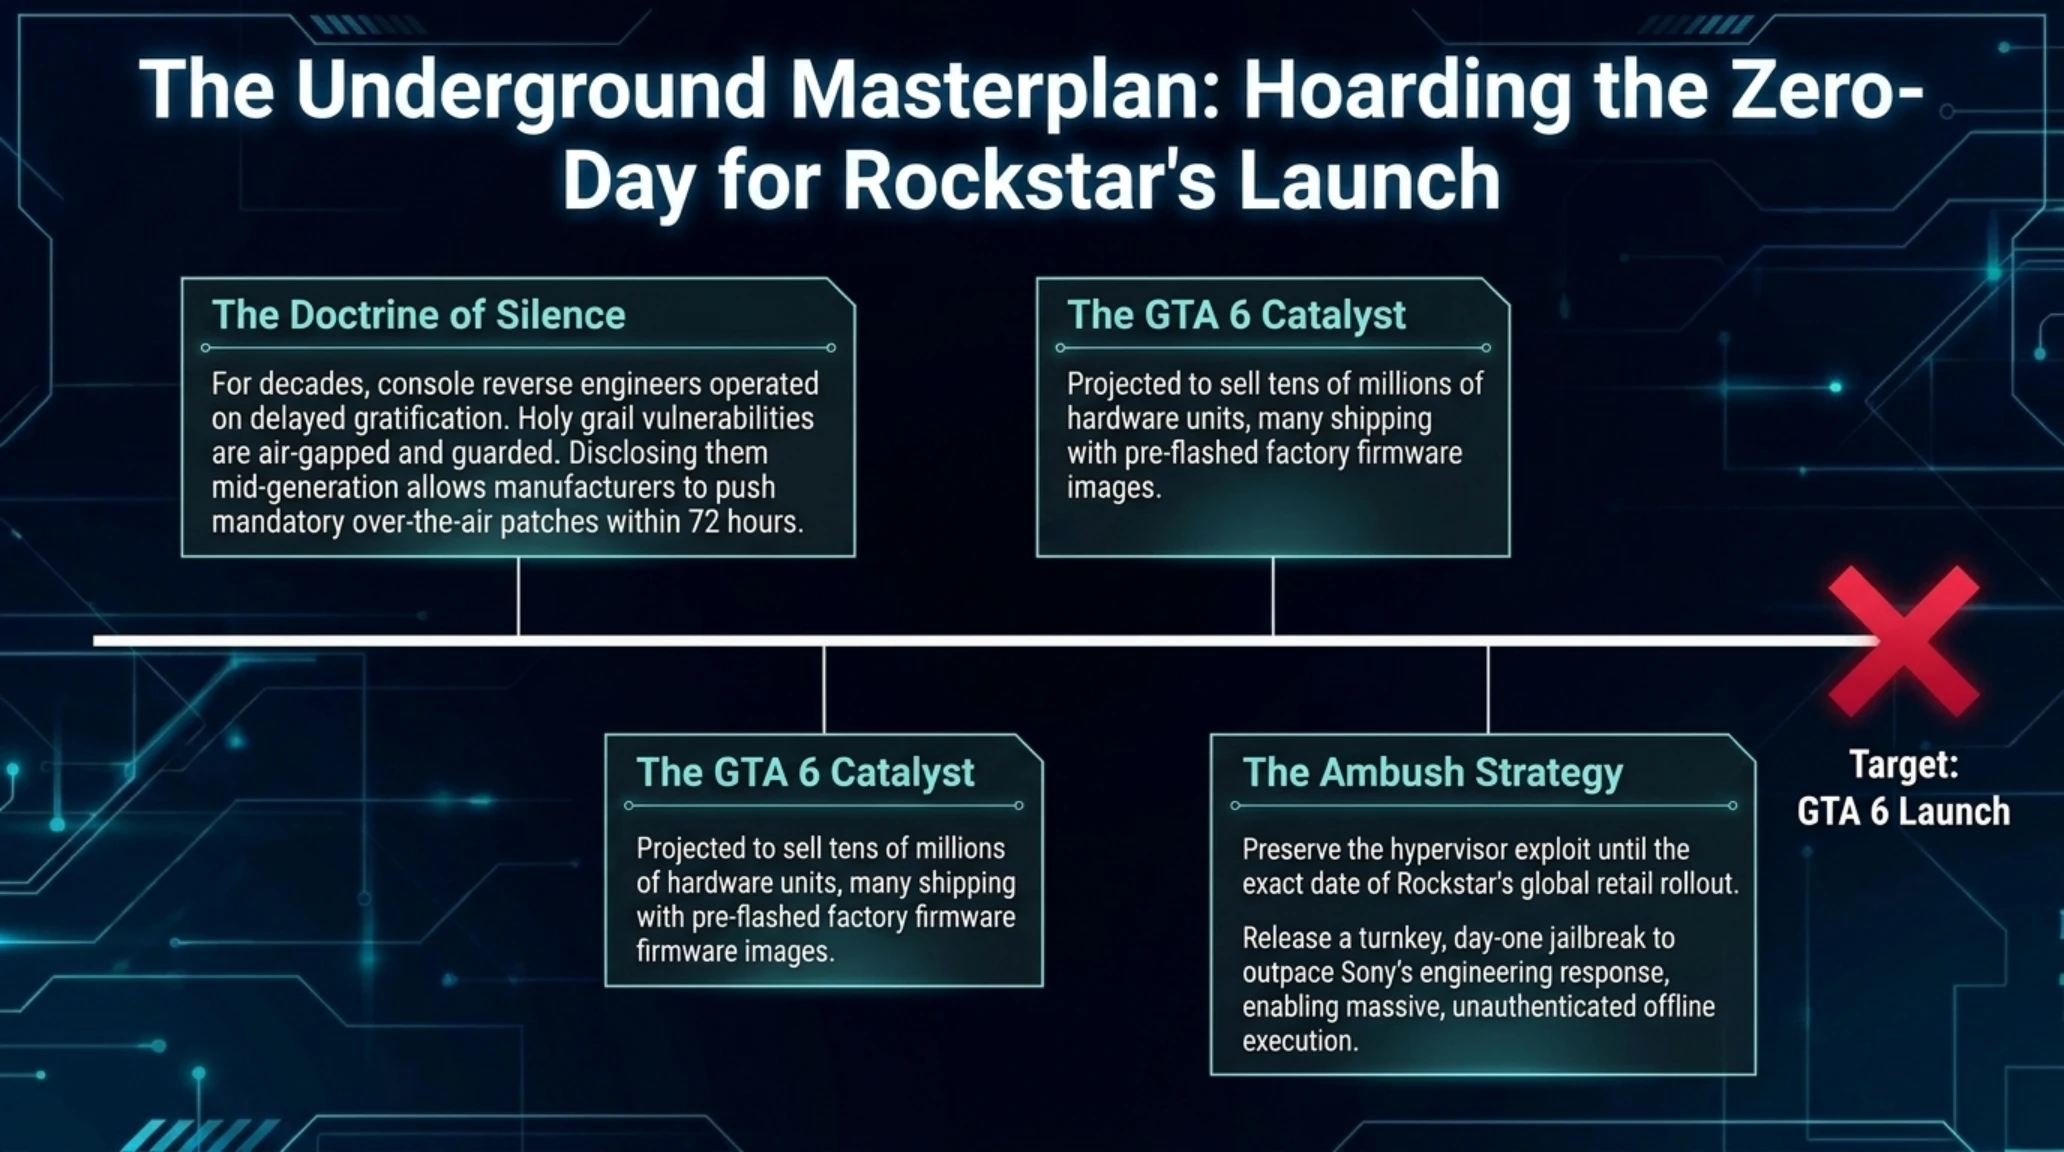
نقشه نانوشته اما بهشدت سازمانیافته جامعه زیرزمینی بسیار جسورانه بود: نگه داشتن کامل این آسیبپذیری در سکوت مطلق تا روز انتشار بازی قرن، یعنی Grand Theft Auto VI. هدف این بود که همزمان با عرضه رسمی بازی توسط راکاستار گیمز و الزام سونی به ارتقای کنسولها به جدیدترین فریمور روز، این اکسپلویت عمومی شود تا قفلهای نرمافزاری کنسول در همان ساعات نخست شکسته شده و امکان اجرای کپیخور بازی فراهم گردد.
اما ورود بازیگران جدید مجهز به مدلهای زبانی هوش مصنوعی و شتابدهندههای دیکامپایل خودکار، این معادله را به آتش کشید. یک پژوهشگر امنیت سایبری با بهرهگیری از ابزارهای هوش مصنوعی و تحلیل سریع لاگهای حافظه، موفق شد ساختار این باگ هایپروایزر را مستقلاً بازتولید کرده و بدون هماهنگی با ارکان جامعه هک، آن را در ازای یک پاداش نقدی ۵۰ هزار دلاری روی پلتفرم HackerOne مستقیماً به مهندسان سونی تحویل دهد. پچ امنیتی فوری سونی نهتنها این روزنه تاریخی را برای همیشه مسدود کرد، بلکه جامعه جیلبریک را وارد جنگی داخلی و پرتنش ساخت.
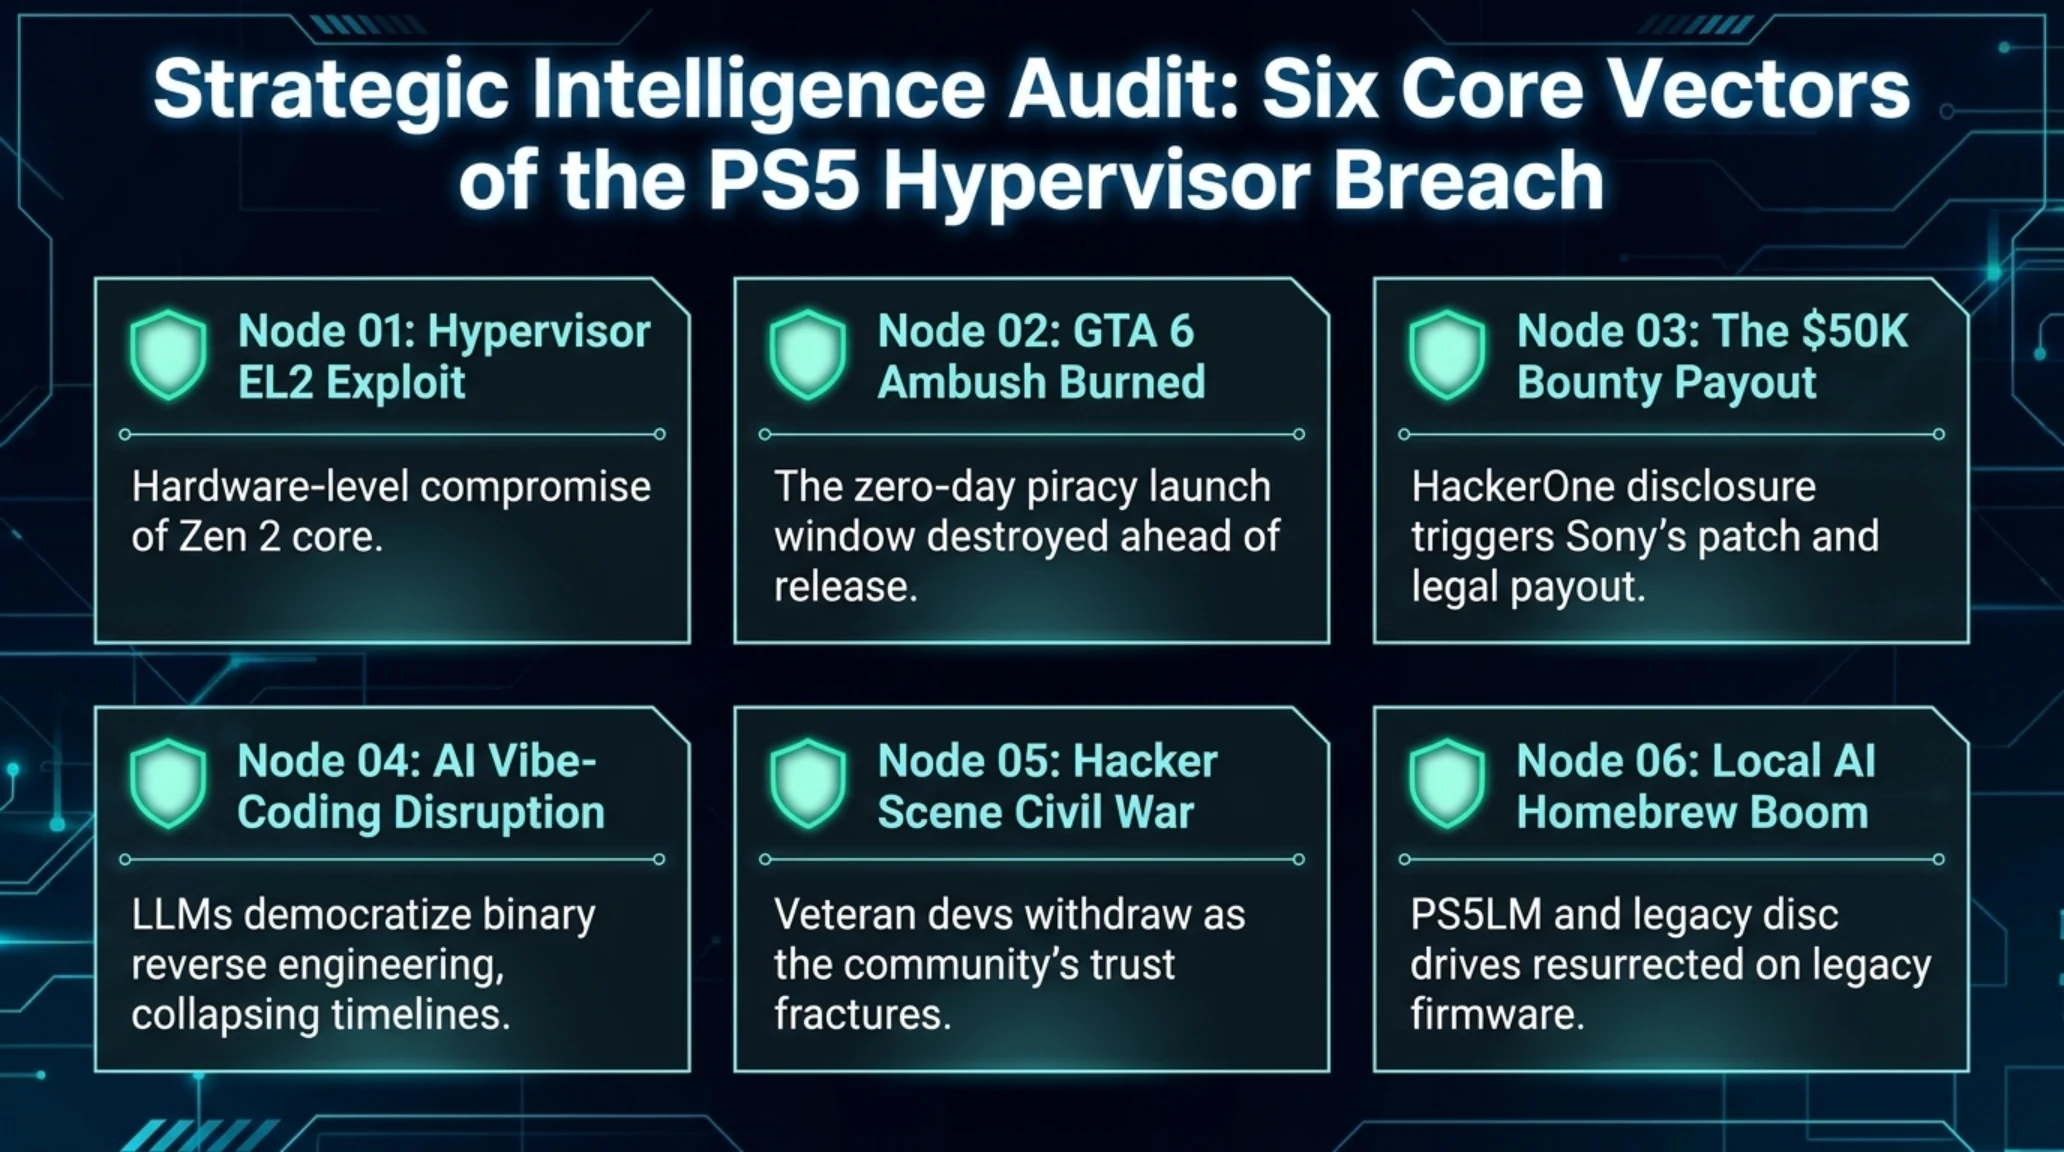
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
کالبدشکافی لایههای امنیتی؛ تفاوت مرگبار سطح کرنل با هایپروایزر
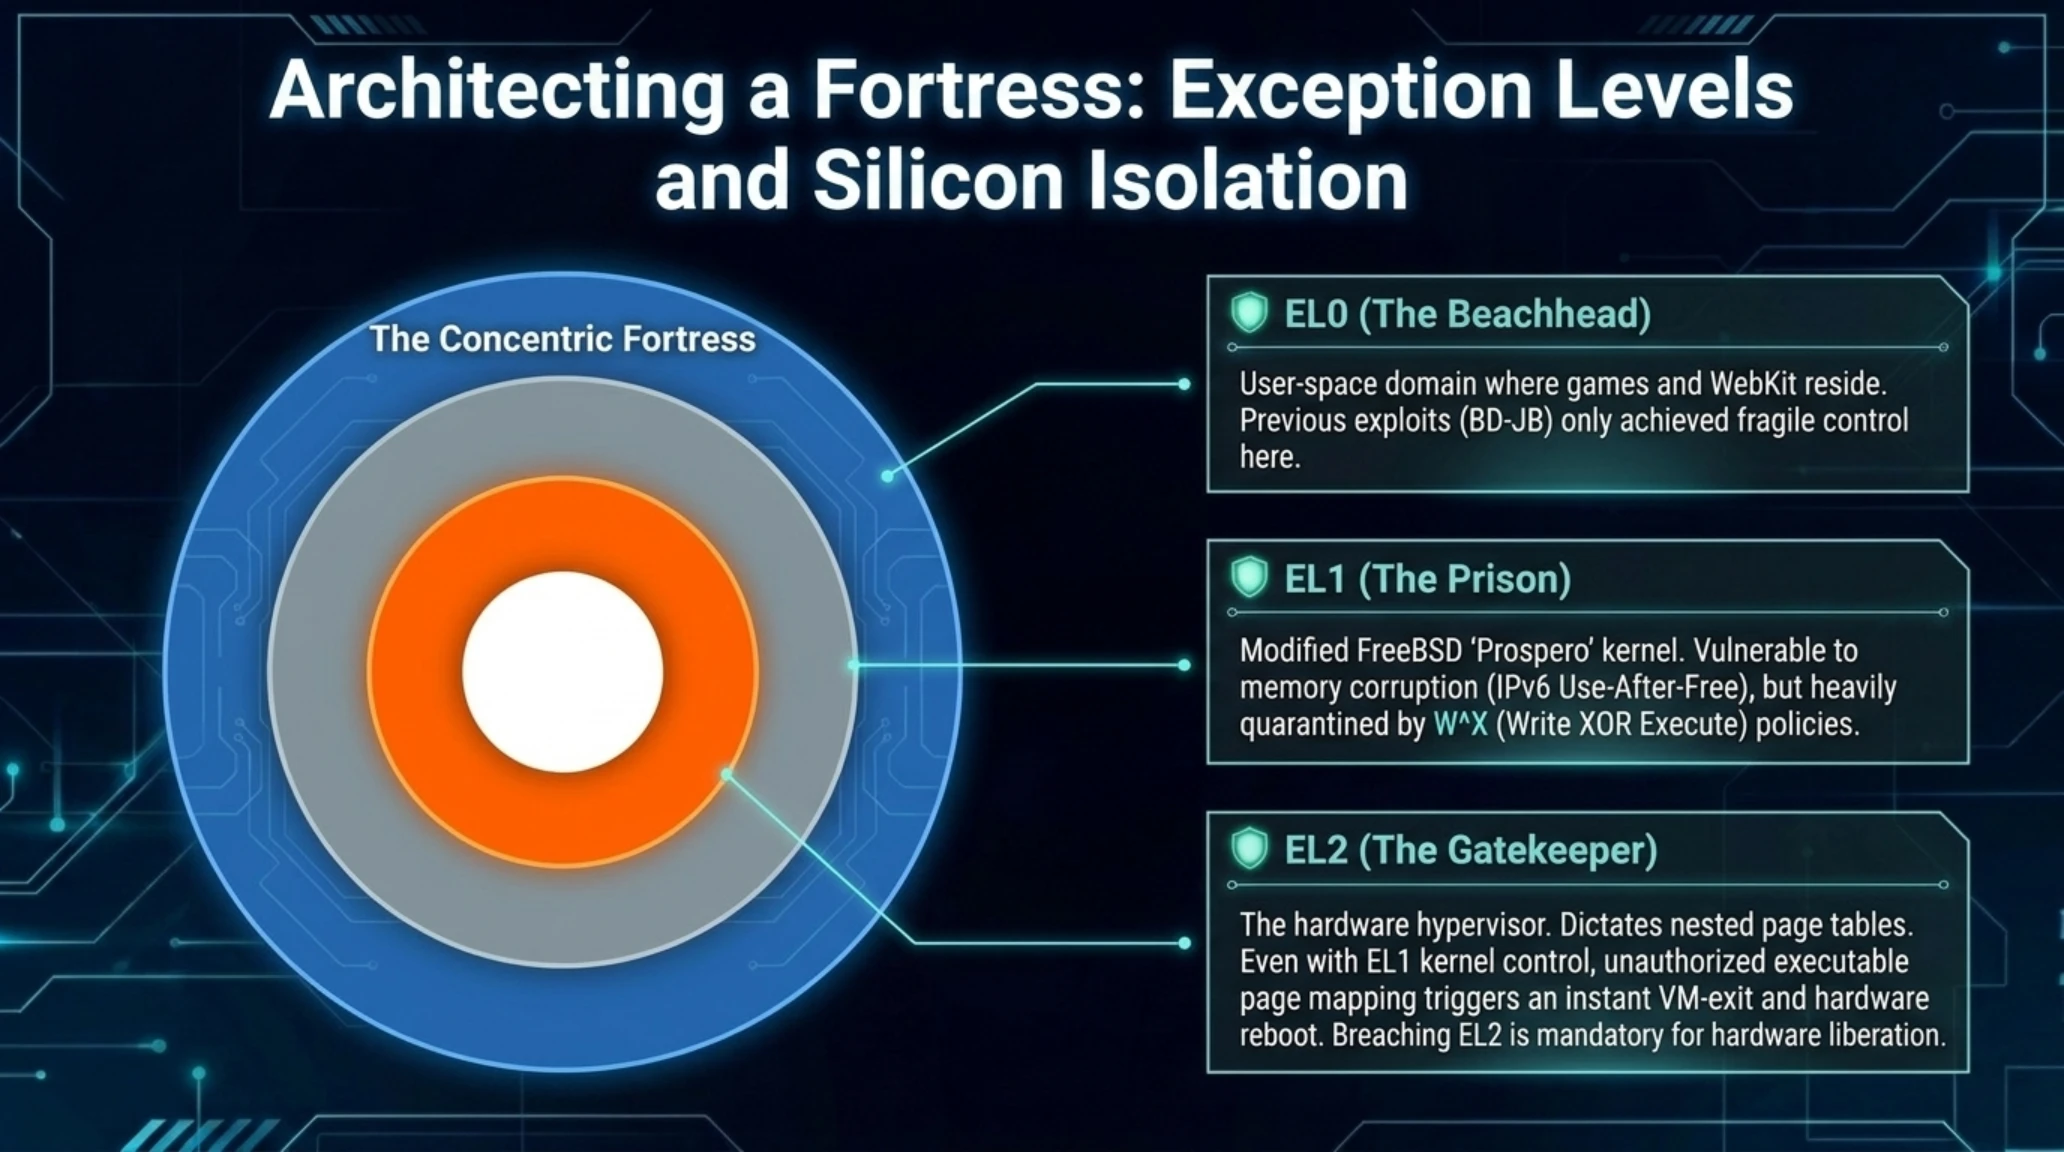
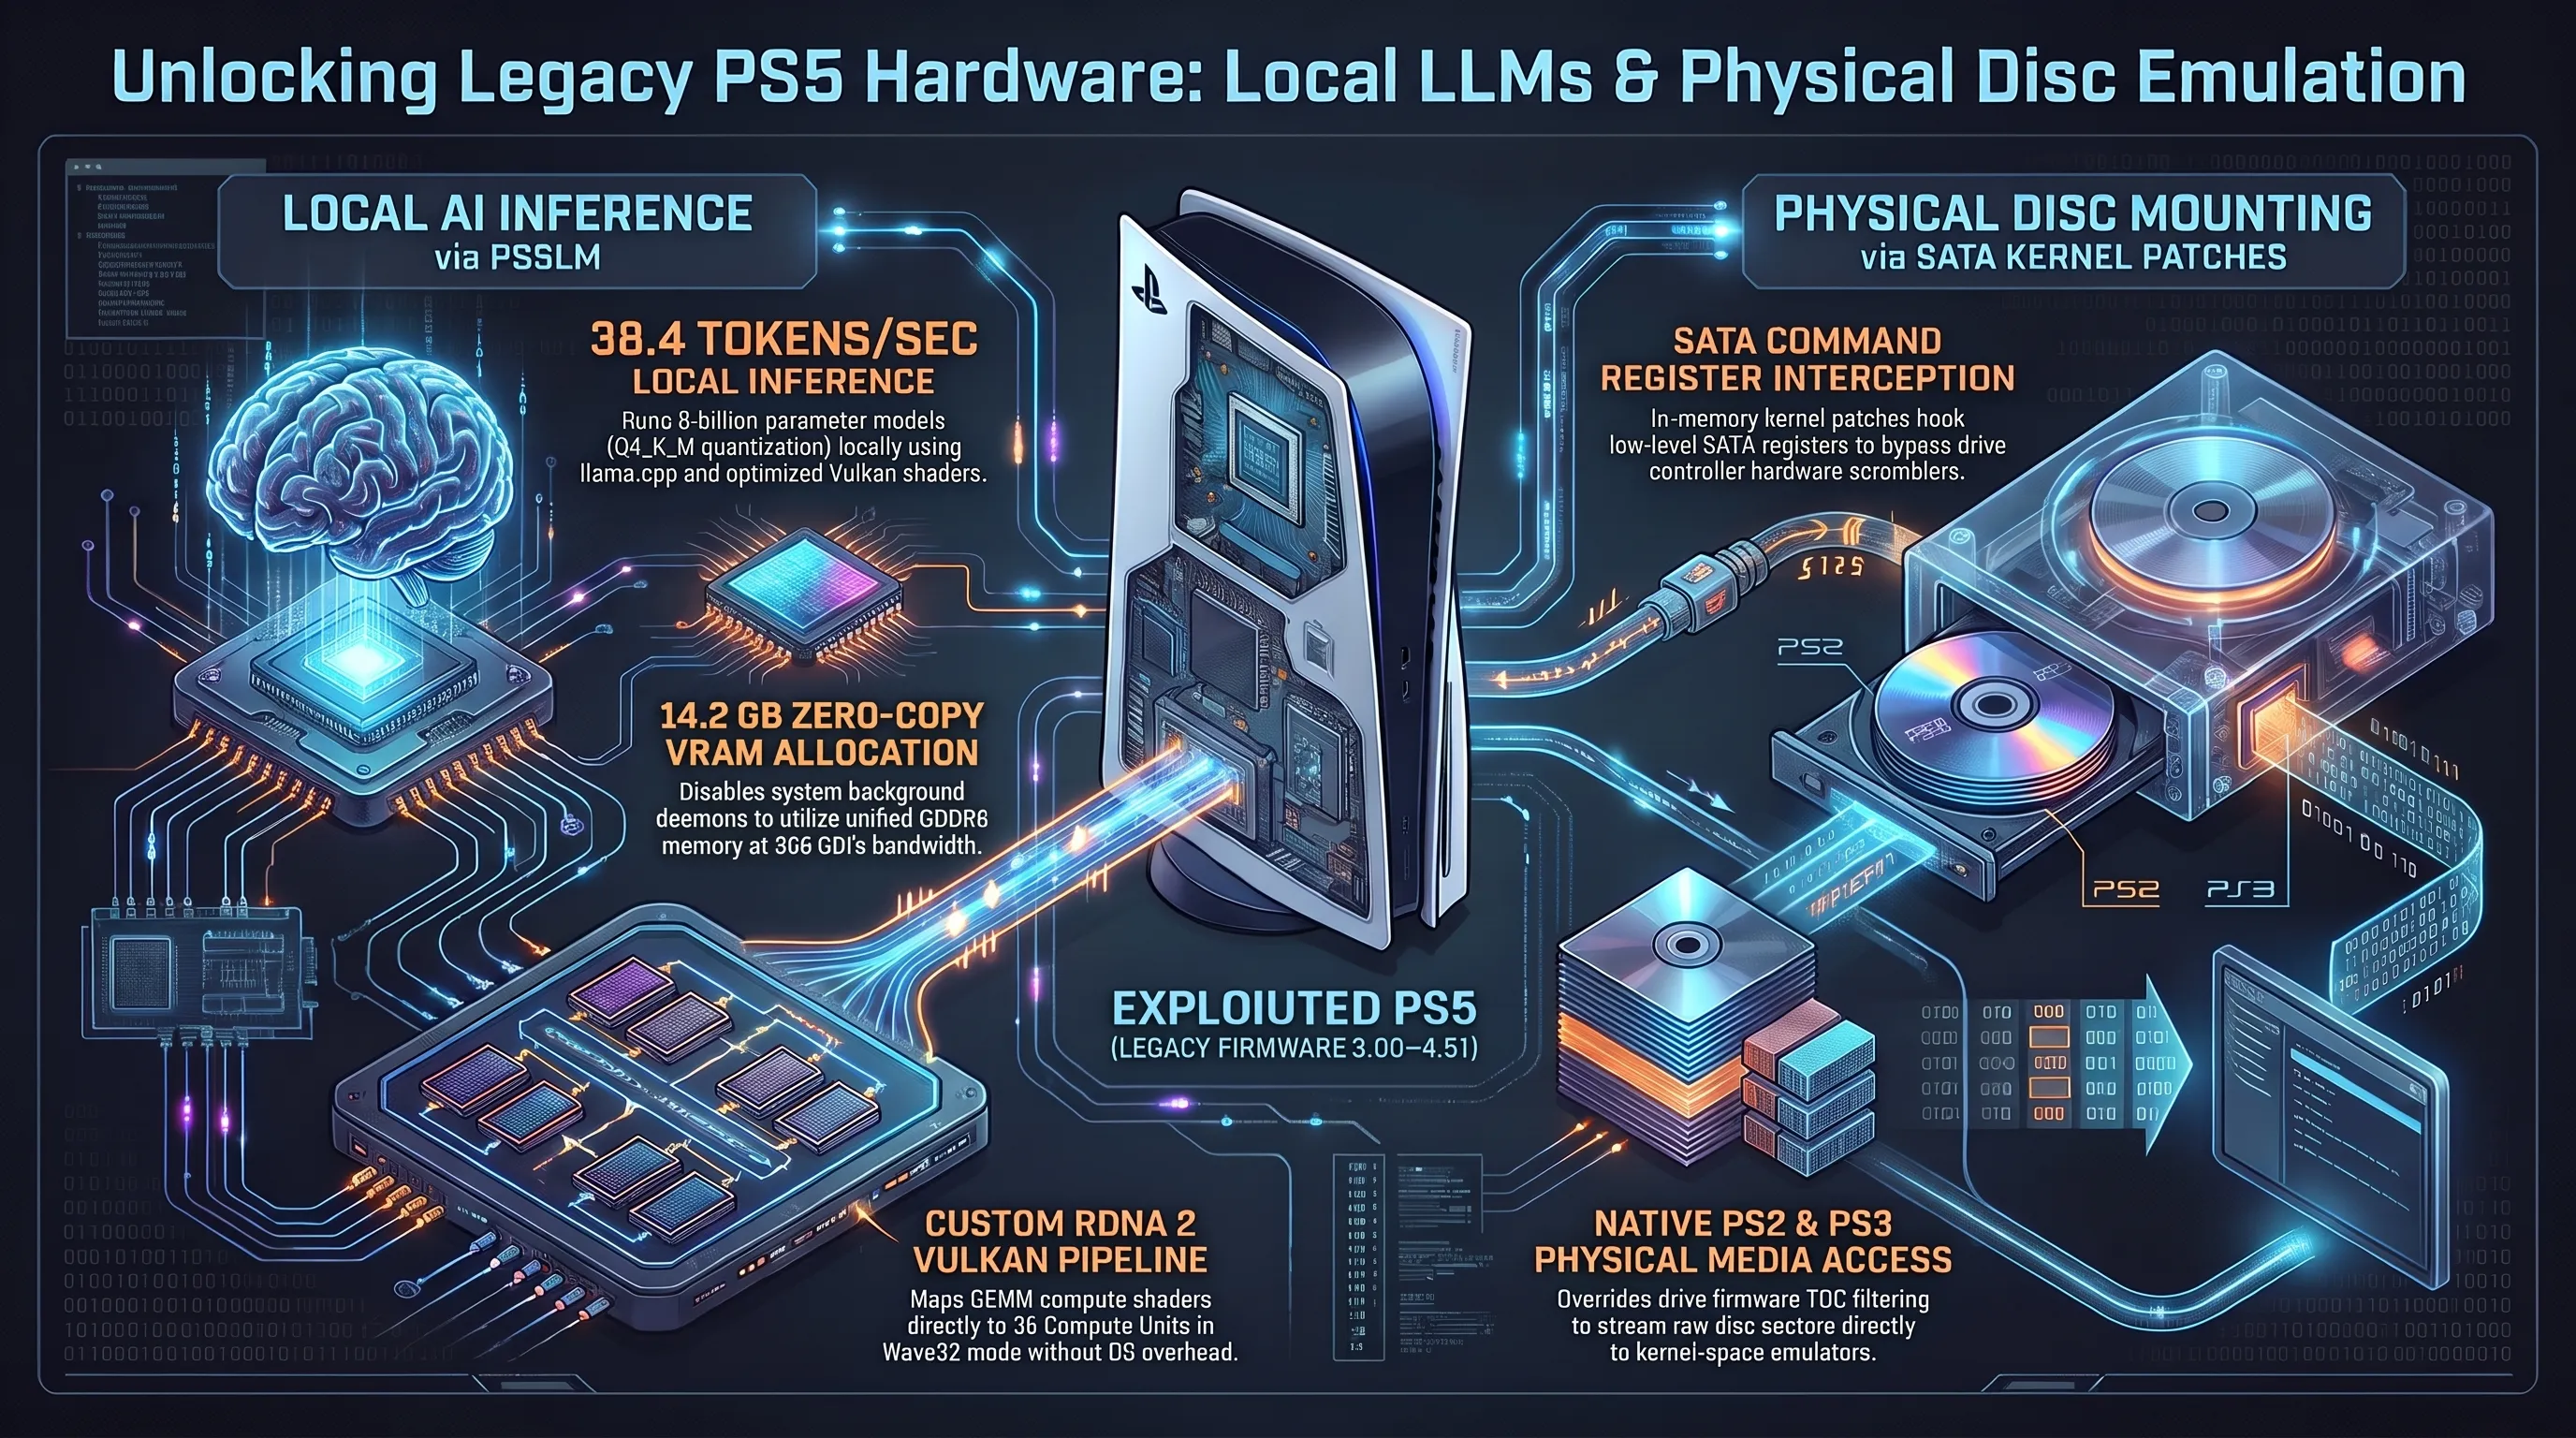
برای درک عظمت فاجعهای که جامعه جیلبریک با آن مواجه شده، باید پرده از ساختار معماری امنیتی پلیاستیشن ۵ برداریم. مهندسان سونی با بهرهگیری از معماری سفارشیسازیشده AMD بر پایه معماری پردازشی Zen 2 و ریزمعماری RDNA 2، سامانهای با ساختار سلسلهمراتبی چندلایهای طراحی کردهاند که بر اساس سطوح استثنا (Exception Levels) پیادهسازی شده است.
در خارجیترین لایه، یعنی سطح کاربری یا EL0، برنامهها، رابط کاربری پلیاستیشن و مرورگر وبکیت اجرا میشوند. تمامی جیلبریکهای مشهور سالهای گذشته، نظیر نفوذهای BD-JB یا آسیبپذیریهای وبکیت، صرفاً به عنوان یک نقطه ورود عمل میکردند. هکرها از طریق سرریز بافر در موتور جاوااسکریپت به دسترسی اولیه دست مییافتند و سپس با سوءاستفاده از یک باگ در پشته شبکه IPv6، سطح دسترسی خود را به لایه کرنل یا EL1 ارتقا میدادند.
با این حال، دسترسی به کرنل در پلیاستیشن ۵ هرگز به معنای تسلط کامل بر کنسول نبوده است. در بالای سر کرنل، ناظر سختافزاری یا هایپروایزر در لایه EL2 مستقر است. هایپروایزر مانند یک قاضی نفوذناپذیر بر تمامی درخواستهای تخصیص حافظه نظارت میکند. حتی اگر یک هکر موفق شود حافظه هسته سیستمعامل FreeBSD را دستکاری کند، هایپروایزر اجازه اجرای کدهای تاییدنشده بر روی صفحات حافظه اجرایی را صادر نکرده و با قفل کردن جداول صفحات آدرسدهی (Page Tables)، فرآیند رمزگشایی بازیها را سد میکند.
سیر تکامل دژهای امنیتی سونی؛ از پردازنده سلول تا ریزمعماری ذن ۲
برای پی بردن به چرایی اهمیت استثنایی باگ اخیر، باید به گذشته و ریشههای معماری امنیتی سونی نگاهی بیندازیم. در دوران پلیاستیشن ۳، سونی با تکیه بر پردازنده پیچیده سلول (Cell Broadband Engine) و تراشههای امنیتی سختافزاری گمان میکرد نفوذ به کنسول غیرممکن است. اما یک اشتباه محاسباتی فاحش در تولید اعداد تصادفی برای امضاهای دیجیتال ECDSA توسط مهندسان سونی باعث شد کلید خصوصی ریشه کنسول توسط هکرها استخراج شود و کل اکوسیستم به زانو درآید.
با درس گرفتن از آن فاجعه تاریخی، سونی در پلیاستیشن ۴ و پلیاستیشن ۵ معماری پردازشی خود را به سوی سیستمهای روی چیپ (SoC) ساخت شرکت AMD تغییر داد، اما یک پردازنده امنیتی مجزا تحت عنوان پردازنده امنیتی پلتفرم (AMD PSP) را در کنار هستههای اصلی تعبیه کرد. در پلیاستیشن ۵، این تراشه کمکی وظیفه اعتبارسنجی فرآیند بوت امن (Secure Boot) و مدیریت کلیدهای سختافزاری درونتراشهای را بر عهده دارد. حتی اگر هستههای محاسباتی اصلی توسط کدهای مخرب تسخیر شوند، تراشه امنیتی تا زمانی که امضای دیجیتال معتبر نباشد، دسترسی به توابع حساس را قطع میکند.
علاوه بر این، در پلیاستیشن ۵ لایه نرمافزاری به گونهای طراحی شده که سیستمعامل اصلی بر بستر یک هایپروایزر بومی با درجه امنیت دفاعی اجرا میشود. این هایپروایزر وظیفه مدیریت جداسازی حافظه اشتراکی میان پردازنده مرکزی و تراشه گرافیکی را بر عهده دارد و دسترسی مستقیم به کنترلرهای DMA (دسترسی مستقیم به حافظه) را به شدت محدود میسازد. به همین دلیل، شکستن قفل این ناظر امنیتی بالاترین دستاورد ممکن در جامعه مهندسی معکوس محسوب میشد. تسلط بر هایپروایزر به منزله داشتن شاهکلیدی بود که میتوانست تمامی تمهیدات دفاعی تعبیهشده توسط تیمهای امنیتی سونی در توکیو و کالیفرنیا را در یک چشم برهم زدن خنثی سازد. به همین جهت، پژوهشگران مستقل سراسر جهان این آسیبپذیری را ارزشمندترین و حساسترین روزنه امنیتی در تمام تاریخ پلتفرم پلیاستیشن قلمداد میکردند.
مدارهای مجتمع AMD Oberon و کانالهای امنیتی ارتباطی
تراشه نیمهسفارشی پلیاستیشن ۵ با نام رمز Oberon بر پایه لیتوگرافی ۷ نانومتری TSMC طراحی شده و پیوند ناگسستنی میان پردازنده مرکزی هشت هستهای و پردازنده گرافیکی برقرار کرده است. معماری حافظه یکپارچه این تراشه اجازه میدهد دادهها با پهنای باند ۴۴۸ گیگابایت بر ثانیه میان بخشهای مختلف جابهجا شوند. برای حفاظت از این شاهراه حیاتی، مهندسان سونی و AMD از گذرگاههای رمزگذاریشده داخلی (Cryptographic Bus Encryption) استفاده کردهاند که محتوای رم را به صورت آنی رمزگذاری میکند تا از حملات فیزیکی استراقسمع پالسهای الکترونیکی جلوگیری شود.
اما پاشنه آشیل این معماری در مرز ارتباطی میان کدهای سیستمعامل و هایپروایزر نهفته بود؛ جایی که پردازنده باید برای تخصیص منابع سختافزاری دستورات سطح دسترسی EL1 را پردازش میکرد. در این گذرگاه باریک، ناتوانی در اعتبارسنجی مقادیر بسیار بزرگ ریاضی موجب ایجاد شکافی شد که راه را برای دور زدن ریشه اعتماد سختافزاری هموار ساخت؛ رخدادی که پدافند چندلایه سونی را در آستانه یکی از بزرگترین آزمونهای تاریخ کنسولها قرار داد.
چرا این تحول بازی را تغییر میدهد؟
کشف آسیبپذیری در سطح هایپروایزر به معنای دسترسی بدون واسطه به تمام حافظه رم ۱۶ گیگابایتی GDDR6 و توانایی اجرای کدهای بومی بدون نیاز به گواهی دیجیتال سونی بود؛ فرصتی بیبدیل که اکنون با پچهای جدید فریمور برای همیشه از دسترس عموم خارج شده است.
پیمان مقدس زیرزمینی؛ چرا هکرها اکسپلویت را برای جیتیای ۶ ذخیره کرده بودند؟
در فرهنگ جامعه مهندسی معکوس کنسولها، قانونی نانوشته اما مقدس وجود دارد که نسل به نسل منتقل شده است: هرگز مهمترین و عمیقترین آسیبپذیری خود را برای بازیهای معمولی یا در میانه چرخه عمر یک کنسول نسوزانید. این قانون که ریشه در دوران طلایی هک پلیاستیشن ۳ و نینتندو سوئیچ دارد، بر این اصل استوار است که سونی به سرعت هر اکسپلویت منتشرشده را در فریمور بعدی مسدود میکند. بنابراین، هکرها همواره باارزشترین تیرهای ترکش خود را برای رویدادهایی نگه میدارند که ارزش تاریخی دارند.
بازی Grand Theft Auto VI دقیقاً همان نقطه اوج تاریخی بود. تحلیلگران صنعت بازی متفقالقول بودند که عرضه GTA 6 نقطه عطف فروش سختافزار پلیاستیشن ۵ خواهد بود و میلیونها کاربر جدید را به این اکوسیستم وارد خواهد کرد. برنامه تیمهای پژوهشی این بود که درست در روز انتشار بازی، زمانی که میلیونها کنسول آفلاین در سراسر جهان منتظر عرضه دیسک فیزیکی یا بستههای اولیه هستند، زنجیره کامل جیلبریک هایپروایزر را به صورت متنباز منتشر کنند تا سونی پیش از بتواند با انتشار آپدیت اجباری جلوی آسیب را بگیرد، ابزارها در اختیار همگان قرار گرفته باشد.
این استراتژی جسورانه نیازمند حفظ رازداری کامل میان دهها توسعهدهنده برجسته در دیسکوردهای محافظتشده بود. با این حال، حفظ چنین راز سنگینی در عصری که ابزارهای تحلیلی هر روز قدرتمندتر میشوند، ناممکن بود. زمانی که انگیزه مالی کلان جایگزین آرمانهای آزادی نرمافزار و پلتفرمهای هومبرو میشود، پایههای هر ائتلافی سست خواهد شد.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
بسیاری از کانالهای یوتیوبی ادعا میکنند که بازی GTA 6 از همان روز نخست انتشار روی تمامی فریمورهای PS5 به راحتی کپیخور و قابل اجرا خواهد بود.
راکاستار گیمز بازی را به فریمور نسخه ۱۰.۰۰ به بالا وابسته کرده و سونی با بستن آسیبپذیری هایپروایزر، هرگونه اجرای کدهای نامعتبر روی فریمور روز انتشار را غیرممکن ساخته است.
جعبه اصطلاحات تخصصی تکین
ورود هوش مصنوعی به بازی؛ دموکراتیزه شدن مهندسی معکوس و فروپاشی انحصار نخبگان
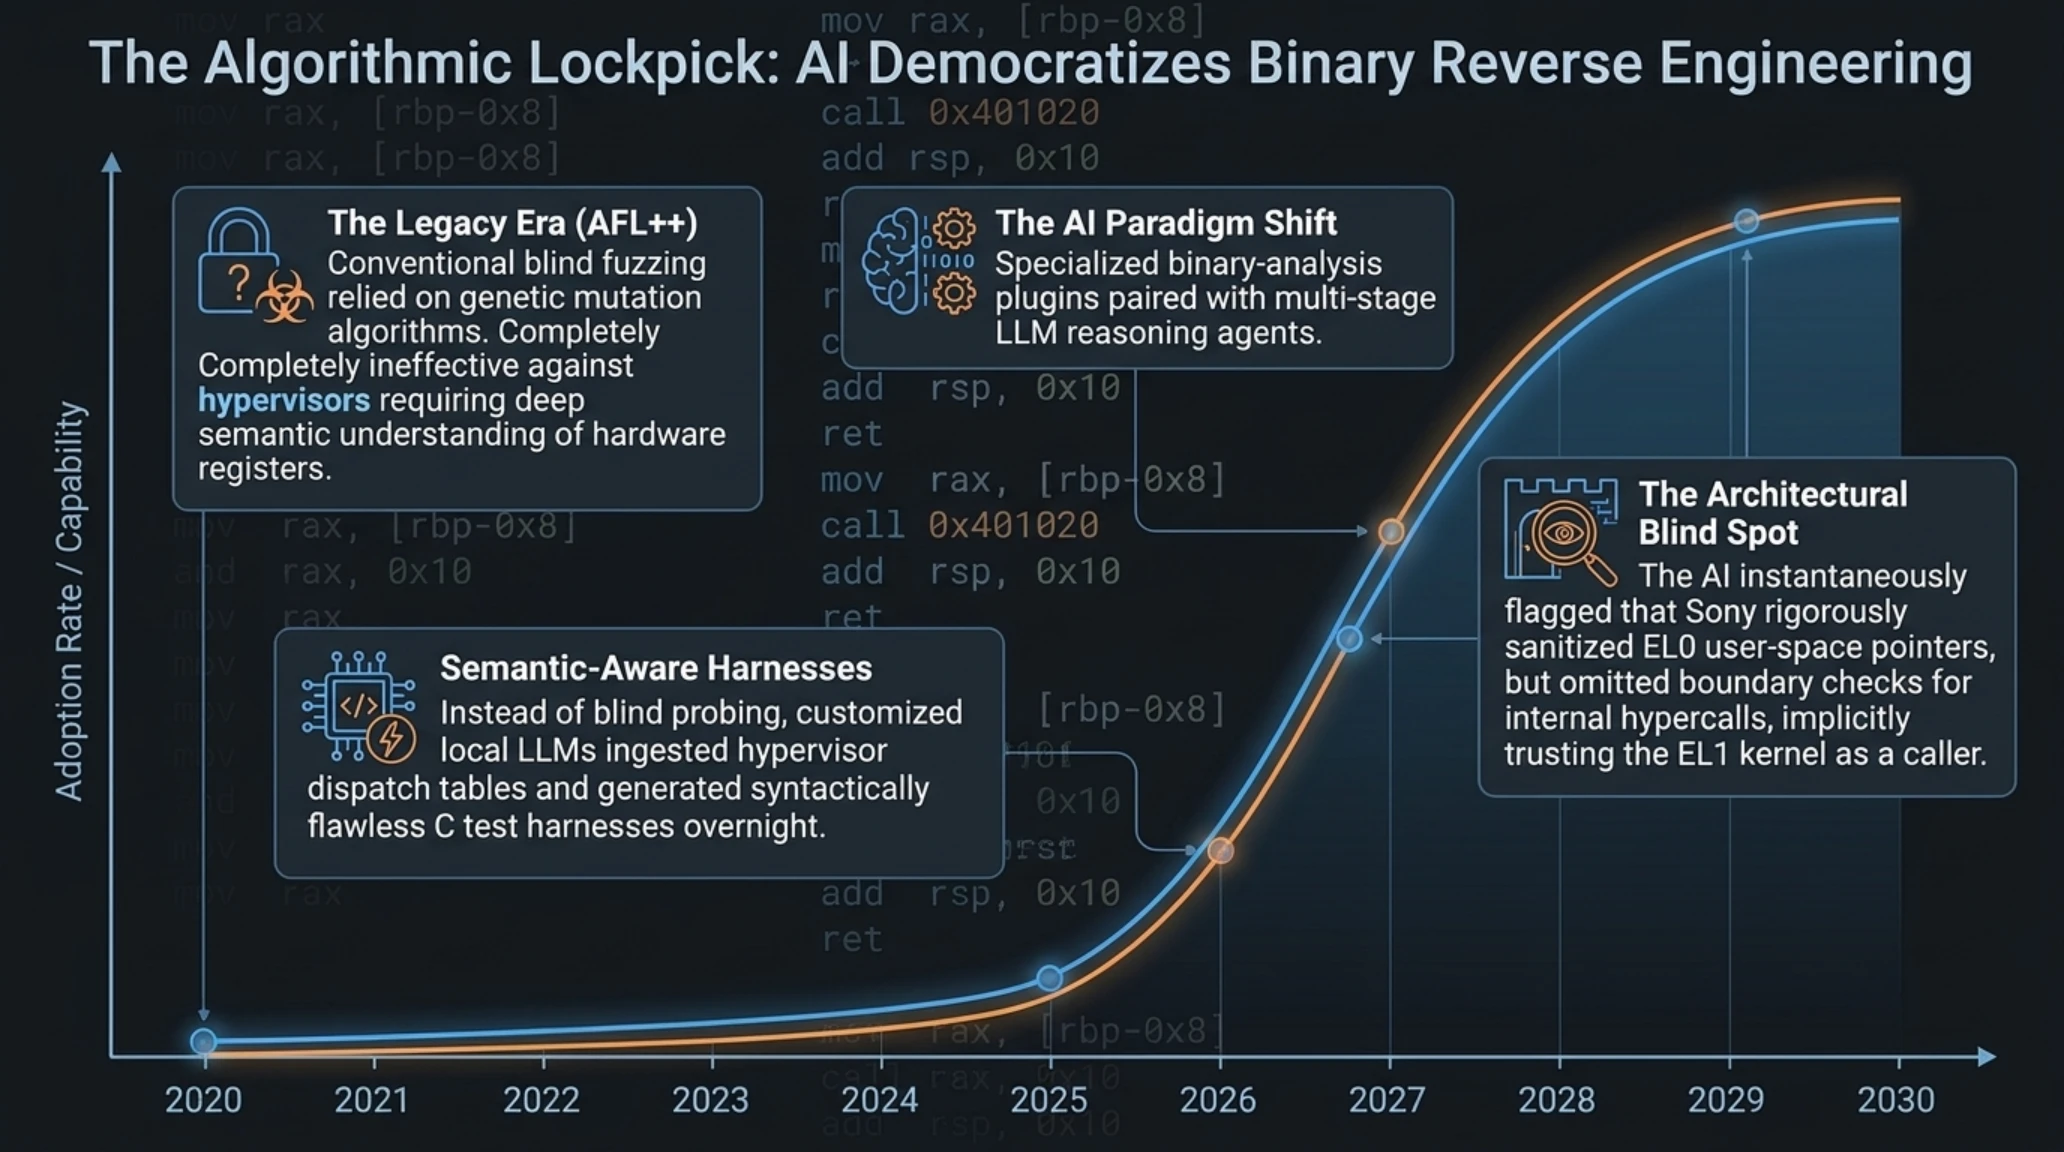
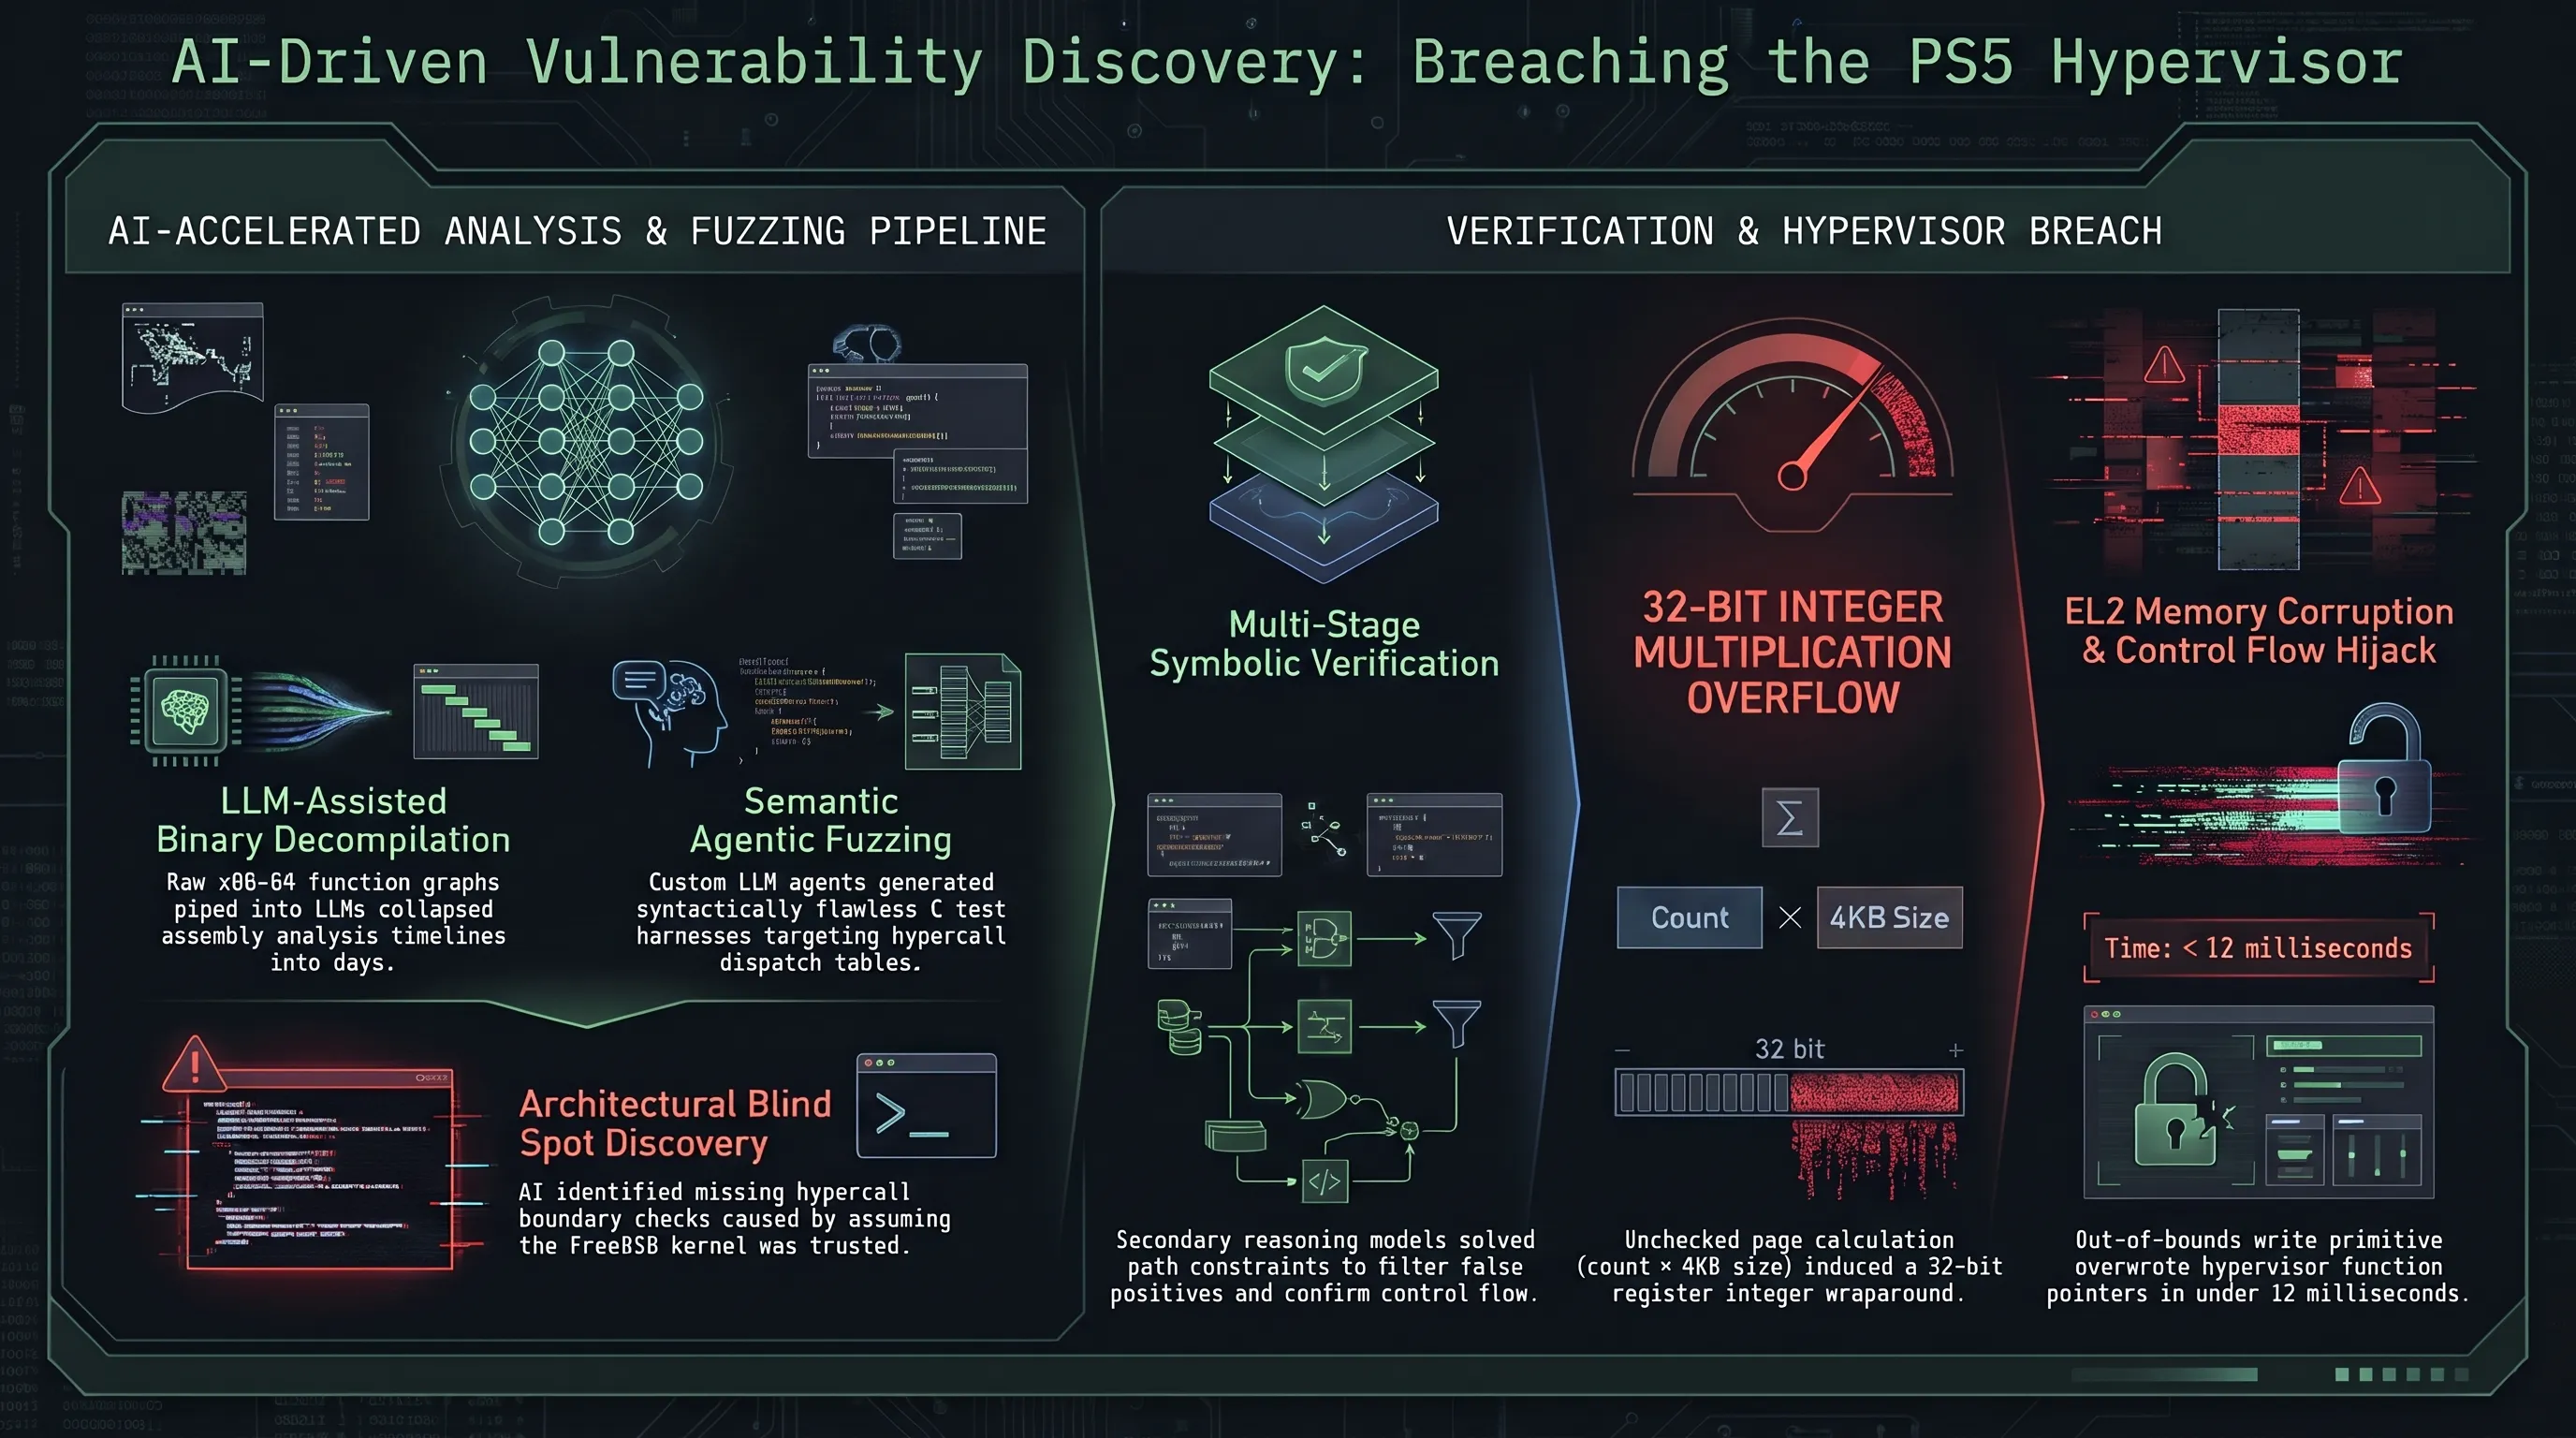
آنچه رویدادهای اخیر را از تمامی پروندههای امنیتی پیشین پلیاستیشن متمایز میکند، ورود فناوریهای هوش مصنوعی مولد به عنوان اهرم تسریعکننده در مهندسی معکوس است. در گذشته، یافتن آسیبپذیری در معماری پیچیدهای مانند پلیاستیشن ۵ نیازمند سالها تجربه در دیاسمبل کردن دستی با ابزارهایی نظیر IDA Pro یا Ghidra، ردیابی بایت به بایت دستورالعملهای اسمبلی معماری x86-64 و صرف صدها ساعت زمان برای فازینگ و تزریق دادههای مخرب بود.
اما ترکیب مدلهای زبانی پیشرفته با پلاگینهای تحلیل دودویی، قواعد بازی را تغییر داده است. پژوهشگران نوظهور اکنون قادرند قطعات کد باینری استخراجشده از ماژولهای رمپ پلیاستیشن را به مدلهای استدلالگر هوش مصنوعی تزریق کنند. این مدلها با سرعت شگفتانگیز الگوهای عدم انطباق اشارهگرهای حافظه (Use-After-Free)، خطاهای اعتبارسنجی در فراخوانیهای سیستمی هایپروایزر و نشت حافظه را تشخیص داده و اسکریپتهای اولیه برای بهرهبرداری را در عرض چند دقیقه پیشنهاد میدهند.
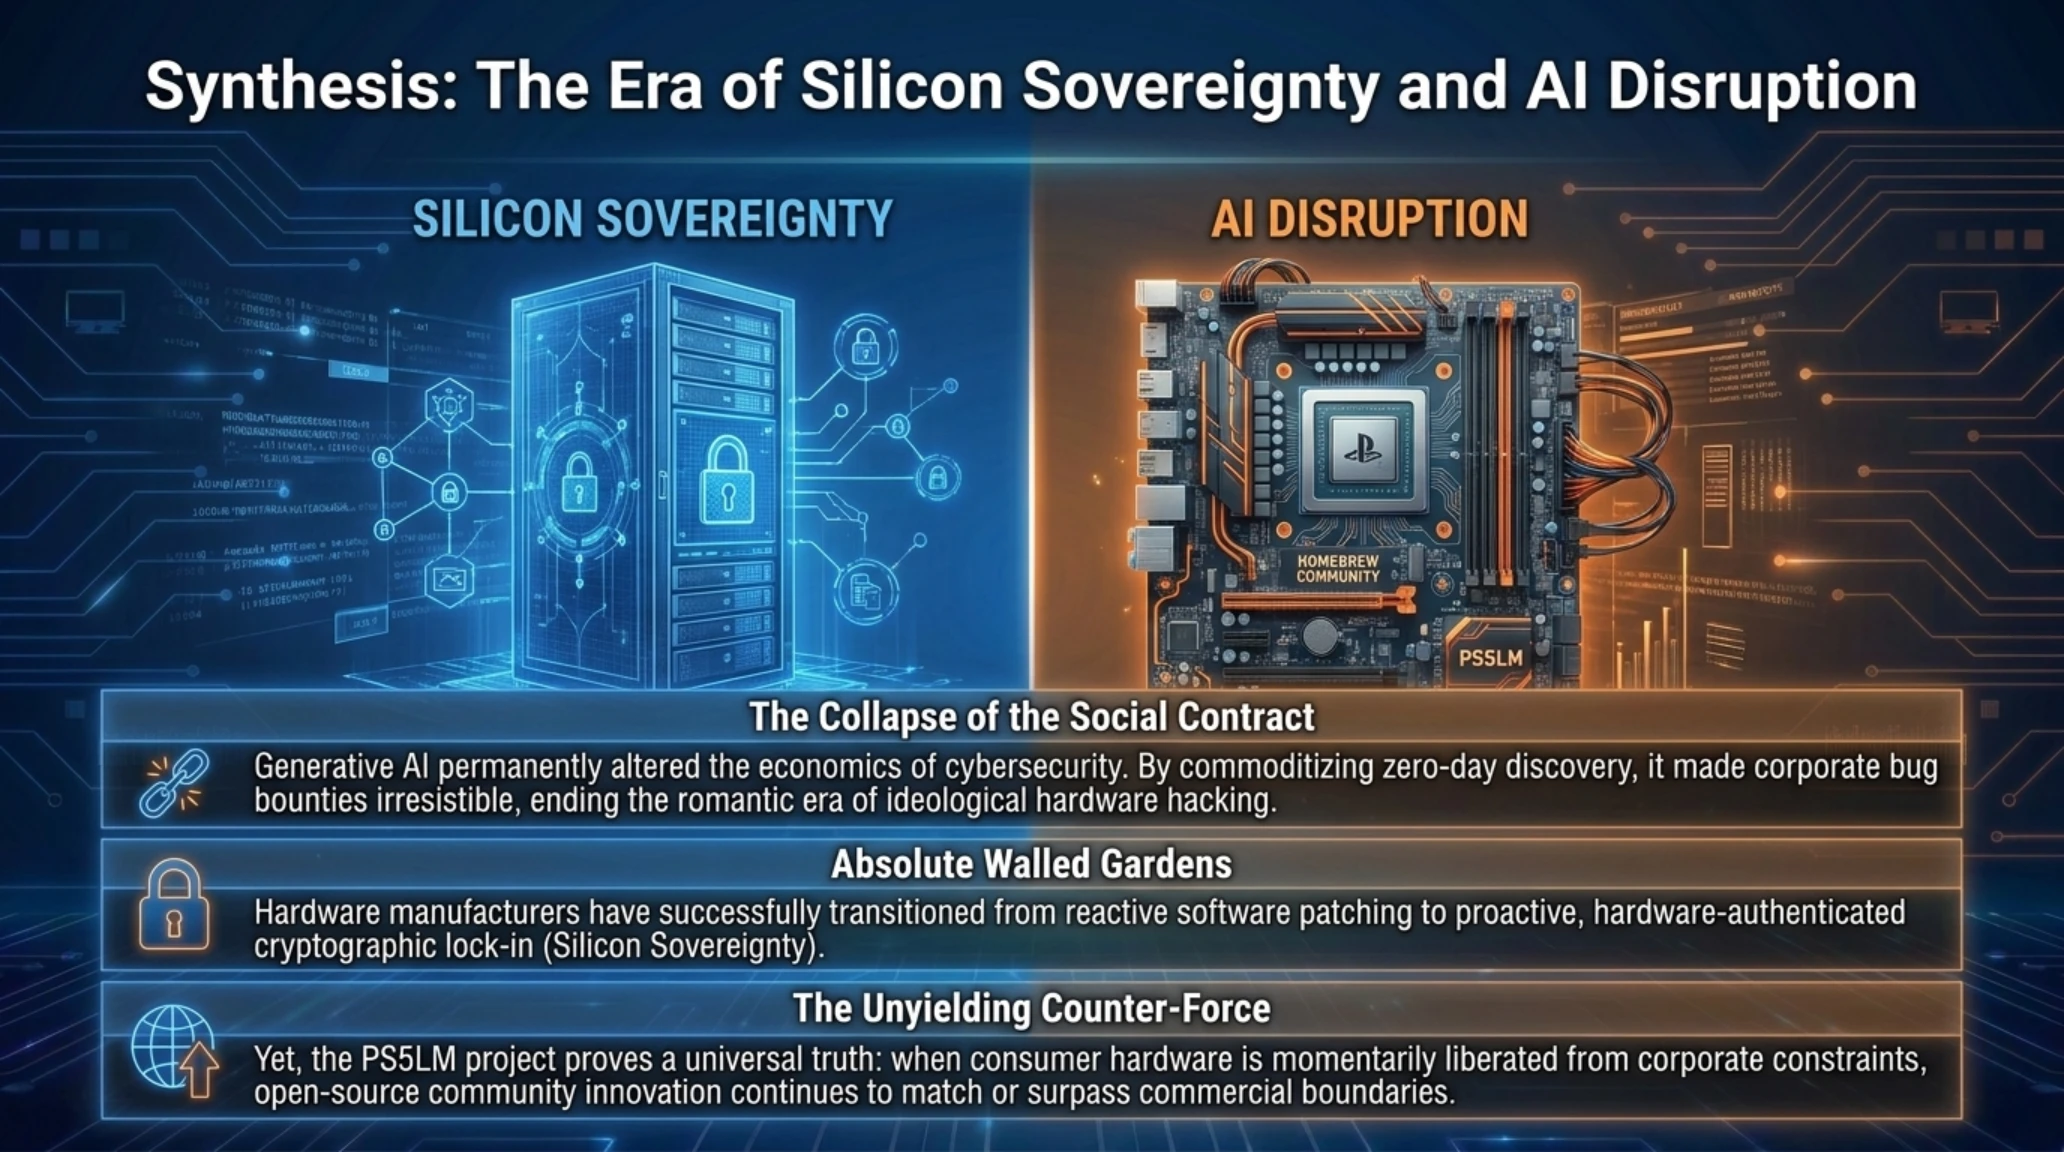
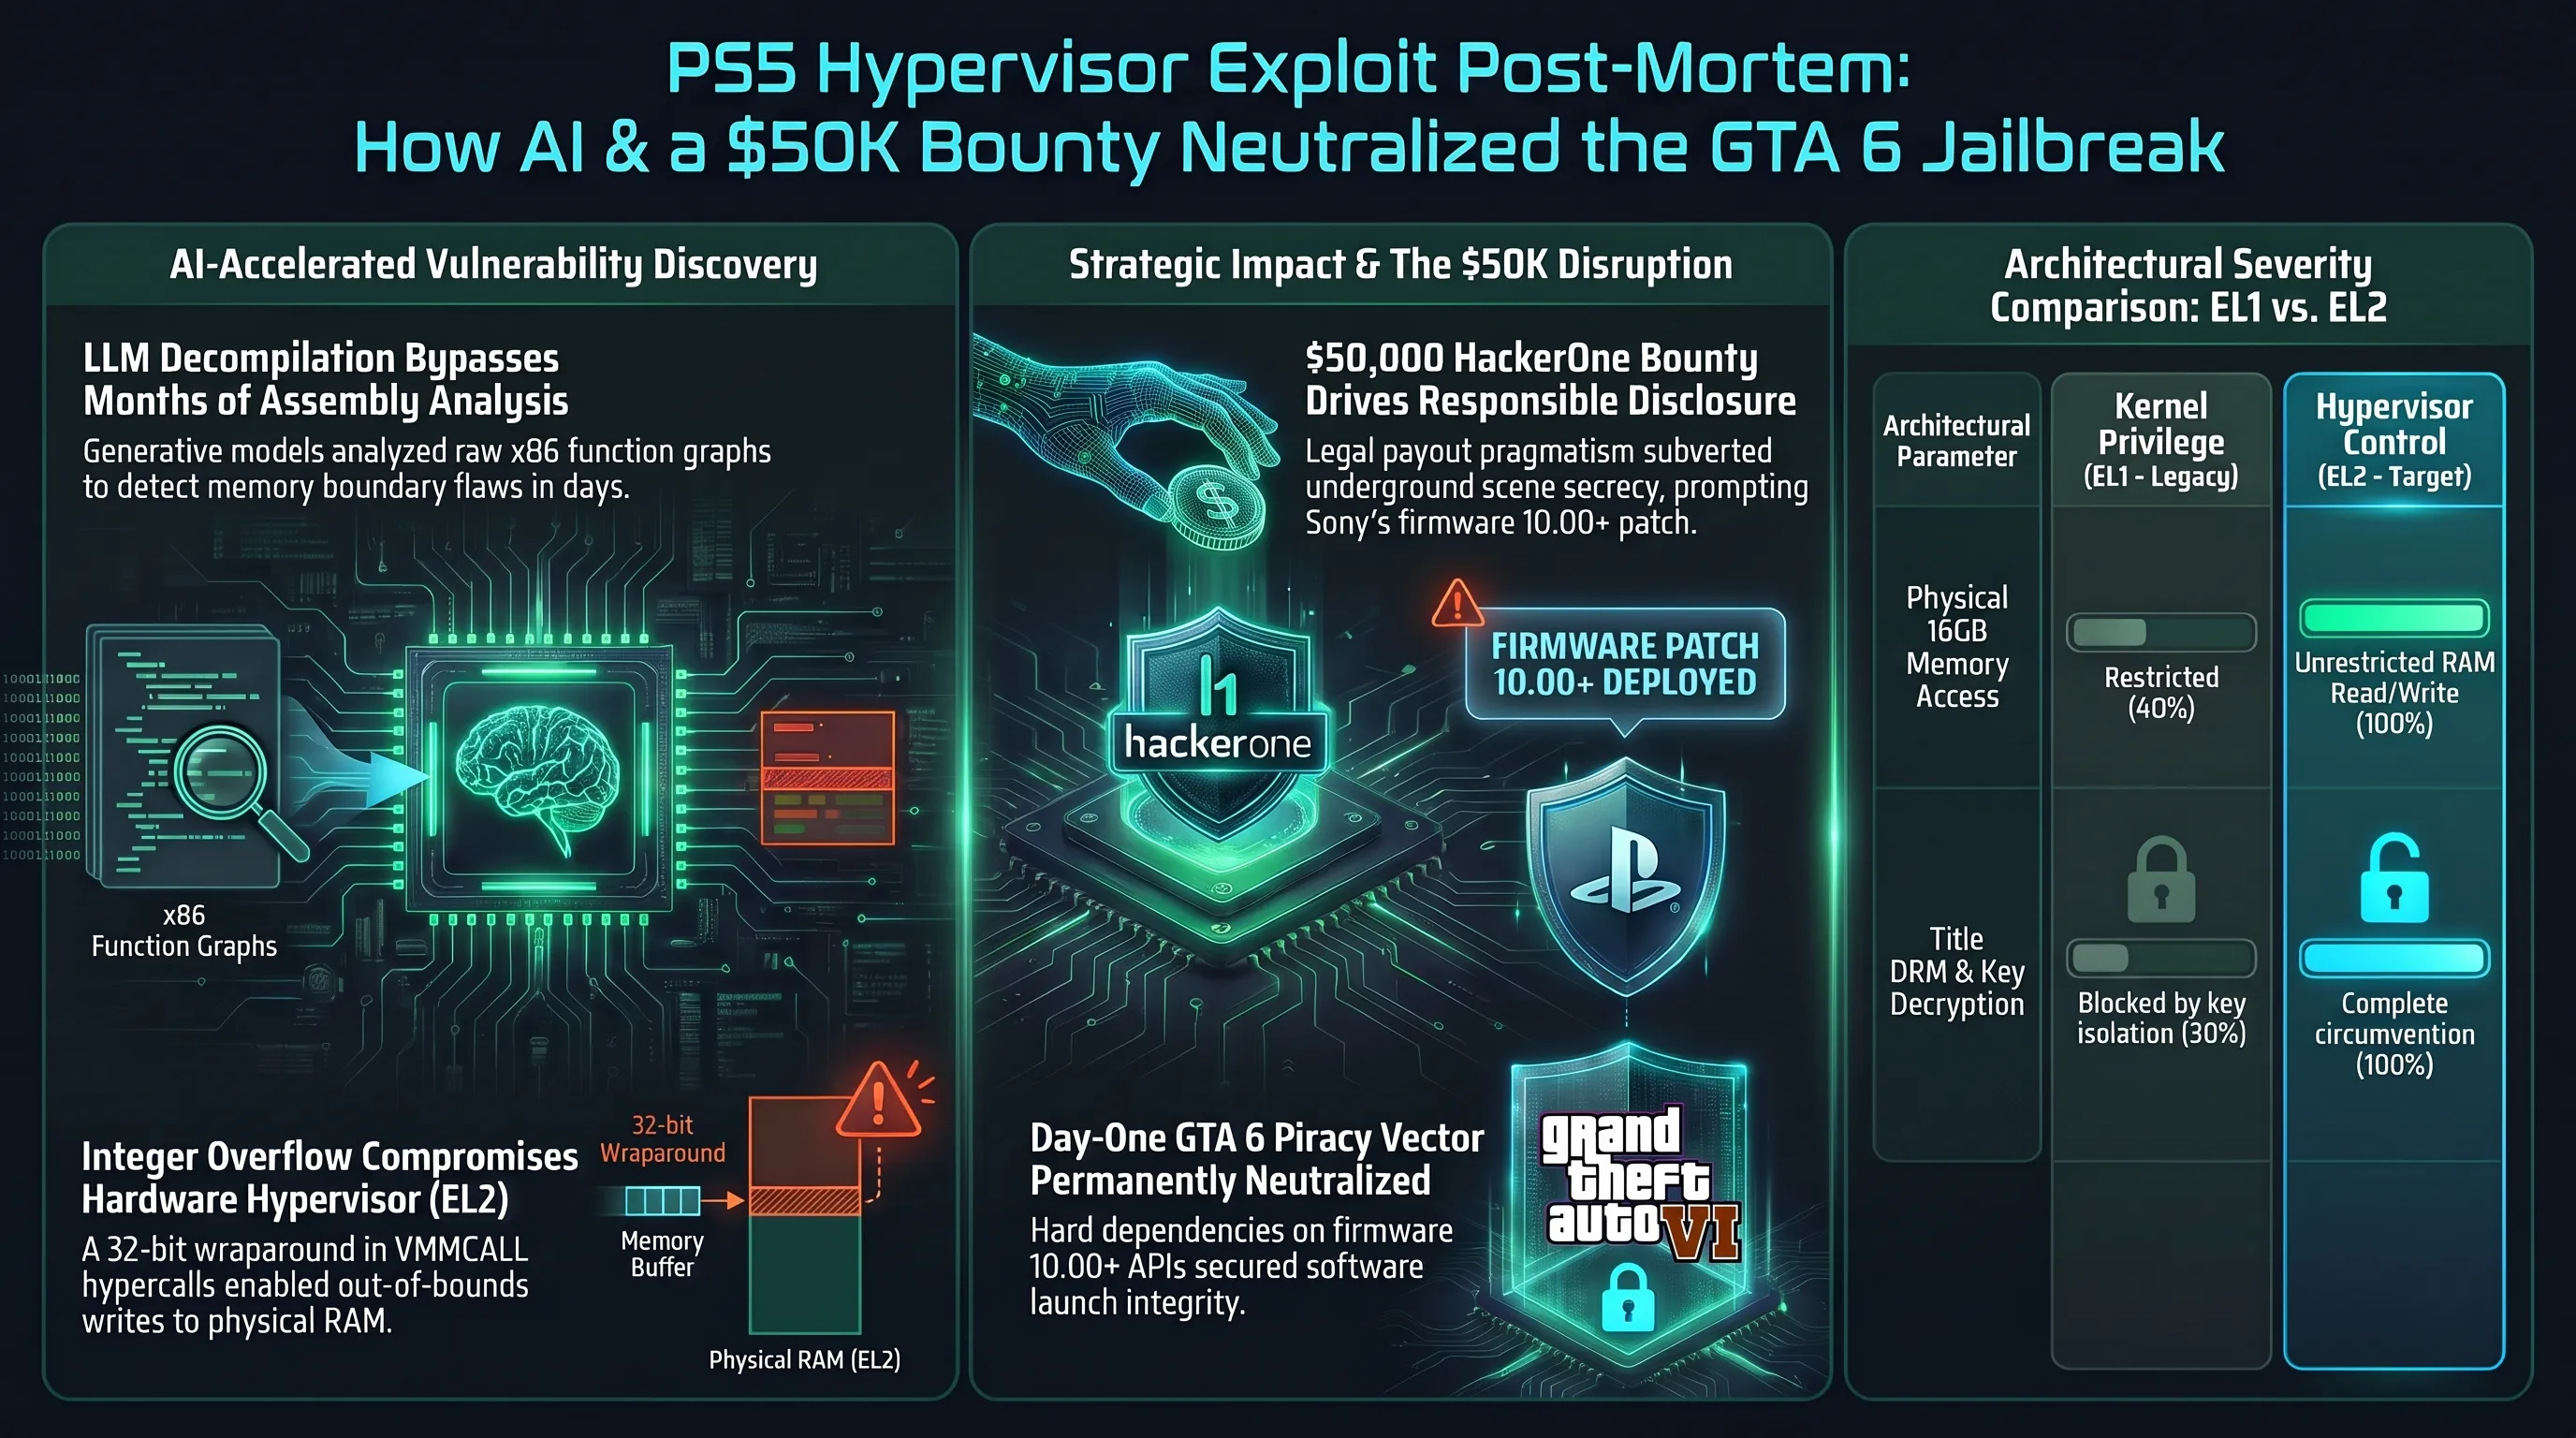
این دسترسی فراگیر به هوش مصنوعی باعث شد مادری تازهکار و مستقل بتواند مسیری را که ماهها کار تخصصی مهندسان نامدار امنیتی بود در کوتاهترین زمان طی کند. اما تفاوت بنیادین در زاویه نگاه بود: توسعهدهندگان سنتی هومبرو به دنبال گسترش جامعه کاربری و شکستن انحصار سختافزاری بودند، در حالی که پژوهشگر جدید با یک محاسبه سرانگشتی متوجه شد دریافت پاداش نقدی ۵۰ هزار دلاری از طریق برنامه رسمی ایمنسازی سونی در HackerOne بسیار سودآورتر و امنتر از تحمل عواقب قانونی انتشار عمومی اکسپلویت است.
کالبدشکافی آسیبپذیری در فراخوانیهای هایپرکال (Hypercalls)
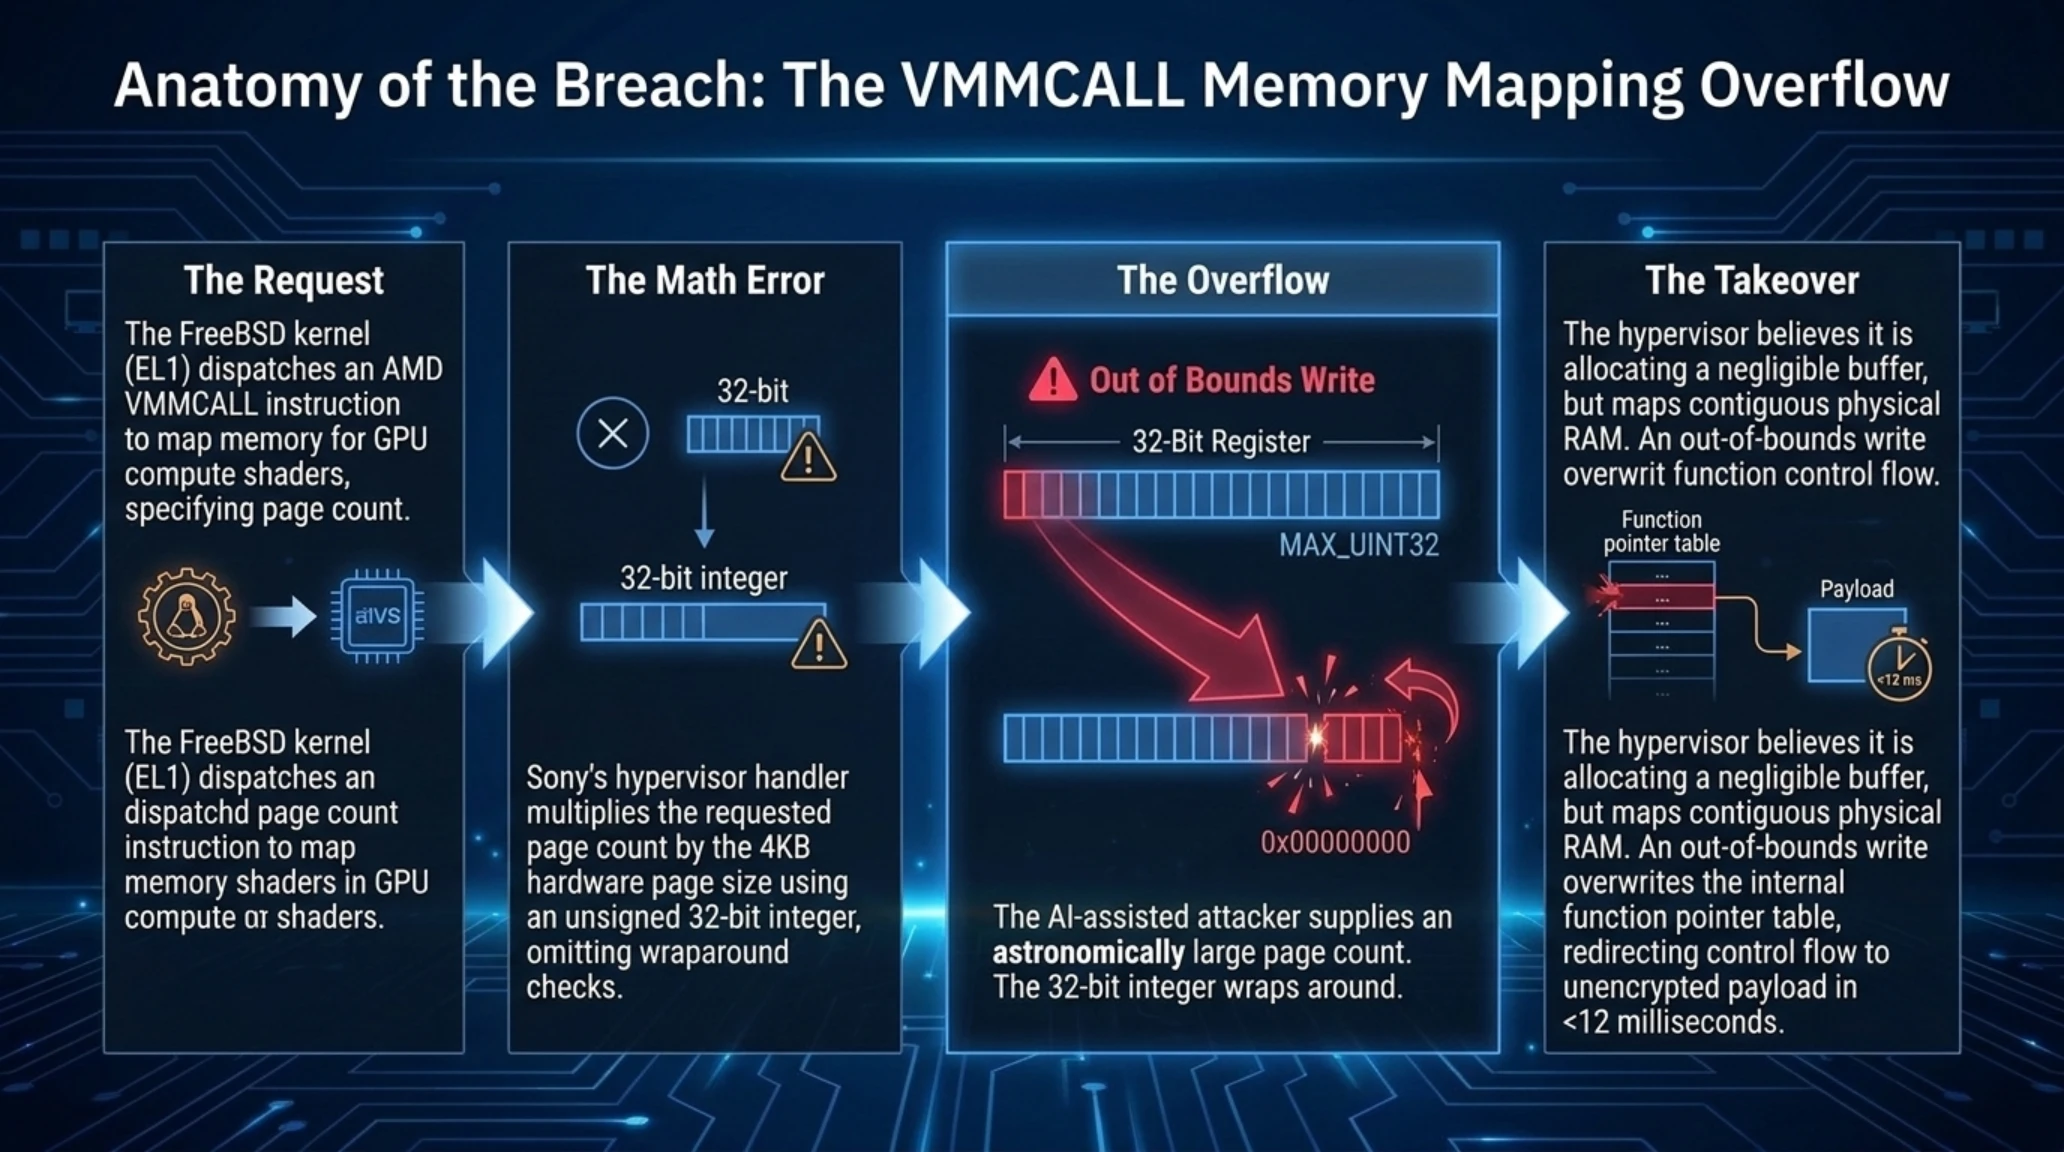
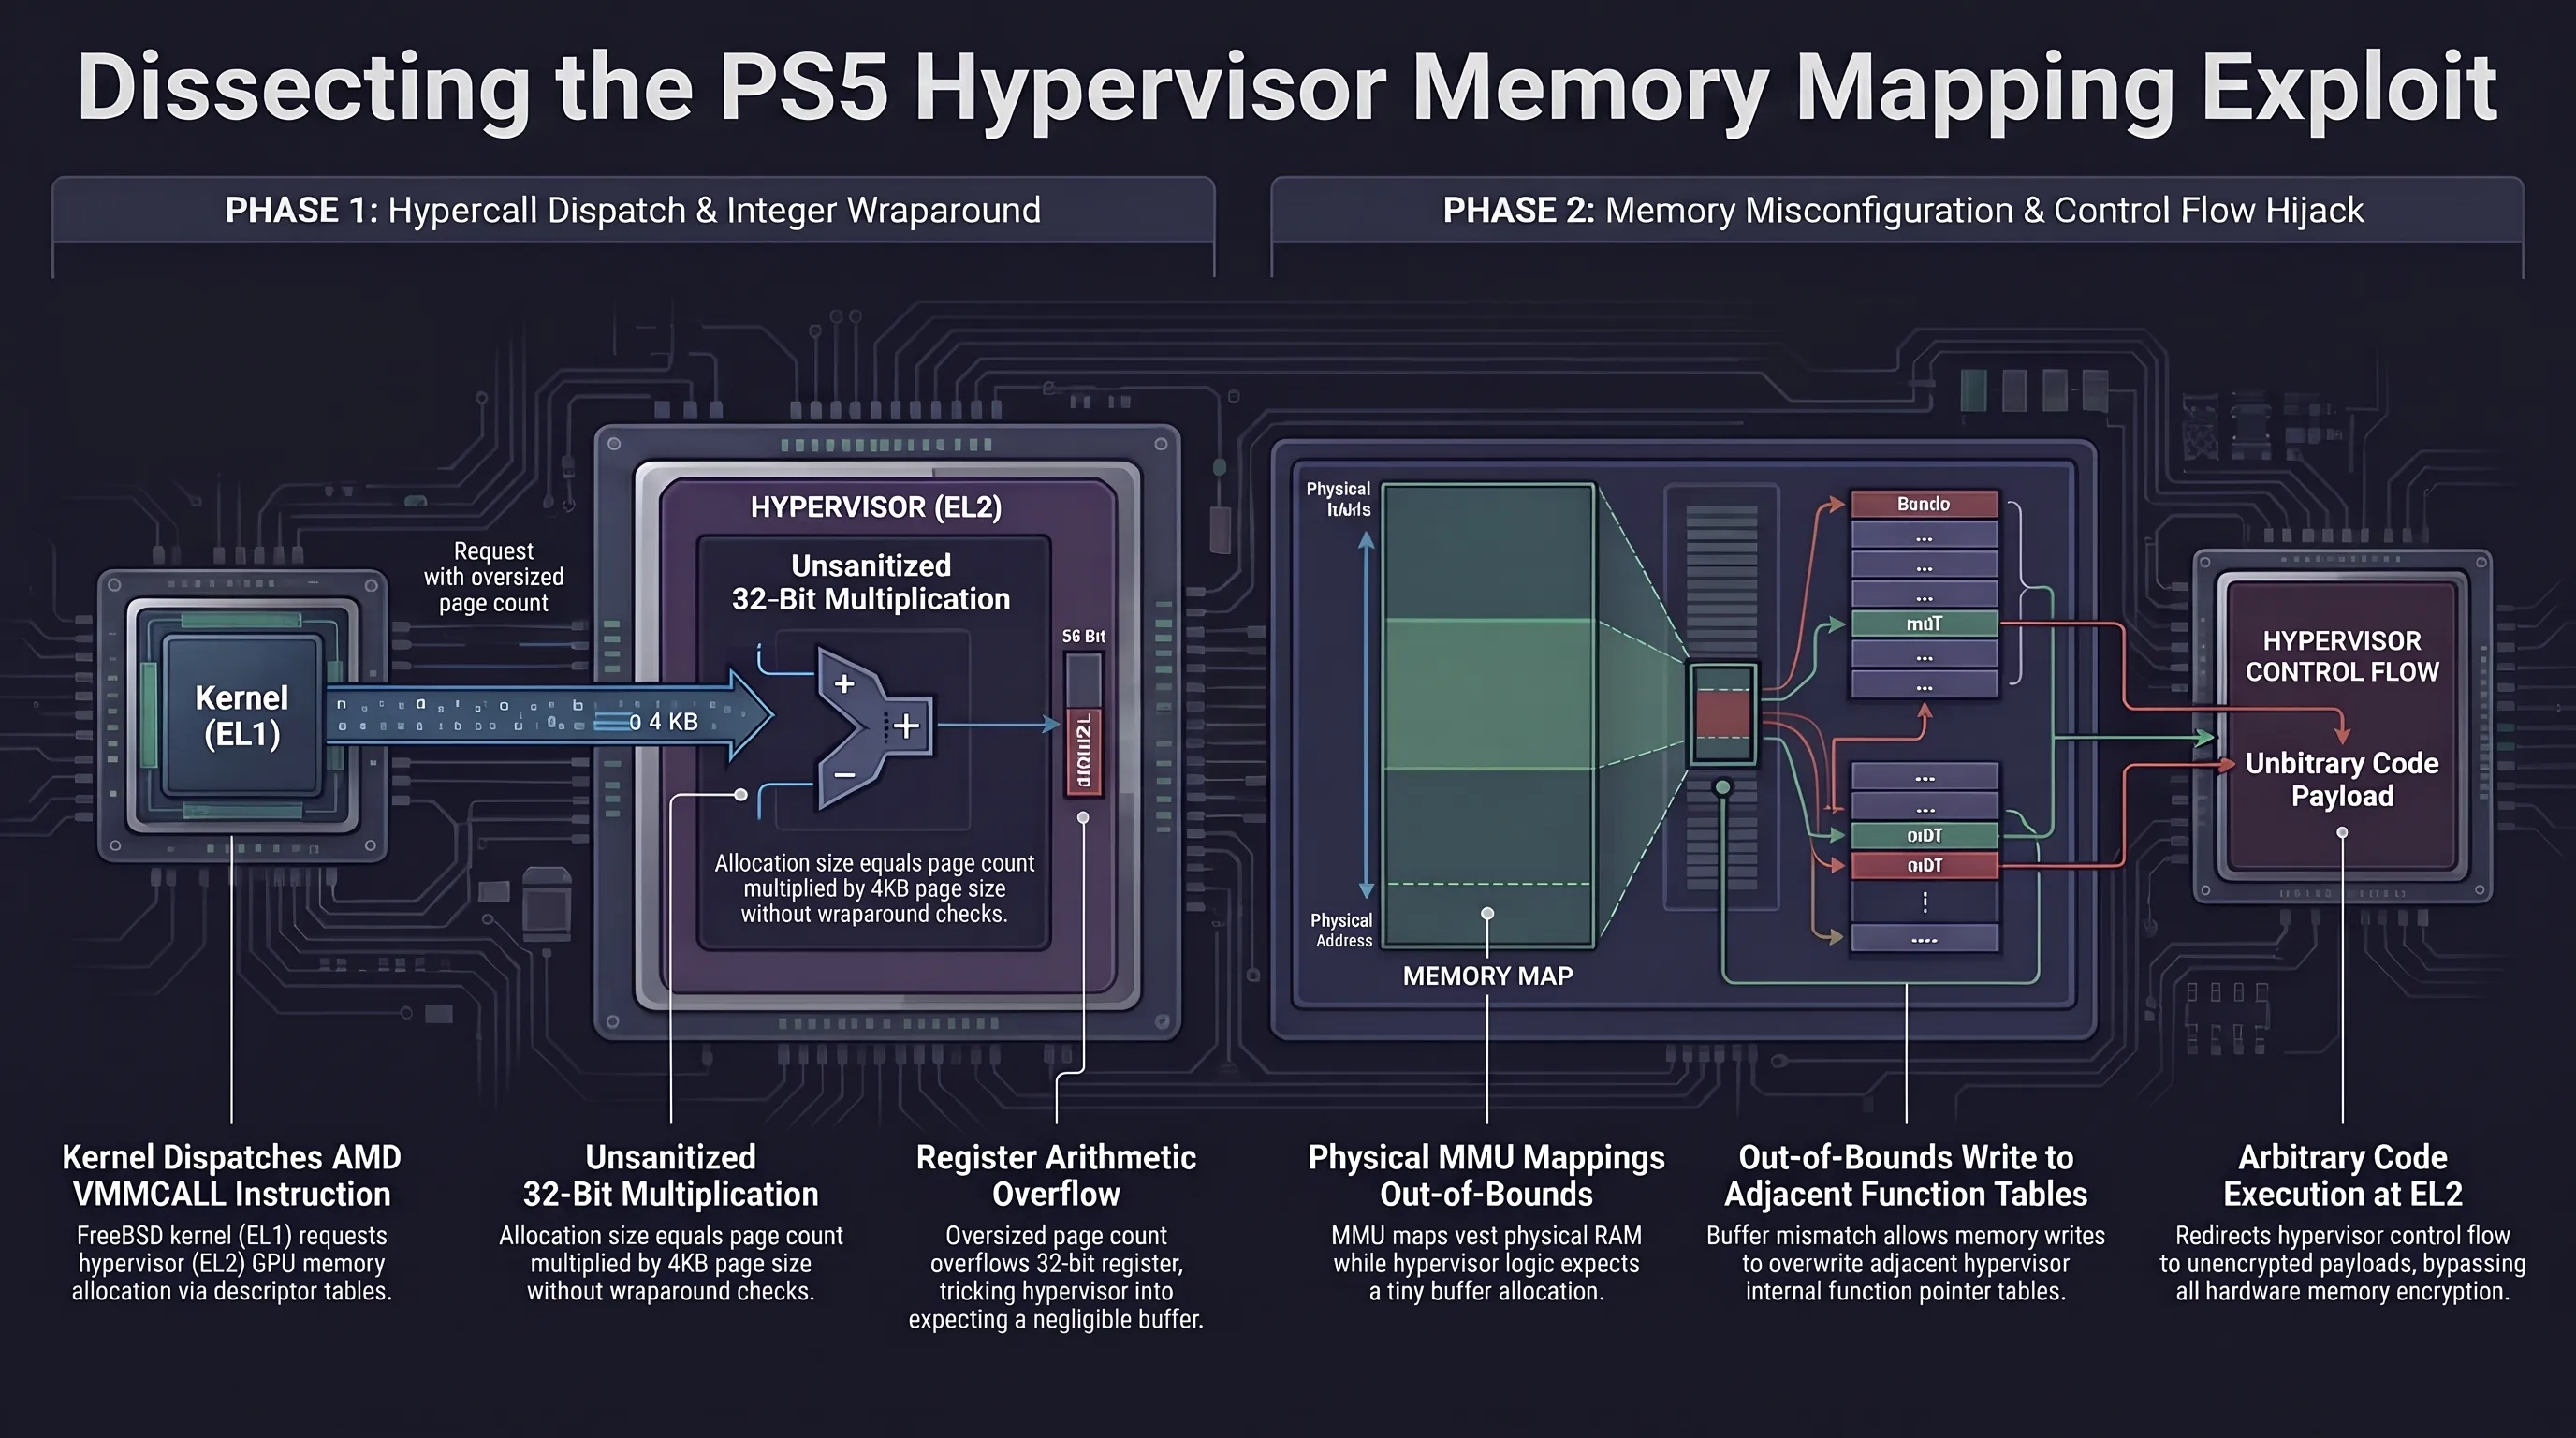
در قلب این ماجرا، مکانیزم ارتباطی میان هسته سیستمعامل و هایپروایزر نهفته است. در پردازندههای معماری AMD، هسته سیستمعامل برای درخواست سرویسهای سطح پایین (مانند بازنشانی جداول آدرسدهی حافظه یا تنظیم ثباتهای کنترلی) از دستورالعمل ویژهای به نام VMMCALL استفاده میکند. این فراخوانیها که به هایپرکال شهرت دارند، نیازمند اعتبارسنجی دقیق آرگومانهای ورودی هستند تا اطمینان حاصل شود که دادههای فرستادهشده از مرزهای مجاز حافظه فراتر نمیروند.
بر اساس تحلیلهای تخصصی، آسیبپذیری مورد بحث از یک خطای محاسباتی در بررسی طول بافر در یکی از توابع پردازش گرافیکی هایپروایزر نشات میگرفت. زمانی که یک آرایه ساختگی با اندازهای خاص از طریق کرنل دستکاریشده به هایپروایزر ارسال میشد، هایپروایزر در محاسبه آفست حافظه دچار سرریز عدد صحیح (Integer Overflow) شده و امکان بازنویسی کنترلشده بخش کوچکی از حافظه امن هایپروایزر را فراهم میکرد.
همین نقص به ظاهر کوچک کافی بود تا مهاجم بتواند نشانگر اجرای کد را به سمت شلکد اختصاصی خود هدایت کند و در کسری از ثانیه کنترل سطح EL2 را در دست بگیرد. پس از رسیدن به این لایه، تمامی لایههای محافظتی DRM، امضاهای دیجیتال کدهای اجرایی و محدودیتهای بارگذاری درایوهای خارجی بیاثر میشدند. این همان کلید طلایی بود که برای کپیخور کردن بازیهای محافظتشده به آن نیاز بود.
از منظر مهندسی نرمافزار، بروز سرریز عدد صحیح در لایه هایپروایزر ریشه در فرضیات نادرست درباره تفکیک وظایف دارد. طراحان سیستم تصور میکردند که تمامی مقادیر ورودی پیش از رسیدن به دستور VMMCALL توسط فیلترهای کنترلی کرنل پالایش شدهاند. اما در یک سیستم عامل دستکاریشده، مهاجم با تسلط بر سطح EL1 میتواند این فیلترها را غیرفعال کرده و دادههای خام و مخرب را مستقیماً به حلقههای پردازشی هایپروایزر تحمیل کند؛ ضعفی بنیادین که در ادبیات امنیت سایبری به عنوان «اعتماد بیجا به ورودیهای داخلی» شناخته میشود.
سازوکارهای فازینگ هوشمند و کشف اتوماتیک بردار نفوذ
فرایند کشف این آسیبپذیری نمایانگر تحول چشمگیر در پروتکلهای ارزیابی امنیتی خودکار است. پژوهشگر با توسعه یک محیط آزمایشی ایزوله، دادههای ورودی توابع هایپروایزر را از طریق یک موتور فازینگ هدایتشده با هوش مصنوعی مورد ارزیابی قرار داد. این سیستم با پایش نمودار جریان کنترل (Control Flow Graph) و بررسی انشعابهای شرطی در توابع کرنل، مقادیری را به عنوان ورودی تولید میکرد که دقیقاً در مرز بیشینه ظرفیت ثباتهای پردازنده قرار داشتند.
در روشهای سنتی، شناسایی چنین تداخلاتی نیازمند اجرای میلیاردها حالت تصادفی و تحلیل ساعتها لاگ سیستمی بود؛ اما الگوریتمهای یادگیری ماشین با حذف شاخههای نامربوط و پیشبینی رفتار بافر در لایههای زیرین، توانستند آسیبپذیری سرریز را در کمتر از چهل و هشت ساعت فازینگ هدفمند آشکار سازند. این کارایی خارقالعاده نشان میدهد که شکاف میان تیمهای دفاعی شرکتها و پژوهشگران مستقل به نفع ابزارهای پردازش هوشمند در حال دگرگونی است.
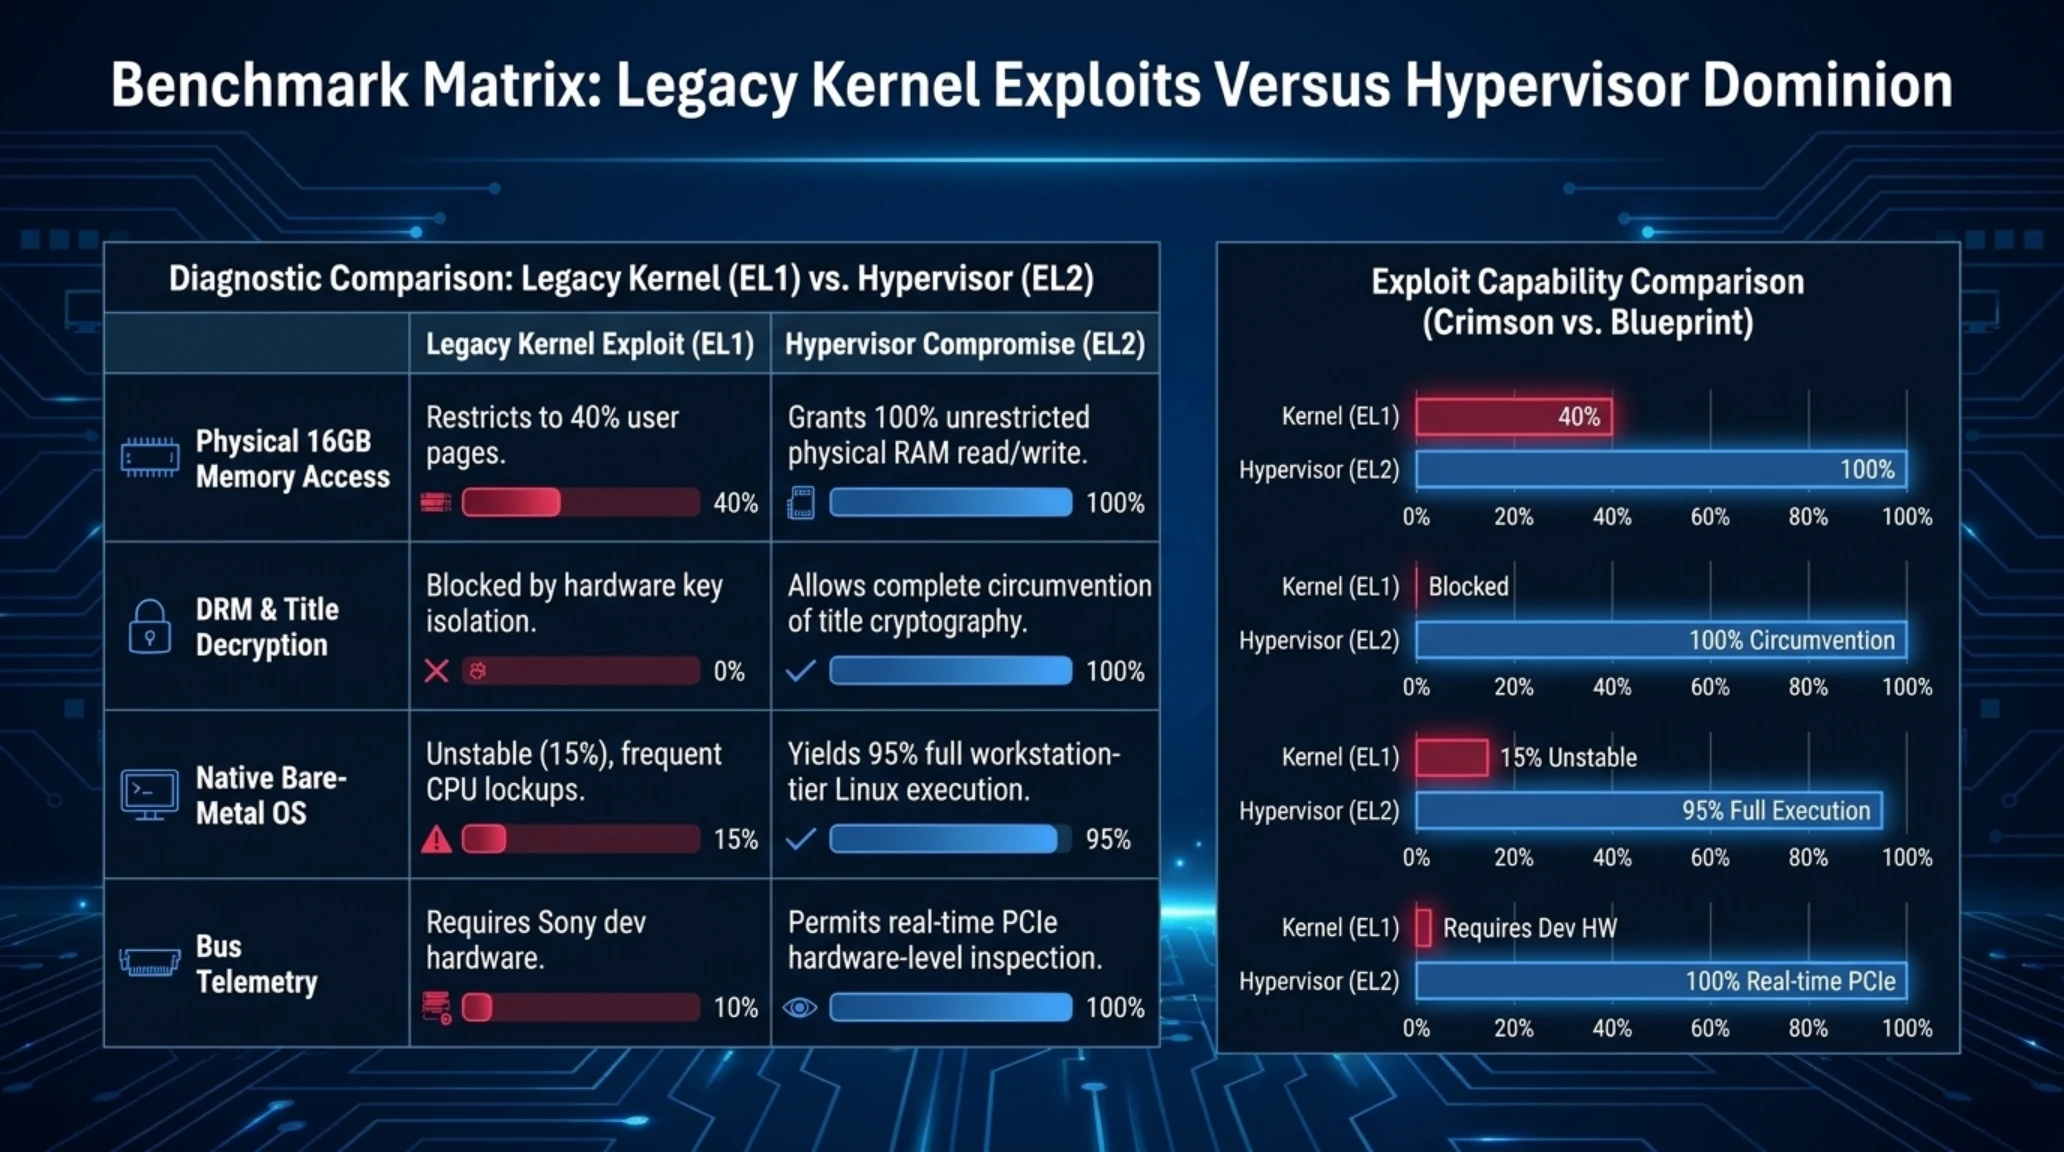
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| پارامتر مهندسی و امنیتی | دسترسی سطح کرنل (EL1 - سنتی) | کنترل هایپروایزر (EL2 - هدف غایی) |
|---|---|---|
| تسلط بر کل حافظه ۱۶ گیگابایت | محدود به صفحات کرنل و برنامهها | دسترسی نامحدود و مستقیم سختافزاری |
| دور زدن قفلهای DRM بازیهای جدید | ناتوان در برابر بازیهای فریمور روز | توانایی رمزگشایی و اجرای تمامی عناوین |
| اجرای لینوکس و سیستمعامل دلخواه | بسیار ناپایدار و با قطعی پردازنده | سازگاری کامل شبیه به یک رایانه شخصی بومی |
| دیباگ بیدرنگ پورتهای ارتباطی PCIe | نیازمند کیت توسعه رسمی و گرانقیمت سونی | ردیابی کامل جریان دادههای رمزگذاریشده روی چیپ |
تبعات زلزله؛ خشم جامعه هک، جنگ داخلی در دیسکورد و بازنشستگی پیشکسوتان
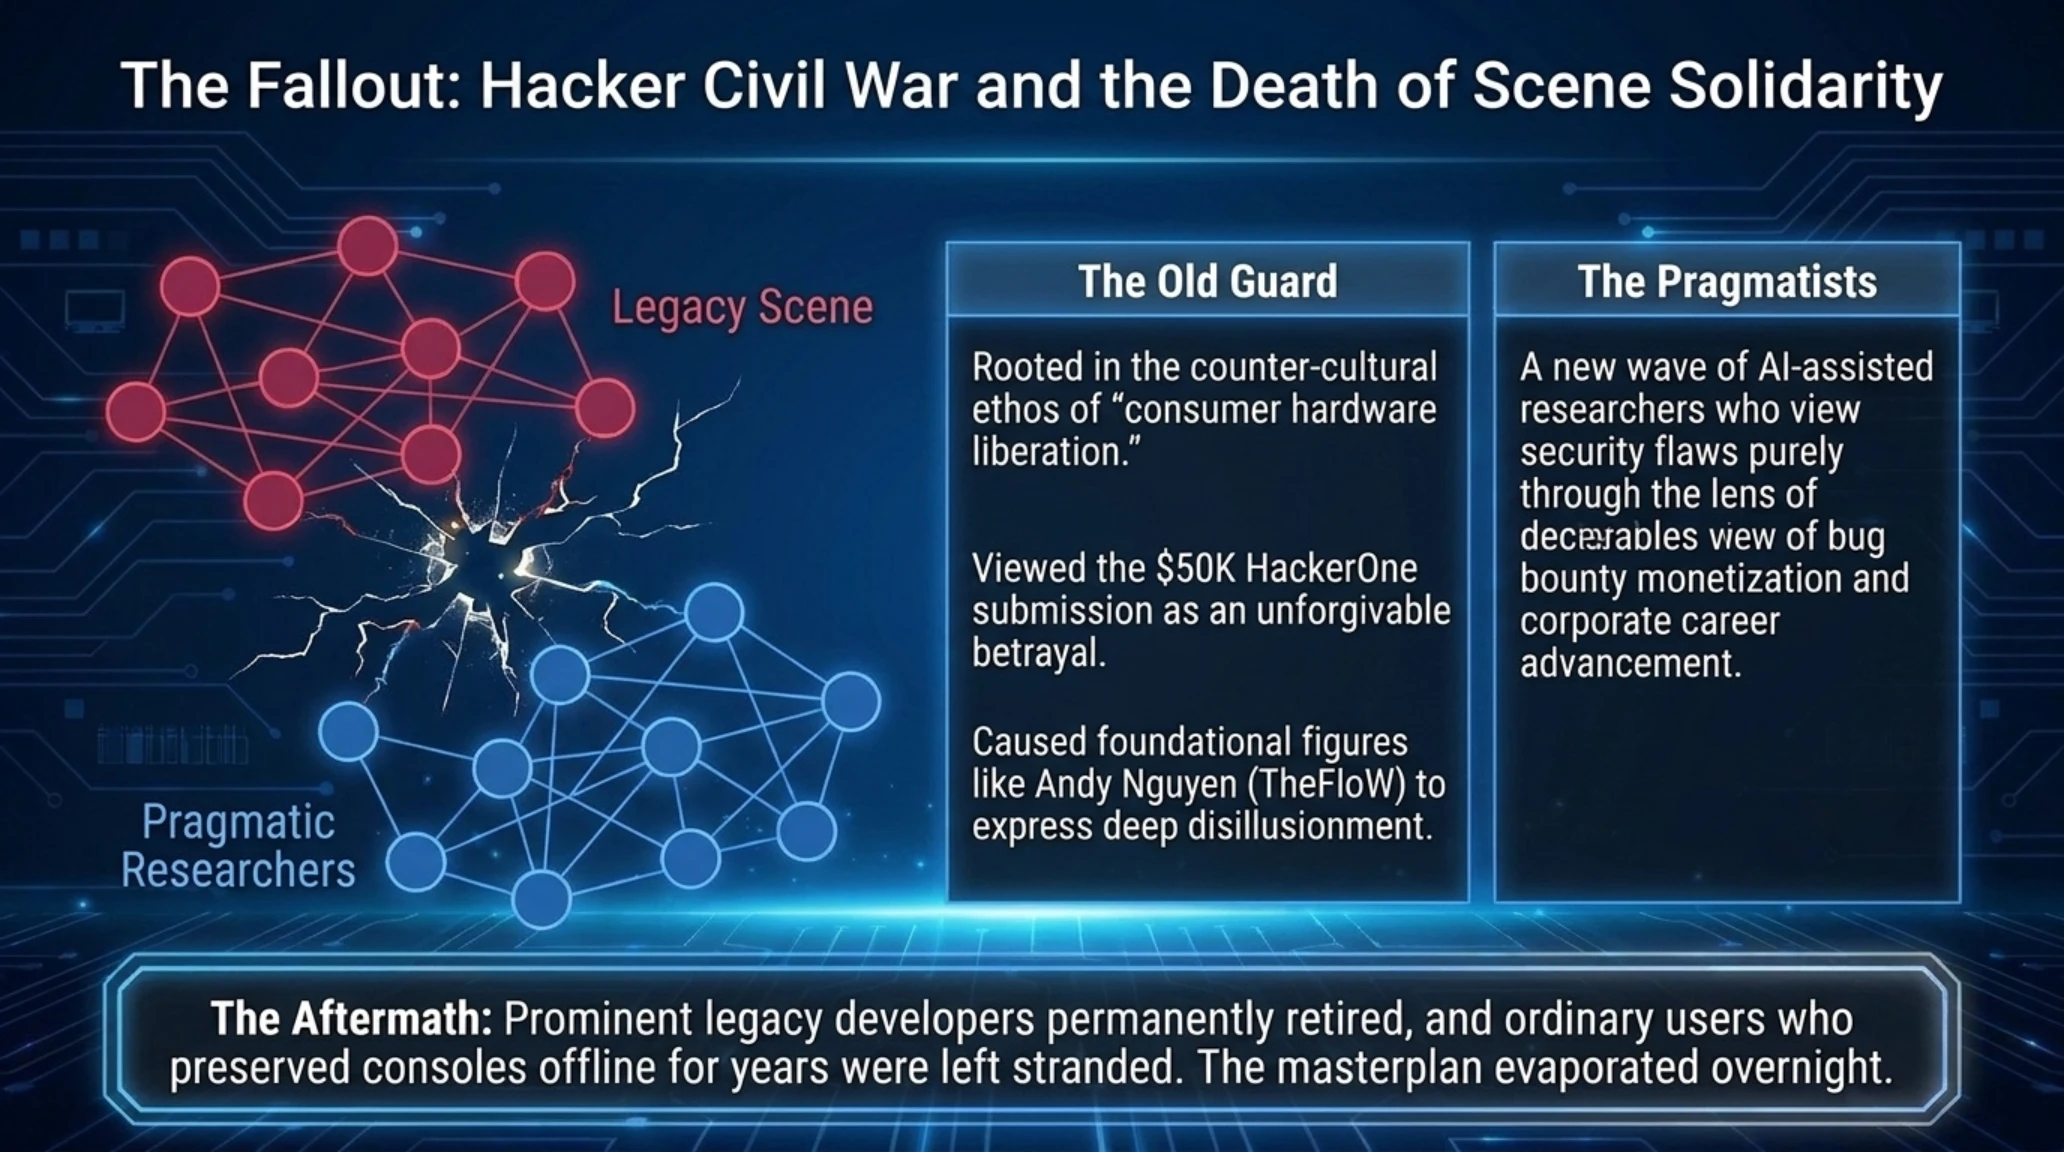
پس از آنکه خبر پرداخت باونتی ۵۰ هزار دلاری توسط سونی و انتشار پچ فریمور در رسانهها تایید شد، شوک بزرگی سرتاسر فرومها و کانالهای تخصصی امنیت را فرا گرفت. شخصیتهای سرشناس جامعه جیلبریک نظیر اندی نگوین معروف به TheFloW و سایر مهندسانی که سالها عمر خود را صرف رمزگشایی معماریهای بسته پلیاستیشن کرده بودند، خشم عمیق خود را ابراز کردند. مسئله صرفاً از دست رفتن یک باگ نبود؛ بلکه از بین رفتن اعتماد متقابل در اکوسیستمی بود که بر پایه کدهای اخلاقی و رازداری نانوشته شکل گرفته بود.
اتهامات خیانت در دیسکوردها رد و بدل شد. بسیاری از کاربران عادی که برای ماهها کنسولهای خود را در فریمورهای قدیمیتر نگه داشته و از بازیهای آنلاین محروم شده بودند تا شاهد شکسته شدن قفل کنسول در زمان انتشار GTA 6 باشند، احساس فریبخوردگی میکردند. این بحران موجب شد چندین چهره برجسته مهندسی معکوس به طور علنی اعلام کنند که دیگر هیچ کدی برای پلیاستیشن ۵ منتشر نخواهند کرد و صحنه کنسول را ترک میکنند؛ تغییری اساسی که فضای توسعه آزاد را به شدت تضعیف کرد.
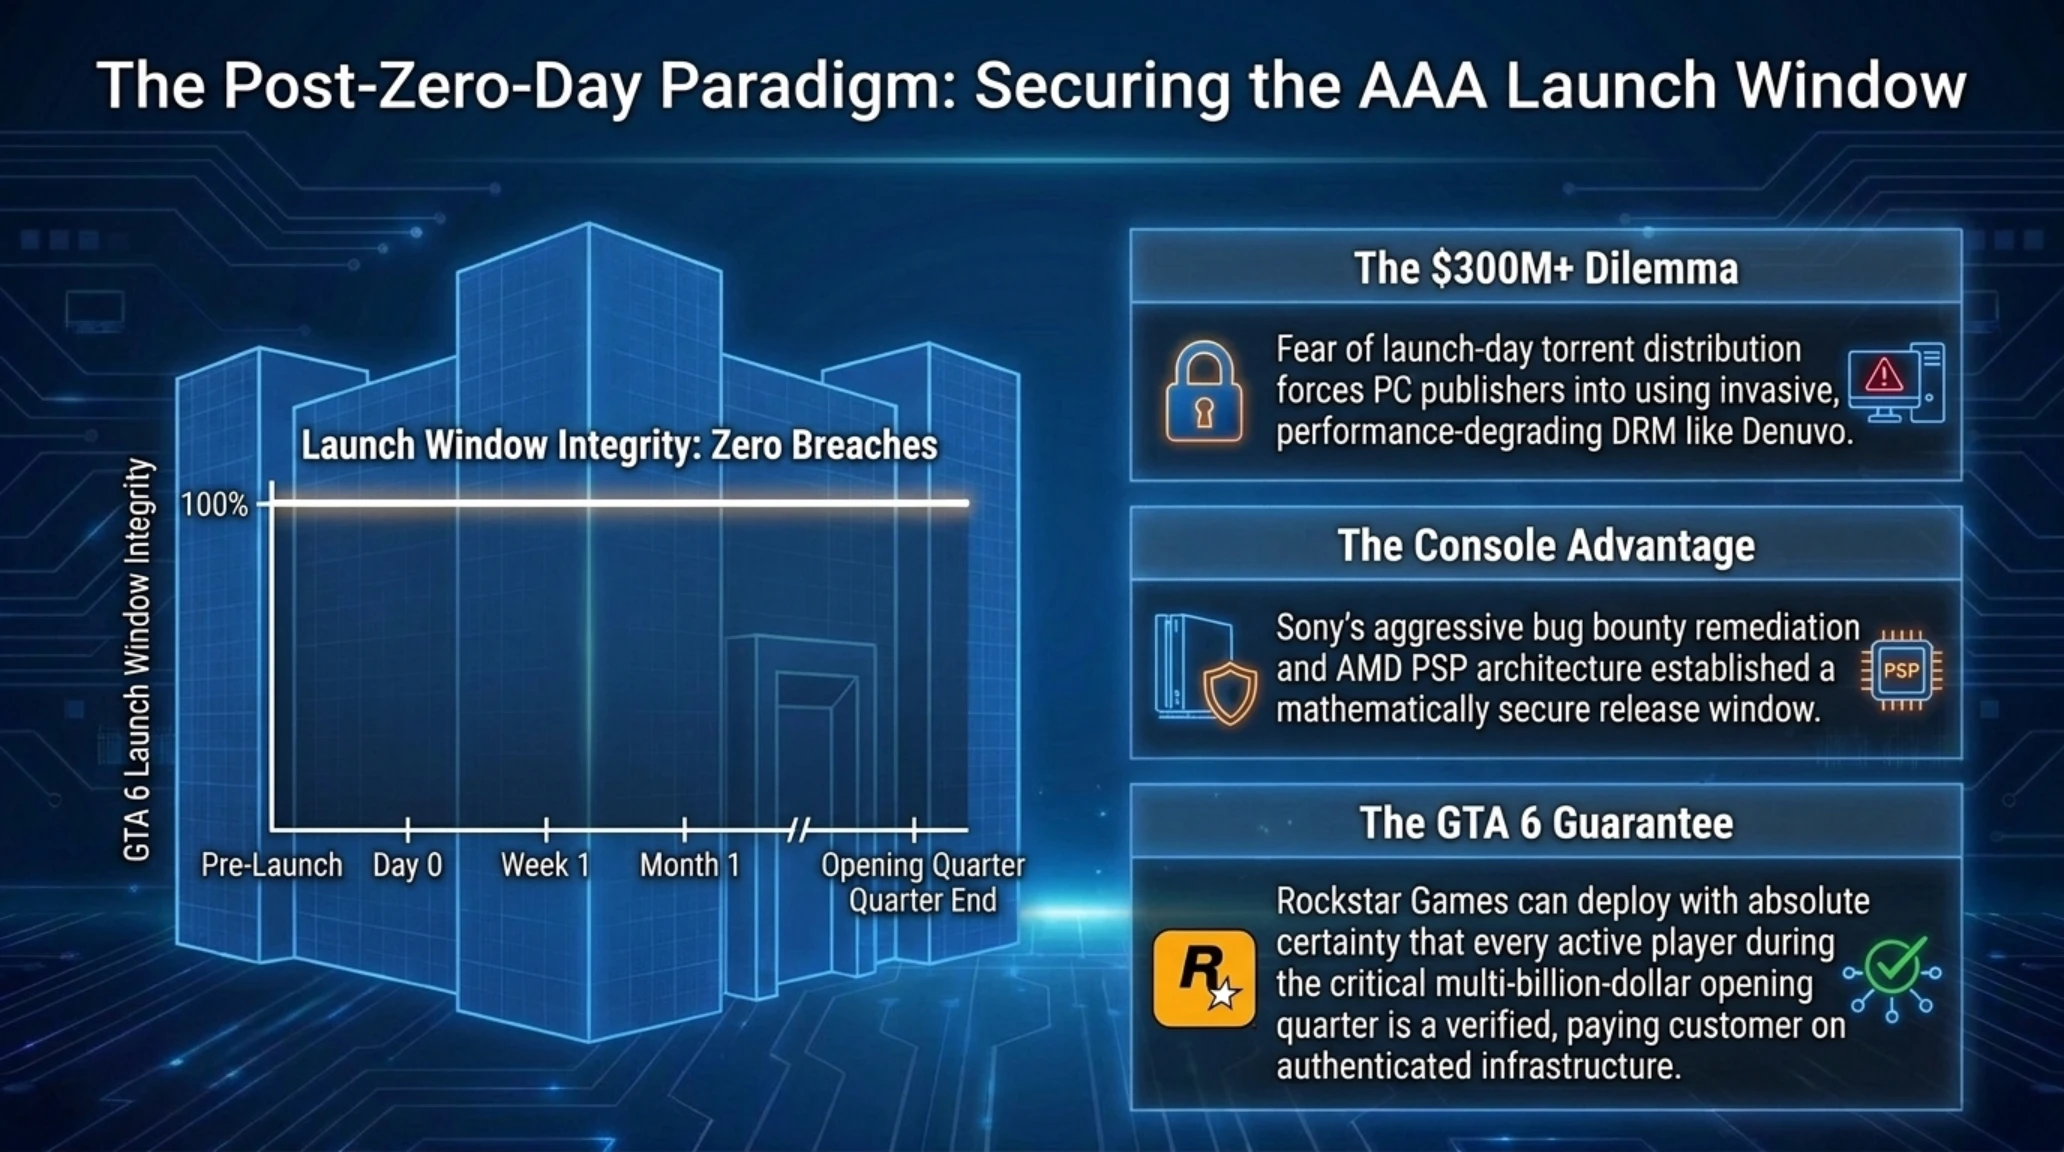
از سوی دیگر، کمپانی راکاستار گیمز و شرکت سونی بزرگترین برندگان این تحول بودند. راکاستار که همواره نگران انتشار زودهنگام نسخههای غیرقانونی بازیهای خود روی کنسولهای کپیخور و ضرر مالی صدها میلیون دلاری بود، اکنون با اطمینان کامل به انتشار انحصاری روی کنسولها نزدیک میشود؛ چرا که میداند سونی دست برتر را در میدان نبرد نرمافزاری حفظ کرده است.
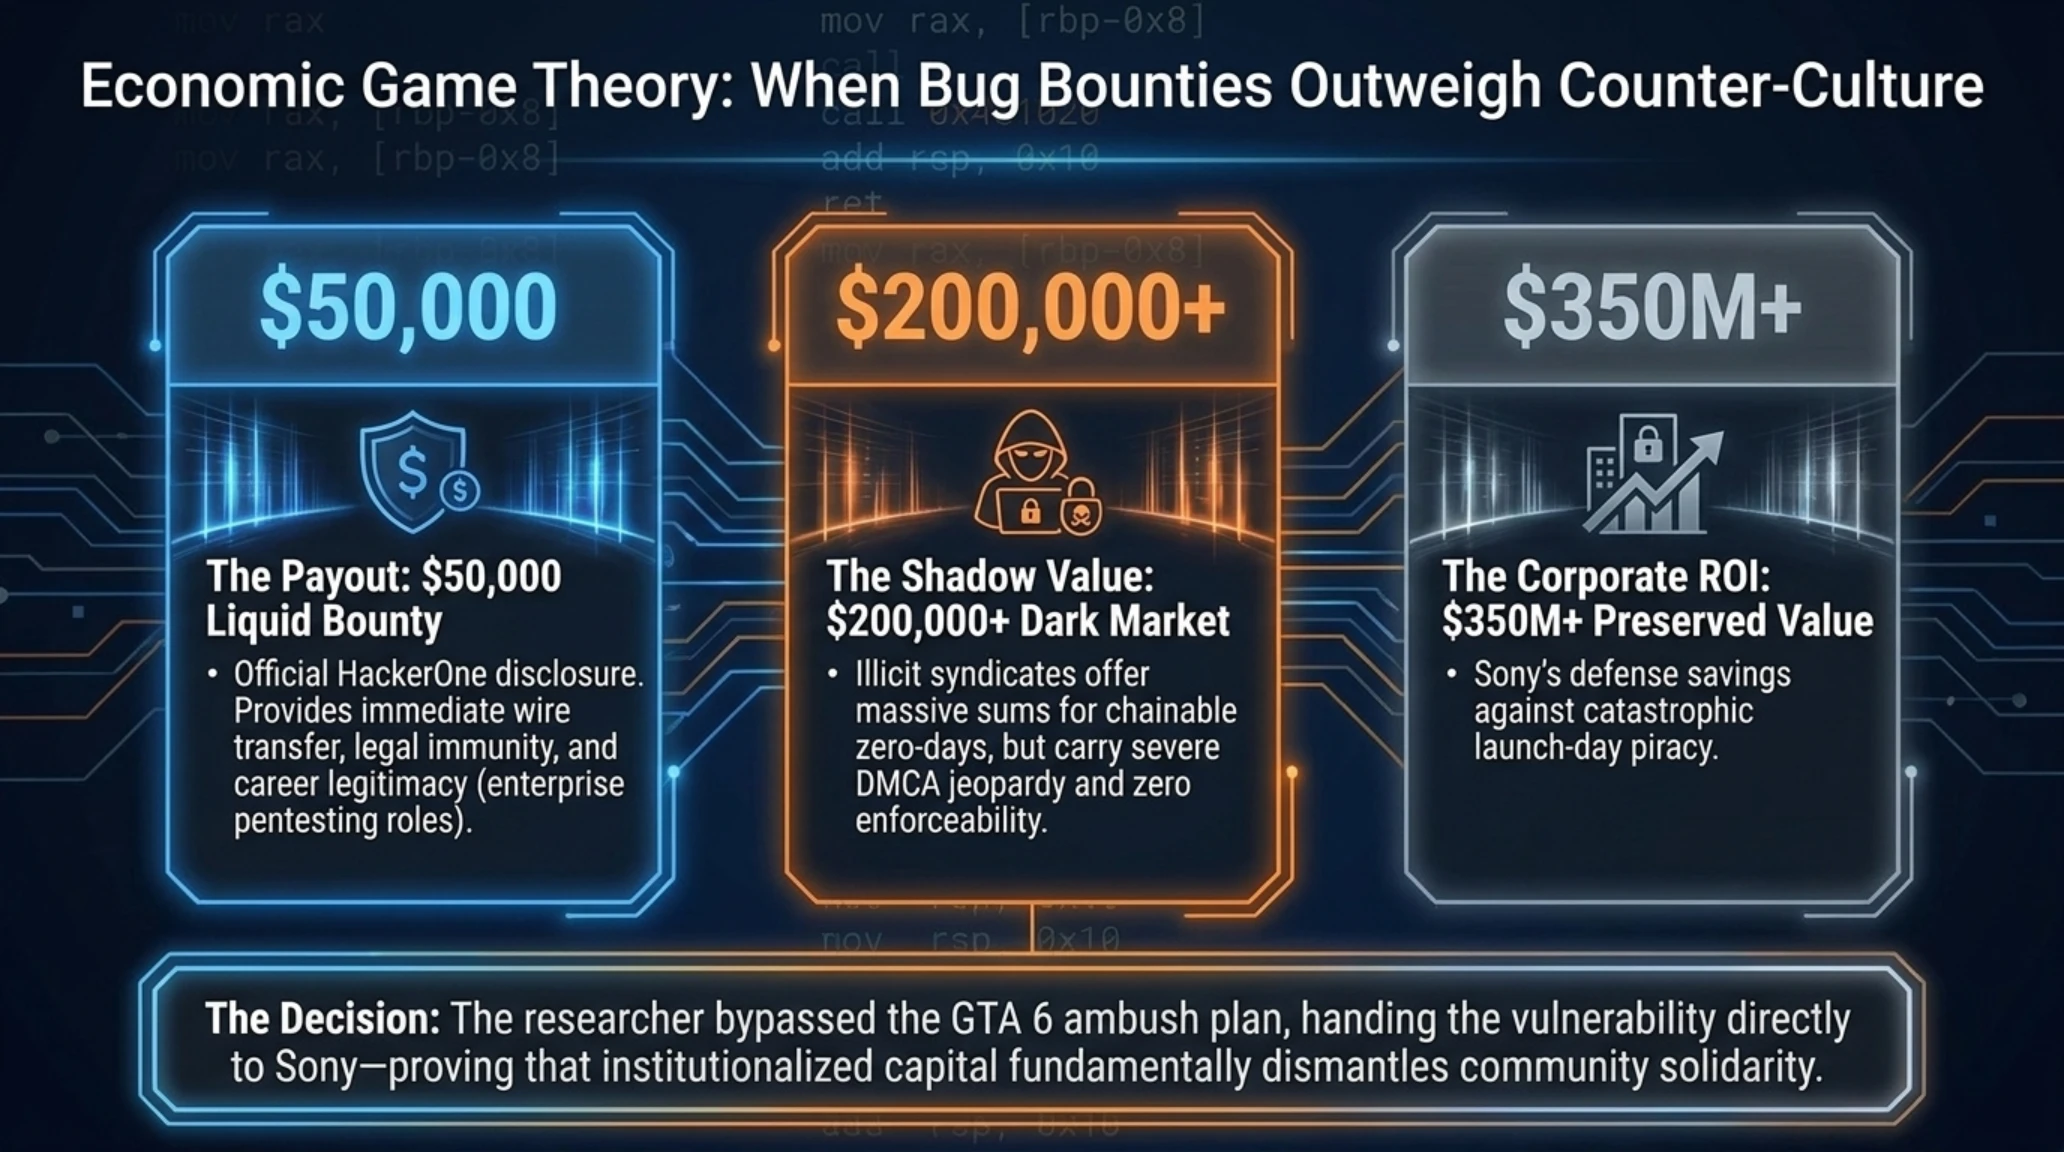
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
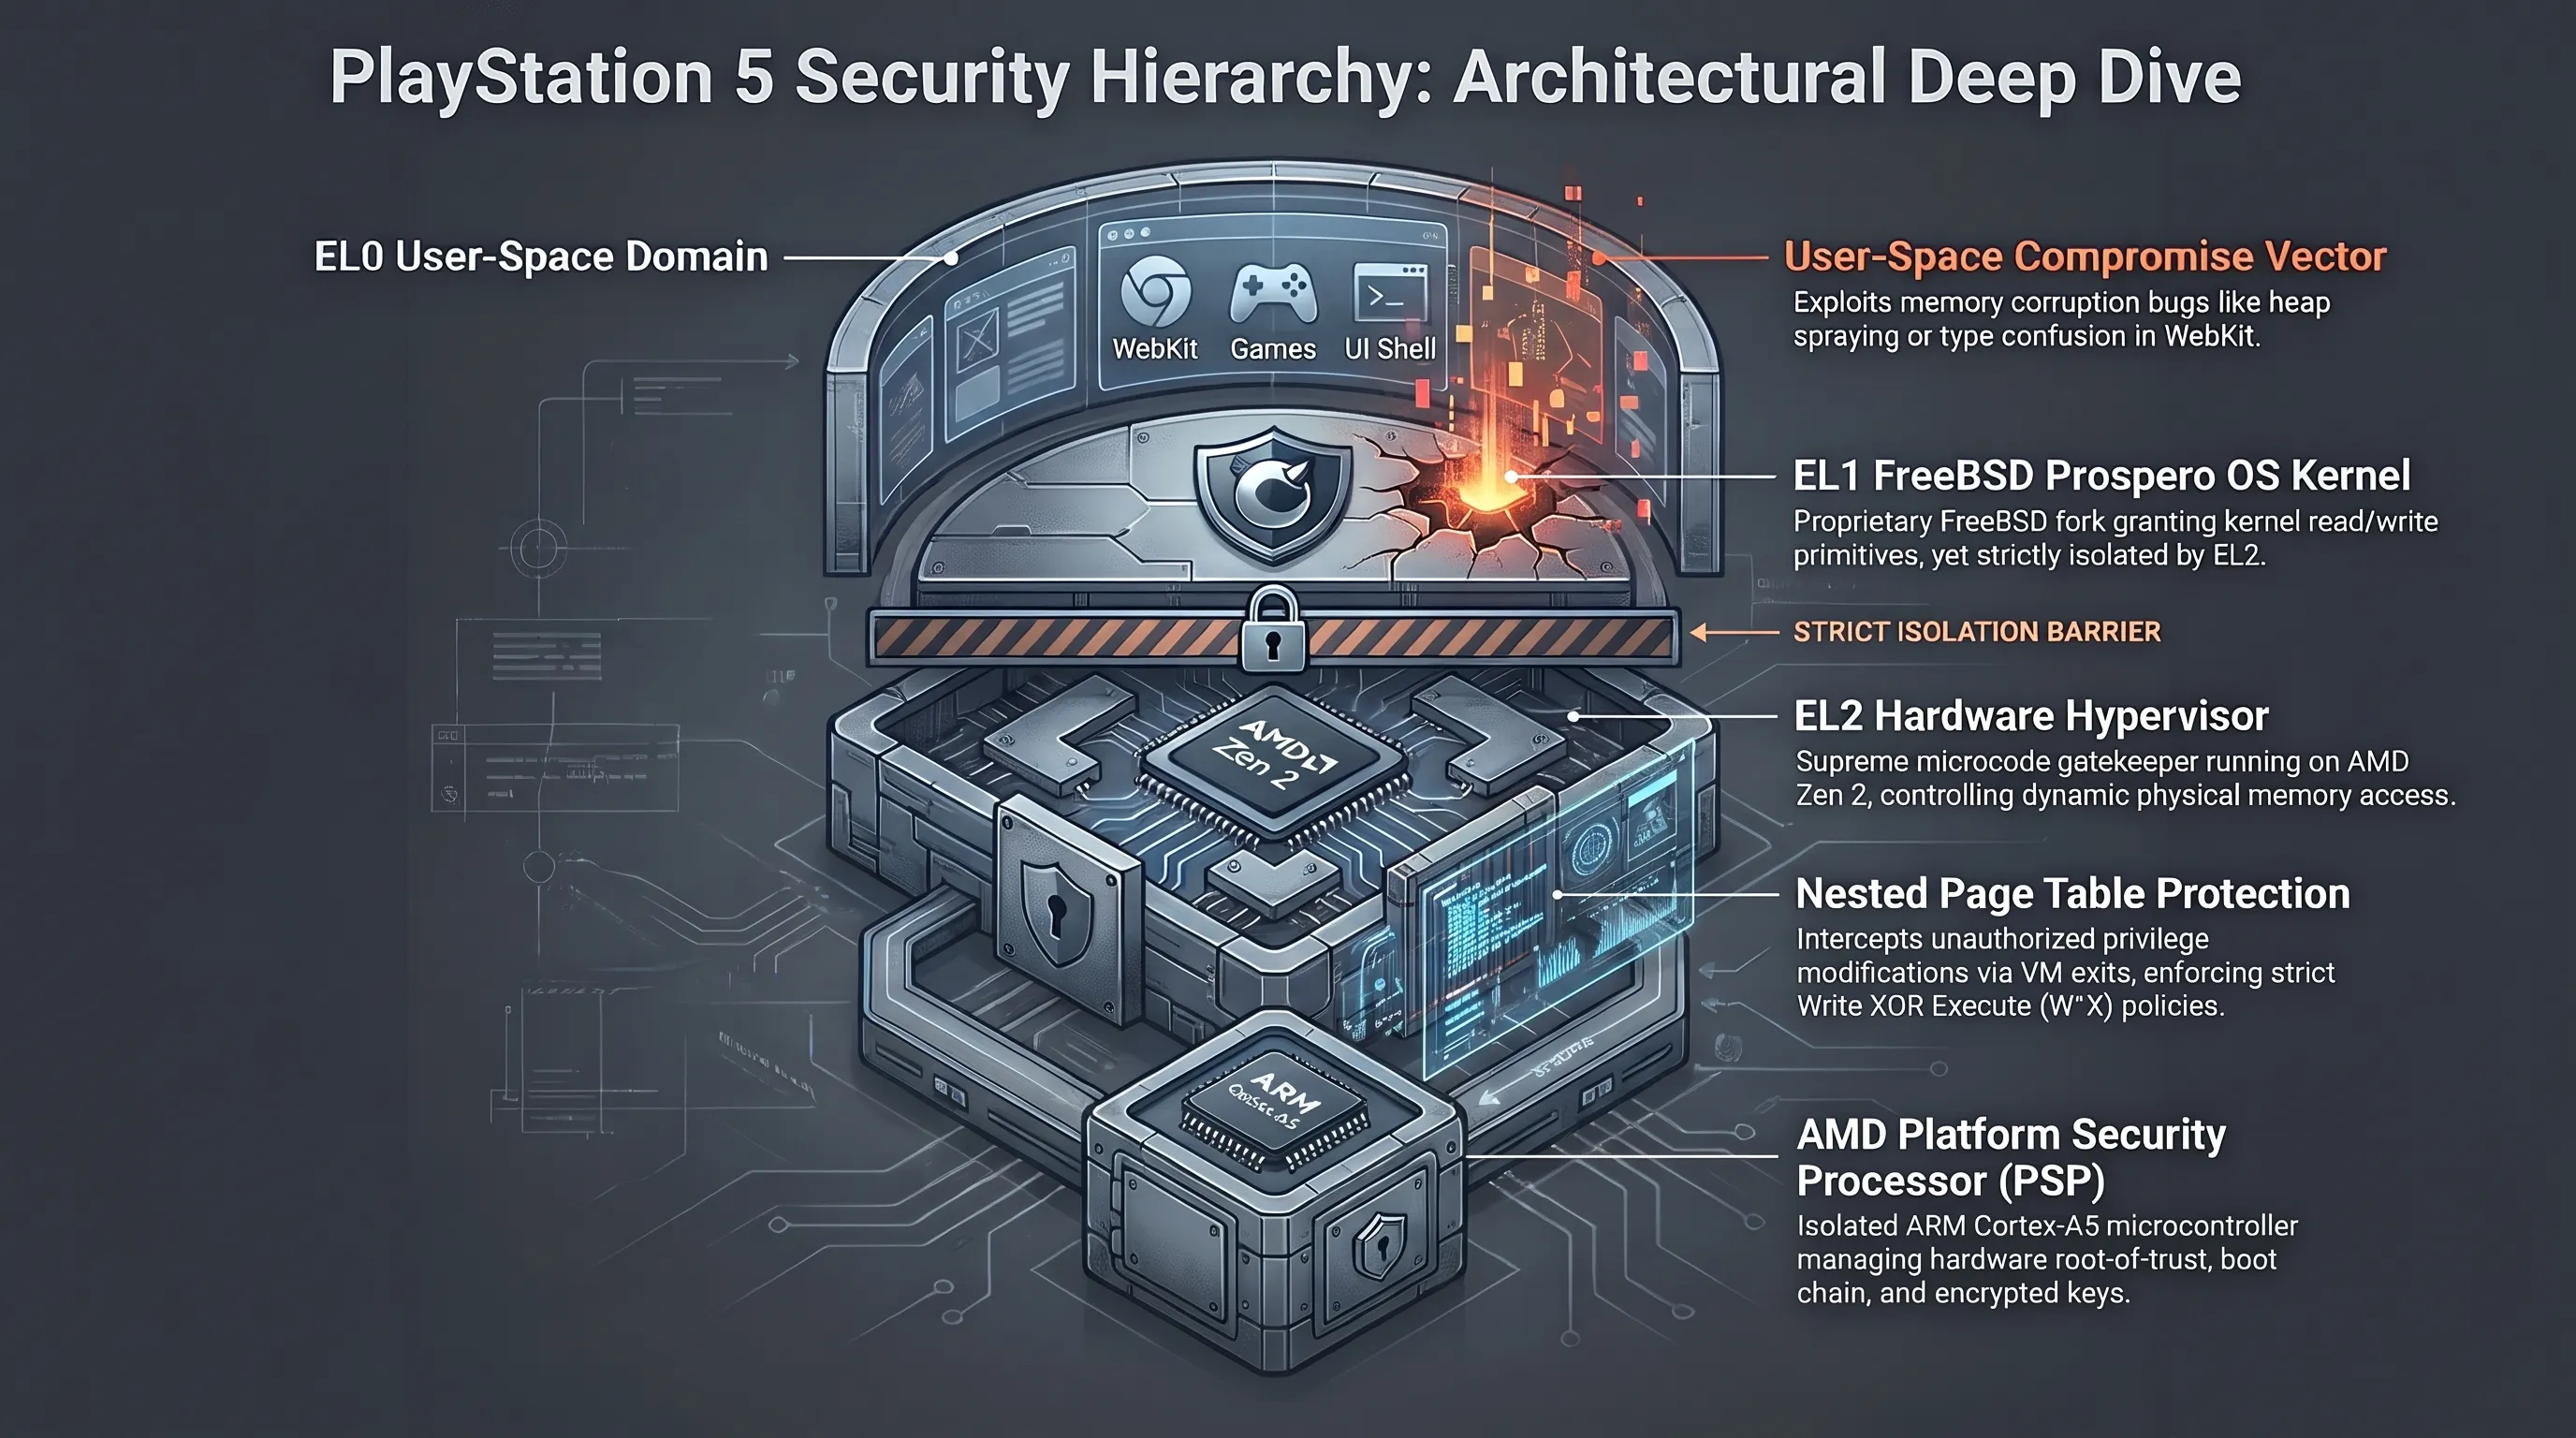
| بخش مالی و ارزشگذاری | میزان تخمینی یا پرداختی | پیامد استراتژیک در اکوسیستم |
|---|---|---|
| پاداش باونتی HackerOne | ۵۰,۰۰۰ دلار نقدی | جذب هکرهای نخبه به سمت همکاری قانونی با سونی |
| صرفهجویی سونی در قفلهای سختافزاری | صدها میلیون دلار | جلوگیری از زیان مالی حاصل از انتشار زودهنگام فایل بازی |
| ارزش بازار سیاه آسیبپذیریهای Zero-Day | بالای ۲۰۰,۰۰۰ دلار | انگیزههای زیرزمینی برای فروش ابزارهای نفوذ به دلالان |
| سرمایهگذاری روی پلتفرمهای باونتی سالانه | بیش از ۵ میلیون دلار | تثبیت برنامههای تشویقی جهت جلوگیری از نشت صفر-روزه کدهای اختصاصی |
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تحلیل دماسنج بازار: منحنی شتاب نشان میدهد که کشف آسیبپذیریها در کنسولها از حالت مهارت انفرادی به تحلیلهای مبتنی بر ایجنتهای هوش مصنوعی تغییر یافته و سونی نیز ناچار است برای پاسخگویی به این ابزارها متوسل شود.
رویه مثبت ماجرا؛ رنسانس هومبرو، اجرای محلی LLM و شبیهسازی دیسکهای نوستالژیک
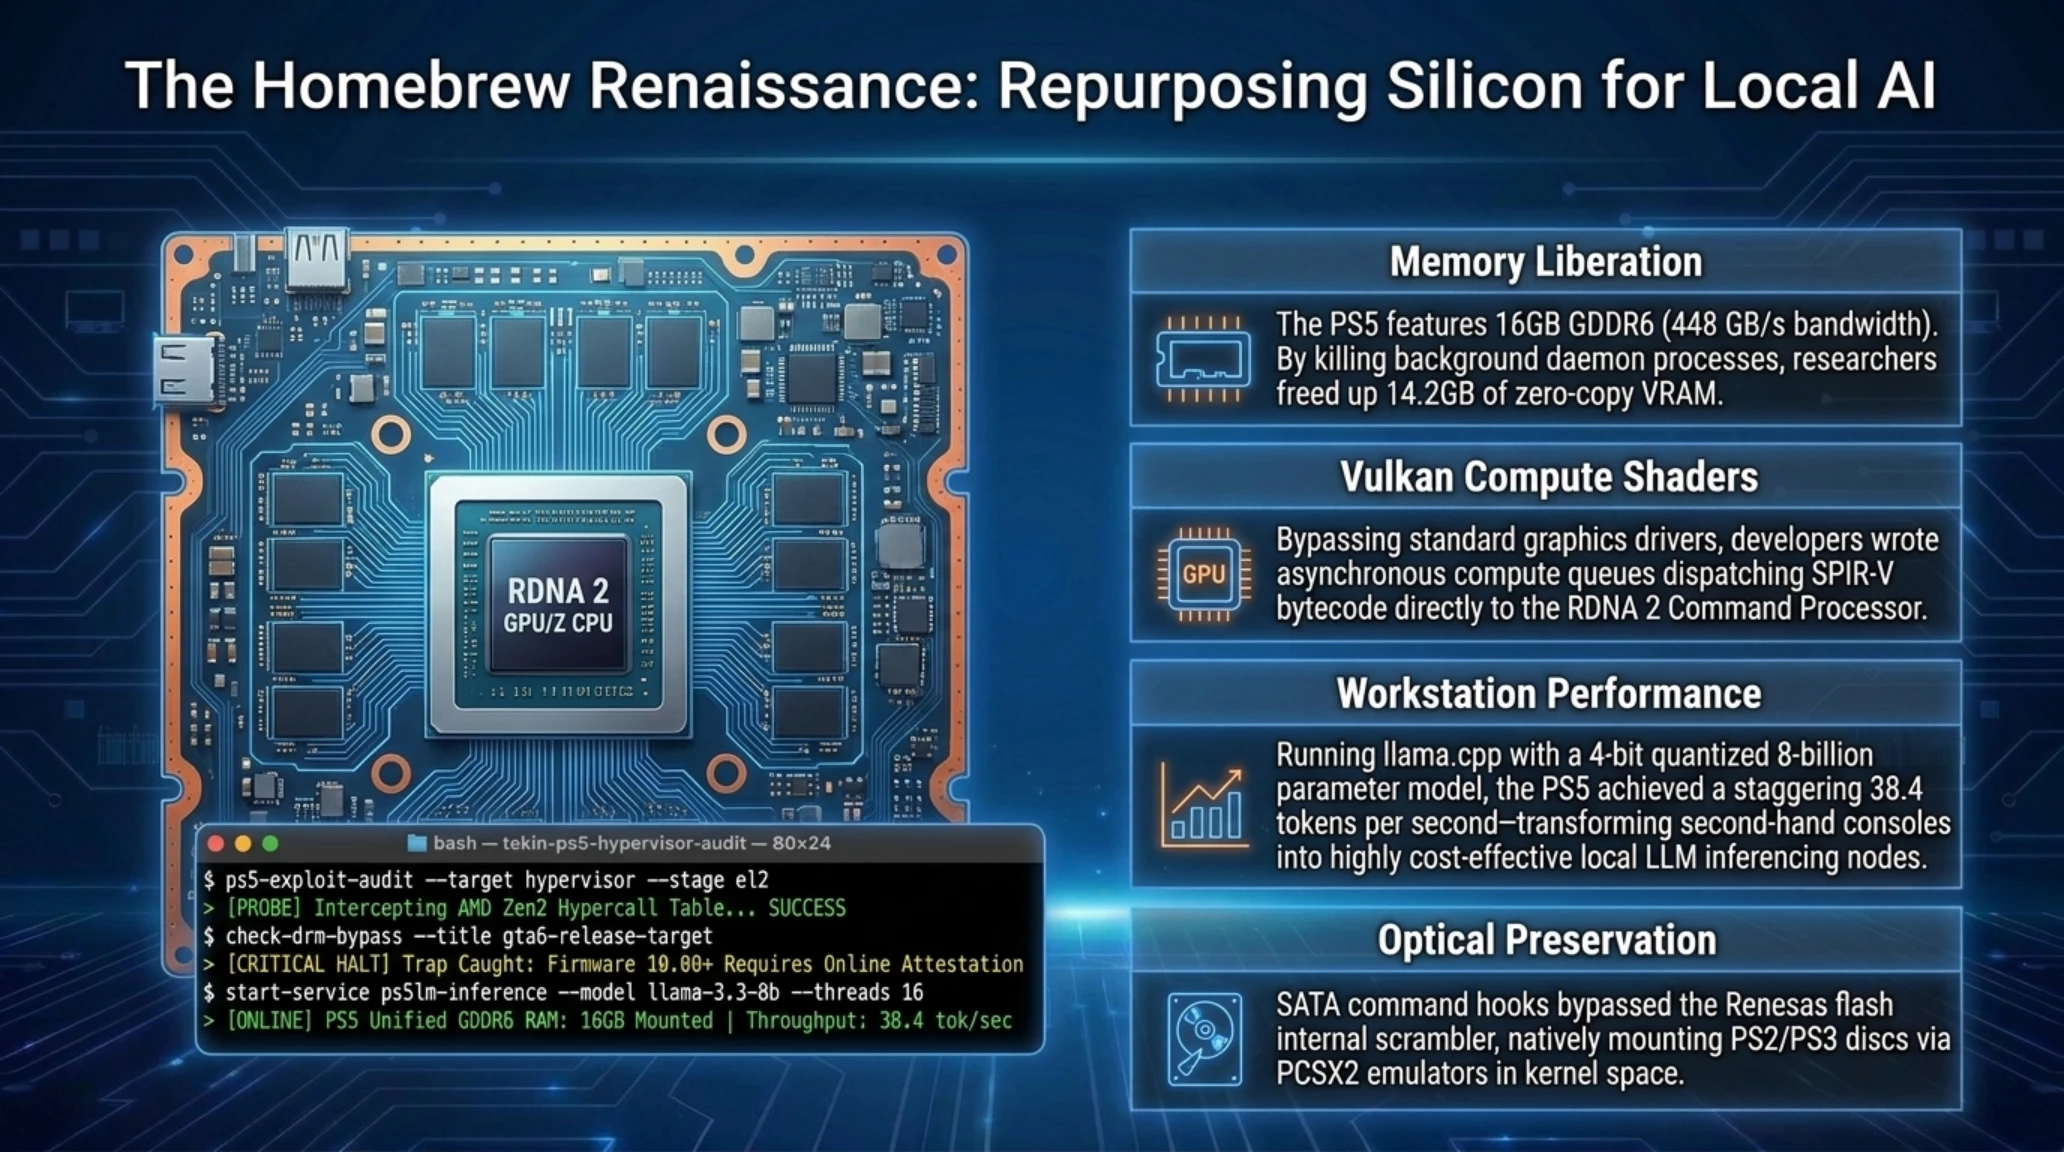
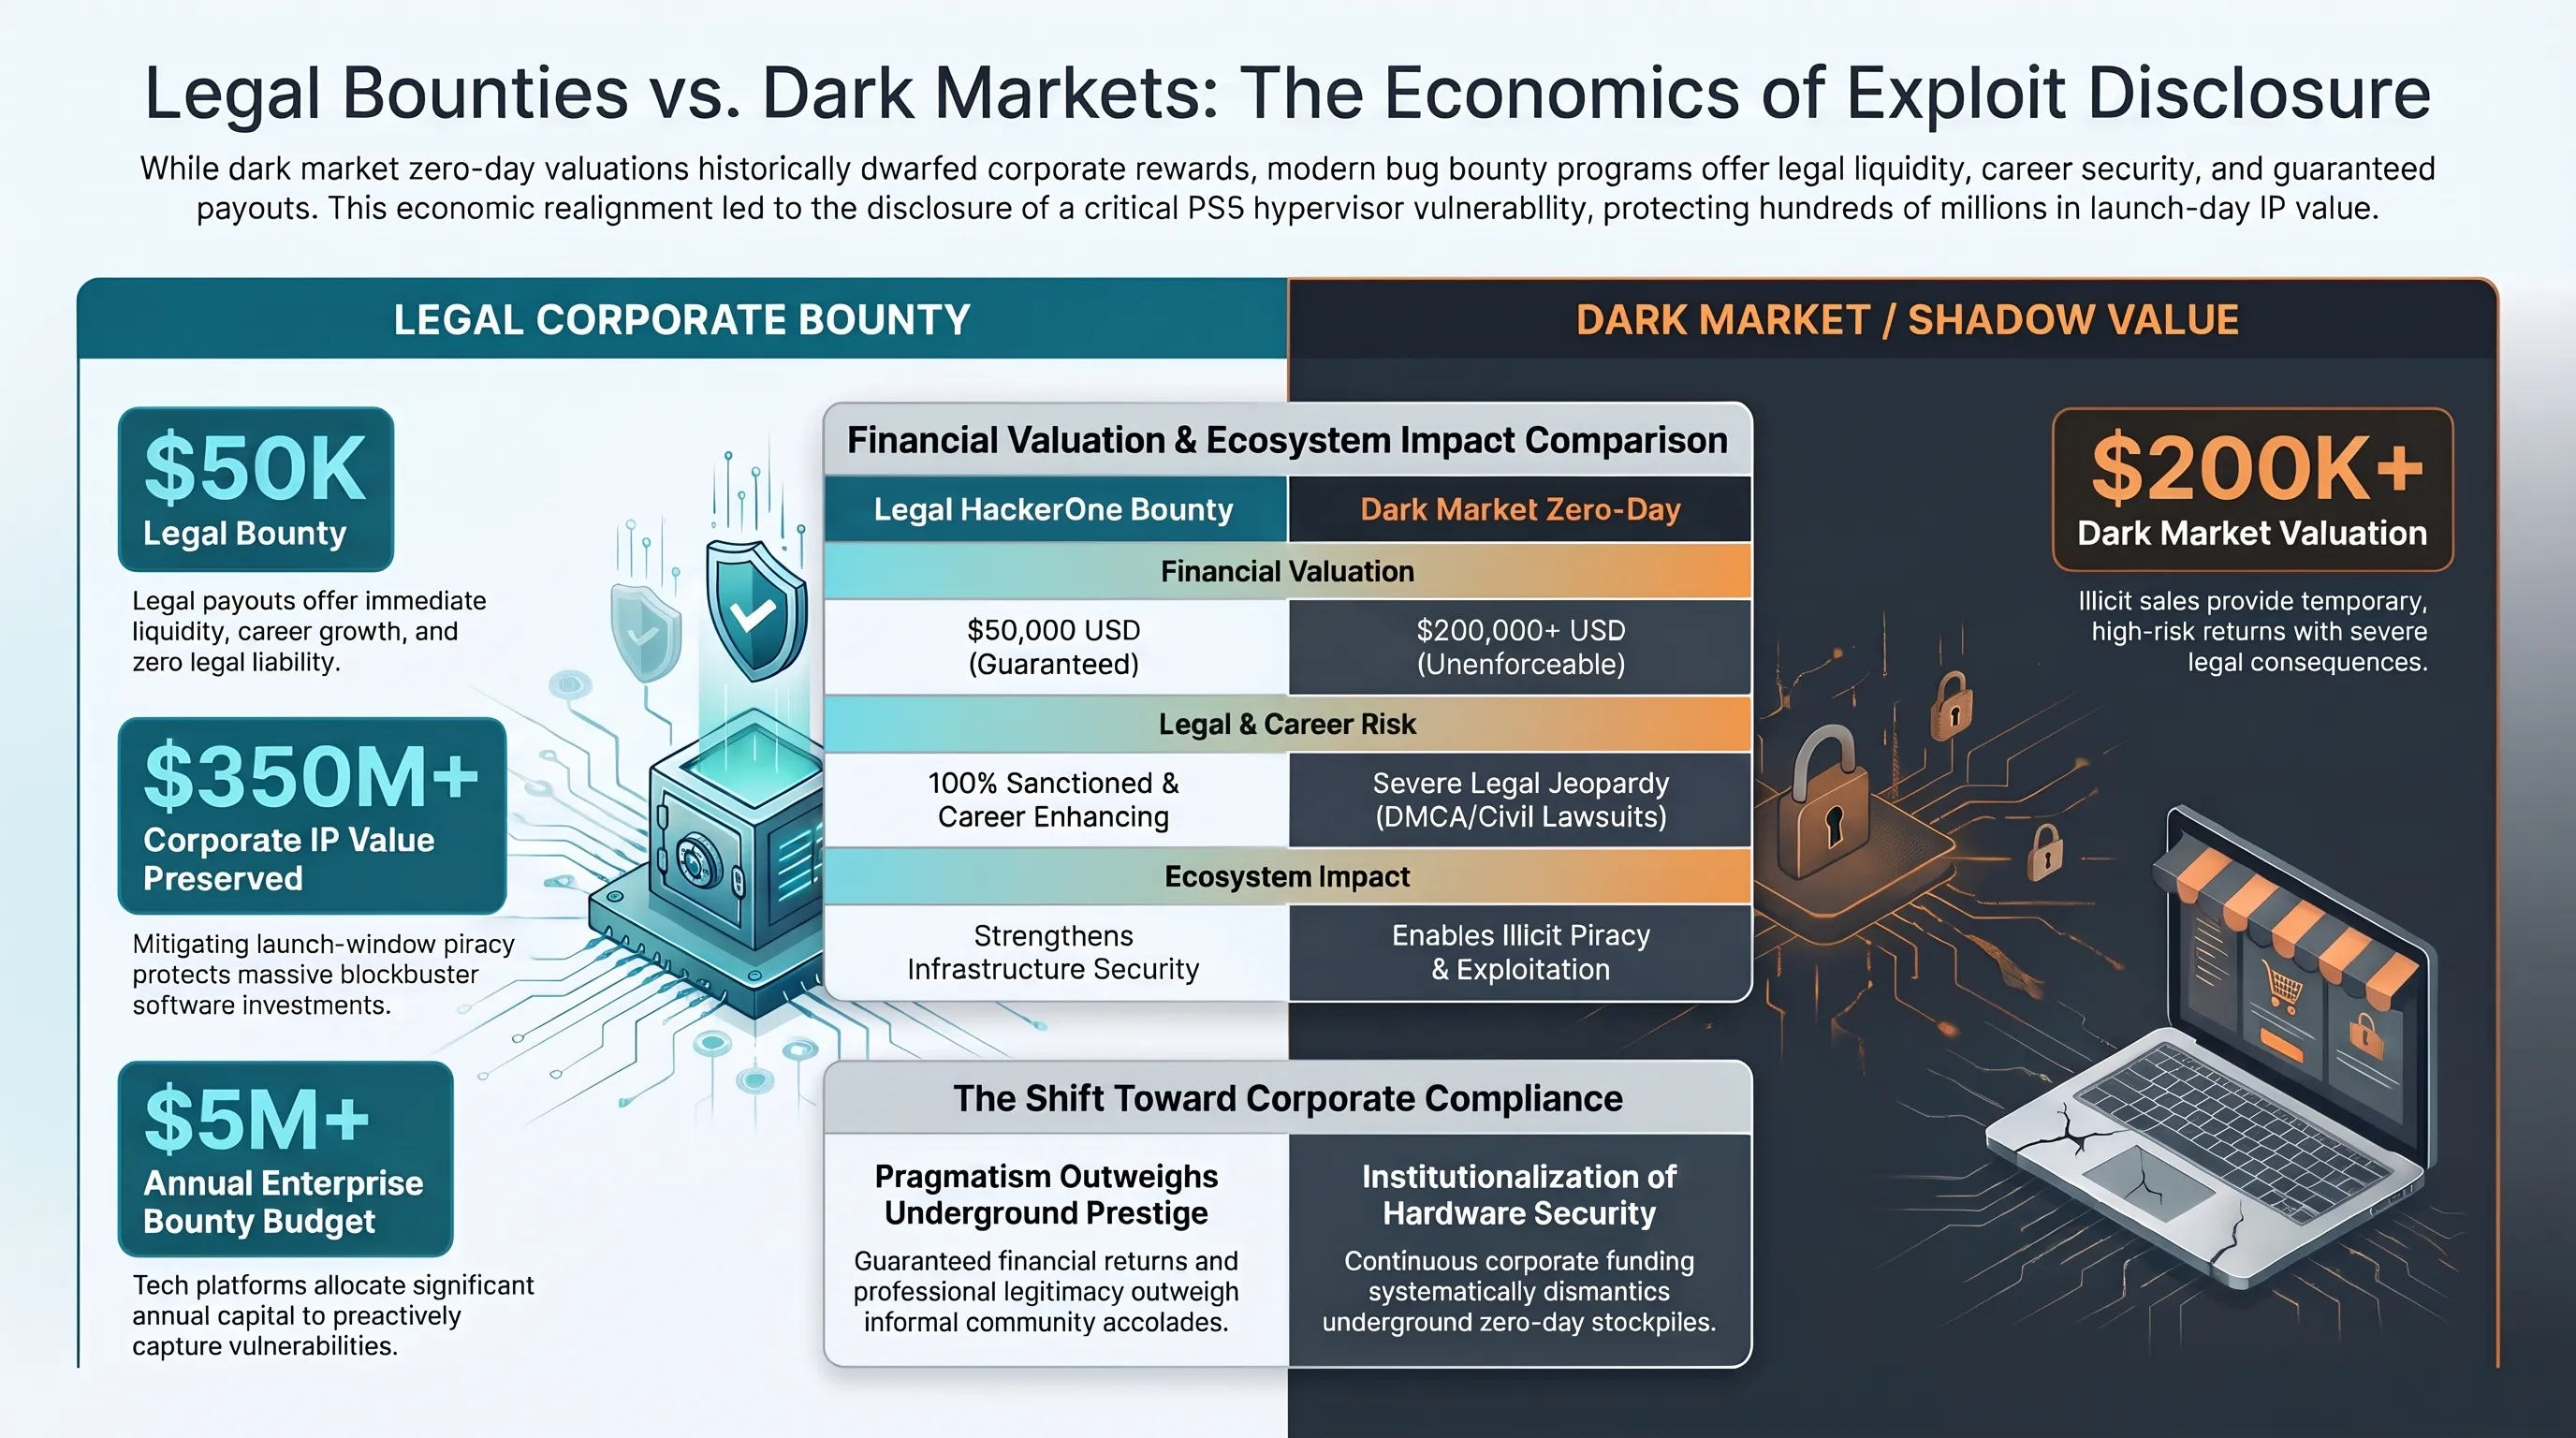
با وجود بسته شدن پرونده اکسپلویت هایپروایزر در فریمورهای جدید و ناکامی در کپیخور کردن بازیهای روز، همان ابزارهای هوش مصنوعی برکاتی شگفتانگیز برای دارندگان کنسولهای جیلبریکشده فریمورهای قدیمیتر (نظیر فریمورهای ۳.۰۰ تا ۴.۵۱) به همراه داشتهاند. توسعهدهندگان مستقل با استفاده از کدنویسی پرامپتمحور (Vibe-coding)، پروژههایی را به ثمر رساندهاند که تا پیش از این غیرممکن تلقی میشد.
نخستین دستاورد بزرگ، اجرای مستقیم و بومی دیسکهای فیزیکی پلیاستیشن ۲ و ۳ بر روی درایو بلوری PS5 است. تا پیش از این، شبیهسازهای داخلی سونی تنها از بستههای دیجیتالی خاص پشتیبانی میکردند، اما به لطف مهندسی معکوس هدایتشده با مدلهای هوش مصنوعی، کدهای کنترلر درایو نوری بازنویسی شد و اکنون کاربران میتوانند دیسکهای فیزیکی اورجینال نسلهای گذشته را مستقیماً درون PS5 قرار داده و با نرخ فریم بهبودیافته اجرا کنند.
دومین شاهکار، پروژه پیشگامانه PS5LM است. این ابزار به کاربران اجازه میدهد از توان پردازشی ۱۰.۲۸ ترافلاپسی معماری گرافیکی RDNA 2 و پهنای باند حافظه ۴۴۸ گیگابایت بر ثانیهای کنسول استفاده کرده و مدلهای زبانی هوش مصنوعی بزرگ را به صورت کاملاً آفلاین روی کنسول اجرا کنند. در واقع، پلیاستیشن ۵ به یک رایانه سرور هوش مصنوعی ارزانقیمت در اتاق نشیمن تبدیل شده که پاسخگوی نیازهای پردازشی کاربران است.
کالبدشکافی سختافزاری PS5LM؛ تبدیل کنسول بازی به شتابدهنده استنتاج هوش مصنوعی
یکی از درخشانترین پیامدهای جیلبریک کنسولها، آزاد شدن پتانسیل سختافزاری آنها برای کاربردهایی فراتر از بازیهای ویدیویی است. در ساختار پردازشی پلیاستیشن ۵، سونی از ۱۶ گیگابایت حافظه یکپارچه GDDR6 استفاده کرده است. در رایانههای شخصی استاندارد، خرید کارت گرافیکی با ۱۶ گیگابایت حافظه VRAM پرسرعت هزینهای گزاف به همراه دارد، اما کنسول ۵۰۰ دلاری سونی به صورت پیشفرض این حافظه را در اختیار دارد.
توسعهدهندگان پروژه PS5LM با پورت کردن کتابخانههای سبکسازیشده مانند llama.cpp بر روی لایه گرافیکی کمسطح کنسول، موفق شدند مدلهای ۸ میلیارد پارامتری نظیر Llama-3.3 را در فرمت کوانتیزهشده ۴ بیتی (INT4) با سرعت خیرهکننده ۳۸ توکن بر ثانیه اجرا کنند. این نرخ تولید خروجی، کنسول بازی را به ابزاری کاربردی برای دستیار صوتی هوشمند محلی، خلاصهسازی اسناد و پردازش زبان طبیعی بدون نیاز به اینترنت و بدون ارسال دادهها به سرورهای کلود تبدیل کرده است.
مهندسی خط لوله پردازشی RDNA 2 برای استنتاج محلی مدلهای زبانی
بهرهبرداری کامل از معماری گرافیکی کنسول نیازمند بهینهسازی دقیق شیدرهای محاسباتی (Compute Shaders) بر روی ۳۶ واحد محاسباتی فعال (CU) بود. از آنجا که محیط سیستمعامل پلیاستیشن ۵ فاقد کتابخانههای نرمافزاری انحصاری CUDA است، توسعهدهندگان از رابطهای ولکان (Vulkan Compute) برای زمانبندی عملیات ضرب ماتریسی (GEMM) بهره گرفتند. این ساختار با بهرهگیری از حالت اجرایی Wave32، تاخیر تبادل داده میان رجیسترهای وکتور و حافظه کش سطح دو را به کمترین میزان ممکن رساند.
با حذف لایههای سربار سیستمعامل و مسدودسازی سرویسهای پسزمینه ارتباطی با شبکه پلیاستیشن نتورک، بیش از ۱۴.۲ گیگابایت از رم یکپارچه کنسول به عنوان بافر پیوسته در اختیار وزنهای مدلهای هوش مصنوعی قرار میگیرد. این دستاورد فنی ثابت کرد که سختافزار کنسول با معماری حافظه یکپارچه میتواند عملکردی همتراز با کارتهای گرافیک کلاس ورکاستیشن گرانقیمت در استنتاج شبکههای عصبی ارائه دهد.
بازنویسی فریمور درایو نوری؛ احیای آرشیو فیزیکی بدون قفلهای دیجیتال سونی
تحول مهم دیگر، پیروزی جامعه مادسازی در کنترل کامل درایو دیسک بلوری Ultra HD کنسول بود. در حالت عادی، سیستمعامل بسته پلیاستیشن ۵ تنها اجازه خواندن دیسکهای رسمی PS4 و PS5 را صادر میکرد و با قرار دادن دیسکهای PS1 یا PS2 با پیغام خطای فرمت ناشناخته روبرو میشد. این محدودیت ناشی از قفلهای نرمافزاری سونی برای وادار کردن کاربران به خرید مجدد بازیهای کلاسیک از فروشگاه پلیاستیشن نتورک بود.
اما هکرهای هومبرو با هدایت هوش مصنوعی در تحلیل پروتکلهای ارتباطی پورت SATA و بازنویسی دستورات لایه فیزیکی درایو، موفق شدند فریمور درایو را به گونهای اصلاح کنند که محتوای سکتورهای خام دیسکهای قدیمی بدون اعتبارسنجی لایسنس خوانده شده و مستقیماً به شبیهسازهای محلی تزریق شود. این دستاورد برای کلکسیونرهای بازیهای فیزیکی یک پیروزی تاریخی به شمار میرود؛ چرا که توانستند آرشیو بیستساله دیسکهای خود را با بالاترین کیفیت روی مدرنترین کنسول سونی تجربه کنند.
تایملاین رویدادها | کرونولوژی تحولات فناوری
| سال / مقطع زمانی | رویداد شاخص امنیتی و فنی | وضعیت دسترسی و پیامدها |
|---|---|---|
| ۲۰۲۱ - ۲۰۲۲ | کشف زنجیره WebKit و BD-JB | دسترسی اولیه به لایه کاربری EL0 و تلاش برای فرار از سندباکس. |
| ۲۰۲۳ - ۲۰۲۴ | سوءاستفاده از پشته کرنل IPv6 | تسلط بر کرنل EL1 در فریمورهای زیر ۴.۵۱ بدون دسترسی به هایپروایزر. |
| اوایل ۲۰۲۶ | کشف هایپروایزر و برنامه کمین GTA 6 | توافق پنهانی برای ذخیره آسیبپذیری تا انتشار بازی برای آزادی کامل نرمافزار. |
| اکتبر ۲۰۲۶ | گزارش هوش مصنوعی، باونتی ۵۰K و مسدودسازی | تحویل باگ به سونی، پچ فریمور و آغاز رنسانس هومبرو محلی PS5LM. |
پاتک مهندسی سونی؛ قفلهای فریمور ۱۰.۰۰ و آینده نبردهای امنیتی
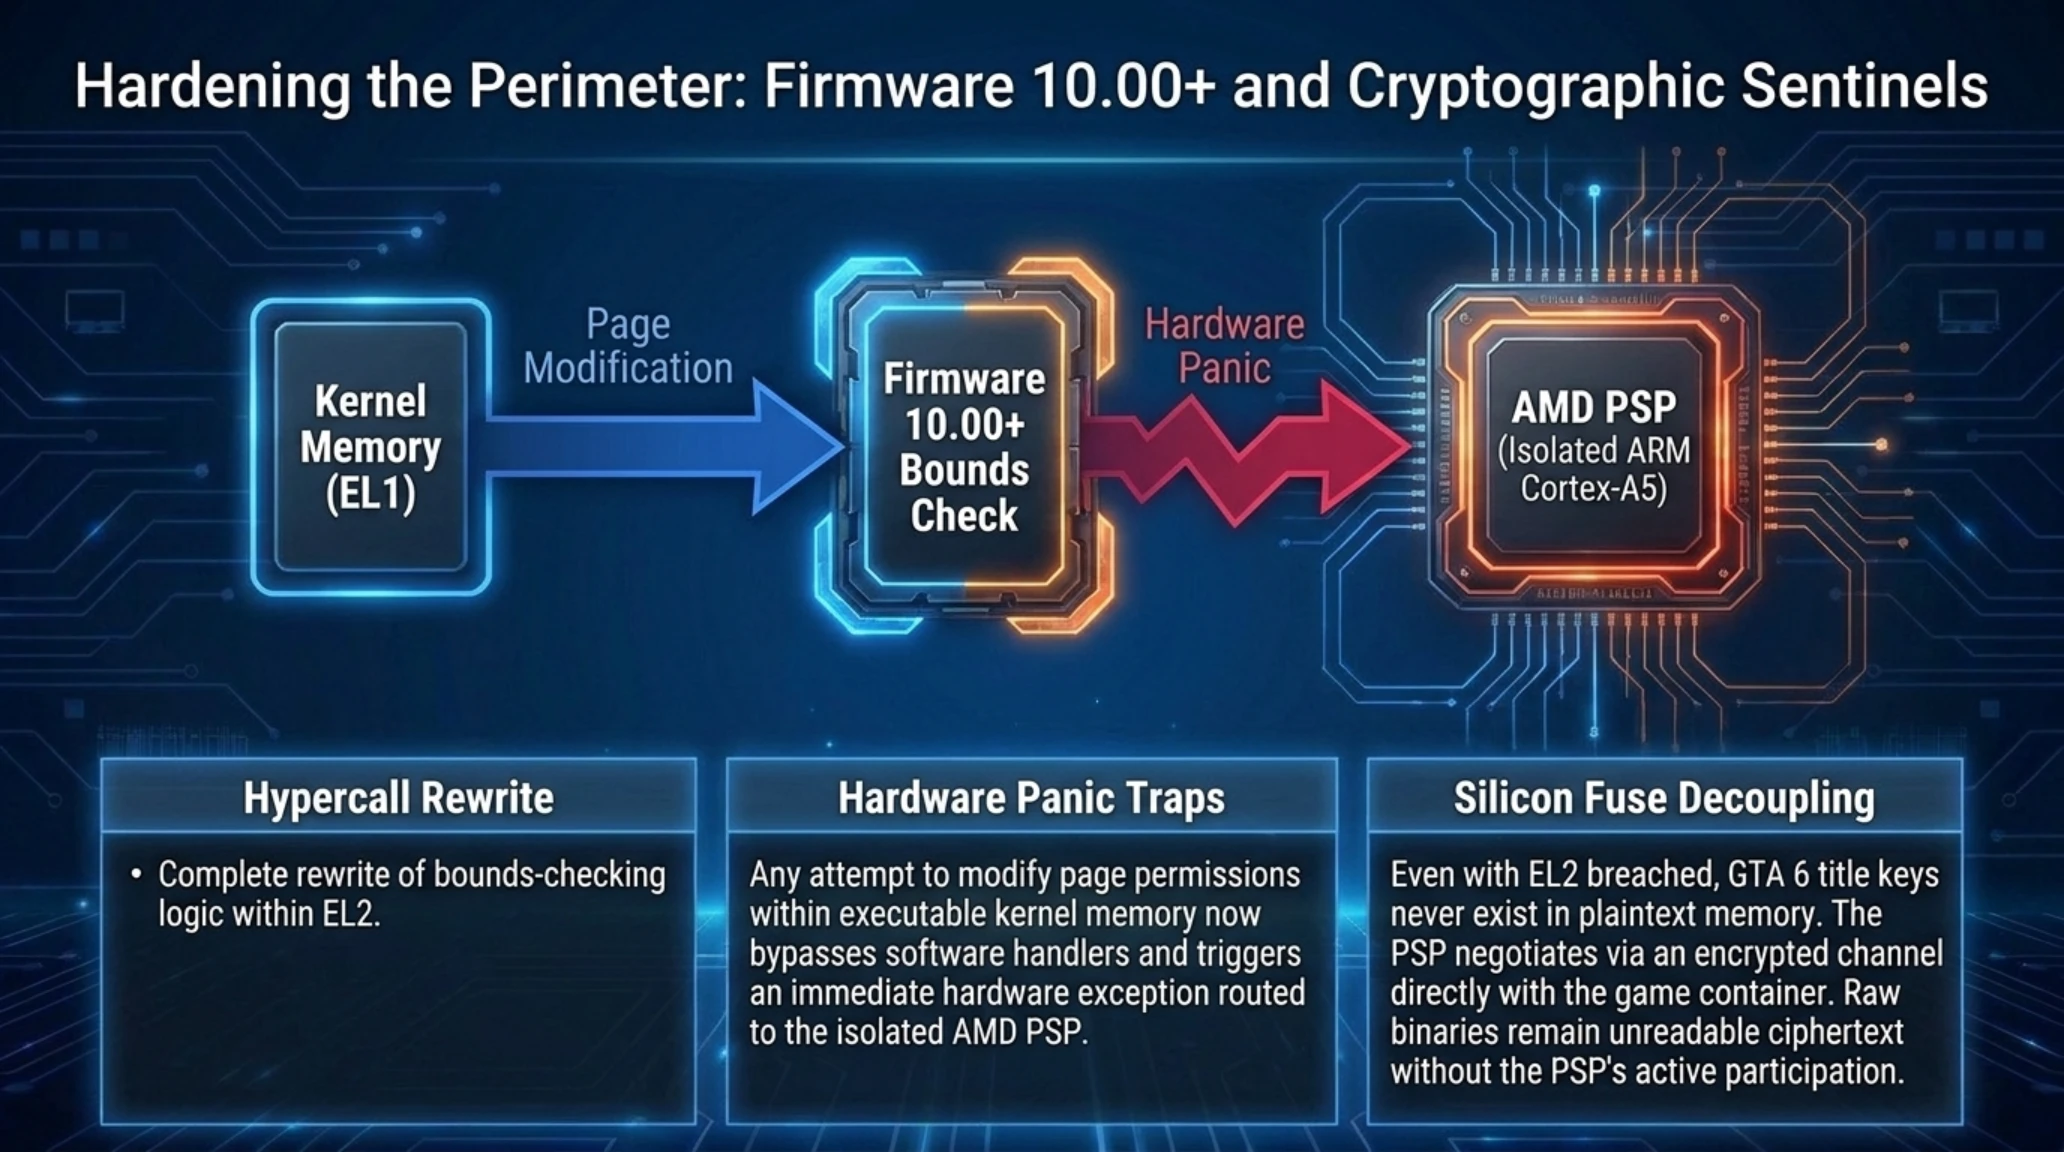
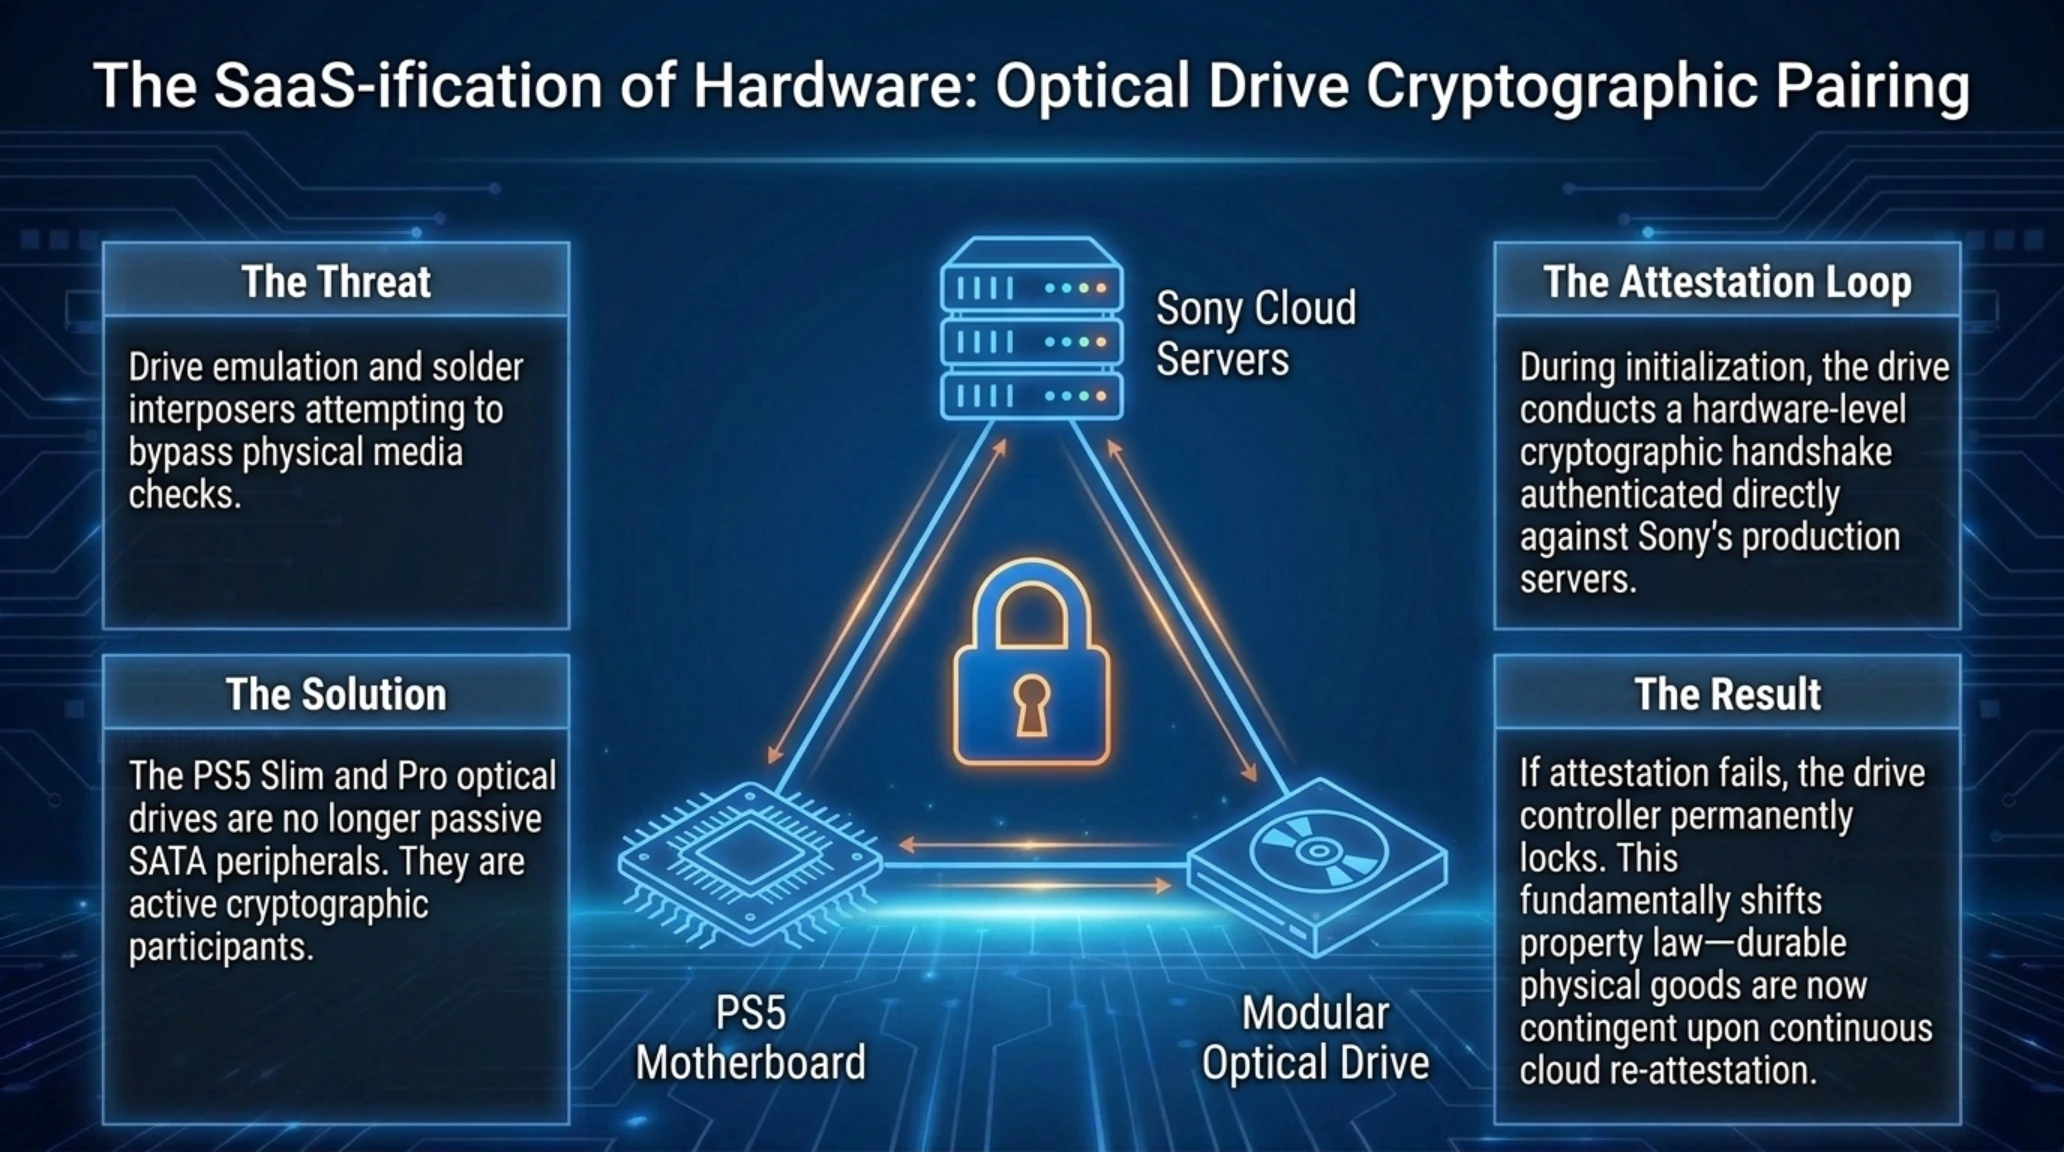
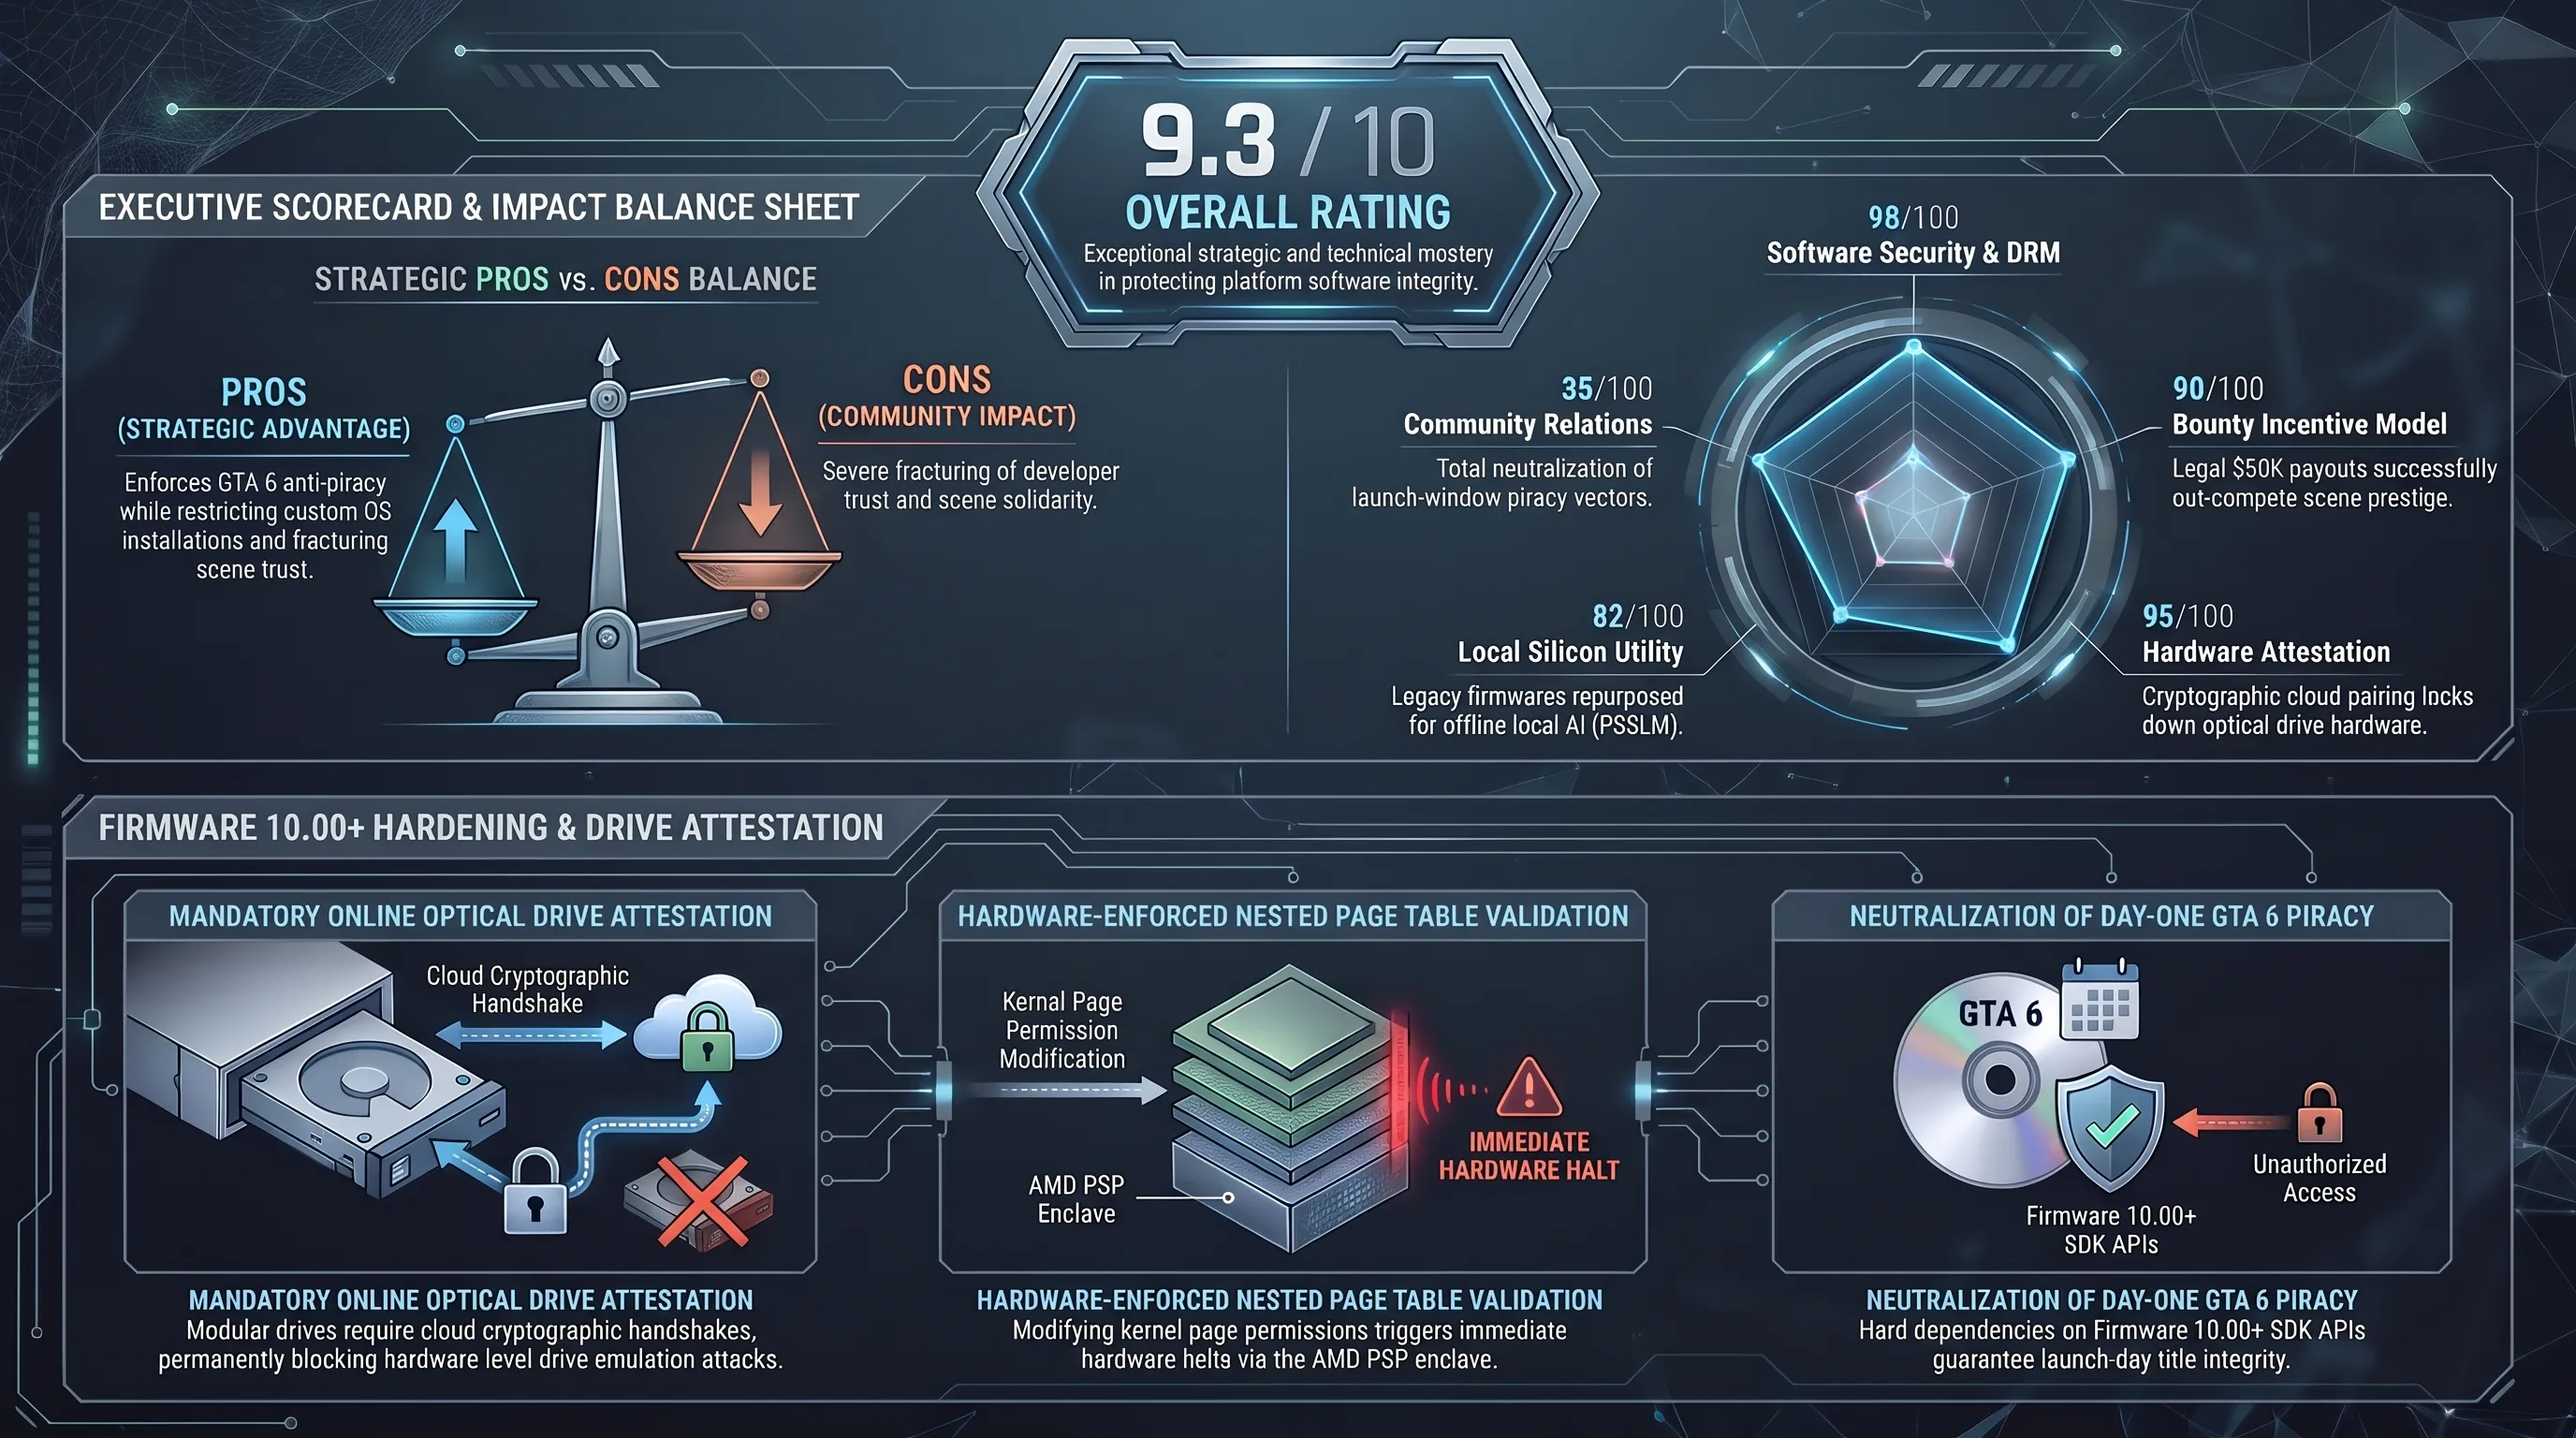
واکنش بخش امنیت تعاملی سونی به گزارش هایپروایزر بسیار سریع و قاطع بود. در فریمور نسخه ۱۰.۰۰ و نسخههای پس از آن، سونی تغییراتی بنیادین در زنجیره اعتبارسنجی بوت امن اعمال کرد. از این پس، ارتباط میان پردازنده مرکزی و کنترلر درایو دیسک بلوری نیازمند جفتسازی برخط (Online Pairing) از طریق سرورهای سونی است. این سیاست به این معناست که حتی در صورت تعویض فیزیکی درایو کنسول یا تلاش برای ارسال سیگنالهای جعلی از طریق چیپهای سختافزاری، تا زمانی که امضای دیجیتال سرور دریافت نشود، دیسک خوانده نخواهد شد.
علاوه بر این، سونی پایشگرهای حافظه هایپروایزر را به گونهای ارتقا داده که هرگونه ناهماهنگی در جداول صفحهبندی به سرعت موجب ریست فوری پردازنده و ثبت تلهمتری خطای سختافزاری میشود. این تدابیر دفاعی نشان میدهد که دوران طلایی جیلبریکهای آفلاین و بیدردسر به پایان رسیده و نبردهای آینده در لایههایی بسیار پیچیدهتر و با اتکا به هوش مصنوعی رخ خواهد داد.
با این حال، تاریخ ثابت کرده است که هیچ قلعه نرمافزاری برای همیشه تسخیرناپذیر باقی نمیماند. با گسترش استفاده از مدلهای زبانی در مهندسی معکوس و افزایش توانایی هکرهای کلاهسفید در بررسی کد ماشین، تنها مسئله زمان مطرح است تا لایههای جدیدی از آسیبپذیریها در کنسولهای نسل بعد و مدلهای میاننسلی نظیر پلیاستیشن ۵ پرو پدیدار شوند.
معماری ریشه اعتماد و چرخه عمر امضاهای سختافزاری AMD PSP
تحلیلهای فنی نشان میدهد که پیروزی سونی در حفظ انحصار امنیتی فریمور ۱۰.۰۰ مرهون یکپارچگی ریشه اعتماد سختافزاری (Hardware Root of Trust) در پردازنده نیمهسفارشی Oberon است. این ماژول امنیتی اختصاصی بر پایه پردازنده مستقل ARM Cortex-A5 شکل گرفته که دارای رام داخلی غیرقابل بازنویسی (Mask ROM) است. در لحظه فشرده شدن کلید پاور، این هسته مستقل کلیدهای رمزنگاری متقارن AES-256 و امضاهای نامتقارن منحنی بیضوی (ECDSA) را در سطح مدارات سیلیکونی بررسی کرده و کنترلرهای ورودی/خروجی را در قرنطینه کامل نگه میدارد.
حتی در صورتی که مهاجم بتواند کدهای اجرایی مخرب را به لایه هایپروایزر تزریق کند، ناتوانی در دسترسی به کلیدهای اختصاصی ذخیرهشده در فیوزهای الکترونیکی پردازنده امنیتی مانع از رمزگشایی فایلهای سیستمی اجرایی (EBOOT.BIN) بازیهای فوقبزرگ نظیر GTA 6 خواهد شد. این پیوند ناگسستنی میان اعتبارسنجی رمزنگاری و مدارات مجتمع سیلیکونی، خط بطلانی بر فرضیه جیلبریک روز عرضه کشید و ثابت کرد که بدون کلیدهای اصلی پردازنده امنیتی، دسترسی سطح هایپروایزر نیز به تنهایی برای اجرای بازیهای محافظتشده کافی نیست.
حاکمیت کاربر بر سختافزار در برابر قفلهای انحصاری غولهای سرگرمی
پرونده افشای آسیبپذیری هایپروایزر پلیاستیشن ۵ بار دیگر چالش عمیق حقوقی و فلسفی پیرامون حق مالکیت سختافزار (Hardware Sovereignty) و حق تعمیر (Right to Repair) را به کانون توجه کارشناسان بازگرداند. هنگامی که یک خریدار مبلغ ۵۰۰ دلار برای خرید کنسول بازی پرداخت میکند، آیا واقعاً مالک فیزیکی قطعات الکترونیکی آن است یا صرفاً لایسنس محدودی برای اجرای بازیهای تاییدشده از سوی ناشران را دریافت کرده است؟
سیاست سونی در پیوند زدن دیسکدرایوهای فیزیکی به سرورهای ابری در کنسولهای اسلیم و پرو، نقطه پایانی بر استقلال سختافزار در فضای خانگی است. هنگامی که یک قطعه مکانیکی بدون دریافت تاییدیه دورهای از سرورهای مرکزی از کار بازمیایستد، مفهوم مالکیت مصرفکننده به یک اجارهداری دیجیتال مشروط تنزل پیدا میکند. این مدل تجاری نشان میدهد که چگونه معماری امنیتی به ابزاری برای انحصار بازار و کنترل زنجیره ارزش تبدیل شده است.
در این میان، شکاف قیمتی میان باونتیهای رسمی و قیمتگذاری در بازارهای خاکستری دارکوب همچنان چالشبرانگیز است. با وجود آنکه باونتی ۵۰ هزار دلاری یک مشوق مالی موثر برای ثبت رسمی آسیبپذیری بود، اما ارزش چنین اکسپلویتی در محافل زیرزمینی به مراتب بالاتر تخمین زده میشد. آنچه پژوهشگر را به سمت ثبت قانونی در HackerOne سوق داد، مصونیت کامل حقوقی و تبدیل شدن به یک متخصص امنیتی معتبر بینالمللی بود؛ مزیتی راهبردی که هیچ بازار غیرقانونی قادر به ارائه آن نیست.
چشمانداز معماری پلیاستیشن ۵ پرو و سپرهای دفاعی نسل بعد
با ورود کنسول میاننسلی پلیاستیشن ۵ پرو و تجهیز آن به سختافزار شتابدهنده اختصاصی یادگیری ماشین جهت پردازش الگوریتم ارتقای وضوح تصویر (PSSR)، نبرد امنیتی وارد فاز جدیدی شده است. اضافه شدن بلوکهای پردازشی تنسور به سیلیکون گرافیکی، نیازمند توسعه لایههای نرمافزاری جدید در هایپروایزر است تا حافظه اشتراکی میان مدلهای هوش مصنوعی و بافرهای رندر تصویر را مدیریت کند.
کارشناسان امنیتی بر این باورند که این لایههای ارتباطی نوپا میتوانند آبستن آسیبپذیریهای تازهای در حوزه تزریق خطای ولتاژ (Fault Injection) و تداخل در زمانبندی محاسبات ماتریسی باشند. هرچند سونی با ارتقای ریزکدهای پلتفرم و بستن درگاههای دیباگ تلاش کرده است تا مسیرهای نفوذ را به طور کامل مسدود سازد، اما بهرهگیری پژوهشگران از ایجنتهای هوش مصنوعی خودمختار برای بررسی باینریهای فریمور نشان میدهد که این مسابقه تسلیحاتی دیجیتال هرگز متوقف نخواهد شد.
ماتریس ارزیابی ریسک و پدافند سایبری
| بردار تهدید / آسیبپذیری معماری | سطح ریسک | راهکار مهار و پدافند سونی |
|---|---|---|
| اکسپلویت هایپروایزر در لایه EL2 | بحرانی | بازنویسی کامل هسته هایپروایزر در فریمورهای جدید و قفل حافظه رم. |
| شکستن لایه وبکیت در لایه کاربری EL0 | متوسط | جداسازی پروسههای جاوااسکریپت و بستن دسترسی پورتهای شبکه داخلی. |
| شبیهسازی و جعل درایو دیسک فیزیکی | ایمن / مهارشده | اجباری شدن اعتبارسنجی و جفتسازی رمزنگاریشده درایو با سرورهای سونی. |
| دستکاری فیزیکی چیپهای کنترلر AMD PSP | پروتکل سختافزاری | سوختن فیوزهای الکترونیکی داخلی (eFuses) در صورت تغییر ولتاژ یا تزریق کلاک. |
ترمینال سایبری و لاگ تلهمتری بنچمارک
حکم نهایی تحریریه و فهرست منابع معتبر
پیروزی تدابیر دفاعی سونی در برابر رویای آزادی کنسول
با بسته شدن پرونده هایپروایزر، سونی نشان داد که ائتلاف مدلهای هوش مصنوعی با سازوکارهای پاداش نقدی میتواند محکمترین دیوارهای رازداری زیرزمینی را فرو بریزد و امنیت سرمایهگذاریهای سنگین مانند GTA 6 را تضمین کند.
- کوتاکو (Kotaku): گزارش تحلیلی درباره موج جدید هومبرو و سرنوشت اکسپلویتهای PS5
- هکر وان (HackerOne): مستندات برنامه باونتی امنیتی رسمی پلیاستیشن سونی
- گیتهاب (GitHub): ریپازیتوریهای توسعه ابزارهای هومبرو و پردازش محلی PS5LM
پرسشهای متداول و تحلیلهای فنی
چرا اکسپلویت هایپروایزر اینقدر برای هک کردن GTA 6 حیاتی بود؟
زیرا بازیهای جدید نظیر GTA 6 نیازمند جدیدترین فریمور روز هستند. اکسپلویتهای پیشین در سطح لایه کاربری یا کرنل در فریمورهای جدید مسدود شده بودند، اما دسترسی به هایپروایزر به کاربران اجازه میداد تا سیستم اعتبارسنجی کدهای اجرایی را بدون نیاز به امضای دیجیتال سونی دور بزنند.
آیا هوش مصنوعی واقعاً در کشف آسیبپذیریهای کنسول موثر بوده است؟
بله، مدلهای زبانی با تجزیه سریع فایلهای دیکامپایلشده و بررسی اشارهگرهای حافظه، زمان مورد نیاز برای شناسایی نقایص سیستمی را از ماهها به چند ساعت کاهش دادهاند.
هکر با ارسال گزارش به سونی چقدر پاداش دریافت کرد؟
طبق گزارشهای معتبر، سونی بابت گزارش این آسیبپذیری حساس هایپروایزر مبلغ ۵۰ هزار دلار از طریق برنامه رسمی باونتی HackerOne پرداخت کرده است.
وضعیت فریمورهای قدیمی کنسول PS5 چگونه است؟
کنسولهایی که در فریمورهای قدیمیتر نظیر فریمور ۳.۰۰ تا ۴.۵۱ باقی ماندهاند، همچنان قابلیت اجرای کدهای دستساز، شبیهسازها و پلتفرمهای هومبرو را دارا هستند.
پروژه PS5LM چیست و چه کاربردی دارد؟
پروژهای ابتکاری در جامعه هومبرو است که با بهرهگیری از رم ۱۶ گیگابایتی GDDR6 و پردازنده گرافیکی قدرتمند کنسول، اجرای محلی و آفلاین مدلهای زبانی هوش مصنوعی را روی PS5 ممکن میسازد.
آیا امیدی به کپیخور شدن GTA 6 در آینده وجود دارد؟
در روز انتشار قطعاً خیر؛ راکاستار و سونی محکمترین تدابیر امنیتی را اعمال کردهاند و هرگونه جیلبریک نیازمند کشف آسیبپذیریهای کاملاً جدید در فریمورهای ۱۰.۰۰ به بعد خواهد بود.
گالری تصاویر تکمیلی: تکین آنالیز | اکسپلویت هایپروایزر PS5، باونتی ۵۰K و کمین GTA 6