تکین آنالیز | کالبدشکافی سقوط ۸ ساعته فریمور ۱۴.۲۰ پلیاستیشن ۵ و معماری امنیت نسل دهم
در ساعات پایانی بیست و سوم اکتبر ۲۰۲۶، شرکت سونی اینتراکتیو اینترتینمنت (Sony Interactive Entertainment) آپدیت سیستمی جدید پلیاستیشن ۵ را تحت بیلد 26.07-14.20.00 با برچسب ارتقای پایداری و رفع آسیبپذیریهای امنیتی منتشر ساخت. هدف استراتژیک این بهروزرسانی برای مهندسان توکیو شفاف و حیاتی بود: بستن رخنه دسترسی به تنظیمات عیبیابی کرنل که توسط توسعهدهندهای با نام گزین (Gezine) کشف شده بود و همچنین انسداد کامل آسیبپذیری بحرانی اجرای بستههای غیرمجاز (Fake PKG یا FPKG) که پیشتر در پلتفرم باگ بانتی هکر وان (HackerOne) توسط محقق سرشناس، آرک سما (Ark Sama)، افشا شده بود. غول ژاپنی تصور میکرد با این اقدام، دیوار دفاعی خود را تا زمان انتشار عناوین عظیم پایان سال و بهویژه شاهکار مورد انتظار راکاستار گیمز یعنی گرند تت اتو ۶ نفوذناپذیر کرده است.
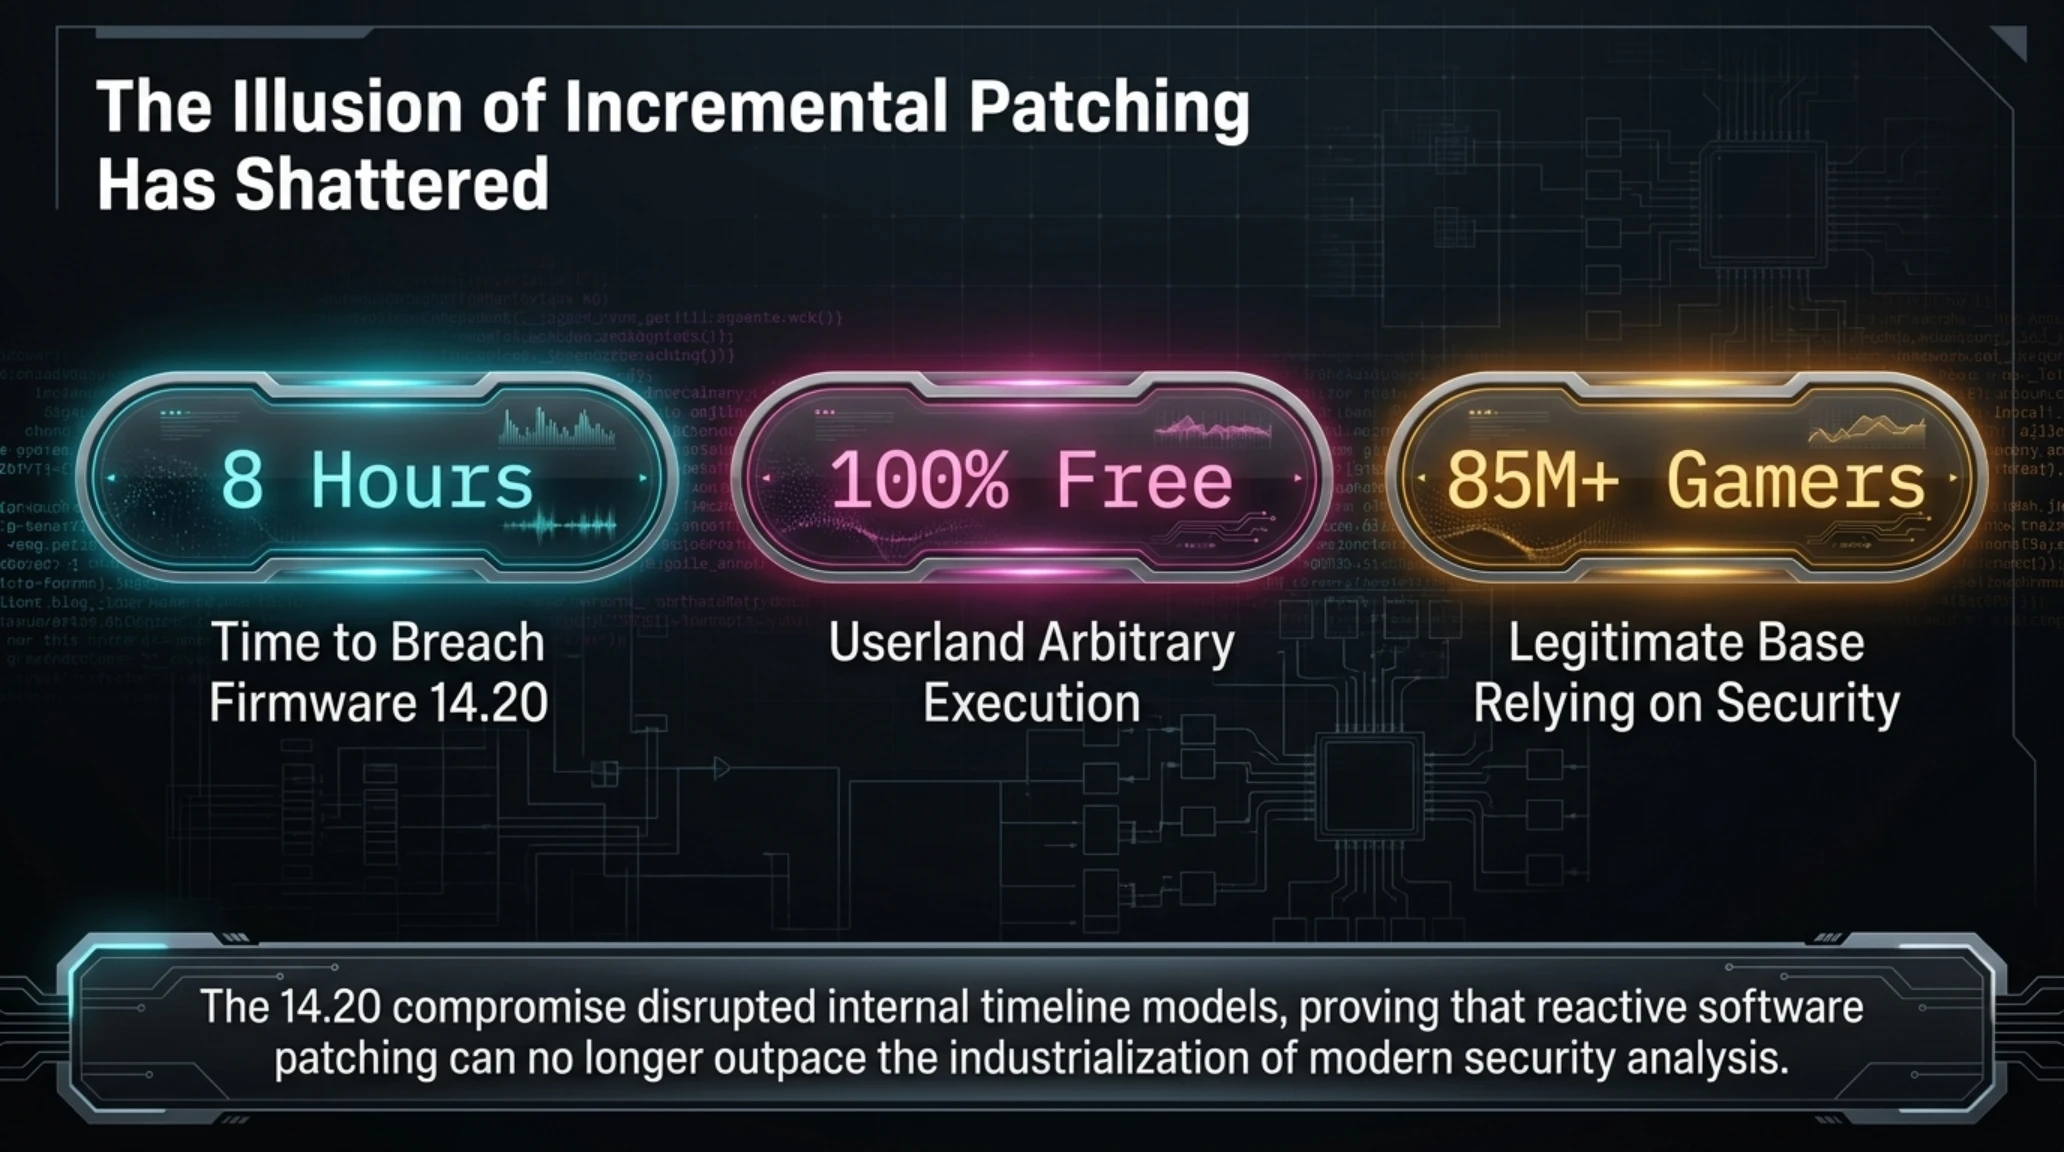
اما آنچه در دنیای واقعی رخ داد، زلزلهای تمامعیار در دپارتمان امنیت نرمافزار سونی بود. کمتر از هشت ساعت پس از آپلود پکیج فریمور بر روی سرورهای شبکه پلیاستیشن (PSN)، گروهی از مهندسان معکوس و محققان مستقل امنیتی از جمله مستر اسناین (master_s9) اثبات مفهومی جدیدی را به نمایش گذاشتند که نشان میداد لایه فضای کاربری (Userland) و مکانیزم بارگذاری ریموت از طریق اسکریپتهای لوآ (Lua) همچنان در فریمور ۱۴.۲۰ فعال و قابل بهرهبرداری است. این نفوذ رعدآسا ثابت کرد که سونی در یک لوپ بیپایان از راهکارهای مقطعی و مسدودسازیهای سطحی گرفتار شده است؛ رویکردی که نهتنها جلوی نشت آسیبپذیریها را نمیگیرد، بلکه سوالاتی بنیادین درباره آینده امنیت اکوسیستم پلیاستیشن ایجاد میکند.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
کالبدشکافی واقعه فریمور ۱۴.۲۰ و هشت ساعت التهاب فنی در توکیو
برای درک چرایی فروپاشی زودهنگام فریمور 14.20، باید به ریشههای باگ بانتیهای اخیر سونی و شیوه تعامل جامعه هکرها با این کنسول نگاهی دقیق بیندازیم. در اوایل سال ۲۰۲۶، گزارشی محرمانه از سوی آرک سما در برنامه هکر وان ثبت شد که به سونی نشان میداد چگونه مکانیزم تایید امضای دیجیتال بستههای دانلودی کنسول (PKG Verification Routine) دارای یک نقص همزمانی (Race Condition) در فراخوانی توابع سیستمعامل است. این نقص به مهاجم اجازه میداد تا فایلهای دستکاریشده را به عنوان پکیجهای معتبر سیستمی به لایه اجرا تزریق کند. سونی با پرداخت پاداشی قابلتوجه، این گزارش را بایگانی کرد و چند ماه بعد با انتشار آپدیتهای سری ۱۴ درصدد مسدودسازی کامل آن برآمد.
همزمان با این رخداد، پژوهشگری با نام گزین با مهندسی معکوس ماژولهای رابط کاربری، متوجه شد که امکان فعالسازی منوهای دیباگ داخلی کنسول (Debug Settings) بدون نیاز به شکستن کامل هایپروایزر وجود دارد. دستیابی به منوی دیباگ برای هکرها همانند کلید طلایی ورود به اتاق کنترل است؛ چرا که به آنها اجازه میدهد دسترسی مستقیم به سیستم فایل، لاگهای سیستمی و پورتهای اشکالزدایی شبکه را بدون هشدارهای امنیتی مرسوم به دست آورند. فریمور ۱۴.۲۰ با این نیت عرضه شد که این دو مجرای تنفسی جامعه جیلبریک را برای همیشه مسدود کند و تمام گمانهزنیها پیرامون بیثباتی پلتفرم را از میان بردارد.
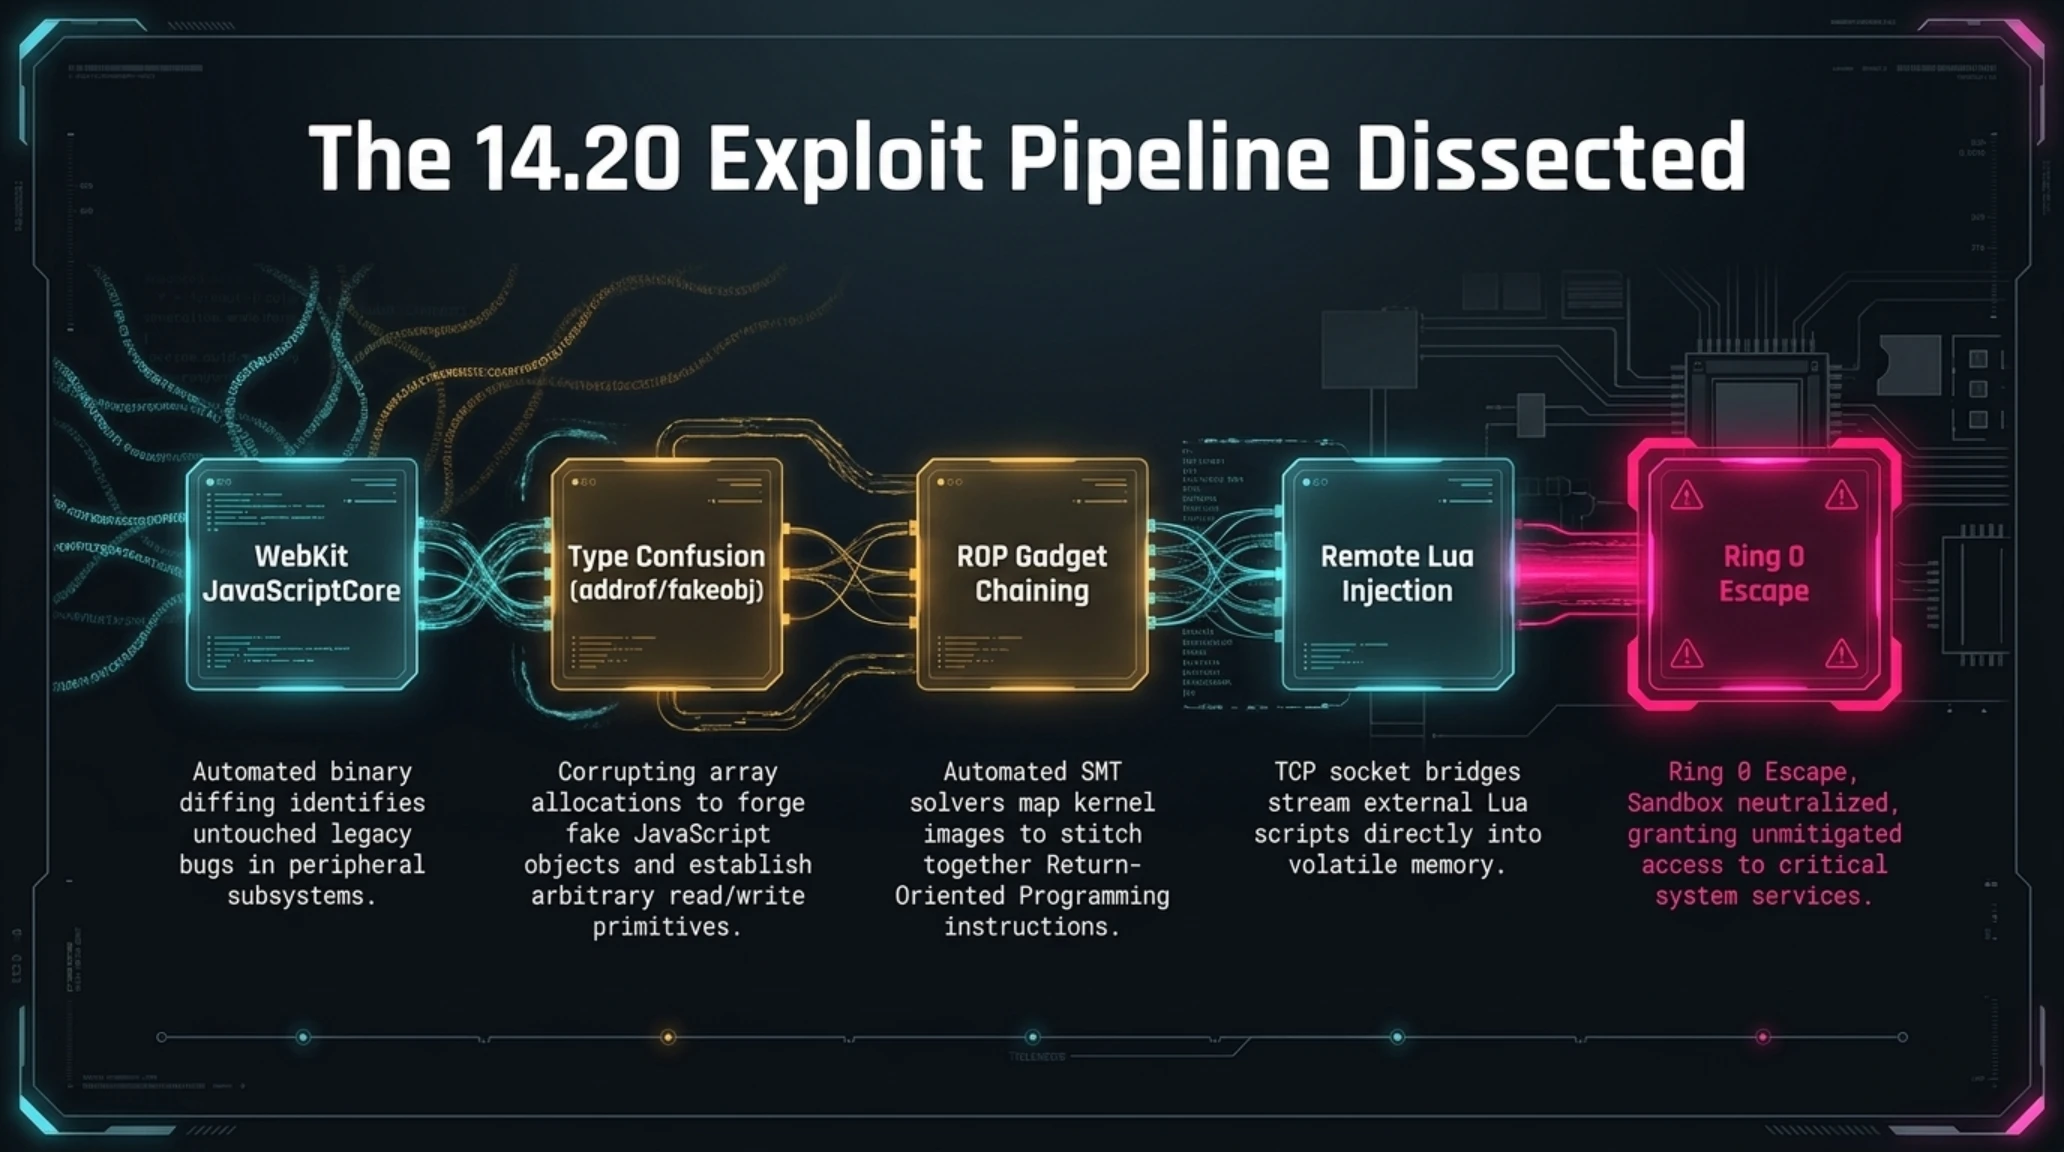
اما نقشه سونی یک نقطه ضعف محاسباتی مرگبار داشت: اتکای بیش از حد به فرضیه خطی بودن حملات. تیم امنیتی سونی تصور میکرد که با پچ کردن توابع خاص مورد استفاده گزین و آرک سما، زنجیره اکسپلویت قطع خواهد شد. با این حال، جامعه توسعهدهندگان مستقل در سالهای اخیر به جای انتشار مستقیم اکسپلویتهای کامل، راهبرد ذخیرهسازی چندلایه آسیبپذیریها (Vulnerability Stashing) را در پیش گرفتهاند. در این راهبرد، آسیبپذیریهای فضای کاربری نظیر موتور مرورگر وبکیت (WebKit) و مفسرهای اسکریپت لوآ که در لایههای مختلف بازیها و ابزارهای چندرسانهای تعبیه شدهاند، به عنوان پلهای ورود نگه داشته میشوند تا در صورت بسته شدن درهای اصلی، فوراً به کار گرفته شوند.
تنها ساعاتی پس از قرار گرفتن فایل آپدیت بر روی سرورها، اسکریپتهای آزمایشی نشان دادند که باگهای حافظهای در توابع تجزیه رشتهها در لایه وبکیت همچنان پایدار هستند. محققان با بازنویسی سربار پلودها (Payloads) و تغییر بردارهای سرریز بافر در مفسر لوآ، موفق شدند در کمتر از هشت ساعت یک محیط اجرای کد ریموت (Remote Code Execution) پایدار بر روی فریمور ۱۴.۲۰ پیادهسازی کنند. این رخداد به جهان امنیت نشان داد که سونی حتی یک لایه ایزولاسیون کامل در میان سرویسهای غیرامنیتی سیستمعامل خود ندارد و هر پچ جدید تنها دیواری مقوایی در برابر سیلی از تکنیکهای نوین مهندسی معکوس است.
چرا این تحول بازی را تغییر میدهد؟
سقوط برقآسای فریمور ۱۴.۲۰ نشان میدهد مدلهای سنتی امنیت کنسولی بر پایه پچهای فوری به پایان خط رسیدهاند؛ اکنون سونی با چالش بازسازی اعتبار مهندسی خود در آستانه ورود به نسل دهم روبرو است.
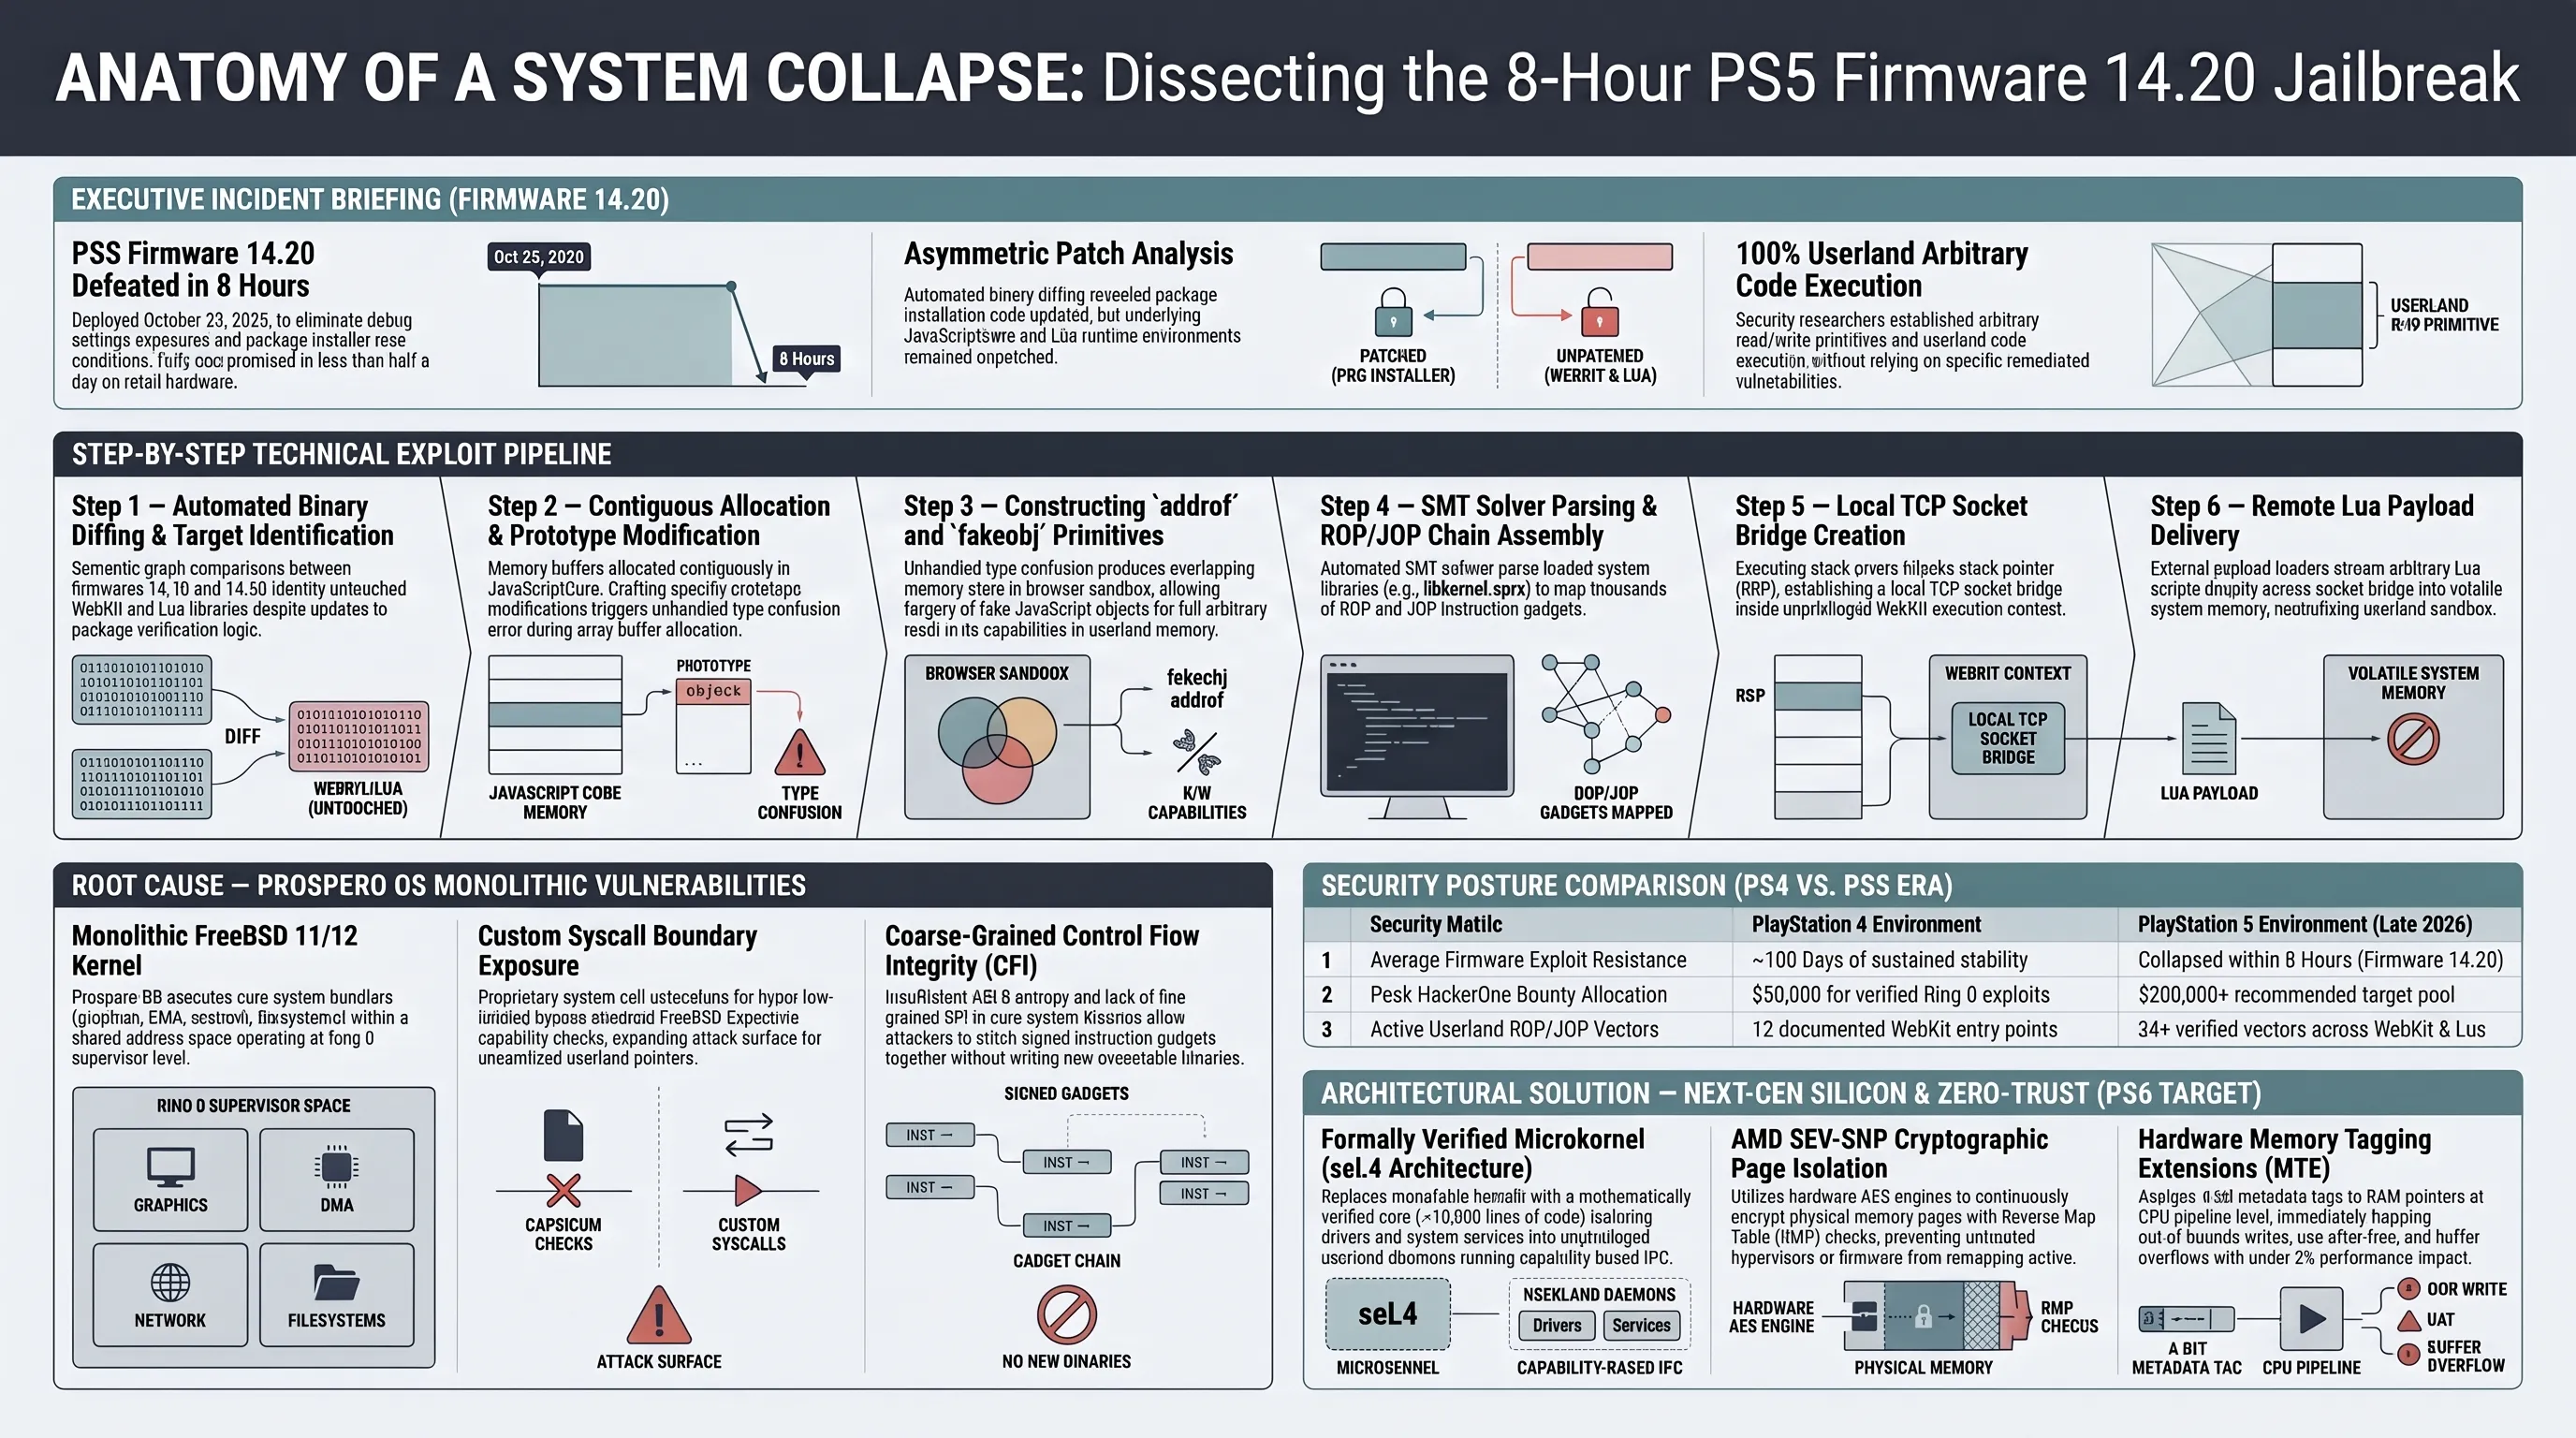
ریشه مهندسی شکست سونی و بنبست پچهای واکنشی در سیستمعامل پروسپرو
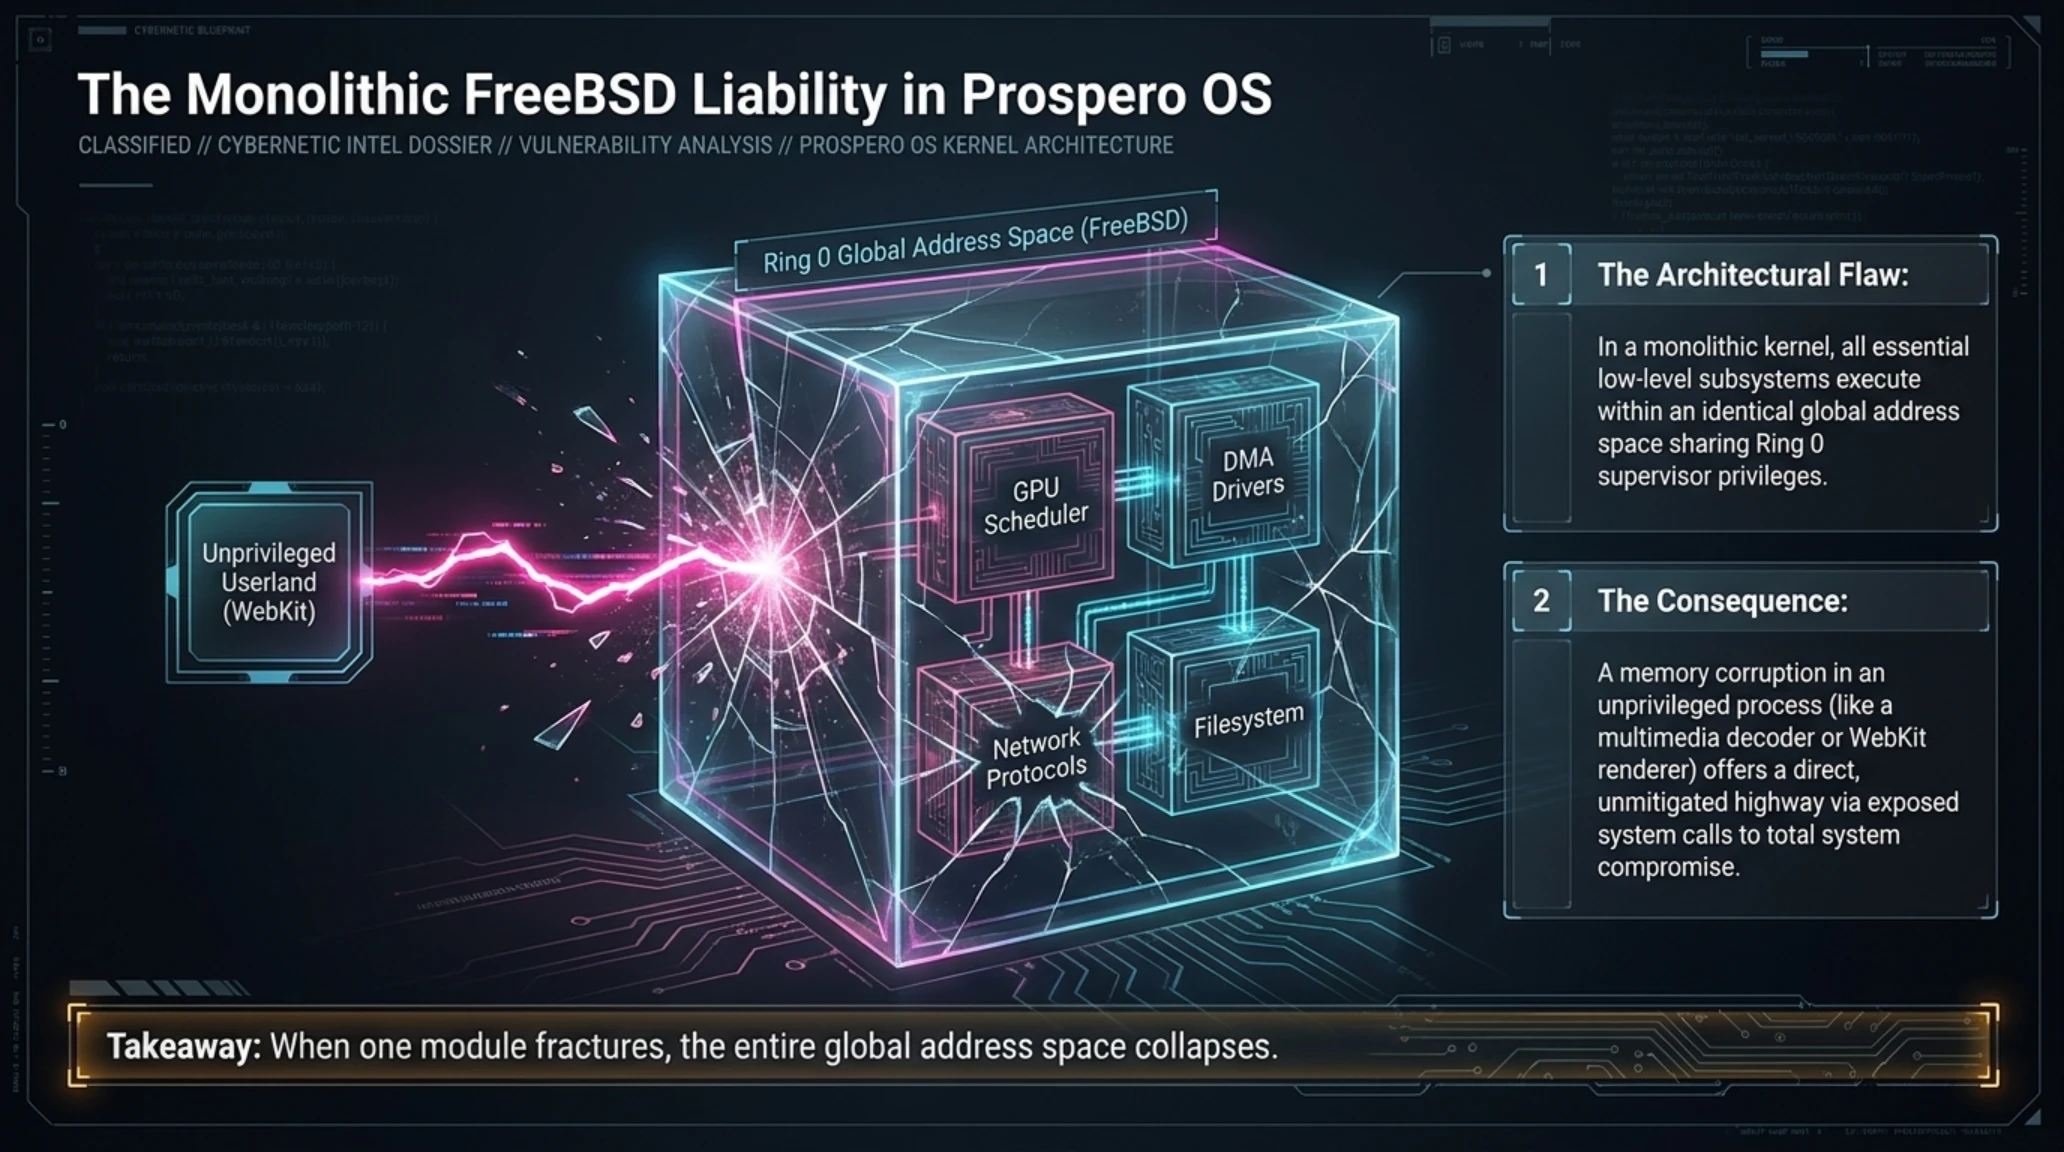
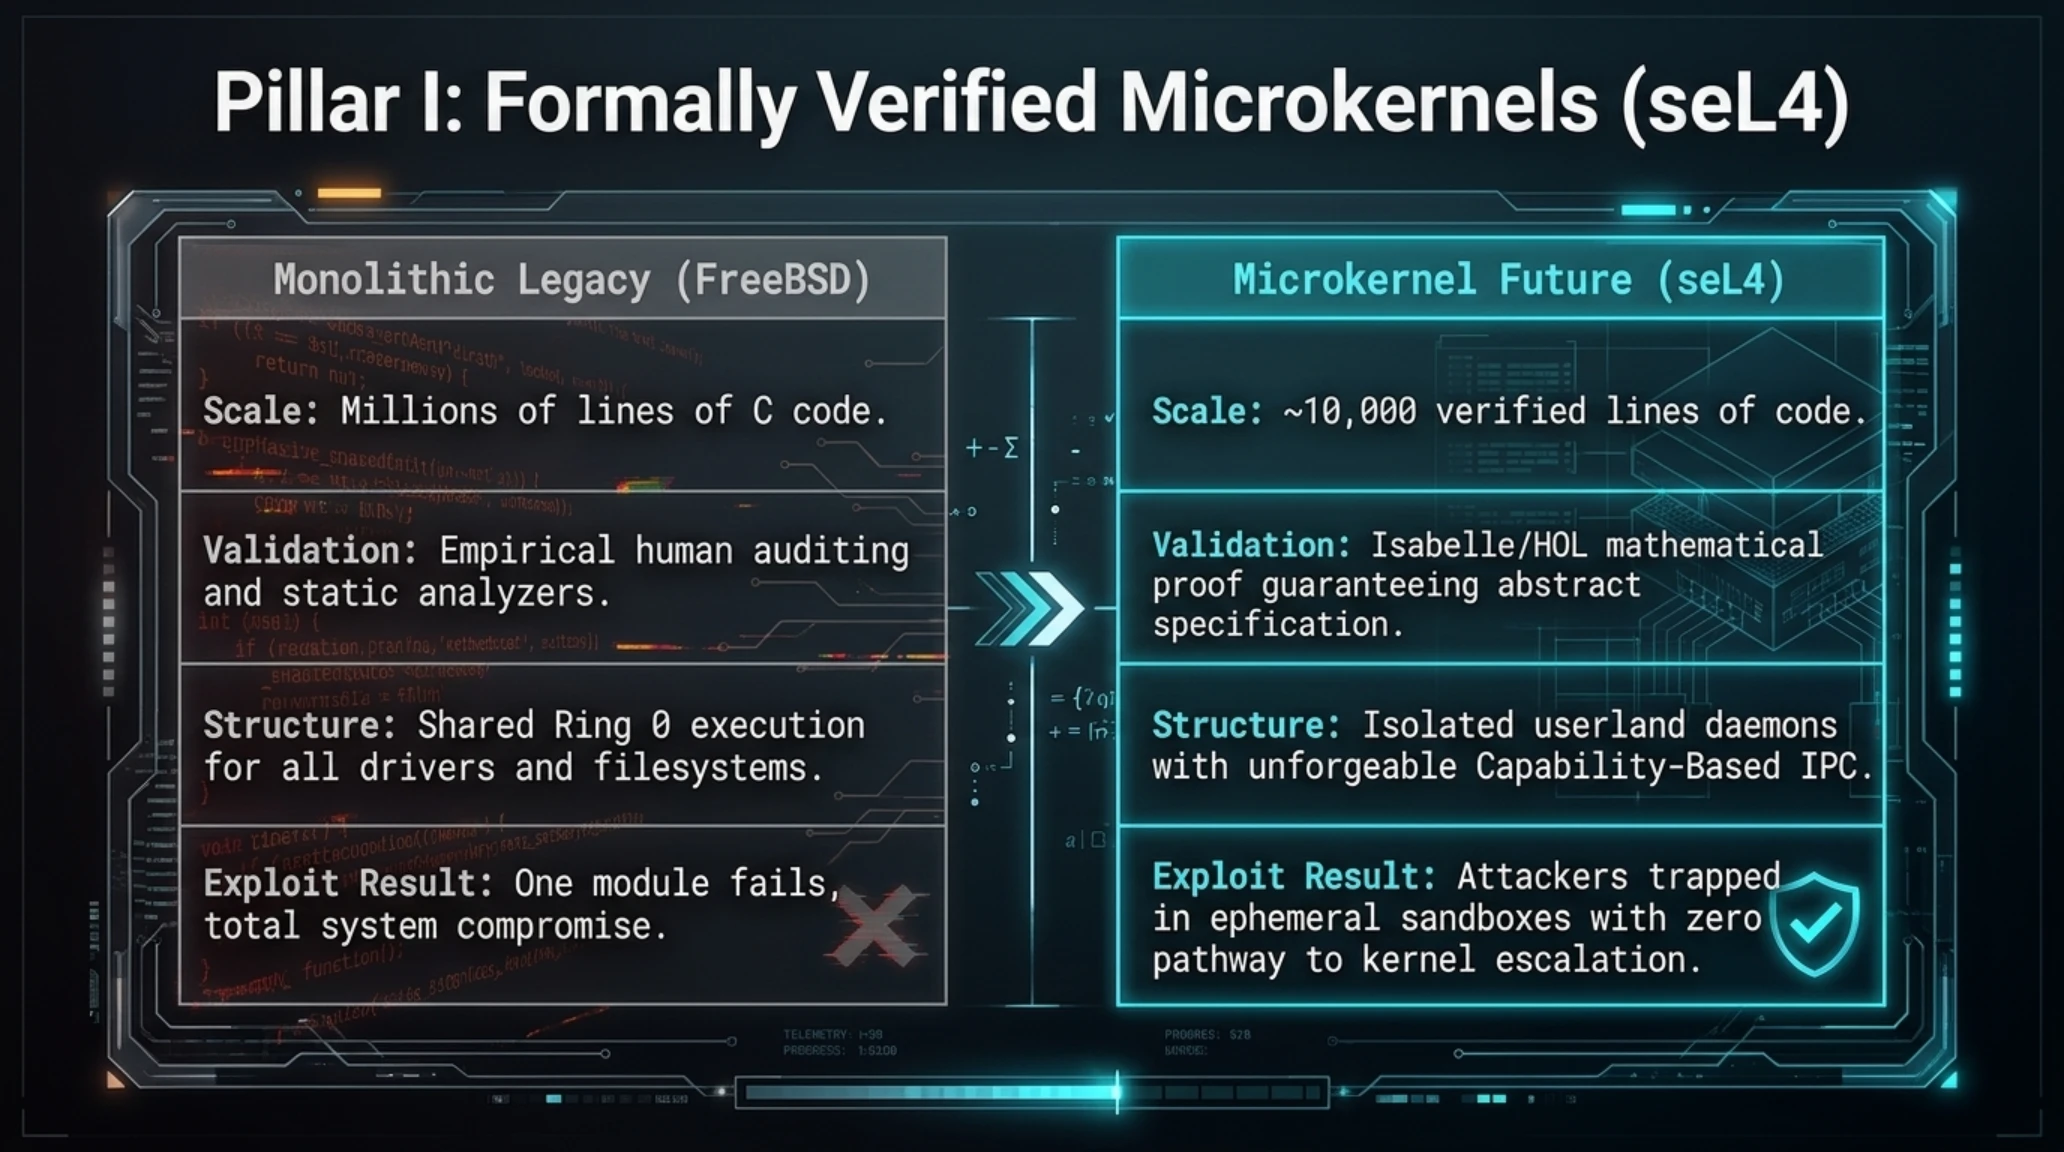
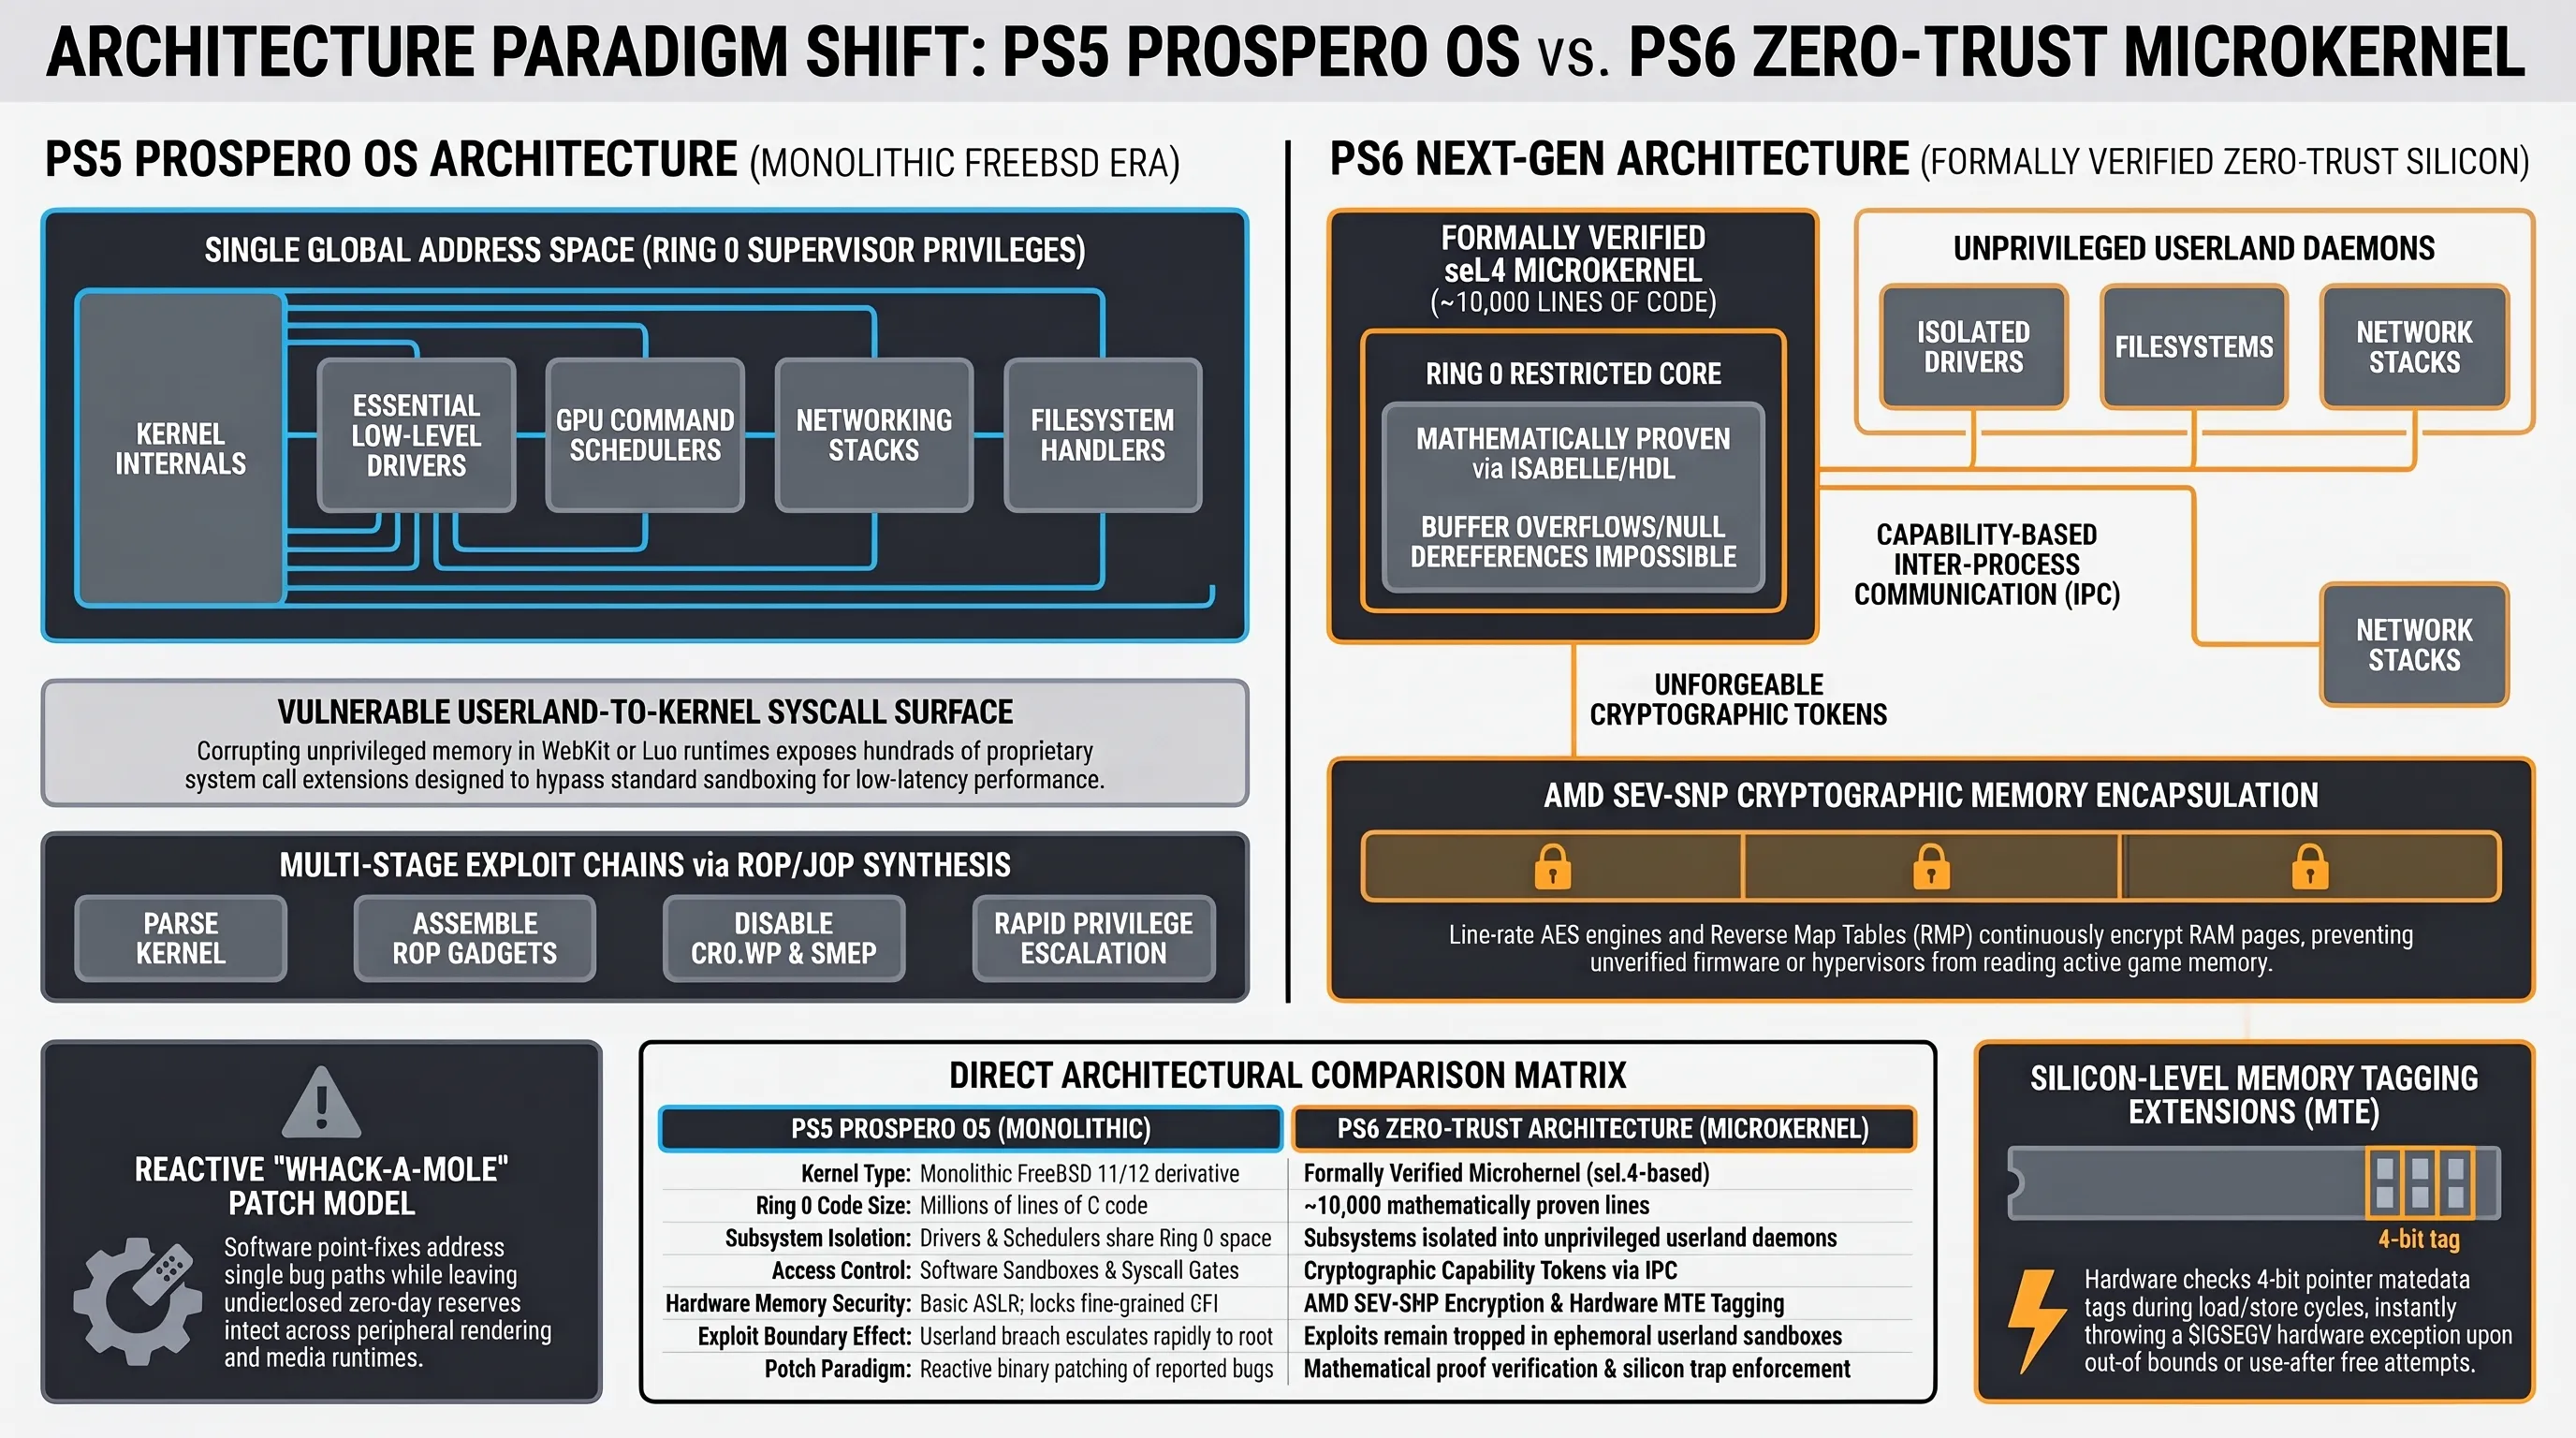
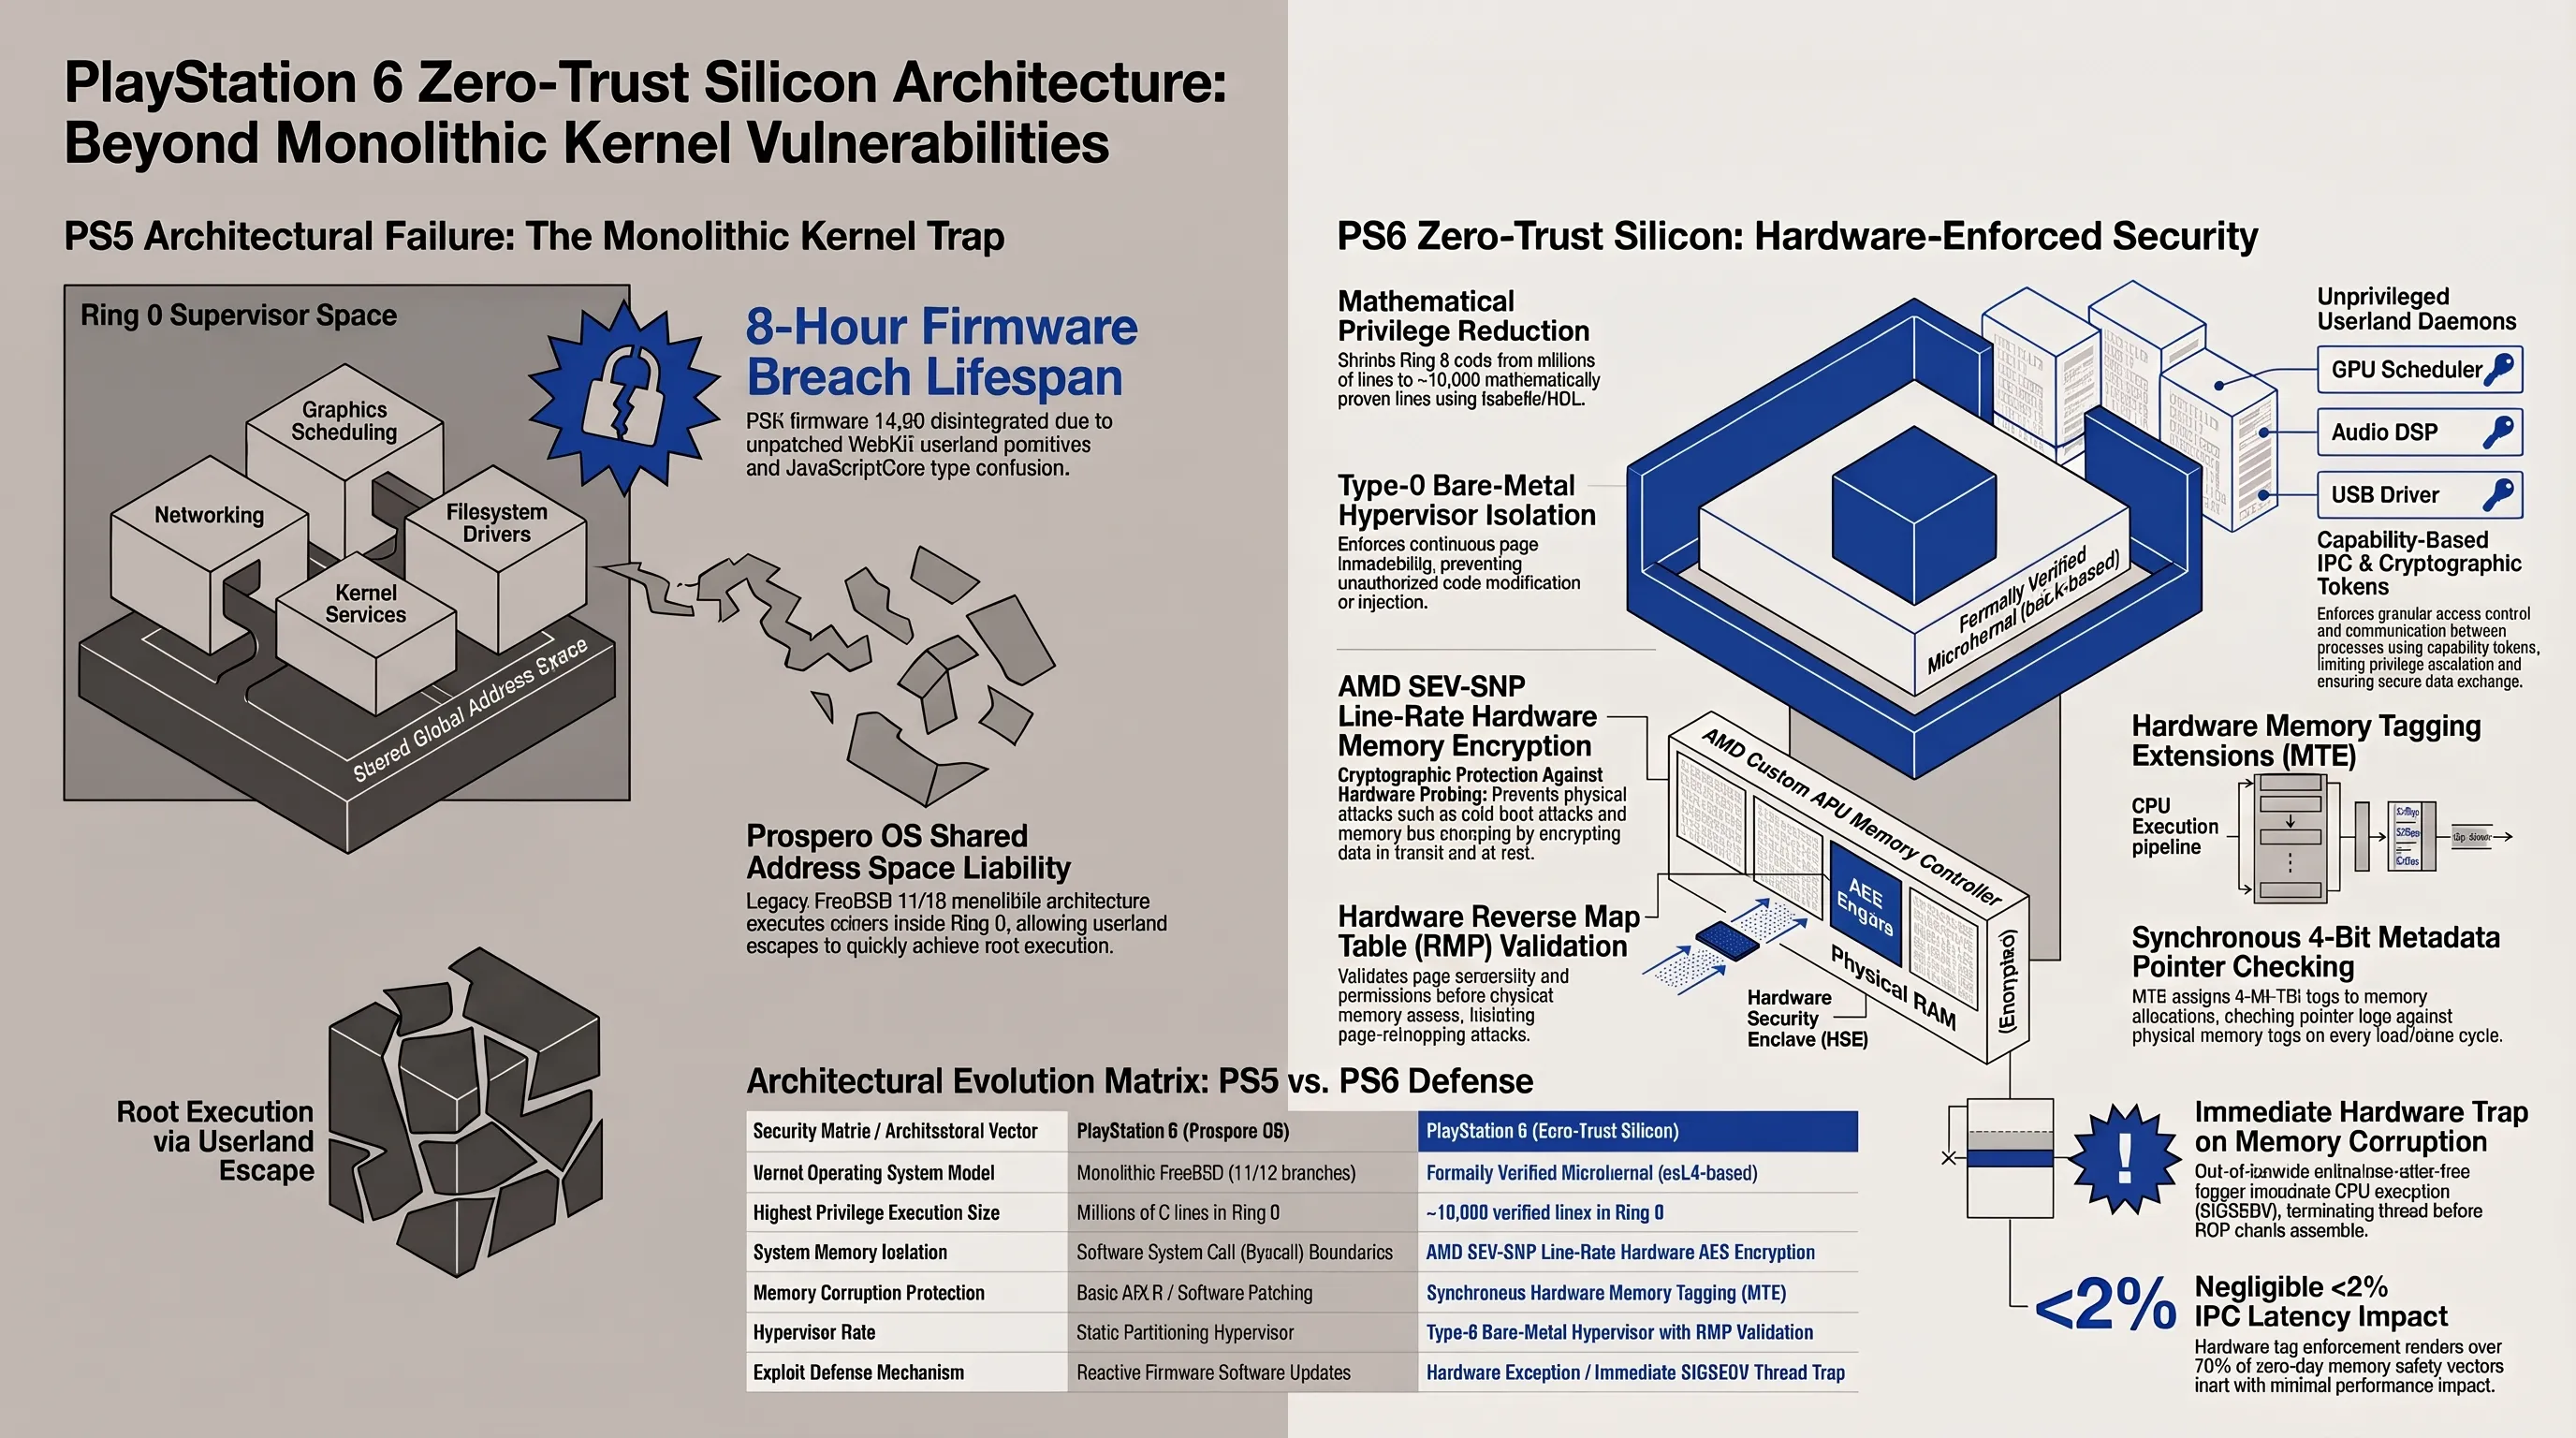
همانطور که در کالبدشکافی آسیبپذیریهای معماریهای قدیمی و دیکامپایل هوش مصنوعی بررسی کردیم، برای پی بردن به علت بنیادین ناکارآمدی پچهای سونی، باید لایههای درونی سیستمعامل اختصاصی پلیاستیشن ۵ موسوم به سیستمعامل پروسپرو (Prospero OS) را کالبدشکافی کنیم. پروسپرو، همانند سیستمعامل اوربیس (Orbis OS) در پلیاستیشن ۴، شاخهای به شدت سفارشیسازیشده از سیستمعامل متنباز فریبیاسدی (FreeBSD نسخههای ۱۱ و ۱۲) است. هسته فریبیاسدی به صورت سنتی یک هسته یکپارچه (Monolithic Kernel) است؛ بدان معنا که تمام سرویسهای حیاتی سامانه، از درایورهای سختافزاری مدیریت حافظه و پردازنده گرافیکی گرفته تا لایههای شبکه و فایلسیستم، همگی در یک فضای آدرس مشترک و با بالاترین سطح دسترسی پردازنده (سطح دسترسی صفر یا Ring 0) اجرا میشوند.
در چنین ساختاری، که پیشتر خطرات آن را در پیشبینی زوال کنسولهای فیزیکی و انتقال پردازش به کلاد گوشزد کرده بودیم، مفهوم دفاع در عمق (Defense in Depth) بر روی کاغذی نازک نوشته شده است. اگرچه سونی تلاش کرده با پیادهسازی مکانیزمهای سندباکس (Sandbox) پیرامون مرورگر وبکیت و اپلیکیشنهای مدیا، لایه فضای کاربری را از ارتباط مستقیم با کرنل بازدارد، اما تعاملات ناگزیر سیستمی از طریق فراخوانیهای هسته (System Calls یا Syscalls) بزرگترین پاشنه آشیل کنسول باقی میمانند.
جعبه اصطلاحات تخصصی تکین
مدل دفاعی کنونی سونی مبتنی بر بازی موش و گربه (Whack-a-Mole) است. به این معنا که مهندسان امنیت در توکیو منتظر میمانند تا یک آسیبپذیری در انجمنها لو برود یا از طریق برنامههای پاداش کشف باگ به آنها گزارش شود، سپس با عجله کدهای مربوط به همان تابع خاص را بازنویسی کرده و به عنوان پچ سیستمی عرضه میکنند. این رویکرد انفعالی کاملاً محکوم به شکست است؛ زیرا مهاجمان از آسیبپذیریهای کشفشده جلوتر حرکت میکنند. اگر سونی آسیبپذیری نقطه A را مسدود کند، هکرها با استفاده از آسیبپذیری از پیش شناساییشده نقطه B که هنوز برای سونی ناشناخته است، زنجیره اکسپلویت را در کسری از زمان بازسازی مینمایند.
از سوی دیگر، نبود ابزارهای خودکار اعتبارسنجی یکپارچگی کد (Control Flow Integrity یا CFI) در سطوح مختلف درایورها سبب شده که مهاجمان با تکنیکهای مدرن بازگشت به کتابخانه (Return-Oriented Programming یا ROP) بتوانند بدون نیاز به تزریق کدهای باینری مخرب به حافظه، جریان اجرای توابع قانونی کرنل را منحرف سازند. در چنین شرایطی، ارتقای فریمور از نسخه ۱۴.۱۰ به ۱۴.۲۰ صرفاً بازی با اعداد نگارش نرمافزار است و هیچ اثر بازدارندهای در مواجهه با ابزارهای نوین تحلیل حافظه ندارد.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
برخی محافل ادعا میکنند که آسیبپذیریهای اخیر پلیاستیشن ۵ ناشی از باگ غیرقابل ترمیم در چیپست سفارشی AMD است و سونی چارهای جز بازفراخوانی کنسولها ندارد.
تمامی شکستهای ثبتشده در فریمور ۱۴.۲۰ ناشی از باگهای نرمافزاری در لایه وبکیت و فراخوانیهای سیستمی FreeBSD است که نیازمند بازطراحی درایورها و کامپایل مجدد با استانداردهای مدرن CFI است.
راهکارهای منطقی و میانمدت سونی برای مهار بحران پیش از نسل دهم
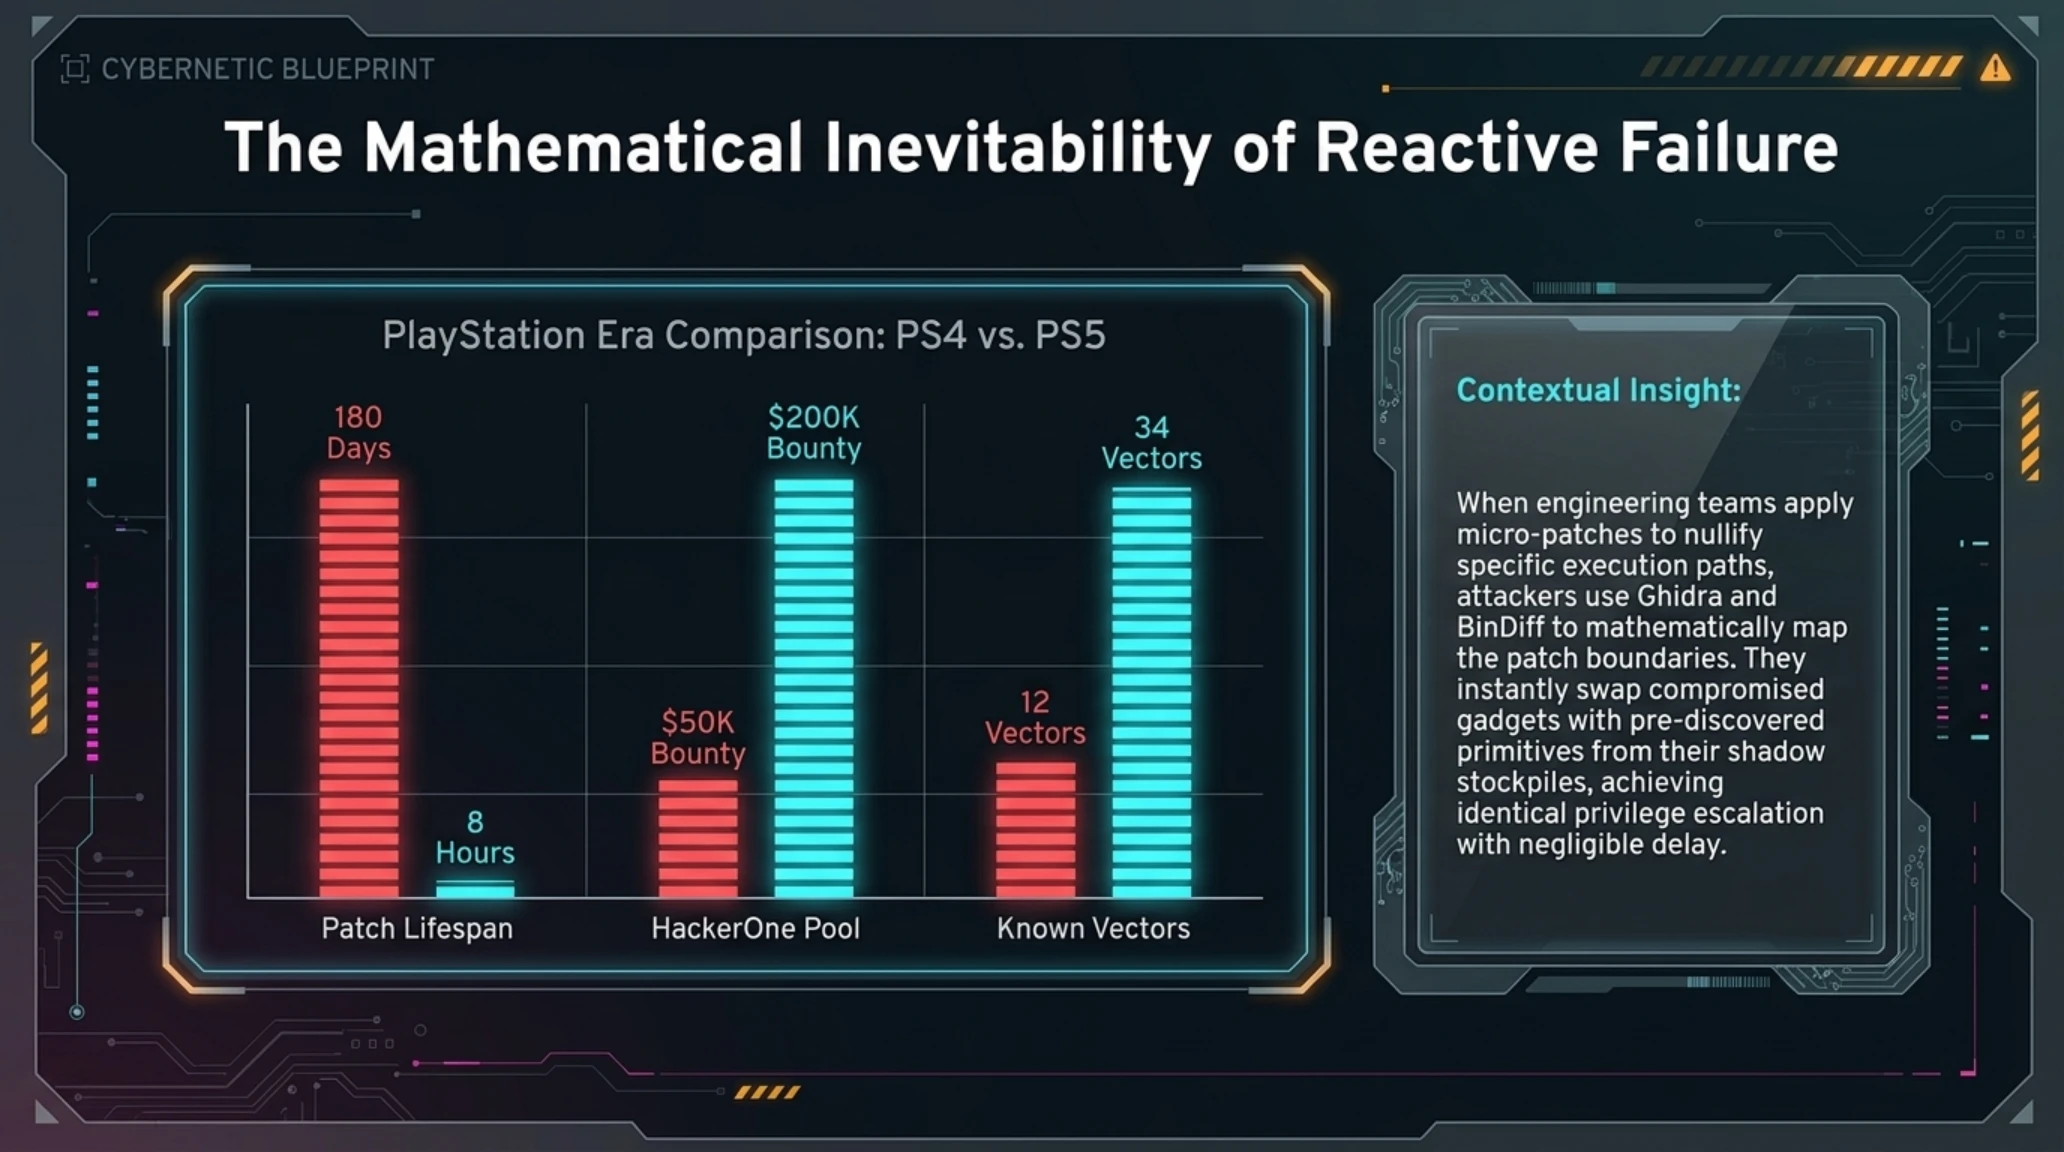
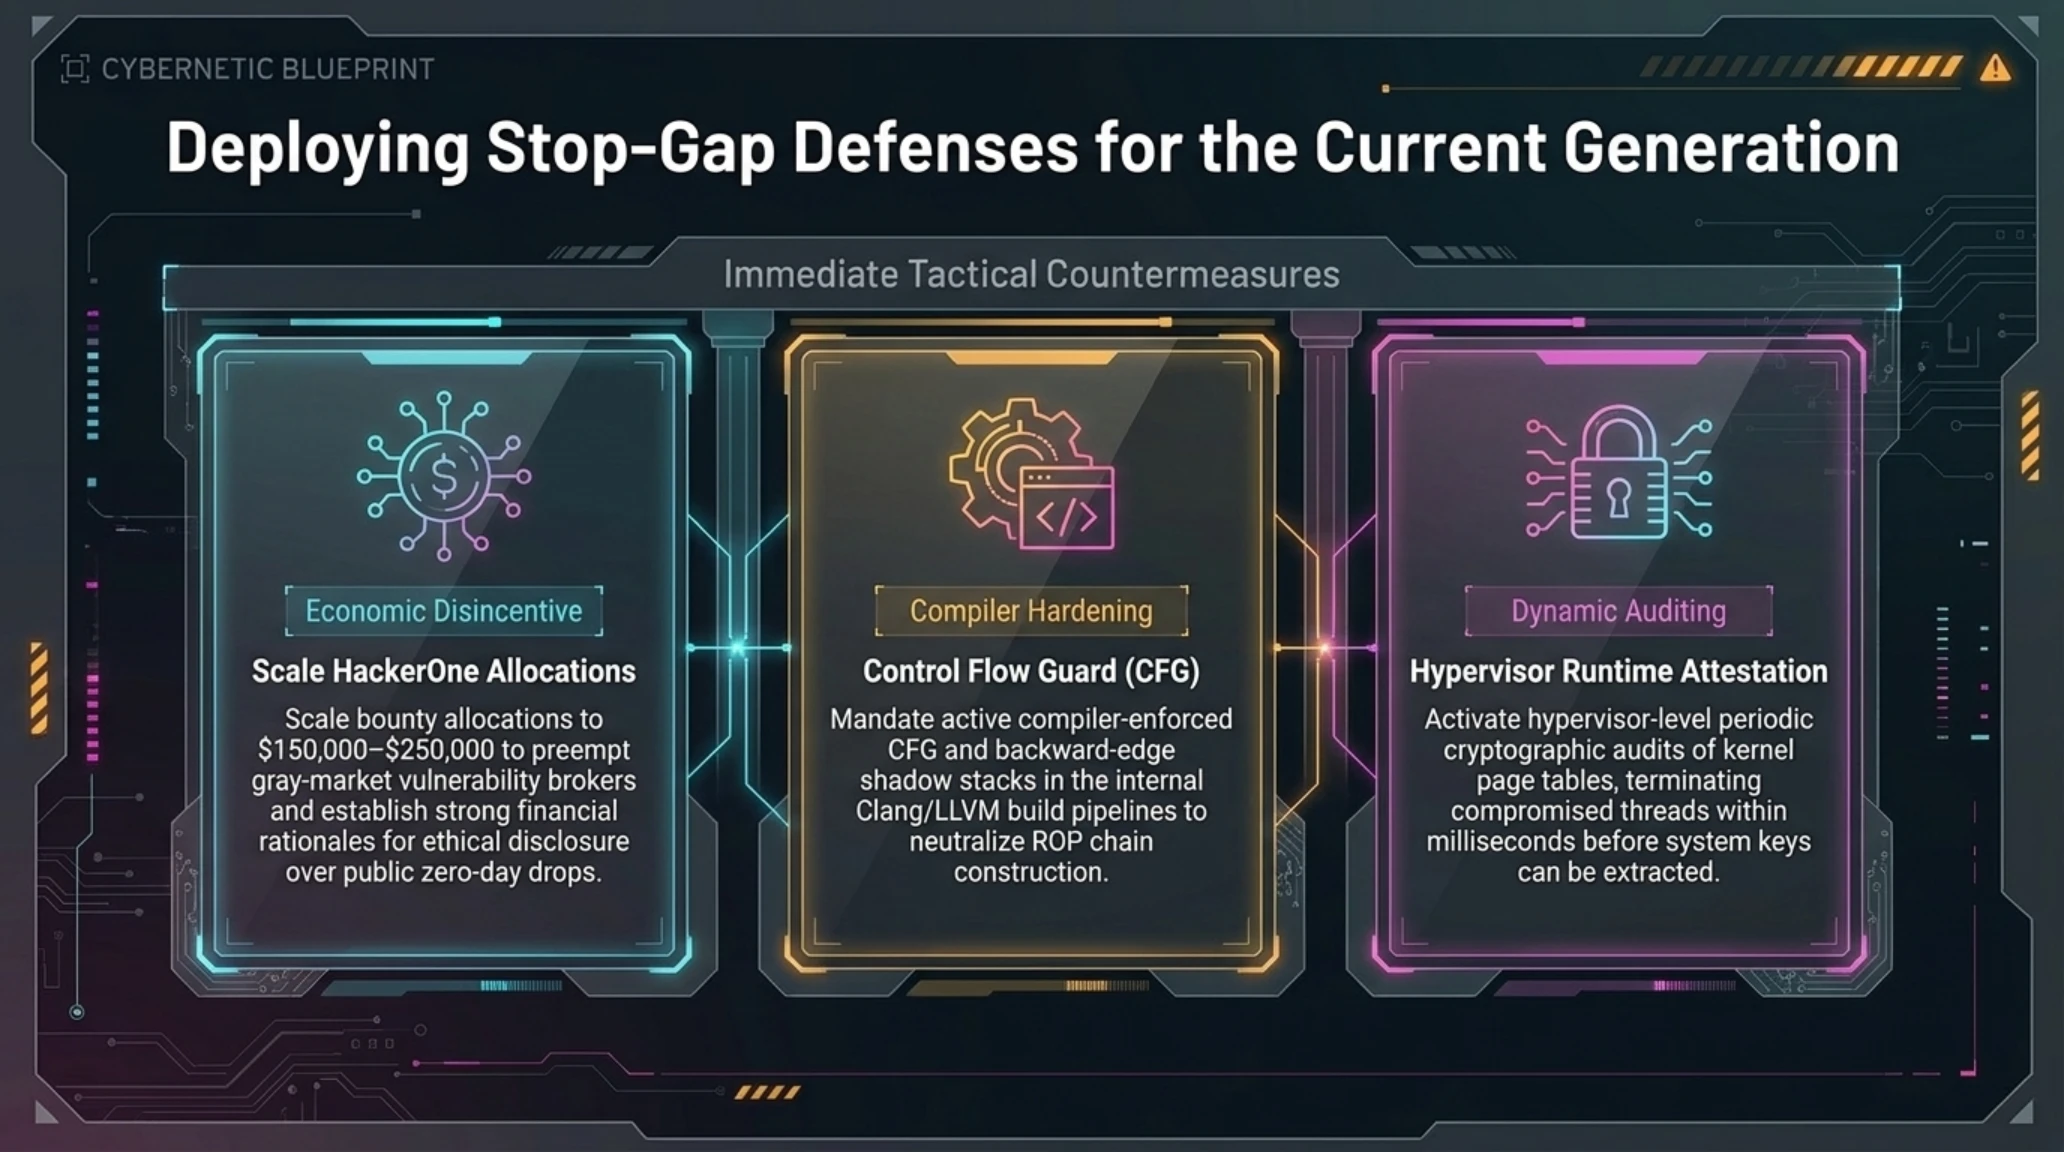
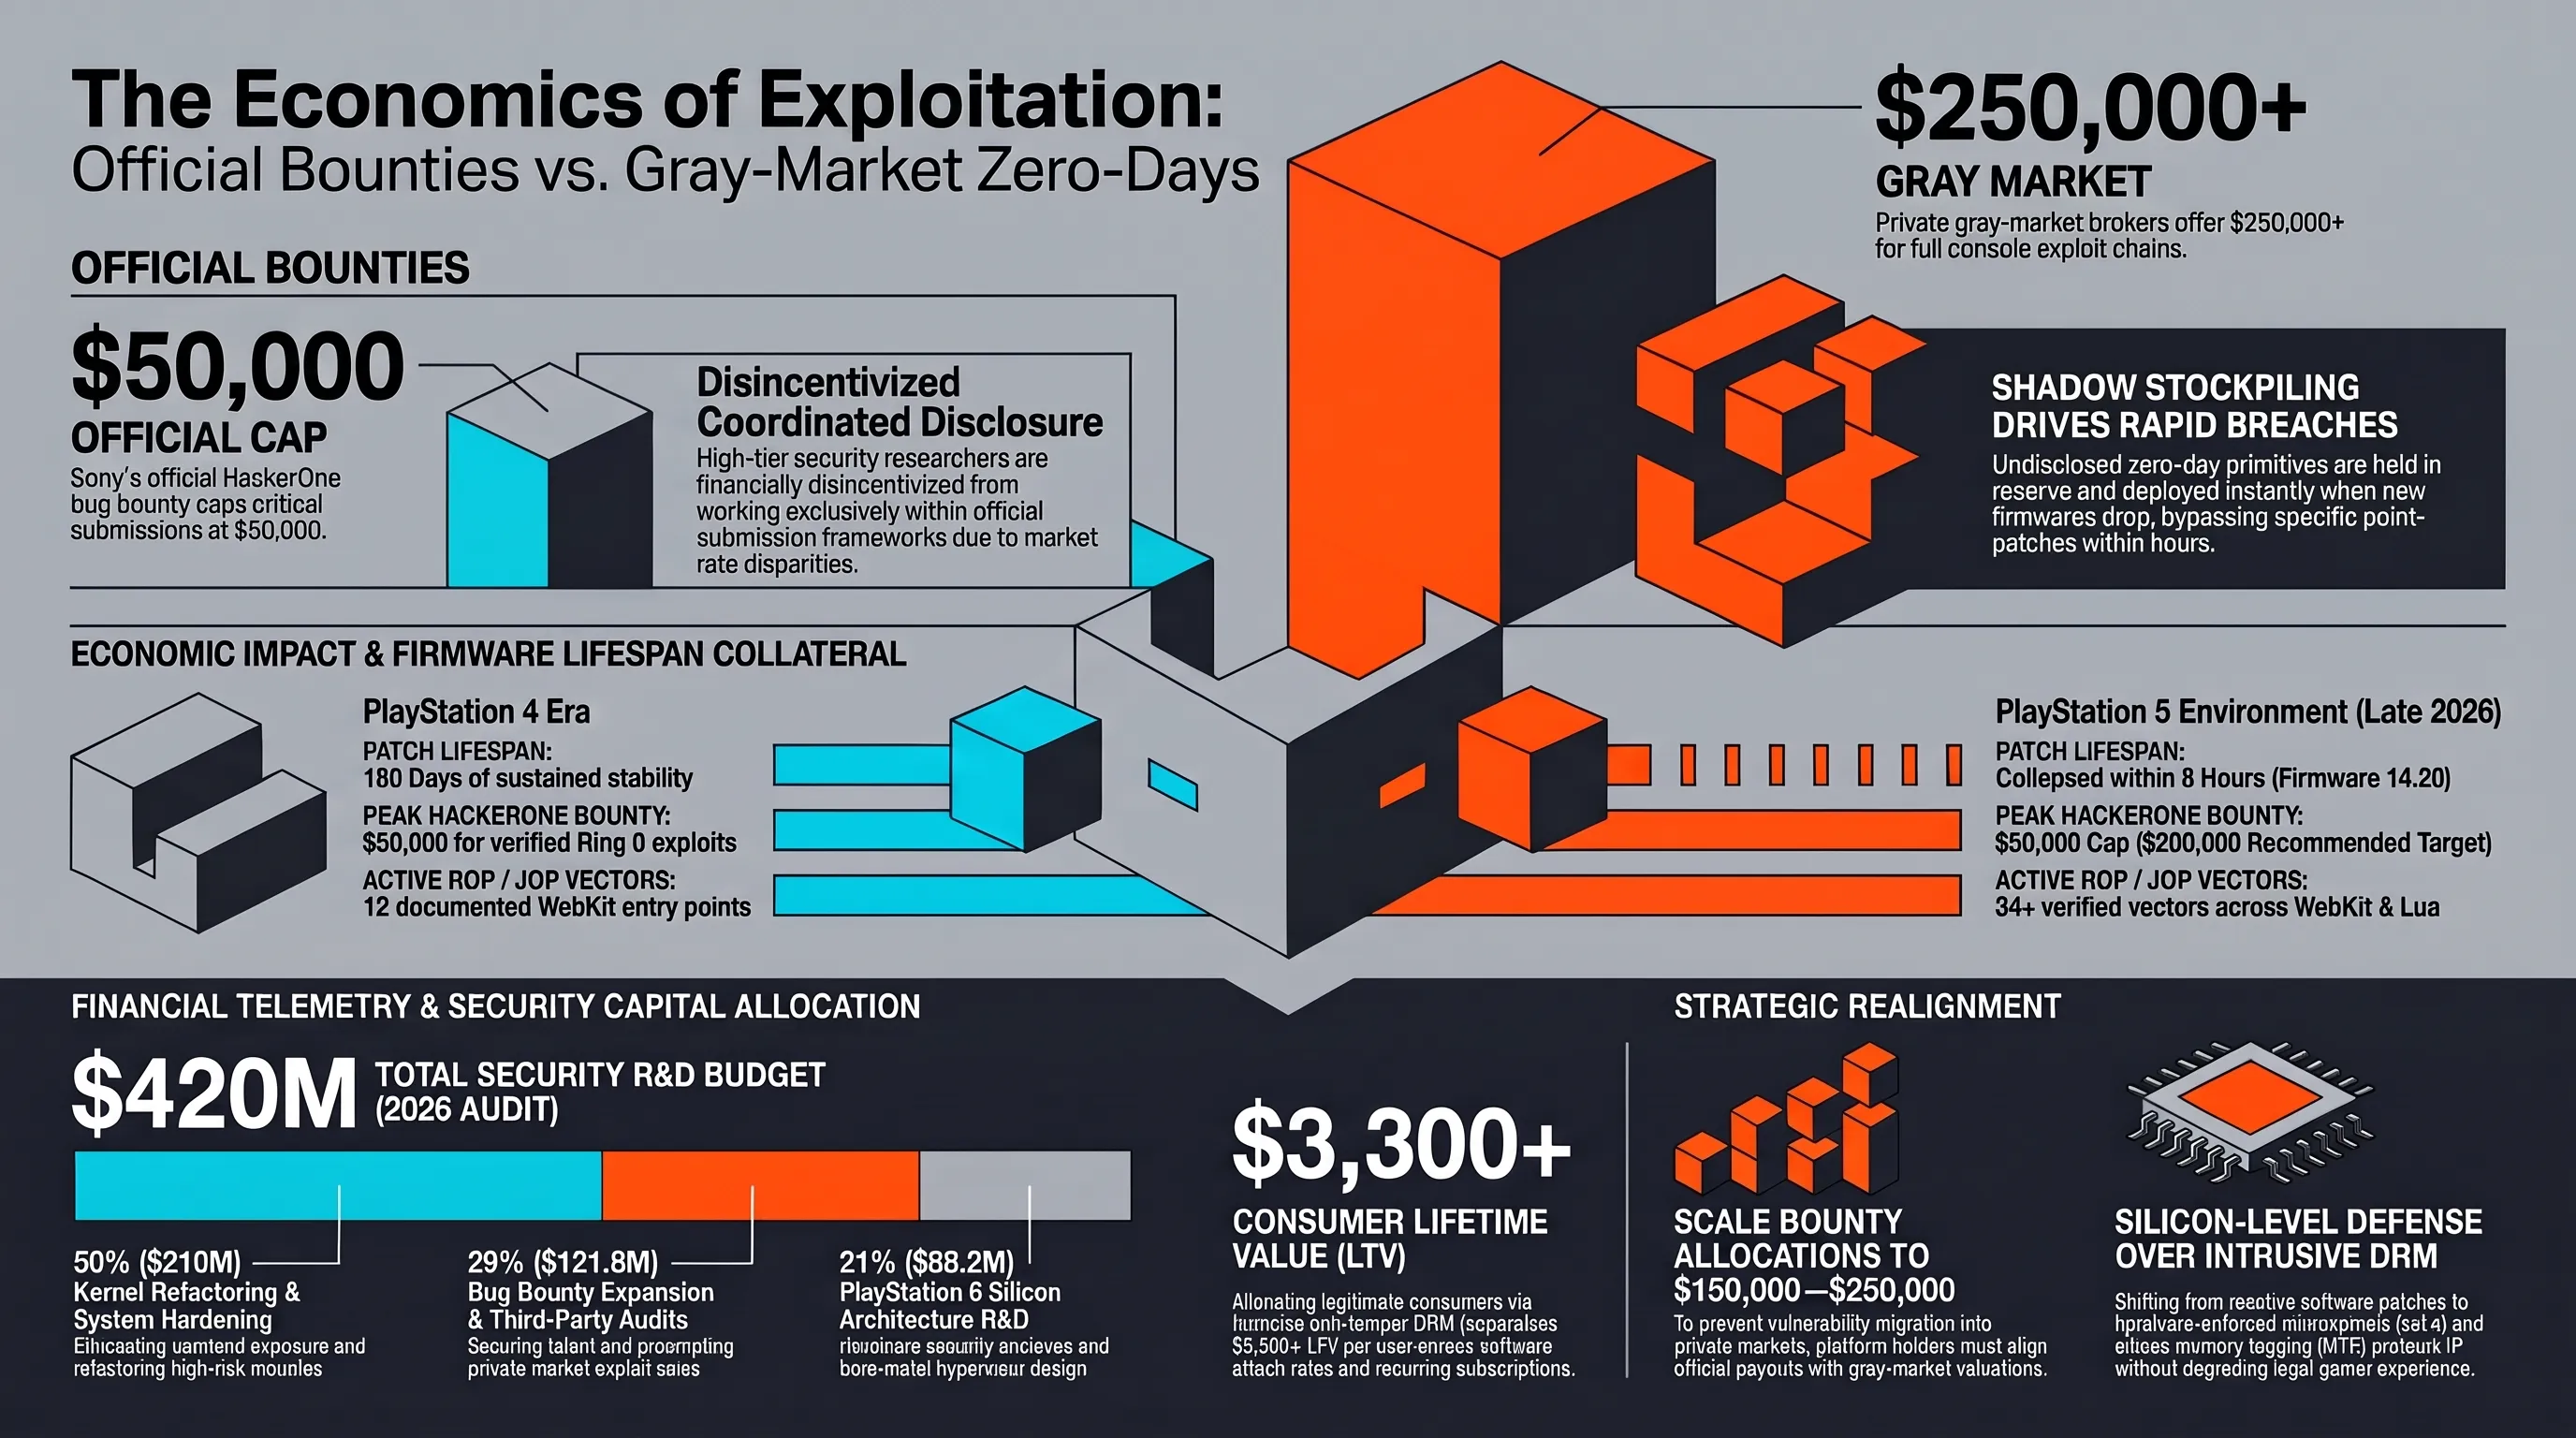
پرسش محوری کارشناسان این است که سونی در کوتاهمدت چه اقدام عقلانی و پایداری میتواند انجام دهد تا کنترل پلتفرم پلیاستیشن ۵ را بدون آسیب زدن به تجربه بازی کاربران بازیابد؟ اولین اقدام ضروری، تغییر اساسی در مدل مالی و پروتکلهای برنامه باگ بانتی هکر وان است. در حال حاضر، سونی برای باگهای بحرانی منتهی به اجرای کد در سطح کرنل، ارقامی بین ۱۰ تا ۵۰ هزار دلار پرداخت میکند. این مبالغ اگرچه در نگاه اول قابل توجه به نظر میرسند، اما در بازار خاکستری اکسپلویتها و در مقایسه با درآمدهای بالقوه وبسایتهای فروش ابزارهای غیرمجاز، به هیچ وجه رقابتی نیستند. سونی باید سقف پاداش باگ بانتی خود را تا ۲۰۰ هزار دلار افزایش دهد تا نخبگان امنیت سایبری انگیزه مضاعفی برای تحویل آسیبپذیریها به جای انتشار عمومی آنها داشته باشند.
گام دوم، ارتقای ابزارهای توسعه و زنجیره ساخت نرمافزار (Build Pipeline) است. سونی باید کامپایلرهای داخلی Clang/LLVM خود را به صورت پیشفرض به پروتکلهای سختگیرانه محافظت از تمامیت جریان کنترل (Fine-Grained CFI) و رندومسازی پیشرفته فضای آدرس اجرایی (Kernel ASLR) مجهز سازد. در حال حاضر، آدرسدهی حافظه در سیستمعامل پروسپرو پیشبینیپذیرتر از استاندارد سیستمعاملهای تجاری مدرن مانند آیاواس اپل یا ویندوز ۱۱ است؛ امری که کار هکرها را برای زنجیرهسازی گجتهای ROP به شدت تسهیل میکند.
گام سوم و تعیینکننده، پیادهسازی مکانیزم اعتبارسنجی پیوسته توکنهای اجرایی در سطح هایپروایزر است. پلیاستیشن ۵ مجهز به یک لایه هایپروایزر سبک است که وظیفه ایزولهسازی بازیها از نرمافزار سیستمی را بر عهده دارد. با این حال، هایپروایزر کنونی عملکردی ایستا دارد و تغییرات در جداول صفحات حافظه را به صورت مداوم پایش نمیکند. اگر سونی با انتشار یک بهروزرسانی زیرساختی، قابلیت پایش دائم امضای رم (Runtime Memory Attestation) را به هایپروایزر اضافه کند، سیستم میتواند هرگونه دستکاری نامتعارف در فضاهای باینری محافظتشده را در کمتر از چند میلیثانیه شناسایی و از اجرای آن جلوگیری نماید.
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
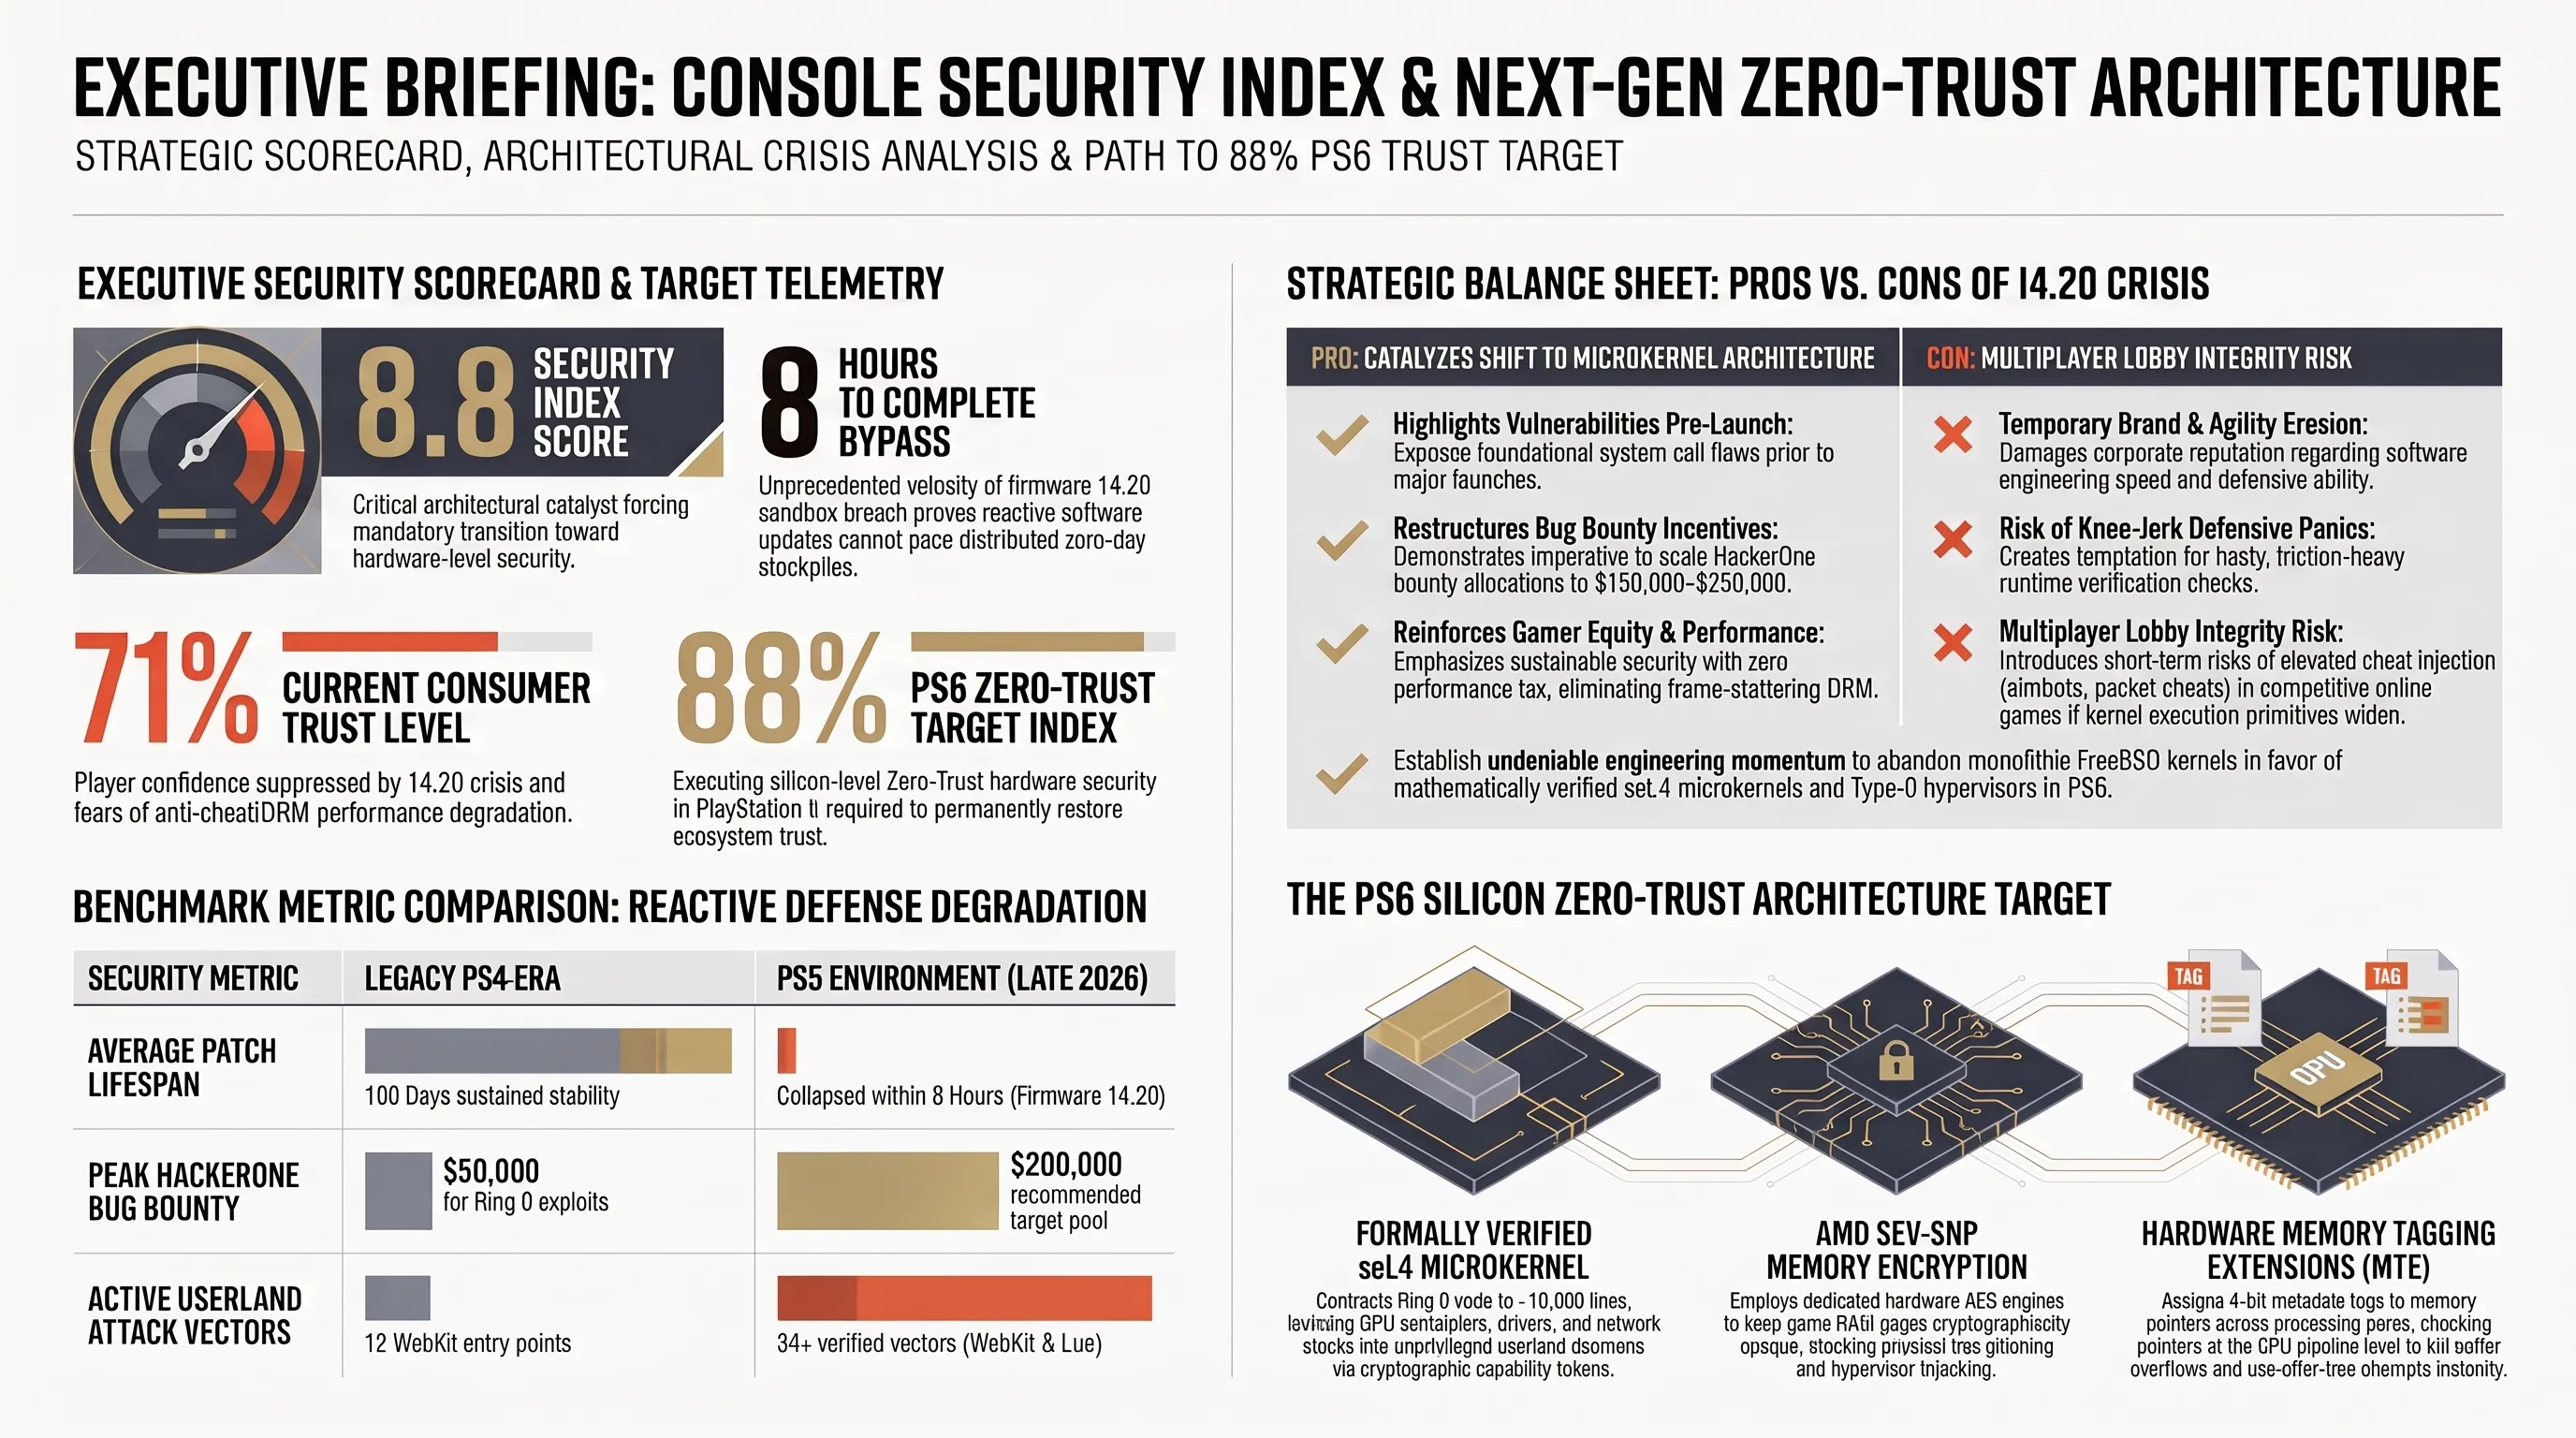
| شاخص مقایسه امنیت | اکوسیستم پلیاستیشن ۴ | اکوسیستم پلیاستیشن ۵ (پاییز ۲۰۲۶) |
|---|---|---|
| میانگین زمان شکست فریمور جدید | ۱۸۰ روز پایداری مداوم | تنها ۸ ساعت پس از انتشار نسخه ۱۴.۲۰ |
| سقف پرداخت باگ بانتی رسمی | ۵۰ هزار دلار برای باگهای رینگ صفر | ۱۵۰ هزار دلار پیشنهادی (برنامه بازنگری ۲۰۲۶) |
| تعداد بردارها و گجتهای ROP فعال | ۱۲ بردار در فضای وبکیت | بیش از ۳۴ بردار در مفسرهای وبکیت و لوآ |
معماری پلیاستیشن ۶؛ بازطراحی از سطح سیلیکون و گذار به ریزهستههای اثباتشده
تجربه تلخ و زنجیرهای نفوذها به فریمورهای مختلف پلیاستیشن ۵ نشان میدهد که وصلهپینهکردن سیستمعاملهای سنتی منسوخ شده است. شرکت سونی اینتراکتیو اینترتینمنت برای نسل دهم کنسولهای خانگی یعنی پلیاستیشن ۶ (PS6) چارهای جز بازنگری بنیادین در فلسفه امنیتی خود ندارد. دوره سیستمعاملهای یکپارچه لینوکسی و بیاسدی با هستههای حجیم چند دهمگابایتی به پایان رسیده است. یک آسیبپذیری کوچک در یک درایور گرافیکی یا استک شبکه نباید تحت هیچ شرایطی امنیت کل سختافزار را به خطر بیندازد.
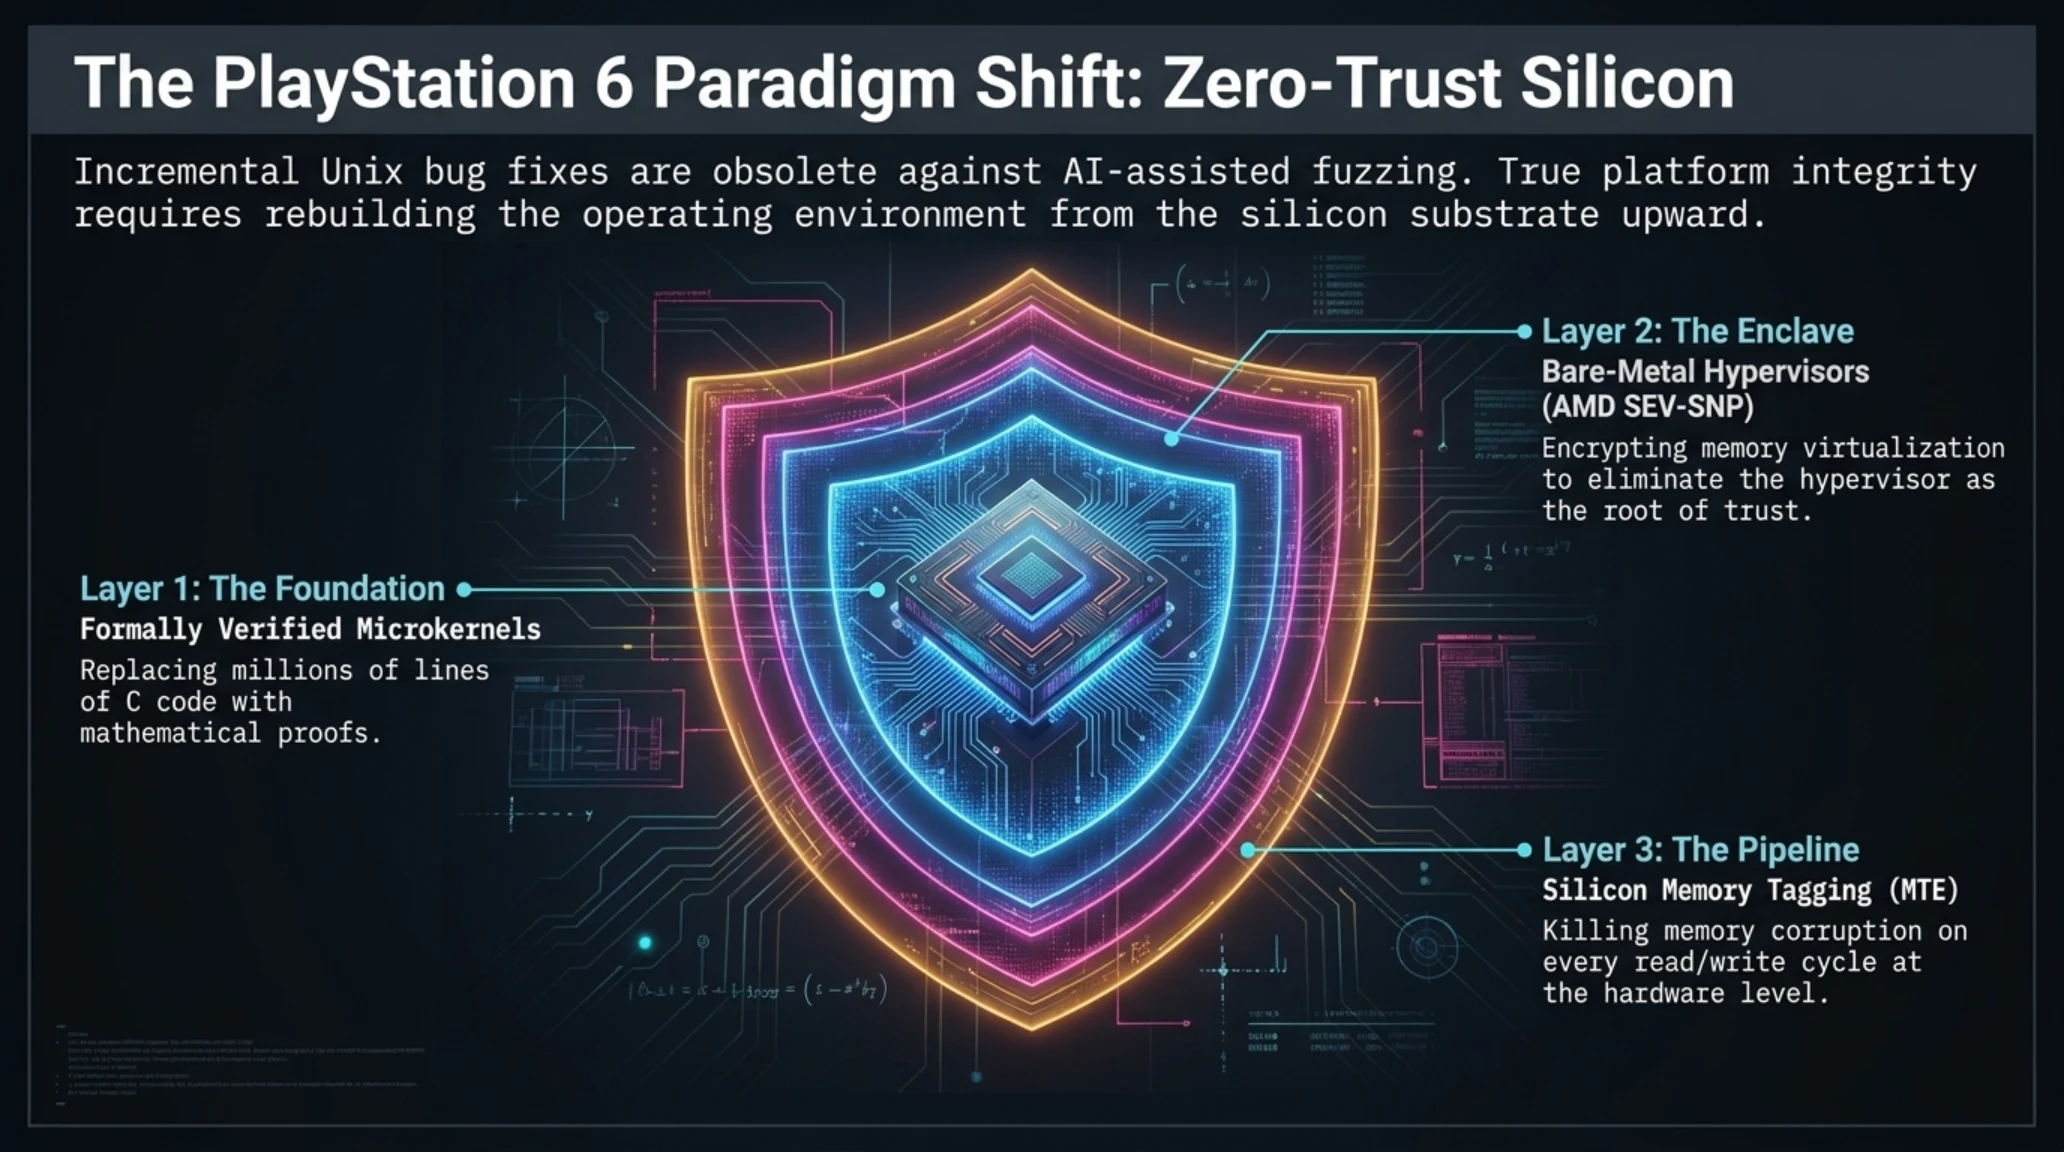
معماری انقلابی مد نظر برای پلیاستیشن ۶ بر سه پایه استوار خواهد بود: نخست، پیادهسازی معماری ریزهسته (Microkernel Architecture) با متدولوژی اثبات رسمی ریاضیاتی (Formally Verified Kernel) شبیه به استانداردهای مدل seL4. در یک ریزهسته مدرن، اندازه کدهای اجراشونده در سطح دسترسی رینگ صفر به کمتر از دههزار خط کد کاهش مییابد. وظایف مدیریت فایلسیستم، درایورهای صوتی و ویدیویی، ماژولهای شبکه و حتی مدیریت دیسکها به عنوان فرآیندهای ایزوله در فضای کاربری (Userland Daemons) اجرا میشوند و از طریق مکانیزم تبادل پیام بینفرآیندی محافظتشده (IPC) با یکدیگر تبادل داده میکنند. در این ساختار، حتی اگر مرورگر وب یا یک اسکریپت ریموت به طور کامل توسط هکر تسخیر شود، مهاجم در داخل همان حباب محبوس میماند و هیچ دسترسی ریشهای به هسته مرکزی نخواهد داشت.
در مدلهای مبتنی بر قابلیت (Capability-based Security)، هر ماژول نرمافزاری تنها و تنها به منابعی دسترسی دارد که صریحاً و به صورت توکنهای رمزشده ریاضیاتی به آن واگذار شده است. این اصل باعث میشود مفهوم حملات ارتقای سطح دسترسی (Privilege Escalation) که ستون فقرات جیلبریکهای فریمور ۱۴.۲۰ بود، به کلی بلاموضوع شود. اگر پردازهای که مسئول پردازش فایلهای صوتی است آسیبپذیر شود، مهاجم حداکثر میتواند خروجی صدا را قطع کند یا نویز پخش کند؛ اما هیچ قابلیتی برای دستکاری حافظه بازی، خوانش کلیدهای سیستمی یا بارگذاری کدهای باینری به حافظه رم سیستم نخواهد داشت.
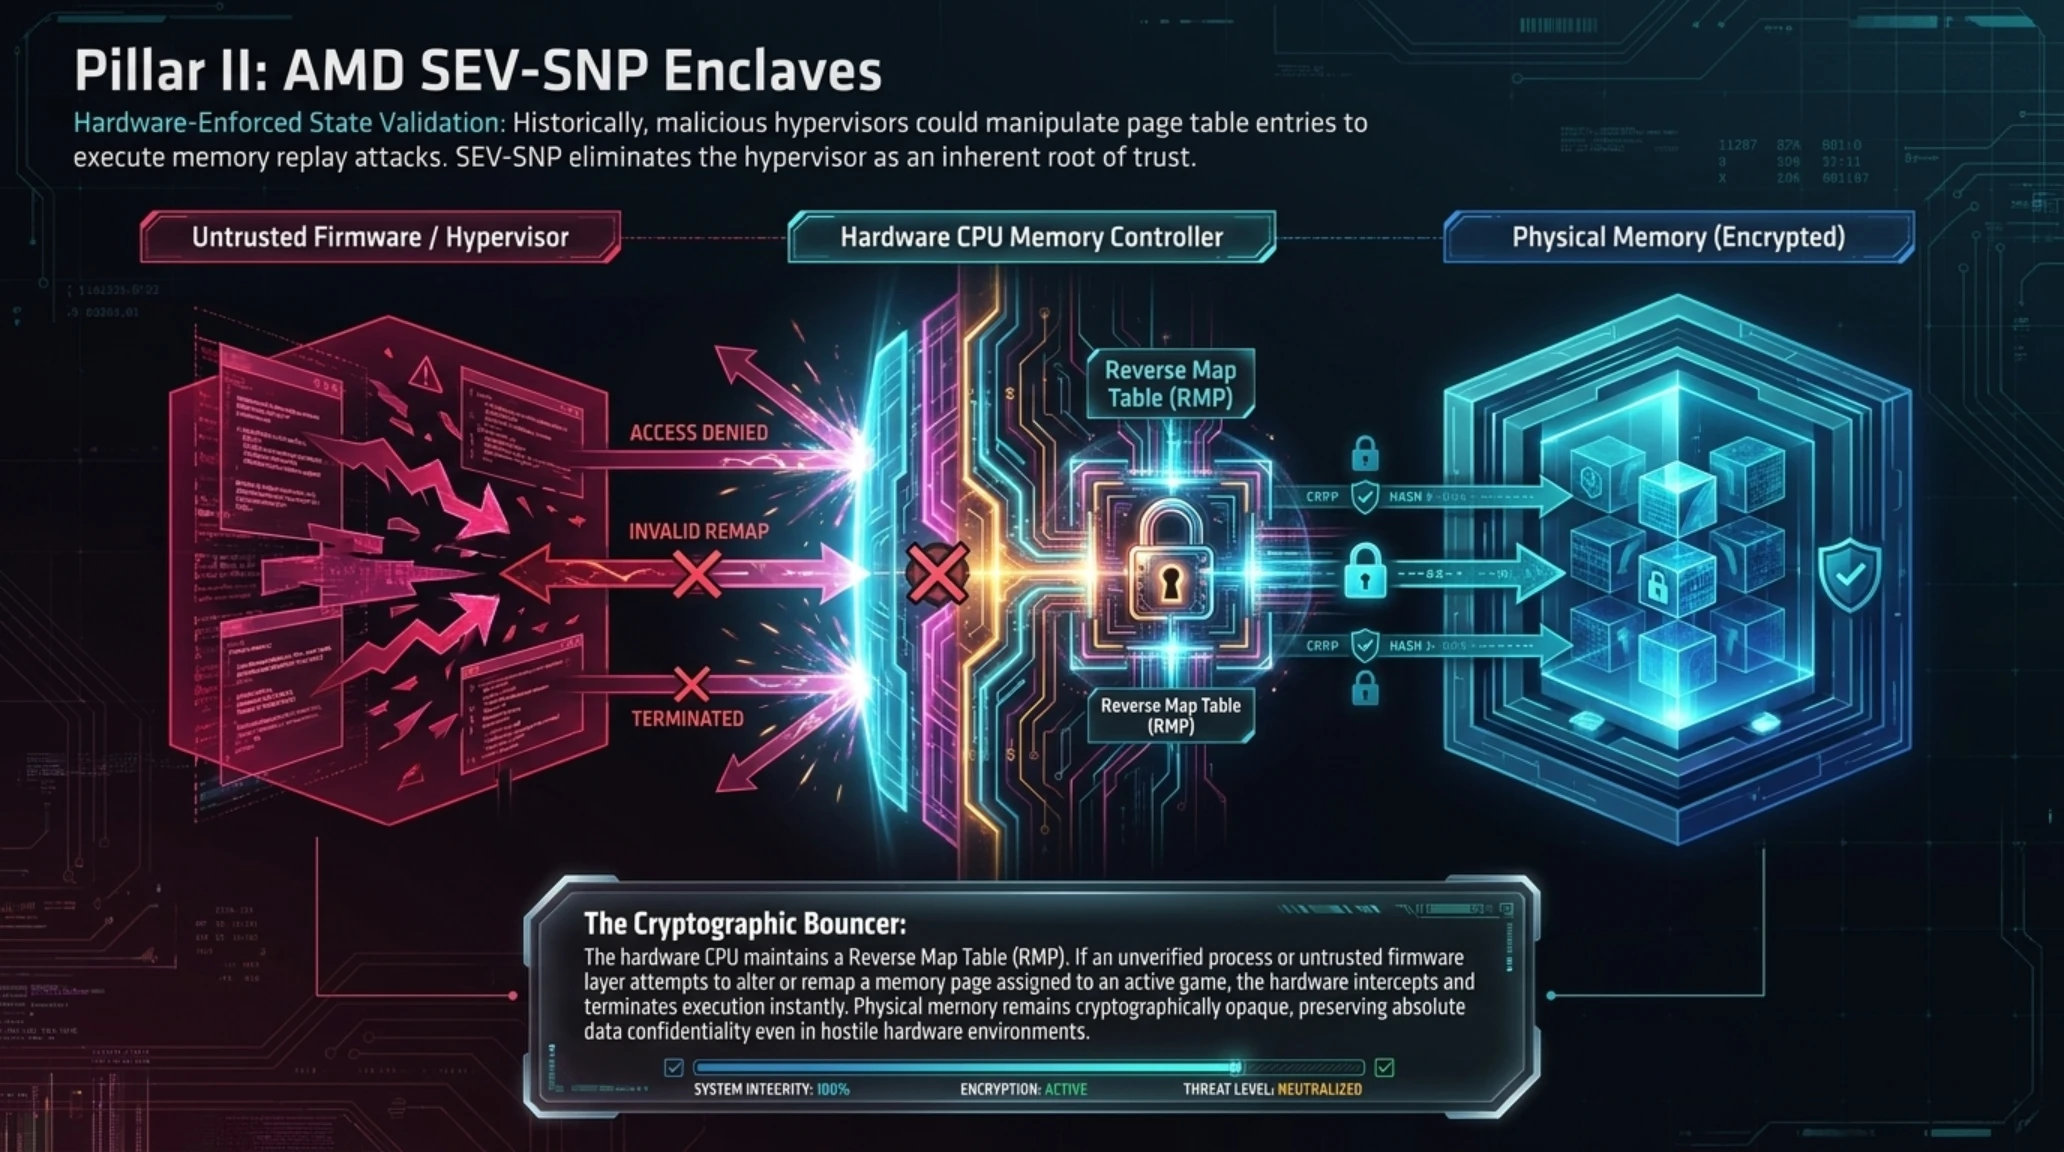
دومین پایه حیاتی، استفاده از هایپروایزر سختافزاری نوع صفر (Type-0 Bare-Metal Hypervisor) با بهرهگیری از فناوریهای رایانش محرمانه شرکت ایامدی نظیر AMD SEV-SNP (مجازیسازی رمزنگاریشده امن با صفحهبندی تودرتو) است. در پردازندههای نسل بعدی پلیاستیشن ۶، حافظه رم کنسول به صورت بلادرنگ توسط کلیدهای سختافزاری مجزا در داخل سیلیکون پردازنده رمزنگاری میشود. این بدان معناست که حتی اگر فردی با ابزارهای آزمایشگاهی و خوانش مستقیم چیپهای حافظه (Bus Snooping یا Glitching) بخواهد دادههای در حال پردازش را سرقت یا دستکاری کند، با تودهای از دادههای رمزنگاریشده نامفهوم روبرو خواهد شد که کلید رمزگشایی آن تنها در انحصار پردازنده امنیتی مجزا (Security Enclave) است.
فناوری محافظت تودرتو از جداول حافظه در AMD SEV-SNP مانع از آن میشود که حتی کدهای سطح هایپروایزر بتوانند بدون اعتبارسنجی ریاضی، صفحات حافظه اختصاصیافته به بازی را بخوانند یا بنویسند. این جداسازی مطلق، پلتفرم پلیاستیشن ۶ را به محیطی امن برای توسعهدهندگان عناوین چندپلتفرمی تبدیل میکند تا بدون ترس از استخراج داراییهای دیجیتال (Asset Extraction) یا هکهای روز اول، سنگینترین پروژههای خود را روانه بازار سازند.
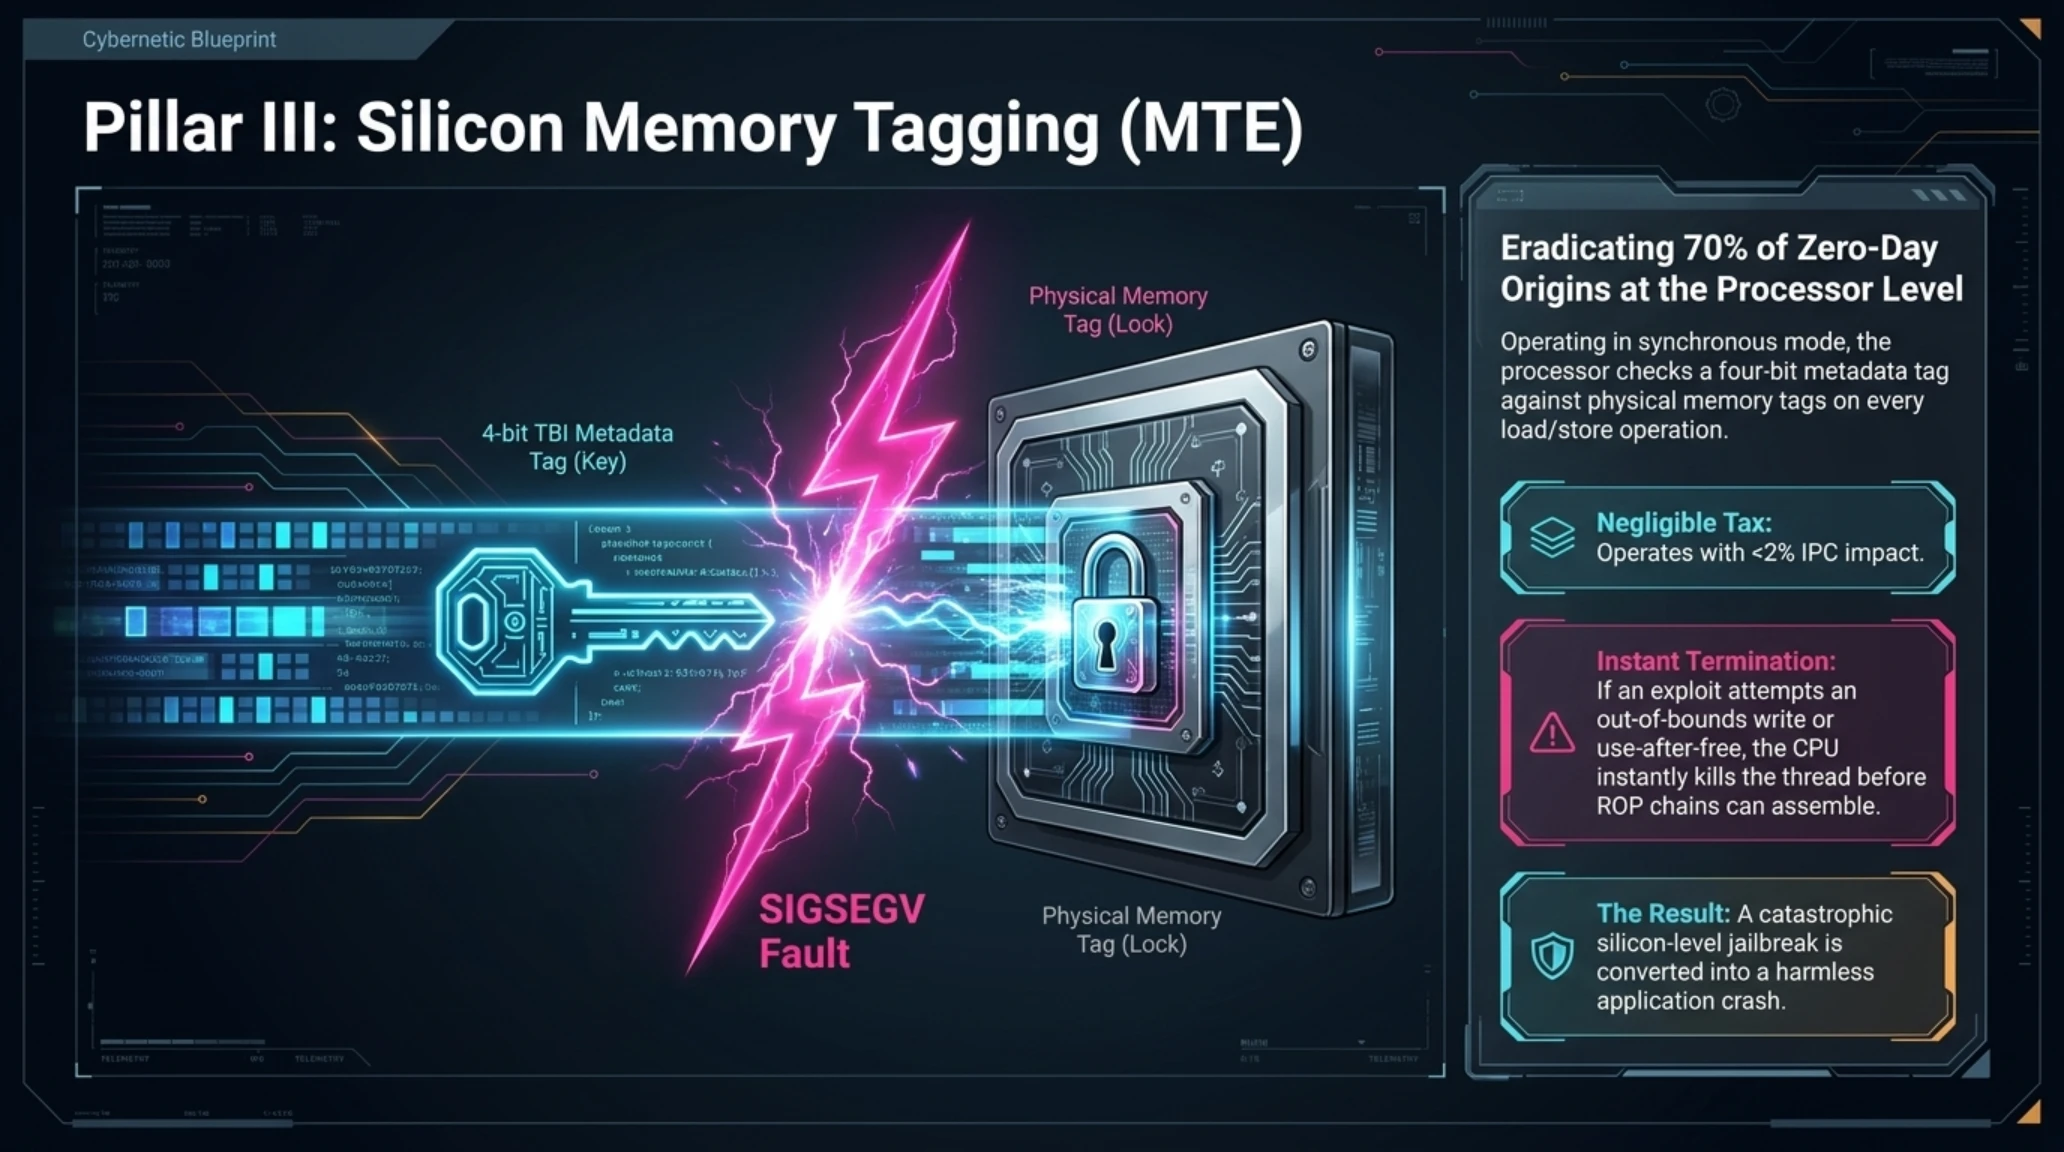
سومین لایه محافظتی، الحاق اجباری برچسبگذاری سختافزاری حافظه (Memory Tagging Extension یا MTE) در سطح معماری هستههای پردازشی ذن ۶ یا نسلهای نوینتر است. فناوری MTE با اختصاص کدهای متادیتای ۴ بیتی به هر اشارهگر حافظه، هرگونه تلاش برای سرریز بافر، استفاده از حافظه پس از آزادسازی (Use-After-Free) و تکنیکهای ROP را به صورت سختافزاری متوقف میکند. با این سه مکانیزم، پلتفرم پلیاستیشن ۶ به مفهوم امنیت با فرض نفوذ صفر (Zero-Trust Hardware Architecture) دست خواهد یافت؛ جایی که حتی کدهای سیستمعامل نیز به صورت مداوم مورد سوءظن و راستیآزمایی قرار میگیرند.
تایملاین رویدادها | کرونولوژی تحولات امنیت و آسیبپذیریهای پلیاستیشن
| مقطع زمانی | رویداد شاخص امنیتی و مهندسی | تحول معماری و پیامدهای راهبردی |
|---|---|---|
| ۲۰۱۰ - ۲۰۱۱ | سقوط کلیدهای خصوصی PS3 | انتشار کلیدهای ریشه کنسول پلیاستیشن ۳ به دلیل تولید اعداد تصادفی معیوب در الگوریتم ECDSA. |
| ۲۰۱۸ - ۲۰۲۰ | اکسپلویتهای پایدار وبکیت PS4 | تسخیر فریمورهای سری ۵.۰۵ تا ۹.۰۰ پلیاستیشن ۴ با استفاده از باگهای کرنل FreeBSD و لودرهای وبکیت. |
| اکتبر ۲۰۲۶ | سقوط ۸ ساعته فریمور ۱۴.۲۰ | دور زدن پچهای اضطراری سونی تنها ظرف چند ساعت با استفاده از آسیبپذیریهای مفسر لوآ و وبکیت. |
| ۲۰۲۷ - ۲۰۲۸ | پیادهسازی Zero-Trust در PS6 | انتقال معماری به هایپروایزر سختافزاری، تفکیک امنیتی مبتنی بر ریزهسته و برچسبگذاری حافظه MTE. |
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
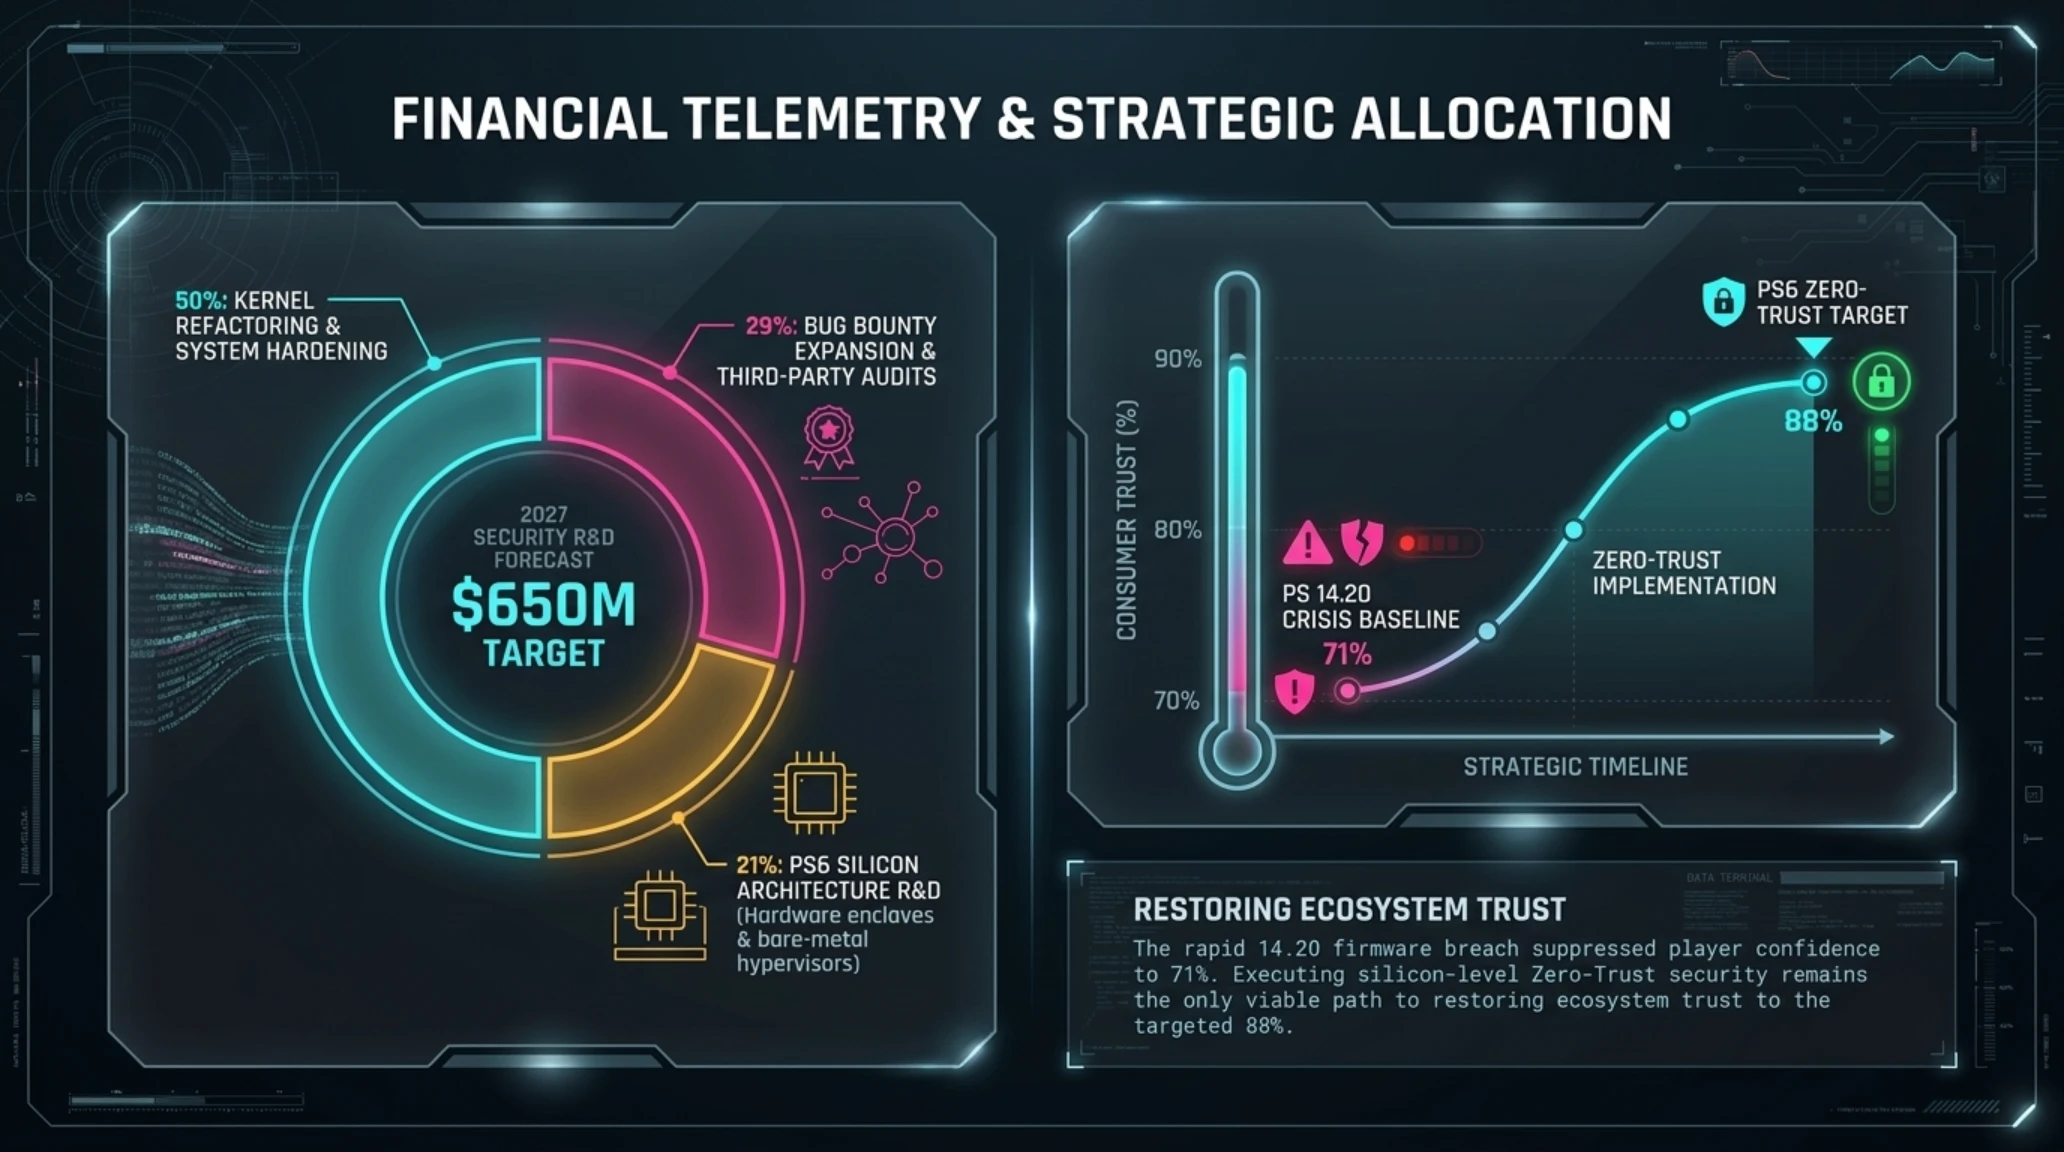
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| بخش هزینهکرد امنیتی | سهم از کل بودجه | هدف استراتژیک در اکوسیستم پلیاستیشن |
|---|---|---|
| تحکیم کرنل و معماری سیستمعامل | ۵۰ درصد | بازنویسی ماژولهای پرخطر و حذف رخنههای فضای کاربری |
| برنامههای باگبانتی و ممیزی خارجی | ۲۹ درصد | جذب نخبگان امنیتی و جلوگیری از افشای عمومی زیرودیها |
| تحقیق و توسعه سیلیکون PS6 | ۲۱ درصد | طراحی اختصاصی چیپهای امنیتی و هایپروایزر سطح صفر |
ماتریس ارزیابی ریسک و پدافند سایبری اکوسیستم پلیاستیشن
| بردار تهدید / آسیبپذیری | سطح ریسک | راهکار دفاعی و مهندسی سونی |
|---|---|---|
| تسخیر رینگ صفر از طریق سرریز بافر وبکیت | بحرانی | جداسازی کامل پردازه مرورگر از طریق ریزهسته و سلب کلیه دسترسیهای سیستمی مستقیم. |
| اجرای بستههای غیرمجاز با دستکاری FPKG | ریسک بالا | اعتبارسنجی بلادرنگ کلیدهای رمزنگاری در انکلاو امنیتی سختافزاری پردازنده. |
| تزریق کدهای تقلب و چیت در لابیهای مولتیپلیر | ریسک بالا | گواهی اصالت باینری با معماری Attestation از راه دور متصل به سرورهای PSN. |
| نفوذ به فریمور از طریق درگاههای اشکالزدایی | مهارشده | مسدودسازی سختافزاری فیوزهای دیباگ در خط تولید کارخانه. |
ترمینال سایبری و لاگ تلهمتری بنچمارک امنیتی
حق گیمرهای قانونمدار پایمال نشود؛ چالش عدالت و کرامت در اکوسیستم سونی
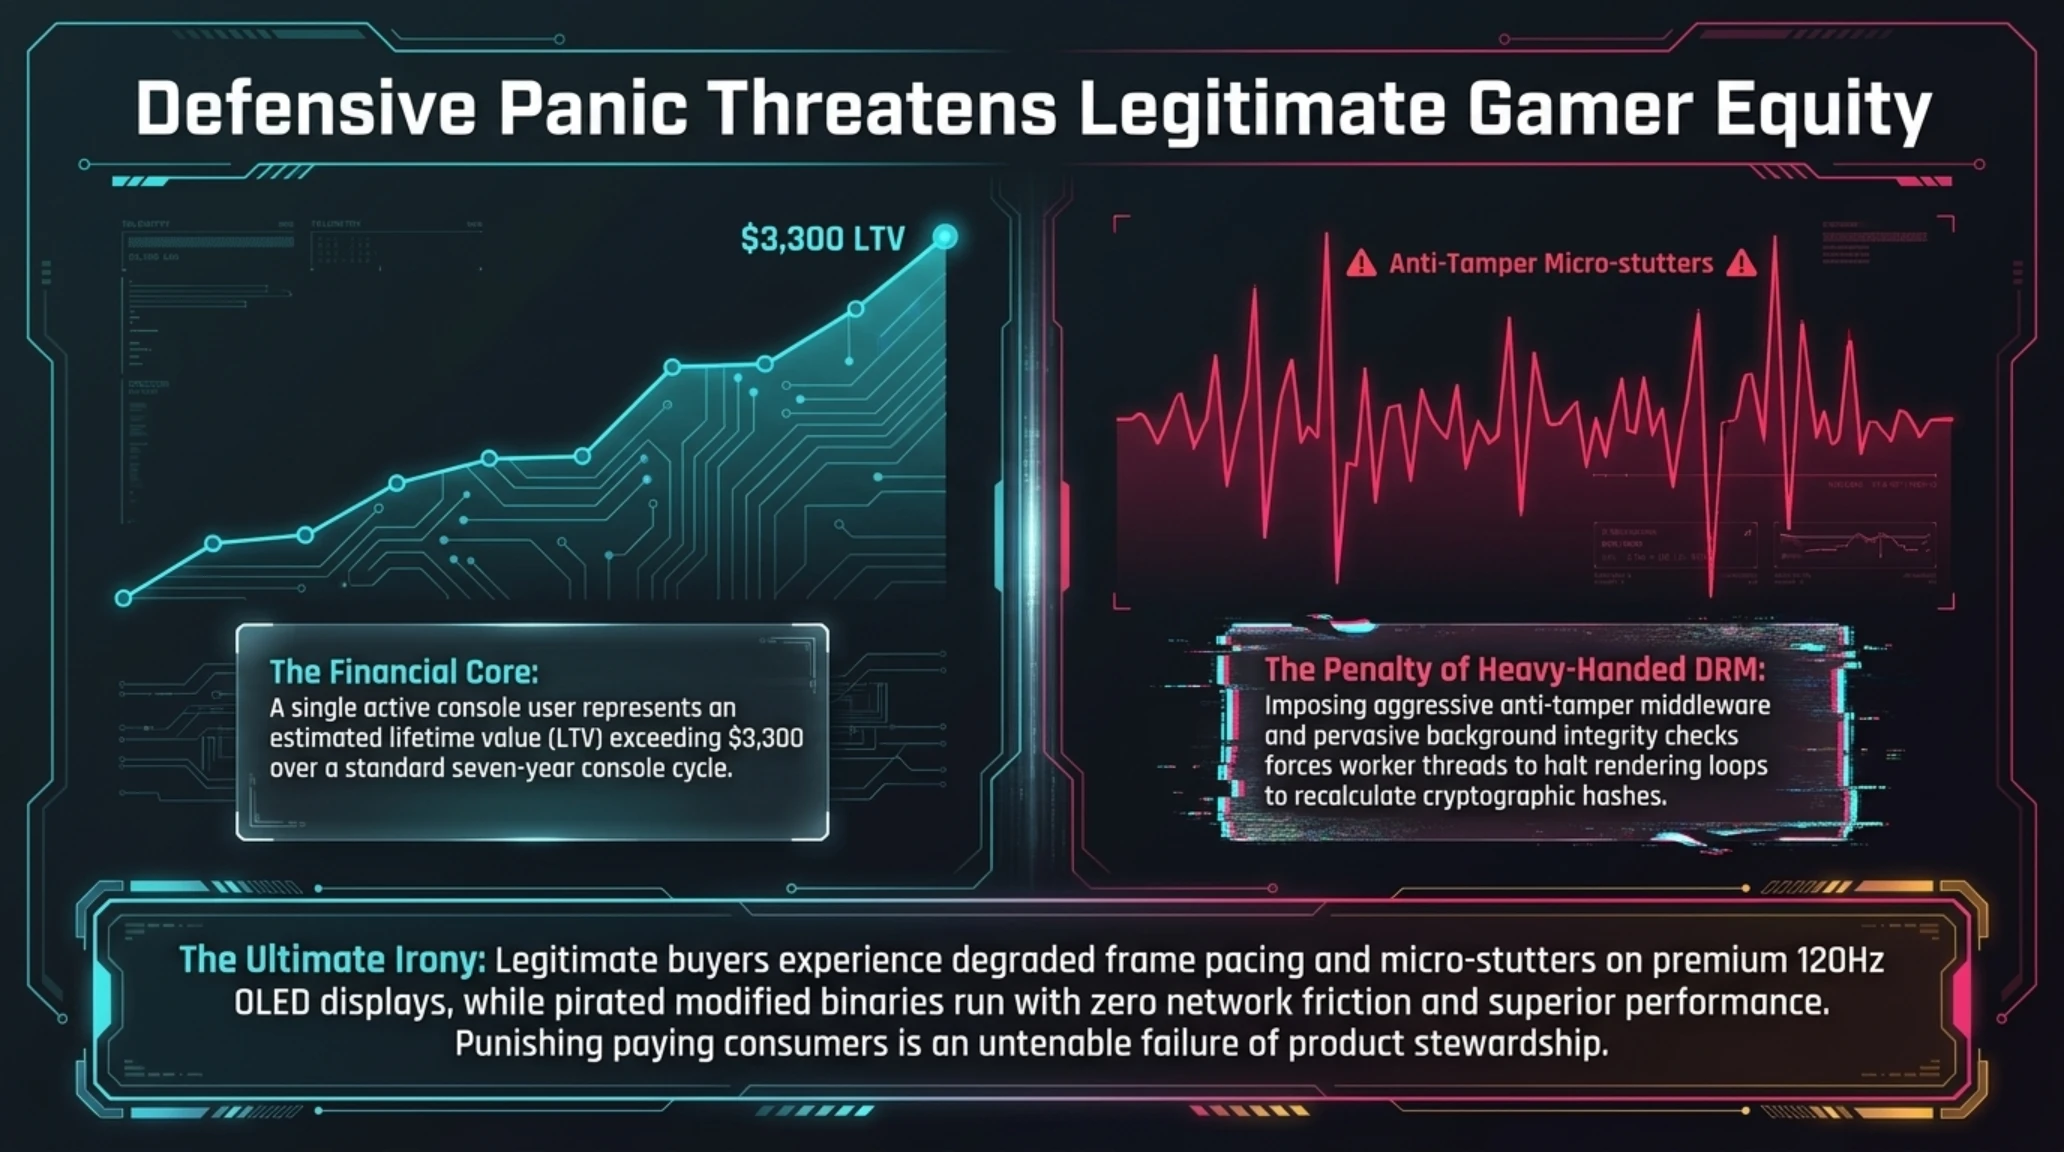
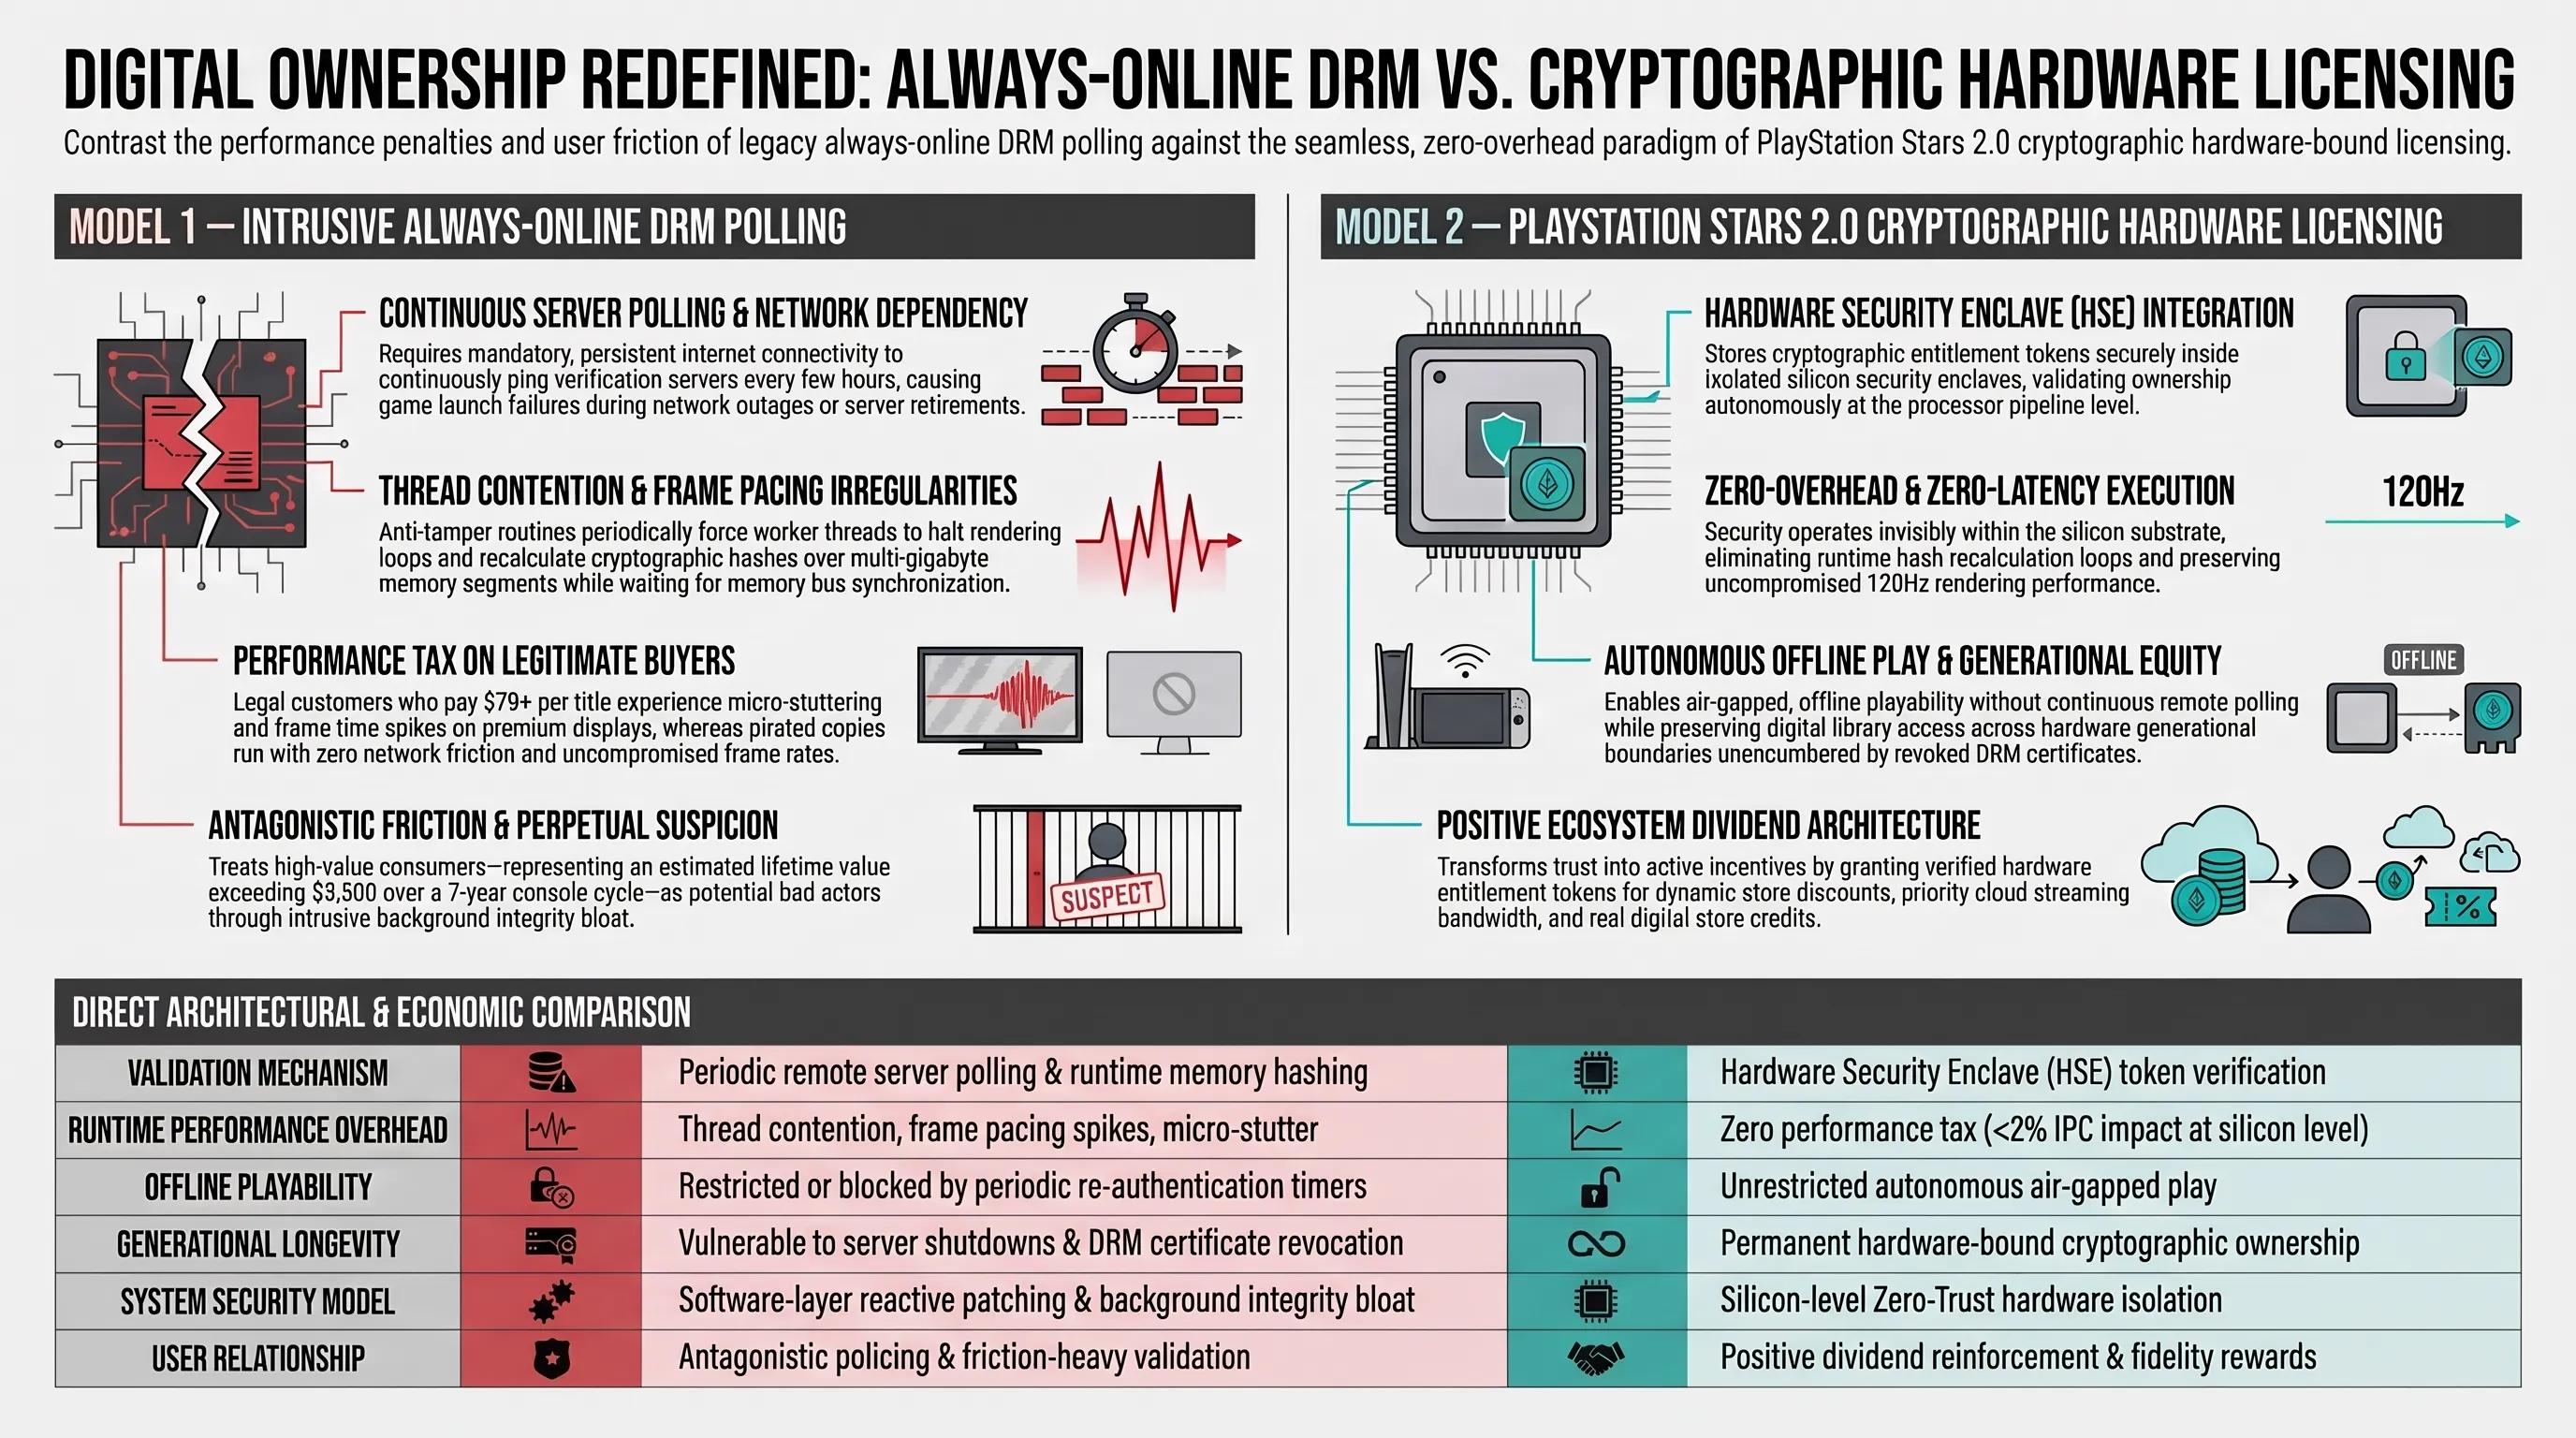
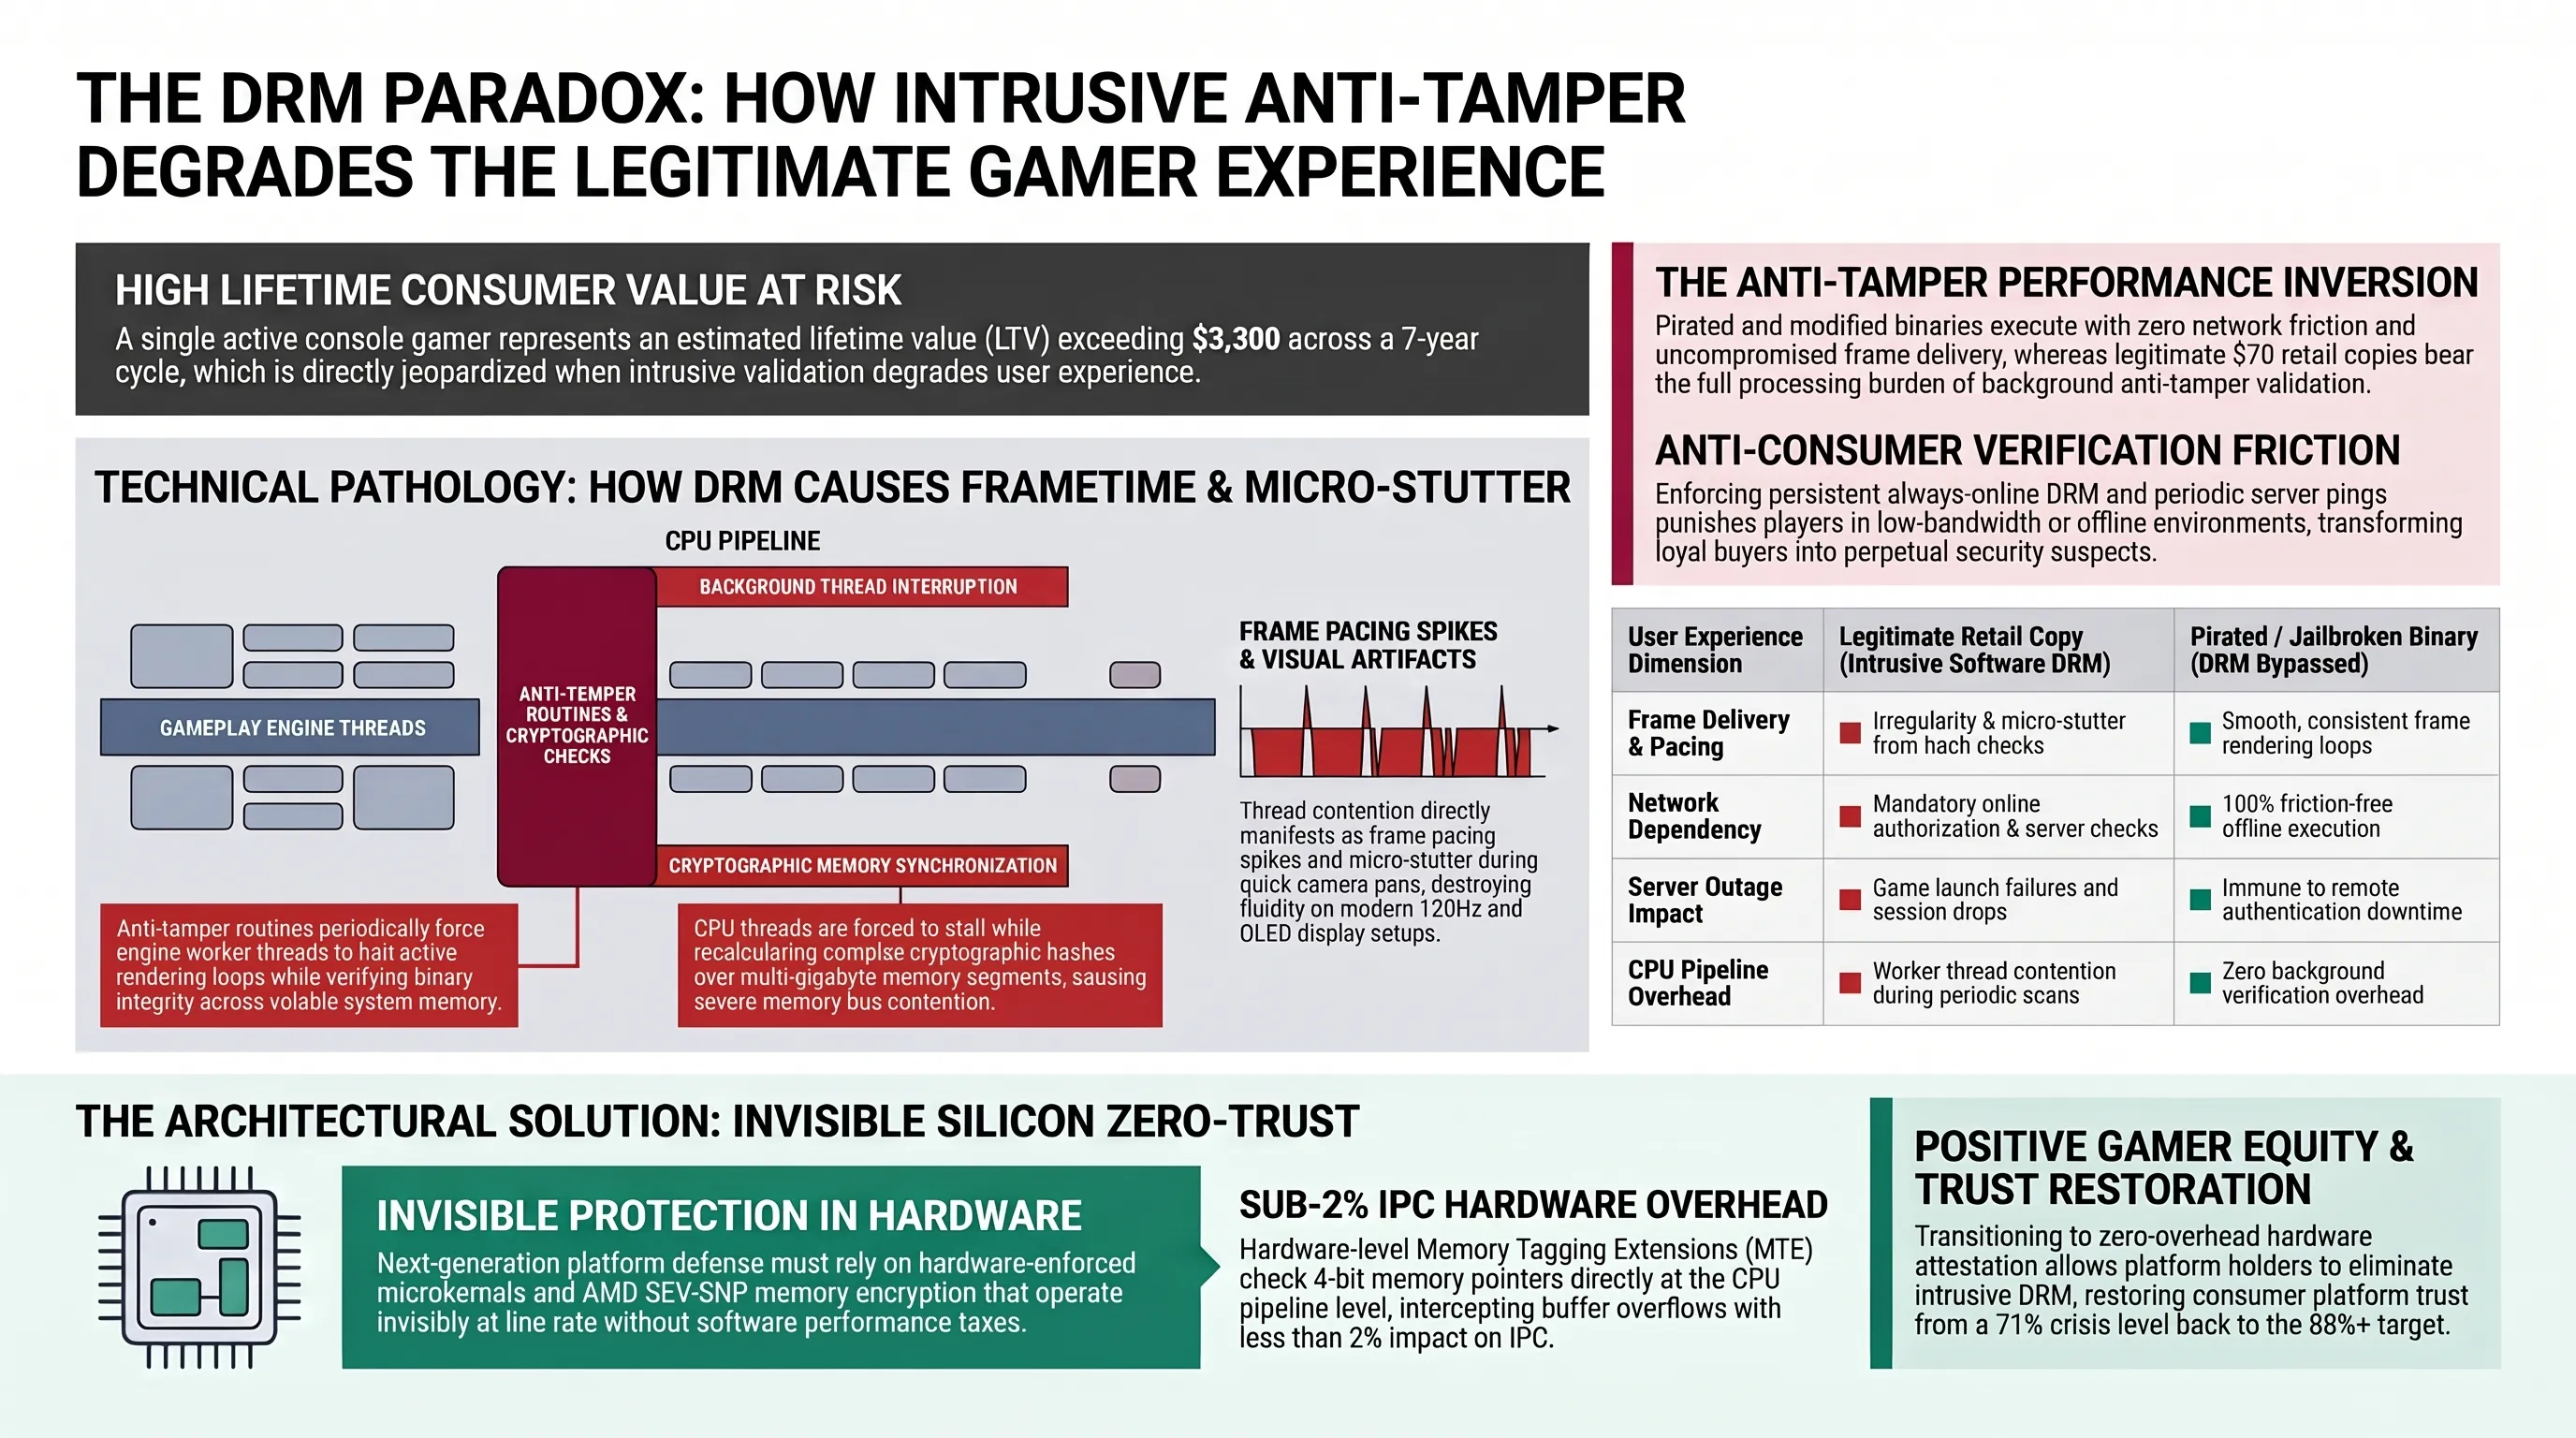
در گیرودار نبردهای سهمگین مهندسی میان هکرها و متخصصان امنیت سونی، گروهی که بیش از همه در معرض آسیب و بیعدالتی ساختاری قرار دارند، جامعه میلیونی کاربرانی هستند که با پرداخت هزینههای سنگین ۷۰ دلاری برای عناوین تراز اول و تمدید ماهانه یا سالانه اشتراکهای پرهزینه پلیاستیشن پلاس (PlayStation Plus)، چرخهای اقتصادی این صنعت را به گردش درمیآورند. تجربه تاریخی صنعت گیم ثابت کرده است که هرگاه شرکتهای بزرگ در مهار دزدی دریایی و جیلبریک شکست میخورند، اولین واکنش خشمگینانه آنها اعمال محدودیتهای سختگیرانهتر، تحمیل اتصال اینترنتی دائمی (Always-Online DRM) و افزودن لایههای سنگین رمزنگاری است که در عمل، بازی را برای کاربر قانونی به کابوسی کُند و آزاردهنده تبدیل میکند.
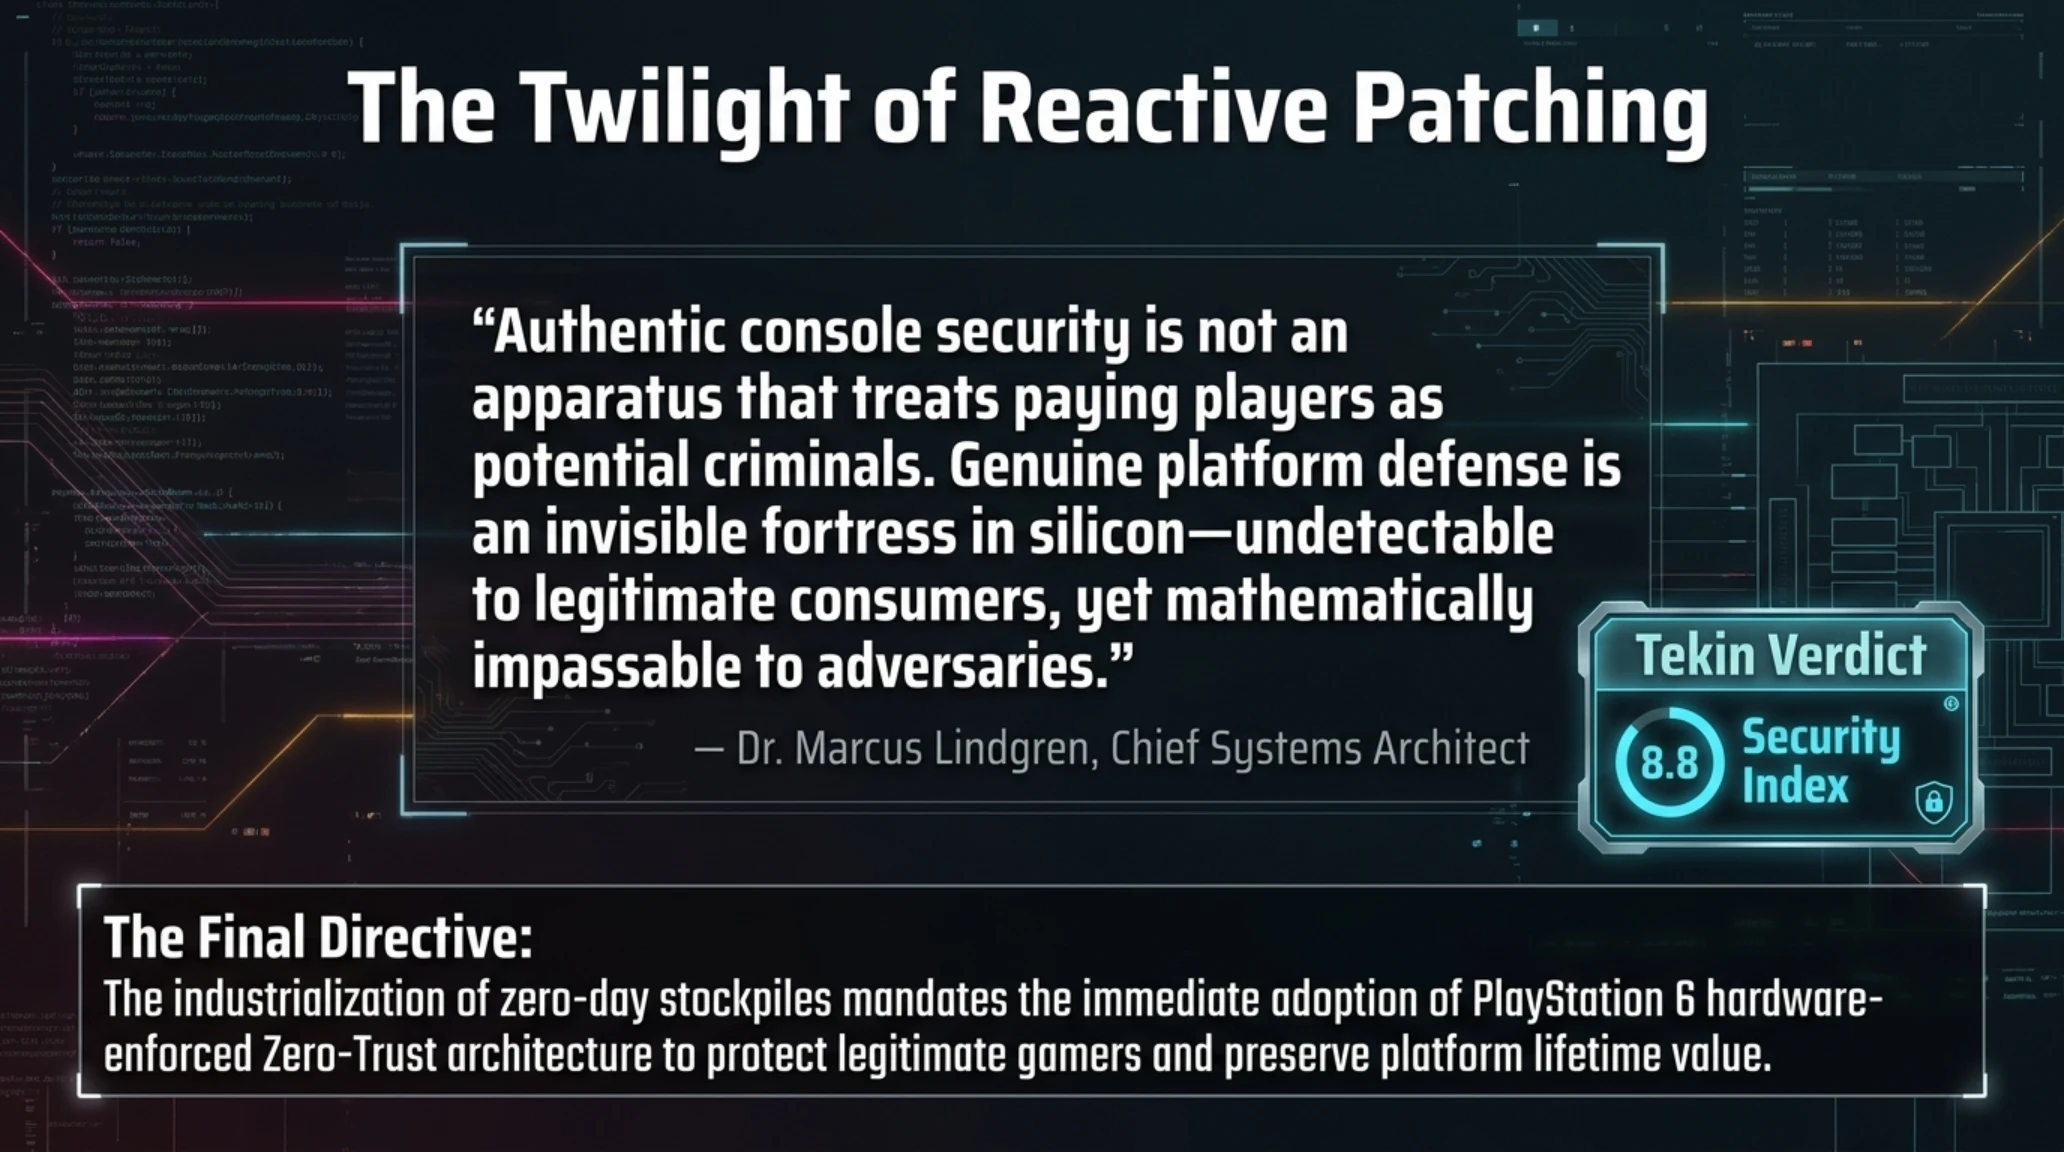
هیچ چیز برای یک گیمر وفادار دلسردکنندهتر از آن نیست که ببیند نسخههای دستکاریشده یا غیررسمی بدون هیچگونه افت فریم یا سربار پردازشی اجرا میشوند، در حالی که کنسول قانونی او به دلیل بررسیهای مکرر سرورهای احراز هویت، در هنگام قطعی موقت اینترنت از اجرای بازی خریداریشده سر باز میزند. اگر سونی بخواهد در نسل بعدی از حق مشترکین قانونی خود حراست کند، رویکرد امنیتی او نباید تنبیهی باشد. امنیت اصیل در سیلیکون و پشتصحنه اتفاق میافتد؛ جایی که کاربر حتی متوجه حضور آن نمیشود. تحمیل قفلهای نرمافزاری سنگین که نرخ فریم را کاهش میدهند یا بارگذاری بافتها را به تاخیر میاندازند، نقض مستقیم حقوق مصرفکنندهای است که برای بالاترین کیفیت فنی پول پرداخته است.
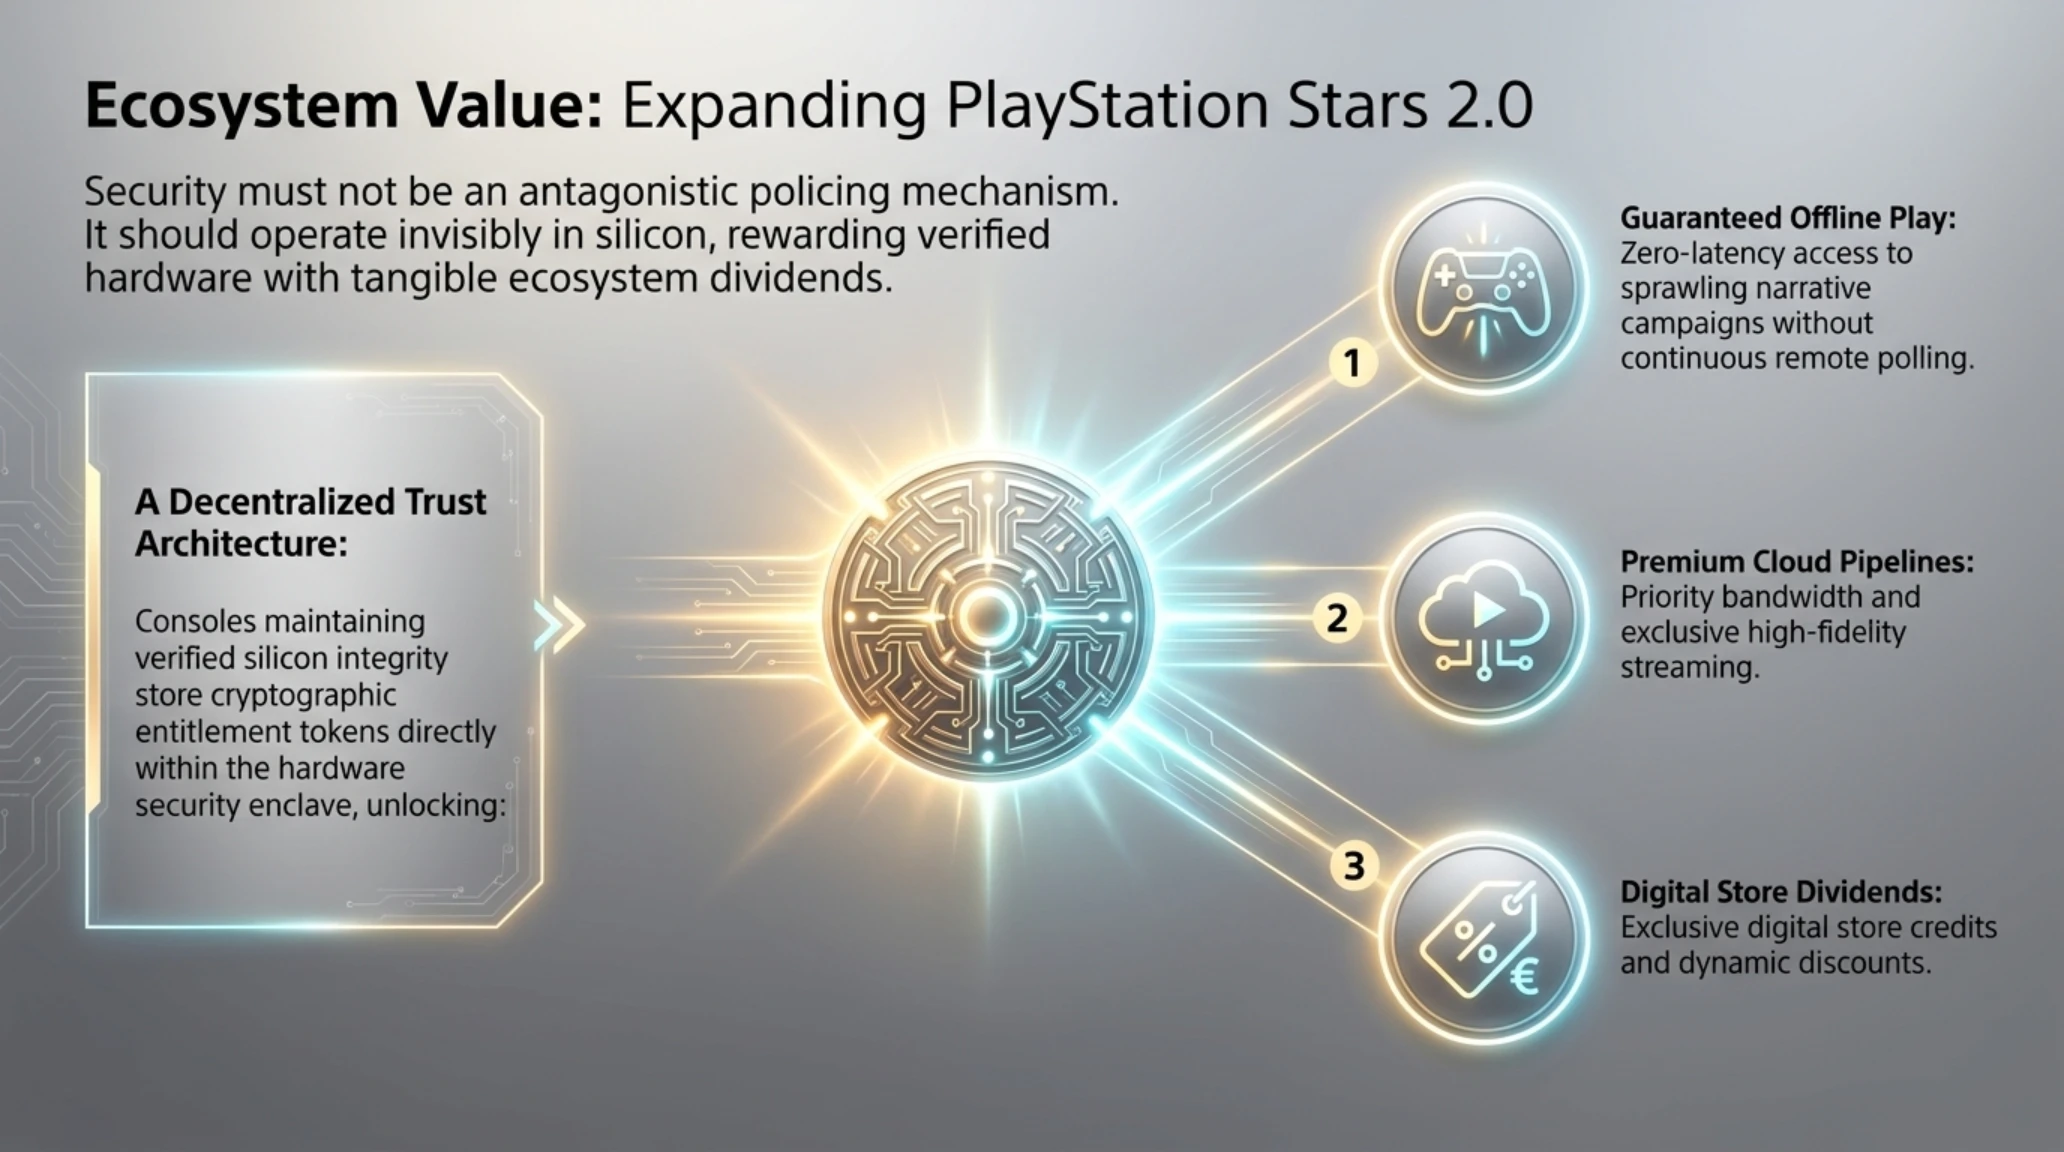
علاوه بر این، بزرگترین تهدید جیلبریک برای کاربران قانونی در بخش چندنفره و آنلاین پدیدار میشود. با شکسته شدن کرنل کنسول، راه برای تزریق چیتها، کدهای نشانهگیری خودکار (Aimbot) و دستکاری بستههای شبکه در لابیهای عمومی باز میشود. سونی باید با تقویت مکانیزمهای گواهی اصالت از راه دور (Remote Attestation)، کنسولهای دستکاریشده را فوراً و پیش از ورود به بخش آنلاین شناسایی و قرنطینه کند تا سلامت لابیهای چندنفره خدشهدار نشود. همزمان، سونی باید سیاستهای انگیزشی خود مانند برنامه وفاداری پلیاستیشن استارز (PlayStation Stars) را به پاداشهای واقعی ملموس، از تخفیفهای ویژه بر روی محتواهای انحصاری گرفته تا دسترسی به قابلیتهای پردازش ابری پرسرعت، ارتقا دهد تا کاربر قانونی احساس کند وفاداری او نه یک هزینه یکطرفه، بلکه یک سرمایهگذاری متقابل و محترمانه در خانواده پلیاستیشن است.
تجربه پیادهسازی قفلهای نرمافزاری ضد دستکاری در پلتفرم رایانههای شخصی نظیر دنوو (Denuvo Anti-Tamper) نشان داده است که پایش مداوم رشتههای حافظه در حین رندر فریمها میتواند منجر به نوسان زمان فریم (Frame-Time Spikes) و افت فاحش پرفورمنس در صحنههای شلوغ بازی شود. گیمری که کنسول ۵۰۰ تا ۷۰۰ دلاری پلیاستیشن را خریداری کرده، انتظار دارد پردازنده تمام توان خود را صرف پردازش گرافیک، هوش مصنوعی و نرخ نوسازی تصویر کند؛ نه اینکه درصد قابلتوجهی از سیکلهای پردازشی صرف اجرای کدهای مبهمسازی (Obfuscation) و چکسامهای بیپایان امنیتی شود. سونی باید هوشیار باشد که مبارزه با جامعه جیلبریک نباید به قیمت افت کیفیت بصری و فنی بازیها برای مشتریان دستبهجیب تمام شود.
صیانت از حق بازی به صورت آفلاین، سنگ محک دیگری در سنجش احترام شرکت به مشتریان است. بسیاری از خریداران قانونی در مناطقی زندگی میکنند که اینترنت با قطعیهای متناوب روبروست یا ترجیح میدهند در سفرها و بدون اتصال به شبکه به تجربه بازیهای داستانی تکنفره بپردازند. سلب حق اجرای بازی آفلاین به بهانه بستن رخنههای فریمور ۱۴.۲۰، بزرگترین هدیه تبلیغاتی سونی به مروجان نسخههای غیرقانونی است. پلتفرم پلیاستیشن زمانی قویترین و پایدارترین اکوسیستم خواهد بود که خریدار قانونی احساس کند به عنوان یک شریک محترم دیده میشود، نه مظنونی که باید هر ساعت بیگناهی خود را به سرورهای توکیو اثبات نماید.
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تحلیل اعتماد کاربران: سقوط فریمور ۱۴.۲۰ اعتماد کاربران را به کف ۷۱ درصد رسانده است؛ گذار به معماری امنیتی سختافزاری در پلیاستیشن ۶ تنها راه بازگرداندن شاخص رضایت به بالای ۸۸ درصد خواهد بود.
- آشکارسازی نقاط ضعف بنیادین کرنل FreeBSD پیش از عرضه عناوین بزرگ سال ۲۰۲۶ و ۲۰۲۷.
- انگیزه قدرتمند برای گذار کامل به هایپروایزر سطح صفر و ریزهستهها در کنسول پلیاستیشن ۶.
- ضرورت ارتقای بودجه و جذابیت مالی برنامه باگ بانتی سونی در پلتفرم هکر وان.
- اثبات ناکارآمدی DRMهای سنتی و ضرورت تکریم مصرفکنندگان قانونی.
- خطر گسترش تقلب و ابزارهای مداخلهگر در بازیهای چندنفره آنلاین در صورت باز شدن دسترسی کرنل.
- آسیب موقت به اعتبار سونی در حفاظت سریع از پلتفرم پس از انتشار فریمور ۱۴.۲۰.
- احتمال اعمال محدودیتهای شتابزده بر روی کاربران عادی در پچهای اضطراری آینده.
حکم نهایی تحریریه و فهرست منابع رسمی
پایان عصر وصلهپینههای نرمافزاری و آغاز رنسانس سیلیکونی سونی
سقوط فریمور ۱۴.۲۰ سندی قاطع بر ضرورت تغییر پارادایم امنیتی از پچهای واکنشی به معماری نفوذناپذیر سختافزاری در نسل دهم است؛ مسیری که در آن کرامت و آرامش خریداران قانونی همواره در اولویت نخست قرار دارد.
- یوروگیمر (Eurogamer): گزارش تحلیلی پیرامون وضعیت امنیت پلتفرمهای پلیاستیشن
- دی ورج (The Verge): بررسی آسیبپذیریهای سیستمعامل پروسپرو و فریمورهای نسل نهم
- بلیپینگ کامپیوتر (BleepingComputer): پوشش تخصصی زنجیره اکسپلویتهای وبکیت و مسدودسازیهای امنیتی
- وایرد (Wired): آینده معماریهای سختافزاری Zero-Trust در کنسولهای نسل دهم
پرسشهای متداول و تحلیلهای فنی پیرامون فریمور ۱۴.۲۰ و امنیت نسل بعد
چرا فریمور ۱۴.۲۰ پلیاستیشن ۵ تنها ۸ ساعت پس از انتشار هک شد؟
زیرا تیم امنیتی سونی تنها نقاط افشاشده قبلی را پچ کرده بود، در حالی که پژوهشگران مجموعهای از آسیبپذیریهای ذخیرهشده زیرودی در مفسرهای وبکیت و اسکریپتهای لوآ را در اختیار داشتند و توانستند زنجیره اکسپلویت را بلافاصله بازسازی کنند.
آیا این نفوذ به معنای امکان اجرای رایگان تمامی بازیهای جدید است؟
خیر، دستیابی فعلی در لایه فضای کاربری و دور زدن وبکیت و بارگذاری لوآ اثبات شده است و اجرای بازیهای تجاری جدید نیازمند شکست کامل کلیدهای هایپروایزر و استانداردهای رمزنگاری سامانه است.
چرا هسته یکپارچه Prospero OS در برابر حملات آسیبپذیر است؟
چون سیستمعامل پروسپرو بر پایه هسته یکپارچه FreeBSD طراحی شده که در آن کلیه درایورها و هسته در یک فضای حافظه مشترک اجرا میشوند و نفوذ از یک ماژول فرعی مستقیماً کل هسته را در معرض خطر قرار میدهد.
سونی برای کنسول پلیاستیشن ۶ چه تغییر ساختاری در امنیت ایجاد خواهد کرد؟
سونی ناچار است به معماری ریزهسته مانند seL4، هایپروایزر سختافزاری نوع صفر با AMD SEV-SNP و فناوری برچسبگذاری سختافزاری حافظه (MTE) روی آورد تا حتی با سرریز بافر، نفوذی به سیستم صورت نگیرد.
چگونه میتوان از حقوق خریداران قانونی بازیها محافظت کرد تا دلسرد نشوند؟
سونی باید از اعمال DRMهای سنگین آفلاین و کُندکننده پرفورمنس خودداری کند، با گواهی اصالت بلادرنگ مانع نفوذ چیترها به بخش آنلاین شود و با پاداشهای ارزشمند پلیاستیشن استارز به وفاداری خریداران قانونی احترام بگذارد.
آیا کنسولهای معمولی کاربران در معرض خطر هک ریموت و سرقت اطلاعات قرار دارند؟
خیر، این اکسپلویتها مستلزم تعامل فیزیکی کاربر، ورود به آدرسهای وب دستکاریشده یا بارگذاری دستی اسکریپتها هستند و کنسولهای متصل به PSN که بازیهای قانونی انجام میدهند از سوی هکرها تهدید نخواهند شد.
گالری تصاویر تکمیلی: تکین آنالیز | سقوط فریمور ۱۴.۲۰ پلیاستیشن ۵ و معماری PS6