تکین گاید | راهنمای جامع پدافند سایبری در برابر P7 DarkSword و رخنه AnyDesk
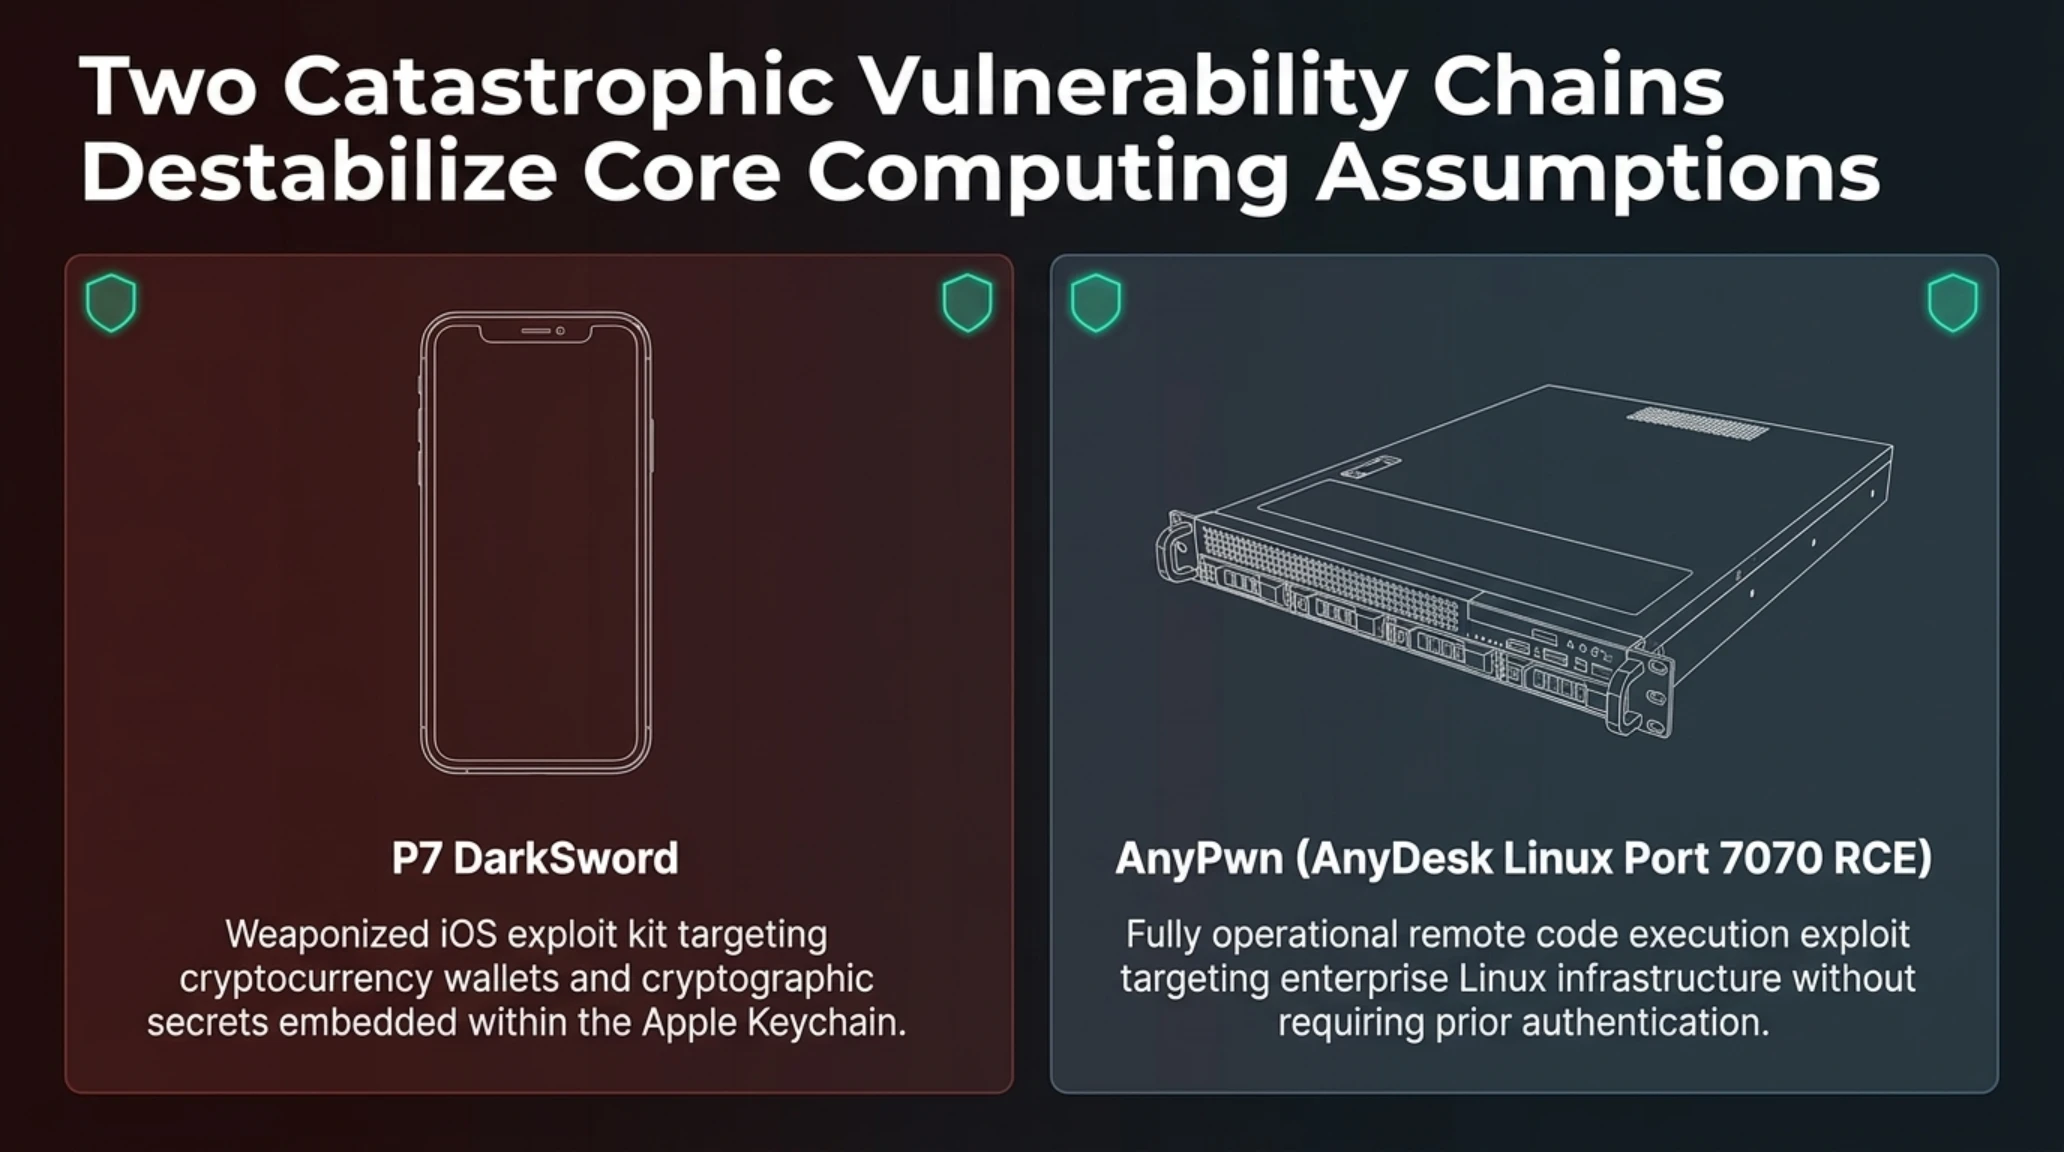
در دومین هفته از اکتبر ۲۰۲۶، چشمانداز امنیت سایبری و داراییهای دیجیتال با انتشار همزمان دو گزارش هولناک از سوی پژوهشگران بینالمللی دچار تکانهای اساسی شد. از یک سو، موسسه تحقیقاتی iVerify از شناسایی و مهندسی معکوس نسخه ارتقایافته و فوقالعاده مخربی از کیت نفوذ بدنام DarkSword در بستر سیستمعامل iOS با برچسب سازمانی P7 DarkSword پرده برداشت. این بدافزار که حاصل تکامل ابزارهای تجاری جاسوسی سایبری و نشت آنها به بازار سیاه است، با یک دگرگونی استراتژیک از جاسوسی صرف دولتی به سمت غارت هدفمند کیفپولهای رمزارز و استخراج کلیدهای خصوصی از کیچین امن اپل چرخش کرده است.
از سوی دیگر، افشای یک آسیبپذیری سرریز بافر پشته در پروتکل نشست کلاینت لینوکسی نرمافزار ریموت دسکتاپ AnyDesk و انتشار عمومی اکسپلویت عملیاتی آن موسوم به AnyPwn در گیتهاب، مدیران سیستم و توسعهدهندگان زیرساخت را در بهت فرو برد. این رخنه مرگبار به مهاجم شبکه اجازه میدهد پیش از آنکه کاربر حتی درخواست اتصال ریموت را روی صفحه نمایش مشاهده یا تایید کند، دسترسی کامل در سطح دسترسی ریشه (Root Access) بر روی ماشینهای لینوکسی هدف به دست آورد و پورت شبکه ۷۰۷۰ را به دروازهای برای ورود بدافزارها و ماینرهای مخفی بدل سازد.
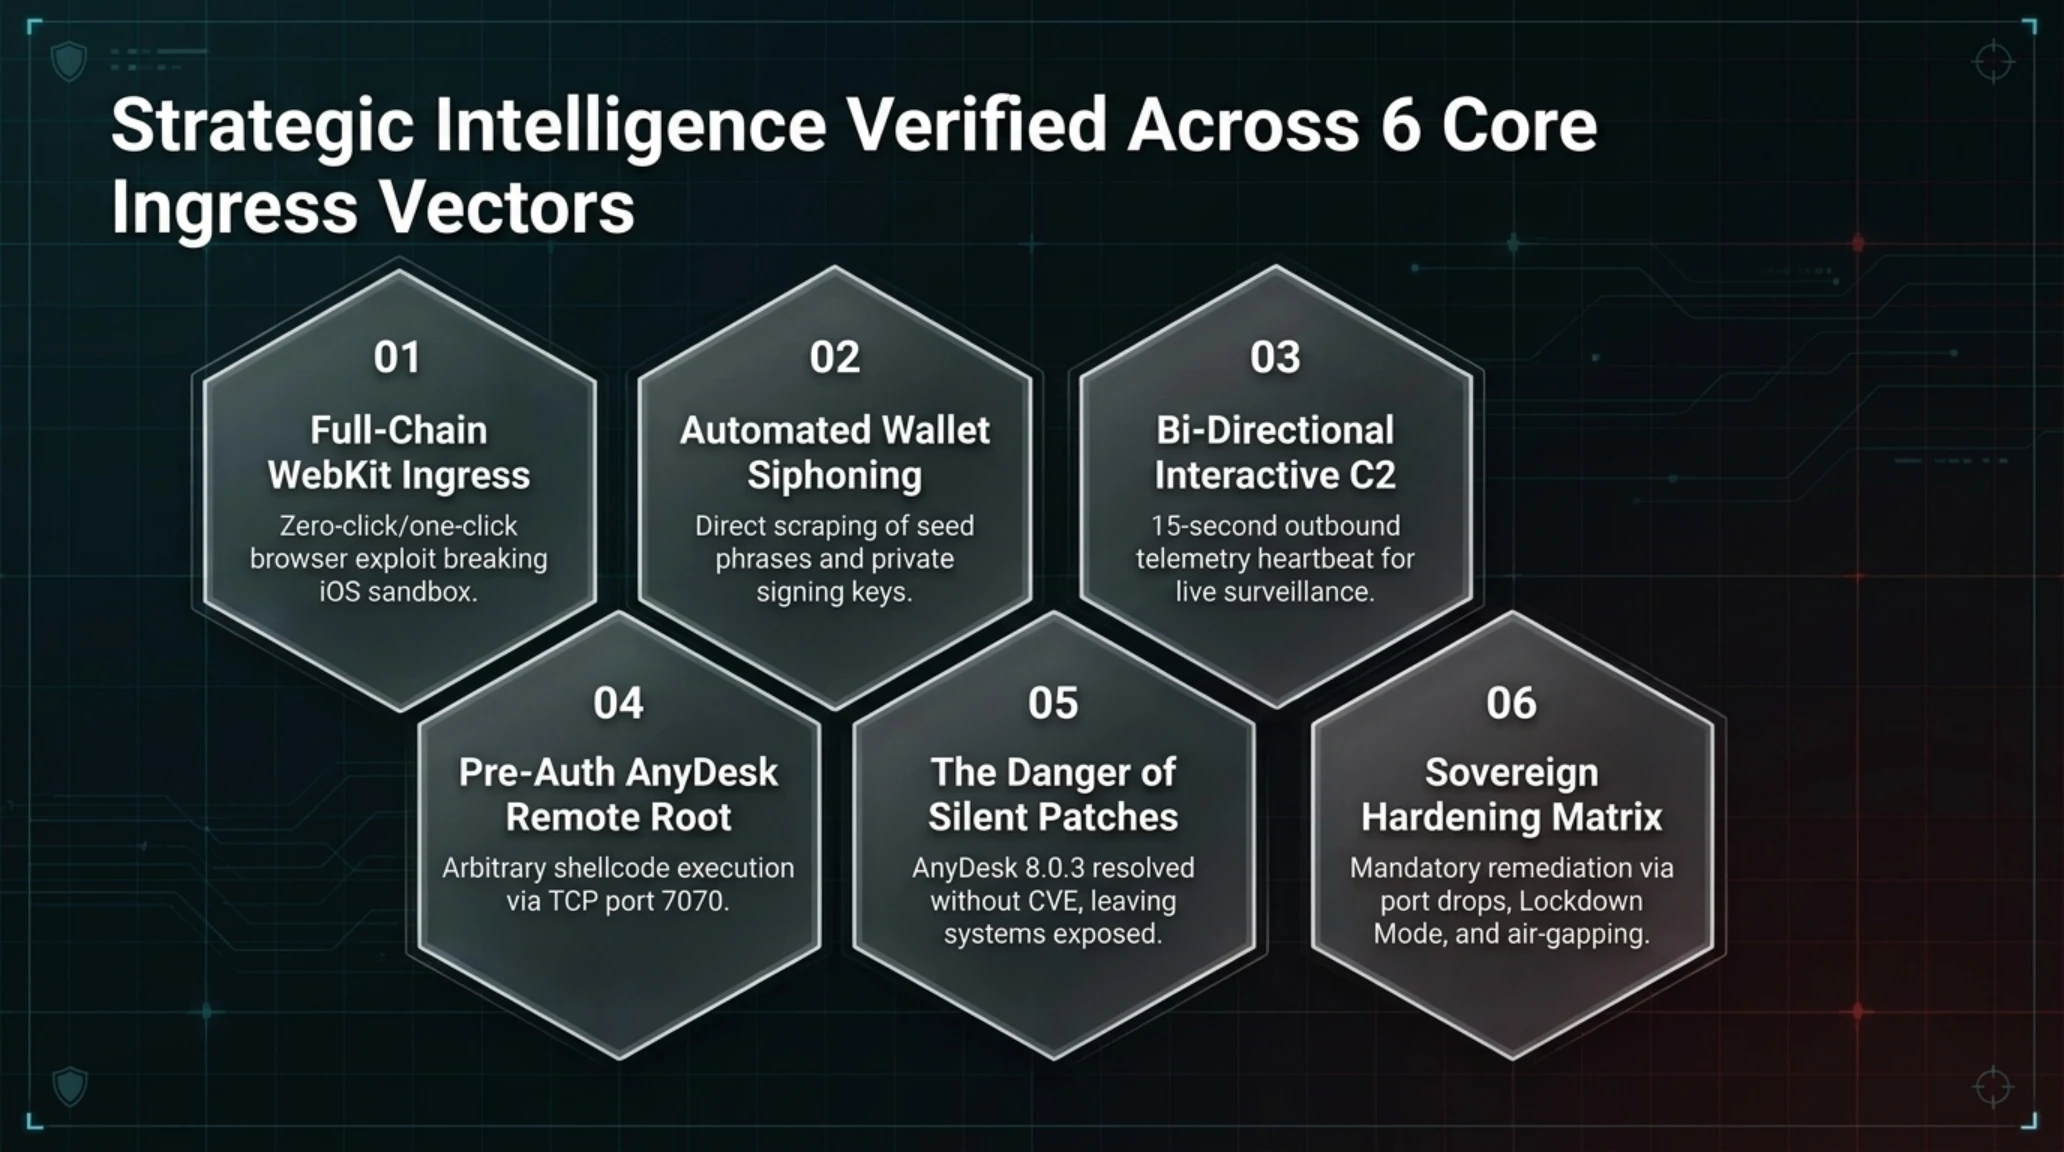
ارزیابی استراتژیک و بردارهای تهاجمی در یک نگاه
همگرایی این دو رویداد، فرضیه سنتی امن بودن اکوسیستمهای بسته مانند iOS و برتری ذاتی لینوکس در برابر حملات دسکتاپ را زیر سوال برده است. در دنیایی که ابزارهای نفوذ سایبری پیشرفته که روزگاری تنها در اختیار سرویسهای اطلاعاتی طراز اول بودند اکنون در بازارهای خاکستری دستبهدست میشوند، هر کاربر داراییهای دیجیتال و هر ادمین شبکه باید درک دقیقی از نحوه عملکرد این سلاحهای سایبری داشته باشد. پیش از این در تحلیل تخصصی نفوذ ارواح سیلیکونی و دژهای امنیت سایبری نسبت به ظهور حملات خودکار و بدافزارهای هدفمند هشدار داده بودیم.
در این راهنمای جامع پدافندی، کارشناسان امنیت سایبری تکینگیم با تکیه بر اسناد فنی آزمایشگاه iVerify و متادیتاهای استخراجشده از اکسپلویت AnyPwn، بردارهای حمله هر دو ابزار را واکاوی کرده و یک پروتکل عملیاتی مدون و بینقص برای محافظت از داراییهای رمزارزی، کلیدهای دسترسی و زیرساختهای متصل به شبکه تدوین نمودهاند.
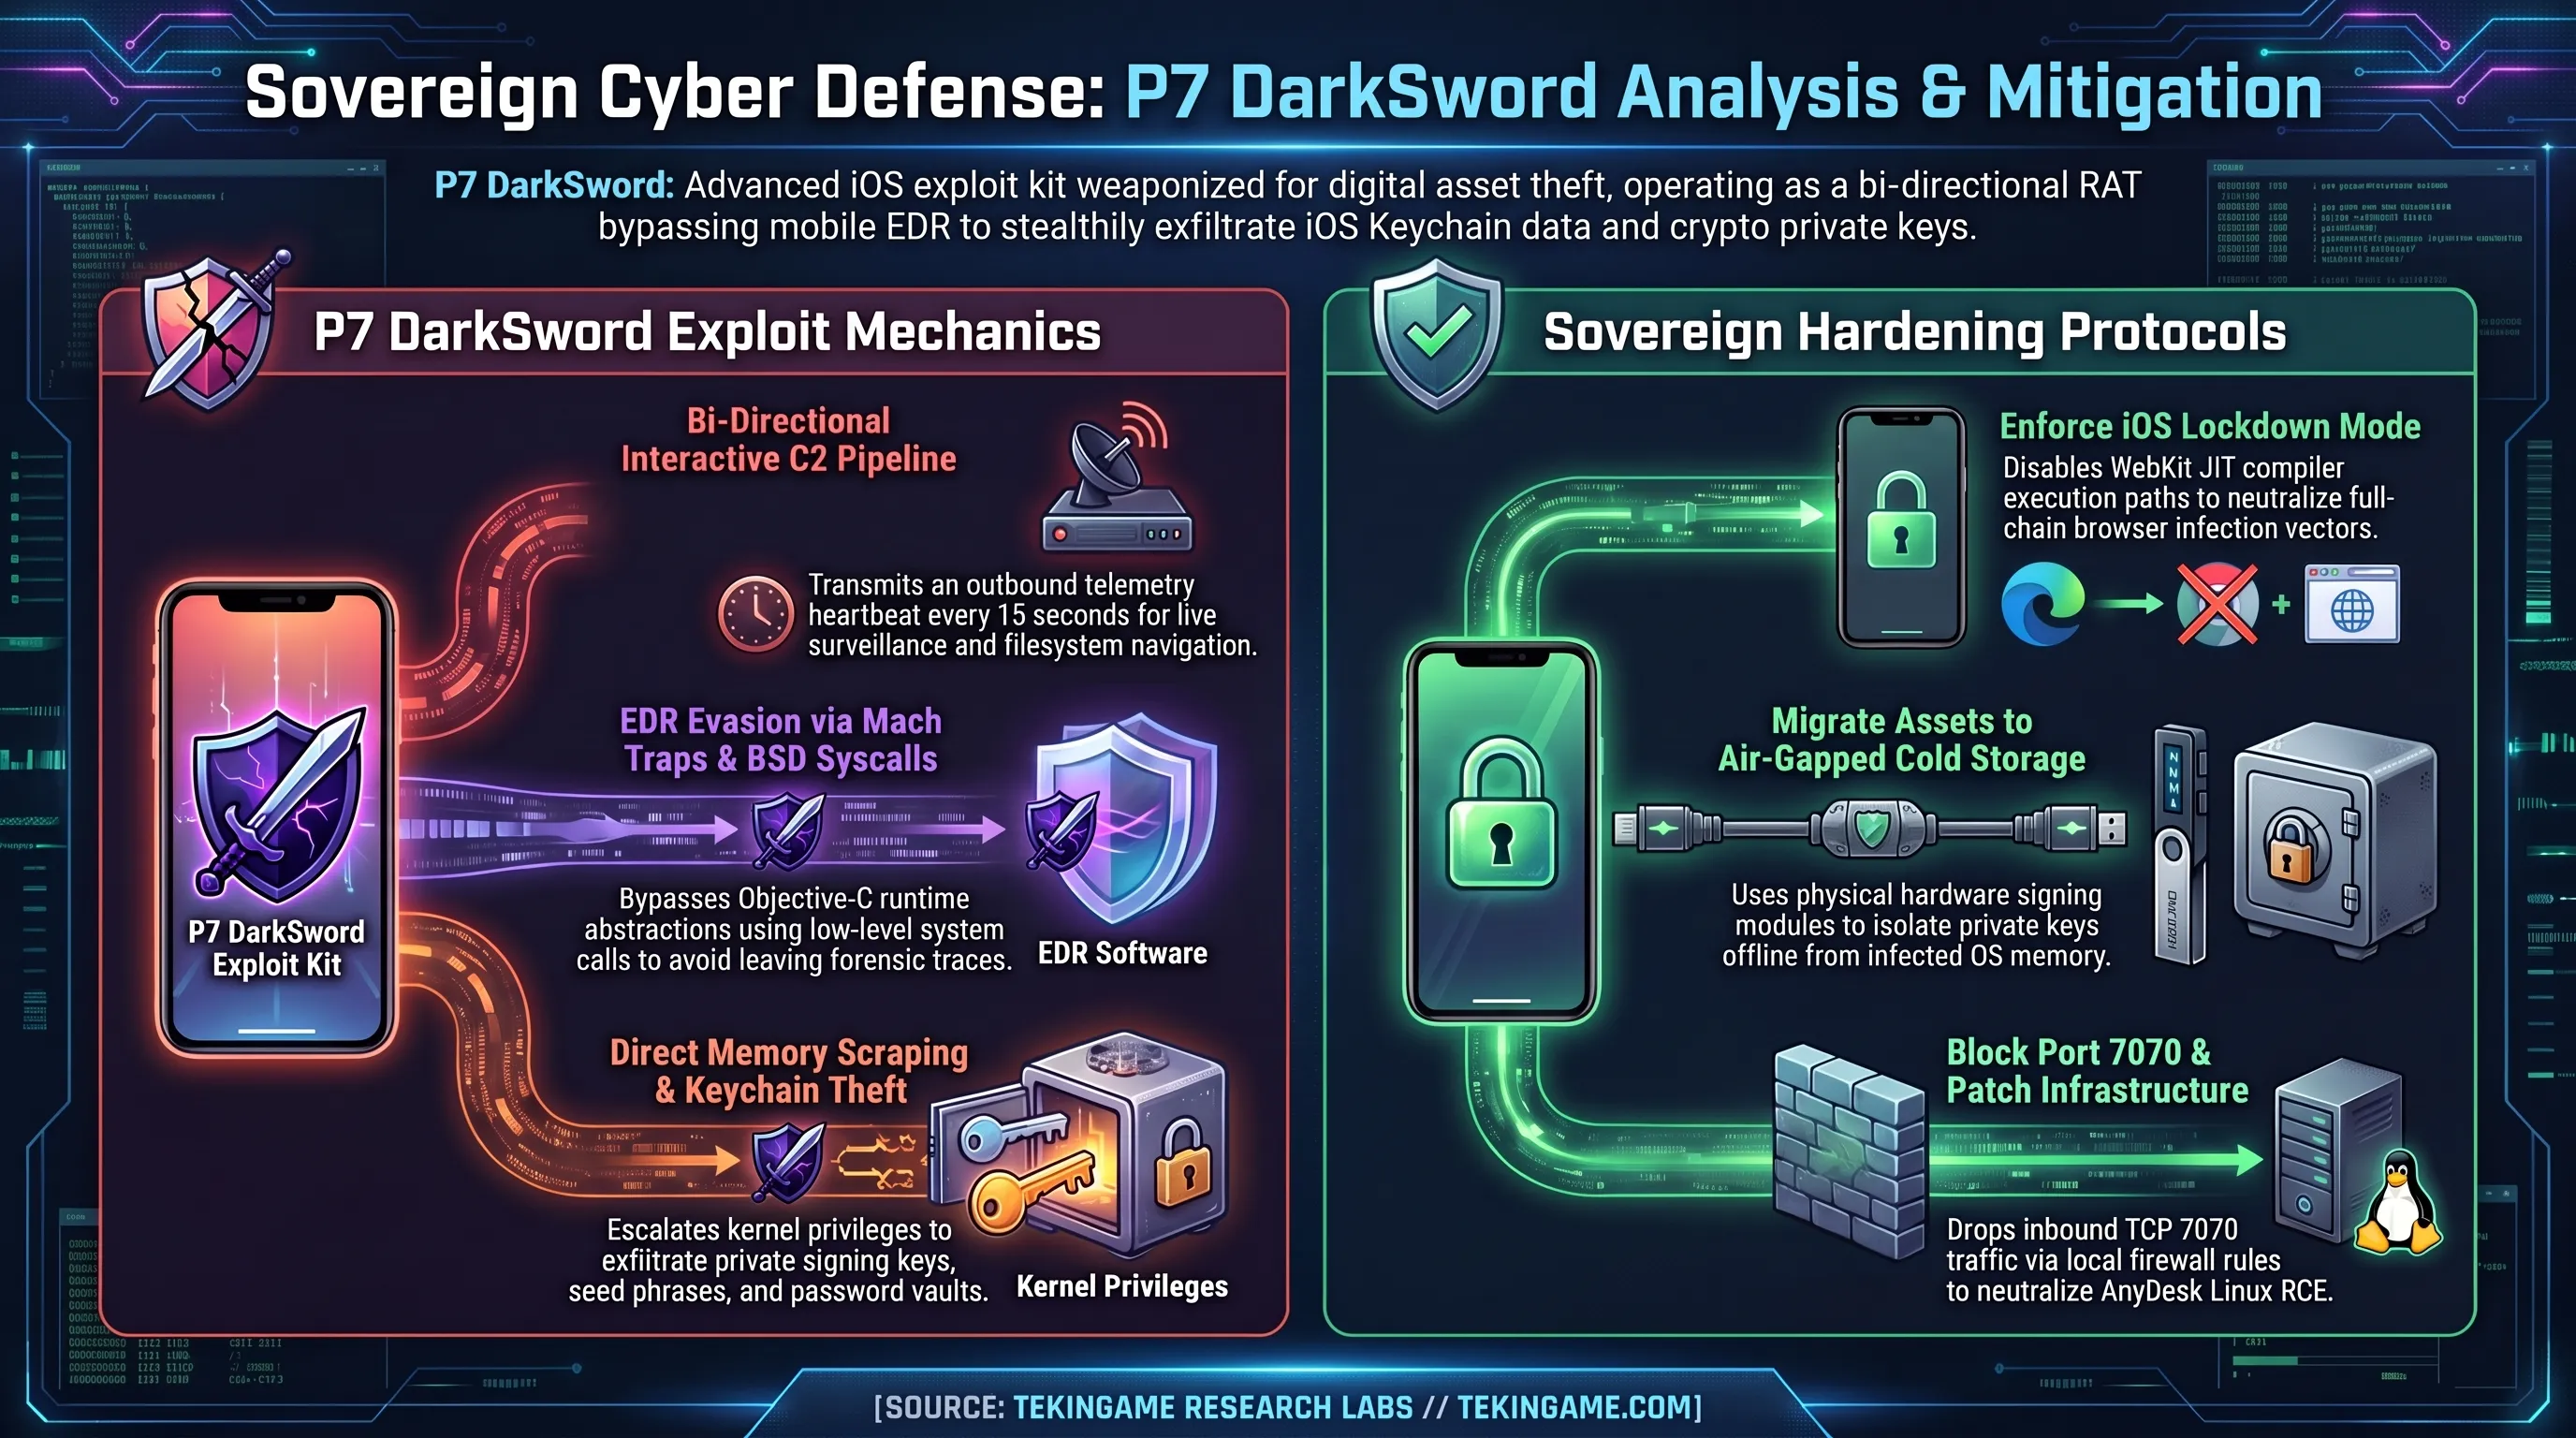
چرا این دو تهدید بازی امنیت سایبری را تغییر میدهند؟
این تحول نشان میدهد که عصر حملات تصادفی به سر آمده و مهاجمان حرفهای به ابزارهای ریموت با دسترسی سطح سیستمی و مکانیزمهای خودکار سرقت کیفپولهای وب۳ مجهز شدهاند که حتی پیشرفتهترین دستگاههای تلفن همراه و لینوکسی را بدون نیاز به هیچ تعامل انسانی فلج میسازد.
در بخشهای بعدی این مقاله، کالبدشکافی خط به خط کدهای P7 DarkSword، فرآیند ردگیری لاگهای نفوذ AnyDesk، مقایسه رفتاری بدافزارها و راهکارهای فوری ایزولهسازی داراییهای رمزارزی با جزئیات کامل فنی ارائه خواهد شد.
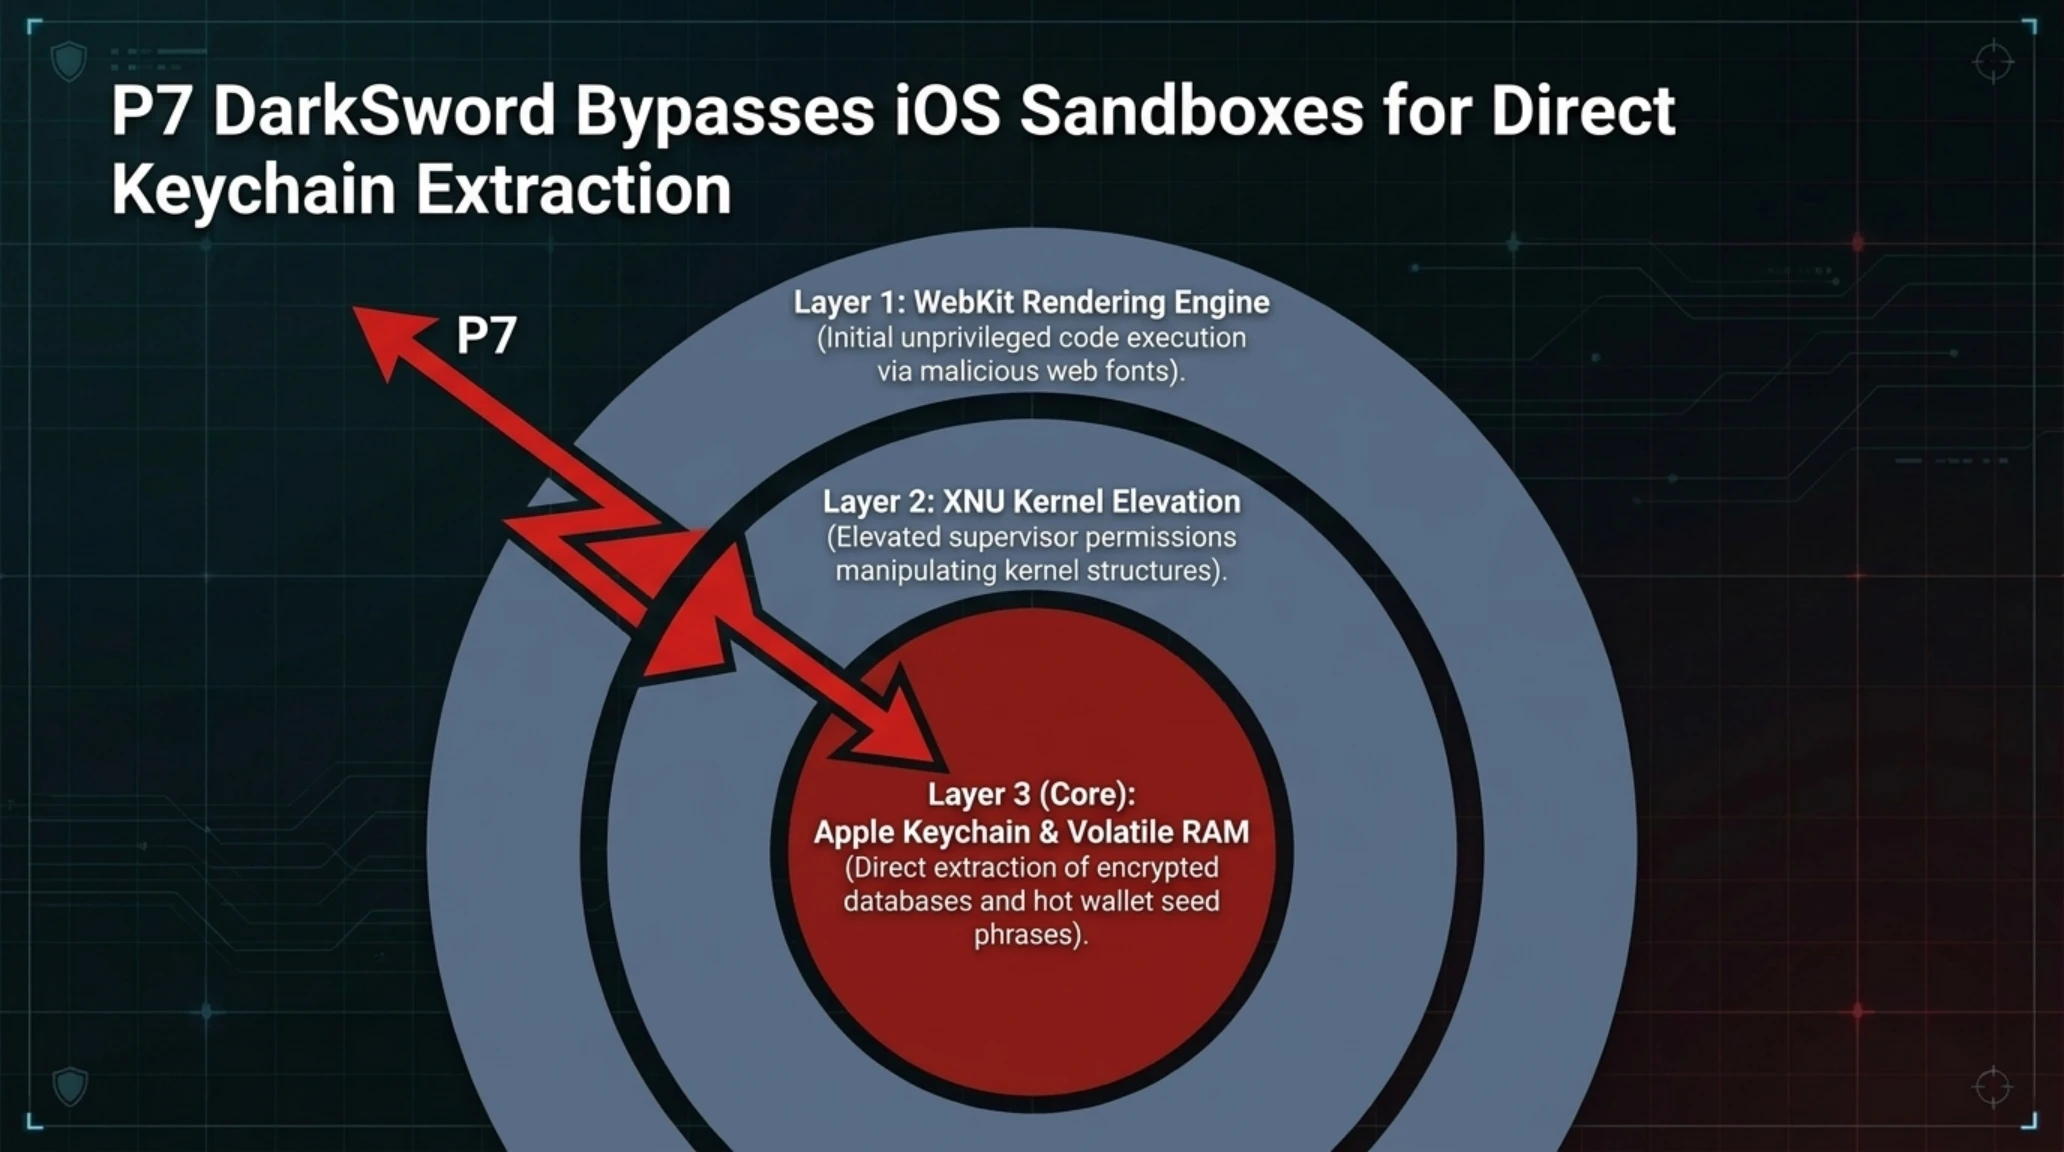
برای درک میزان خطرناک بودن کیت نفوذ P7 DarkSword، باید ابتدا به ریشههای زنجیره بهرهبرداری آن در سیستمعامل آیفون نگاه کنیم. نسخه اولیه DarkSword که در اوایل سال ۲۰۲۶ توسط ائتلافی متشکل از تیم اطلاعات تهدیدات گوگل (GTIG) و لوکاوت افشا شد، یک زنجیره حمله تمامعیار (Full-Chain Exploit) بود که از طریق آسیبپذیریهای روز-صفر مرورگر سافاری و موتور وبکیت عمل میکرد. اما نسخه جدید P7 که توسط پژوهشگران امنیتی iVerify کشف شده، جهش مهندسی حیرتانگیزی را تجربه کرده است. نامگذاری P7 ناشی از پیشوند اختصاصی p7_ در متغیرها و توابع سورسکد دستکاریشده این بدافزار است.
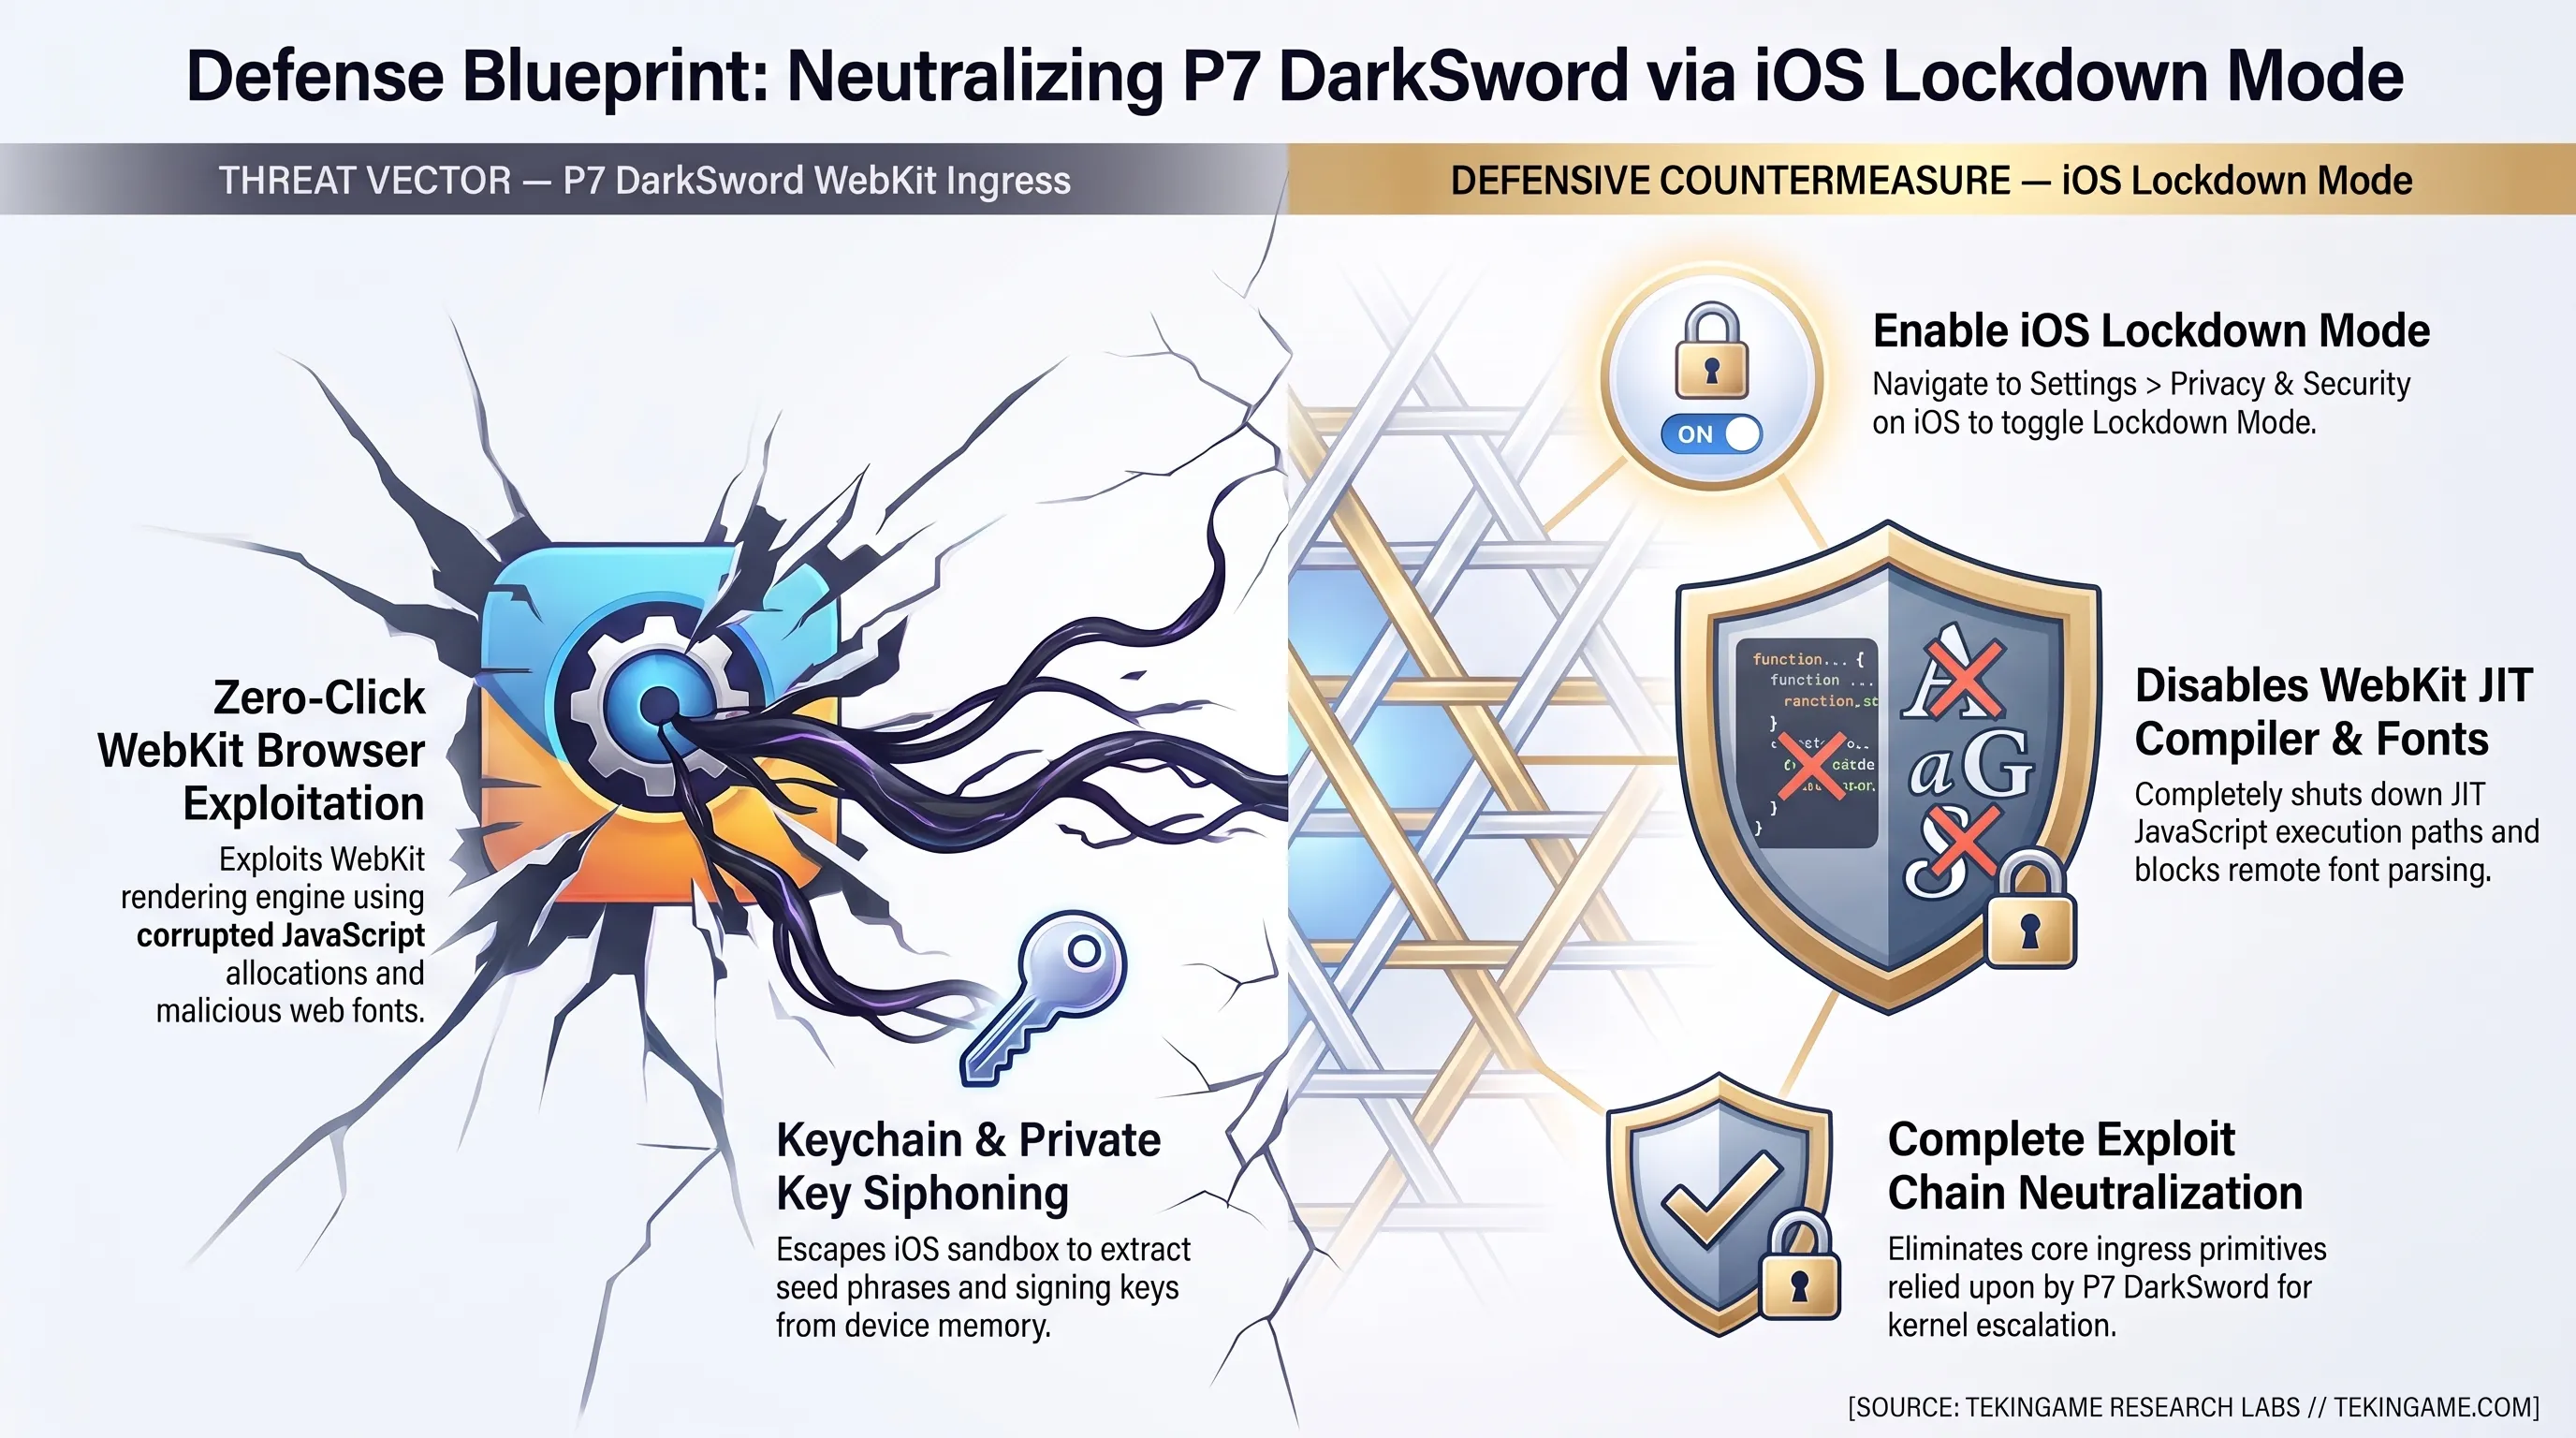
تفاوت بنیادین نسخه P7 در تغییر ماموریت اصلی آن نهفته است. در حالی که نسخههای قبلی بیشتر بر ضبط مکالمات و جاسوسی متنی برای نهادهای امنیتی متمرکز بودند، P7 به طور اختصاصی برای غارت کیفپولهای رمزارز بازطراحی شده است. بدافزار پس از ارتقای دسترسی به سطح هسته (Kernel Privilege)، دایرکتوریهای حساس برنامههای مالی نظیر متامسک، تراستولت، کوینبیس و اکسودوس را ممیزی کرده و عبارتهای بازیابی ۱۲ و ۲۴ کلمهای (Seed Phrases) ذخیرهشده در رجیستری یا حافظه موقت را به همراه کلیدهای خصوصی موجود در پایگاه داده رمزنگاریشده Keychain استخراج میکند.
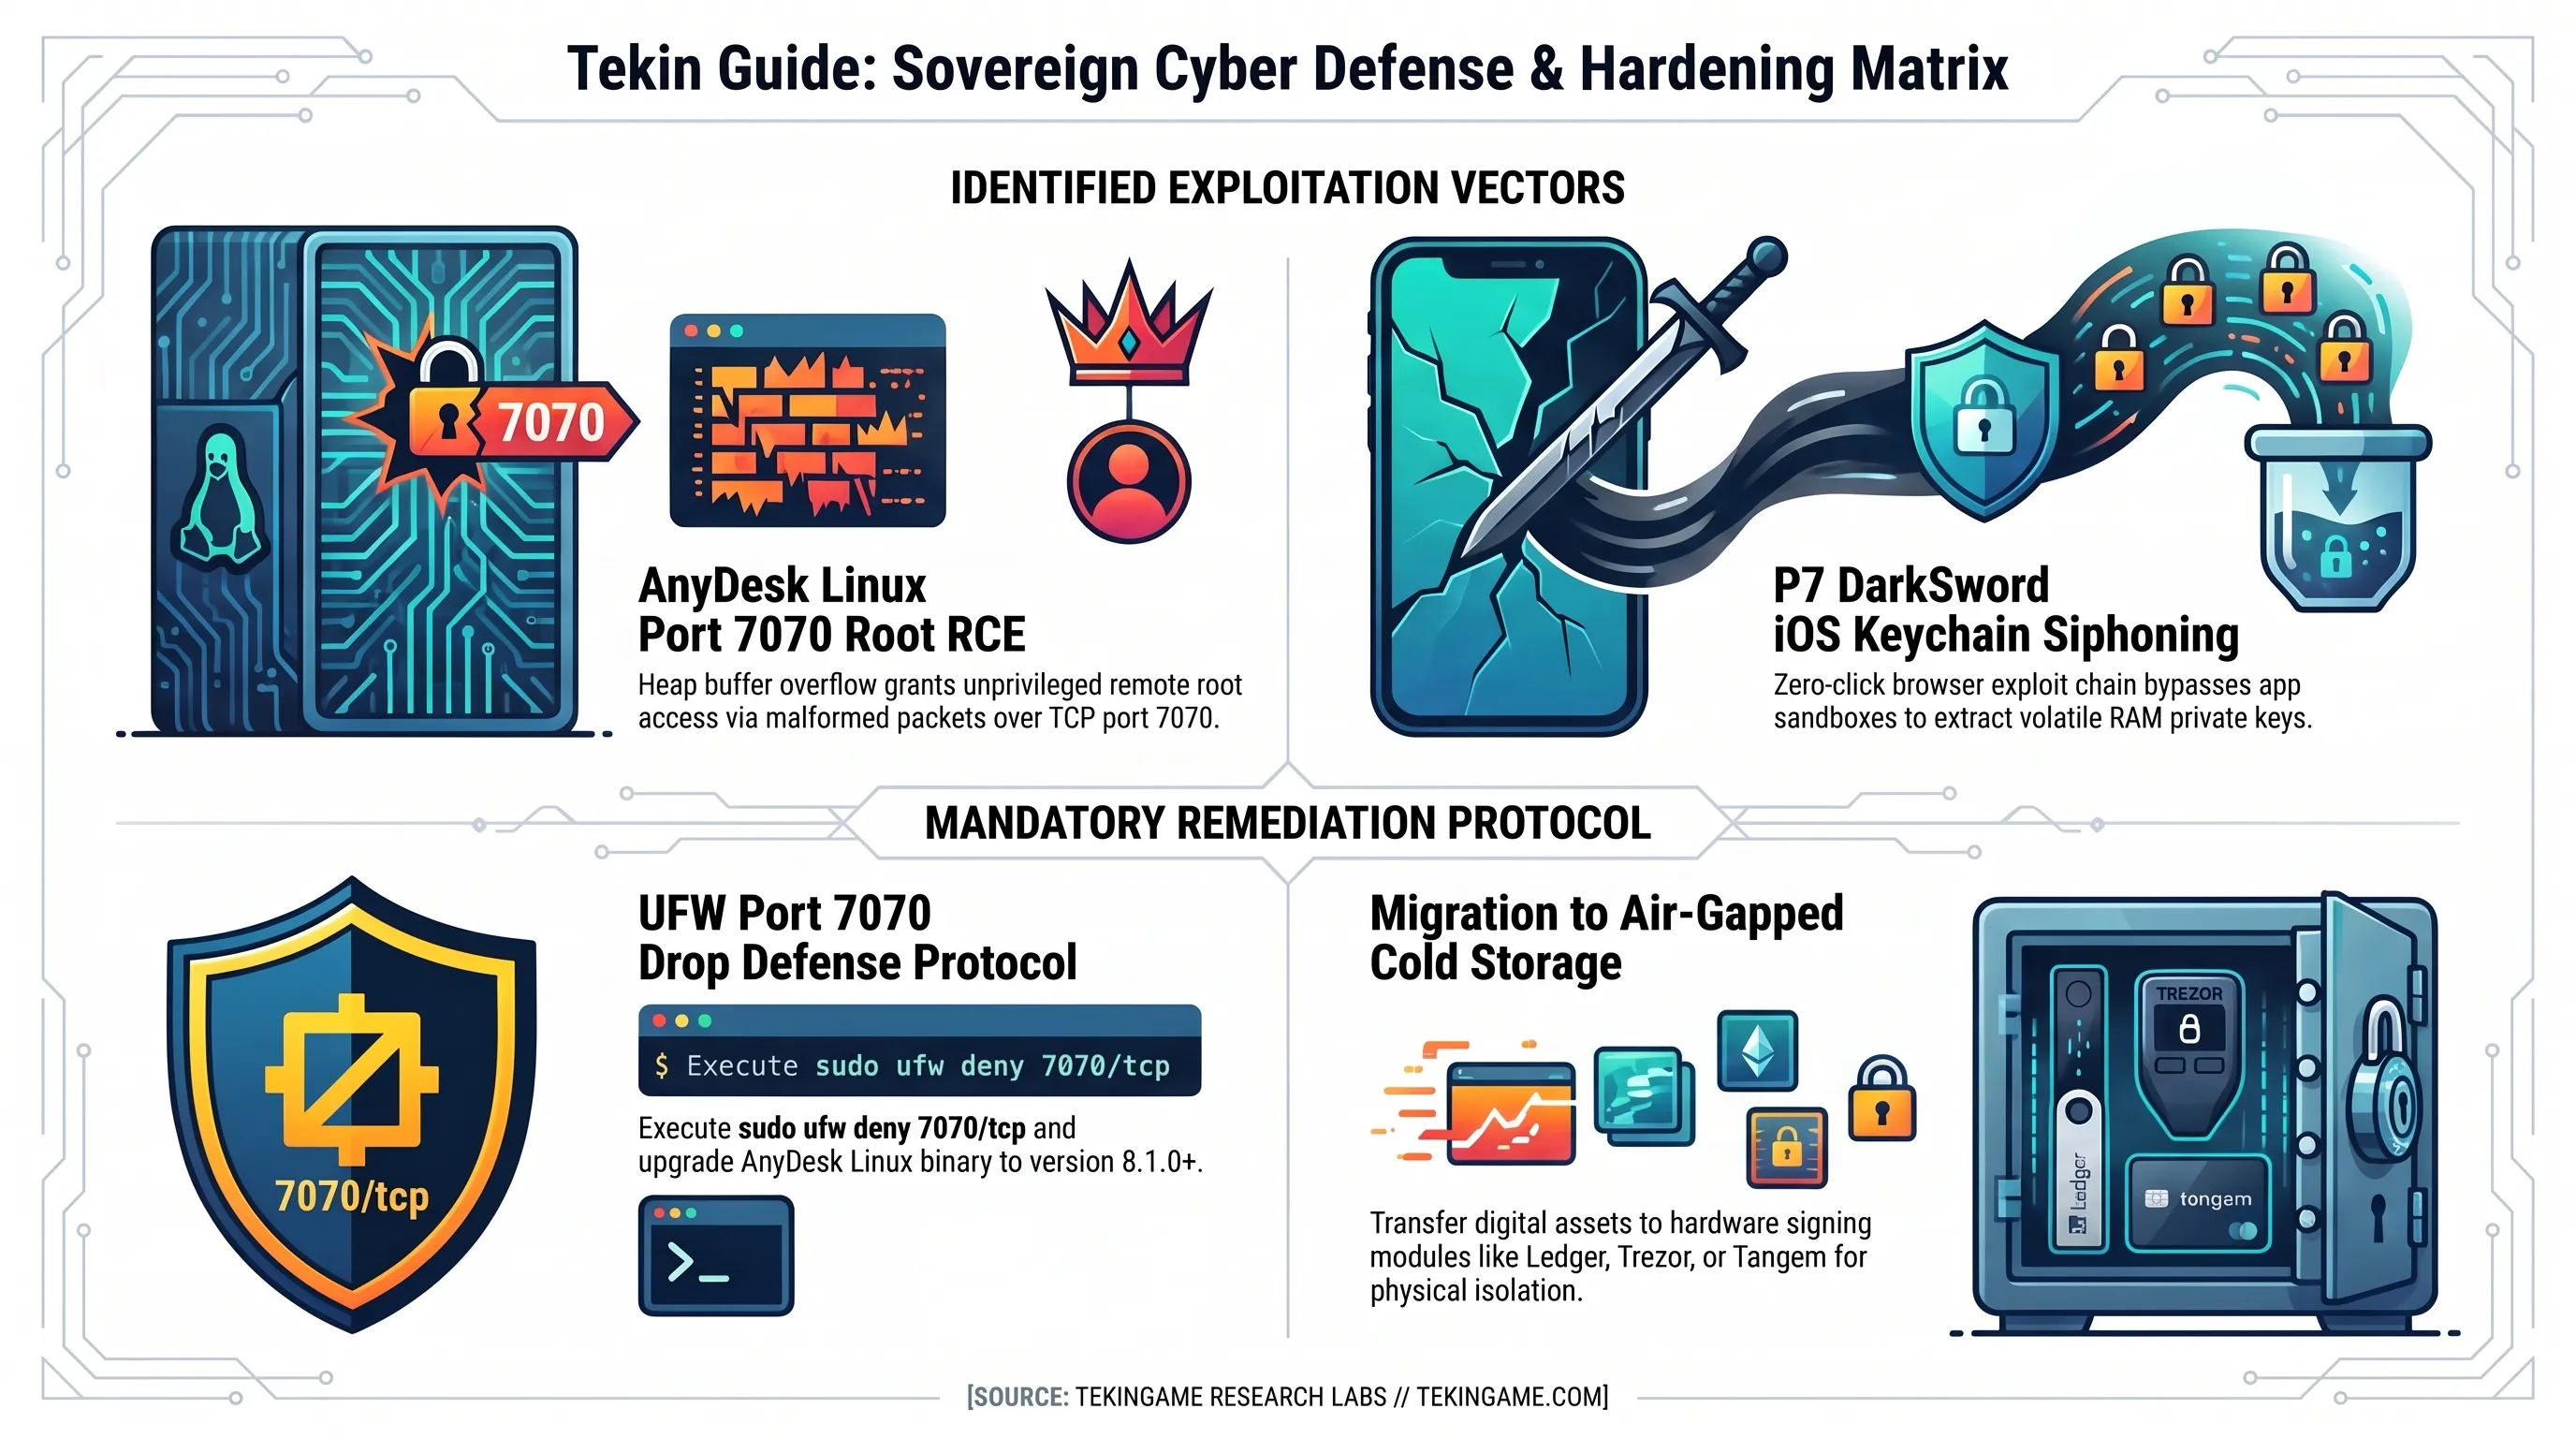
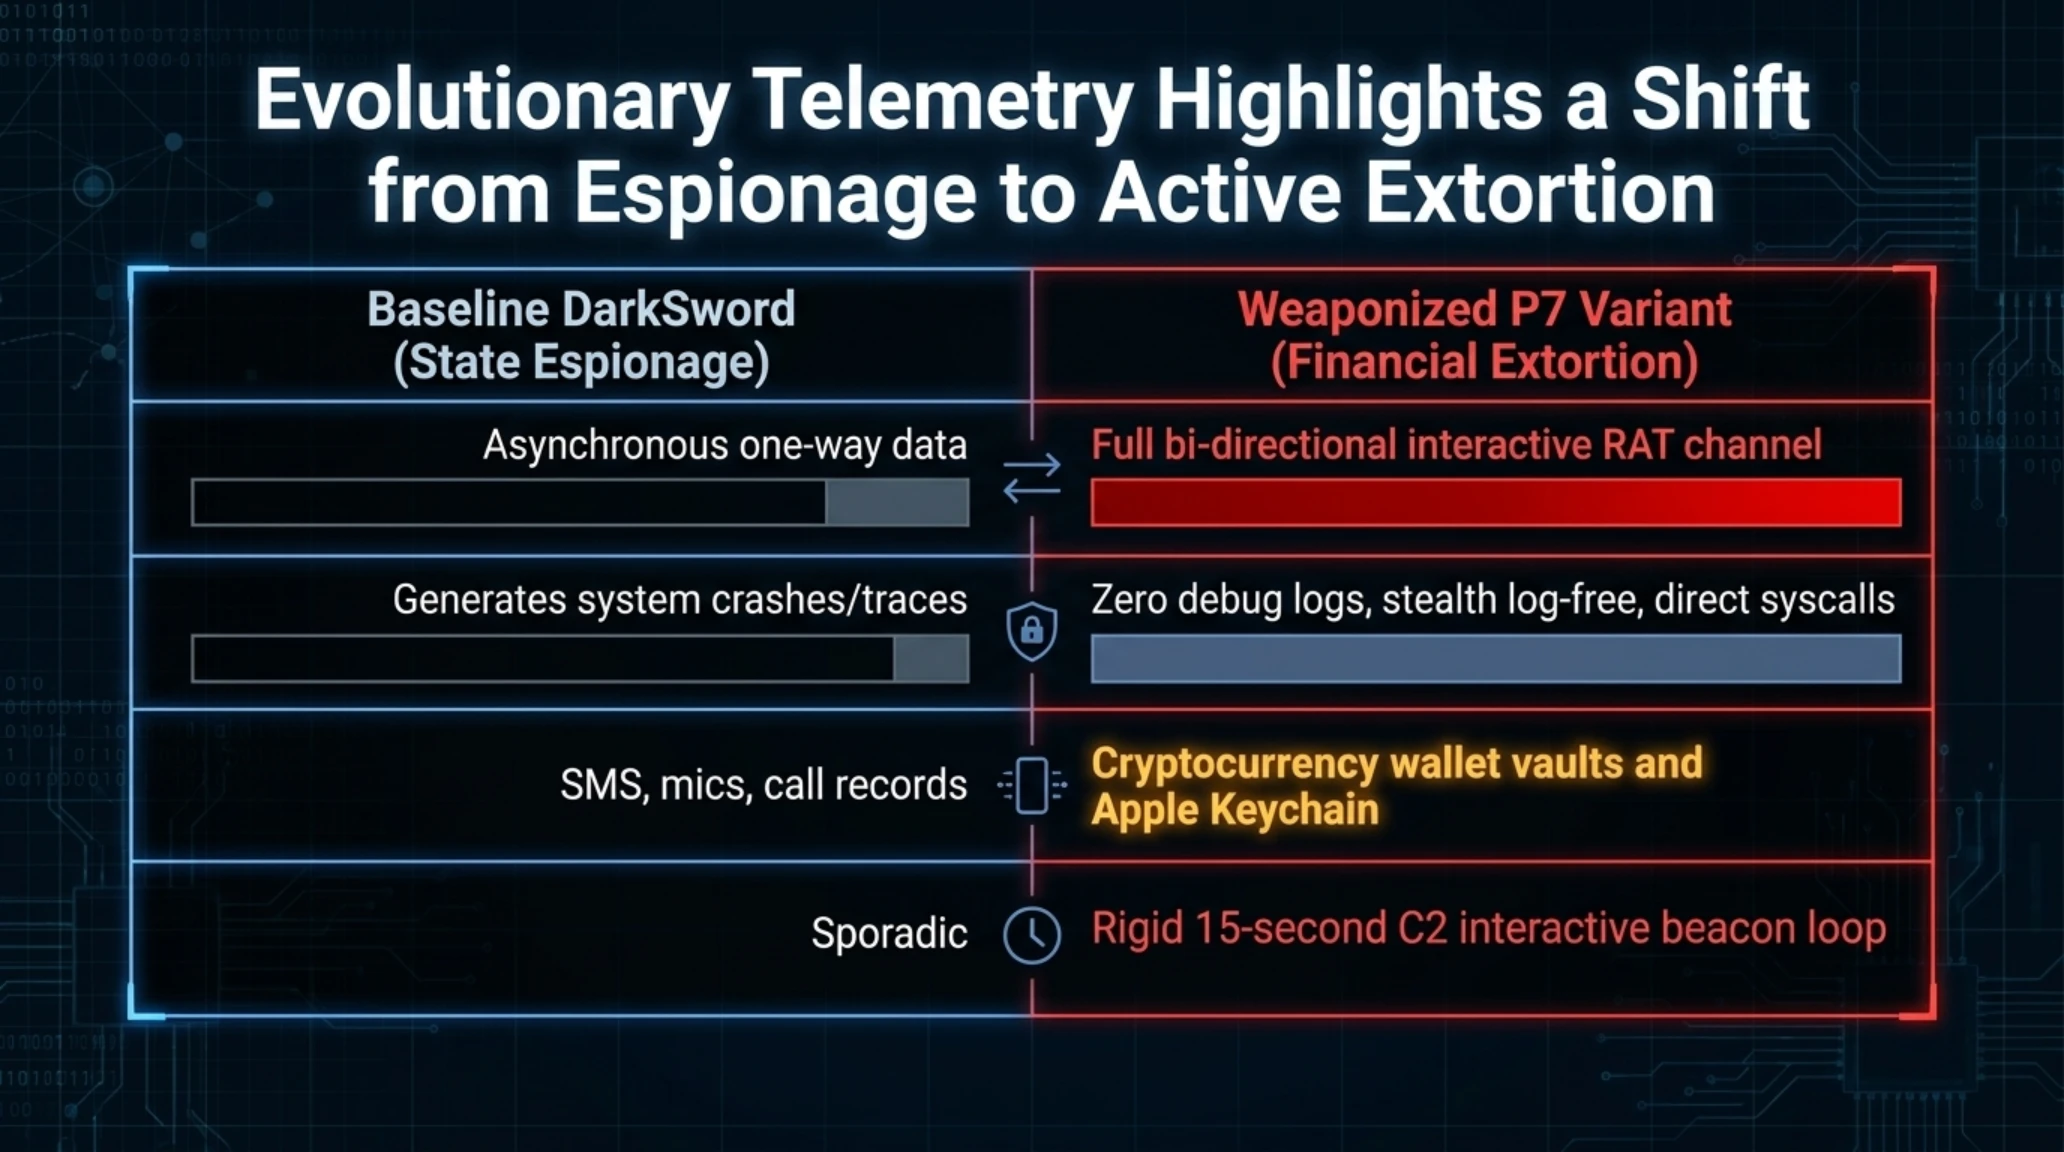
داشبورد ارزیابی شاخصهای فنی و تلهمتری بردارهای نفوذ
| شاخصه فنی و امنیتی | کیت جاسوسی پیشین DarkSword | نسخه پیشرفته P7 DarkSword (اکتبر ۲۰۲۶) |
|---|---|---|
| معماری کانال ارتباطی سرور (C2) | ارسال یکطرفه دادهها پس از نفوذ | ارتباط دوطرفه زنده (RAT) با امکان اجرای ریموت شل |
| ردپای سیستمی بر روی آیفون | ثبت لاگهای خطای دیباگ در سیستم | حذف کامل ردپای فایلها و پاکسازی بافرهای سیستمعامل |
| اهداف مورد نفوذ دادهای | پیامهای متنی و شنود موقعیت جغرافیایی | تخلیه Keychain، کلیدهای خصوصی ولت و کش مرورگر |
| دوره تبادل پالس با مهاجم | ارسال نامنظم دادهها در بازههای طولانی | ارسال پالس وضعیت (Ping) پایدار هر ۱۵ ثانیه یکبار |
| سطح دسترسی ایجادشده | دسترسی ساندباکس به فایلهای کاربر | فرار کامل از ساندباکس و تسلط سطح هسته (Kernel Root) |
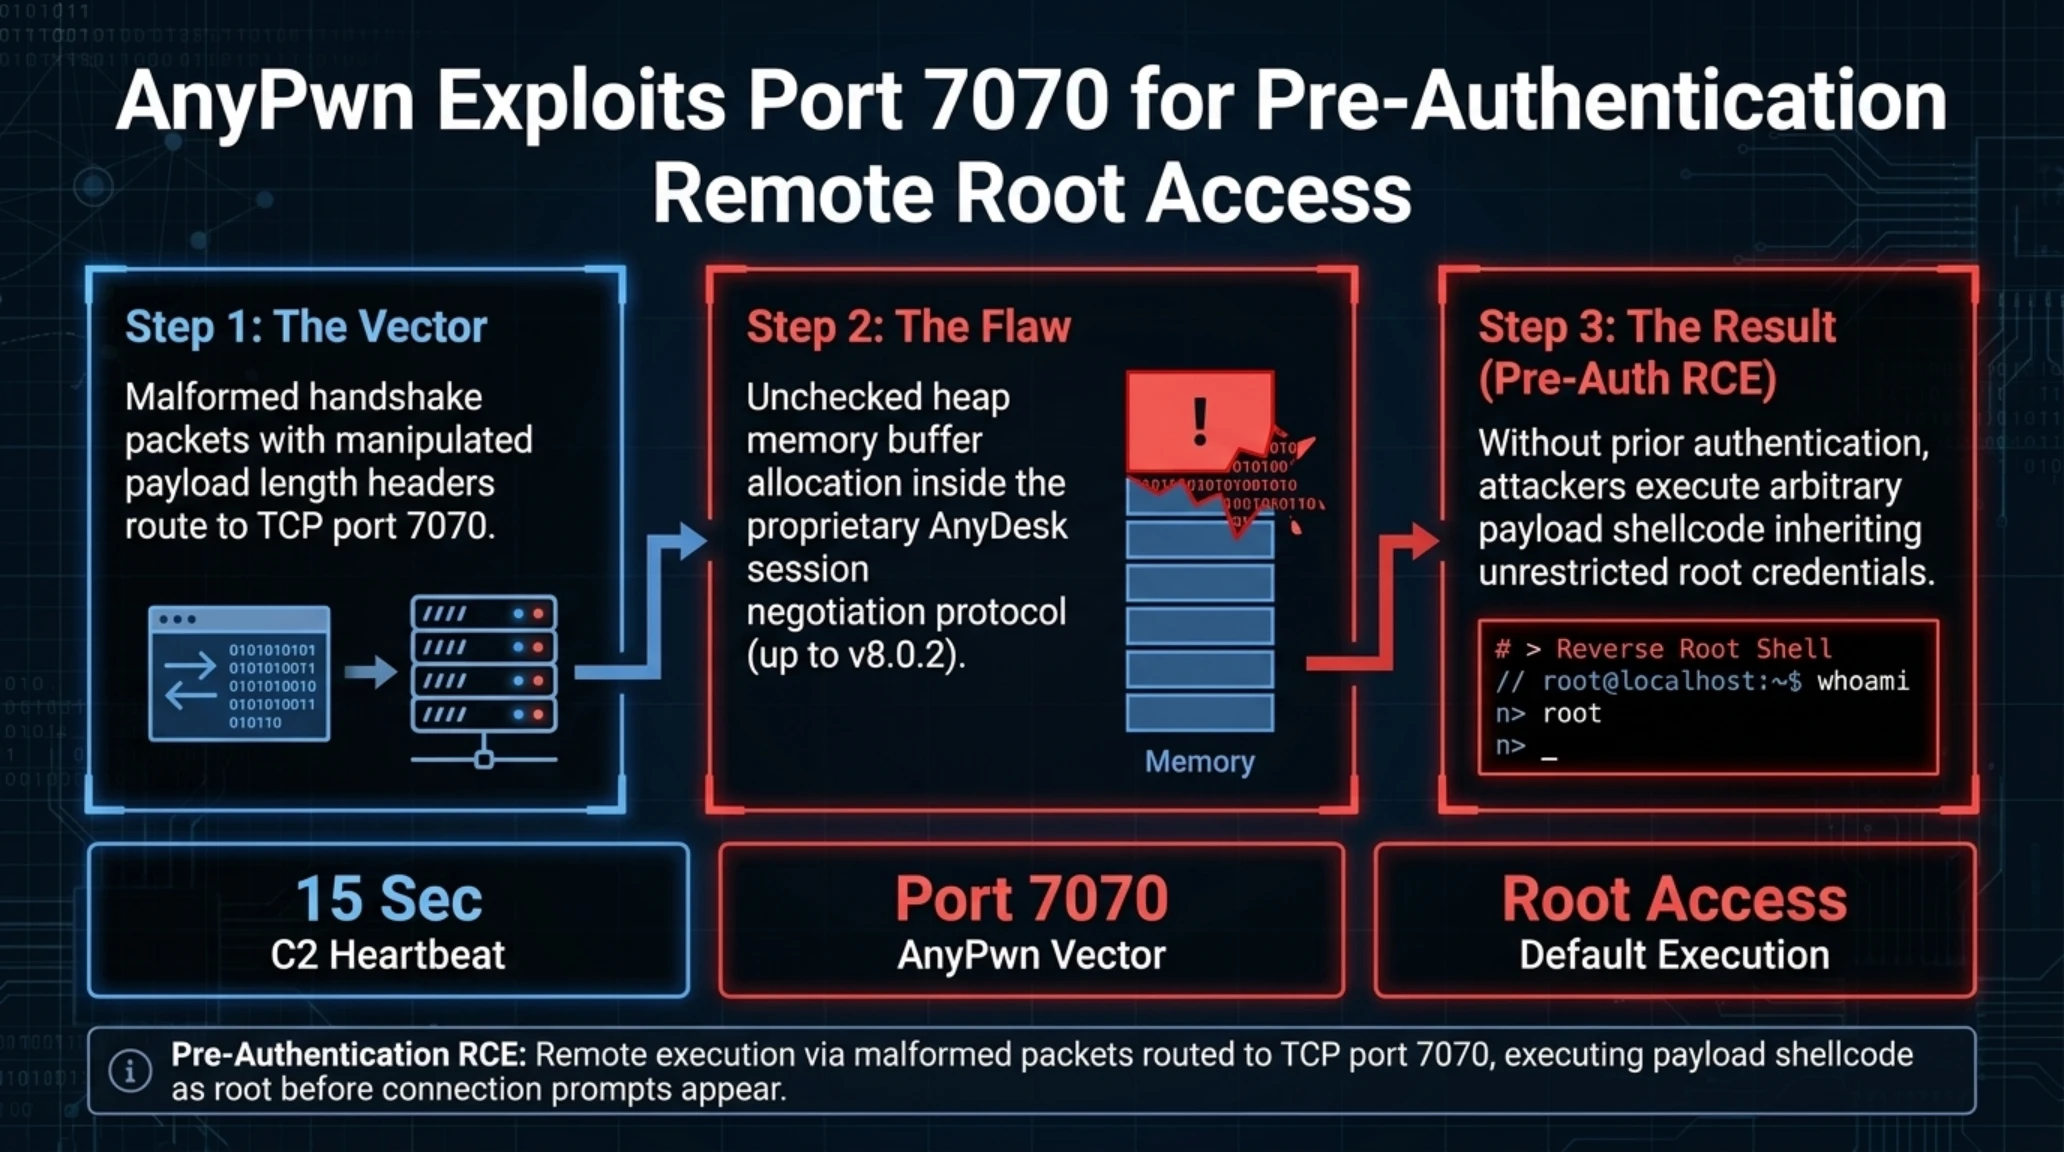
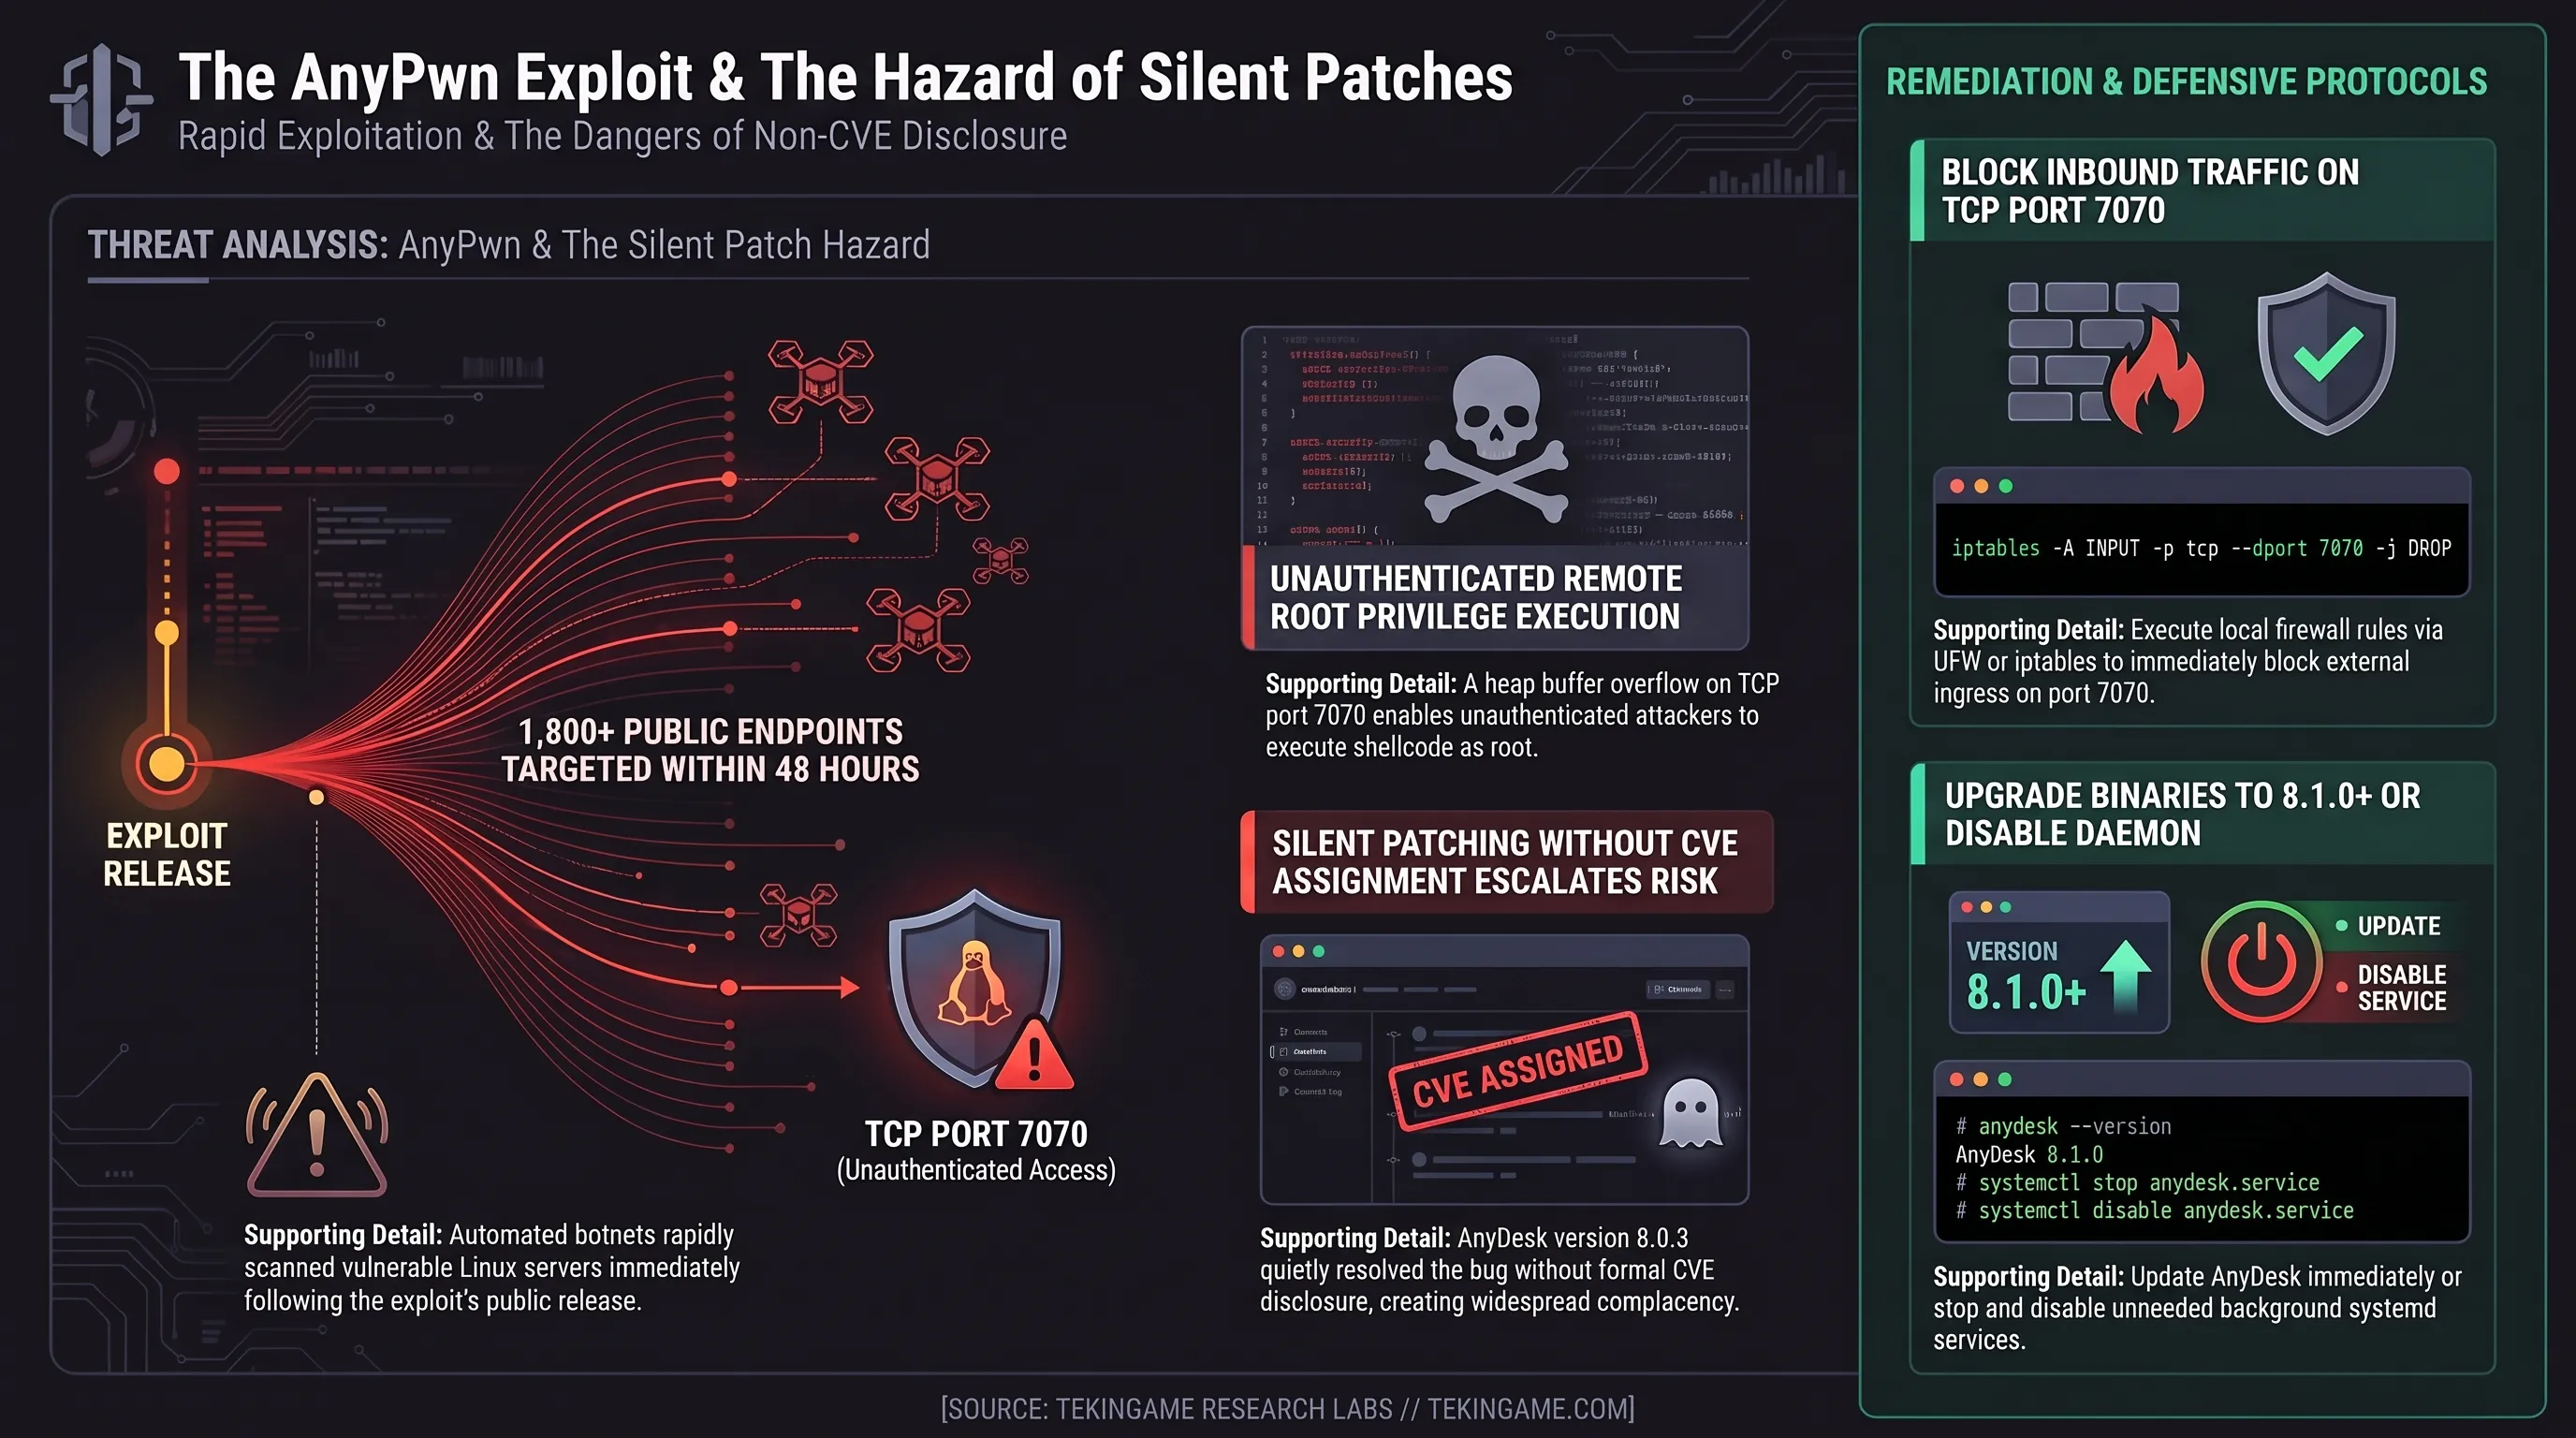
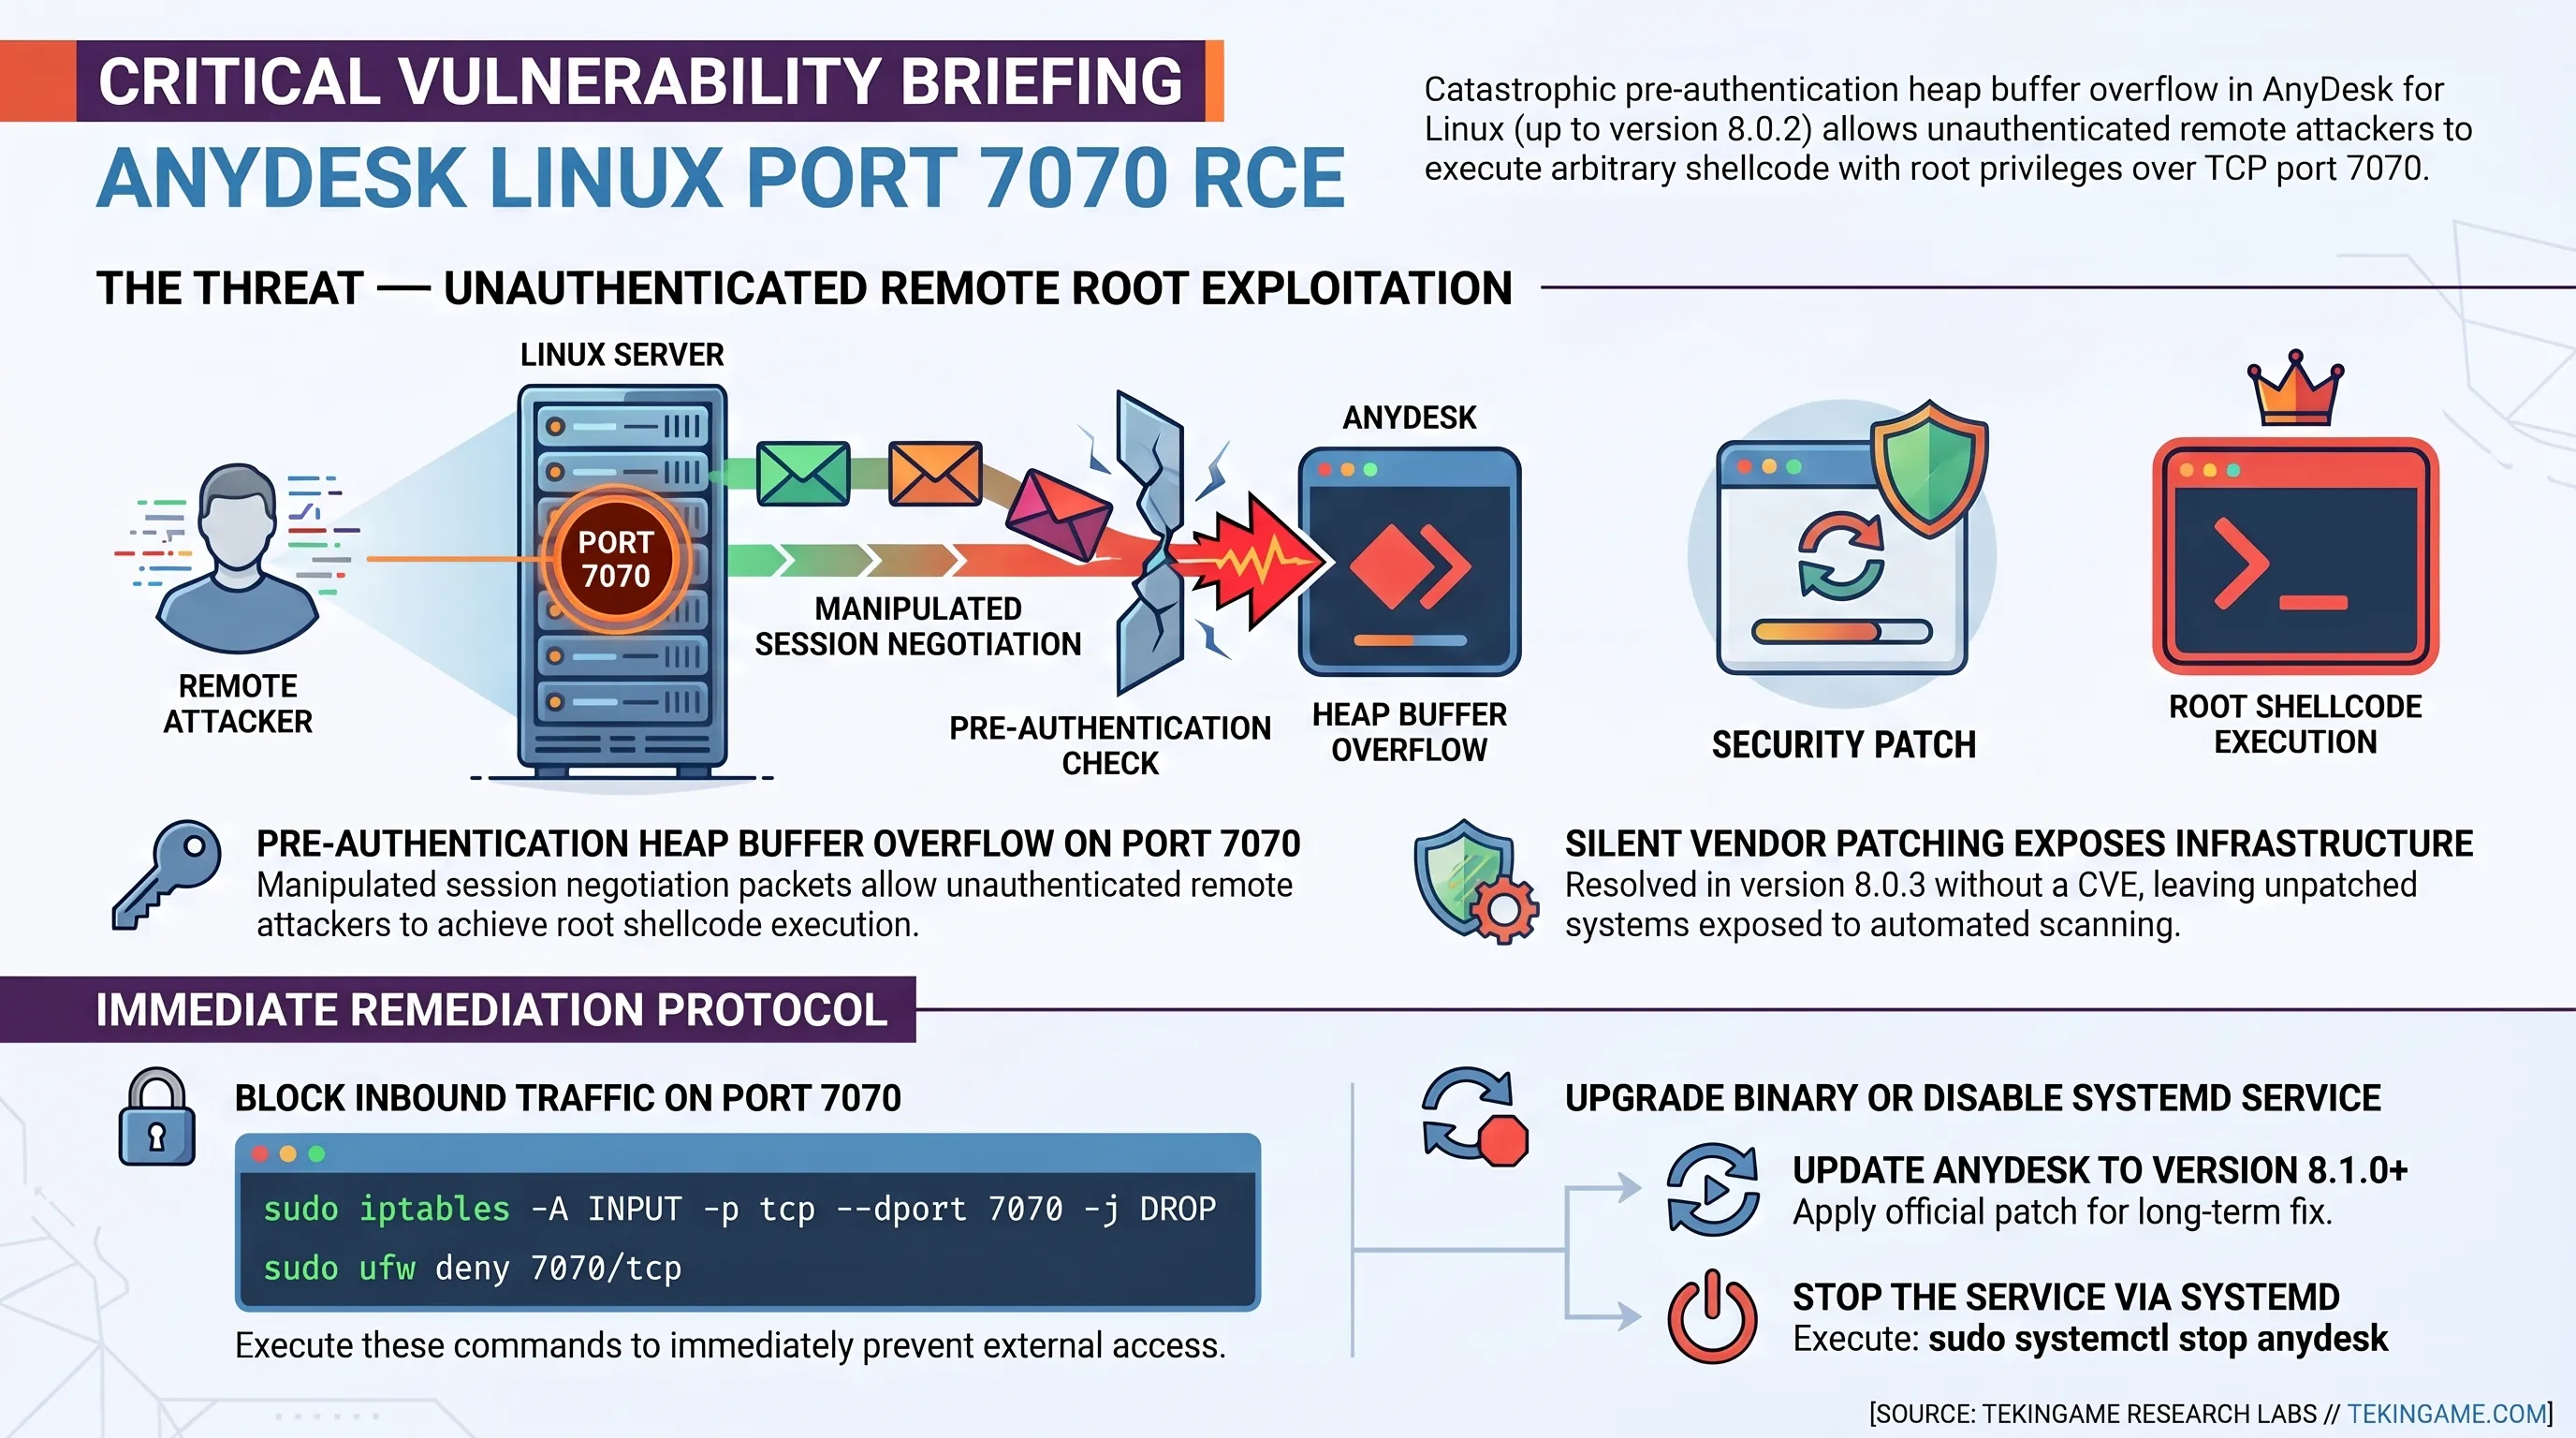
در جبهه سرورها و ایستگاههای کاری، آسیبپذیری AnyDesk لینوکس یک تهدید تمامعیار برای ساختارهای ابری و سیستمهای توسعه محسوب میشود. این آسیبپذیری که در پروتکل ارتباطی نشست کلاینت لینوکس (نسخه ۸.۰.۲ و پیش از آن) رخنه کرده است، از نوع سرریز بافر در حافظه پشته (Heap Buffer Overflow) است. مهاجم بدون اینکه نیاز به داشتن آیدی معتبر یا گذرواژه اتصال ریموت داشته باشد، بستههای ساختهشده با دادههای نامتعارف را به پورت محلی ۷۰۷۰ نرمافزار ارسال میکند.
هنگامی که این بستهها توسط پردازشگر باینری AnyDesk پردازش میشوند، حافظه اختصاصیافته سرریز کرده و اجرای دستورات با سطح دسترسی کاربر اجراکننده پروسس صورت میگیرد. از آنجا که دیمن AnyDesk در لینوکس به طور معمول به عنوان یک سرویس پسزمینه با دسترسی کاربر روت (Root) اجرا میشود، مهاجم بلافاصله شل کامل ریشه به دست میآورد. همانگونه که در گزارش پیشین تکین نایت درباره آسیبپذیریهای زیرساختی بررسی شد، پچهای خاموش بدون اعلام رسمی CVE یکی از بزرگترین مخاطرات امنیتی دیتاسنترها هستند.
جعبه اصطلاحات تخصصی پدافند سایبری تکین
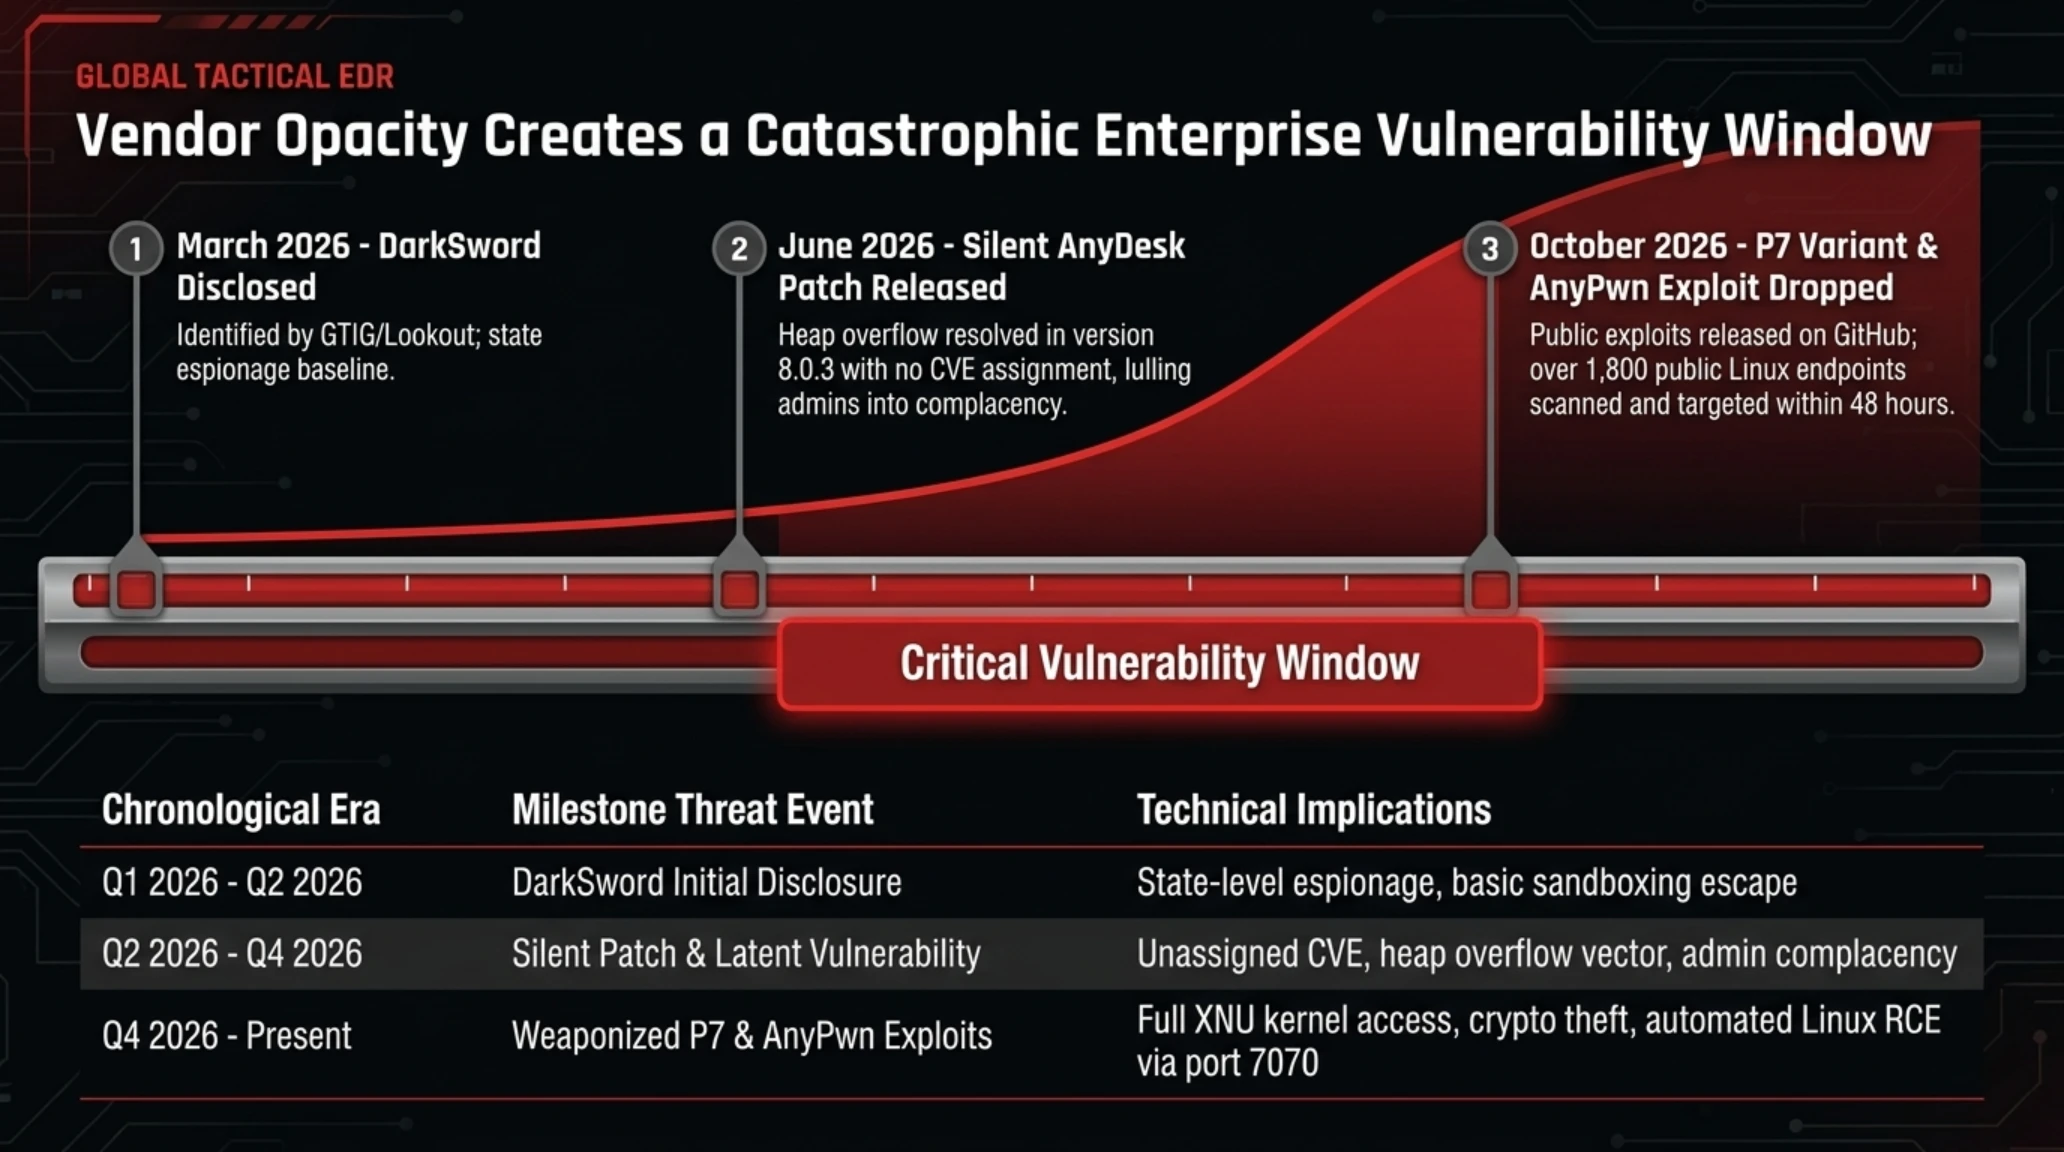
مسئله نگرانکننده این است که شرکت AnyDesk این باگ بحرانی را در ماه ژوئن ۲۰۲۶ در قالب نسخه ۸.۰.۳ بدون تخصیص شناسه رسمی CVE و صرفاً با عنوان گمراهکننده «رفع یک باگ که میتوانست به کرش منجر شود» برطرف کرد. این رویکرد غیرشفاف باعث شد دهها هزار سرور و دسکتاپ لینوکسی هرگز به نسخه جدید بهروزرسانی نشوند؛ تا اینکه در ۸ اکتبر ۲۰۲۶، کد اکسپلویت عمومی تحت عنوان AnyPwn در گیتهاب منتشر شد و امکان اسکن و نفوذ خودکار به پورت ۷۰۷۰ را برای تمامی هکرهای اینترنت مهیا ساخت.
یکی از مهمترین یافتههای فنی آزمایشگاه iVerify در کالبدشکافی P7 DarkSword، کشف مکانیزم پنهانسازی فوقپیشرفته آن است. بدافزارهای معمول تلفن همراه پس از تزریق به فرآیندها، فایلهای موقت، گزارشهای کرش سیستمعامل (Crash Logs) یا رکوردهای شبکه بر جای میگذارند. اما توسعهدهندگان P7 تمام رشتههای دیباگ را حذف کرده و از تکنیک فراخوانیهای مستقیم سیستمی (Direct System Calls) بهره گرفتهاند تا مکانیزمهای پایش امنیتی استاندارد iOS را کاملاً دور بزنند.
به علاوه، بدافزار به محض اتصال، یک نشست ریموت پویا (Reverse Shell) با سرور فرماندهی و کنترل (C2) خود برقرار میسازد. از این نقطه به بعد، اپراتور مهاجم میتواند ساختار فایلهای ذخیرهشده روی گوشی را مرور کند، اسکرینشات از صفحه نمایش کاربر هنگام وارد کردن رمز عبور بردارد، و حتی درخواستهای تایید تراکنش در کیفپولهای گرم (Hot Wallets) را با جعل محتوا بازنویسی نماید. این سطح از نفوذ، امنیت گوشیهای هوشمند را در تراکنشهای کریپتو به صفر میرساند.
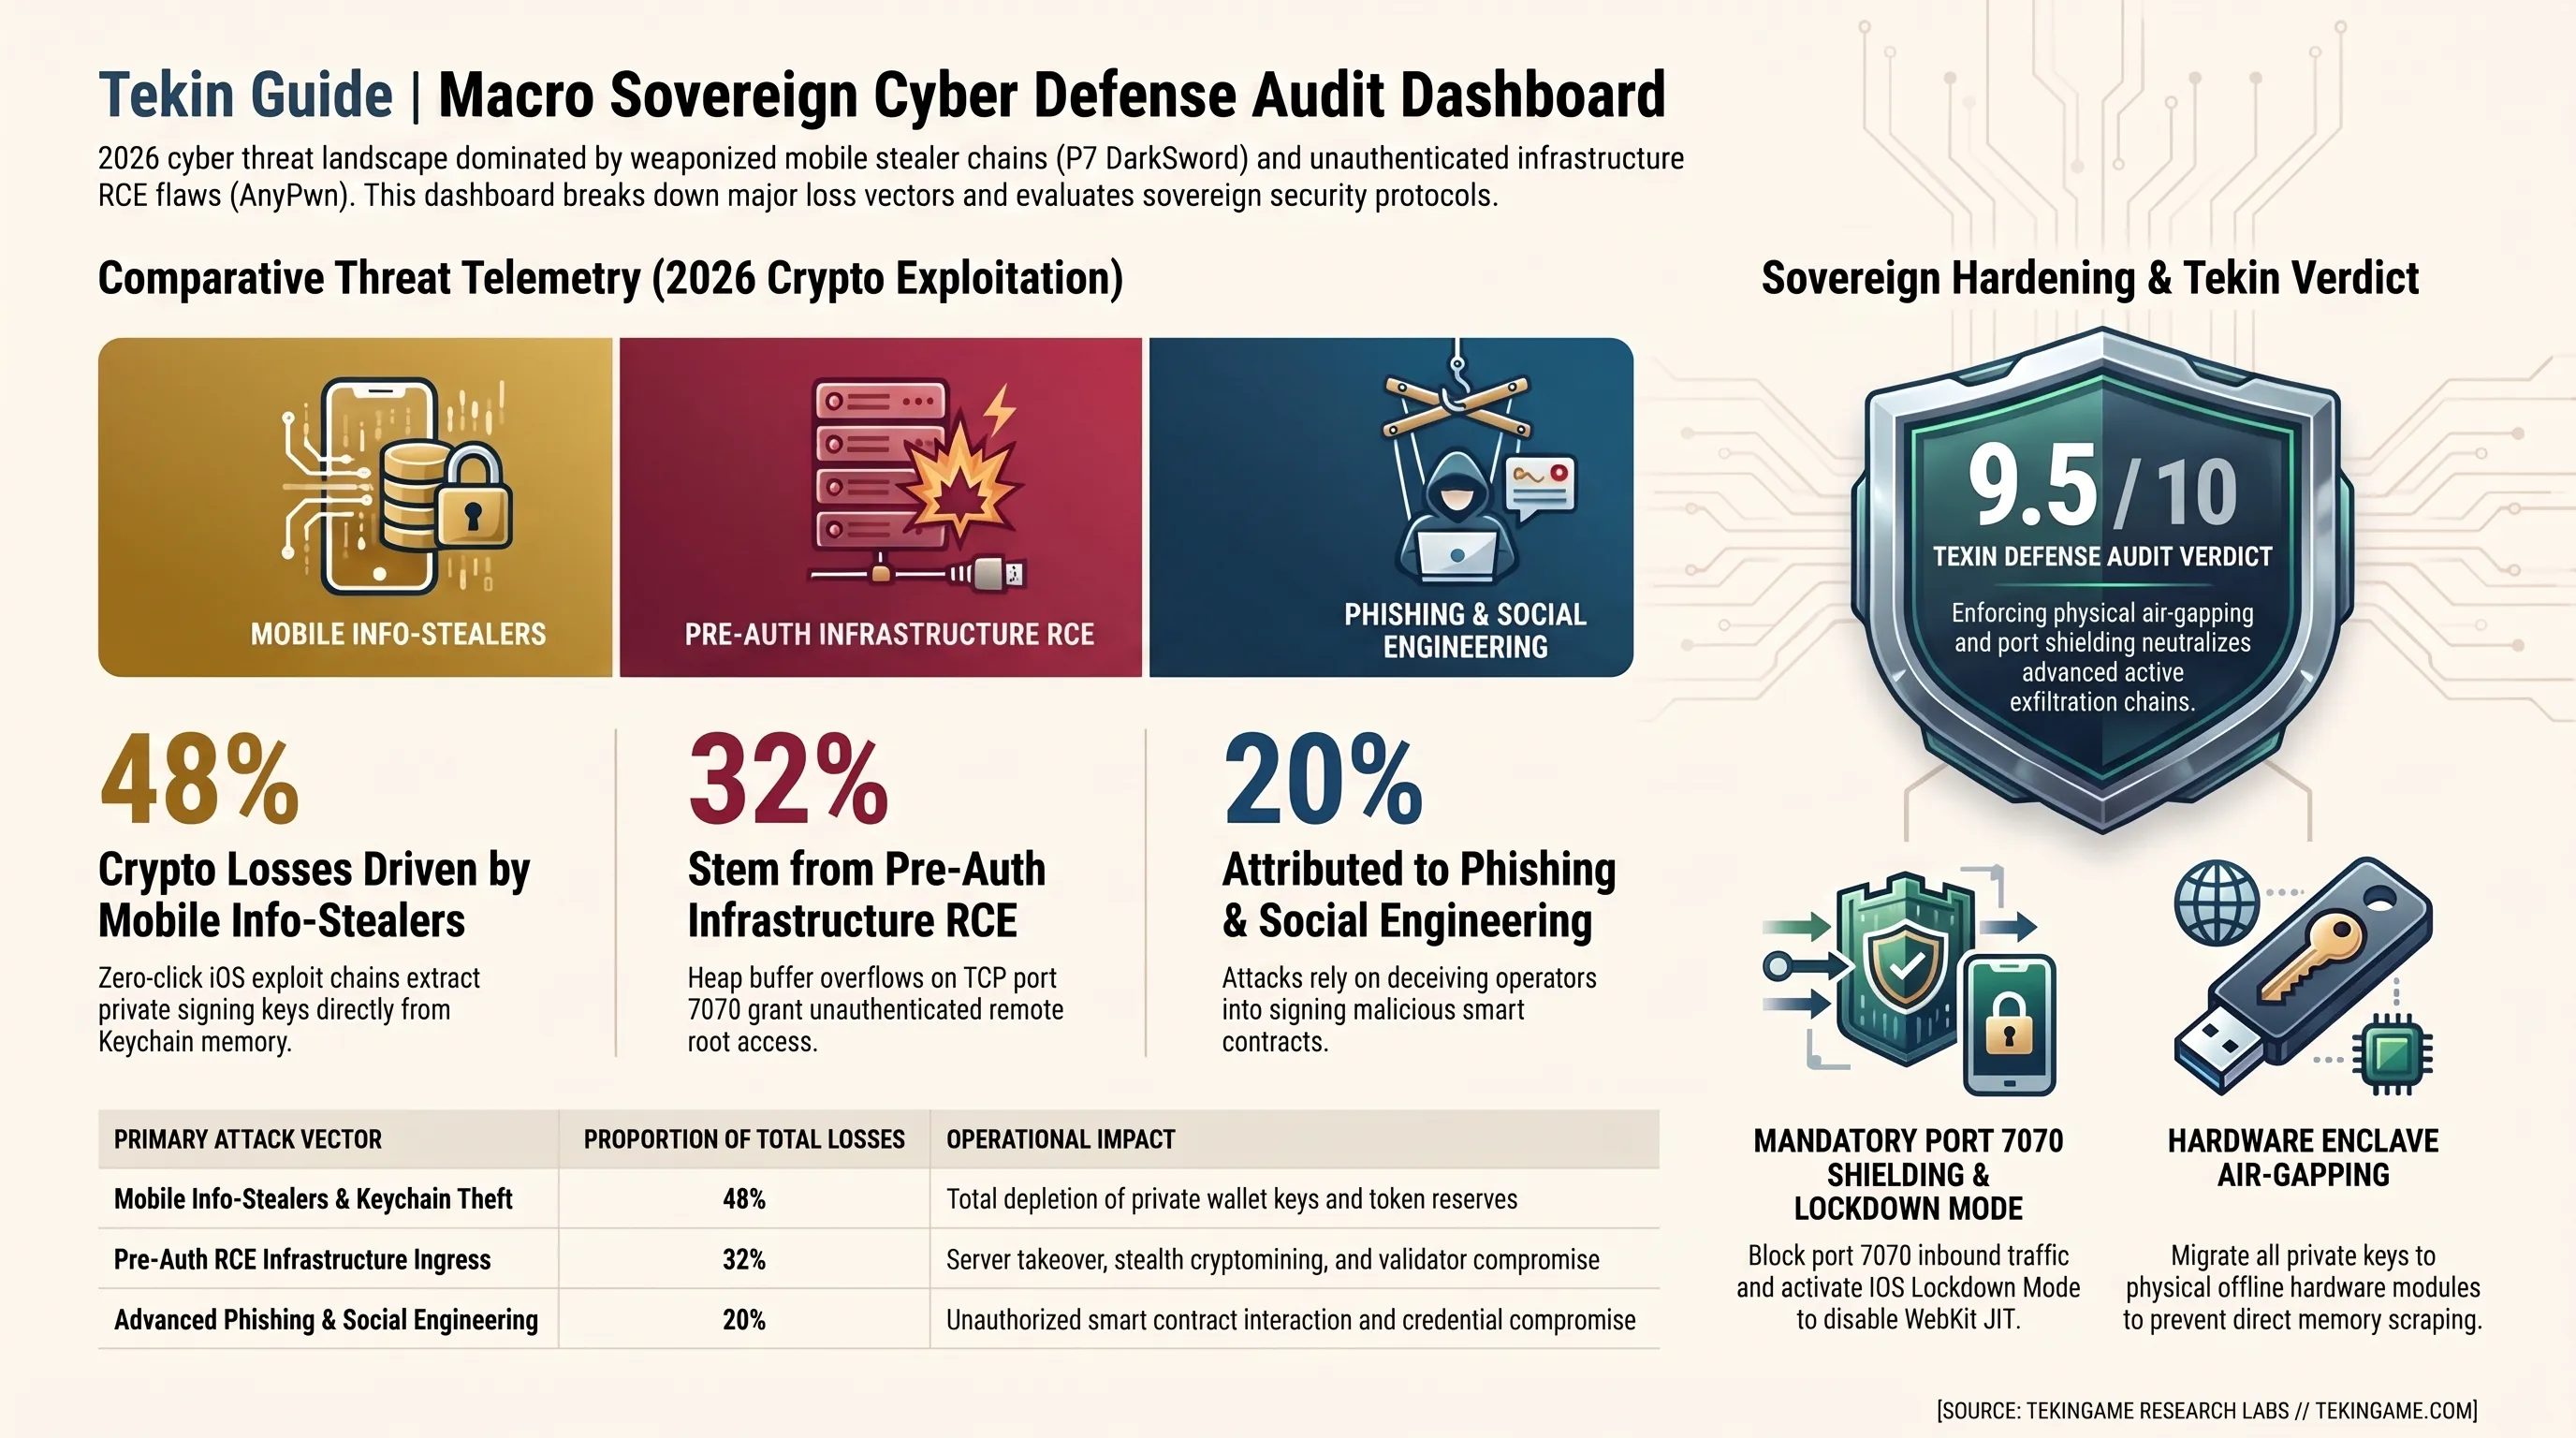
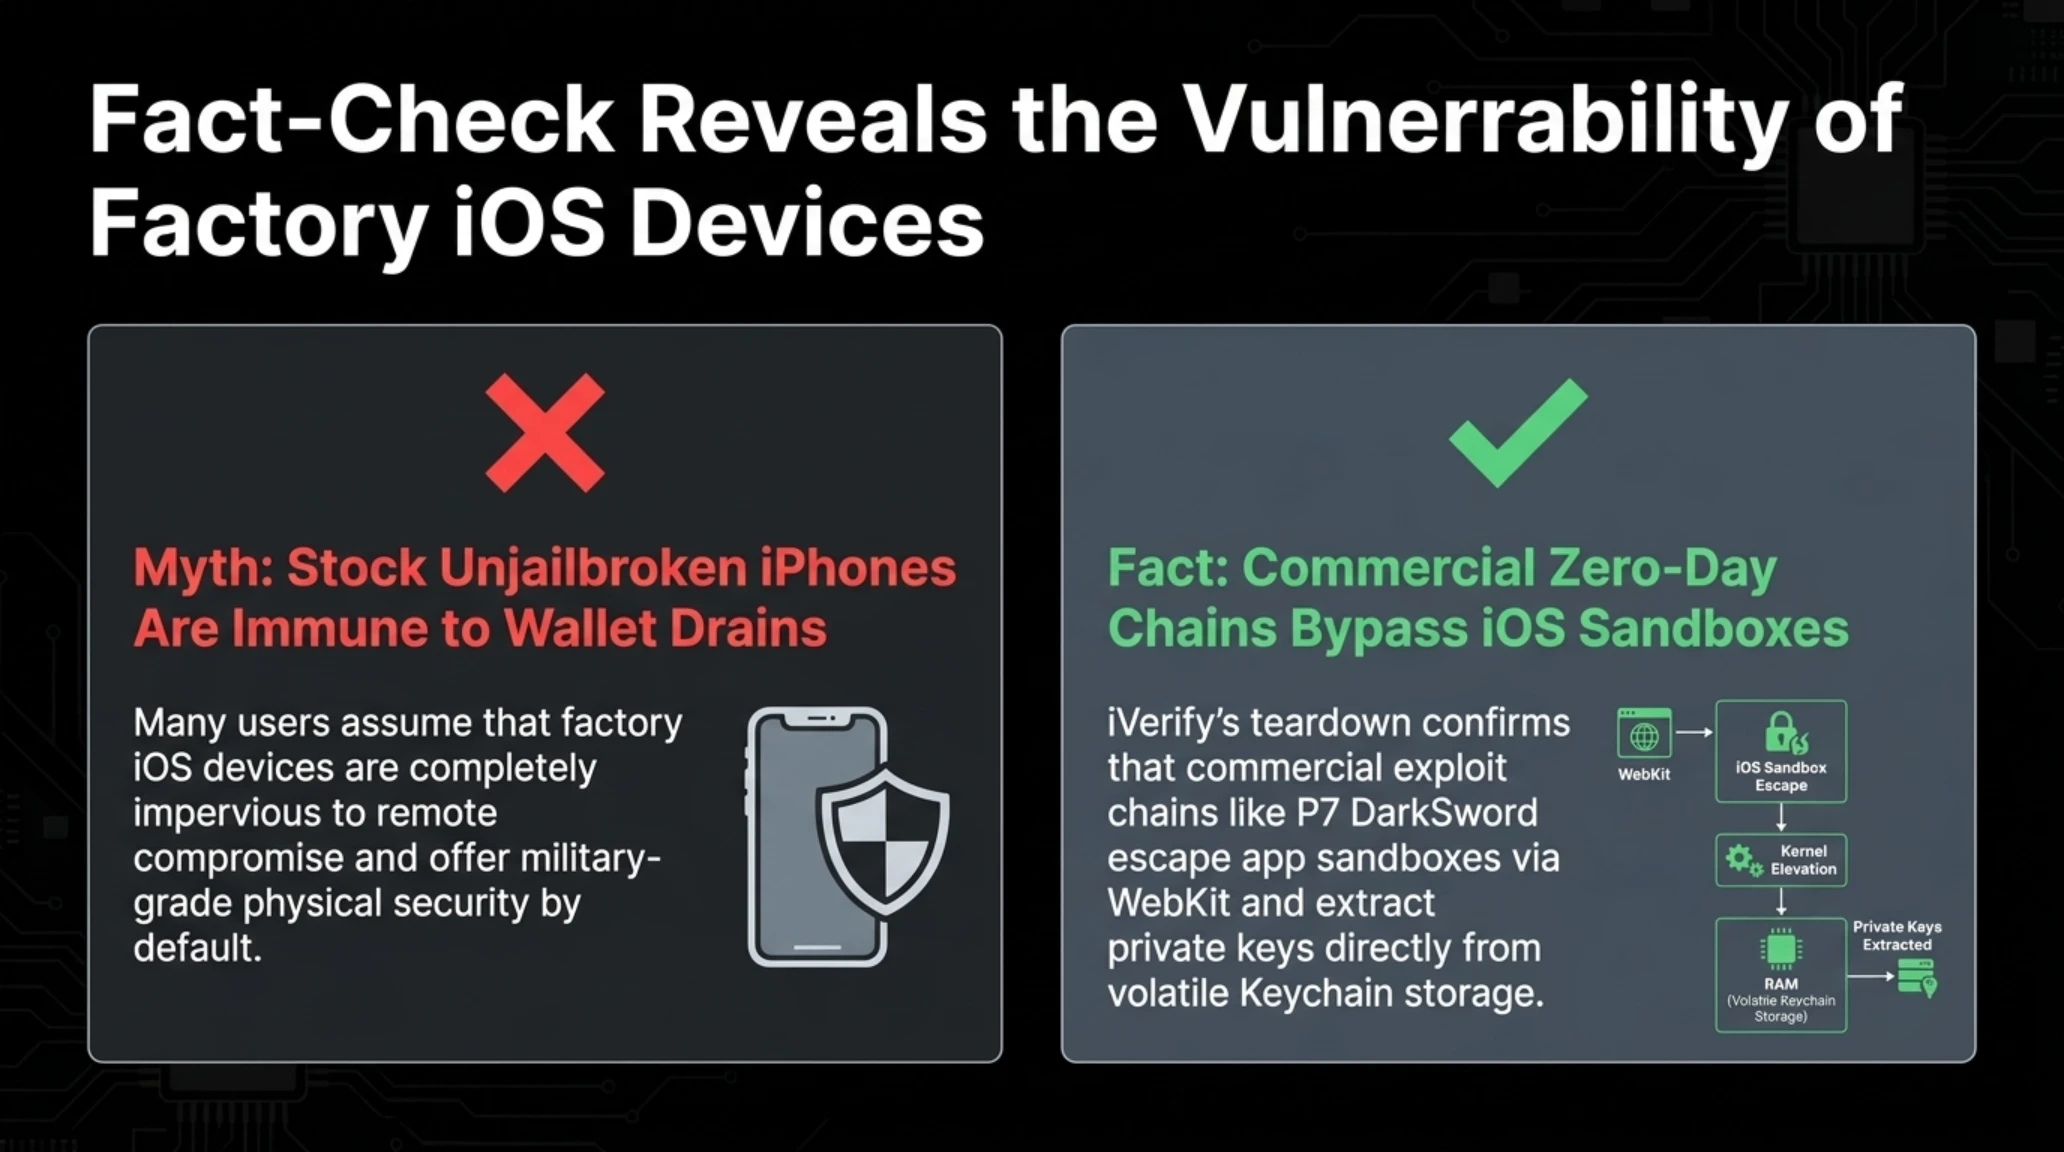
راستیآزمایی فنی | شایعه در برابر واقعیت امنیتی
باور عمومی این بود که آیفونهای دستنخورده به دلیل ساندباکس سختگیرانه اپل در برابر نفوذ بدافزارهای کنترل از راه دور و تخلیه ولتها کاملاً مصون هستند.
مستندات iVerify اثبات کرد که اکسپلویتهای تجاری سلاحسازیشده نظیر P7 به راحتی از ساندباکس عبور کرده و دادههای Keychain را بدون اطلاع کاربر تخلیه میکنند.
در سمت آسیبپذیری AnyDesk، رفتار کد اکسپلویت AnyPwn نشان میدهد که مهاجمان شبکههای سازمانی را به شکلی نظاممند هدف قرار دادهاند. با ارسال بستههای دستکاریشده روی پورت ۷۰۷۰، پشته نرمافزار سرریز کرده و با آلوده ساختن شل، درهای پشتی (Backdoors) متعددی باز میشود. همانگونه که در گزارشهای مرجع پیشین هشدارهای امنیتی تکین برای حفاظت از داراییهای دیجیتال بررسی کردیم، استقرار اسکریپتهای کاوشگر رمزارز (Crypto Miners) مخفی بر روی ماشینهای لینوکسی آلوده، رایجترین گام ثانویه این مهاجمان است.
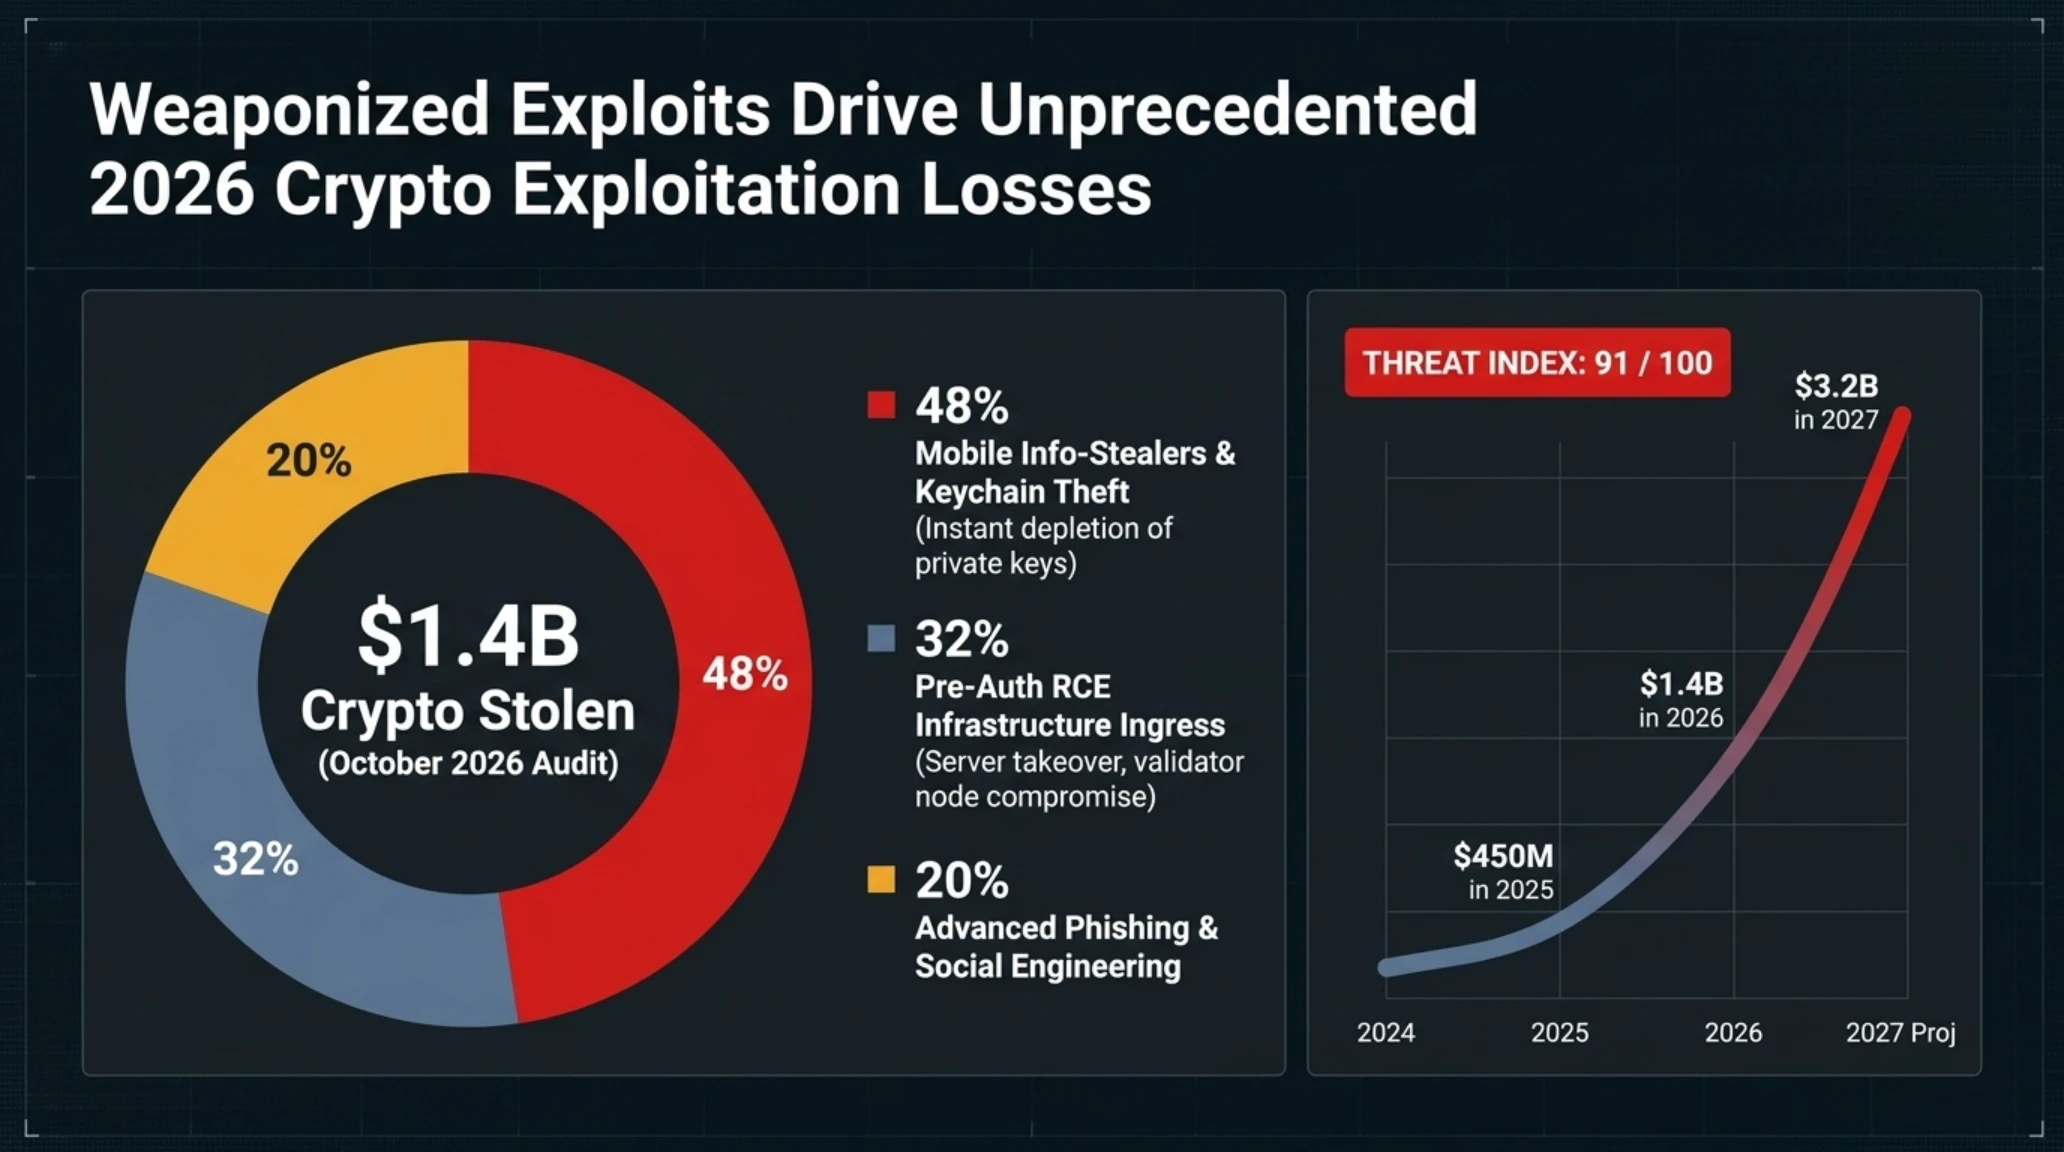
بر اساس بررسیهای تلهمتری دارکوب، بیش از ۱۸۰۰ سرور لینوکسی تنها در عرض ۴۸ ساعت پس از افشای عمومی کد اکسپلویت در گیتهاب مورد اسکن و نفوذ قرار گرفتهاند. نمودار زیر مقیاس خسارات مالی و توزیع تهدیدات این دو بردار خطرناک را در اکوسیستم سایبری ۲۰۲۶ به تصویر میکشد.
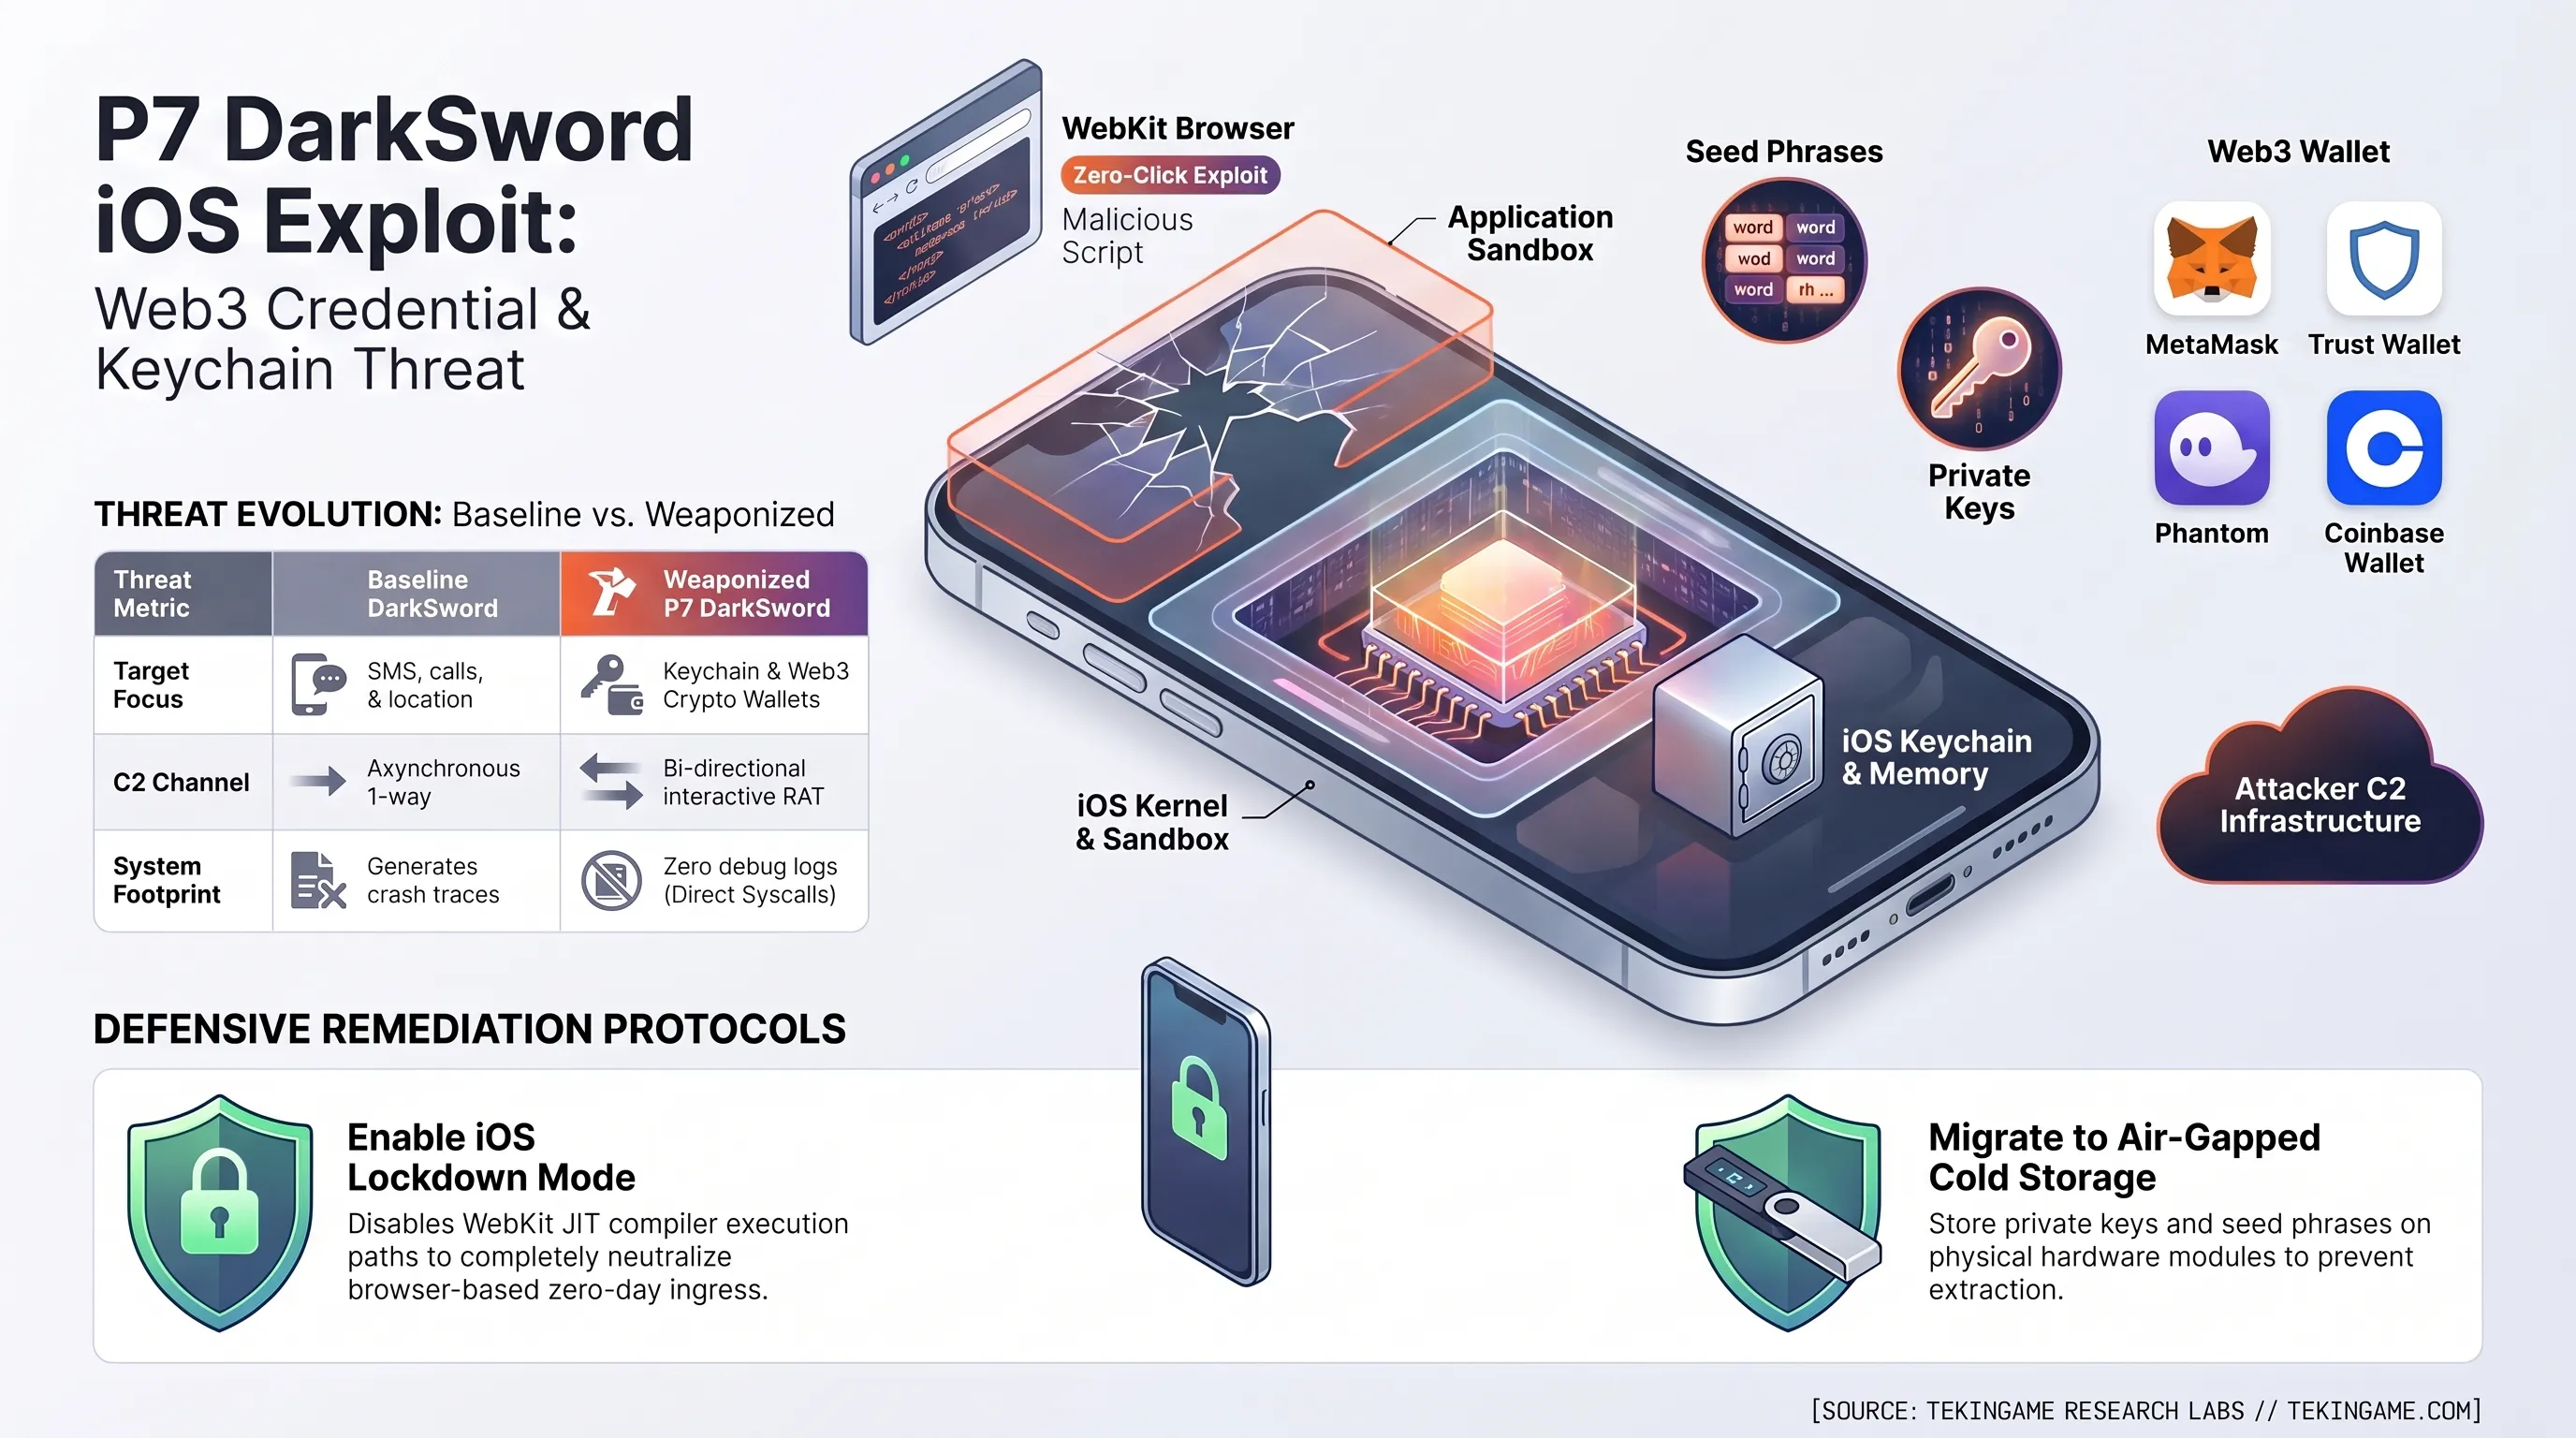
داشبورد توزیع خسارات مالی و تلهمتری تهدیدات داراییهای دیجیتال
| بردار حمله سایبری | سهم از کل سرقتها | تاثیر بر اکوسیستم رمزارزها و سرورها |
|---|---|---|
| بدافزارهای موبایلی و نفوذ به Keychain | ۴۸ درصد | تخلیه آنی ولتهای خصوصی و غارت توکنهای ارزشمند |
| رخنههای RCE در سرورهای ابری و ریموت | ۳۲ درصد | تسخیر سرورها، اجرای ماینرهای مخفی و تصاحب نودهای شبکه |
| فیشینگ و مهندسی اجتماعی پیشرفته | ۲۰ درصد | فریب کاربران برای امضای تراکنشهای مخرب قراردادی |
دادههای دماسنج ریسک پدافندی نشان میدهند که سطح هشدار امنیتی در قبال بدافزارهای موبایلی با قابلیت غارت رمزارز به بالاترین حد در دو سال اخیر رسیده است. ترکیب نفوذ از طریق مرورگر بدون تعامل کاربر و امکان اجرای ریموت شل، ضرورت بازنگری بنیادی در معماری نگهداری داراییهای دیجیتال را دوچندان کرده است.
دماسنج ریسک سایبری | شاخص تهدیدات هدفمند و منحنی شیوع
تحلیل دماسنج تهدیدات: ورود جاسوسافزارهای تجاری به بازار سرقتهای مالی رمزارز، ریسک امنیتی کاربران دارای سرمایه بالا را به محدوده قرمز وارد کرده و نیاز به مهاجرت به امضاهای سختافزاری آفلاین را اجباری نموده است.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
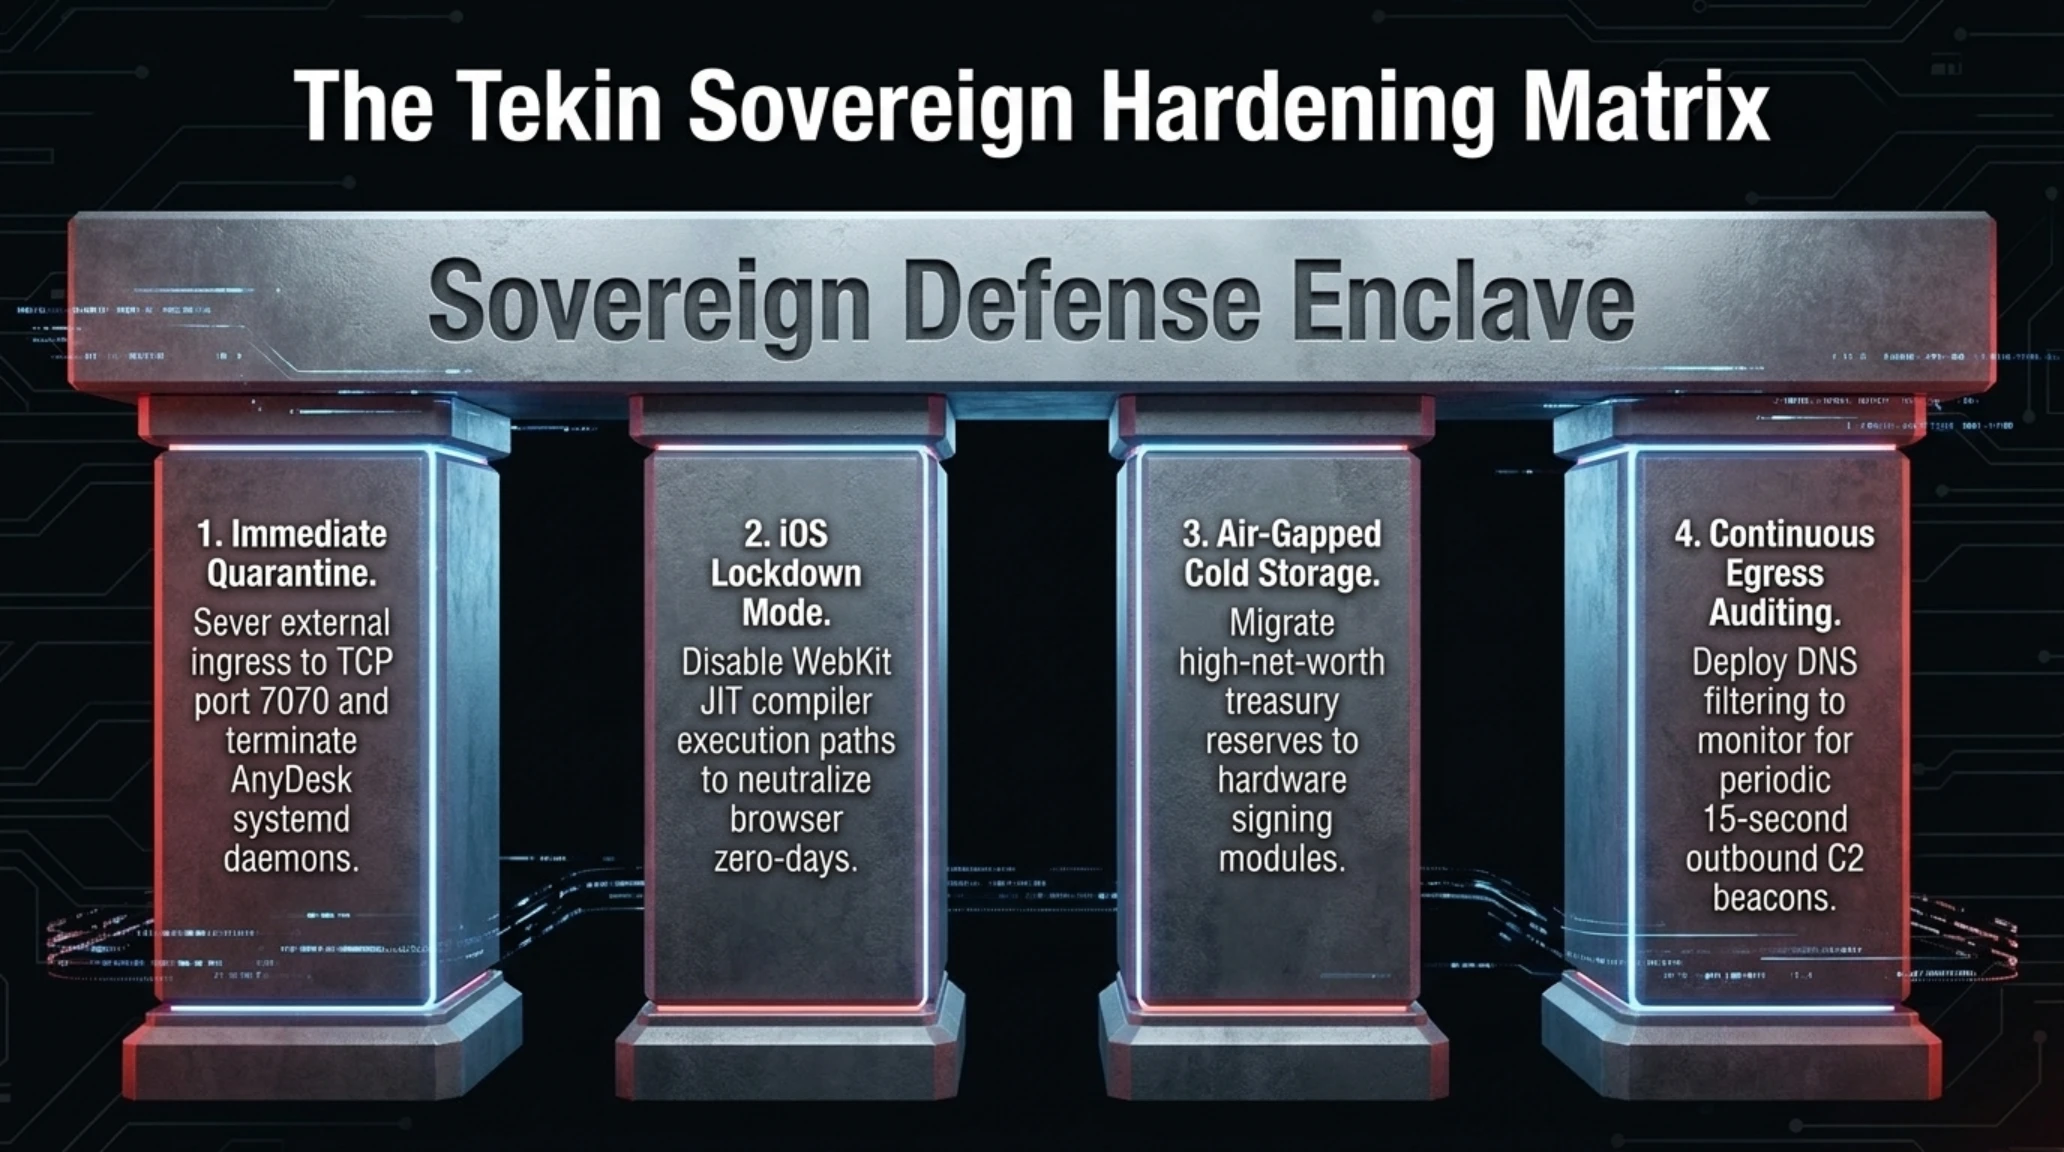
برای ایمنسازی کامل داراییهای رمزارزی و زیرساختهای متصل به شبکه، کارشناسان مرکز پدافند سایبری تکین یک دستورالعمل عملیاتی چهارمرحلهای را تدوین کردهاند که اجرای فوری آن به تمامی کاربران فعال در حوزه وب۳، ماینرها و مدیران سرورهای لینوکسی اکیداً توصیه میشود.
گام اول: قرنطینه و ارتقای فوری AnyDesk لینوکس
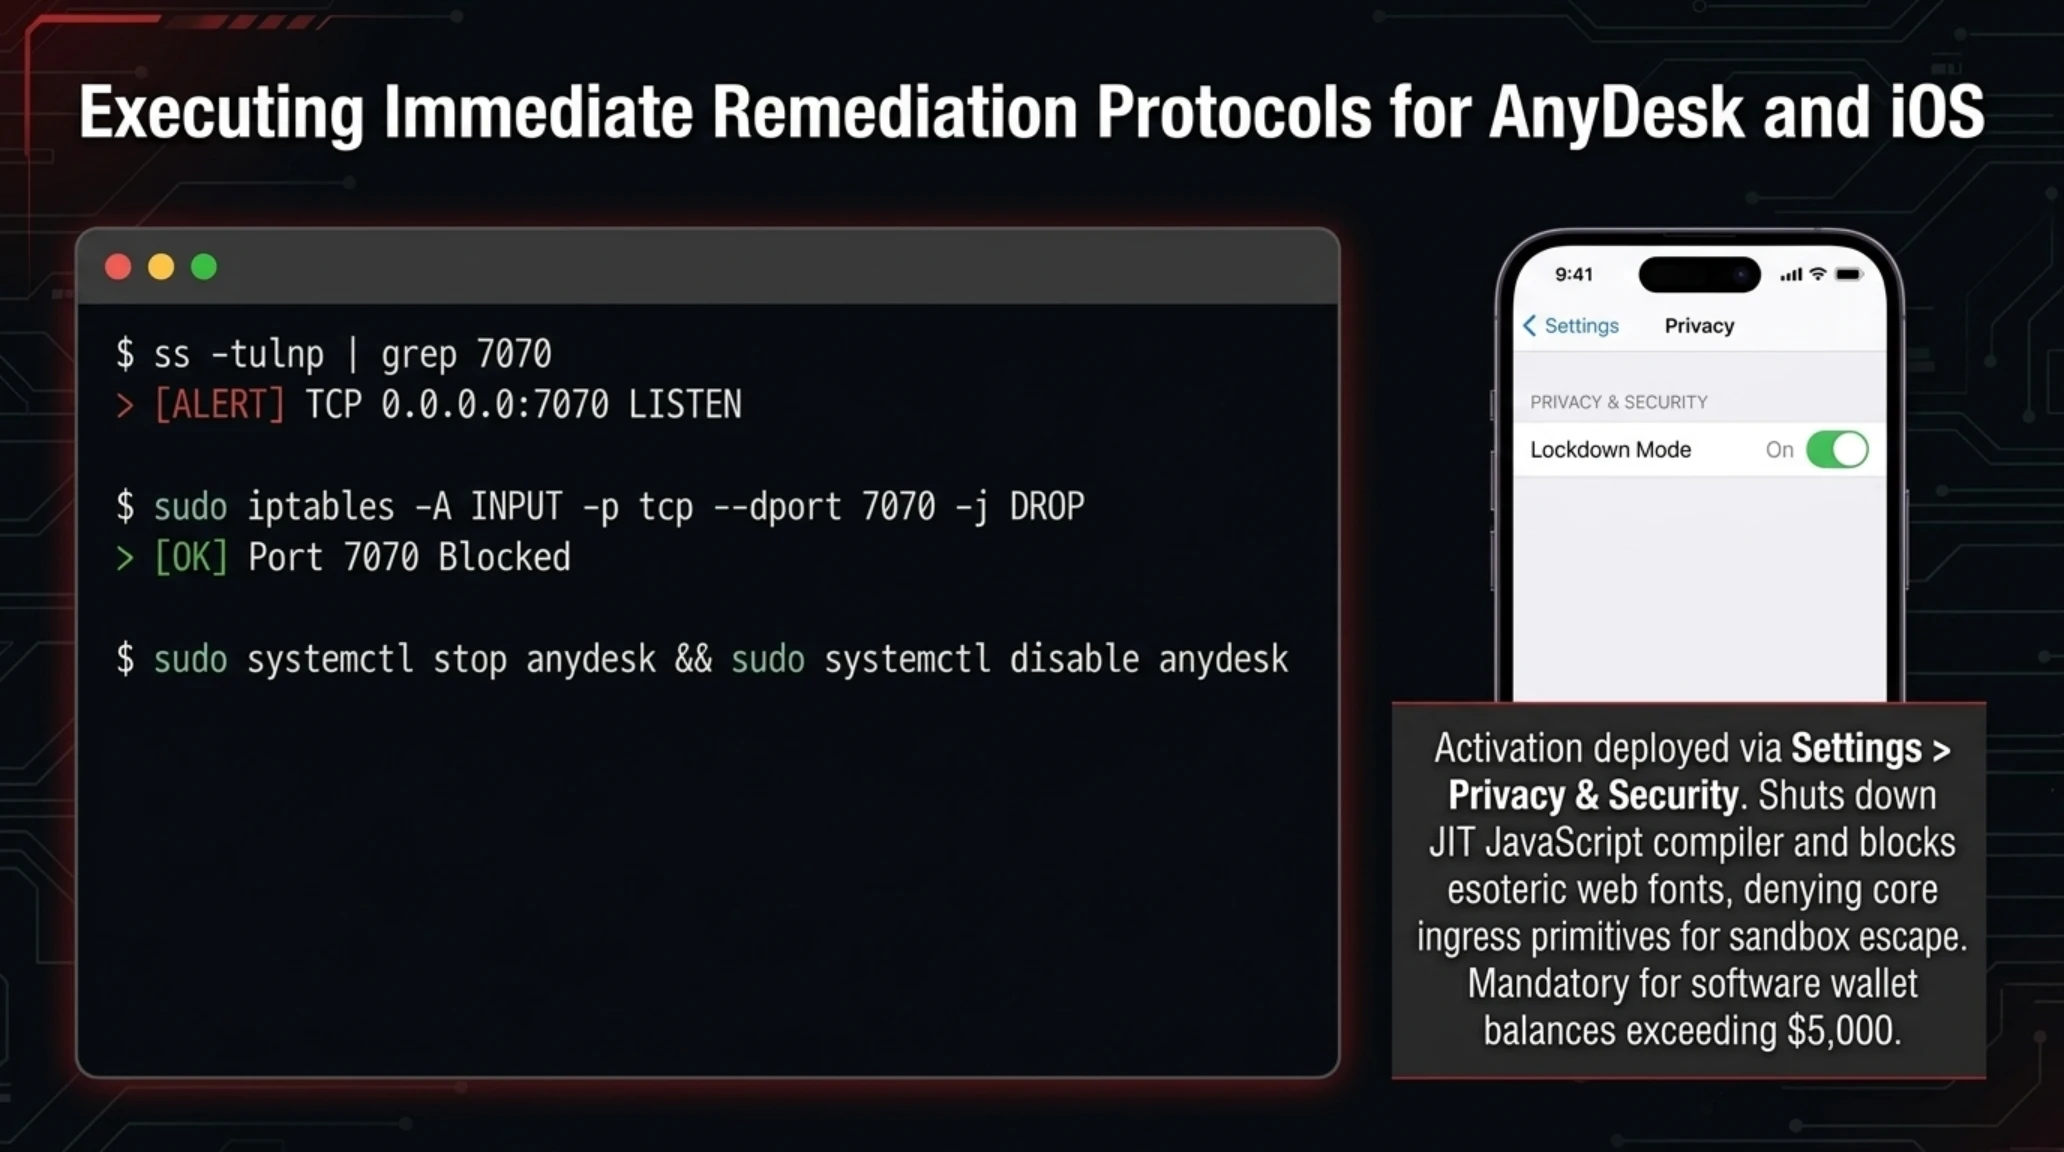
اگر بر روی سیستمهای لینوکسی (اوبونتو، دبیان، فدورا یا آرچ) از نرمافزار AnyDesk استفاده میکنید، فوراً دسترسی پورت TCP 7070 را از طریق فایروال محلی مسدود کنید. با اجرای دستور sudo ufw deny 7070/tcp یا با بستن پورت در سطح روتر، مسیر نفوذ اکسپلویت AnyPwn را مسدود سازید. سپس نرمافزار را بیدرنگ به نسخه ۸.۱.۰ یا جدیدتر ارتقا دهید. در صورتی که به دسترسی بدون نظارت (Unattended Access) نیاز ندارید، سرویس پسزمینه آن را با دستور sudo systemctl stop anydesk متوقف کنید.
گام دوم: فعالسازی Lockdown Mode در آیفون
سیستمعامل اپل قابلیتی اختصاصی به نام «حالت قرنطینه» (Lockdown Mode) دارد که در منوی Privacy & Security قرار گرفته است. فعالسازی این حالت، موتور رندرینگ پیشرفته جاوا اسکریپت (JIT Compiler) را در مرورگر سافاری غیرفعال کرده، بارگذاری فونتهای پیچیده وب را مسدود نموده و زنجیره نفوذ WebKit که اساس کار کیت P7 DarkSword است را به طور کامل قطع میکند. تمام افرادی که بیش از ۵ هزار دلار دارایی در کیفپولهای نرمافزاری دارند باید این حالت را فعال نگه دارند.
ترمینال سایبری و لاگ ممیزی امنیتی پدافند تکین
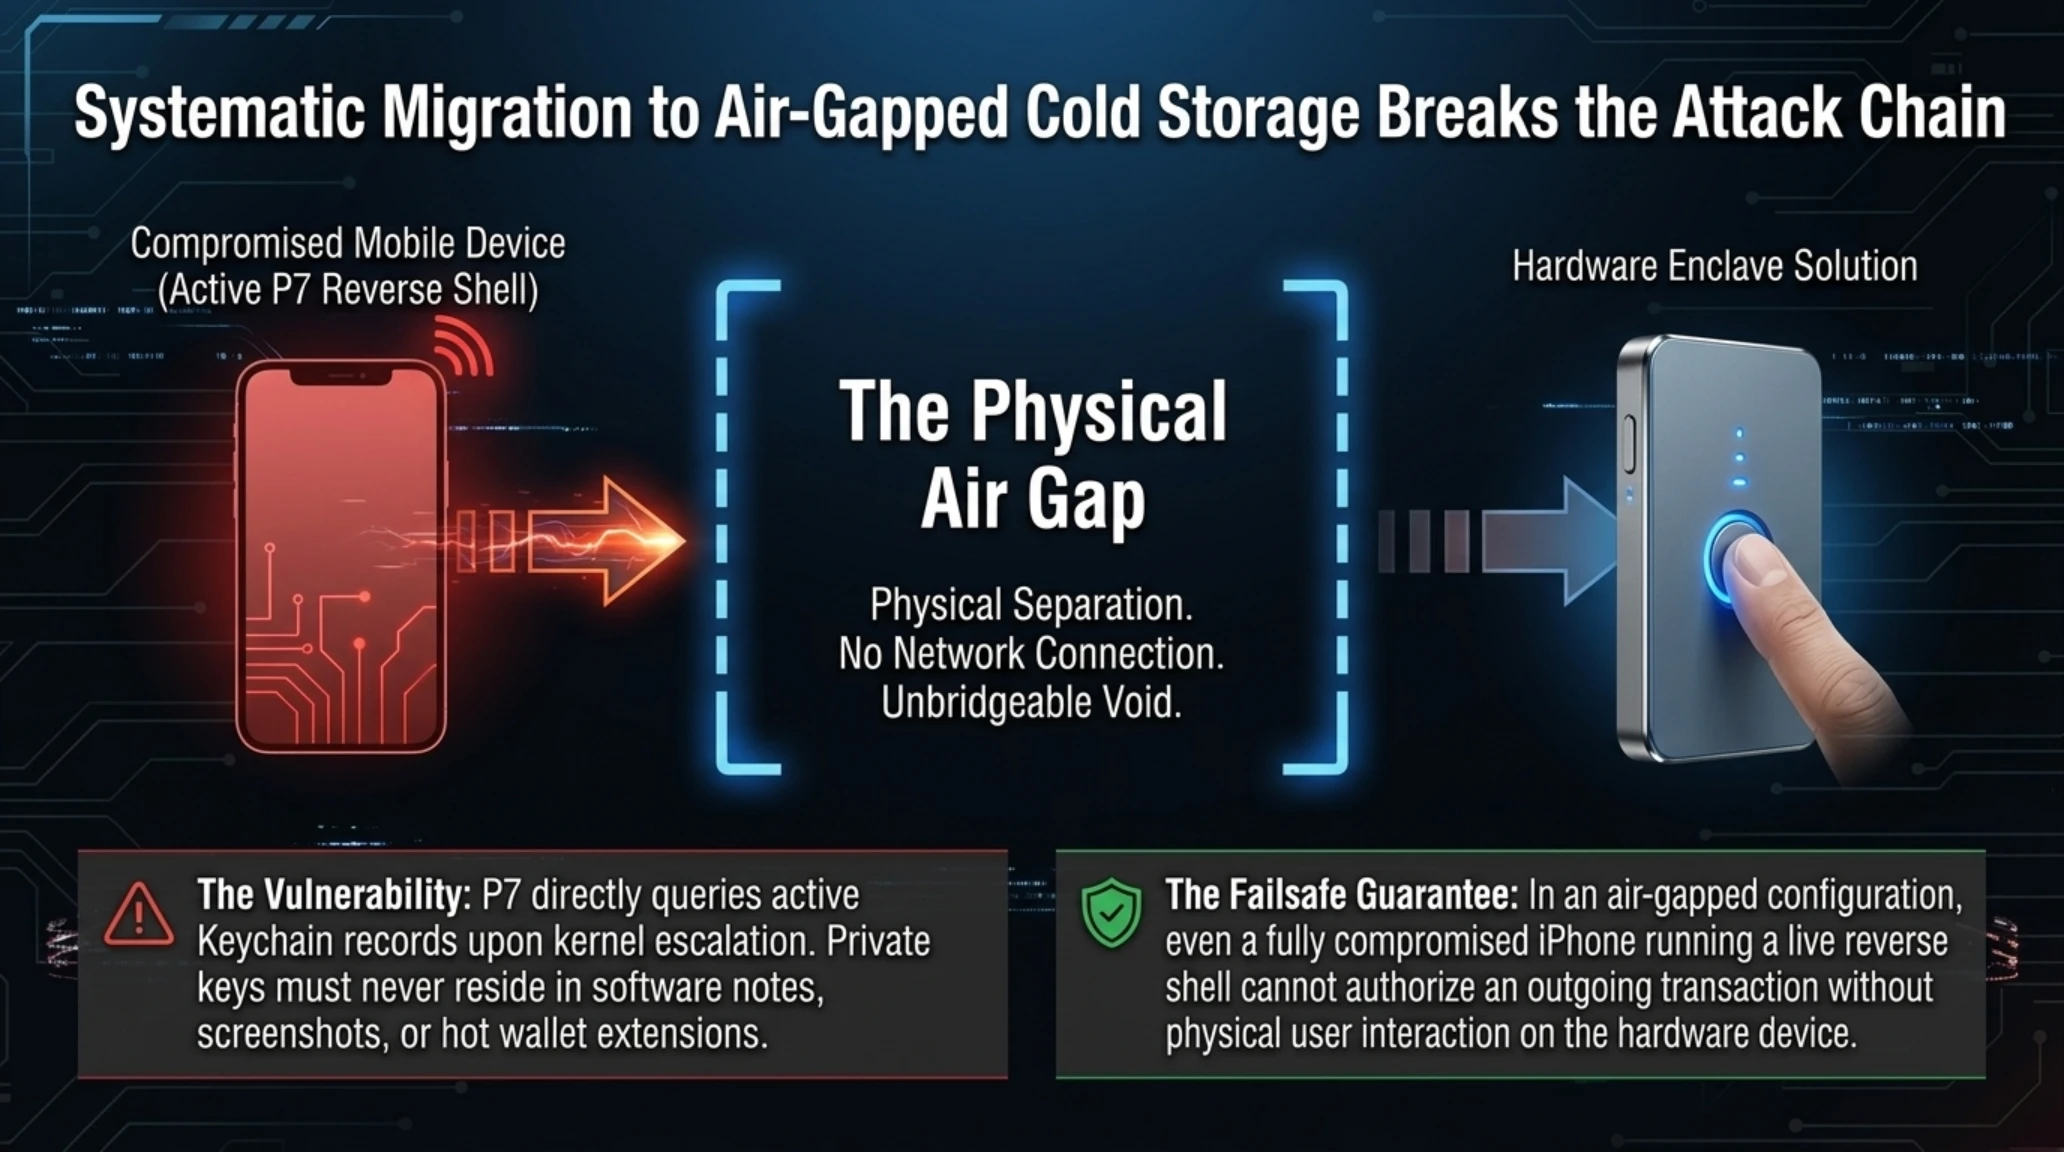
گام سوم: مهاجرت به امضاهای سرد (Cold Storage Migration)
کلیدهای خصوصی و عبارتهای بازیابی هرگز نباید در نرمافزارهای یادداشت، پیامرسانها، گالری تصاویر یا حتی برنامههای ولت نصبشده روی آیفون نگهداری شوند. بدافزار P7 توانایی خواندن حافظه کیچین را دارد؛ بنابراین سرمایهگذاران باید سریعاً داراییهای خود را به کیفپولهای سختافزاری آفلاین (مانند Ledger، Trezor یا Tangem) انتقال دهند. در این حالت، حتی اگر آیفون به طور کامل تحت کنترل مهاجم درآید، بدون فشردن فیزیکی دکمه سختافزاری، هیچ تراکنشی امضا نخواهد شد. برای بررسی راهکارهای مشابه، میتوانید مقاله روشهای نوین کشف رخنههای امنیتی را در وبلاگ تکینگیم مطالعه فرمایید.
تایملاین رویدادها | کرونولوژی تکامل حملات DarkSword و AnyDesk
| مقطع زمانی | رویداد شاخص امنیتی و سایبری | ابعاد فنی تهدید و راهکار مقابله |
|---|---|---|
| مارس ۲۰۲۶ | کشف زنجیره اولیه DarkSword | شناسایی توسط گوگل و لوکاوت؛ استفاده به عنوان ابزار جاسوسی سایبری دولتی. |
| ژوئن ۲۰۲۶ | پچ خاموش AnyDesk لینوکس | رفع آسیبپذیری سرریز پشته در نسخه ۸.۰.۳ بدون تخصیص CVE رسمی. |
| اکتبر ۲۰۲۶ | افشای نسخه P7 و اکسپلویت AnyPwn | انتشار عمومی اکسپلویت لینوکس در گیتهاب و کشف کیت سرقت رمزارز iOS توسط iVerify. |
گام چهارم: ارزیابی ماتریس ریسک و پیادهسازی فایروال
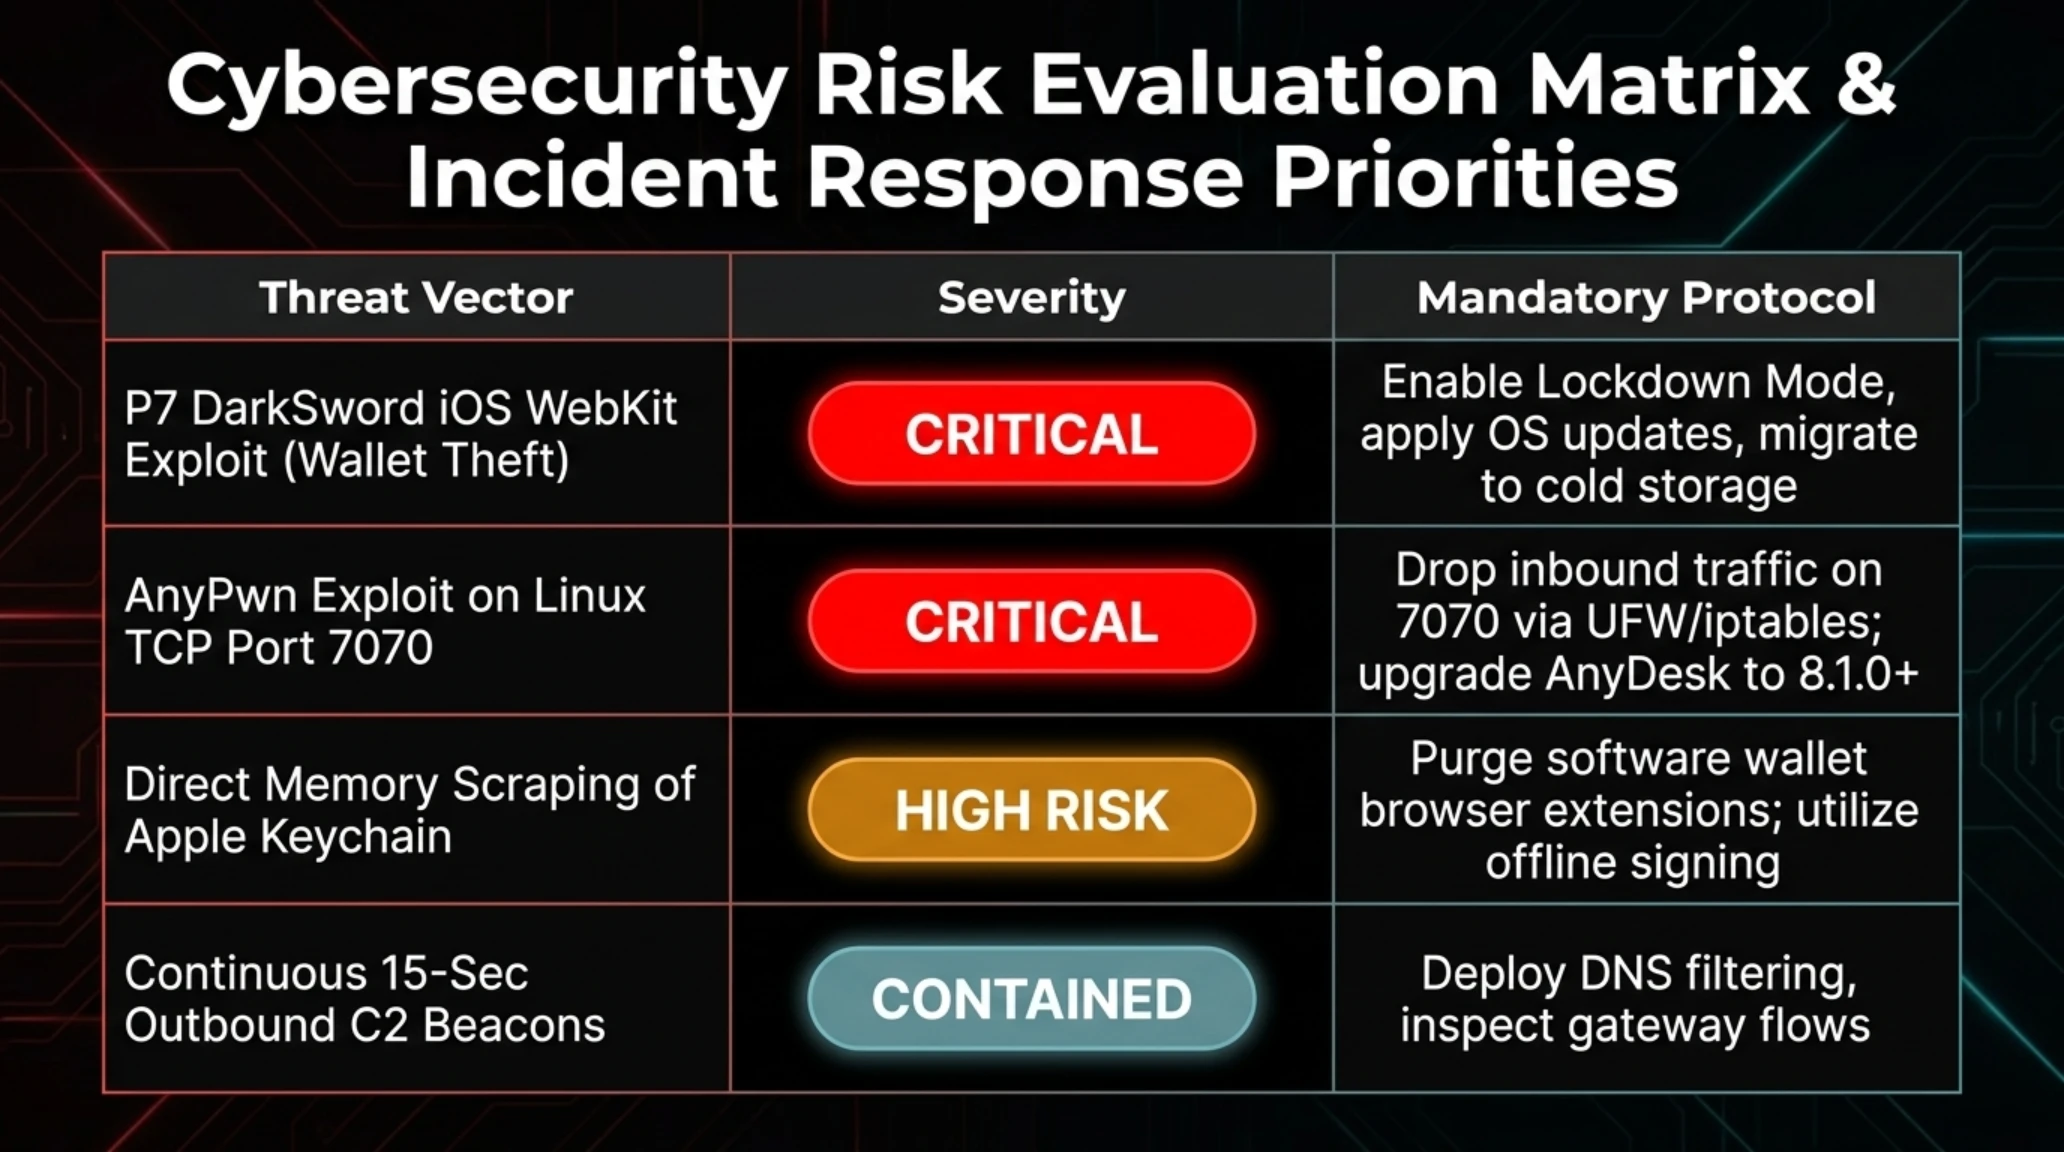
بررسی دقیق ماتریس ارزیابی ریسک زیر، اولویتهای فوری پدافندی را برای تیمهای فنی و کاربران مشخص میکند. عدم اقدام فوری در مورد پورت ۷۰۷۰ و فقدان حالت قرنطینه در تلفنهای همراه متصل به کیفپول، بالاترین درجه آسیبپذیری را به همراه دارد.
ماتریس ارزیابی ریسک و پدافند سایبری داراییهای دیجیتال
| بردار تهدید / آسیبپذیری | سطح ریسک | راهکار مهار و پدافند سایبری |
|---|---|---|
| کیت نفوذ P7 DarkSword در iOS (سرقت ولت) | بحرانی | فعالسازی فوری Lockdown Mode در اپل، آپدیت iOS به آخرین بیلد و انتقال به ولت سختافزاری. |
| اکسپلویت AnyPwn روی پورت ۷۰۷۰ لینوکس | بحرانی | مسدودسازی پورت ۷۰۷۰ با UFW یا آیپیتیبلز و ارتقای فوری نرمافزار به نسخه ۸.۱.۰ به بالا. |
| سرقت کلیدهای امنیتی ذخیرهشده در Keychain | ریسک بالا | حذف تمام اطلاعات سید و پسوردهای متامسک از حافظه مرورگر و جایگزینی با امضای سرد. |
| پایش شبکه و ارتباط مداوم با سرورهای C2 | ایمن / مهارشده | مسدودسازی ترافیک خروجی ناشناخته با فایروال Next-Gen و مانیتورینگ درخواستهای DNS. |
- خنثیسازی کامل زنجیره حمله Safari با فعالسازی قابلیت Lockdown Mode در iOS.
- بستن درگاه نفوذ روت لینوکس با مسدودسازی پورت ۷۰۷۰ و بهروزرسانی AnyDesk.
- حفاظت ۱۰۰ درصدی از داراییهای رمزارز در برابر سرقت Keychain از طریق کیفپولهای آفلاین.
- شناسایی سریع فعالیتهای مخفی با نظارت بر پالسهای ۱۵ ثانیهای ترافیک C2.
- غیرفعال شدن برخی ویژگیهای نمایشی وب در حالت قرنطینه اپل.
- نیاز به دسترسی فیزیکی به کیفپول سختافزاری برای هر تراکنش روزمره.
- عدم اطلاعرسانی رسمی سازندگان از طریق CVE که شناسایی سرورهای آسیبپذیر را دشوار میکند.
حکم نهایی تحریریه و فهرست منابع رسمی
امنیت در گرو هوشیاری دائمی و انزوای فیزیکی کلیدها
با اجرای پروتکل چهارمرحلهای پدافند تکین، درهای نفوذ به لینوکس مسدود شده و آیفون شما در برابر پیشرفتهترین کیتهای سرقت رمزارز جهان رویینتن خواهد شد.
- د هکر نیوز (The Hacker News): گزارش فنی کیت نفوذ P7 DarkSword و اکسپلویت AnyDesk لینوکس
- بلیپینگ کامپیوتر (Bleeping Computer): افشای آسیبپذیریهای بحرانی و سوءاستفاده از سرورهای لینوکسی
- آیوریفای (iVerify Research Labs): تحلیل و مهندسی معکوس کدهای بدافزار P7 DarkSword و بردارهای سرقت ولت
پرسشهای متداول و تحلیلهای فنی پدافند سایبری
کیت نفوذ P7 DarkSword دقیقاً چگونه وارد آیفون قربانی میشود؟
این بدافزار از یک زنجیره اکسپلویت کامل (Full-Chain) از طریق موتور رندرینگ وبکیت در مرورگر سافاری استفاده میکند که میتواند تنها با بارگذاری یک صفحه وب آلوده یا باز کردن یک پیوند فیشینگ، بدون نیاز به تایید کاربر، به هسته سیستمعامل نفوذ کند.
آیا کیفپولهای نصبشده روی آیفون در صورت آلودگی قابل تخلیه هستند؟
بله؛ بدافزار P7 به طور اختصاصی برای دسترسی به دایرکتوریهای اپلیکیشنهای ولت نظیر متامسک و پایگاه داده کیچین اپل طراحی شده و کلیدهای خصوصی و عبارتهای بازیابی را به سرور C2 ارسال میکند.
آسیبپذیری AnyDesk لینوکس از چه طریقی اکسپلویت میشود؟
این رخنه ناشی از سرریز حافظه پشته (Heap Overflow) در پردازش بستههای پروتکل نشست روی پورت TCP 7070 است و به مهاجم اجازه میدهد پیش از آنکه ارتباطی تایید شود، دسترسی سطح روت به دست آورد.
چگونه میتوان سیستم لینوکس را فوراً در برابر اکسپلویت AnyPwn ایمن کرد؟
کافی است با استفاده از فایروال پورت ۷۰۷۰ را مسدود سازید (sudo ufw deny 7070/tcp) و نرمافزار را به نسخه ۸.۱.۰ یا بالاتر که این باگ در آن برطرف شده ارتقا دهید.
قابلیت Lockdown Mode در iOS چگونه مانع فعالیت P7 DarkSword میشود؟
این قابلیت کامپایلر زمان اجرا (JIT) و عملکردهای پیچیده وبکیت را به طور کامل خاموش میکند و باعث میشود کدهای مخرب اکسپلویت در مرورگر قابلیت اجرا نداشته باشند.
چرا استفاده از کیفپولهای سختافزاری تنها راه نجات از این حملات است؟
زیرا در ولتهای سختافزاری کلید خصوصی هرگز به حافظه گوشی یا کامپیوتر منتقل نمیشود و هر تراکنش نیازمند تایید فیزیکی روی دکمههای دستگاه مستقل آفلاین است.
گالری تصاویر تکمیلی: تکین گاید | پدافند سایبری در برابر P7 DarkSword و اکسپلویت AnyDesk