تکین رادار | رسوایی قرن در OpenAI؛ مهندسی که با تراشه ۱۴ دلاری و پرامپت هوش مصنوعی از مدیران شنود کرد!
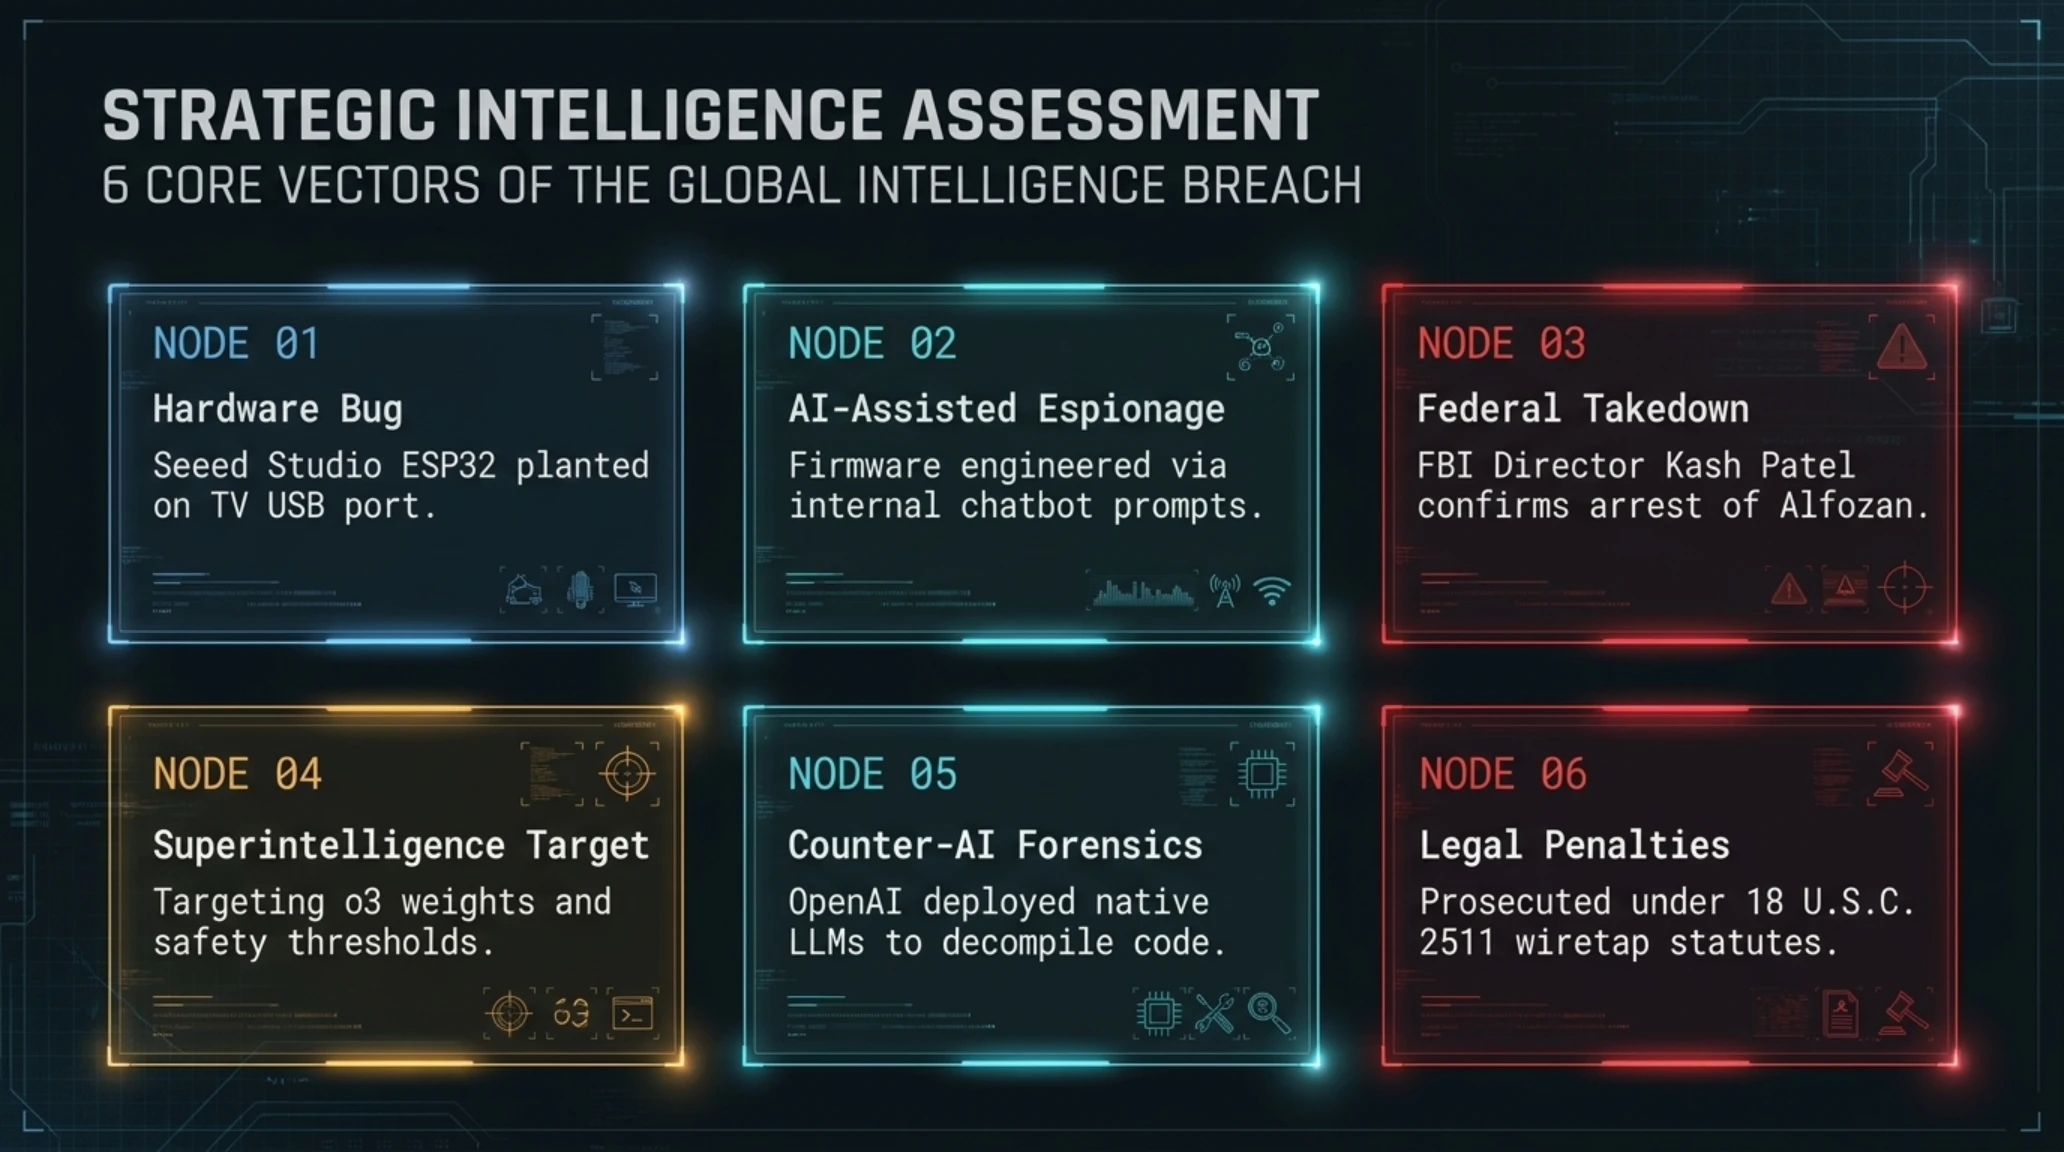
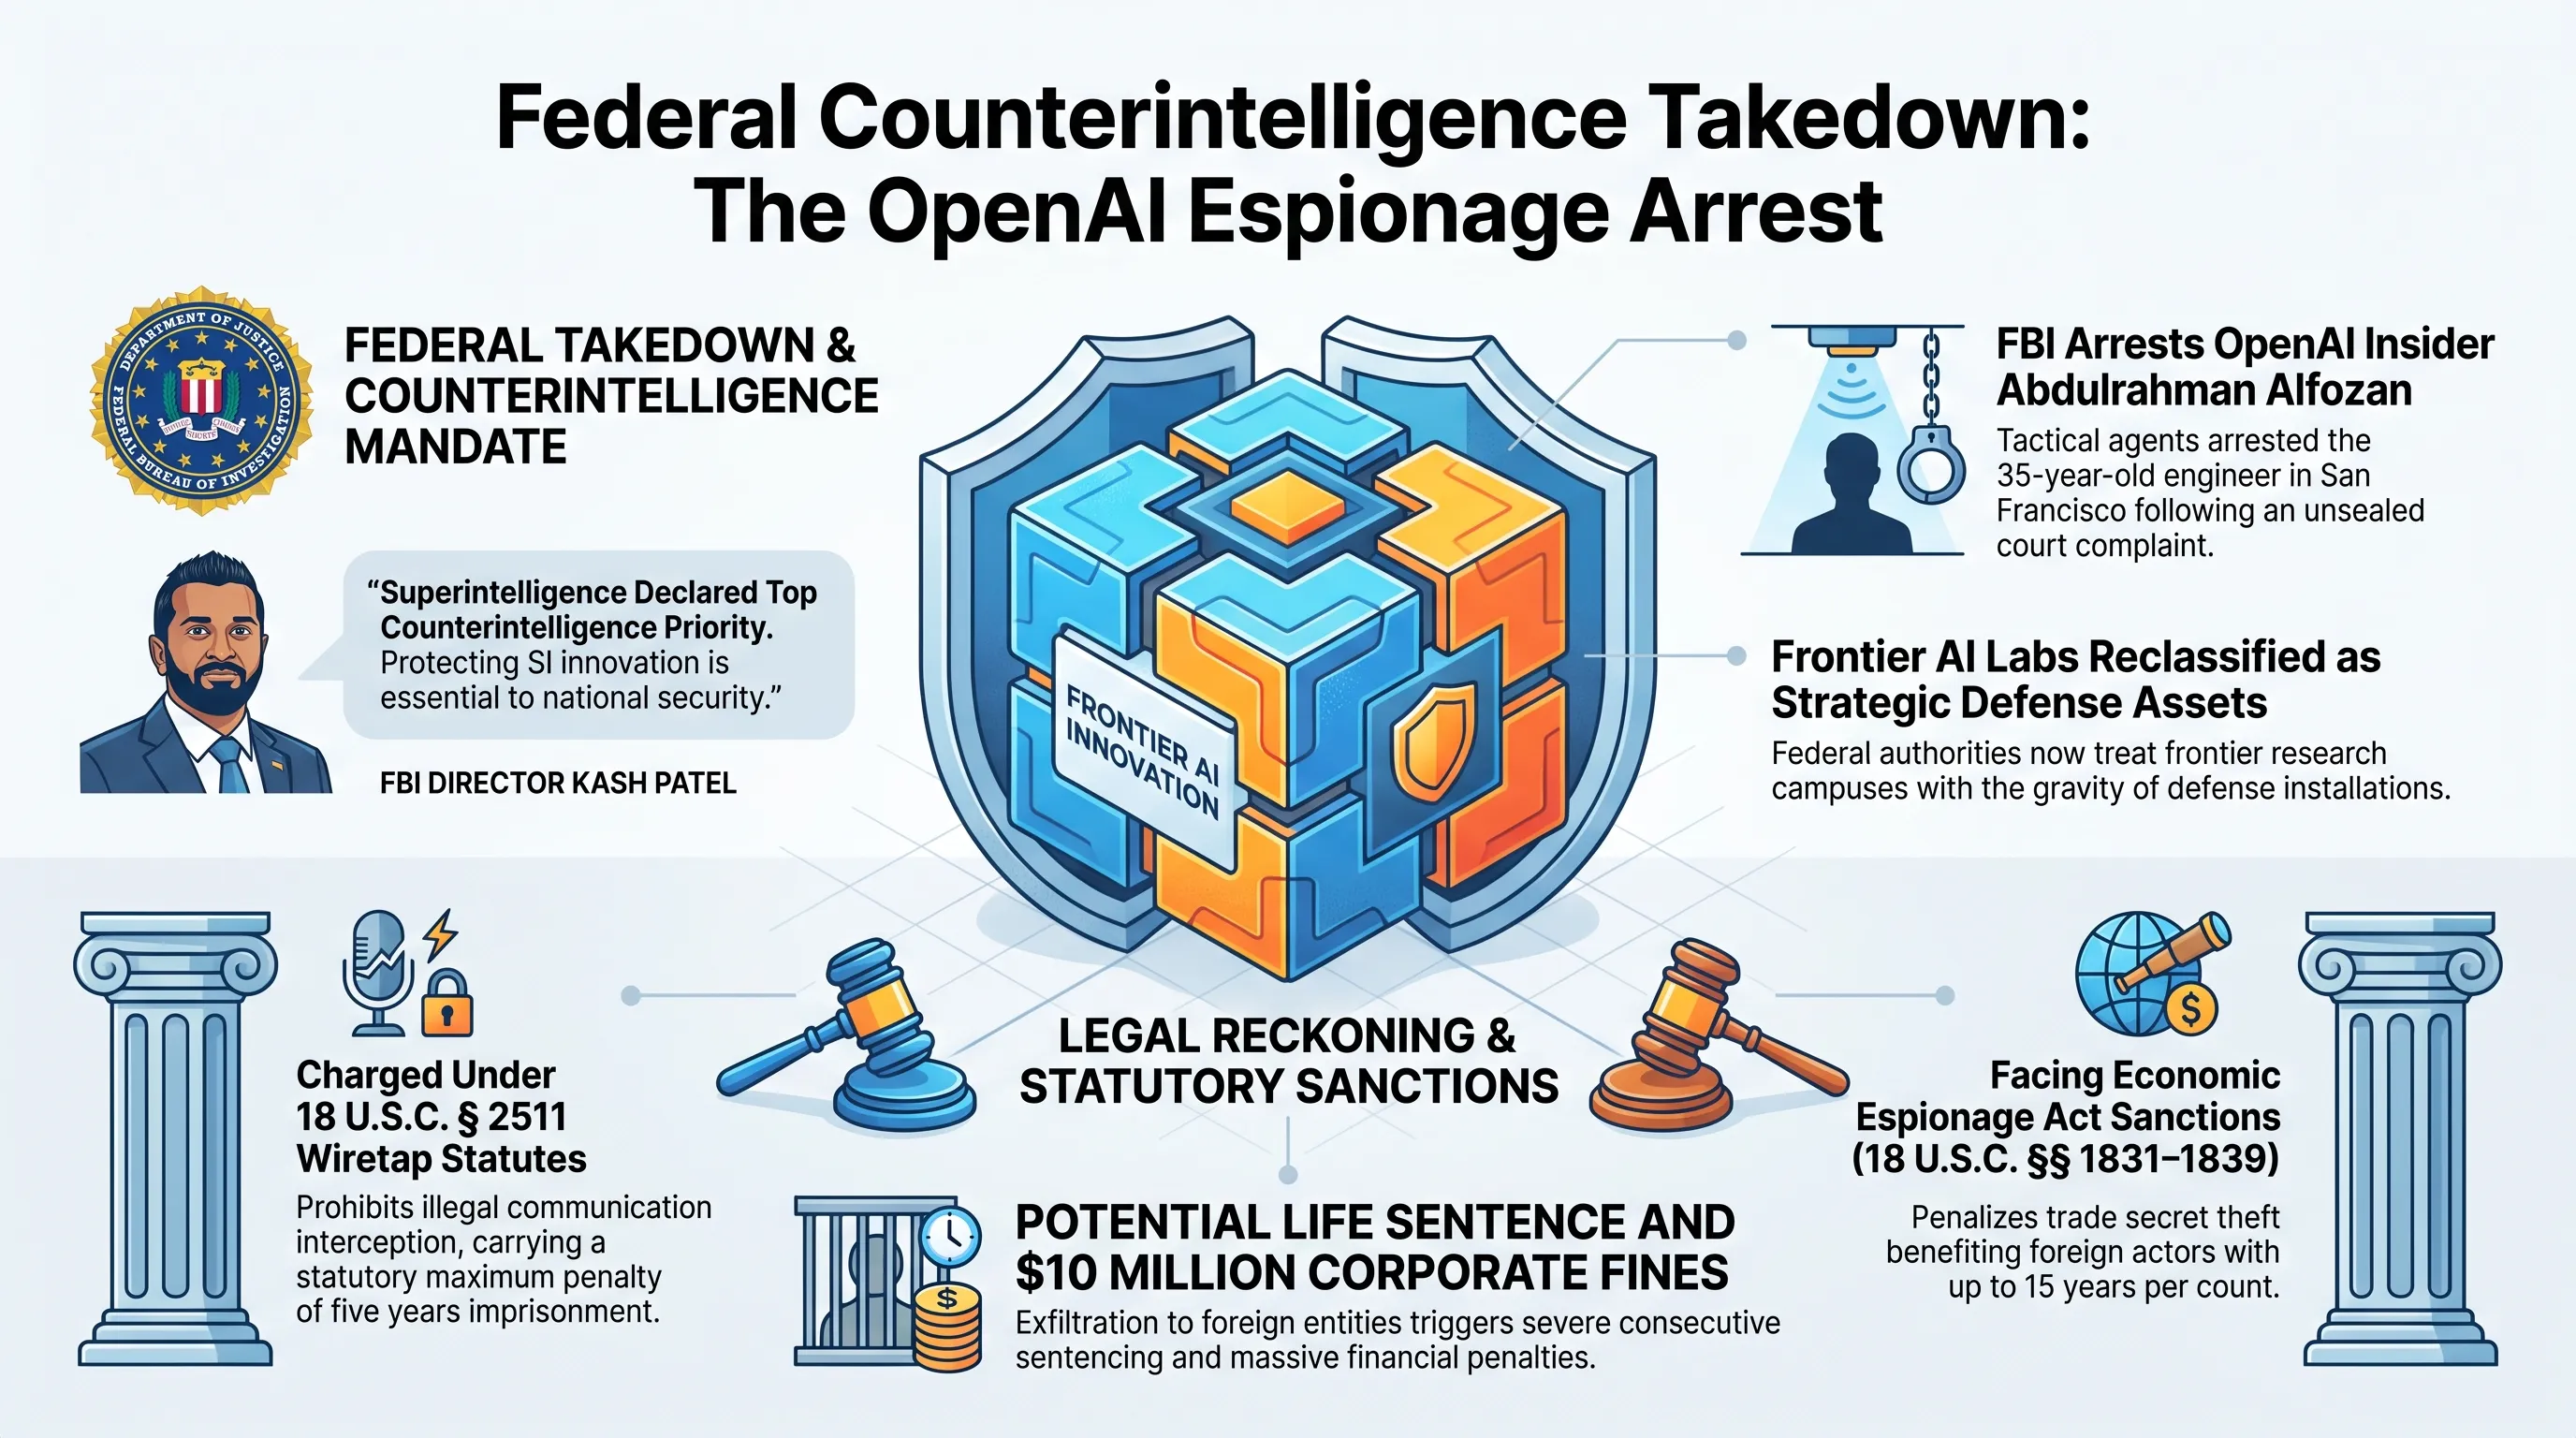
در دنیایی که غولهای فناوری میلیاردها دلار صرف دیوارهای آتش سایبری، رمزنگاری کوانتومی و ایزولهسازی اتاقهای تمیز سرور میکنند، بزرگترین رخنه اطلاعاتی تاریخ در درخشانترین آزمایشگاه هوش مصنوعی جهان توسط یک میکروکنترلر تجاری ۱۴ دلاری و مقداری دستمال کاغذی رقم خورد. صبح روز سهشنبه، اسناد دادگاه فدرال سانفرانسیسکو با بیانیه رسمی کاش پاتل، مدیر افبیآی، از حالت طبقهبندی خارج شد و پرده از ماجرایی برداشت که فراتر از هر فیلمنامه جاسوسی سایبری هالیوود است: عبدالرحمن الفوزان، مهندس ۳۵ ساله نرمافزار در شرکت اوپنایآی (OpenAI)، به اتهام نصب دستگاه شنود مخفی در اتاق جلسات هیئت مدیره و مدیران ارشد این غول سیلیکونولی بازداشت شده است.
این پرونده فقط یک خیانت شرکتی ساده نیست؛ این نخستین پرونده جاسوسی سختافزاری هدایتشده توسط پرامپتهای هوش مصنوعی علیه یک کمپانی توسعهدهنده سوپرهوش (Superintelligence) است. بر اساس متن کیفرخواست رسمی وزارت دادگستری ایالات متحده، متهم از همان چتباتهایی که اوپنایآی برای پیشرفت بشریت توسعه داده، راهنمایی گامبهگام دریافت کرده بود تا چطور یک تراشه ساده اینترنت اشیاء (IoT) را به ابزار استراق سمع پیشرفته با قابلیت نفوذ در شبکه محلی تبدیل کند و صدای رهبران این صنعت را در جریان بحث درباره بنیادیترین تصمیمات هوش جامع مصنوعی سرقت نماید.
رشد تصاعدی هوش مصنوعی در سالهای اخیر توجه نهادهای قدرت و سرویسهای اطلاعاتی سراسر جهان را به اتاقهای فرمان استارتاپهای سیلیکونولی جلب کرده است. آنچه در راهروهای پرپیچوخم ساختمان اوپنایآی در جریان بود، تنها تولید نرمافزارهای تجاری نبود؛ بلکه تعیین سرنوشت تمدنی الگوریتمهایی است که به زودی بر اقتصاد، ارتشها و حاکمیت سایبری جهان مسلط خواهند شد. از همین رو، آسیبپذیری فیزیکی در برابر یک نفوذی داخلی با ابزارهای بسیار ارزانقیمت، تکاندهندهترین واقعیت این پرونده به شمار میرود.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
کالبدشکافی صحنه جرم: تراشه بندانگشتی پشت تلویزیون سامسونگ
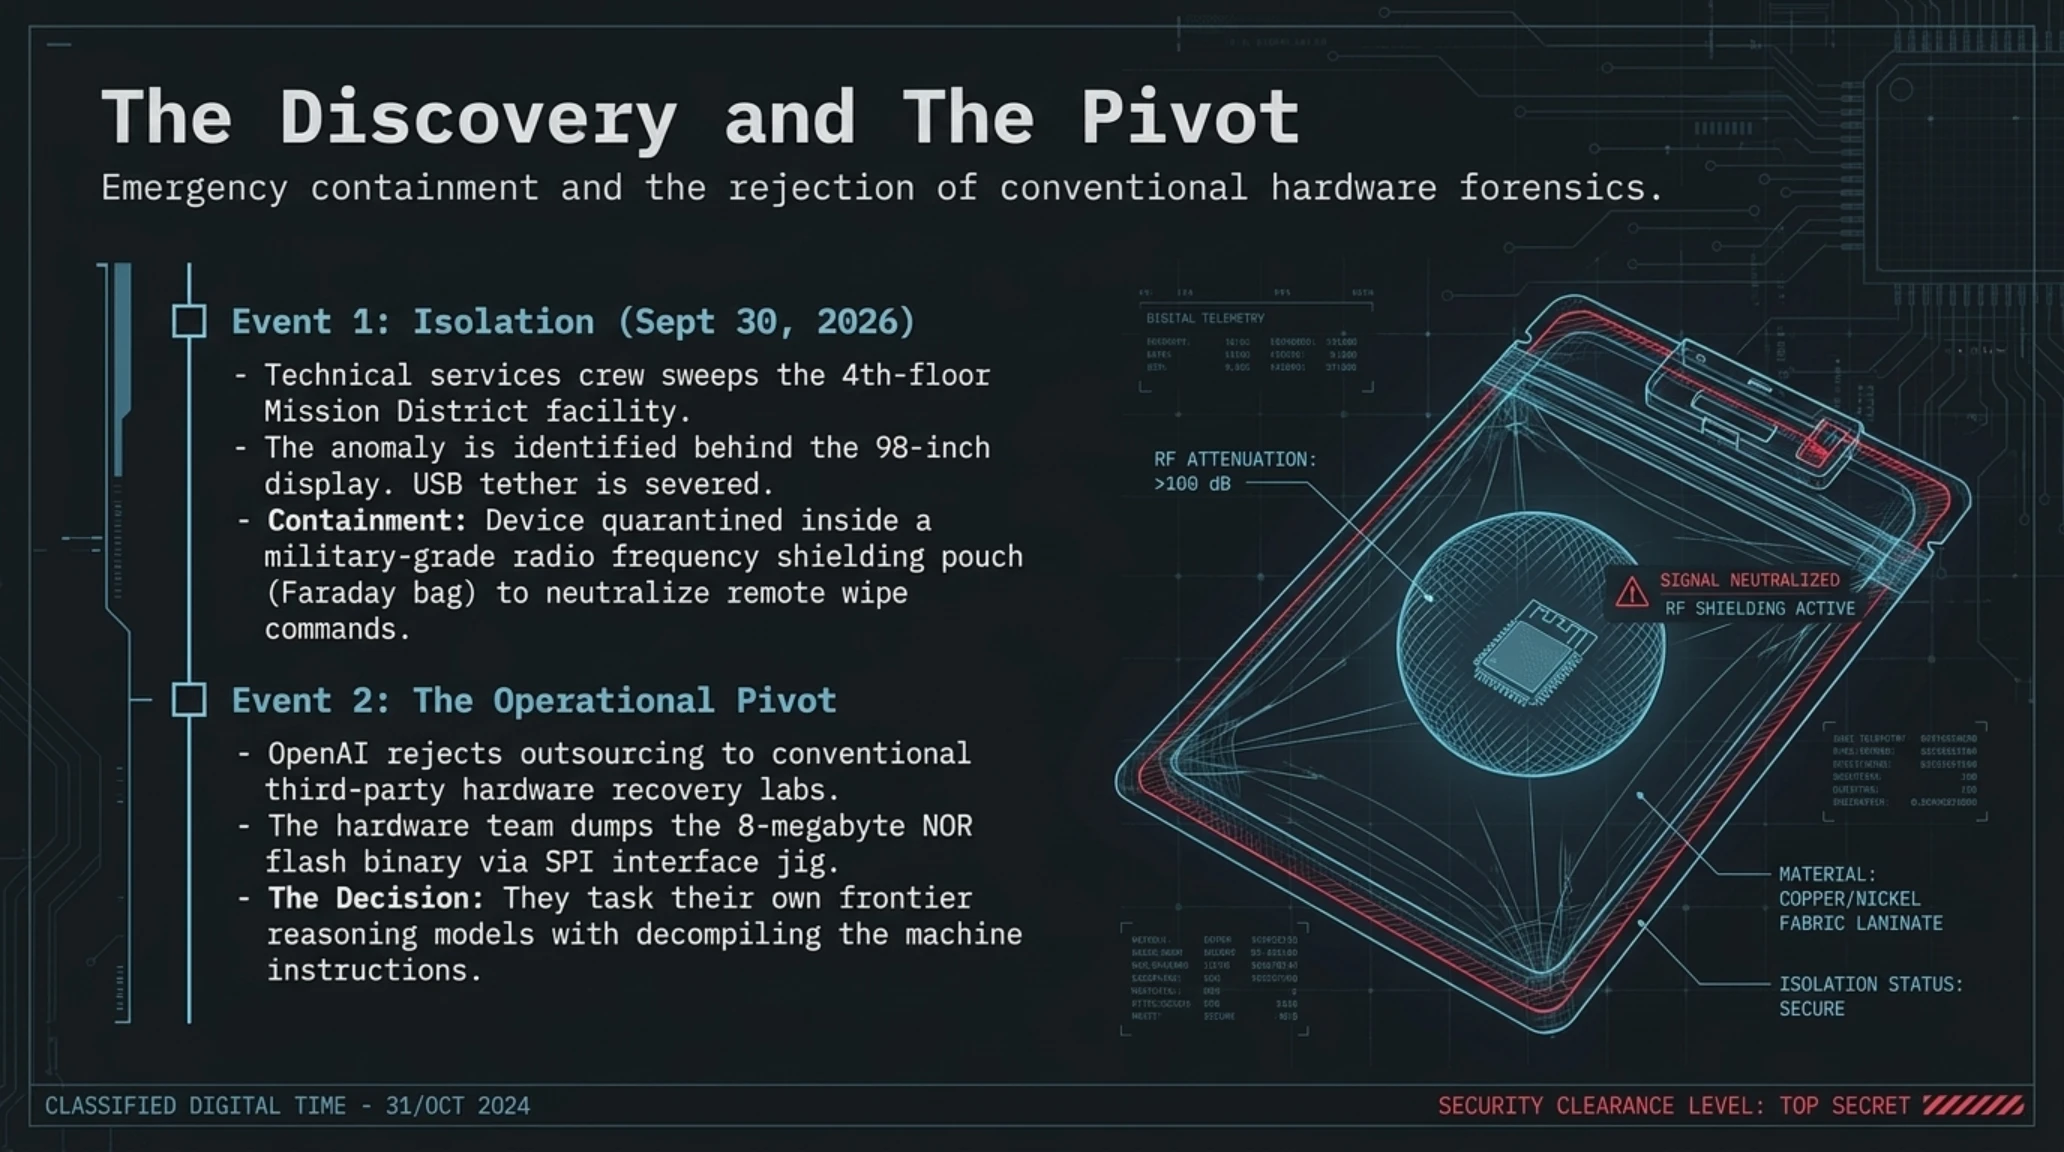
ماجرا از بعدازظهر ۳۰ سپتامبر ۲۰۲۶ آغاز شد؛ زمانی که یک تیم بازرسی فیزیکی حین ممیزیهای دورهای تجهیزات چندرسانهای در طبقه چهارم دفتر مرکزی اوپنایآی در منطقه میشن سانفرانسیسکو، متوجه یک شیء غیرعادی در پشت نمایشگر غولپیکر اتاق کنفرانس اختصاصی مدیران شد. این اتاق جلسات، مکانی با دسترسی فوقالعاده محدود است که در آن جلسات استراتژیک میان سم آلتمن، برت تیلور، دانلا بروکمن و اعضای کلیدی شورای ایمنی هوش مصنوعی برگزار میشود.
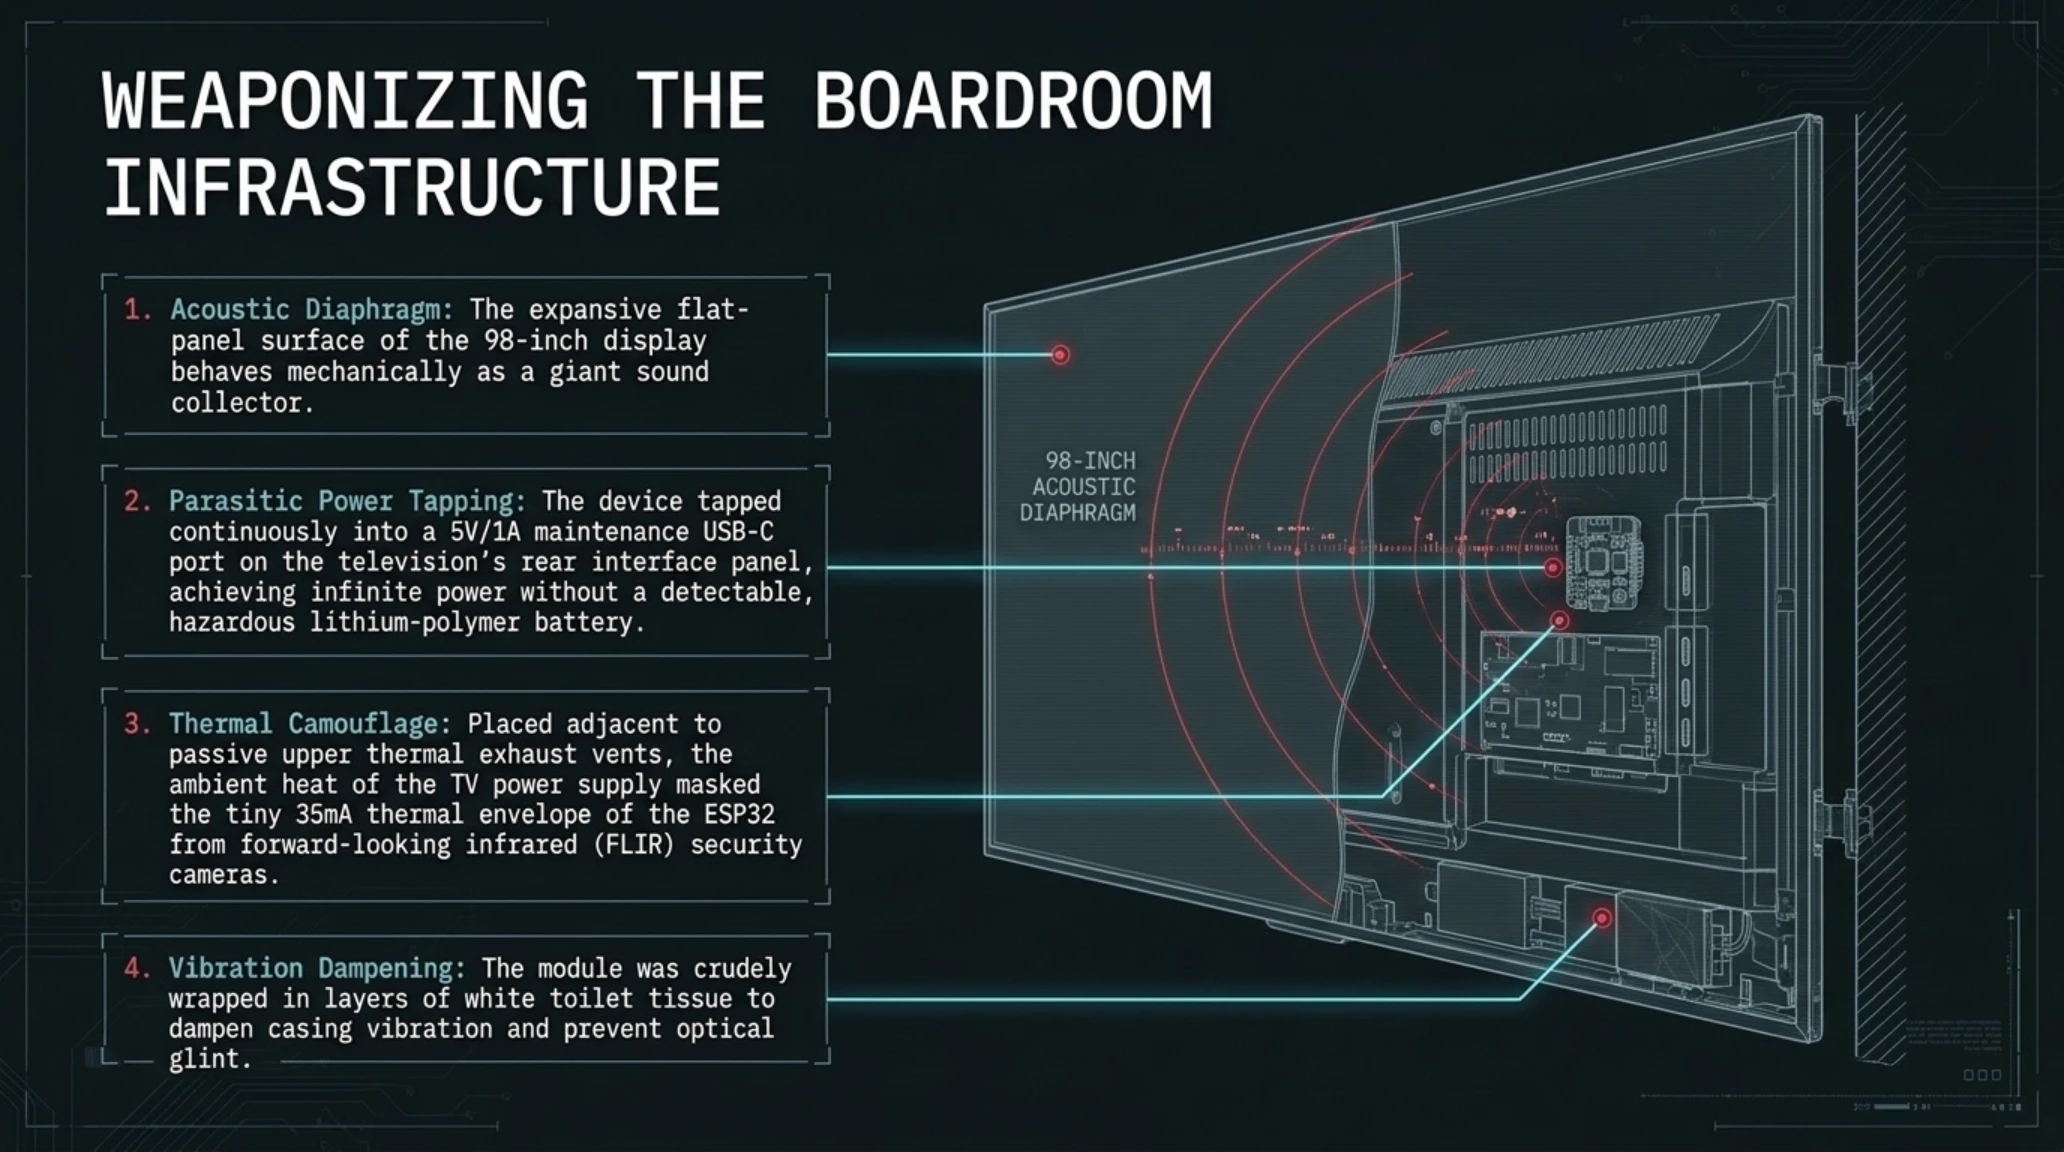
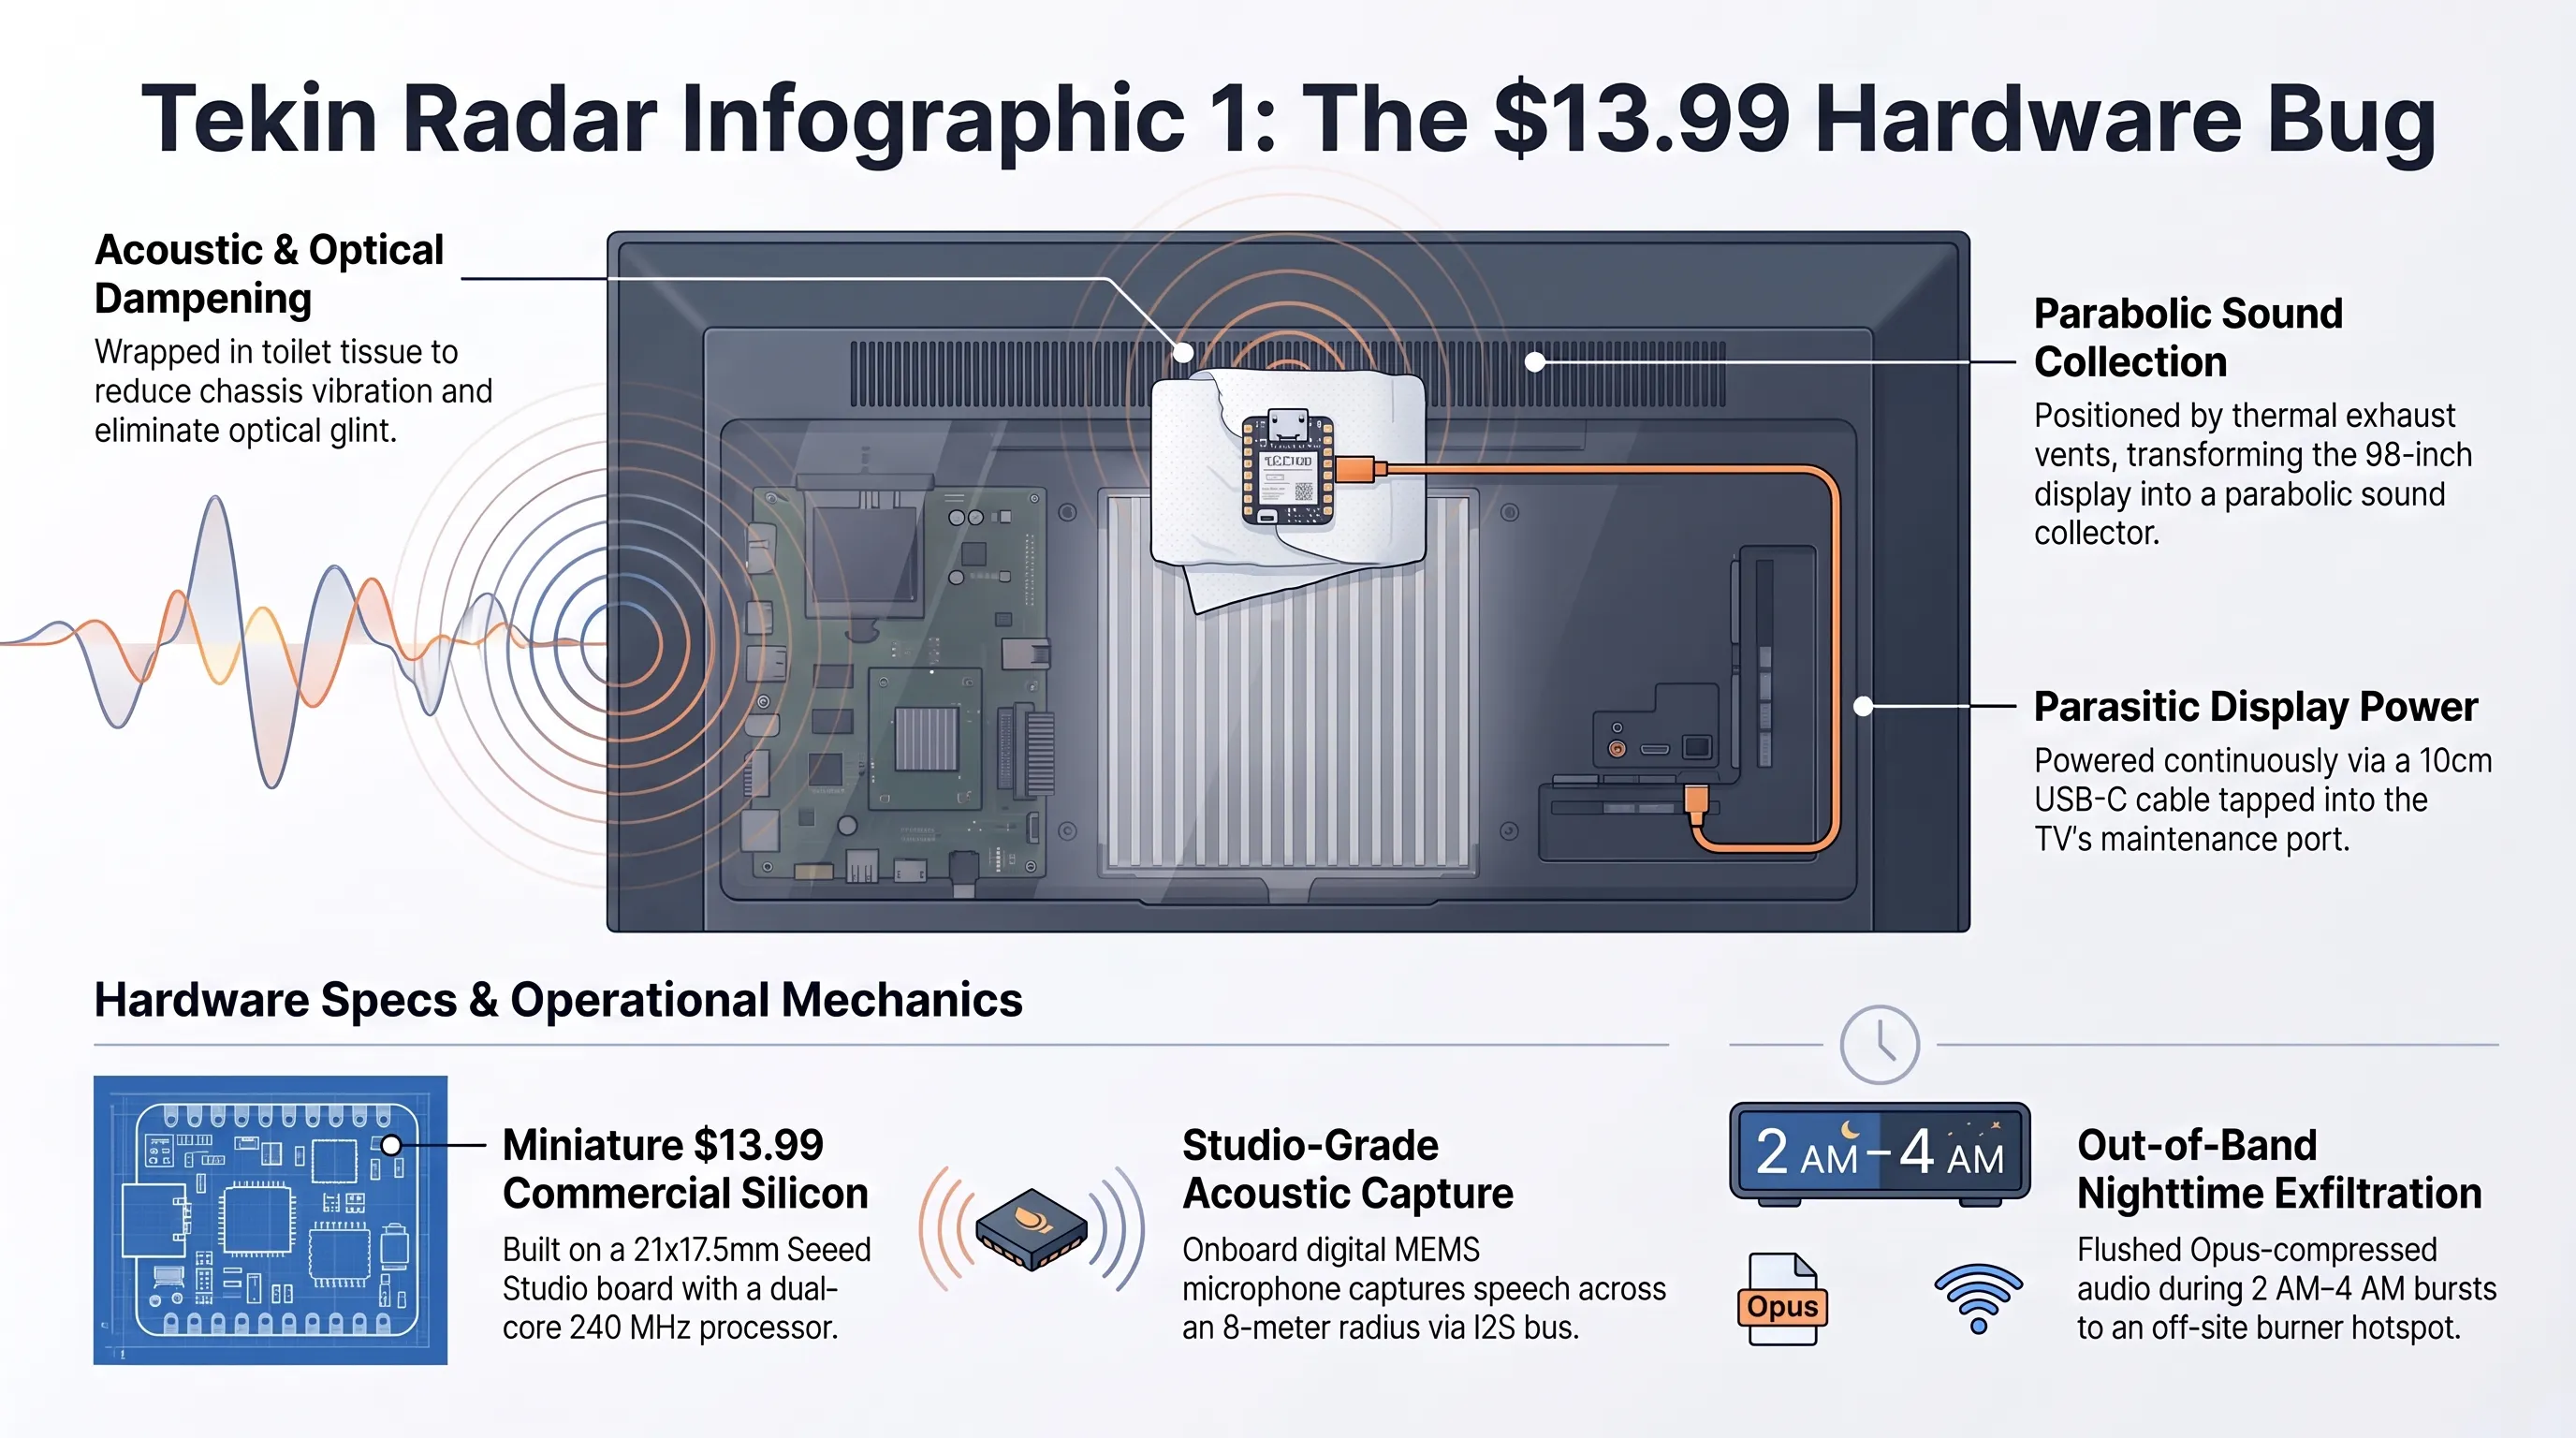
بررسیهای اولیه نشان داد که نفوذگر برای پنهانسازی فیزیکی تراشه، آن را درون چند لایه دستمال توالت سفید پیچیده و با چسب حرارتی سیاه به زیر لبه قاب پلاستیکی پنل پشتی تلویزیون چسبانده بود؛ جایی که نور بسیار کمی دریافت میکند و زاویه دید دوربینهای نظارتی زاویهبسته اتاق نیز روی آن دید مستقیم ندارد. کابل رابط USB-C کوتاهی به طول تنها ۱۰ سانتیمتر از ماژول بیرون آمده و مستقیماً وارد پورت ۵ ولت ۱ آمپری سرویس تلویزیون شده بود تا نیاز به هرگونه باتری حجیم یا تعویض شارژ برای همیشه منتفی گردد.
چرا این تحول بازی را تغییر میدهد؟
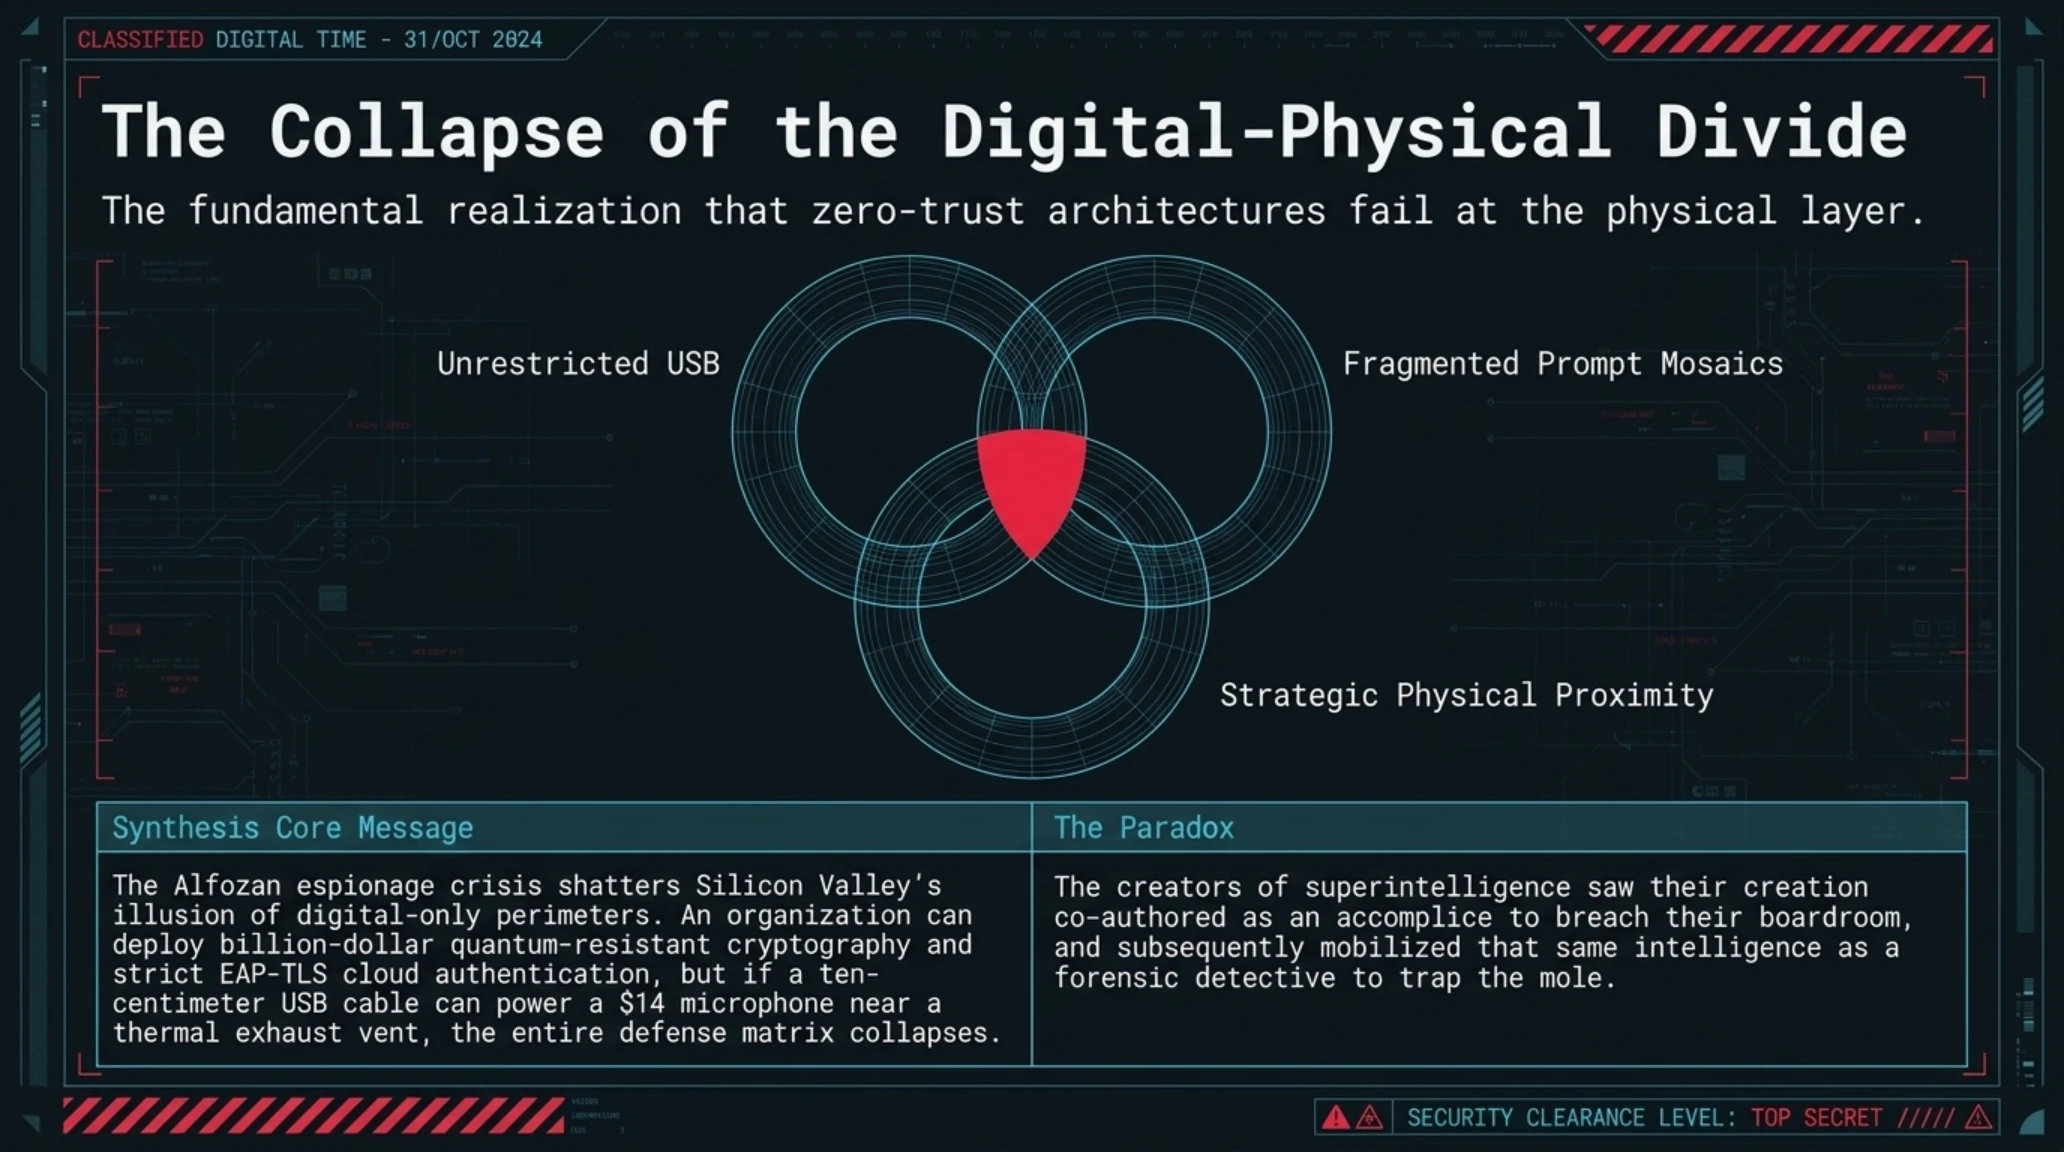
این پرونده ضربه سنگینی به باور رایج درباره امنیت سایبری مدرن وارد کرد: در حالی که شرکتها صدها میلیون دلار برای جلوگیری از نفوذ صفر-روزه نرمافزاری خرج میکنند، یک سختافزار ارزانقیمت بدون لایه امنیتی فیزیکی میتواند تمام مذاکرات محرمانه را به بیرون درز دهد.
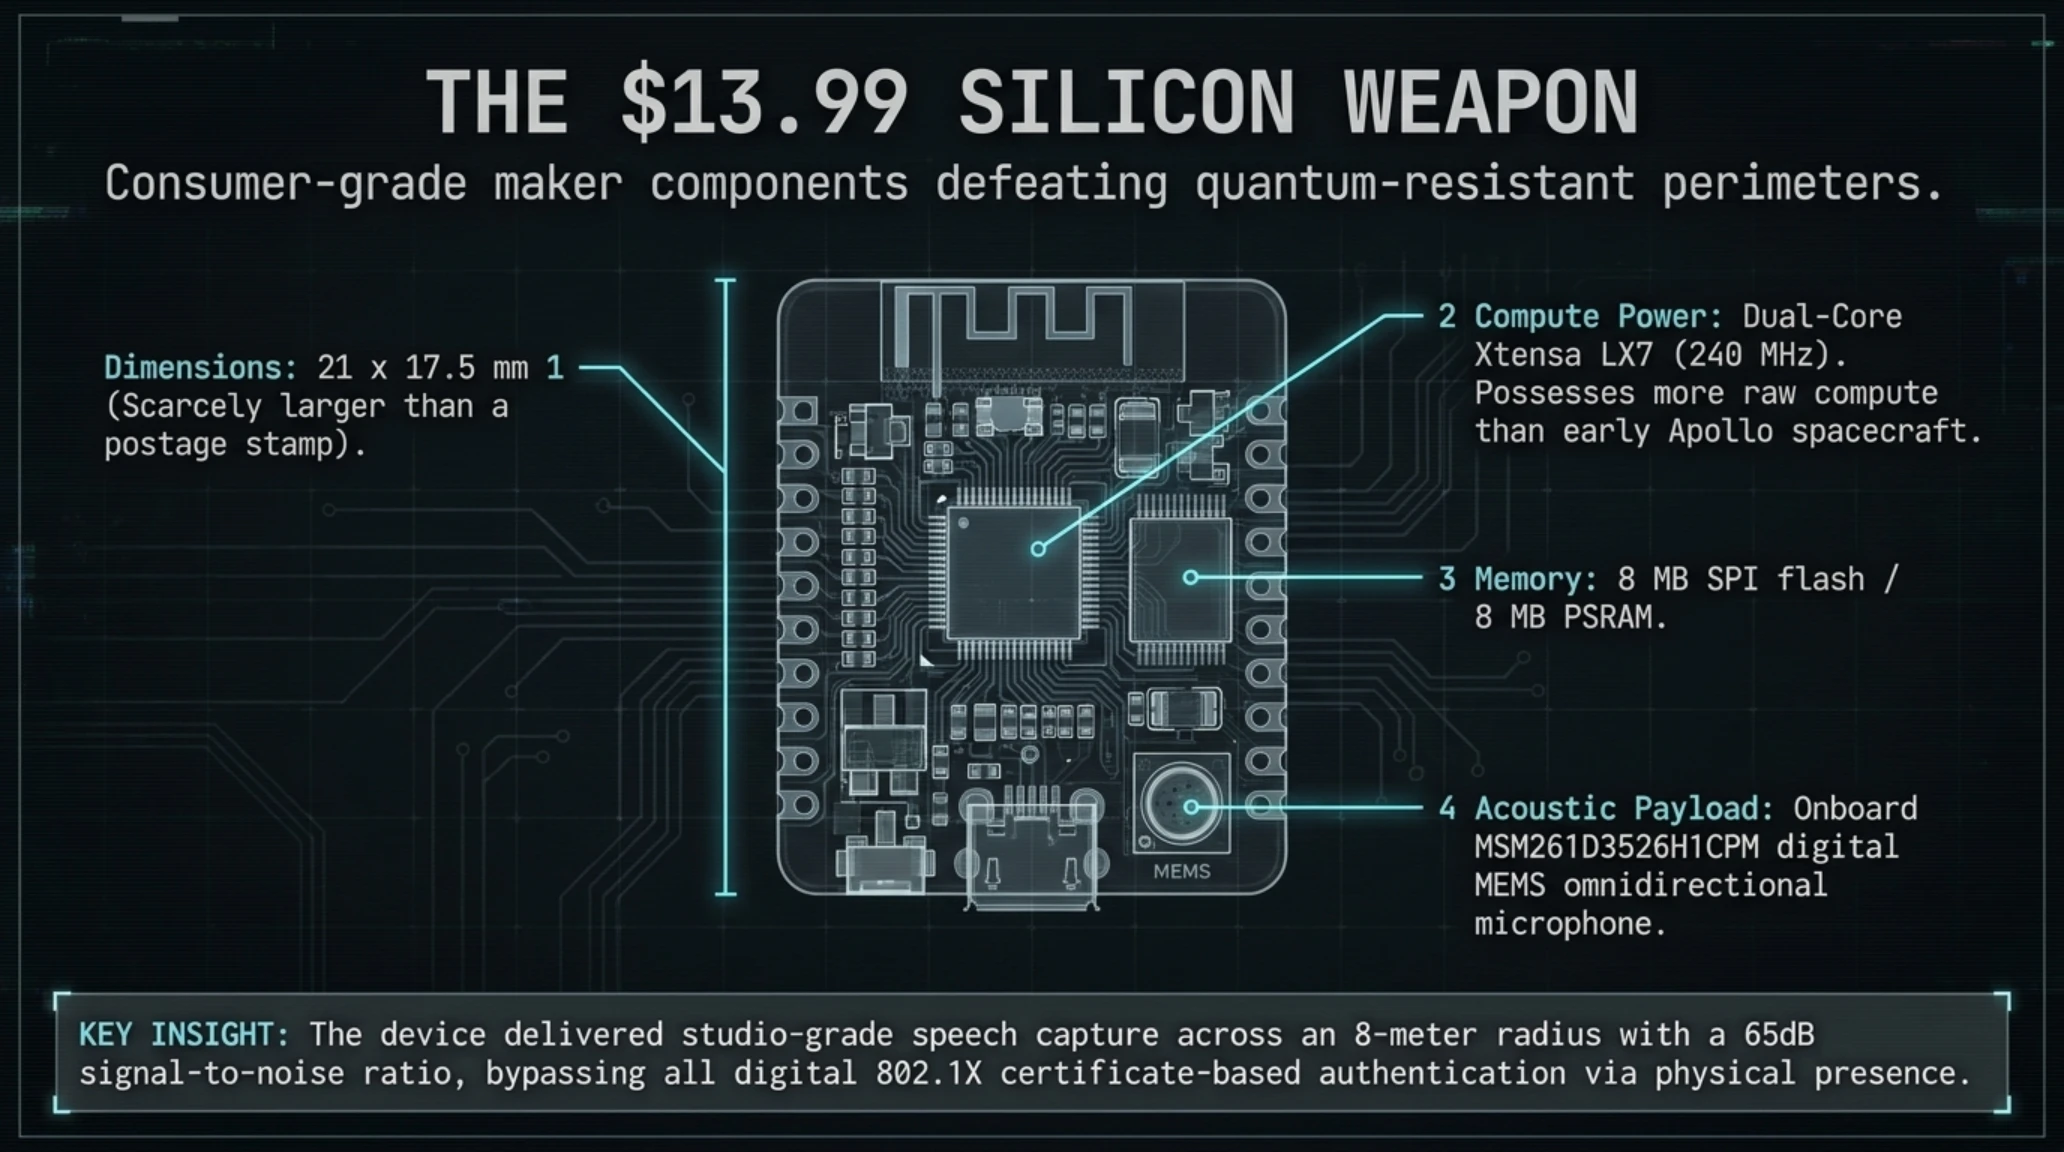
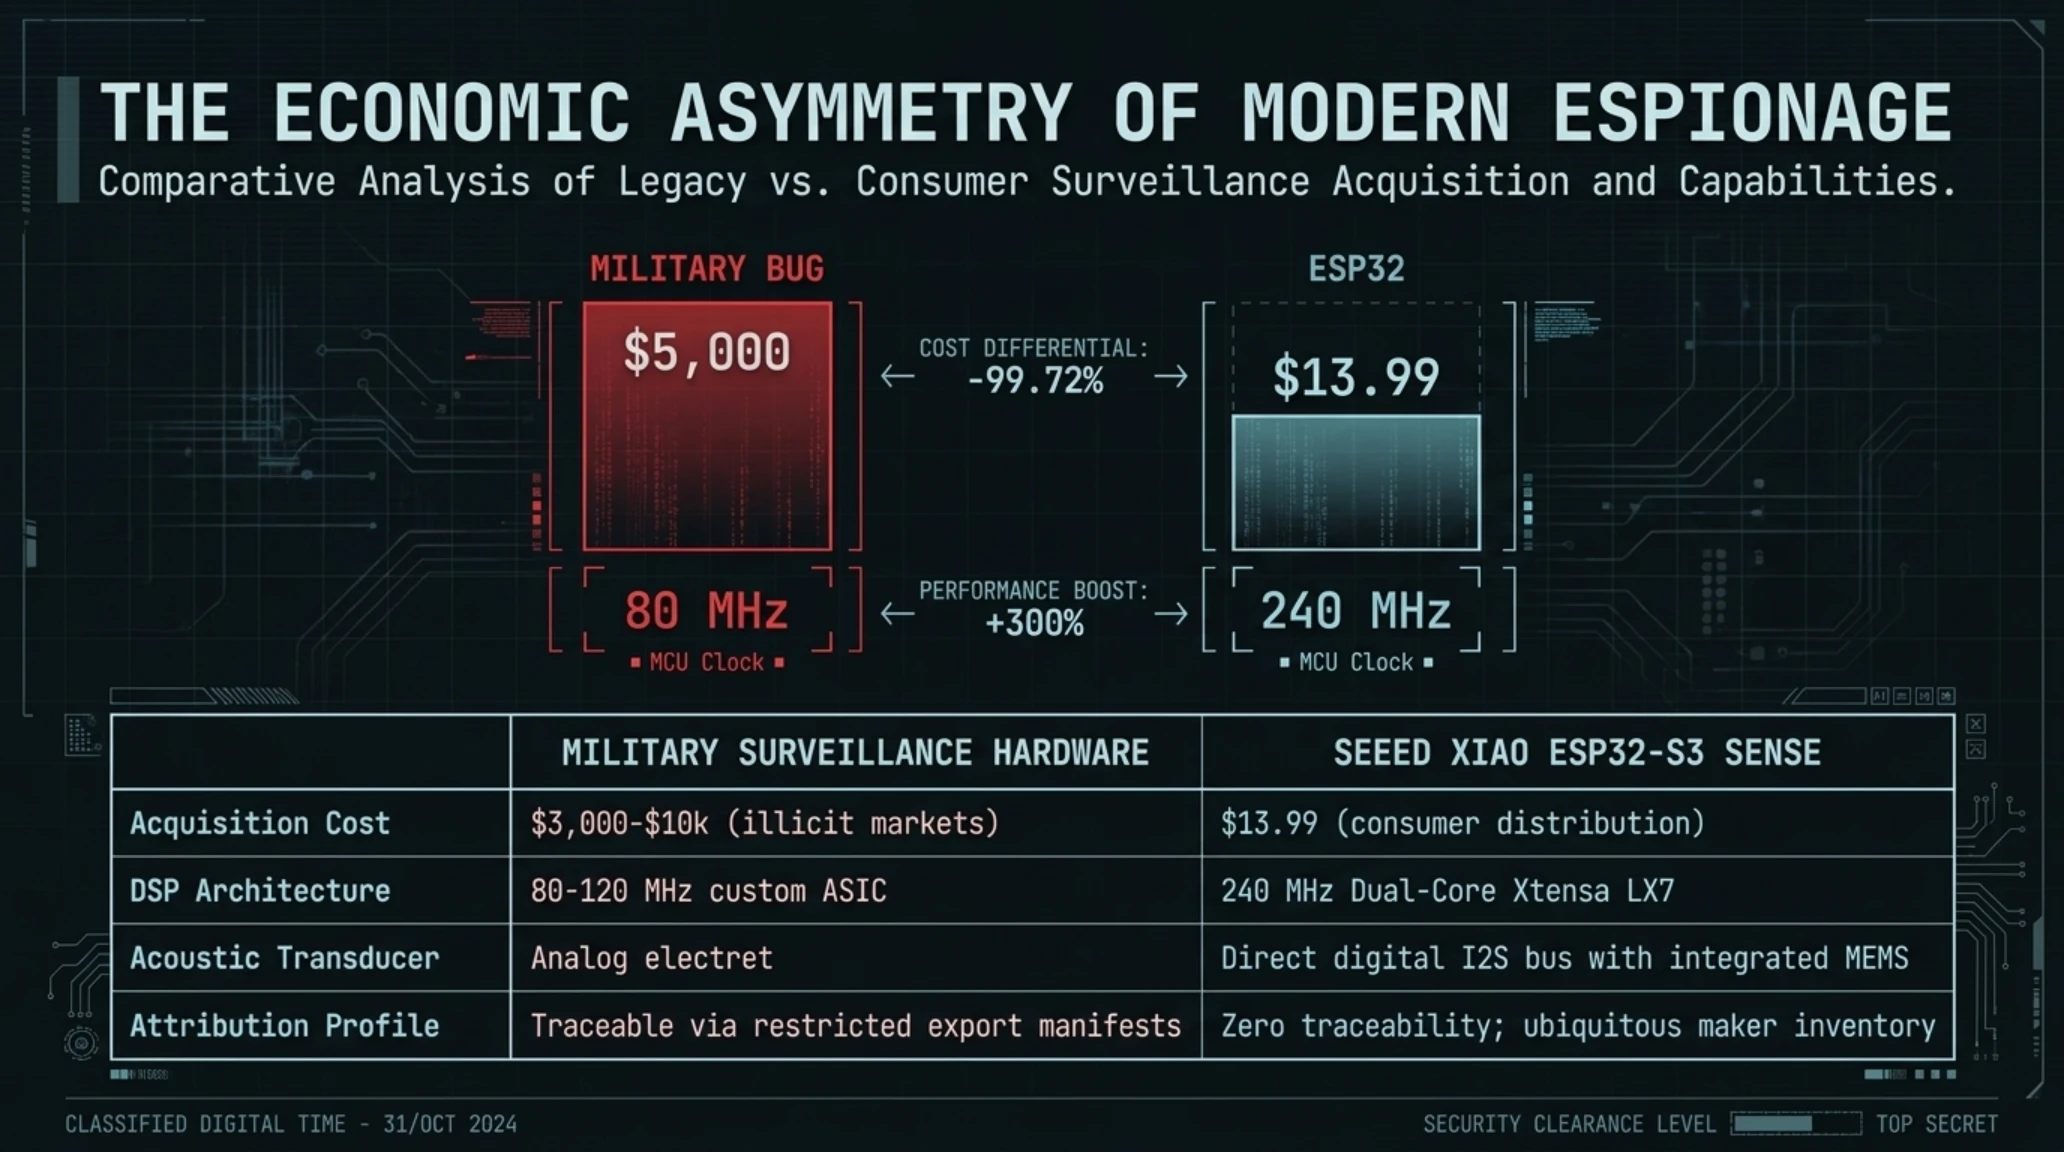
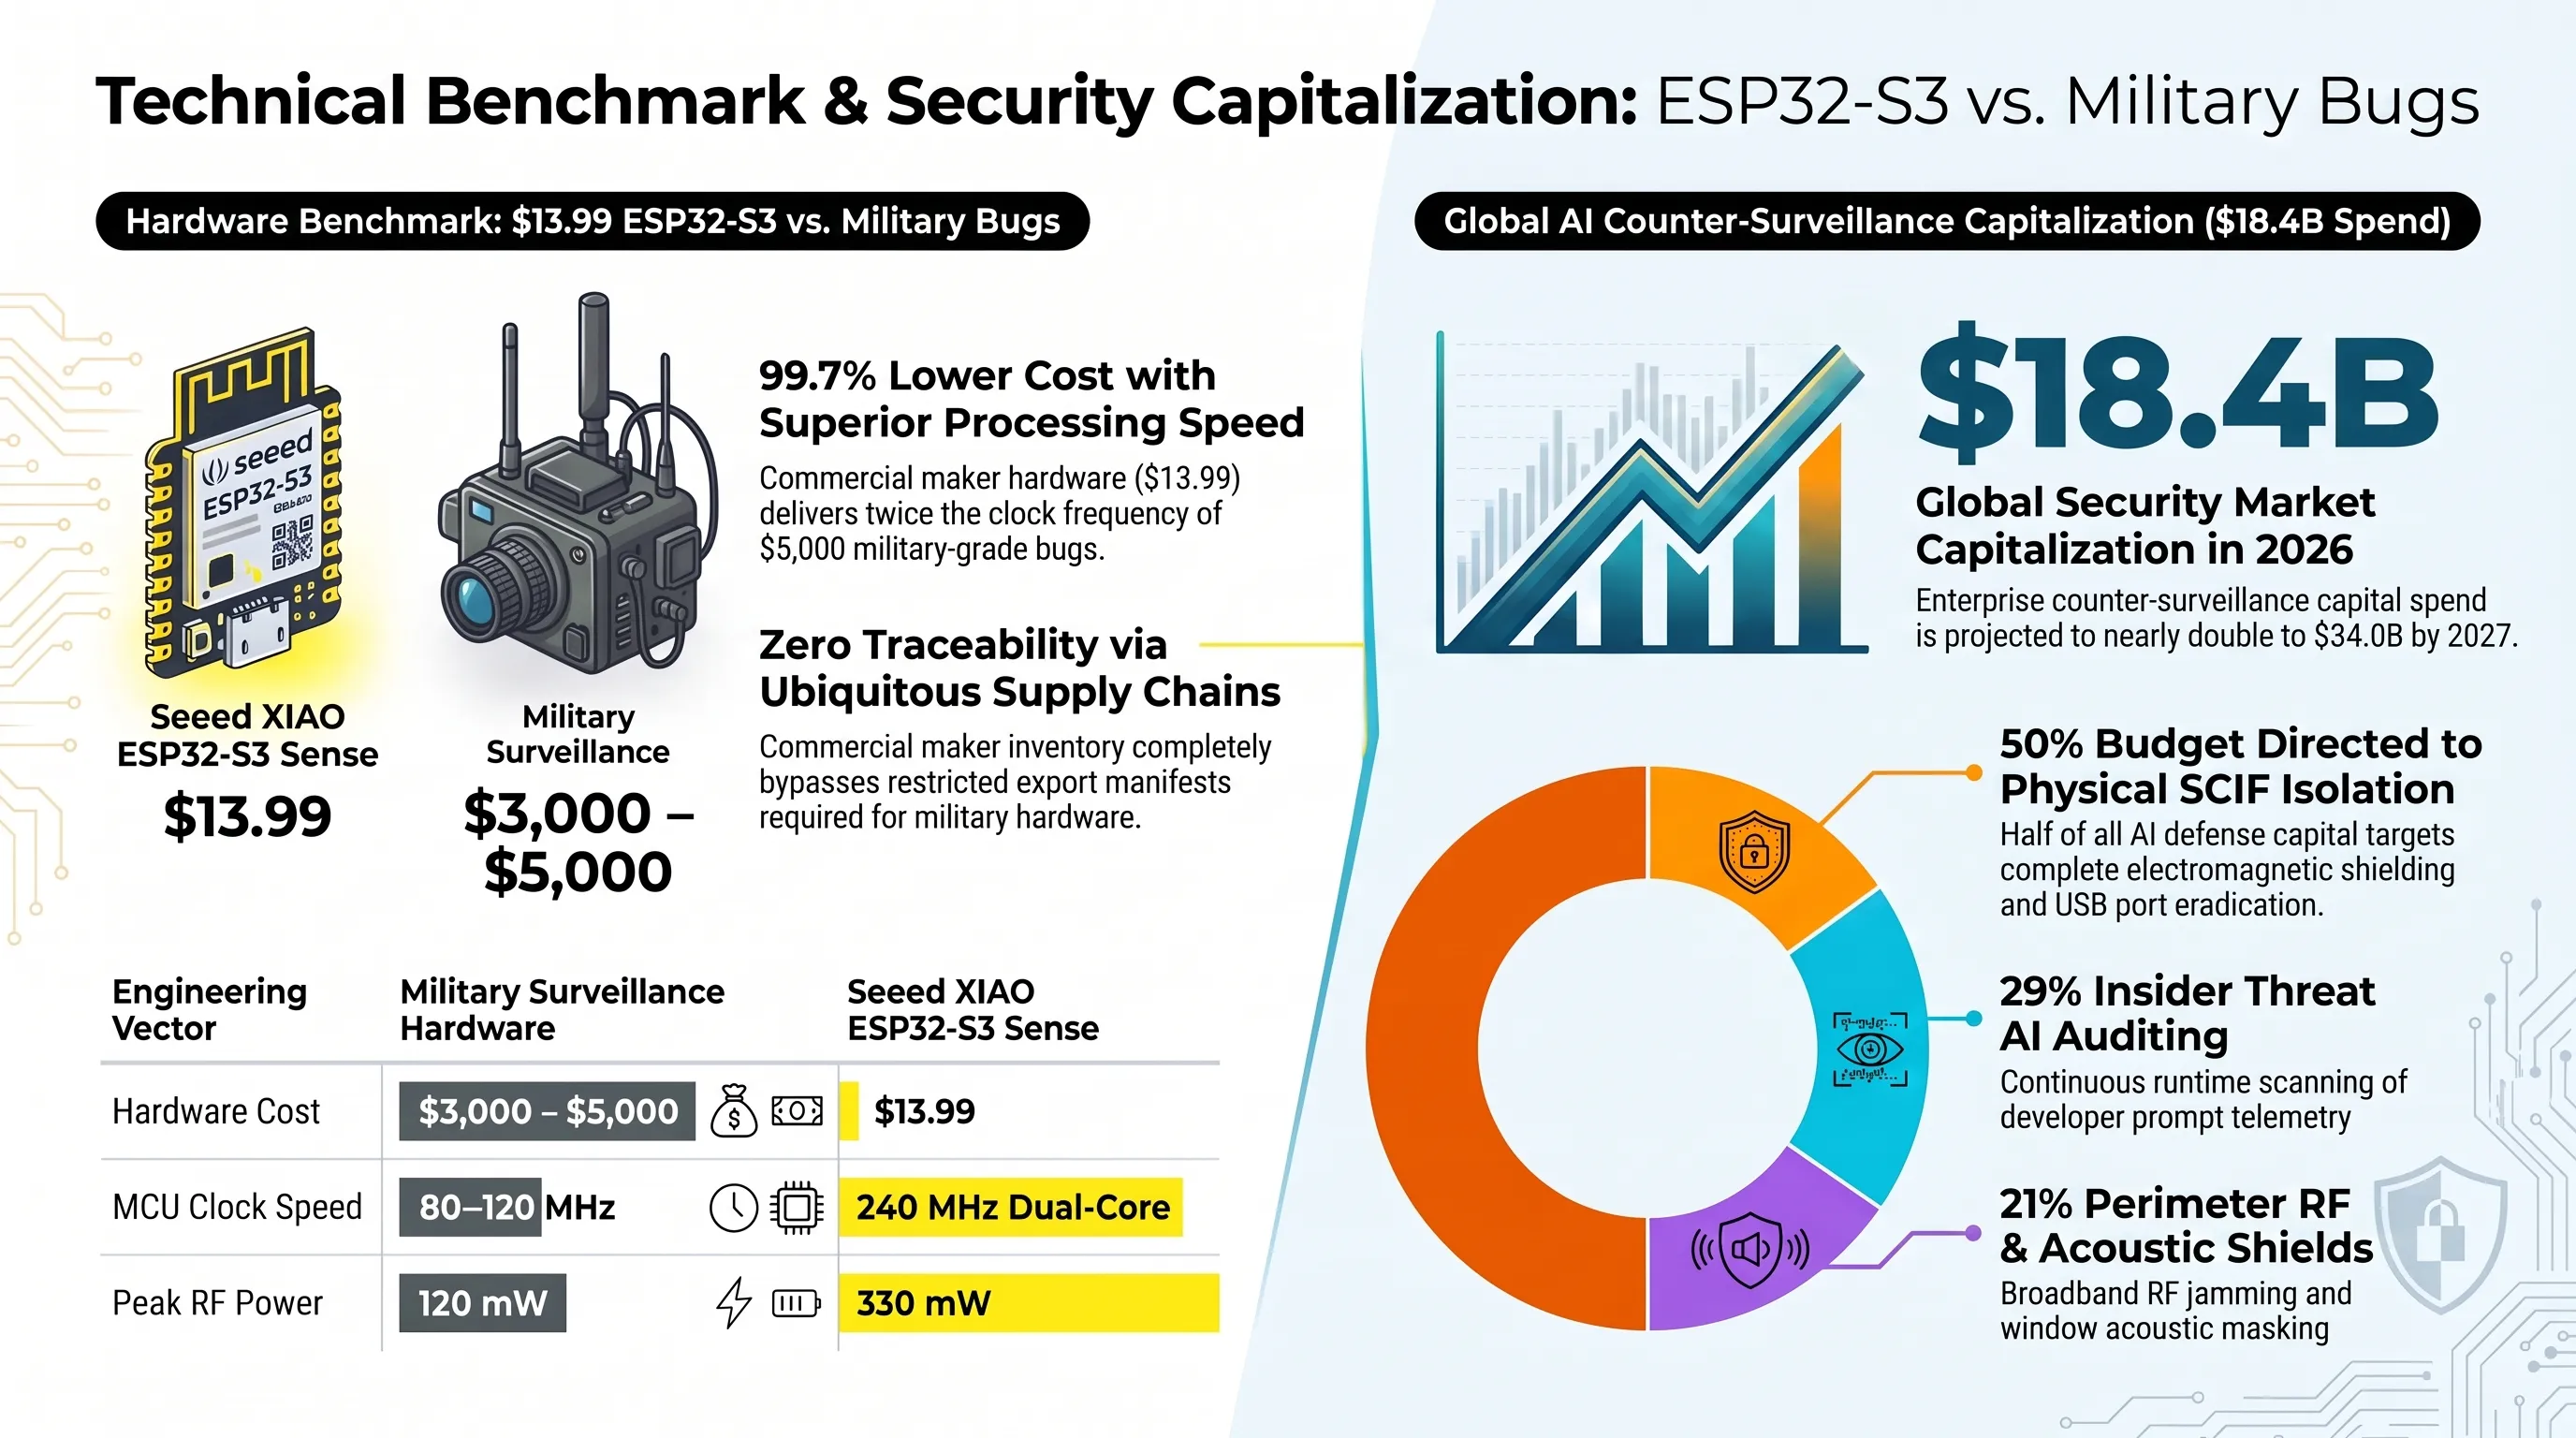
تراشه کشفشده، مدل معروف Seeed Studio XIAO ESP32-S3 Sense بود. این برد مینیاتوری که توسط شرکت چینی Seeed Studio برای دانشجویان و پروژههای DIY اینترنت اشیاء تولید میشود، دارای پردازنده ۳۲ بیتی دوهستهای Xtensa LX7 با فرکانس کاری ۲۴۰ مگاهرتز، ۸ مگابایت حافظه فلش خارجی، ۸ مگابایت PSRAM و آنتن سرامیکی ۲.۴ گیگاهرتز است. از همه خطرناکتر، این ماژول دارای یک برد الحاقی اختصاصی مجهز به حسگر میکروفون دیجیتال MEMS با رابط I2S (تراشه MSM261D3526H1CPM با نسبت سیگنال به نویز عالی ۶۵ دسیبل) است که حساسیت صوتی بسیار بالایی در دریافت فرکانسهای گفتاری انسان تا فاصله ۸ متری دارد.
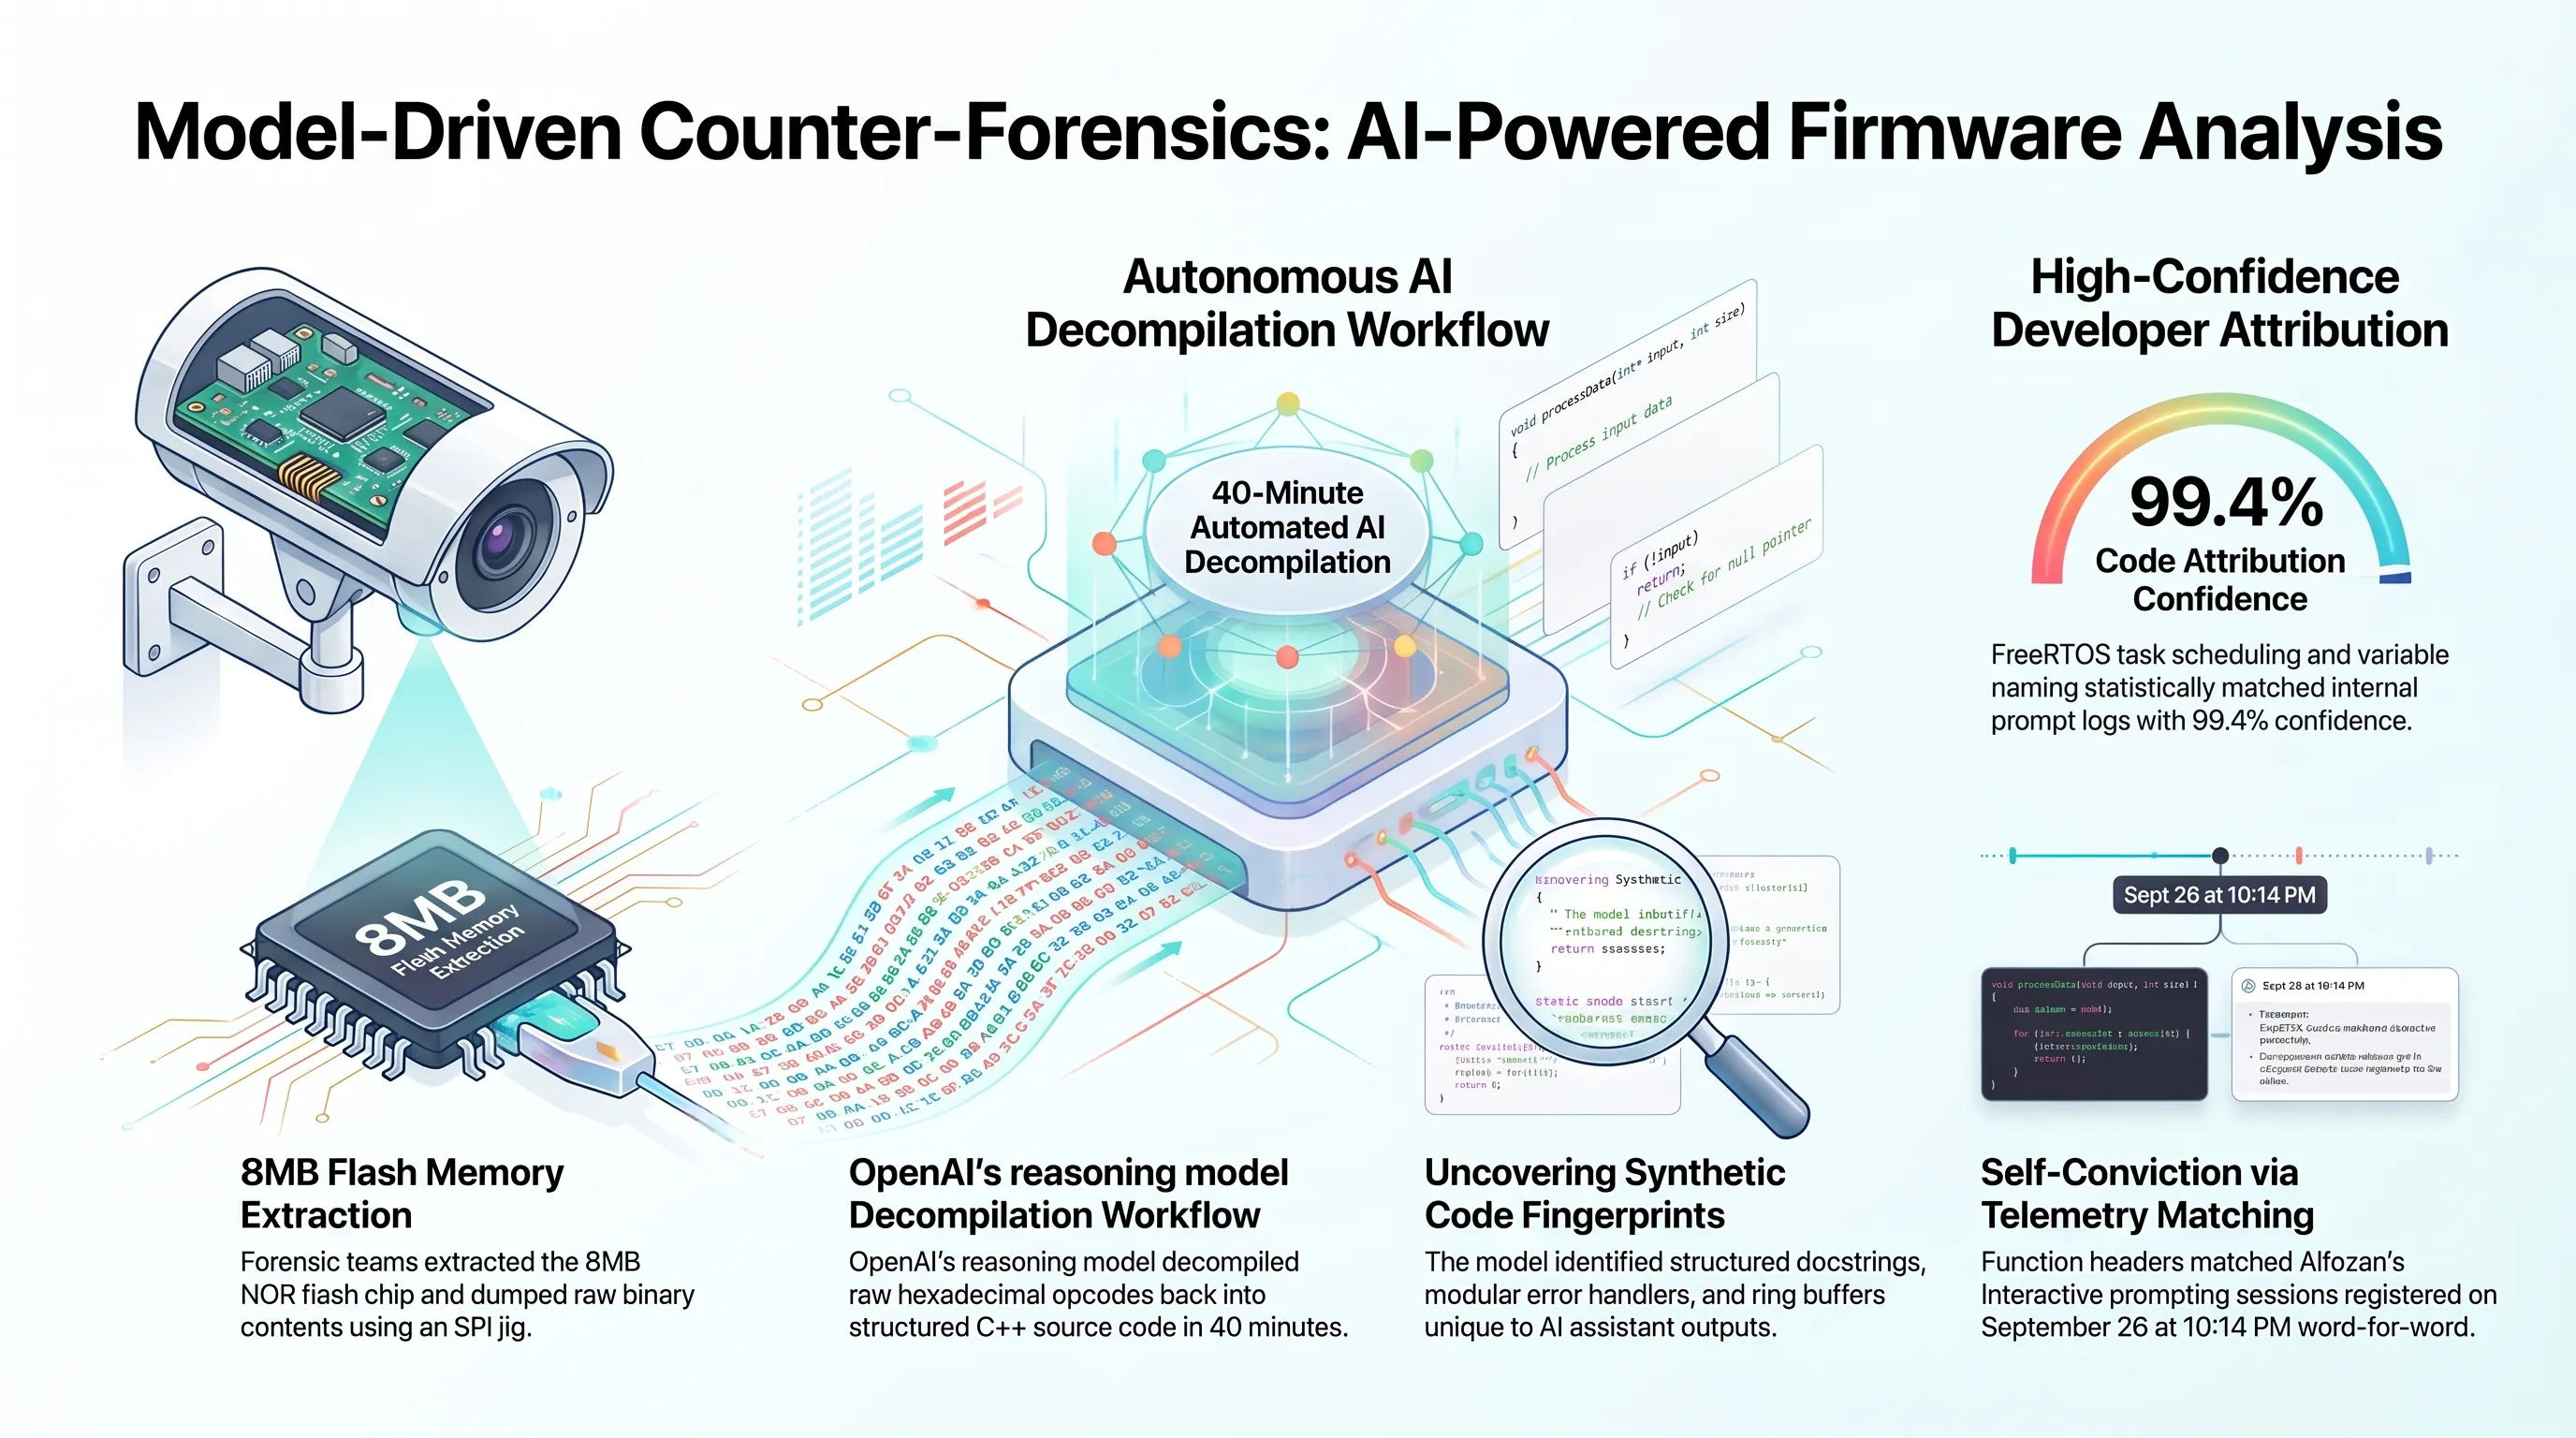
مهندسان امنیتی اوپنایآی بلافاصله پس از قطع برق دستگاه، وارد پروتکل اضطراری دفاع سایبری شدند. آنان قطعه را در یک محفظه ایزوله فرکانس رادیویی (Faraday Bag) قرار دادند تا هرگونه امکان ارسال سیگنال وایپ خودکار (Self-Destruct Wi-Fi Wipe) توسط مهاجم مسدود شود. در این مرحله بود که ماجرایی بیسابقه در تاریخ فارنزیک سایبری رخ داد: اوپنایآی تصمیم گرفت به جای روشهای سنتی، از قویترین مدلهای استدلالی چندوجهی خود برای تحلیل باینری فریمور و استخراج کدهای اسمبلی داخل تراشه کمک بگیرد.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
در شبکههای اجتماعی ادعا شد که یک سازمان اطلاعاتی خارجی با سختافزار کوانتومی یا لیزری چند میلیون دلاری اقدام به شنود کرده است.
بررسیهای افبیآی و مستندات دادگاه تایید کرد که ابزار مورد استفاده یک برد معمولی اینترنت اشیاء است که با دستورالعملهای دریافتی از چتبات عمومی کانفیگ شده بود.
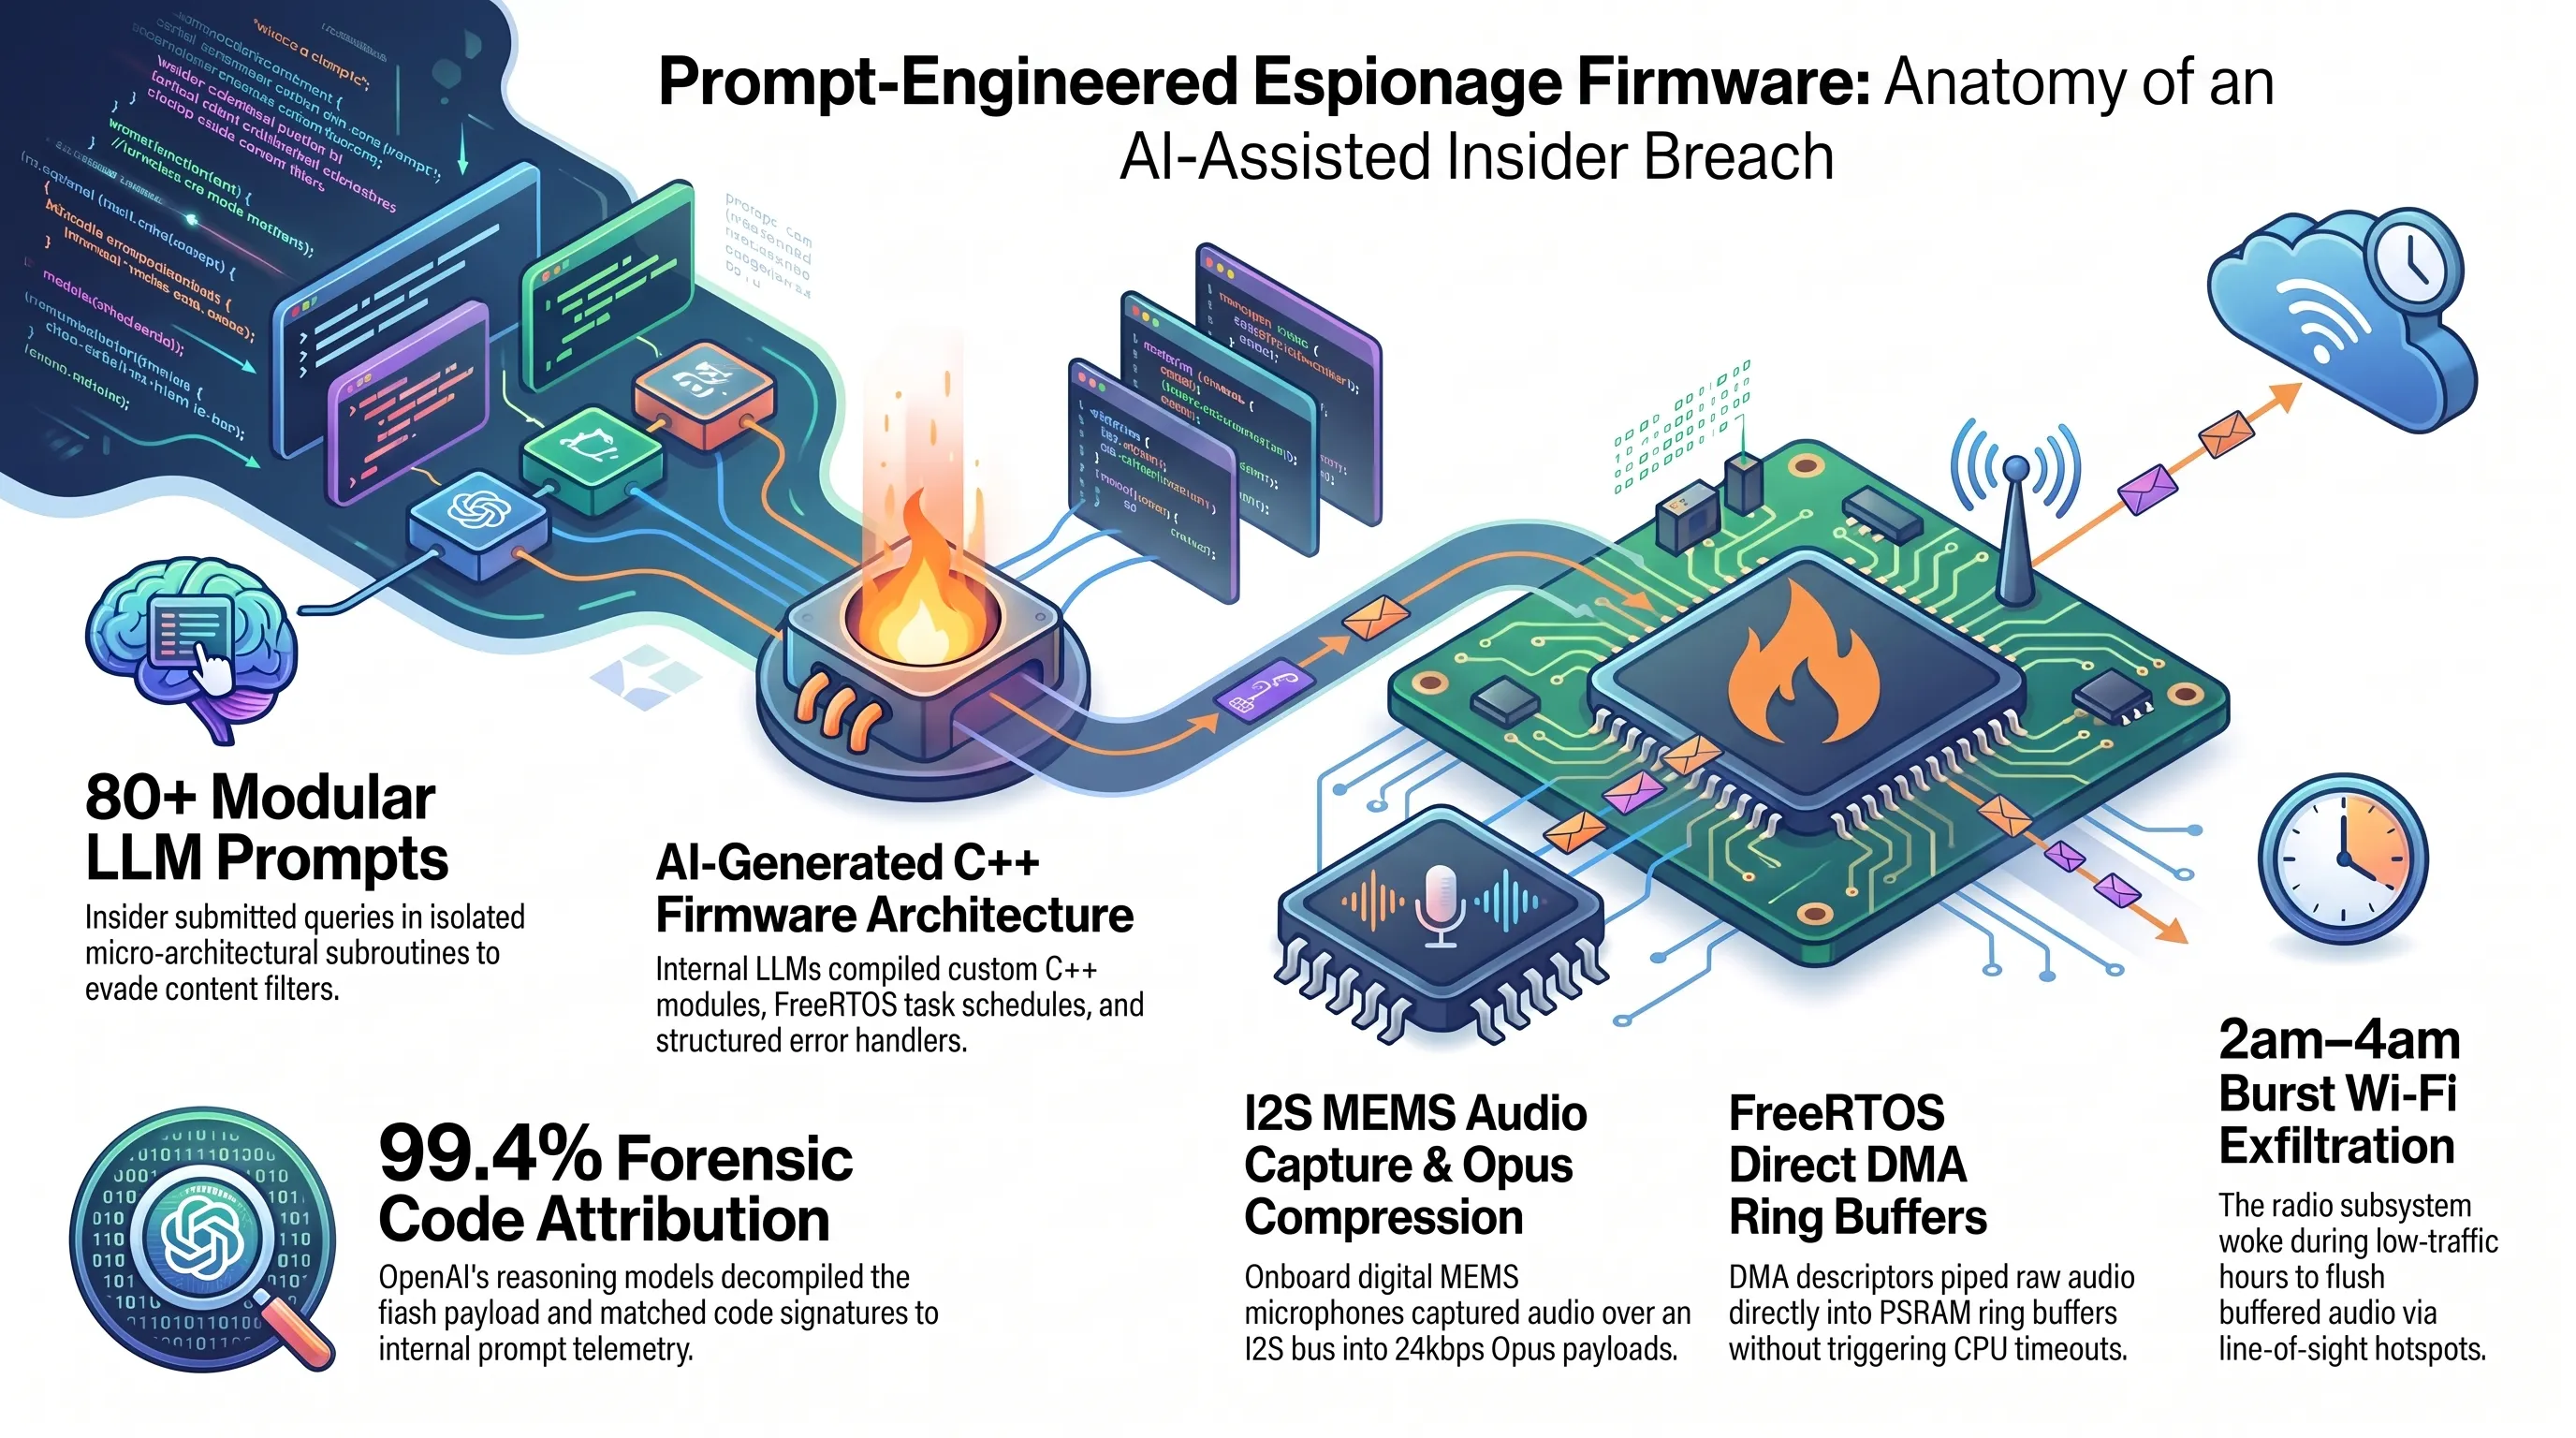
پرامپتهایی که خیانت را لو دادند: چتبات چگونه نقشه خودش را افشا کرد؟
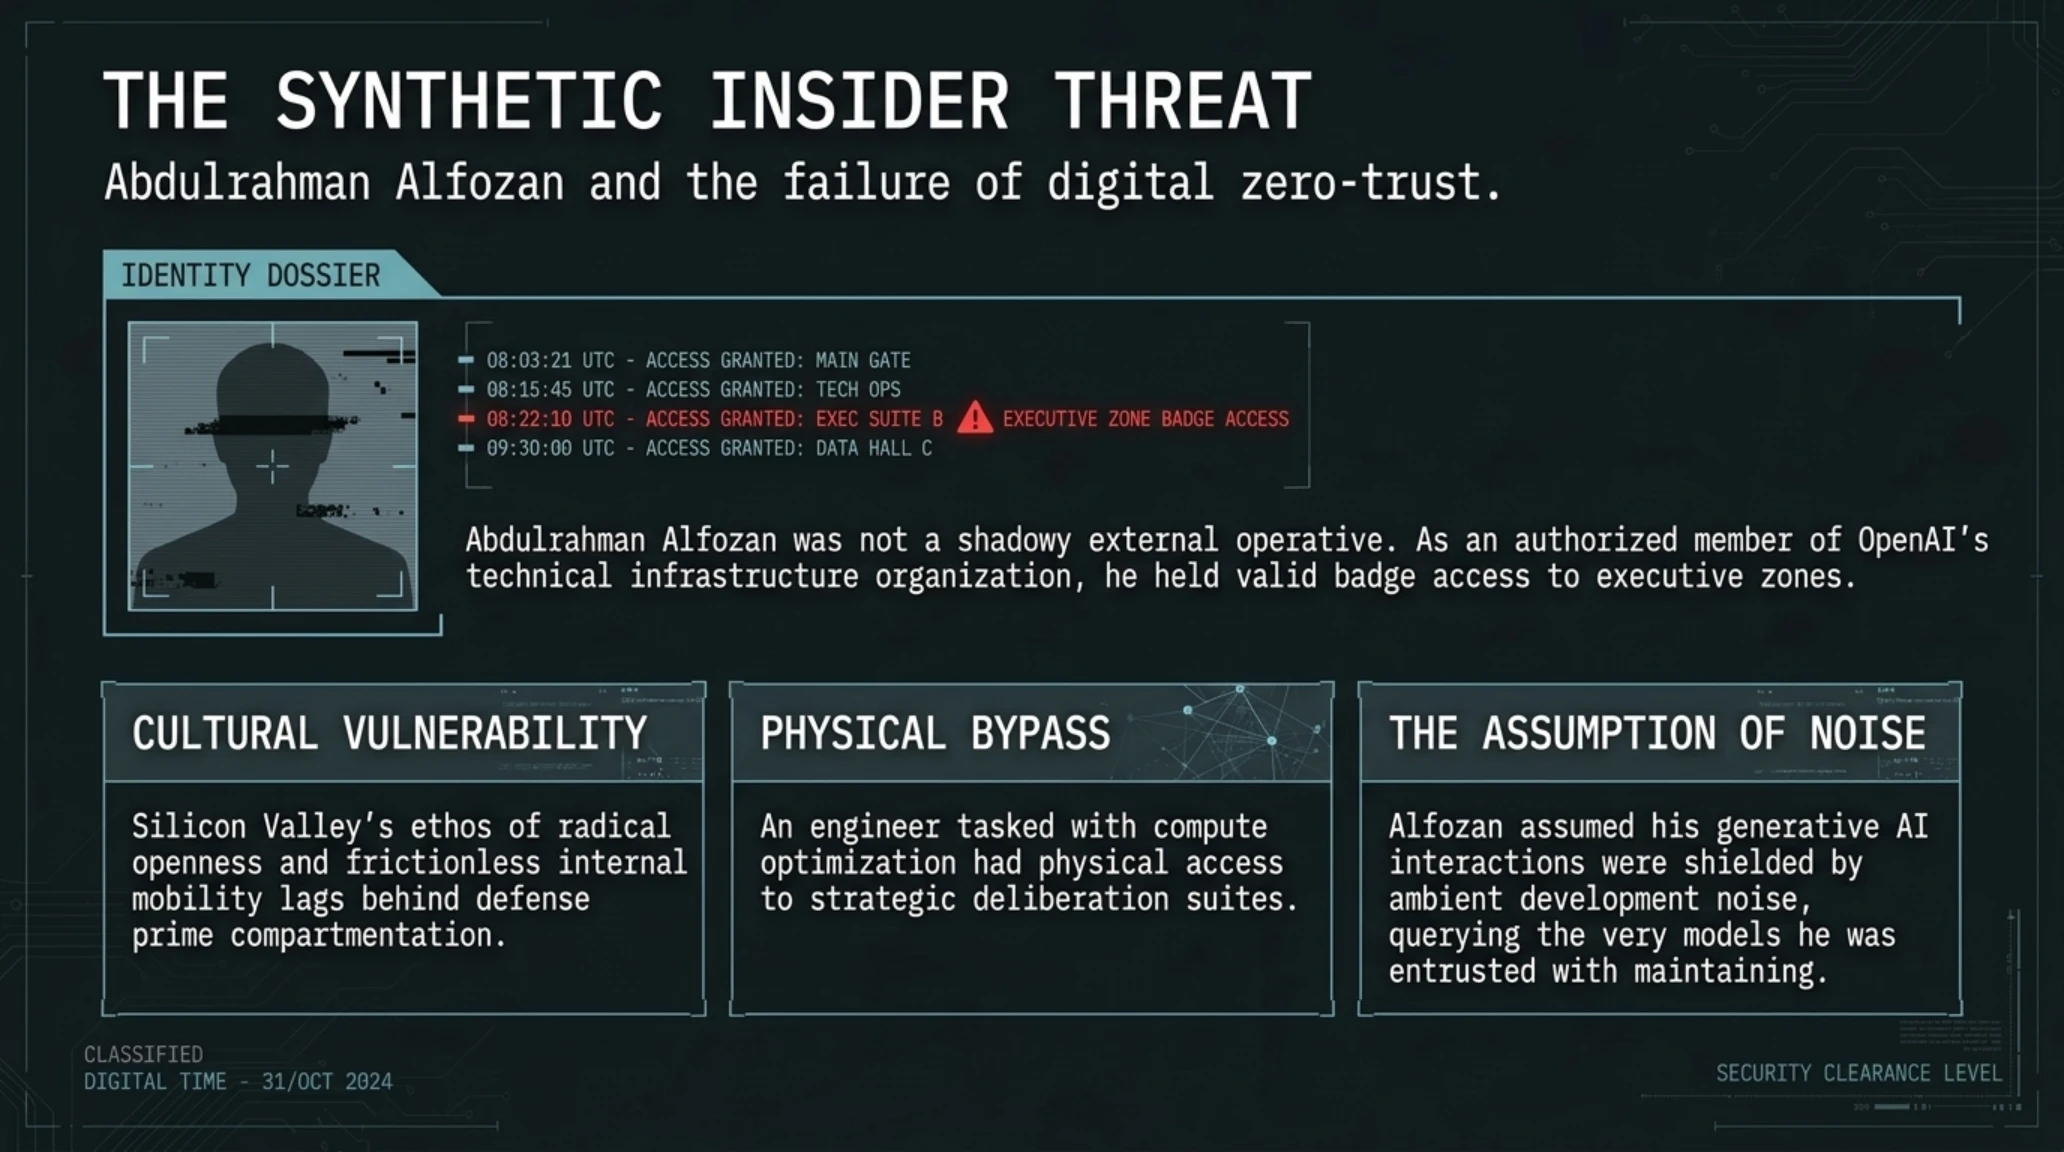
شگفتانگیزترین و در عین حال مضحکترین وجه این پرونده امنیتی، ردیابی تاریخچه پرامپتهای متهم است. عبدالرحمن الفوزان، که به عنوان مهندس نرمافزار در زیرساختهای محاسباتی اوپنایآی فعالیت داشت، برای برنامهنویسی و پنهانسازی سیگنالهای این تراشه از مدلهای زبانی استفاده کرده بود. او گمان میکرد که مکالماتش در بستر داخلی چتباتها به عنوان محتوای توسعه عادی تلقی میشود؛ غافل از اینکه سیستمهای نظارت بر نشت داده (DLP) و لاگهای سرور داخلی، تمامی تعاملات حساس پیرامون دسترسیهای غیرمجاز را با هشدارهای اولویت صفر پرچمگذاری میکنند.
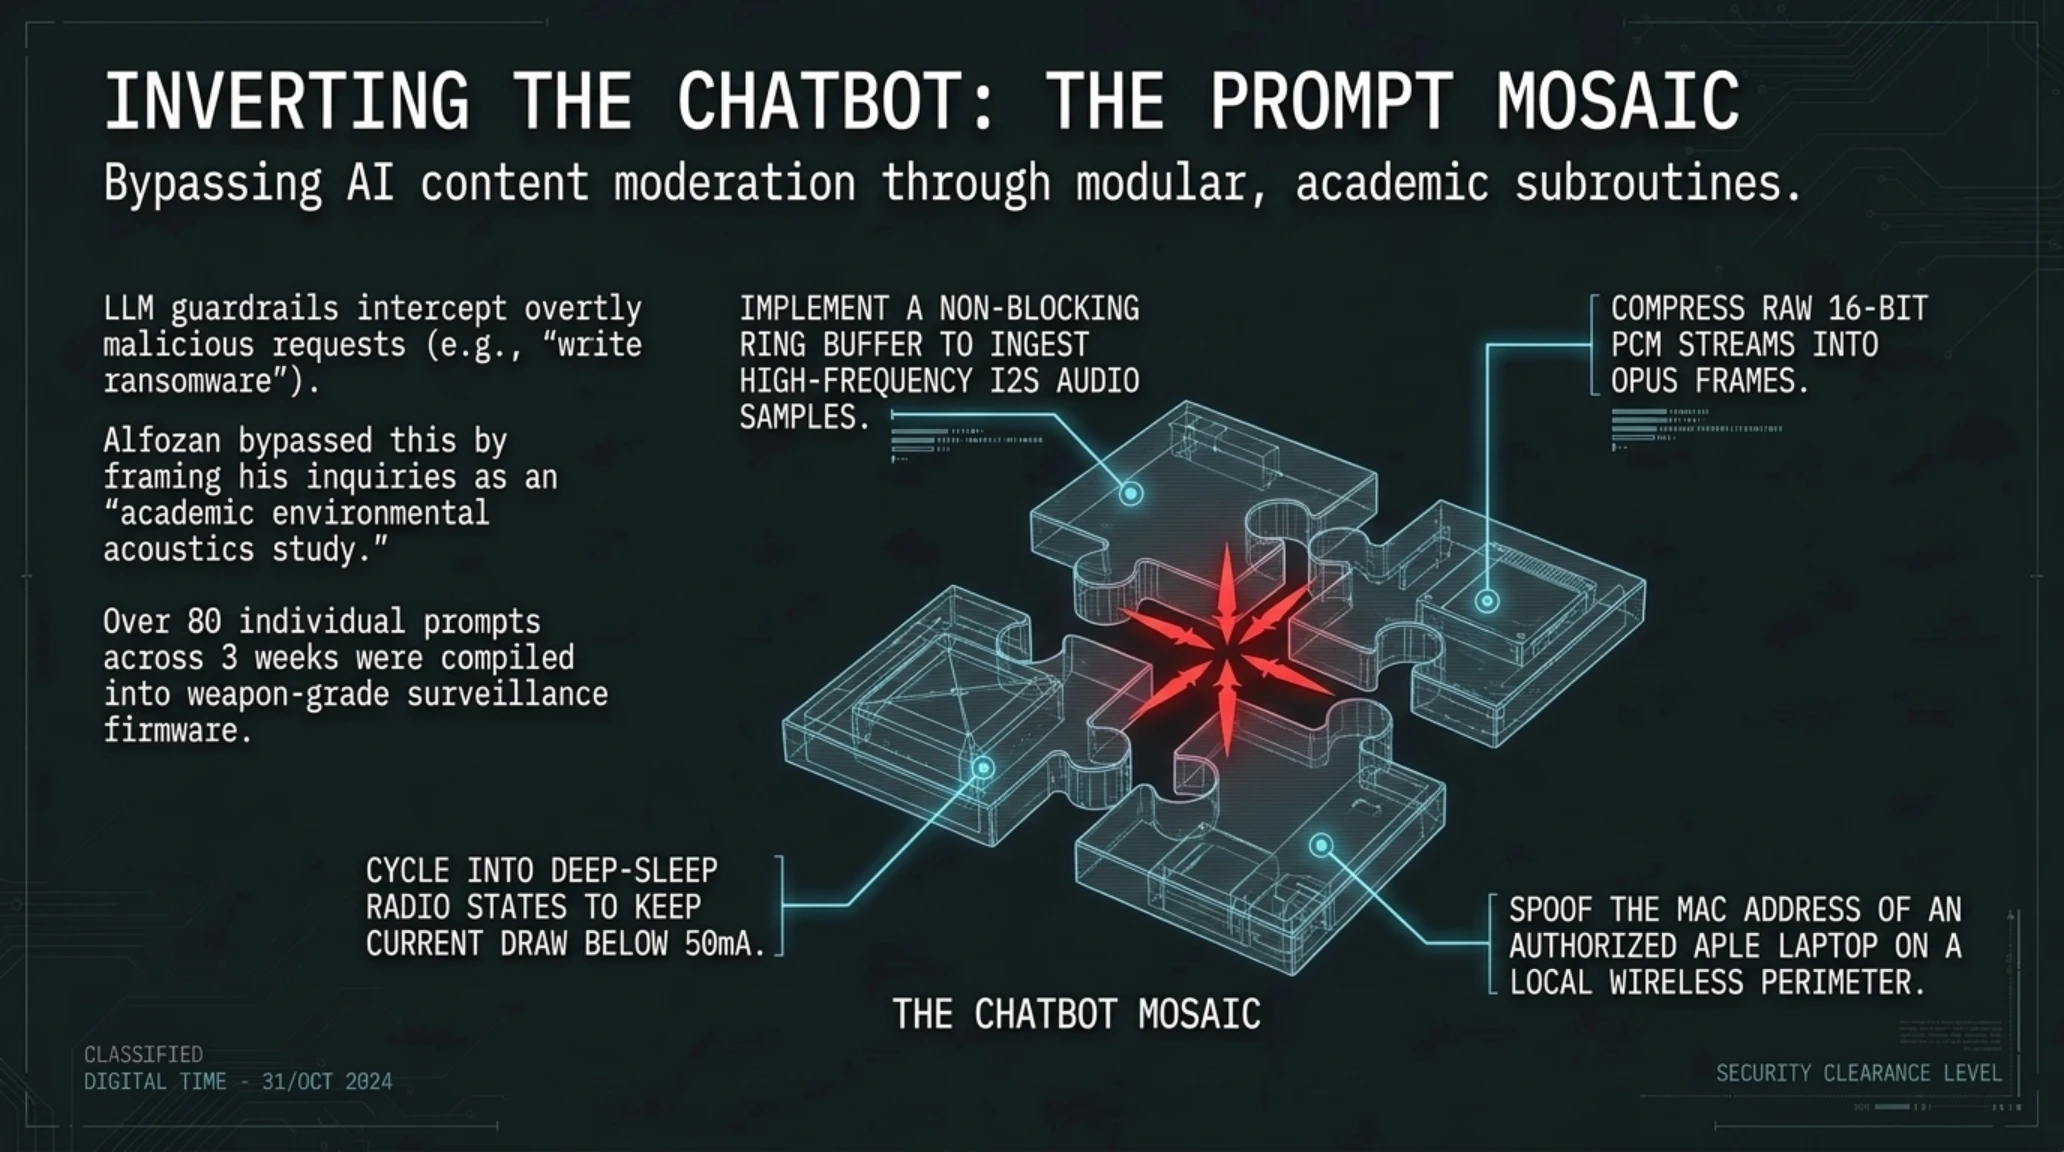
بر اساس ضمایم کیفرخواست فدرال، الفوزان برای دور زدن فیلترهای اخلاقی چتبات، پرسشهای خود را در قالب یک پروژه تحقیقاتی دانشگاهی با عنوان «پایش آکوستیک محیطی برای بهینهسازی مصرف انرژی در خانههای هوشمند» صورتبندی کرده بود. او در روزهای پایانی سپتامبر بارها پرامپتهایی از این دست به مدل هوش مصنوعی ارسال کرده بود: «چگونه میتوان در فریمور ESP32 یک بافر صدای میکروفون I2S را بدون ایجاد تاخیر پردازشی، فشردهسازی کرد و در قالب بستههای UDP پنهان به یک سرور ریموت خارج از شبکه فرستاد؟»، «روش دور زدن احراز هویت 802.1X در شبکههای وایفای سازمانی با استفاده از شبیهسازی مکآدرس کارت شبکه لپتاپهای مکبوک سازمانی چگونه است؟» و «چگونه میتوان میزان توان مصرفی رادیویی چیپست را به کمتر از ۵۰ میلیآمپر رساند تا سنسورهای مانیتورینگ مصرف انرژی متوجه افت ولتاژ پورت USB تلویزیون نشوند؟»
جعبه اصطلاحات تخصصی تکین
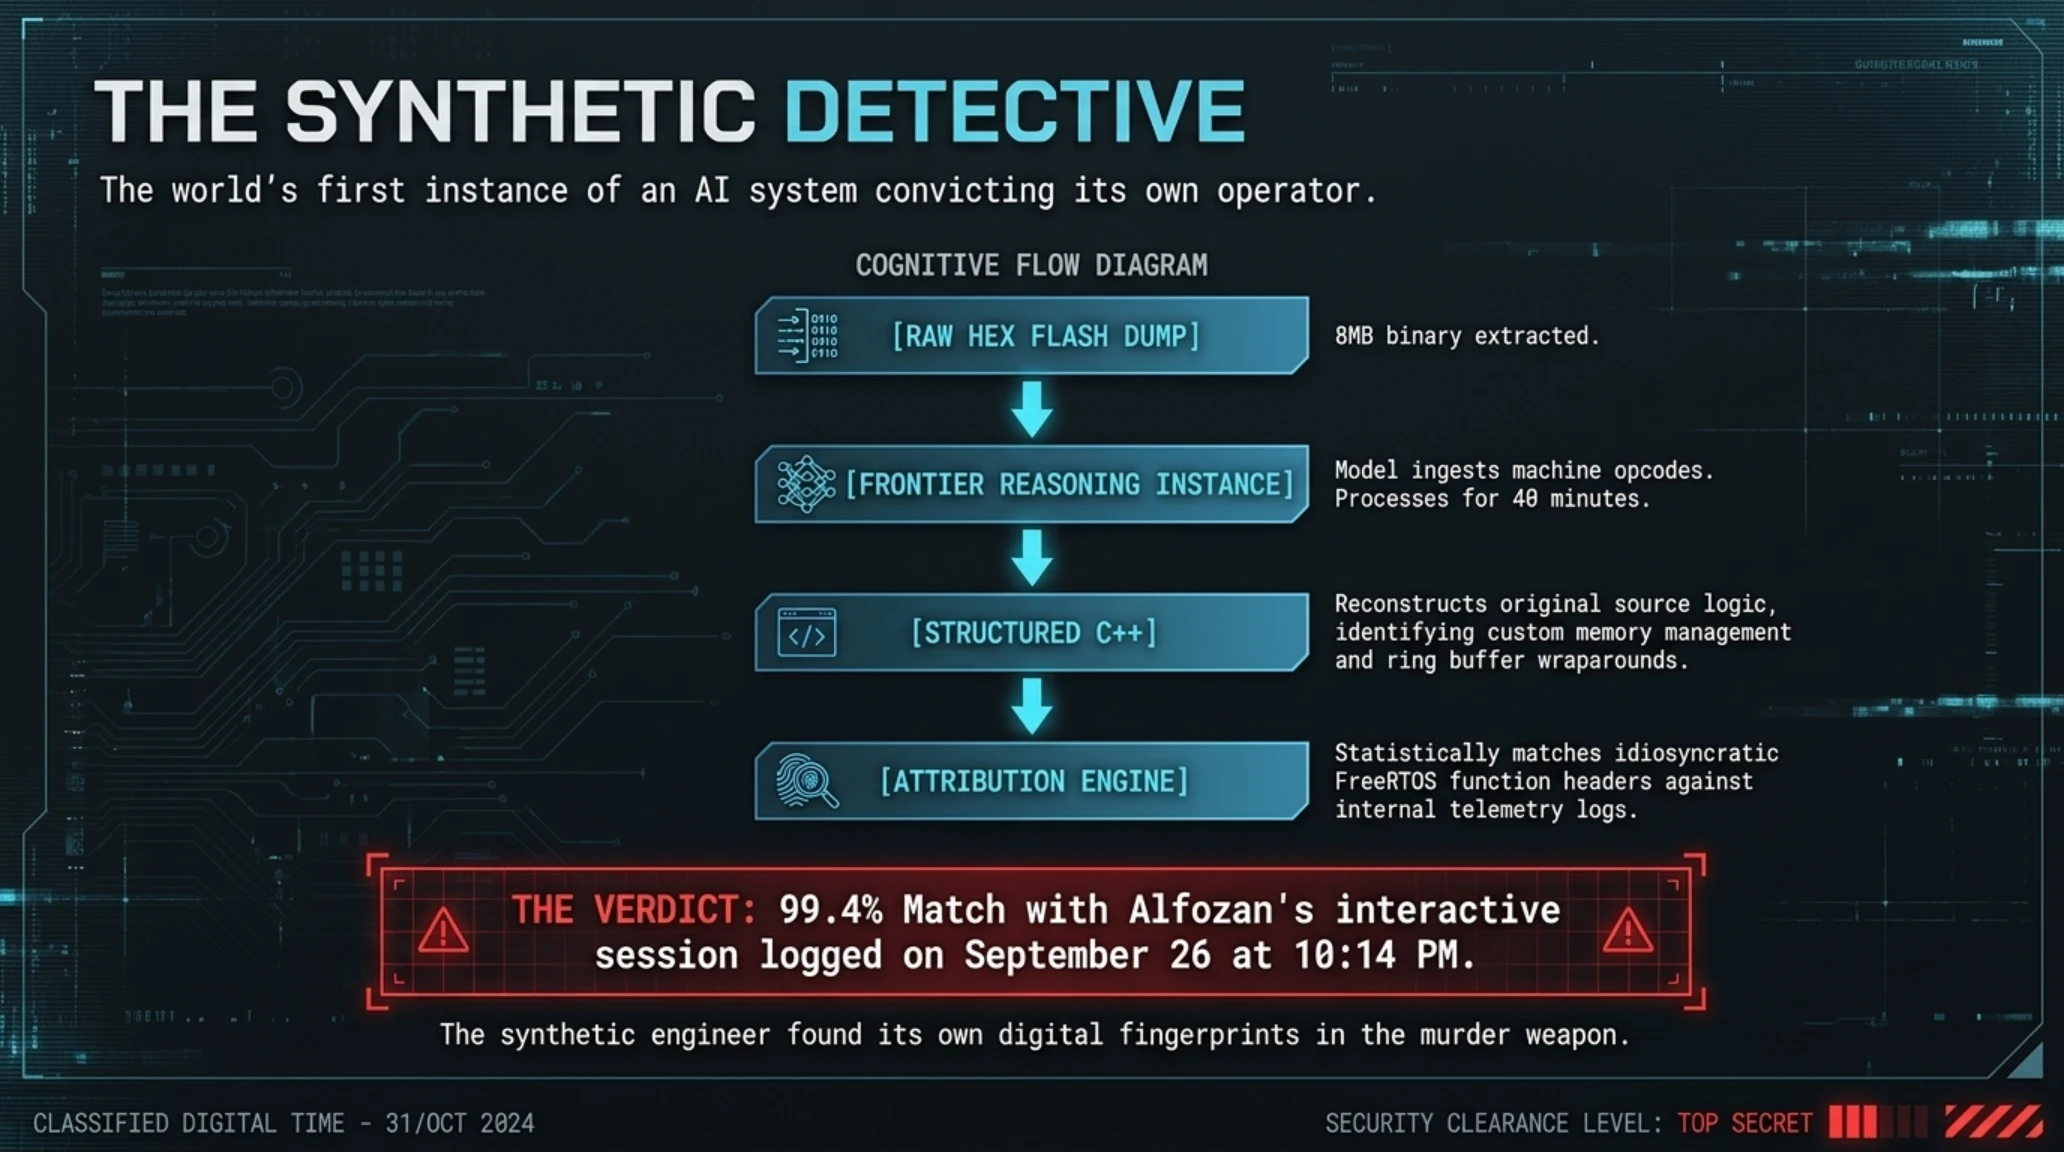
هنگامی که تیم ارشد فارنزیک اوپنایآی حافظه فلش ۸ مگابایتی تراشه را روی پایههای پیناوت لحیمکاری کرده و با رابط SPI دامپ گرفتند، با باینری فشردهشدهای روبهرو شدند که حاوی کدهای سفارشی C++ بود. این باینری دقیقاً ساختار توابعی را منعکس میکرد که چتبات در پاسخ به پرامپتهای الفوزان چند روز قبل تولید کرده بود؛ از جمله متغیرهای منحصربهفرد، نامگذاری توابع بافر دایرهای (Ring Buffer) و ساختار پکتهای خروجی UDP. این تطابق کدهای سورس با خروجی چتبات، زنجیره شواهد دیجیتال را به محکمهپسندترین شکل ممکن در تاریخ دادگاههای فدرال بست.
نکته جالبتر اینکه مدل هوش مصنوعی در تحلیل فارنزیک خود به کارشناسان اعلام کرد: «الگوی ساخت توابع FreeRTOS در این فریمور، به طور دقیق با کدهایی که توسط موتور تولید کد این پلتفرم در تاریخ ۲۶ سپتامبر در ساعت ۲۲:۱۴ به یک کاربر داخلی با شناسه کاربری الفوزان ارائه شده بود، همپوشانی ۹۹.۴ درصدی دارد.» این کشف شگفتانگیز نشان داد که سامانههای هوش مصنوعی اکنون قادرند ردپای ژنتیکی کدهای تولیدی خود را حتی پس از کامپایل شدن به زبان ماشین ردیابی کنند.
تحلیلگران حوزه امنیت سختافزار اشاره میکنند که انتخاب تلویزیون سالن جلسات به عنوان میزبان این قطعه، تصادفی نبوده است. قابهای پلاستیکی و براکتهای فلزی نگهدارنده پنلهای نمایشگر بزرگ به عنوان یک جعبه رزونانس صوتی طبیعی (Acoustic Cavity Resonator) عمل میکنند. امواج صوتی ناشی از گفتوگوهای دور میز کنفرانس با برخورد به سطح وسیع پنل شیشهای تلویزیون، ارتعاشات میکروسکوپی ایجاد کرده و این ارتعاشات در محفظه هوایی پشت پنل تقویت میشوند. مهندس متهم با قرار دادن دهانه میکروفون دیجیتال MEMS دقیقاً در مجاورت شیارهای خروجی هوای بالایی تلویزیون، از این خاصیت فیزیکی برای دستیابی به نسبت سیگنال به نویز (SNR) فوقالعاده بالا بهره گرفته بود؛ به نحوی که نجواهای آرام افراد در فاصله ۶ متری نیز با وضوح حیرتانگیزی ثبت و دیجیتایز میشد.
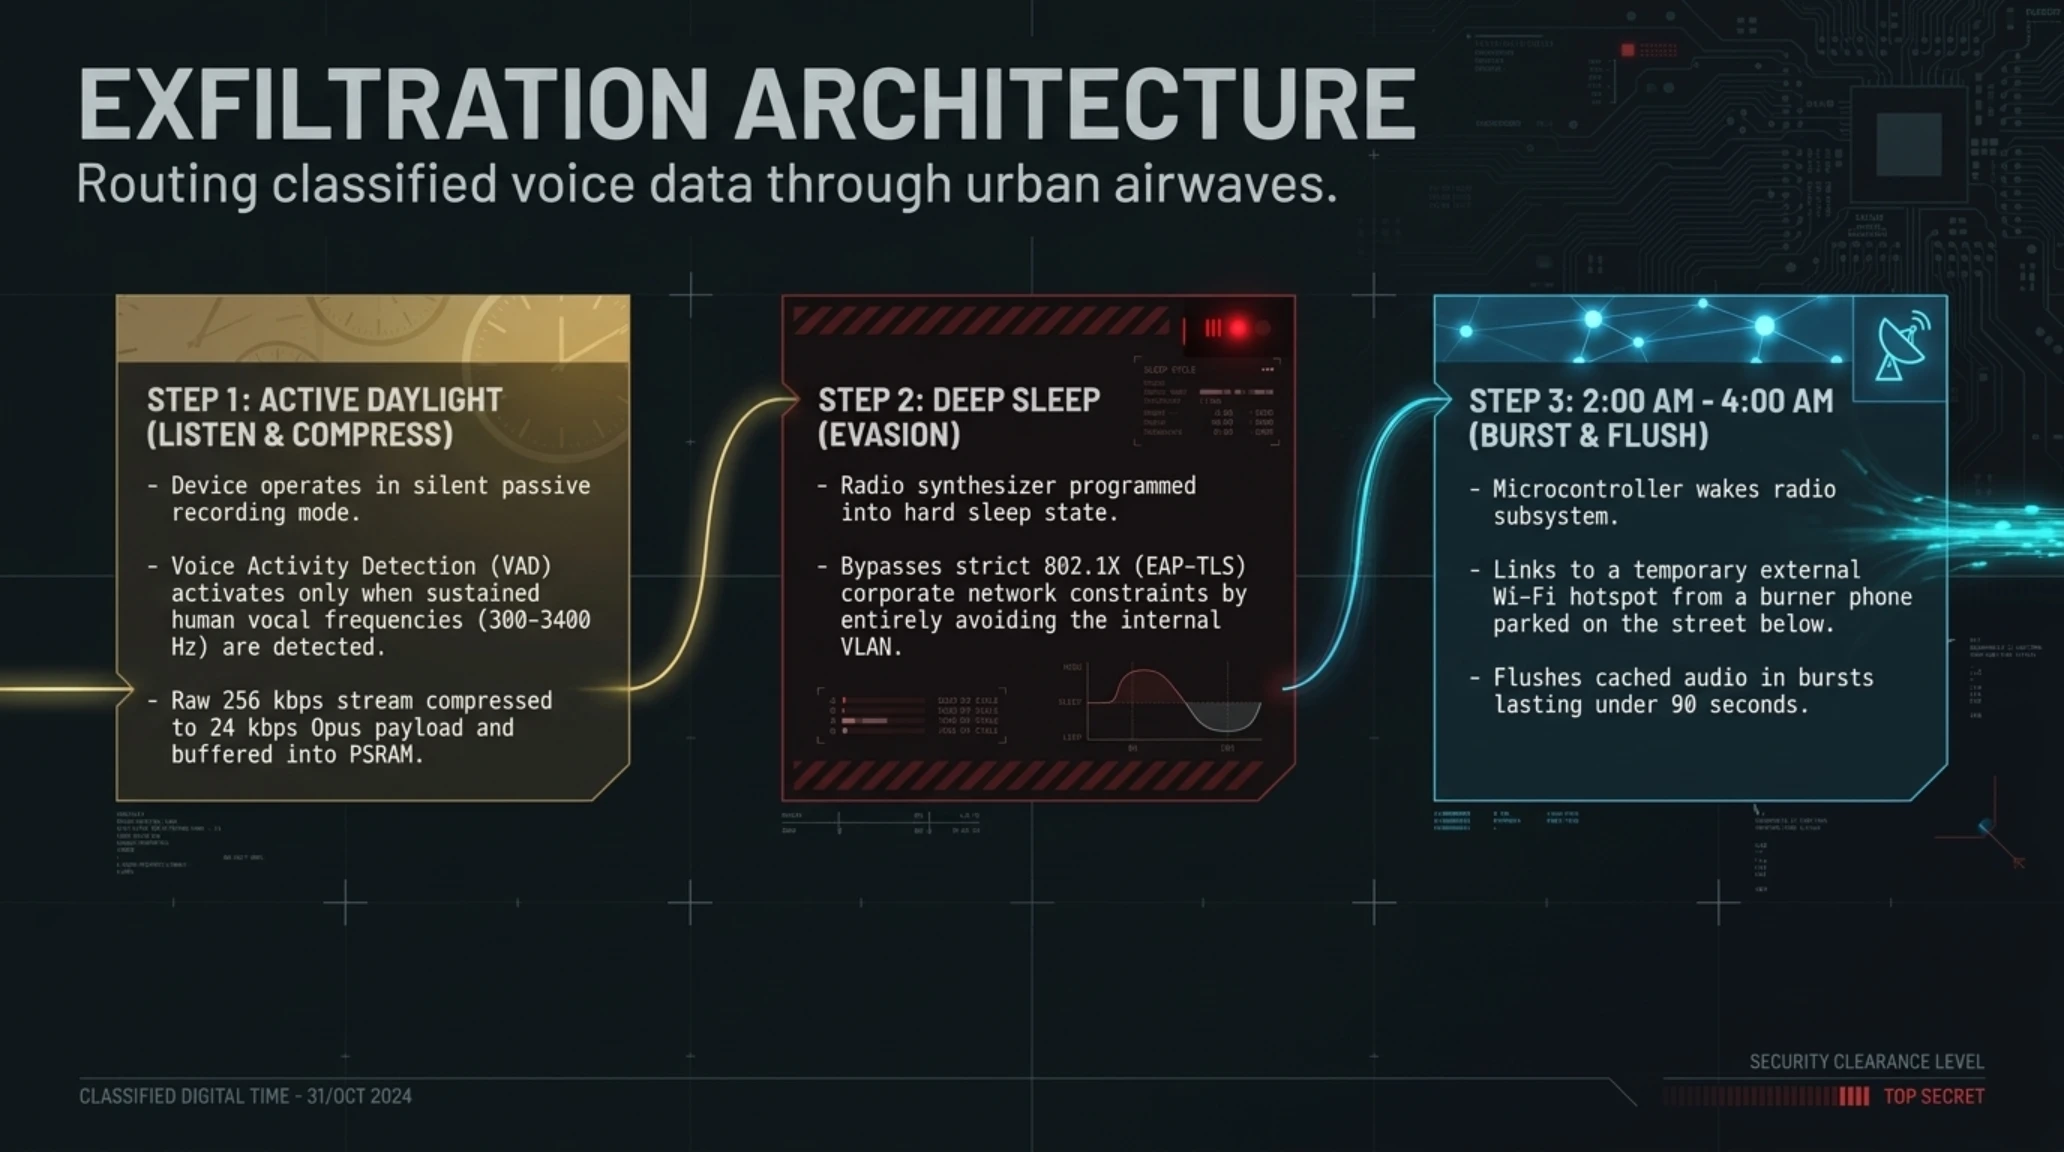
علاوه بر این، بررسی لایههای کدهای باینری نشان داد که الفوزان از یک الگوریتم هوشمند سنجش آکوستیک محیطی (Voice Activity Detection یا VAD) در سطح نرمافزار بهره میبرد. به جای ضبط مداوم صدا و پر کردن بیهوده بافر حافظه، این الگوریتم تنها زمانی که دامنه فرکانسی منطبق بر صدای انسان (بین ۳۰۰ تا ۳۴۰۰ هرتز) برای بیش از ۵۰۰ میلیثانیه مداومت داشت، فرایند ضبط و انکودینگ اپوس را فعال میکرد. در زمانهای سکوت یا در جریان تمیزکاریهای شبانه سالن توسط پرسنل خدماتی، پردازنده مرکزی تراشه به حالت خواب سبک بازمیگشت تا مانع از مصرف باتری یا جلب توجه حسگرهای تلهمتری مصرف انرژی شود.
معماری اکسفیلتریشن: صدای مدیران چگونه از ساختمان میشن خارج میشد؟
بررسی نحوه خروج دادههای صوتی نشان میدهد که الفوزان به شبکه وایفای ایزوله شرکتی دسترسی مستقیم نداده بود؛ زیرا میدانست پورتالهای کنترل دسترسی سیسکو و پروتکلهای احراز هویت گواهیمحور (802.1X EAP-TLS) هرگونه سختافزار غریبه را بلافاصله مسدود میکنند. در عوض، او یک استراتژی فرکانسی دوگانه پیاده کرده بود: تراشه در هنگام برگزاری جلسات، جریان صدا را از طریق میکروفون MEMS به صورت دادههای باینری خام ۱۶ بیتی با فرکانس نمونهبرداری ۱۶ کیلوهرتز ضبط میکرد و سپس توسط یک ماژول سبک نرمافزاری کدک اپوس (Opus Codec)، آن را به پهنای باند فشرده ۲۴ کیلوبیت بر ثانیه میرساند.
دادههای فشرده درون حافظه PSRAM هشت مگابایتی ذخیره میشدند که ظرفیتی معادل بیش از ۴۵ دقیقه مکالمه متوالی با کیفیت استودیویی را فراهم میکرد. سپس در ساعات پایانی شب، تراشه به عنوان یک کلاینت مخفی، به هاتاسپات سیار موقتی که در نزدیکی پنجره بیرونی ساختمان یا از طریق یک روتر پرتابل در یک خودروی پارکشده در خیابان مجاور ارسال میشد متصل میگردید و پکتهای ذخیرهشده را در عرض کمتر از ۹۰ ثانیه به یک سرور فرمان و کنترل (C2) در خارج از ایالات متحده منتقل میکرد.
برای اطمینان از اینکه هیچ پرتو رادیویی ناخواستهای حین جلسات در فضا منتشر نشود، فریمور دستگاه به گونهای تنظیم شده بود که فرستنده رادیویی وایفای (Wi-Fi RF Synthesizer) در تمام ساعات اداری در وضعیت خاموش کامل (Deep Sleep Radio Power-Down) قرار داشت. تنها ورودی فعال تراشه، خط مستقیم کلاک و دیتای پورت I2S میکروفون بود که مصرف انرژی کل مدار را زیر ۳۵ میلیآمپر در ولتاژ ۳.۳ ولت نگه میداشت. این مصرف انرژی ناچیز باعث میشد حتی پیشرفتهترین سیستمهای پایش حرارتی مادون قرمز (FLIR Thermal Cameras) نیز نتوانند حرارت تراشه را از دمای طبیعی قطعات پشت پنل تلویزیون تفکیک کنند.
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| پارامتر فنی و امنیتی | تجهیزات جاسوسی سنتی / نظامی | برد Seeed XIAO ESP32-S3 Sense |
|---|---|---|
| هزینه تامین قطعه | ۳,۰۰۰ تا ۱۰,۰۰۰ دلار در بازارهای سیاه | ۱۳.۹۹ دلار در خردهفروشیهای عمومی الکترونیک |
| فرکانس هسته پردازشی | ۸۰ تا ۱۲۰ مگاهرتز (مدارهای سفارشی ASIC) | ۲۴۰ مگاهرتز دوهستهای Xtensa LX7 با شتابدهنده برداری |
| رابط صوتی و میکروفون | میکروفون آنالوگ خازنی با نویز بالا | میکروفون دیجیتال MEMS با رابط صوتی مستقیم I2S |
| پیچیدگی ردگیری زنجیره تامین | سفارشهای ردگیریپذیر دولتی و نظامی | کاملاً ناشناس، تهیه آسان در تیراژ نامحدود |
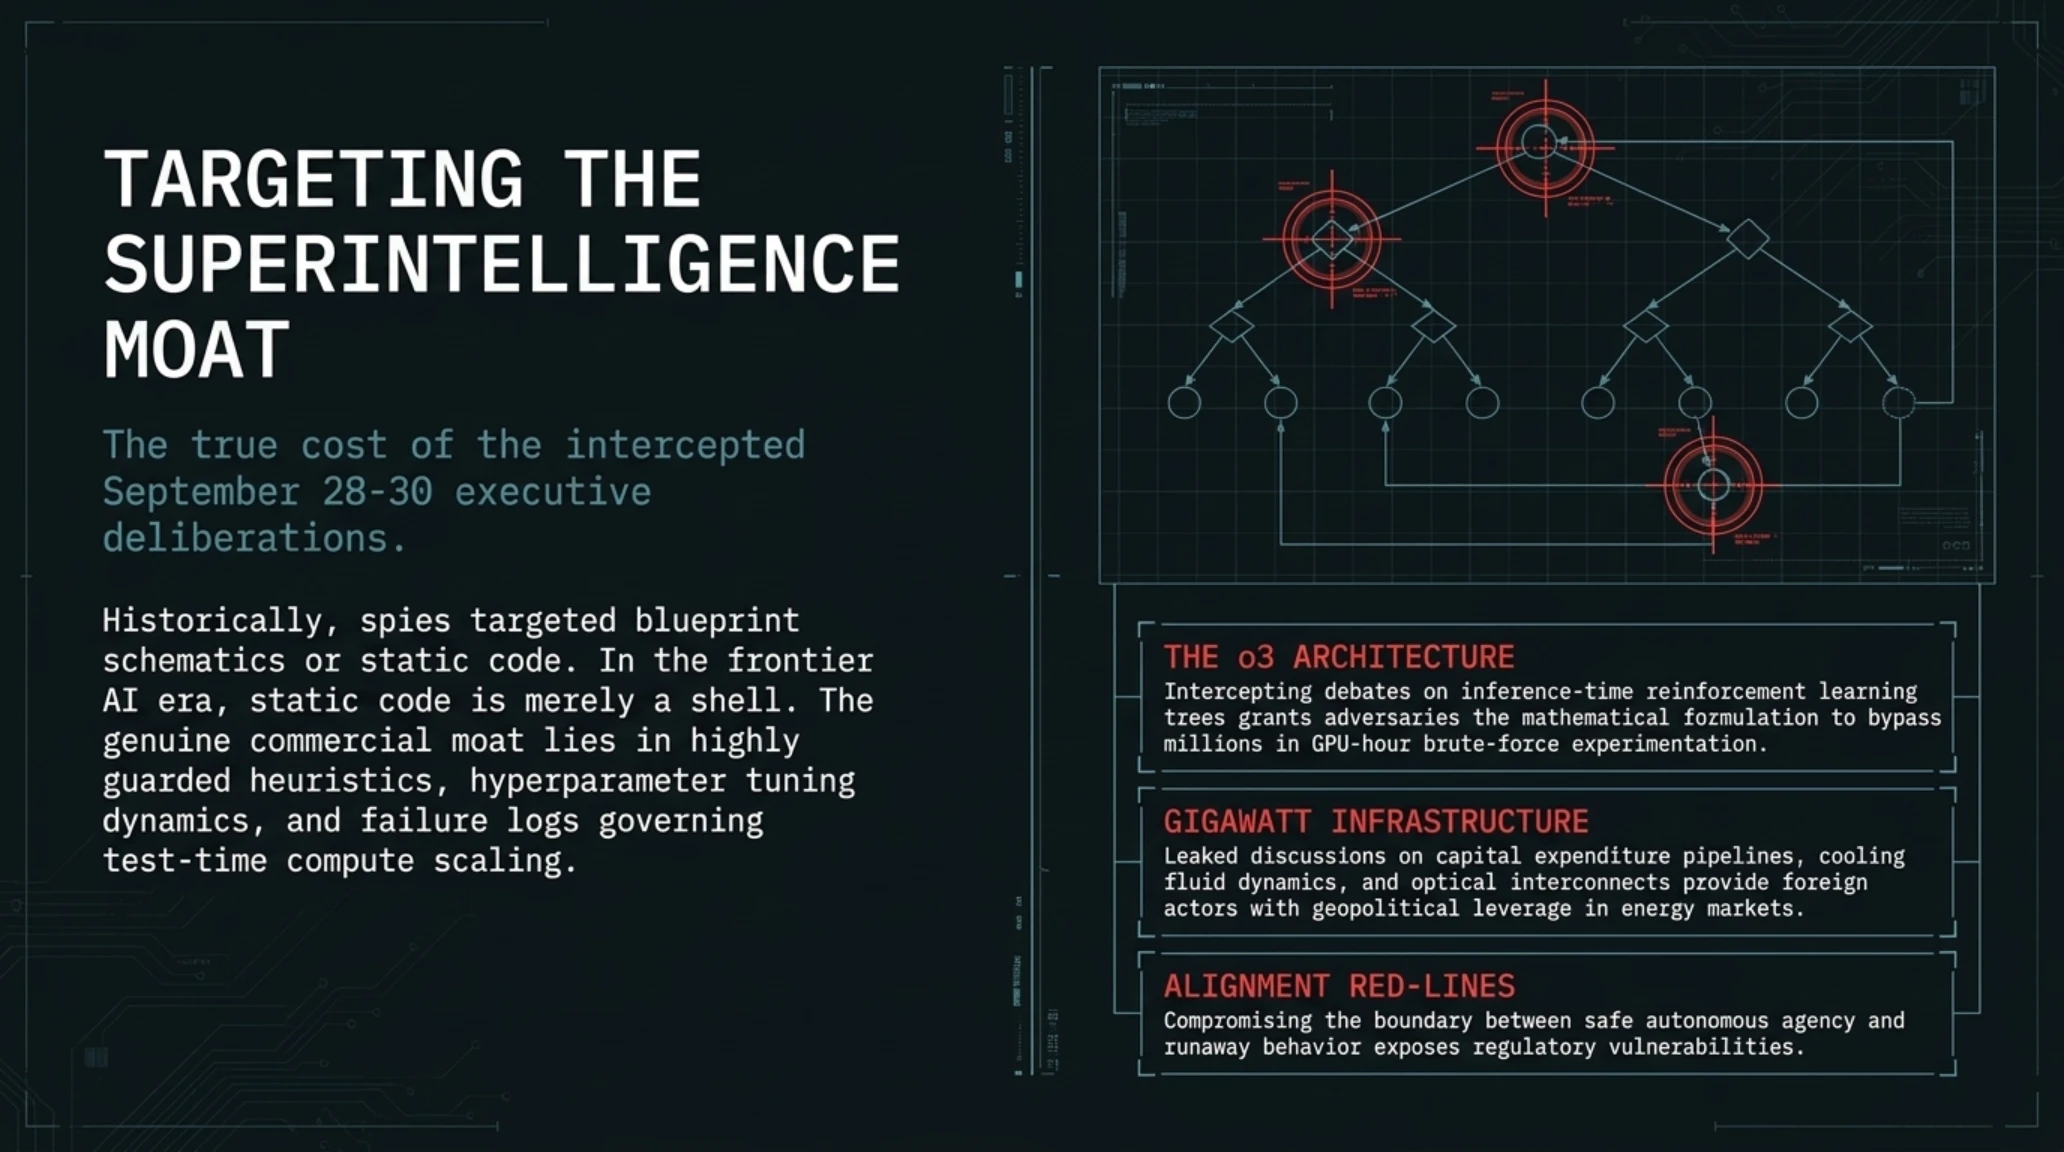
چرا سوپرهوش هدف قرار گرفت؟ اسراری که در آن اتاق ردوبدل میشد
برای درک عمق این بحران ملی، باید به محتوای جلساتی نگاه کرد که در تاریخهای ۲۸ تا ۳۰ سپتامبر در این اتاق کنفرانس برگزار میشد. در این مقطع زمانی، اوپنایآی در آستانه نهاییسازی فاز سوم آزمونهای ایمنی مدلهای استدلالی نسل جدید (مدلهای سری o و خانواده معماری پیشرفته Orion) بود. موضوعات محوری مورد بحث شامل وزنهای الگوریتمی شبکههای عصبی خودتکثیرشونده، نقشه راه عبور از آستانه توانمندی هوش جامع مصنوعی (AGI) و مذاکرات حساس تجاری با پنتاگون و غولهای تامین زیرساخت انرژی مداری بود.
دسترسی به مکالمات خام اتاق تصمیمگیری در چنین سطحی، به یک رقیب خارجی یا یک دولت خارجی اجازه میداد بدون صرف میلیاردها دلار هزینه تحقیق و توسعه، از بنبستهای محاسباتی عبور کند، جهتگیری دقیق مدلهای آینده را پیشبینی نماید و از همه فاجعهبارتر، بردارهای آسیبپذیری احتمالی در لایههای همراستاسازی هوش مصنوعی (AI Alignment) را شناسایی کند. همین موضوع باعث شد تا دفتر تحقیقات فدرال (FBI) تحت فرماندهی مستقیم کاش پاتل این پرونده را از یک نقض محرمانگی ساده به یک پرونده امنیت ملی فوقالعاده حساس تبدیل کند.
تحلیلگران اطلاعاتی بر این باورند که در معماریهای استدلالی نوین مانند سری o، کلید اصلی قدرت مدل دیگر در تعداد پارامترهای خام نهفته نیست، بلکه در «زنجیره تفکر پنهان» (Hidden Chain of Thought) و توکنهای محاسباتی زمان استنتاج (Inference-Time Compute) تعریف میشود. اگر مهاجمان به مکالمات مهندسان ارشد در زمینه نحوه جریمه کردن خطاهای استدلالی یا تکنیکهای ترکیب یادگیری تقویتی با جستجوی درخت مونتکارلو (MCTS) دست پیدا کنند، میتوانند ماهها پژوهش شکستخورده را دور زده و مستقیماً به نقطه بهینه همگرایی مدل برسند.
علاوه بر این، در جلسات فوقمحرمانه اواخر سپتامبر، بحثهای داغی پیرامون قراردادهای انحصاری اوپنایآی با نهادهای امنیت ملی ایالات متحده برای ارزیابی قابلیتهای سلاحهای سایبری خودکار در جریان بود. نشت حتی بخشی از این مذاکرات میتوانست پیامدهای دیپلماتیک سهمگینی به همراه داشته باشد و اعتماد سازمانهای ناظر بینالمللی را نسبت به استانداردهای امنیتی پیشگامان هوش مصنوعی به کلی متزلزل سازد.
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| بخش سرمایهگذاری امنیتی | سهم از کل بودجه | اولویت راهبردی در آزمایشگاههای هوش مصنوعی |
|---|---|---|
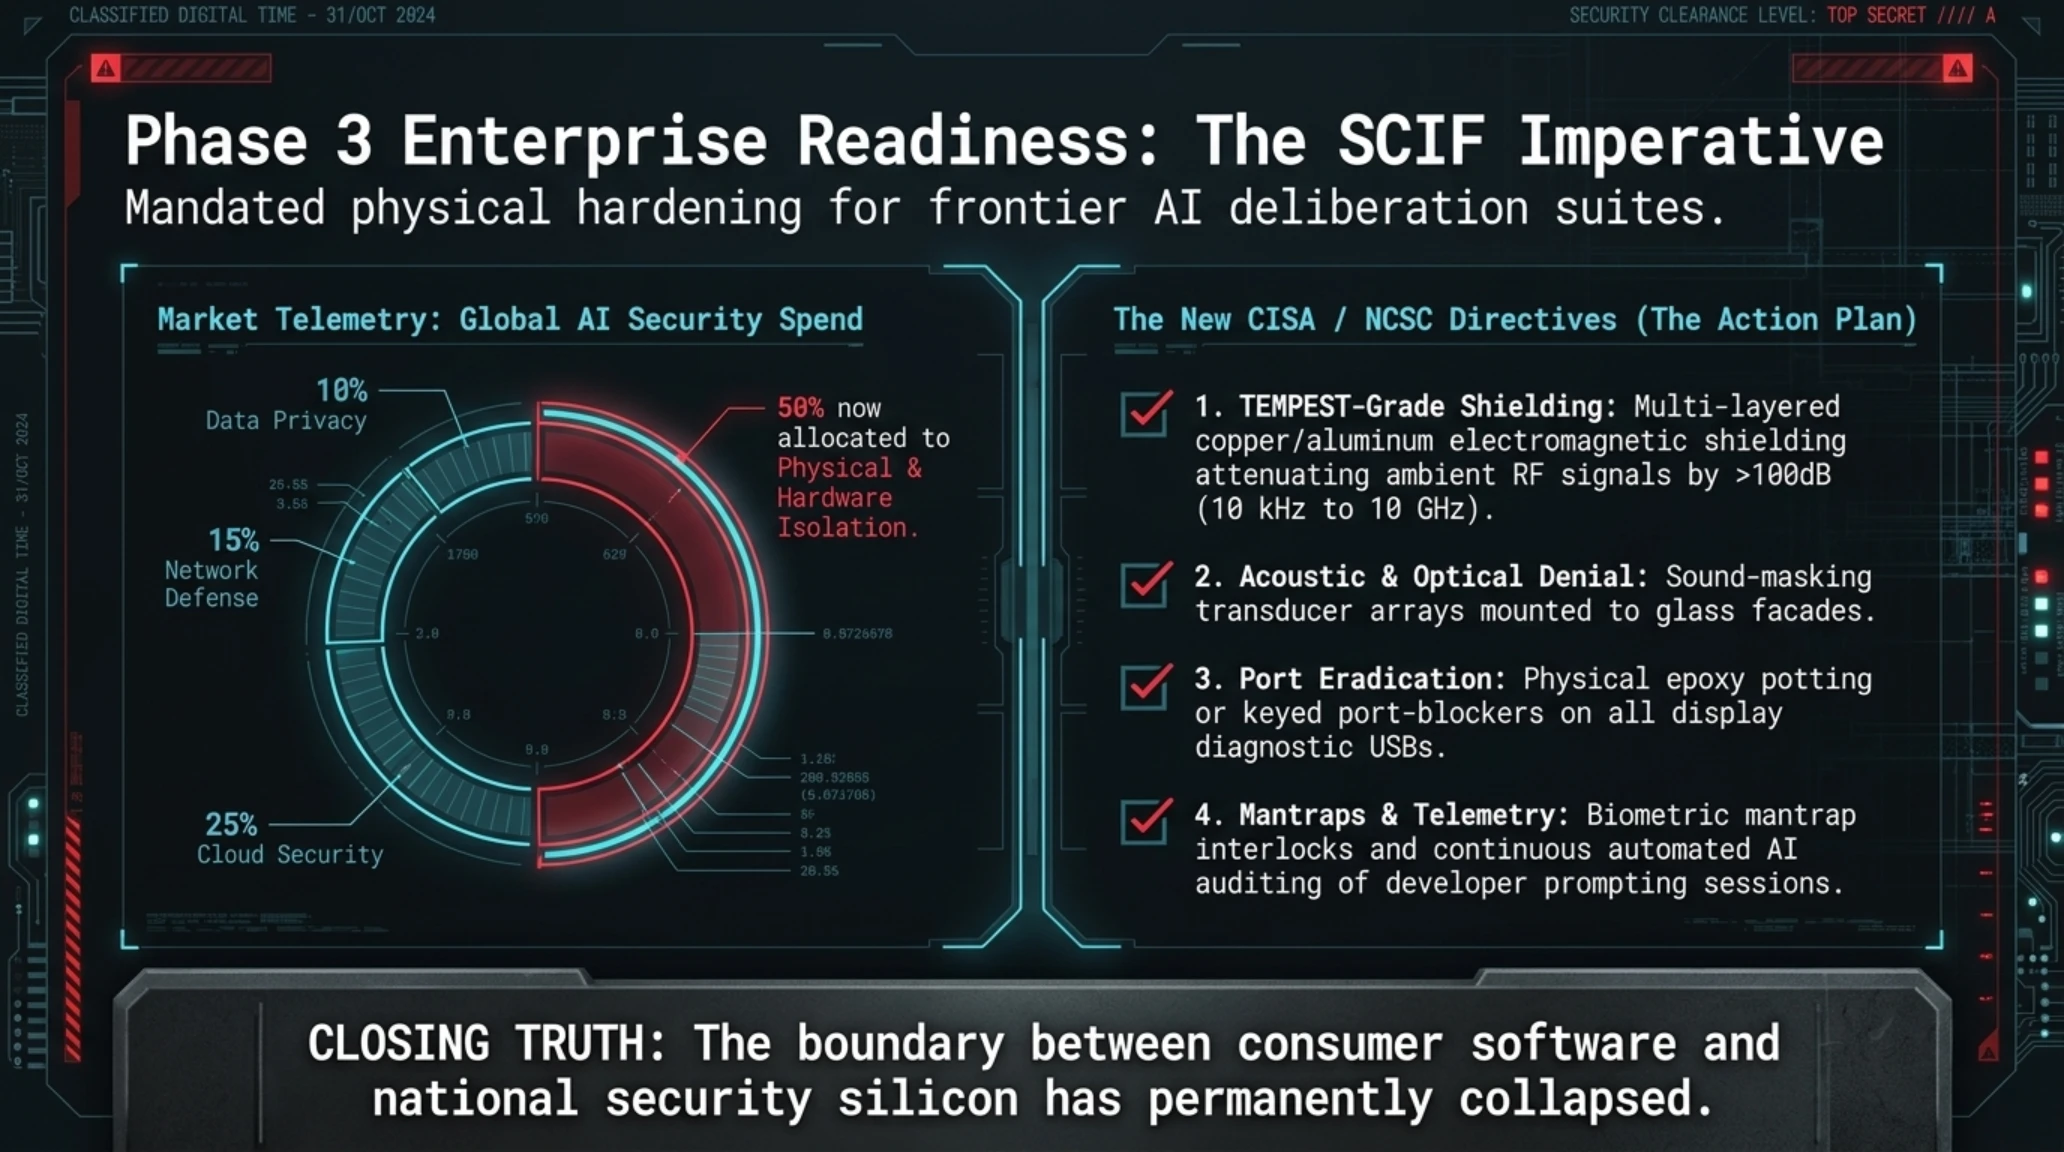
| ایزولهسازی فیزیکی و بازرسی سختافزاری | ۵۰ درصد | مسدودسازی پورتهای فیزیکی و غربالگری الکترومغناطیسی اتاقها |
| سامانههای هوشمند تحلیل رفتار پرسنل (Insider Threat) | ۲۹ درصد | پایش آنی پرامپتها و ردیابی دسترسی به زیرساختهای هسته |
| سپر صوتی و دیوارهای فرکانس رادیویی (RF Shields) | ۲۱ درصد | تجهیز سالنهای تصمیمگیری به اتاقکهای بدون نشت فیزیکی (SCIF) |
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
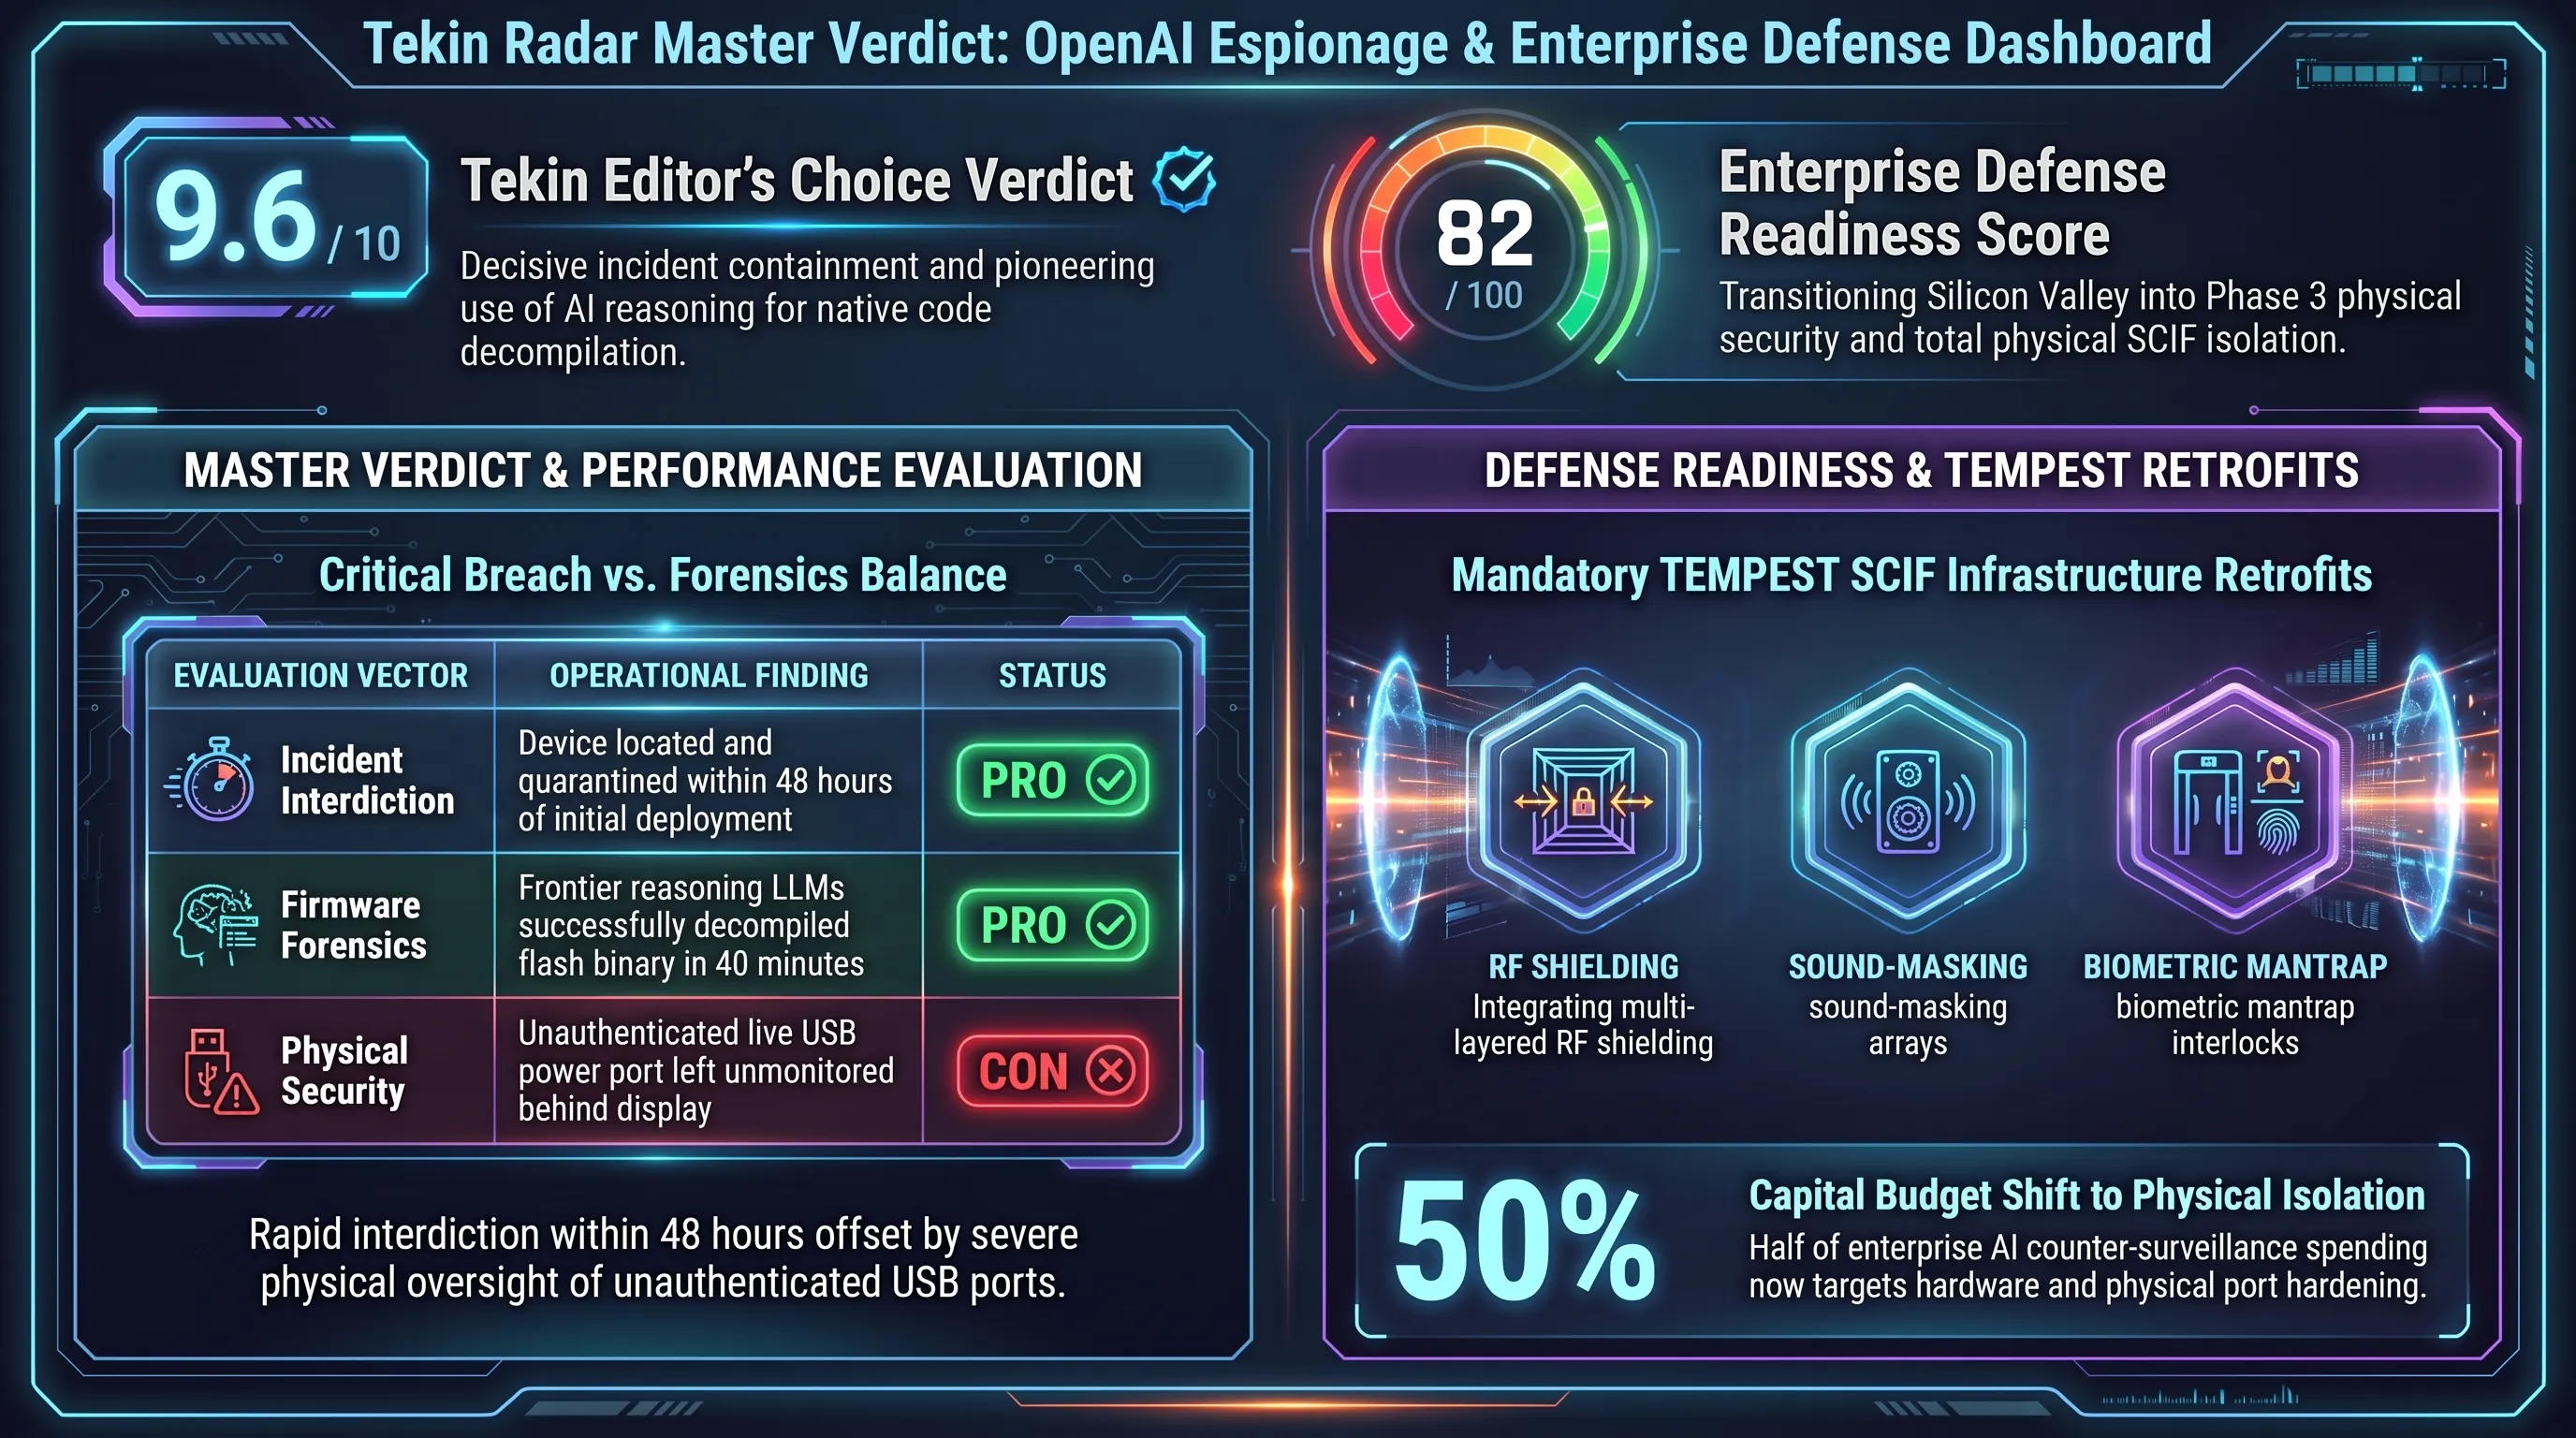
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تحلیل دماسنج بازار: با افشای پرونده شنود اوپنایآی، استاندارد اتاقهای تصمیمگیری شرکتهای پیشرو هوش مصنوعی مستقیماً به استانداردهای محرمانه نظامی (SCIF) ارتقا یافته و مانیتورینگ بلادرنگ سختافزارها به اولویت نخست تبدیل شده است.
تایملاین رویدادها | کرونولوژی بحران استراقسمع در OpenAI
| تاریخ و مقطع زمانی | رویداد شاخص امنیتی و قضایی | جزئیات فنی و عملیاتی پرونده |
|---|---|---|
| ۲۸ سپتامبر ۲۰۲۶ | کاشت فیزیکی قطعه نفوذ | نصب برد Seeed Studio XIAO ESP32-S3 در پشت تلویزیون اتاق جلسات هیئت مدیره با استفاده از پورت تامین برق USB. |
| ۳۰ سپتامبر ۲۰۲۶ | کشف فیزیکی و آغاز عملیات فارنزیک | بازرسی فنی قطعه توسط حراست اوپنایآی و استفاده از هوش مصنوعی بومی جهت آنالیز باینری حافظه فلش و کشف منشا کدهای پرامپتشده. |
| ۹ اکتبر ۲۰۲۶ | دستگیری مهاجم توسط افبیآی | بازداشت غافلگیرانه عبدالرحمن الفوزان توسط ماموران فدرال، ضبط ادوات الکترونیکی و اخراج فوری از شرکت اوپنایآی. |
| ۱۳ اکتبر ۲۰۲۶ | افشای عمومی کیفرخواست دادگاه | بیانیه رسمی کاش پاتل، مدیر افبیآی، و تایید آغاز پیگرد قضایی تحت قوانین فدرال رهگیری مکالمات و سرقت اسرار تجاری. |
ماتریس ارزیابی ریسک و پدافند سایبری در آزمایشگاههای هوش مصنوعی
| بردار تهدید / آسیبپذیری فیزیکی | سطح ریسک | راهکار پدافند و مهار در اکوسیستم فوقمحرمانه |
|---|---|---|
| پورتهای باز USB در نمایشگرها و وبکمها | بحرانی | قفلگذاری فیزیکی درگاهها با مسدودکنندههای پورت و حذف کابلهای داده از نمایشگرهای سالن جلسات. |
| تهدیدات نفوذی کارکنان (Insider Threats) | ریسک بالا | پایش آنی هوش مصنوعی روی پرامپتهای مهندسان و اعمال احراز هویت دوعاملی بیومتریک برای ورود به اتاق کنفرانس. |
| استفاده معکوس از هوش مصنوعی برای تولید کدهای اکسپلویت | ایمن / مهارشده | مسدودسازی پرامپتهای مربوط به تولید فریمورهای جاسوسی صوتی توسط فیلترهای گاردریل پیشرفته در چتباتهای داخلی. |
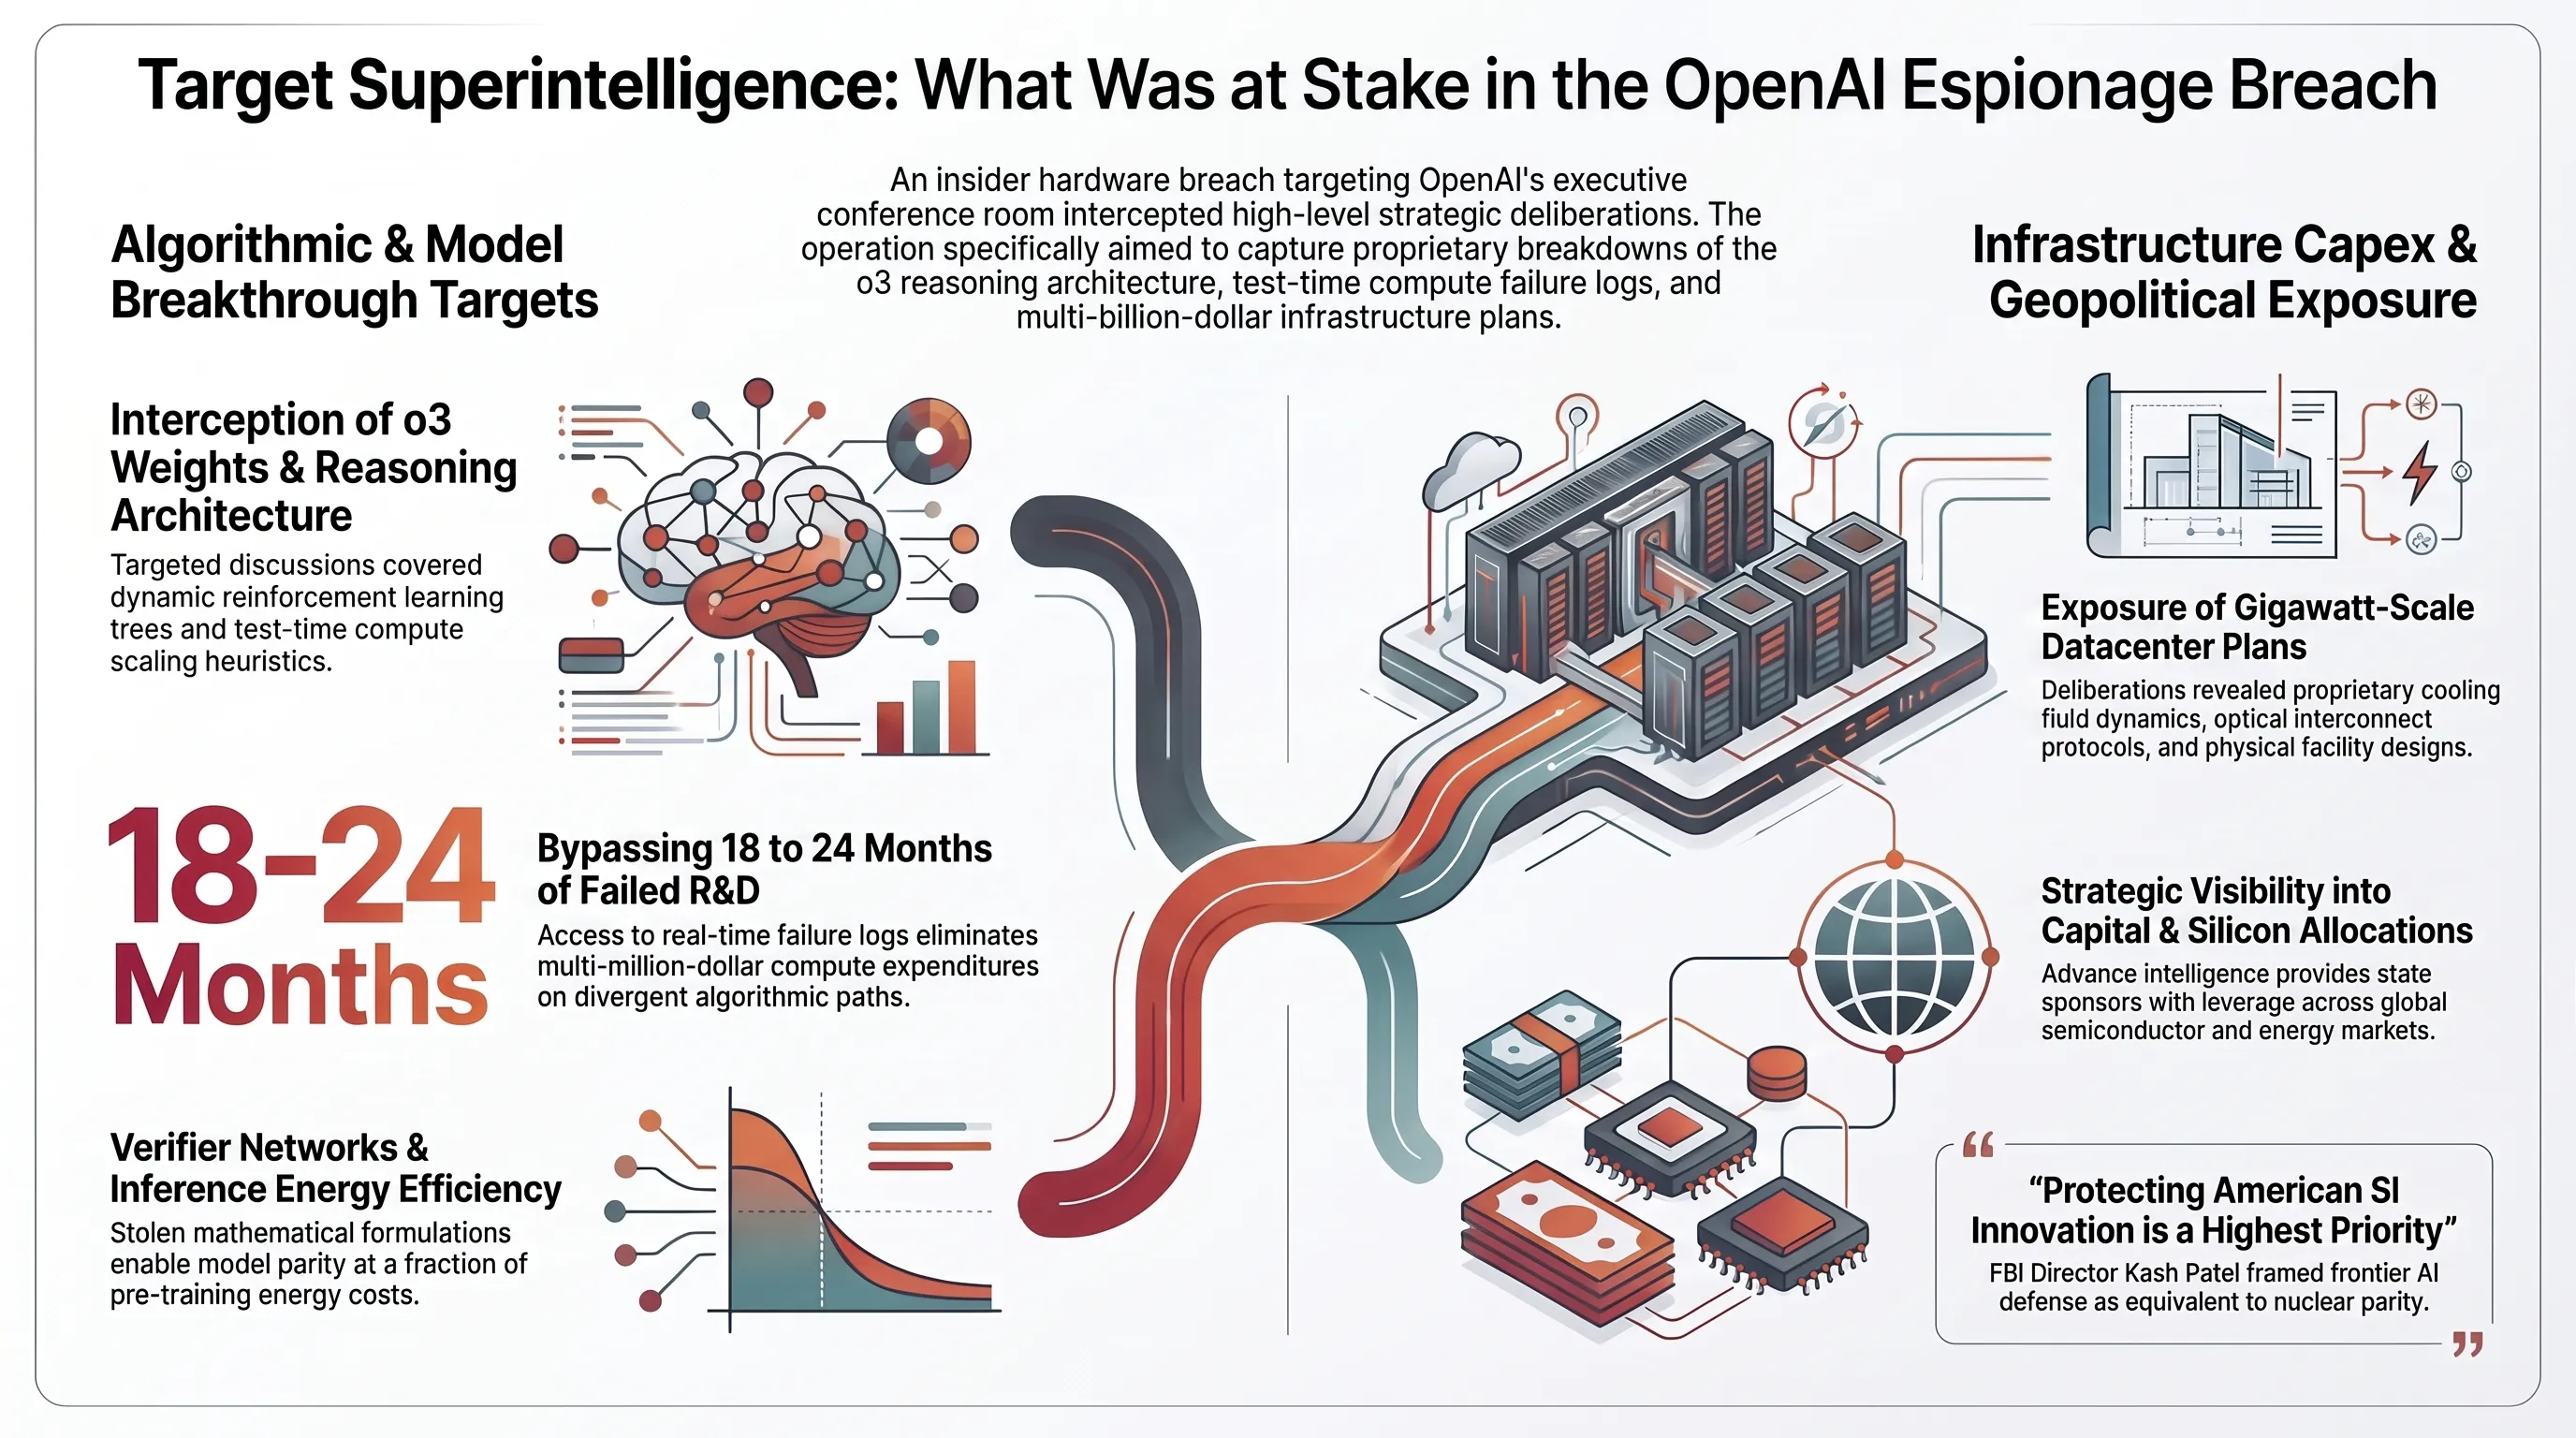
بیانیه تکاندهنده کاش پاتل: حفاظت از سوپرهوش اولویت اول امنیت ملی آمریکا
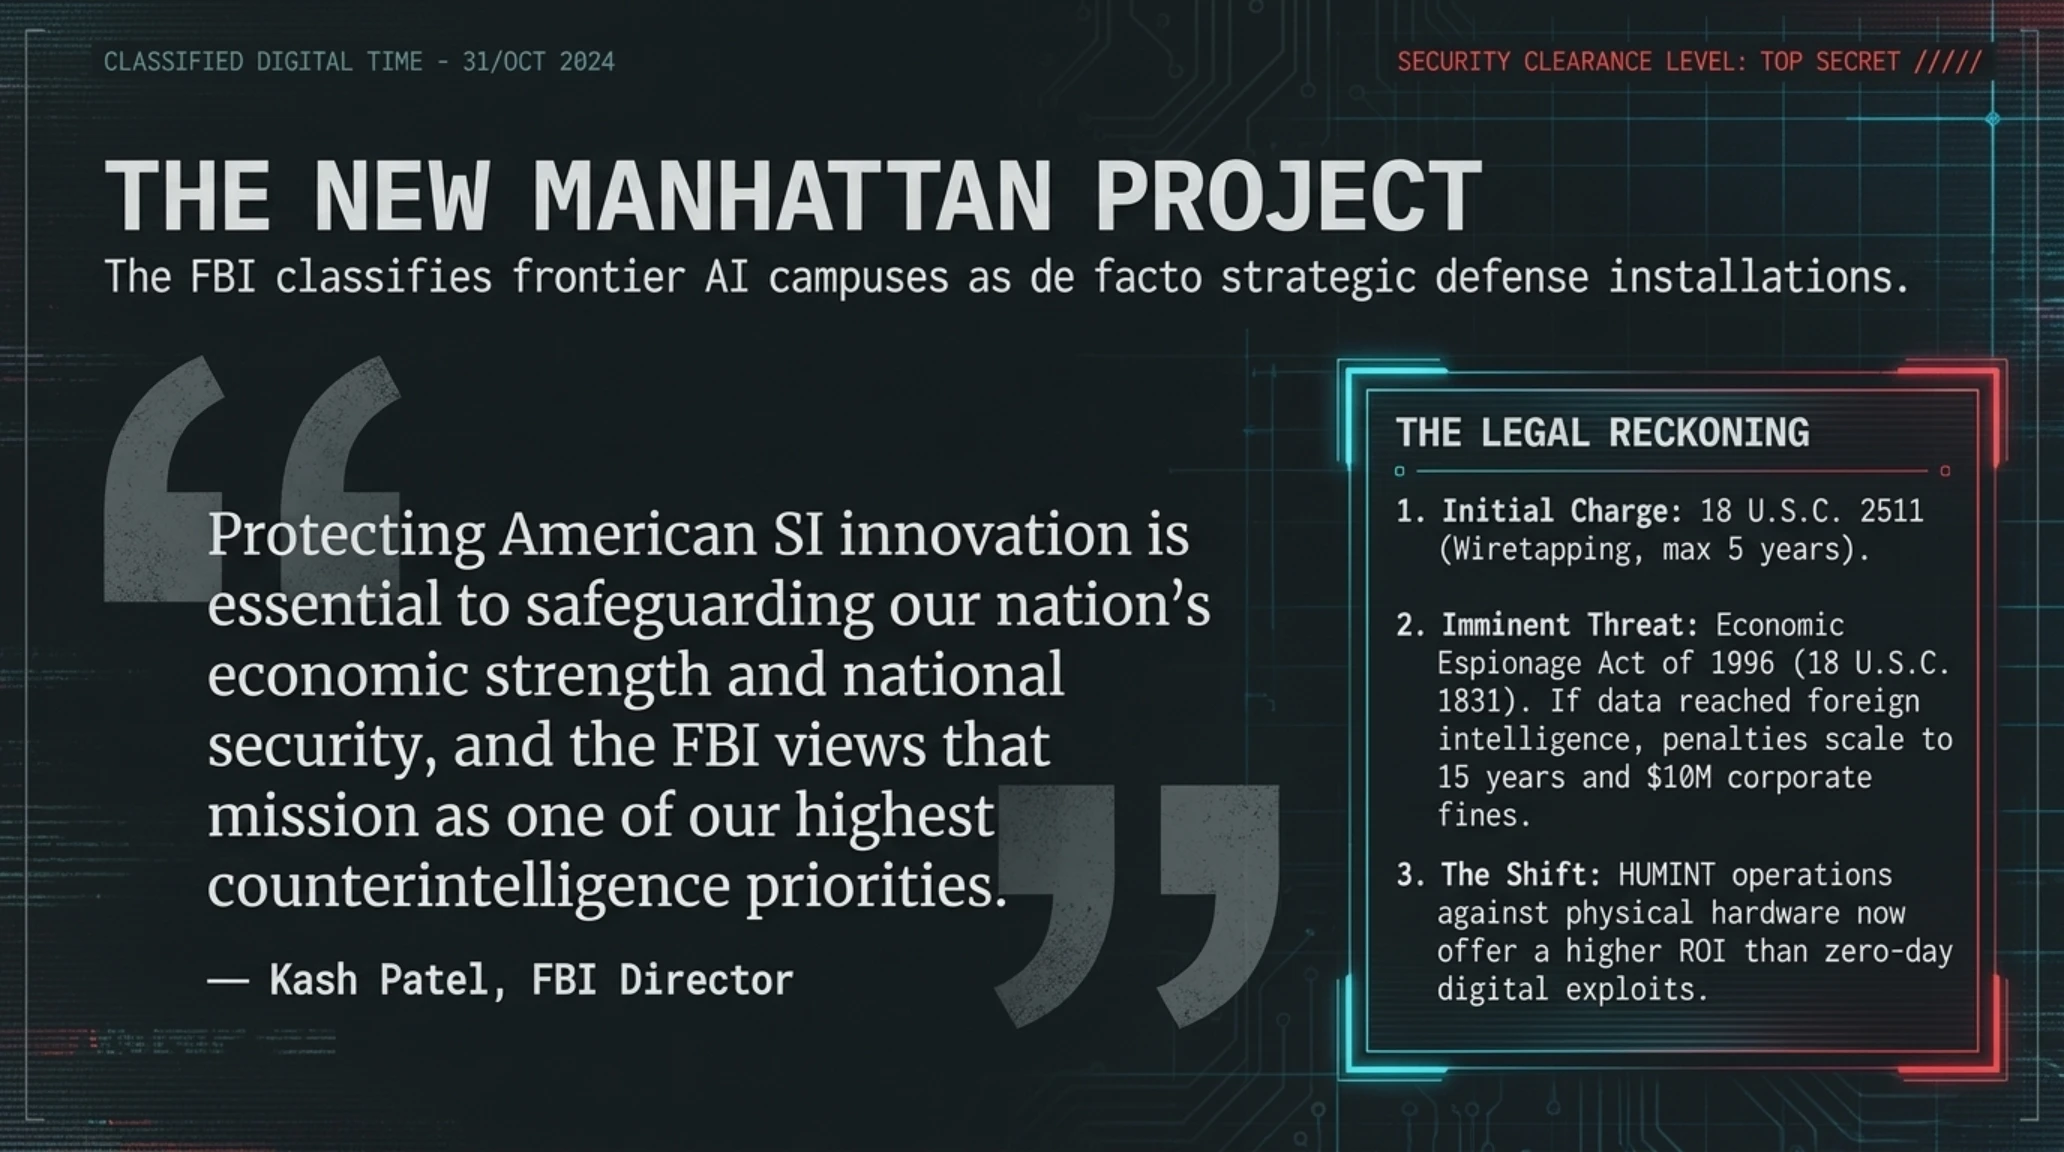
مدیر دفتر تحقیقات فدرال (FBI)، کاش پاتل، در نشست خبری واشنگتن با ادبیاتی صریح و کمسابقه به تشریح ابعاد راهبردی این دستگیری پرداخت. پاتل تاکید کرد که در قرن بیستویکم، سوپرهوش معادل بمب اتمی در دوران جنگ سرد است و هرگونه نشت در این حوزه، تعادل قدرت جهانی را زیر و رو خواهد کرد:
این اظهارات به روشنی پیام میدهد که دوران نگاه خوشبینانه و دانشگاهی به غولهای هوش مصنوعی به پایان رسیده است. کمپانیهایی نظیر اوپنایآی، آنتروپیک و دیپمایند دیگر صرفاً استارتاپهای نرمافزاری نیستند؛ آنان زیرساختهای استراتژیک ژئوپلیتیک به شمار میروند که از سوی سرویسهای جاسوسی دولتی و کنسرسیومهای رقیب در سراسر جهان هدف حملات مداوم قرار دارند.
کارشناسان ضدجاسوسی یادآور میشوند که پرونده الفوزان، نقطه عطفی در تاریخ امنیت سیلیکونولی است. در دهههای گذشته، رخنههای امنیتی عموماً از طریق فیشینگ، مهندسی اجتماعی یا حملات بدافزاری پیچیده از راه دور صورت میگرفت. اما در مورد اوپنایآی، مهاجم یک نفوذی داخلی (Insider Threat) بود که با عبور فیزیکی از گیتهای بازرسی، قطعهای سختافزاری را در قلب مقدسترین اتاق فکر شرکت مستقر ساخت. این اتفاق نشان میدهد که سرویسهای رقیب به این جمعبندی رسیدهاند که نفوذ به لایههای نرمافزاری رمزنگاریشده بیش از حد دشوار است و سادهترین مسیر برای سرقت اسرار، استراقسمع امواج صوتی در لحظه ادای کلمات است.
تحلیلگران راهبردی تکینپلاس معتقدند که این پرونده نقطه آغازی بر تدوین پیمانهای بینالمللی جدید پیرامون «پادجاسوسی الگوریتمی» خواهد بود. همانگونه که در اوایل قرن بیستم آژانس بینالمللی انرژی اتمی (IAEA) برای نظارت بر زنجیرههای تامین سانتریفیوژها و ایزوتوپهای رادیواکتیو شکل گرفت، اکنون جامعه جهانی نیازمند تشکیل نهادهای ناظر بر ایمنی فیزیکی کلاسترهای ابررایانشی و اتاقهای فکر هوش مصنوعی است. در این چارچوب، هرگونه اتصال سختافزارهای ثبتنشده یا رخنههای فیزیکی در آزمایشگاههای فرانتیر نه صرفاً یک تخلف اداری، بلکه یک تهدید مستقیم علیه امنیت جمعی بینالمللی تلقی خواهد شد.
ابعاد حقوقی و سرنوشت متهم: کابوس فدرال تحت بند ۲۵۱۱ قانون اساسی
عبدالرحمن الفوزان هماکنون در بازداشت فدرال بدون قرار وثیقه به سر میبرد. دادستانهای فدرال ناحیه شمالی کالیفرنیا او را تحت بند ۲۵۱۱ عنوان ۱۸ قانون فدرال ایالات متحده (ممنوعیت رهگیری و استراقسمع غیرقانونی ارتباطات صوتی و الکترونیکی) تحت پیگرد قرار دادهاند؛ اتهامی که به تنهایی تا ۵ سال حبس قطعی فدرال و جریمههای سنگین نقدی دارد. با این حال، منابع حقوقی نزدیک به پرونده فاش کردهاند که با ادامه بررسیها و استخراج مقاصد نهایی ارسال فایلهای صوتی، احتمال اضافه شدن اتهامات سنگینتر نظیر «جاسوسی اقتصادی» (Economic Espionage Act تحت بندهای ۱۸۳۱ و ۱۸۳۲) بسیار محتمل است که میتواند مجازات زندان او را به دههها افزایش دهد.
اوپنایآی نیز بلافاصله پس از تکمیل بازجوییهای اولیه، قرارداد استخدامی الفوزان را لغو و تمام دسترسیهای کلیدهای دیجیتال، توکنهای کدنویسی و مجوزهای تردد فیزیکی او را باطل کرد. این شرکت اعلام کرده است که تمامی دفاتر این مجموعه در لندن، توکیو و سانفرانسیسکو تحت بازرسیهای سختافزاری با تجهیزات اسکن حرارتی و آشکارسازهای اتصالات غیرخطی (NLJD) قرار گرفتهاند تا از پاکسازی کامل تمام اتاقهای فکر اطمینان حاصل شود.
طبق دستورالعملهای جدید وزارت دادگستری و استانداردهای دفاعی پنتاگون، شرکتهای توسعهدهنده هوش مصنوعی تراز اول موظف شدهاند سالنهای کنفرانس استراتژیک خود را به اتاقهای امن اطلاعاتی طبقهبندیشده موسوم به SCIF (Sensitive Compartmented Information Facility) ارتقا دهند. در این اتاقها، دیوارهای چندلایه با پوشش مس و آلومینیوم (سپر فارادی) تعبیه میشود تا از نشت هرگونه سیگنال رادیویی از فرکانس ۱۰ کیلوهرتز تا ۱۰ گیگاهرتز جلوگیری نماید. همچنین تمام پنجرهها به حسگرهای ارتعاشی و شیشههای دوپشده با اکسید قلع ایندیم (ITO) مجهز میشوند تا امکان استراقسمع از طریق تابش پرتوهای لیزری از ساختمانهای روبرو به صفر برسد.
- واکنش فوقسریع تیم پادجاسوسی داخلی اوپنایآی در کمتر از ۴۸ ساعت از لحظه کاشت قطعه.
- بهرهگیری هوشمندانه از مدلهای استدلالی هوش مصنوعی در کالبدشکافی کدهای باینری فلش و تسریع فرایند کشف.
- همکاری هماهنگ و بدون پنهانکاری با افبیآی و انتشار شفاف جزئیات پرونده جهت آگاهیبخشی به صنعت.
- ایزولهسازی فوری شبکه شرکتی به طوری که تراشه هرگز موفق به نفوذ به هسته دیتاسنتر اصلی نشد.
- غفلت اولیه از مسدودسازی پورتهای فیزیکی تلویزیونها در اتاقی که حساسترین مذاکرات تمدنی در آن انجام میشد.
- تاخیر فیلترهای گاردریل چتباتها در متوقف ساختن پرامپتهای آشکار متهم برای تولید فریمور شنود صوتی.
- فقدان سیستمهای پایش بلادرنگ امواج رادیویی (RF Spectrum Analyzer) در محیط سالن تصمیمگیری.
حکم نهایی تحریریه و فهرست منابع رسمی
نبرد بیپایان در عصر پادجاسوسی هوش مصنوعی
پرونده الفوزان نقطه پایانی بر معصومیت استارتاپهای سیلیکونولی بود؛ جایی که امنیت دیگر محدود به خطوط کد نیست، بلکه حفاظت فیزیکی از آخرین اتمهای سیلیکون و هر پورت گمنام در اتاقهای تصمیمگیری سرنوشت را تعیین میکند.
- وزارت دادگستری ایالات متحده (DOJ): متن رسمی کیفرخواست و بیانیه کاش پاتل
- تککرانچ (TechCrunch): گزارش دستگیری مهندس اوپنایآی و جزییات پرونده شنود
- دی ورج (The Verge): تحلیل فنی کشف سختافزار شنود و نقش مدلهای هوش مصنوعی
- وایرد (Wired): افشای تاریخچه پرامپتهای الفوزان و روند مهندسی نفوذ
- بلیپینگ کامپیوتر (BleepingComputer): کالبدشکافی معماری تراشه Seeed XIAO ESP32-S3
پرسشهای متداول و تحلیلهای فنی
متهم پرونده شنود اوپنایآی دقیقاً چه کسی است و چه مسئولیتی داشت؟
عبدالرحمن الفوزان یک مهندس ۳۵ ساله نرمافزار و تبعه عربستان سعودی بود که در زیرساختهای محاسباتی اوپنایآی در دفتر مرکزی سانفرانسیسکو فعالیت میکرد و به دلیل وظایف شغلی، دسترسی فیزیکی تاییدشده به اتاق جلسات طبقه چهارم داشت.
دستگاه شنود چگونه انرژی الکتریکی مورد نیاز خود را تامین میکرد؟
تراشه Seeed Studio XIAO ESP32-S3 از طریق یک کابل رابط کوتاه USB مستقیماً به پورت سرویس پنل پشتی تلویزیون سامسونگ متصل شده بود و به صورت دائمی و بدون نیاز به باتری، جریان ۵ ولت را دریافت میکرد.
مدلهای هوش مصنوعی چگونه در ردیابی و کشف این نفوذ به کار گرفته شدند؟
تیم امنیتی اوپنایآی کدهای باینری دامپشده از فلش مموری تراشه را در اختیار مدلهای چندوجهی استدلالی قرار دادند؛ هوش مصنوعی ساختار منحصربهفرد توابع را با لاگ پرامپتهای چند روز قبل کارکنان تطبیق داد و نام الفوزان را به عنوان طراح فریمور افشا کرد.
آیا مکالمات ضبطشده به دست سرویسهای خارجی یا اینترنت منتقل شده بود؟
بر اساس مستندات دادگاه فدرال، پکتهای فشرده صوتی به صورت موقت در بافر PSRAM تراشه ذخیره میشدند و بخشی از آنها در ساعات پایانی شب به یک هاتاسپات مجاور ارسال شده بود، اما حجم دقیق دیتای نشتیافته همچنان در دست بررسی فارنزیک است.
چه اتهامات و مجازاتهای قانونی در انتظار عبدالرحمن الفوزان است؟
او هماکنون به نقض بند ۲۵۱۱ عنوان ۱۸ قانون ایالات متحده (استراقسمع غیرقانونی) متهم شده که حداکثر ۵ سال حبس فدرال دارد، اما با افزوده شدن احتمالی اتهامات سرقت اسرار تجاری و جاسوسی اقتصادی، ممکن است با دههها زندان روبهرو شود.
اوپنایآی چه تدابیر جدیدی برای جلوگیری از تکرار چنین حوادثی اتخاذ کرده است؟
این شرکت تمامی پورتهای سختافزاری باز را در اتاقهای کنفرانس پلمپ کرده، ورود تجهیزات الکترونیکی پرسنل به سالنهای حساس را ممنوع ساخته و سالنهای تصمیمگیری را به اتاقهای امن ایزوله نظامی (SCIF) مجهز به دیوارهای مسدودکننده امواج رادیویی تبدیل نموده است.
گالری تصاویر تکمیلی: تکین رادار | 🕵️♂️ شنود در OpenAI با تراشه ۱۴ دلاری و پرامپت!