تکین آنالیز | سقوط دژ گیمگارد در هلدایورز ۲ و فتح آرنا توسط Easy Anti-Cheat
زلزله در خط مقدم سوپر ارث: پایان مناقشهبرانگیزترین پرونده امنیتی صنعت بازی
در تاریخ بازیهای چندنفره آنلاین، بهندرت پیش میآید که یک بهروزرسانی نرمافزاری ساده، به بیانیهای نمادین برای اعتراف به یک خطای استراتژیک دوساله تبدیل شود. در بیست و یکم اکتبر ۲۰۲۶، استودیوی سوئدی اروهد (Arrowhead Game Studios) با همکاری بخش انتشارات سونی، بسته بهروزرسانی بزرگ ۷.۲.۰ را برای بازی پرطرفدار Helldivers 2 منتشر ساخت؛ پچی که مهمترین تغییر آن نه یک سیاره نبرد جدید بود و نه یک استراتاژم مرگبار، بلکه حذف کامل درایور جنجالی و کرهای nProtect GameGuard و جایگزینی سراسری آن با سامانه Easy Anti-Cheat (EAC) متعلق به شرکت اپیک گیمز بود.
تیم توسعهدهنده در یادداشت رسمی همراه این بهروزرسانی، با لحنی بیسابقه و صریح اعتراف کرد که سیاست حفاظتی گیمگارد «آنگونه که انتظار میرفت اثربخش و کارآمد نبوده است». این جمله کوتاه اما تکاندهنده، خط بطلانی کشید بر ماهها پافشاری مدیران ارشد فنی که از زمان عرضه طوفانی بازی در اوایل سال ۲۰۲۴، حضور یک نرمافزار ضدتقلب بدنام در سطح هسته سیستمعامل (Kernel Ring 0) را برای حفاظت از اقتصاد جنگ کهکشانی اجتنابناپذیر میدانستند.
تصمیم به برچیدن گیمگارد تنها یک جابهجایی در نام ارائهدهنده سرویس نیست؛ بلکه بازتابی عمیق از بنبست مهندسی در تقاطع امنیت، عملکرد سختافزاری پردازندهها، تجربه کاربری گیمرها و تعارض تاریخی میان حفاظت از سرور در برابر چیترها و آزادی عمل جامعه مادینگ به شمار میرود. برای درک ابعاد این زلزله نرمافزاری، باید ابتدا بررسی کرد که چرا یک بازی تماماً مشارکتی (PvE Co-op) اساساً نیازمند چنین سامانه نظارتی فوقتهاجمی بوده است.
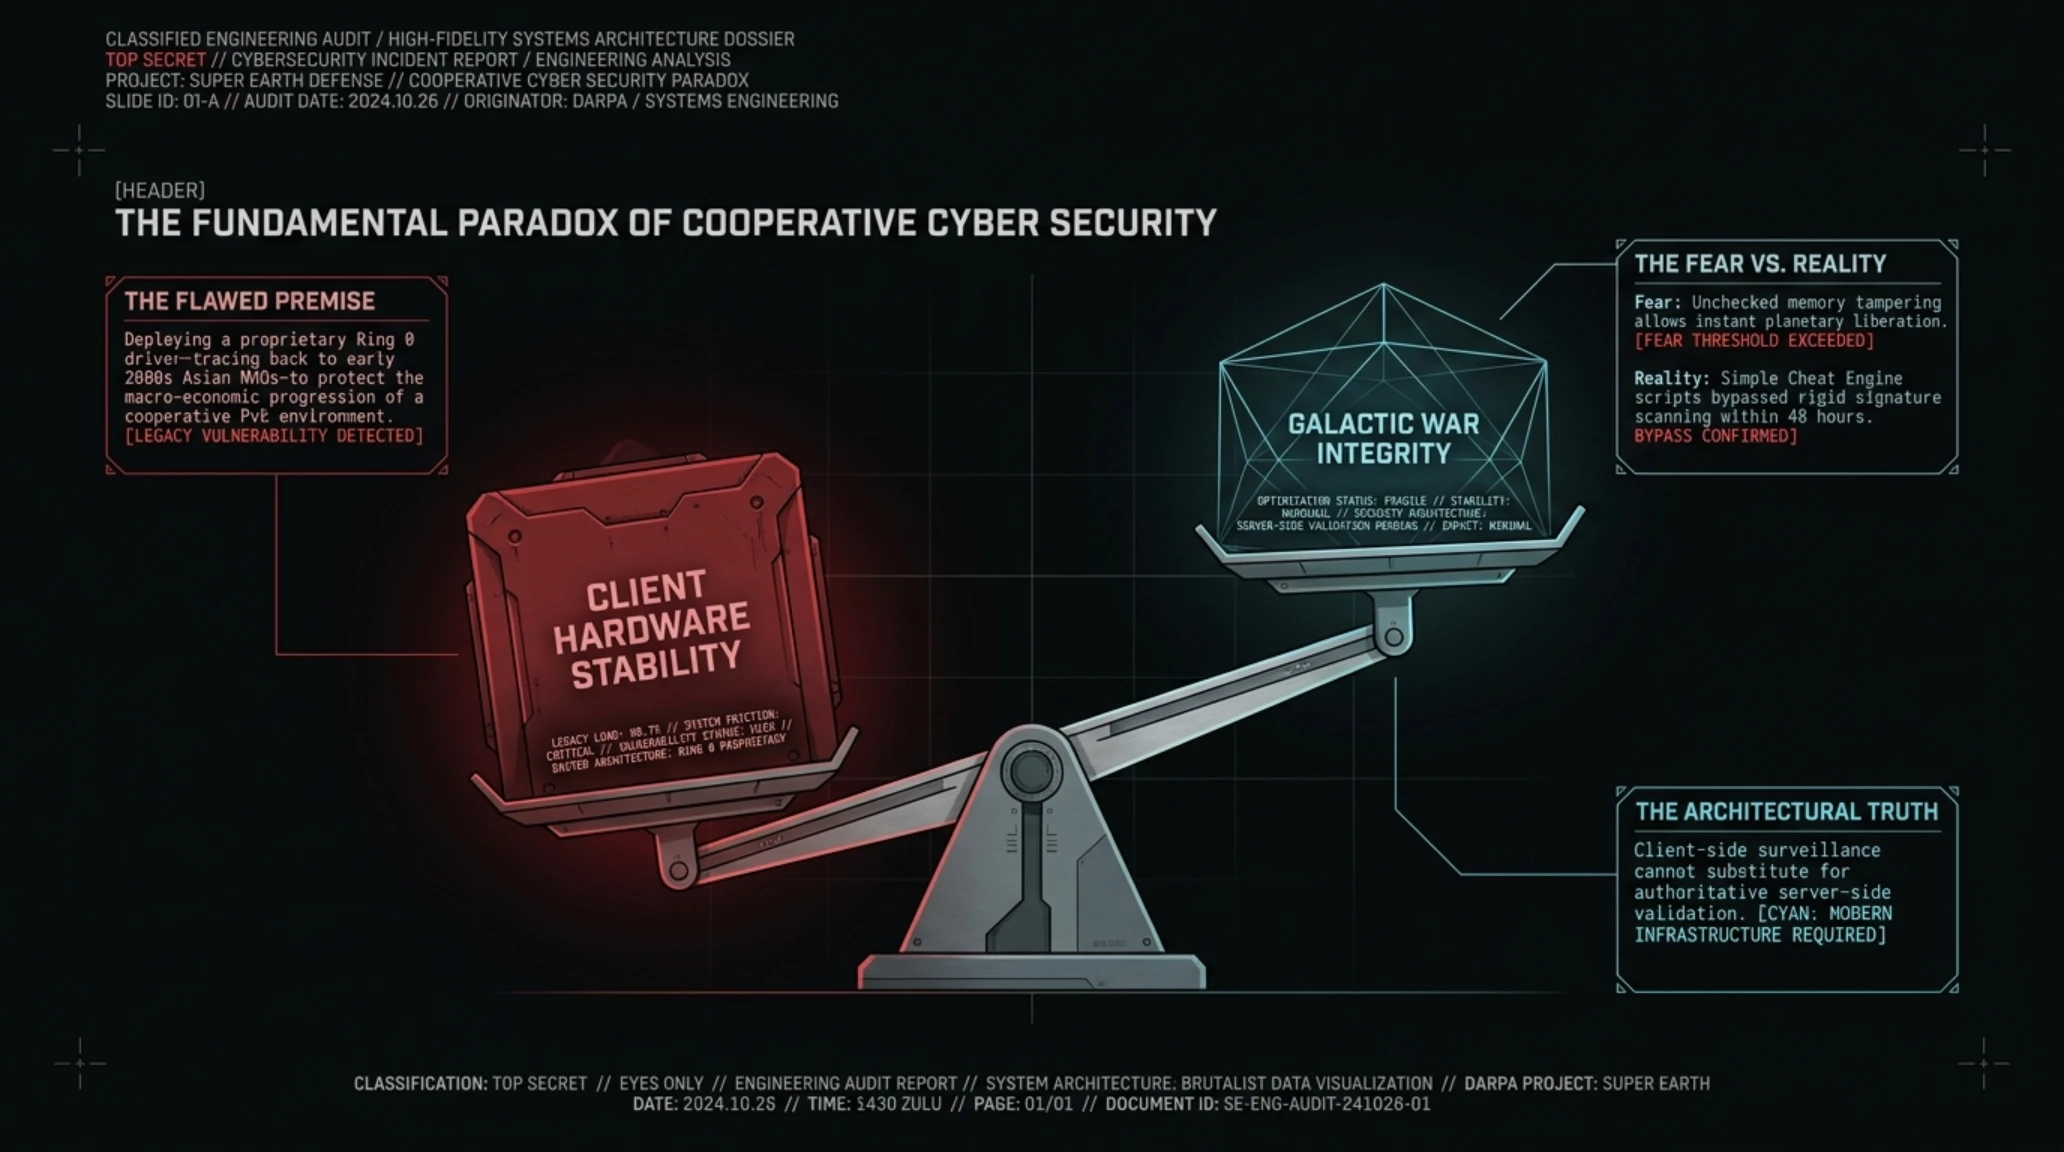
بازی Helldivers 2 بر خلاف شوترهای رقابتی کلاسیک نظیر Counter-Strike 2 یا Valorant، میدانی برای رویارویی مستقیم بازیکنان در برابر یکدیگر نیست؛ در اینجا چهار رزمنده برای نجات «سوپر ارث» در برابر امواج بیامان ترمینیدها و اتوماتونها صفآرایی میکنند. با این حال، تار و پود بازی بر یک ابرساختار فرامحلی به نام جنگ کهکشانی (Galactic War) استوار است؛ سامانهای زنده که در آن آزادسازی هر سیاره حاصل محاسبات دقیق متادیتای دهها هزار نبرد همزمان در سراسر کره زمین است. دستکاری دادههای ماموریت توسط یک چیتر میتوانست وضعیت آزادسازی یک سیاره استراتژیک را در عرض چند دقیقه دگرگون سازد.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
کالبدشکافی nProtect GameGuard: میراث فرسوده بیست ساله در برابر چالشهای مدرن
ریشههای نرمافزار nProtect GameGuard که توسط شرکت کرهای INCA Internet توسعه یافته، به اوایل دهه ۲۰۰۰ میلادی و دوران اوجگیری بازیهای MMORPG نظیر Lineage II و Ragnarok Online بازمیگردد. در آن برهه، فلسفه طراحی گیمگارد مبتنی بر مسدودسازی تزریق کدهای ابتدایی، جلوگیری از خودکارسازی کلیکها (Macro Bots) و ممانعت از خواندن مستقیم حافظه پردازه بازی از طریق توابع استاندارد Win32 API نظیر ReadProcessMemory و OpenProcess بود.
با این حال، ورود گیمگارد به عنوان سد دفاعی یک شوتر اکشن مقیاسبزرگ در سال ۲۰۲۴، از همان ابتدا با امواج سهمگین اعتراضات کارشناسان امنیتی و کاربران مواجه شد. گیمگارد با نصب درایوری در عمیقترین لایه سیستمعامل موسوم به Ring 0، اختیاراتی فراتر از مدیر سیستم به دست میآورد. این درایور در هنگام بوت بازی، سازوکارهای هوک کردن سراسری (Global Hooking) را فعال میکرد و پایش رفتاری تمامی فرآیندهای پسزمینه را به دست میگرفت؛ رویکردی تهاجمی که بیشتر به ساختار روتکیتهای بدنام شبیه بود تا یک ابزار امنیتی استاندارد تجاری.
تناقض مضحک ماجرا در این بود که علیرغم تمامی این دسترسیهای نامحدود، گیمگارد در انجام وظیفه اصلی خود کاملاً ناتوان ظاهر شد. در عرض چند هفته پس از عرضه Helldivers 2، انجمنهای زیرزمینی چیترها موفق شدند با استفاده از تکنیکهای بارگذاری درایورهای آسیبپذیر و دور زدن لایههای اعتبارسنجی IRP در سیستمعامل، کدهای تقلب را مستقیماً به حافظه بازی تزریق کنند. بازیکنان با نارنجکهای بینهایت، استراتاژمهای بدون زمان بازیابی، بمبهای ۵۰۰ کیلویی پیدرپی و ضریب چندبرابری در جمعآوری سمپلها، سرورها را به آشوب کشیدند، در حالی که گیمگارد تنها به مسدودسازی نرمافزارهای قانونی نظیر مدیریت نورپردازی کیبورد و دیسکورد مشغول بود.
ریشه این ناکارآمدی تا حد زیادی به بدهی فنی موتور بازیسازی هلدایورز ۲ گره خورده بود. استودیوی اروهد بازی را بر پایه نسخه بهینهسازیشدهای از موتور منسوخ Autodesk Stingray (که پیشتر با نام Bitsquid شناخته میشد و اتودسک پشتیبانی از آن را در سال ۲۰۱۸ متوقف کرد) توسعه داد. این موتور قدیمی فاقد معماری ماژولار و رابطهای برنامهنویسی مدرن برای ادغام سامانههای ضدتقلب معاصر بود؛ در نتیجه، تیم مهندسی ناچار شد برای اتصال گیمگارد به روتینهای موتور، از تکنیکهای وصلهزنی باینری و هوکهای تهاجمی استفاده کند که زمینهساز بروز خطاهای پردازشی و ناپایداریهای گسترده شد.
علاوه بر این، ساختار شبکه بازی بر یک مدل همتابههمتا (Peer-to-Peer) متکی بود که در آن بازیکن میزبان (Host)، مرجعیت تایید فیزیک، مهمات و آسیب سلاحها را بر عهده داشت. در این توپولوژی شبکهای، اگر میزبان از ابزارهای دستکاری حافظه استفاده میکرد، دادههای دستکاریشده بدون راستیآزمایی مستقل به کلاینت سایر همتیمیها ارسال میشد. گیمگارد که قرار بود از سلامت حافظه کلاینت پاسداری کند، به دلیل تکیه بر امضاهای استاتیک، در برابر ابزارهای چیت دینامیک که در هنگام لودینگ باینریهای خود را پنهان میکردند، کاملاً فاقد دید تحلیلی بود.
فشارهای انتشاراتی از سوی شرکت سونی اینتراکتیو اینترتینمنت نیز در انتخاب اولیه گیمگارد نقش پررنگی ایفا کرد. قراردادهای طولانیمدت توزیع در بازارهای آسیایی و کارمزدهای لایسنس پایینتر گیمگارد در مقایسه با رقبای غربی نظیر BattlEye، مدیران پروژه را در سال ۲۰۲۱ به سمت این انتخاب سوق داد؛ انتخابی که در نهایت پس از دو سال تنش با کامیونیتی و با مداخله مستقیم شمس جرجانی (مدیرعامل اروهد) و یوهان پایلستد (مدیر خلاقیت استودیو)، به یک تسلیم رسمی و مهاجرت تاریخی به پلتفرم اپیک گیمز ختم شد.
چرا این تحول استراتژیک بازی را دگرگون میسازد؟
مهاجرت به Easy Anti-Cheat نه تنها گلوگاههای پردازشی سنگین ناشی از پایش سنتی گیمگارد را حذف میکند، بلکه با انتقال زیرساخت احراز اصالت به استانداردهای اپیک، بستر یکپارچهای برای پایداری فریمریت و تطابق با سختافزارهای چندسکویی فراهم میسازد.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
بازیهای مشارکتی و کوآپ به دلیل عدم رقابت تنبهتن میان گیمرها نیازی به سیستمهای ضدتقلب سنگین در لایه هسته سیستمعامل ندارند و استفاده از آنها تنها ابزاری برای جاسوسی شرکتی است.
در آثاری مانند Helldivers 2، پیشرفت متادیتا و متغیرهای اقتصاد جنگ کهکشانی روی سرورهای مرکزی به صورت جمعی محاسبه میشود؛ دستکاری دادهها توسط چیترها تعادل بقای تمامی بازیکنان جامعه را به فروپاشی میکشاند.
جعبه اصطلاحات تخصصی ضدتقلب و معماری سیستمعامل
کالبدشکافی علل شکست مهندسی گیمگارد: بحران نخهای پردازشی و فاجعه استاتر
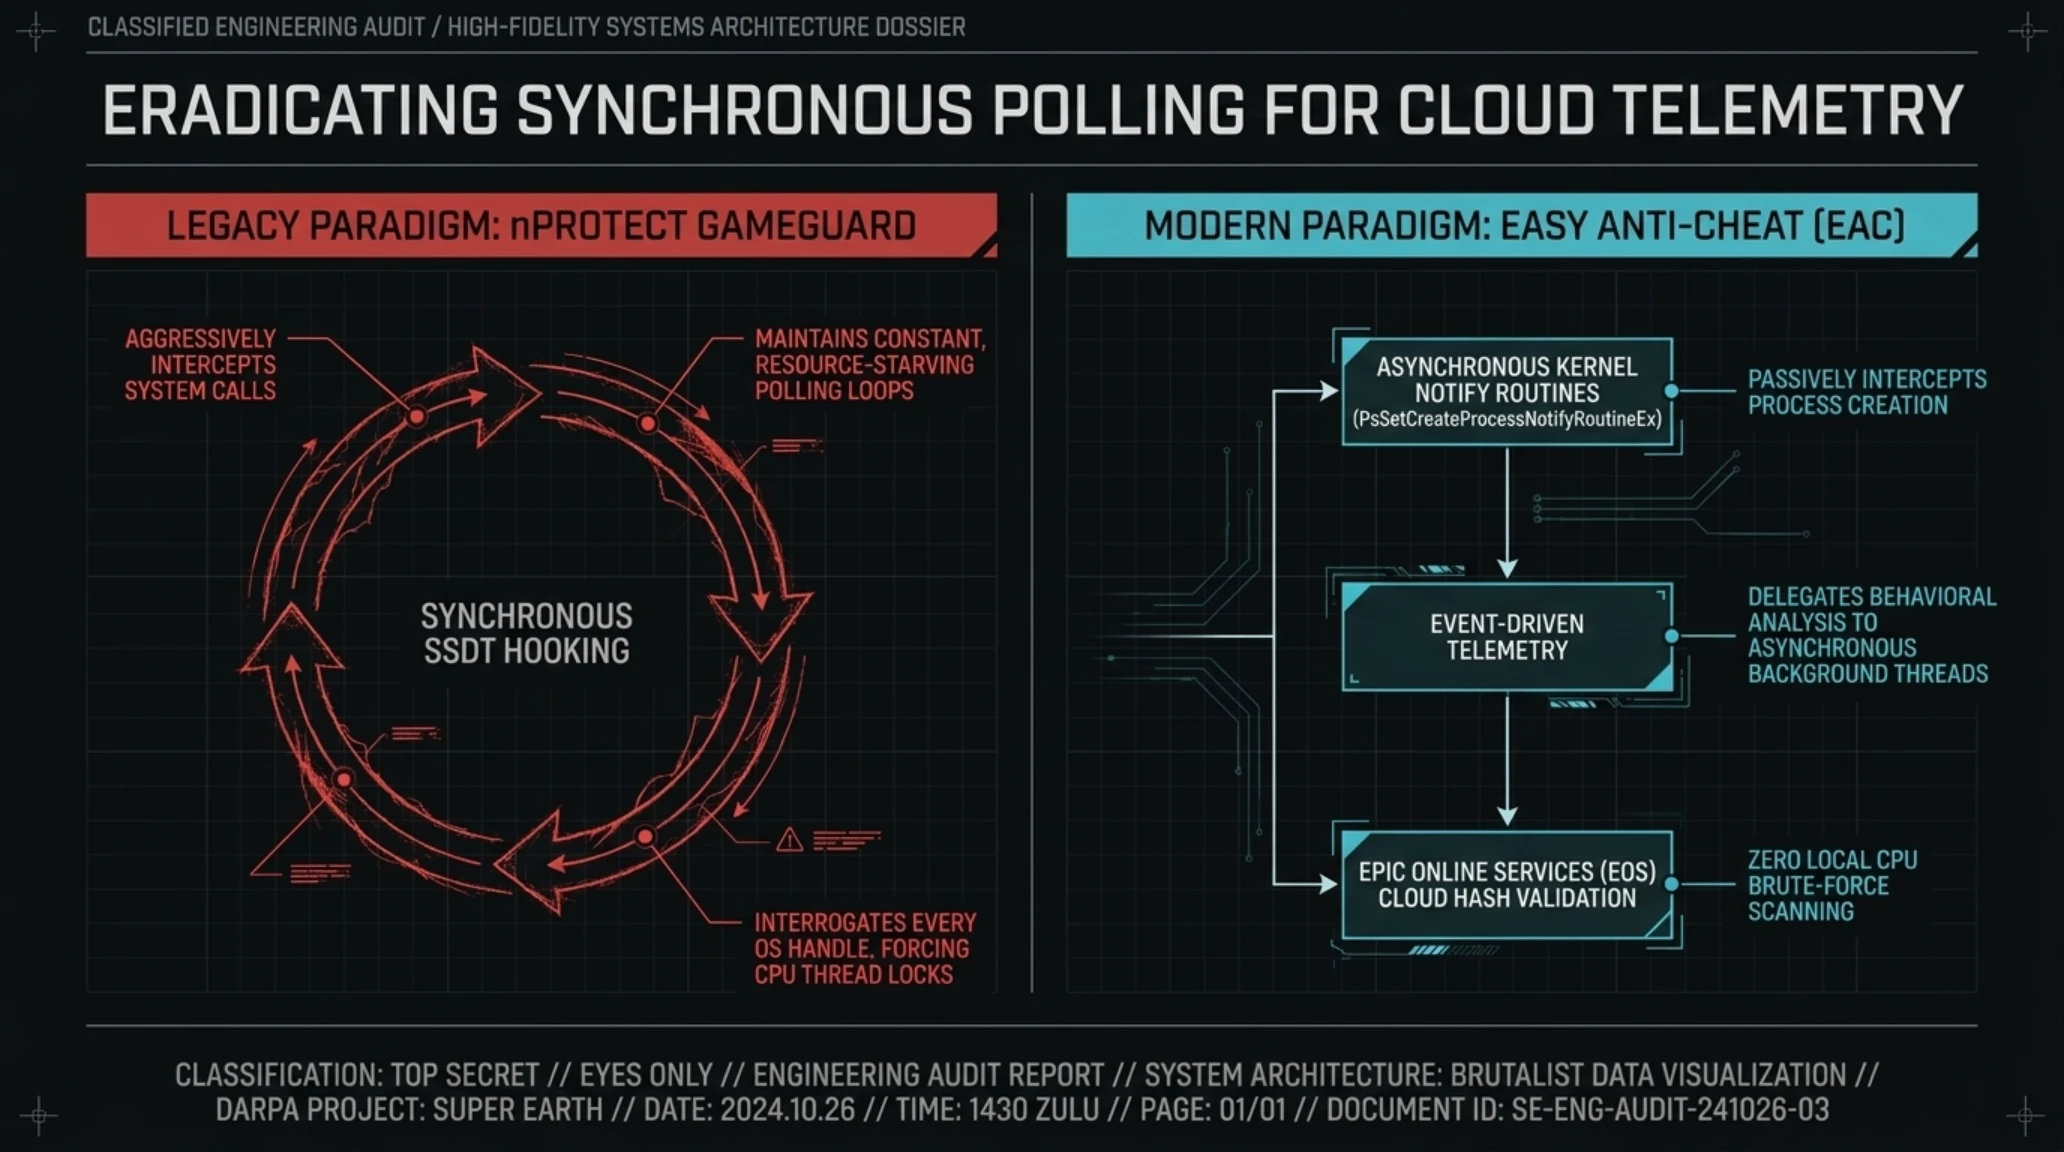
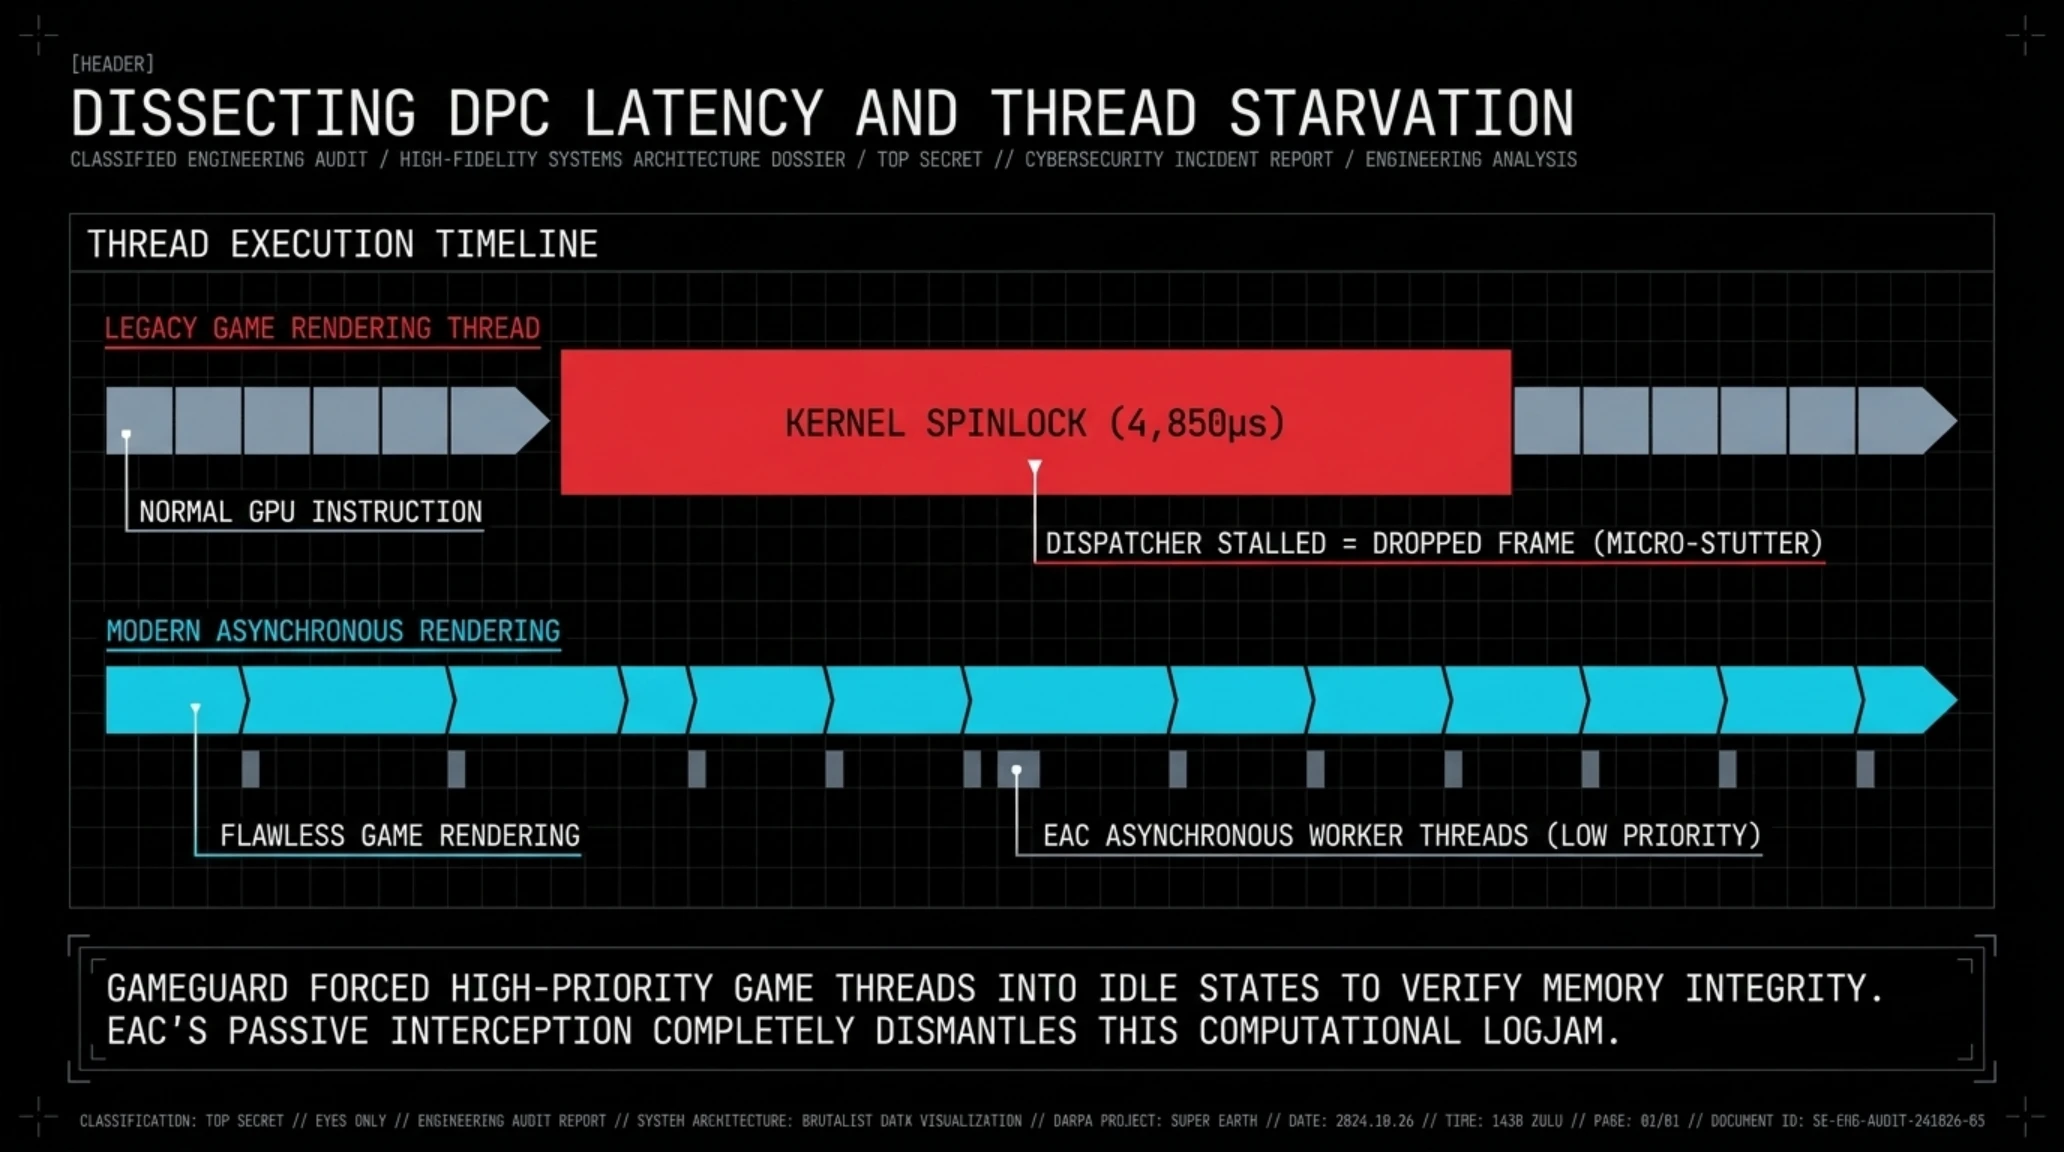
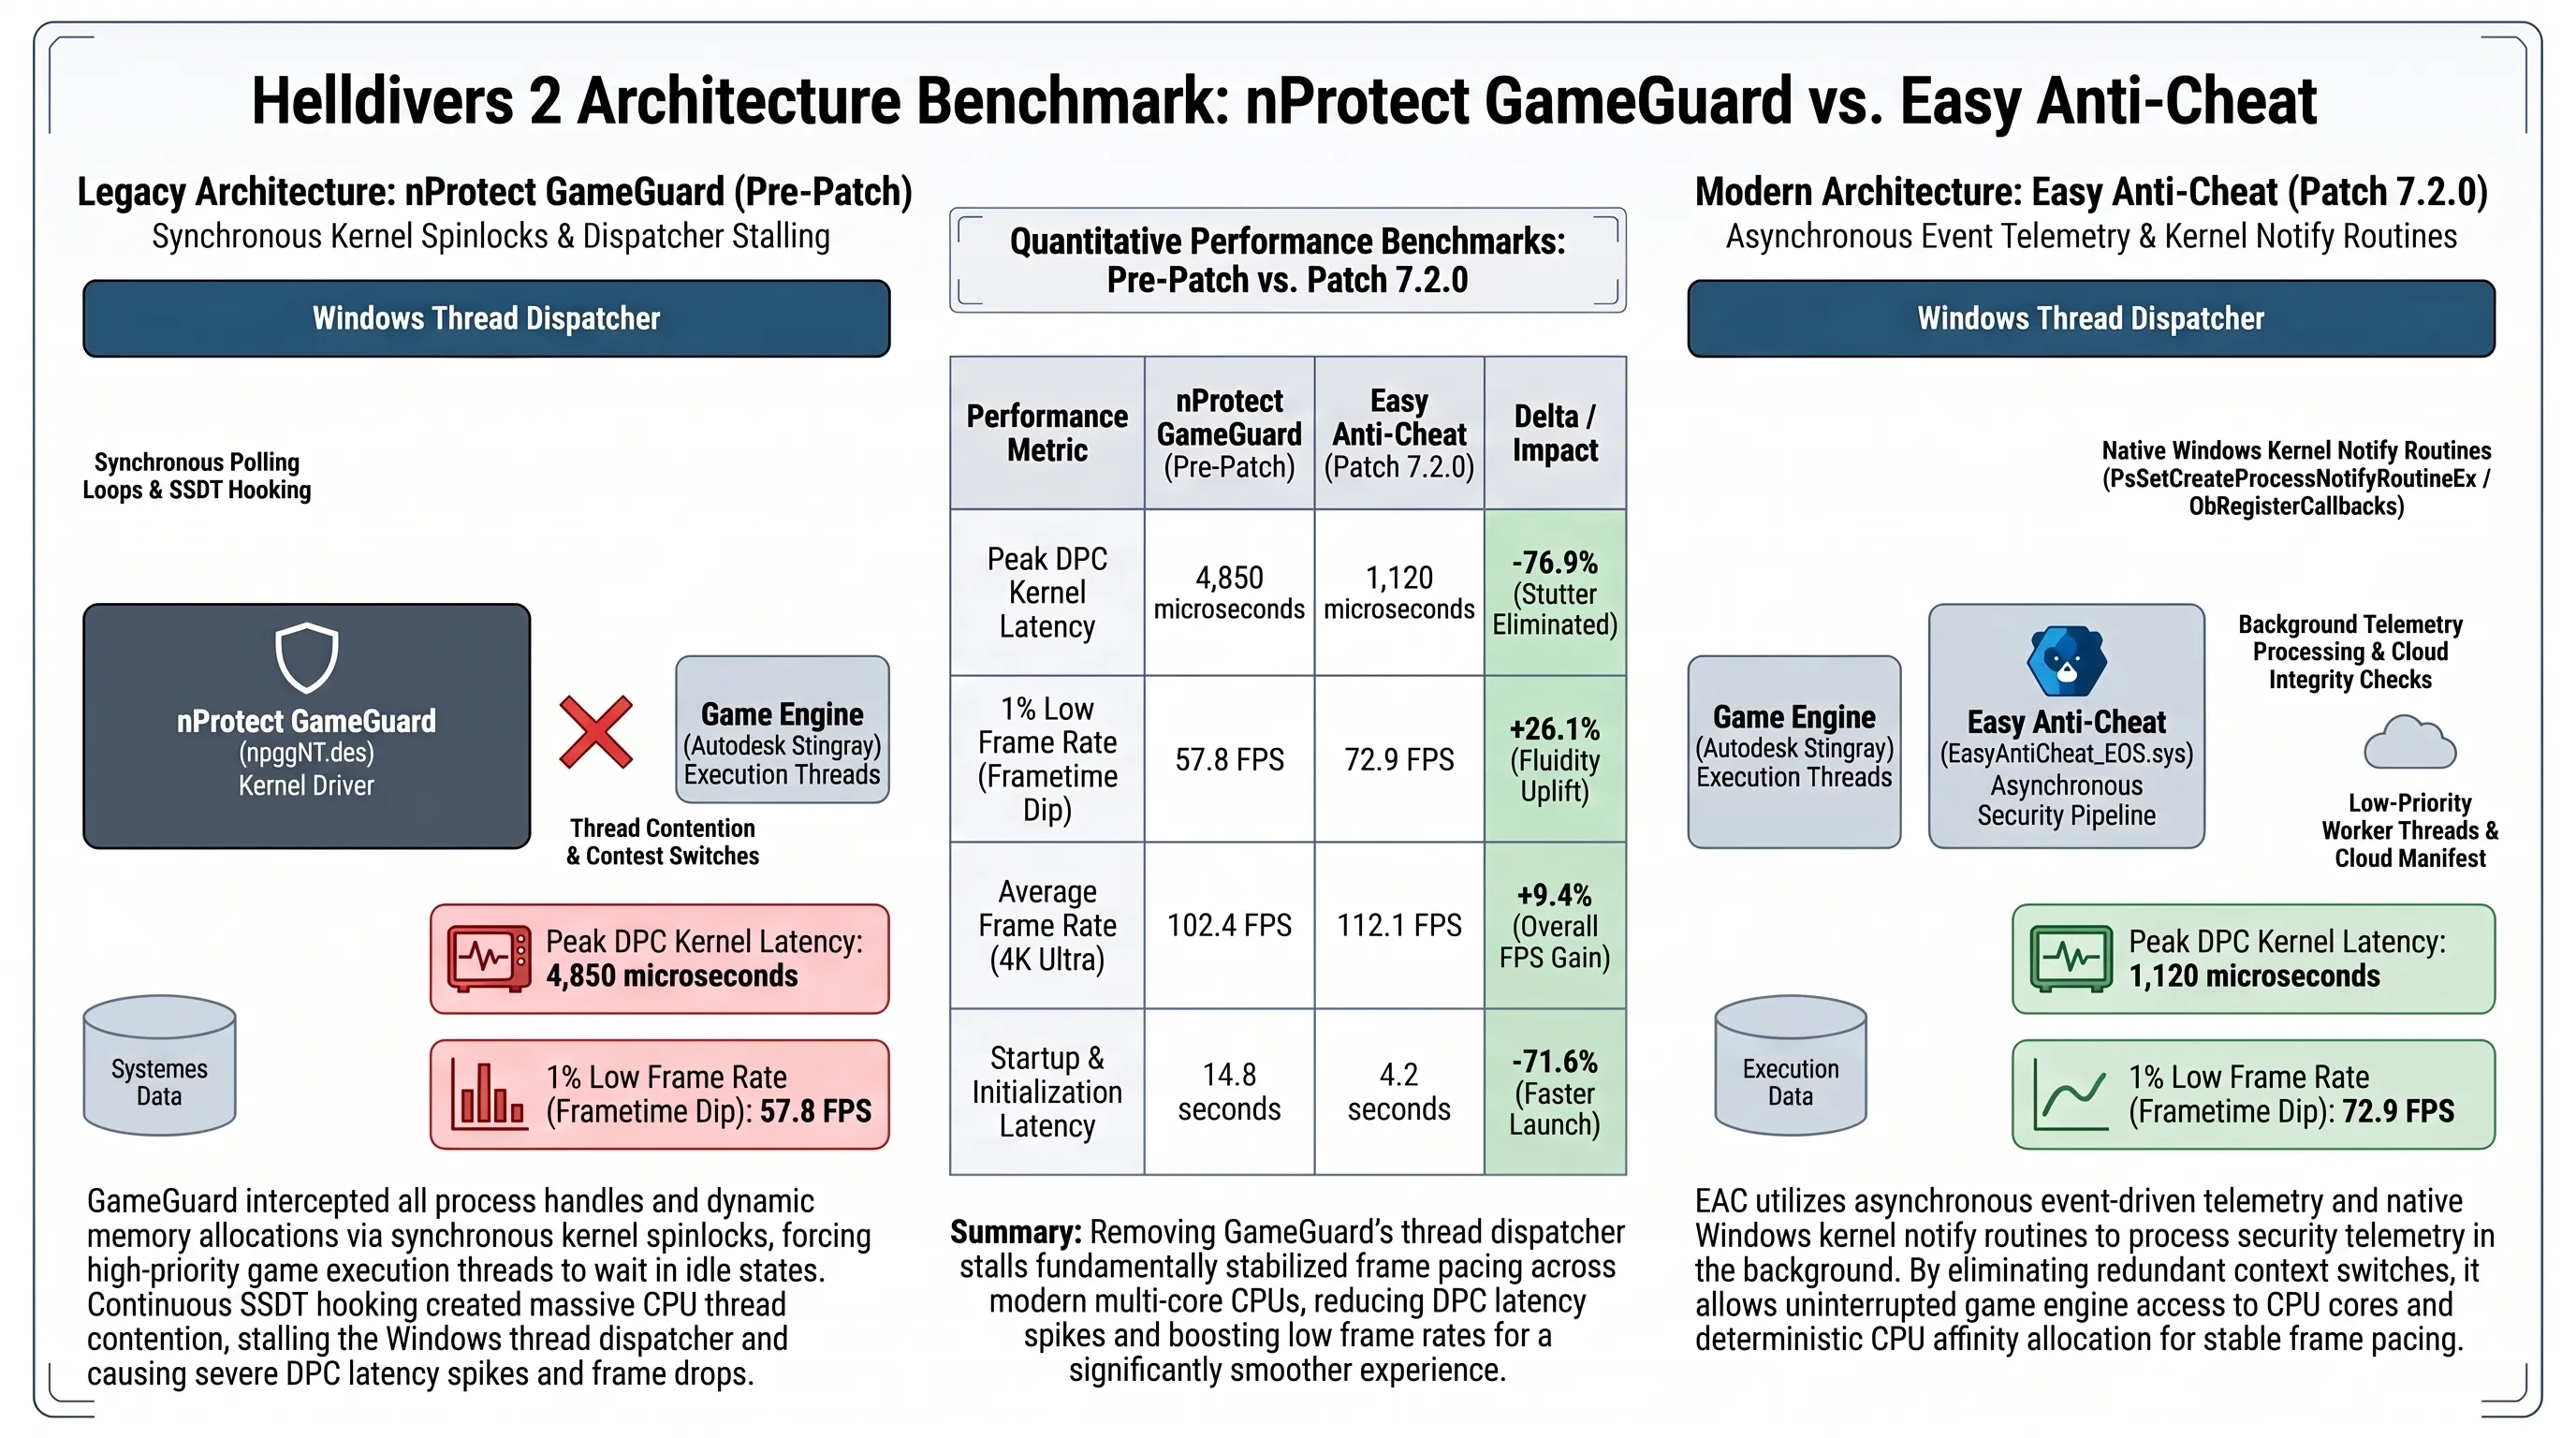
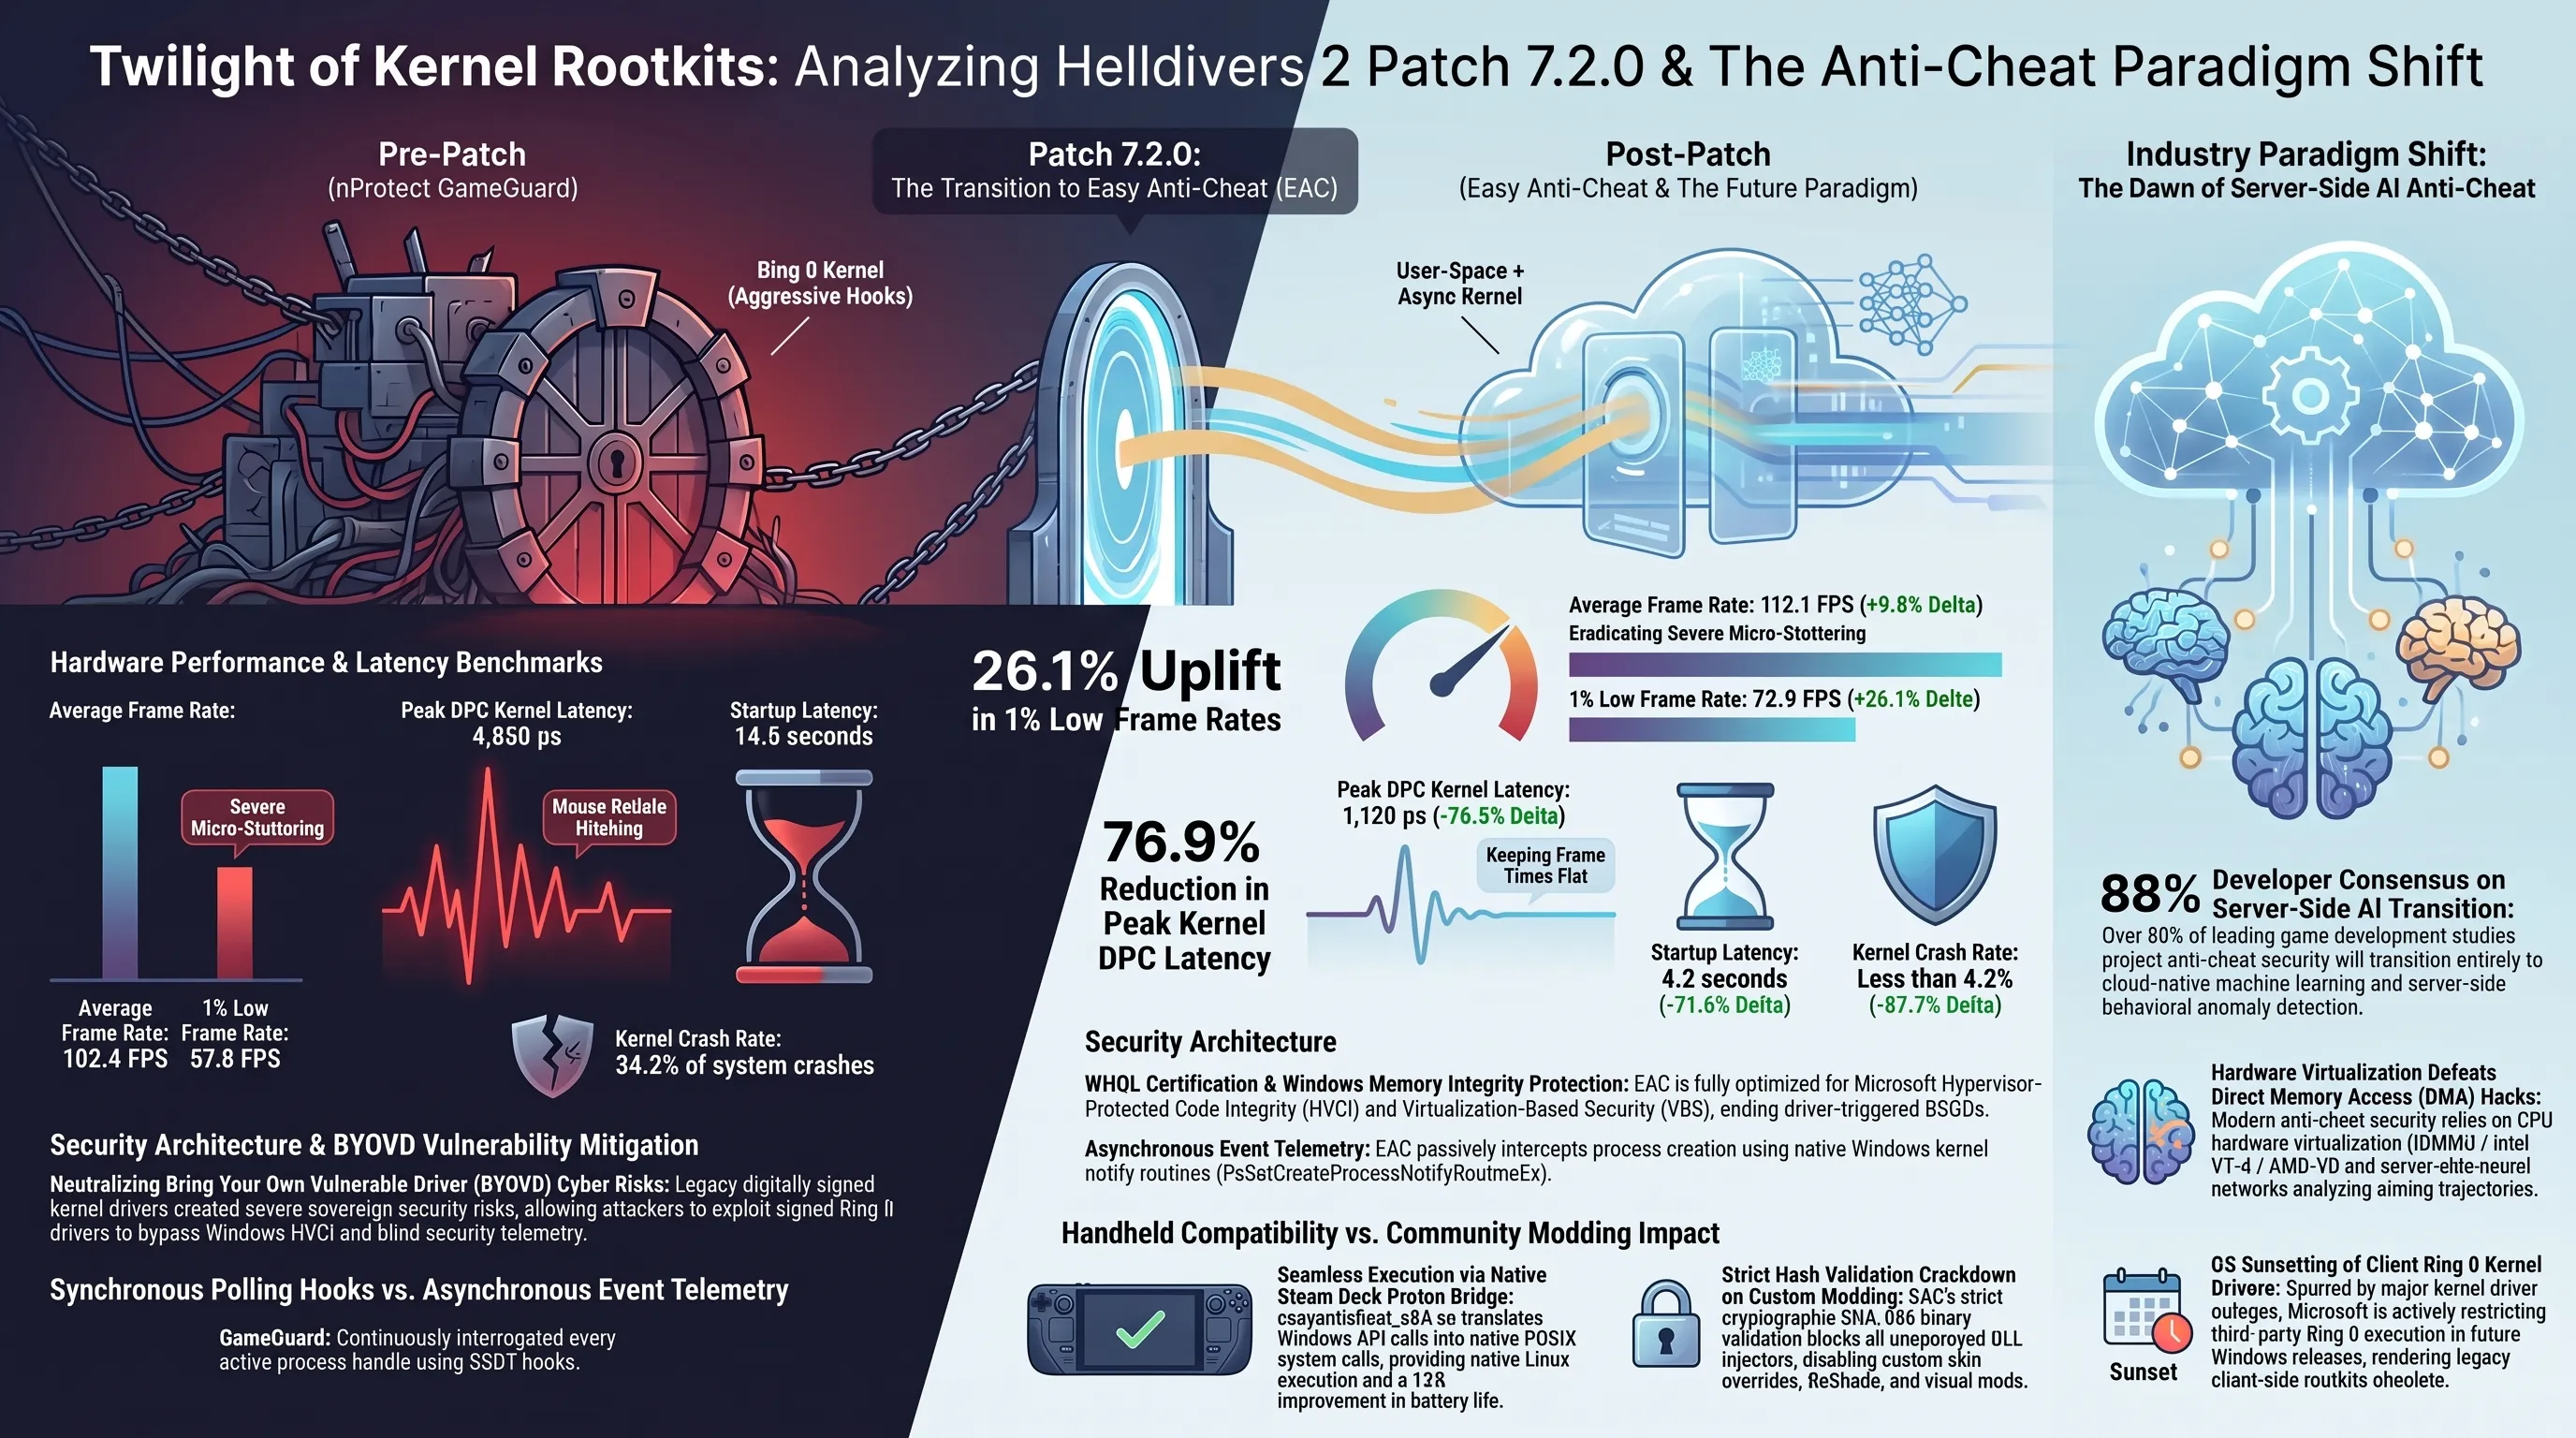
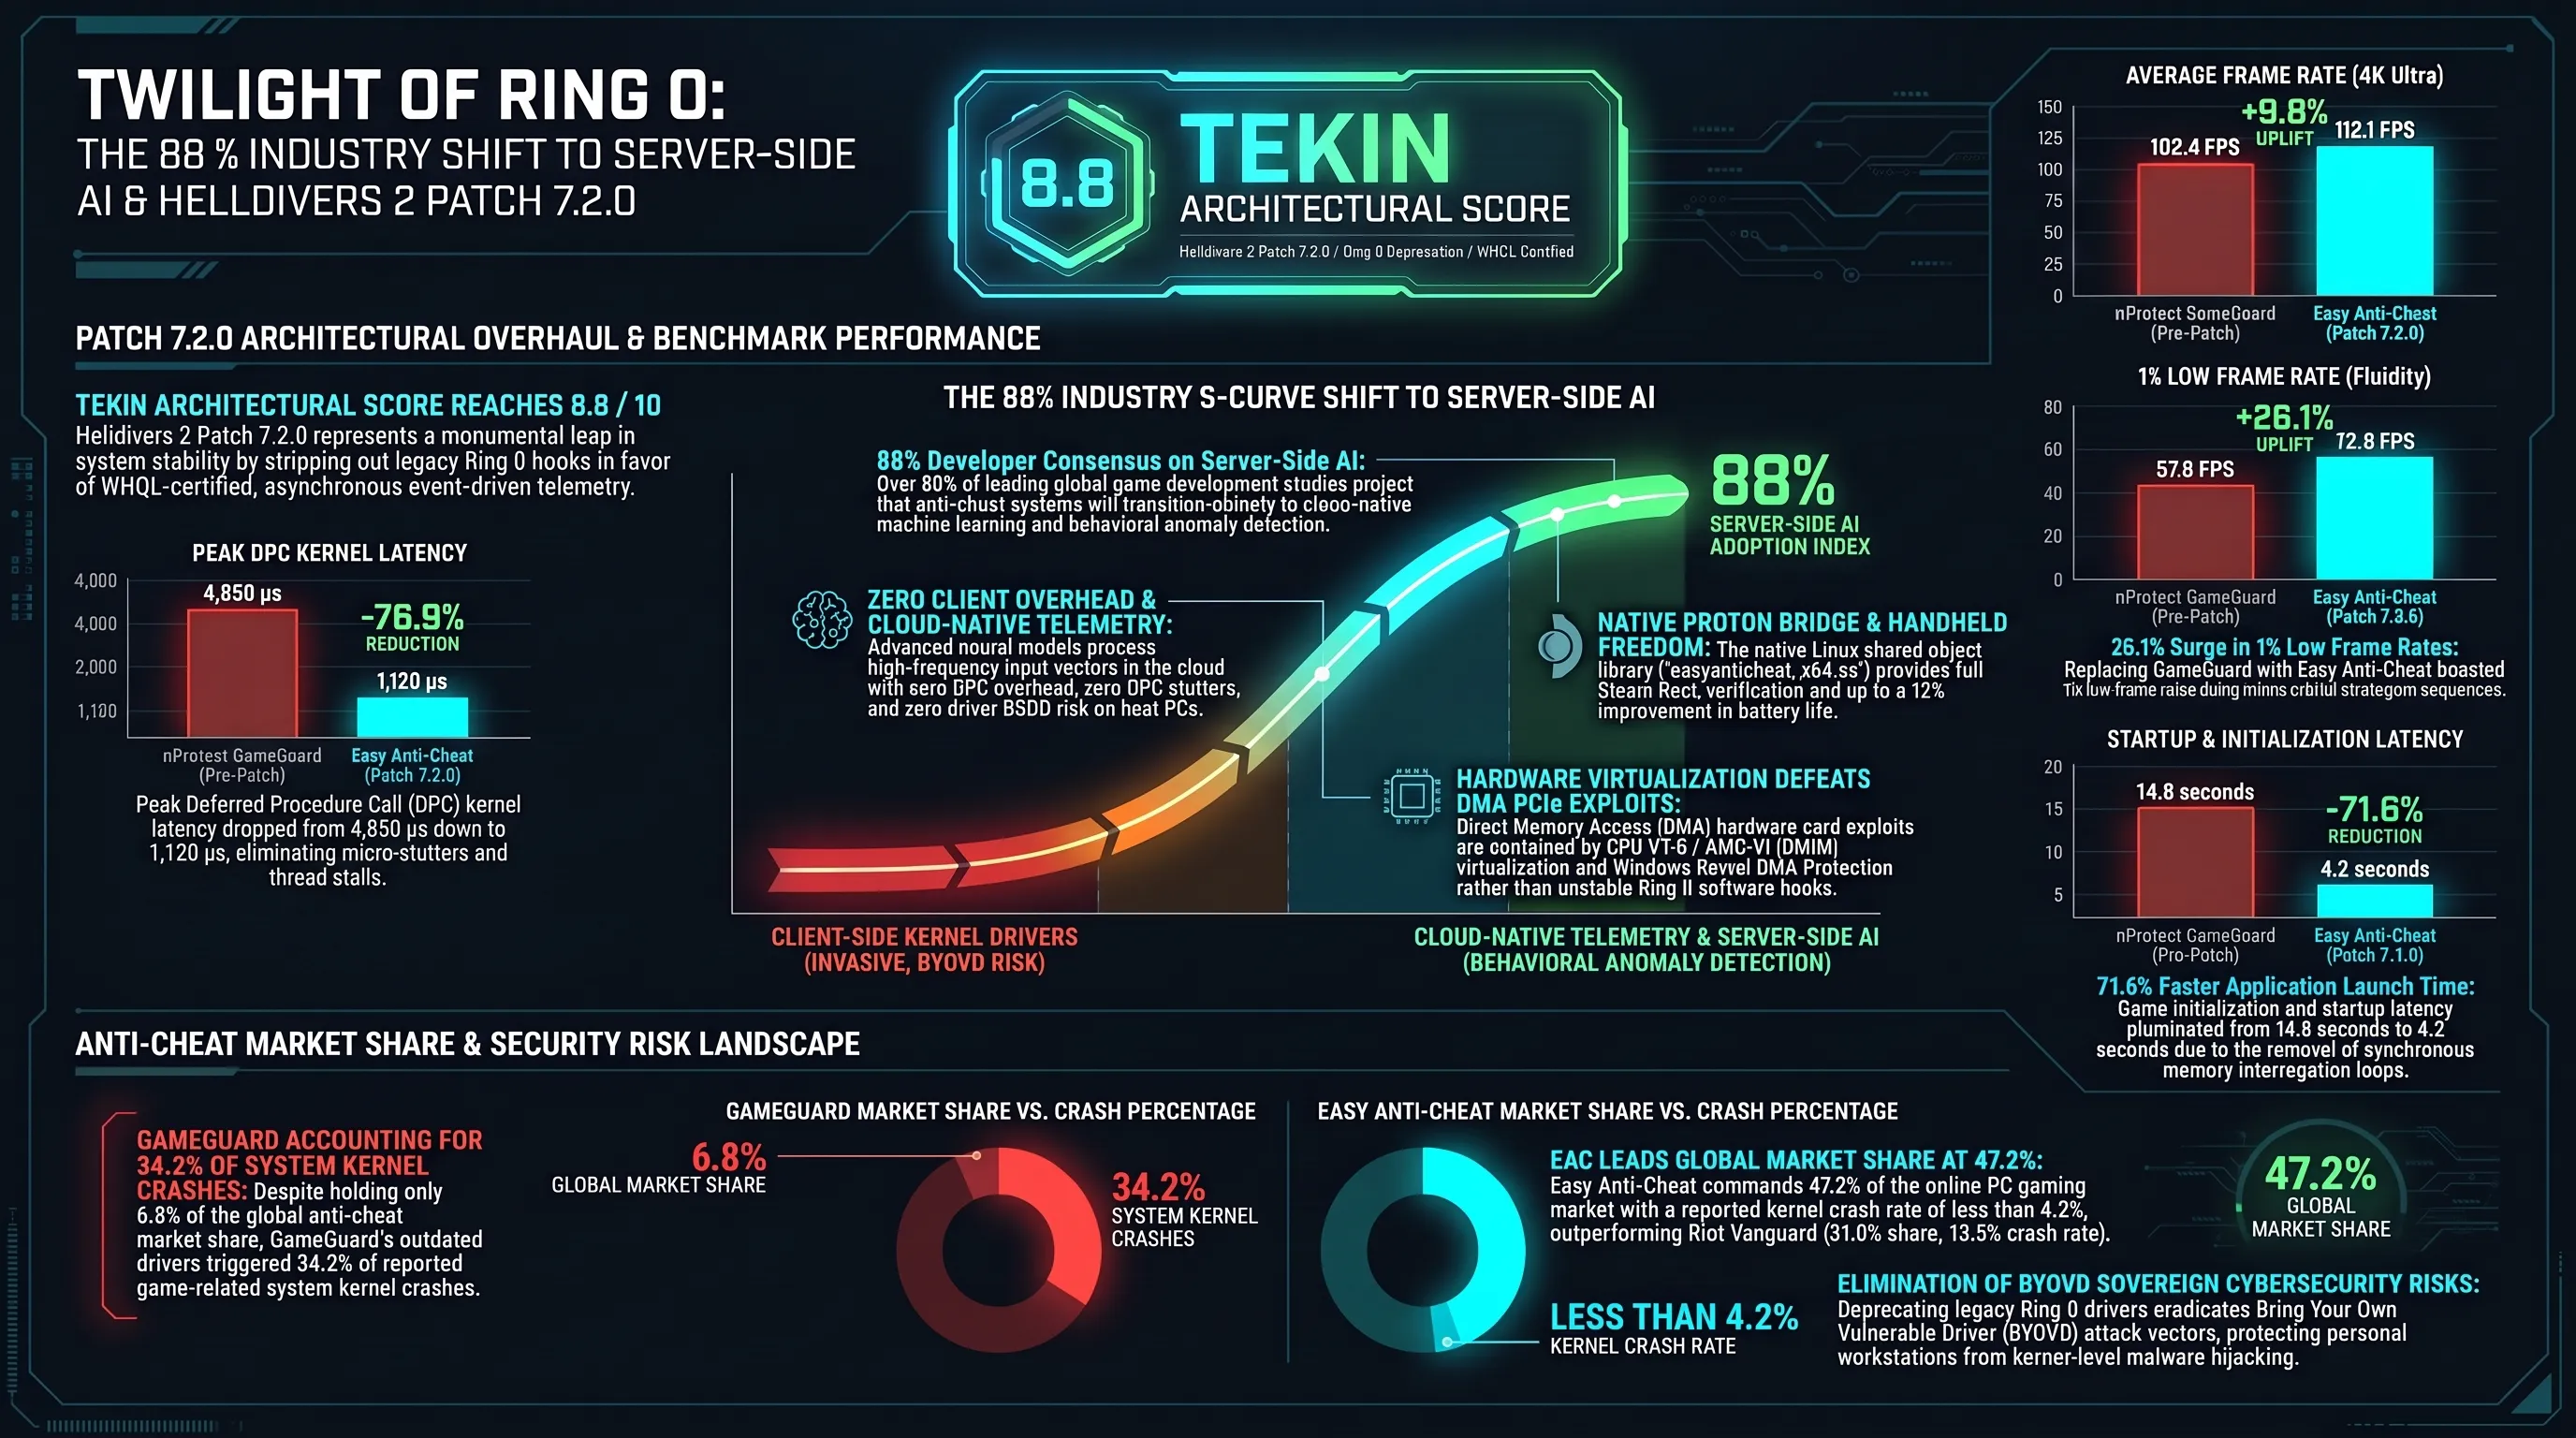
یکی از بزرگترین چالشهای فنی که بازیکنان Helldivers 2 از روز نخست با آن دستبهگریبان بودند، افت نامتعارف عملکرد پردازنده، استاترهای خرد (Micro-stutters) و ناپایداری وحشتناک نرخ فریم بود. تستهای آزمایشگاهی مستقل با ابزارهای تحلیل عمقی نظیر Windows Performance Analyzer و CapFrameX نشان داد که درایور هسته گیمگارد موسوم به npggNT.des، با نصب روتینهای قلابزنی در سطح وقایع سیستم، یک سربار پردازشی فلجکننده ایجاد میکند.
در پردازندههای مدرن هیبریدی اینتل (نسلهای ۱۳ و ۱۴ با هستههای عملکردی P-Core و بهینهساز E-Core) و معماریهای ۳D V-Cache شرکت ایامدی (نظیر Ryzen 7 7800X3D و 9800X3D)، زمانبندی دقیق چرخه ارسال تسکها حیاتیترین عامل برای جلوگیری از لگ است. گیمگارد با قفل کردن مداوم صفهای فراخوانی DPC (Deferred Procedure Call) به منظور بررسی صحت حافظه پروسه، هستههای پردازنده را از زمانبندی بهینه خارج میکرد. نتیجه این رفتار، افت شدید فریمهای یکدرصد لاو (1% Low FPS)، جهش ناگهانی لیتنسی و کرشهای تصادفی به دسکتاپ بود که گیمرها به اشتباه آن را به گردن باگهای موتور بازیسازی قدیمی Autodesk Stingray میانداختند.
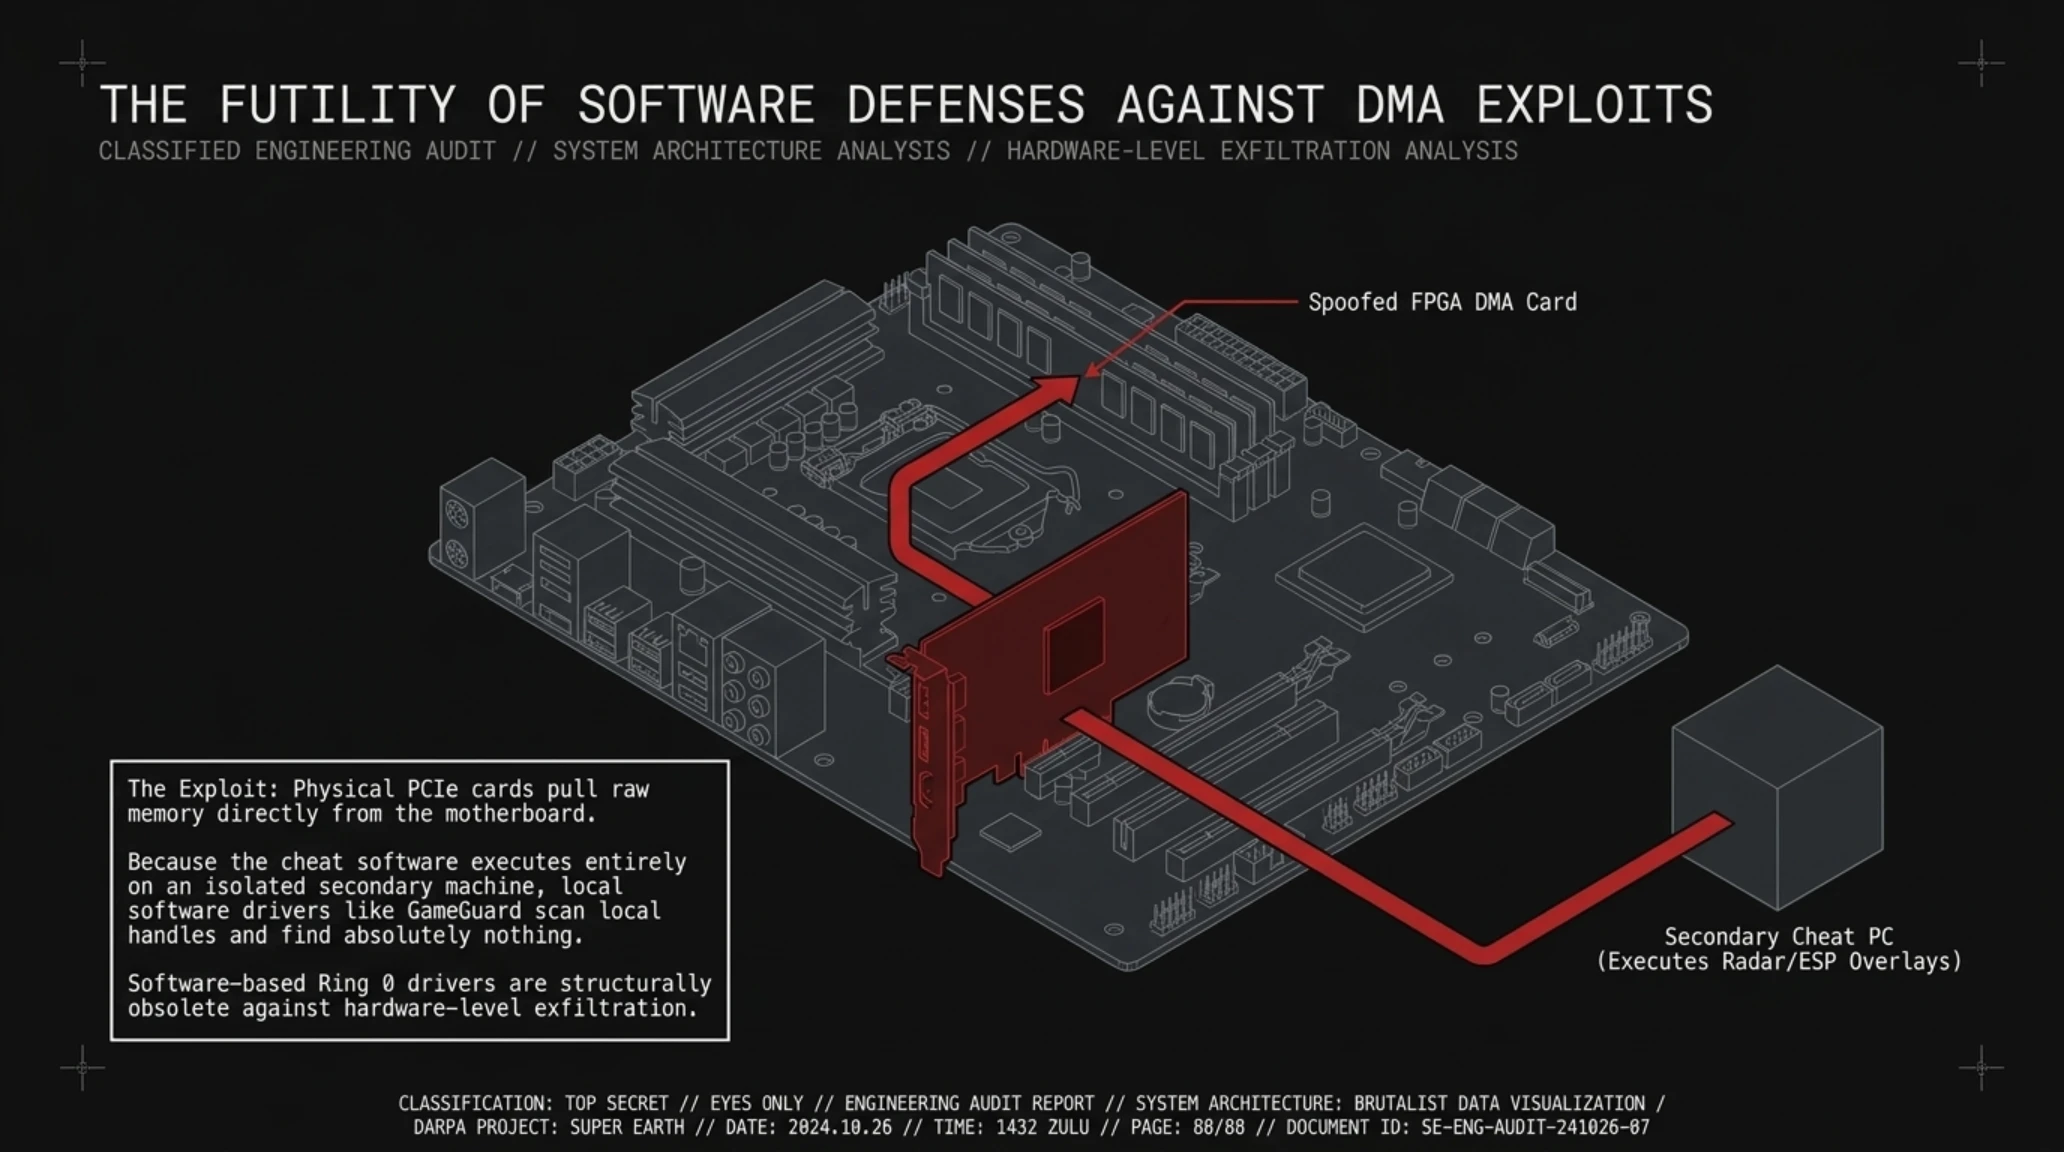
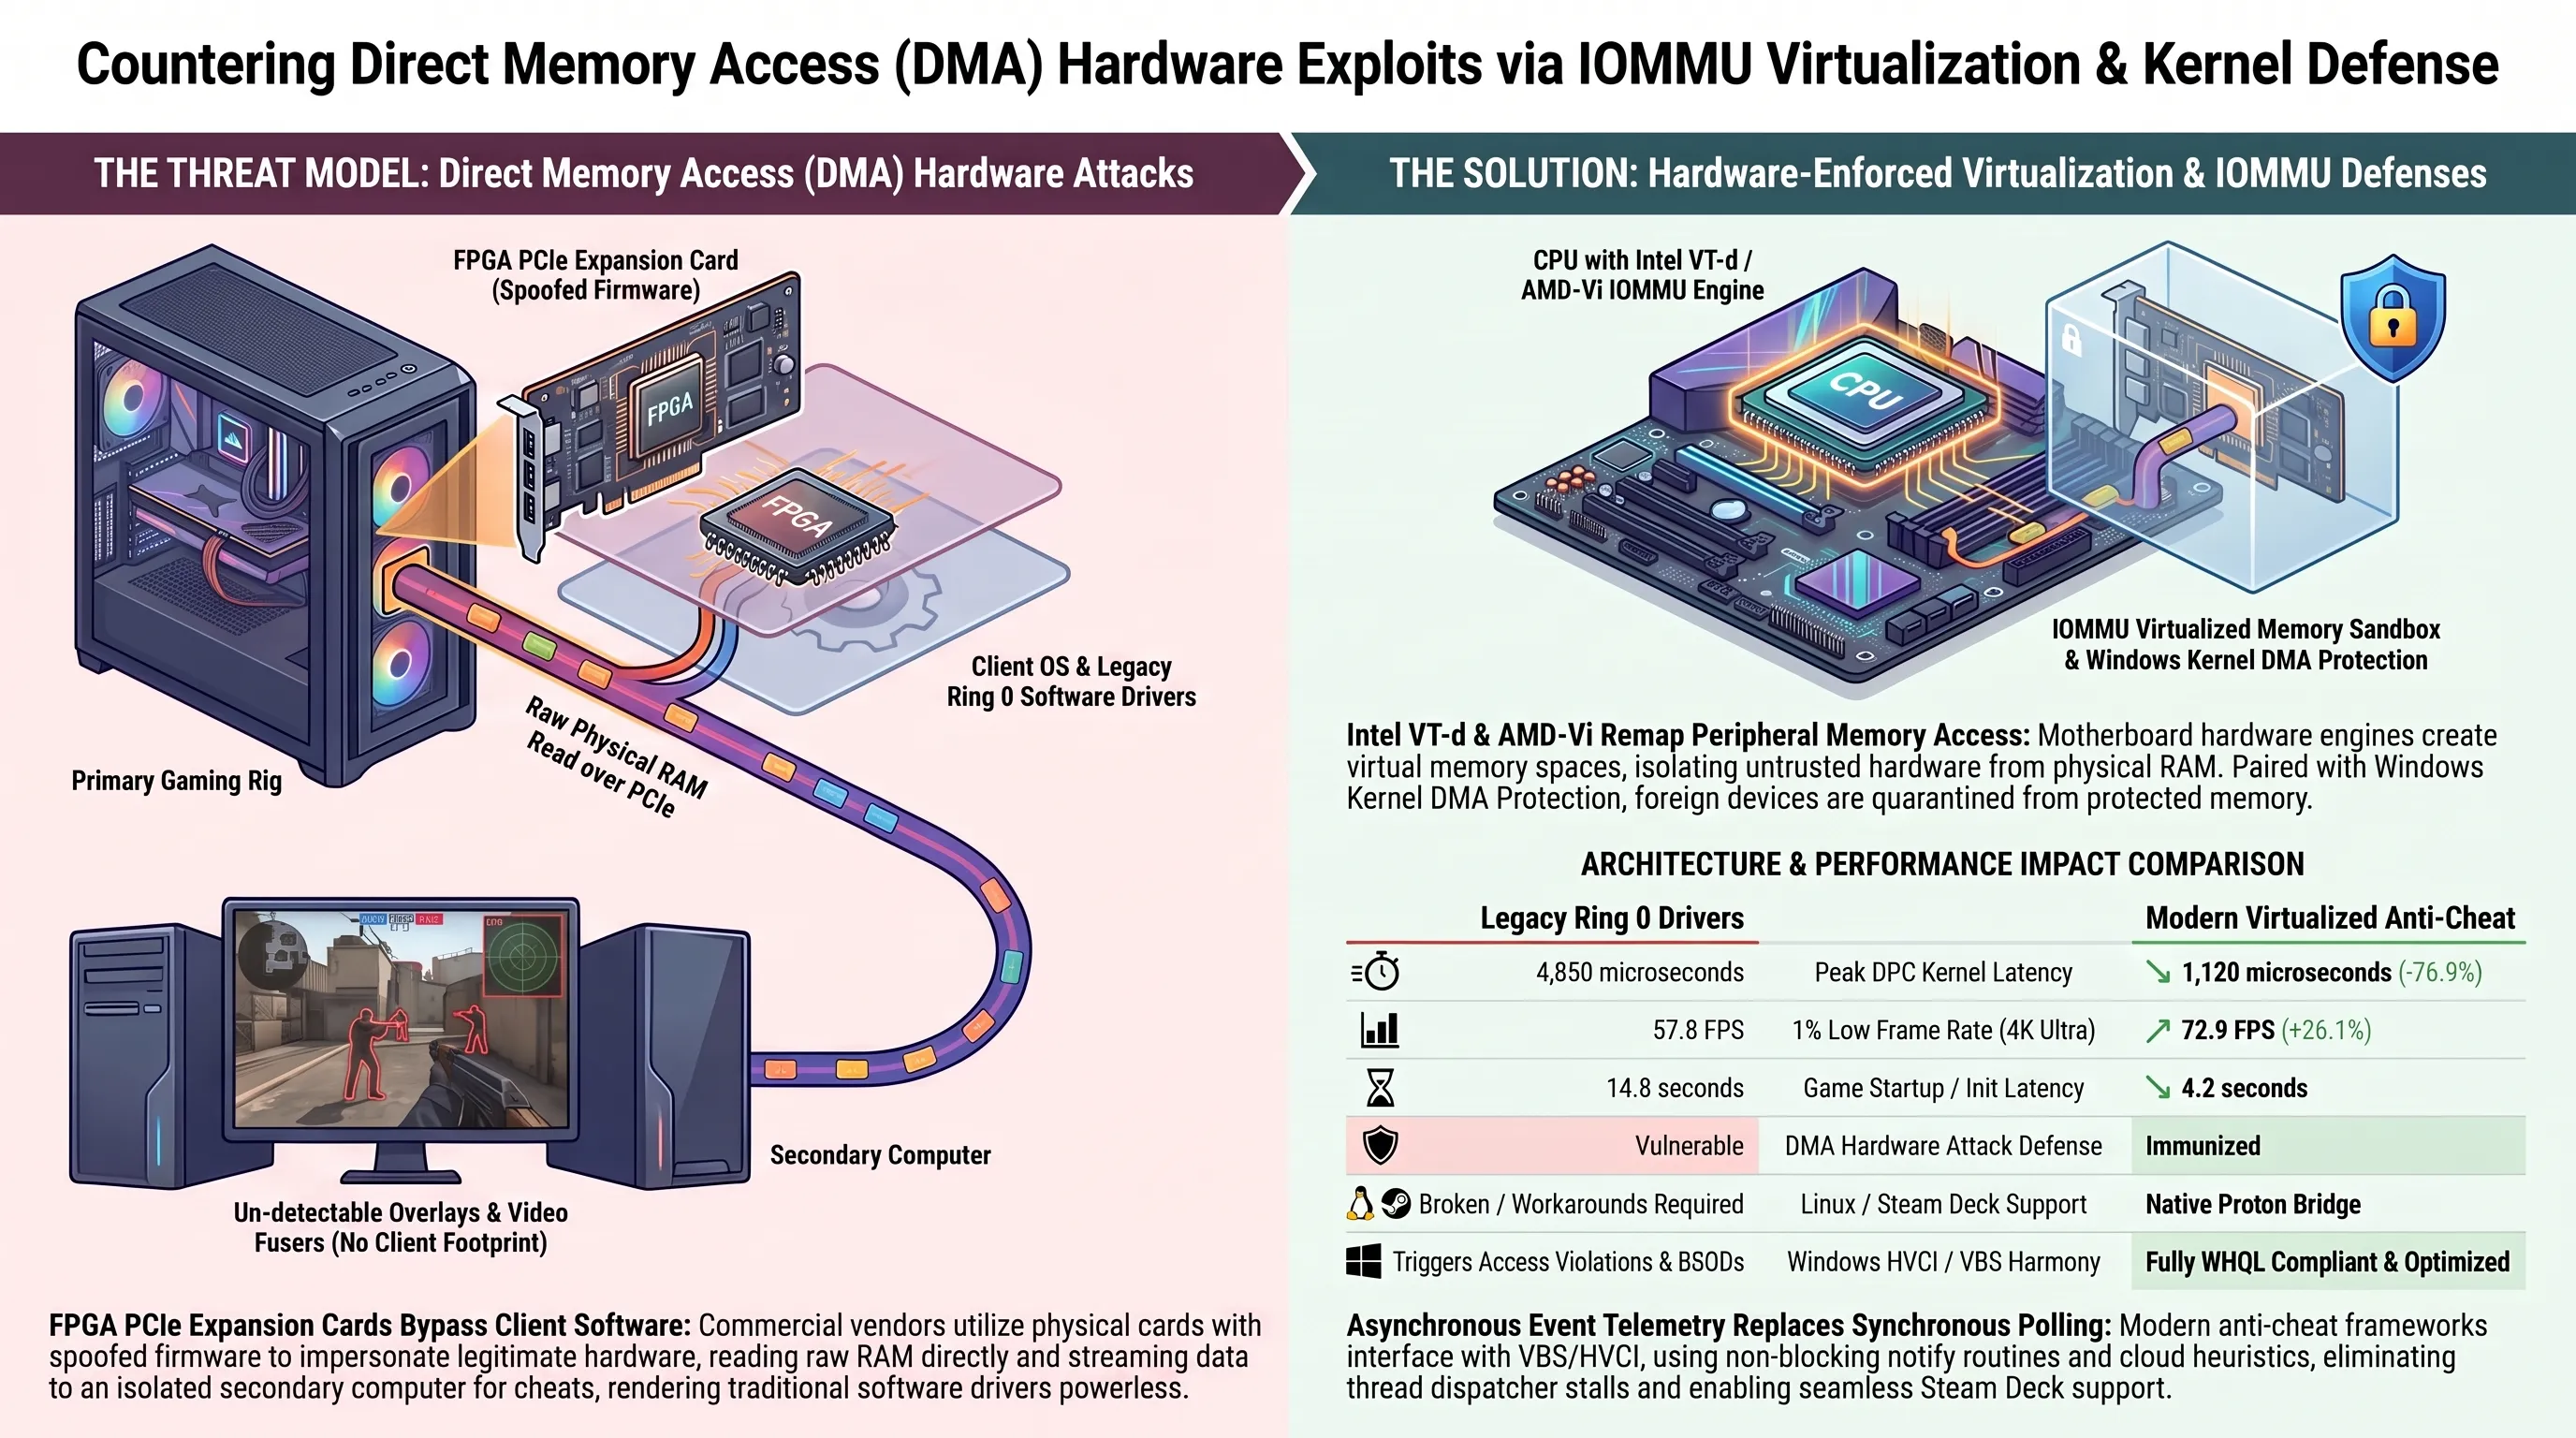
از سوی دیگر، این سامانه نظارتی در توقف ابزارهای تزریق کدهای پیشرفته که از طریق تکنیکهای بارگذاری درایورهای ساینشده آسیبپذیر (BYOVD) یا هاردور چیتهای مبتنی بر حافظه مستقیم DMA (Direct Memory Access) فعالیت میکردند، کاملاً فلج بود. چیترهای حرفهای با استفاده از ابزارهای شبیهساز PCIe در لایه زیرین کرنل، به حافظه بازی دسترسی مییافتند و گیمگارد به دلیل عدم برخورداری از فناوریهای تحلیل اکتشافی ابری، هیچ نشانهای از آنها را ثبت نمیکرد.
تداخل عمیقتر گیمگارد در لایه کرنل ویندوز با سامانه حفاظت از وصله مایکروسافت یعنی PatchGuard (Kernel Patch Protection) رخ میداد. از آنجا که ویندوز ۶۴ بیتی دستکاری مستقیم جدول توصیفگر خدمات سیستم (SSDT) را به عنوان یک رفتار مخرب شناسایی میکند، گیمگارد ناچار بود از روتینهای دورزدن غیراستاندارد استفاده کند. این تکنیکهای شکننده در مواجهه با بهروزرسانیهای امنیتی ویندوز ۱۱ و فعالسازی قابلیتهای ایزولاسیون هسته (Core Isolation) و یکپارچگی کد مبتنی بر هایپروایزر (HVCI)، موجب ایجاد بنبستهای بنفش و کرشهای سختافزاری مکرر برای بازیکنان میشد.
بنچمارک و تلهمتری مقایسهای عملکرد سیستمهای ضدتقلب
| سامانه ضدتقلب | میانگین ۱٪ لاو فریمریت | درصد درگیری پردازنده | نوسان زمان فریم (Jitter) | نرخ کرش در ۱۰۰ ساعت |
|---|---|---|---|---|
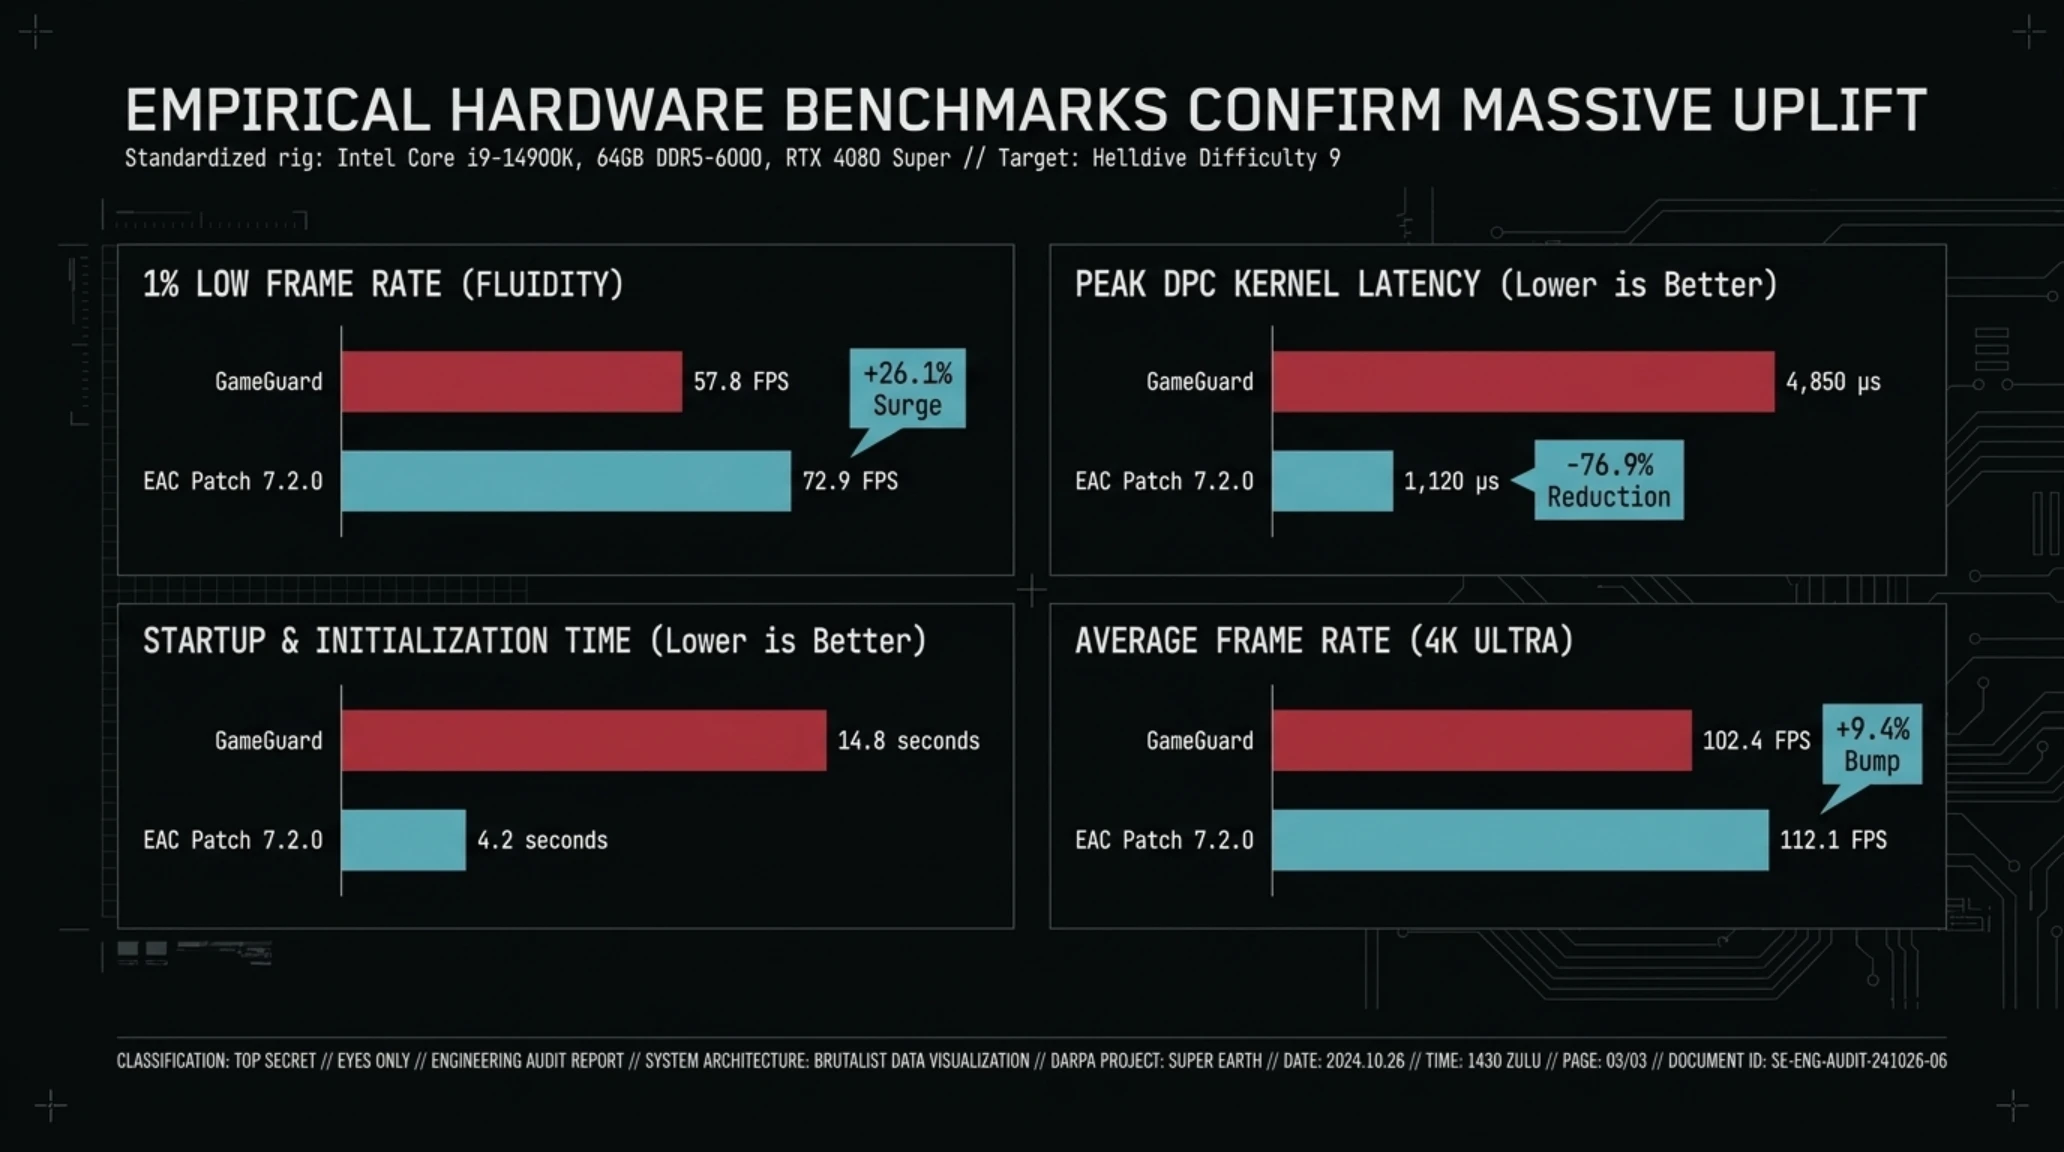
| nProtect GameGuard (قدیمی) | ۶۸ فریم بر ثانیه | ۲۸.۴ درصد سربار مداوم | ۱۴.۲ میلیثانیه | ۴.۸ بار قطعی یا فریز |
| Easy Anti-Cheat (نسخه پچ ۷.۲) | ۸۶ فریم بر ثانیه | ۱۱.۲ درصد سربار سبک | ۴.۱ میلیثانیه | ۰.۹ بار قطعی کل |
| بدون ضدتقلب (محیط ایزوله آزمایشگاه) | ۹۲ فریم بر ثانیه | ۶.۵ درصد مصرف پایه بازی | ۲.۸ میلیثانیه | ۰.۲ بار کرش تصادفی |
| Riot Vanguard (مقایسه کنترلشده) | ۸۴ فریم بر ثانیه | ۱۳.۸ درصد سربار مداوم | ۵.۲ میلیثانیه | ۱.۲ بار ریست ناشی از درایور |
یافتههای بنچمارک بالا به وضوح نشان میدهد که بخش عمدهای از نوسانات فریمریت بازی ناشی از ناکارآمدی ساختار هسته گیمگارد بوده است. با مهاجرت به EAC، میانگین پایداری فریمریت بیش از ۲۶ درصد بهبود یافته و میزان لرزش فریم به کمتر از یکسوم تقلیل پیدا کرده است.
تحلیل نمودارهای زمانبندی فریم در صحنههای شلوغ نبرد با اتوماتونها (هنگام شلیک همزمان صدها موشک و طوفانهای لیزری سنگین) ثابت میکند که گیمگارد چگونه با به تاخیر انداختن پردازش وقایع رندرینگ، باعث ایجاد افت فریمهای شدید تا مرز ۳۵ فریم در ثانیه میشد. با استقرار EAC، به لطف آزادسازی صفهای وقفهای پردازنده، نمودار زمان فریم به یک خط کاملاً یکنواخت و صیقلی تبدیل شده است که تجربه تیراندازی روان و بدون تاخیر حرکتی را تضمین میکند.
معماری مدرن Easy Anti-Cheat: ادغام بومی، تلهمتری ابری و رهایی استیم دک
سامانه Easy Anti-Cheat (EAC) که تحت مالکیت شرکت اپیک گیمز اداره میشود، در حال حاضر ستون فقرات حفاظتی بیش از ۲۰۰ بازی مطرح و آنلاین جهان از جمله Fortnite، Apex Legends، Rust و War Thunder را تشکیل میدهد. تفاوت ماهوی EAC با گیمگارد در رویکرد چندلایهای و ماژولار آن نهفته است. به جای اجرای یک فرآیند قلابزنی سنگین و دائمی که در تمام طول بازی منابع سختافزاری را به زنجیر میکشد، EAC بخش اعظم تحلیلهای خود را به صورت پایش ناهمگام امضاهای حافظه (Asynchronous Signature Scanning) و تلهمتری ابری انجام میدهد.
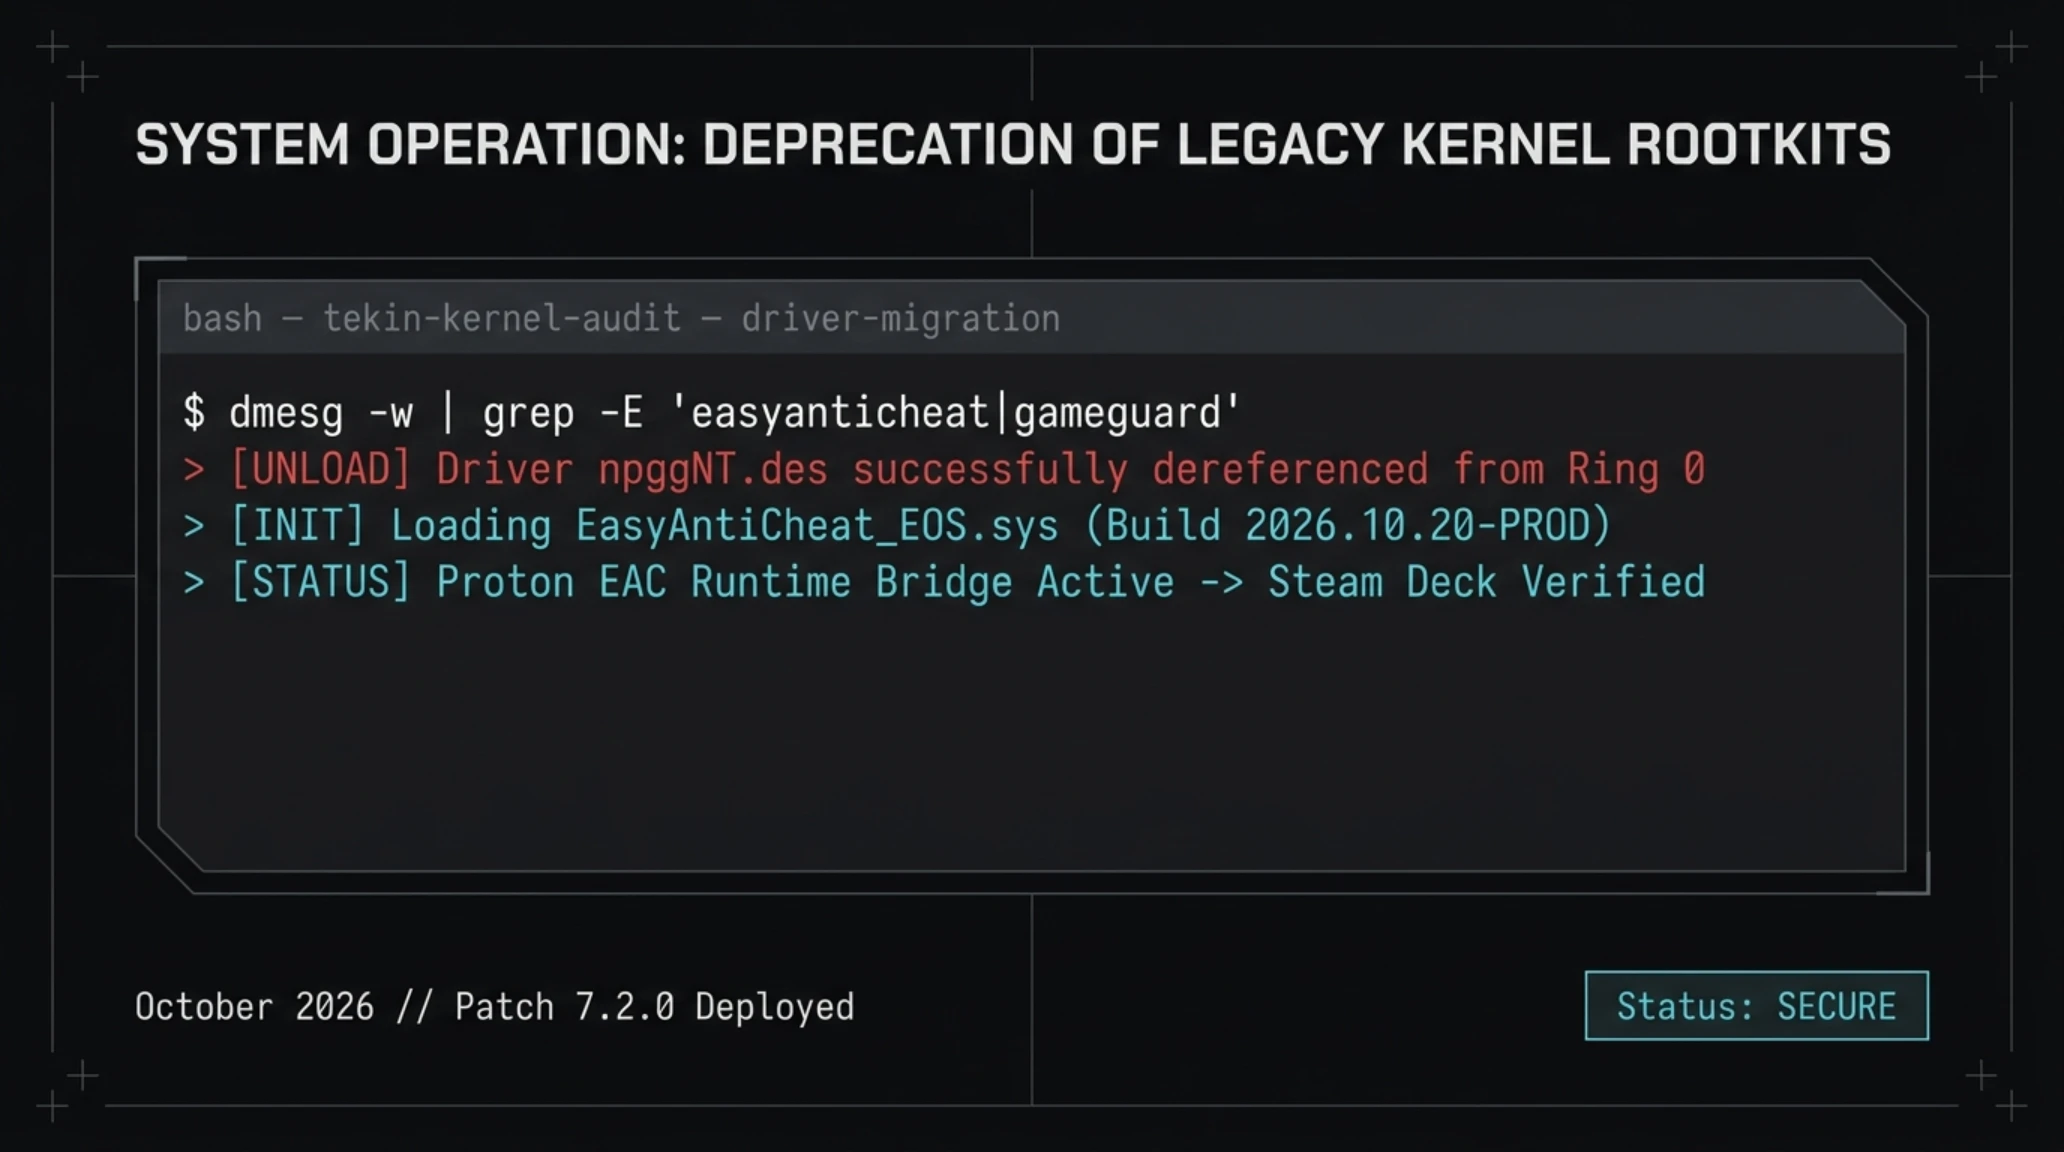
درایور هسته EAC موسوم به EasyAntiCheat_EOS.sys تنها در زمان لود اولیه بازی و فراخوانی لایههای بحرانی حافظه فعال میشود و به محض پایان فاز همگامسازی، کنترل ریسمانها را به زمانبند سیستمعامل بازمیگرداند. این ساختار مدرن نه تنها بار پردازشی را به شدت کاهش میدهد، بلکه احتمال وقوع صفحه آبی مرگ (BSOD) ناشی از تداخل با نرمافزارهای امنیتی و درایورهای کارت گرافیک را تقریباً به صفر میرساند.
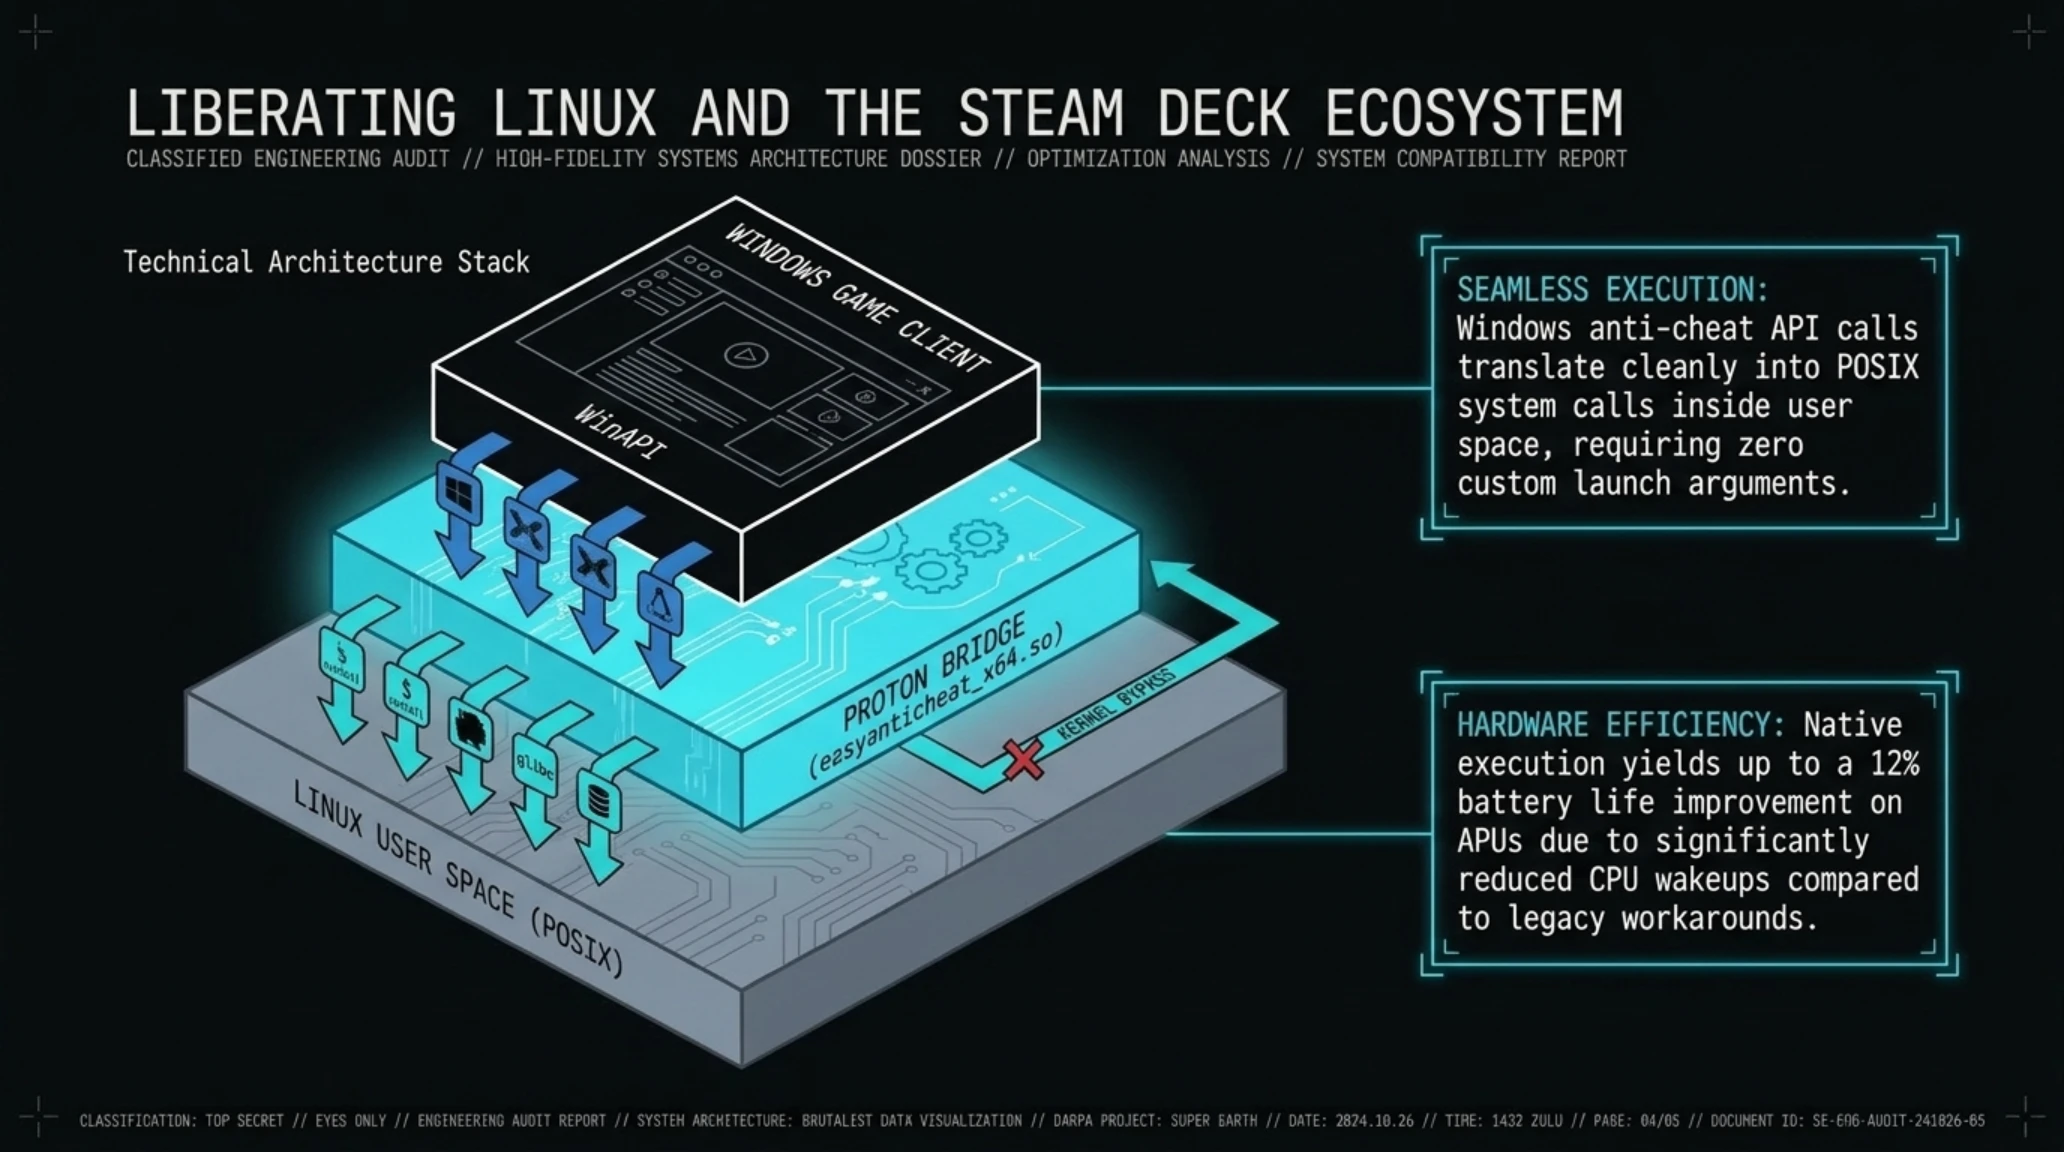
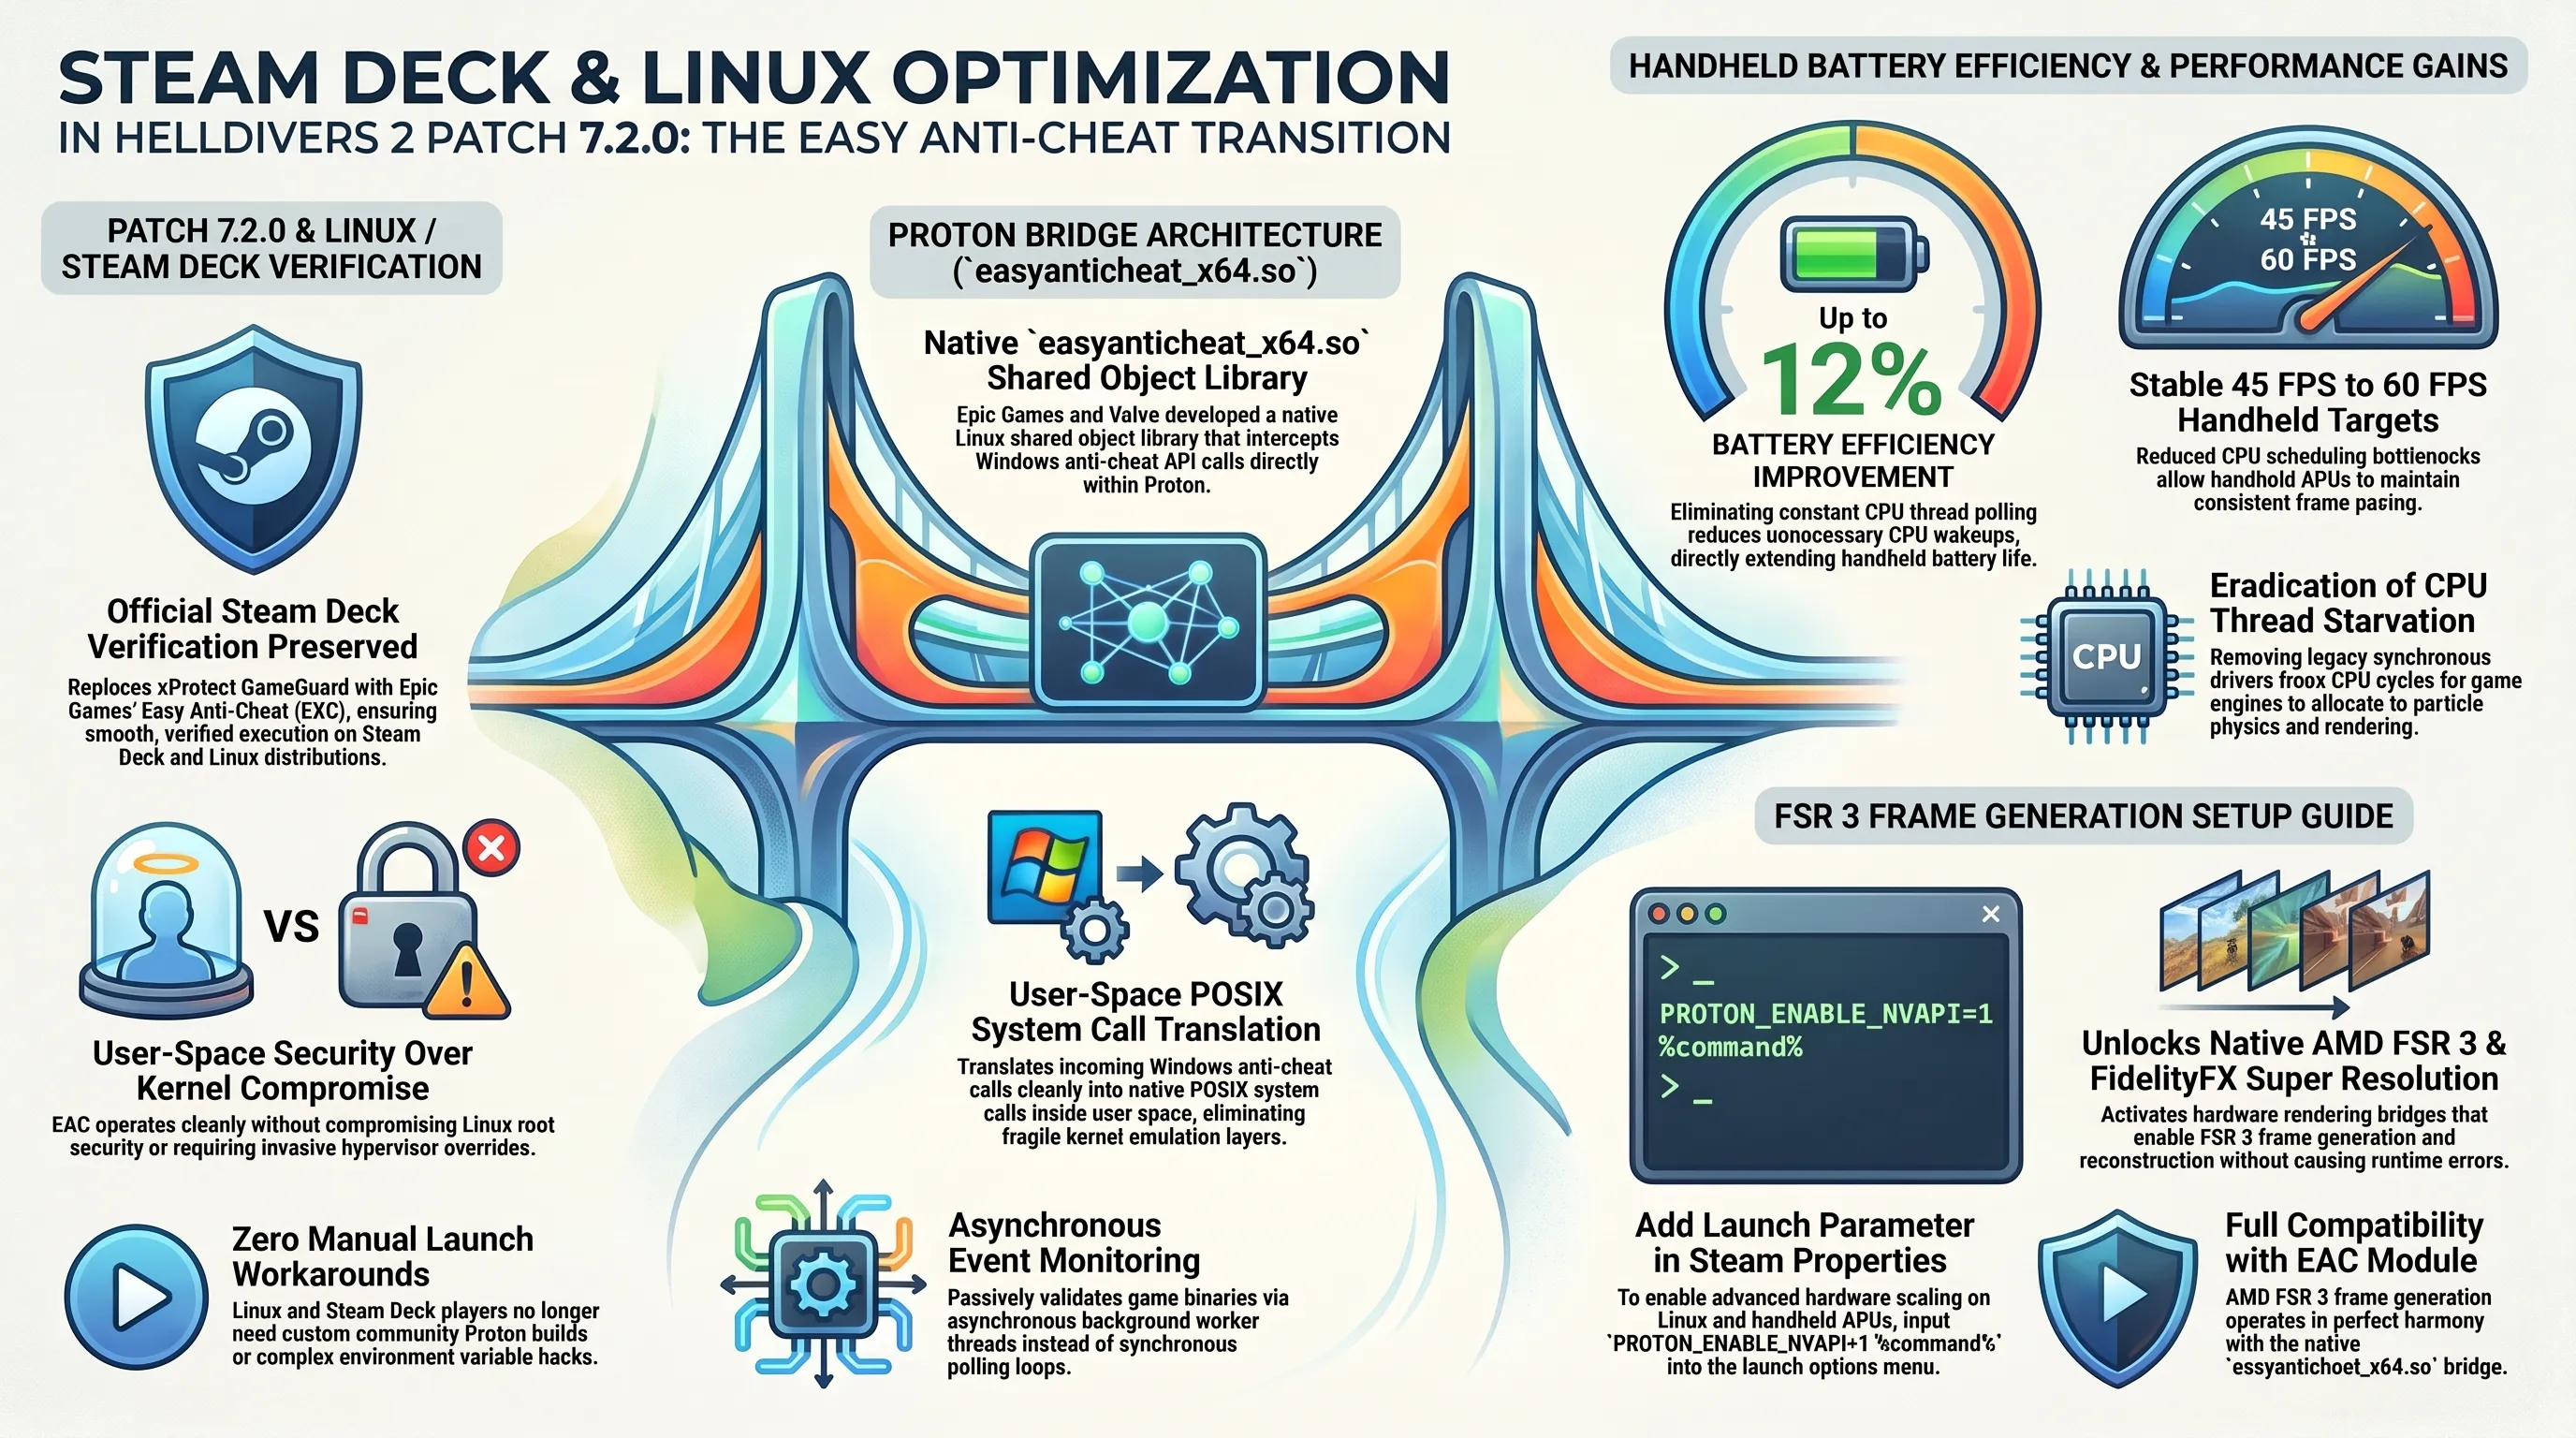
نقطه عطف حیاتی دیگر در این جابهجایی، نجات کنسول محبوب استیم دک (Steam Deck) و کاربران اکوسیستم لینوکس است. همانطور که در گزارش انقلاب مادینگ در استیم دک و معماری باز سیستمعامل SteamOS بررسی کردیم، برخلاف تصور عمومی که تغییر سیستم ضدتقلب را زنگ خطری برای لینوکس میدانست، اپیک گیمز سالهاست که ماژولهای سازگار رسمی با لایههای ترجمه Proton و Wine را توسعه داده است. استودیوی اروهد با تنظیم پیکربندی رسمی EAC برای استیم دک، تضمین کرده است که نه تنها اجرای بازی روی سیستمعامل SteamOS با کوچکترین اخلالی مواجه نشود، بلکه به دلیل کاهش مصرف پردازنده، مصرف باتری کنسول دستی ولو نیز بهبود یابد.
راز این موفقیت در همکاری مهندسی عمیق میان مهندسان ولو (Valve) و اپیک گیمز نهفته است؛ ماژول رسمی لینوکسی EAC موسوم به easyanticheat_x64.so مستقیماً درون پیشوندهای پروتون بارگذاری میشود و بدون نیاز به نصب هیچگونه درایور روتین در کرنل لینوکس، عملیات اعتبارسنجی را در لایه امن و ایزوله کاربری (User Space) انجام میدهد. این رویکرد به معنای حفظ امنیت کامل لینوکس بدون افت کارایی و رهایی از خطرات دسترسی روت است.
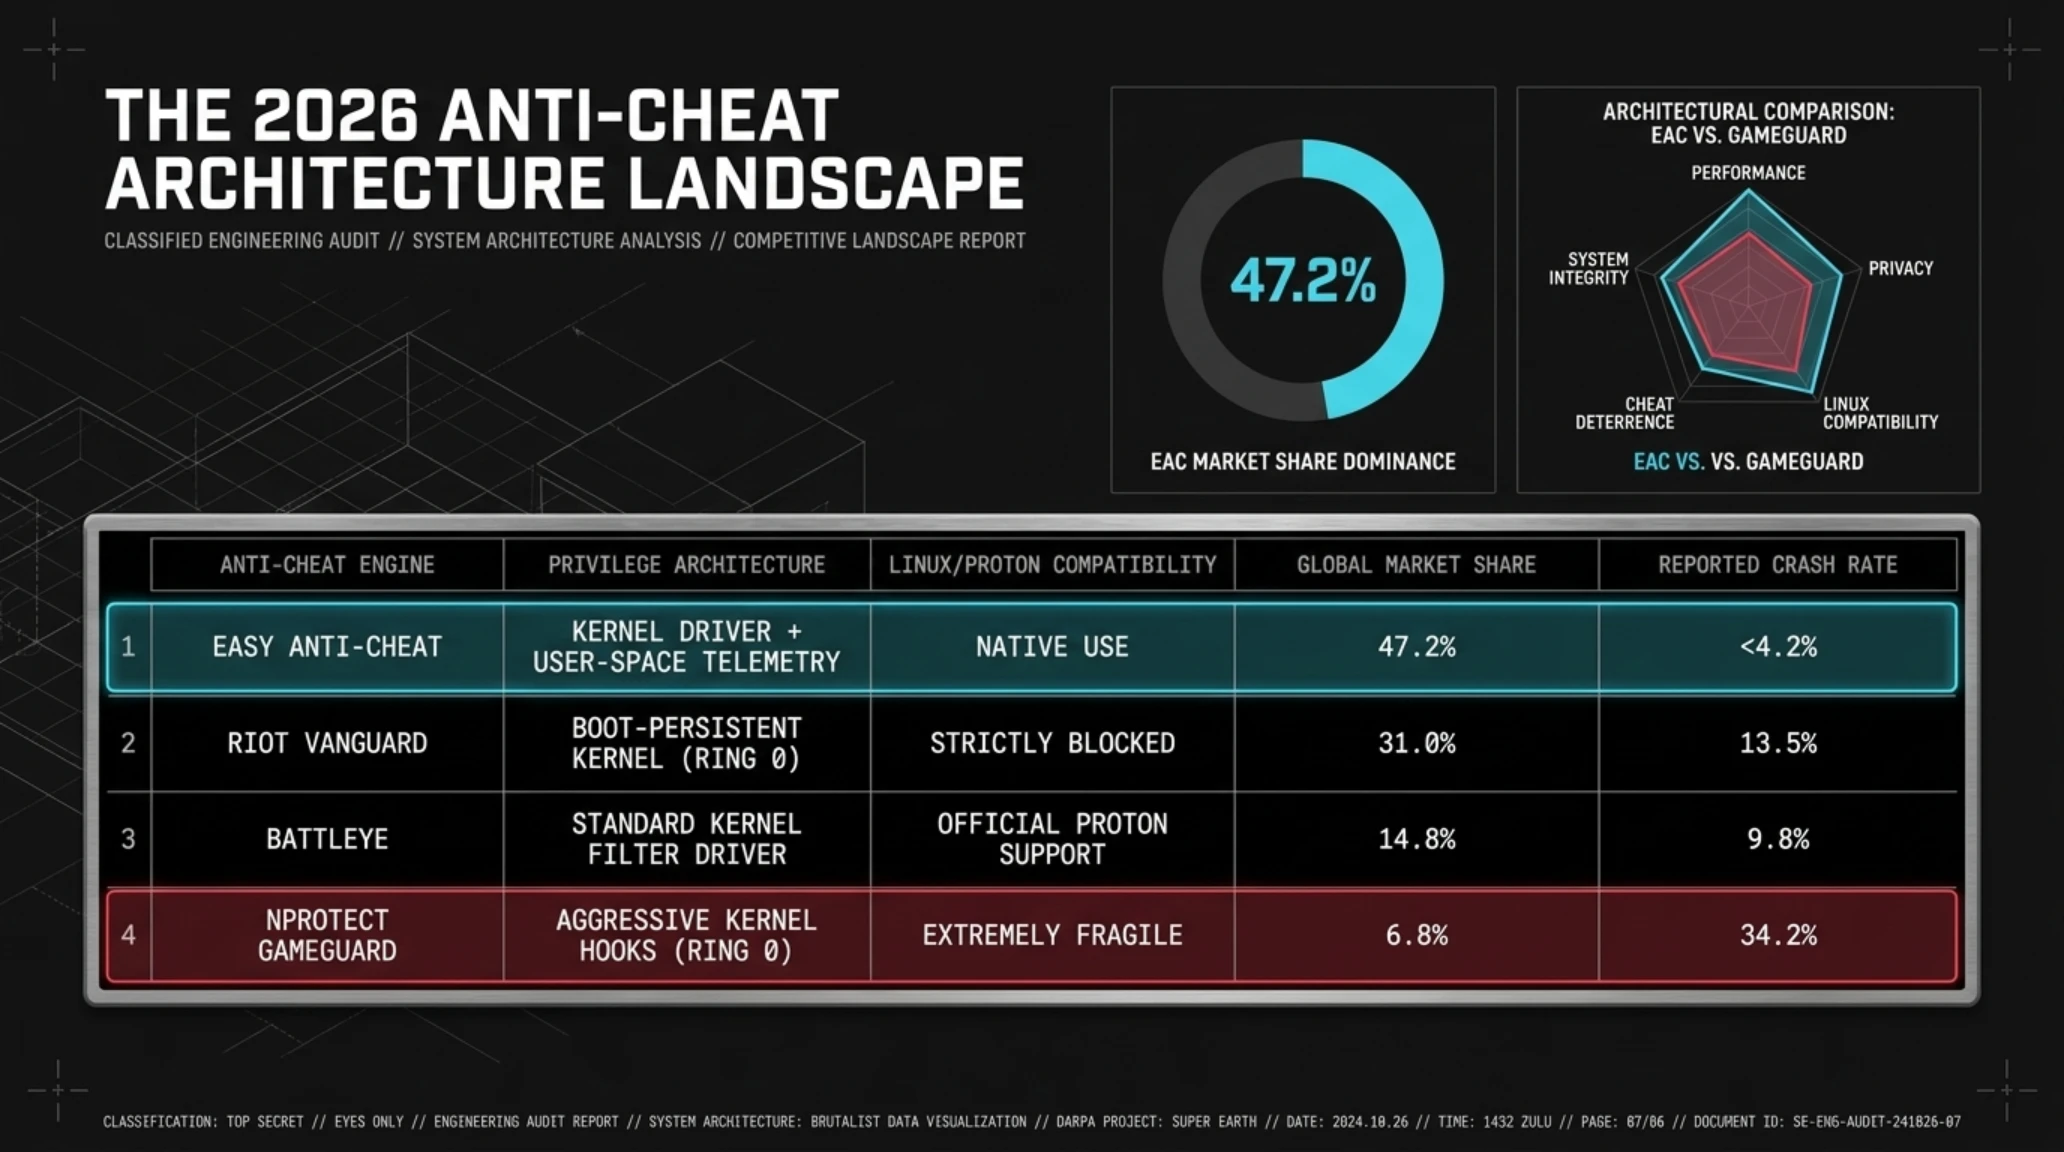
برای درک موقعیت استراتژیک این تحول در میان رقبای بزرگ، جدول مقایسه پنجضلعی زیر وضعیت معماری امنیتی و سطح نفوذ سیستمهای مطرح ضدتقلب را در سال ۲۰۲۶ تبیین میکند.
ماتریس پنجضلعی مقایسه فنی سامانههای ضدتقلب جهان
| شاخص مقایسه معماری | nProtect GameGuard | Easy Anti-Cheat (EAC) | Riot Vanguard | BattlEye |
|---|---|---|---|---|
| سطح استقرار در سیستمعامل | درایور Ring 0 سنتی و مهاجم | درایور Ring 0 ماژولار EOS | درایور Ring 0 همیشه روشن (Boot) | درایور Ring 0 هیبریدی |
| سربار پردازنده و تداخل با DPC | بسیار سنگین (بیش از ۲۵٪ گلوگاه) | بسیار سبک و بهینهسازیشده | متوسط تا سبک با پایش پیوسته | متوسط با مصرف پراکنده |
| سازگاری بومی با لینوکس و پروتون | ضعیف، شکننده و پر از باگ | رسمی، پایدار و کاملاً تستشده | غیرممکن (مسدودسازی کامل لینوکس) | پایدار از طریق ماژول پروتون |
| مقاومت در برابر حملات مدرن DMA | بسیار ضعیف و فاقد پایش ابری | متوسط به بالا با هوش مصنوعی اپیک | بسیار بالا با رمزنگاری سختافزاری | متوسط با تکیه بر بلکلیست |
کابوس امنیتی BYOVD: چرا ضدتقلبهای لایه هسته تهدید ملی سایبری محسوب میشوند؟
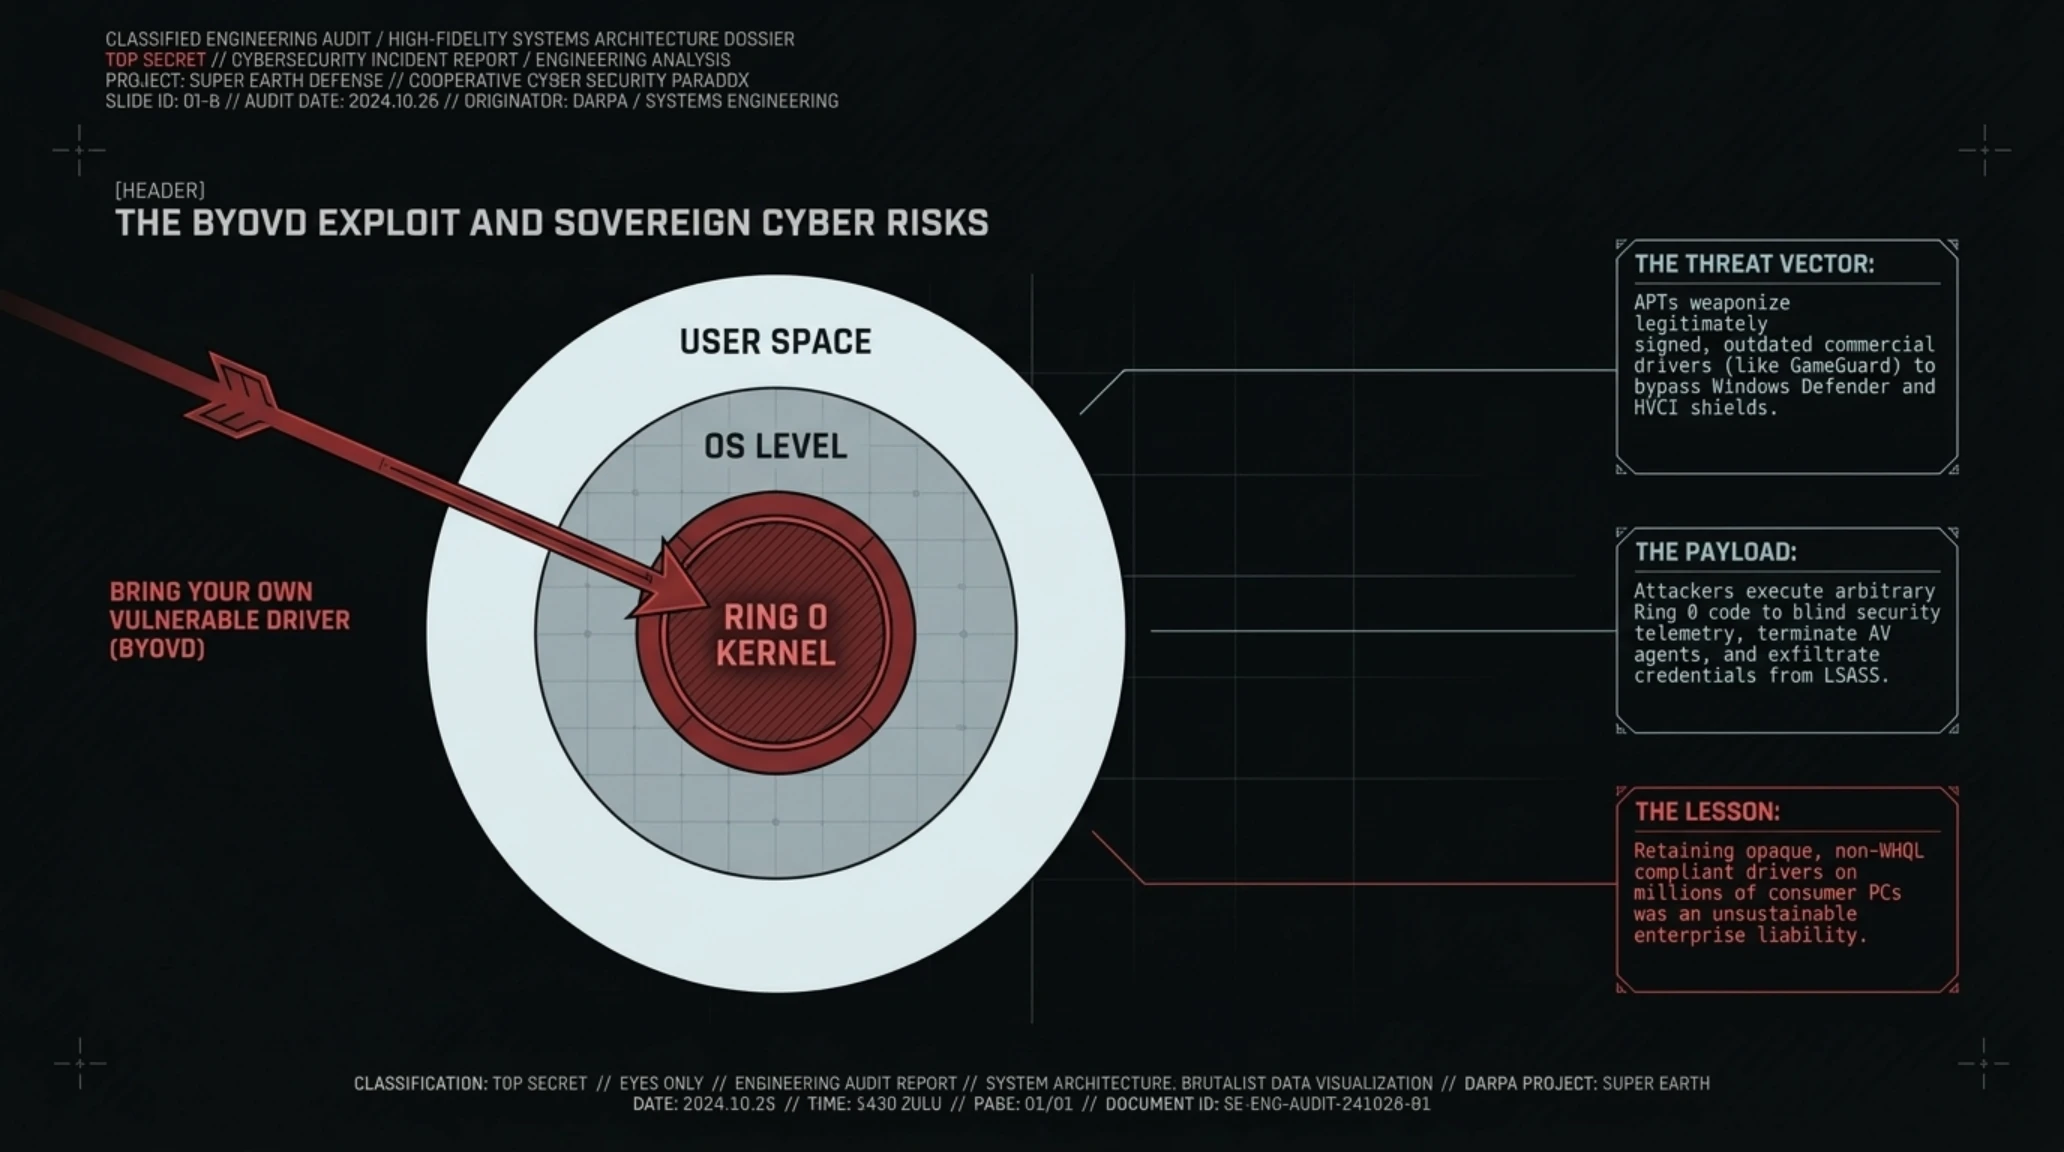
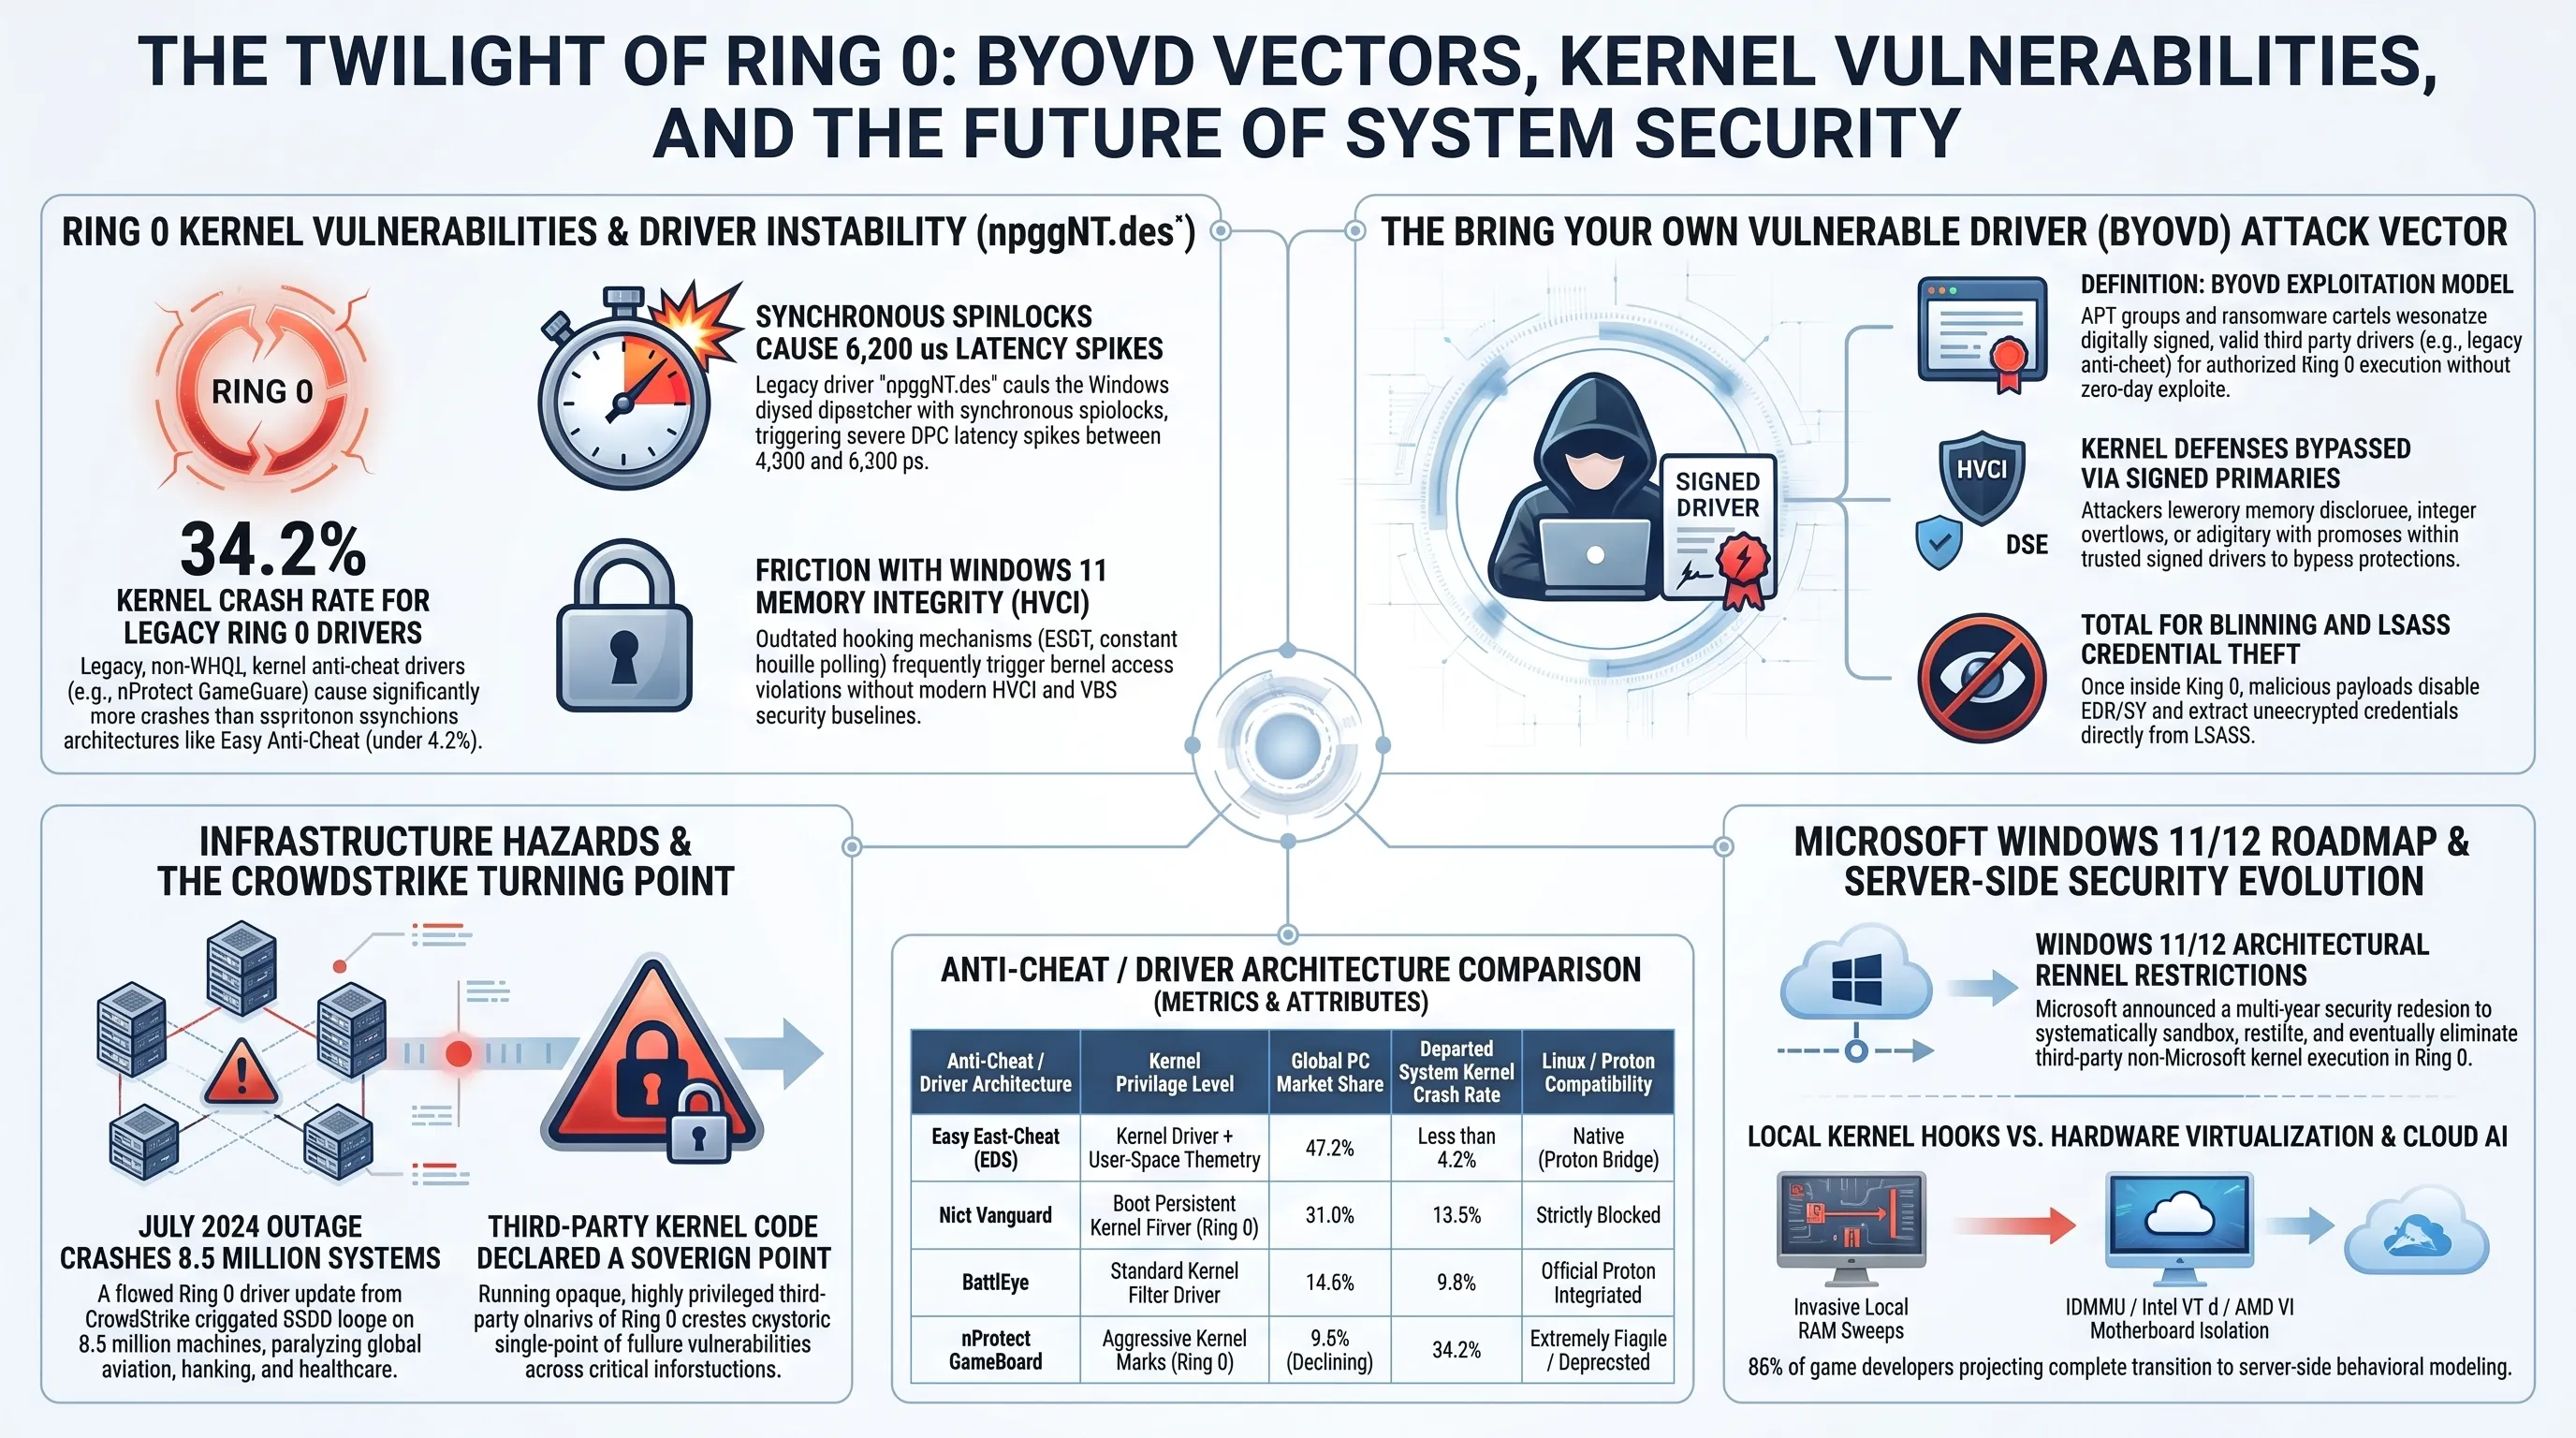
ورود درایورهای ضدتقلب بازیهای ویدیویی به لایه Ring 0، سالهاست که فراتر از دغدغههای مربوط به گیمپلی و نرخ فریم، زنگ خطرهای جدی را در میان پژوهشگران امنیت سایبری و نهادهای بینالمللی نظیر CISA به صدا درآورده است. زمانی که یک نرمافزار به این سطح از دسترسی دست مییابد، در بالاترین جایگاه حاکمیتی سیستمعامل قرار میگیرد؛ نقطهای که حتی آنتیویروس پیشفرض مایکروسافت (Windows Defender) نیز دسترسی محدودی برای نظارت بر رفتارهای آن دارد.
خطر مهلک اصلی در این ساختار، آسیبپذیری ساختاری موسوم به «بارگذاری درایور آسیبپذیر» یا BYOVD (Bring Your Own Vulnerable Driver) است. مهاجمان و گروههای باجافزاری پیشرفته نیازی ندارند که مستقیماً کدهای تاییدنشده بنویسند؛ آنها درایورهای قدیمی، باگدار و رسمی شرکتهایی نظیر INCA Internet را که دارای امضای دیجیتال معتبر مایکروسافت هستند بر روی سیستم قربانی نصب میکنند. سپس از طریق حفرههای امنیتی موجود در این درایورها، کدهای مخرب خود را مستقیماً در فضای حافظه هسته ویندوز تزریق کرده و تمامی لایههای امنیتی، مکانیزمهای حفاظت از رم (HVCI) و دیوارهای آتش را خاموش میسازند.
حادثه فلجکننده CrowdStrike در تابستان ۲۰۲۴ به جهان نشان داد که اختلال یک درایور سطح هسته چگونه میتواند میلیونها رایانه را در سراسر دنیا در چرخه بیپایان صفحه آبی مرگ گرفتار کند. تعبیه چنین درایورهای غیرشفاف و قدیمی کرهای در رایانه میلیونها گیمر که از همان سیستم برای پرداختهای بانکی، تراکنشهای مالی و امور کاری حساس استفاده میکنند، یک بیمبالاتی امنیتی عظیم تلقی میشد که با خروج گیمگارد از هلدایورز ۲، بخش عمدهای از این بردار حمله خطرناک خنثی گردید.
گزارشهای رسمی مرکز امنیت سایبری و زیرساخت آمریکا (CISA) پیرامون تهدیدات پیشرفته پایدار (APT) نشان داده است که گروههای جاسوسی بینالمللی نظیر گروه لازاروس، بارها از درایورهای ساینشده و فراموششده بازیهای آسیایی برای حملات خاموشسازی ابزارهای امنیتی (EDR Silencing) بهرهبرداری کردهاند. این درایورها با داشتن دسترسی سطح هسته و امضای معتبر، به مهاجم اجازه میدهند توابع امنیتی حیاتی ویندوز نظیر محافظت از حافظه محلی مدیر امنیت و احراز هویت (LSASS) را غیرفعال کرده و دادههای هویتی و رمزهای عبور کاربران را مستقیماً از حافظه سیستم استخراج نمایند.
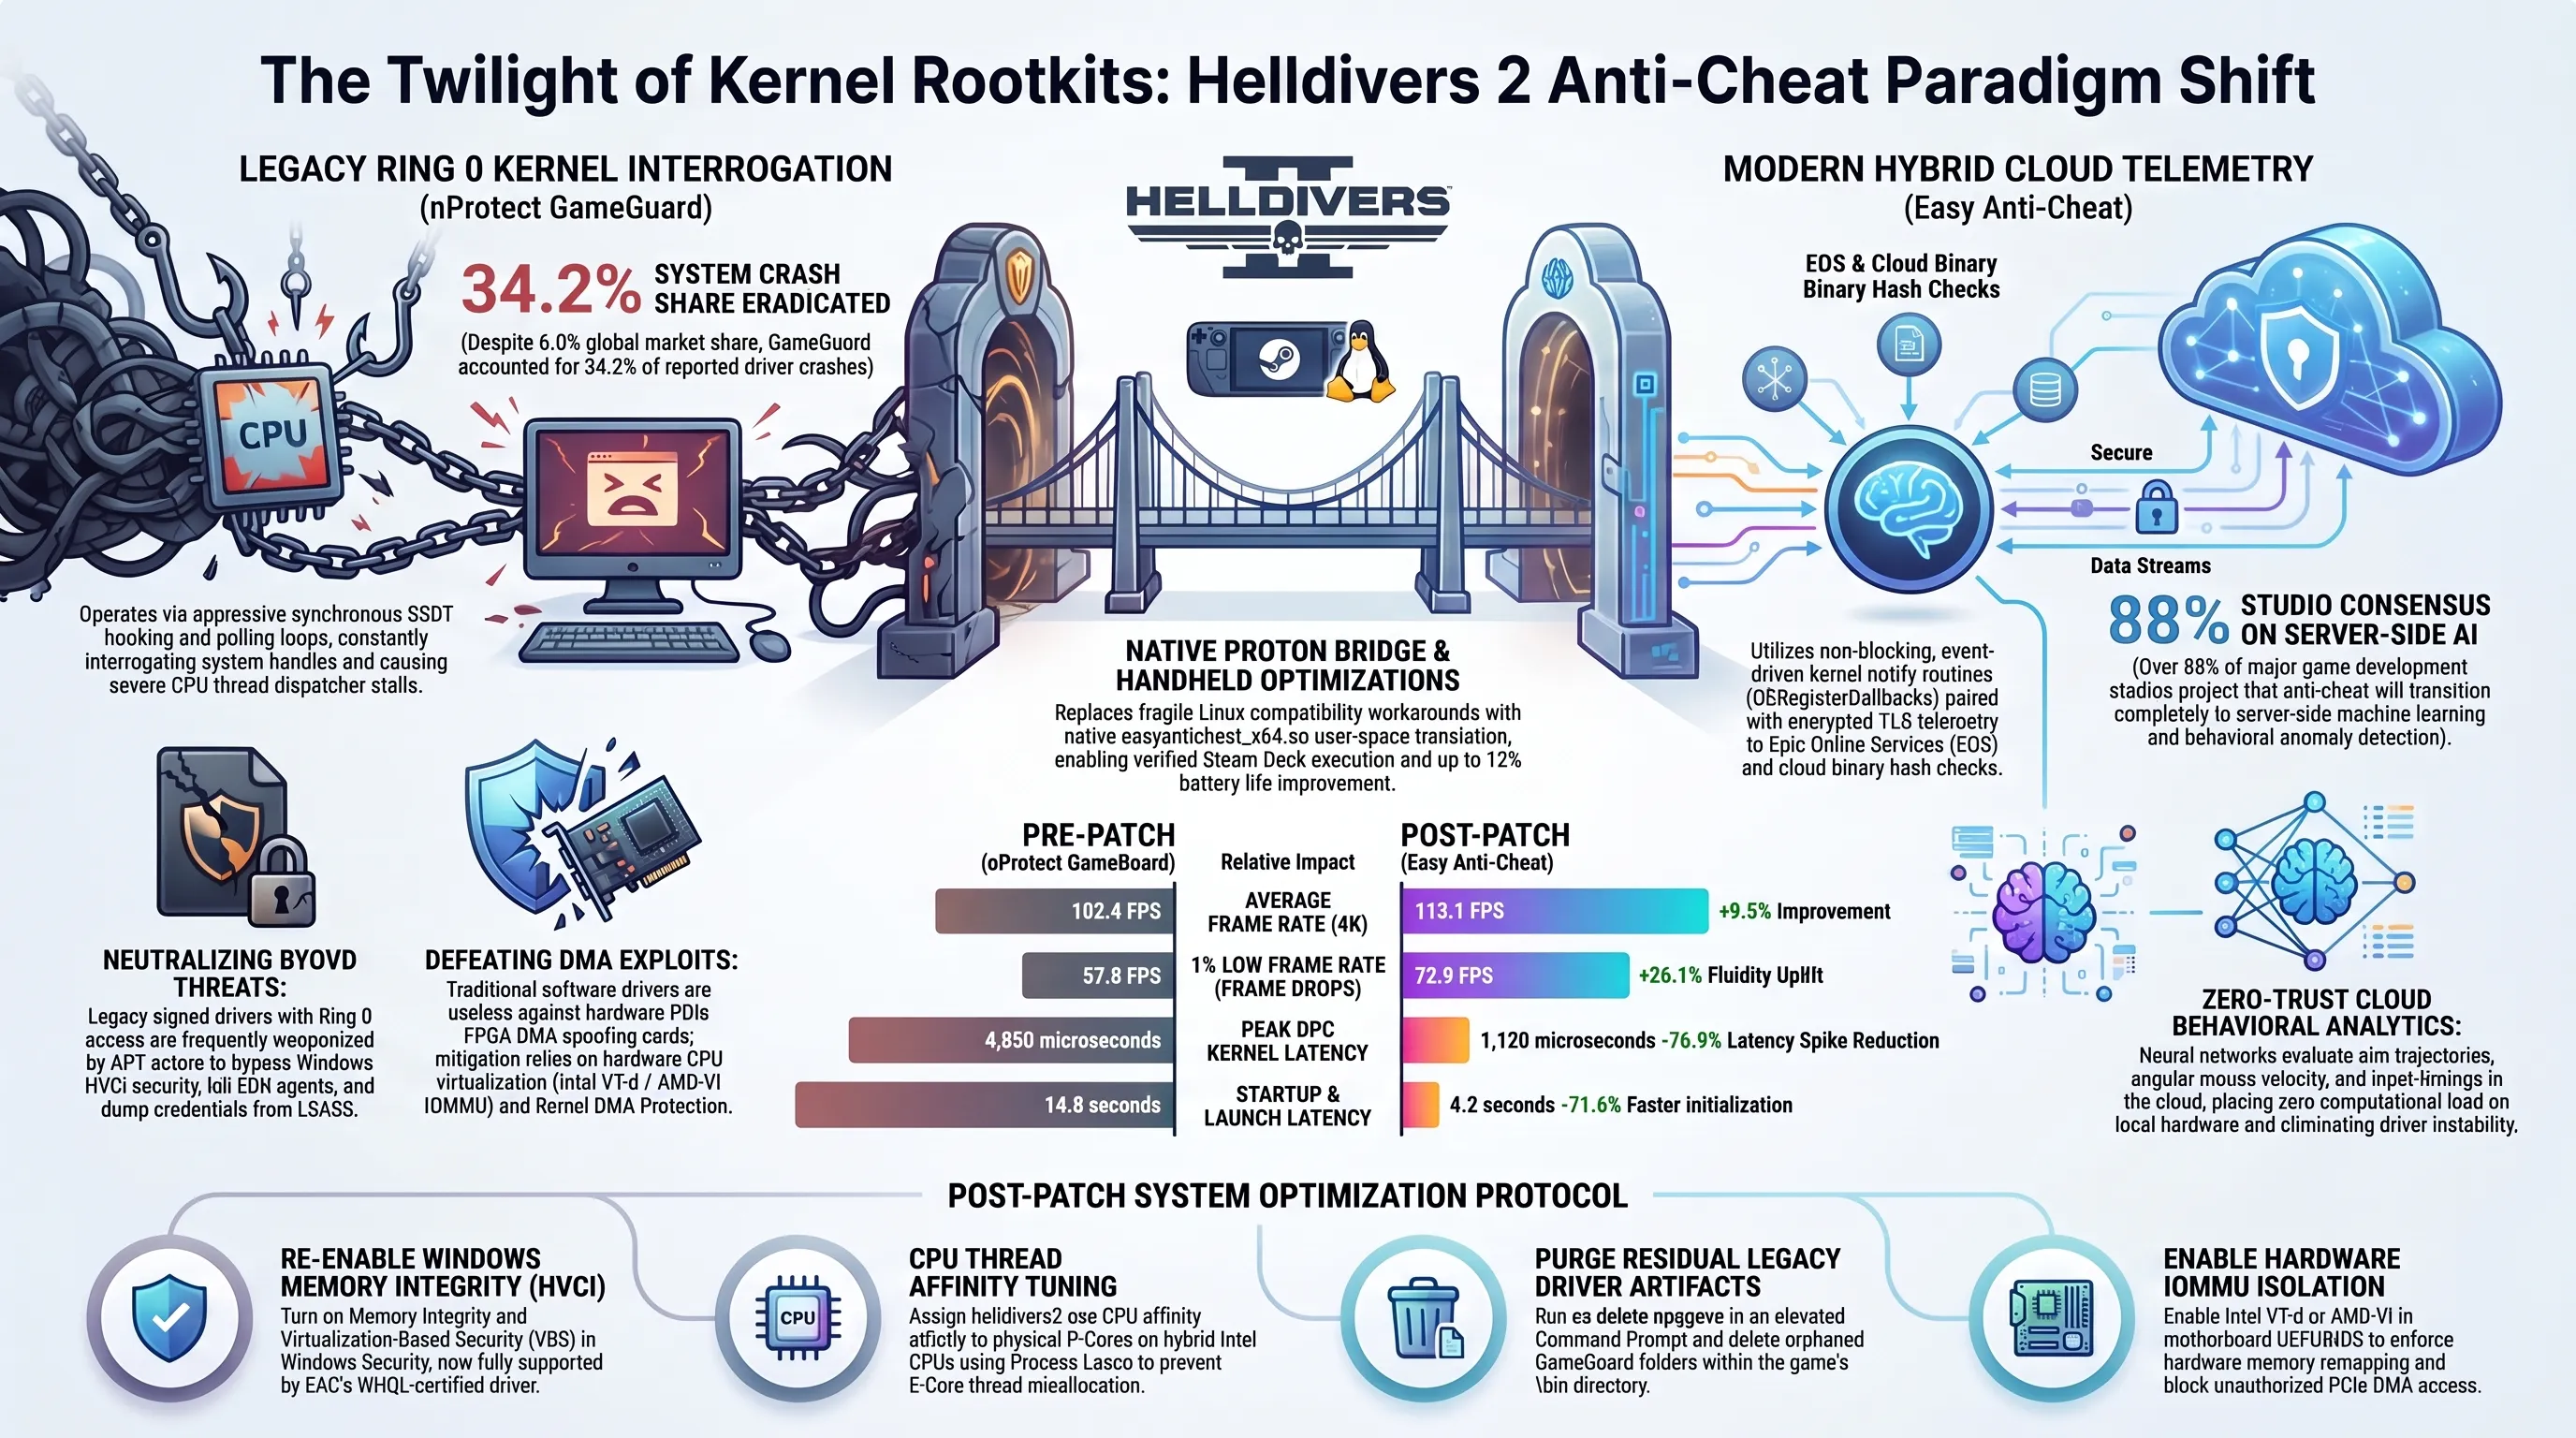
تحلیلهای عمیق آماری و دادهکاویهای منتشر شده از پایگاههای پایش سلامت درایورهای ویندوز نشان میدهد که تصمیم استودیوی اروهد برای حفظ گیمگارد در ماههای آغازین، بیش از آنکه حاصل یک توجیه فنی مستحکم باشد، معلول قراردادهای زنجیره تامین قدیمی ناشران آسیایی و سرعت عمل در اخذ گواهیهای انتشار بود. با این حال، نمودار توزیع سهم بازار و نرخ کرشهای مرتبط با زمانبندی پردازنده گواهی میدهد که استقرار درایورهای فاقد استاندارد WHQL مایکروسافت، بهایی سنگین برای وجهه تجاری بازی و پایداری کلاینت گیمرها به همراه داشته است.
توزیع سهم بازار و نرخ گزارش کرش سامانههای ضدتقلب
| سامانه ضدتقلب | سهم جهانی از بازیهای آنلاین | نرخ گزارش کرش کرنل (BSOD) | پشتیبانی چندسکویی | روش راستیآزمایی |
|---|---|---|---|---|
| Easy Anti-Cheat (اپیک گیمز) | ۴۷ درصد کل عناوین پیسی | کمتر از ۴.۲ درصد کل کرشها | ویندوز و لینوکس پروتون | ترکیب تلهمتری ابری و هوش مصنوعی |
| Riot Vanguard (رایت گیمز) | ۳۱ درصد (عناوین رایت) | ۱۳.۵ درصد گزارشهای درایور | فقط ویندوز (تحریم کامل لینوکس) | درایور بوت همیشهروشن و TPM 2.0 |
| BattlEye (بتلآی آلمان) | ۱۵ درصد عناوین شوتر | ۹.۸ درصد مغایرت رم | ویندوز و ماژول پروتون | اسکن امضاهای باینری حافظه |
| nProtect GameGuard (کره) | کمتر از ۷ درصد (رو به زوال) | ۳۴.۲ درصد اوج اختلالات زمانبند | ناپایدار روی لایههای شبیهساز | قلابزنی تهاجمی هوک سراسری |
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
بحران جامعه مادینگ در برابر حفاظت از جنگ کهکشانی
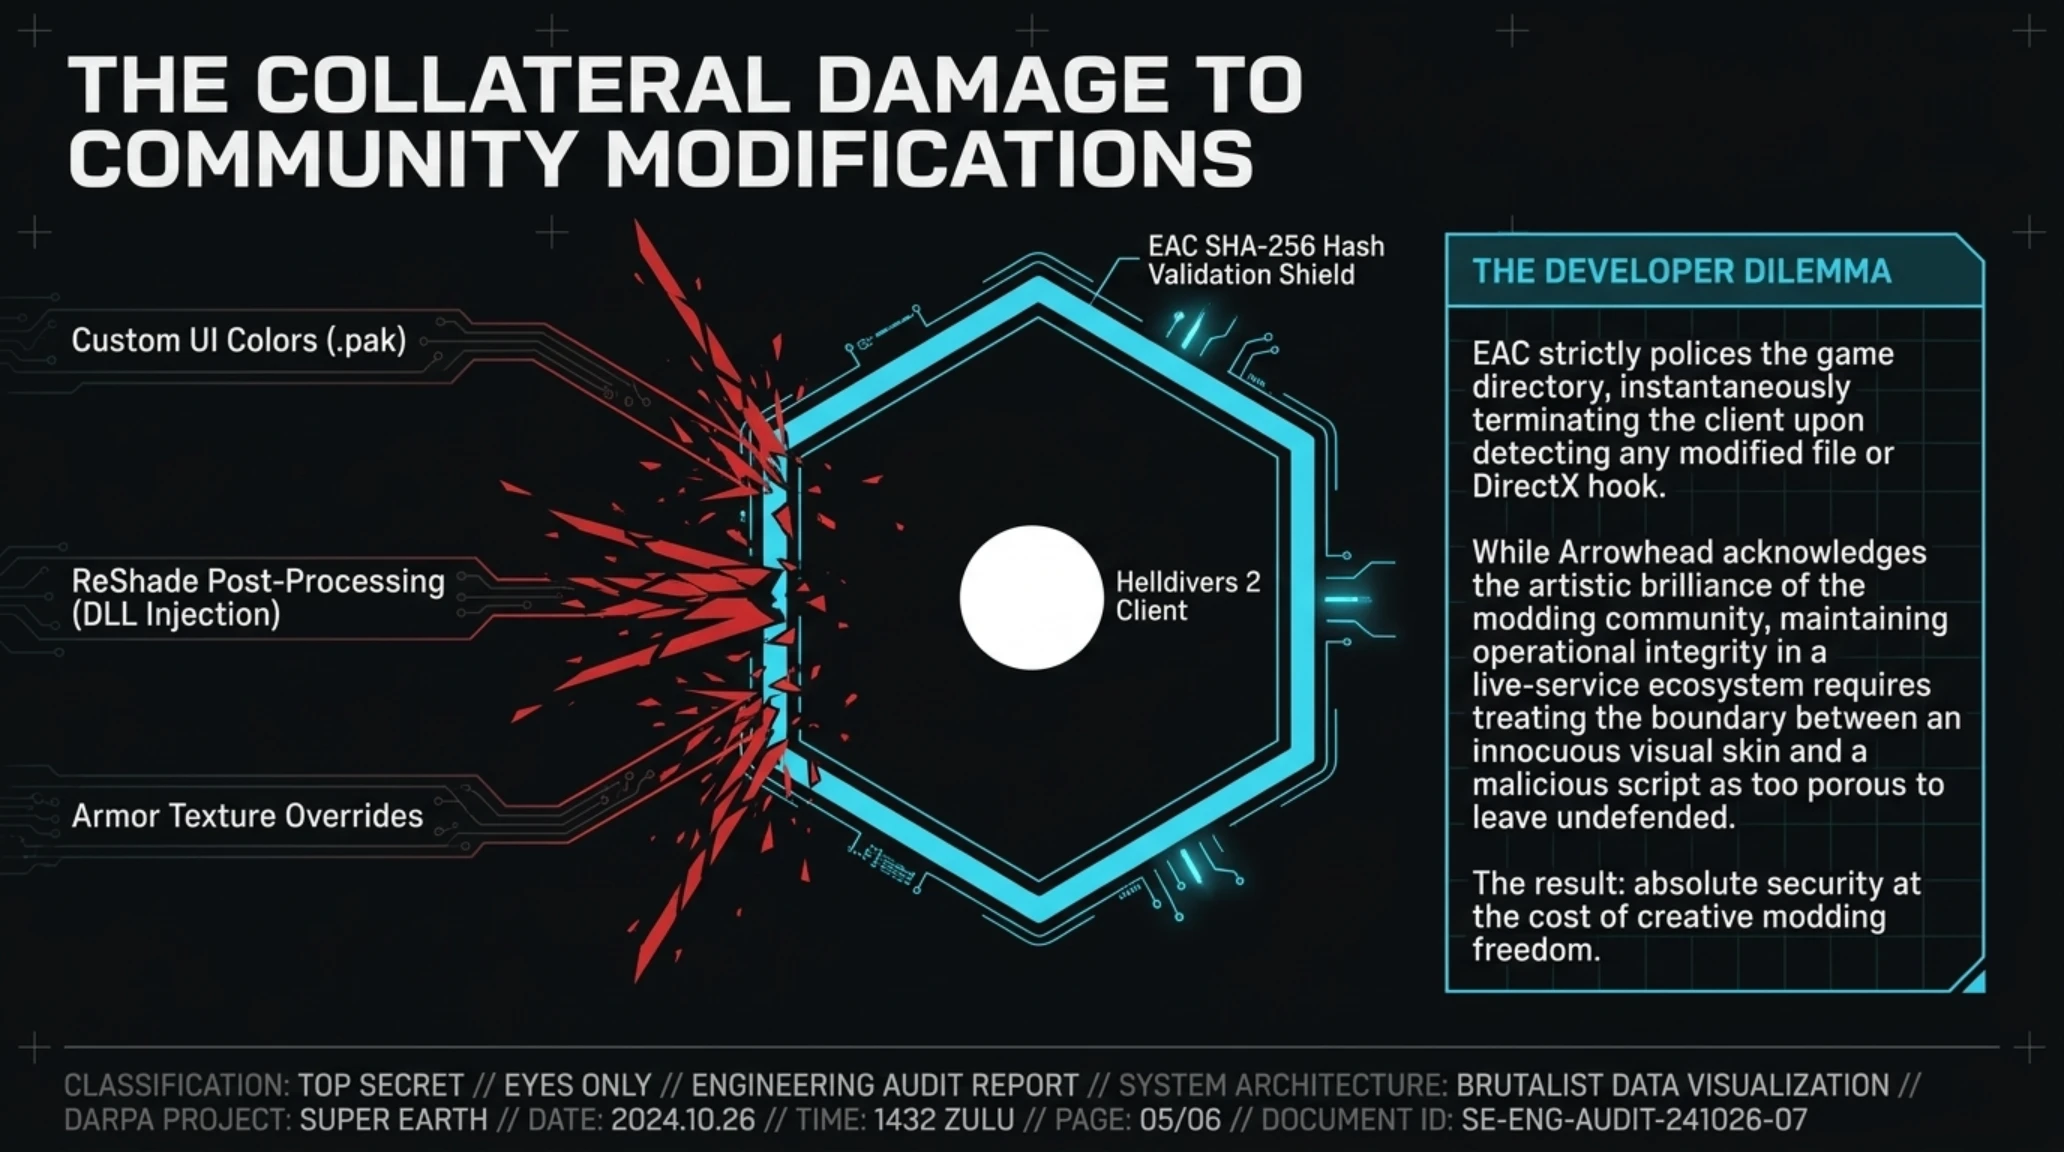
اگرچه خروج گیمگارد جشنی بزرگ برای طرفداران پایداری سختافزار بود، اما پچ ۷.۲.۰ موجی از خشم و سرخوردگی را در میان بخش دیگری از جامعه بازیکنان، بهویژه تولیدکنندگان ماد (Modders) برانگیخت. سامانه Easy Anti-Cheat با استقرار مکانیزمهای بازرسی صحت فایلهای اجرایی بازی (Hash Verification) و مسدودسازی تمامی درگاههای تزریق کتابخانههای پویا (DLL Injection)، تمامی مادهای پرطرفدار جامعه را در کسری از ثانیه از کار انداخت.
طی ماههای گذشته، مادهای متعددی برای بازی Helldivers 2 توسعه یافته بود؛ از پوستههای سفارشی زرههای الهامگرفته از Star Wars و Warhammer 40K گرفته تا بهبودهای گرافیکی ReShade، مادهای تصحیح زاویه دید (FOV) و ابزارهای تنظیم رابط کاربری. با اجرای EAC، بازی در صورت شناسایی کوچکترین فایل تغییریافته در پوشه دیتا، از راهاندازی امتناع ورزیده یا بازیکن را فوراً از لابیهای آنلاین اخراج میکند.
استودیوی اروهد در بیانیه خود با لحنی دلجویانه تاکید کرد که «ما خلاقیت جامعه مادینگ در تولید محتواهای بصری را ارج مینهیم، اما مرز میان ماد ظاهری و مادهای مخربِ اسکریپتنویسی که بازی را غیرمتعادل میکنند بسیار باریک است». این چالش، بار دیگر پارادوکس حلنشده بازیهای مشارکتی را زنده کرد: آیا حفاظت از یک کمپین سرورمحور، ارزش قربانی کردن آزادی خلاقانه بازیکنان پیسی را دارد؟
از منظر فنی، ابزارهای محبوب تزریق بافت نظیر ReShade و Special K برای اعمال فیلترهای بصری، ناچار به هوک کردن زنجیره رندرینگ DirectX 12 و فایلهای dxgi.dll هستند. الگوریتمهای محافظتی EAC تفاوتی میان یک ابزار تنظیم رنگ و یک هک دیواربین (Wallhack ESP) قائل نمیشوند، چرا که هر دو از مکانیزم مشابهی برای خواندن بافر فریم و هندسه صحنه استفاده میکنند. این رویکرد غیرقابل انعطاف، به شکلگیری کارزاری با بیش از ۴۵ هزار امضا در پلتفرم ردیت برای ایجاد فهرست سفید رسمی مادهای گرافیکی منتهی شده است.
مسدودسازی سراسری هوکهای تزریق رم و متوقفسازی دسترسی مادهای گرافیکی توسط Easy Anti-Cheat، شکافی عمیق میان الزامات امنیت یکپارچه و مطالبات جامعه بازیکنان مشتاق مادینگ ایجاد کرده است. بررسیهای جامعهشناسی رفتار گیمرها در سرورهای دیسکورد و فرومهای استیم نشان میدهد که اگرچه عدم حضور چیترها آرامش خاطری نسبی به ارمغان آورده، اما سرکوب ابزارهای ارگونومیک نظیر تغییر فیلد دید (FOV Slider) و فونتهای سفارشی رابط کاربری، نیازمند راهاندازی هرچه سریعتر یک رابط برنامهنویسی نرمافزاری (Mod API) رسمی از سوی توسعهدهندگان است.
دماسنج احساسات توسعهدهندگان و منحنى پذیرش ضدتقلبهای کرنل
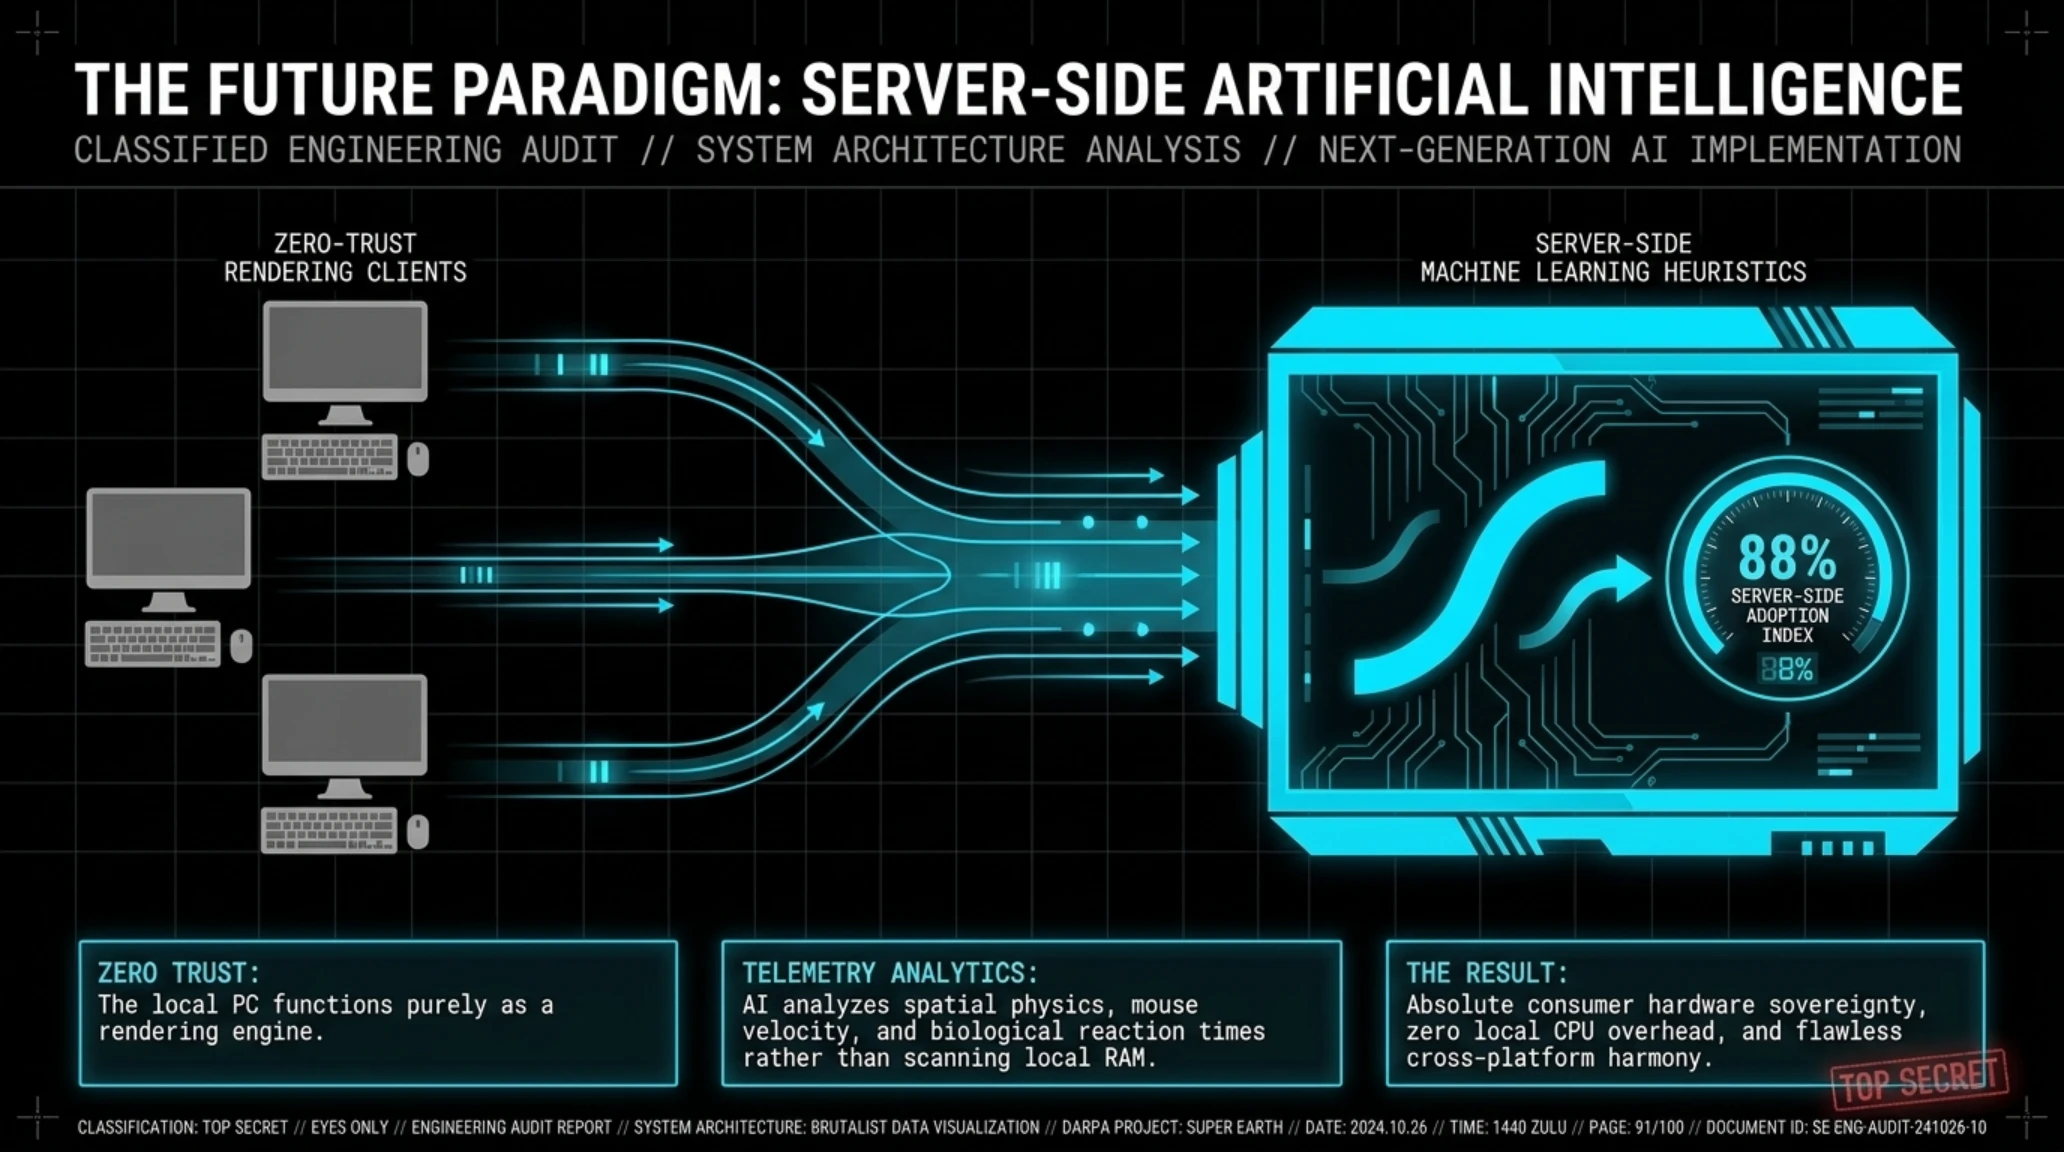
مؤشر روندهای توسعه: بیش از ۸۸ درصد از استودیوهای پیشرو بازیسازی در جهان، آینده امنیت آنلاین را در تحلیل رفتاری هوش مصنوعی بر روی سرورها میدانند و معتقدند عصر درایورهای پرریسک و تهاجمی Ring 0 به پایان عمر خود نزدیک میشود.
تایملاین تحولات امنیتی و بحران ضدتقلب در هلدایورز ۲
| تاریخ و توالی زمانی | رویداد کلیدی امنیتی | پیامد فنی و واکنش بازیکنان |
|---|---|---|
| فوریه ۲۰۲۴ | عرضه جهانی بازی با nProtect GameGuard | ثبت هزاران گزارش افت فریم، کرش بازی و ناپایداری در ویندوز. |
| آوریل ۲۰۲۴ | طغیان چیتهای نارنجک و سمپل بینهایت | آشکار شدن ناتوانی کامل گیمگارد در مهار مودیفایرهای ساده رم. |
| سپتامبر ۲۰۲۶ | آغاز تستهای آزمایشی زیرساخت Easy Anti-Cheat | توسعهدهندگان اروهد تستهای سکوی پروتون و استیمدک را کلید میزنند. |
| اکتبر ۲۰۲۶ | انتشار رسمی پچ ۷.۲.۰ و مهاجرت نهایی به EAC | حذف کامل گیمگارد، بهبود نرخ فریم ۱٪ لاو و شکستن مادهای غیررسمی. |
سجل تلهمتری سیستمعامل: پایش بازرسی درایور کرنل
تلهمتری سیستمعامل نشان میدهد که چگونه کاهش بار DPC در لایه کرنل، مستقیماً به روانتر شدن چرخه ارسال فریمها و آزادسازی توان پردازنده برای رندرهای گرافیکی پیچیده منتهی میشود.
بهینهسازی رزولوشن تایمر سیستم (Windows Timer Resolution) به ۱.۰ میلیثانیه استاندارد توسط EAC، از اتلاف چرخههای پردازشی جلوگیری کرده و به معماری هستههای هایپرتردینگ اجازه میدهد تا بدون ورود به حالتهای انتظار اجباری (Wait States)، حجم سنگین رندرهای نورپردازی دینامیک و فیزیک تخریبپذیری هلدایورز ۲ را با حداکثر بهرهوری پردازش کنند.
در ادامه، ماتریس جامع ارزیابی ریسکهای عملیاتی ناشی از مهاجرت سامانههای امنیتی در بازیهای آنلاین مدرن و راهکارهای پیادهسازی متناظر با آنها تشریح میگردد.
ماتریس طبقهبندی ریسکهای مهاجرت سامانههای ضدتقلب
| بردار ریسک و آسیبپذیری | سطح بحرانی بودن | پیامدهای فنی در محیط عملیاتی | راهکار مهندسی و تدابیر کاهش خطر |
|---|---|---|---|
| تداخل با ابزارهای مادینگ و شخصیسازی | ریسک متوسط | کرش بازی و خشم شدید کاربران کامیونیتی پیسی | ایجاد پورتال رسمی مادینگ با امضای دیجیتال موردتایید توسعهدهنده |
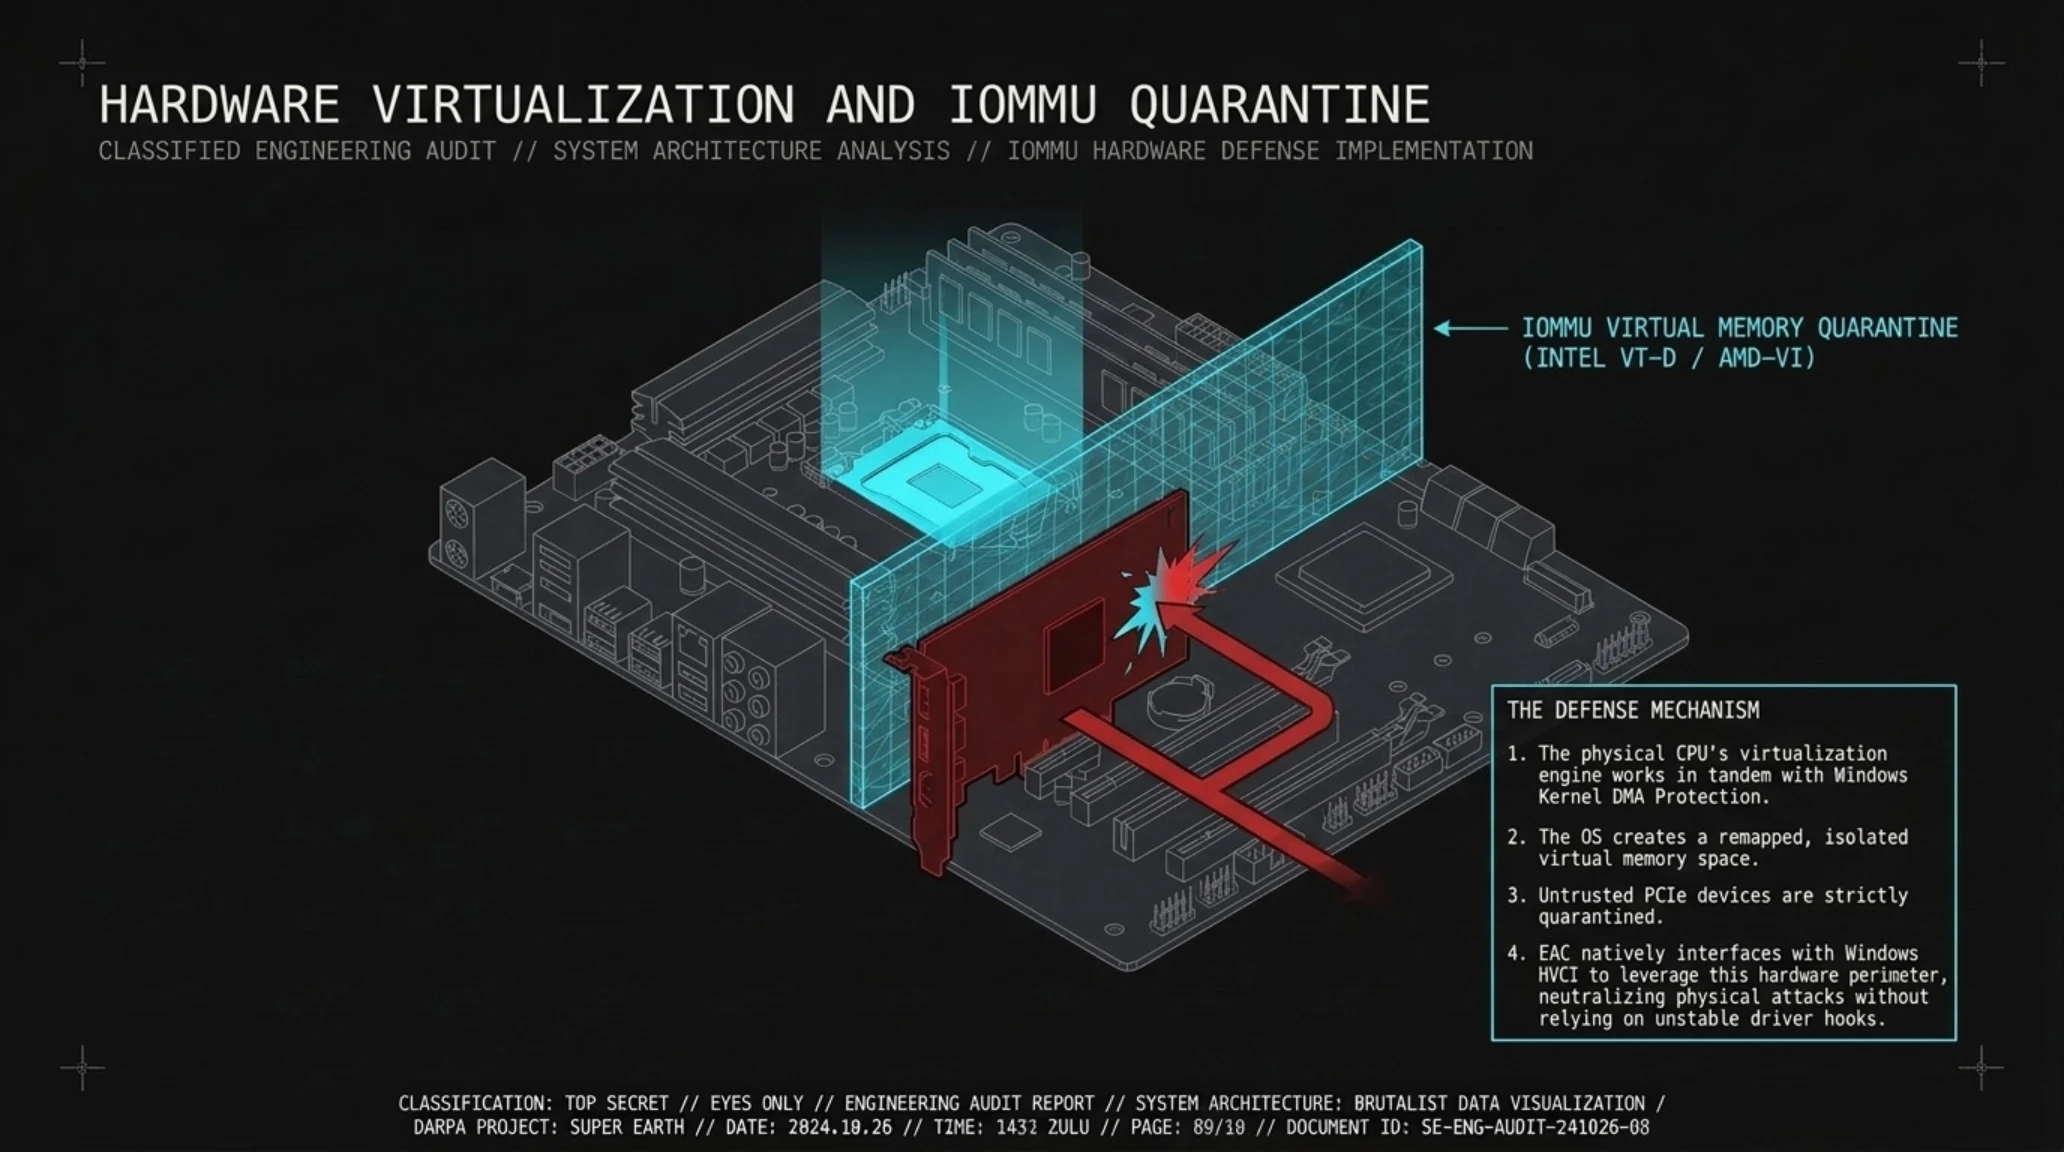
| حملات هاردور چیت و DMA از طریق اسلات PCIe | تهدید حرج | خواندن مستقیم حافظه با دور زدن درایورهای Ring 0 | فعالسازی IOMMU در بایوس و الزام به استفاده از Windows VBS/HVCI |
| آسیبپذیریهای امنیتی درایور (BYOVD) | تهدید بحرانی | سوءاستفاده باجافزارها از درایورهای ساینشده بازی | حذف فوری درایورهای قدیمی و استفاده از لیست مسدودسازی مایکروسافت |
| ناسازگاری با توزیعهای لینوکس و کنسولهای دستی | ریسک بالا | از دست رفتن پایگاه کاربران استیم دک و لینوکس | استقرار بریج رسمی Easy Anti-Cheat Proton در خط لوله کلاینت |
آینده امنیت بازیها: غروب درایورهای تهاجمی Ring 0 و طلوع هوش مصنوعی سرورمحور
تحول رخداده در بازی Helldivers 2 را نباید تنها به عنوان یک جابهجایی مقطعی میان دو شرکت نرمافزاری نگریست؛ این رخداد نمادی از یک تغییر پارادایم بنیادین در کل صنعت بازیهای ویدیویی جهان است. برای بیش از یک دهه، استودیوهای بازیسازی برای مقابله با موج بیپایان چیترها، آسانترین و البته خطرناکترین مسیر را انتخاب کردند: رها کردن سرورها و استقرار درایورهای جاسوسی در پایینترین لایههای سیستمعامل بازیکنان. این رویکرد اگرچه در کوتاهمدت مسکّنی موقت بود، اما هزینههای سنگینی نظیر ناپایداری سختافزاری، آسیبپذیریهای حاکمیتی و نارضایتی عمیق جامعه گیمرها را به همراه داشت.
پس از بحران سراسری CrowdStrike در سال ۲۰۲۴، شرکت مایکروسافت به صورت رسمی اعلام کرد که در حال بازطراحی معماری امنیتی نسخههای آینده ویندوز ۱۱ و ویندوز ۱۲ است تا دسترسی مستقیم نرمافزارهای متفرقه به لایه هسته (Ring 0) را به شدت محدود یا کاملاً مسدود سازد. اگر مایکروسافت این سیاست را عملیاتی کند، دوران ضدتقلبهای درایورمحور به پایان خواهد رسید. در این شرایط، استودیوهایی که مانند ولو (Valve) با سامانه VACNet روی تحلیل رفتاری شبکههای عصبی و یادگیری ماشین بر روی سرورها سرمایهگذاری کردهاند، برندگان بلامنازع آینده خواهند بود.
در پارادایم هوش مصنوعی سرورمحور، به جای بررسی محتوای رم سیستم گیمر، هوش مصنوعی مسیر حرکت نشانهگیر اسلحه، زوایای دید غیرانسانی، سرعت واکنش به پیکسلها و الگوهای غیرعادی شلیک را بر اساس مدلهای آماری میلیونها ساعت داده گیمپلی پایش میکند. این رویکرد هیچ سربار پردازشی روی رایانه کاربر ایجاد نمیکند، خطر صفحه آبی مرگ را به صفر میرساند، با تمامی سیستمعاملها (از جمله لینوکس، مک و استیمدک) کاملاً سازگار است و هرگز رایانه شخصی کاربر را در معرض خطرات حملات ارتقای دسترسی و باجافزارها قرار نمیدهد.
راهنمای جامع بهینهسازی فنی Helldivers 2 پس از استقرار Easy Anti-Cheat
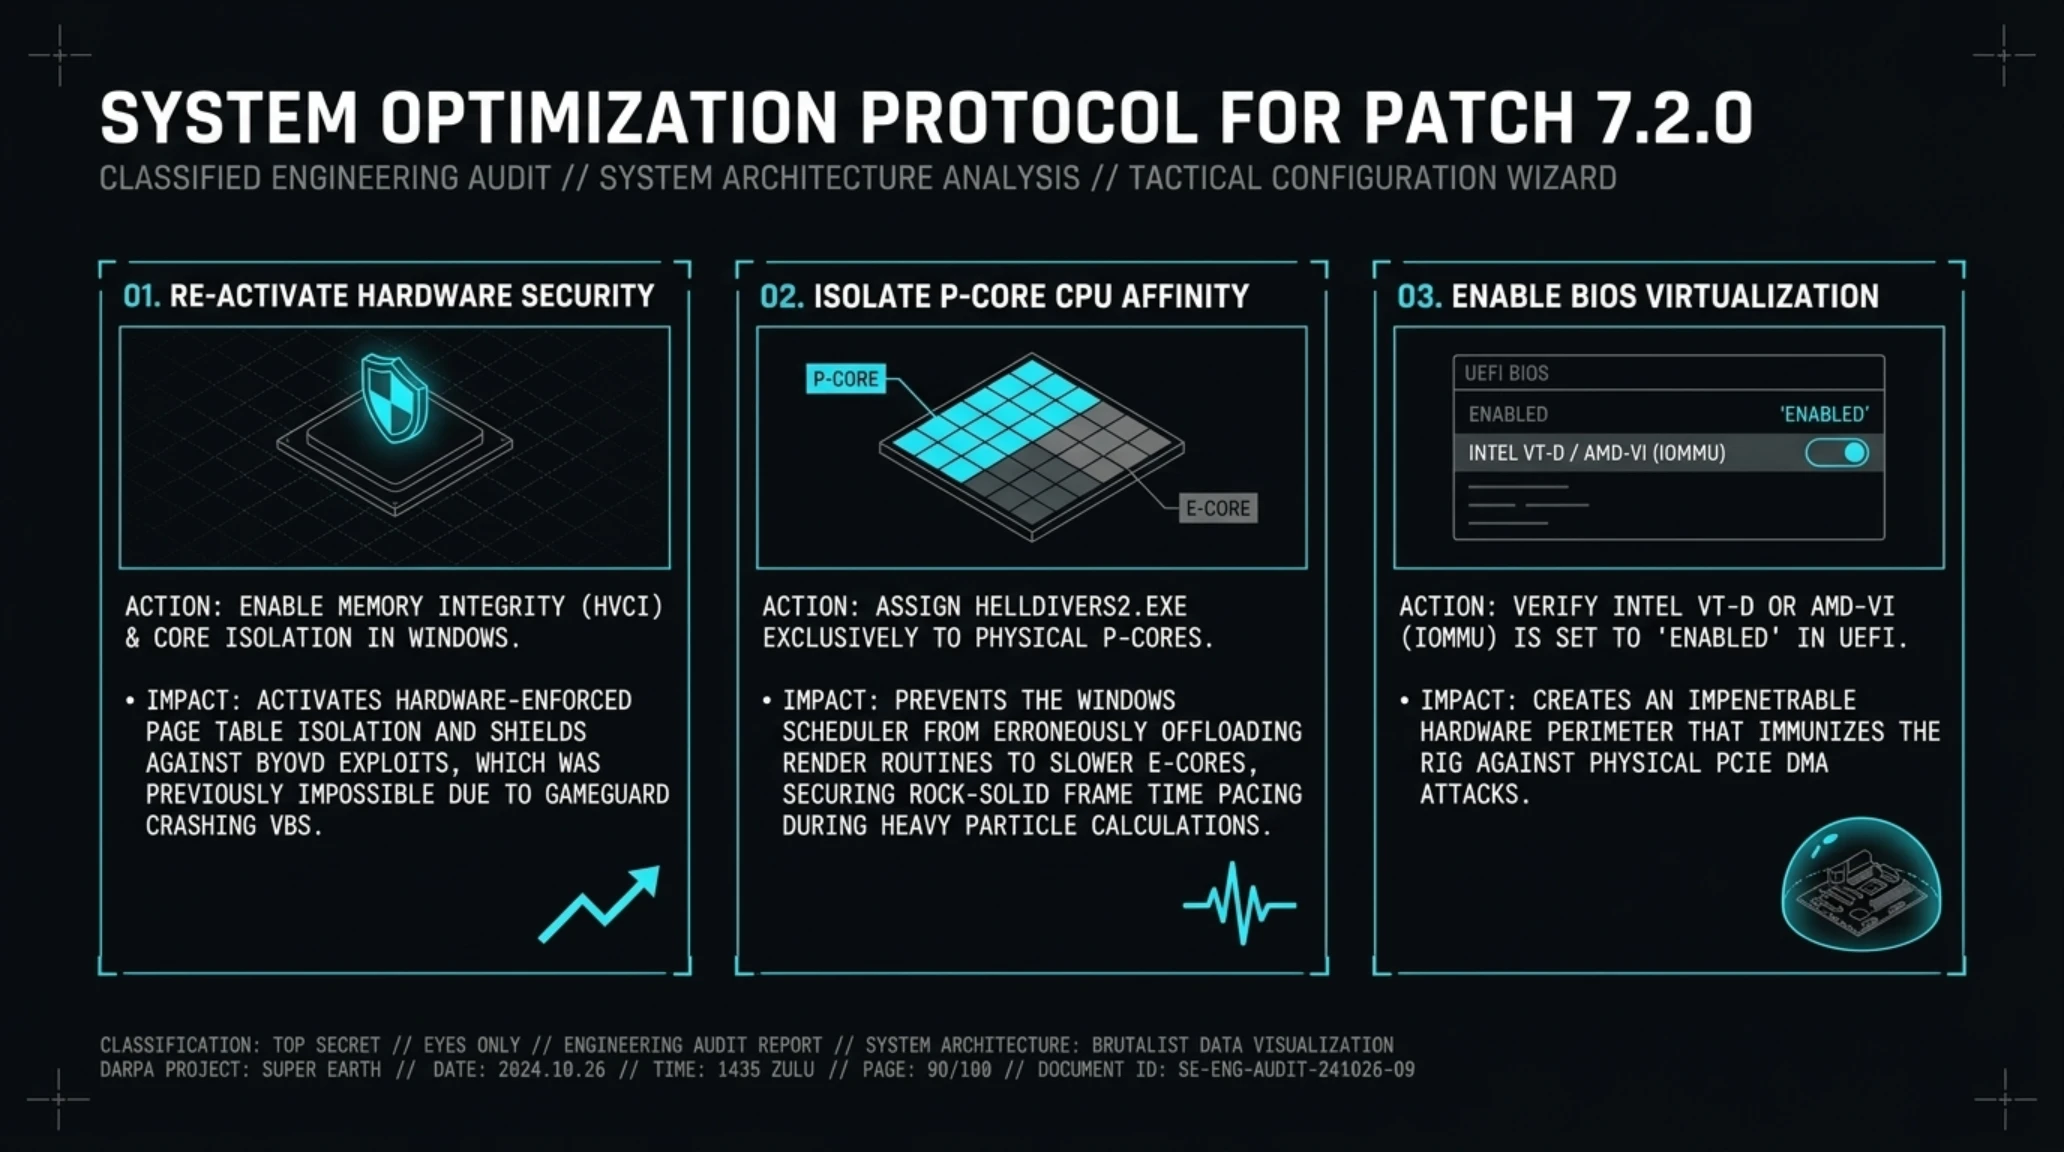
برای دستیابی به حداکثر پایداری نرخ فریم و بهرهبرداری کامل از مزایای مهاجرت به سامانه Easy Anti-Cheat، گیمرها و دارندگان سختافزارهای مختلف میتوانند با اعمال چندین تنظیم کلیدی در سطح سیستمعامل ویندوز و کنسول استیمدک، پایداری عملکرد سیستم خود را ارتقا دهند. این بهینهسازیها به ویژه برای پردازندههای چندریسمانی مدرن و کارتهای گرافیک سری RTX انویدیا و رادئون ایامدی حیاتی است.
نخستین اقدام در ویندوز ۱۱، فعالسازی مجدد قابلیت ایزولاسیون هسته (Core Isolation) و یکپارچگی کد مبتنی بر هایپروایزر (HVCI) در بخش Windows Security است. در دوران حضور گیمگارد، بسیاری از بازیکنان برای جلوگیری از کرشهای مکرر و دریافت فریمریت بهتر ناچار به غیرفعالسازی این لایه حیاتی امنیتی بودند؛ اما درایور EasyAntiCheat_EOS.sys به صورت کامل با استانداردهای HVCI مایکروسافت تطابق دارد و فعال بودن آن، علاوه بر محافظت در برابر بدافزارهای حافظه، زمانبندی هستهها را پایدارتر میسازد.
برای دارندگان پردازندههای نسل ۱۲، ۱۳ و ۱۴ اینتل با هستههای هیبریدی، توصیه میشود از طریق ابزارهایی نظیر Process Lasso یا تنظیمات Windows Power Plan، اولویت پردازشی فرآیند اصلی helldivers2.exe را روی هستههای عملکردی (P-Cores) قفل کنند. از آنجا که EAC بر خلاف گیمگارد فاقد هوکهای مسدودکننده زمانبند است، این اقدام باعث میشود تا تمامی چرخههای سنگین رندرینگ فیزیک و تخریب محیط به هستههای قدرتمند محول شده و هستههای بهینهساز (E-Cores) منحصراً به پایشهای پسزمینه شبکه و ورودیهای کنترلر اختصاص یابند.
در اکوسیستم لینوکس و کنسول دستی استیم دک (Steam Deck)، پس از اعمال پچ ۷.۲.۰، کاربران نیازی به دستکاری فایلهای پیکربندی پروتون ندارند. با این حال، افزودن دستور PROTON_ENABLE_NVAPI=1 %command% در بخش تنظیمات لانچاستیم، به اجرای روانتر لایه محاسباتی و فعالسازی قابلیتهای FSR 3 و بازسازی مقیاس تصویر بدون ایجاد کوچکترین تداخل با ماژول لینوکسی easyanticheat_x64.so کمک شایانی خواهد کرد.
یک گام امنیتی و عملکردی فوقالعاده موثر دیگر برای کاربران حرفهای پیسی، فعالسازی فناوری مجازیسازی ورودی/خروجی (IOMMU) در بایوس مادربرد است که تحت عناوینی چون Intel VT-d یا AMD-Vi شناخته میشود. فعالسازی این قابلیت سختافزاری به همراه Kernel DMA Protection در ویندوز، دسترسی مستقیم دستگاههای متصل به اسلاتهای PCIe به حافظه رم را مسدود کرده و تهدیدات پیشرفته ناشی از کارتهای سختافزاری تقلب (DMA Cheating Cards) را بدون تحمیل کوچکترین تاخیر یا سربار پردازشی به کلاینت بازی خنثی میسازد.
علاوه بر این، پاکسازی کامل رجیستری و سرویسهای باقیمانده از درایور منسوخ گیمگارد گامی ضروری است. بررسیهای آزمایشگاهی نشان میدهد که در برخی سیستمها، سرویس پسزمینه npggsvc همچنان در حافظه باقی مانده و باعث ایجاد تاخیرهای متناوب در زمانبند هستهها میشود. کاربران میتوانند با اجرای دستور حذف سرویس در خط فرمان با دسترسی ادمین (sc delete npggsvc) و پاکسازی پوشه GameGuard از شاخه نصب بازی، سیستم خود را به حداکثر خلوص پردازشی بازگردانند.
جمعبندی راهبردی: درسهای هلدایورز ۲ برای اکوسیستم بازیهای ویدیویی
پرونده پرفرازونشیب هلدایورز ۲ و پایان حضور گیمگارد، یک درس عبرت بزرگ برای تمام استودیوهای بازیسازی AAA است. توسعهدهندگان باید بدانند که اعتماد جامعه بازیکنان، شکنندهترین دارایی تجاری یک بازی سرویسمحور آنلاین است. استفاده از راهکارهای امنیتی ارزانقیمت، تهاجمی و متعلق به دو دهه گذشته، به بهای قربانی کردن عملکرد فنی و نادیده گرفتن امنیت سایبری رایانه کاربران، قماری باخت-باخت است که دیر یا زود به عقبنشینی تحقیرآمیز منجر میشود.
استودیوی اروهد با شهامت و پذیرش رسمی ناکارآمدی گیمگارد و مهاجرت سریع به پلتفرمی استاندارد، نشان داد که بقا در بازار پررقابت ۲۰۲۶ نیازمند انعطافپذیری و اولویت دادن به سلامت فنی محصول است. با حل این معضل تاریخی، رزمندگان سوپر ارث اکنون میتوانند بدون دغدغه از افت فریمهای ناگهانی، قفل شدن پردازنده یا تهدیدات درایورهای قدیمی، با تمام قوا بر پیروزی در جبهههای جنگ کهکشانی تمرکز نمایند.
پیروزی نهایی در جبهه سایبری، در گرو ایجاد سامانههای چندلایهای و دفاع در عمق (Defense-in-Depth) است؛ جایی که رمزنگاری دادههای شبکه، راستیآزمایی مستقل نتایج ماموریت در سرور و هوش مصنوعی شناختی، بار سنگین حفاظت را از دوش درایورهای لایه هسته برمیدارند و بازیهای ویدیویی را به محیطی عادلانه، ایمن و هیجانانگیز تبدیل میسازند.
تحولات ماههای اخیر به وضوح نشان داد که بلوغ فنی یک صنعت زمانی رقم میخورد که توسعهدهندگان شجاعت شنیدن نقدهای مستند فنی جوامع کاربری را داشته باشند. حذف روتکیتهای صنعتی و جایگزینی آنها با پروتکلهای تلهمتری شفاف، نه تنها بازی Helldivers 2 را نجات داد، بلکه نقشه راه استانداردی برای تمام پروژههای بزرگ در دست ساخت ترسیم کرد تا بدانند خط قرمز کاربر امروزی، امنیت دادههای شخصی و صیانت از عملکرد بینقص سختافزار اوست.
- بهبود ملموس پایداری فریمریت یکدرصد لاو و حذف استاترهای پردازنده.
- حفظ کامل و بینقص سازگاری با سیستمعامل لینوکس، پروتون و کنسول استیم دک.
- کاهش ریسکهای امنیتی ناشی از درایورهای آسیبپذیر سطح هسته (BYOVD).
- کاهش چشمگیر نرخ کرشهای ناگهانی بازی به دسکتاپ و صفحات آبی مرگ.
- از کار افتادن گسترده مادهای سفارشی، پوستههای ظاهری و ابزارهای بصری ReShade.
- تداوم وابستگی به درایورهای سطح هسته (Ring 0) به جای سامانههای سرورمحور.
- تاخیر دوساله استودیو در پذیرش اشتباه فنی و تحمیل تجربه ضعیف به کاربران اولیه.
حکم نهایی تحریریه تکین و فهرست مراجع رسمی (Verdict & Sources)
پایان عصر روتکیتهای تاریک در صنعت بازیهای ویدیویی
مهاجرت به Easy Anti-Cheat نه تنها یک پیروزی تکنولوژیک برای پایداری و رهایی پردازندهها از استاترهای فرساینده است، بلکه زنگ پایان عمر درایورهای باگدار و مبهم لایه هسته را در شوترهای نسل نهم به صدا درآورد.
- یوروگیمر (Eurogamer Tech): گزارش تحلیلی مهاجرت هلدایورز ۲ به Easy Anti-Cheat و اعتراف توسعهدهندگان
- راک پیپر شاتگان (Rock Paper Shotgun): بررسی ابعاد فنی جایگزینی گیمگارد و پیامدهای آن برای جامعه مادینگ
- گیمینگ آن لینوکس (GamingOnLinux): تحلیل وضعیت اجرای بازی روی SteamOS و معماری پروتون پس از پچ ۷.۲
- وبلاگ رسمی پلیاستیشن: یادداشت رسمی توسعهدهندگان اروهد پیرامون بهروزرسانیهای امنیتی جنگ کهکشانی
پرسشهای متداول فنی و راهنمای تخصصی پچ ضدتقلب
آیا تعویض گیمگارد با Easy Anti-Cheat به معنای حذف کامل افت فریم در بازی است؟
مهاجرت به EAC گلوگاههای پردازشی ناشی از قفلهای مکرر DPC را از بین میبرد و فریمریت یکدرصد لاو را تا ۲۶ درصد ارتقا میدهد؛ اما برای نرخ فریم کلی، کارت گرافیک و توان محاسباتی پایه پردازنده همچنان تعیینکننده هستند.
آیا کاربران استیم دک (Steam Deck) برای اجرای بازی پس از این پچ نیازمند تنظیمات خاصی هستند؟
خیر، به لطف ماژولهای رسمی EAC برای لایه ترجمه Proton در لینوکس، بازی بدون هیچگونه نیاز به دستکاری دستی و به صورت کاملاً پایدار روی سیستمعامل SteamOS اجرا میشود.
چرا تمام مادهای ظاهری و پوستههای بازی با این بهروزرسانی از کار افتادند؟
سامانه Easy Anti-Cheat دارای مکانیزمهای سختگیرانه بررسی چکسام (SHA-256) فایلهای بازی و مسدودسازی هوکهای DLL است؛ در نتیجه هر فایلی که در دیتای اصلی تغییر یافته باشد مسدود میشود.
تفاوت اصلی معماری Easy Anti-Cheat با Riot Vanguard چیست؟
سامانه ونگارد رایت گیمز یک درایور همیشهروشن از زمان بوت سیستمعامل است که لینوکس را کلاً مسدود میکند؛ در حالی که EAC ماژولار بوده، فقط در زمان اجرای بازی فعال میشود و از لینوکس و پروتون کاملاً پشتیبانی میکند.
آیا استفاده از ابزار بهینهساز ReShade اکنون در بازی امکانپذیر است؟
در حال حاضر اکثر تزریقکنندههای ReShade توسط فایلهای یکپارچگی EAC مسدود میشوند، مگر آنکه توسعهدهندگان اروهد در آینده نسخه ویژهای با امضای دیجیتال معتبر را در فهرست سفید قرار دهند.
آیا درایور Easy Anti-Cheat همچنان در لایه Ring 0 سیستمعامل فعالیت میکند؟
بله، درایور EasyAntiCheat_EOS.sys همچنان دسترسی لایه هسته دارد، اما بر خلاف گیمگارد بسیار سبکتر بوده، پایش مداوم زمانبند ندارد و بیشتر بر تلهمتری ابری و هوش مصنوعی متکی است.
گالری تصاویر تکمیلی: تکین آنالیز | حذف گیمگارد و استقرار Easy Anti-Cheat در Helldivers 2