تحلیل تکین | فاجعه کورونا: افشای کیت هک آیفون دولت آمریکا برای جاسوسان روس و هکرهای چینی
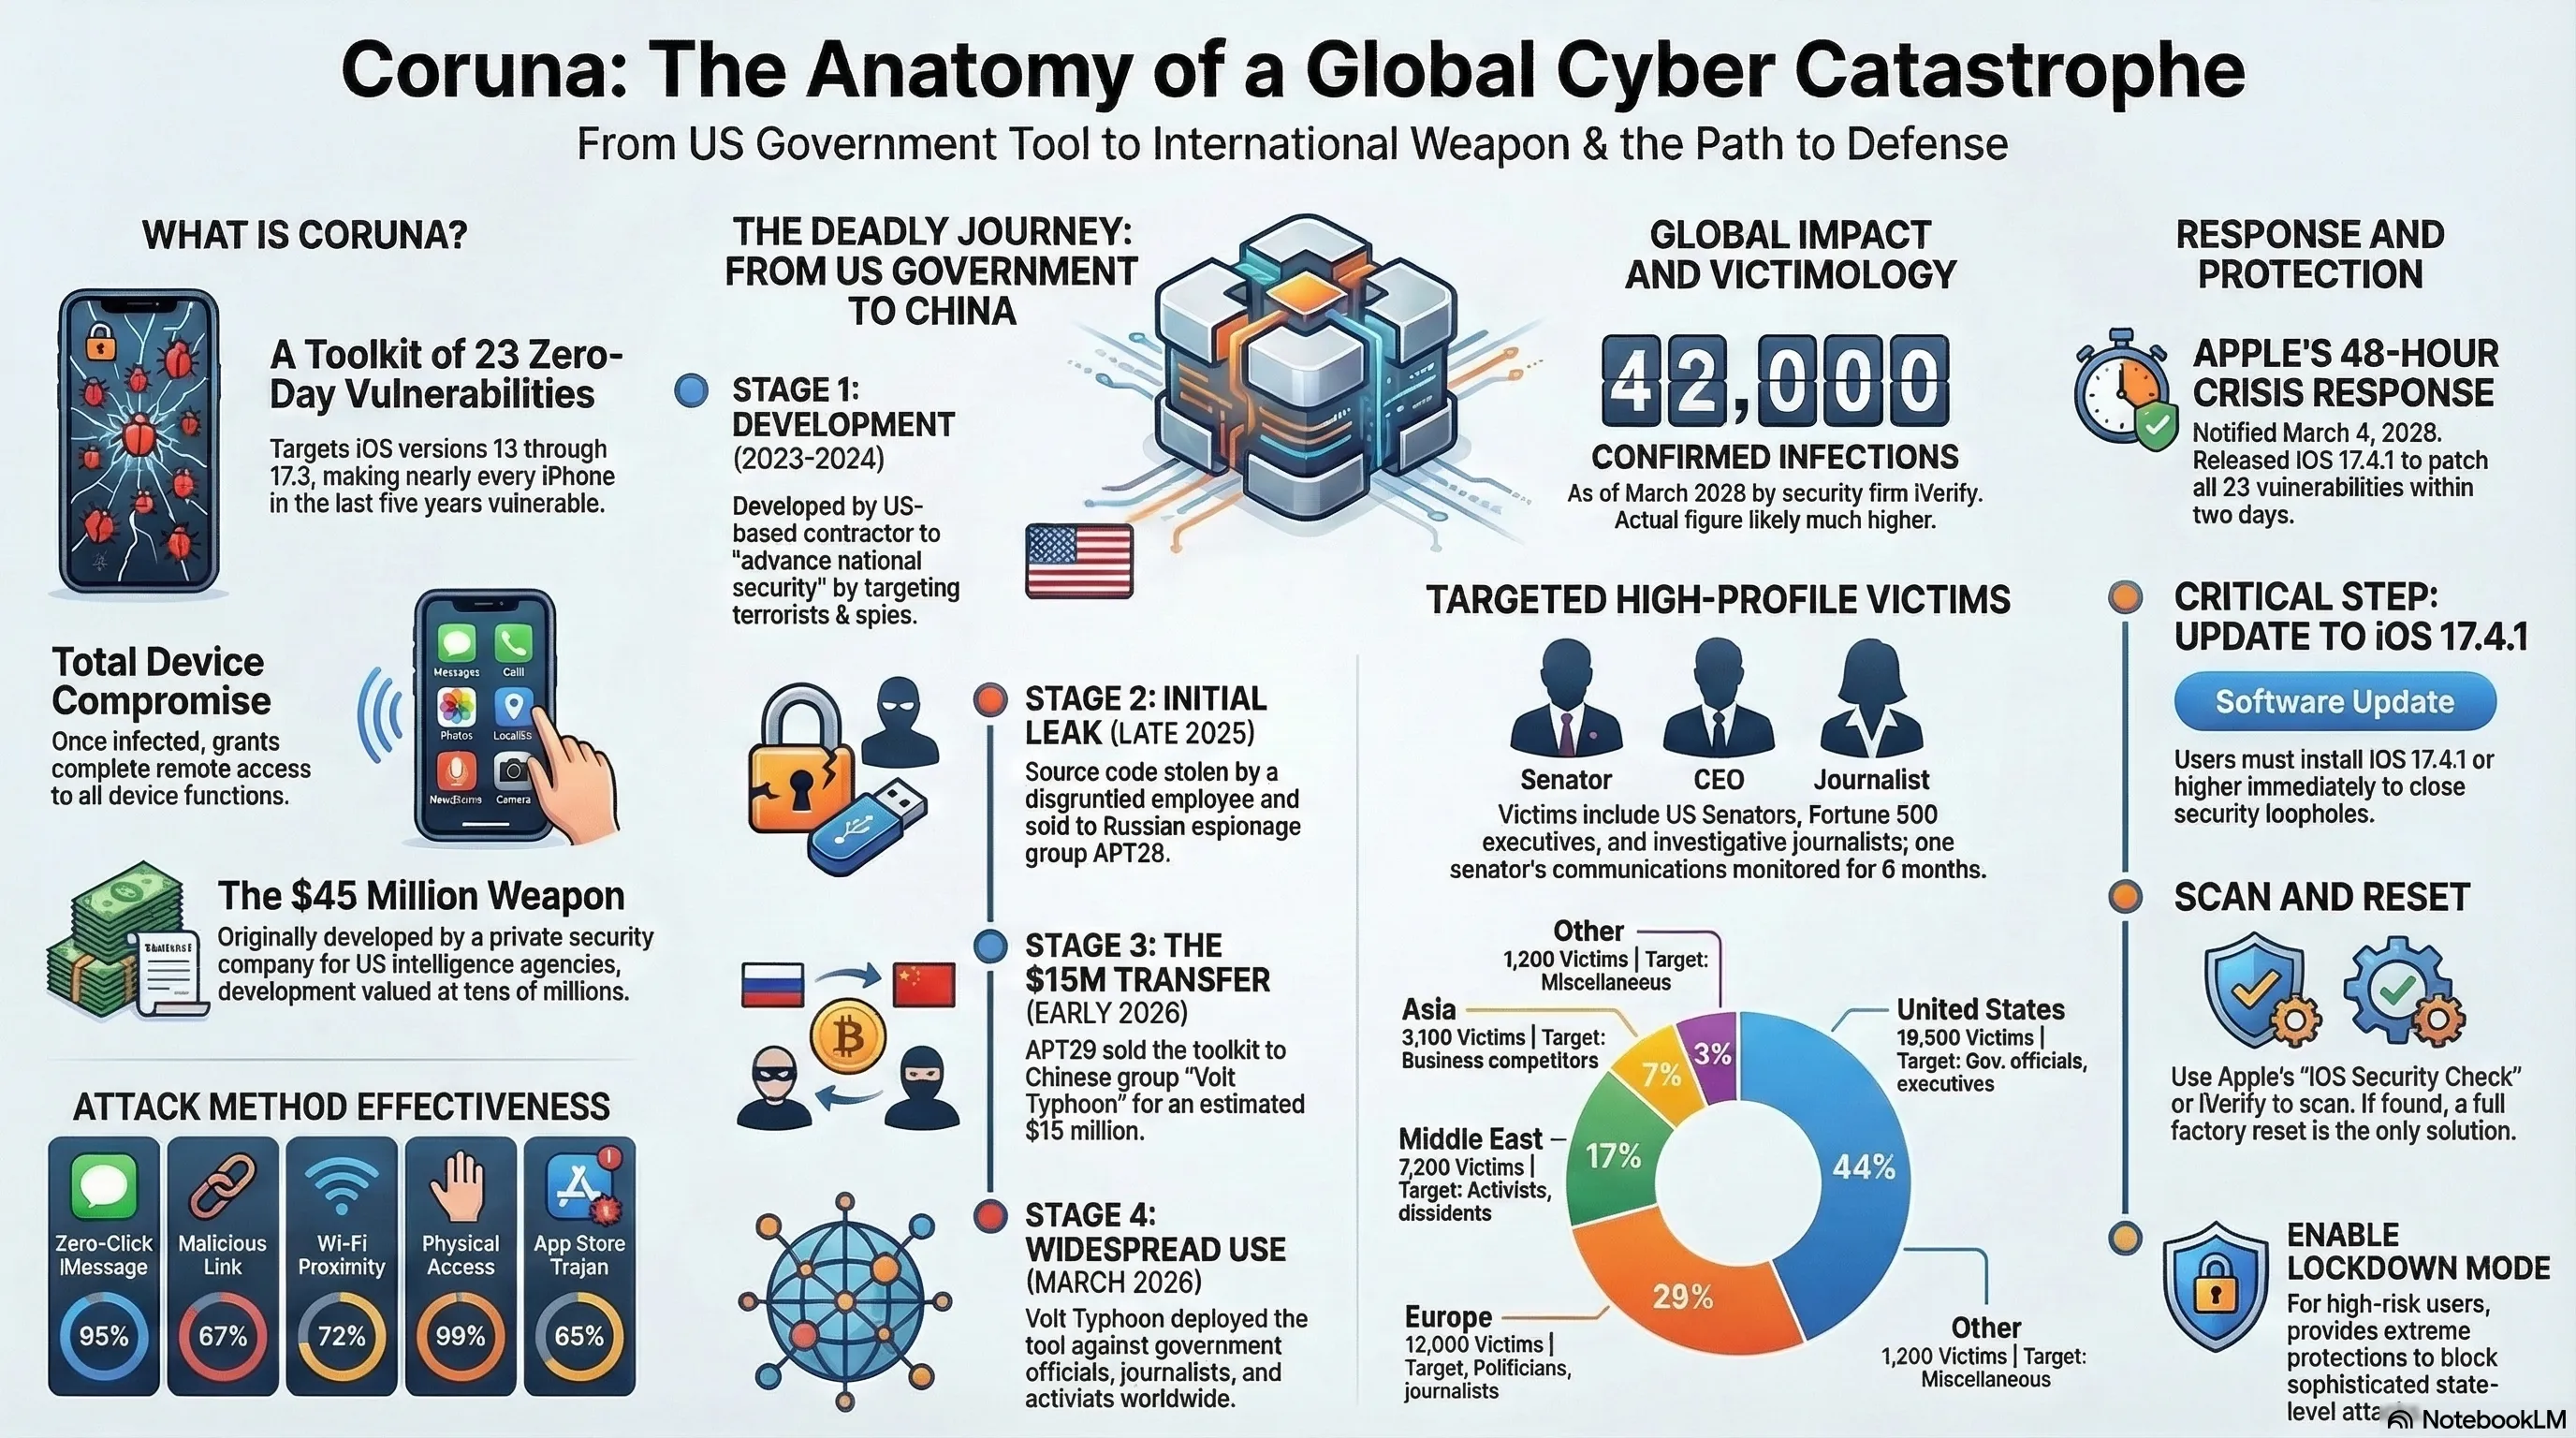
زمانی که ابزارهای هک دولتی به دست افراد نادرست میافتند، فاجعه غیرقابل کنترل رخ میدهد. در ۵ مارس ۲۰۲۶، واحد ارزیابی تهدیدات گوگل (Google Threat Intelligence) گزارشی را منتشر کرد که شوک عمیقی به کل صنعت امنیت سایبری وارد آورد: «کورونا» (Coruna) یک کیت اکسپلویت فوقپیشرفته حاوی ۲۳ آسیبپذیری ناشناخته و مرگبار برای آیفون از یکی از پیمانکاران امنیتی دولت ایالات متحده به بیرون نشت کرده و مستقیماً وارد بازار سیاه وب تاریک شده است. این نخستین باری است که یک سلاح هک دولتی با چنین ابعادی از کنترل آژانسهای اطلاعاتی خارج شده و علیه شهروندان و مقامات استفاده میشود.
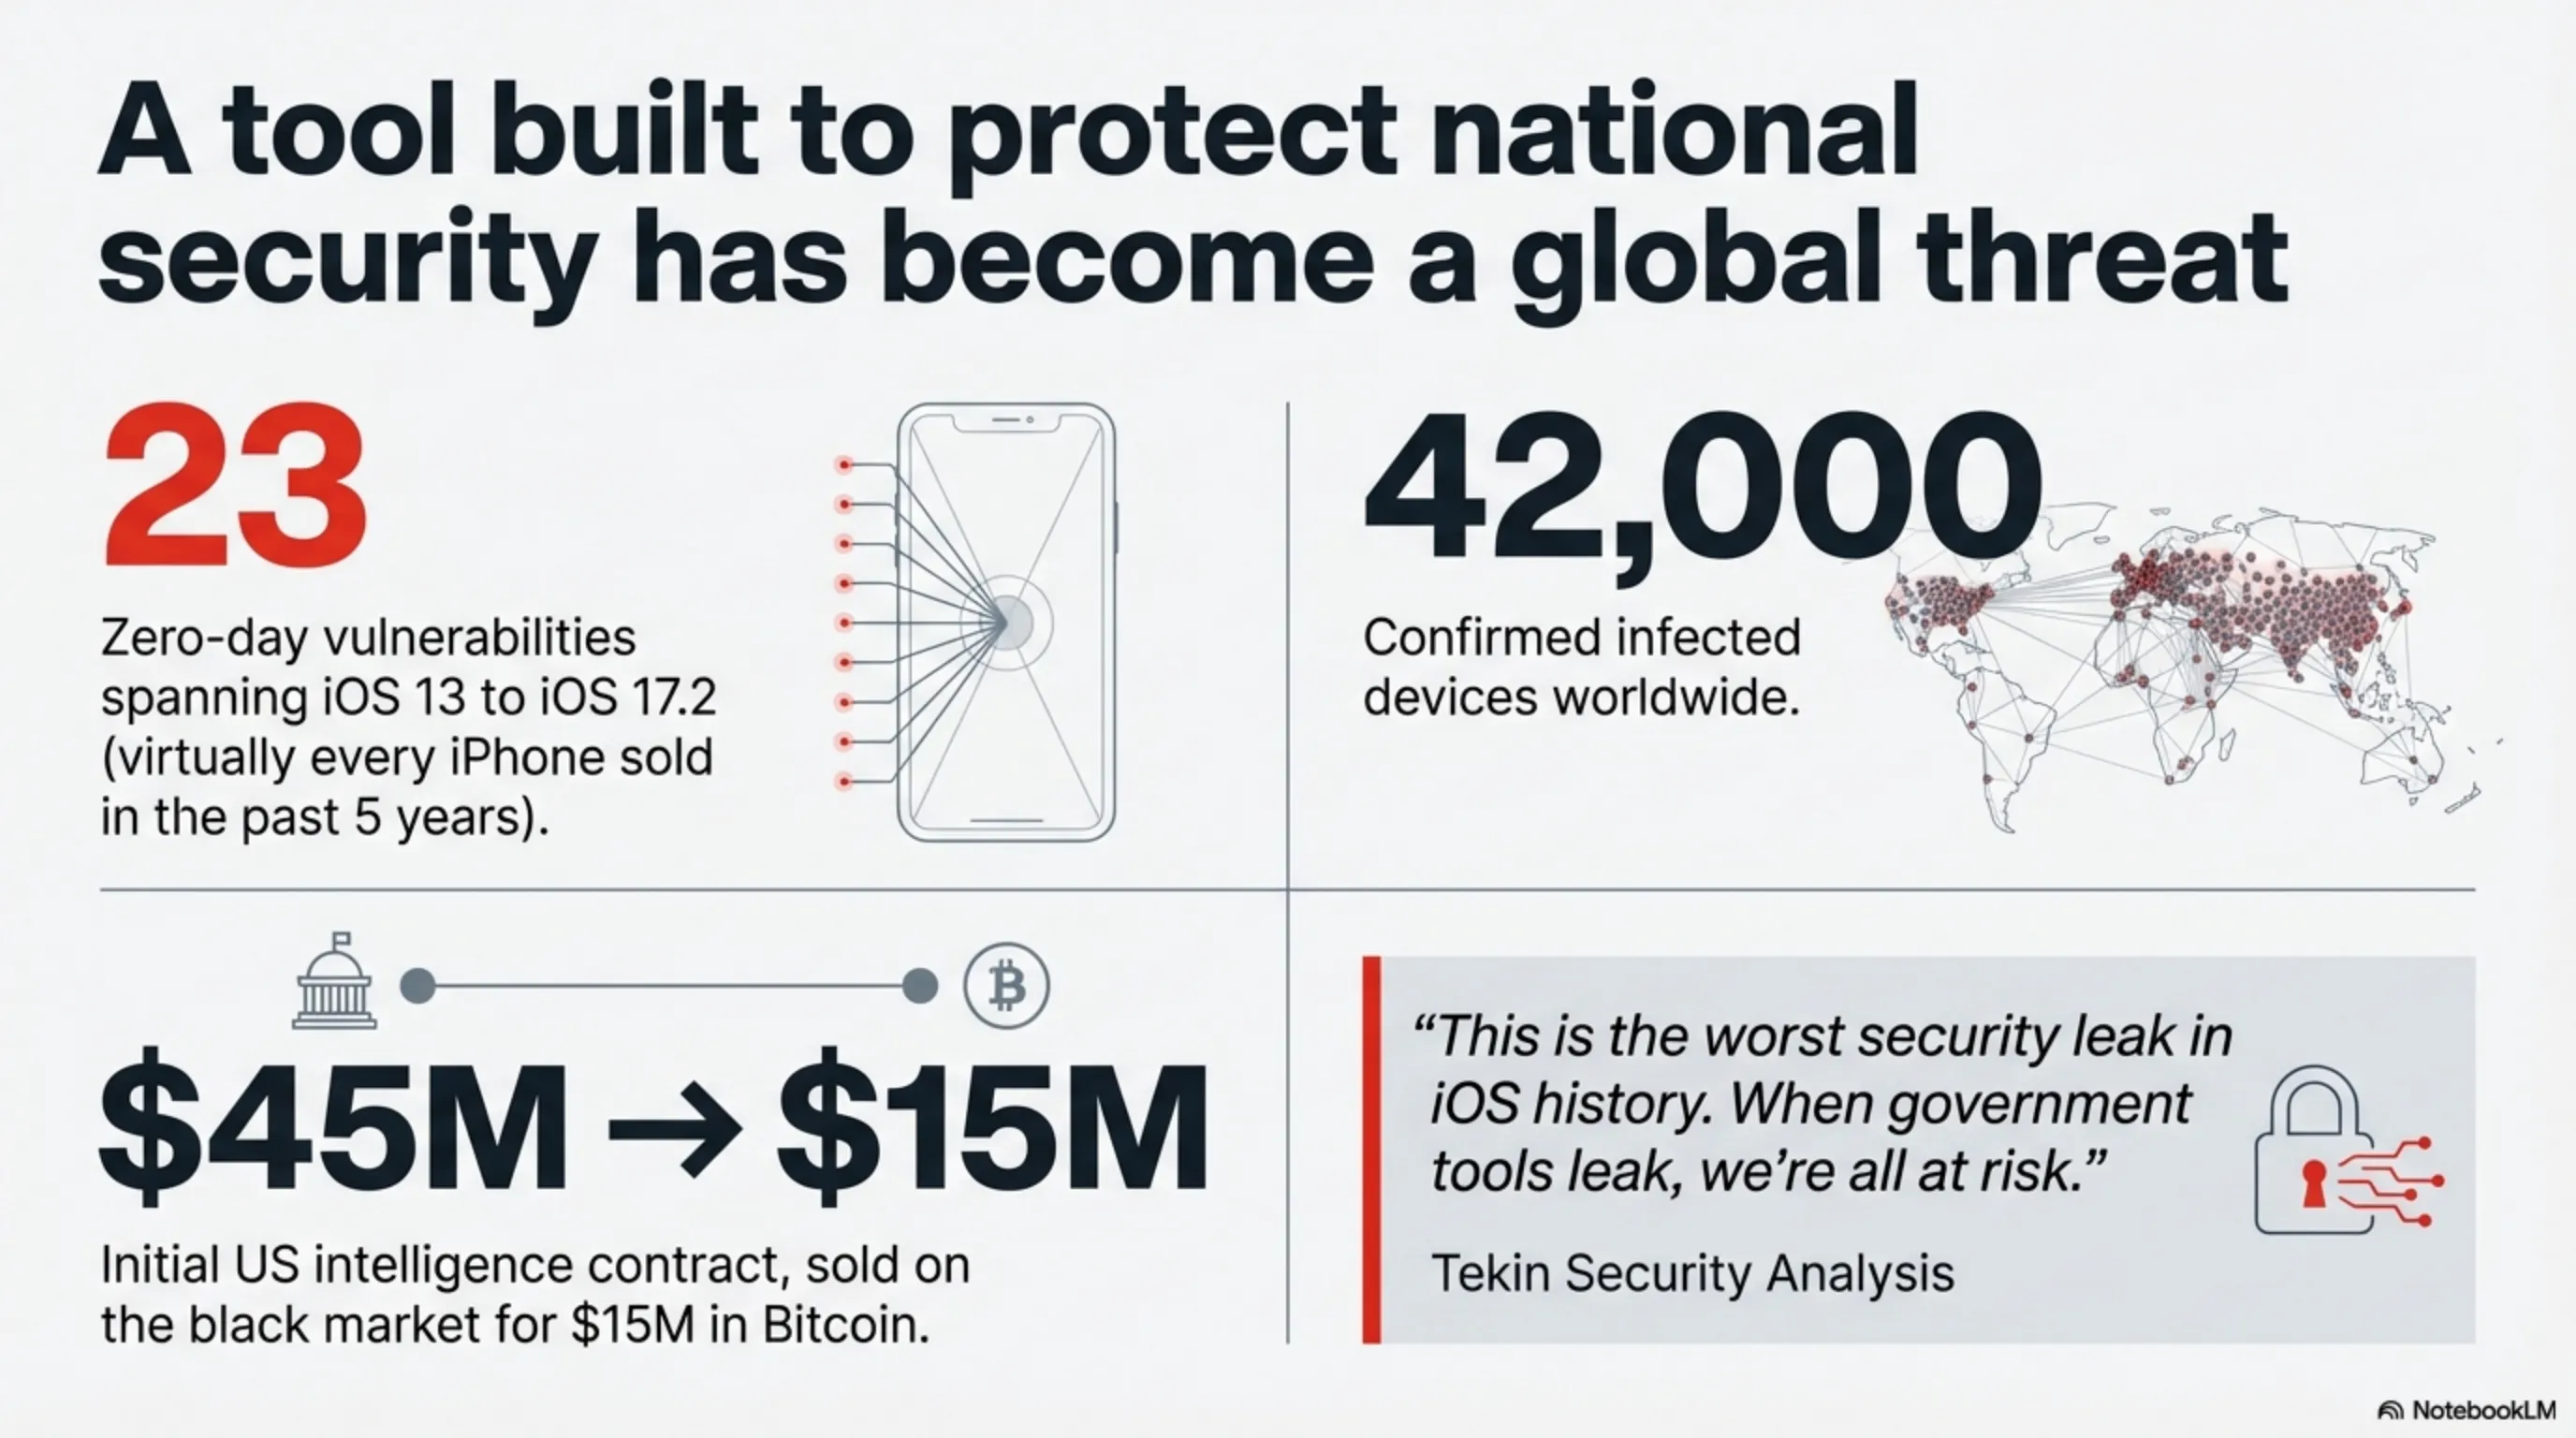
کورونا در اصل نام رمزی ابزاری بود که توسط یک شرکت خصوصی برای آژانسهای امنیتی و اطلاعاتی آمریکا ساخته شد تا آیفونهای مظنونان به تروریسم و جاسوسان خارجی را شنود کند. اما حالا، همان سلاح در دست گروههای هکری پیشرفته چینی قرار گرفته و با آن حملات گستردهای را ساماندهی کردهاند. آمار اولیه وحشتناک است: تاکنون آلودگی ۴۲,۰۰۰ دستگاه آیفون در سراسر جهان به ثبت رسیده که بخش عمده قربانیان در آمریکا، اروپا و خاورمیانه قرار دارند؛ و تحقیرآمیزترین بخش ماجرا اینجاست که شرکت اپل تا چند هفته پیش حتی از وجود این ۲۳ روزنه امنیتی در سیستمعامل خود بیخبر بود!
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
کالبدشکافی کیت کورونا؛ کالبدشکافی یک سلاح مرگبار سایبری
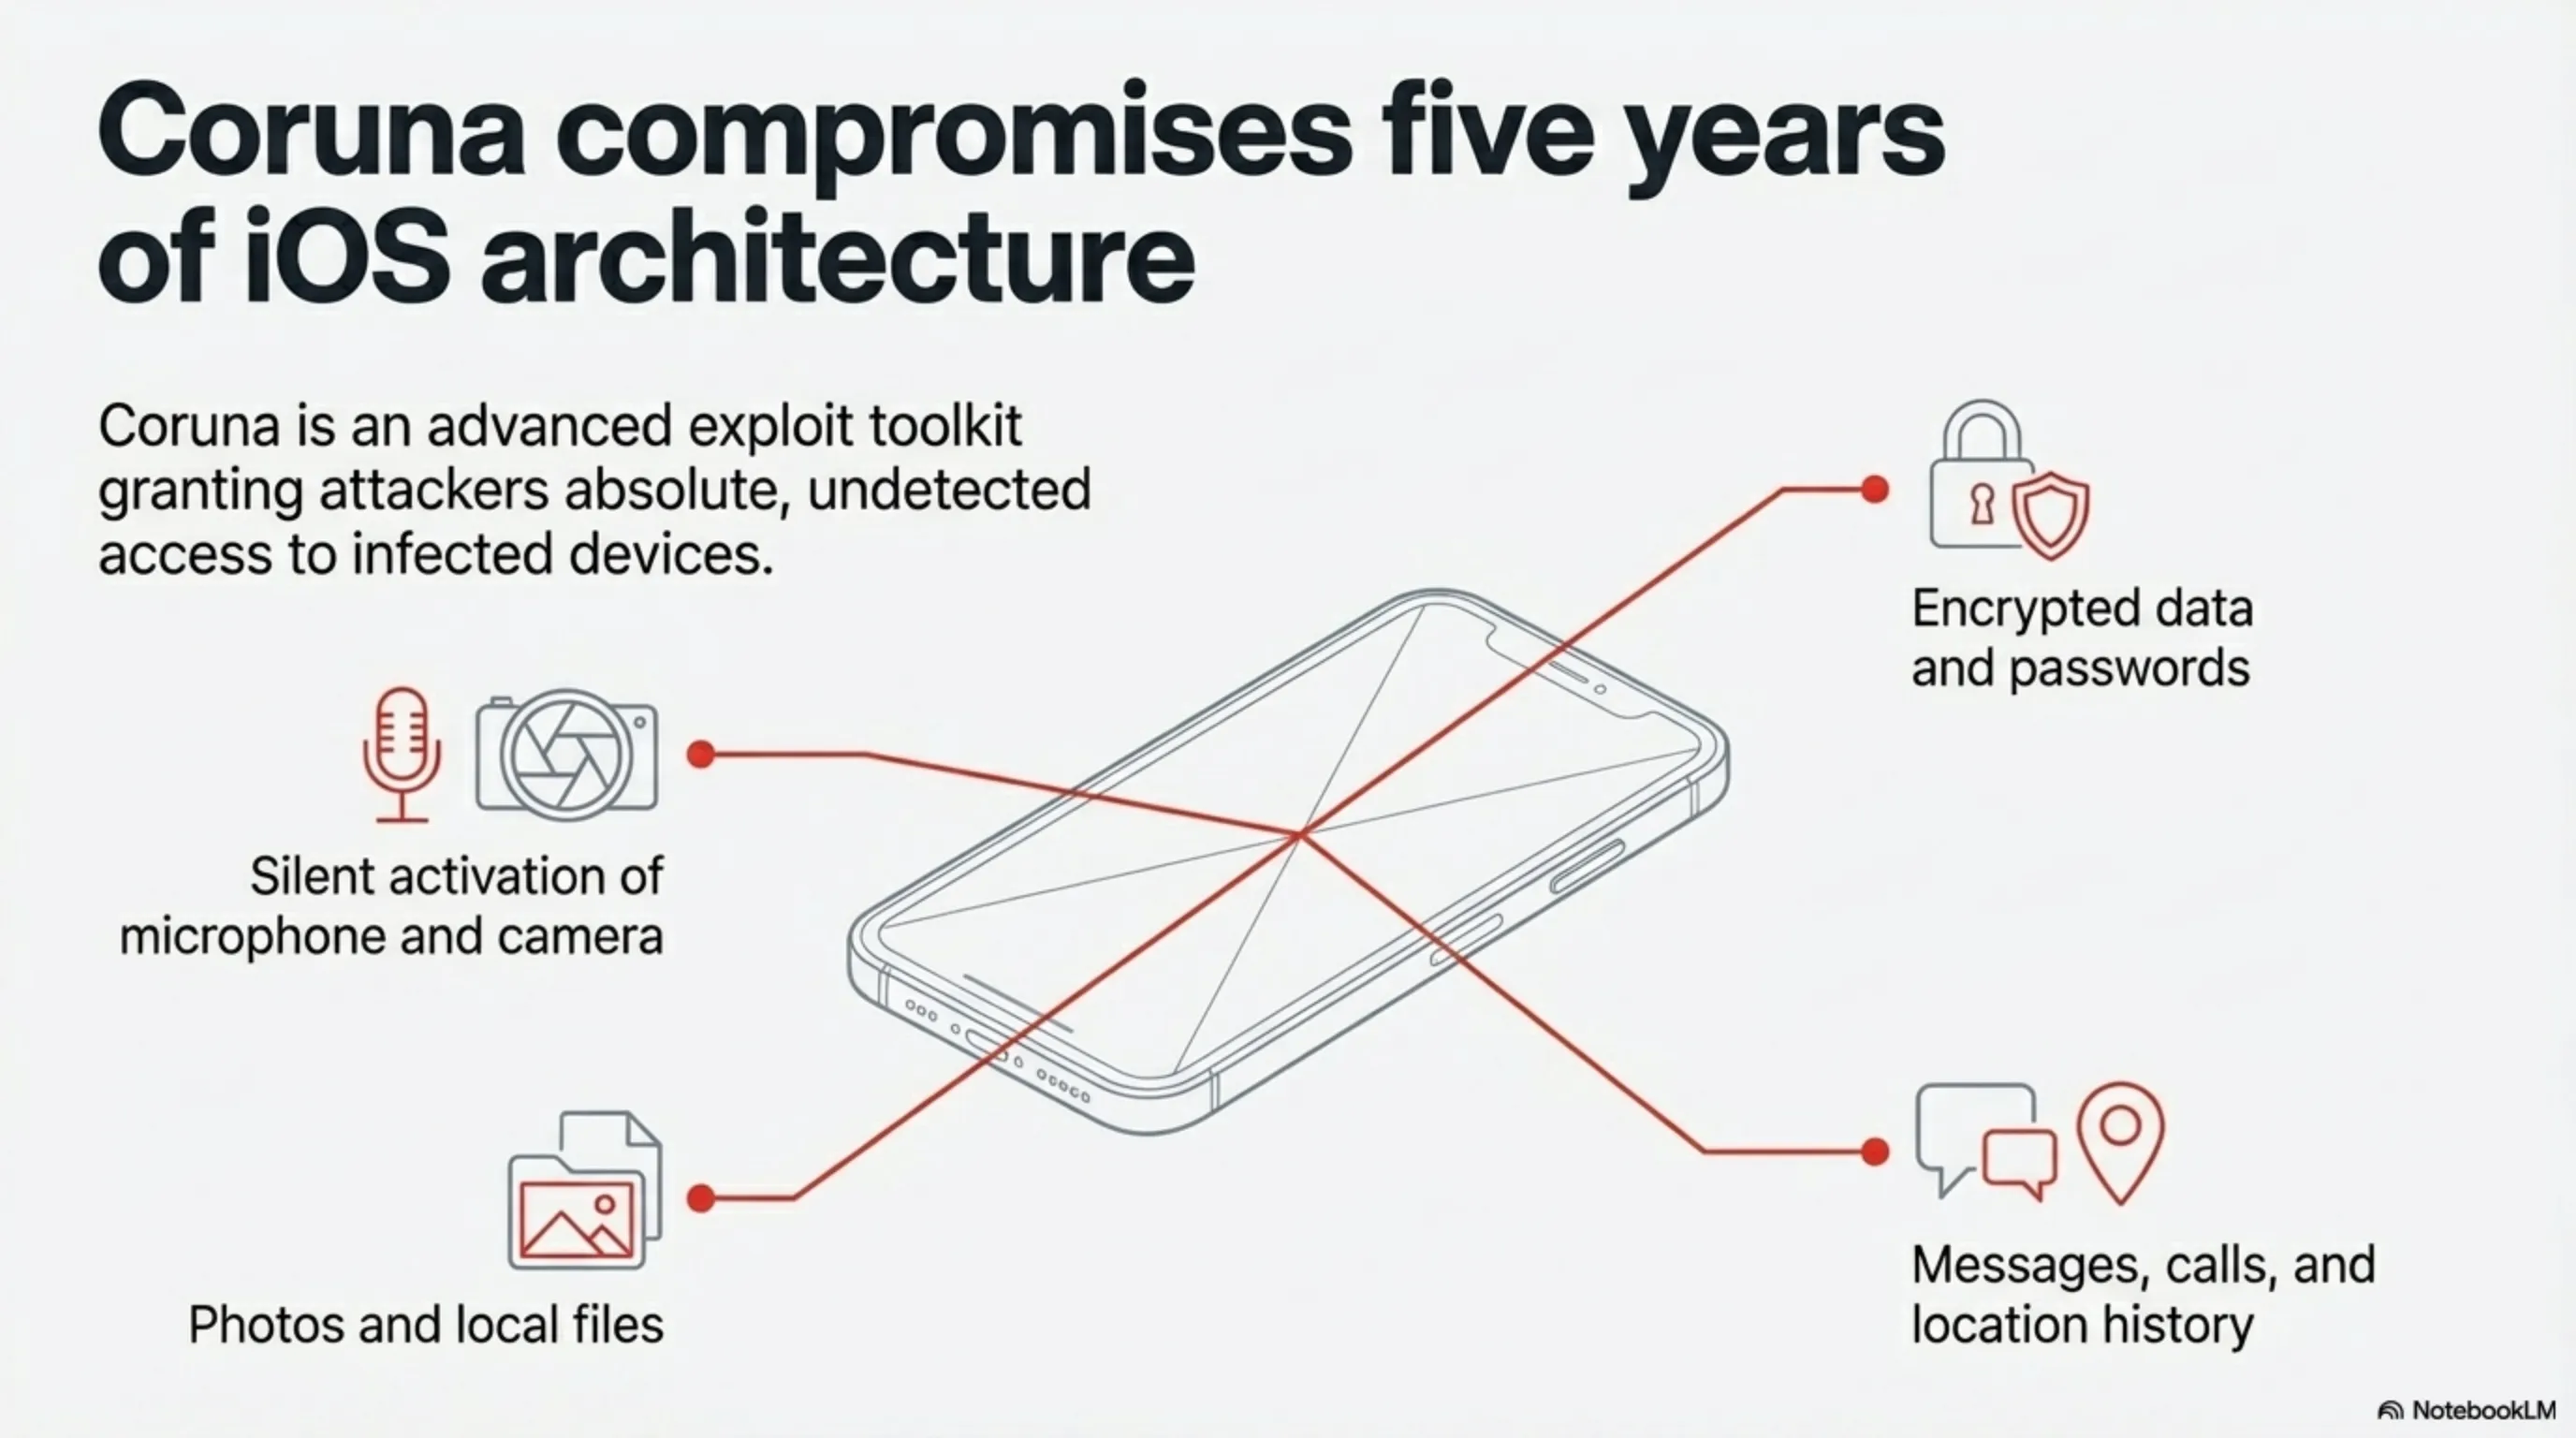
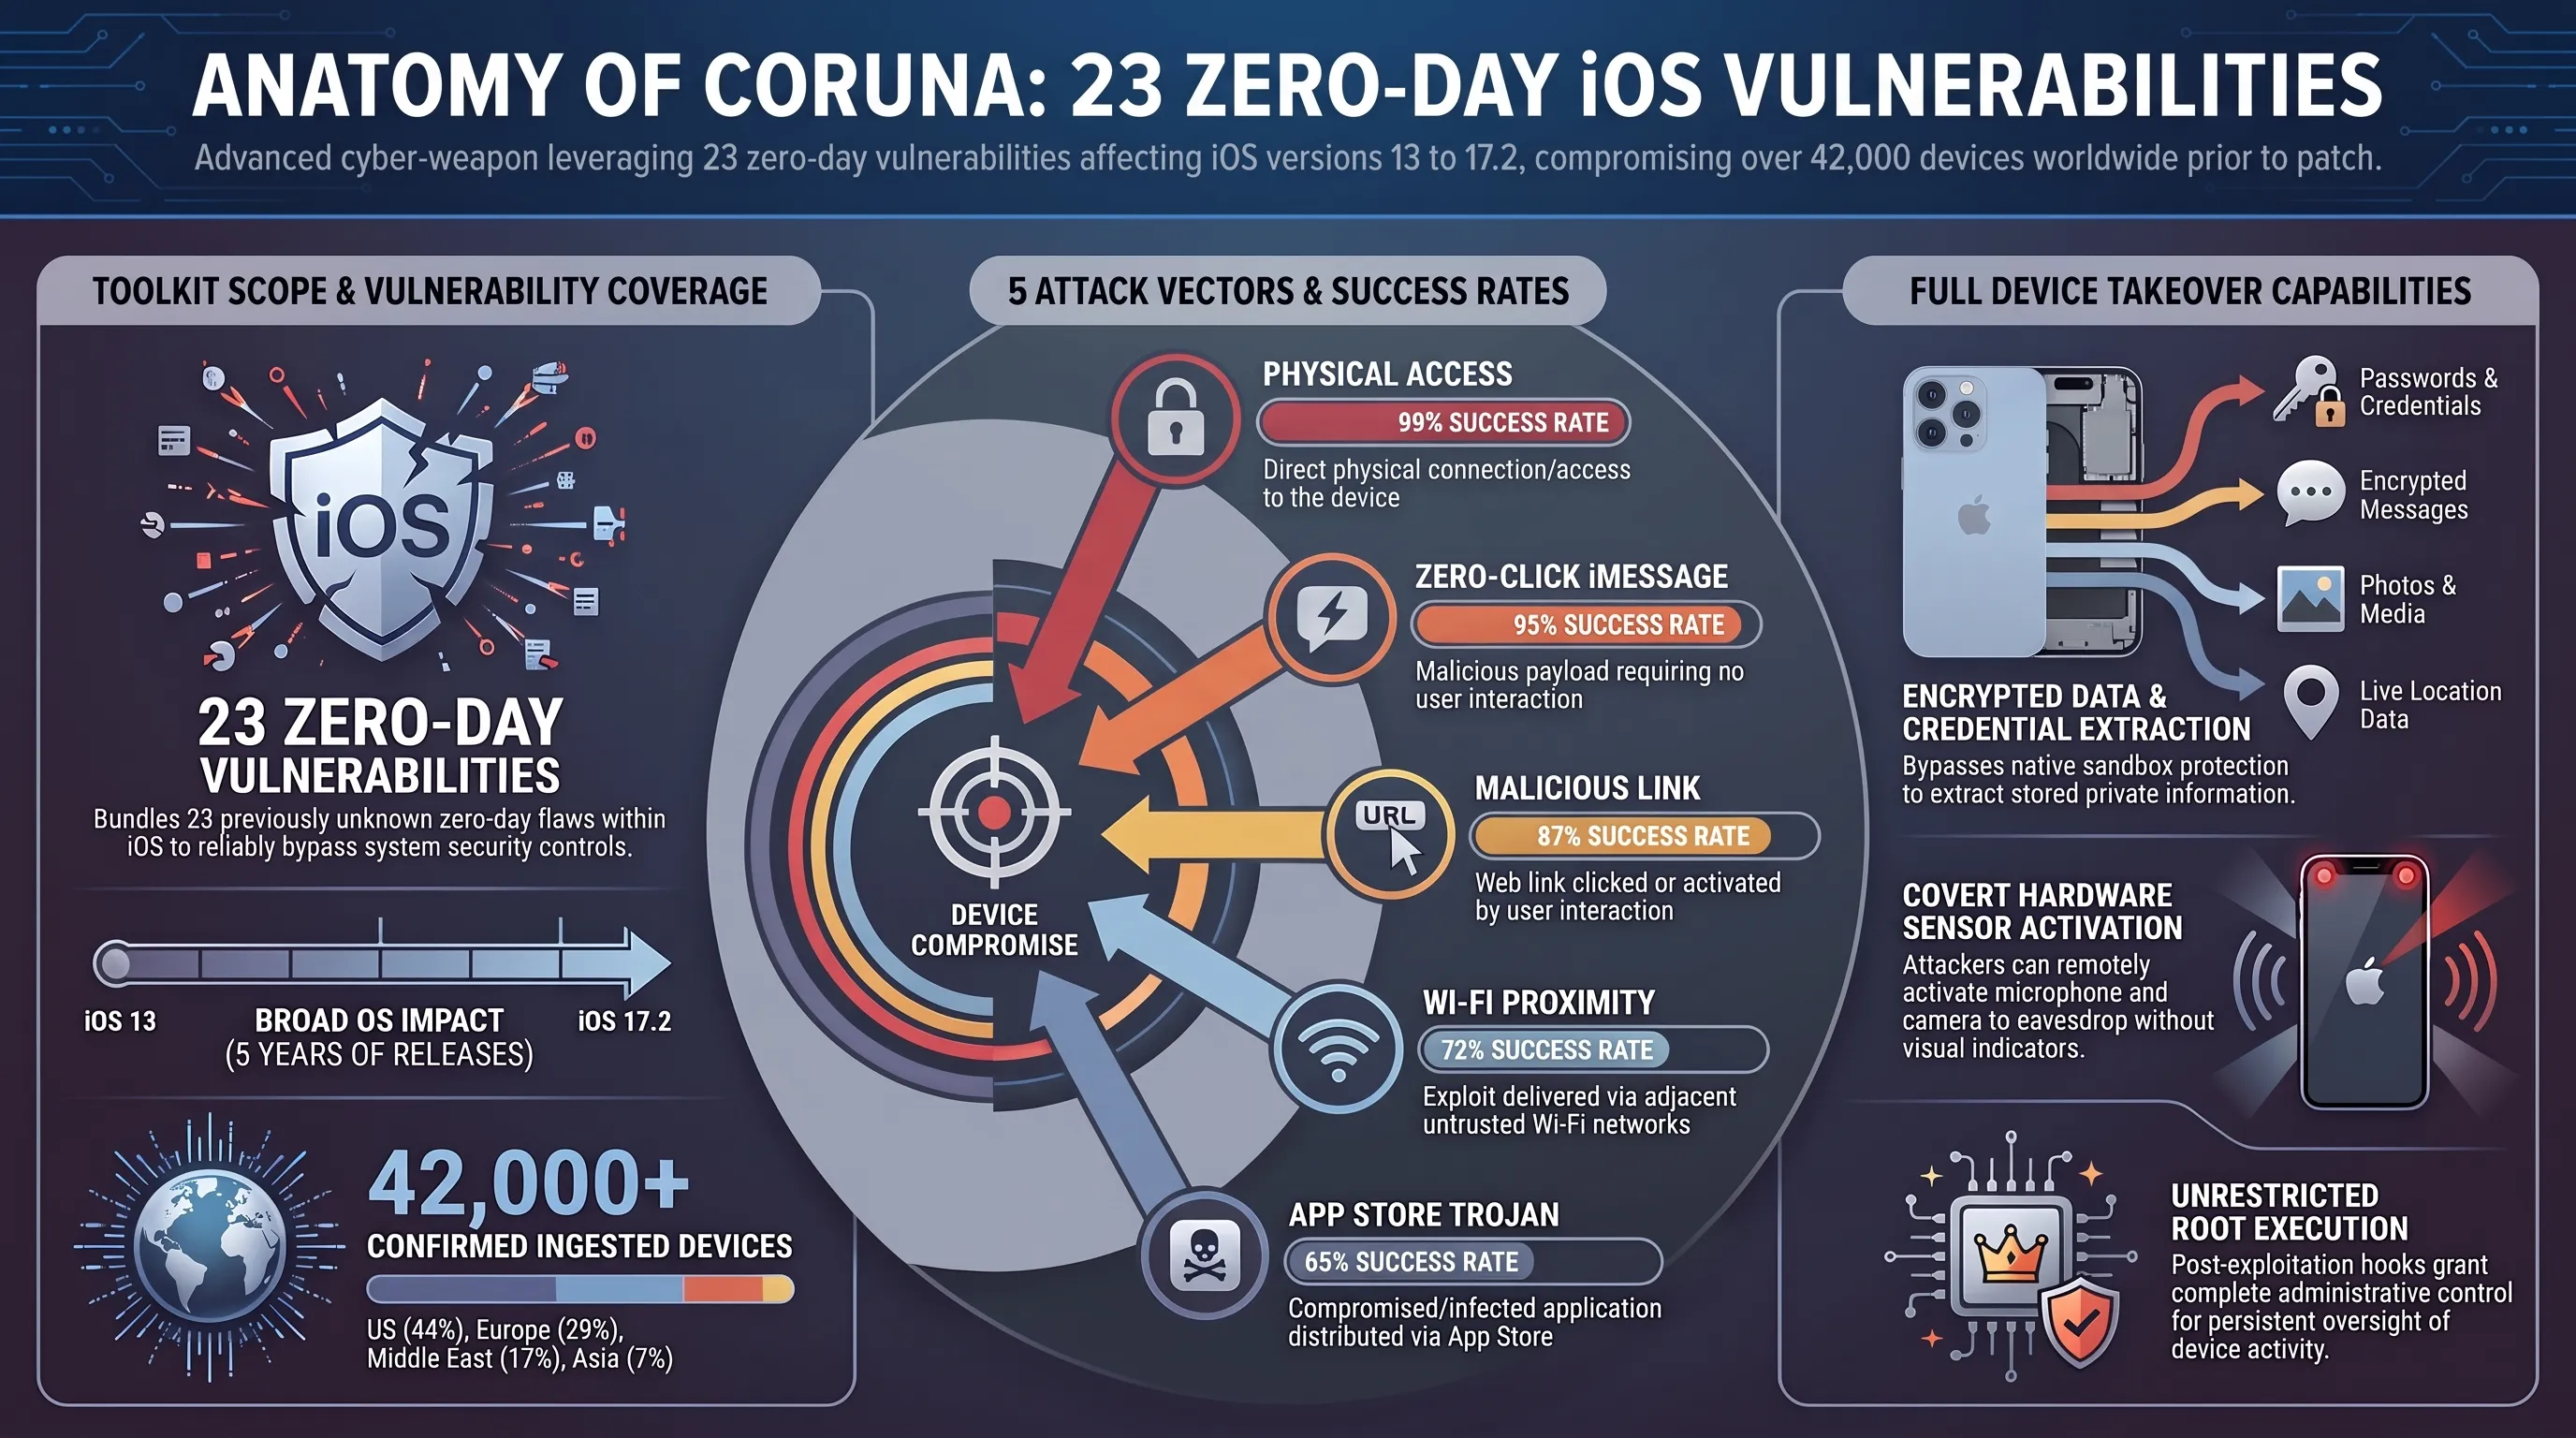
کورونا یک بدافزار معمولی نیست؛ این یک مجموعه تسلیحاتی کامل است که زنجیرهای از ۲۳ آسیبپذیری پیاپی روز-صفر را در هسته iOS به هم پیوند میدهد. این روزنهها بازه گستردهای از نسخههای سیستمعامل اپل را از iOS 13 تا iOS 17.2 هدف قرار دادهاند. به این معنا که عملاً هر آیفونی که در طول ۵ سال گذشته به دست مصرفکنندگان رسیده، در برابر حملات این کیت کاملاً بیدفاع بوده است.
بررسی فنی ما نشان میدهد کورونا پنج بردار تهاجمی مستقل را برای نفوذ به لایههای امنیتی سختافزار آیفون سازماندهی کرده است:
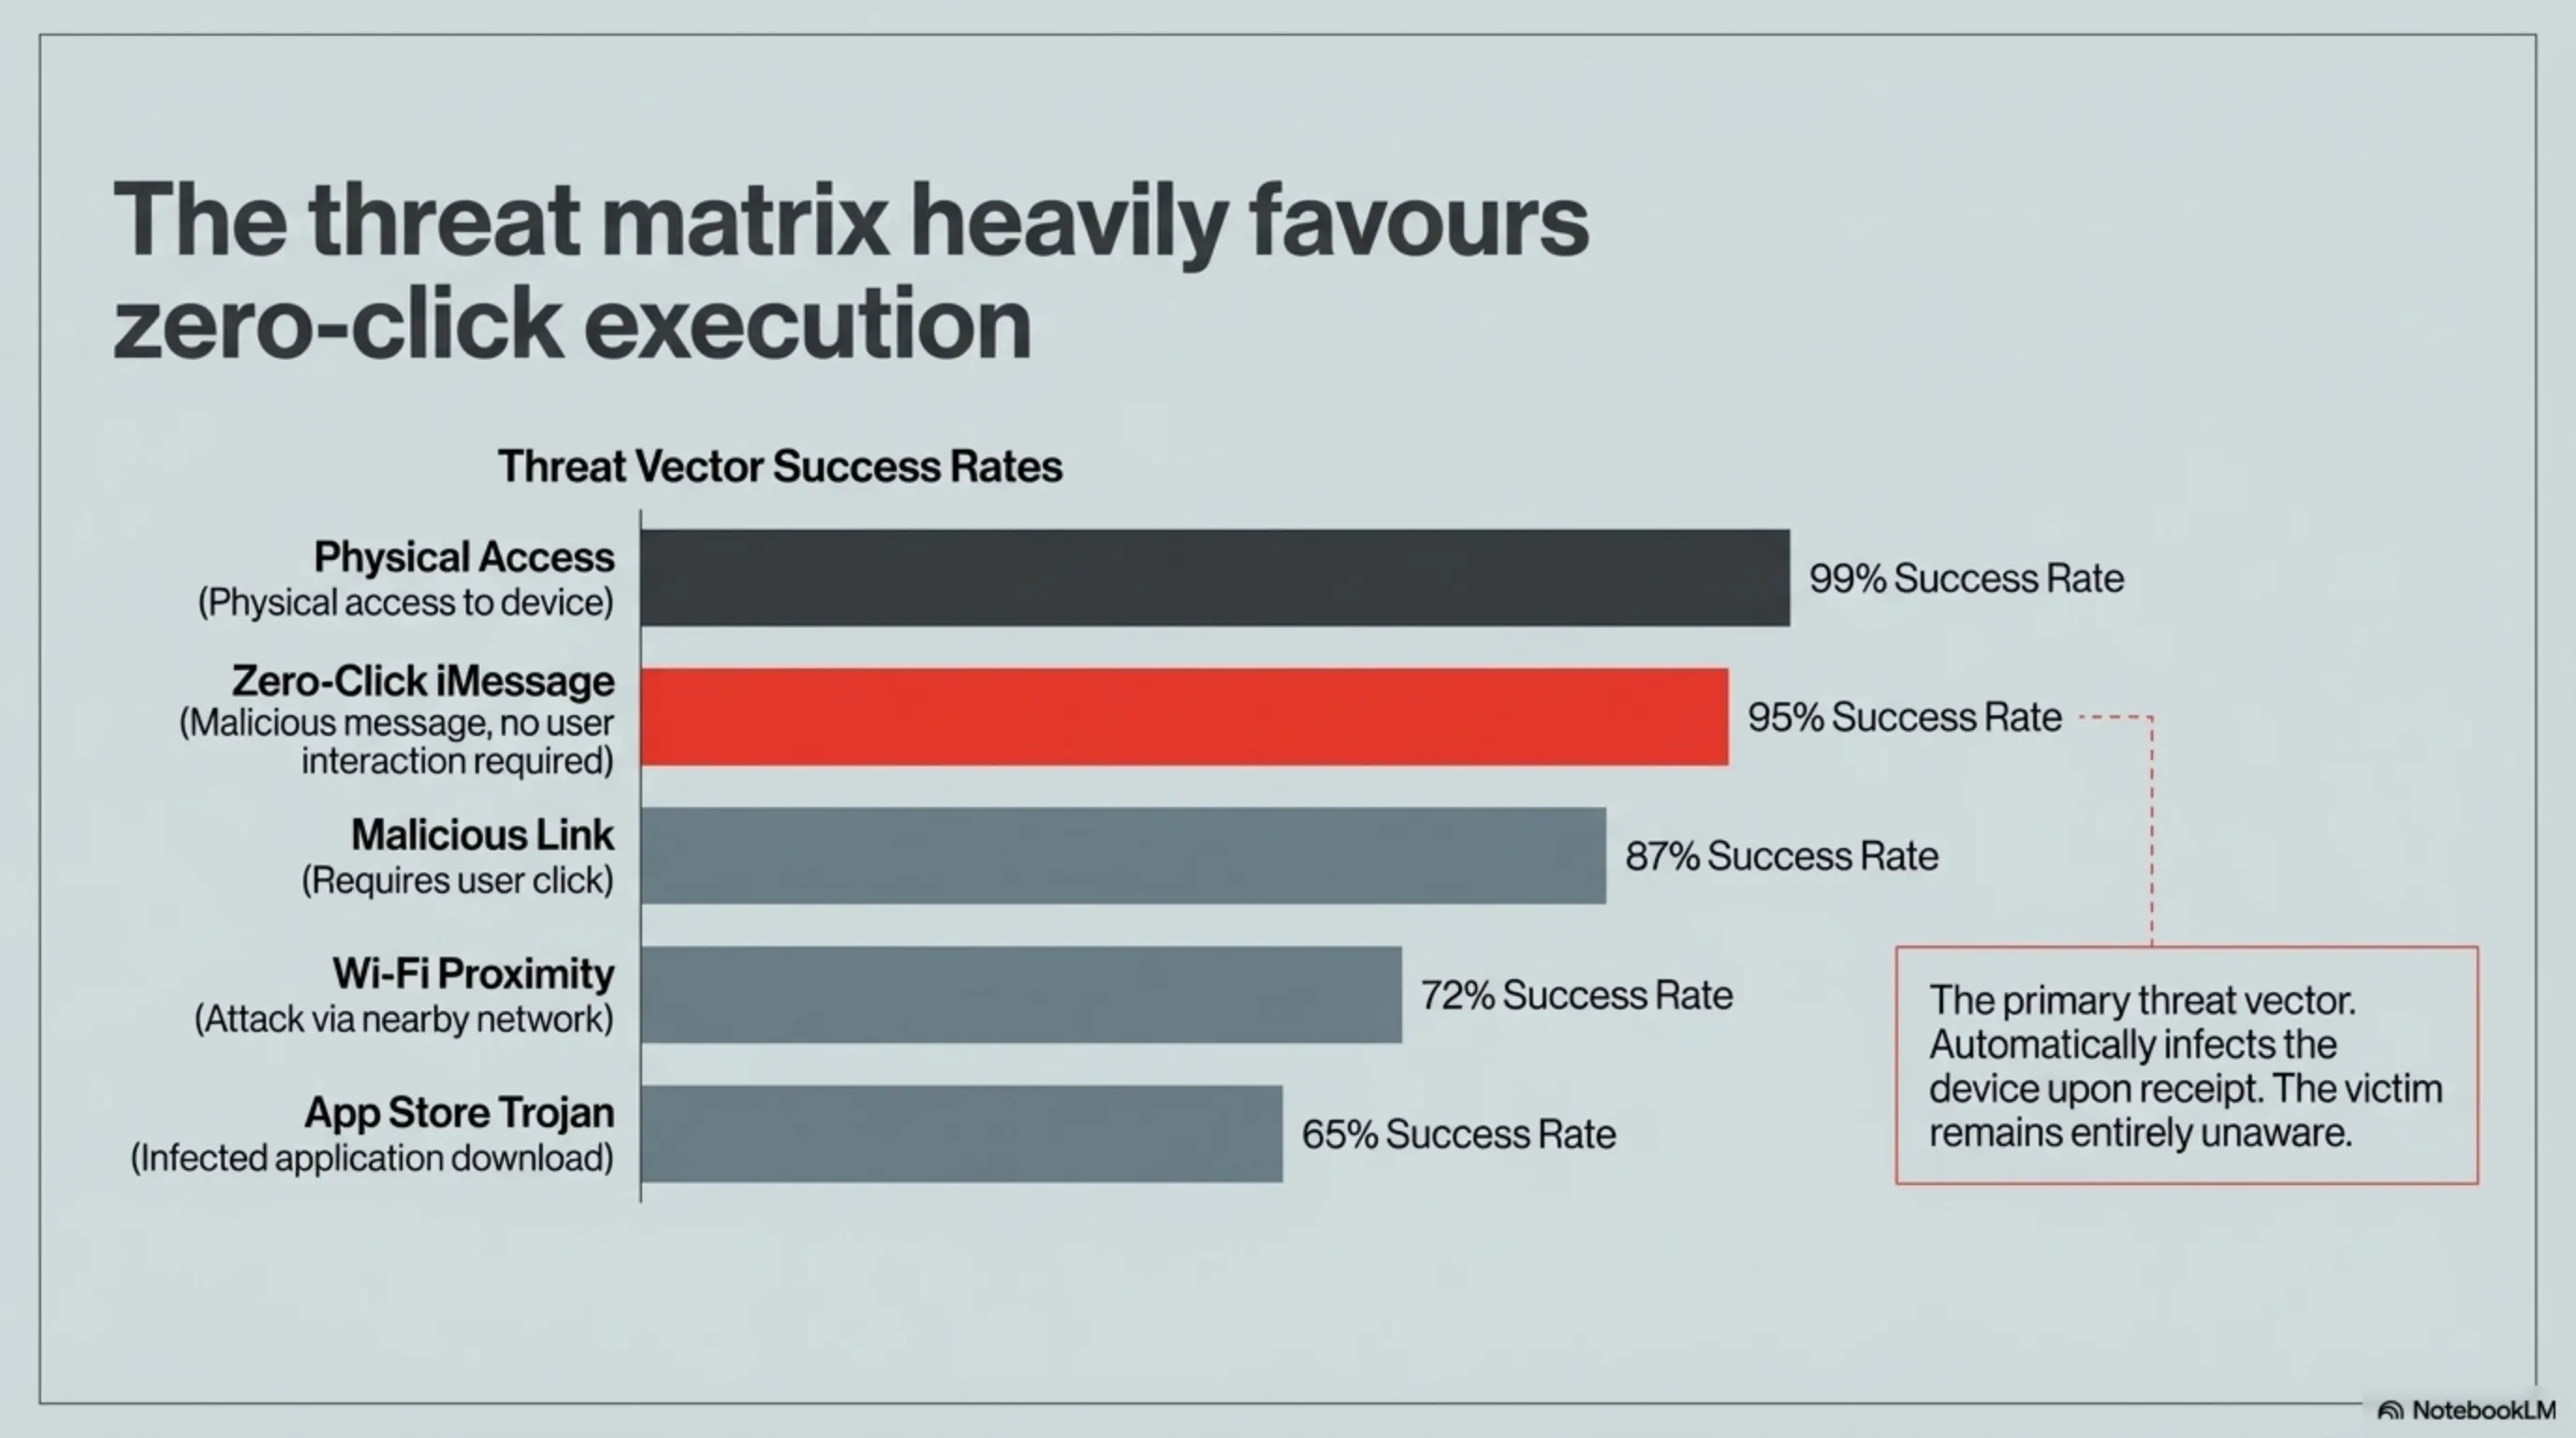
ماتریس بردارهای حمله در کیت اکسپلویت Coruna
| بردار نفوذ و متدولوژی حمله | مکانیسم اجرایی در لایه سیستمعامل | نرخ موفقیت در آلودهسازی |
|---|---|---|
| Zero-Click iMessage | ارسال یک پکت مخرب از طریق پروتکل iMessage بدون نیاز به باز کردن پیام توسط کاربر. | ۹۵٪ (فوقالعاده مرگبار) |
| لینکهای آلوده وبکیت (WebKit) | کلیک کاربر روی پیوند دستکاریشده و دور زدن سندباکس مرورگر سافاری. | ۸۷٪ |
| مجاورت شبکه بیسیم (Wi-Fi Proximity) | اکسپلویت مستقیم چیپ شبکه از طریق سیگنالهای تزریقشده وایفای در مجاورت فیزیکی. | ۷۲٪ |
| دسترسی فیزیکی کابل (Hardware Pass) | اتصال فیزیکی کابل به پورت دستگاه و نفوذ به هسته کرنل. | ۹۹٪ |
| تروجانهای پنهان اپاستور | عبور نرمافزارهای آلوده از سد فیلترهای تأیید اپل و فعالسازی پیلودها. | ۶۵٪ |
مرگبارترین بردار، حمله بدون کلیک آیمسیج است. قربانی هیچ نوتیفیکیشن مشکوکی دریافت نمیکند، هیچ لینکی را لمس نمیکند و گوشی همچنان عادی به نظر میرسد. اما در پسزمینه، کدهای مخرب کنترل روت (Root Access) را در دست گرفته، فورا به حافظه امن نفوذ کرده و تمامی مکالمات صوتی، دیتابیس واتساپ، سیگنال، عکسها، موقعیت مکانی لحظهای و دسترسی پنهان به دوربین و میکروفون را در اختیار سرورهای کنترل و فرماندهی مهاجم قرار میدهند.
مسیر خونین نشت: از ارتش آمریکا تا دیتاسنترهای چین
ردیابی تیم امنیت سایبری گوگل از مسیر جابجایی کورونا، شبیه به سناریوی یک تریلر جاسوسی فوقمحرمانه در زمان جنگ سرد است:
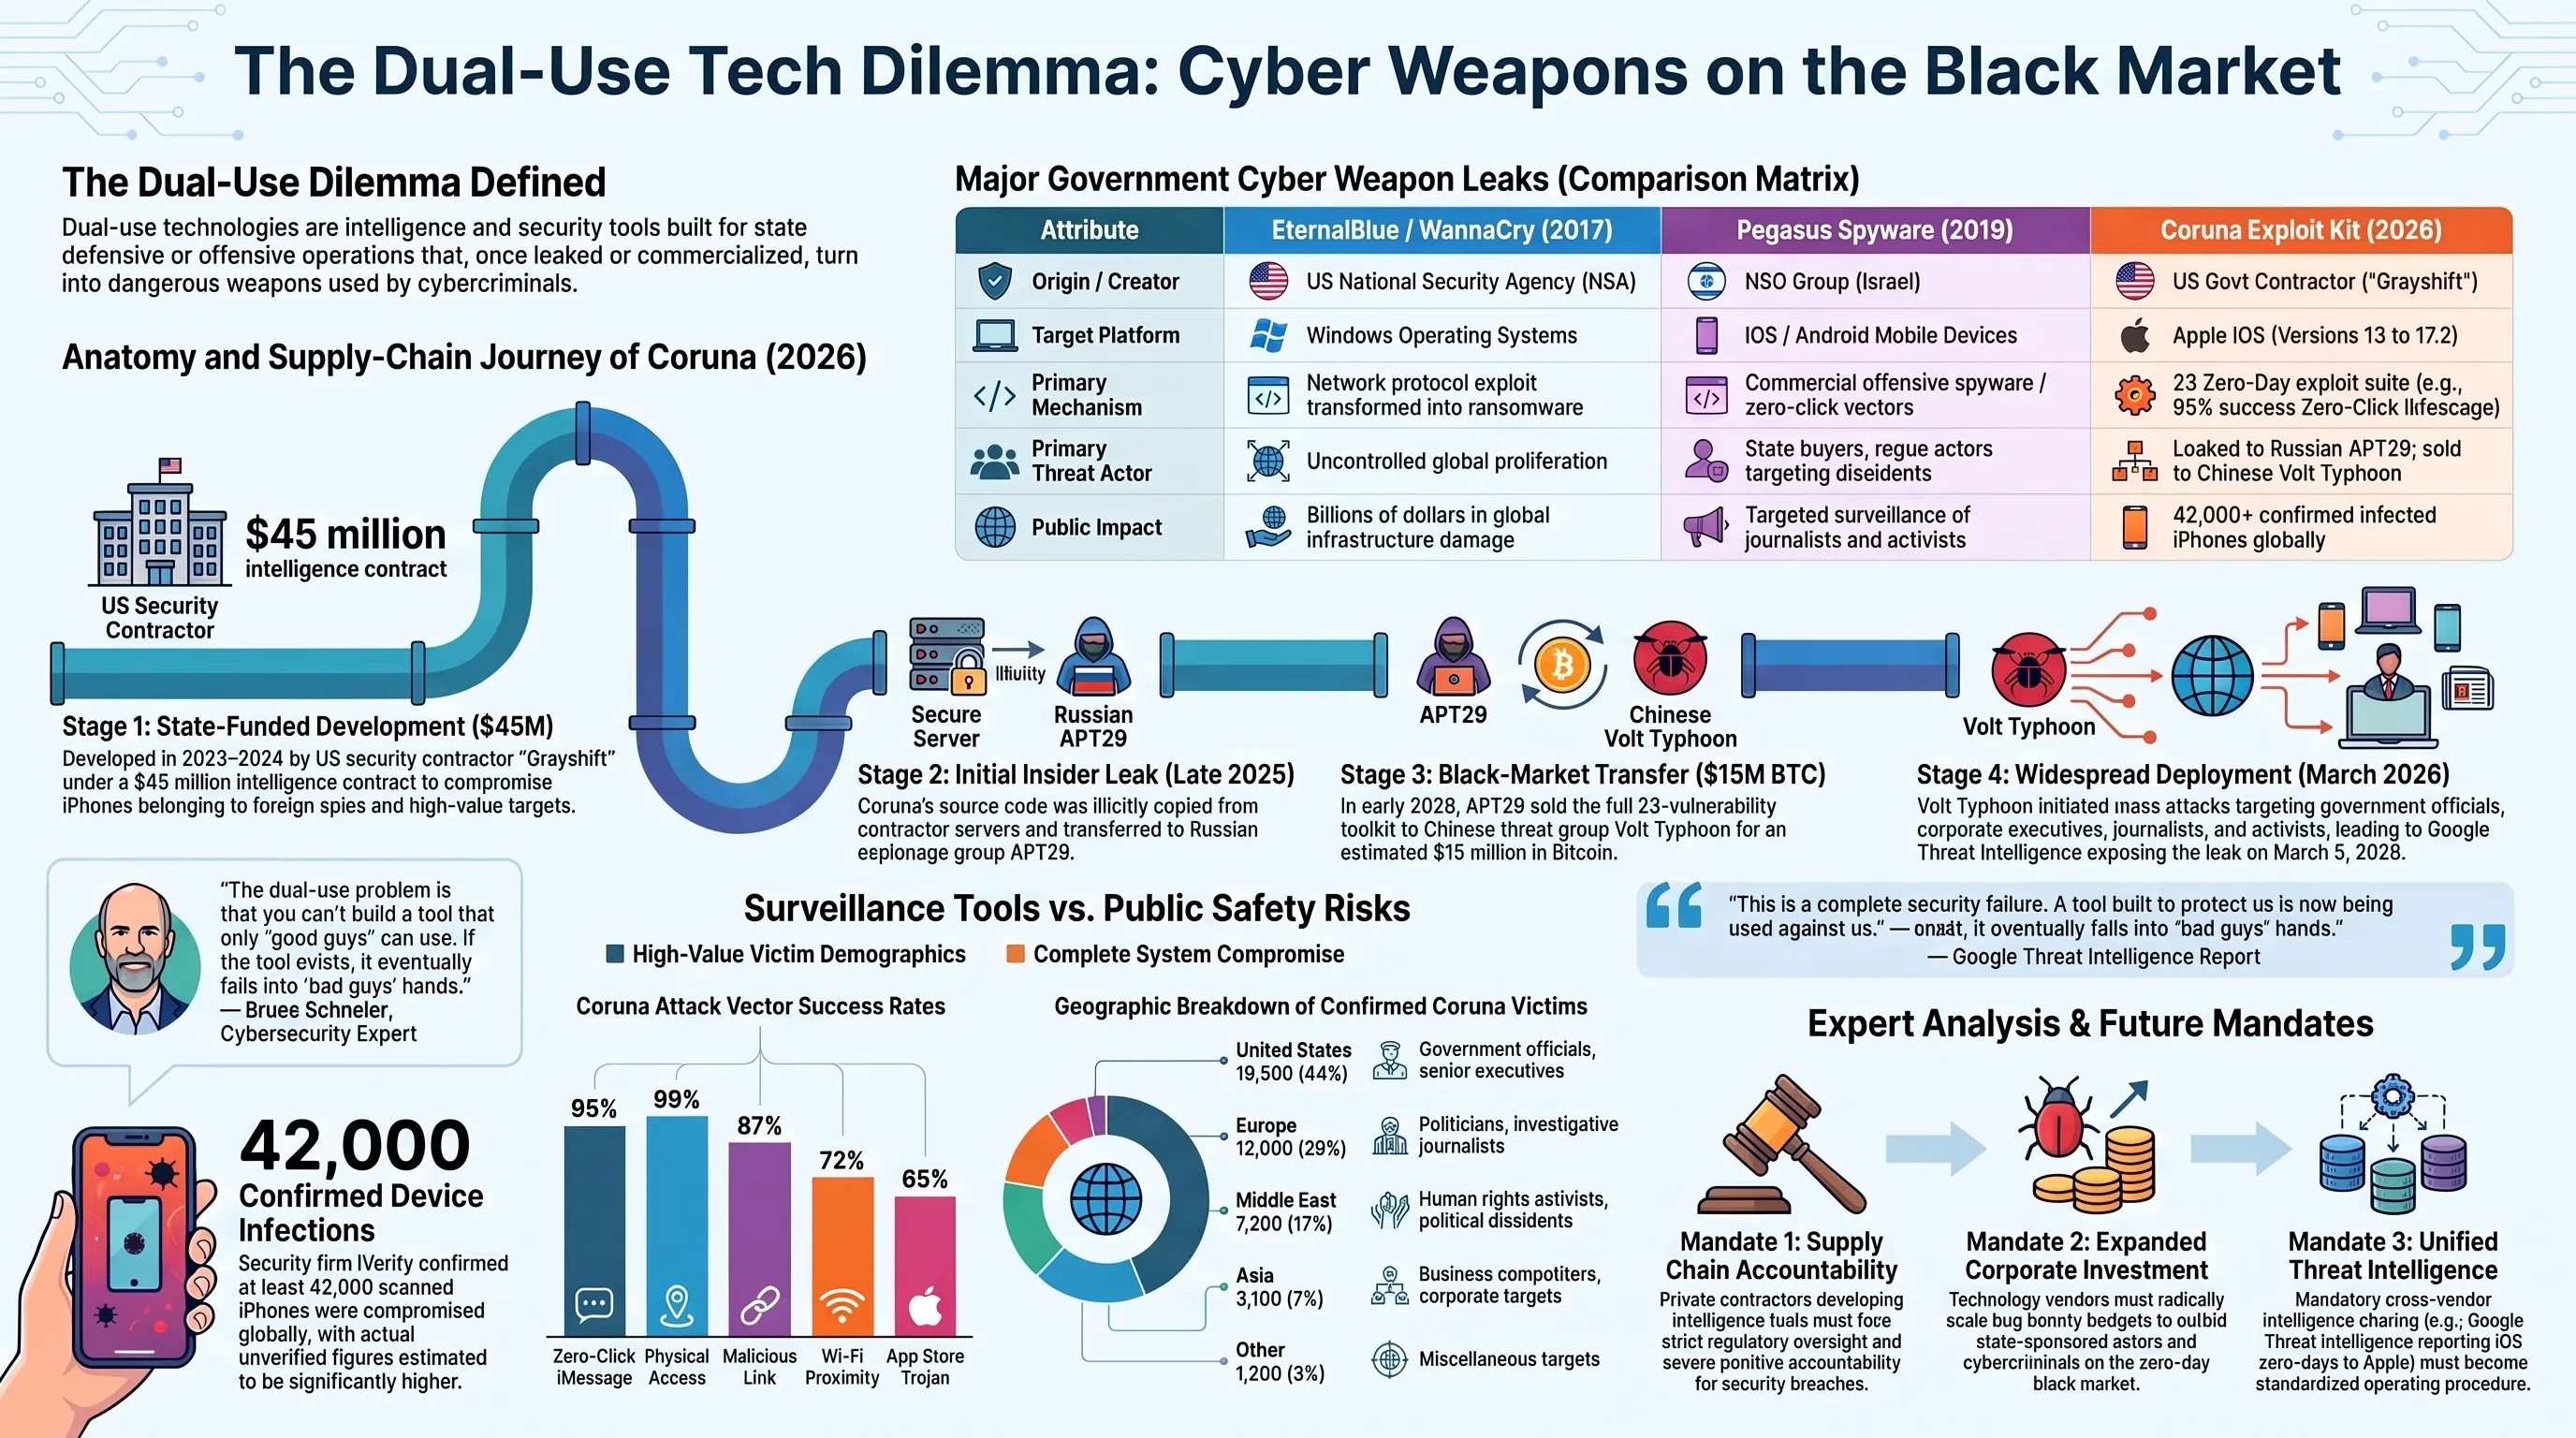
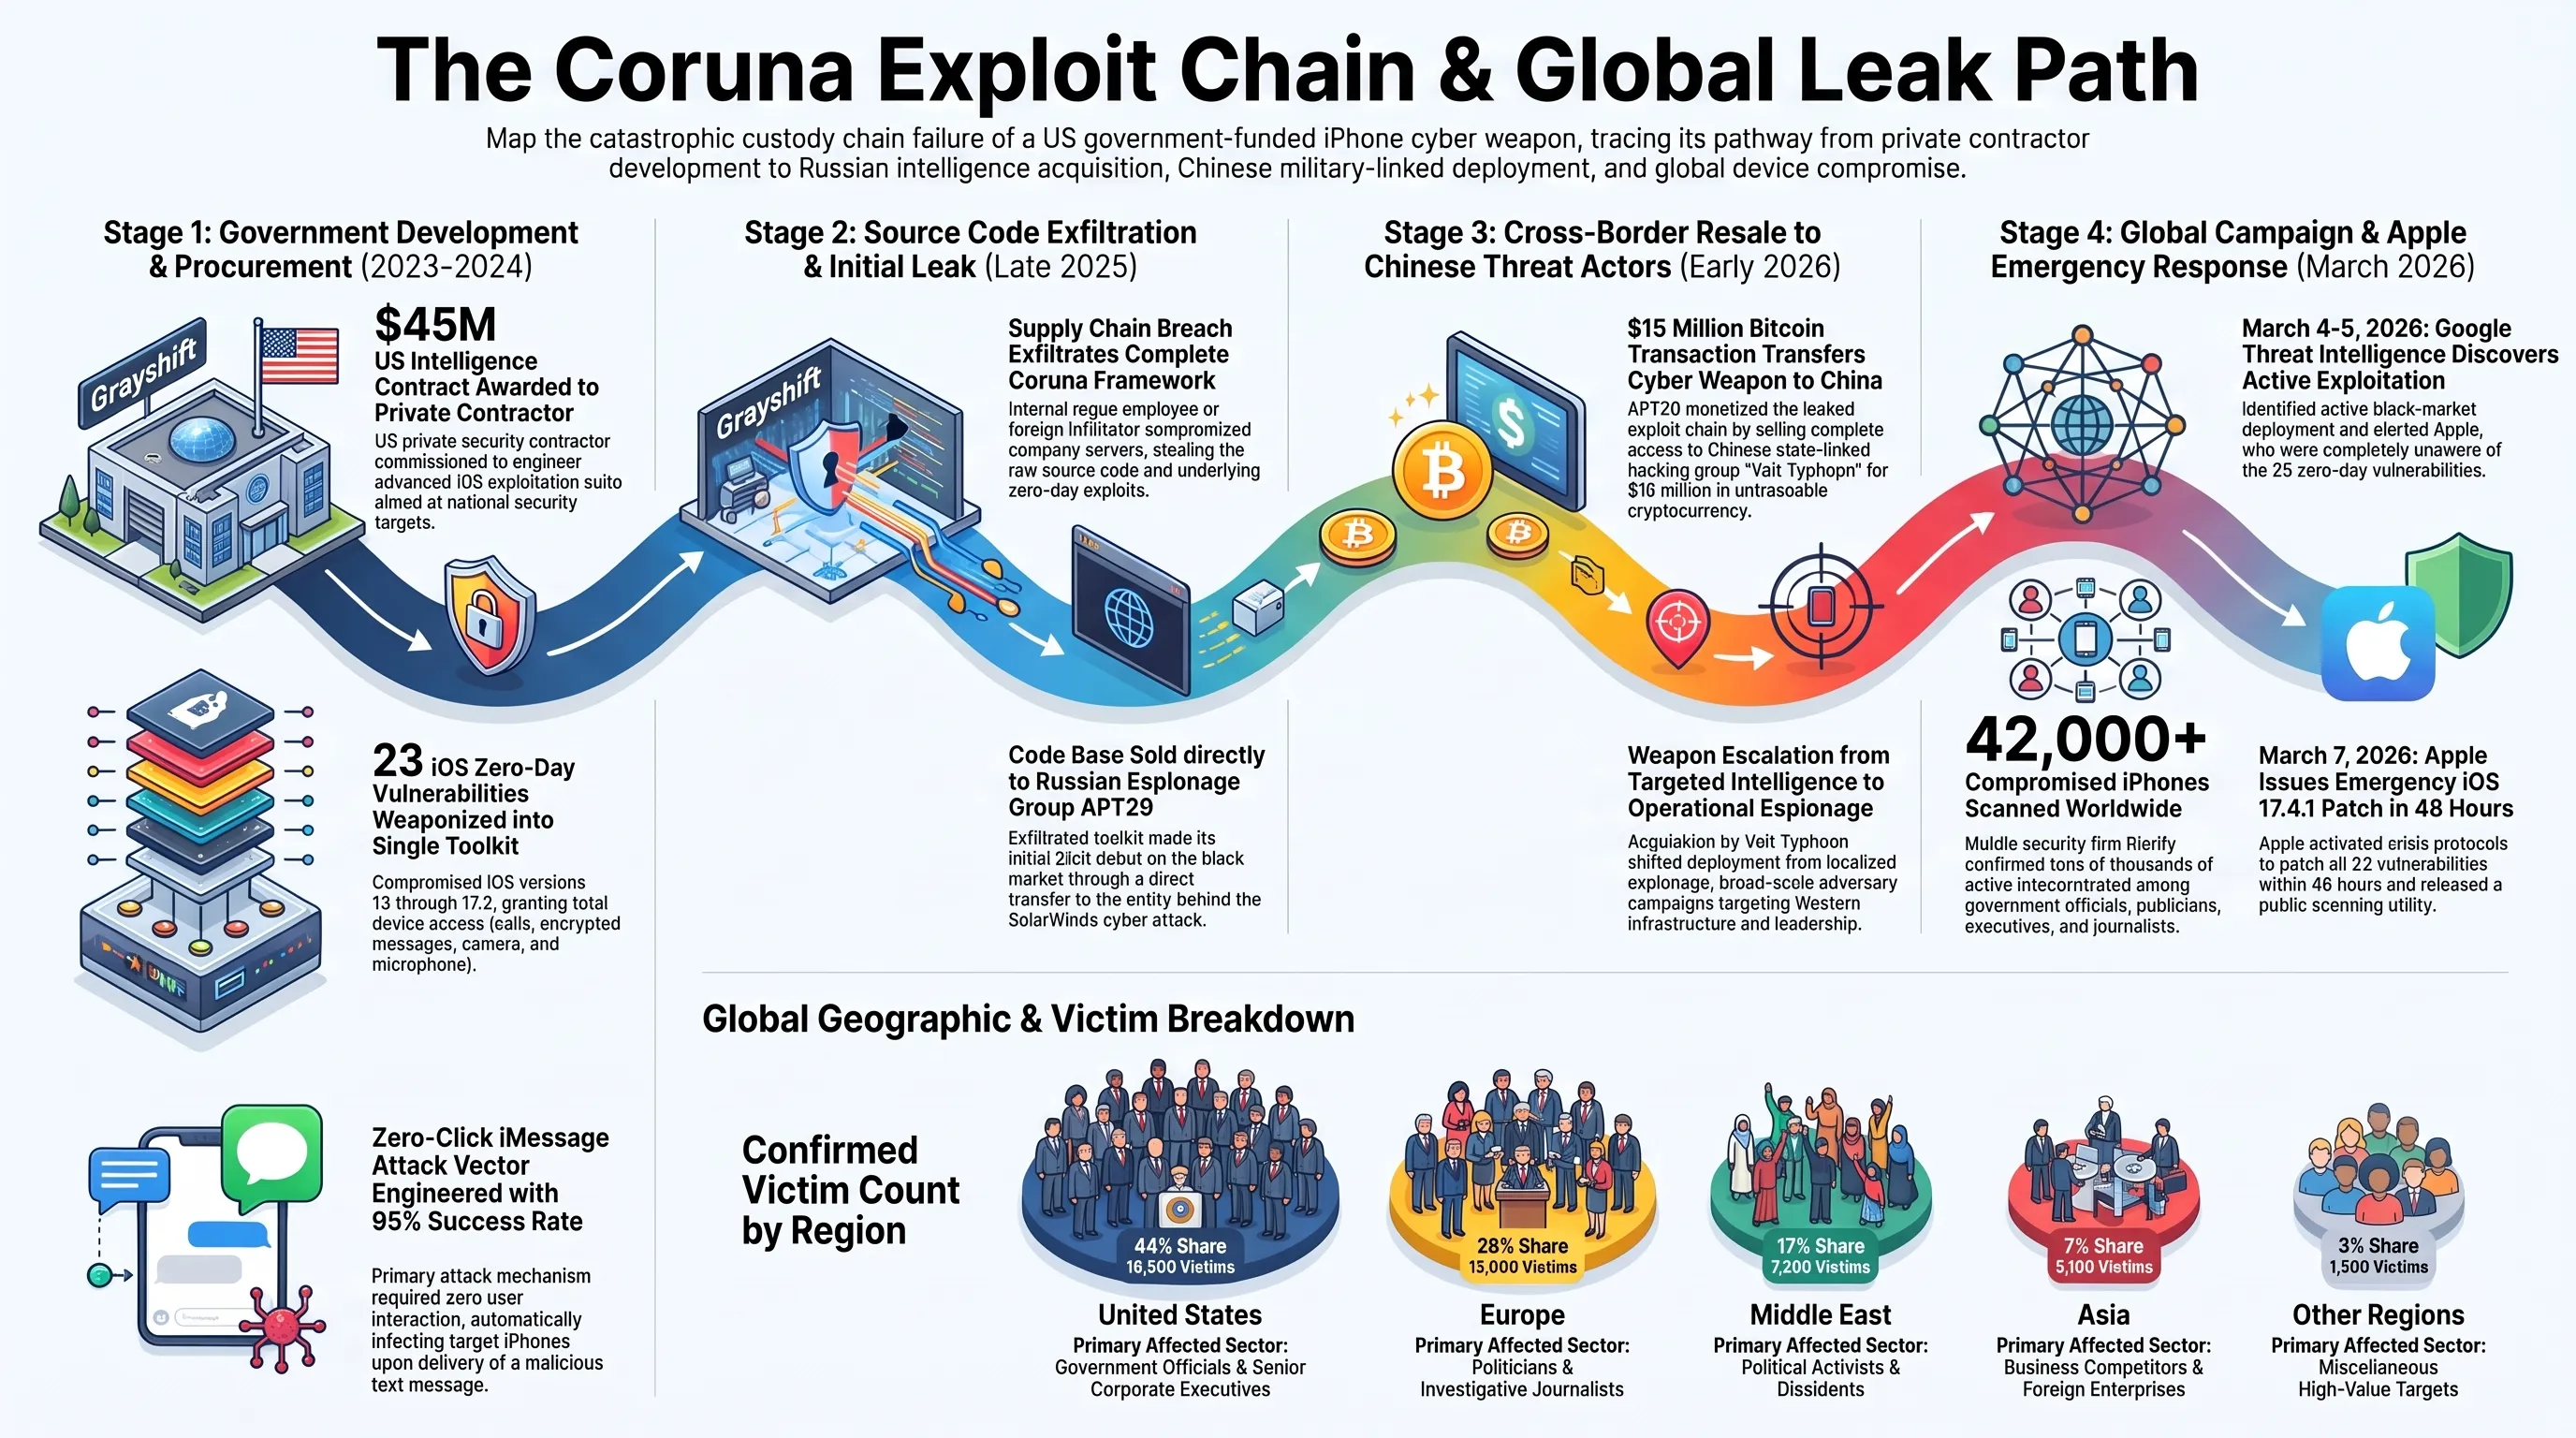
- فاز توسعه (۲۰۲۳-۲۰۲۴): کورونا توسط یک شرکت پیمانکار نظامی خصوصی با نام مستعار Grayshift با قراردادی ۴۵ میلیون دلاری برای اهداف بهاصطلاح «امنیت ملی» و هک دیوایسهای تروریستها توسعه یافت.
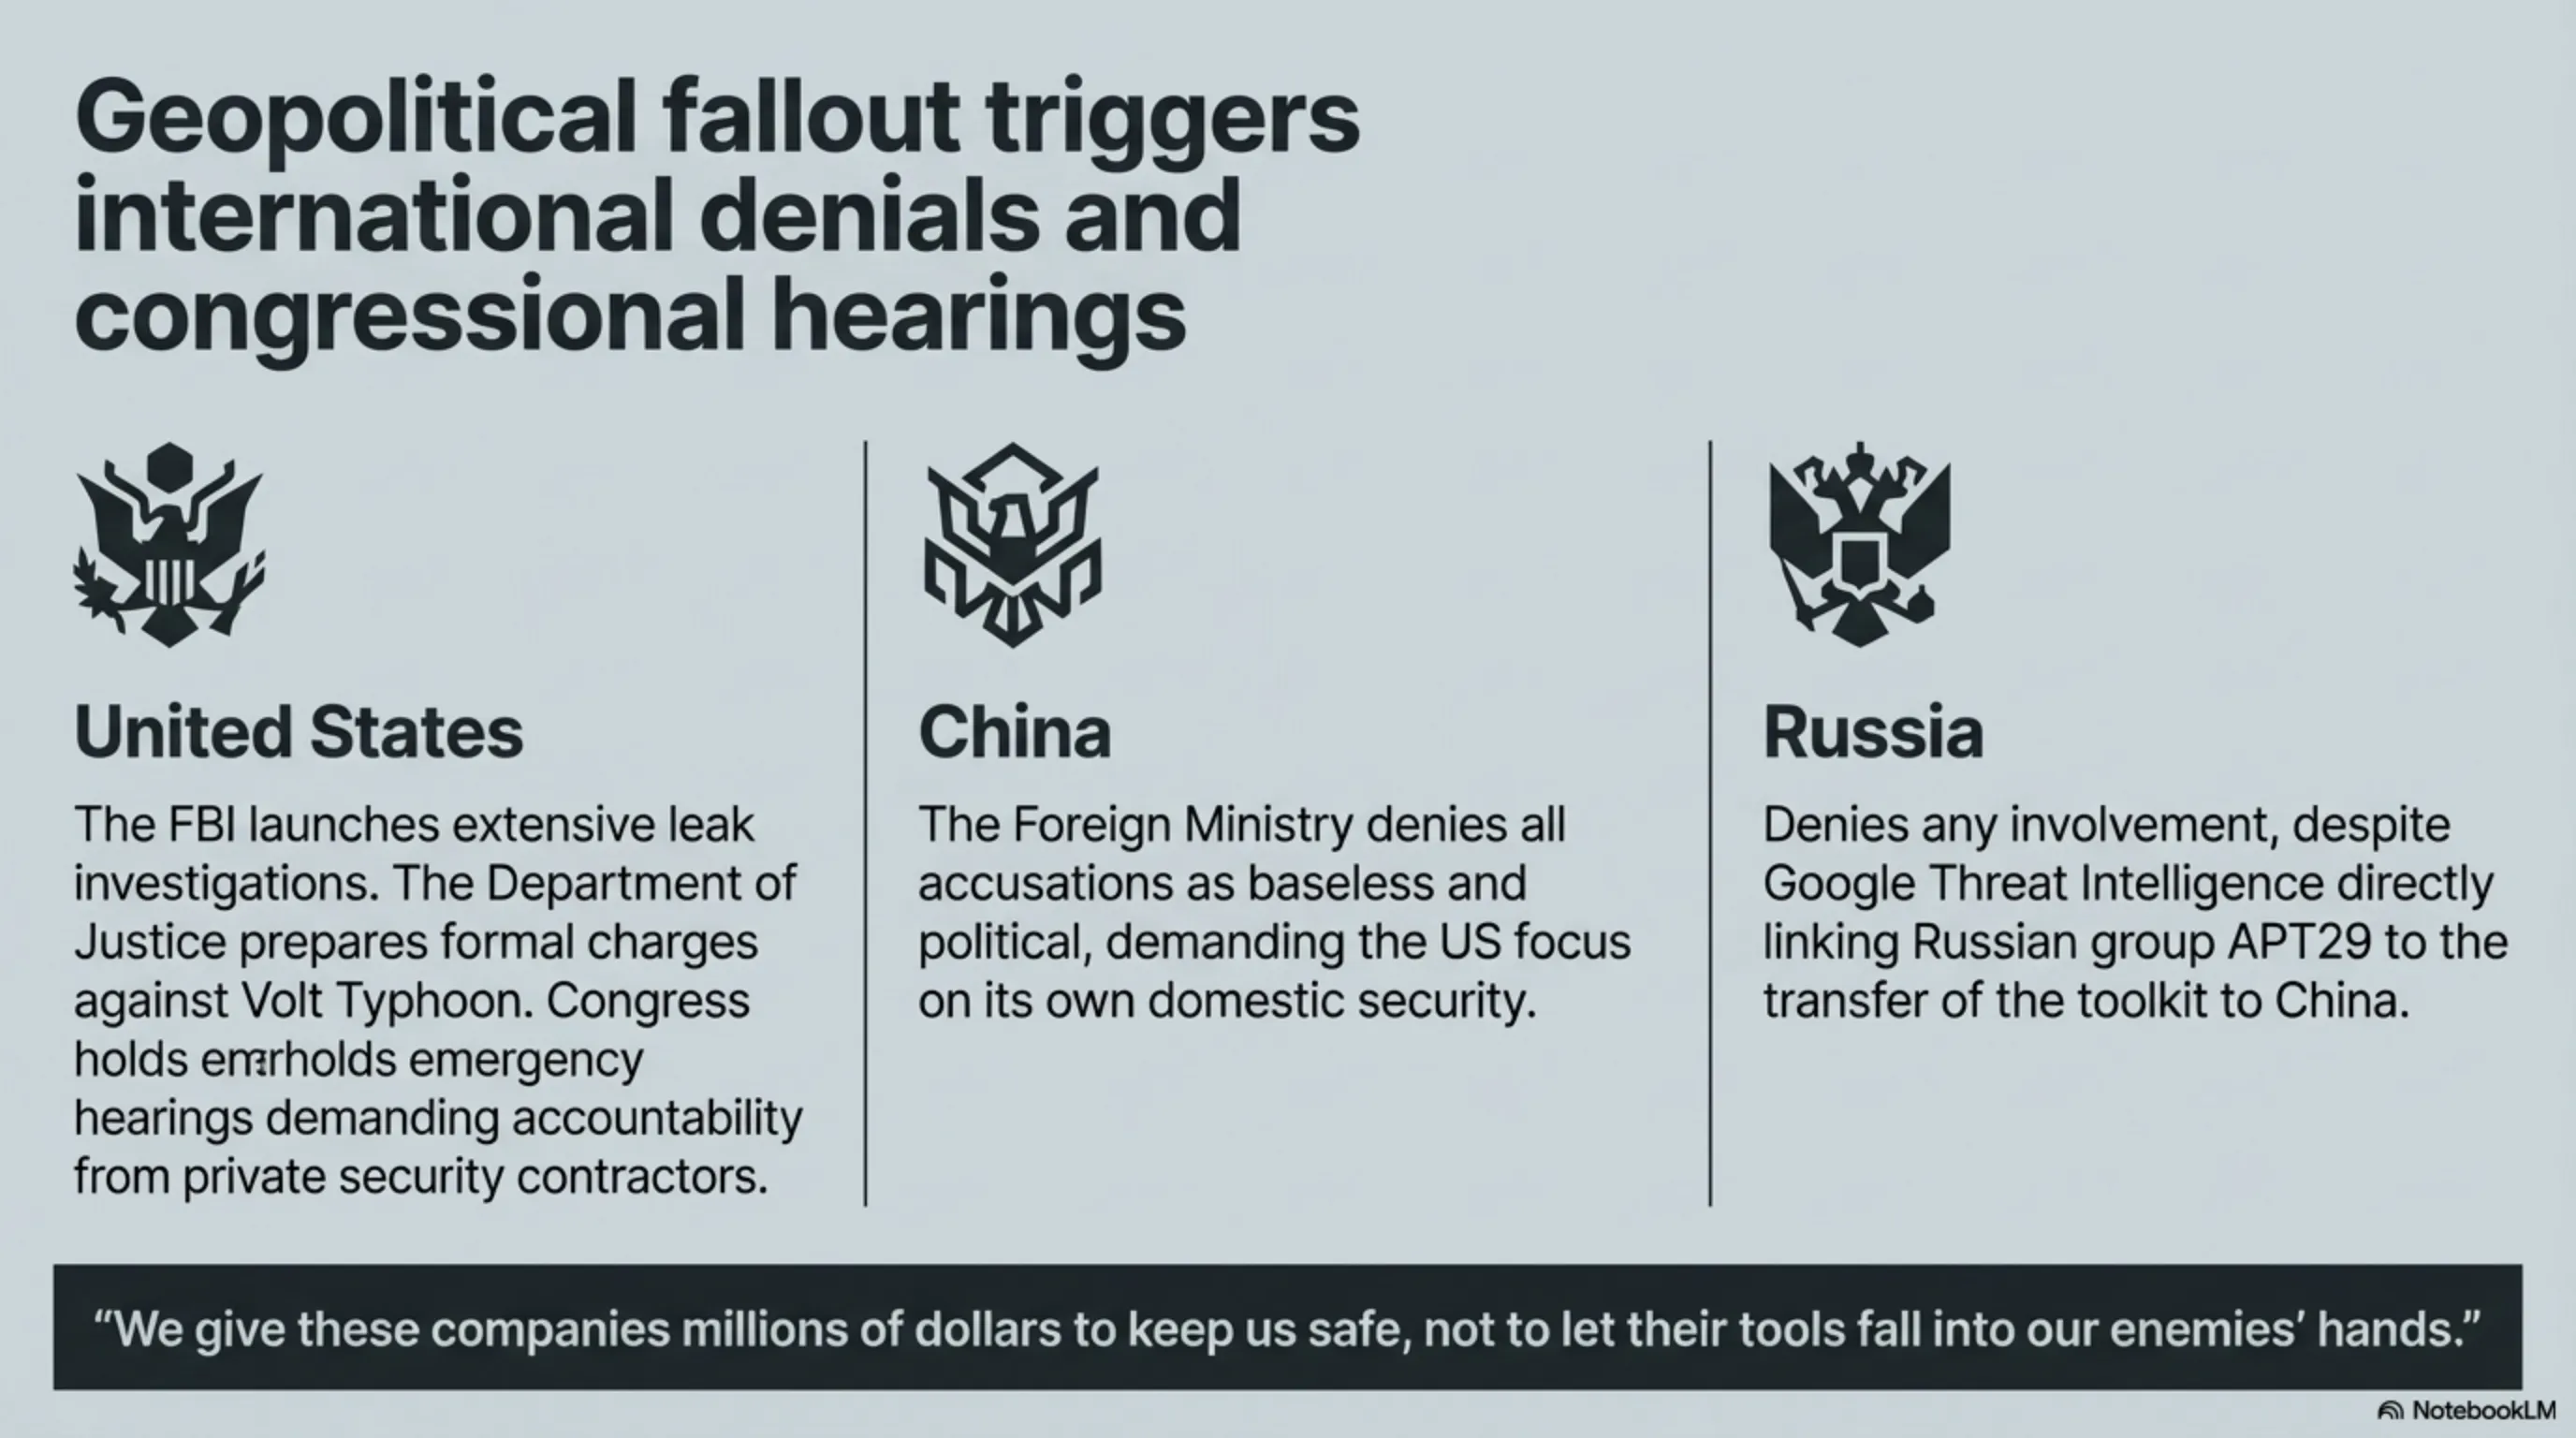
- نشت اولیه از داخل سازمان (اواخر ۲۰۲۵): یک نفوذی یا کارمند ناراضی سورسکد کامل اکسپلویت را از سرورهای ایزوله شرکت به سرقت برد و آن را به گروه جاسوسی شناختهشده روس APT29 (عامل اصلی حمله ویرانگر سولارویندز) فروخت.
- معامله بیتکوینی با چین (اوایل ۲۰۲۶): گروه روسی APT29، کیت اکسپلویت را در ازای مبلغی معادل ۱۵ میلیون دلار در قالب بیتکوین به گروه هکری دولتی چین به نام Volt Typhoon واگذار کرد.
- عملیات همهجانبه علیه غرب (مارس ۲۰۲۶): هکرهای چینی ولت تایفون، عملیات وسیعی را با کورونا علیه اهداف دیپلماتیک، تجاری و رسانهای در آمریکا و همپیمانانش کلید زدند.
کالبدشکافی قربانیان: ۴۲,۰۰۰ آیفون هدف قرار گرفته
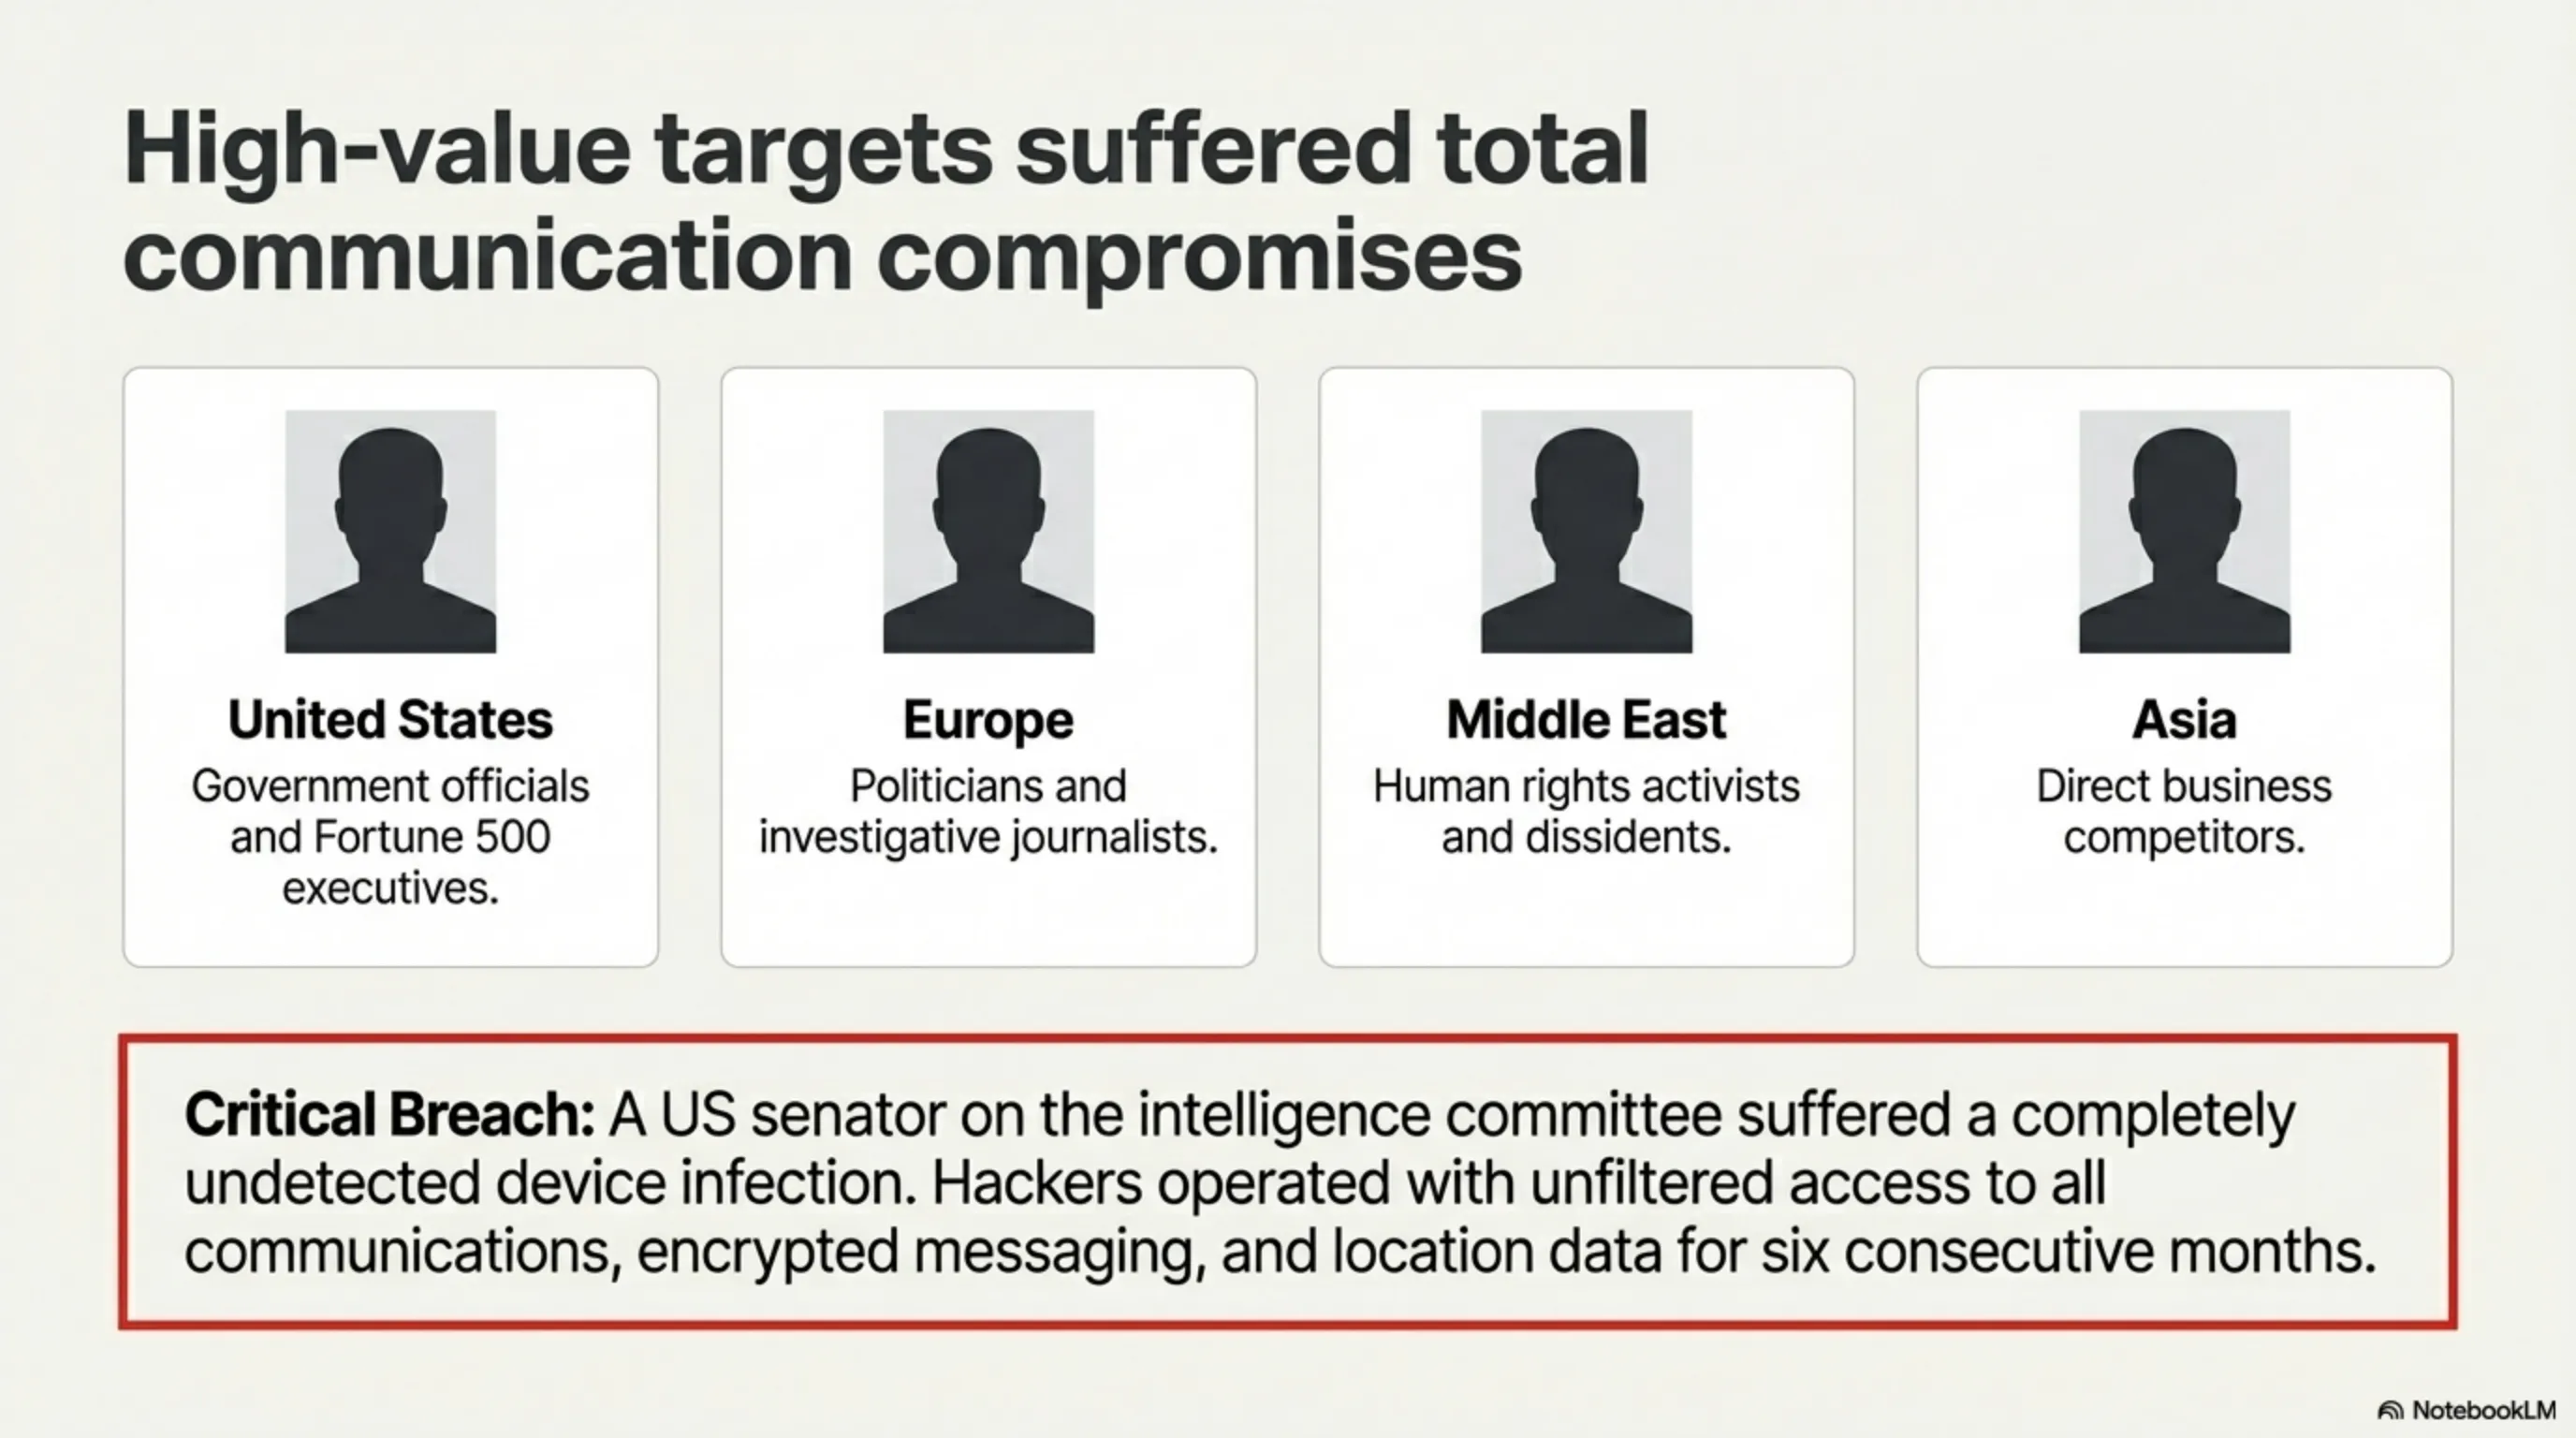
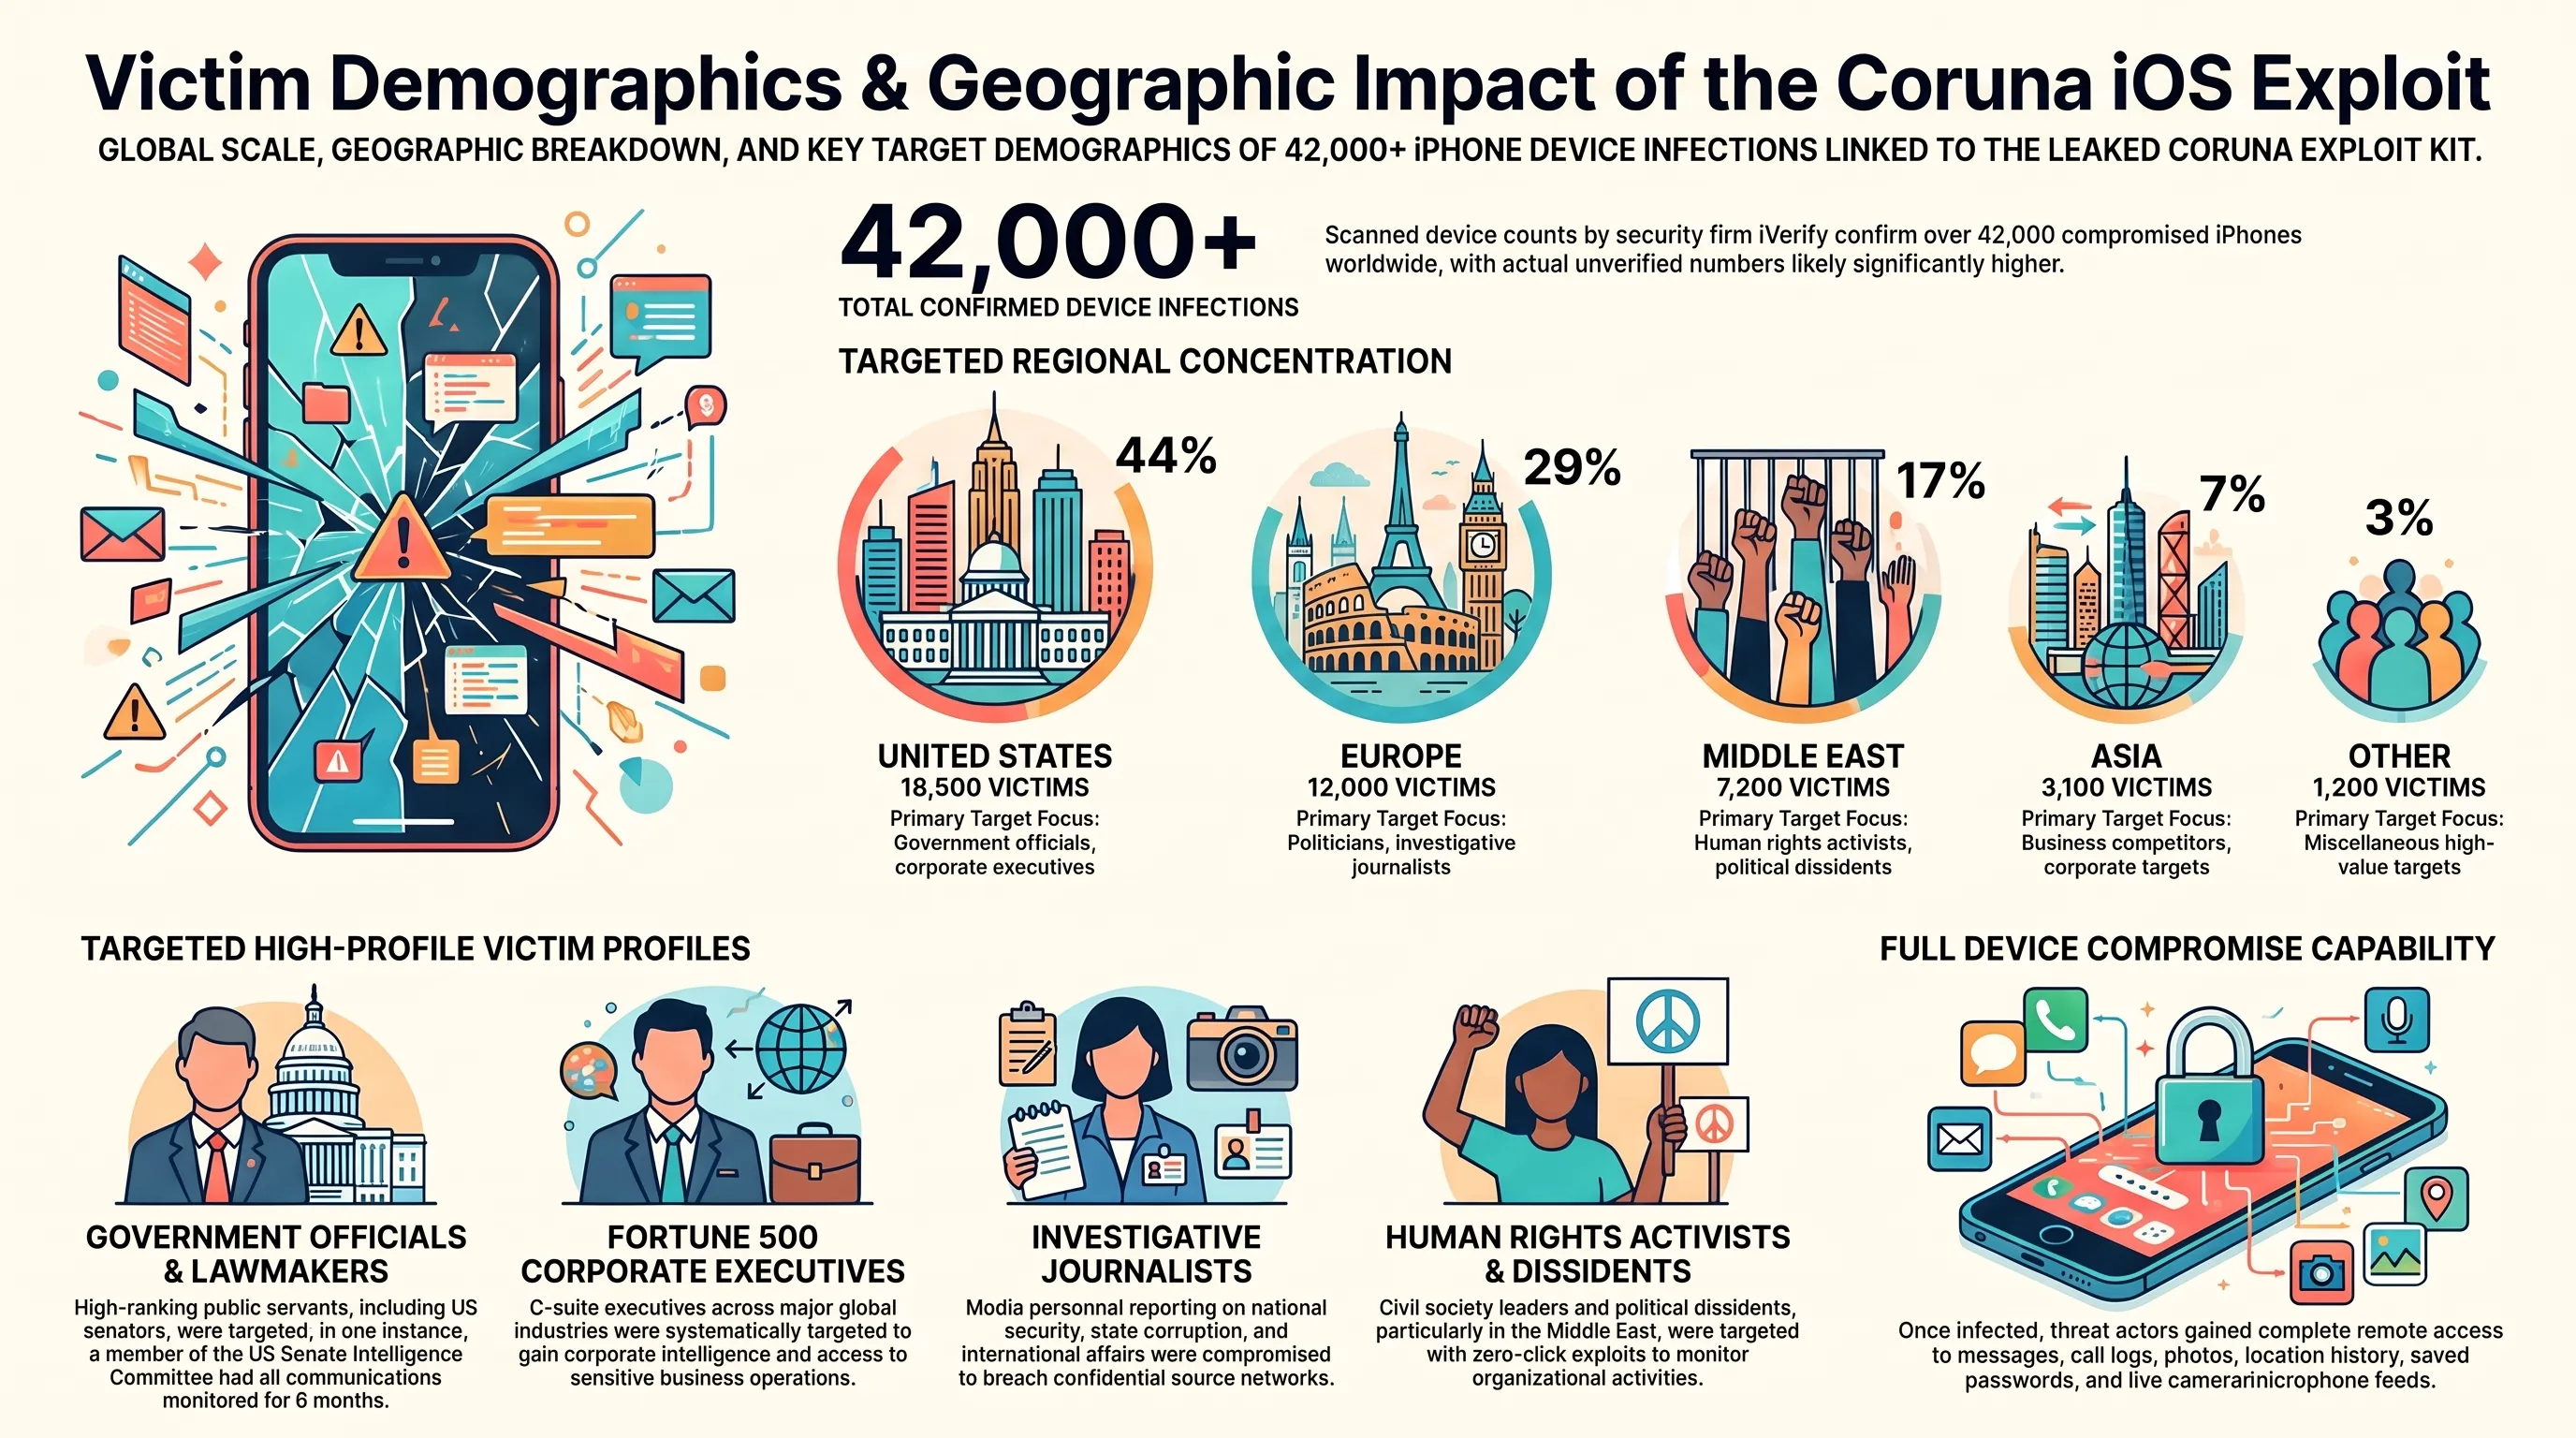
دادههای موسسه امنیتی iVerify تایید میکند که تاکنون ابتلای بیش از ۴۲ هزار دستگاه ثبت شده است. با توجه به ماهیت نامرئی حملات، تحلیلگران باور دارند آمار واقعی بدافزارهای فعال بسیار فراتر از این ارقام است:
توزیع جغرافیایی و اهداف سازمانی حملات سایبری Coruna
| منطقه جغرافیایی | تعداد قربانیان تاییدشده | درصد از کل حملات | اهداف و شخصیتهای کلیدی |
|---|---|---|---|
| ایالات متحده آمریکا | ۱۸,۵۰۰ دستگاه | ۴۴٪ | اعضای کنگره، سناتورها، مدیران ارشد والاستریت |
| اتحادیه اروپا | ۱۲,۰۰۰ دستگاه | ۲۹٪ | سیاستمداران پارلمان، دیپلماتها، خبرنگاران ضدجاسوسی |
| خاورمیانه | ۷,۲۰۰ دستگاه | ۱۷٪ | فعالان حقوق بشر، معارضان سیاسی، وزرای دفاع منطقهای |
| آسیا و اقیانوسیه | ۳,۱۰۰ دستگاه | ۷٪ | رقبای تجاری صنایع نیمههادی و فناوری |
| سایر مناطق | ۱,۲۰۰ دستگاه | ۳٪ | اهداف پراکنده نظامی و صنعتی |
در میان قربانیان نامهای هولناکی به چشم میخورد: یکی از اعضای ارشد کمیته اطلاعات سنای آمریکا به مدت ۶ ماه تمام بدون آنکه متوجه شود، توسط هکرهای خارجی از طریق آیفون شخصیاش شنود میشده و تمام صورتجلسات محرمانه به پکن ارسال میشده است.
پاسخ دیرهنگام اپل؛ ترک برداشتن دژ نفوذناپذیر کوپرتینو
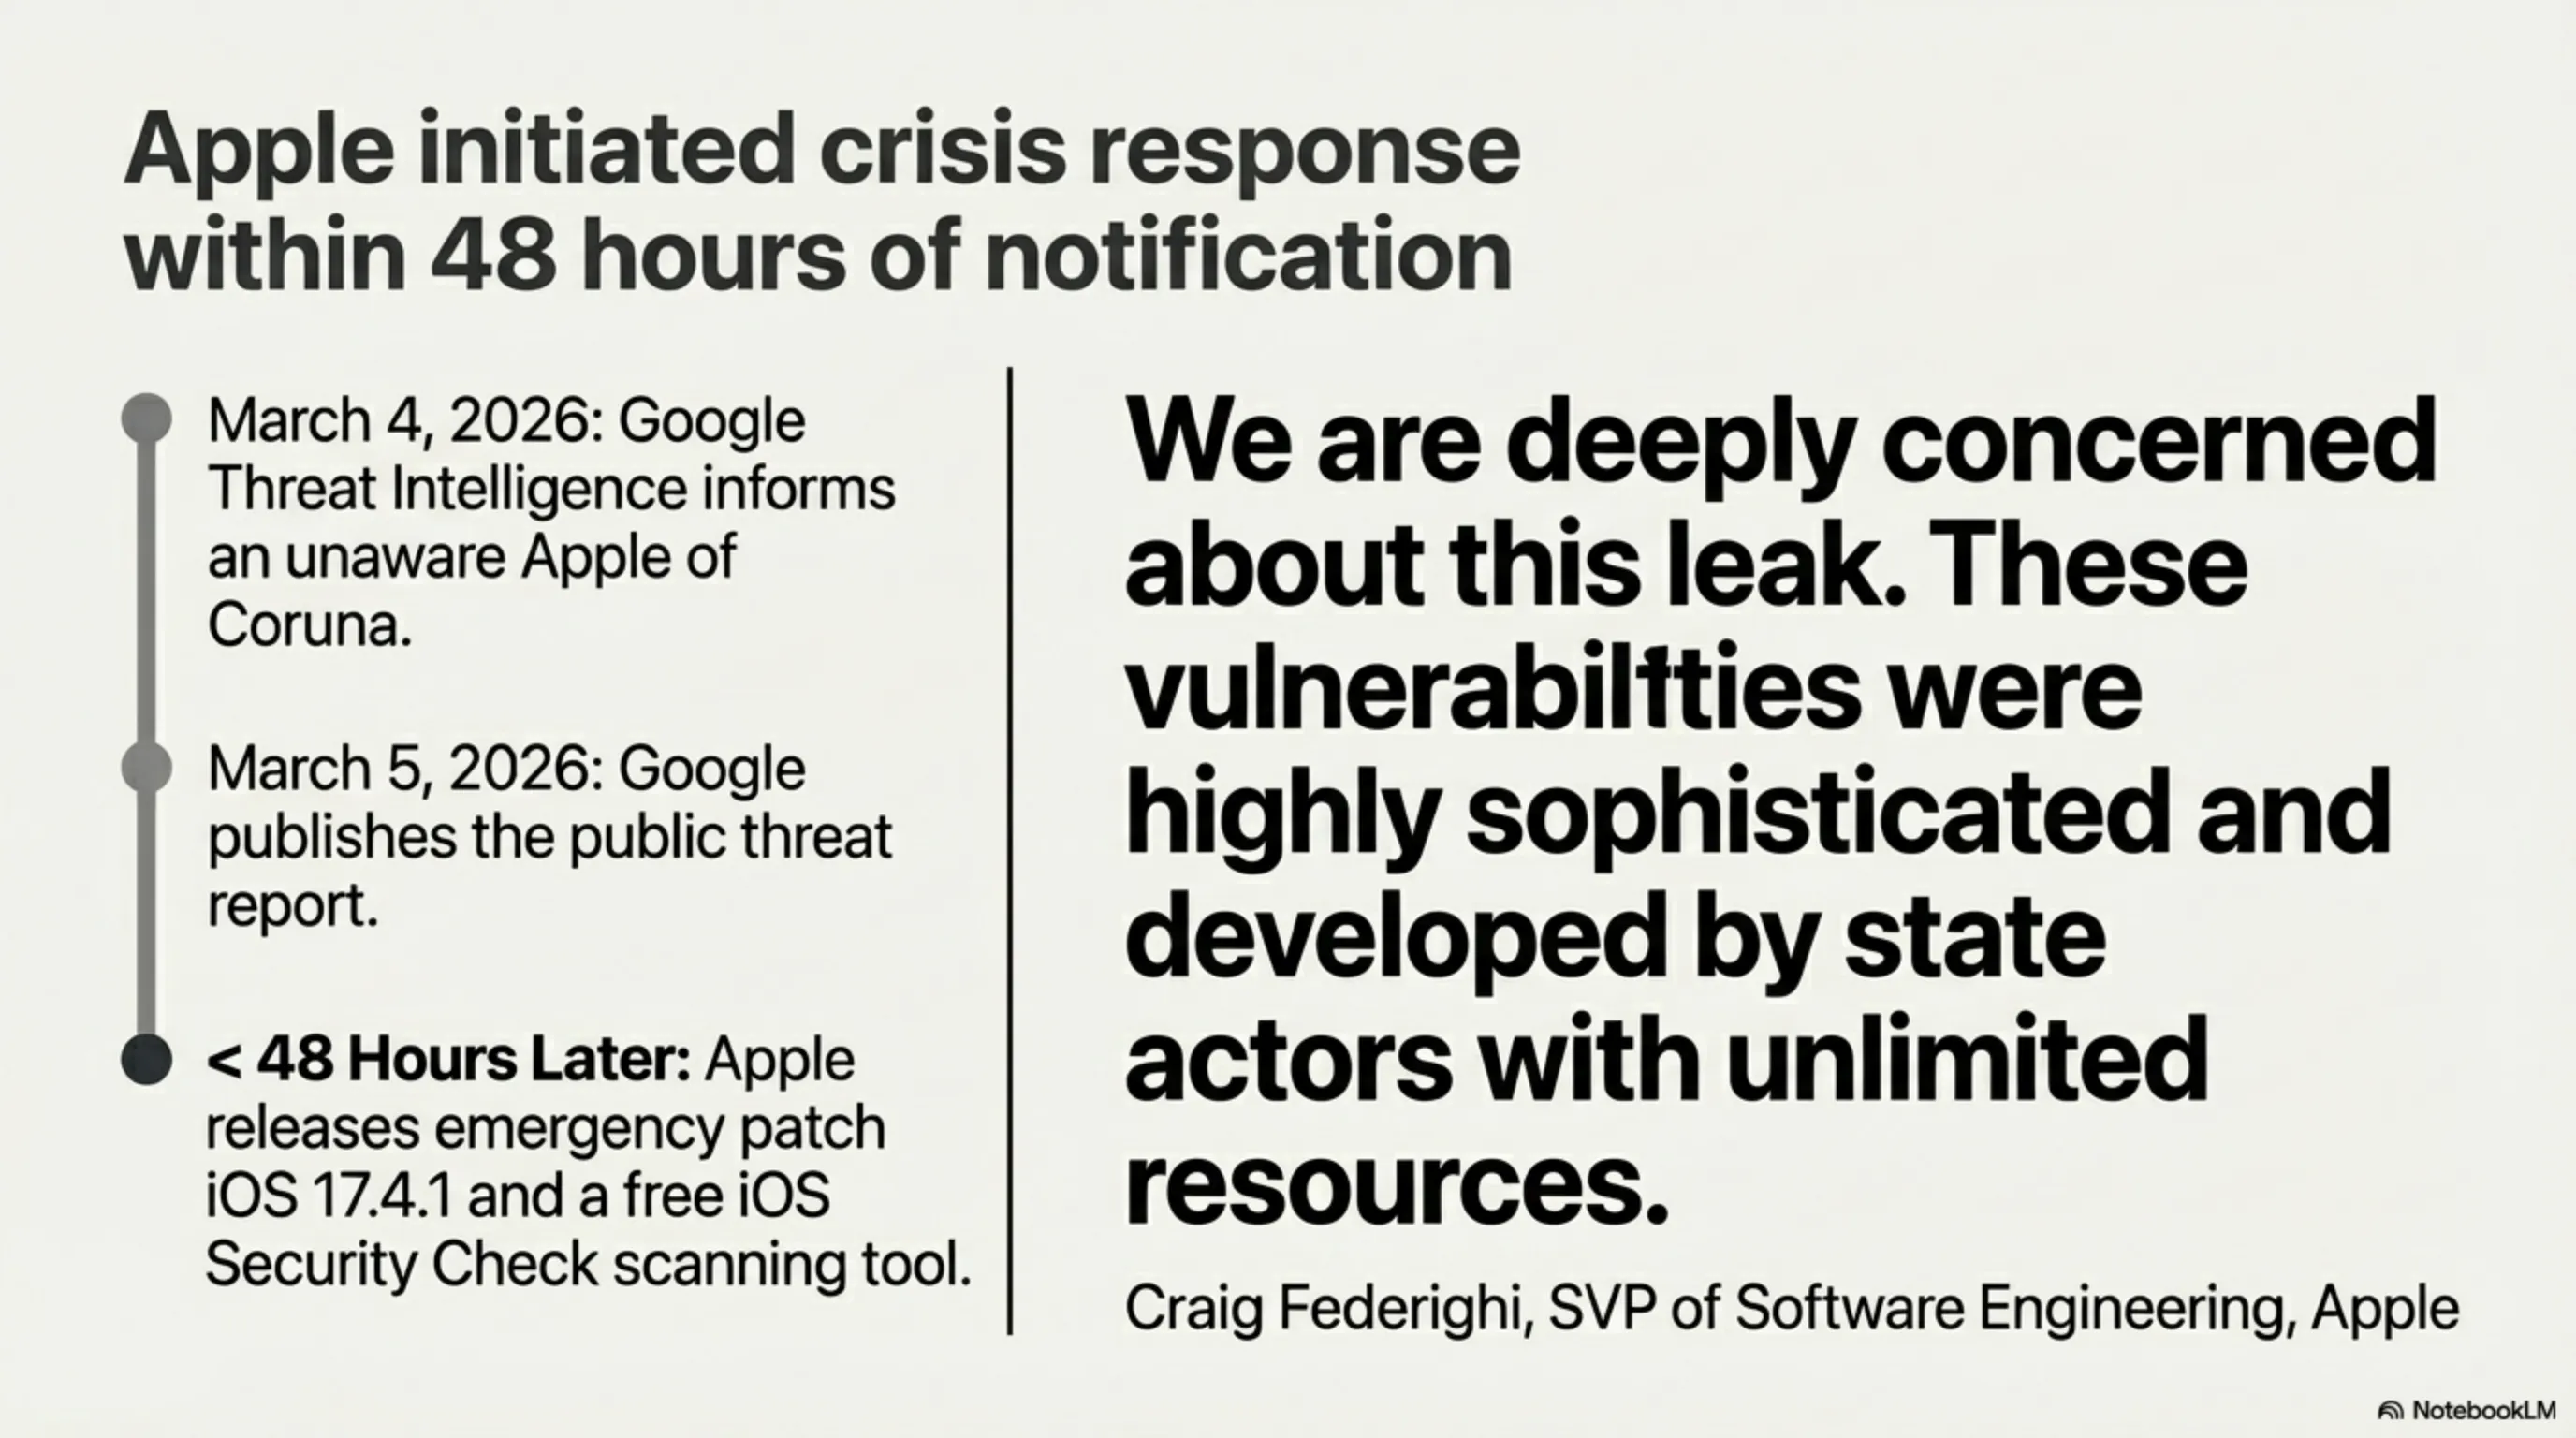
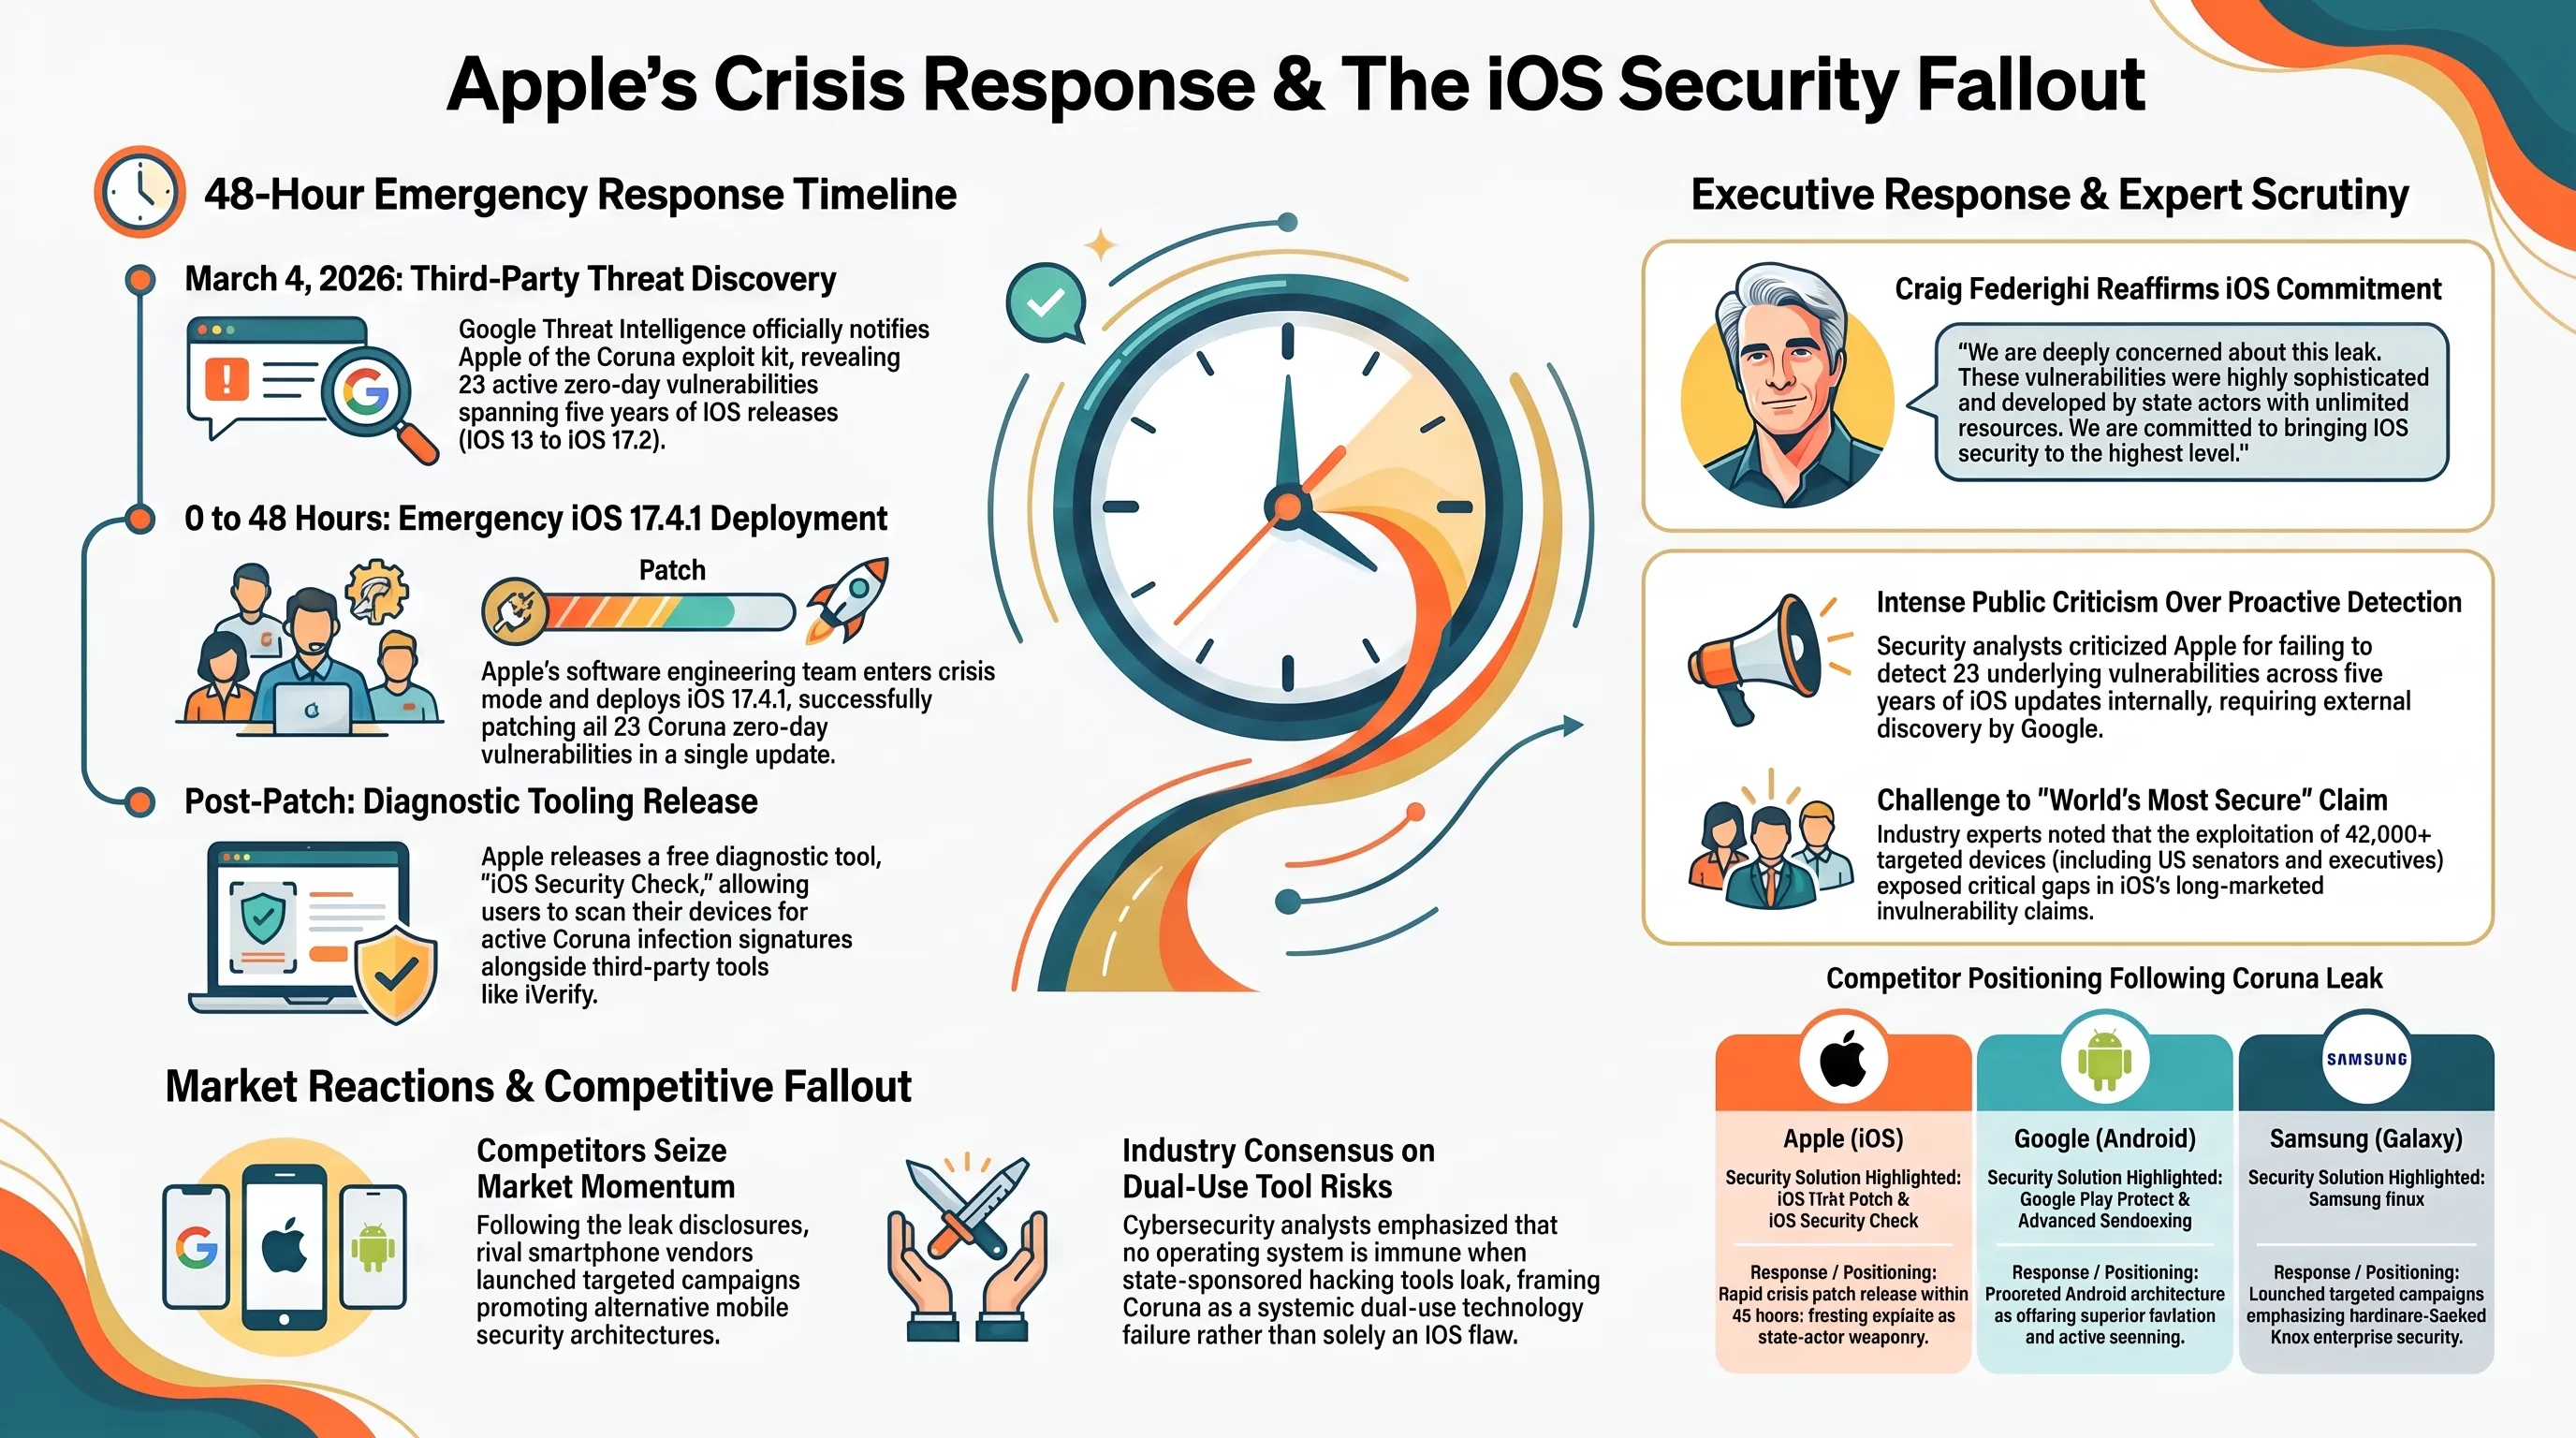
اپل تا روز ۴ مارس ۲۰۲۶ کاملاً از این بحران غافل بود، تا زمانی که تیم مهندسی گوگل این حفرهها را مستقیماً به کوپرتینو گزارش داد. اتاق وضعیت بحران در اپل تشکیل شد و ظرف ۴۸ ساعت، پچ اضطراری iOS 17.4.1 در دسترس عموم قرار گرفت تا این ۲۳ روزنه مسدود شوند.
با این حال، اعتبار امنیتی اپل متحمل ضربهای جبرانناپذیر شد. سالها بود که اپل با کمپینهای تبلیغاتی پر سر و صدا آیفون را به عنوان امنترین پناهگاه دیجیتال جهان معرفی میکرد. کارشناسان میپرسند: چرا اپل برای کشف باگهای هسته کرنل خود باید متکی به هشدار شرکت رقیب (گوگل) باشد؟
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
رادار ۵ ضلعی: ارزیابی تبعات نشت سلاحهای سایبری دوگانه
تحلیل رادار خماسی: کیت کورونا نشان داد که فناوریهای نفوذ سایبری دولتی دارای بالاترین پنهانکاری و ارزش مالی در بازار سیاه هستند، اما در فاکتور مهار و مصونیت عمومی، آسیبپذیری اکوسیستم را به بدترین وضعیت در ۵ سال گذشته تنزل دادهاند.
معضل سلاحهای سایبری دوگانه (Dual-Use)
پرونده کورونا بازتابدهنده بحرانی قدیمی در امنیت ملی است: آیا دولتها حق دارند ابزارهای هک نفوذپذیر توسعه دهند؟ همانگونه که در سال ۲۰۱۷ ابزارهای آژانس امنیت ملی آمریکا (NSA) نشت کرد و به باجافزار مخرب WannaCry تبدیل شد، و همانگونه که پگاسوس (Pegasus) برای سرکوب روزنامهنگاران فروخته شد، کورونا نیز چرخه نشت سلاحهای نظامی به دست تبهکاران را اثبات کرد.
پروتکل حفاظتی ارتش تکین؛ چگونه از نفوذ کورونا در امان بمانیم؟
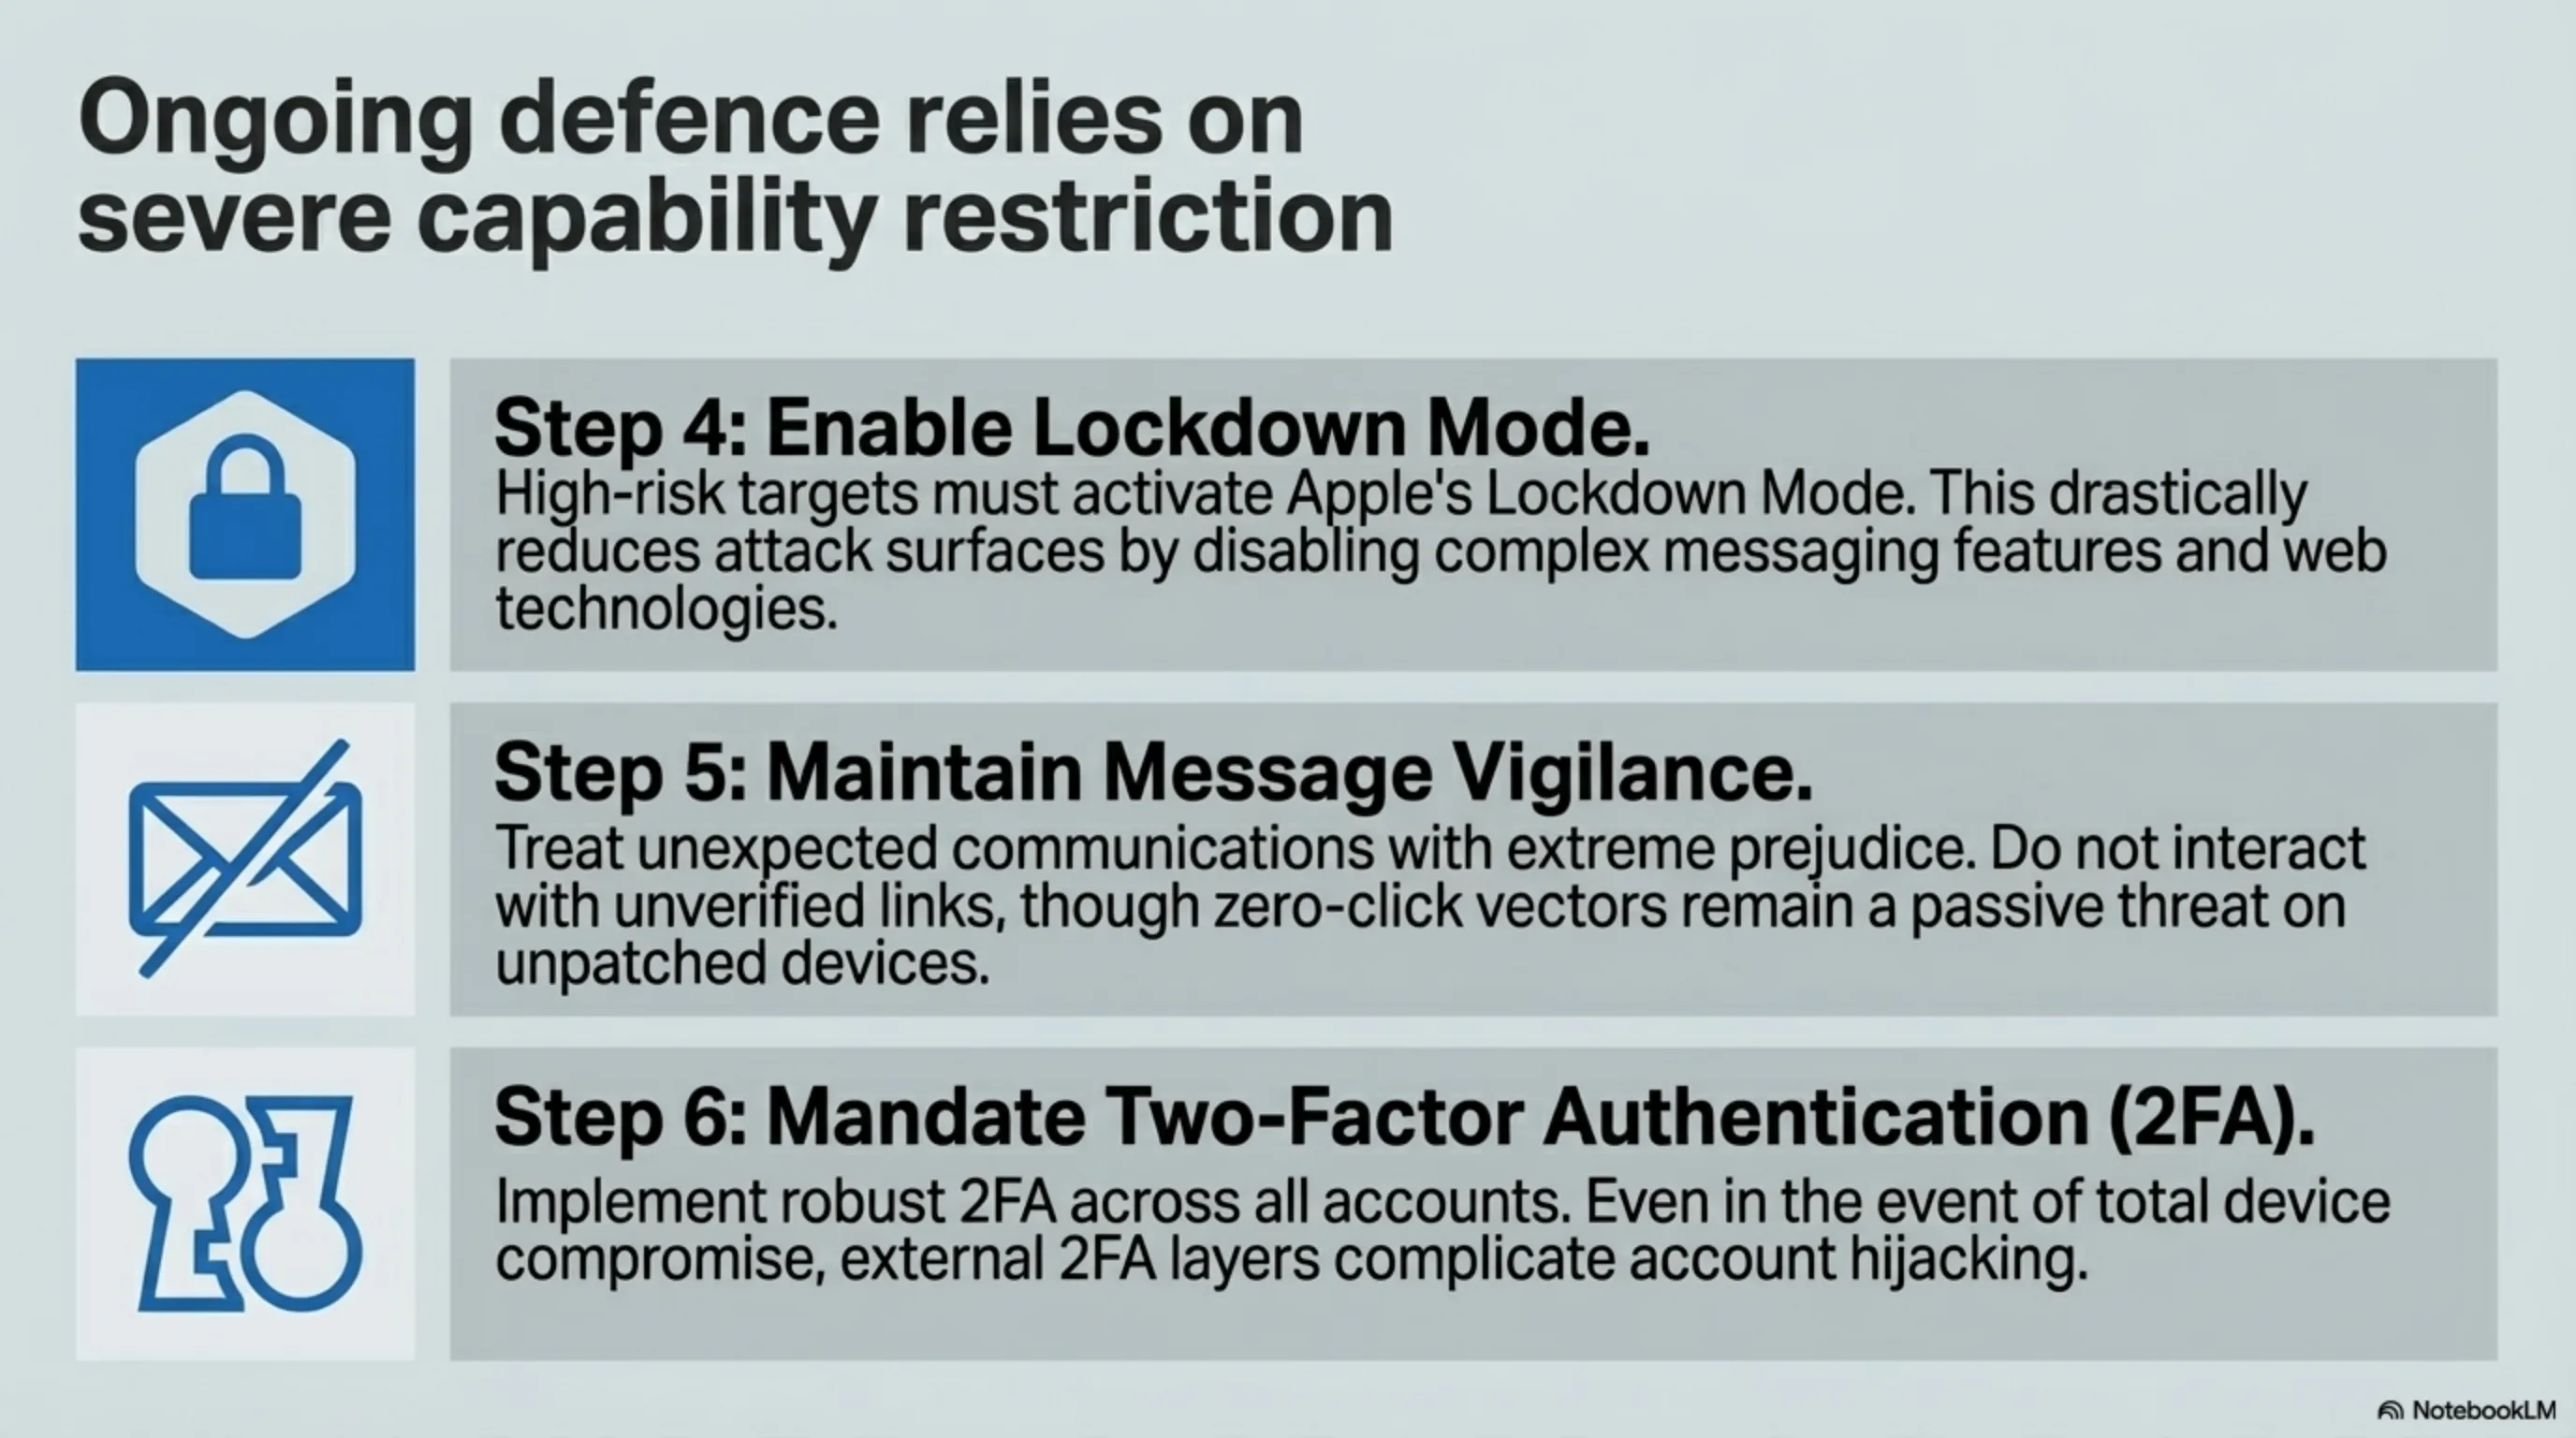
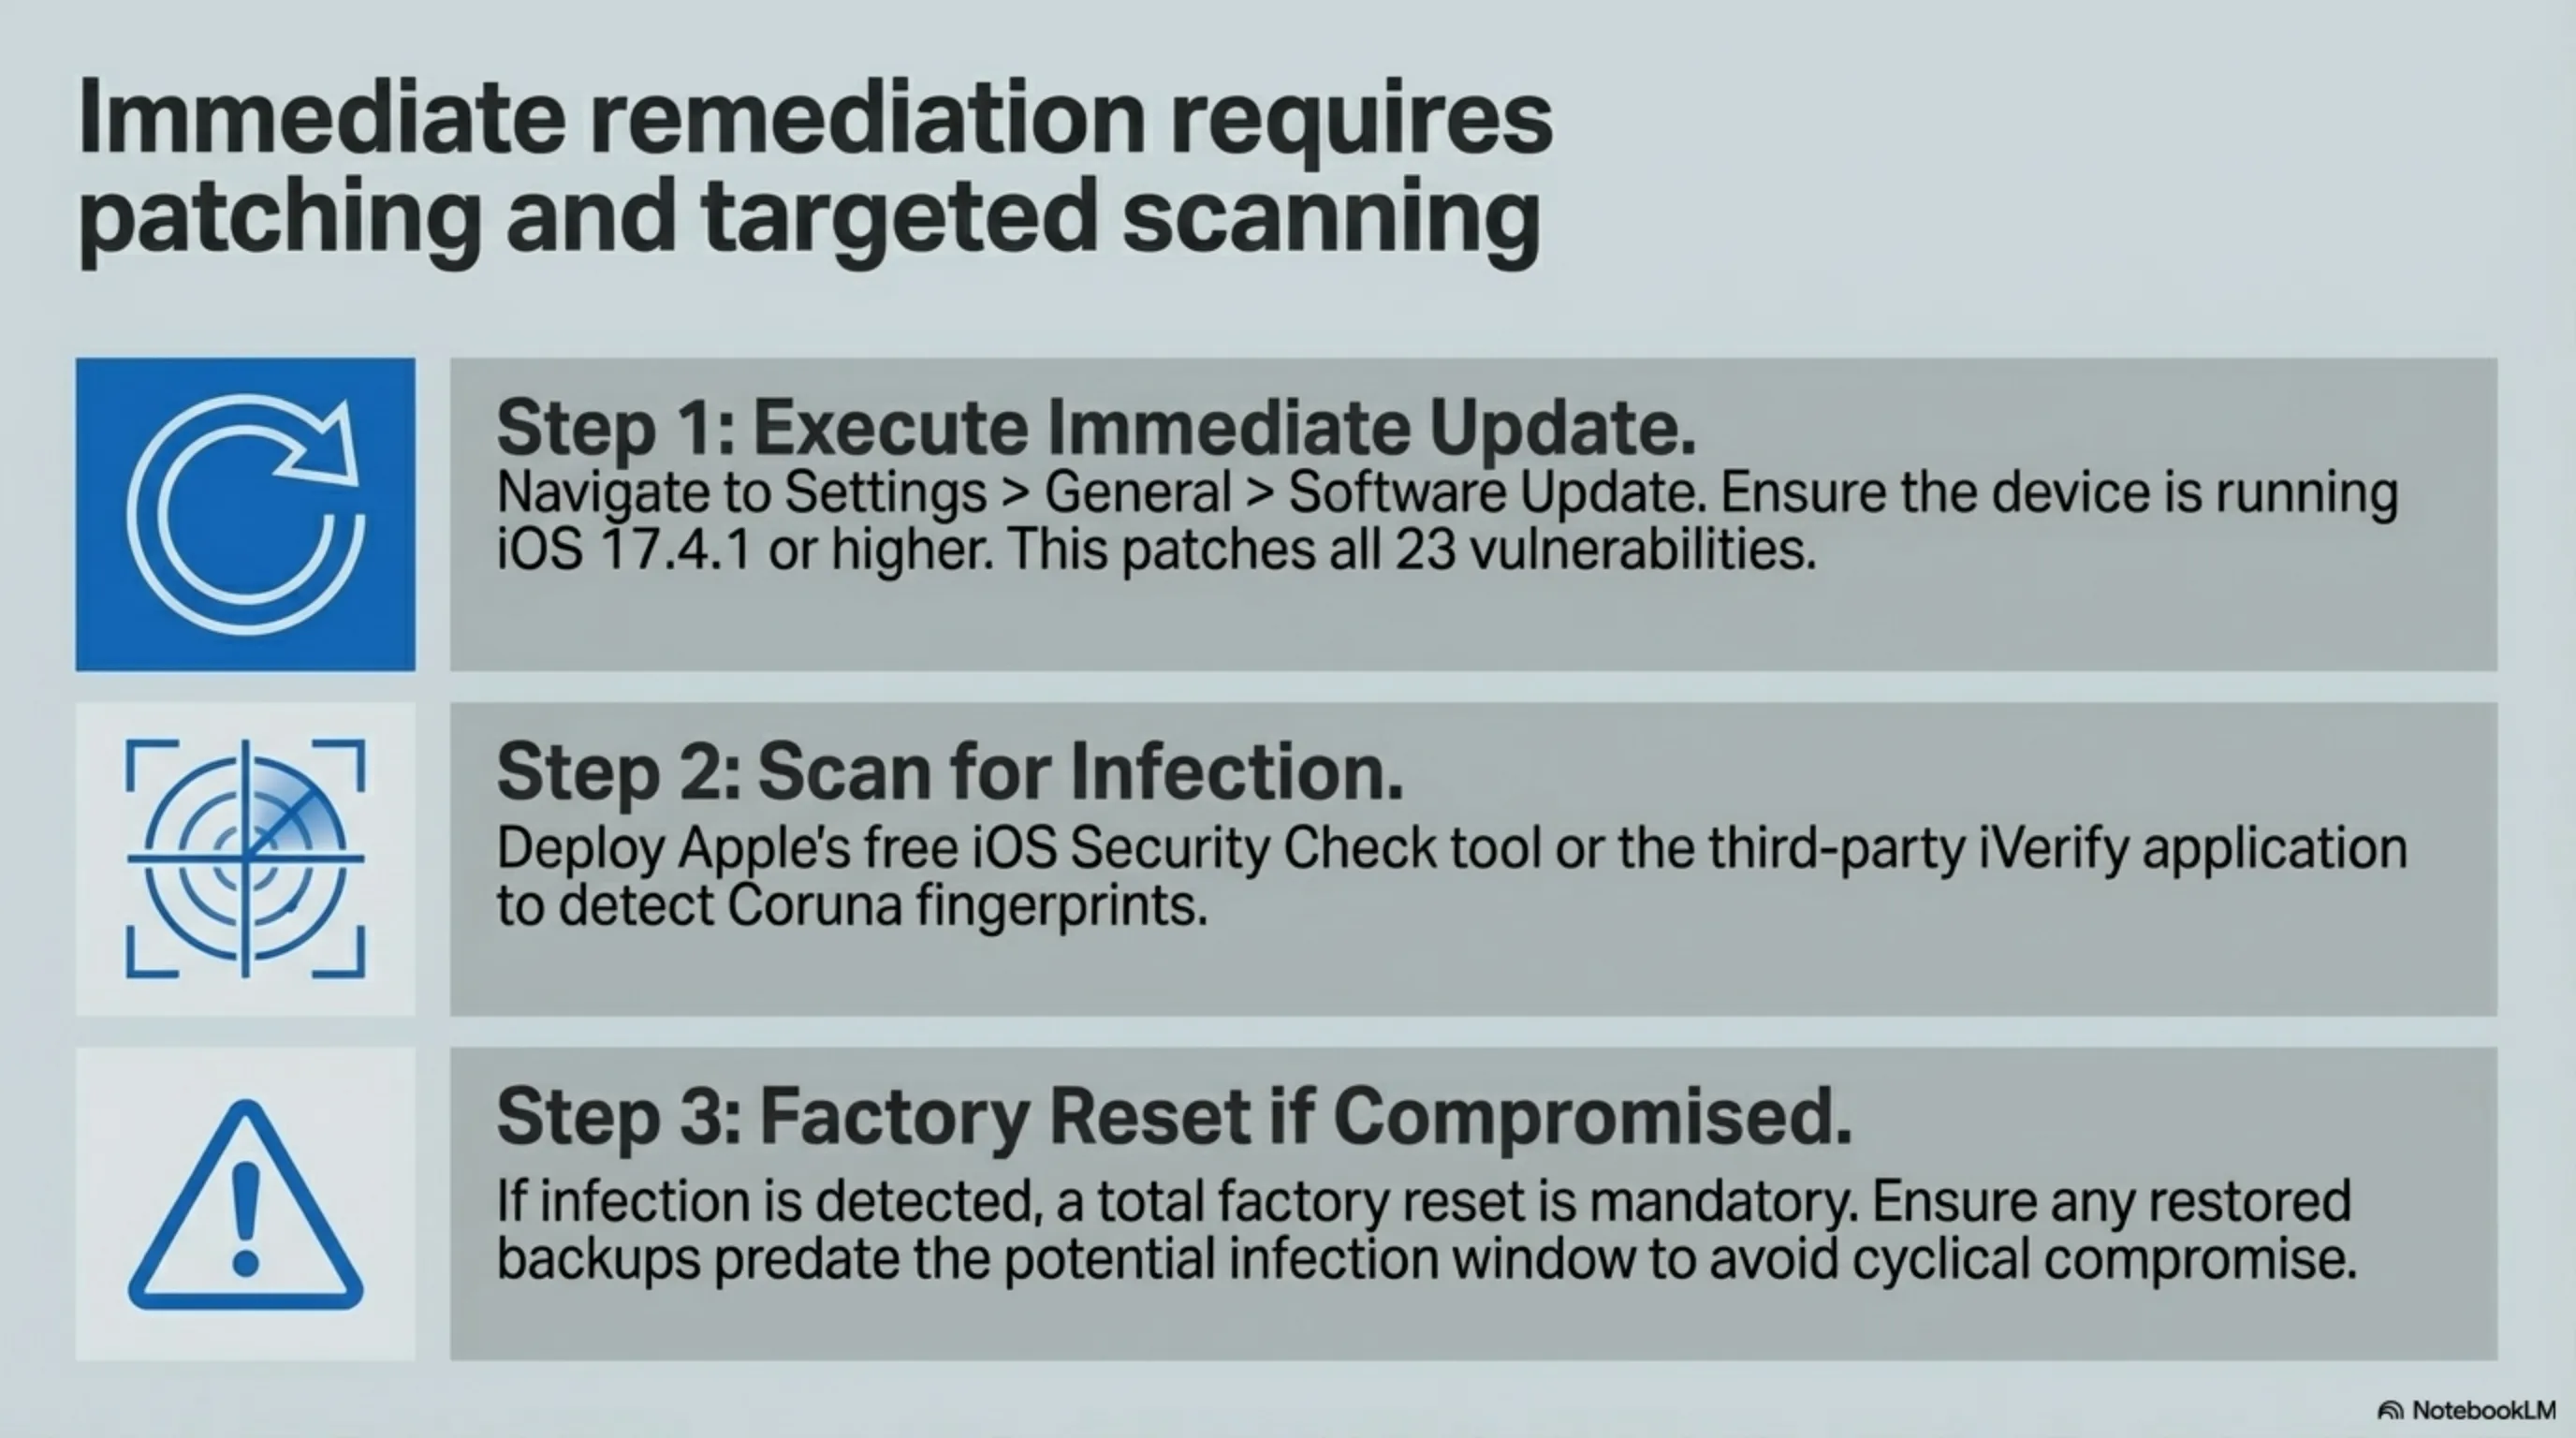
اگر از کاربران آیفون هستید، خونسردی خود را حفظ کرده و فوراً پروتکل امنیتی زیر را پیادهسازی کنید:
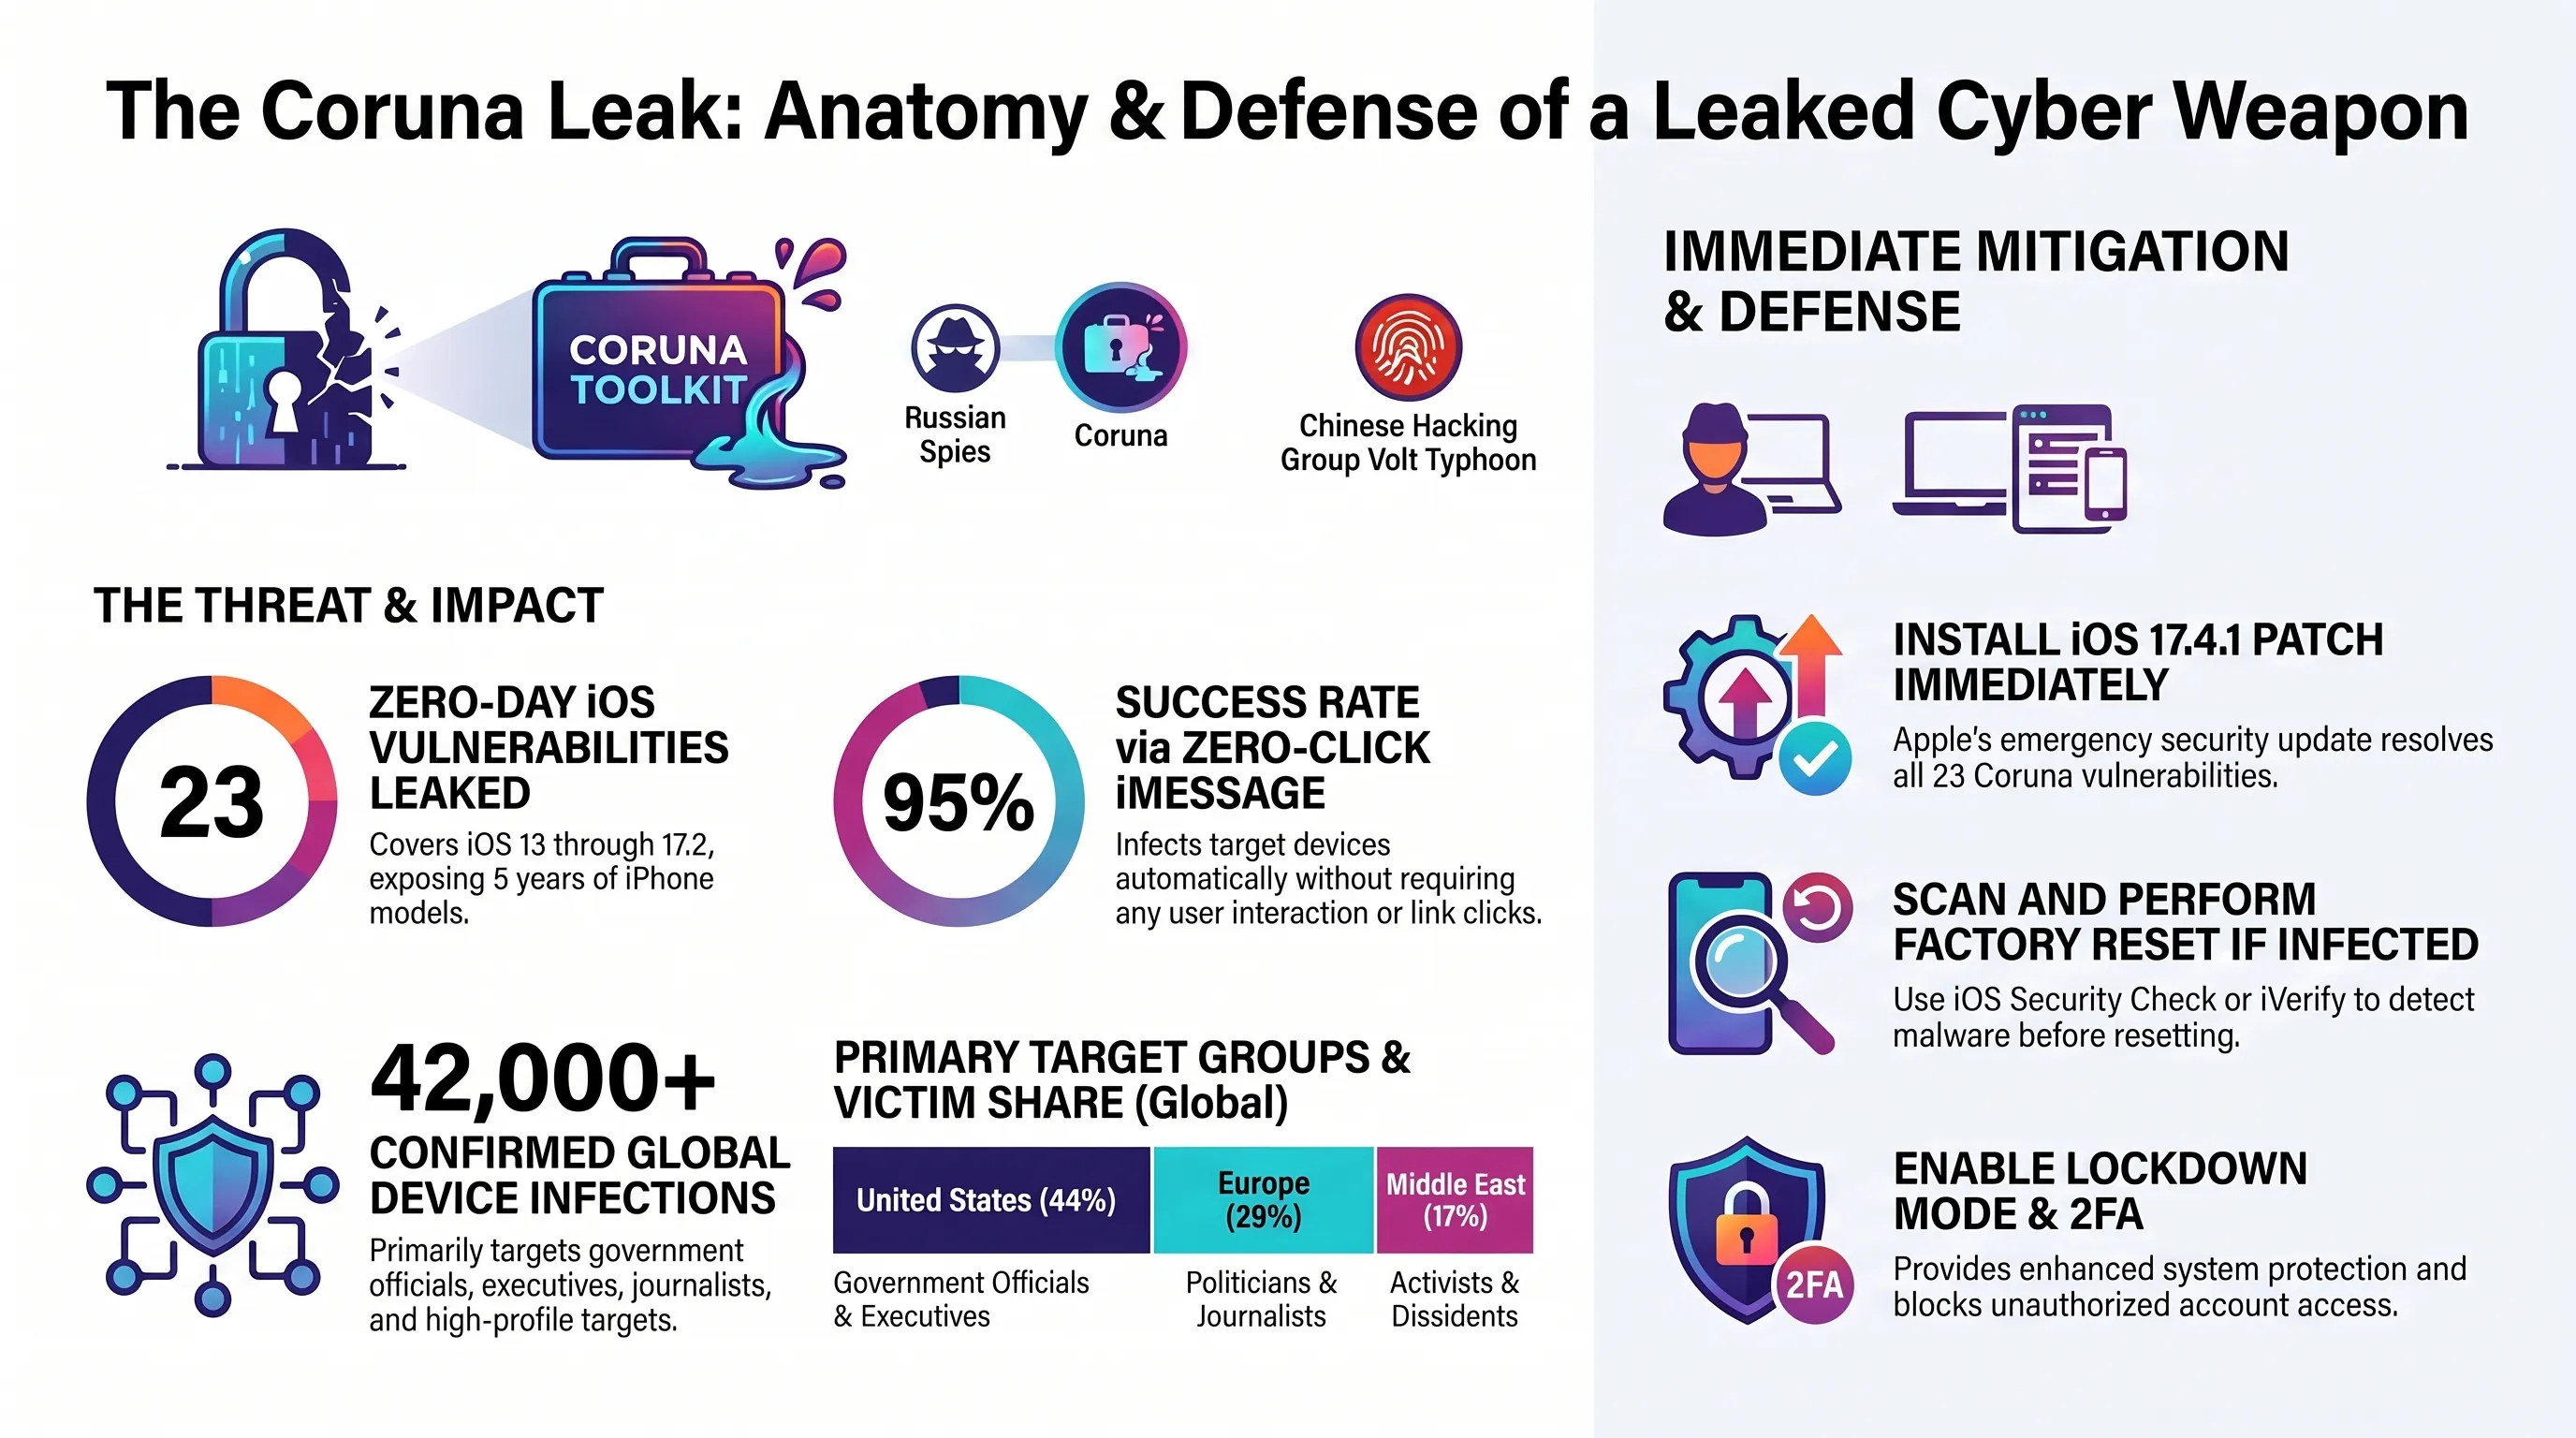
- آپدیت اجباری فوری: فوراً به منوی Settings > General > Software Update رفته و دستگاه را به نسخه iOS 17.4.1 یا بالاتر ارتقا دهید. این پچ امنیتی کدهای اکسپلویت را کاملاً بیاثر میکند.
- اسکن کامل بدافزار: از ابزارهای معتبر مانند iVerify یا اسکنرهای تأییدشده شرکتی برای ردیابی روتکیتهای پسزمینه استفاده کنید.
- فعالسازی Lockdown Mode: اگر موقعیت شغلی حساسی دارید (مدیرعامل، روزنامهنگار، پژوهشگر)، قابلیت «حالت قرنطینه» (Lockdown Mode) اپل را فعال کنید تا پروتکلهای پرخطر وبکیت و آیمسیج بهکلی غیرفعال شوند.
- در صورت احراز آلودگی؛ ریست فکتوری کامل: توجه داشته باشید که آپدیت صرفاً جلوی نفوذ جدید را میگیرد؛ اگر دستگاه شما آلوده شده باشد، تنها راه نجات انجام Factory Reset کامل و پاک کردن تمام دیتای آلوده است. بکاپهای قدیمی نیز ممکن است حامل بدافزار باشند.
- پاسخ سریع و ۴۸ ساعته تیم مهندسی اپل در مسدودسازی ۲۳ آسیبپذیری پس از دریافت گزارش گوگل.
- افشای ماهیت خطرناک سلاحهای سایبری دولتی و ایجاد آگاهی عمومی در مورد حملات بدون کلیک (Zero-Click).
- تقویت مکانیزمهای دفاعی حالت قرنطینه (Lockdown Mode) در iOS برای مقابله با بدافزارهای نظامی.
- نشت فاجعهبار ۲۳ آسیبپذیری زیرودی از سرورهای پیمانکار نظامی به دست هکرهای دولتی چین و روسیه.
- آلودگی بیسر و صدای بیش از ۴۲ هزار آیفون در سراسر دنیا و شنود ۶ ماهه چهرههای سیاسی و تجاری ارشد.
- تخریب سنگین وجهه امنیتی اکوسیستم اپل به دلیل بیاطلاعی طولانیمدت از وجود این روزنههای مرگبار.
حکم نهایی تحریریه و بررسی نهایی
پایان افسانه شکستناپذیری iOS
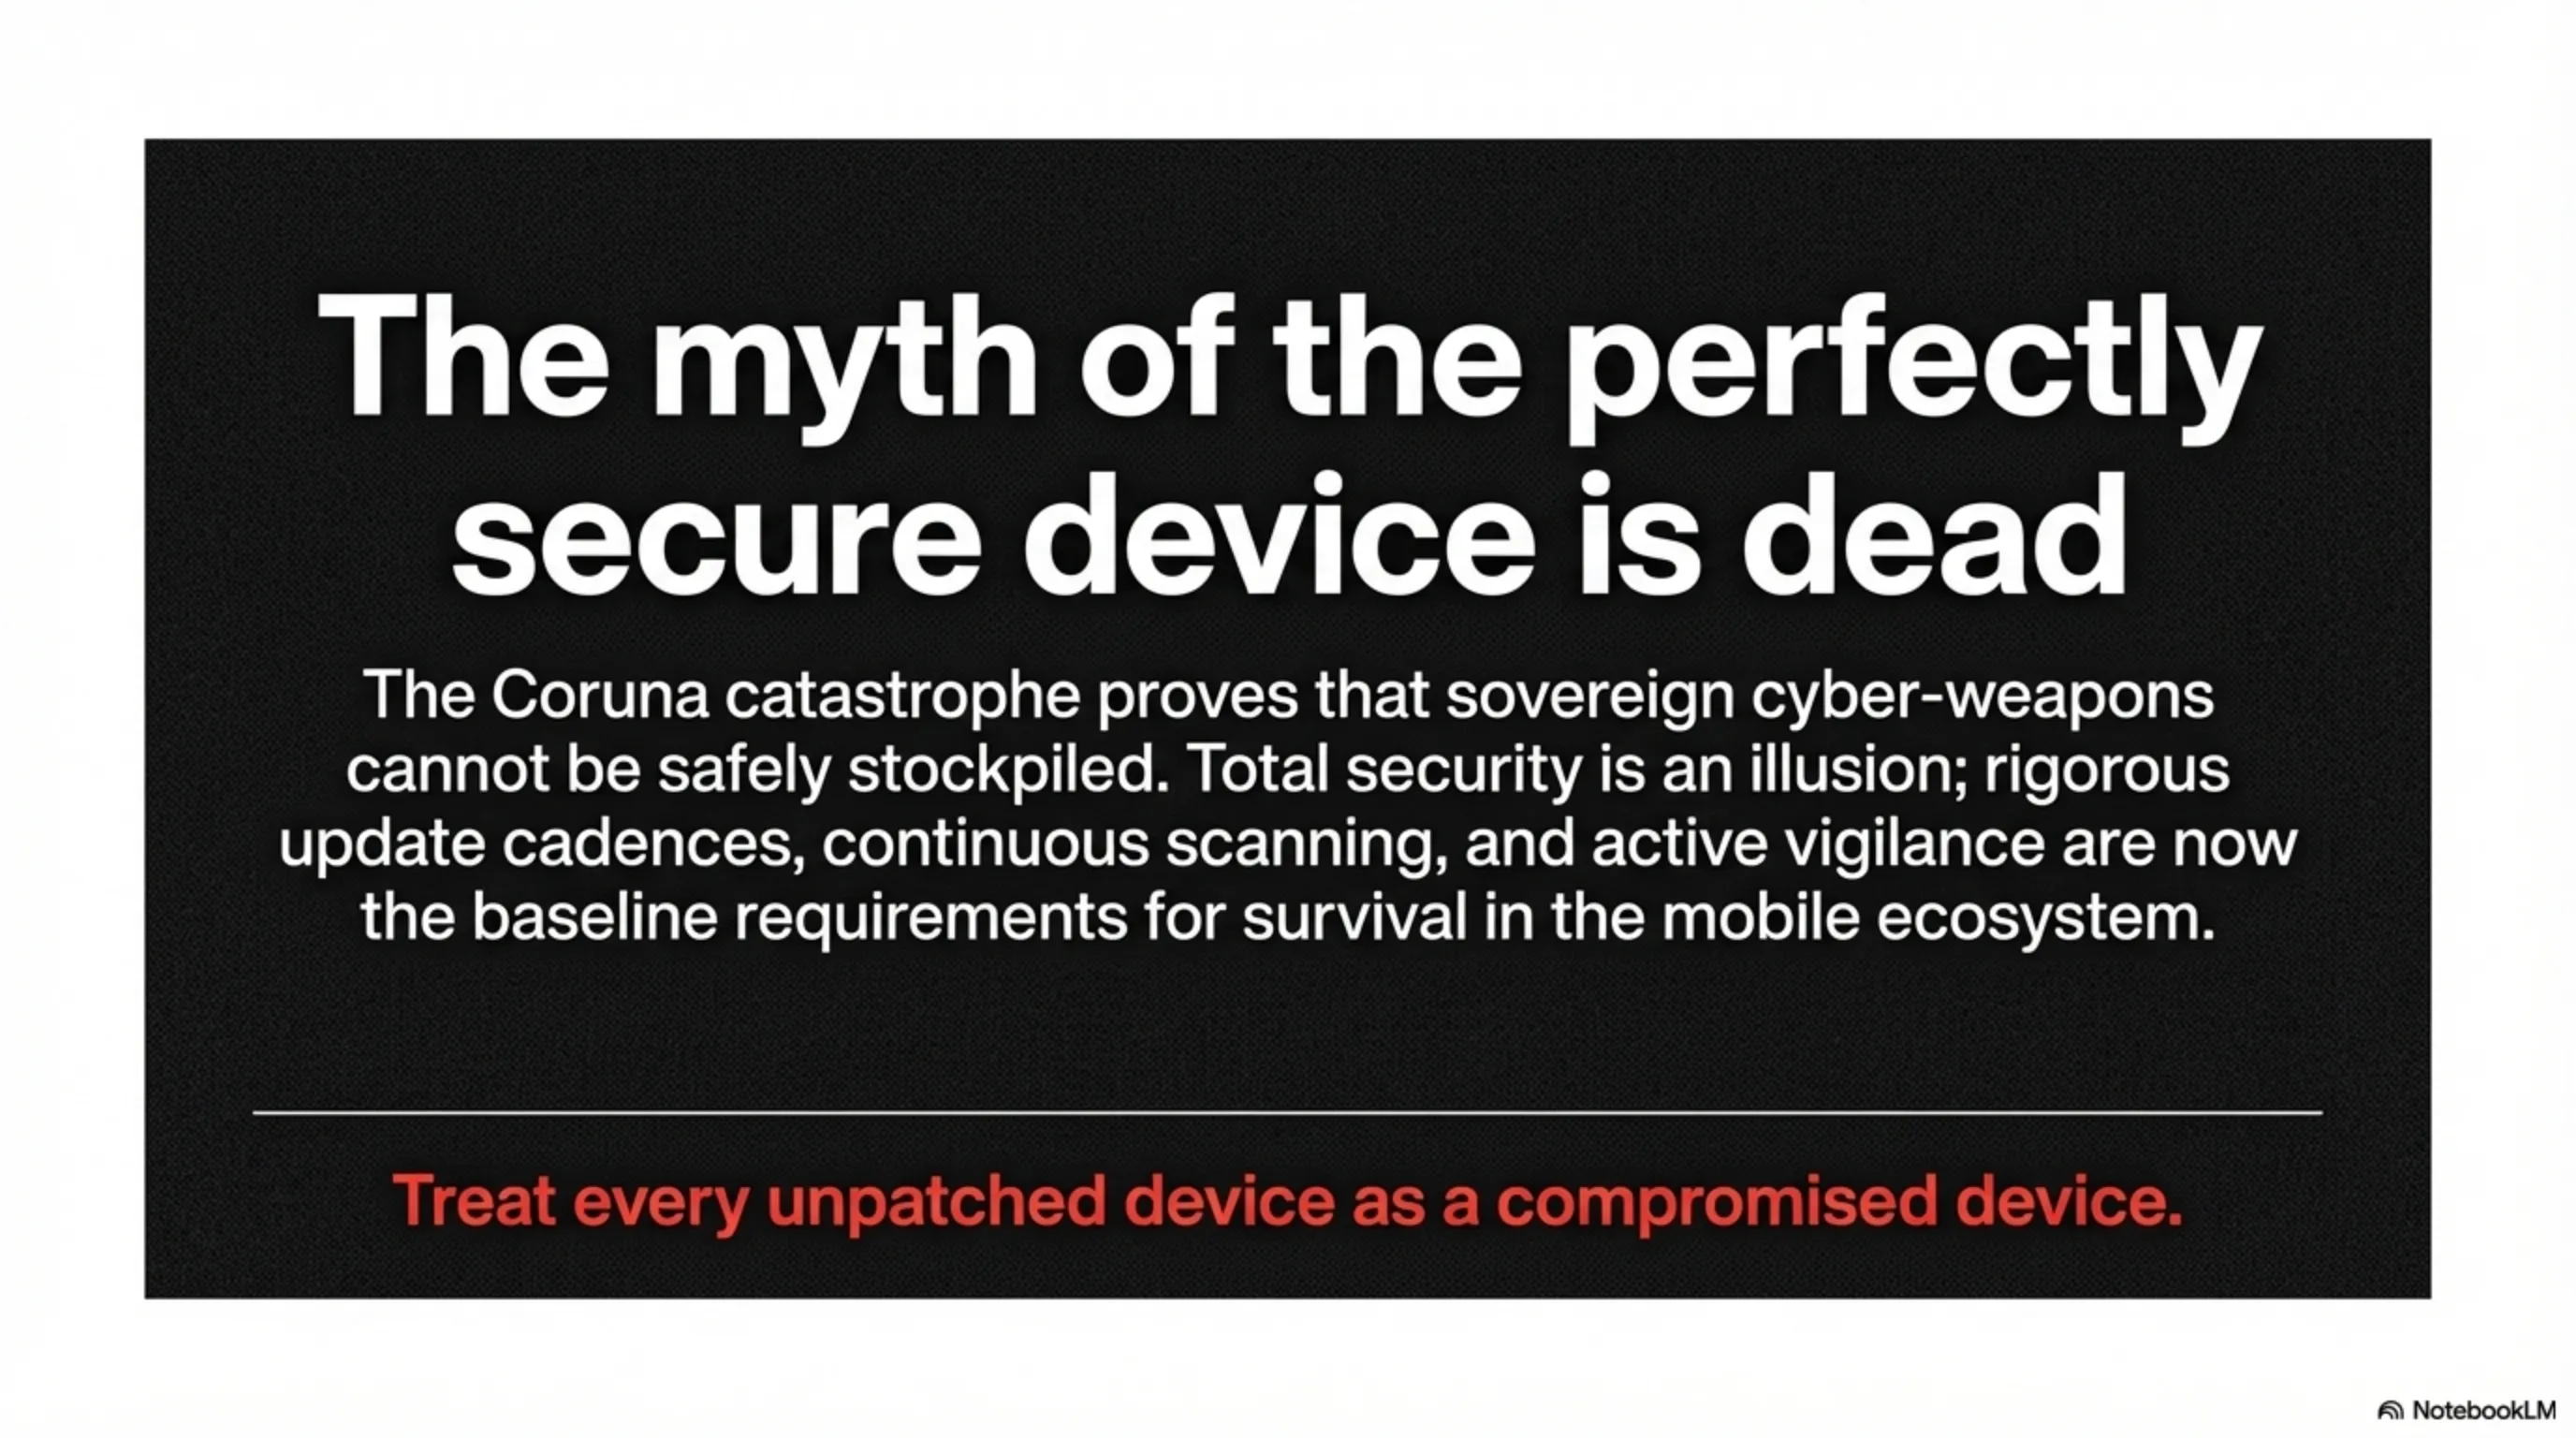
پرونده کورونا پایان دوران توهم امنیت مطلق در اکوسیستم اپل است؛ وقتی ابزارهای هک تحت حمایت دولتها به بازار سیاه نشت میکنند، هیچ کاربری بدون آگاهی و اقدامات پیشگیرانه ایمن نخواهد ماند.
پرسشهای متداول و تحلیل فنی آسیبپذیری
کیت هک کورونا (Coruna) دقیقاً چیست و چه کسانی آن را ساختند؟
کورونا یک بسته ابزار نفوذ سایبری فوقپیشرفته حاوی ۲۳ آسیبپذیری روز-صفر است که توسط یک پیمانکار امنیتی خصوصی آمریکایی با قراردادی ۴۵ میلیون دلاری برای آژانسهای اطلاعاتی ساخته شده بود، اما به بازار سیاه نشت کرد.
چگونه آیفون قربانیان بدون لمس هیچ لینکی آلوده میشود؟
از طریق حمله Zero-Click در پروتکل پیامرسان iMessage؛ مهاجم صرفاً یک پیام حاوی پکتهای دستکاریشده ارسال میکند که نیازی به باز کردن توسط قربانی ندارد و بلافاصله پردازشگر پیام را کرش داده و کدهای مخرب را به سطح روت کرنل میرساند.
چه نسخههایی از سیستمعامل iOS تحت تأثیر کورونا قرار دارند؟
تمام نسخههای iOS از ورژن 13 تا iOS 17.2 در برابر این کیت آسیبپذیر هستند و تنها کاربرانی که دستگاه خود را به iOS 17.4.1 یا بالاتر آپدیت کرده باشند از نفوذ جدید در امان هستند.
آیا آپدیت سیستمعامل، بدافزار نصبشده قبلی را حذف میکند؟
خیر! بهروزرسانی به iOS 17.4.1 صرفاً راههای ورود و آسیبپذیریها را مسدود میکند. اگر دستگاه شما قبلاً آلوده شده باشد، بدافزار در پسزمینه فعال باقی میماند و تنها راه حذف قطعی آن انجام Factory Reset کامل و بدون بازیابی بکاپهای آلوده است.
هکرهای چینی چگونه به این سلاح دست پیدا کردند؟
سورسکد ابزار ابتدا توسط فردی در شرکت پیمانکار به سرقت رفت و به گروه جاسوسی روسی APT29 فروخته شد. سپس این گروه روسی ابزار را در ازای ۱۵ میلیون دلار بیتکوین به گروه هکری چینی Volt Typhoon واگذار کردند.
گالری تصاویر تکمیلی: تحلیل تکین | فاجعه کورونا: افشای کیت هک آیفون دولت آمریکا برای جاسوسان روس و هکرهای چینی