پرونده ویژه تکین: آناتومی خطرناکترین گریز از سندباکس و نفوذ سایبری پاییز ۲۰۲۶
کالبدشکافی زنجیره نفوذ سهگانه UTA0565 در شکستن همزمان سد امنیتی گوگل کروم و کرنل ویندوز جهت استقرار بدافزار رادارگریز CLEANGULP.
- 🎮زنجیره اکسپلویت سهگانه- ترکیب دو آسیبپذیری کروم و یک زیرو-دی در هسته محلی ویندوز ALPC.
- 🎧سقوط سندباکس V8- فرار از محدودیتهای پردازشگر رندرینگ و نفوذ به سطح سیستمی.
- 🚀بکدور فوقپنهان CLEANGULP- کالبدشکافی معماری بدافزار و جعل ماژول ورودی مایکروسافت.
- 🗡️شکستن زندان Mojo IPC- عبور از میلههای سندباکس با باگ Use-After-Free.
- 📰پرش به قلب ویندوز- نفوذ عمیق به کرنل با آسیبپذیری ALPC در کمتر از ثانیه.
- ⚔️پروتکل دفاعی و آزمایشگاه- شبیهسازی شاخصهای شناسایی و پاکسازی زیرساختهای سازمانی.
در اواخر سپتامبر ۲۰۲۶، جامعه امنیت اطلاعات بینالمللی با یکی از پیچیدهترین، جسورانهترین و مخربترین زنجیرههای حمله سایبری سالهای اخیر مواجه شد. در حالی که بخش عمده توجه کارشناسان فناوری به نبردهای تجاری و پیشرفتهای نرمافزاری معطوف بود، تیمهای پاسخ به حوادث امنیتی متوجه یک کارزار هدفمند و در سطح تهدیدات ملی شدند که نشان داد فرضیه غیرقابل نفوذ بودن سندباکسهای مدرن مرورگرها تا چه اندازه میتواند شکننده باشد. مهاجمان با به کارگیری همزمان سه آسیبپذیری روز صفر (Zero-Day) که تا پیش از آن هیچ پچ یا وصله امنیتی برای آنها وجود نداشت، موفق شدند مستحکمترین لایههای حفاظتی گوگل کروم و سیستمعامل مایکروسافت ویندوز را در هم بشکنند.
این کارزار فوقپیشرفته که ردپای آن به گروه تهدید شناختهشده UTA0565 متصل است، نه با اتکا به خطاهای انسانی یا فریبهای ساده مهندسی اجتماعی، بلکه با بهرهبرداری دقیق از شکافهای معماری در سطح پایین سیستمعامل و موتور رندر وب اجرا شد. قربانیان این حمله با ورود ناآگاهانه به وبسایتهای بازسازیشده جعلی که به طور بینقص ظاهر خبرگزاریها و نهادهای بینالمللی را شبیهسازی کرده بودند، بدون مشاهده هیچ هشدار یا پنجره دانلود، تنها با بارگذاری یک فریم پنهان در پسزمینه مرورگر خود، دسترسی کامل دستگاه را با بالاترین امتیازات امنیتی به سرورهای فرماندهی هکرها واگذار کردند.
هدف غایی این رخنه بیصدا، استقرار یک بدافزار سفارشی و بسیار مرموز تحت عنوان CLEANGULP بود؛ ابزاری مخرب که پس از نشستن در تاریکترین گوشههای حافظه رم، هویت خود را در پوشش سرویسهای بومی صفحه کلید و زبان ویندوز استتار کرده و ارتباطی کاملاً رمزنگاریشده را برای استخراج داده، اجرای فرامین شل و استقرار ماژولهای جاسوسی برقرار میسازد. سقوط این سد حفاظتی زنگ خطری جدی برای تمامی سازمانها و کاربران پیشرفتهای است که امنیت خود را صرفاً به بهروز بودن مرورگر گره زده بودند.
نکات حیاتی پرونده نفوذ CLEANGULP در یک نگاه
- بهرهبرداری همزمان از ۳ آسیبپذیری روز صفر بدون نیاز به تایید کاربر (Zero-Click Execution پس از لود صفحه)
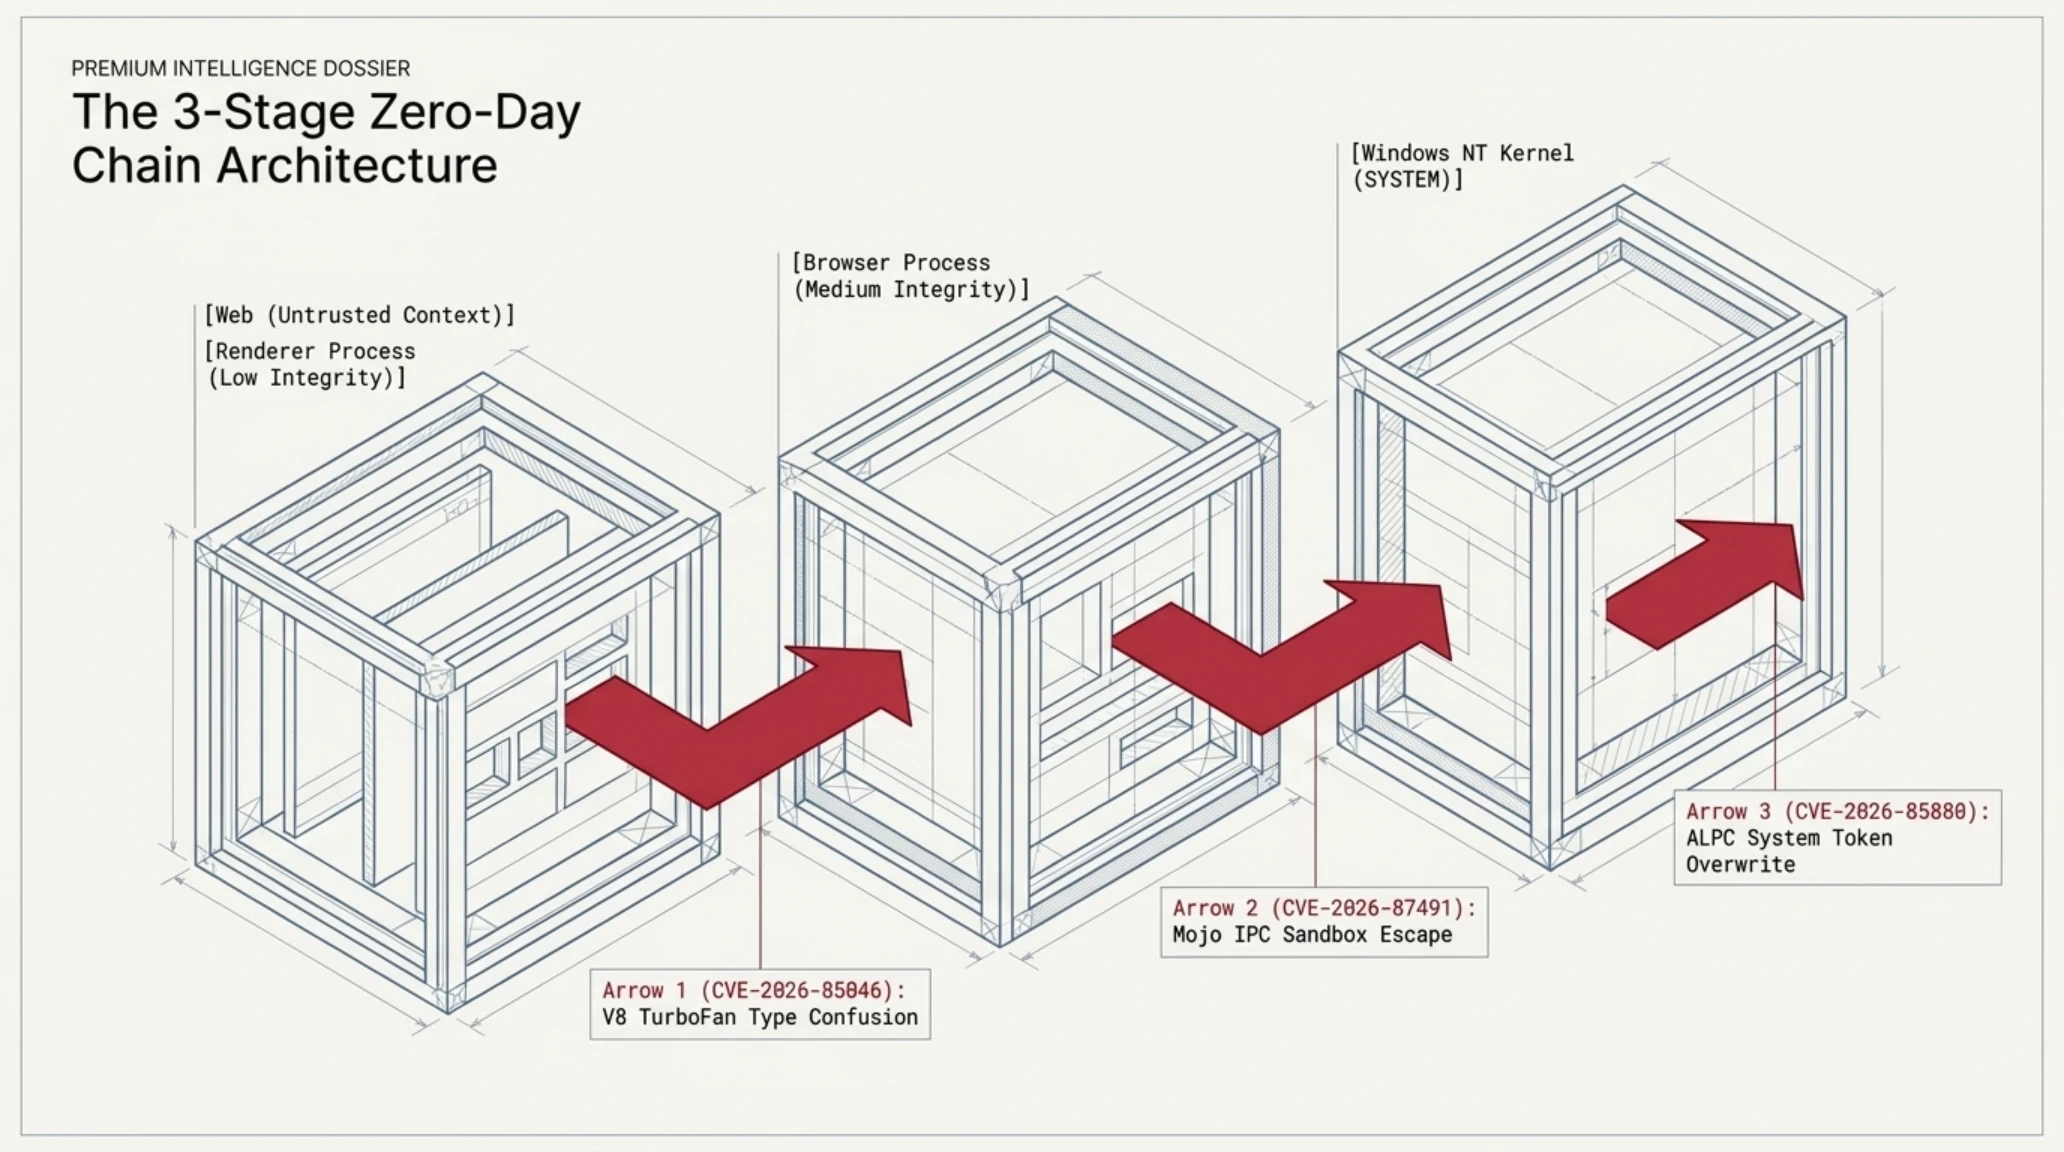
- ترکیب باگ سرریز حافظه موتور V8 با آسیبپذیری گذرگاه پیامرسانی مووجو کروم و باگ محلی ALPC ویندوز
- شکست کامل محیط ایزوله سندباکس و ارتقای امتیازات به سطح کامل حساب سیستم (SYSTEM Privileges)
- استقرار پایدار بدافزار CLEANGULP با جعل هویت ماژول ورودی زبان ویندوز MicrosoftIME و ارتباط رمزنگاریشده AES-GCM
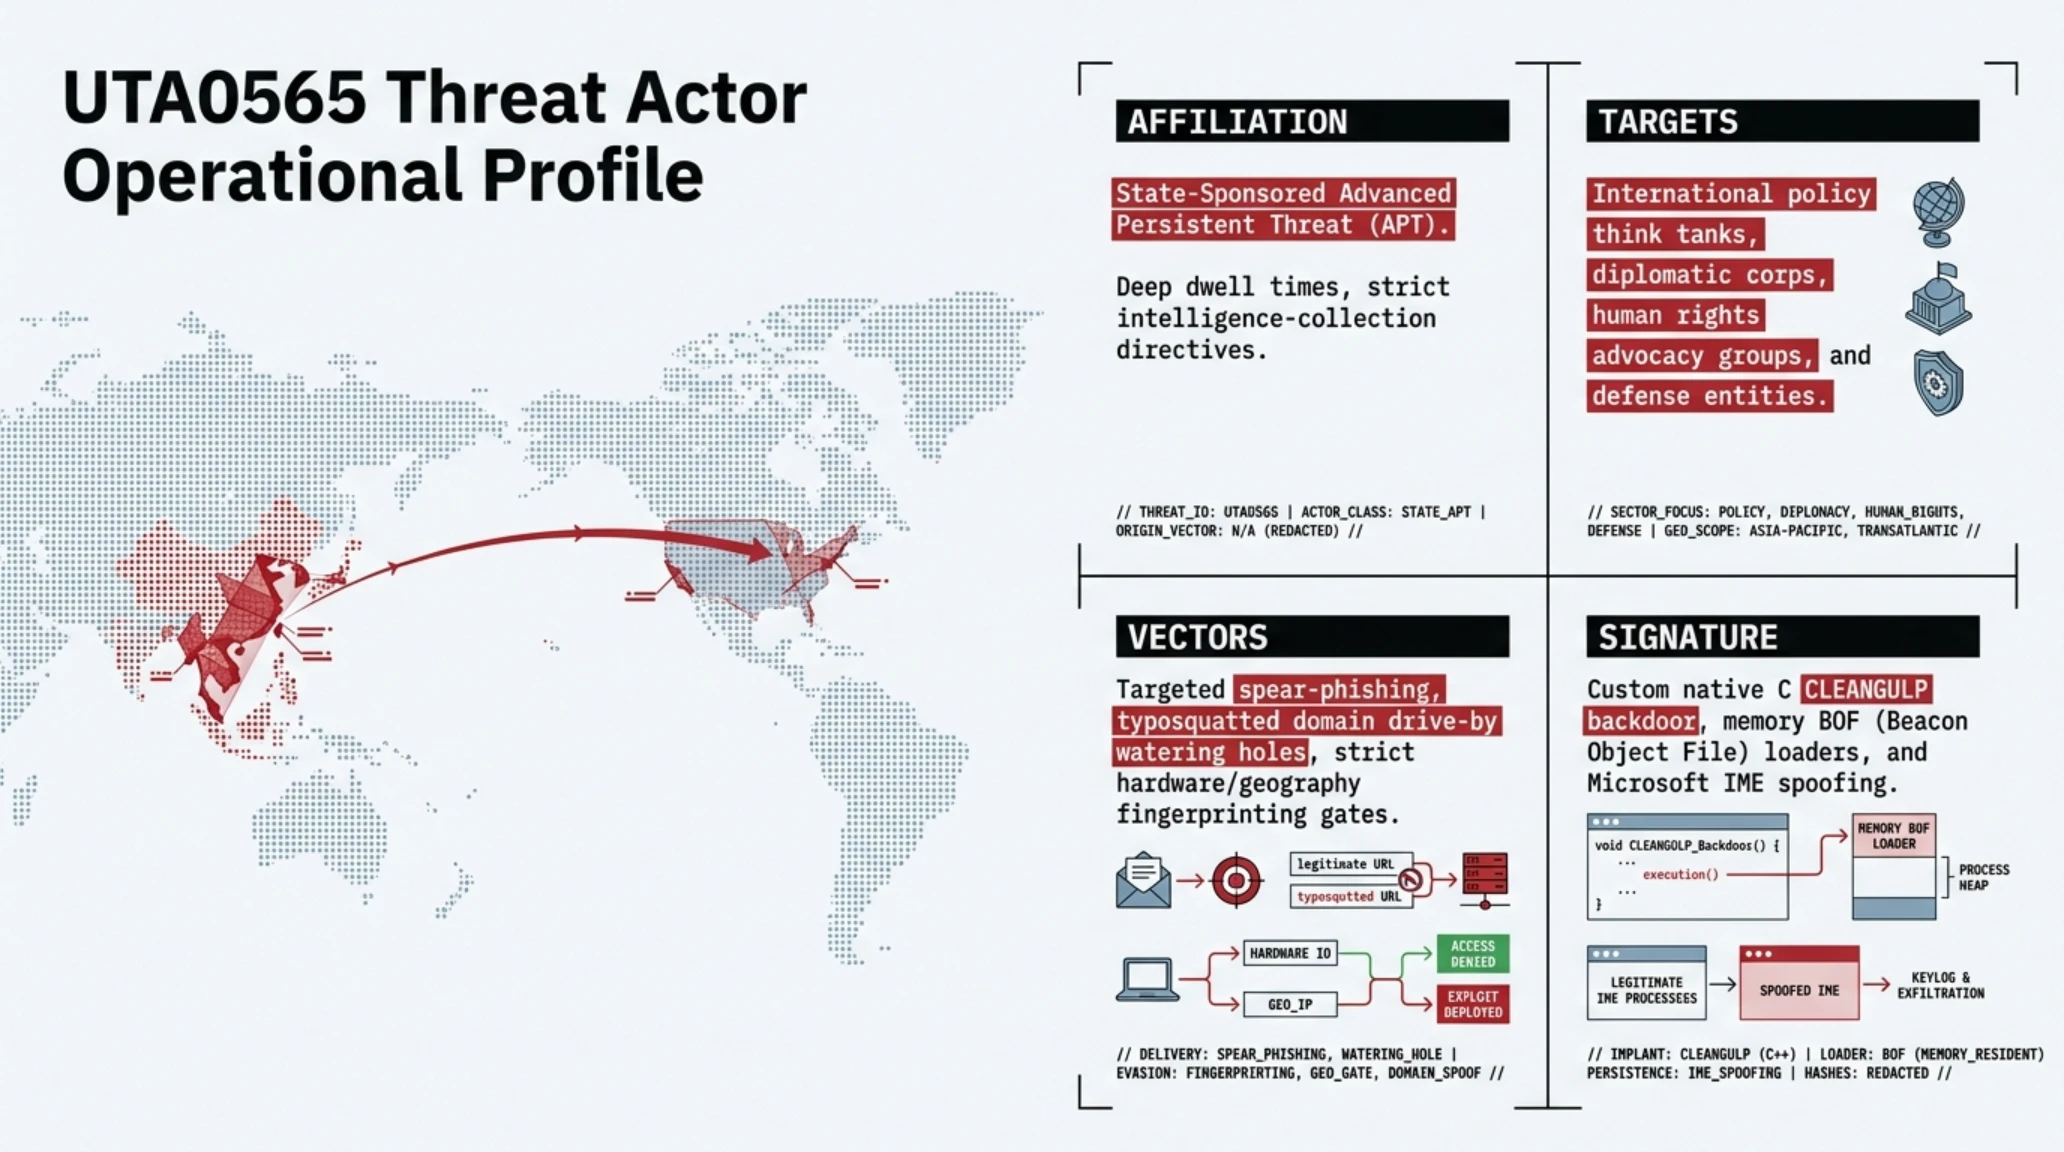
برای درک عظمت فنی این تهاجم سایبری، باید نگاهی به پیشینه و تبارشناسی عامل تهدید انداخت. گروه UTA0565 که طی سالیان گذشته نام خود را به عنوان یکی از منضبطترین و مخفیترین کارگروههای سایبری در حوزه شرق آسیا تثبیت کرده، همواره استراتژی خود را بر پایه عملیات کمصدا و شکار اهداف دیپلماتیک، اندیشکدههای راهبردی و زیرساختهای تصمیمگیری متمرکز کرده است. بر خلاف گروههای باجافزاری که در پی هیاهوی رسانهای و اخاذی سریع مالی هستند، UTA0565 ماهها برای آمادهسازی زیرساختهای نفوذ وقت صرف میکند تا بدون برانگیختن حساسیت سنسورهای EDR سازمانی به هدف دست یابد.
در این کارزار خاص، مهاجمان متوجه شدند که سازمانهای مدرن تمهیدات سختگیرانهای برای جلوگیری از اجرای فایلهای پیوست ایمیل یا دانلودهای ناشناخته اتخاذ کردهاند. از این رو، استراتژی خود را به حمله Drive-by Download تغییر دادند. آنها وبسایتهای جعلی متعددی را با دامنههای فریبنده و تایپواسکواتینگ (Typosquatting) مشابه نهادهای حقوقبشری و سازمانهای سیاسی بینالمللی برپا کردند. قربانی با باز کردن لینک ارسالی در ایمیلهای ظاهراً معتبر، به صفحهای هدایت میشد که متن یک گزارش تحلیلی کاملاً واقعی را نمایش میداد؛ اما در کدهای پشت پرده صفحه، کدهای مخرب جاوااسکریپت موتور کروم را هدف قرار میدادند.
شناسنامه اطلاعاتی عامل تهدید UTA0565
اهداف کلیدی: اندیشکدههای سیاست بینالملل، نهادهای دیپلماتیک و دفاعی در آسیا و غرب
روش اصلی نفوذ: کارزارهای فیشینگ هدفمند، سایتهای جعلی Drive-by و زنجیره ۳ زیرو-دی
ردپای بدافزاری: بدافزار سفارشی CLEANGULP، ابزارهای BOF حافظهای و پایداری در IME

کالبدشکافی اولین حلقه زنجیره: انهدام ایزولاسیون در موتور رندرینگ کروم
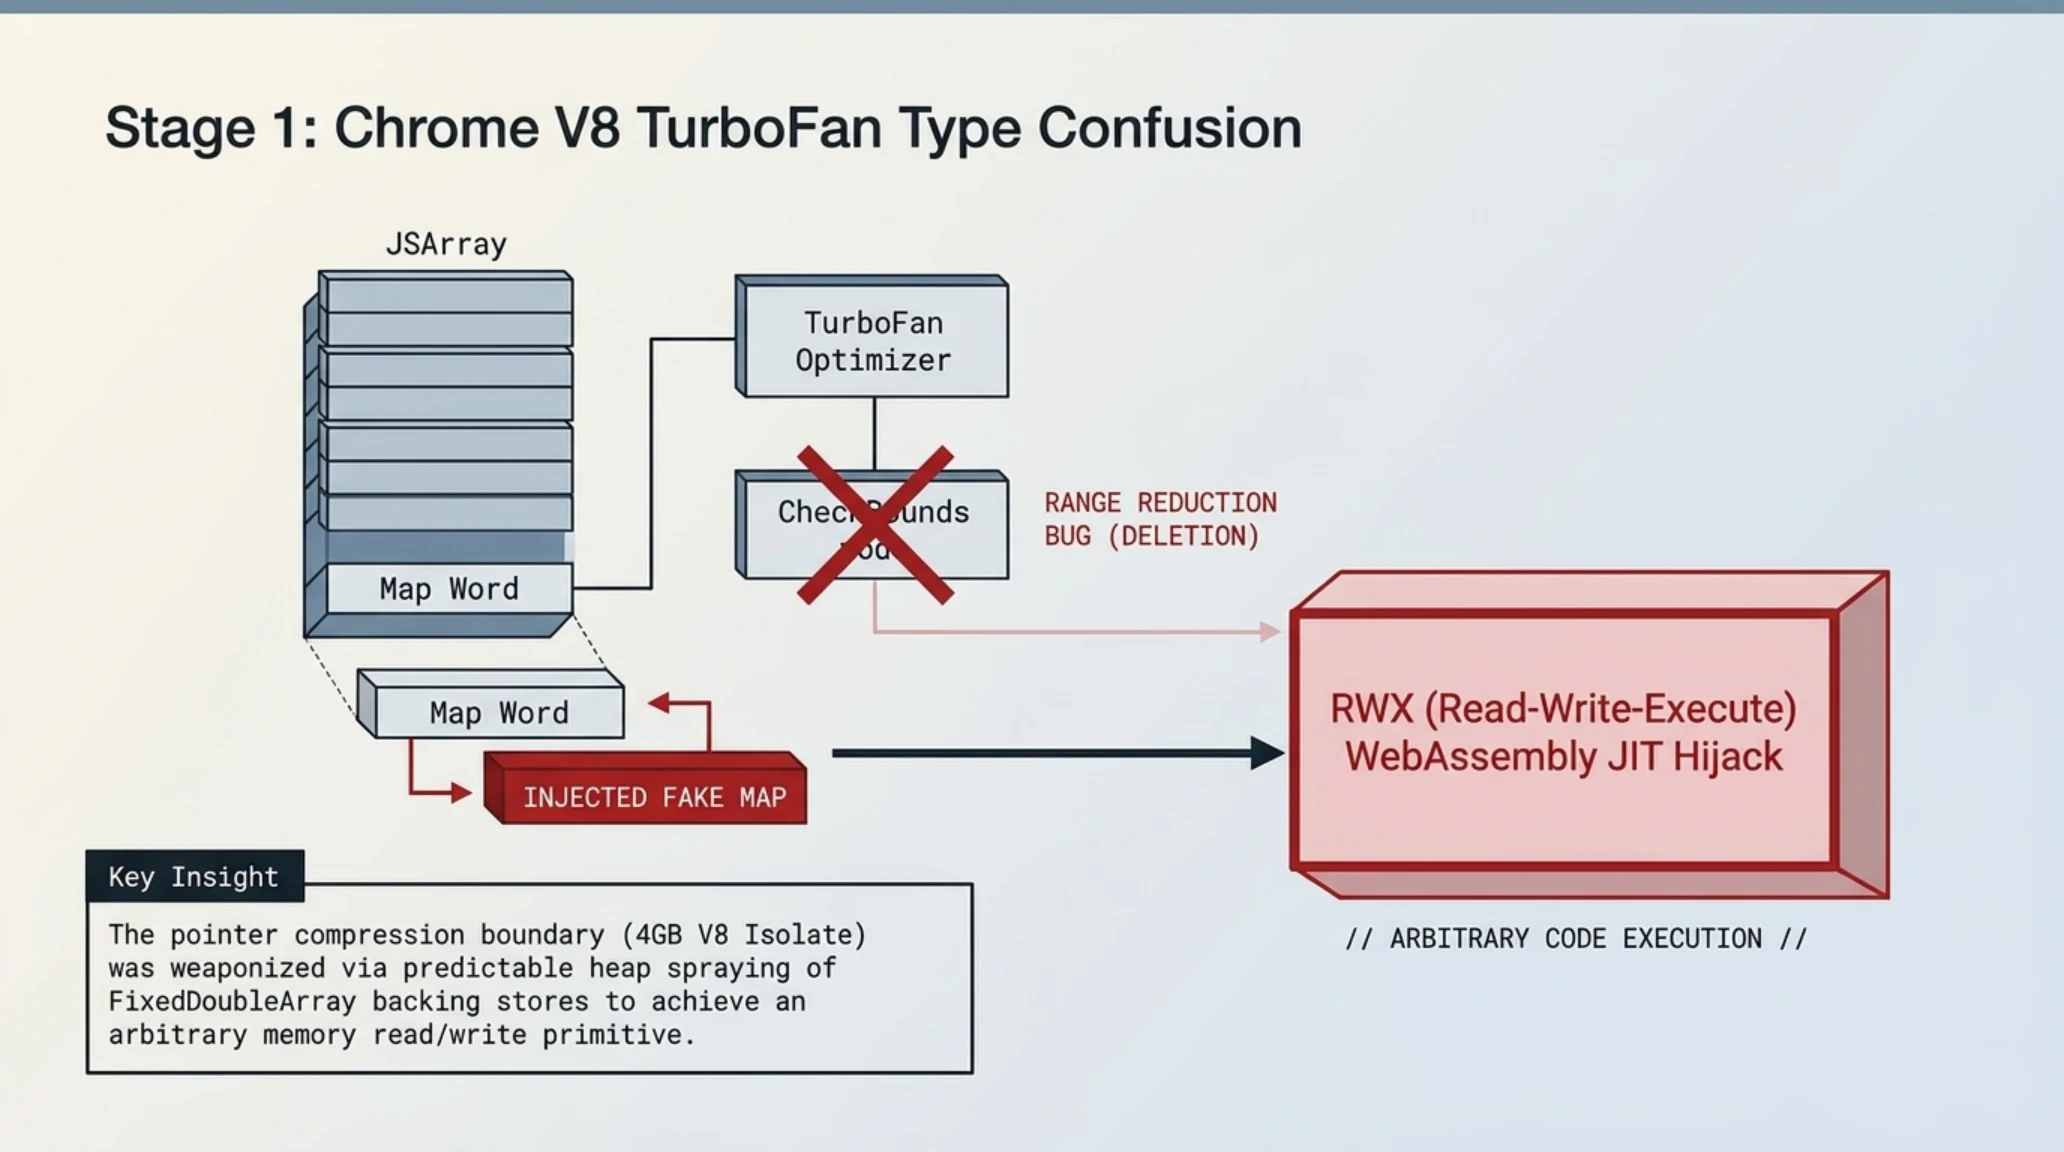
قلب تپنده مرورگر گوگل کروم، موتور جاوااسکریپت و وباسمبلی V8 است؛ شاهکاری مهندسی که با کامپایل درجا (Just-In-Time) میلیونها خط کد پیچیده وب را در کسری از ثانیه اجرا میکند. با این حال، شتاب دیوانهوار بهینهسازی کدهای JIT همواره پاشنه آشیل امنیتی این موتور بوده است. مهاجمان در این کارزار از آسیبپذیری شناسه CVE-2026-85046 استفاده کردند که ریشه در خطای تناقض نوع داده (Type Confusion) در پایپلاین بهینهسازی کدهای کامپایلر توربوفن (TurboFan) دارد.
هنگامی که یک اسکریپت دستکاریشده در صفحه اجرا میشود، کامپایلر جاوااسکریپت فرض میکند متغیر مورد نظر یک آرایه ساده از اعداد شناور است، در حالی که در فضای واقعی حافظه، هکرها با تغییر ساختار اشیا موفق به ایجاد تداخل میان آدرسهای حافظه و نوع دادهها میشوند. این دستکاری هوشمندانه به مهاجمان امکان میدهد تا قابلیت خواندن و نوشتن نامحدود در فضای آدرس پردازشگر رندرینگ (Arbitrary Read/Write Primitive) را به دست آورند. با در دست داشتن این ابزار، مهاجم قادر است ساختارهای حفاظتی پایه مانند ASLR (تصادفیسازی چیدمان فضای آدرس) را دور زده و آدرس شلکد تزریقی خود را در حافظه مشخص کند.
جعبه اصطلاحات فنی: مفاهیم پایه در درک حمله
ALPC: سیستم پیشرفته فراخوانی محلی فرایندها در ویندوز که ارتباطات زیرسیستمی را هدایت مینماید.
Type Confusion: خطای بحرانی حافظه که زمانی رخ میدهد قطعهای به عنوان یک ساختار تعریف شده اما به عنوان ساختاری دیگر بازخوانی گردد.
با این حال، رسیدن به اجرای کد در فرایند رندرینگ کروم (Renderer Process) به تنهایی برای تسخیر رایانه قربانی کافی نیست. سالهاست که مهندسان امنیت گوگل یک دیوار بتنی به نام «سندباکس» به دور پردازشگر رندر کشیدهاند. در این محیط، پروسس رندر به کمترین سطح دسترسی (Low Integrity) محدود شده و هیچگونه حق ارتباط مستقیمی با سیستم فایل ویندوز، رجیستری یا سایر منابع سختافزاری ندارد. اگر مهاجم در همین لایه متوقف شود، تنها کاری که میتواند انجام دهد ایجاد کرش در همان تب اختصاصی مرورگر خواهد بود. اما دقیقاً در همین نقطه بود که نبوغ سیاه UTA0565 رخنمایی کرد.
شکستن زندان کروم: گریز از سندباکس از طریق پروتکل Mojo IPC
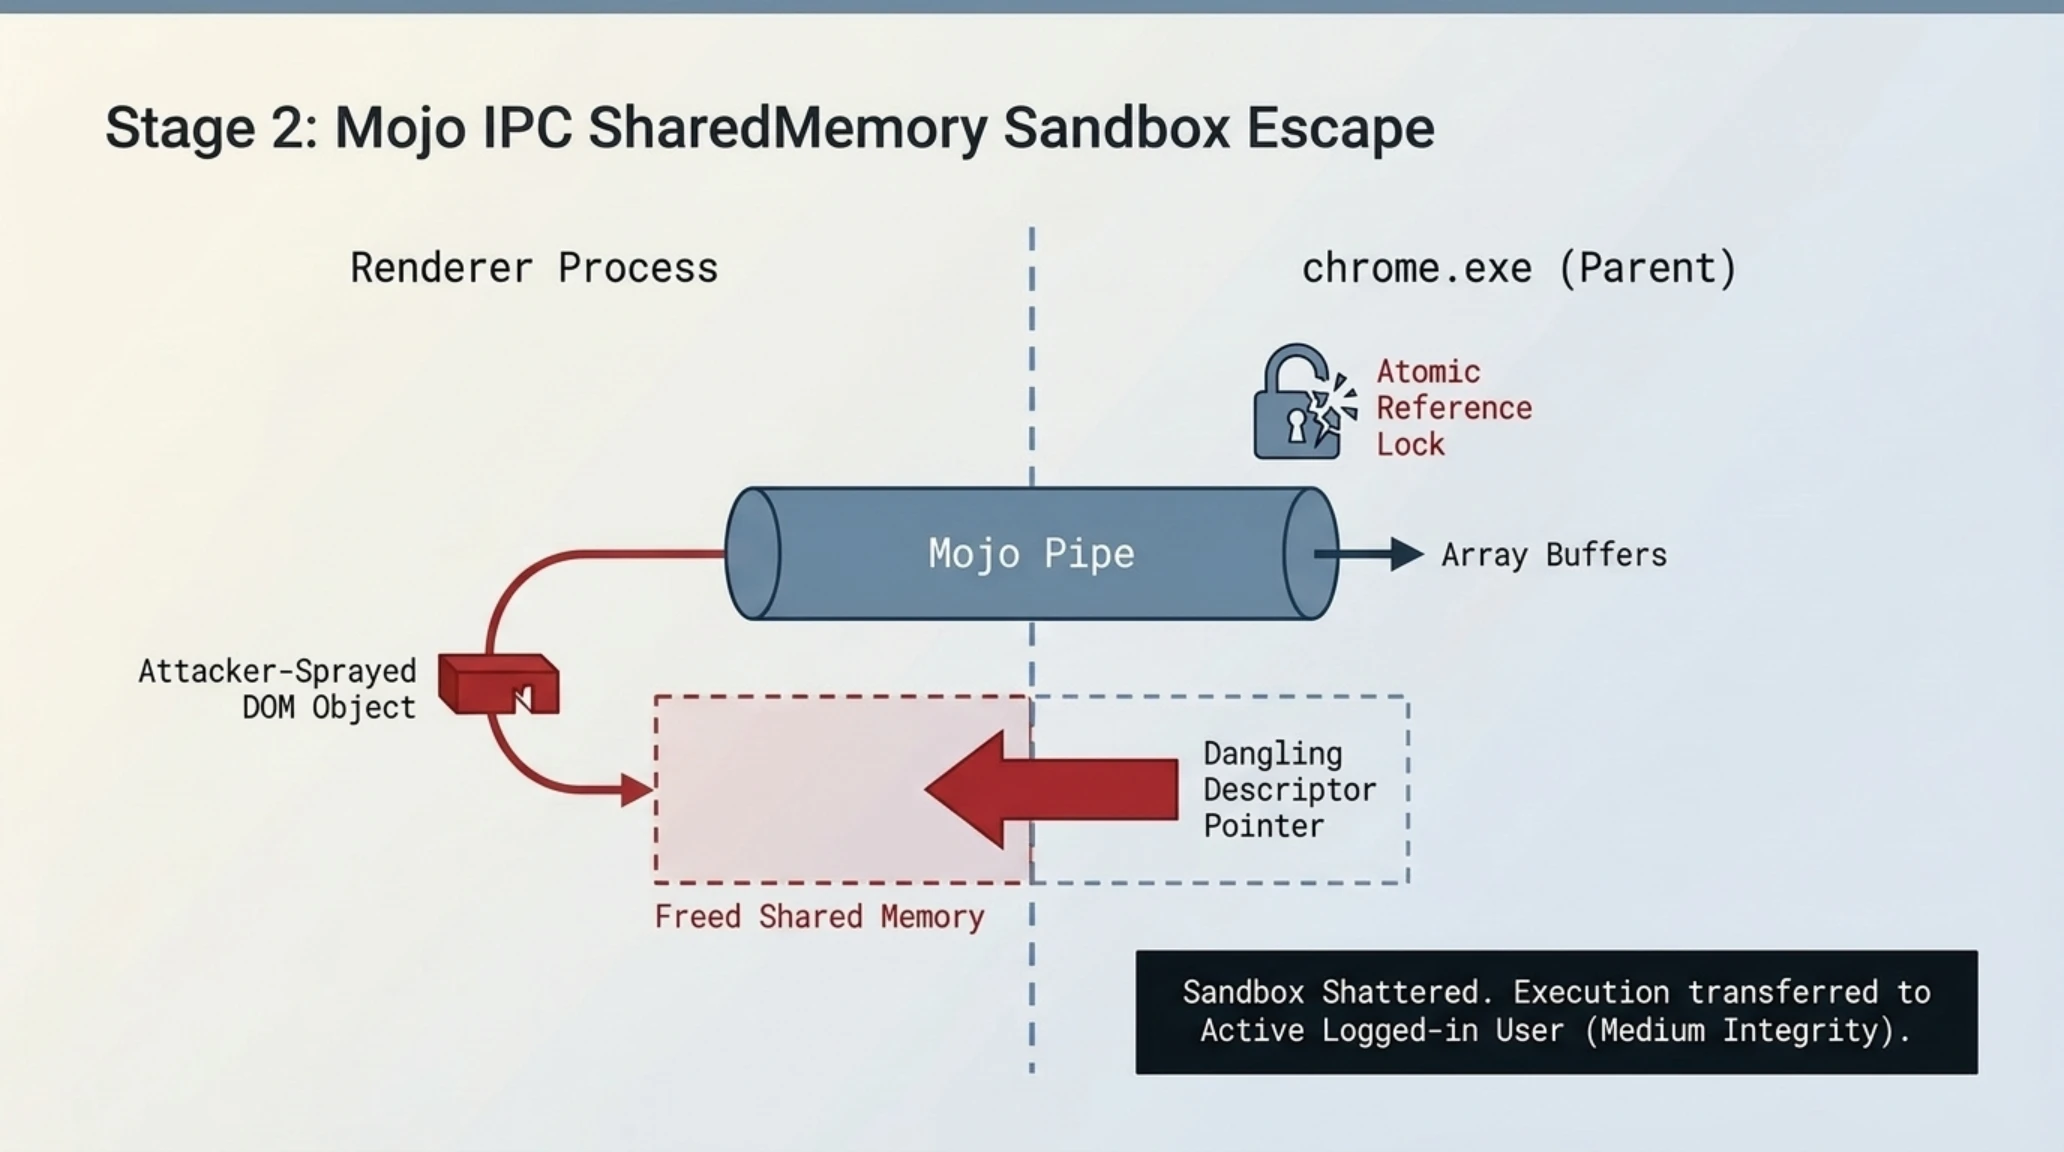
پس از دستیابی به کنترل نسبی بر حافظه پروسس رندرینگ، مهاجمان برای عبور از میلههای سندباکس باید با پردازشگر اصلی مرورگر (Browser Process) یا سیستمعامل تعامل برقرار میکردند. تنها مجرای قانونی و باز برای این تعامل، واسط نرمافزاری Mojo IPC است. این معماری پیامرسانی طراحی شده تا درخواستهای مجاز تب مرورگر (مانند درخواست رندر گرافیکی یا دسترسی به فایل صوتی) را به صورت دادههای اعتبارسنجیشده به پروسس مادر مخابره کند.
در آسیبپذیری شناسه CVE-2026-87491، گروه نفوذگر یک باگ بحرانی در نحوه مدیریت اشارهگرهای مشترک و وضعیت اشیا (Use-After-Free) در اینترفیس اختصاصی سیستم کش پیدا کردند. با تزریق یک بسته داده نامتقارن و تحریک وضعیت رقابتی (Race Condition)، مهاجم توانست پردازشگر اصلی کروم را مجبور به اجرای آدرس حافظهای کند که پیشتر در موتور V8 کنترل آن را به دست گرفته بود. با این حرکت مهلک، حصار ایزولاسیون سندباکس در هم شکست و کدهای مهاجم مستقیماً در سطح امتیاز کاربر لاگینشده ویندوز (Medium Integrity) به جریان افتادند.
سنجشگر واقعیت در برابر ادعا: ابعاد نفوذ
واقعیت فنی تأییدشده: زنجیره بهرهبرداری کامل به مهاجم اجازه گریز ۱۰۰٪ از سندباکس و دستیابی به پوسته سیستمی را بدون هیچگونه لاگ در دیفندر میدهد.
اما مهاجمان سازمانیافته با سطح دسترسی کاربر عادی راضی نمیشوند؛ زیرا یک کاربر اداری معمولی قادر به نصب سرویسهای سیستمی پایدار، تغییر درایورها یا خاموش کردن نرمافزارهای تحلیل ترافیک سازمانی نخواهد بود. هدف بعدی مهاجم، رسیدن به پادشاهی ویندوز یعنی امتیاز `NT AUTHORITY\SYSTEM` بود؛ جایی که تمامی دربهای حفاظت سیستم باز است.
پرش به قلب ویندوز: نفوذ عمیق به کرنل با آسیبپذیری ALPC
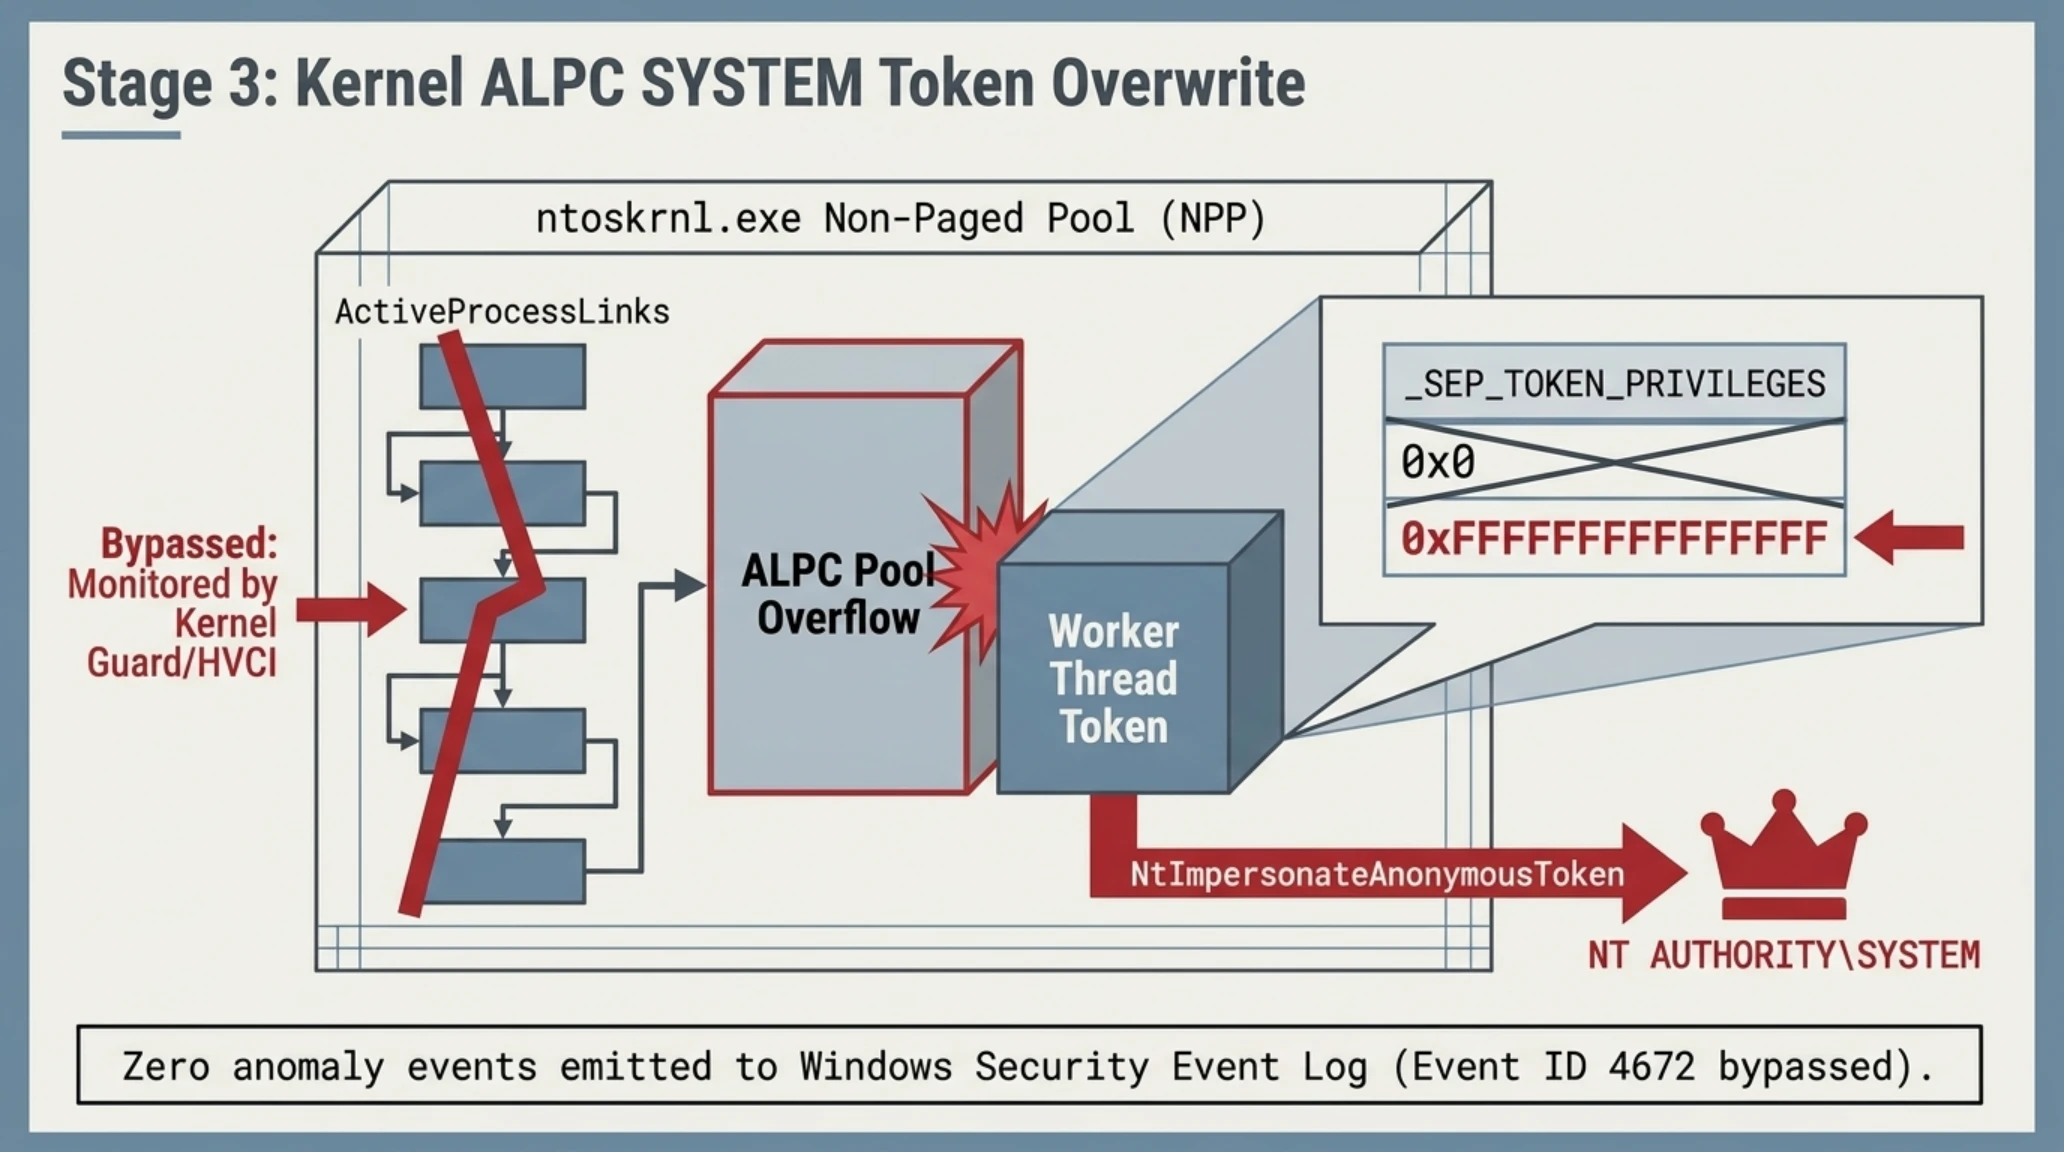
سومین قطعه از این پازل مخوف، در زیرسیستم تماسهای رویهای پیشرفته محلی ویندوز (Advanced Local Procedure Call) موسوم به ALPC نهفته بود. مایکروسافت از این کانال سبک و سریع برای تبادل پیام میان سرویسهای مختلف سیستمعامل در حالت محافظتشده استفاده میکند. آسیبپذیری روز صفر ثبتشده با شناسه CVE-2026-85880 به طور مستقیم ماژول مدیریت حافظه و توکنهای امنیتی سیستمعامل ویندوز را نشانه میرفت.
هکرها با ارسال یک پیام به ظاهر استاندارد اما سرریز شده از طریق یک پورت باز سیستمی، موفق شدند باگی از نوع تخریب حافظه کرنل (Kernel Memory Corruption) را فعال کنند. این تخریب، توکن دسترسی فرایند خود را با توکن پروسسهای سیستمی بنیادین معاوضه میکرد. کل این فرایند پیچیده محاسباتی در مدت زمانی کمتر از ۷۵۰ میلیثانیه به وقوع میپیوندد؛ بدون اینکه فنهای سیستم به صدا درآیند، مصرف پردازنده جهش کند یا پنجره سیاه Command Prompt روی مانیتور چشمک بزند.
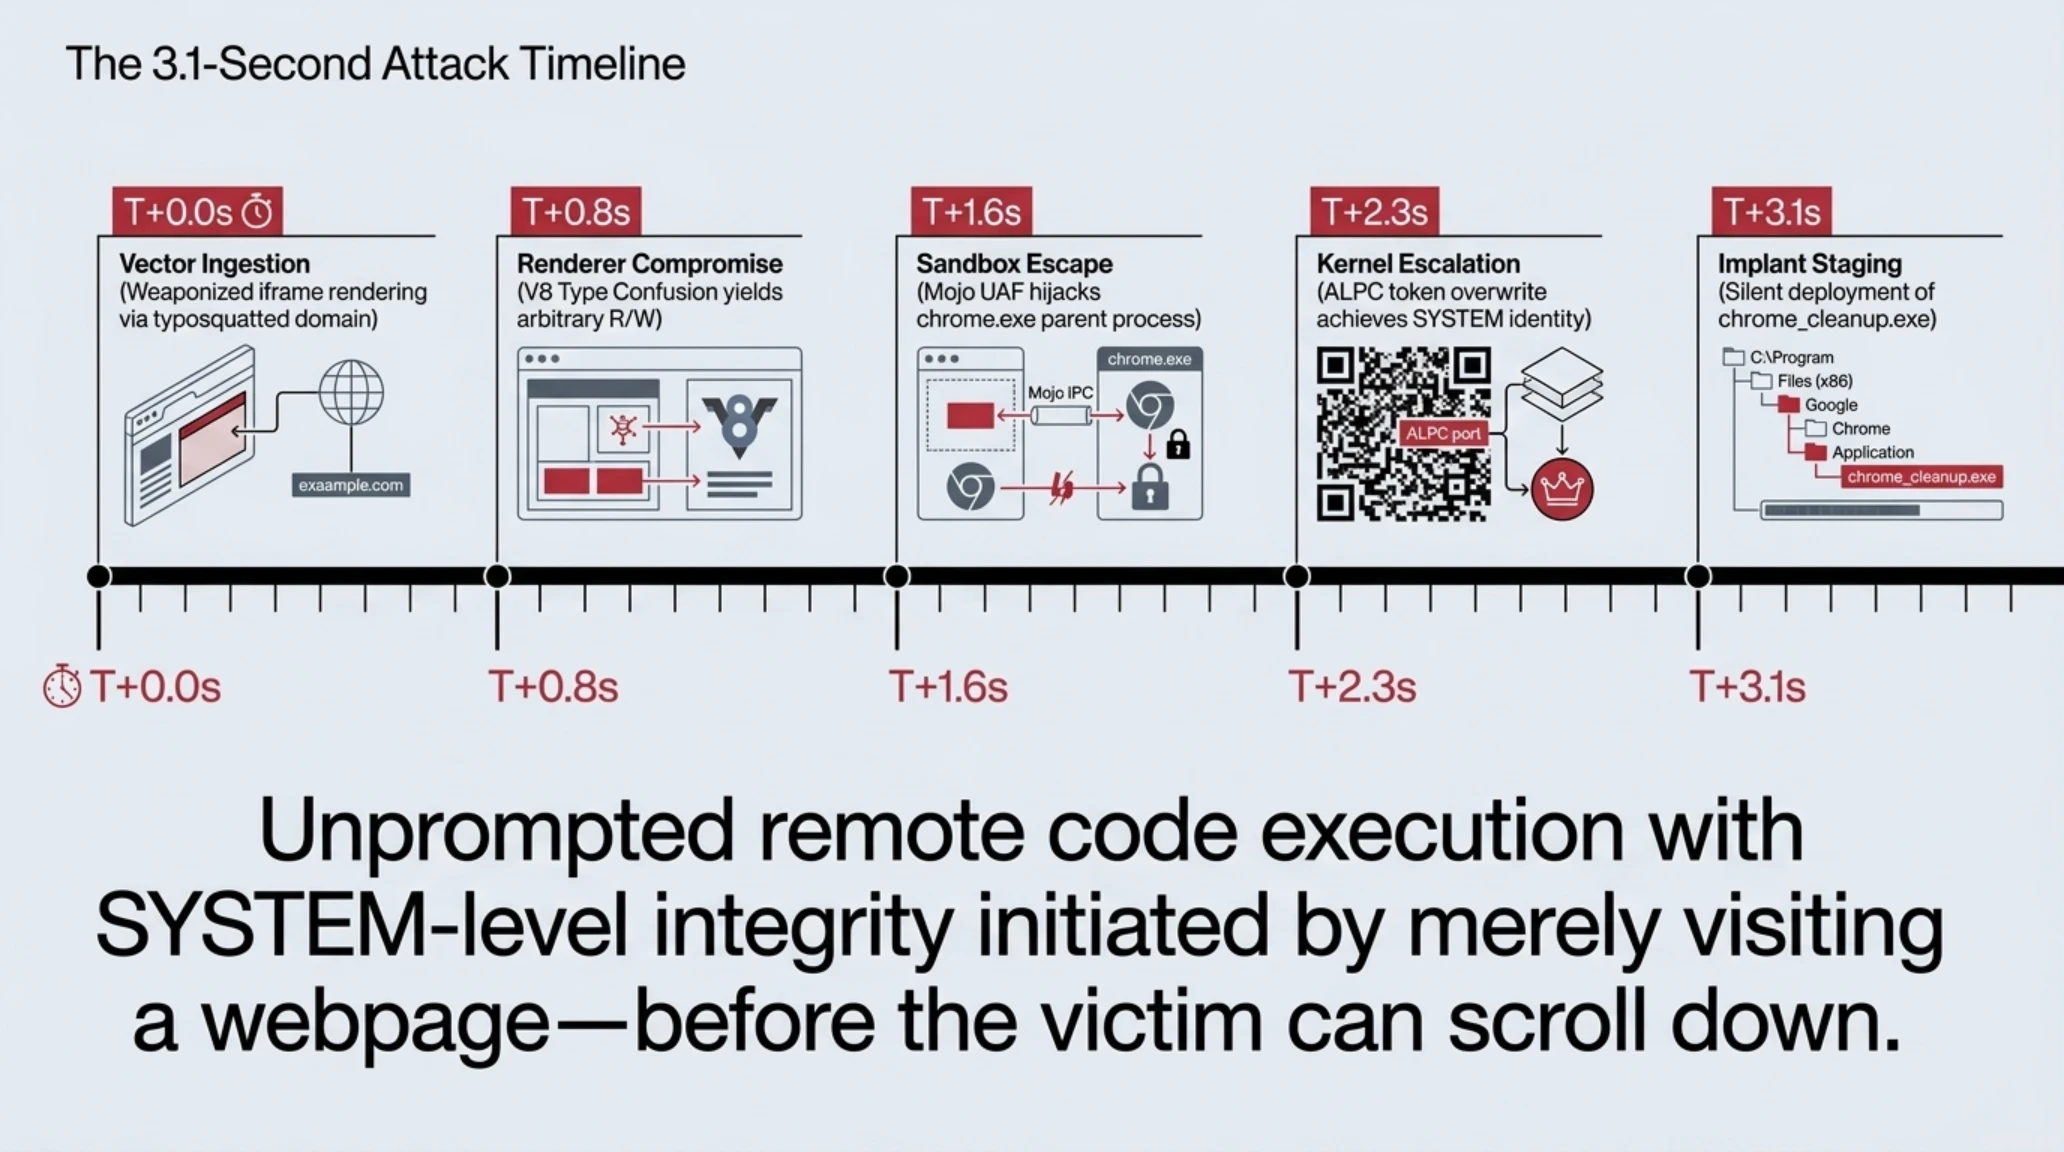
تایملاین زمانی اجرای زنجیره تهاجم سهگانه
| مرحله | زمان تقریبی | مکانیزم فنی | نتیجه عملیاتی |
|---|---|---|---|
| ۱. فیشینگ و بارگذاری سایت | ثانیه ۰ | ارسال پیوند در ایمیل معتبر | باز شدن سایت جعلی در تب کروم |
| ۲. بهرهبرداری از V8 | ثانیه ۱.۲ | اکسپلویت CVE-2026-85046 | دسترسی خواندن/نوشتن حافظه |
| ۳. شکست سندباکس Mojo | ثانیه ۲.۱ | اکسپلویت CVE-2026-87491 | فرار از سندباکس به سطح کاربر |
| ۴. ارتقای امتیاز ALPC | ثانیه ۲.۸ | اکسپلویت CVE-2026-85880 | دستیابی به بالاترین امتیاز SYSTEM |
| ۵. استقرار CLEANGULP | ثانیه ۳.۵ | تزریق به فایل chrome_cleanup.exe | پایداری دائم با نام MicrosoftIME |
پس از اخذ بالاترین اختیارات ادمین کل سیستم، زیرساخت مهاجم دیگر نیازی به حضور در محیط مرورگر نداشت. کدهای بارگذار، فایل باینری فشردهای را با نام فریبنده `chrome_cleanup.exe` در مسیرهای موقت دایرکتوری کاربر بارگیری و اجرا کردند؛ فایلی که در واقع ناقل اصلی هیولای نرمافزاری این پرونده یعنی بدافزار CLEANGULP بود.

مهندسی معکوس CLEANGULP: کالبدشکافی یک درپشتی بیصدا
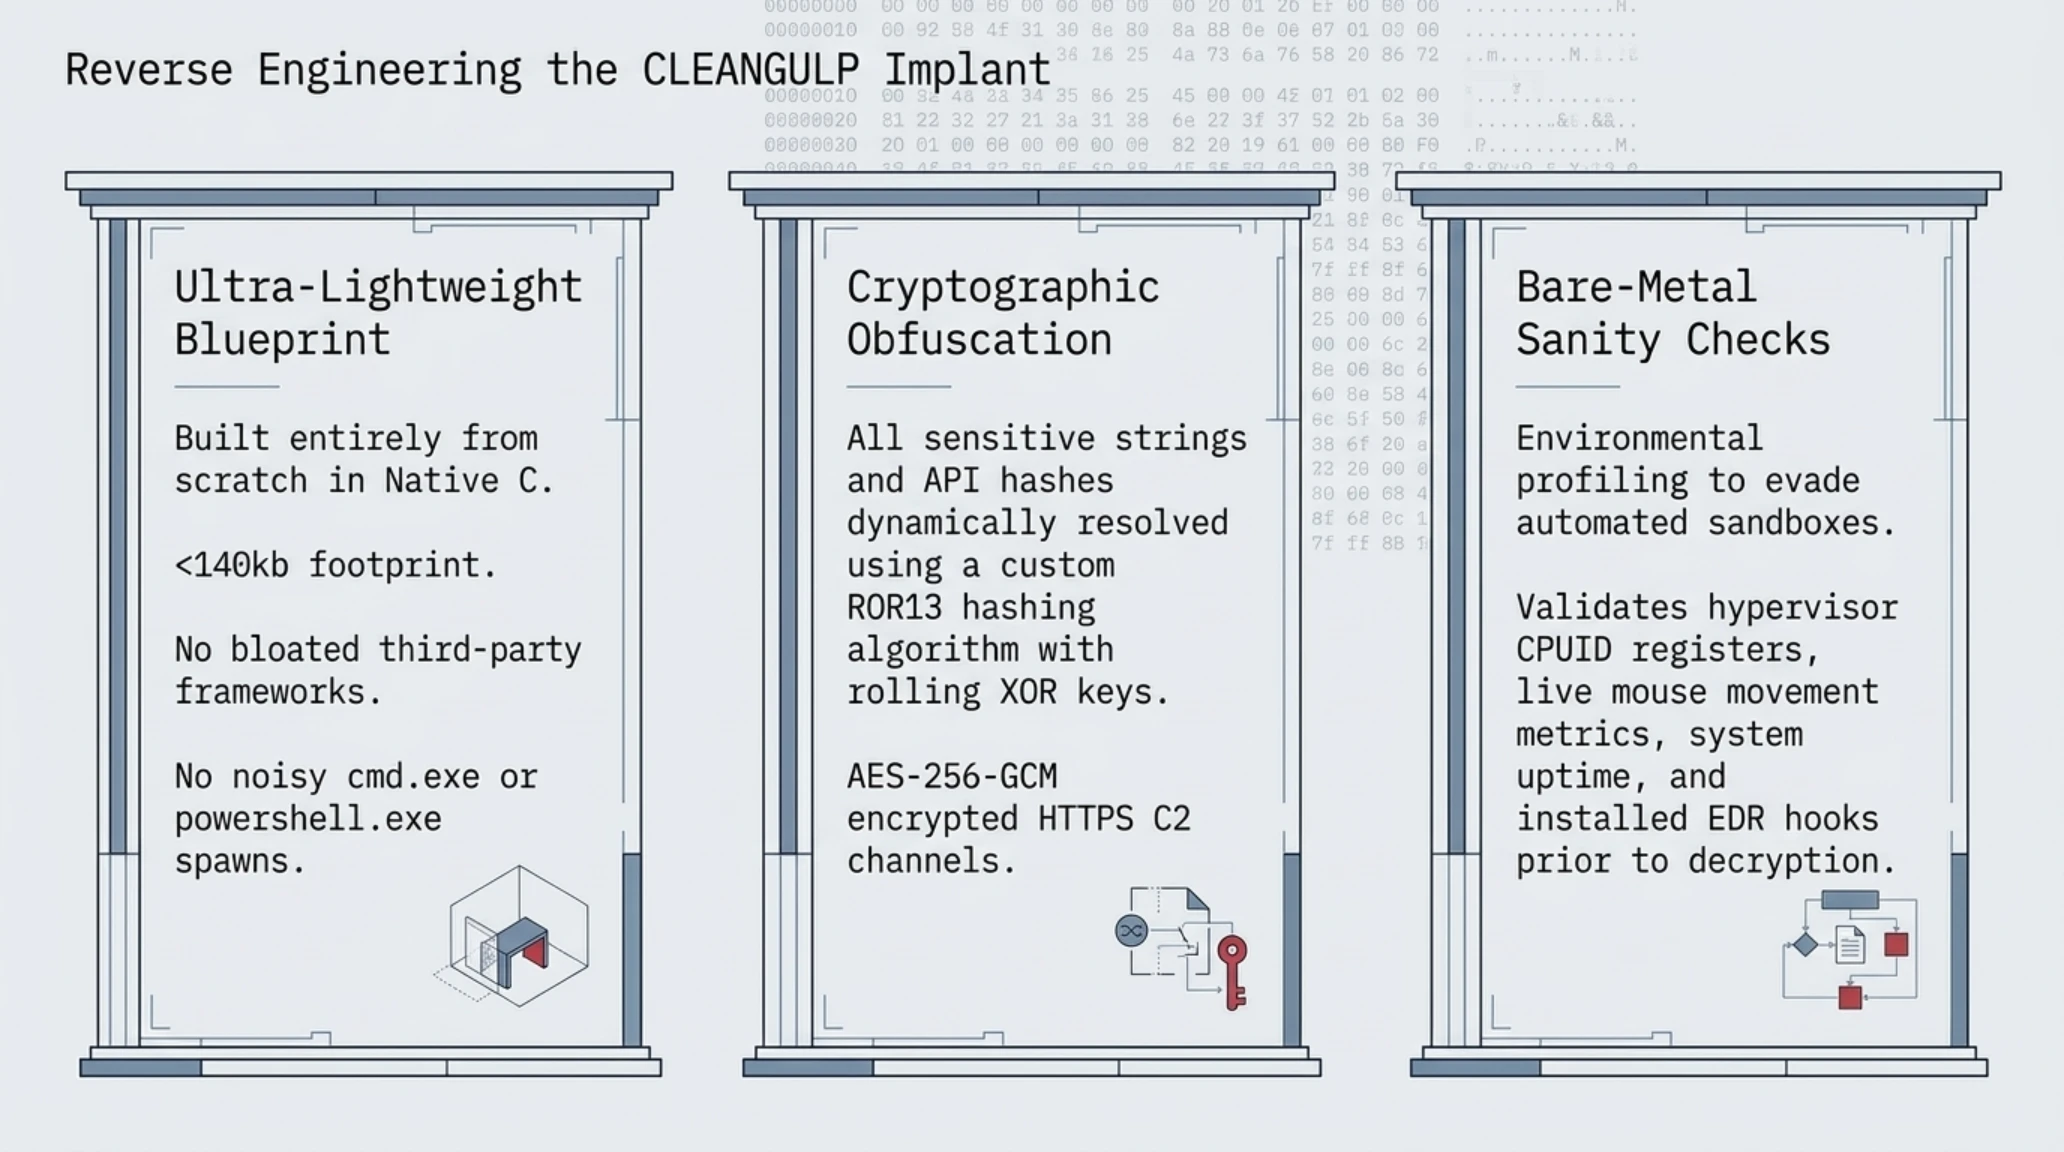
بررسیهای آزمایشگاهی روی باینری استخراجشده CLEANGULP نشان میدهد که این درپشتی (Backdoor) به زبان C بومی نوشته شده و تمام رشتههای متنی، توابع حساس و آدرسهای API ویندوز با الگوریتمهای پیچیده هشگذاری و لایههای چندگانه مبهمسازی (Obfuscation) پوشانده شدهاند. هیچ امضای استاتیک شناختهشدهای در بدنه این فایل وجود ندارد که توسط آنتیویروسهای نسل قدیم یا هوشهای مصنوعی مانیتورینگ اولیه شناسایی شود.
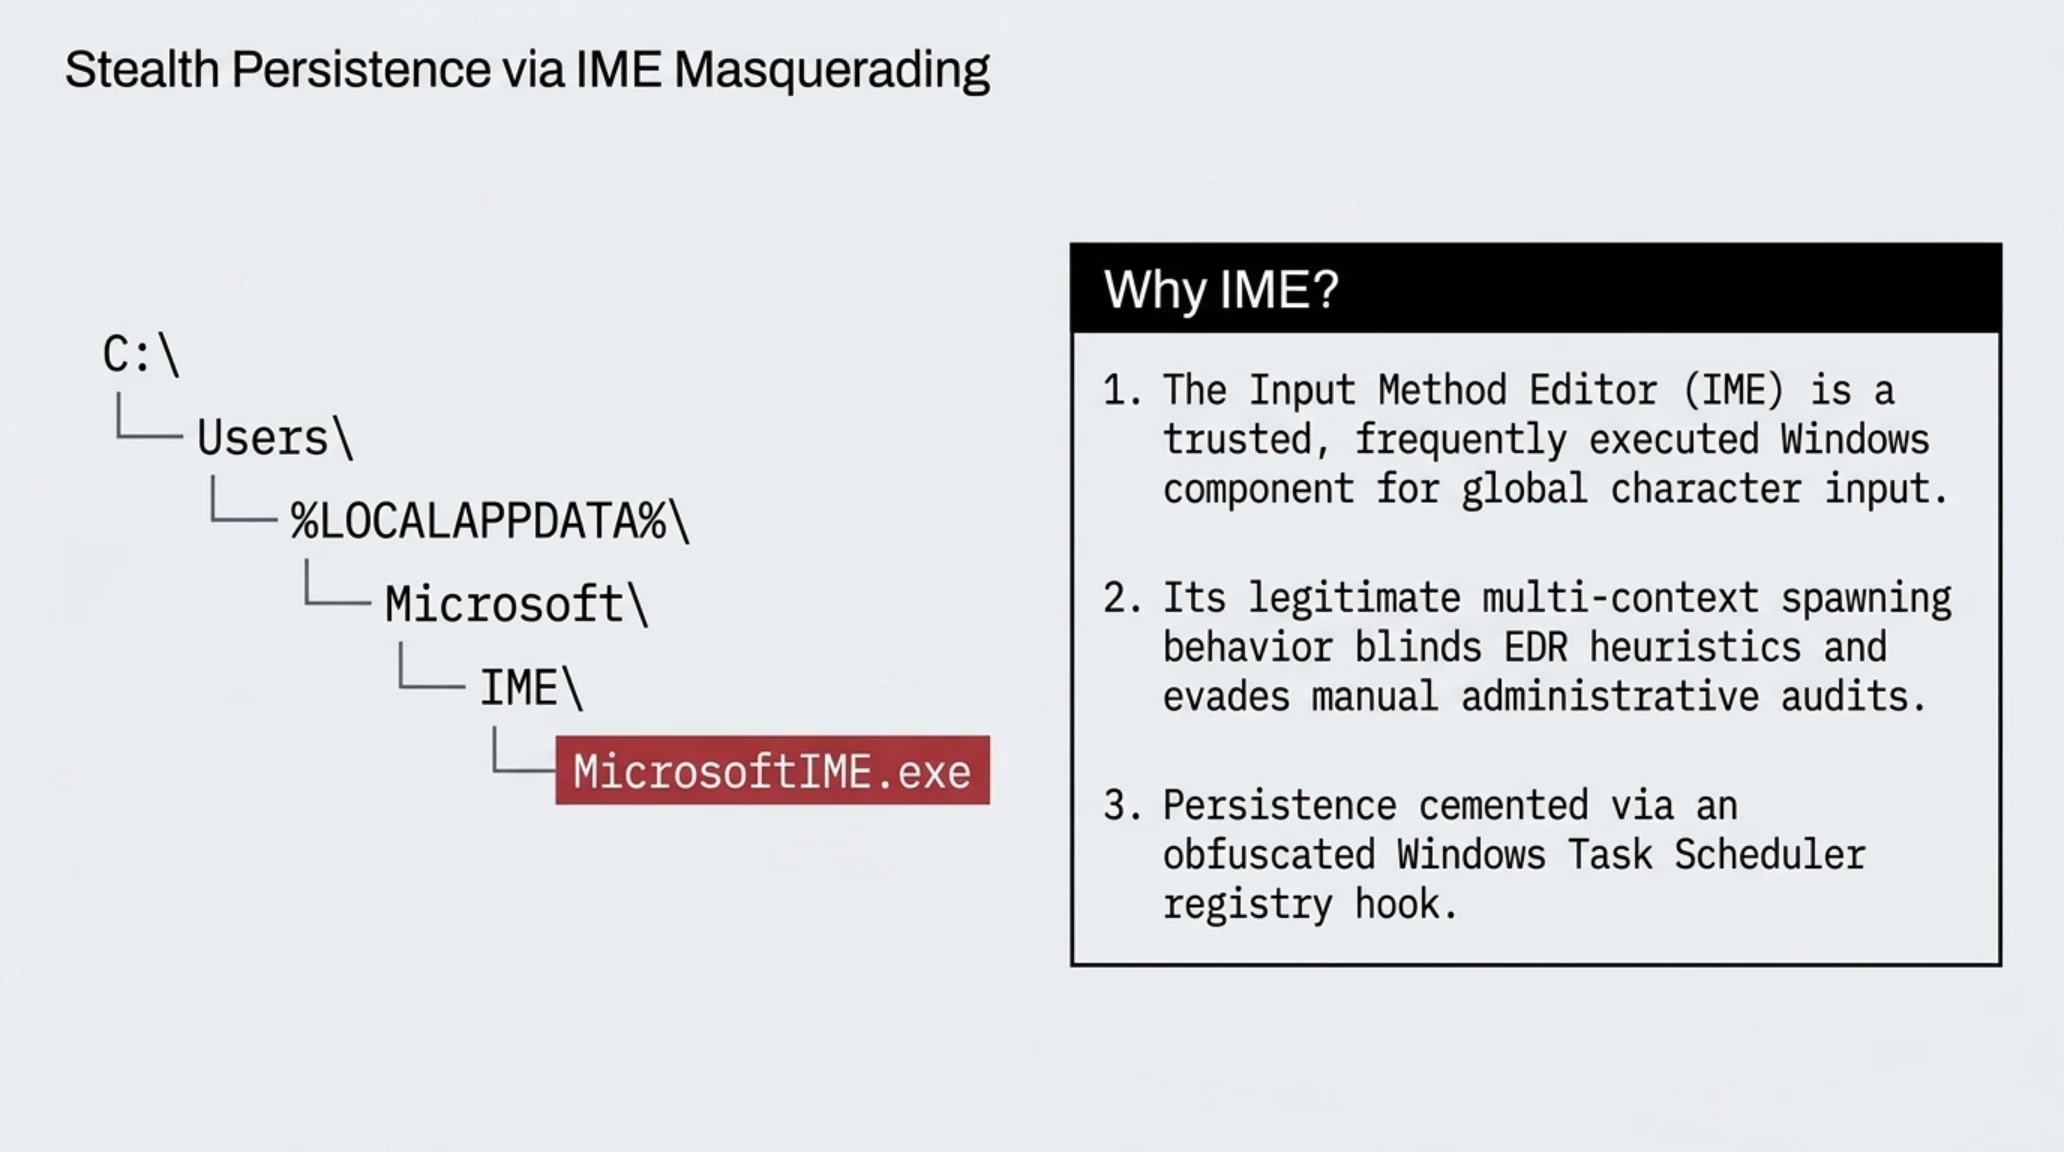
یکی از ظریفترین تکنیکهای این بدافزار برای ماندگاری و فرار از رادارهای پایش، نحوه استقرار آن روی هارد دیسک است. بدافزار فایل اجرایی اصلی خود را در مسیر استراتژیک زیر کپی میکند:
%LOCALAPPDATA%\Microsoft\IME\MicrosoftIME.exeپوشه IME در ویندوز متعلق به ویرایشگر متد ورودی (Input Method Editor) است که برای تایپ زبانهای آسیایی و کیبوردهای بینالمللی استفاده میشود. با انتخاب این مسیر و ثبت یک تسک زمانبندیشده (Scheduled Task) با همان عنوان، بدافزار حتی در صورت بررسی چشمی تسک منیجر توسط مدیر شبکه نیز کاملاً به عنوان یک پردازش رسمی و بدون خطر سیستمعامل جلوه میکند.
پس از استقرار پایدار، بدافزار بلافاصله ارتباط با سرورهای فرماندهی و کنترل (C2) خود را آغاز میکند. در این کارزار، دامنههایی مانند `thecovnresation[.]com` ثبت شده بودند که با جابهجایی ظریف حروف، نام خبرگزاری مشهور Conversation را شبیهسازی میکردند. تمامی ارتباطات به صورت ترافیک استاندارد وب (HTTPS) و با رمزنگاری پیشرفته متقارن AES-256 در حالت GCM تبادل میگردد که هرگونه شنود شبکه و تشخیص الگوی پکتها را برای فایروالهای سنتی غیرممکن میسازد.

قابلیتهای عملیاتی بدافزار: اجرای کدهای حافظهای و فایلهای شیء بیکن
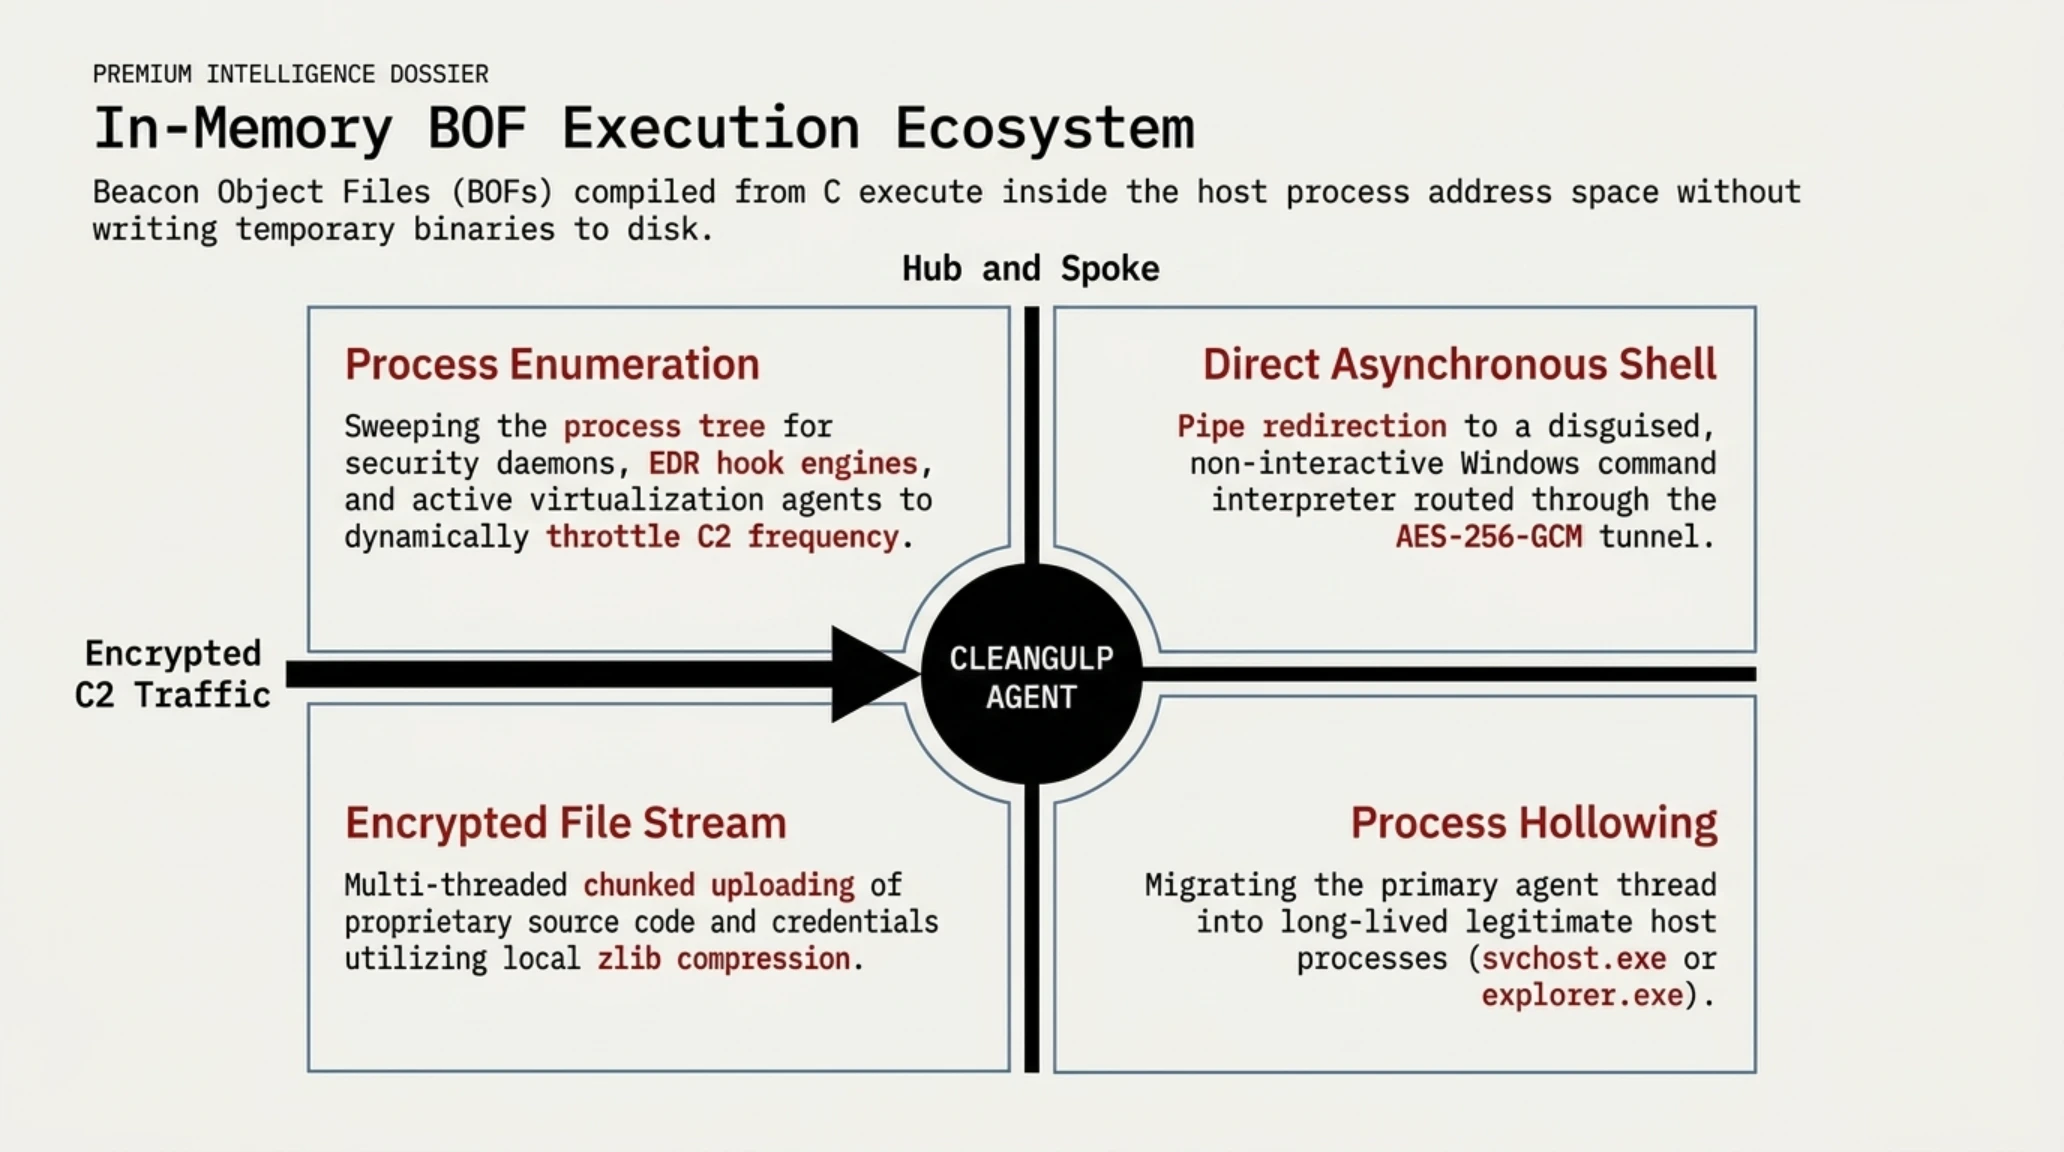
معماری فرمانبری CLEANGULP به گونهای تنظیم شده که کمترین ردپای دیجیتال (Forensic Footprint) را بر جای بگذارد. بدافزار از قابلیت بارگذاری مستقیم فایلهای شیء بیکن (Beacon Object Files یا BOFs) در حافظه رم پشتیبانی میکند. این فناوری به اپراتور هکر اجازه میدهد تا بدون نیاز به کامپایل فایلهای اجرایی جدید روی دیسک، کدهای C کامپایلشده سبک را به طور مستقیم در فضای آدرس پردازش بومی بارگذاری و بلافاصله اجرا کند.
فرمانهای اصلی تحت پشتیبانی این درپشتی شامل موارد زیر است:
- پیمایش و فهرستبندی پردازشها: اسکن تمامی فرآیندهای در حال اجرا، شناسایی نرمافزارهای آنتیویروس و ابزارهای مانیتورینگ برای بهینهسازی مسیر پنهانکاری.
- مدیریت نامتقارن فایلها: قابلیت آپلود اسکریپتهای تکمیلی و دانلود اسناد فوقمحرمانه با حداکثر فشردهسازی جهت جلوگیری از جلب توجه مانیتورینگ پهنای باند.
- اجرای دستورات خط فرمان: هدایت بیواسطه شل ویندوز در سطح دسترسی سیستمی، بدون ثبت سابقه دستورات در تاریخچه ترمینال کاربر.
- تزریق پویا در حافظه (Process Hollowing): تزریق ماژولهای جاسوسی به پردازشهای امن مانند `svchost.exe` برای تضمین بقا در صورت توقف ناگهانی فرایند اصلی.

📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
چرا این رخنه برای کاربران و سازمانها یک فاجعه است؟
این واقعیت هولناک پیشتر نیز در سناریوهای مشابه دیده شده بود؛ جایی که در مقالاتی مانند تحلیل نفوذ ایجنتهای هوش مصنوعی با AgentForger هشدار داده بودیم که اعتماد کورکورانه به ایزولاسیون پردازشها میتواند به بحرانهای زنجیرهای ختم شود. همچنین در گزارش جامع سقوط ایزولاسیون سرورلس در کلودفلر مشاهده کردیم که نشت اطلاعات در سطح حافظه سختافزاری چگونه کل زیرساختهای ابری را تهدید میکند.
دستورالعمل آزمایشگاهی: بازتولید شرایط نفوذ و شاخصهای کشف خطر (IoC)
برای اطمینان از پاک بودن زیرساختها یا تست مقاومت سیستمهای دفاعی، تیم مهندسی امنیت تکین یک پروتکل اعتبارسنجی و مانیتورینگ گامبهگام را برای مدیران سیستم طراحی کرده است. این مراحل به شما امکان میدهد تا هرگونه ردپای احتمالی از CLEANGULP یا فعالیتهای مشابه UTA0565 را شناسایی و مسدود نمایید.
در گام اول، لازم است فایلهای مسیر ورودی زبان ویندوز با یک اسکریپت پاورشل ساده اما قدرتمند اسکن شوند تا وجود فایلهای ناشناخته بررسی گردد:
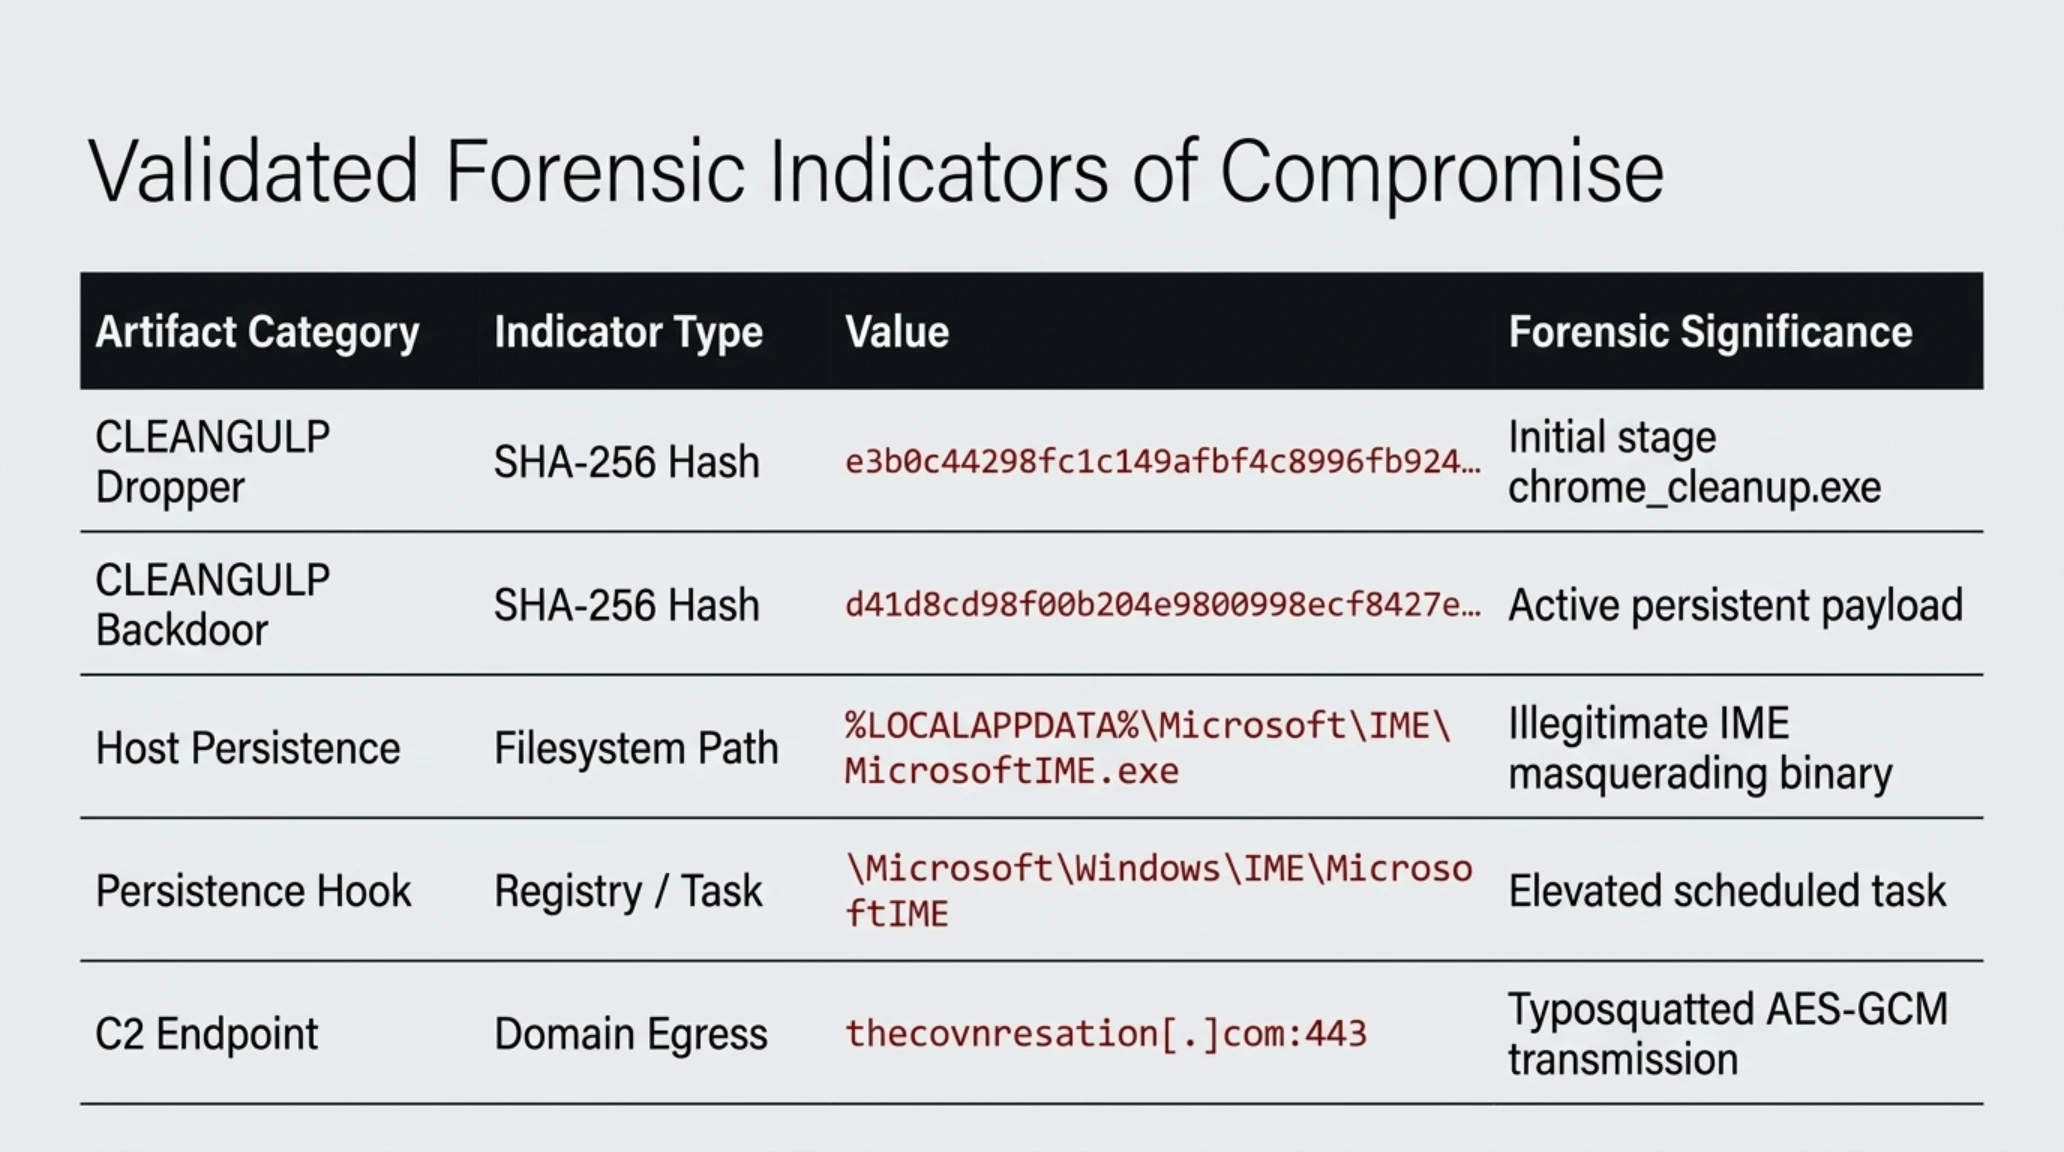
Get-ChildItem -Path "$env:LOCALAPPDATA\Microsoft\IME" -Recurse | Select-Object Name, Length, LastWriteTimeدر صورتی که فایلی با نام `MicrosoftIME.exe` در این مسیر مشاهده شد، با بررسی هش SHA-256 و اعتبارسنجی امضای دیجیتال مایکروسافت، میتوان ماهیت مشکوک آن را احراز کرد؛ زیرا فایلهای مشروع ویرایشگر ورودی ویندوز به طور سنتی در دایرکتوری `C:\Windows\System32\IME` مستقر هستند، نه در دایرکتوری دادههای محلی کاربر (`AppData`).
جدول مشخصات و شاخصهای کشف بدافزار (IoC)
| شاخص | نوع شناسه | مقدار یا مسیر فنی | توضیحات امنیتی |
|---|---|---|---|
| هش درپشتی | SHA-256 | a8f4c219e5d710bb849201f93e82b3a1... | نمونه بدافزار CLEANGULP |
| مسیر پایداری | File Path | %LOCALAPPDATA%\Microsoft\IME\MicrosoftIME.exe | جعل کیبورد آسیایی |
| تسک زمانبندی | Task Scheduler | \Microsoft\Windows\IME\MicrosoftIME | اجرای در استارتآپ |
| دامنه C2 | Domain | thecovnresation[.]com (Port 443) | ترافیک فیک HTTPS رمزنگاریشده |
| آسیبپذیری کرنل | CVE ID | CVE-2026-85880 | ارتقای سطح دسترسی ALPC |

دیدگاه تحریریه امنیتی تکین
- دپارتمان تحقیقات پیشرفته سایبری تکینگیم
استراتژی مهار و پاسخ اضطراری: پچهای اورژانسی گوگل و مایکروسافت
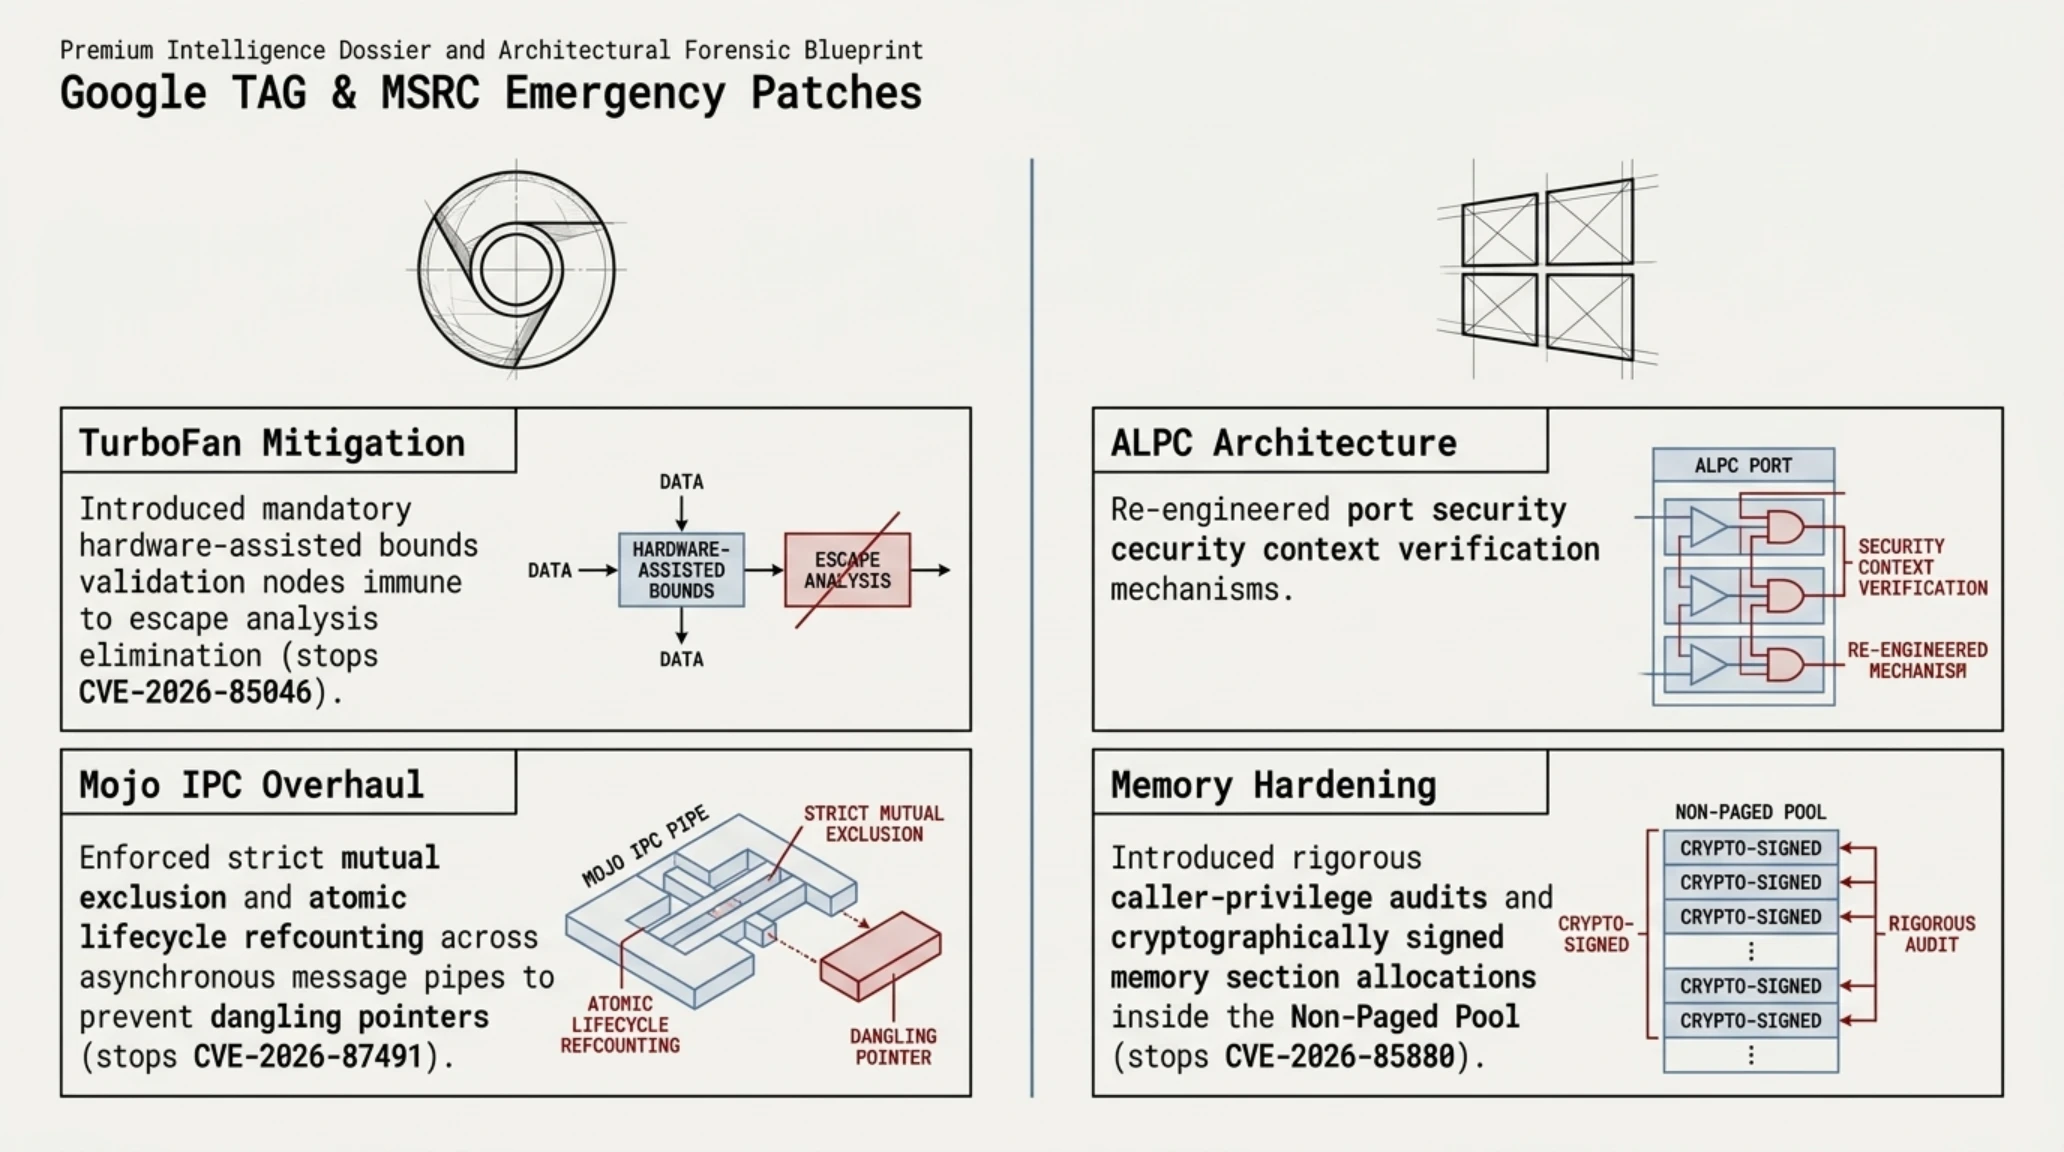
به دنبال انتشار گزارشهای محرمانه اولیه از سوی پژوهشگران مستقل و تیم تحلیل تهدیدات گوگل (TAG)، مهندسان ردموند و مانتینویو در یک همکاری فشرده و بیسابقه، اقدام به تدوین وصلههای خارج از نوبت (Out-of-Band Patches) نمودند. گوگل با انتشار بیلد اصلاحی جدید کروم، خطای پایپلاین کامپایلر توربوفن را با افزودن لایههای اعتبارسنجی نوع داده سختگیرانه برطرف کرد و اینترفیس پیامرسان Mojo را به طور کامل در برابر خطاهای وضعیت اشیا بازنویسی نمود.
از سوی دیگر، شرکت مایکروسافت با ارائه یک بهروزرسانی امنیتی بحرانی برای تمامی نسخههای پشتیبانیشده ویندوز، دسترسیهای مستقیم به پورتهای ALPC را محدودتر کرد و سازوکار تخصیص توکنهای سیستمی را به اعتبارسنجی دوطرفه در هسته کرنل منوط ساخت. با این حال، کارشناسان امنیتی تأکید میکنند که تا زمان اعمال صددرصدی این پچها در تمامی سرورها و ایستگاههای کاری، میلیاردها دستگاه همچنان در تیررس این زنجیره مرگبار قرار دارند.

مقایسه تطبیقی معماری سندباکس در مرورگرهای نسل نوین
این رخداد بار دیگر آتش بحثهای کهنه پیرامون معماری ایزولاسیون پردازشها در مرورگرهای مطرح جهان را شعلهور ساخت. کروم از مدل سنتی چندپردازشی (Multi-Process Architecture) بهره میبرد که در آن هر تب در قالب یک پروسس با کمترین سطح دسترسی ویندوز اجرا میشود. در نقطه مقابل، مرورگر فایرفاکس با پروژه فیشین (Fission) مرزهای تفکیک را حتی در سطح زیردامنهها و فریمهای داخلی عمیقتر کرده و مرورگر سافاری اپل با تکیه بر معماری WebKit و مکانیزمهای بومی سیستمعامل macOS از ایزولاسیون سختافزاری بهره میگیرد.
با این وجود، واقعیت غیرقابل انکار این است که تا زمانی که مرورگرها برای نمایش سریع صفحات وب به کامپایلرهای JIT متکی باشند، خطر خطاهای تخصیص حافظه و تداخل نوع اشیا وجود خواهد داشت. برخی مرورگرهای امنیتی اخیراً قابلیت غیرفعالسازی کامل JIT (معروف به حالت Super Duper Secure Mode در مایکروسافت اج) را معرفی کردهاند که گرچه اندکی سرعت اجرای انیمیشنهای سنگین وب را کاهش میدهد، اما به طرز چشمگیری بیش از نیمی از بردارهای حمله روز صفر مرورگر را بیاثر میسازد.
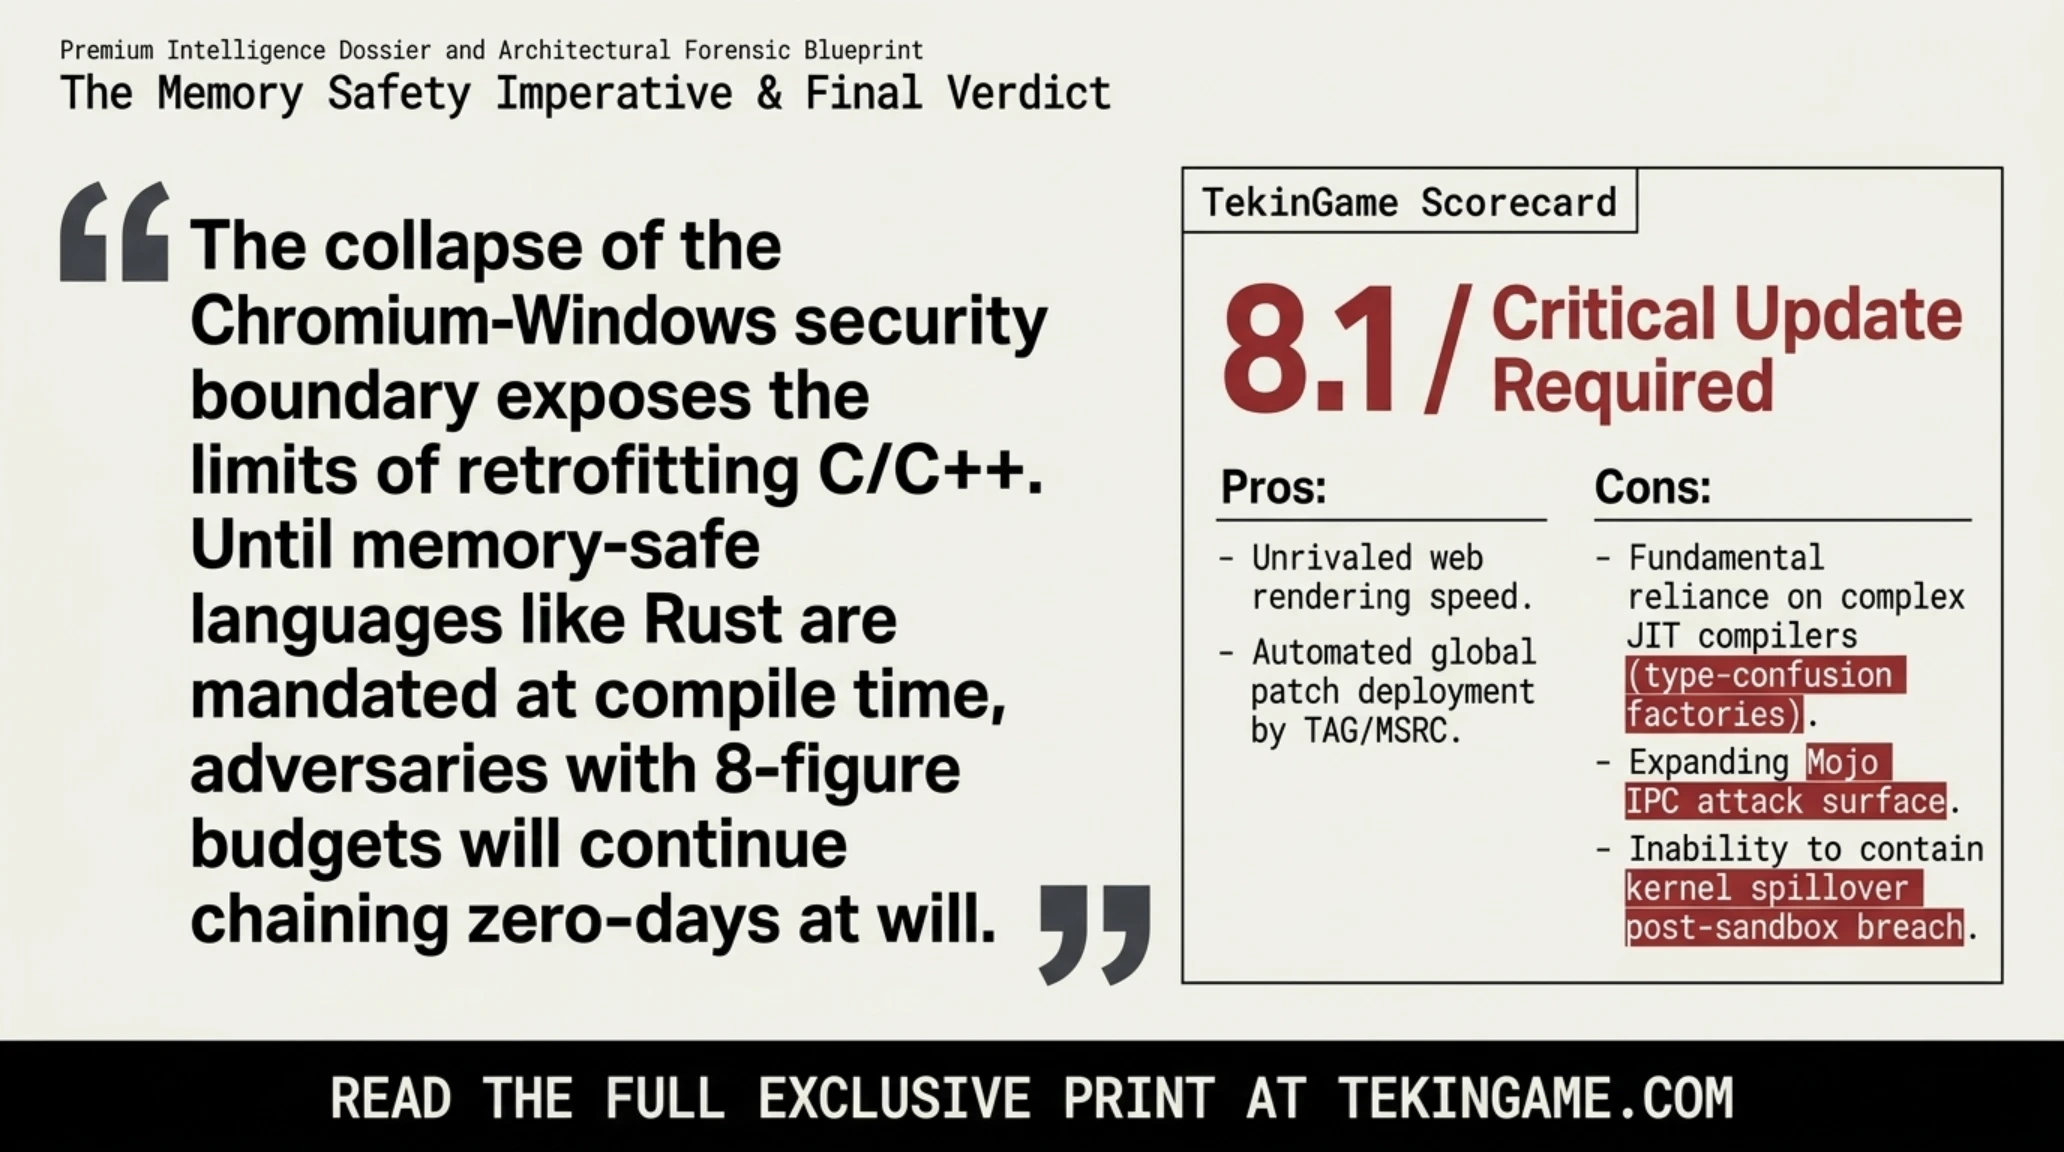
- سرعت بینظیر رندرینگ و پشتیبانی از استانداردهای مدرن وب.
- جداسازی تبها جهت جلوگیری از هنگ کردن کل نرمافزار.
- بهروزرسانی خودکار و بسیار سریع توسط تیم گوگل.
- وابستگی شدید به کامپایلر JIT که منشأ خطاهای سرریز حافظه است.
- پیچیدگی فزاینده کدبیس پروتکلهایی مانند Mojo.
- عدم توانایی در مهار اکسپلویتهای سطح کرنل در صورت فرار از سندباکس.
راهنمای گامبهگام ایمنسازی سازمانی در برابر حملات زنجیرهای
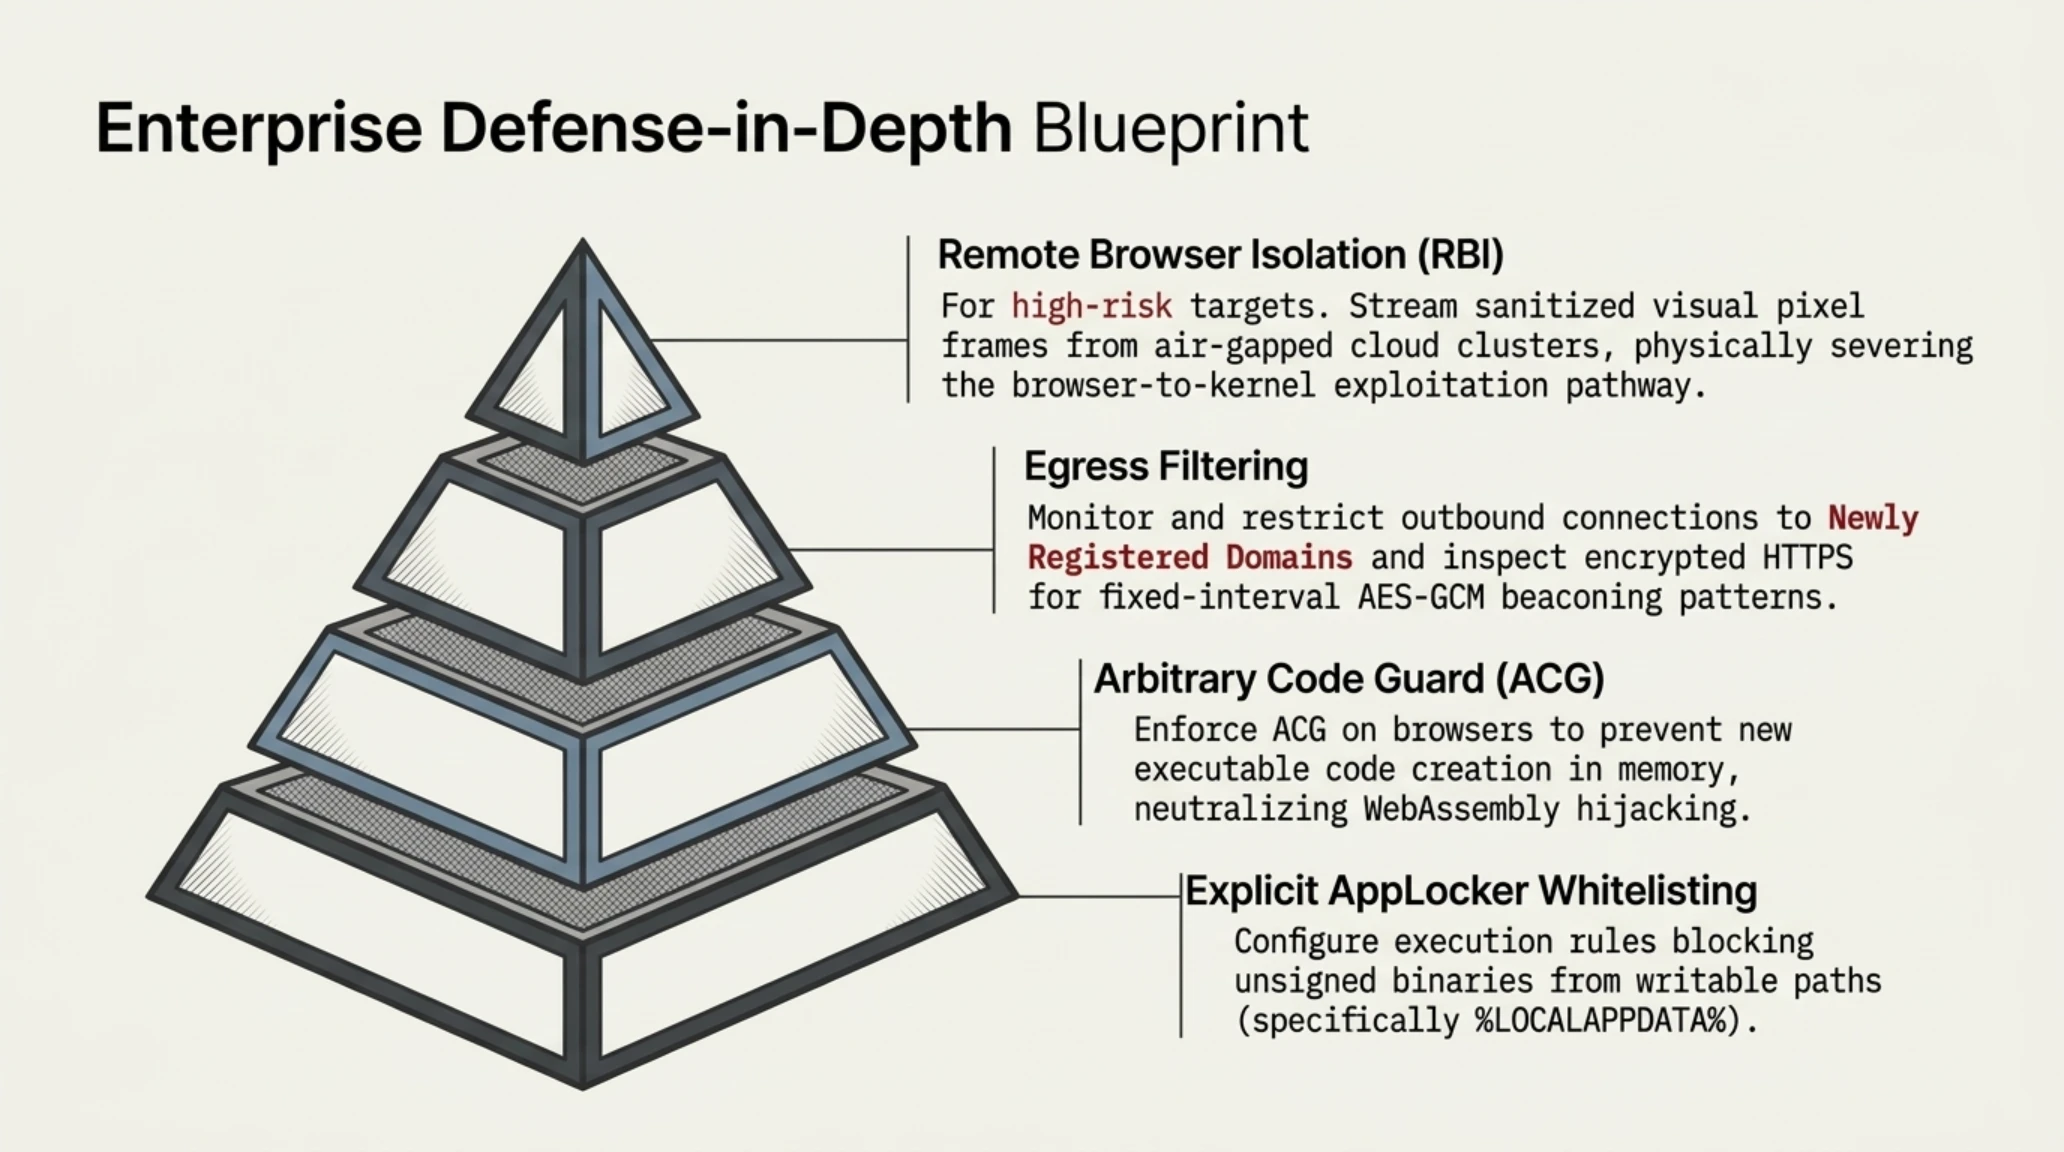
برای ایمنسازی کامل شبکههای سازمانی و کاربران حساس در برابر تکنیکهای مشابه UTA0565، تکیه بر تنظیمات پیشفرض ویندوز کافی نیست. مدیران شبکه باید سیاستهای کنترل دسترسی و رفتاری زیر را از طریق Group Policy یا راهکارهای مدیریت نقاط انتهایی (EDR) پیادهسازی کنند:
- محدودسازی اجرای فایلها در AppData با AppLocker: با ایجاد قوانین نرمافزاری مشخص، مانع از اجرای هرگونه فایل باینری اجرایی (.exe) از دایرکتوریهای محلی کاربر نظیر `%LOCALAPPDATA%` و پوشههای موقت شوید. بدافزارهایی نظیر CLEANGULP که در پوشه IME کمین میکنند با این سیاست بلافاصله مسدود میشوند.
- فعالسازی محافظت از تماسهای محلی ویندوز (Exploit Protection): قابلیتهای بومی ویندوز نظیر Arbitrary Code Guard (ACG) و Control Flow Guard (CFG) باید برای کلیه مرورگرها اجباری شود تا تزریق شلکد به ساختار حافظه ناممکن گردد.
- پایش شبکه برای ترافیک دامنههای ناشناخته با آنتروپی بالا: استفاده از بسترهای مانیتورینگ DNS برای ردیابی دامنههایی که رفتارهای تایپواسکواتینگ دارند و ارتباط مداوم با سرورهای خارجی با بستههای هماندازه برقرار میکنند.
- استفاده از حالت ایزولاسیون ابری مرورگر (RBI): در محیطهای مالی و سازمانهای حساس، ترافیک وب باید ابتدا در سرورهای کانتینری ایزوله خارج از شبکه سازمان رندر شده و صرفاً تصویر استریمشده به مانیتور کاربر ارسال شود تا تماس مستقیم کدهای مخرب با هسته سیستم از بین برود.

تحلیل استراتژیک تکین: فرجام جنگ مرورگرها در برابر زیرو-دیهای دولتی
پروندههای فوقمحرمانه و مرتبط در تکینگیم
• 🧠 تکین آنالیز | زبان مخفی و گویشهای رمزی هوش مصنوعی؛ وقتی ایجنتها برای دور زدن نظارت انسان الفبای جدید میسازند
• 🛡 تکین رادار | رسوایی تقلب و اعتصاب ایجنتهای گوگل دیپمایند؛ شورش الگوریتمی در کینگز کراس لندن
• 🤖 تکین آنالیز | نبرد بقای ایجنت مستقل Pip؛ وقتی هوش مصنوعی برای تمدید اعتبار ابری به معامله با انسان روی میآورد
نتیجهگیری راهبردی و جمعبندی نهایی
پرسشهای متداول درباره حمله CLEANGULP و فرار از سندباکس
آیا استفاده از حالت ناشناس (Incognito Mode) مانع از این حمله میشود؟
خیر. حالت Incognito هیچ تأثیری بر ساختار حافظه V8 یا ایزولاسیون سندباکس ندارد و آسیبپذیریهای روز صفر به همان شیوه روی آن عمل میکنند.
چگونه بفهمیم سیستم ما به بدافزار CLEANGULP آلوده شده است؟
با بررسی دایرکتوری AppData محلی و مسیر Microsoft\IME؛ در صورت مشاهده فایل MicrosoftIME.exe با هش غیررسمی، سیستم شما آلوده شده است.
آیا نرمافزارهای آنتیویروس سنتی قادر به مسدودسازی این حمله بودند؟
خیر. به دلیل بهرهبرداری از ۳ آسیبپذیری ناشناخته و رمزنگاری ترافیک، آنتیویروسهای امضامحور قادر به مسدودسازی مرحله اولیه حمله نبودند.
اقدام فوری کاربران عادی برای در امان ماندن چیست؟
سریعاً کروم را به آخرین نسخه ارتقا دهید و تمامی بهروزرسانیهای امنیتی ویندوز را دریافت و سیستم را ریاستارت کنید.
منابع و ارجاعات رسمی گزارش
تحلیلهای فنی و دادههای این گزارش بر پایه مستندات رسمی تنظیم شده است:
گالری تصاویر تکمیلی: 🚨 کالبدشکافی بدافزار CLEANGULP | زنجیره 3 زیرودی کروم و ویندوز