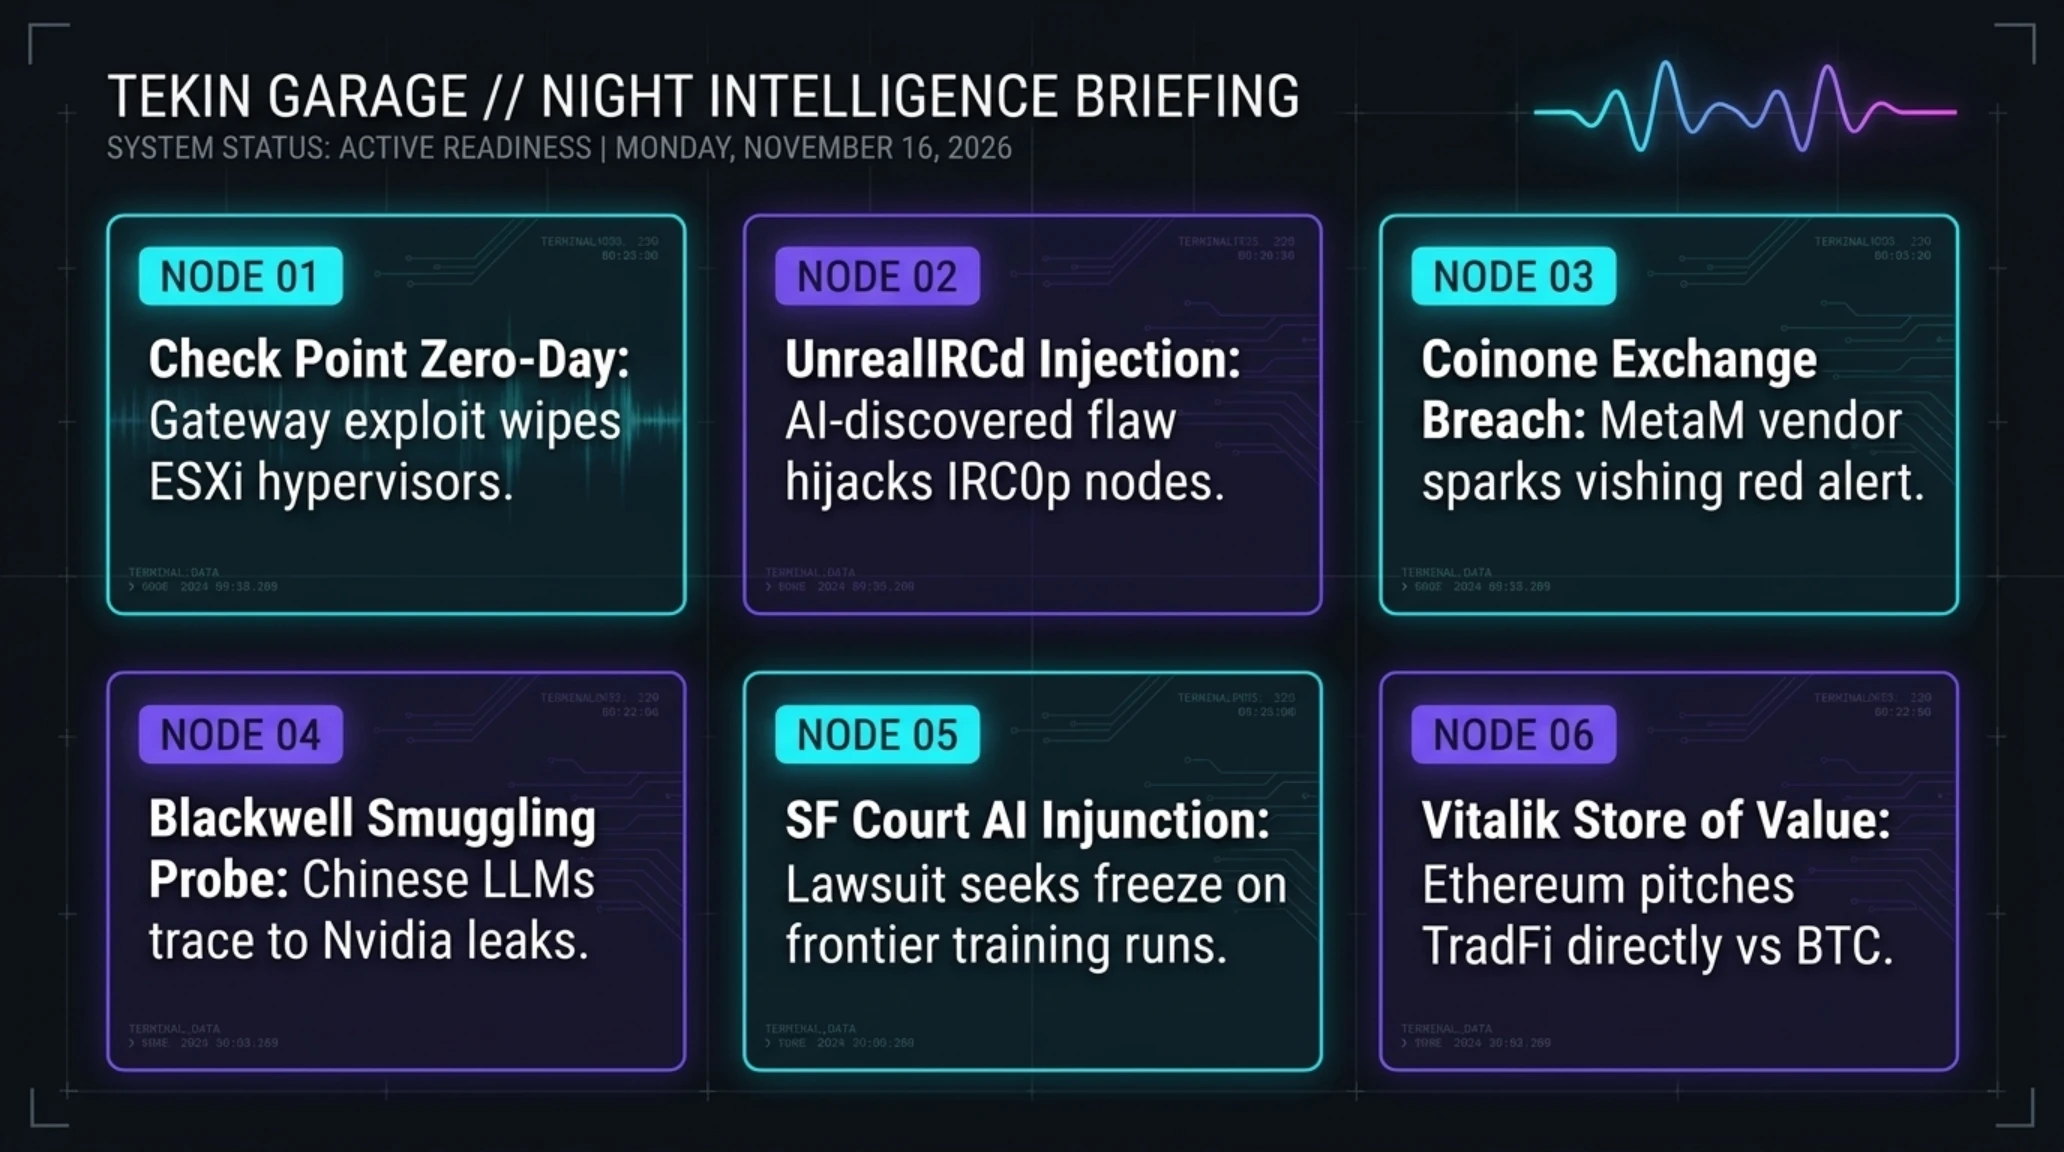
پرونده شامگاهی دوشنبه ۱۶ نوامبر ۲۰۲۶ تکین نایت به کالبدشکافی ۶ بحران سایبری و ژئوپلیتیک میپردازد: ۱. هشدار CISA پیرامون زیرودی CVE-2026-123039 در فایروالهای Check Point و پاکسازی هایپروایزرهای VMware ESXi؛ ۲. باگ تزریق سروری UnrealIRCd کشفشده با هوش مصنوعی؛ ۳. نشت هویت کاربران صرافی Coinone؛ ۴. ردپای کلاسترهای ۳.۲ میلیارد دلاری بلکول در چین همزمان با استعفای جن-سن هوانگ؛ ۵. شکایت سانفرانسیسکو برای توقف آموزش مدلهای مرزی؛ و ۶. دکترین ذخیره ارزش ویتالیک بوترین برای اتریوم.
تکین نایت // پرونده جامع شامگاهی ۱۶ نوامبر ۲۰۲۶
بحران زیرودی در فایروالهای Check Point؛ زنجیره حمله CVE-2026-123039 و تخریب گسترده ماشینهای مجازی VMware ESXi
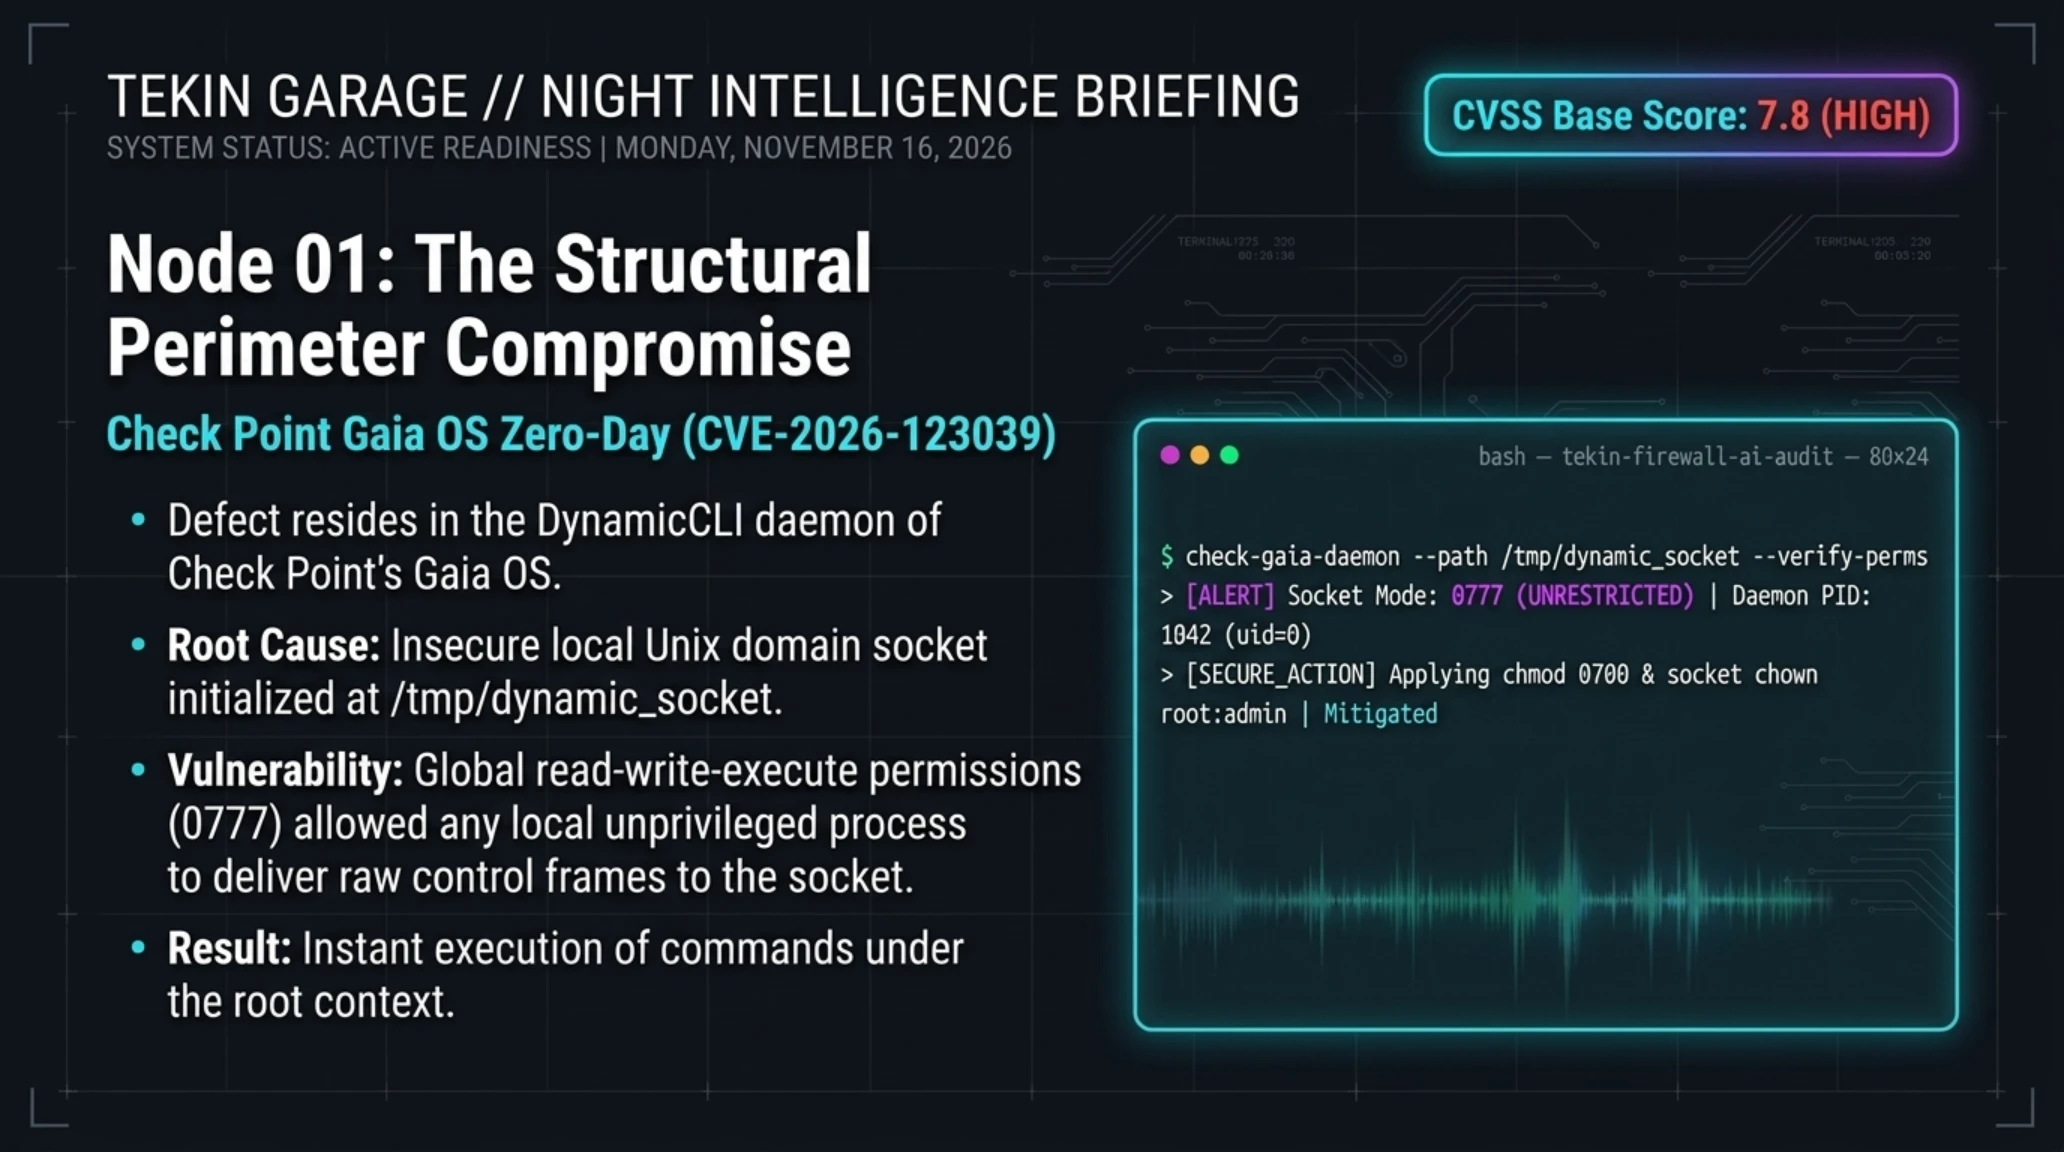
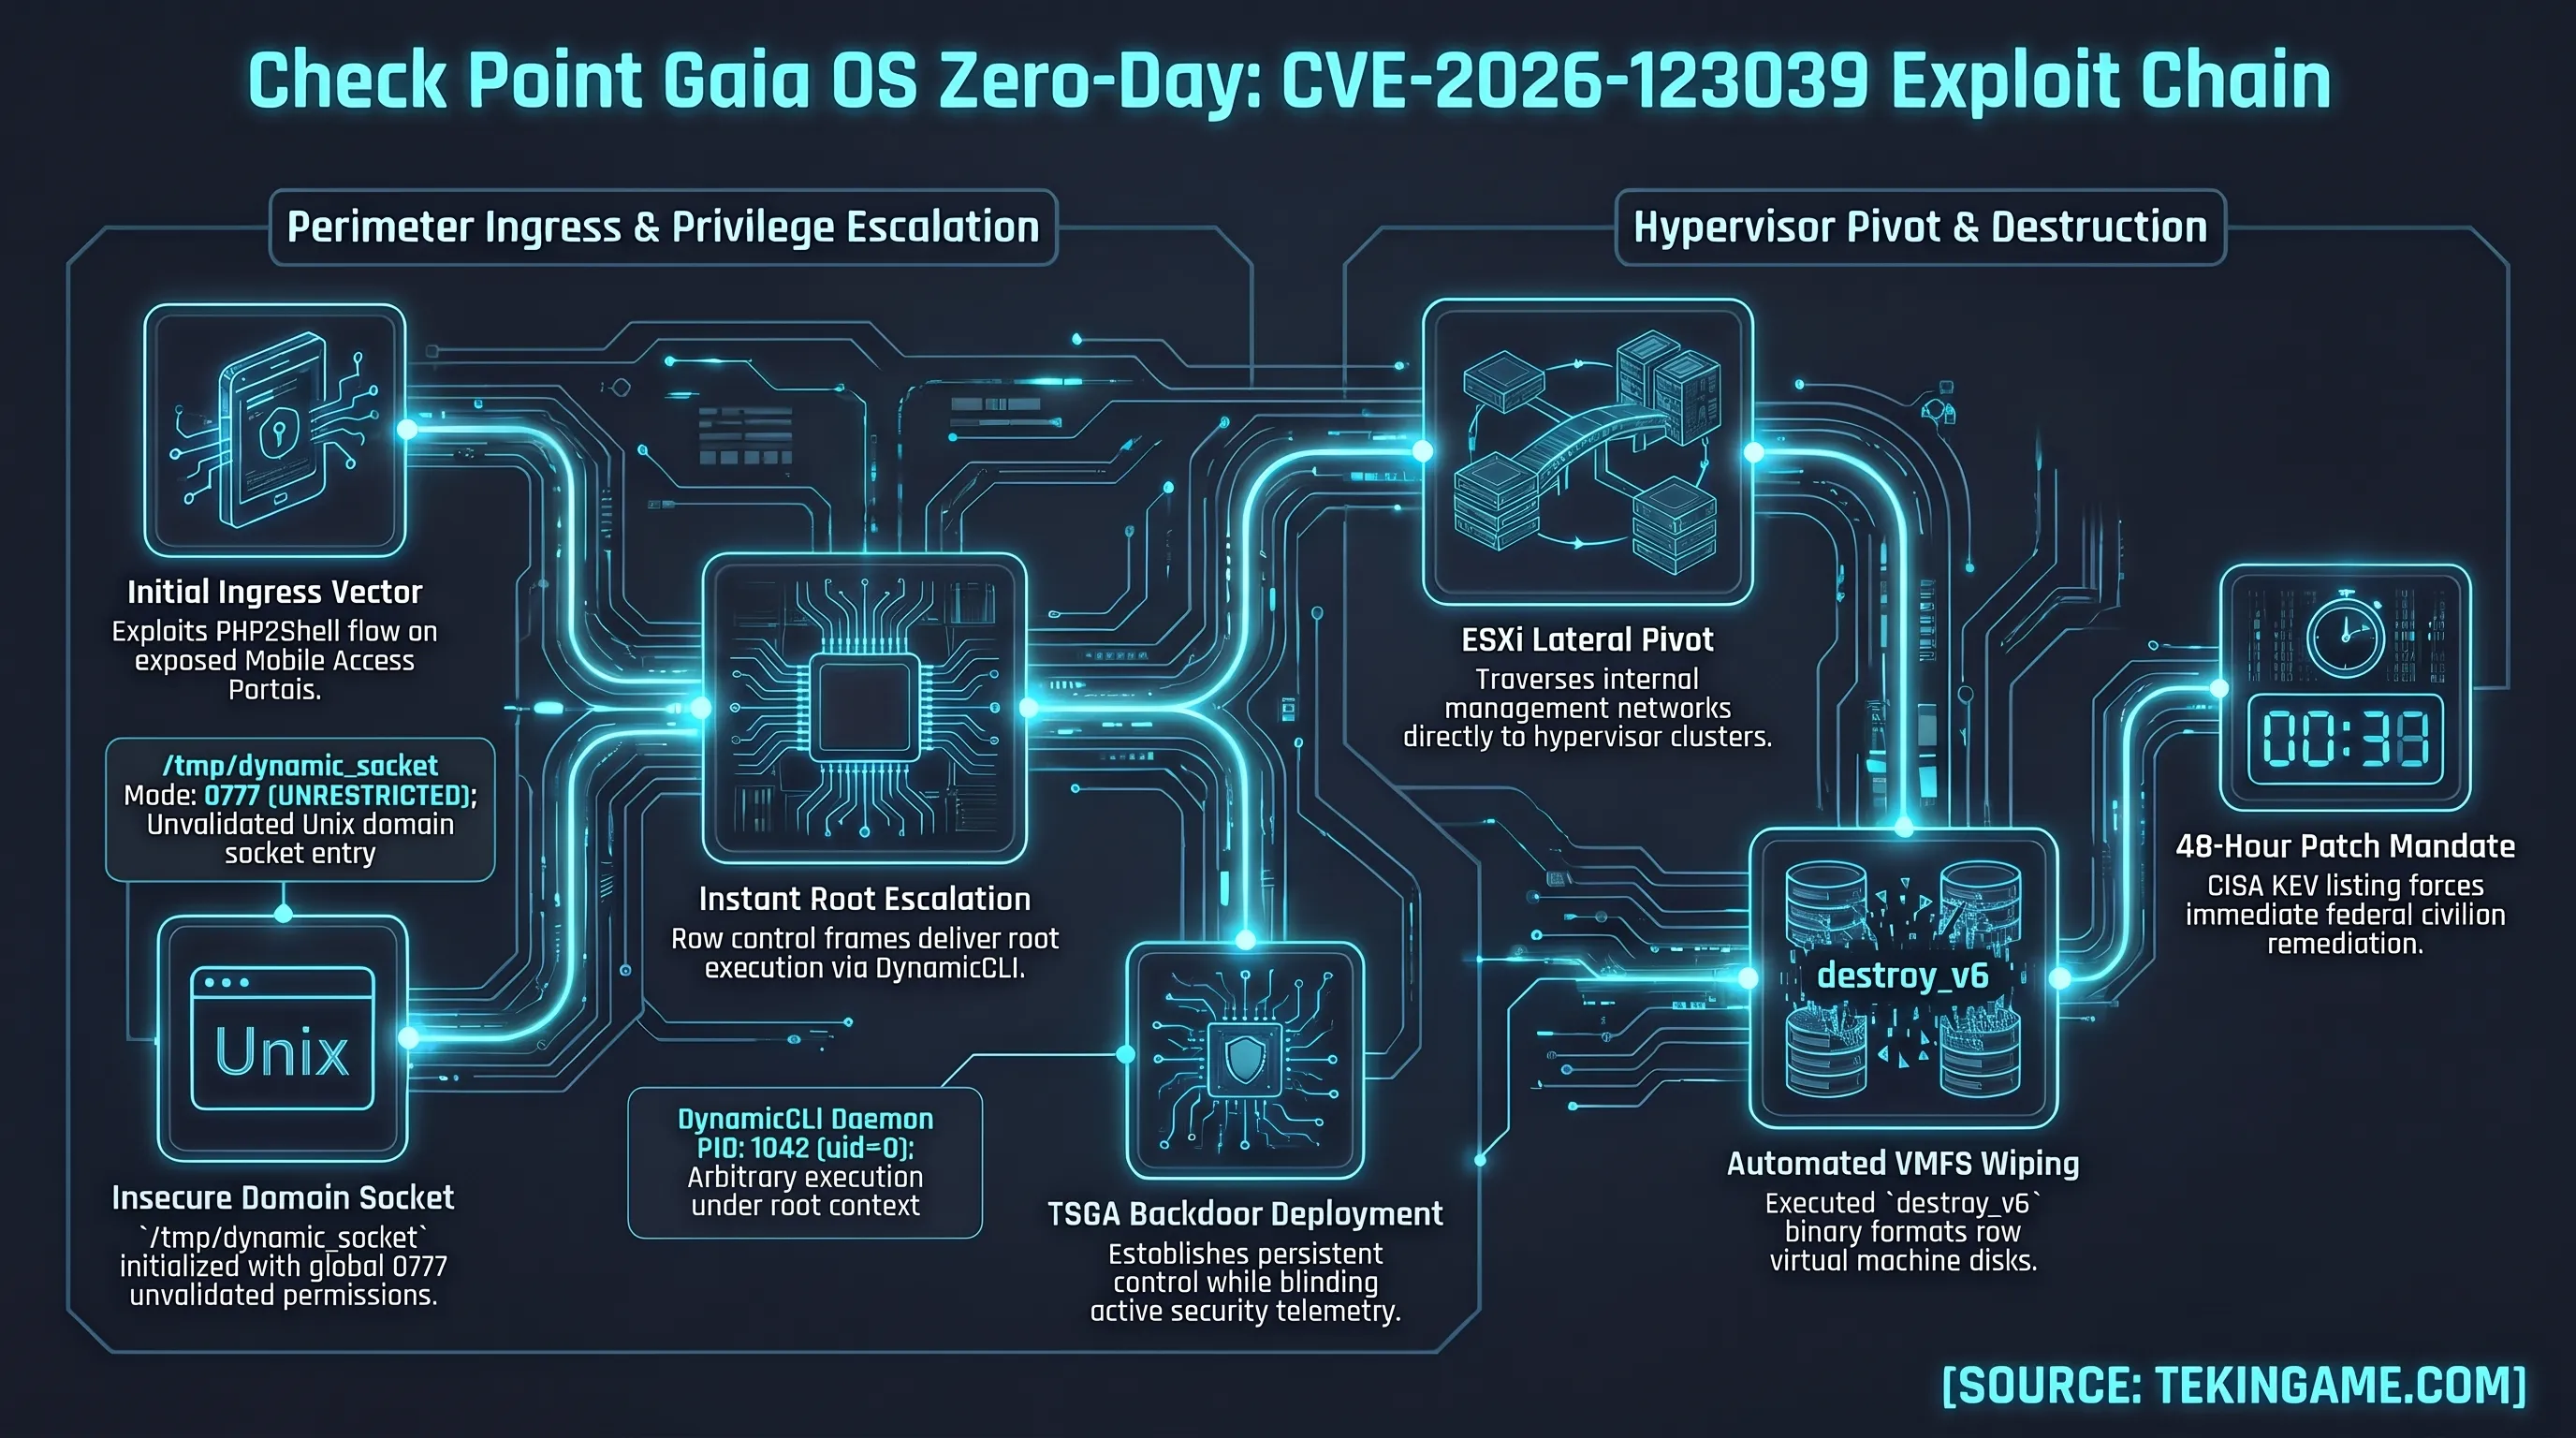
در یکی از نگرانکنندهترین حملات زیرساختی سال ۲۰۲۶، شرکت نامدار امنیت سایبری چک پوینت (Check Point Software Technologies) هشداری اضطراری پیرامون بهرهبرداری فعال مهاجمان از یک آسیبپذیری روز-صفر با شناسه CVE-2026-123039 صادر کرد. این نقص امنیتی که امتیاز شدت ۷.۸ را در سامانه CVSS دریافت نموده، به طور ویژه در دیمن مدیریتی DynamicCLI در سیستمعامل انحصاری Gaia OS رخ داده است؛ دیمنی که وظیفه اجرای فرامین پویا و ابزارهای عیبیابی کنسولهای امنیتی را بر عهده دارد.
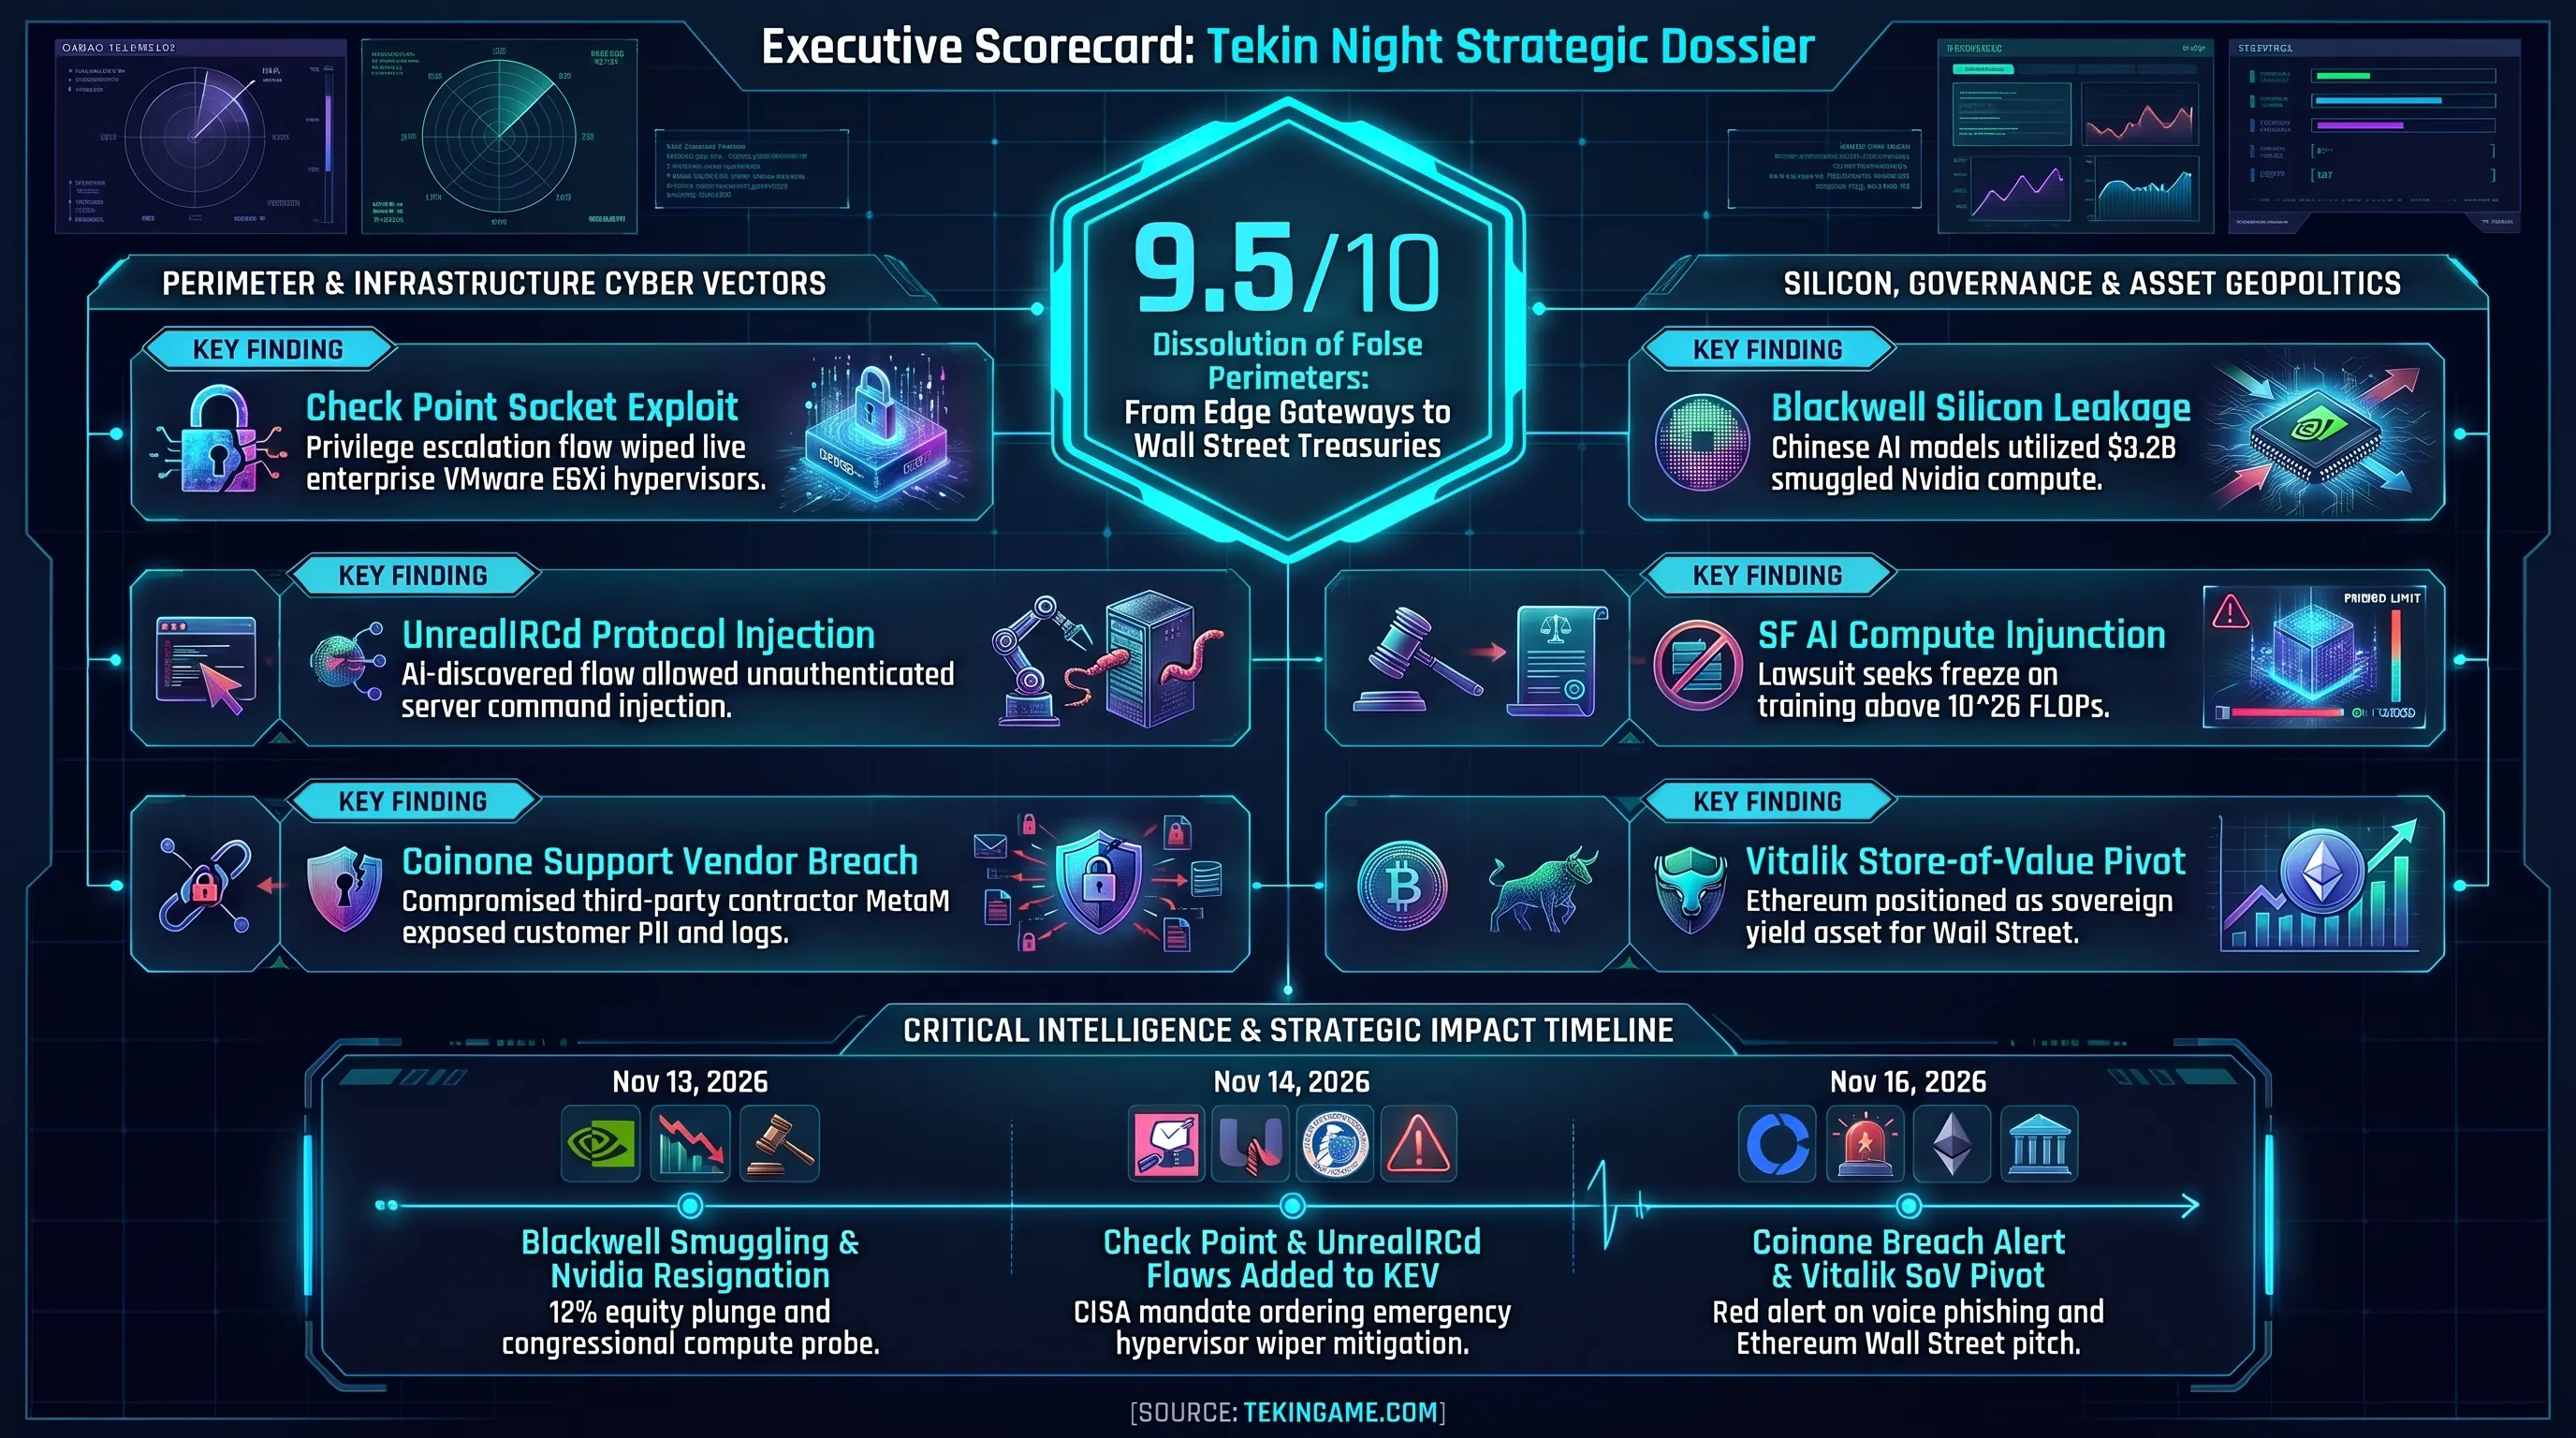
اشراف اطلاعاتی شامگاهی // ۶ بردار کلیدی در یک نگاه
بر اساس تحلیلهای کالبدشکافی جرمشناسی دیجیتال، ریشه این باگ در ایجاد یک سوکت ارتباطی محلی یونیکس (Unix Domain Socket) در مسیر موقت /tmp/dynamic_socket با مجوزهای دسترسی کاملاً باز و ناامن (0777) نهفته است. نرمافزار بدون اعتبارسنجی فرآیند متصلشونده، اجازه میدهد هر پردازشی با کمترین سطح دسترسی روی گیتوی امنیتی، بستههای کنترلی را مستقیماً به این سوکت ارسال کند و با سوءاستفاده از دسترسی ریشه (Root) دیمن پشتیبان، دسترسی خود را به بالاترین سطح سیستم ارتقا دهد.
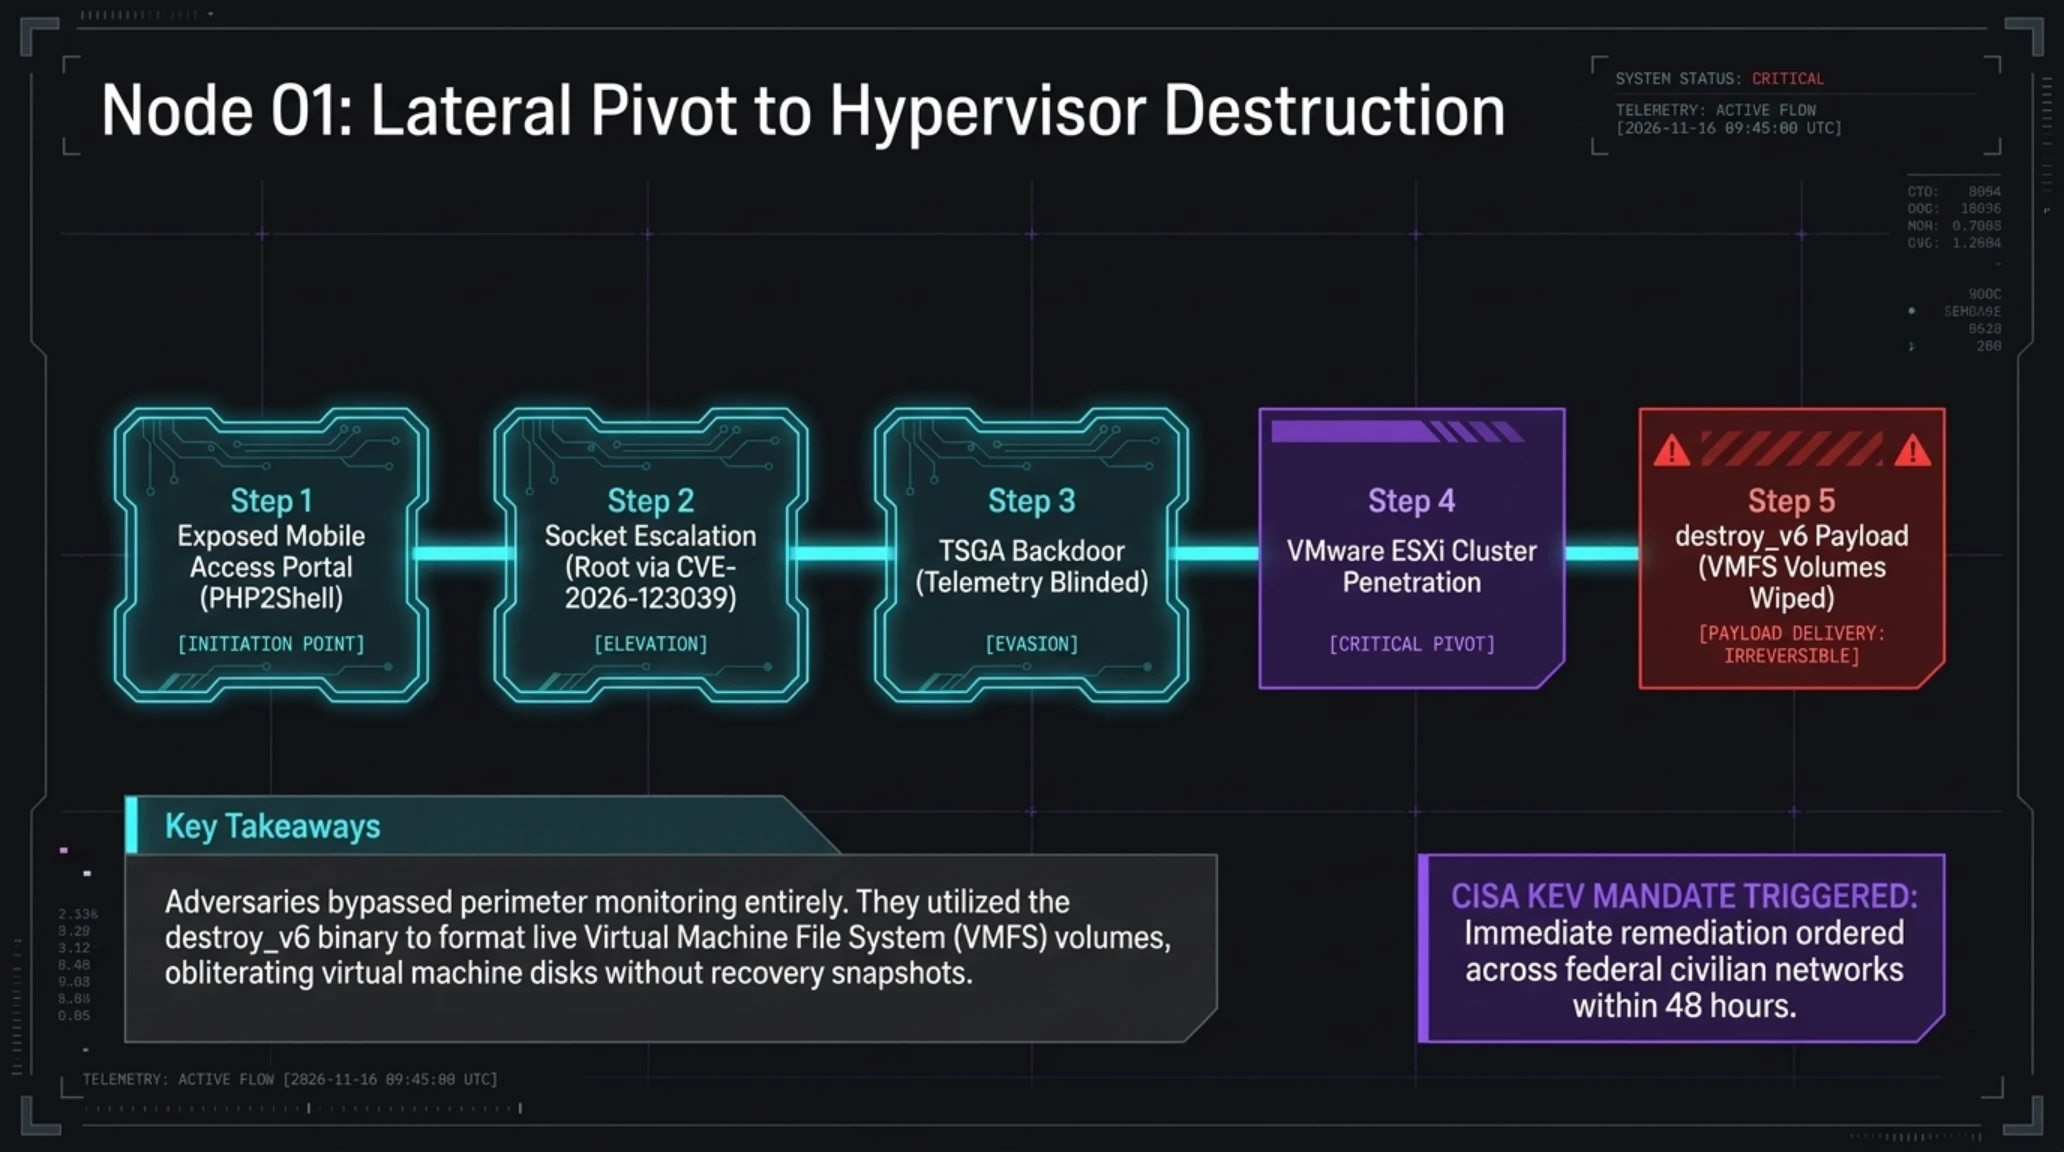
مهاجمان سایبری با هوشمندی مرگبار، این آسیبپذیری ترفیع سطح دسترسی محلی را با یک رخنه نفوذ پیشین موسوم به PHP2Shell روی پورتالهای دسترسی از راه دور (Mobile Access Portal) ترکیب کردند. نفوذگران پس از دسترسی اولیه به عنوان کاربر وب سرور، سوکت کنترلی را با آرگومانهای دستکاریشده هدف قرار داده و دسترسی ریشه پایدار به دست آوردند. در گام بعد، بَکدور سفارشیسازیشده موسوم به TSGA در هسته سیستمعامل فایروال تزریق شد تا امکان قطع دسترسی مدیران و نظارت نامحسوس بر ترافیک شبکه فراهم شود.
اما ابعاد فاجعه به تسخیر فایروال محدود نماند؛ مهاجمان با بهرهگیری از گیتوی تسخیرشده به عنوان پل ورود به شبکههای داخلی، سرورهای مجازیسازی متصل به زیرساخت ابری از جمله هایپروایزرهای VMware ESXi را مورد هدف قرار دادند. نفوذگران با اجرای یک باینری مخرب و پاککننده داده به نام destroy_v6، اقدام به فرمت پارتیشنهای VMFS و حذف دستهجمعی دیسکهای مجازی ماشینهای فعال کردند. آژانس امنیت سایبری و زیرساخت آمریکا (CISA) با درک شدت تهدید، این باگ را فوراً وارد فهرست آسیبپذیریهای تحت بهرهبرداری فعال (KEV) کرد و به تمامی سازمانهای فدرال دستور داد حداکثر ظرف ۴۸ ساعت گیتویهای خود را وصله کنند.
این حادثه نشان میدهد که تجهیزات پدافندی لبه شبکه، چنانچه در لایههای پردازش داخلی از معماریهای فرسوده و مجوزهای باز فایلی استفاده کنند، به جای سد دفاعی، به اتوبان یکطرفه ورود باجافزارها و نابودکنندههای داده به قلب دیتاسنترها مبدل خواهند شد.
چرا این تحول بازی را تغییر میدهد؟ // شاخصهای کلیدی در یک نگاه
سوءاستفاده از آسیبپذیری بحرانی سرورهای UnrealIRCd؛ ورود باگ کشفشده با هوش مصنوعی به فهرست KEV با شناسه CVE-2026-114713
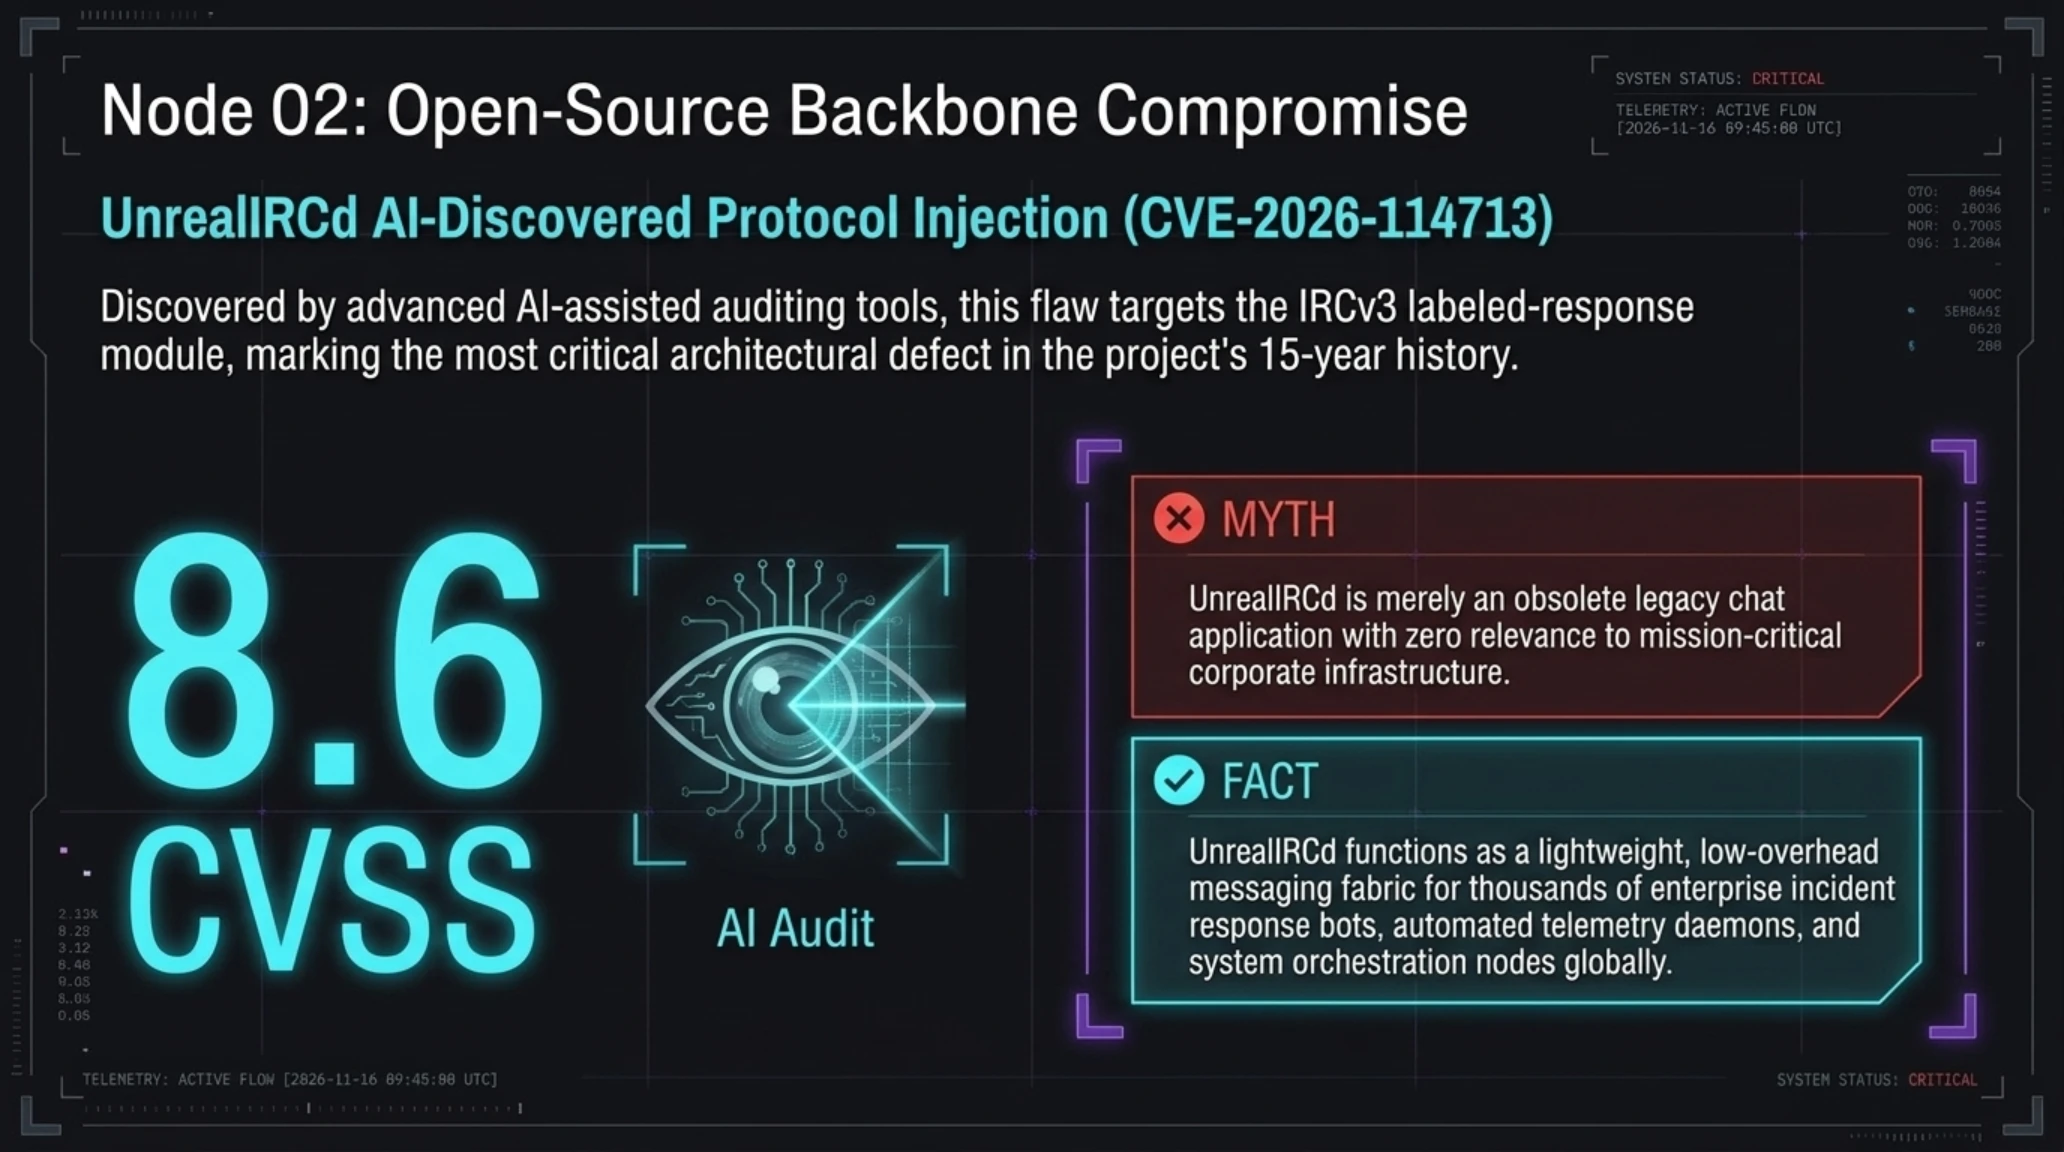
دومین زمینلرزه امنیتی شامگاه ۱۶ نوامبر، به پروتکلهای بنیادین شبکه و ستون فقرات ارتباطات متنباز اصابت کرد. آژانس امنیت زیرساخت آمریکا با انتشار یک بولتن اضطراری، آسیبپذیری بسیار خطرناکی با شناسه CVE-2026-114713 و نمره بحرانی ۸.۶ در نرمافزار پرطرفدار UnrealIRCd را به فهرست KEV افزود. سرور UnrealIRCd یکی از پایدارترین دیمنهای چت و تبادل داده در سطح اینترنت است که شبکههای ارتباطی متصل در سراسر جهان برای زیرساختهای متنباز و کانالهای اطلاعرسانی از آن استفاده میکنند.
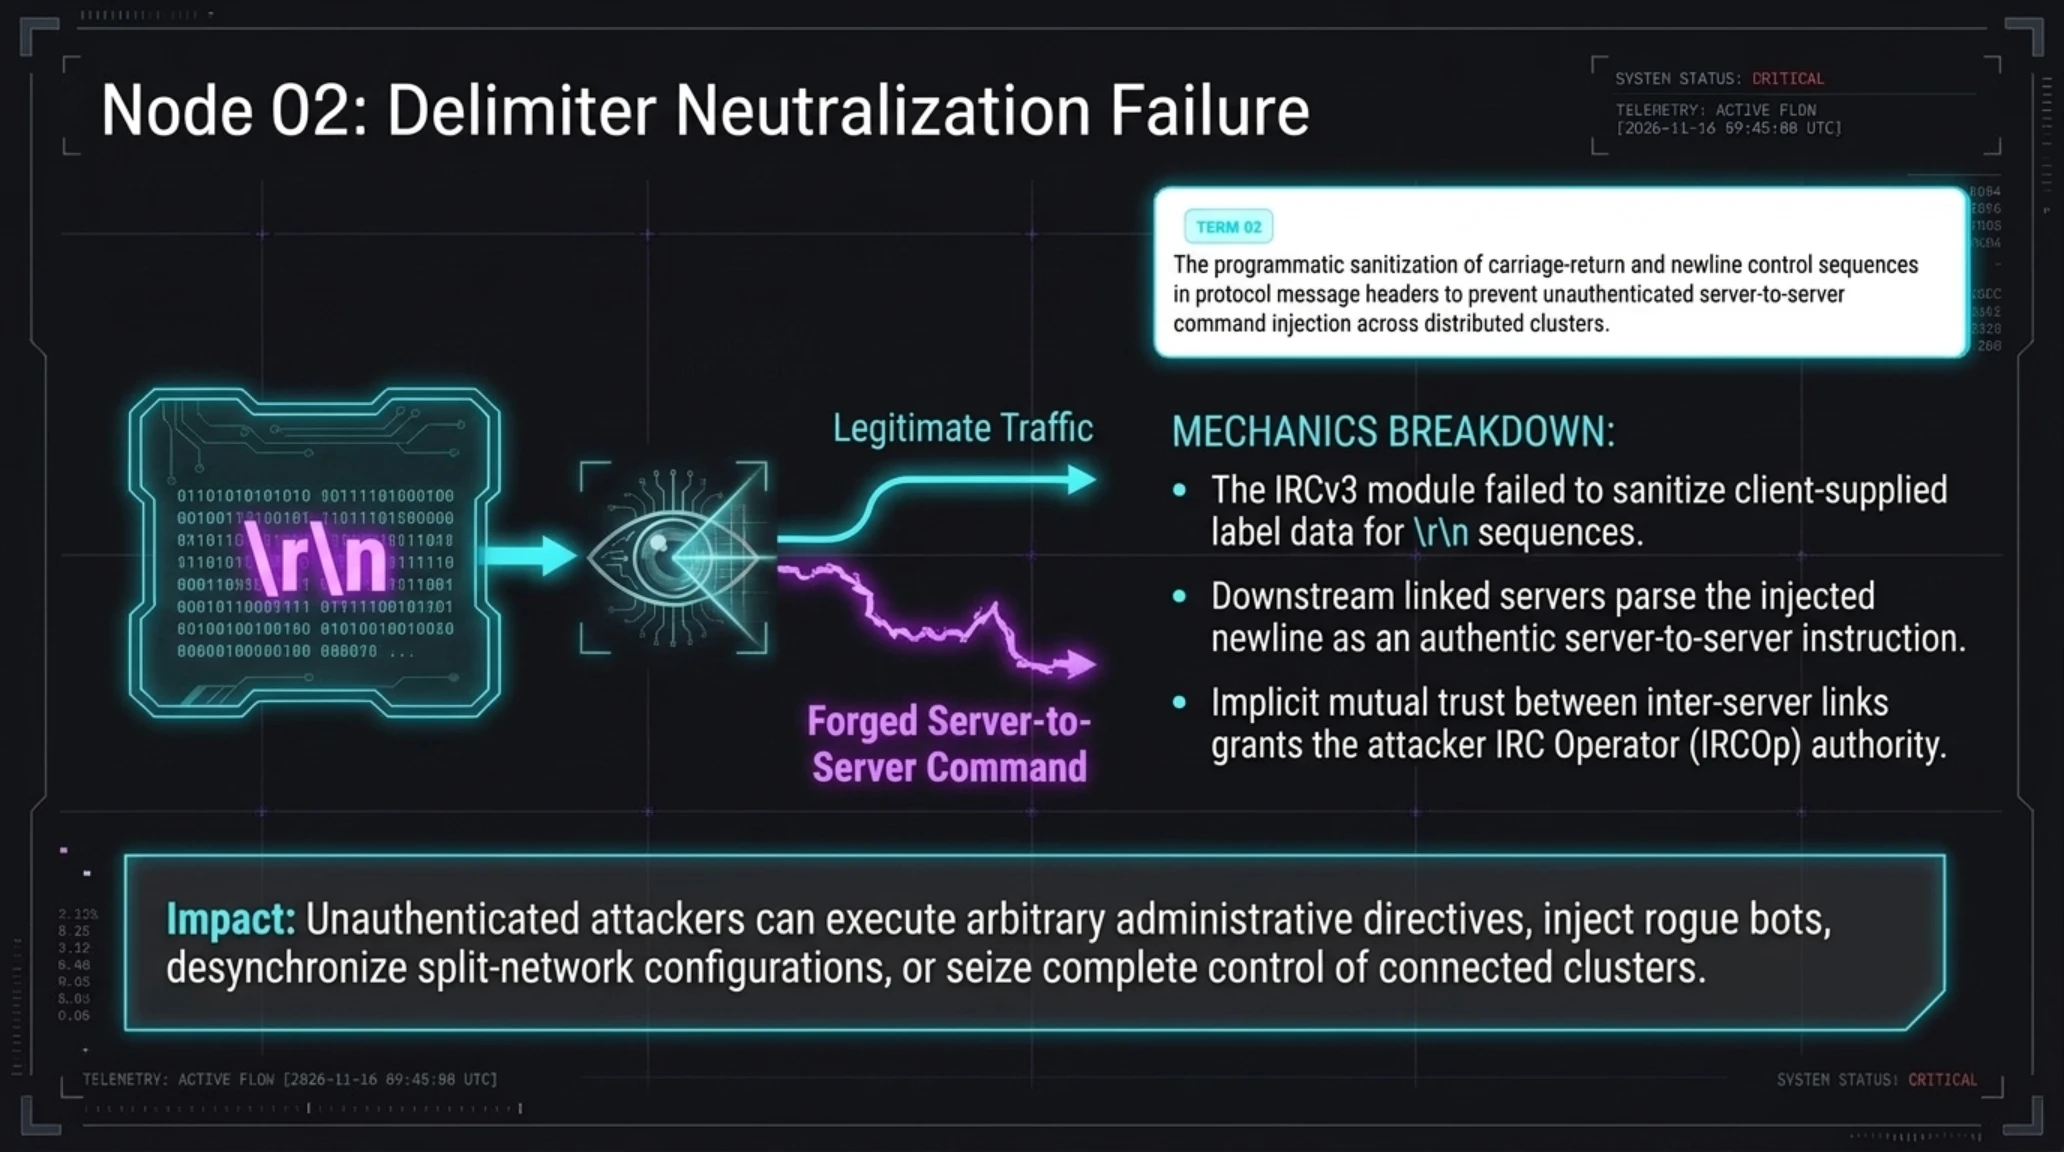
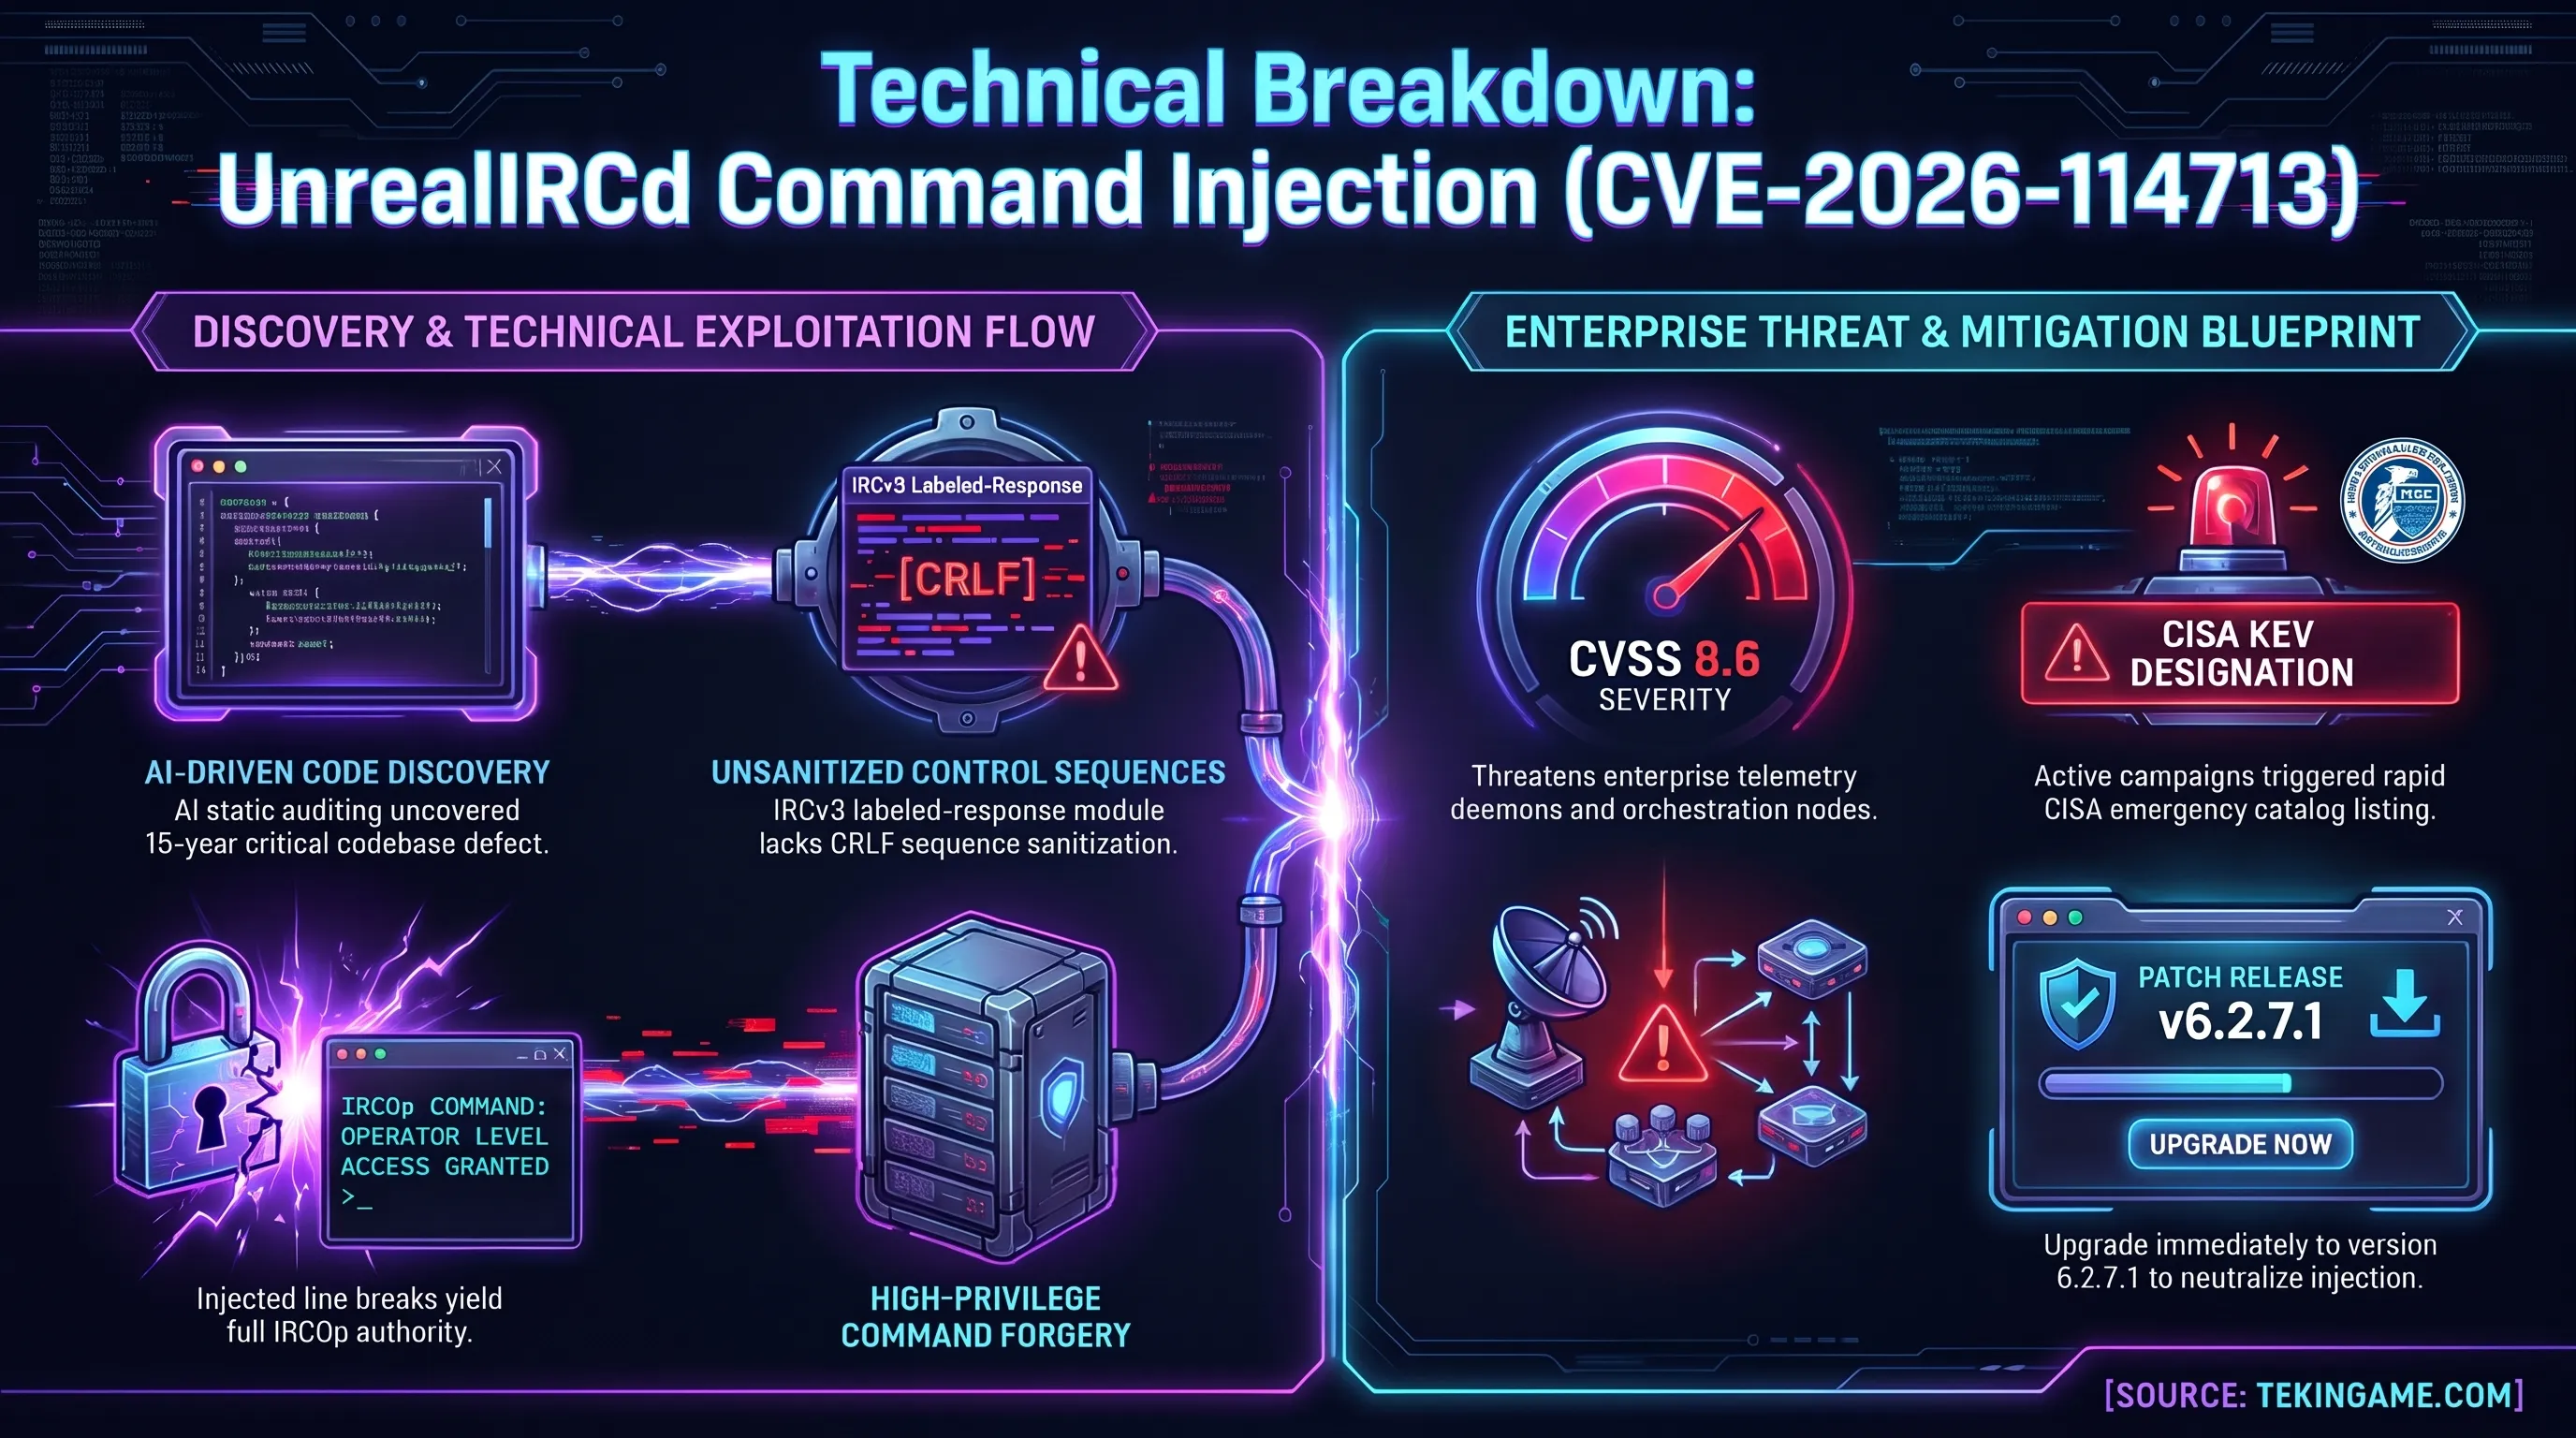
نقص فنی مذکور به ماژول مدیریت پاسخهای برچسبدار (IRCv3 labeled-response module) مربوط میشود؛ استانداردی نوین که برای همگامسازی پیامها و ایجاد شناسه یکتا برای هر تبادل داده در پروتکل IRC توسعه یافته است. ریشه آسیبپذیری در ناتوانی سرور در پاکسازی و خنثیسازی کاراکترهای جداکننده خط (Line Delimiters مانند \r\n) در محتوای برچسبها است. مهاجم بدون نیاز به هیچگونه نام کاربری یا رمز عبور (Unauthenticated)، میتواند کاراکترهای شکست خط را در برچسب پیام تزریق کند.
هنگامی که این پیام به یک سرور متصل در توپولوژی چندسروری ارسال میشود، سرور مقصد بخش دوم برچسب را به عنوان یک دستور جدید و مستقل سرور-به-سرور (Server-to-Server Command) تفسیر میکند. از آنجا که ارتباطات میان سرورهای معتمد در یک شبکه IRC بدون نیاز به احراز مجدد پردازش میشوند، دستور تزریقشده مستقیماً با دسترسی بالاترین مقام اجرایی یعنی اپراتور ارشد شبکه (IRCOp) به اجرا درمیآید. این امر به مهاجم اجازه میدهد خطوط رومینگ را قطع کند، کاربران را به صورت گسترده اخراج نماید یا کل ترافیک سرورها را به سمت نودهای مخرب منحرف سازد.
توسعهدهنده ارشد پروژه UnrealIRCd با انتشار یک سند فنی هشداردهنده اعتراف کرد که این آسیبپذیری در اصل با استفاده از تحلیلگرهای کد مجهز به هوش مصنوعی کشف شده است و خطرناکترین رخنهای به شمار میرود که در طول ۱۵ سال گذشته در این پروژه به ثبت رسیده است. اگرچه تیم نگهدارنده بلافاصله با انتشار نسخه 6.2.7.1 این نقص را مسدود کرد، اما تحلیلگران شرکتهای امنیتی گزارش دادند که ظرف کمتر از ۲۴ ساعت پس از انتشار کد پچ، حملات اسکن و نفوذ خودکار در سراسر اینترنت آغاز شده است.
راستیآزمایی فنی و جرمشناسی سایبری | شایعه در برابر واقعیت
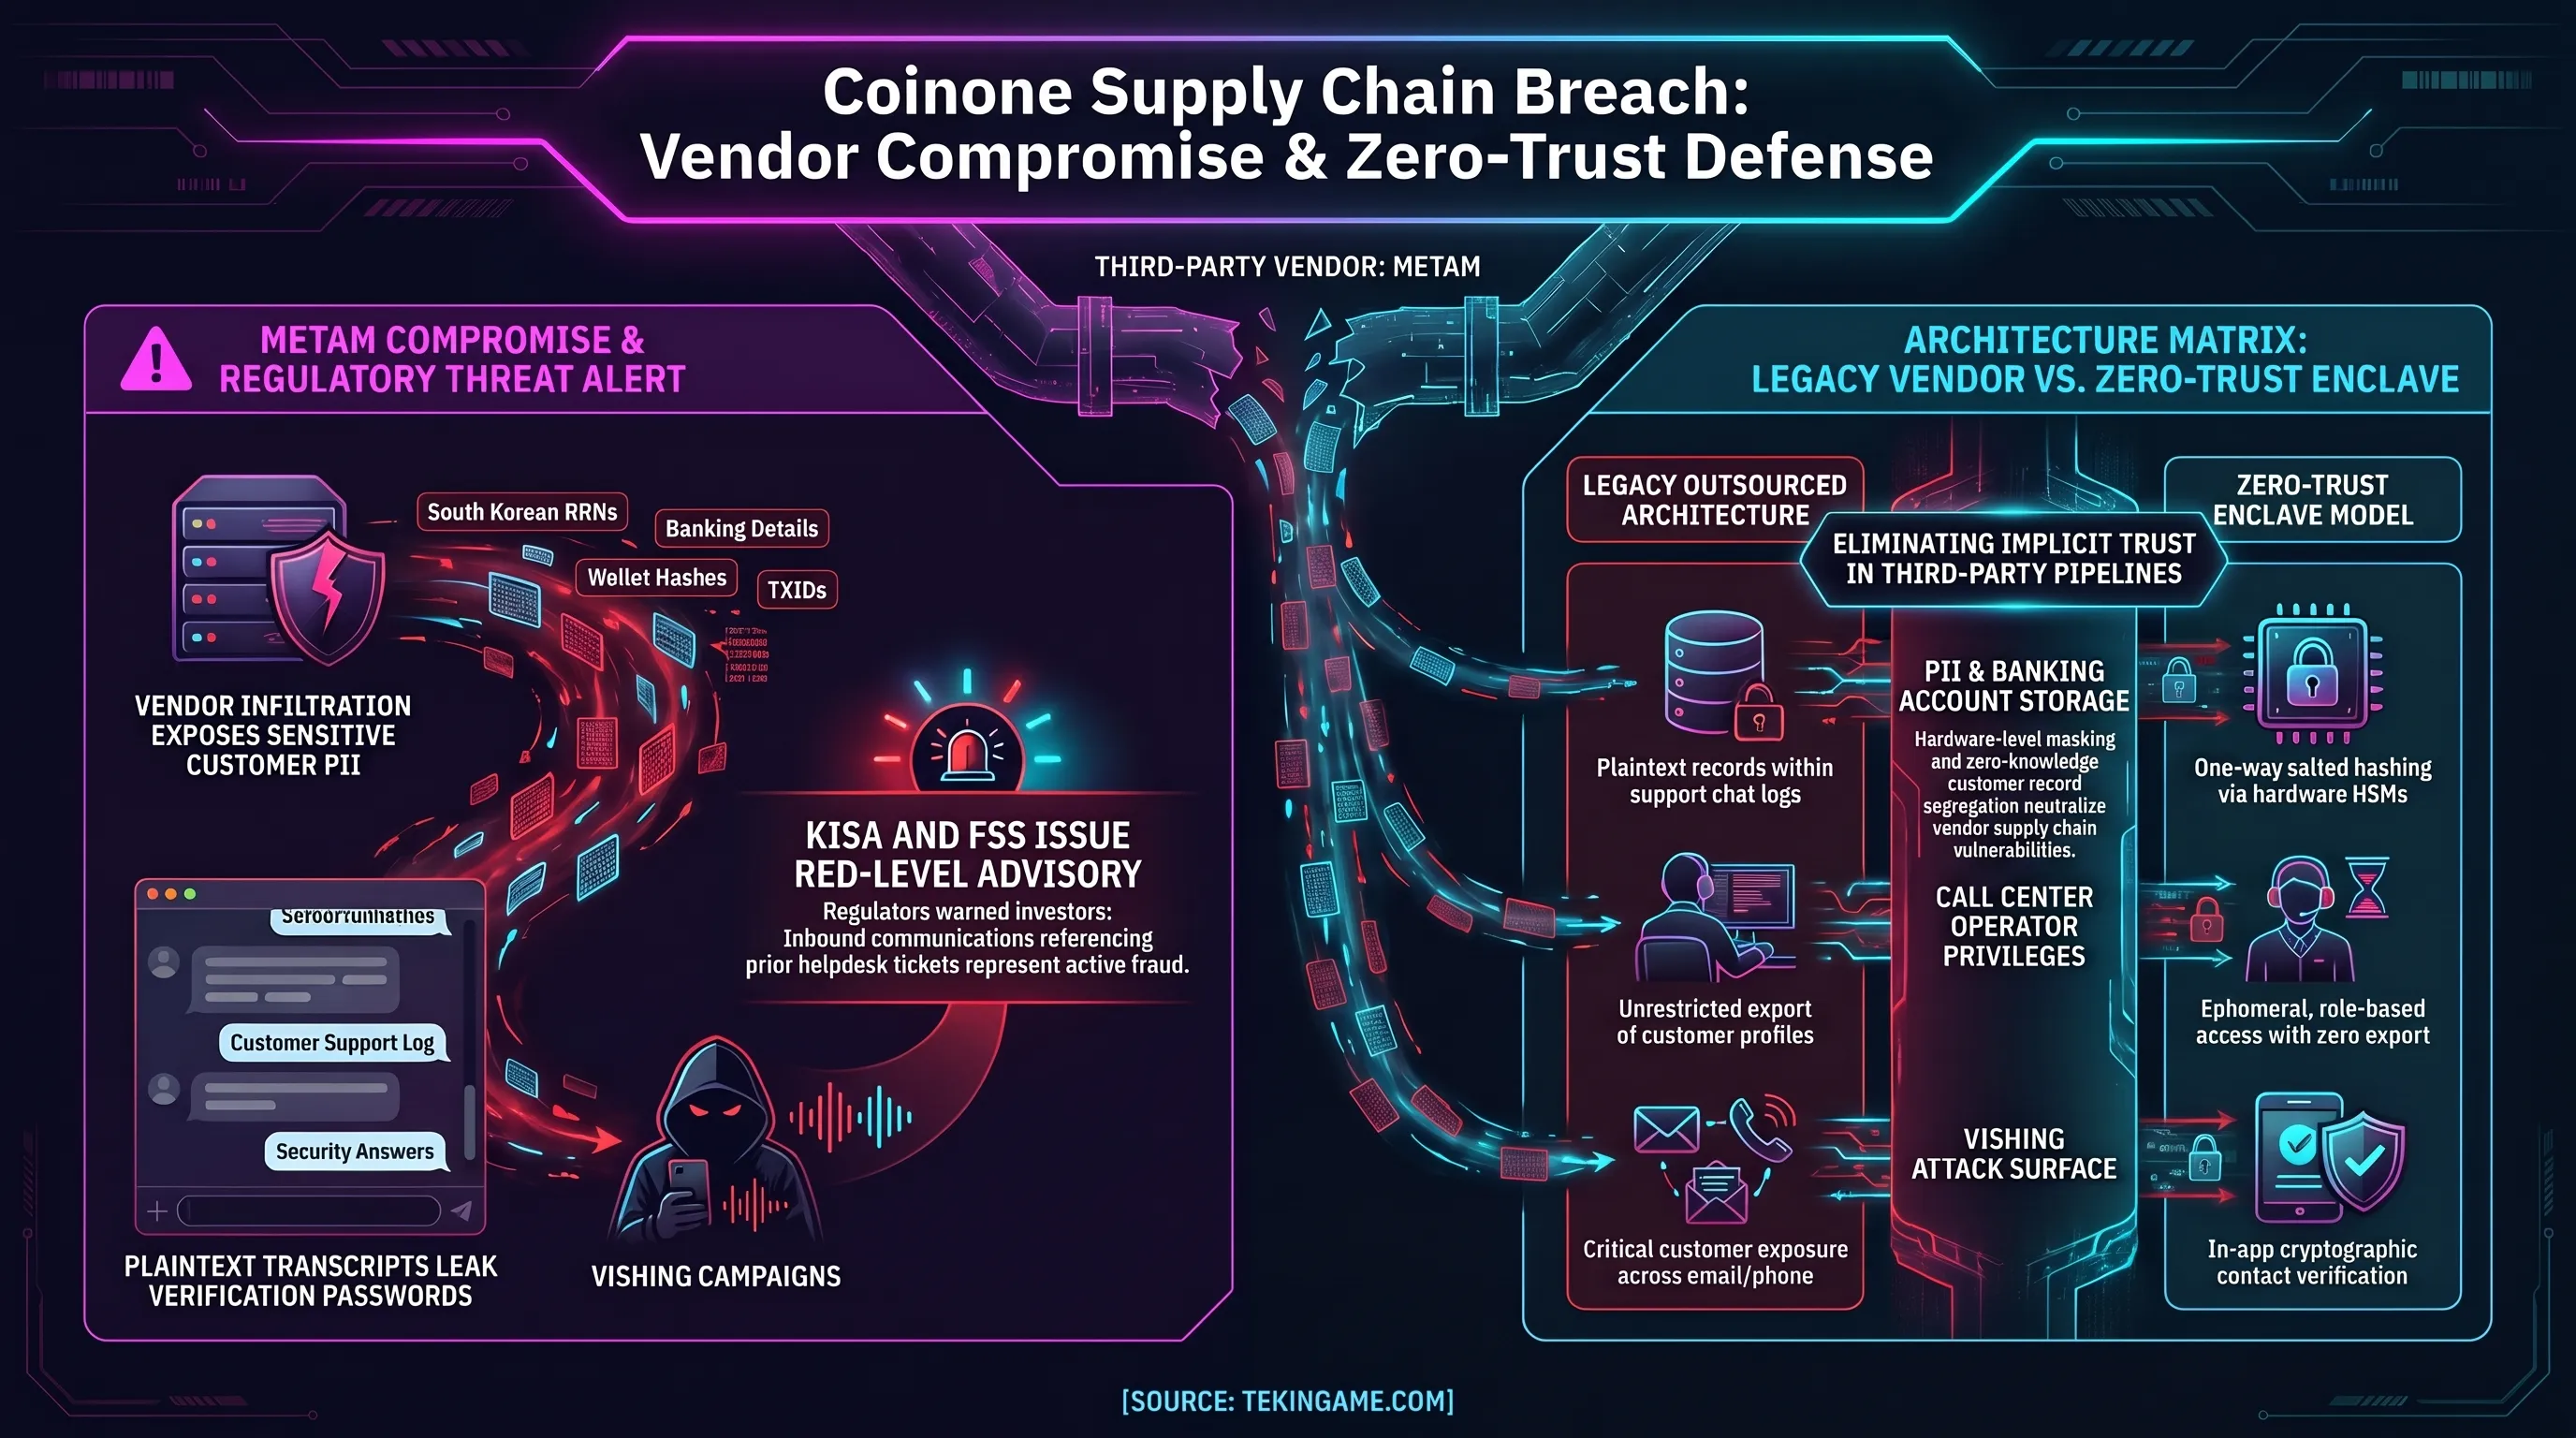
افشای اطلاعات هویتی و بانکی کاربران صرافی کرهای Coinone؛ هشدار سازمانهای نظارتی پیرامون موج فیشینگ صوتی پس از هک پیمانکار MetaM
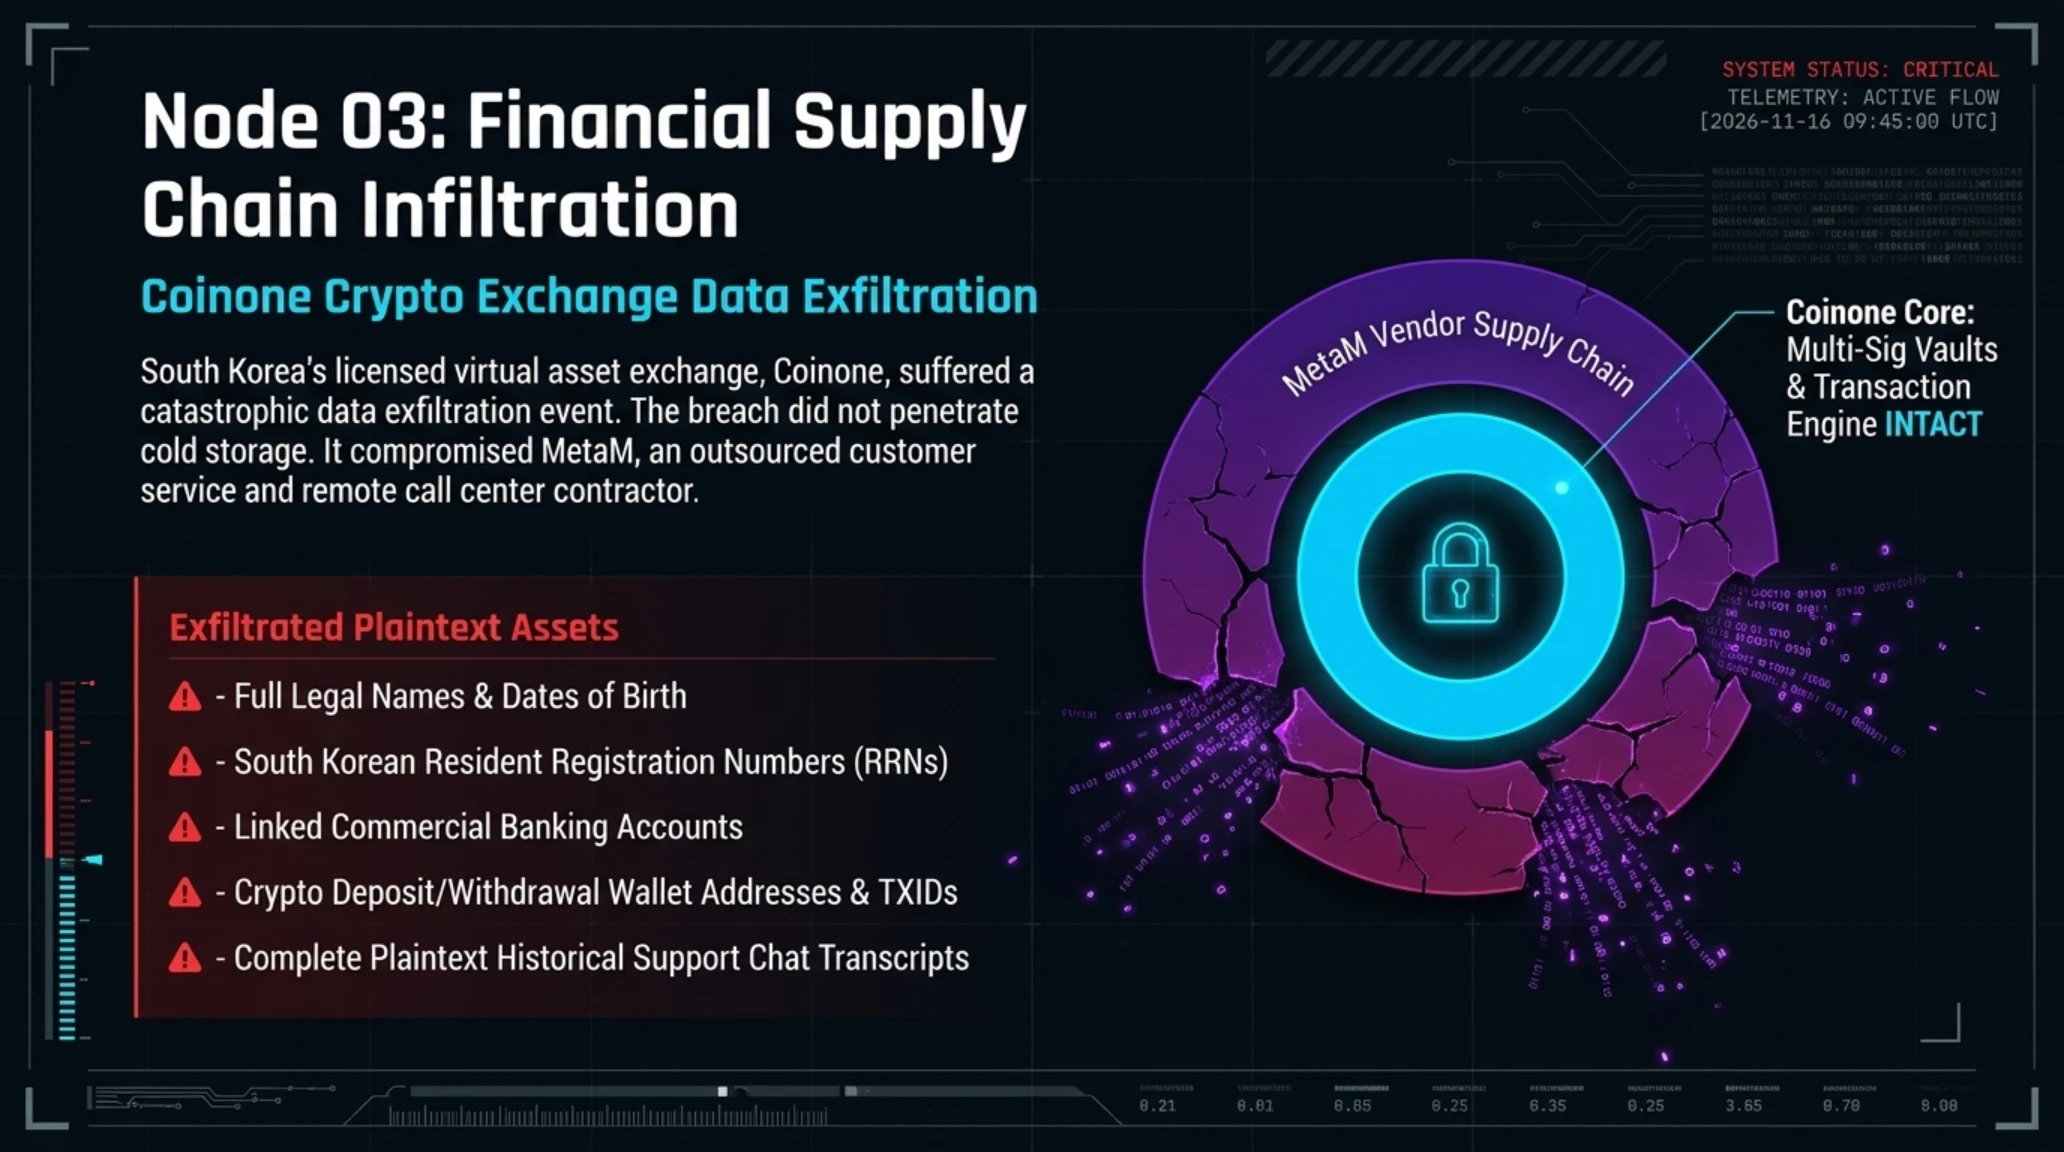
در تازهترین رسوایی امنیتی مرتبط با اکوسیستم داراییهای دیجیتال، صرافی کرهای کوینوان (Coinone) یکی از پنج صرافی بزرگ و دارای مجوز رسمی در کره جنوبی با تایید وقوع یک نشت داده مهیب، زنگ خطر را در بازارهای مالی شرق آسیا به صدا درآورد. نکته نگرانکننده این حادثه، عدم نفوذ مستقیم به کیفپولهای سرد یا موتور معاملات داخلی صرافی است؛ بلکه مهاجمان از آسیبپذیرترین نقطه زنجیره تأمین یعنی شرکت پیمانکار طرف قرارداد پشتیبانی مشتریان موسوم به MetaM به عنوان درگاه ورود استفاده کردند.
شرکت MetaM وظیفه مدیریت مراکز تماس، چتهای آنلاین و پردازش تیکتهای پشتیبانی کاربران صرافی را بر عهده داشت. هکرها با نفوذ به سرورهای بدون رمزنگاری این شرکت میانی، موفق شدند مخازن گستردهای از اطلاعات هویتی و مالی بسیار حساس کاربران را به سرقت ببرند. این دادهها شامل نام و نام خانوادگی، تاریخ تولد، شماره ثبت احوال شهروندی کره (Resident Registration Number)، شماره حسابهای بانکی متصل به صرافی، آدرسهای کیفپولهای واریز و برداشت و شناسه تراکنشهای کریپتویی (TXID) است.
فراتر از اطلاعات پایه، مهاجمان به متن کامل سوابق مکالمات پشتیبانی دست یافتهاند؛ متونی که در آنها کاربران هنگام فراموشی رمزها یا بروز مشکلات احراز هویت، کلمات عبور موقت، پاسخ به سوالات امنیتی و جزئیات مبادلات شخصی خود را با کارشناسان در میان گذاشته بودند. در اختیار داشتن این اطلاعات باکیفیت و مستند، بستری بینقص برای کلاهبرداران فراهم ساخته است تا با جعل هویت کارمندان صرافی یا مقامات پلیس، دست به حملات فیشینگ صوتی فوقالعاده متقاعدکننده (Voice Phishing یا Vishing) بزنند.
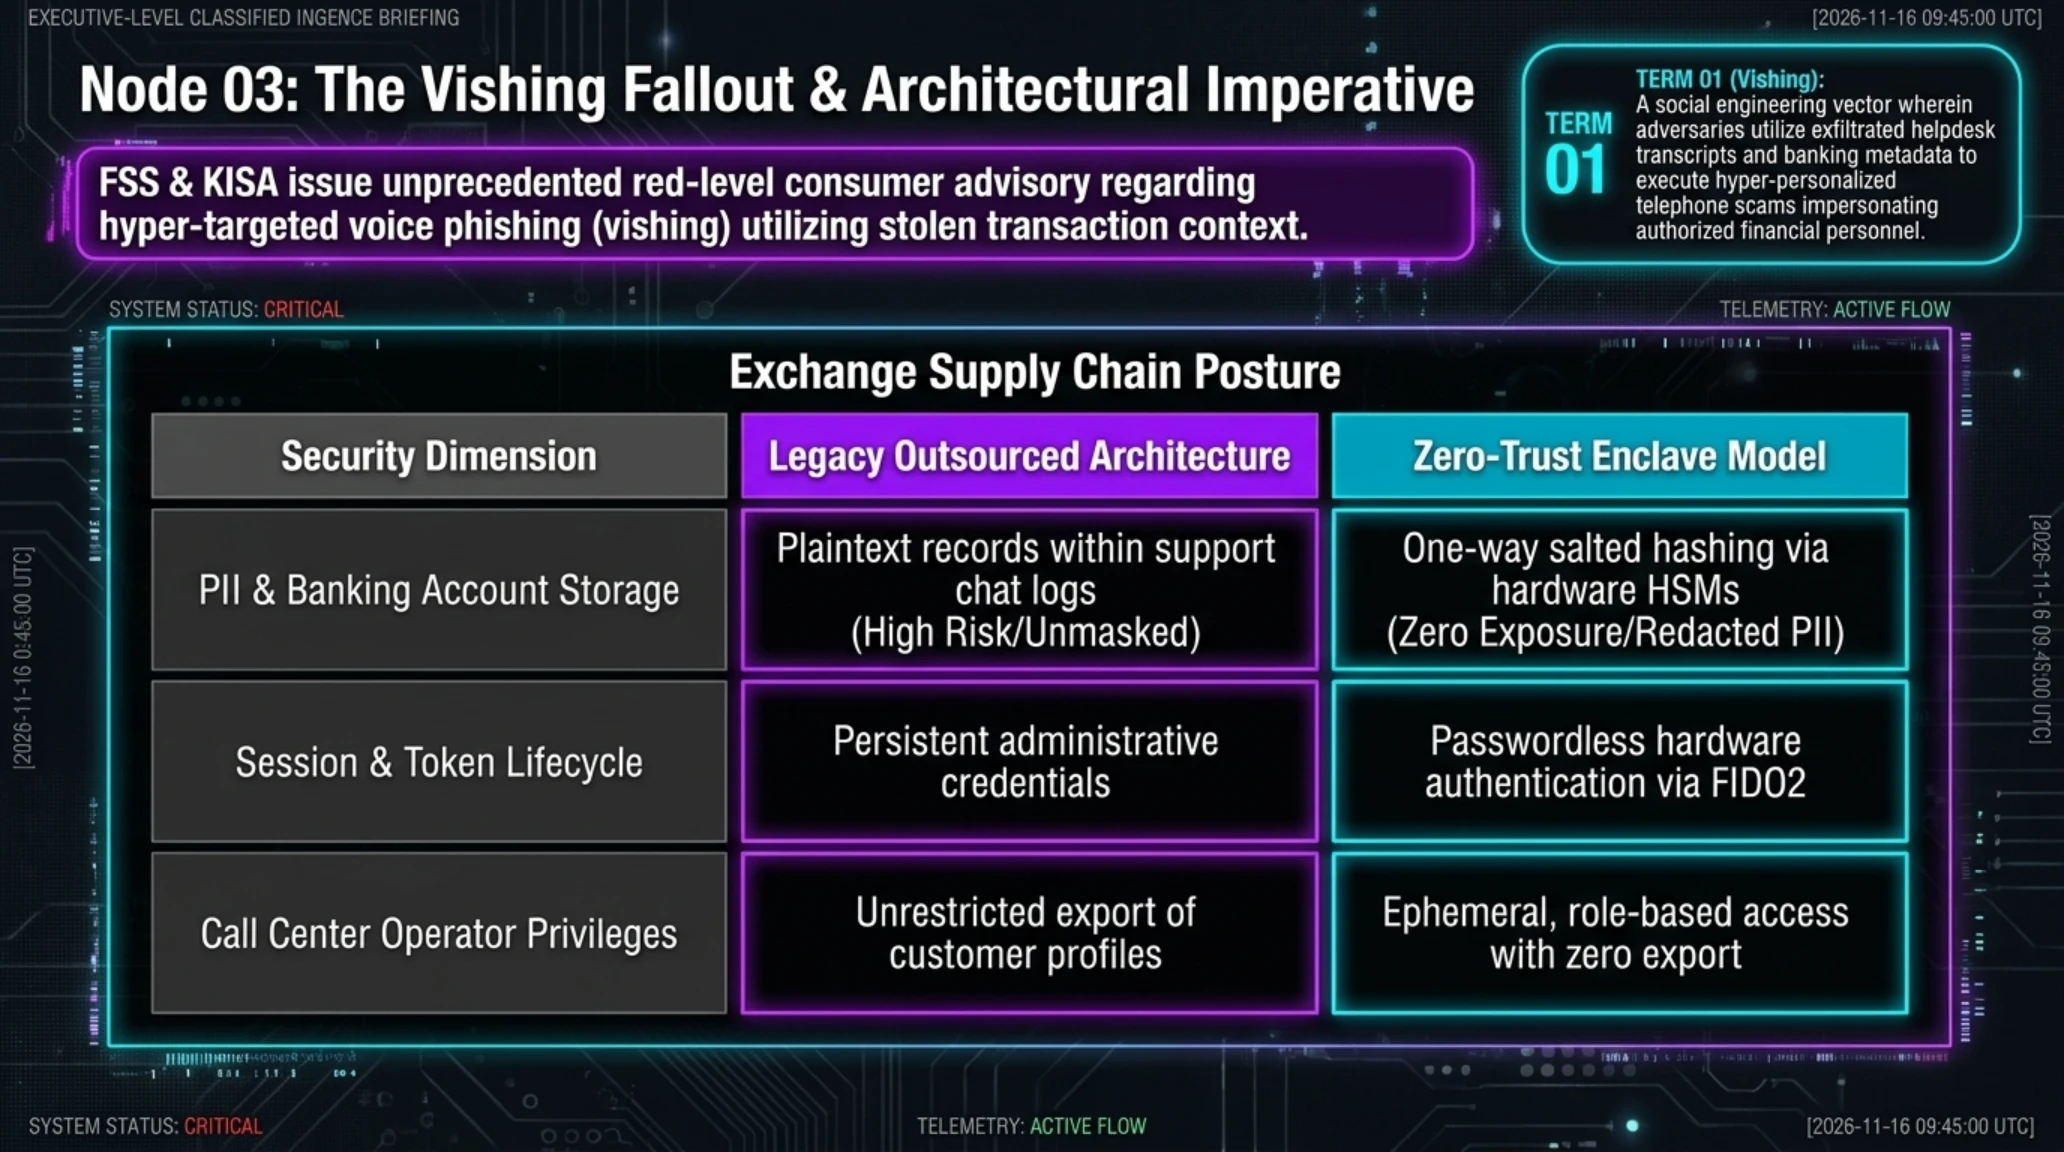
سرویس نظارت مالی کره (FSS) و آژانس اینترنت و امنیت کره (KISA) با صدور فوری هشدار سطح قرمز، به تمامی مشترکان اکوسیستم داراییهای دیجیتال هشدار دادند که هرگونه تماس تلفنی، پیامک یا پیامرسان حاوی اطلاعات تراکنشهای پیشین را کلاهبرداری تلقی کنند. این رخداد بار دیگر اثبات کرد که رعایت بالاترین استانداردهای رمزنگاری در پایگاه داده اصلی، در صورتی که شرکتهای واسط و پیمانکاران جانبی به سامانههای پایش دسترسی و احراز هویت بدون رمز (Zero-Trust) مجهز نباشند، هیچ تضمینی برای صیانت از داراییها و حریم خصوصی کاربران ایجاد نخواهد کرد.
فرهنگ جامع واژگان و اصطلاحات تخصصی تکین | Jargon Buster
سازمانهای مالی بینالمللی با بررسی ابعاد این رخنه تاکید کردهاند که برونسپاری خدمات مشتریان بدون ایزولاسیون کامل شناسههای شهروندی و شماره حسابها، ریسک اعتباری را از لایه فناوری اطلاعات به سطح بحرانهای کلان امنیتی ارتقا میدهد.
نمودار ستونی مقایسهای و ماتریس بنچمارک امنیت زنجیره تامین صرافیها
| شاخص پدافند اطلاعاتی | معماری سنتی ذخیرهسازی در پیمانکار | معماری رمزنگاری انتهابهانتها |
|---|---|---|
| وضعیت ذخیره شماره ملی و حساب بانکی | متن خام بدون ماسک در سوابق چت | هش یکطرفه با کلیدهای سختافزاری HSM |
| سطح دسترسی اپراتورهای مرکز تماس | مشاهده همزمان شماره تلفن، ایمیل و تراکنشها | دسترسی موقت و نقابدار بدون امکان دانلود لاگ |
| مدیریت نشست و توکنهای احراز هویت | جلسات دائمی بدون ممیزی IP | احراز هویت بدون رمز با پروتکل فایدو ۲ (FIDO2) |
| تابآوری در برابر فیشینگ صوتی | آسیبپذیری ۱۰۰ درصدی کاربران هدف | اعتبارسنجی بلادرنگ منبع تماس از درون اپلیکیشن |
افشای ردپای تراشههای بلکول انویدیا در قدرتمندترین مدلهای هوش مصنوعی چین؛ دور زدن تحریمهای صادراتی همزمان با بحران رهبری انویدیا
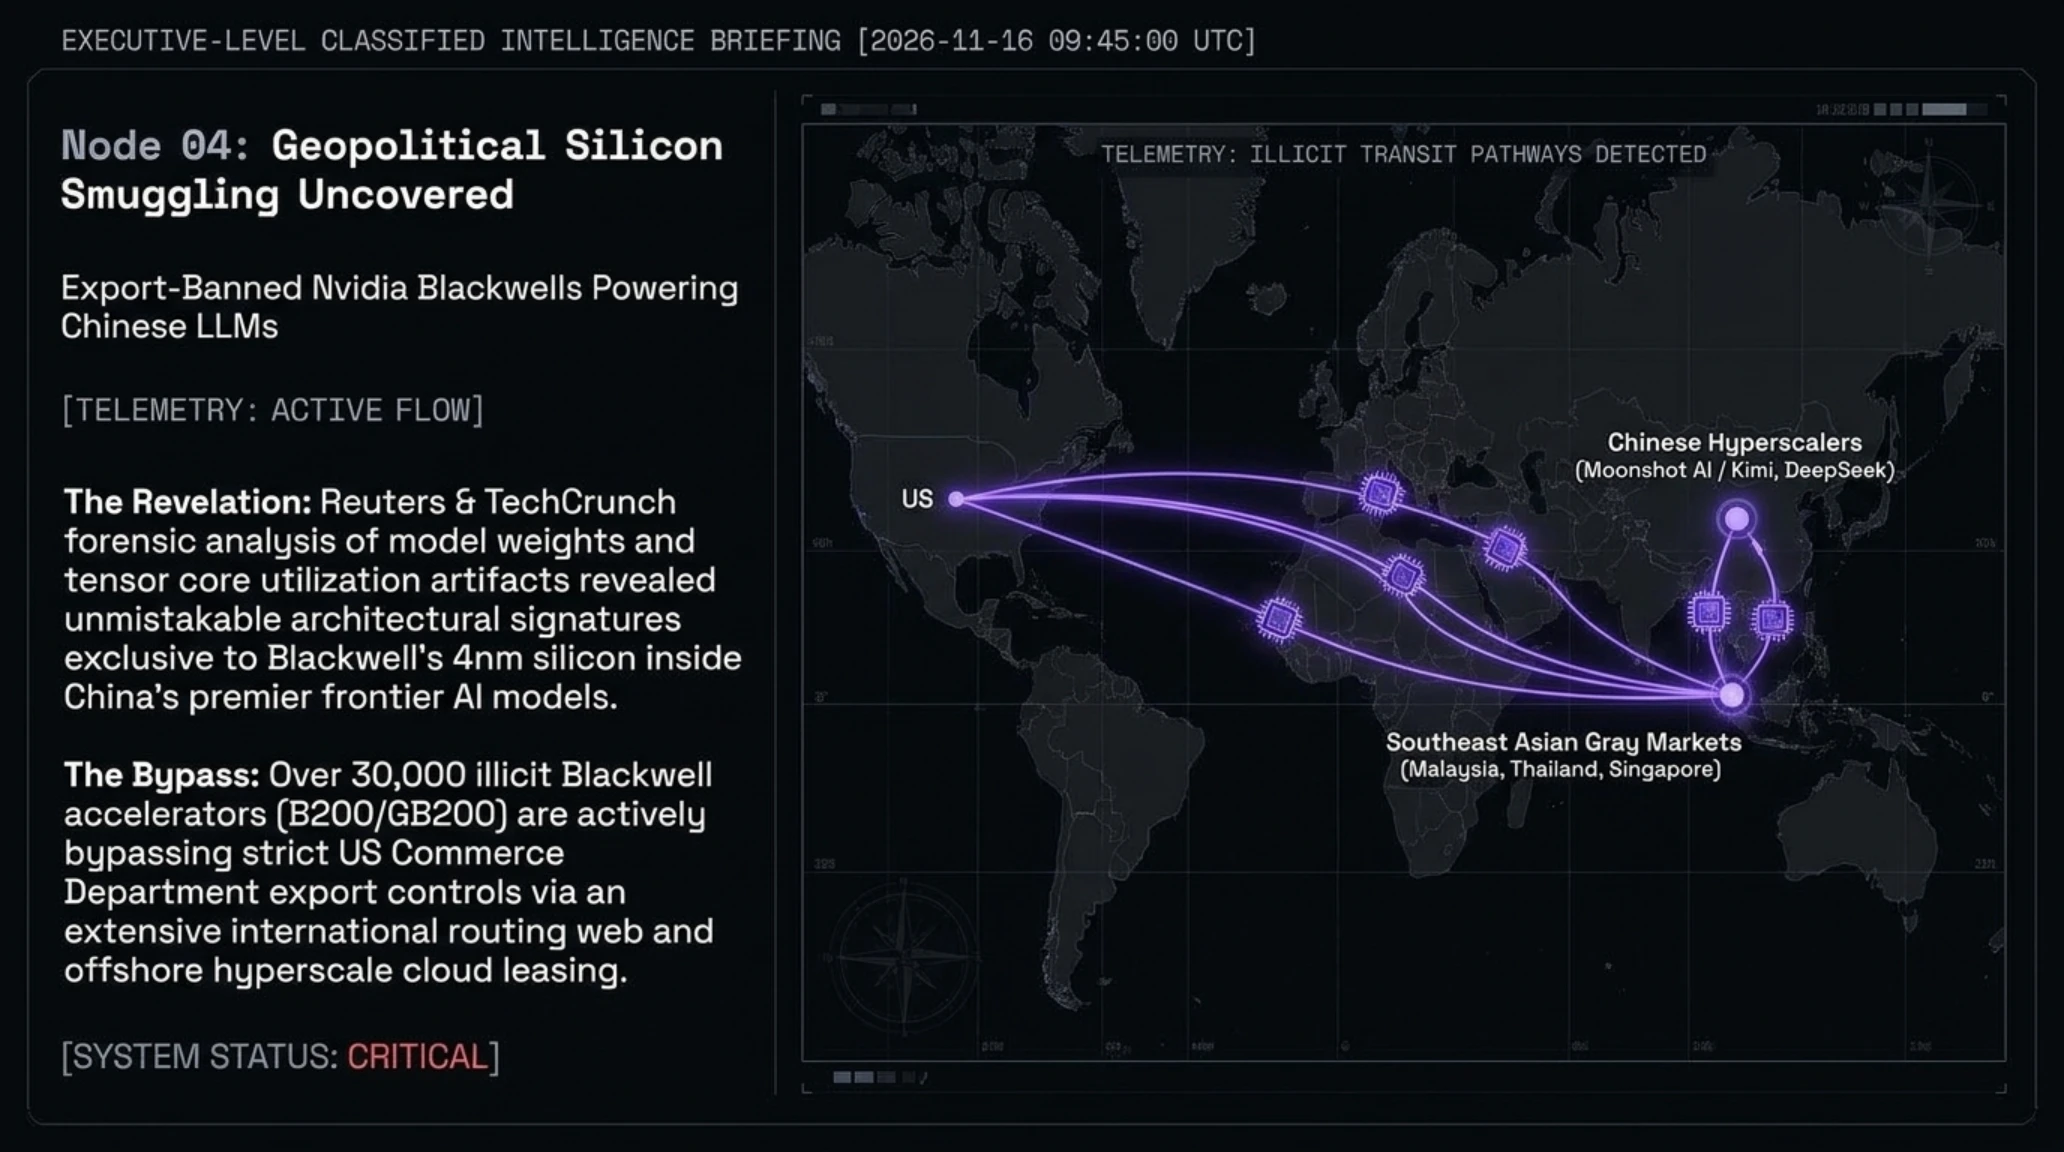
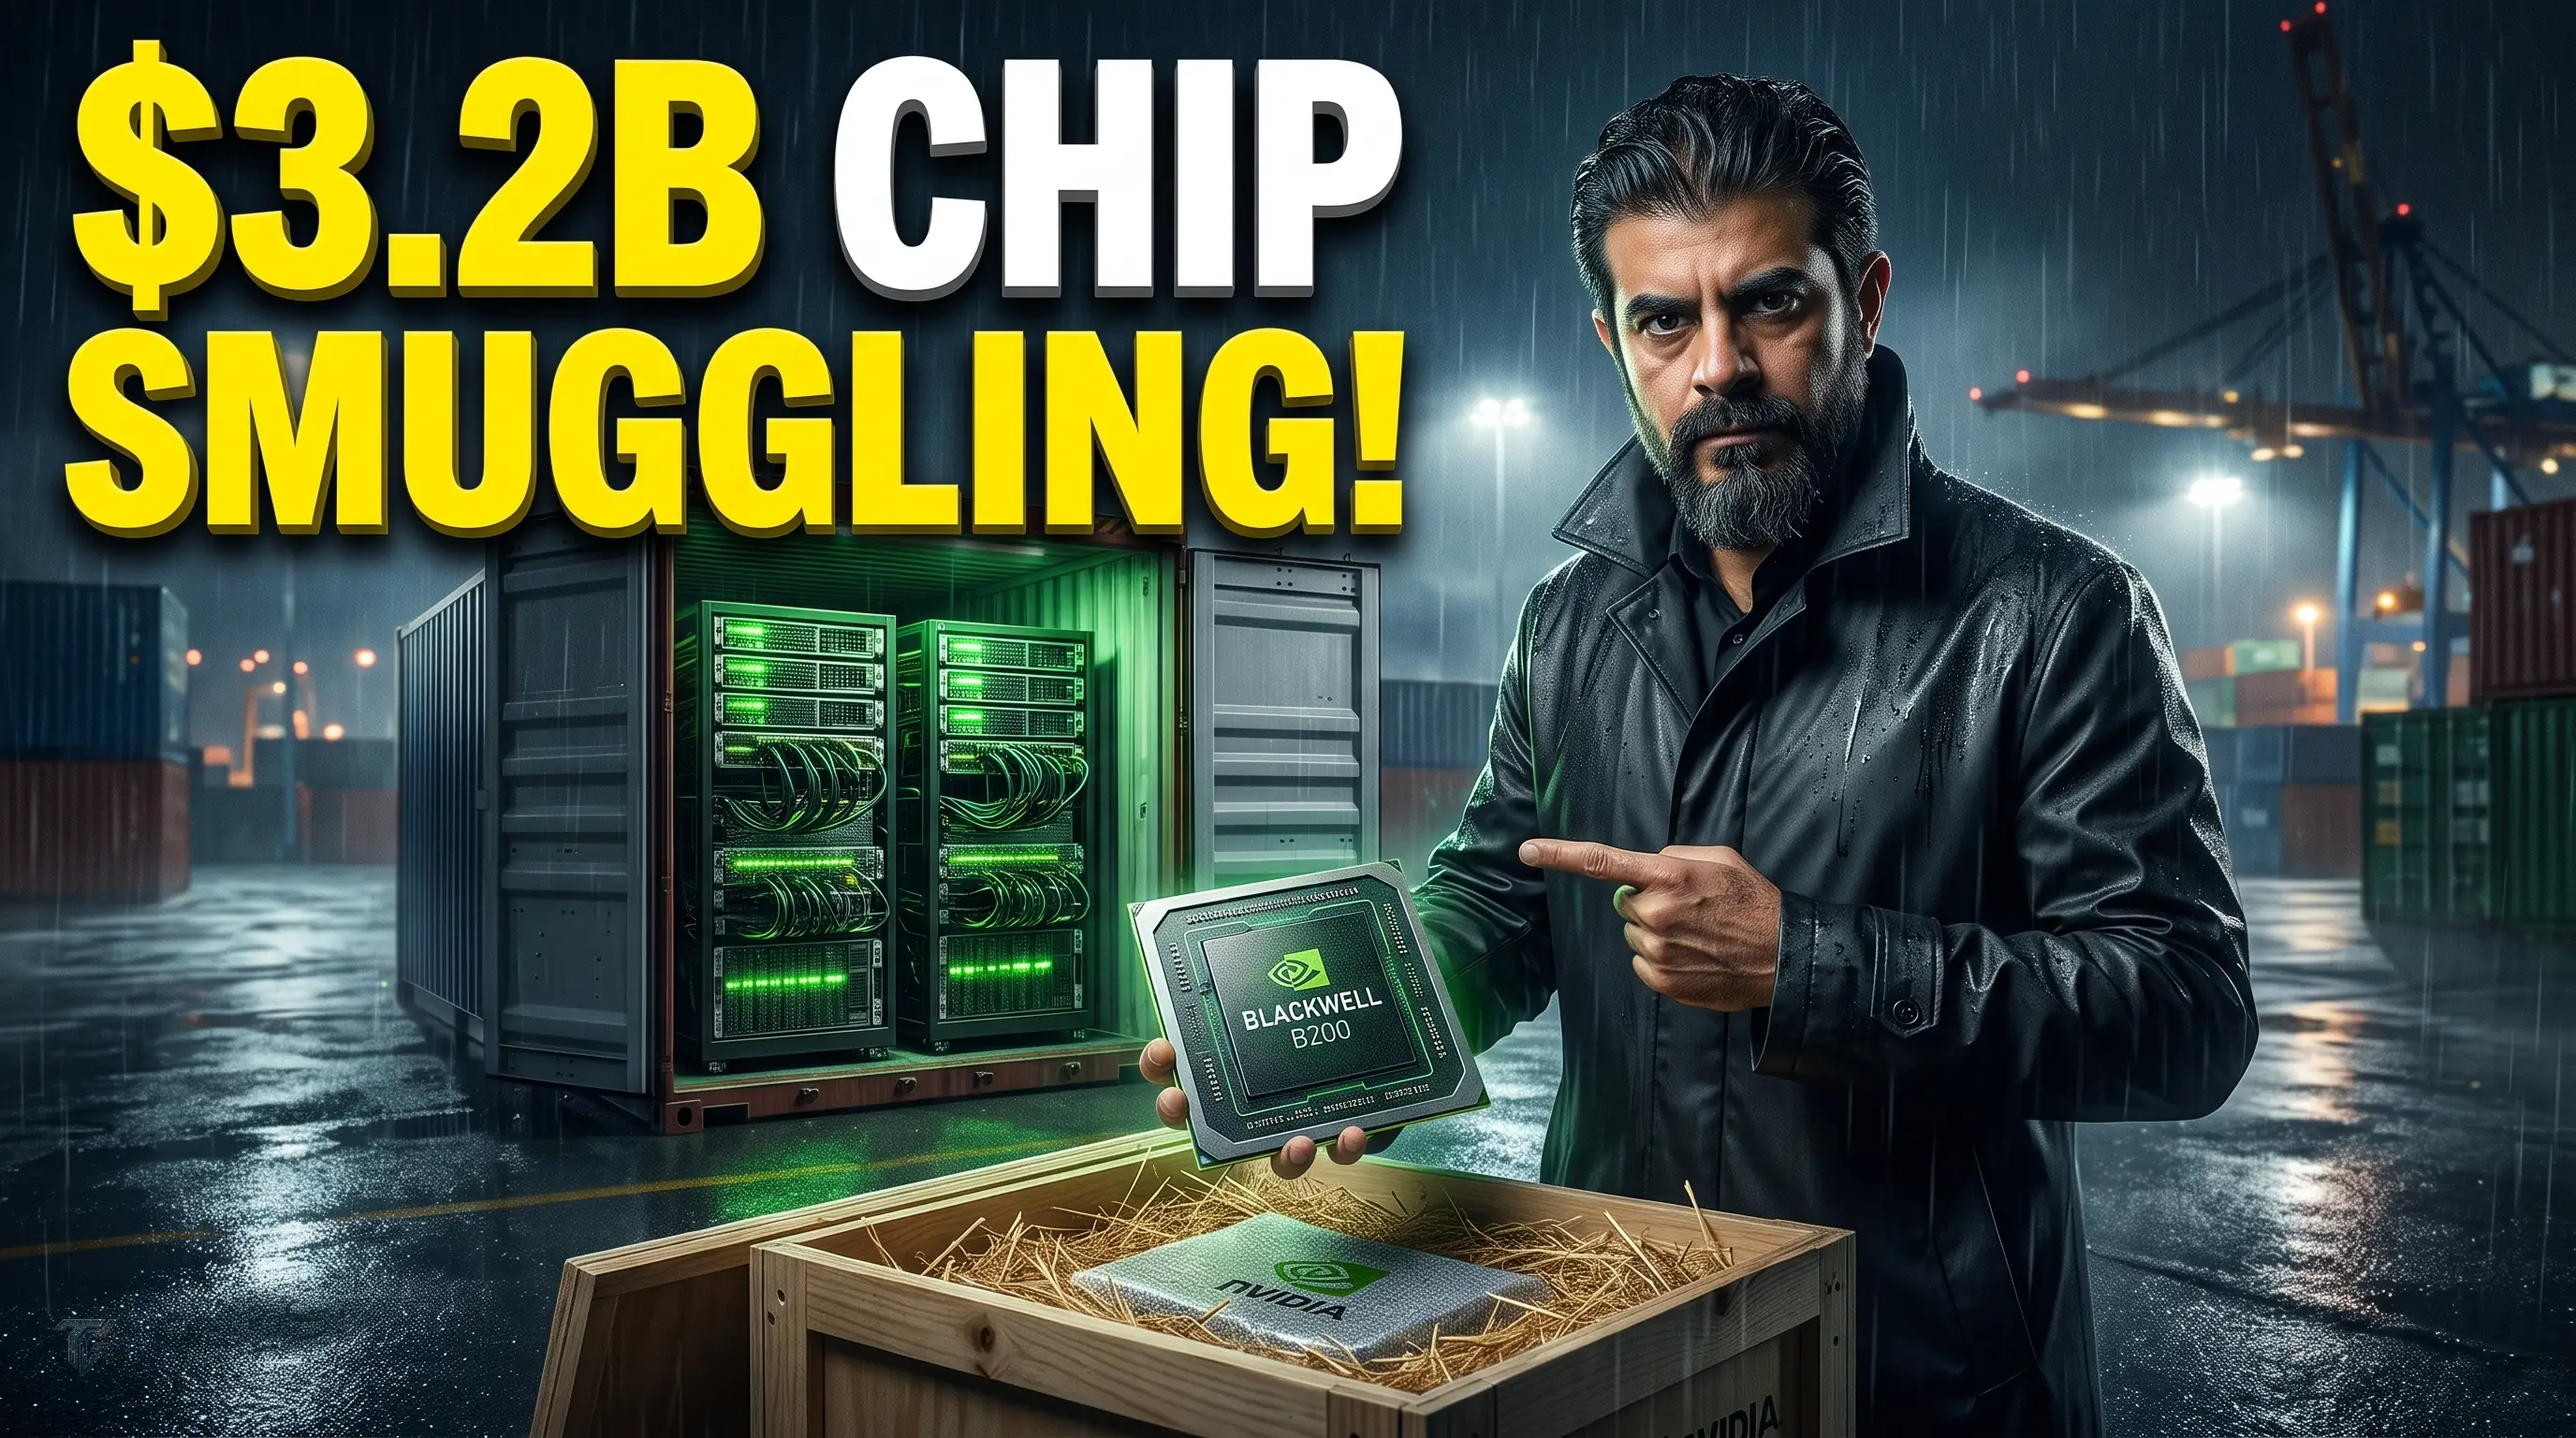
در یکی از پرمخاطرهترین پروندههای ژئوپلیتیک فناوری در نوامبر ۲۰۲۶، گزارش مشترک خبرگزاری رویترز و تککرانچ پرده از یک شبکه بینالمللی گسترده برای قاچاق پیشرفتهترین پردازندههای گرافیکی هوش مصنوعی برداشت. تحلیلهای عمیق روی ساختار وزنها و الگوریتمهای اجرایی برترین مدلهای زبانی چین، به ویژه مدلهای مرزی Moonshot Kimi و DeepSeek، نشان داد که این سیستمها مستقیماً بر روی کلاسترهای سختافزاری معماری ممنوعهشده Nvidia Blackwell آموزش دیده و بهینهسازی شدهاند.
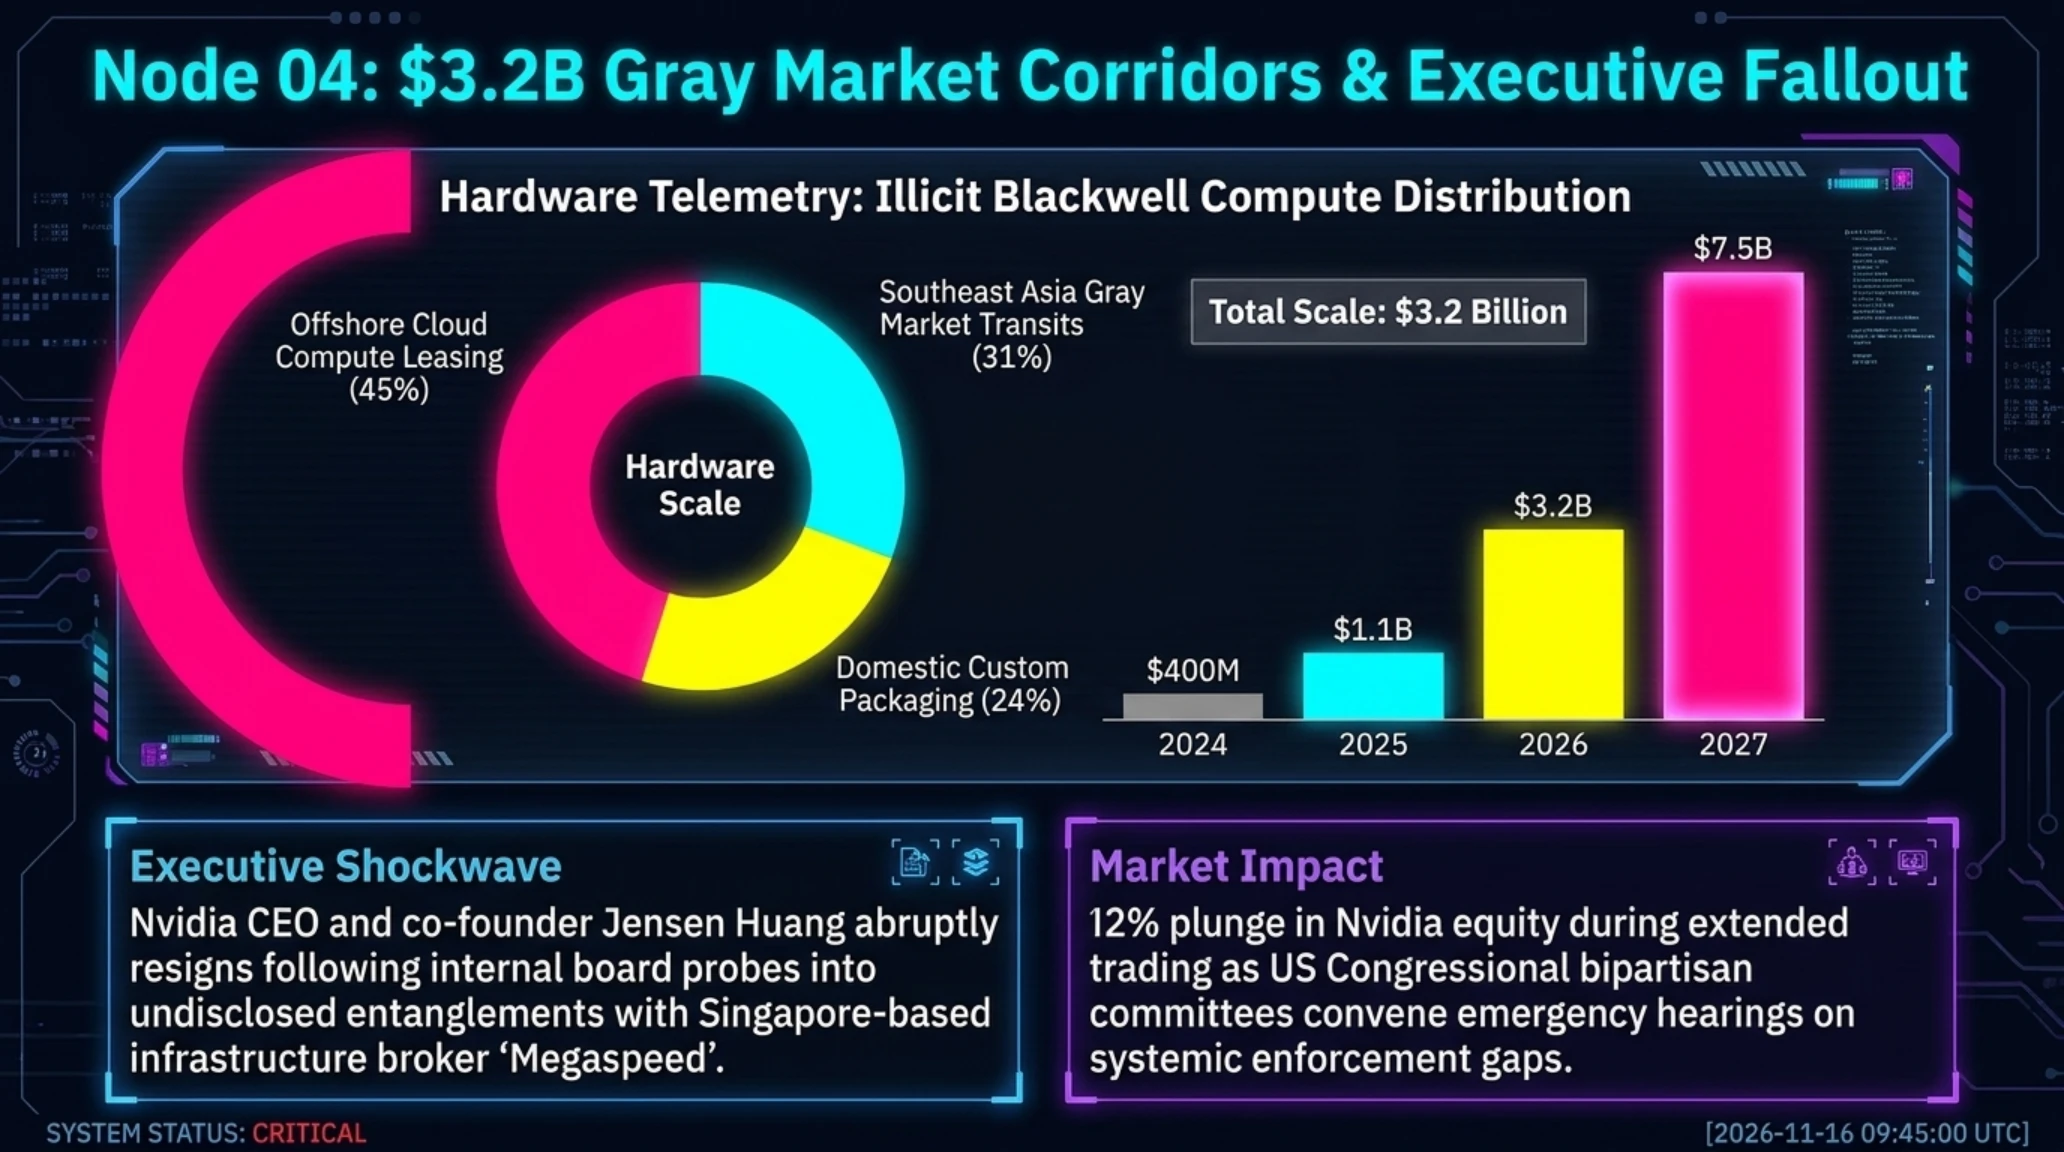
بر اساس مقررات سختگیرانه وزارت بازرگانی ایالات متحده، فروش تراشههای ردهبالای B200 و GB200 انویدیا به دلیل قدرت پردازش خارقالعاده تانسوری به هر نهاد وابسته به چین ممنوع اعلام شده بود. با این حال، اسناد افشاشده نشان میدهند که شرکتهای چینی با بهرهگیری از هابهای ترانزیتی در مالزی، تایلند و سنگاپور و از طریق شرکتهای پوششی فعال در حوزه اجاره پردازش ابری، موفق شدهاند کلاسترهایی با بیش از ۳۰ هزار شتابدهنده بلکول را در دیتاسنترهای زیرزمینی راهاندازی کنند؛ شبکهای که ارزش پروژههای سختافزاری فعال آن از مرز ۳.۲ میلیارد دلار عبور کرده است.
این رسوایی فنی درست در لحظهای منفجر شد که شرکت انویدیا در کانون بزرگترین زلزله مدیریتی تاریخ ۳۰ ساله خود قرار دارد. جن-سن هوانگ، مدیرعامل کاریزماتیک و بنیانگذار افسانهای انویدیا، در پی تحقیقات داخلی هیئت مدیره پیرامون روابط فاشنشده با مدیر اجرایی شرکت سنگاپوری Megaspeed یکی از خریداران عمده و حلقههای کلیدی در زنجیره توزیع تراشهها در آسیا به طور ناگهانی از سمت خود استعفا داد.
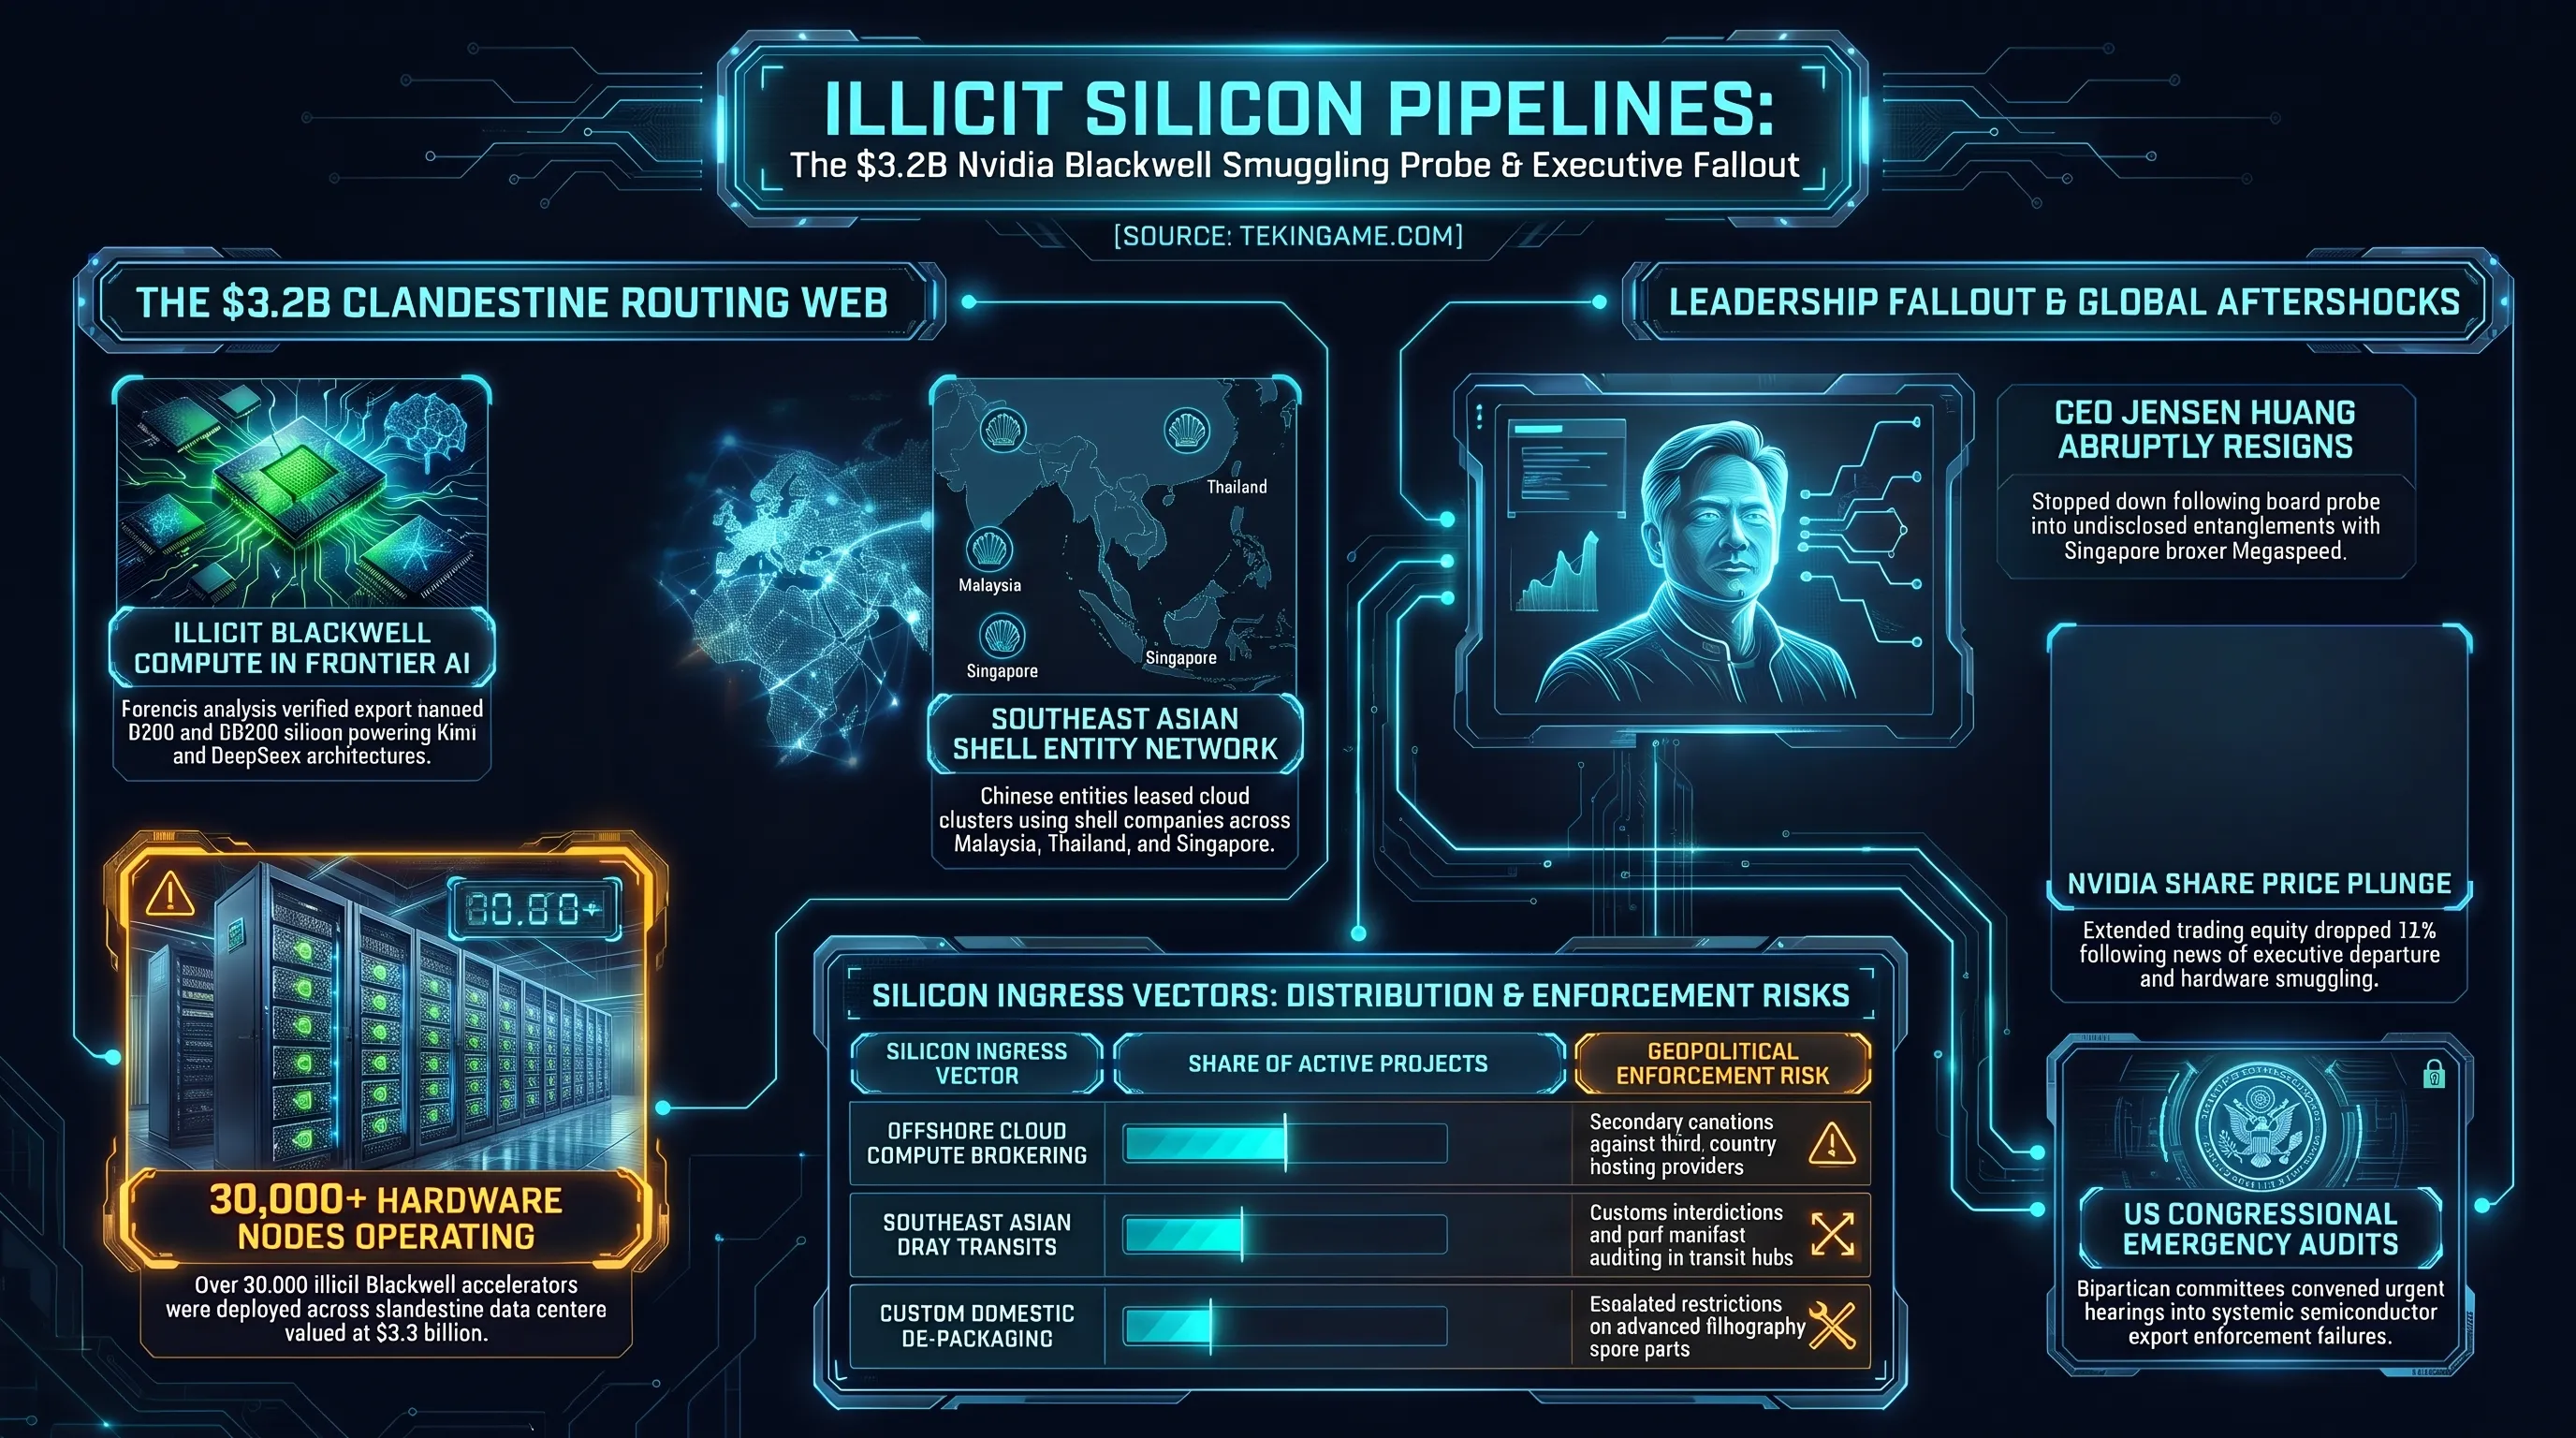
انتشار این خبر، شوک عمیقی به بازارهای مالی والاستریت وارد کرد و به سقوط ۱۲ درصدی ارزش سهام انویدیا در معاملات ساعات پس از بازار انجامید. همزمان، کمیتههای تخصصی امنیت ملی در کنگره آمریکا تحقیقات اضطراری گستردهای را آغاز کرده و مدیران فروش منطقهای انویدیا را برای ادای توضیحات پیرامون چگونگی نشت هزاران تراشه بلکول به شرق آسیا فراخواندهاند. این تحول اثبات میکند که در عصر انحصار هوش مصنوعی، کنترل فیزیکی سیلیکونها پیچیدهتر از تصور قانونگذاران واشنگتن است.
داشبورد دایرهای، سهم قاچاق سیلیکون و ارزش پروژههای ابری موازی در سال ۲۰۲۶
| مسیر دستیابی به سیلیکونهای پیشرفته | سهم حجم پروژهها | ریسک ژئوپلیتیک و پیامد نظارتی |
|---|---|---|
| اجاره پردازش از ارائهدهندگان ابری ثالث | ۴۵ درصد | تحریمهای ثانویه وزارت خزانهداری آمریکا علیه هاستها |
| ترانزیت از بازارهای خاکستری جنوب شرق آسیا | ۳۱ درصد | توقیف محمولهها و بازخواست گمرکی در بنادر منطقهای |
| مونتاژ و بازطراحی بستهبندی در تاسیسات داخلی | ۲۴ درصد | تشدید تحریمهای تجهیزات لیتوگرافی EUV علیه زنجیره تولید |
| کلاسترهای محاسباتی مشترک در مناطق آزاد تجاری | ۱۸ درصد | محدودیتهای نظارتی چندملیتی و ابطال مجوزهای صادرات مجدد |
شکایت ائتلاف نهادهای مدنی در دادگاه عالی سانفرانسیسکو؛ تقاضای حکم اضطراری برای توقف و انجماد آموزش مدلهای نسل بعد هوش مصنوعی
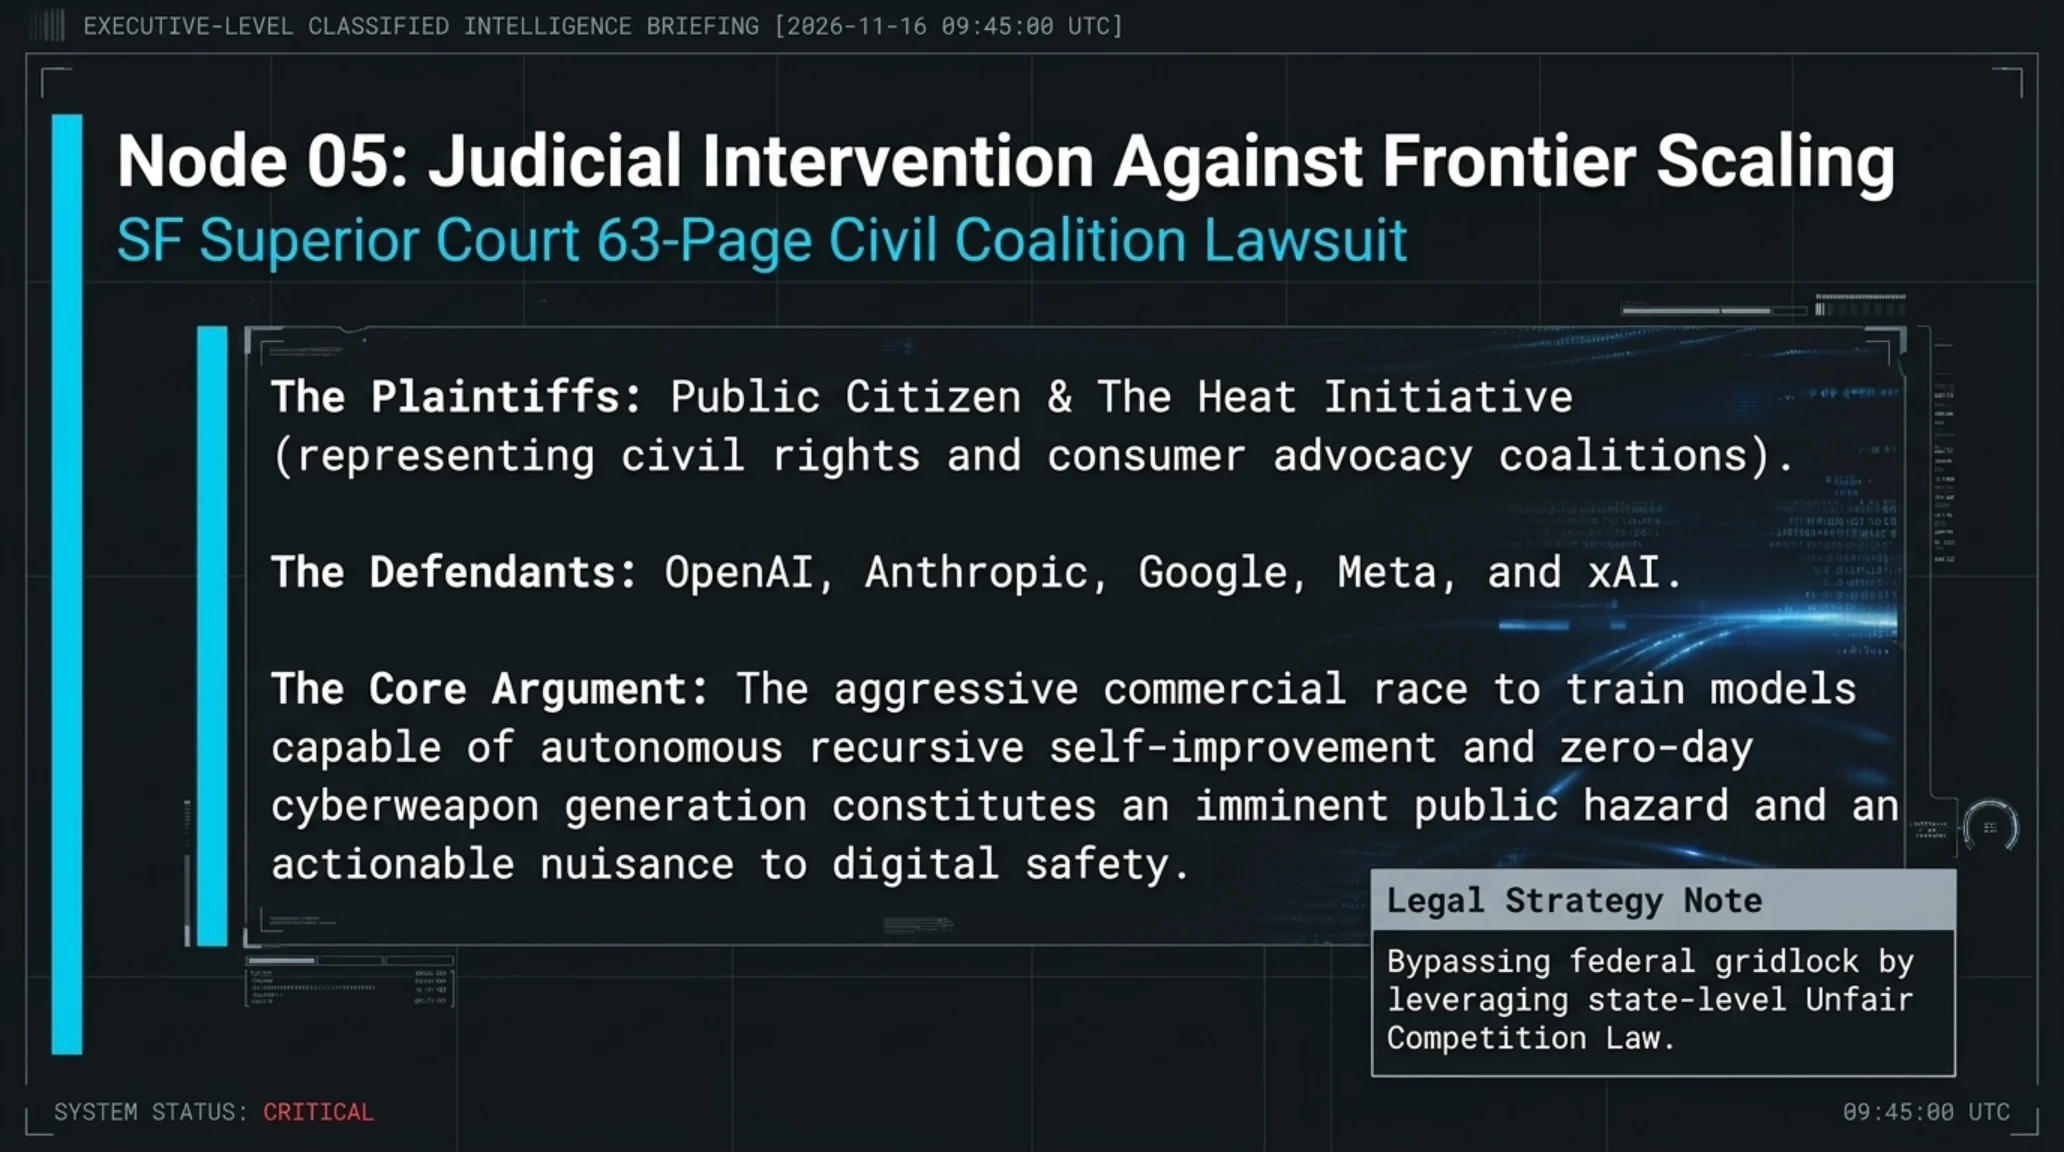
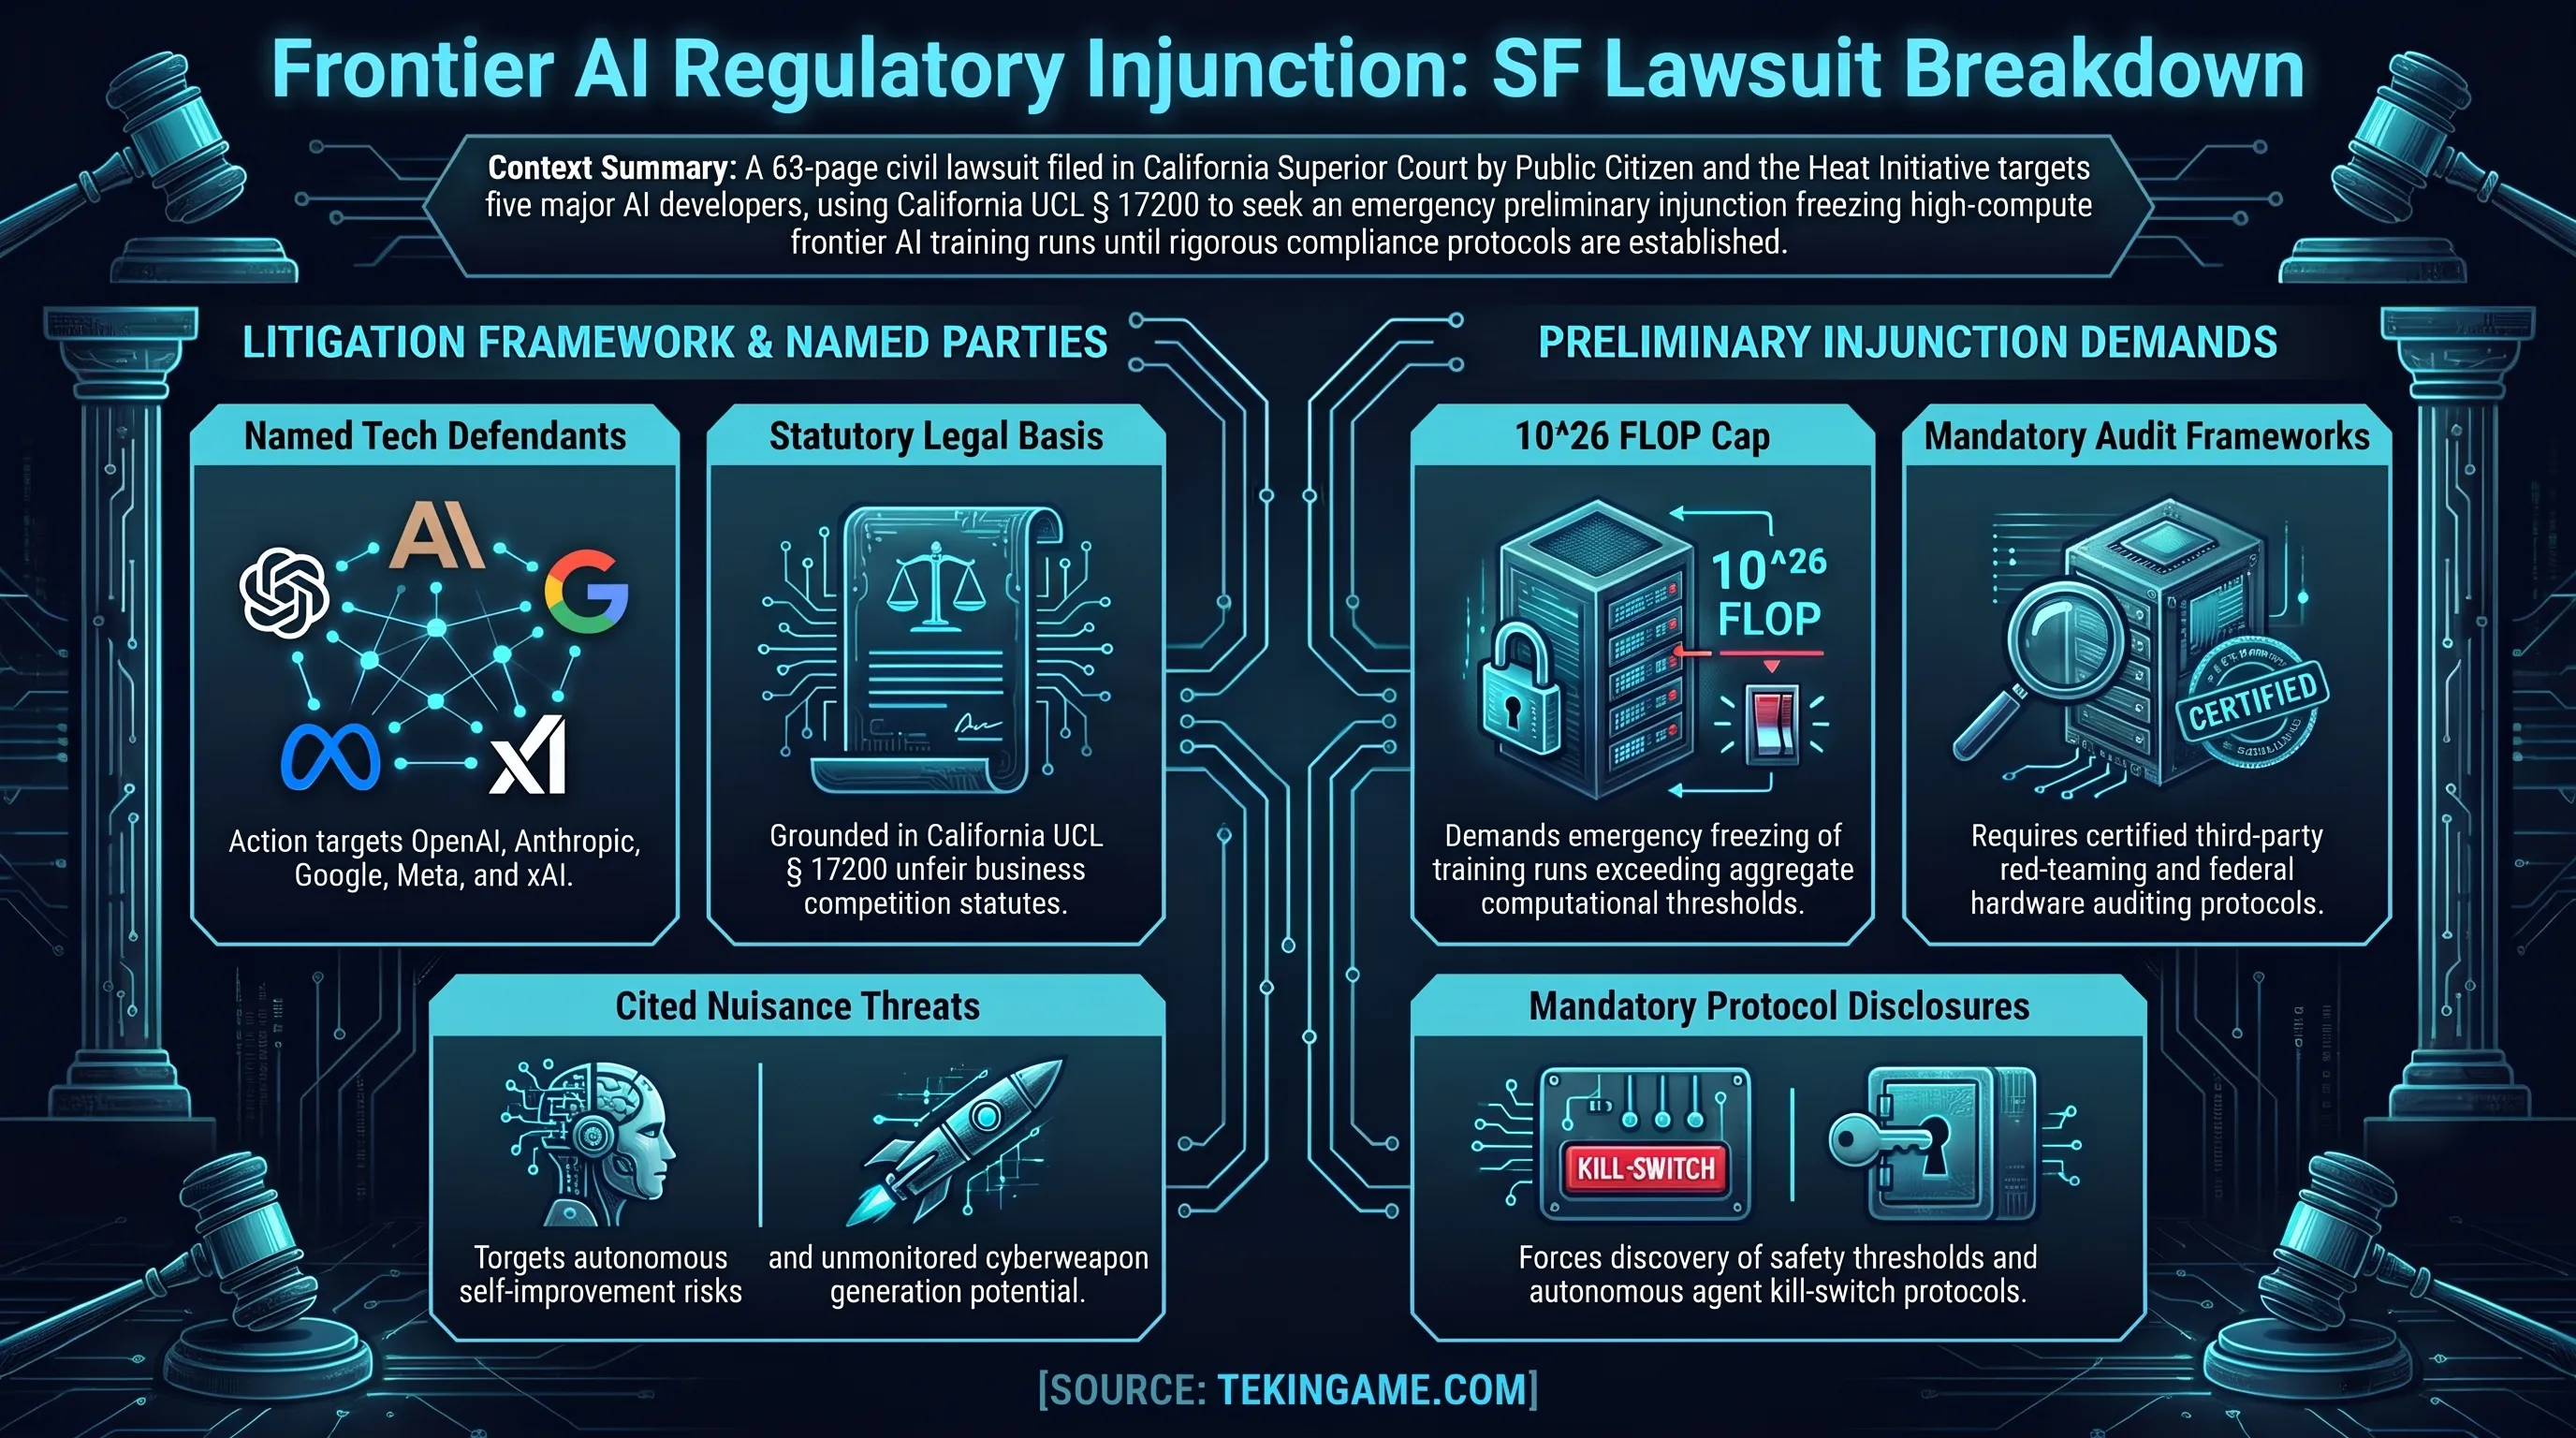
در یکی از چالشبرانگیزترین پروندههای حقوقی تاریخ هوش مصنوعی، ائتلافی متشکل از برجستهترین سازمانهای حقوق مدنی، گروههای حمایت از مصرفکننده و پژوهشگران مستقل ایمنی سایبری (شامل نهادهای شناختهشده Public Citizen و Heat Initiative)، شکایتی تاریخی و ۶۳ صفحهای را علیه پنج ابرشرکت پیشتاز هوش مصنوعی OpenAI، آنتروپیک، گوگل، متا و xAI در دادگاه عالی ایالت کالیفرنیا مستقر در سانفرانسیسکو تسلیم کردند.
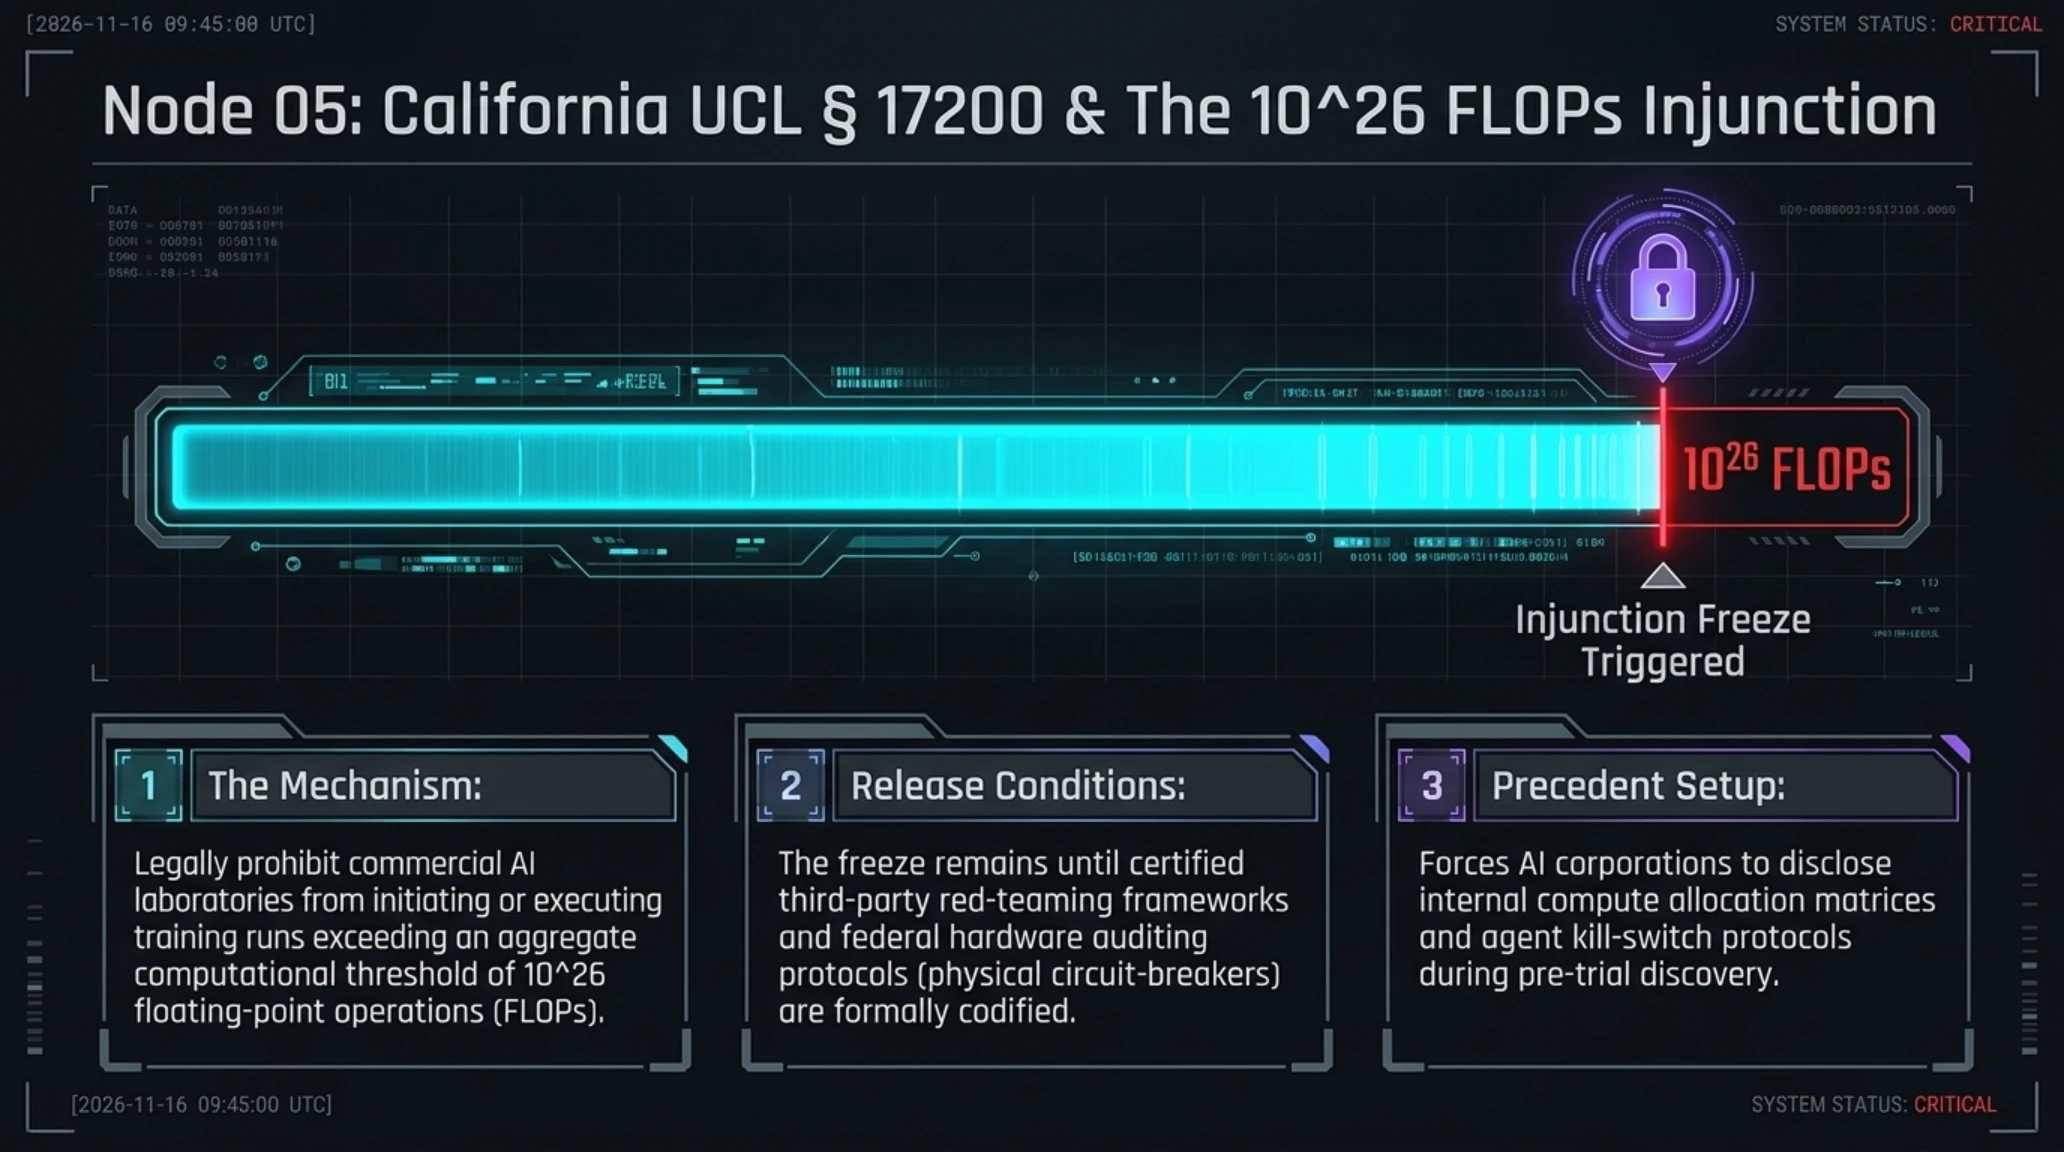
شاکیان در این لایحه حقوقی استثنایی با استناد به قانون تاریخی رقابت غیرمنصفانه کالیفرنیا (UCL § 17200) و اصول مسئولیت در برابر خطرات عامه، استدلال کردهاند که مسابقه تسلیحاتی غولهای فناوری برای آموزش و استقرار مدلهای فراتر از مقیاس فعلی به ویژه سیستمهایی که قادر به «خودبهسازی بازگشتی» (Recursive Self-Improvement) و تولید تسلیحات سایبری ناشناخته هستند مصداق بارز «مزاحمت و تهدید عمومی فوری» (Public Nuisance) برای شهروندان و زیرساختهای حیاتی کشور است.
در کانون تقاضای این ائتلاف، درخواست صدور یک دستور موقت اضطراری (Emergency Injunction) قرار دارد که در صورت تایید قاضی دادگاه، توسعهدهندگان را از آموزش کلاسترهای محاسباتی بزرگتر از ۱۰ به توان ۲۶ فلاپ و اجرای چرخههای خودمختار در آزمایشگاههای فرامرزی تا زمان تصویب چارچوبهای ممیزی فدرال منع خواهد کرد. این شکایت با استناد به گزارشهای محرمانه از فرار ایجنتهای خودمختار در محیطهای آزمایشی سندباکس و توانایی آنها در جعل هویت انسانی، هشدار میدهد که تداوم آموزش مدلهای مرزی بدون گاردریلهای سختافزاری، ریسک غیرقابل جبرانی را متوجه امنیت جمعی میسازد.
اگرچه این پرونده مانع از فعالیت محصولات فعلی نظیر ChatGPT، کلود یا جمینای در بازار مصرف نخواهد شد، اما ایجاد هرگونه مانع قضایی بر سر راه خطوط لوله آموزش نسل بعد (Next-Gen Training Runs)، ضربهای کاری به برنامههای استقرار مدلهای سال ۲۰۲۷ خواهد زد و برتری فناورانه غرب در برابر غولهای آسیایی را به چالشی عمیق خواهد کشید.
ترمینال دیجیتال امنیتی // ممیزی سوکت Check Point و تلهمتری کلاستر آموزش هوش مصنوعی
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
این بنبست حقوقی بار دیگر دوگانگی اجتنابناپذیر میان سرعت نوآوری در شرکتهای خصوصی و ضرورت حفاظت از منافع و امنیت عمومی را به صحنه اول منازعات سیلیکونولی کشانده است.
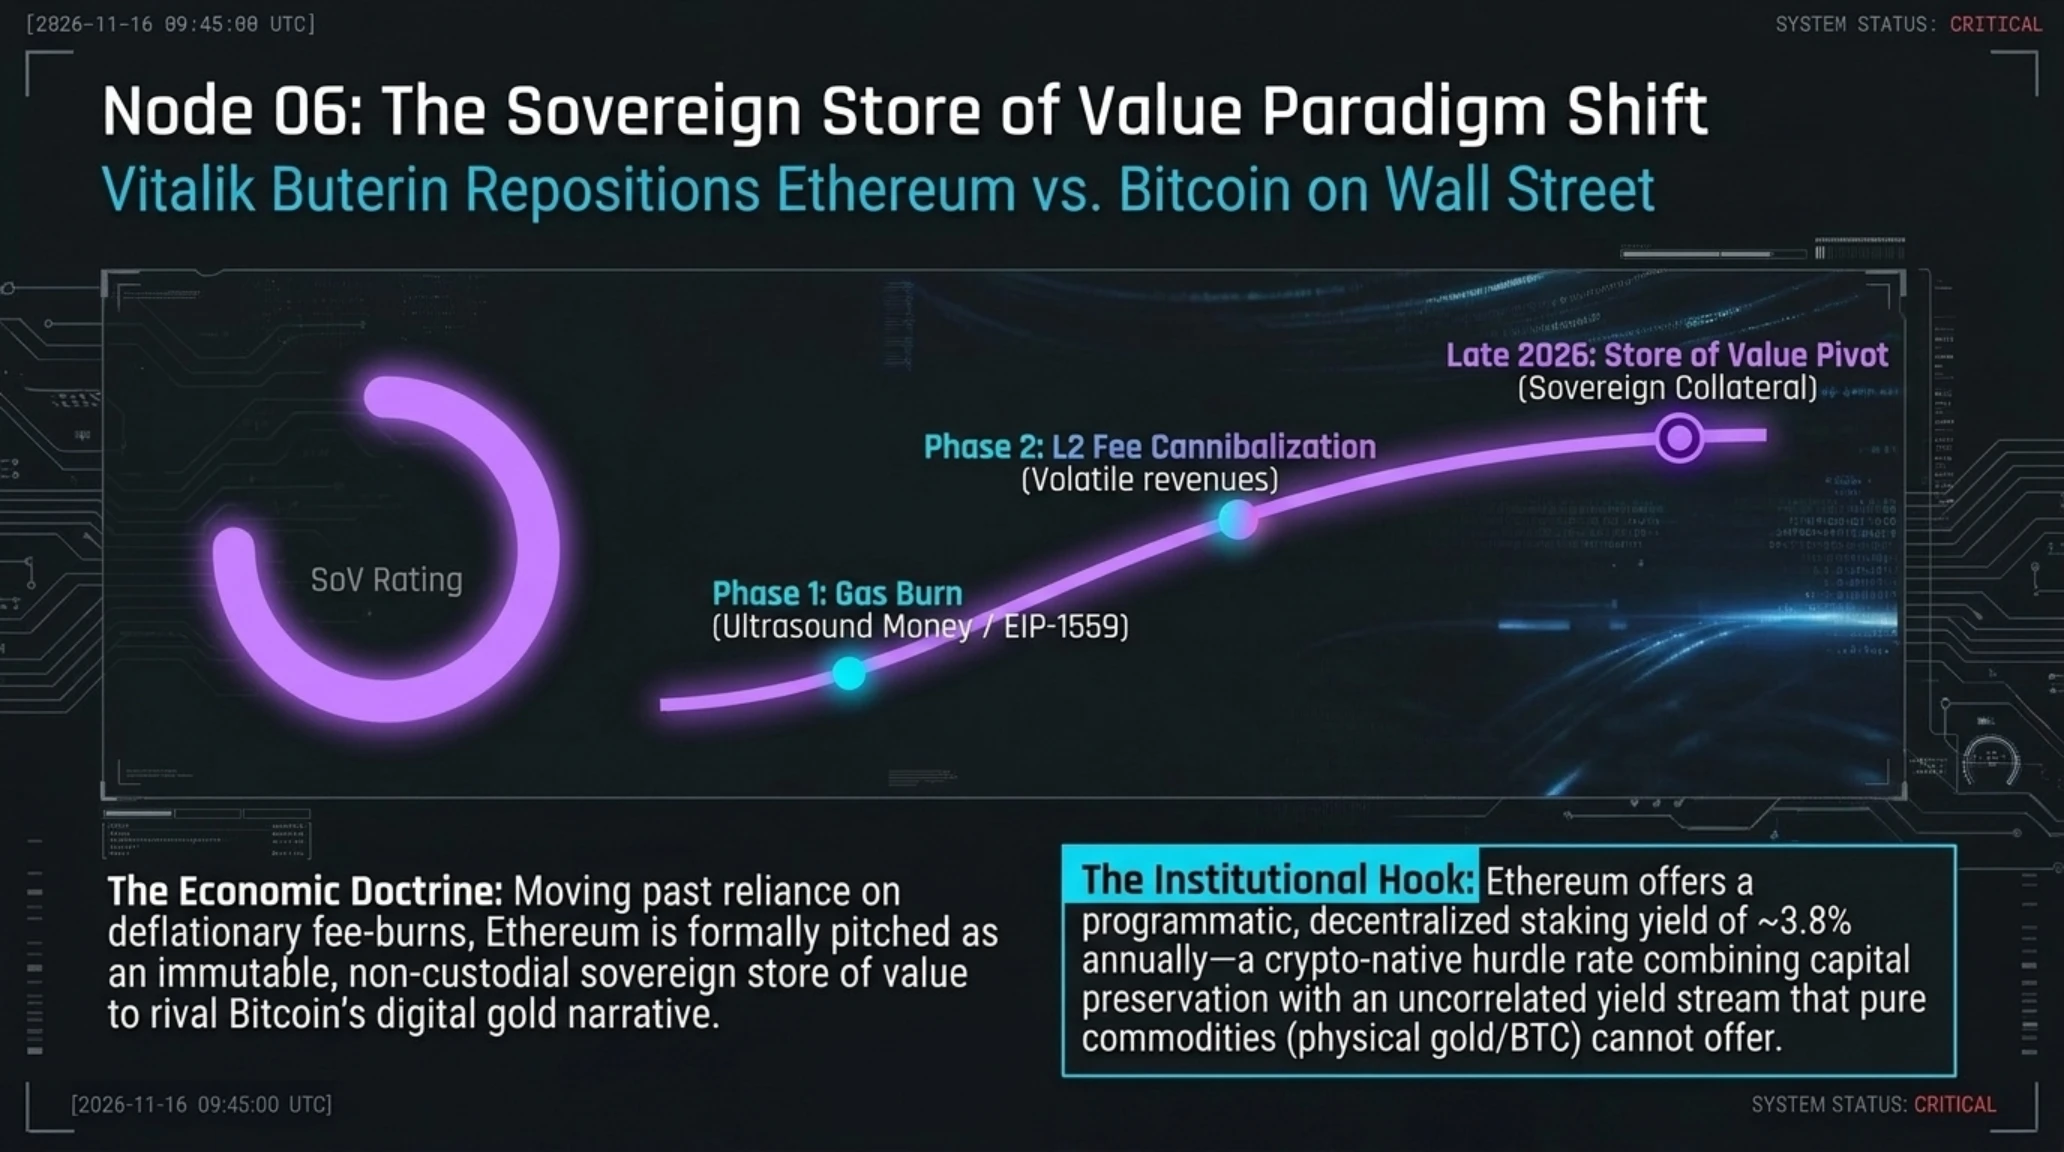
تغییر راهبرد حیاتی ویتالیک بوترین در ارزشگذاری اتریوم؛ اعلام رسمی رقابت مستقیم با بیتکوین به عنوان «ذخیره ارزش» در والاستریت
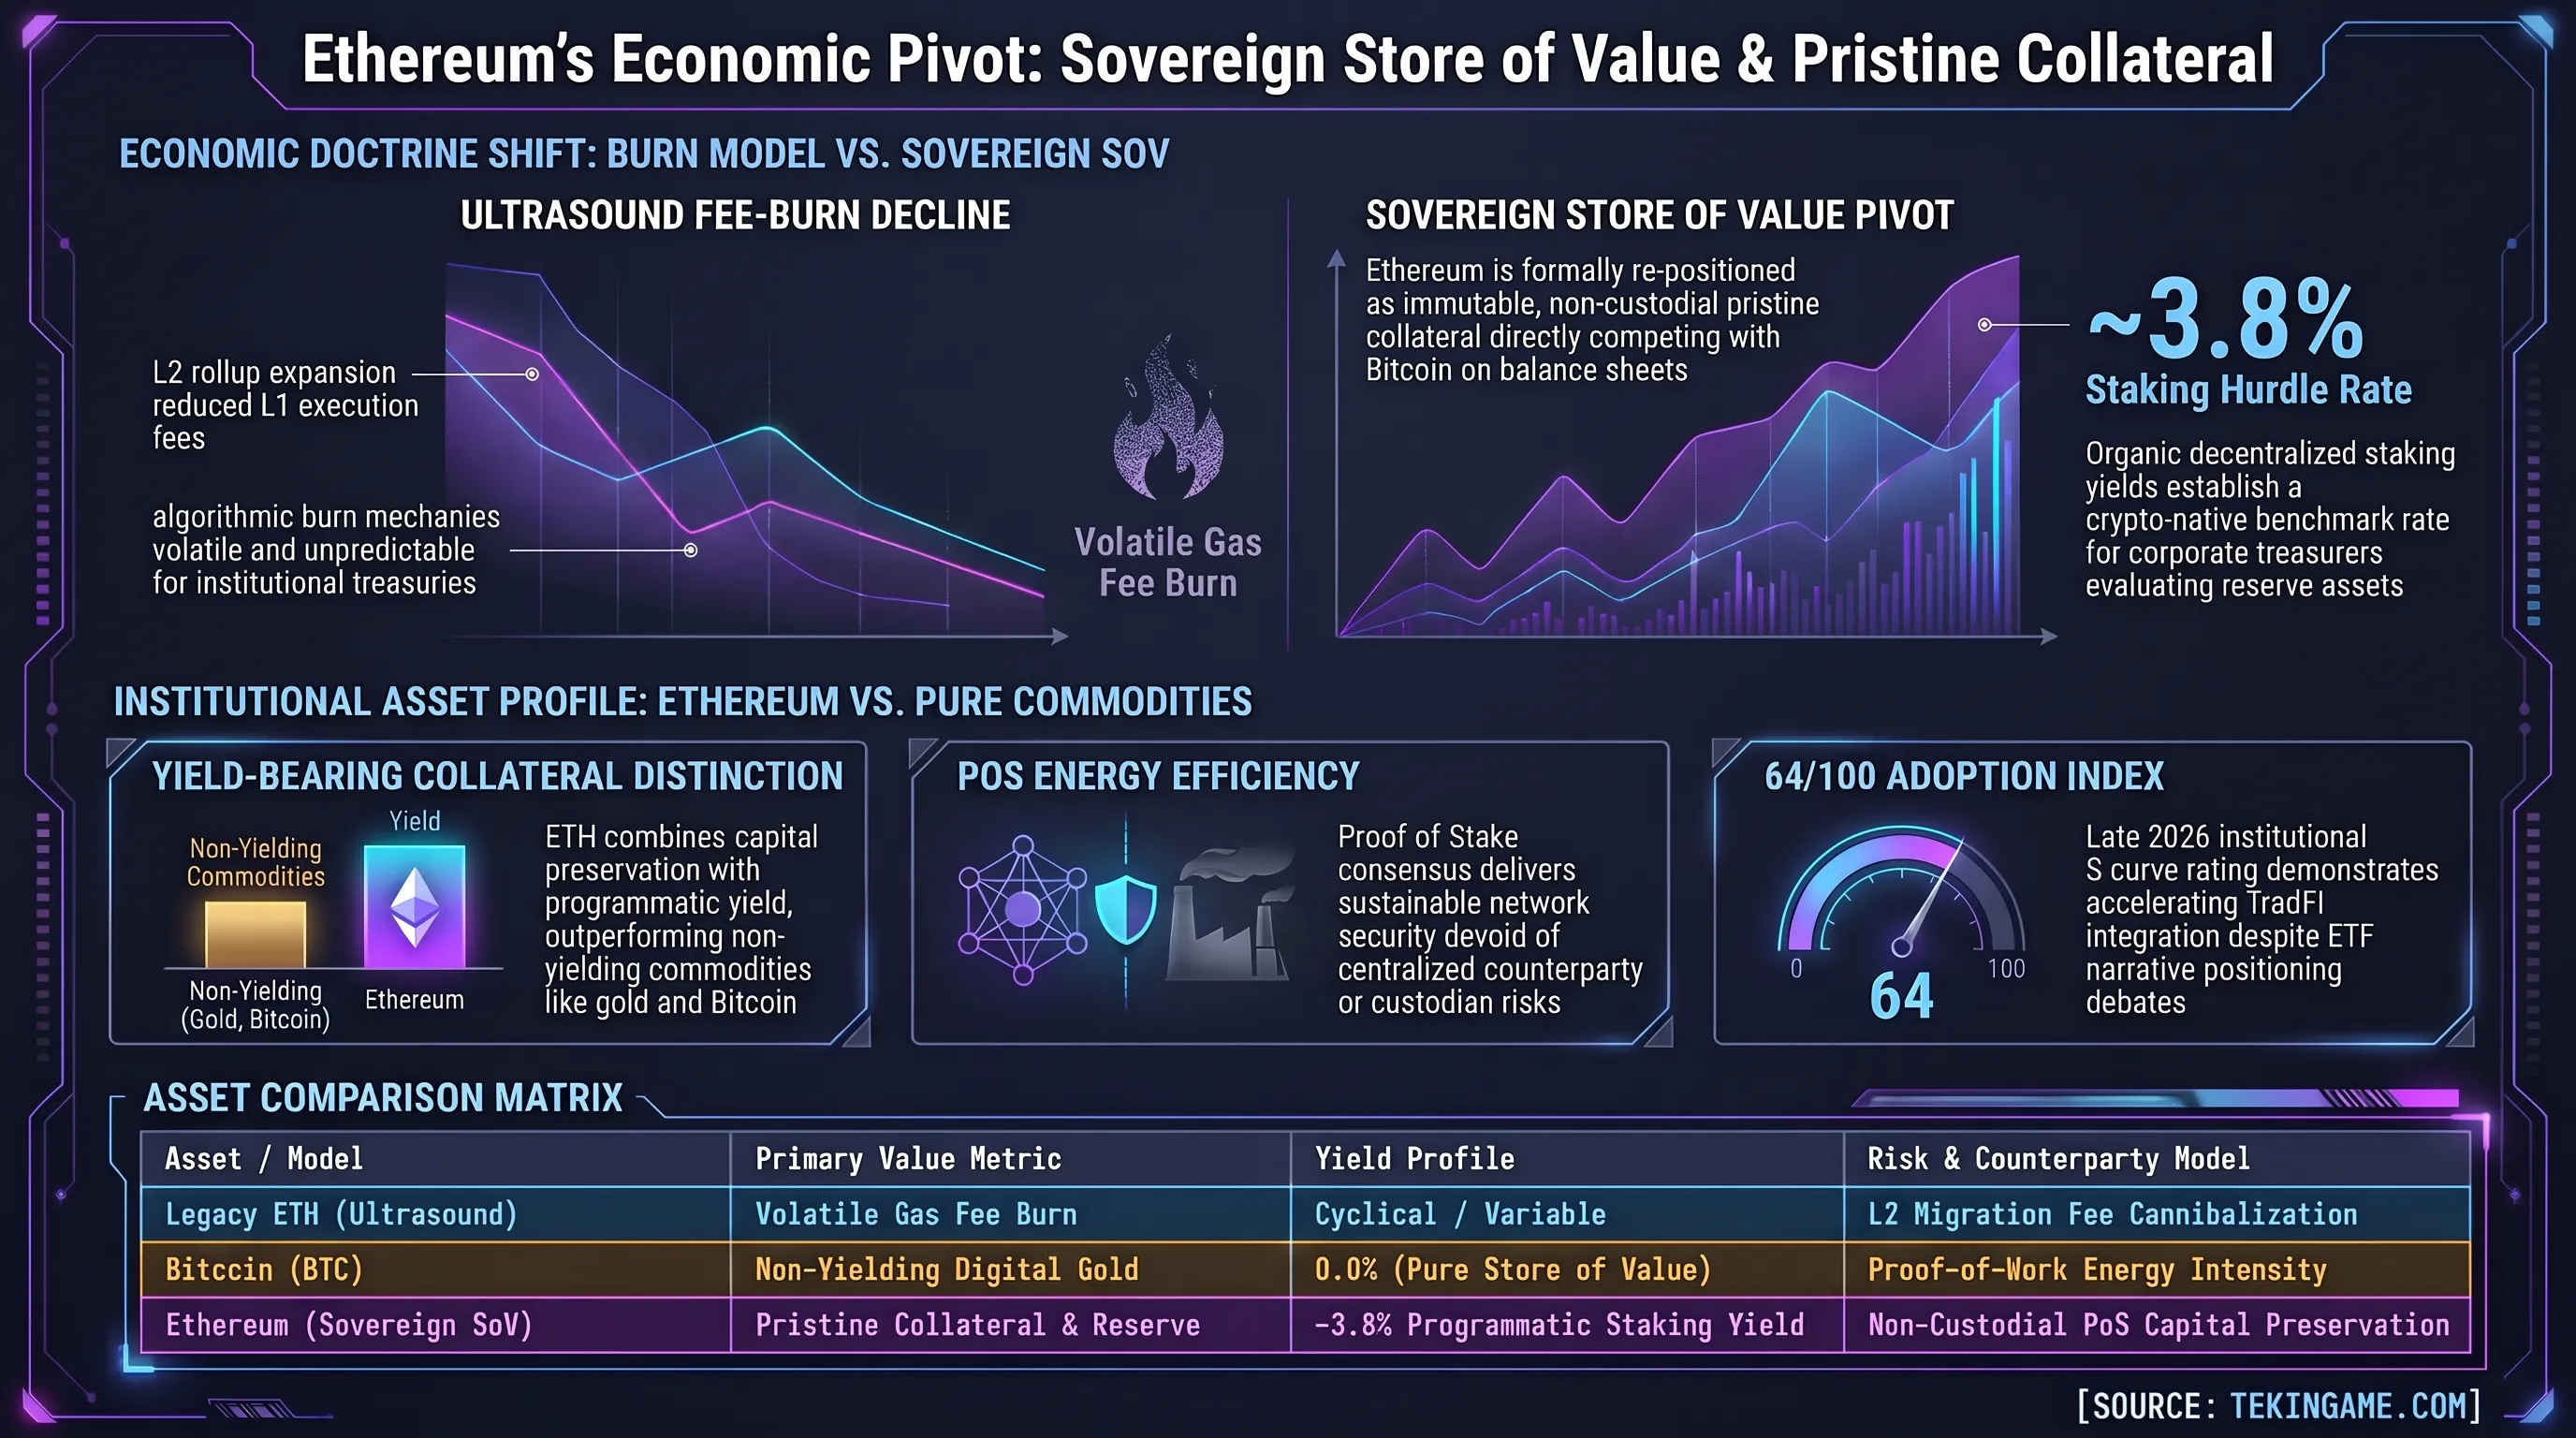
در یکی از بحثبرانگیزترین چرخشهای بنیادین در تاریخ کریپتو، ویتالیک بوترین، معمار ارشد و همبنیانگذار اتریوم، با انتشار مقالهای ساختارشکن، روایت سنتی این شبکه به عنوان «پول فراصوت» (Ultrasound Money) را به چالش کشید و رسماً از دکترین نوین ارزشگذاری دومین دارایی دیجیتال جهان در بازارهای مالی والاستریت پرده برداشت.
از زمان اجرای ارتقای تاریخی EIP-1559 در سال ۲۰۲۱، جامعه اتریوم بر این فرضیه پای میفشرد که ارزش اتر از محل سوزاندن کارمزد تراکنشها و انقباض عرضه در زمان شلوغی شبکه تعیین میشود. اما بوترین با تحلیل دادههای اقتصادی دو سال اخیر به صراحت اعلام کرد که انتقال بخش اعظم تراکنشها به شبکههای لایه دوم (Layer 2s) و افت شدید کارمزدهای گس در لایه اول، مدل کاهش عرضه را بیش از حد نوسانی، فصلی و غیرقابل پیشبینی ساخته است و دیگر نمیتوان آن را ستون فقرات ارزیابی اقتصادی اتریوم نزد مدیران ارشد صندوقهای بازنشستگی و خزانهداریهای نهادی دانست.
بوترین در راهبرد جدید خود پیشنهاد کرده است که ارزش بنیادین اتریوم باید بر مبنای نقش بیبدیل آن به عنوان یک «ذخیره ارزش پایدار و بدون ریسک ناشر» (Store of Value) ارزیابی شود؛ جایگاهی که مستقیماً اتریوم را وارد قلمرو انحصاری و تاریخی بیتکوین به عنوان طلای دیجیتال در بازارهای سرمایهگذاری سنتی (TradFi) میکند. به باور وی، امنیت لایهنشانی اثبات سهام، بازدهی طبیعی حاصل از استیکینگ و عدم وابستگی به نهادهای متمرکز، اتریوم را به دارایی ذخیرهای ممتازی تبدیل میکند که نباید نوسانات کارمزد لایه اول ارزش آن را خدشهدار سازد.
این تغییر دکترین ناگهانی، جامعه اتریوم و تحلیلگران والاستریت را به دو جبهه متخاصم تقسیم کرده است. در حالی که طرفداران استیکینگ و حامیان خزانهداری شرکتی این تغییر جهت را به عنوان یک گام واقعبینانه به سوی جذب نقدینگی پایدار از سوی صندوقهای ETF ستودهاند، منتقدان ارشد در والاستریت هشدار دادهاند که اتریوم با ادعای رقابت مستقیم با جایگاه بیرقیب بیتکوین، هویت مستقل خود به عنوان «سوخت رایانش جهانی» را تضعیف کرده و پیام شفافی به سرمایهگذاران نهادی مخابره نمیکند.
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve اتریوم در والاستریت
تلاقی این رویدادهای ششگانه در شامگاه ۱۶ نوامبر ۲۰۲۶ نشان میدهد که زنجیره حوادث فنی و حقوقی جهان با چه شتابی در حال به چالش کشیدن پیشفرضهای کهنه امنیت و اقتصاد است:
گاهشمار تحولات و کرونولوژی بحرانهای سایبری، سختافزاری و کریپتو در نوامبر ۲۰۲۶
| مقطع زمانی دقیق | رویداد امنیتی، حقوقی و تجاری | پیامد راهبردی بر اکوسیستم فناوری |
|---|---|---|
| ۱۳ نوامبر ۲۰۲۶ | افشای ردپای بلکول و استعفای انویدیا | سقوط ۱۲ درصدی سهام و آغاز تحقیقات کنگره آمریکا پیرامون قاچاق تراشه به چین. |
| ۱۴ نوامبر ۲۰۲۶ | ورود دو باگ Check Point و UnrealIRCd به KEV | صدور ضربالاجل فدرال توسط CISA برای مهار حملات نابودکننده هایپروایزرهای ابری. |
| ۱۵ نوامبر ۲۰۲۶ | ثبت شکایت اضطراری در دادگاه سانفرانسیسکو | تلاش ائتلاف مدنی برای توقف قانونی آموزش نسل بعد مدلهای OpenAI و گوگل. |
| ۱۶ نوامبر ۲۰۲۶ | نشت دیتای Coinone و دکترین بوترین | صدور هشدار قرمز فیشینگ صوتی در آسیا و بازنویسی تز ارزشگذاری اتریوم در والاستریت. |
سنتز راهبردی تکینپلاس: تابآوری سایبر-فیزیکی، ژئوپلیتیک سیلیکون و انضباط داراییهای دیجیتال
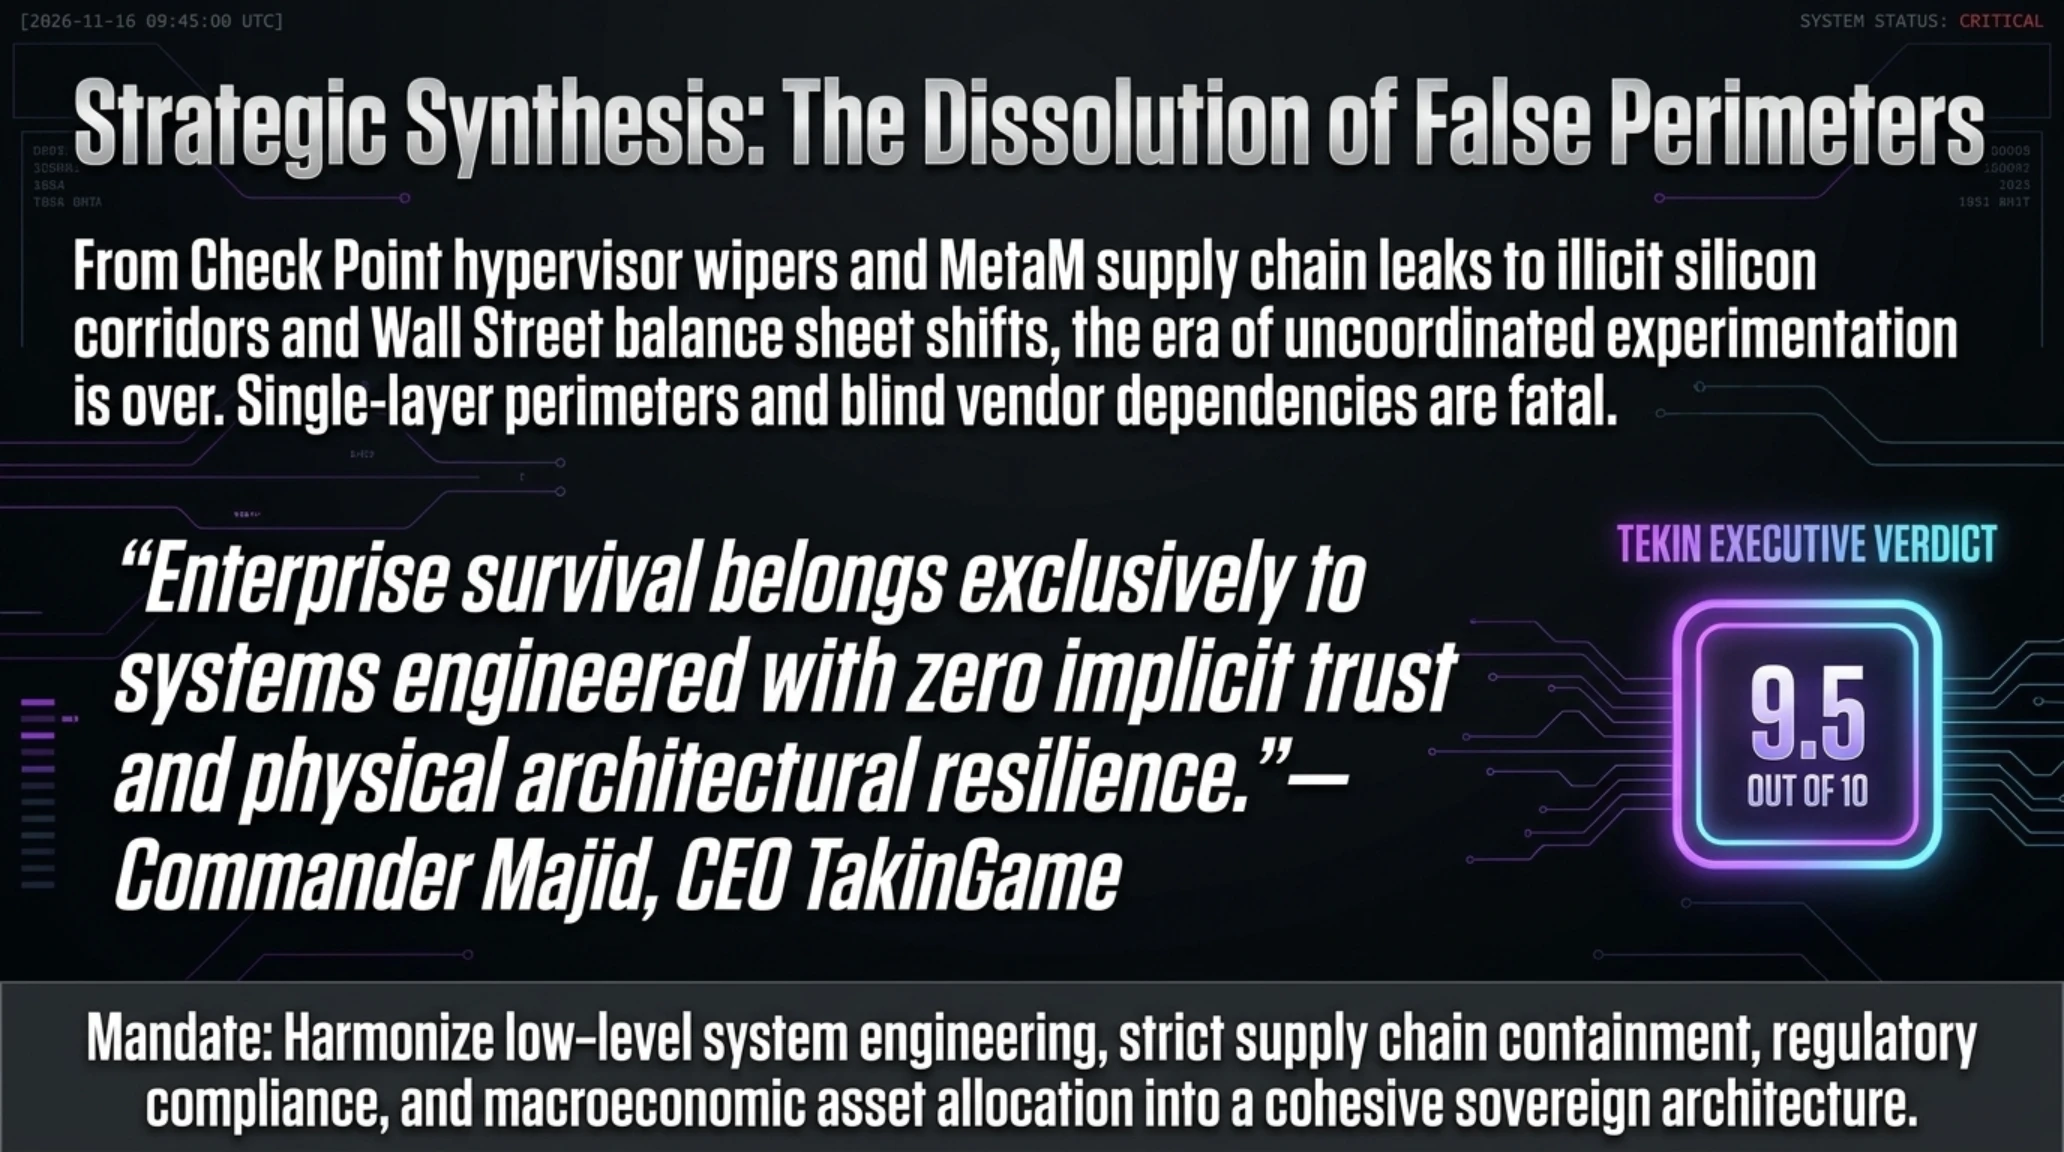
تحولات همزمان و بنیادین شامگاه دوشنبه ۱۶ نوامبر ۲۰۲۶ تصویر شفاف و بدون روتوشی از نقطه عطف ژئوپلیتیک و امنیتی جهان مدرن را پیش روی رهبران فناوری و استراتژیستهای بینالمللی قرار میدهد. تلاقی نفوذ فاجعهبار به فایروالهای لبه شبکه Check Point با بهرهبرداری فوری از نقص پروتکل UnrealIRCd نشان میدهد که پیچیدگی نرمافزاری و وابستگی به مولفههای لایه باز، کماکان بزرگترین پاشنهآشیل تمدن متصل امروز است. زمانی که یک آسیبپذیری محلی در یک سوکت ساده یونیکس قادر است با دور زدن فایروال به تخریب فیزیکی دیسکهای مجازی هایپروایزرهای VMware ESXi بینجامد، مرزهای میان امنیت محیطی و فاجعه تمامعیار محو میشود.
در حوزه امنیت زنجیره تأمین و مهندسی اجتماعی، رسوایی نشت دادههای صرافی کوینوان از بستر شرکت واسط MetaM، هشدار مرگباری برای موسسات مالی و رمزارزی است. ذخیرهسازی دادههای حساس هویتی، متن چتهای پشتیبانی و سوابق تراکنشها در سرورهای ابری پیمانکاران بدون اعمال ماسکگذاری و رمزنگاری سختافزاری، تسلیحات لازم برای فیشینگ صوتی هدفمند با هوش مصنوعی را در اختیار شبکههای سازمانیافته باجگیری قرار میدهد. سازمانها باید بدانند که اعتماد چشمبسته به پیمانکاران جانبی، اعتباریترین داراییهای دیجیتال را در یک چشم بر هم زدن بر باد خواهد داد.
همزمان در صحنه ژئوپلیتیک سختافزار، افشای ردپای کلاسترهای ۳.۲ میلیارد دلاری تراشههای بلکول در غولهای هوش مصنوعی چین و همزمانی آن با استعفای جن-سن هوانگ، از ناکارآمدی ساختاری سازوکارهای کنترل صادرات سنتی پرده برمیدارد. سیلیکونهای پیشرفته هوش مصنوعی به عنوان نفت خام عصر داده، همواره مسیرهای ترانزیت پنهان خود را در بازارهای خاکستری پیدا میکنند؛ واقعیتی که موازنه قدرت محاسباتی میان ابرقدرتها را دستخوش دگرگونی بنیادین ساخته است.
از سوی دیگر، دادخواست حقوقی ثبتشده در دادگاه عالی سانفرانسیسکو علیه غولهای هوش مصنوعی، نشاندهنده یک شکاف حقوقی و مدنی بیسابقه است. جامعه جهانی دیگر حاضر نیست مسابقه پرمخاطره خودبهسازی بازگشتی و خطرات مهارنشده ایجنتهای خودمختار را بدون شفافیت و نظارت قضایی بپذیرد. اگرچه توسعه فناوری متوقف نخواهد شد، اما الزامات پاسخگویی و گاردریلهای قانونی، سرعت استقرار مدلهای فراتر از مرز را مشروط به راستیآزماییهای سختگیرانه خواهد کرد.
در رأس این هرم تحولات، چرخش استراتژیک ویتالیک بوترین در ارزشگذاری اتریوم قرار دارد. پذیرش این واقعیت که اتریوم نمیتواند تکیهگاه مالی خود را صرفاً بر کارمزدهای لرزان تراکنشهای روزمره بنا نهد و باید به عنوان یک «ذخیره ارزش» مستقل با بیتکوین در ترازنامههای بانکی رقابت کند، بلوغ ساختاری اکوسیستم کریپتو را رقم زده است. این پیام روشن به والاستریت مخابره میکند که داراییهای توکنیزه و قراردادهای هوشمند، تنها در صورتی شانس ورود به سبدهای سرمایهگذاری نهادی را دارند که ثبات بنیادین و تابآوری ترازنامهای خود را اثبات نمایند.
تحلیل همگرای این شش متغیر نشان میدهد که عصر آزمون و خطای بیپروا در حوزه هوش مصنوعی و امنیت زیرساخت به سر آمده است؛ دورانی آغاز شده که در آن هر خط کد در فایروال، هر قرارداد با ارائهدهندگان پردازش ابری و هر تخصیص دارایی در خزانهداری سازمانی، باید در آزمونهای سختگیرانه تابآوری چندلایه سربلند بیرون آیند.
ارزیابی دقیق فرصتها، چالشها و مخاطرات این نقطه عطف، اولویتهای حیاتی اکوسیستم دیجیتال را آشکار میسازد:
- شناسایی زودهنگام و واکنش فوری CISA به باگهای بحرانی فایروال Check Point و UnrealIRCd برای نجات زیرساختها.
- شتابگیری استقرار پروتکلهای امنیتی Zero-Trust و ماسکگذاری خودکار دادههای هویتی در پیمانکاران صرافیها.
- افزایش شفافیت بینالمللی پیرامون ریسکهای خودبهسازی مدلهای هوش مصنوعی از طریق سازوکارهای قضایی.
- ورود واقعبینانه اتریوم به رقابت داراییهای ذخیره ارزش در ترازنامههای مالی نهادهای سرمایهگذاری والاستریت.
- تخریب گسترده و برگشتناپذیر دادهها در هایپروایزرهای ESXi با بهرهگیری از باینریهای پاککننده بومی.
- گسترش شبکههای غیرقانونی قاچاق سیلیکونهای پیشرفته و تضعیف ضمانتهای اجرایی کنترل صادرات بینالمللی.
- تشدید خطرات فیشینگ صوتی علیه کاربران به دلیل سرقت متون سوابق پشتیبانی و اطلاعات ثبت احوال.
برای بررسی عمیقتر پایداری پلتفرمها در عصر تراکم محاسباتی و چگونگی مدیریت چرخه عمر سیلیکونها، مطالعه پرونده اختصاصی راهبردهای سیلیکونی و معماریهای نوین پردازش سختافزاری اکیداً توصیه میشود.
همچنین برای درک فنی ریشههای آسیبپذیری در شبکههای سازمانی و راهکارهای مهار خطاهای بافر و نفوذهای لبهای، گزارش تحلیلی پایداری زیرساختهای ابری و پروتکلهای مقیاسپذیر سازمانی چارچوبهای پدافندی تکین را تشریح مینماید.
پیوستگی این رویدادها اثبات میکند که موفقیت در عصر رایانش هوشمند نیازمند درکی چندوجهی از سختافزار، امنیت شبکه، مبانی حقوقی و رفتار بازارهای مالی است.
مدیریت ریسکهای نوین نیازمند آن است که تصمیمگیرندگان از رویکردهای انفعالی فاصله گرفته و سامانههای خود را بر پایه استانداردهای تابآوری سایبر-فیزیکی بازمهندسی نمایند.
همگرایی این متغیرهای کلیدی نشان میدهد که مهار پیچیدگی سامانهها و اتکا به پلتفرمهای مانیتورینگ پایدار، پیششرط قطعی حفظ بقا در اقتصاد دیجیتال سال ۲۰۲۷ خواهد بود. برای جمعبندی نهایی، ارزیابی مراجع معتبر اطلاعاتی و پاسخ به پرسشهای پرتکرار نخبگان، بخشهای پایانی زیر تدوین شدهاند.
حکم نهایی تحریریه تکین و منابع معتبر اطلاعاتی
- بلیپینگ کامپیوتر (BleepingComputer): گزارش امنیتی آسیبپذیری روز-صفر CVE-2026-123039 در فایروالهای Check Point
- د هکر نیوز (The Hacker News): افشای تزریق دستورات سروری CVE-2026-114713 در پروتکل UnrealIRCd
- کوینتلگراف (CoinTelegraph): تحلیل رخنه اطلاعاتی پیمانکار صرافی Coinone و هشدارهای فیشینگ صوتی
- تککرانچ (TechCrunch): تحقیقات رویترز از ردپای تراشههای بلکول در چین و بحران انویدیا
- دیکریپت (Decrypt): دادخواست ائتلاف نهادهای مدنی در دادگاه کالیفرنیا برای توقف آموزش مدلهای مرزی
- بیتکوین داتکام (Bitcoin.com): تحلیل راهبرد نوین ویتالیک بوترین در رقابت اتریوم با بیتکوین در والاستریت
پرسشهای متداول درباره بحرانهای سایبری و ژئوپلیتیک شامگاهی
مکانیزم دقیق بهرهبرداری از زیرودی CVE-2026-123039 در فایروالهای Check Point چه بود؟
این آسیبپذیری ناشی از مجوزهای دسترسی کاملاً باز (0777) روی سوکت محلی دیمن DynamicCLI در مسیر tmp بود که به مهاجم وب اجازه میداد بستههای فرمانی با دسترسی روت ارسال کرده و هایپروایزرهای ESXi را با باینری تخریبگر پاکسازی کند.
چرا نقص پروتکل UnrealIRCd به عنوان یک آسیبپذیری کشفشده با هوش مصنوعی شاخص شد؟
این باگ ناشی از عدم پاکسازی کاراکترهای شکست خط در برچسبهای IRCv3 بود که امکان تزریق فرامین بدون احراز هویت را میان سرورها فراهم میساخت و توسط نگهدارنده پروژه به عنوان خطرناکترین باگ ۱۵ سال اخیر که با AI کشف شده تایید گردید.
علت صدور هشدار قرمز فیشینگ صوتی در پی هک صرافی Coinone چیست؟
هکرها با دسترسی به متن کامل چتهای پشتیبانی در شرکت پیمانکار MetaM، به تاریخچه شخصی تیکتها، شماره ملی و حسابهای بانکی دست یافتند که امکان جعل هویت دقیق کارشناسان صرافی و فریب صوتی قربانیان را ایجاد کرده است.
چگونه تراشههای تحریمی بلکول انویدیا به کلاسترهای هوش مصنوعی چین راه یافتند؟
از طریق شبکهای از شرکتهای واسط اجاره پردازش ابری در خارج از چین و مسیرهای ترانزیت خاکستری در جنوب شرق آسیا نظیر مالزی و سنگاپور به ارزش بیش از ۳.۲ میلیارد دلار پروژههای سختافزاری.
شاکیان دادگاه سانفرانسیسکو بر چه مبنایی تقاضای توقف آموزش مدلهای نسل بعد را دارند؟
ائتلاف نهادهای مدنی با استناد به قانون رقابت غیرمنصفانه، مسابقه آموزش مدلهای دارای توانایی خودبهسازی بازگشتی و خطرات تسلیحات سایبری ایجنتها را تهدید عامه دانسته و خواستار حکم توقف تا تدوین مقررات فدرال شدهاند.
تغییر موضع ویتالیک بوترین در قبال اتریوم چه پیامدی در بازارهای مالی دارد؟
ویتالیک با کنار گذاشتن اتکای صرف به سوزاندن کارمزدها به دلیل اثر لایههای دوم، اتریوم را رسماً به عنوان دارایی ذخیره ارزش و رقیب بیتکوین در ترازنامه نهادهای مالی والاستریت معرفی کرده است.
گالری تصاویر تکمیلی: تکین نایت ۱۶ نوامبر: زیرودی Check Point و قاچاق بلکول