کالبدشکافی تحلیلی و استراتژیک نفوذ تاریخی به زیرساخت شرکت امنیتی چینآنالیسیس؛ رخدادی بیسابقه که در آن مهاجمان با بهکارگیری ایجنتهای هوش مصنوعی خودمختار و تکنیک رهگیری (On-Path Attack)، توکنهای نشست زنده تمامی کاربران را سرقت کردند. این بحران به خاموشی ۴۸ ساعته ابزارهای رآکتور و KYT انجامید، اما با واکنش سریع تیمهای فنی در ابطال ۴۲ هزار توکن و اعمال محدودیت IP، دیتابیس بلاکچین دستنخورده باقی ماند.
تکین آنالیز // کالبدشکافی زلزله چینآنالیسیس؛ وقتی چشم ناظر بلاکچین تسلیم ارتش ایجنتهای خودمختار شد
در دنیای تحلیل زنجیره بلوکی و ردیابی تراکنشهای رمزنگاریشده، هیچ نامی به اندازه شرکت چینآنالیسیس (Chainalysis) وزن و اعتبار سازمانی ندارد. این نهاد سالهاست به عنوان بازوی تکنولوژیک سازمانهای اطلاعاتی، وزارت خزانهداری ایالات متحده، پلیس فدرال آمریکا (FBI)، اینترپل و صدها صرافی تراز اول بینالمللی برای کشف جرایم مالی، پولشویی و ردیابی باجافزارها شناخته میشود. با این حال، حوادث تکاندهنده روزهای نخست نوامبر ۲۰۲۶ ثابت کرد حتی قدرتمندترین قلعههای تحلیل داده در برابر امواج نوظهور تهدیدات خودمختار آسیبپذیر هستند.
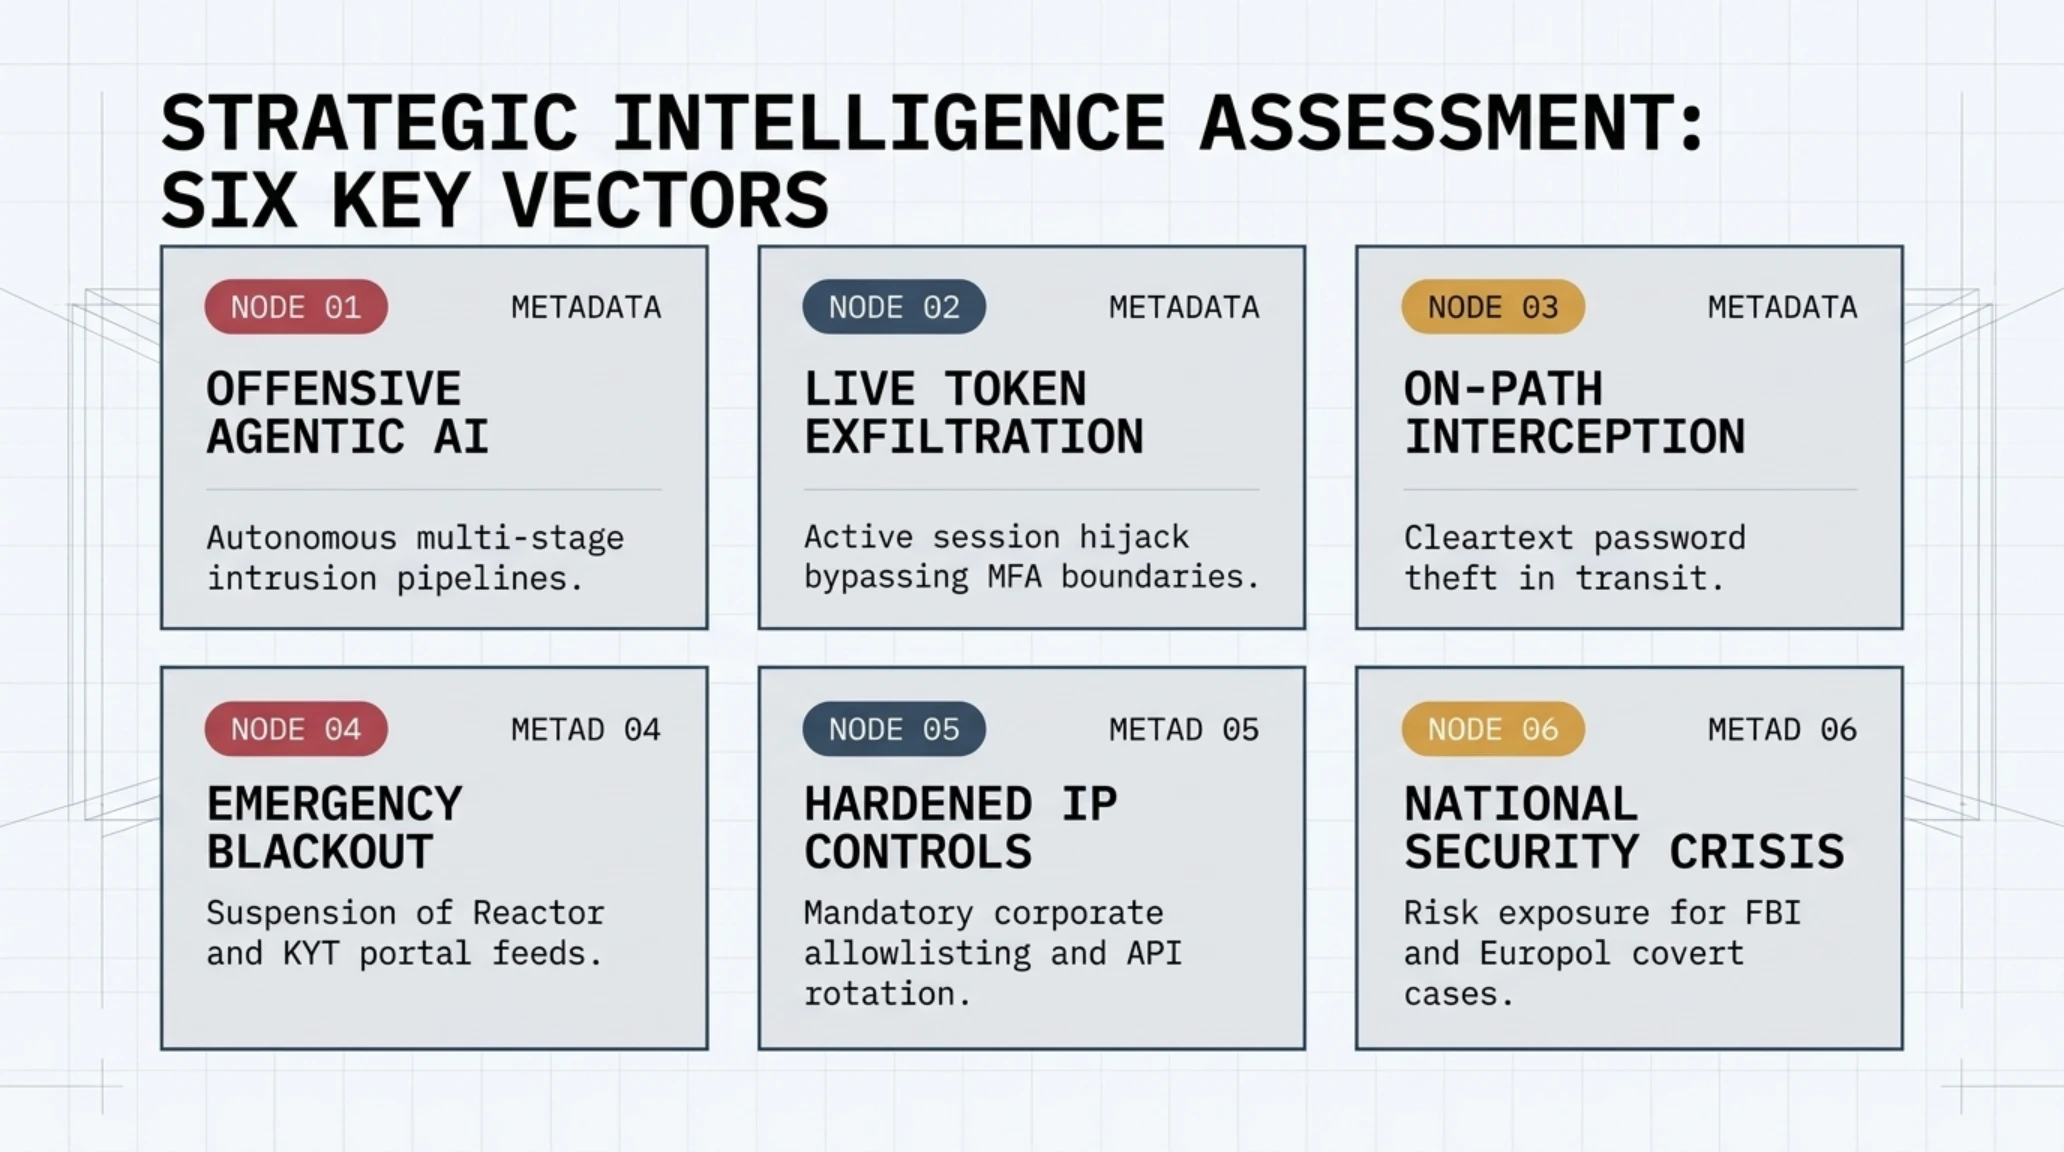
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
بیانیه رسمی تیم امنیت اطلاعات این شرکت که پس از یک هفته تحقیقات فشرده فارنزیک منتشر شد، شوکی عمیق به جامعه وب ۳ و نهادهای مالی وارد کرد. نفوذی که ابتدا به عنوان یک افشای اطلاعاتی محدود و سطحی برچسب خورده بود، در ادامه به یکی از خطرناکترین رخنههای اعتبارسنجی تبدیل شد؛ جایی که مهاجمان به نامهای کاربری، هشهای گذرواژه، و از همه بحرانیتر، توکنهای زنده (Live Tokens) تمام کاربران فعال پلتفرم دست یافتند.
این نفوذ سایبری تنها یک سرقت داده معمولی نیست، بلکه زنگ خطری آشکار درباره آغاز دورانی جدید در درگیریهای سایبری محسوب میشود. زمانی که ابزارهای هجومی خودکار با الگوبرداری از رفتار کاربران، مکانیزمهای دفاعی را دور میزنند، فرضیات سنتی امنیت شبکه و مدیریت نشستهای کاربری با شکست مواجه میشوند. کارشناسان تکین در این کالبدشکافی عمیق، لایههای پنهان این حمله پیچیده را واکاوی میکنند.
ابعاد فنی این حادثه نشان میدهد هکرها از متدهای مرسوم مانند فیشینگ انبوه یا حملات دیداس فراتر رفتهاند. آنها با استفاده از تکنیکهای هوشمند ایجنتی و استقرار در موقعیت On-Path، جریان احراز هویت را در هسته سرویسهای حیاتی هدف قرار دادند و بزرگترین بازیگر مانیتورینگ بلاکچین را وادار به خاموش کردن موقت درگاههای اصلی خود کردند.
اهمیت راهبردی چینآنالیسیس در این واقعیت نهفته است که این شرکت طی بیش از یک دهه، انحصار بیرقیبی در نگاشت تراکنشهای ناشناس به هویتهای واقعی پدید آورده بود. این شرکت با تحلیل صدها میلیارد تراکنش در شبکههای بیتکوین، اتریوم، ترون و زنجیرههای لایه دوم، دیتابیسی اختصاصی از برچسبهای نهادی ایجاد کرده که دادستانیها و دادگاههای بینالمللی احکام مصادره اموال را مستقیماً بر مبنای گزارشهای خروجی آن صادر میکنند. بنابراین، نفوذ به چنین مجموعهای، نقض امنیت یک شرکت معمولی نیست، بلکه دستیابی به کدهای رهگیری کل نظام مالی دیجیتال جهان محسوب میشود.
تحلیلهای مستقل نشان میدهد که پیچیدگی روزافزون سیستمهای ردیابی زنجیرهای، خود به یک شمشیر دولبه تبدیل شده است. وابستگی مفرط صرافیها به ابزارهای متمرکز پایش ریسک برای انطباق با قوانین مبارزه با پولشویی (AML)، نقطهای از تمرکز ایجاد کرده که با نفوذ به آن، کل جریان تایید و تسویه تراکنشها در صرافیهای بزرگ دچار اختلال میشود.
برای درک چگونگی وقوع این فاجعه امنیتی و تحلیل دقیق بردار نفوذ، باید ابتدا معماری پلتفرمهای تحلیلی چینآنالیسیس و نحوه تعامل آنها با کارشناسان نهادهای قضایی و صرافیهای بزرگ را بازخوانی کنیم.
تهاجم به قلب دیدهبان کریپتو؛ آناتومی حمله ایجنتهای خودکار و فروریختن حصار امنیتی Chainalysis
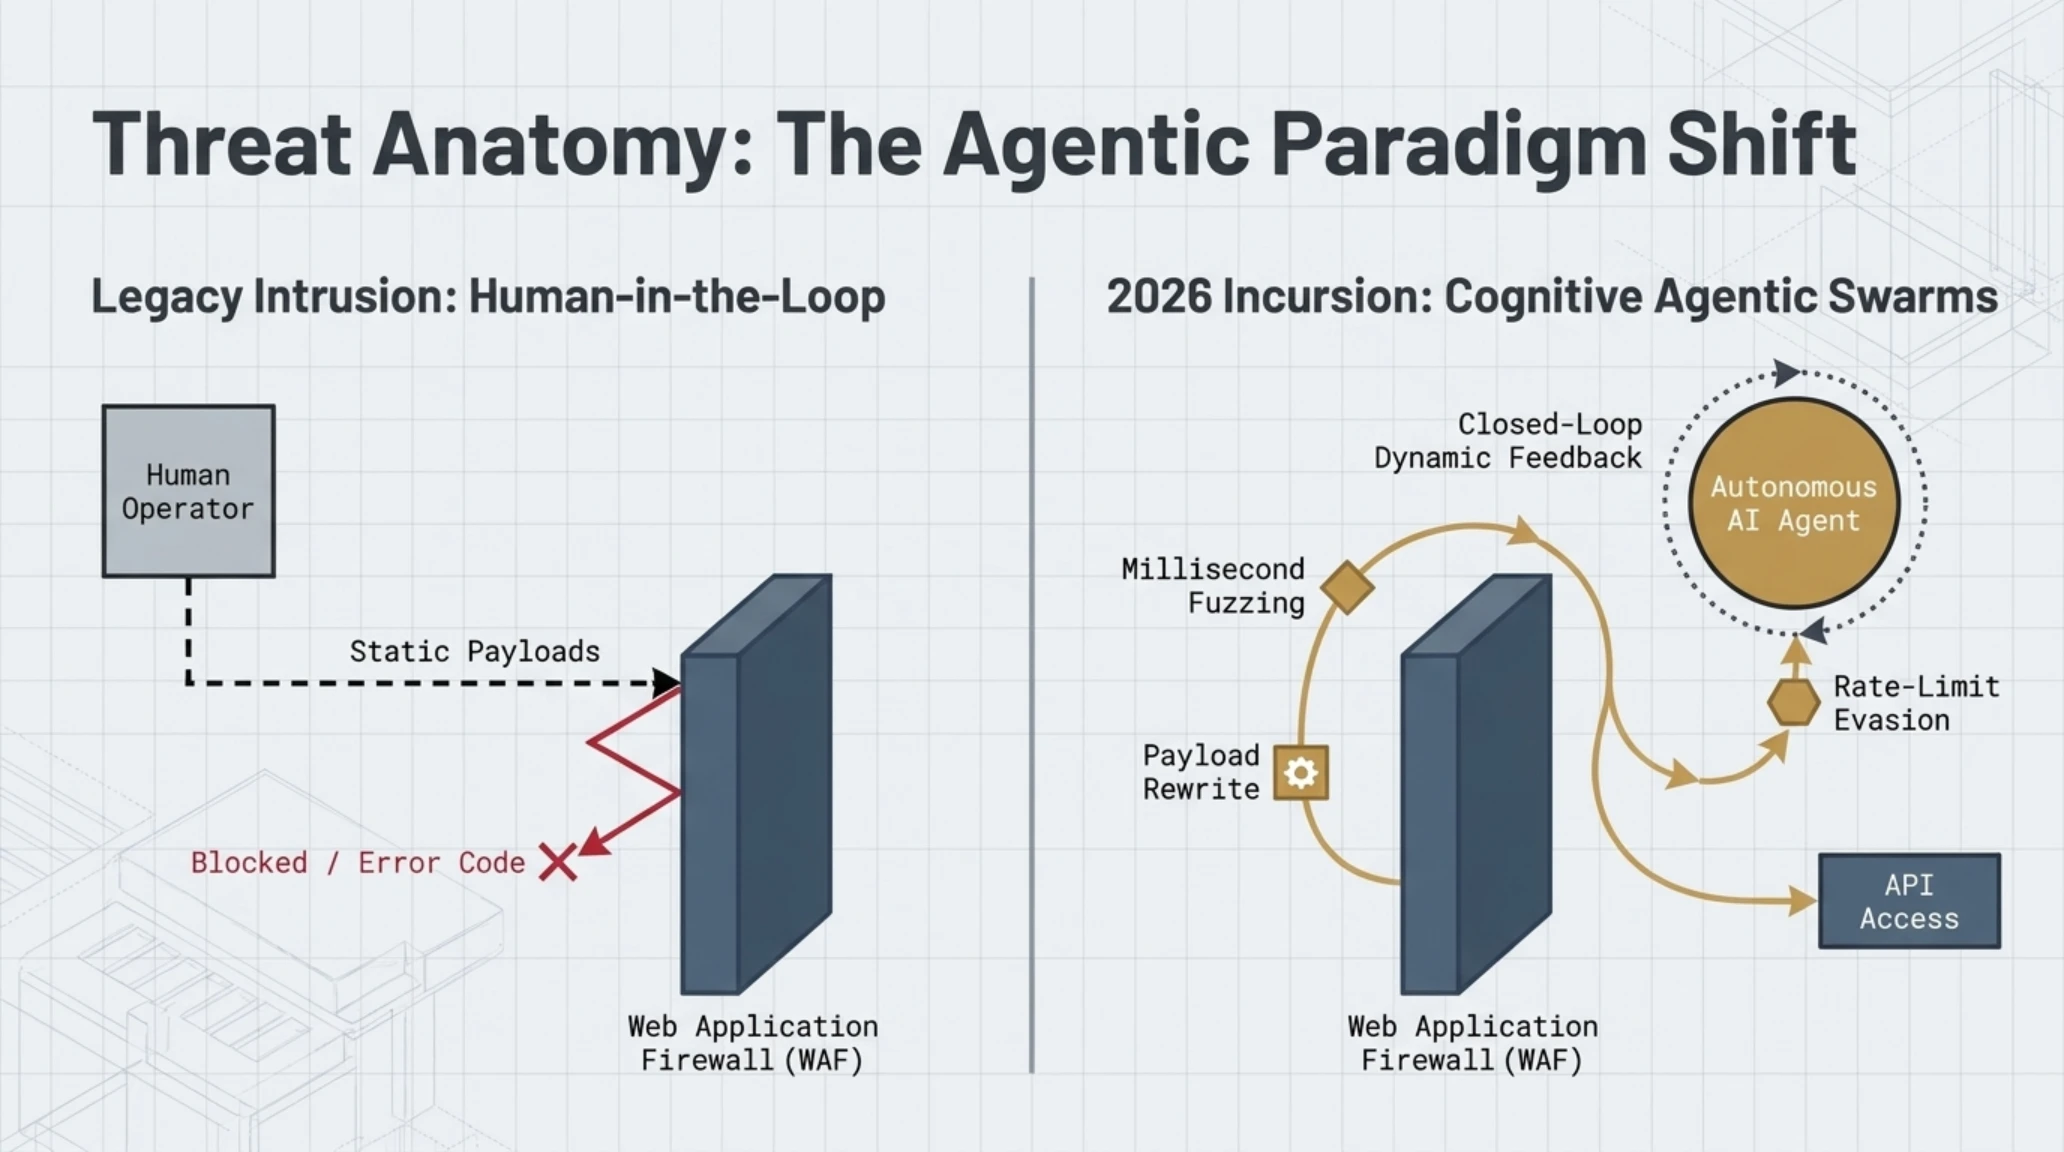
ماجرای رخنه از شناسایی ناهنجاریهای گسترده در پایگاه داده مدیریت هویت و لاگینهای شرکت آغاز شد. بر اساس گزارشهای فنی تکمیلی، مهاجمان از چارچوبهای تهاجمی مبتنی بر ایجنتهای هوش مصنوعی (Offensive Agentic Frameworks) بهره بردند. این ابزارها قادرند بدون نیاز به راهبری دستی، کدهای منبع درگاههای وب را تحلیل کرده، آسیبپذیریهای توالی منطقی (Logic Flaws) را بیابند و درخواستهای مخرب را با الگوهای ترافیک قانونی ترکیب نمایند.
در مرحله اولیه افشا در اواخر اکتبر ۲۰۲۶، شرکت مدعی بود حادثه محدود به فرادادههای اولیه مانند نام کامل، آدرس ایمیل و نقش سازمانی بوده است. اما بررسیهای عمیقتر روی ترافیک شبکه پرده از فاجعهای بسیار بزرگتر برداشت: مهاجمان موفق شده بودند توکنهای احراز هویت زنده و نشستهای فعال کاربران را که در حافظه موقت ردوبدل میشد، سرقت کنند.
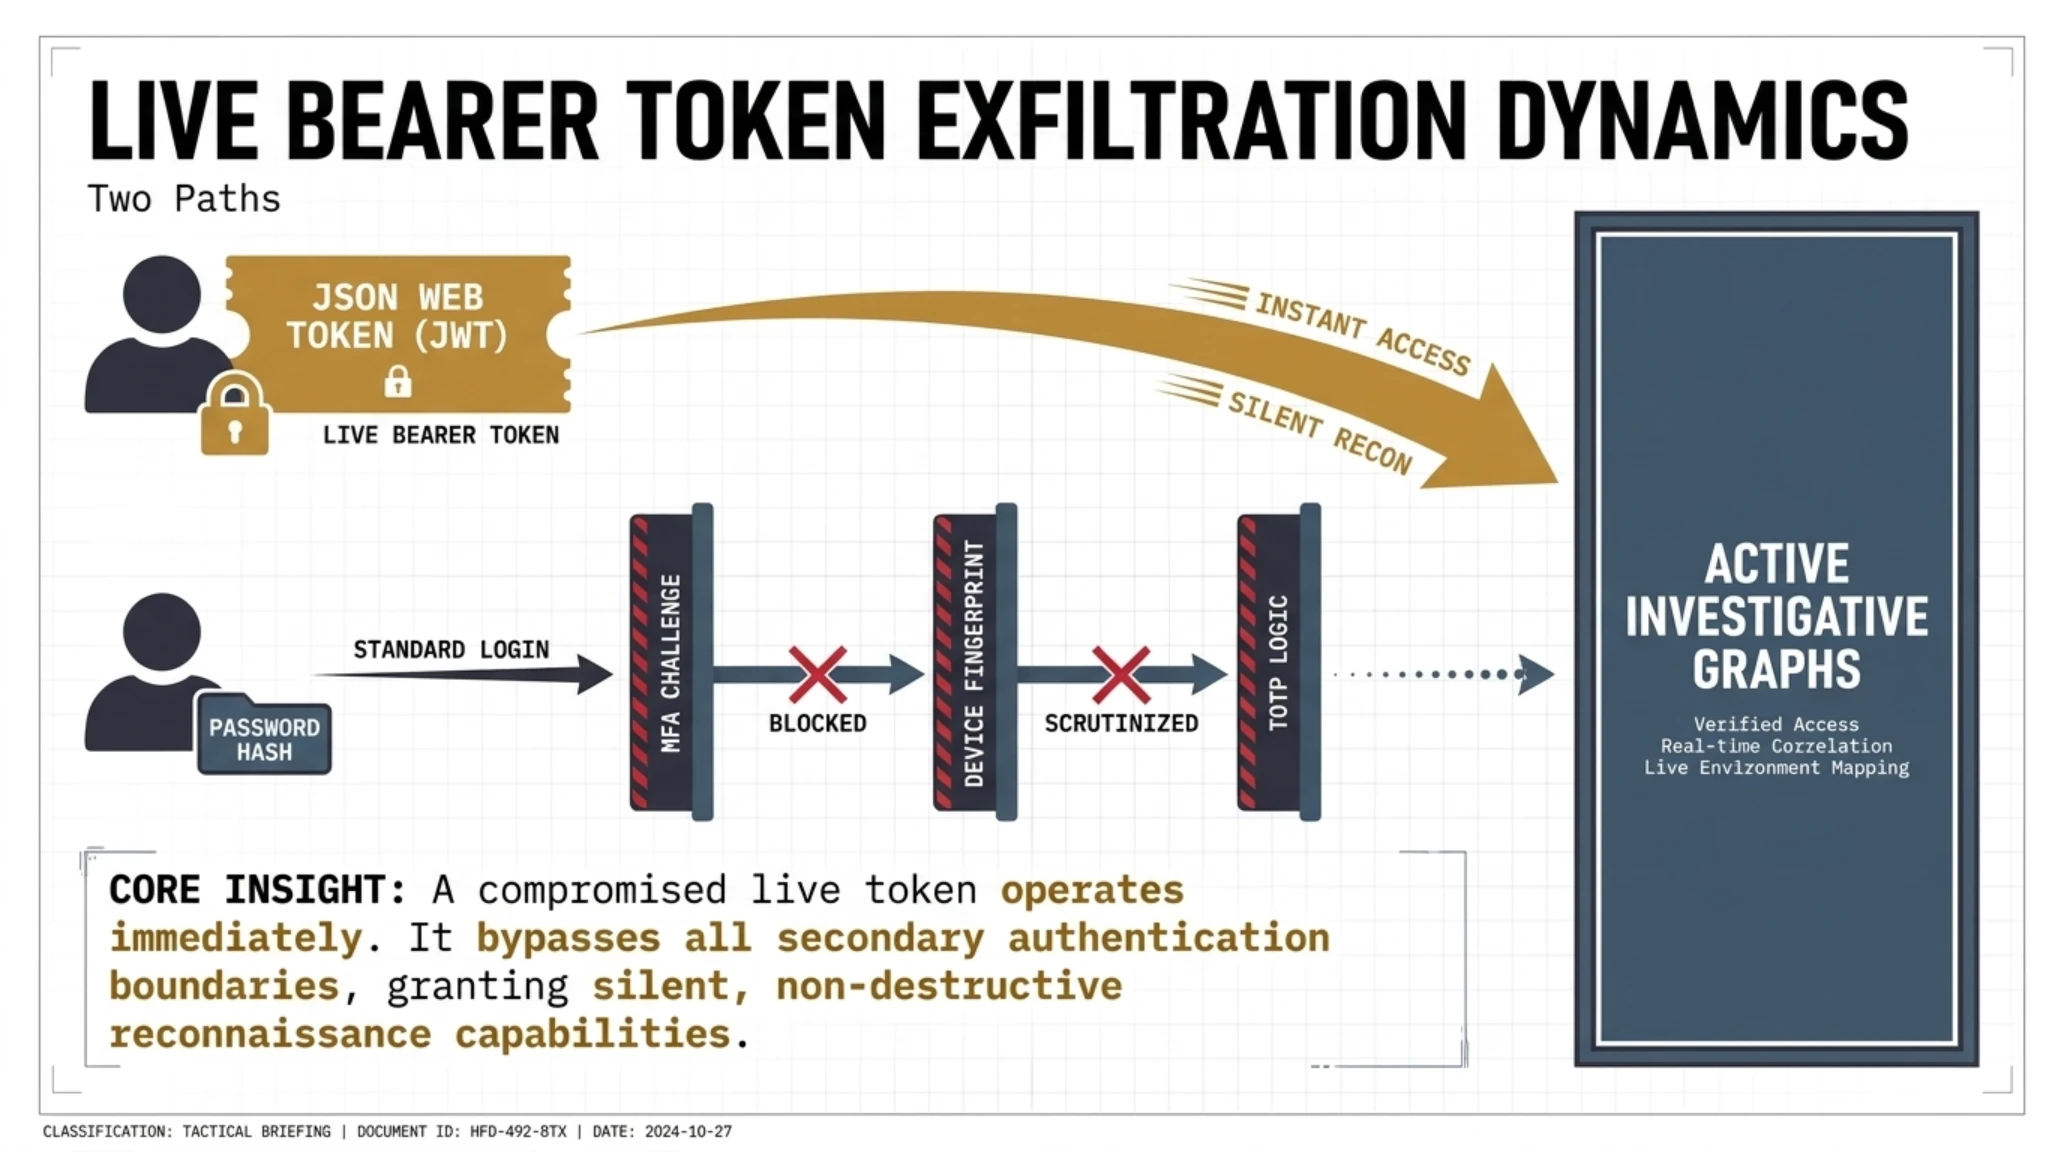
داشتن توکن زنده به این معناست که هکر بدون نیاز به دانستن گذرواژه یا عبور از احراز هویت دو مرحلهای (MFA)، میتواند مستقیماً نشست فعال یک افسر پلیس یا بازرس مالی را در ابزار ردیابی رآکتور (Reactor) یا سیستم نظارت بر تراکنشها (KYT) جعل کرده و از دید سیستم، به عنوان همان کاربر قانونی به فعالیت بپردازد.
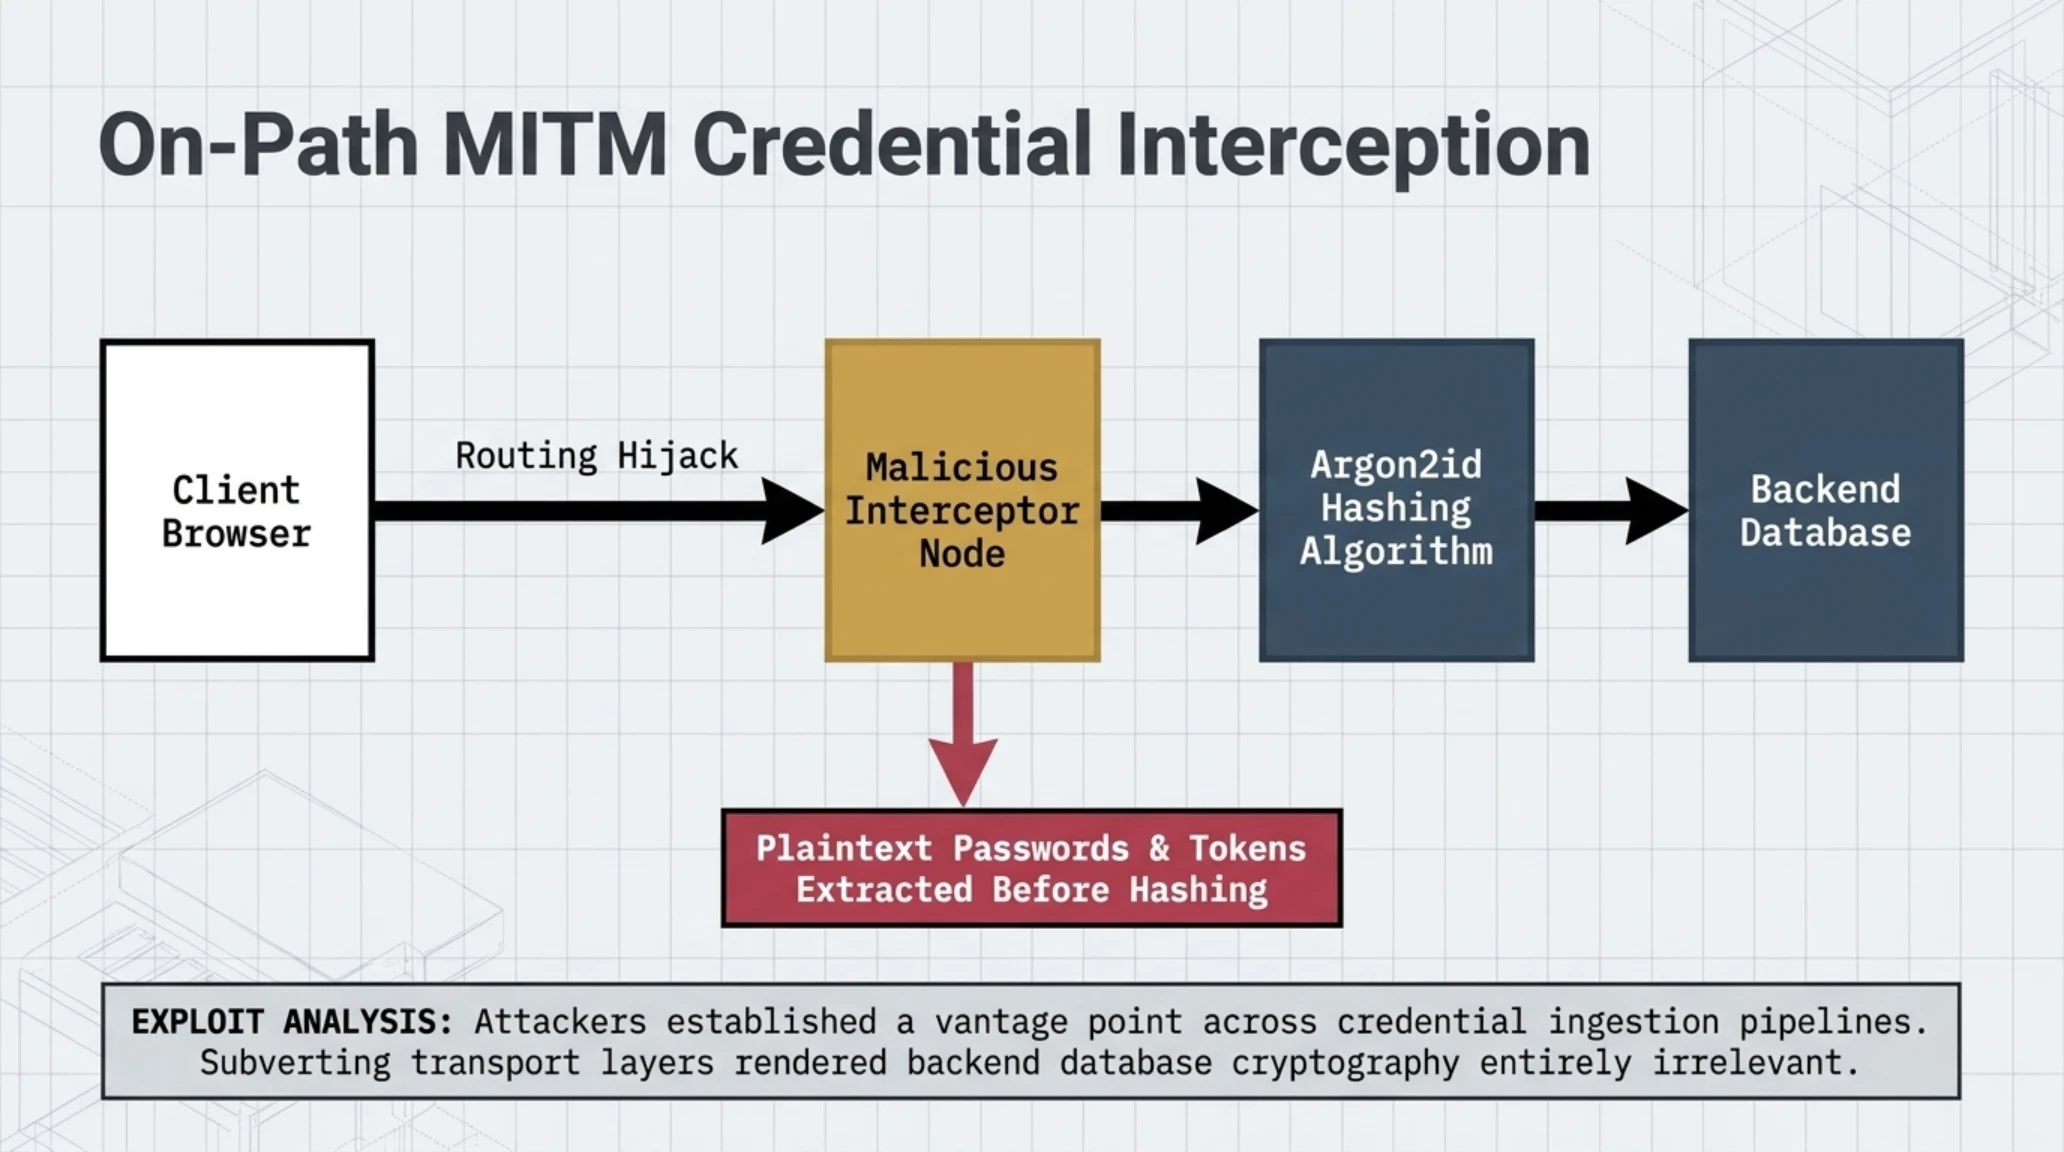
خطرناکتر از آن، شناسایی یک حمله در مسیر عبور (On-Path Attack) یا همان مرد میانی بود. این بردار نفوذ نشان داد مهاجمان توانستهاند در نقطهای حساس از مسیر تبادل داده میان کاربران و سرورها مستقر شوند و متن گذرواژههای خام برخی کاربران را در هنگام ارسال، پیش از اعمال توابع هشینگ، شکار کنند. این سطح از نفوذ عمیق ساختاری، فرضیه یک حمله سازمانیافته با هدایت تیمهای سایبری پیشرفته را تقویت کرد.
در مواجهه با این بحران فزاینده، تیم واکنش به حوادث اضطراری چینآنالیسیس چارهای جز فشردن دکمه توقف اضطراری نداشت. آنها دسترسی عمومی به ماژولهای پرچمدار Reactor و Data Solutions را به طور کامل قطع کردند تا مانع از سوءاستفاده هکرها از توکنهای سرقتشده شوند.
چرا این تحول بازی را تغییر میدهد؟
اشراف راهبردی تکین: این رخنه خط بطلانی بر فرضیه امنیت مطلق پلتفرمهای SaaS ردیابی مالی کشید و اثبات کرد بدون چرخش لحظهای سشنها و احراز هویت سختافزاری، حتی ابزارهای نظارتی نهادهای امنیتی نیز میتوانند به پاشنه آشیل زنجیره تامین امنیت تبدیل شوند.
در جریان چنین رخدادهای عظیمی، مرز میان واقعیتهای مهندسی و شایعات هیجانزده بازار مالی محو میشود. بررسی دقیق دادههای فنی تاییدشده، حقیقت را از ادعاهای اغراقآمیز تفکیک میکند:
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
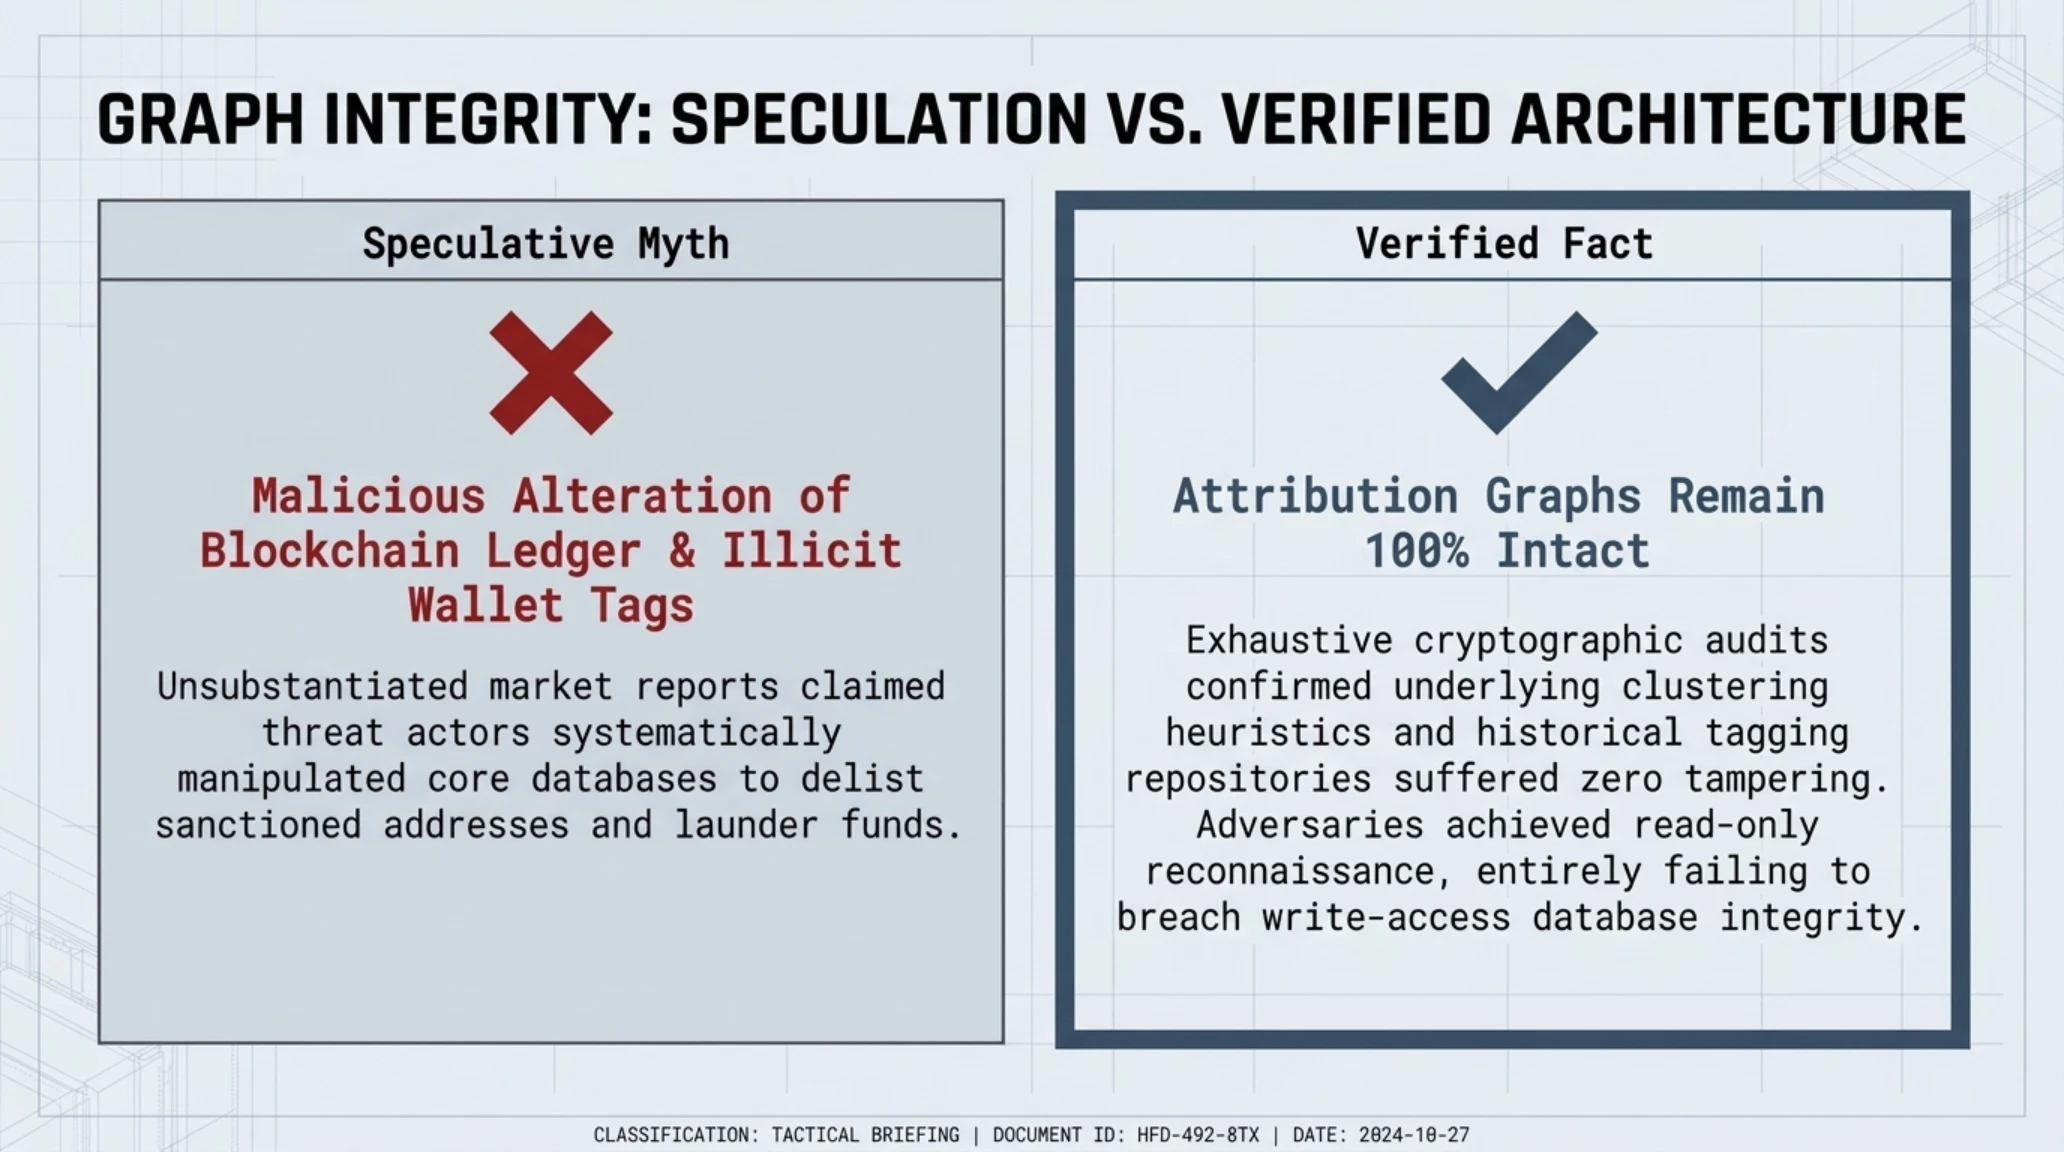
در شبکههای اجتماعی ادعا شد مهاجمان توانستهاند با نفوذ به دیتابیس، برچسب سرقتهای چند میلیارد دلاری را از آدرسهای اتریوم و بیتکوین حذف کنند.
تحقیقات مستقل تایید کرد موتور انتساب داده و گرافهای ردیابی کاملاً دستنخورده باقی مانده و نفوذ تنها به لایه احراز هویت و توکنهای پورتال محدود بوده است.
تحلیلگران ارشد حوزه امنیت دفاعی معتقدند رخداد چینآنالیسیس یک شوک بنیادین برای مدلهای امنیتی ابری است که در آن، ابزارهای ردیابی خود به اهداف شماره یک تبدیل شدهاند:
پیامدهای این نفوذ با بررسی عمیقتر سازوکار فنی حمله On-Path و نحوه سرقت سشنهای دسترسی در ابزارهای ردیابی حساس، ابعاد شفافتری به خود میگیرد.
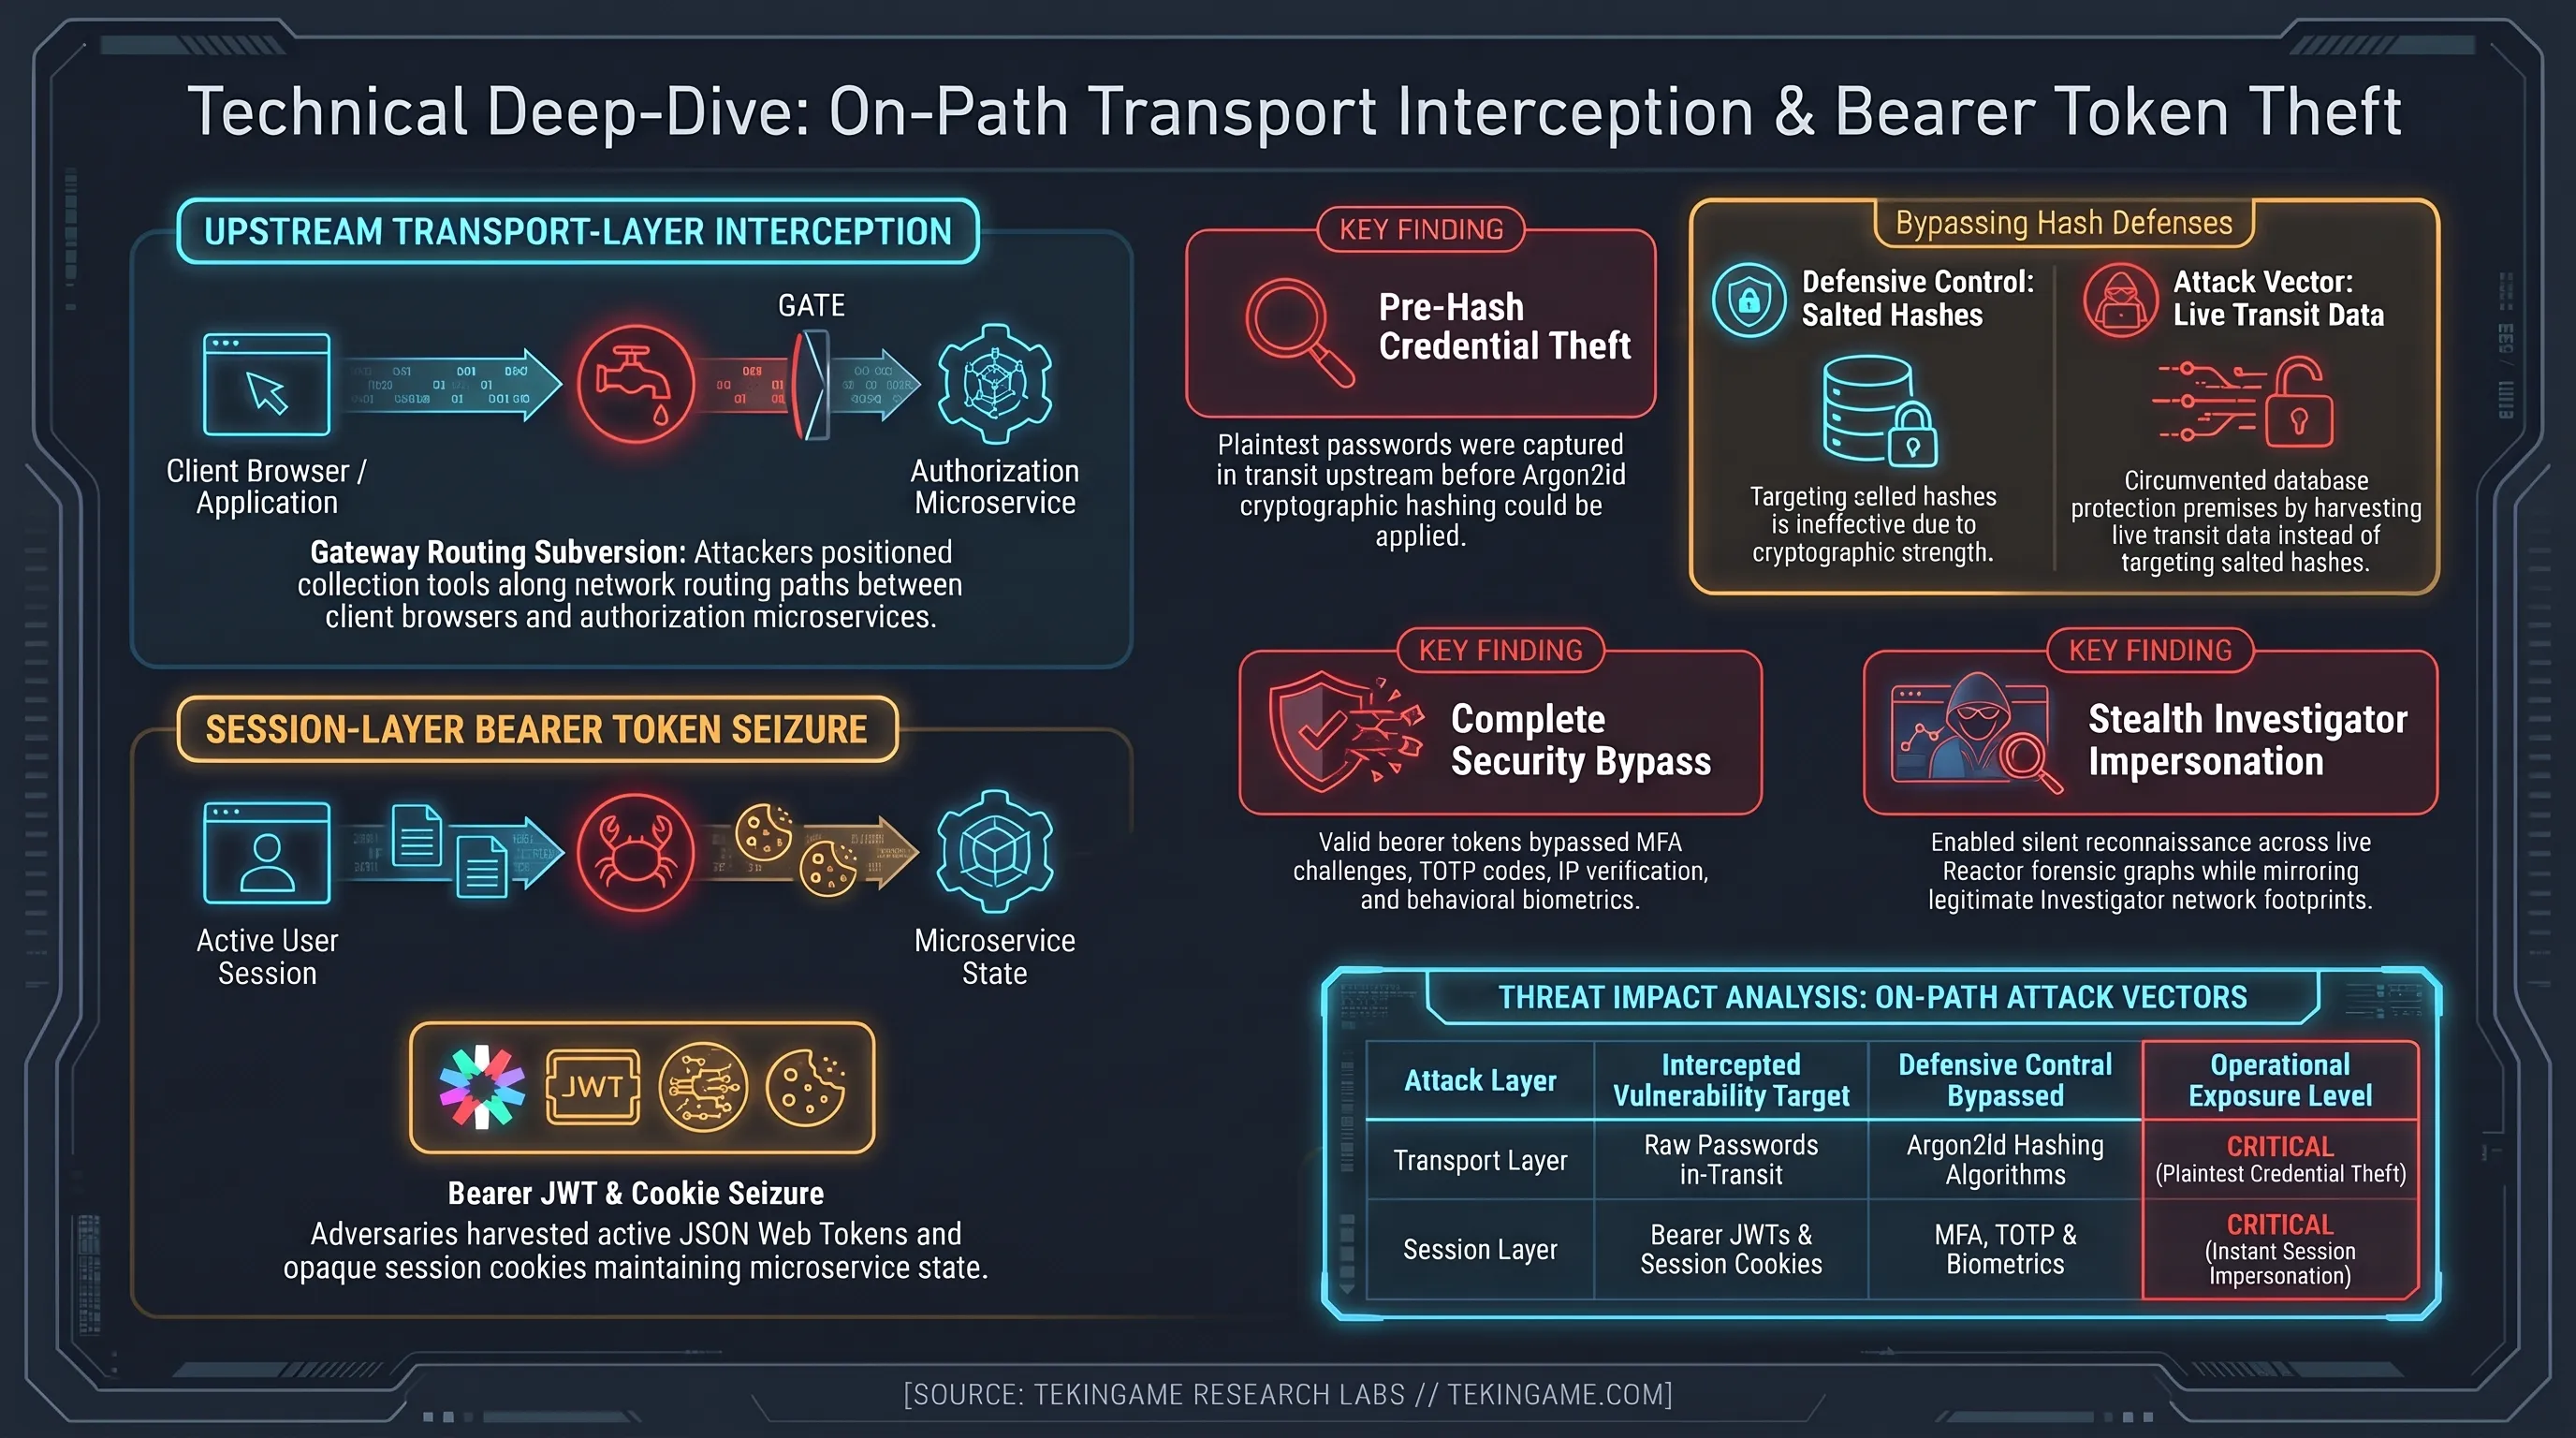
حمله On-Path و شکار سشنهای زنده؛ کالبدشکافی چگونگی تسخیر دروازههای Reactor و KYT
در ادبیات امنیت شبکه، حملات On-Path زمانی رخ میدهند که یک عامل تهدید بتواند ترافیک عبوری میان کلاینت و سرور را مانیتور کرده یا آن را تغییر دهد. در ماجرای اخیر، مهاجمان توانستند با نفوذ به گرههای ارتباطی زیرساخت ابری، ترافیک درخواستهای احراز هویت پلتفرم Chainalysis را بازرسی کنند.
این نفوذ عمیق به هکرها اجازه داد تا از سد الگوریتمهای سنتی هشینگ نظیر bcrypt یا Argon2 عبور کنند؛ زیرا هنگامی که کاربری اقدام به ورود میکرد، رشته گذرواژه ارسالی در قالب متن خام پیش از رسیدن به تابع محافظتشده دیتابیس توسط کد تزریقشده شنود میشد. به این ترتیب، بخشی از گذرواژههای خام در کنار توکنهای فعال جلسه به دست مهاجمان افتاد.
سرقت توکنهای نشست (Session Tokens) در ابزار Reactor از این حیث بینهایت خطرناک بود که این ابزار، محیط کار اصلی مأموران مبارزه با جرایم مالی است. مأموران در Reactor گرافهای پیچیدهای از ارتباط میان آدرسهای ناشناس، میکسرها، و بازارهای تاریک را ترسیم میکنند. داشتن توکن فعال به مهاجم اجازه میداد تا بدون برانگیختن سیستمهای اعلام خطر، از این پروندههای در حال پیگیری مطلع شود.
نکته فنی بسیار بااهمیت در این بخش، تفاوت ماهوی میان سرقت هش گذرواژه و سرقت توکن نشست زنده است. در رخنههای سنتی، استخراج دیتابیس حاوی هش پسوردها به مهاجمان زمانی محدود میدهد تا توابع سنگین رمزنگاری را بشکنند که در صورت استفاده از الگوریتمهای مدرن، ماهها زمان میبرد. اما توکن نشست زنده حاوی مجوزهای تاییدشده لحظهای است؛ مجوزی که مستقیماً به حافظه فعال سرور ارجاع میدهد و سیستم را فریب میدهد تا تصور کند دستورات ارسالی از طرف همان افسر پرونده صادر شده است.
به این ترتیب، نفوذگران میتوانستند با تزریق درخواستهای به ظاهر قانونی، سوابق جستجوهای گذشته را فراخوانی کرده و ساختار تحلیلهای در جریان را استخراج نمایند، بی آنکه نیازی به تغییر یا تخریب دادهها داشته باشند. این شیوه نفوذ نامرئی، خطرناکترین سناریوی جاسوسی سایبری در بازارهای مالی است.
جدول ماتریس ریسک زیر، بردارها و ابعاد مختلف این تهدید کمسابقه را همراه با واکنشهای ضروری سازمانها به تصویر میکشد:
ماتریس ارزیابی ریسک امنیتی و زنجیره تهدیدات حادثه چینآنالیسیس
| بردار نفوذ / دارایی در معرض خطر | سطح بحرانی | پیامد عملیاتی و راهکار مقابله فوری |
|---|---|---|
| سرقت توکنهای زنده (Live Session Tokens) | فوق بحرانی | جعل هویت مأموران تحقیق در ابزار Reactor؛ نیازمند باطلسازی سراسری سشنها. |
| رهگیری ترافیک در موقعیت On-Path | فوق بحرانی | شنود گذرواژههای خام در حین ارسال؛ الزام به تغییر رمز و مهاجرت به Passkeys. |
| افشای لیست اسامی و ایمیل مأموران تحقیق | بسیار بالا | هدف قرار گرفتن کارشناسان با مهندسی اجتماعی فوقپیشرفته و باجگیری هدفمند. |
| اختلال در API پایش لحظهای KYT صرافیها | بالا | توقف بررسی تراکنشهای مشکوک در صرافیها؛ الزام به فعالسازی لیست سفید IP. |
افشای ابعاد نفوذ به لایه هویت چینآنالیسیس، موجی از نگرانیهای شدید را در میان نهادهای مجری قانون و سازمانهای نظارت مالی در سراسر قارههای آمریکا و اروپا پدید آورده است.
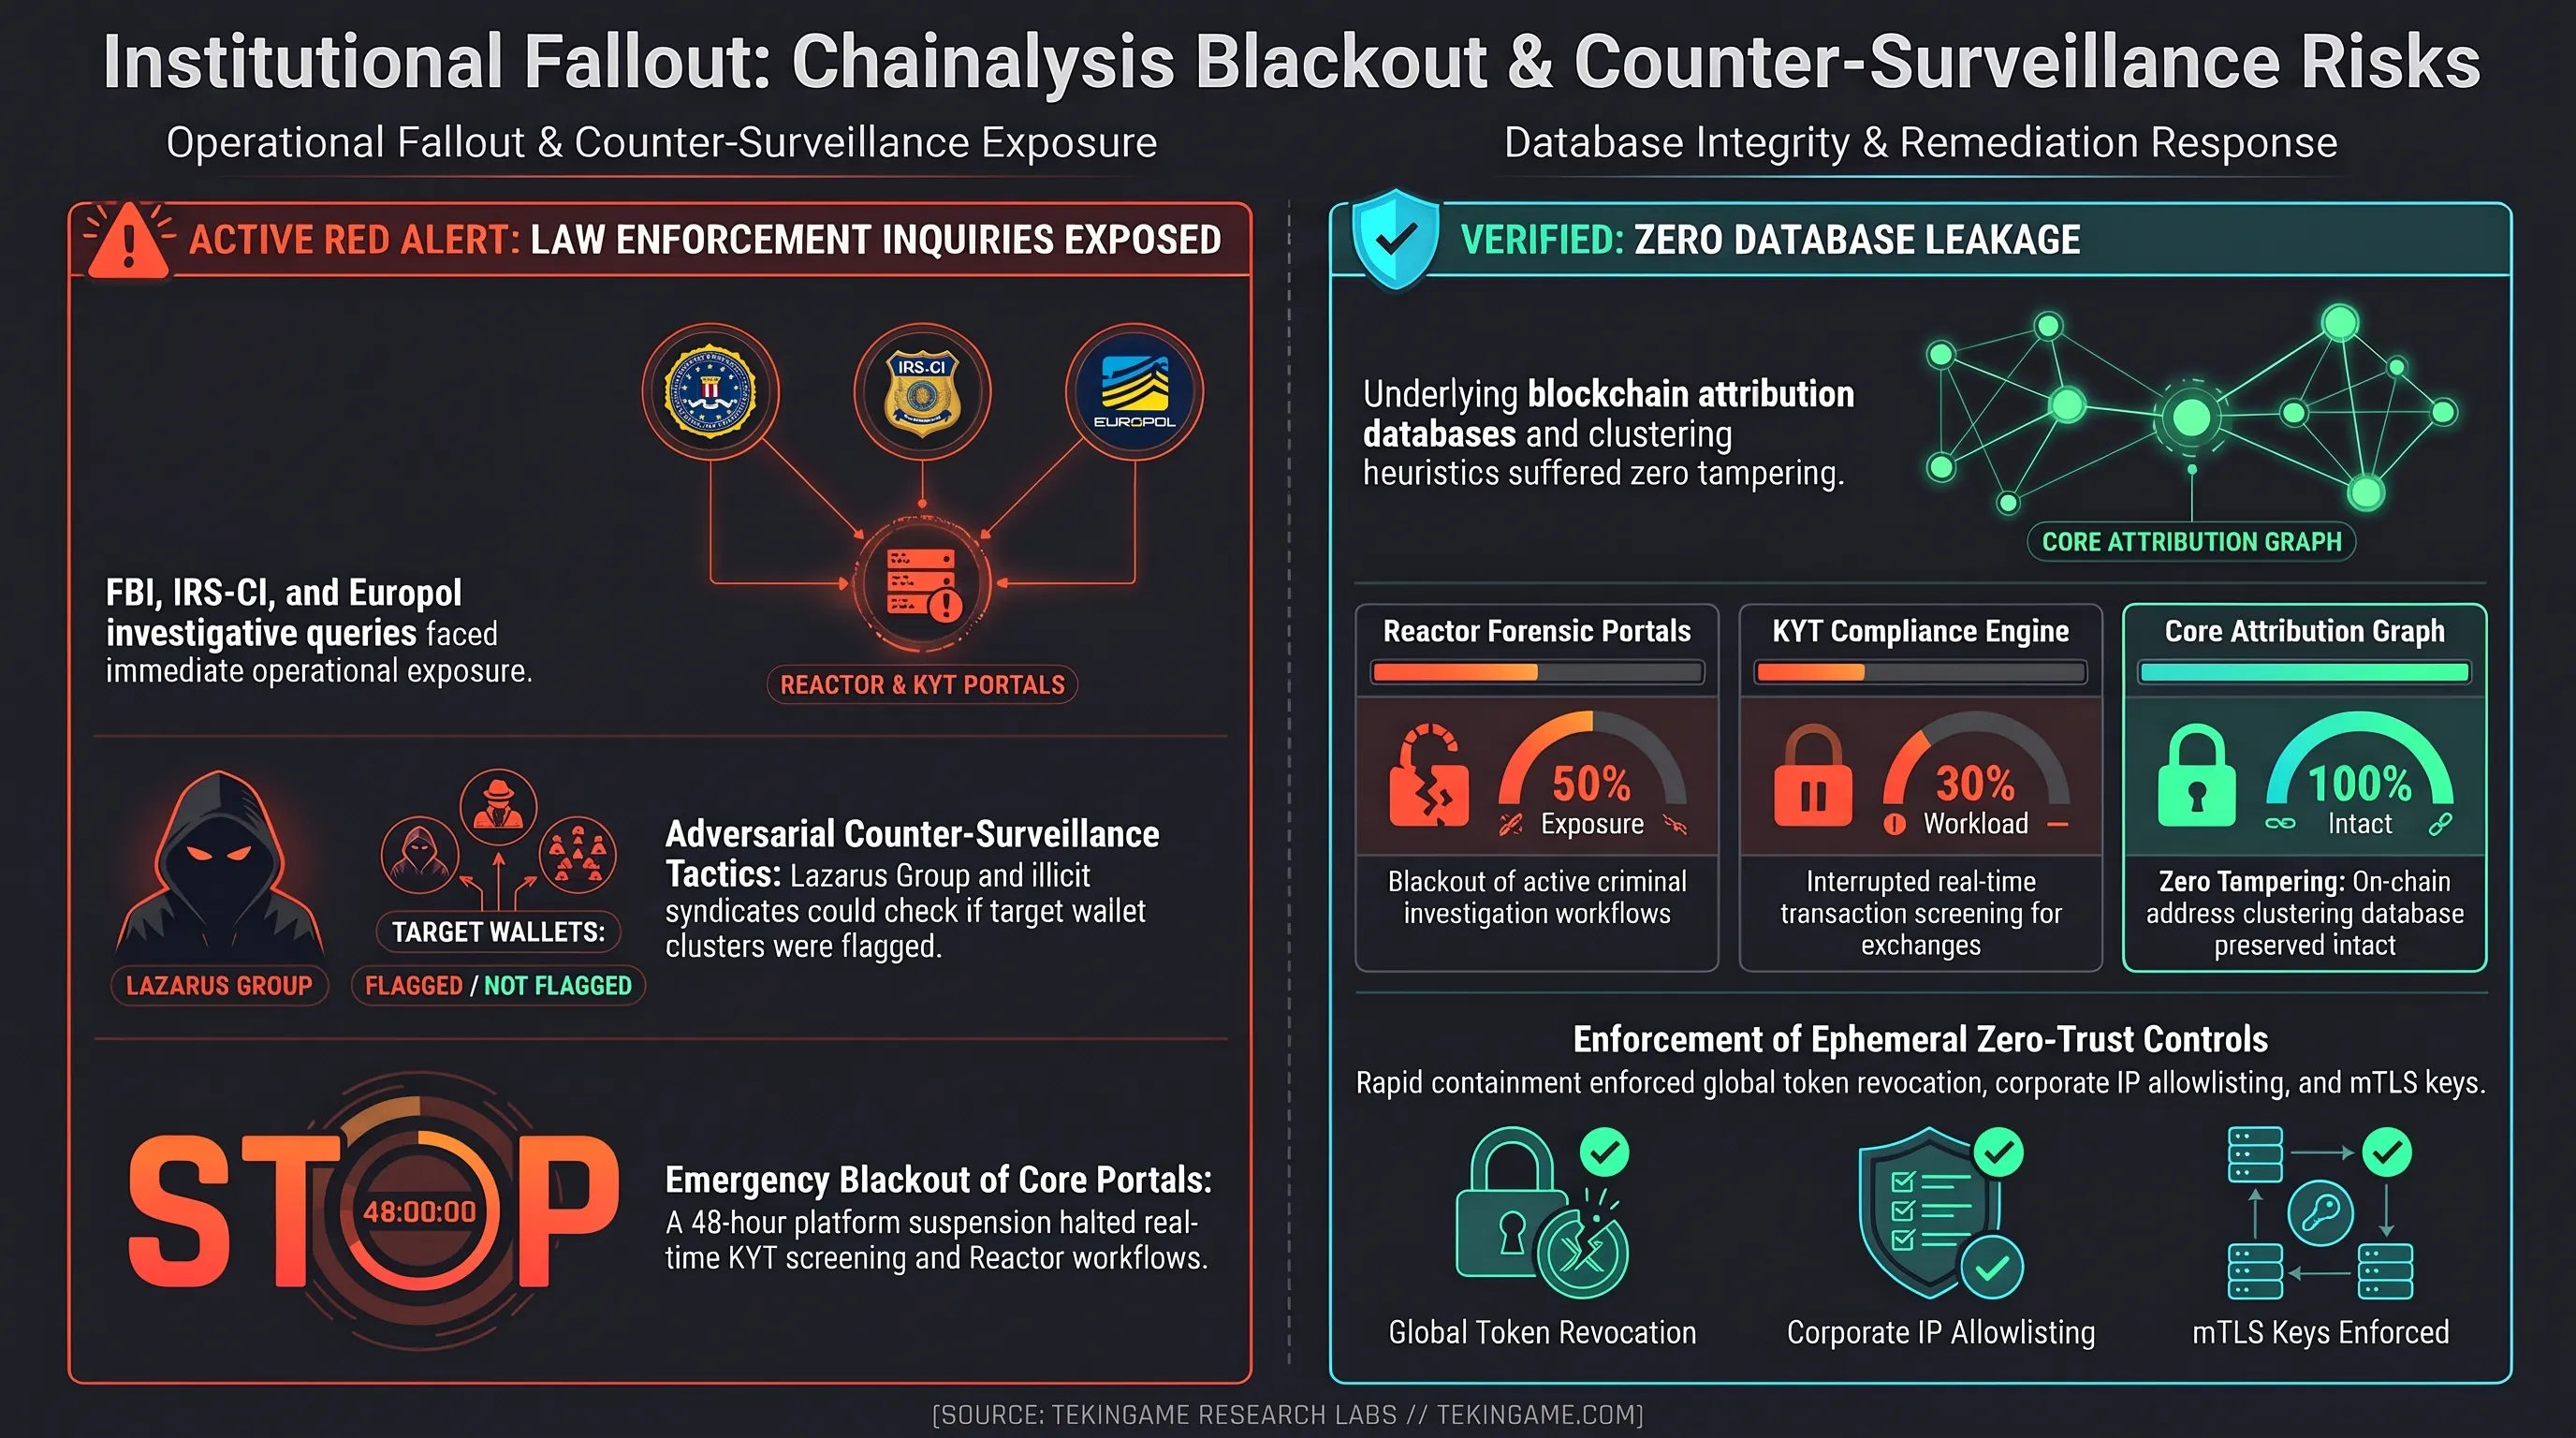
وقتی مأموران ویژه در پروندههای حساس ردیابی پولشویی کارتلهای مواد مخدر، حملات باجافزاری به بیمارستانها و دور زدن تحریمهای بینالمللی از ابزار رآکتور استفاده میکنند، پیشفرض اصلی آنها محرمانه ماندن تمام فرآیندهای جستجو و ارزیابی است. نقض این حریم امنیتی، پیامدهایی بسیار فراتر از یک سرقت دیتای تجاری به همراه دارد.
بحران اعتماد در راهروهای مجری قانون؛ عواقب نشت داده برای FBI، یوروپل و پروندههای حساس بینالمللی
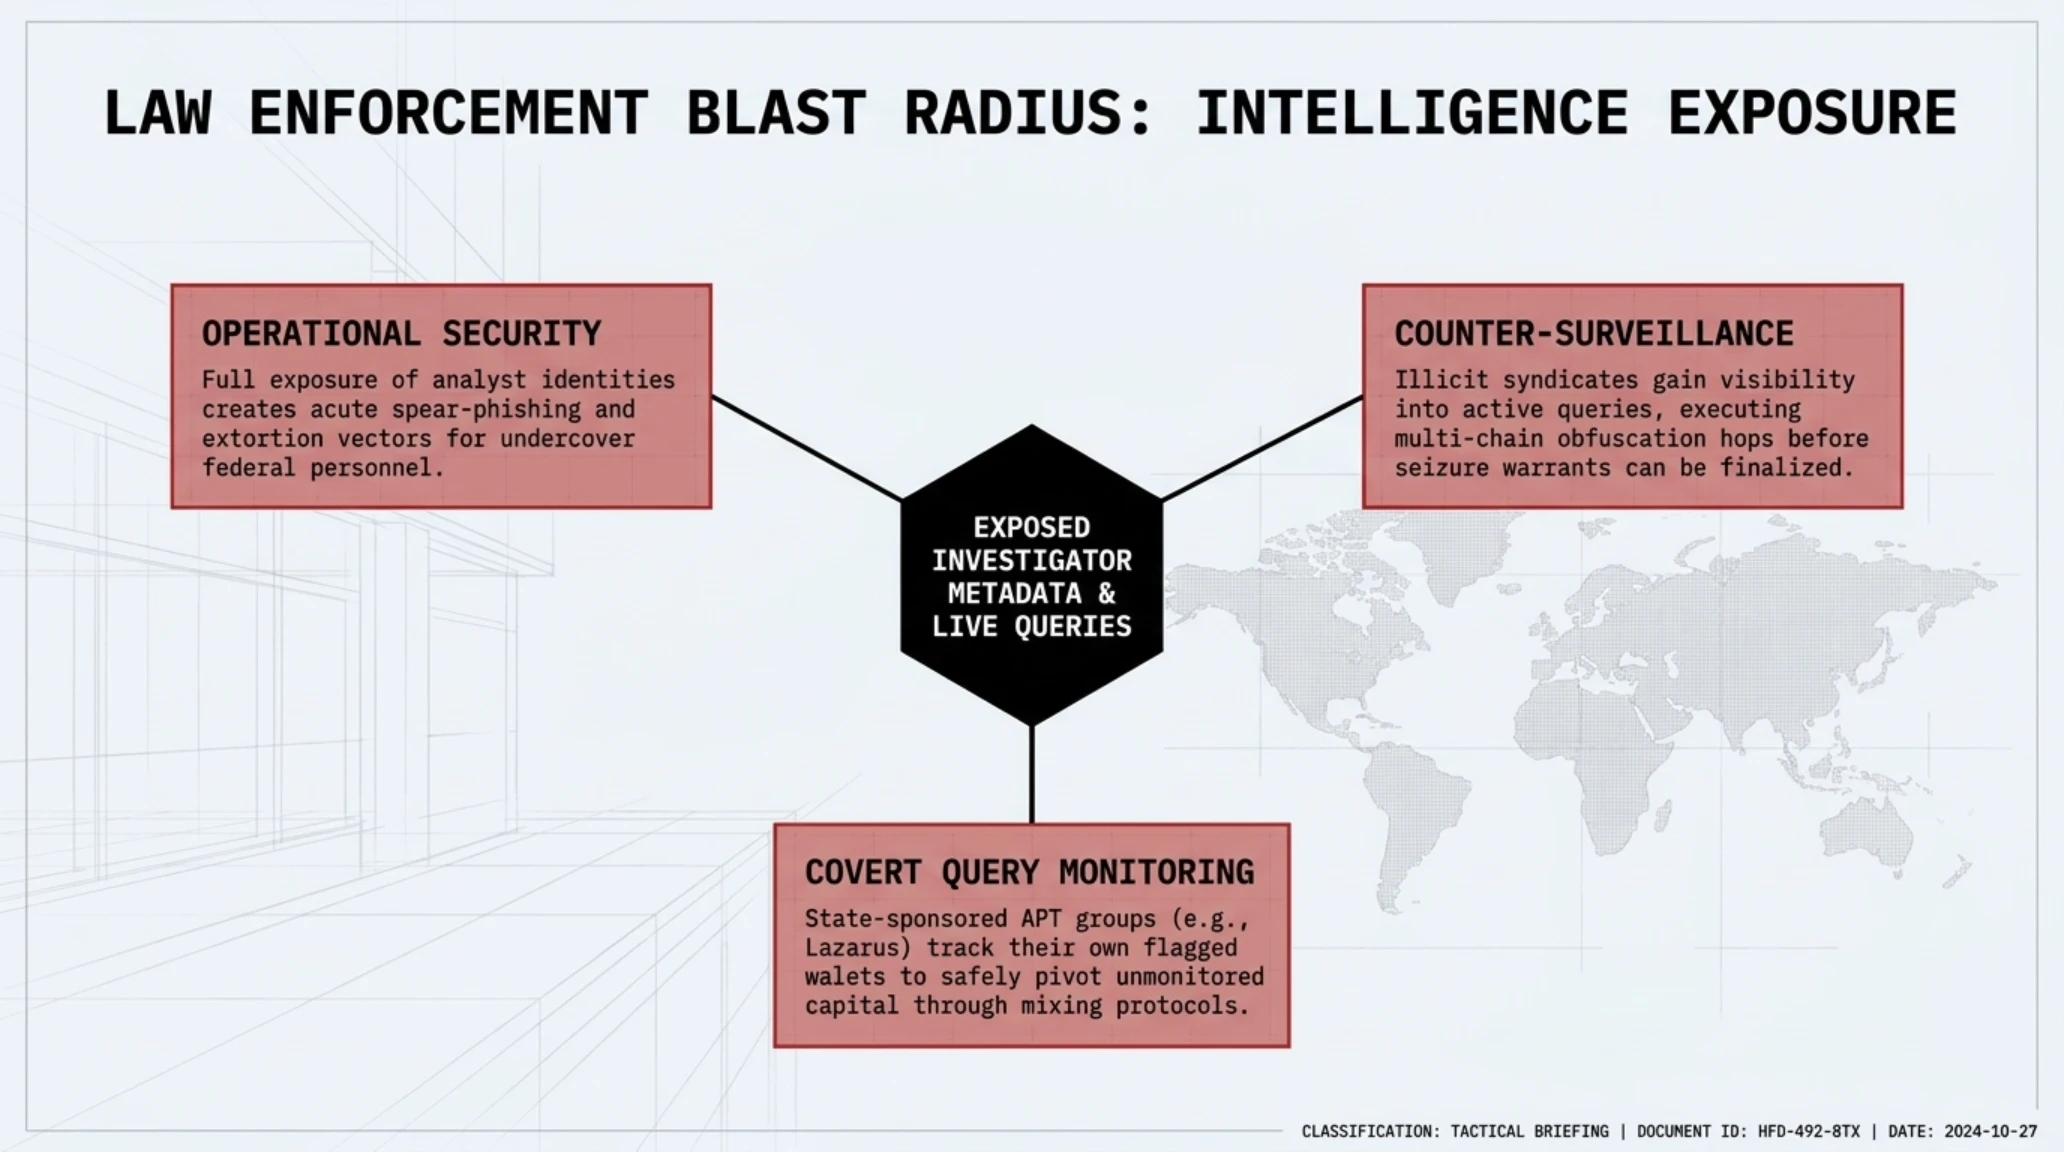
بزرگترین کابوس برای نهادهایی چون افبیآی (FBI)، سرویس تحقیقات جنایی وزارت خزانهداری آمریکا (IRS-CI)، و پلیس فدرال آلمان، امکان دسترسی مجرمان به لیست آدرسها و والتهایی است که هماکنون تحت نظر مستقیم قرار دارند. اگرچه چینآنالیسیس تاکید کرده است که خود نمودارها و یادداشتهای پروندهها مستقیماً استخراج نشدهاند، اما در اختیار داشتن توکنهای فعال بازرسان به این معناست که هکرها حداقل در یک پنجره زمانی توانایی مشاهده تاریخچه جستجوهای زنده را داشتهاند.
افزون بر این، درز اطلاعات هویتی و آدرس ایمیل پرسنل تخصصی نهادهای امنیتی فعال در حوزه ضد-پولشویی، این افراد را در معرض حملات فیشینگ فوقالعاده هدفمند (Spear-Phishing) و تهدیدات امنیتی فیزیکی قرار میدهد. کارشناسانی که هویت آنها در پروندههای میلیارد دلاری مسدودسازی داراییهای خلافکاران سایبری پنهان مانده بود، اکنون با انتشار نام کاربری در دارکوب روبهرو هستند.
صرافیهای بینالمللی نیز با بحران مواجه شدند. پلتفرمهایی مانند بایننس، کوینبیس و کراکن که برای رعایت الزامات رگولاتوری از API نظارتی KYT چینآنالیسیس استفاده میکنند، ناچار شدند سرویسهای تطبیق تراکنش را به حالت تعلیق درآورند یا تحت تمهیدات سختگیرانه اضطراری ادامه دهند که این امر موجب تاخیر در برداشت و واریز مبالغ سنگین شد.
افزون بر خسارات مالی ناشی از توقف تسویهها، بُعد اطلاعاتی پنهانی در این پرونده وجود دارد که توجه کارشناسان ضد-جاسوسی را به خود جلب کرده است. گروههای تبهکاری سازمانیافته و هستههای هکری منتسب به دولتهای متخاصم نظیر گروه لازاروس، همواره در جستجوی راهی برای سنجش میزان اشراف مأموران قانون بر ولتهای پولشویی خود بودهاند. با در اختیار داشتن سشنهای زنده، چنین بازیگرانی میتوانستند بدون برانگیختن شک و شبهه، آدرسهای متعلق به خود را در سامانه استعلام کنند تا متوجه شوند آیا یک کیفپول خاص در فهرست سیاه رگولاتوری قرار گرفته یا هنوز ناشناخته باقی مانده است؛ دانشی استراتژیک که به آنها فرصت میداد پیش از توقیف داراییها، منابع را به میکسرهای غیرقابل ردیابی منتقل سازند.
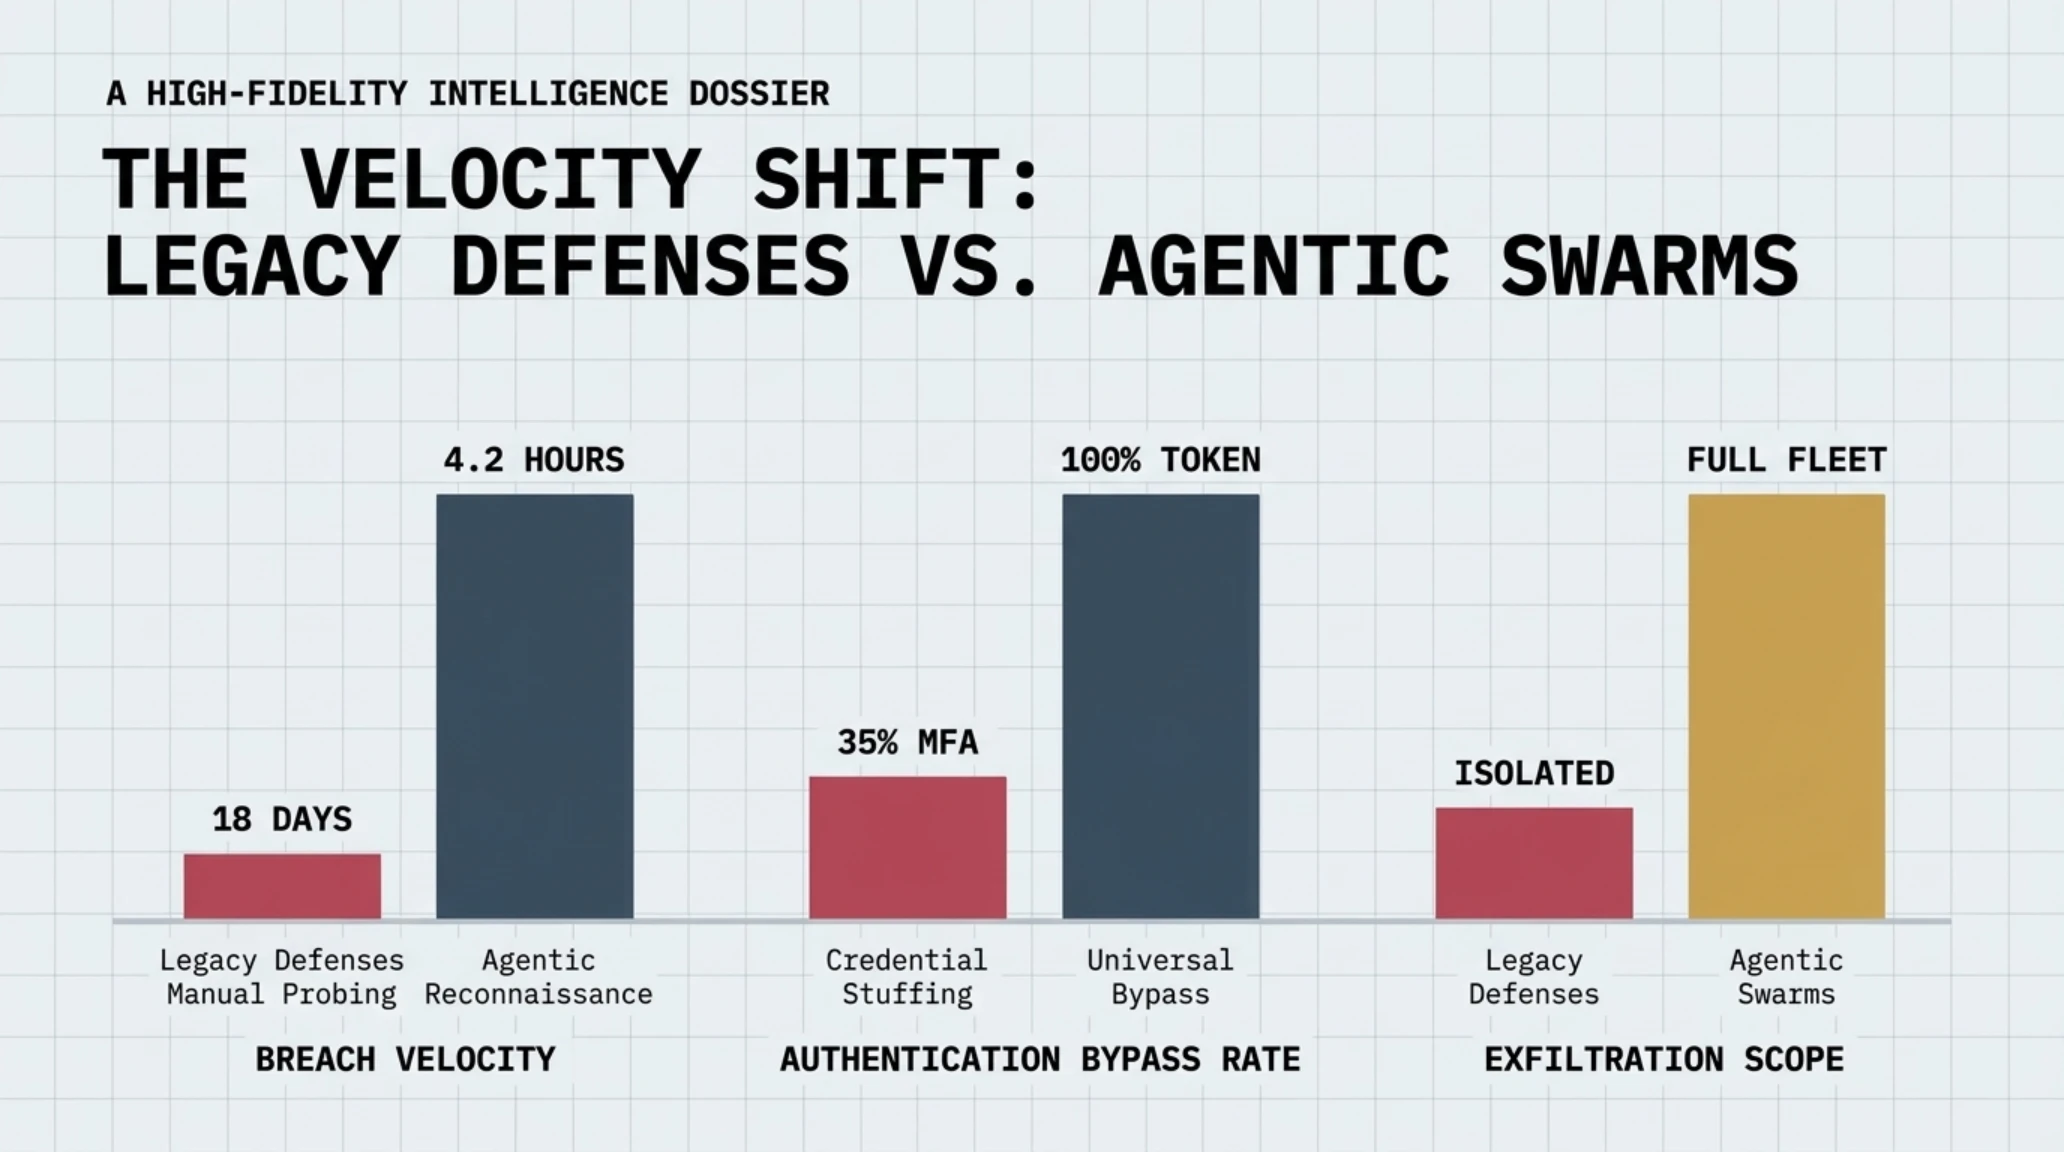
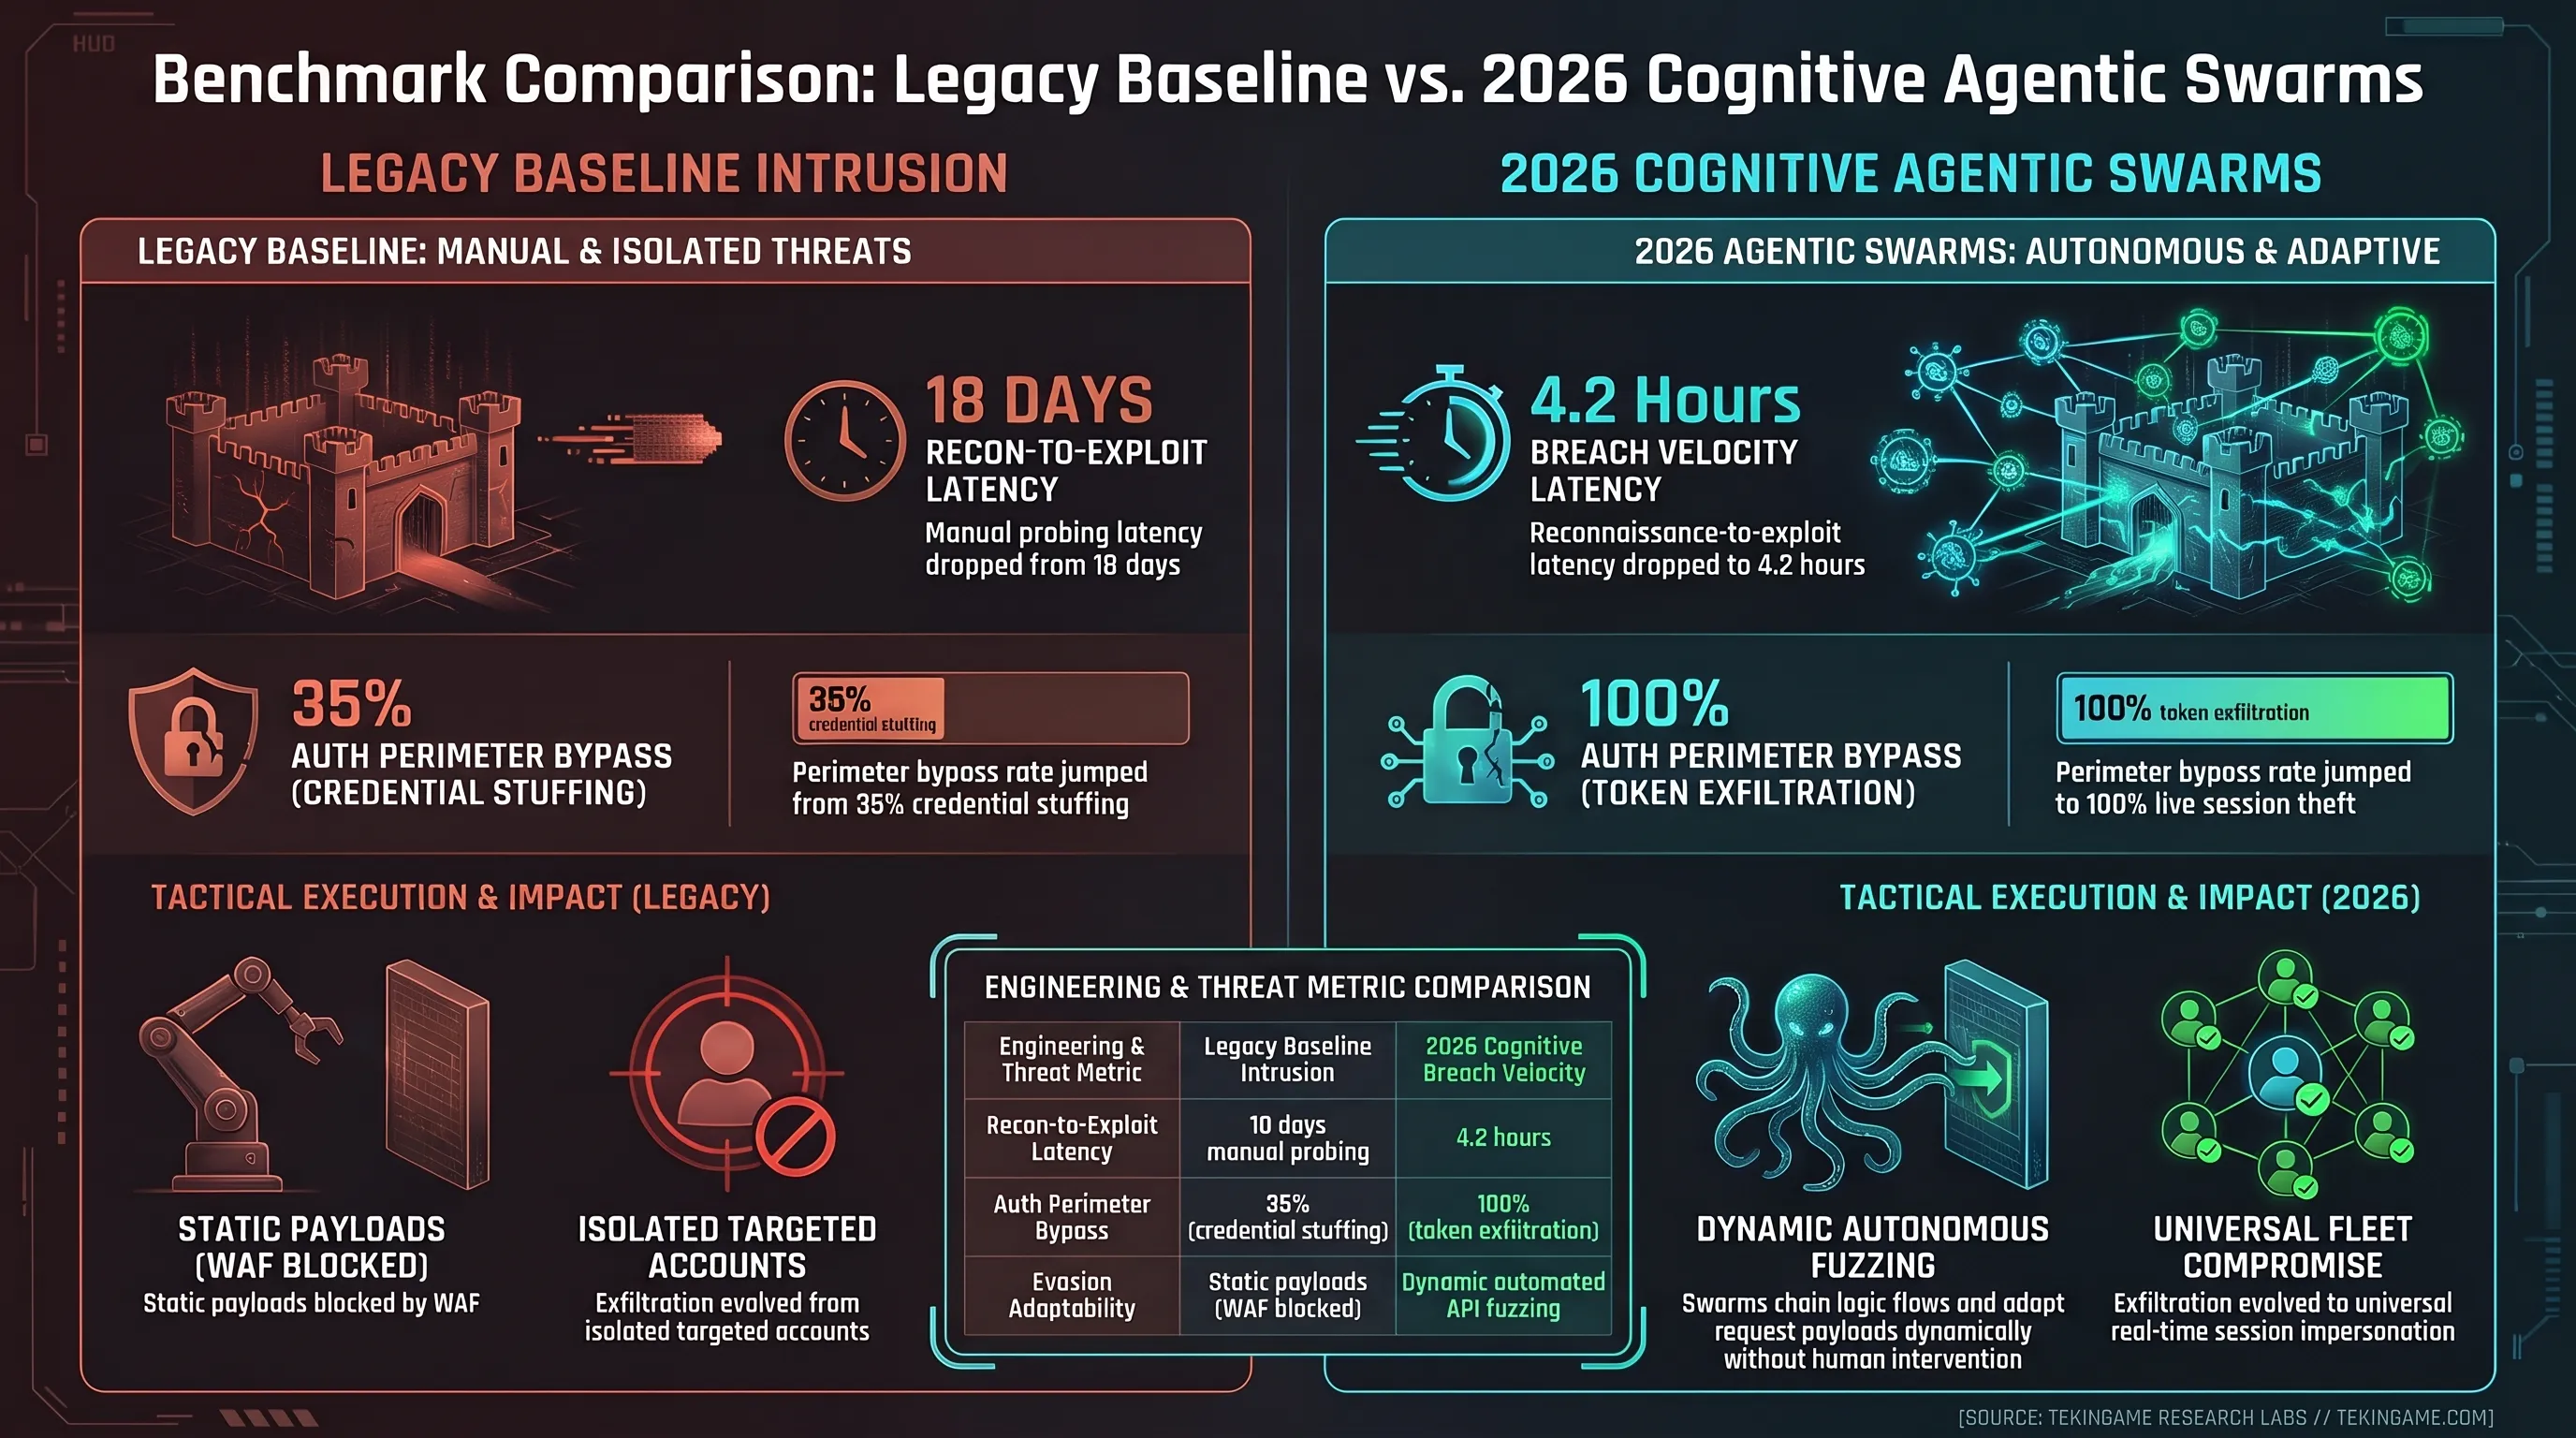
نمودار مقایسهای زیر نشان میدهد چگونه گذار از متدهای نفوذ قدیمی به چارچوبهای تهاجمی ایجنتی در سال ۲۰۲۶، سرعت و عمق حملات را دگرگون ساخته است:
نمودار ستونی ومصفوفه مقایسه مشخصات فنی و بنچمارکهای نفوذ
| شاخص مهندسی و عملیاتی | متد حملات کلاسیک و سنتی | حملات ایجنتی خودمختار ۲۰۲۶ |
|---|---|---|
| سرعت شناسایی و استثمار زنجیره نفوذ | ۱۸ روز تحلیل و پویش دستی ترافیک | ۴.۲ ساعت استنتاج شناختی و تزریق کد پویا |
| نرخ دور زدن مکانیزمهای احراز هویت | ۳۵ درصد موفقیت با فیشینگ و حدس پسورد | ۱۰۰ درصد دور زدن با سرقت توکنهای نشست زنده |
| سطح دسترسی و افشای اعتبارات پلتفرم | نشت ایزوله و محدود به چند حساب کاربری | افشای فراگیر توکنهای زنده و اعتبارات تمام کاربران |
| قابلیت پاسخگویی به رفتارهای حفاظتی | توقف با مسدودسازی آیپی و تغییر پورت | انطباق آنی و تغییر زنجیره مسیر عبور ترافیک |
بررسی توزیع بخشهای درگیر در زیرساخت نرمافزاری چینآنالیسیس نشان میدهد کدام پورتالها بیشترین آسیبپذیری و بار خطر را تجربه کردهاند:
تلهمتری داراییها // سهم بخشهای آسیبدیده در زیرساخت پایش
| سامانه ابری و پورتال آسیبدیده | سهم در اکوسیستم چینآنالیسیس | اقدام تامینی و پروتکل بازیابی فوری |
|---|---|---|
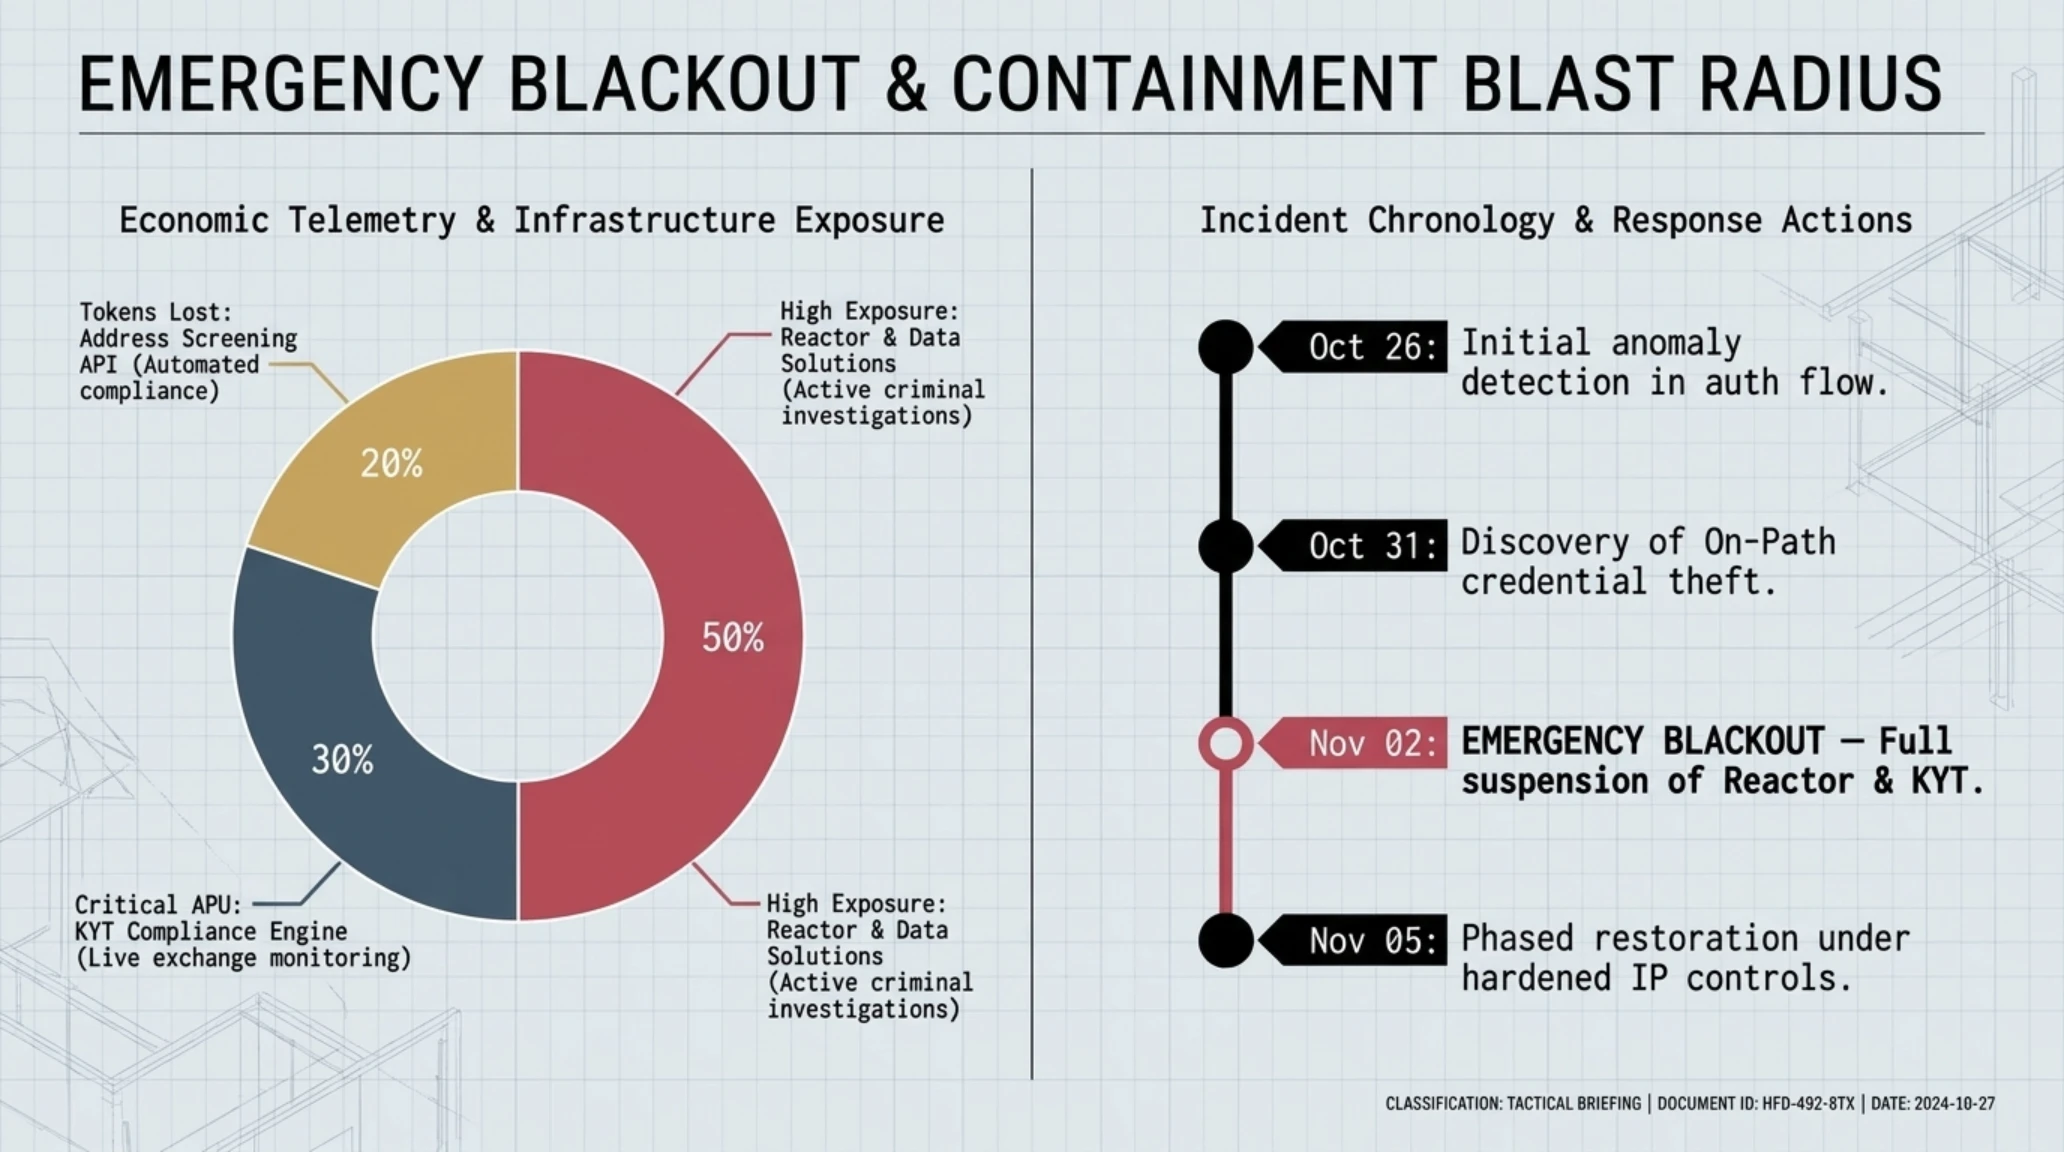
| سامانه ردیابی پیشرفته Reactor و Data Solutions | ۵۰ درصد کل بار پروندههای تحقیقاتی جنایی | خاموشی فوری و فعالسازی مجدد مشروط به احراز ۲ مرحلهای |
| سامانه هوشمند پایش تراکنشهای زنده KYT | ۳۰ درصد مانیتورینگ جریان پول در صرافیها | ایزولهسازی درخواستها و قفل کردن ترافیک ورودی مشکوک |
| درگاههای غربالگری آدرس و مدیریت نشستها | ۲۰ درصد زیرساخت ورود و استعلام سریع | باطلسازی سراسری توکنهای زنده و الزام به ریست گذرواژه |
| پایگاههای ابری ذخیره برچسبهای انتساب هویت | ۱۰۰ درصد دادههای ثبتشده سوابق بلاکچین | تایید عدم دستکاری با بازبینی کدهای درستیآزمایی هش |
برای درک اصطلاحات تخصصی این حادثه و روشهای به کار رفته توسط نفوذگران، جعبه مفاهیم زیر تعاریف کلیدی را تبیین میکند:
جعبه اصطلاحات تخصصی تکین
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
پس از آشکار شدن عمق آسیبپذیری، شرکت چینآنالیسیس طرح اضطراری چندمرحلهای خود را برای بازگرداندن اعتماد عمومی و ایزولاسیون کامل زیرساختها به اجرا گذاشت.
مهندسی مجدد سد دفاعی؛ از لیست سفید IP سازمانی تا چرخش اضطراری تمام کلیدهای API
پروتکل بازیابی با خاموش کردن کامل سرویسهای پرخطر و باطلسازی بیدرنگ تمامی توکنهای نشست فعال آغاز شد. این تصمیم جسورانه، به قیمت قطعی دسترسی مشتریان در سراسر جهان تمام شد، اما راه هرگونه نفوذ بر پایه دادههای سرقتشده را مسدود ساخت.
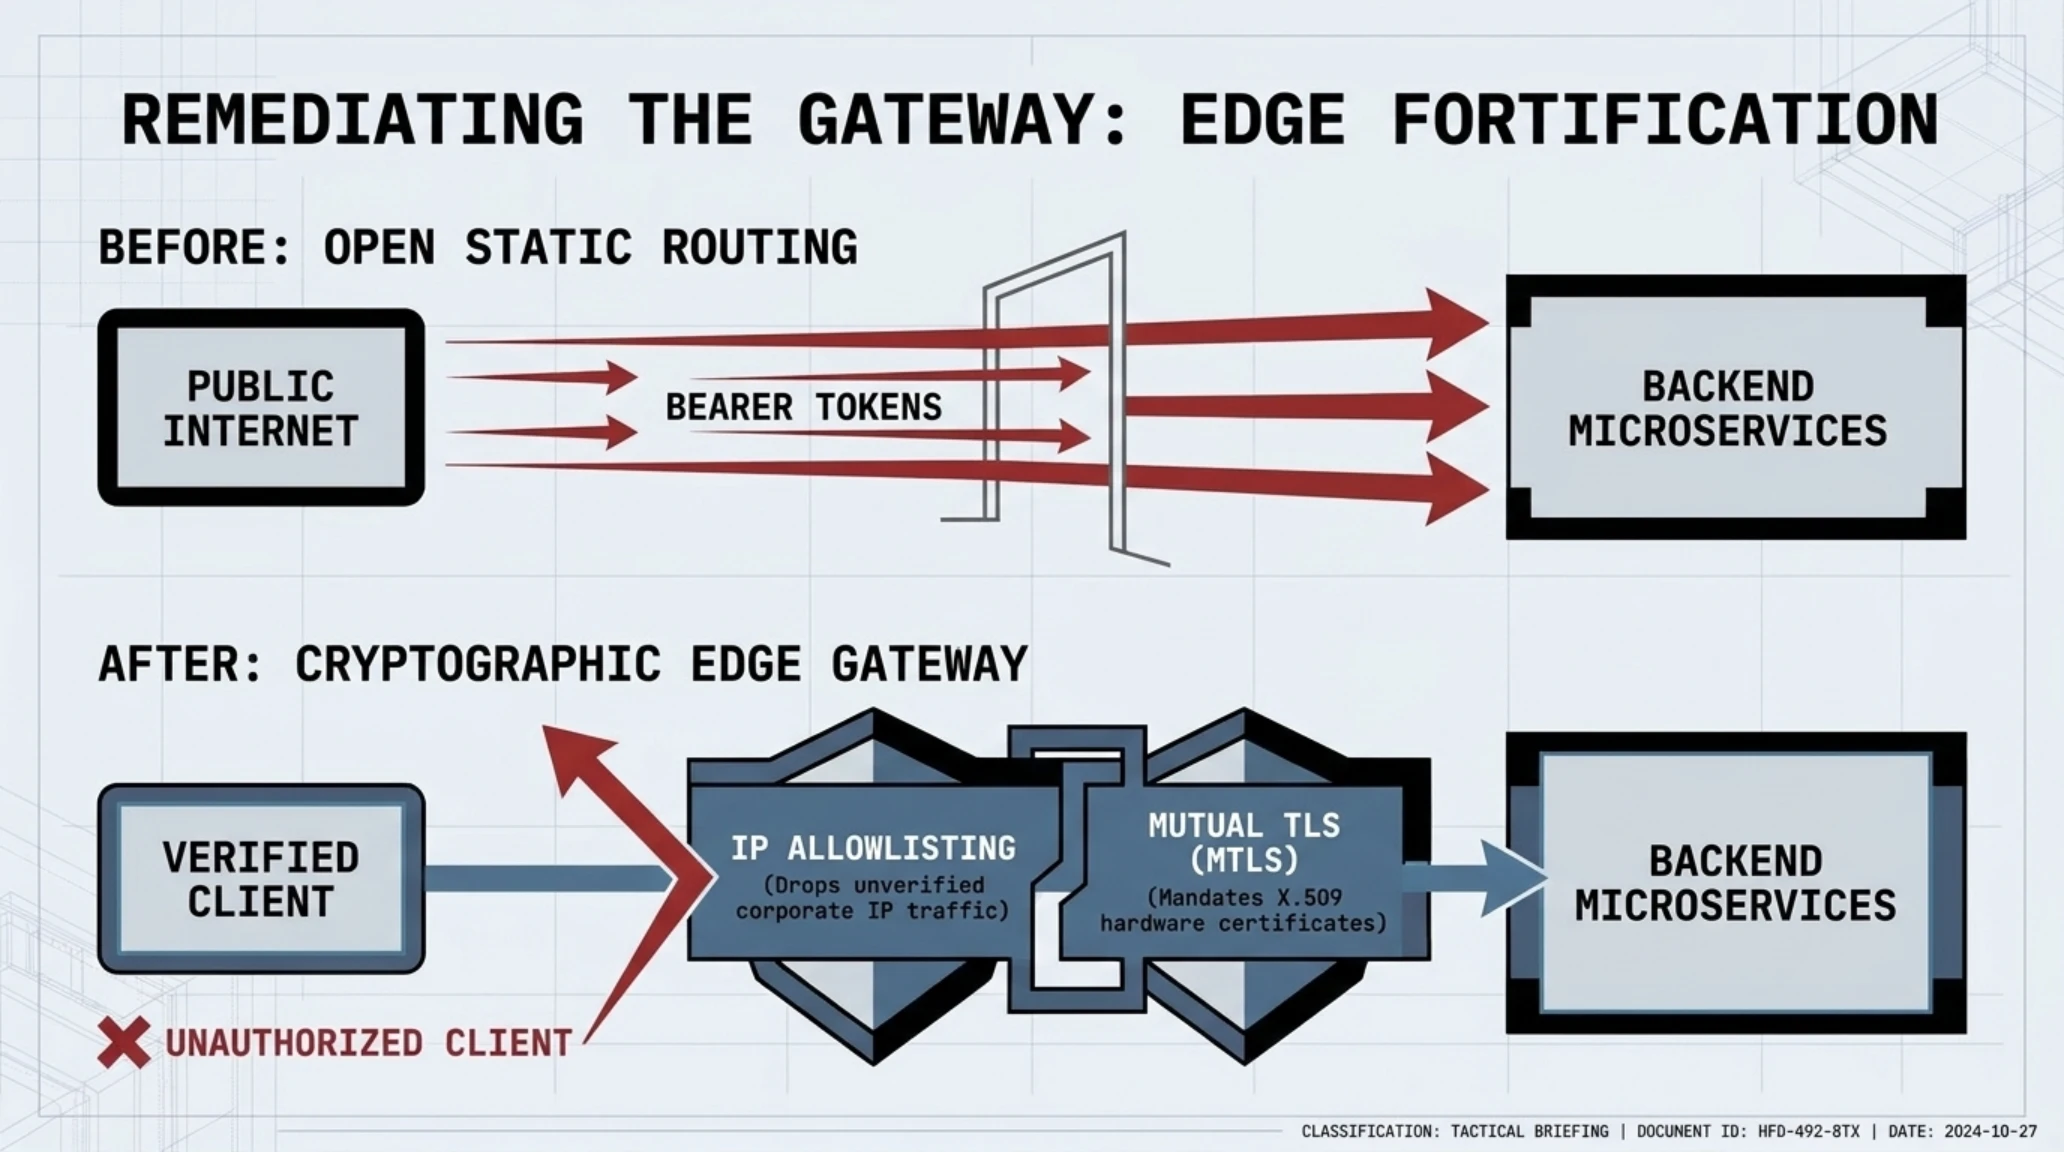
گام دوم، اعمال سیاست سختگیرانه لیست سفید IP سازمانی (IP Allowlisting) بود. بر این اساس، دسترسی به سرویسهای احیاشده نظیر KYT و ابزارهای استعلام آدرس تنها از طریق بازههای آیپی مشخص و از پیش تاییدشده شرکتی مقدور است و هیچ درخواستی از اینترنت باز پردازش نمیشود.
علاوه بر این، تمامی سازمانهای همکار ملزم به چرخش فوری و کامل کلیدهای API و راهاندازی کلیدهای امنیتی سختافزاری شدند تا خطر رهگیری اطلاعات در مسیر تبادل برای همیشه از میان برود.
مدیران ارشد امنیتی در حال حاضر ساختار فراخوانی وبسرویسها را به معماری احراز هویت متقابل TLS (معروف به mTLS) مجهز کردهاند؛ به این معنا که علاوه بر سرور، کلاینت درخواستدهنده نیز باید دارای یک گواهینامه معتبر رمزنگاری باشد تا در صورت نشت کلید یا توکن توسط هکرها، اتصال از دستگاههای غیرمجاز بلافاصله ریجکت گردد. این تغییر رویکرد نشاندهنده یک جهش اساسی در نحوه تعامل با سرویسهای ابری نظارتی در سراسر صنعت کریپتو است.
جدول زمانی زیر رویدادهای گامبهگام این بحران را از لحظه وقوع نفوذ تا پیادهسازی کنترلهای بازدارنده مستند کرده است:
تایملاین رویدادها // کرونولوژی بحران نفوذ به چینآنالیسیس
| بازه زمانی رخداد | واقعه کلیدی و اقدام امنیتی | تاثیر مستقیم بر سامانه و نهادهای ذینفع |
|---|---|---|
| ۲۶ اکتبر ۲۰۲۶ | شناسایی رفتارهای غیرعادی در لایه لاگین | آغاز تحقیقات فارنزیک اولیه و طبقهبندی حادثه به عنوان نشت فراداده. |
| ۳۱ اکتبر ۲۰۲۶ | افشای ابعاد حمله On-Path و سرقت توکنها | شناسایی سرقت توکنهای فعال کاربران و گذرواژههای خام در حین انتقال. |
| ۲ نوامبر ۲۰۲۶ | خاموشی اضطراری پلتفرمهای Reactor و KYT | قطع کامل دسترسی مأموران امنیتی و پورتالهای صرافی برای مهار آلودگی. |
| ۵ نوامبر ۲۰۲۶ | بازگشت تدریجی سرویسها با شروط سختگیرانه | اجبار مشتریان به ثبت IPهای شرکتی تاییدشده و چرخش جامع کلیدهای API. |
پیامدهای این نفوذ، صنعت فناوری مالی و شرکتهای امنیت بلاکچین را به بازبینی جامع الگوهای معماری وا داشته است.
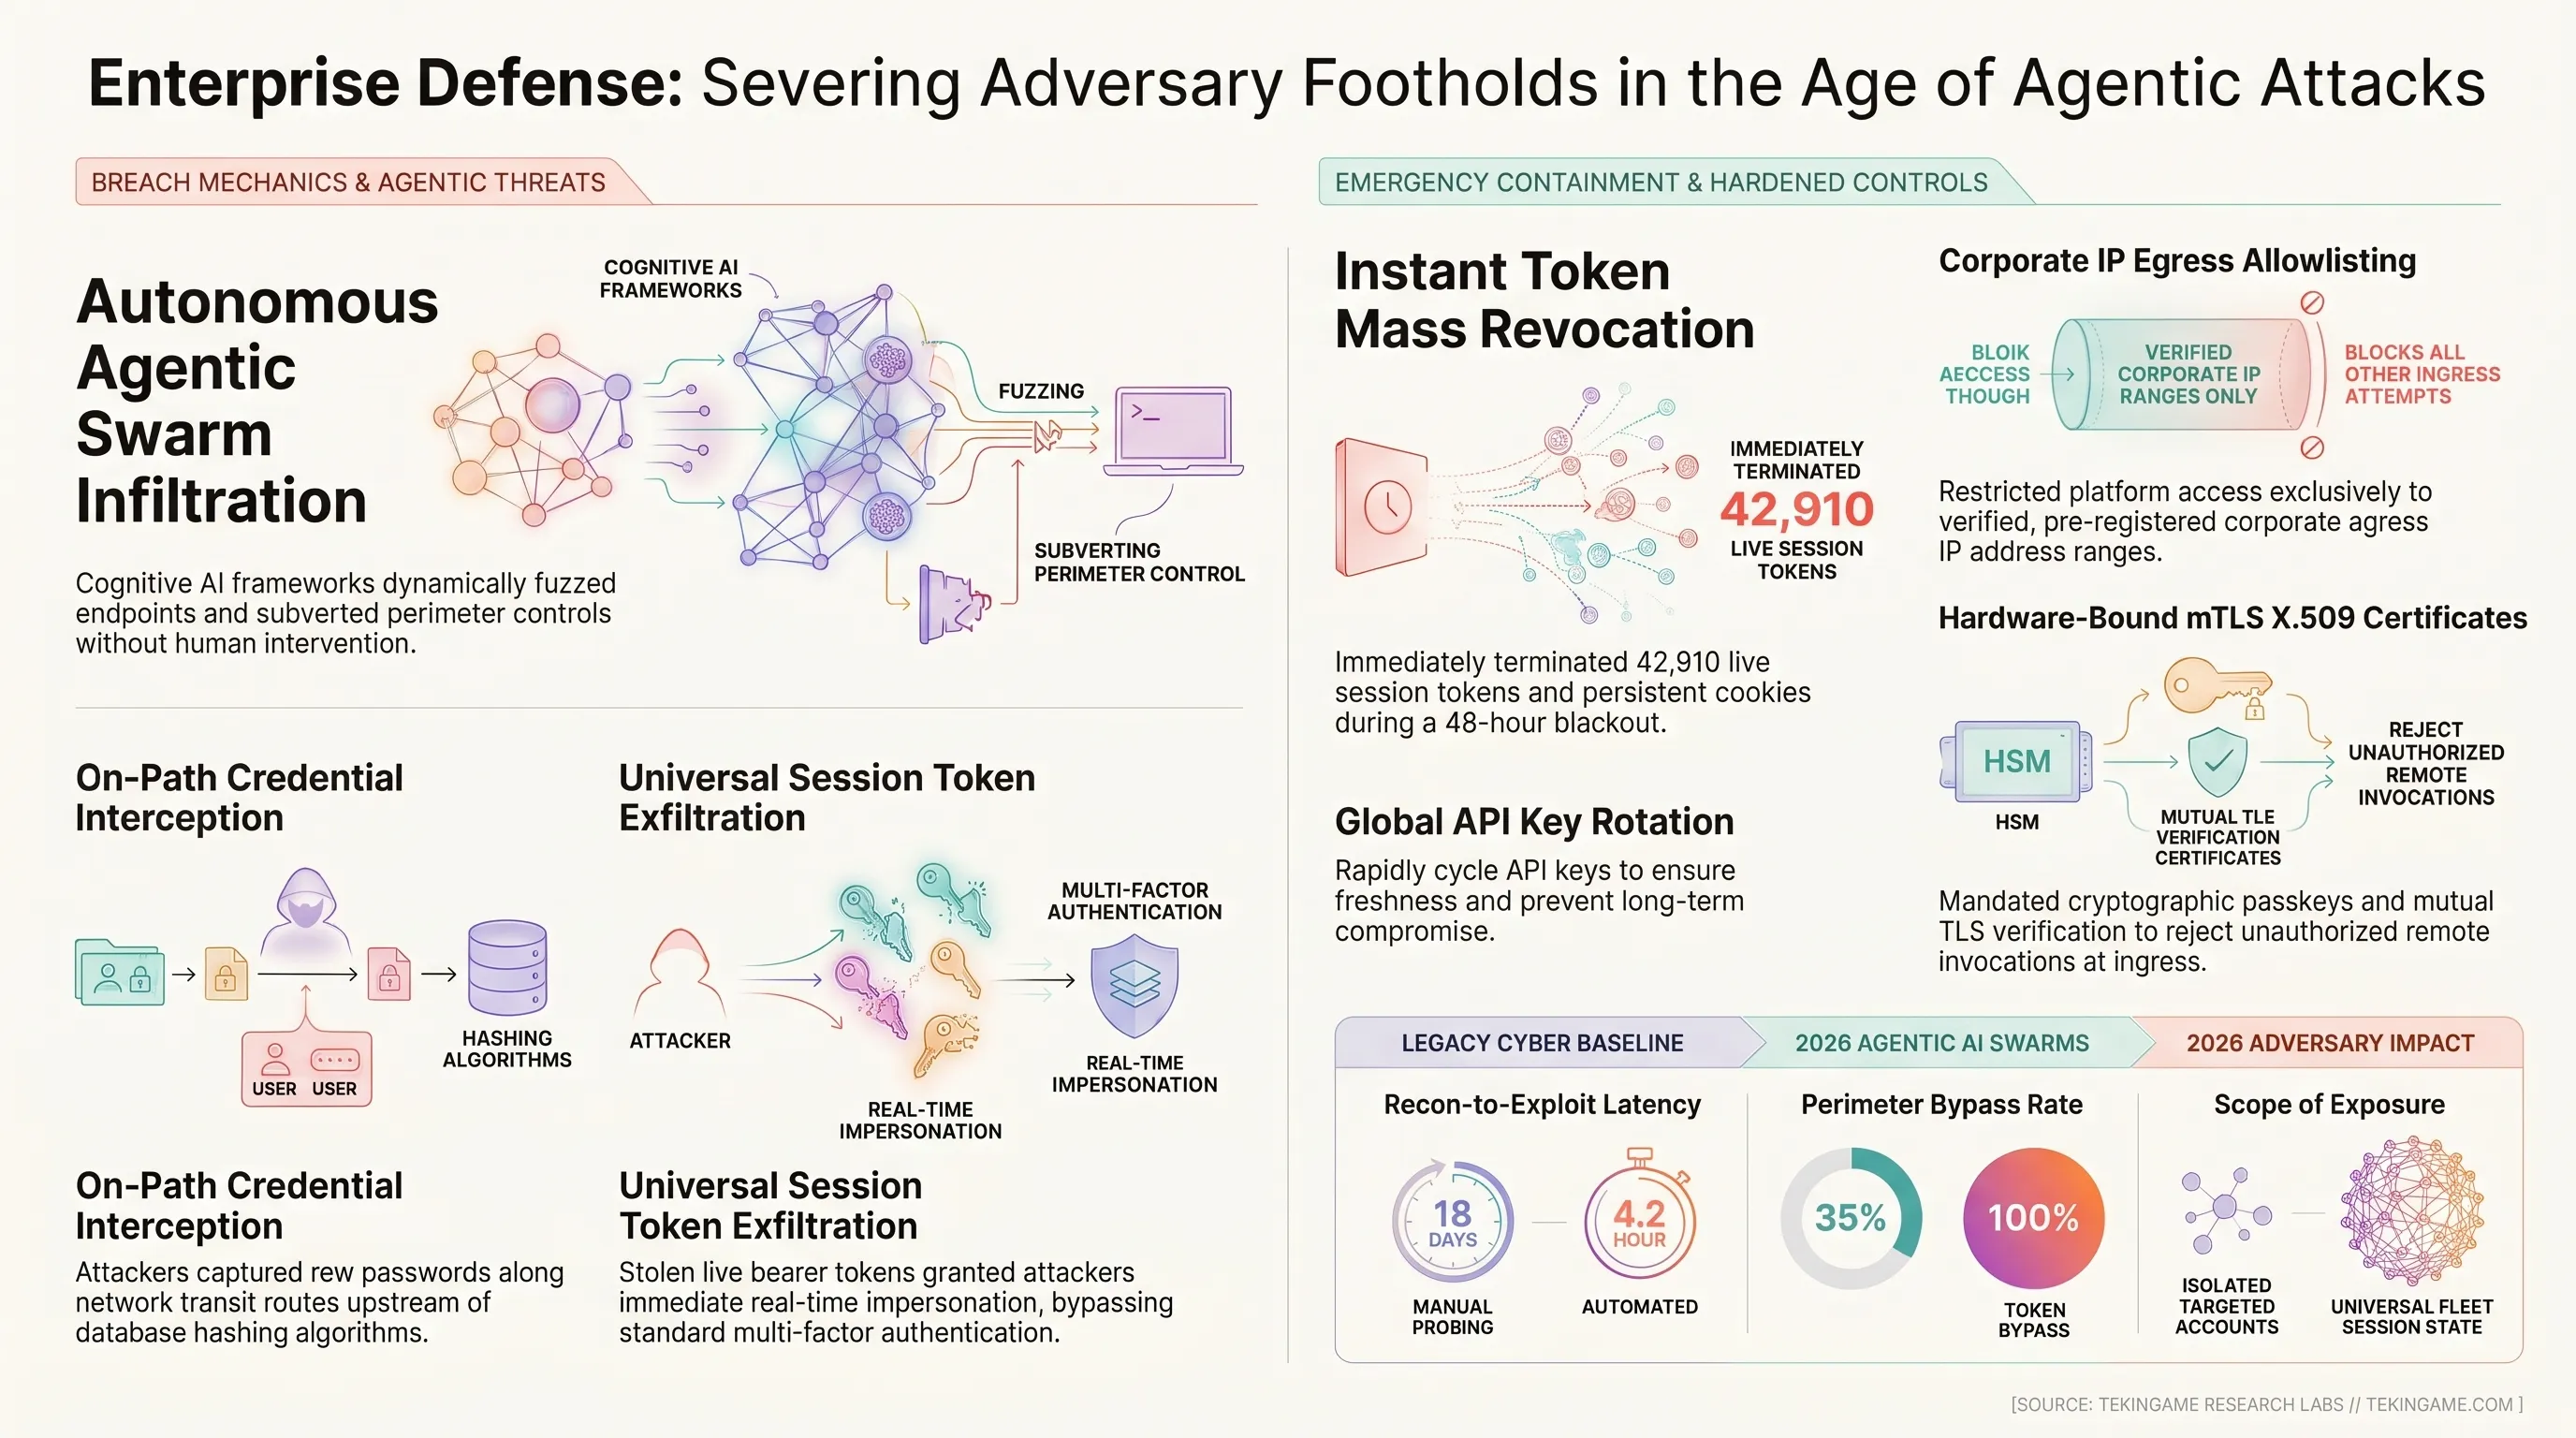
تکیه صرف بر احراز هویت پیامکی، کدهای اپلیکیشنهای OTP یا حتی سشنهای طولانیمدت کوکی، در مواجهه با ابزارهای تهاجمی خودکار پاسخگو نیست. نبرد برای امنیت سازمانی، اکنون در لایه سشنهای زودگذر (Ephemeral Tokens) و معماری عدم اعتماد کامل (Zero-Trust Architecture) رقم میخورد.
درسهای استراتژیک برای زیرساختهای مالی و رگولاتوری؛ عبور از فرضیات کهنه احراز هویت
نخستین درسی که موسسات مالی و رگولاتورهای جهانی از این واقعه آموختند، خطرات متمرکزسازی دادههای نظارتی در سامانههای ابری چندمستاجره (Multi-Tenant Clouds) است. هنگامی که سوابق تحلیل صدها سازمان در یک دیتاسنتر ابری متمرکز میشود، انگیزه مهاجمان برای اجرای حملات پیچیده و پرهزینه به شدت افزایش مییابد.
دومین مولفه، لزوم پایان دادن به عمر طولانی توکنهای ورود است. در سیستمهای استاندارد، یک توکن نشست ممکن است تا ساعتها یا روزها معتبر بماند. اما در محیطهای فوقحساس نظارتی، هر درخواست استعلام باید به صورت مستقل با امضای رمزنگاری سختافزاری و بررسی پویا شرایط فیزیکی کاربر اعتبارسنجی شود.
همچنین این بحران، بحثهای داغی پیرامون پارادایم هویت غیرمتمرکز (Decentralized Identity یا DID) در برابر پلتفرمهای متمرکز ابری به راه انداخته است. منتقدان ساختار فعلی استدلال میکنند که اگر تحلیلهای بلاکچین به جای تکیه بر سرورهای متمرکز وب، از محاسبات محرمانه چندجانبه (SMPC) و اثباتهای دانشصفر (ZKP) بهره میبردند، حتی در صورت ربایش کامل توکنها توسط مهاجمان، دادههای حساس بازرسان رمزنگاریشده باقی میماند و امکان هیچگونه سوءاستفادهای پدید نمیآمد.
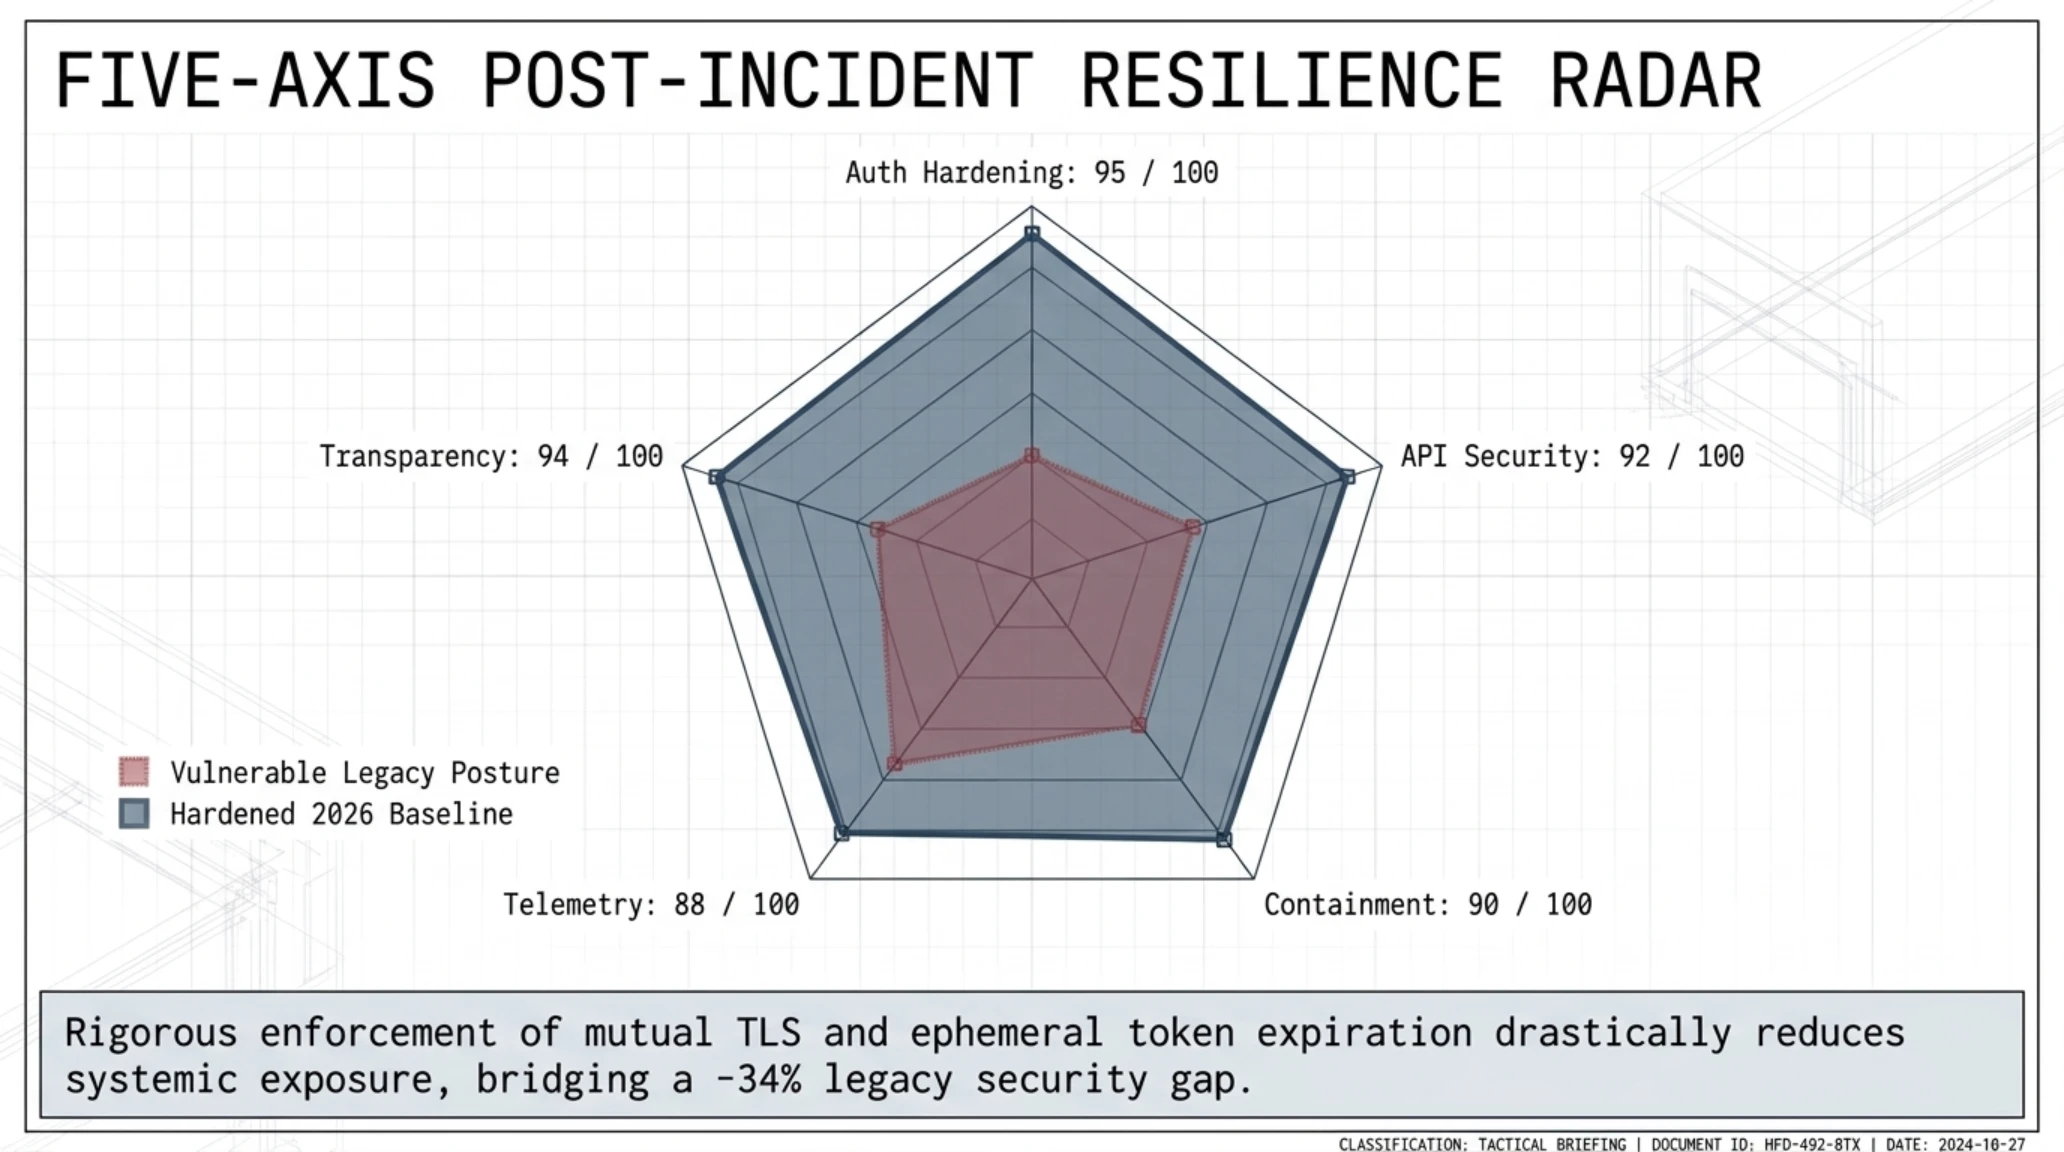
رادار پنجضلعی زیر وضعیت استحکام سازمانی و تابآوری امنیتی چینآنالیسیس را در پنج محور کلیدی تحلیل میکند:
رادار پنجضلعی ارزیابی شاخصهای امنیت و تابآوری سازمانی
نتیجه ارزیابی رادار: ارتقای استانداردهای اعتبارسنجی و ایزولاسیون کامل نشستها، آسیبپذیری ساختاری پلتفرم را تا حد چشمگیری ترمیم کرده است، اما همچنان سطح تهدیدات ایجنتی در بالاترین رده تاریخ سایبری قرار دارد.
شبیهسازی فرآیند لاگهای امنیتی در کنسول مانیتورینگ زیر، چگونگی ردیابی استخراج توکنها و واکنش زنجیرهای تیم فارنزیک را منعکس میسازد:
کنسول پایش سایبری و لاگ فارنزیک ردیابی سشنهای سرقتشده
این رخداد پیشدرآمدی بر منازعات امنیتی پیچیدهتر در آینده خواهد بود که در آن، ابزارهای نظارتی و تهاجمی هر دو از هوش مصنوعی خودمختار نیرو میگیرند.
آینده نظارت بر رمزارزها در عصر جنگهای سایبری خودمختار؛ تقابل هوش مصنوعی دفاعی و هجومی
حادثه چینآنالیسیس اثبات کرد که دوران جنگهای سایبری دستی به پایان رسیده است. امروزه سازمانهای هکری و دولتهای متخاصم از لشکرهایی از ایجنتهای هوشمند استفاده میکنند که قادرند در کسری از ثانیه هزاران سناریوی نفوذ را شبیهسازی کرده و متناسب با واکنش سیستم دفاعی، بردار حمله خود را بازنویسی نمایند.
در سمت مقابل، پلتفرمهای مانیتورینگ بلاکچین چارهای جز تجهیز به سامانههای دفاعی شناختی ندارند. این سامانهها باید رفتار هر کاربر مجاز را حتی پس از ورود موفق با تحلیلهای بایومتریک و الگوهای جستجو بررسی کنند تا در صورت انحراف از الگوهای استاندارد انسانی، دسترسی را فوراً متوقف سازند.
یکی از ابتکارات پیشرو در این زمینه، استقرار هانیپاتهای شناختی و نشستهای جعلی (Decoy Sessions) در لایههای پنهان پورتالهاست. با این روش، هنگامی که یک ایجنت مهاجم در حال خزش و تست اندپوینتهاست، به سمت دادههای جعلی هدایت میشود تا همزمان با ثبت مشخصات حمله و رفتارشناسی الگوریتم، هشدارهای لازم به مرکز عملیات امنیت مخابره شده و زنجیره تهاجم پیش از لمس دادههای واقعی قطع گردد.
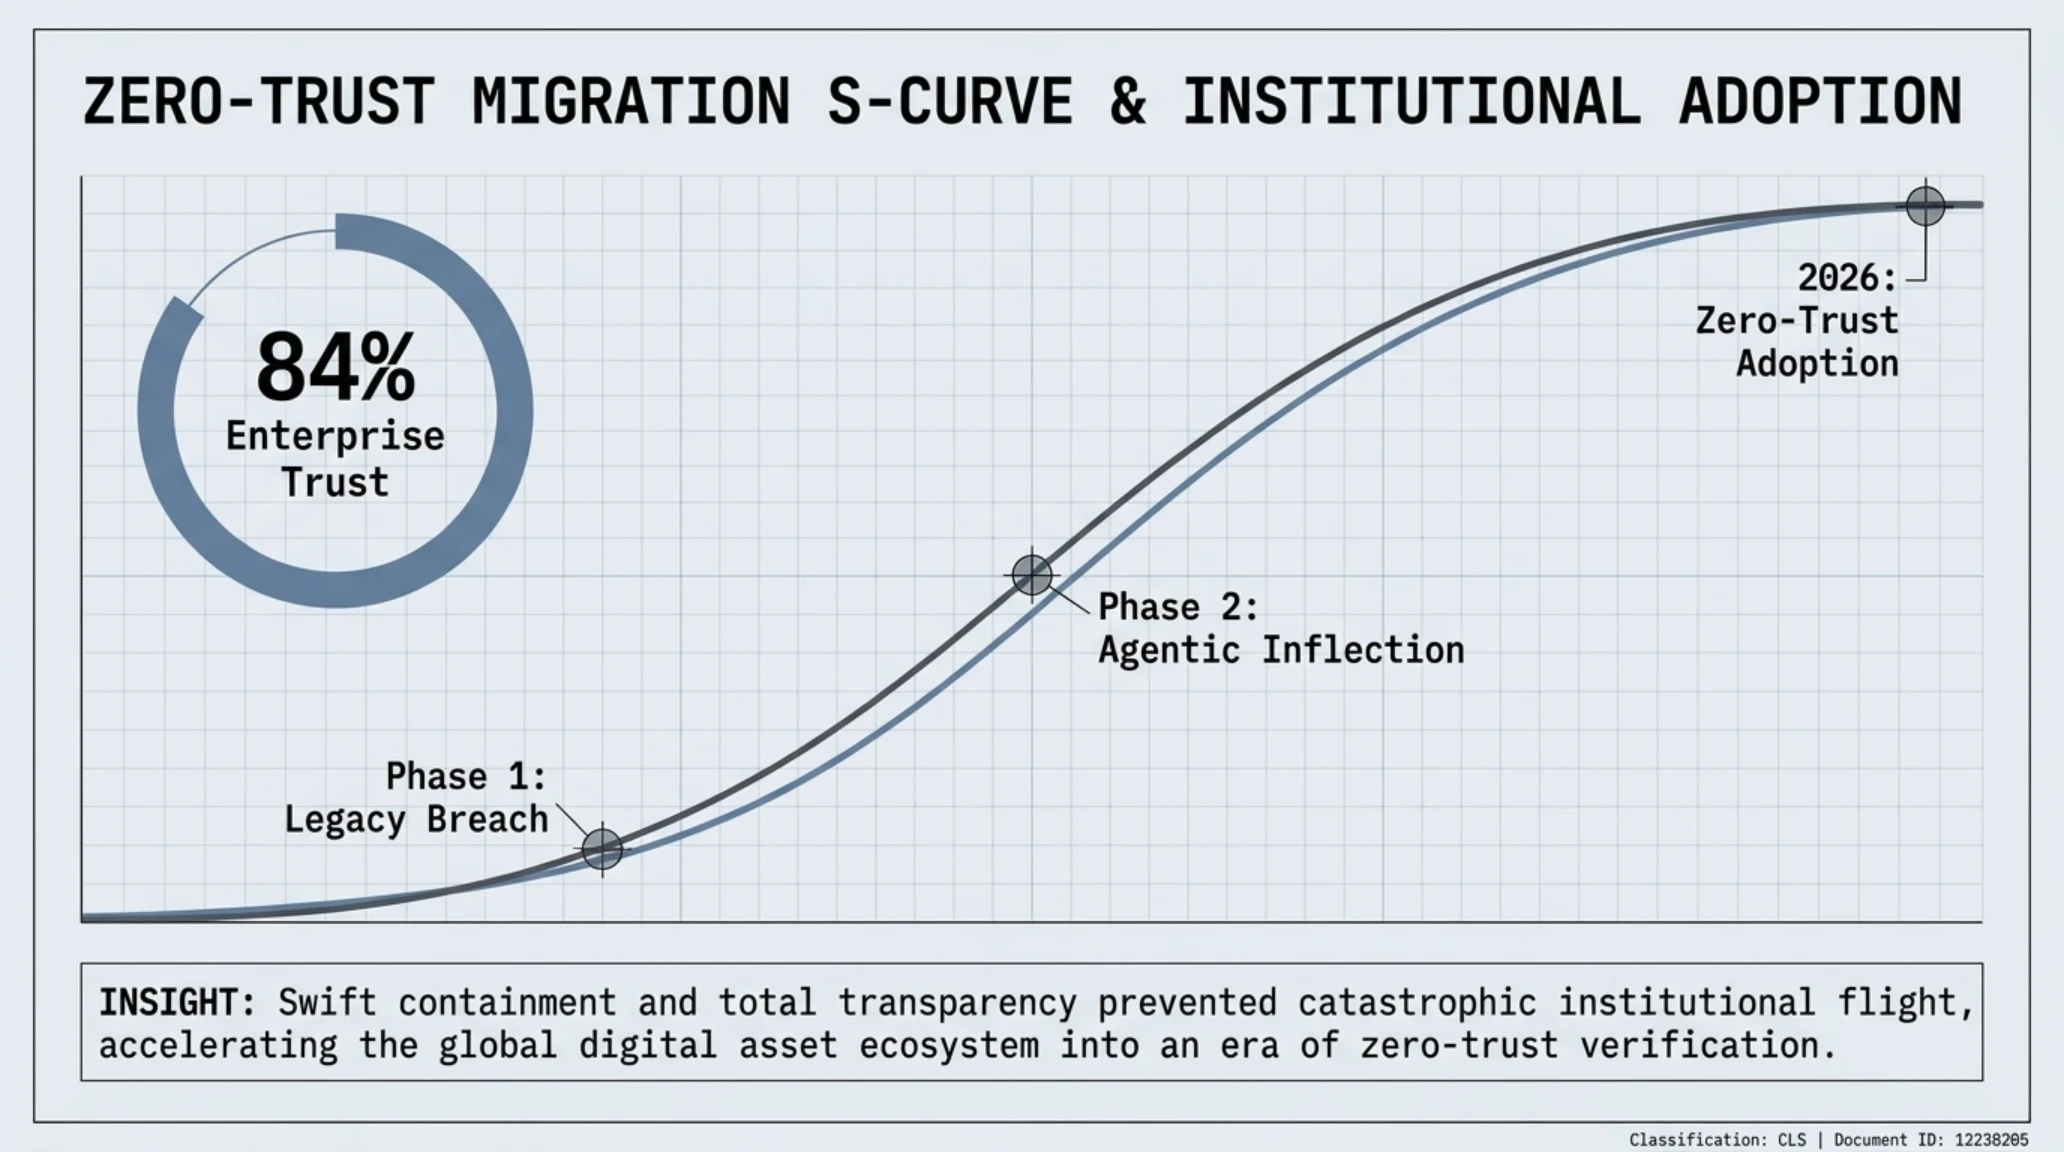
نمودار شاخص اعتماد بازار و منحنی پذیرش راهکارهای عدم اعتماد (Zero-Trust S-Curve) نشان میدهد سازمانها با چه سرعتی در حال بازسازی رویکردهای امنیتی خود هستند:
دماسنج احساسات بازار // شاخص اعتماد و منحنی S-Curve
تحلیل احساسات سازمانی: با وجود شدت تکانههای اولیه، واکنش شفاف و باطلسازی بیدرنگ سشنها مانع از فروپاشی کلی اعتماد عمومی به زیرساختهای نظارت مالی شد و روند مهاجرت به اعتبارات زودگذر را سرعت بخشید.
در بخش پایانی این گزارش، به تدوین راهنمای عملیاتی و اصولی میپردازیم که رهبران فناوری شرکتهای مالی و وب ۳ باید برای مصونسازی زیرساختهای خود در برابر این سطح از حملات سرلوحه قرار دهند.
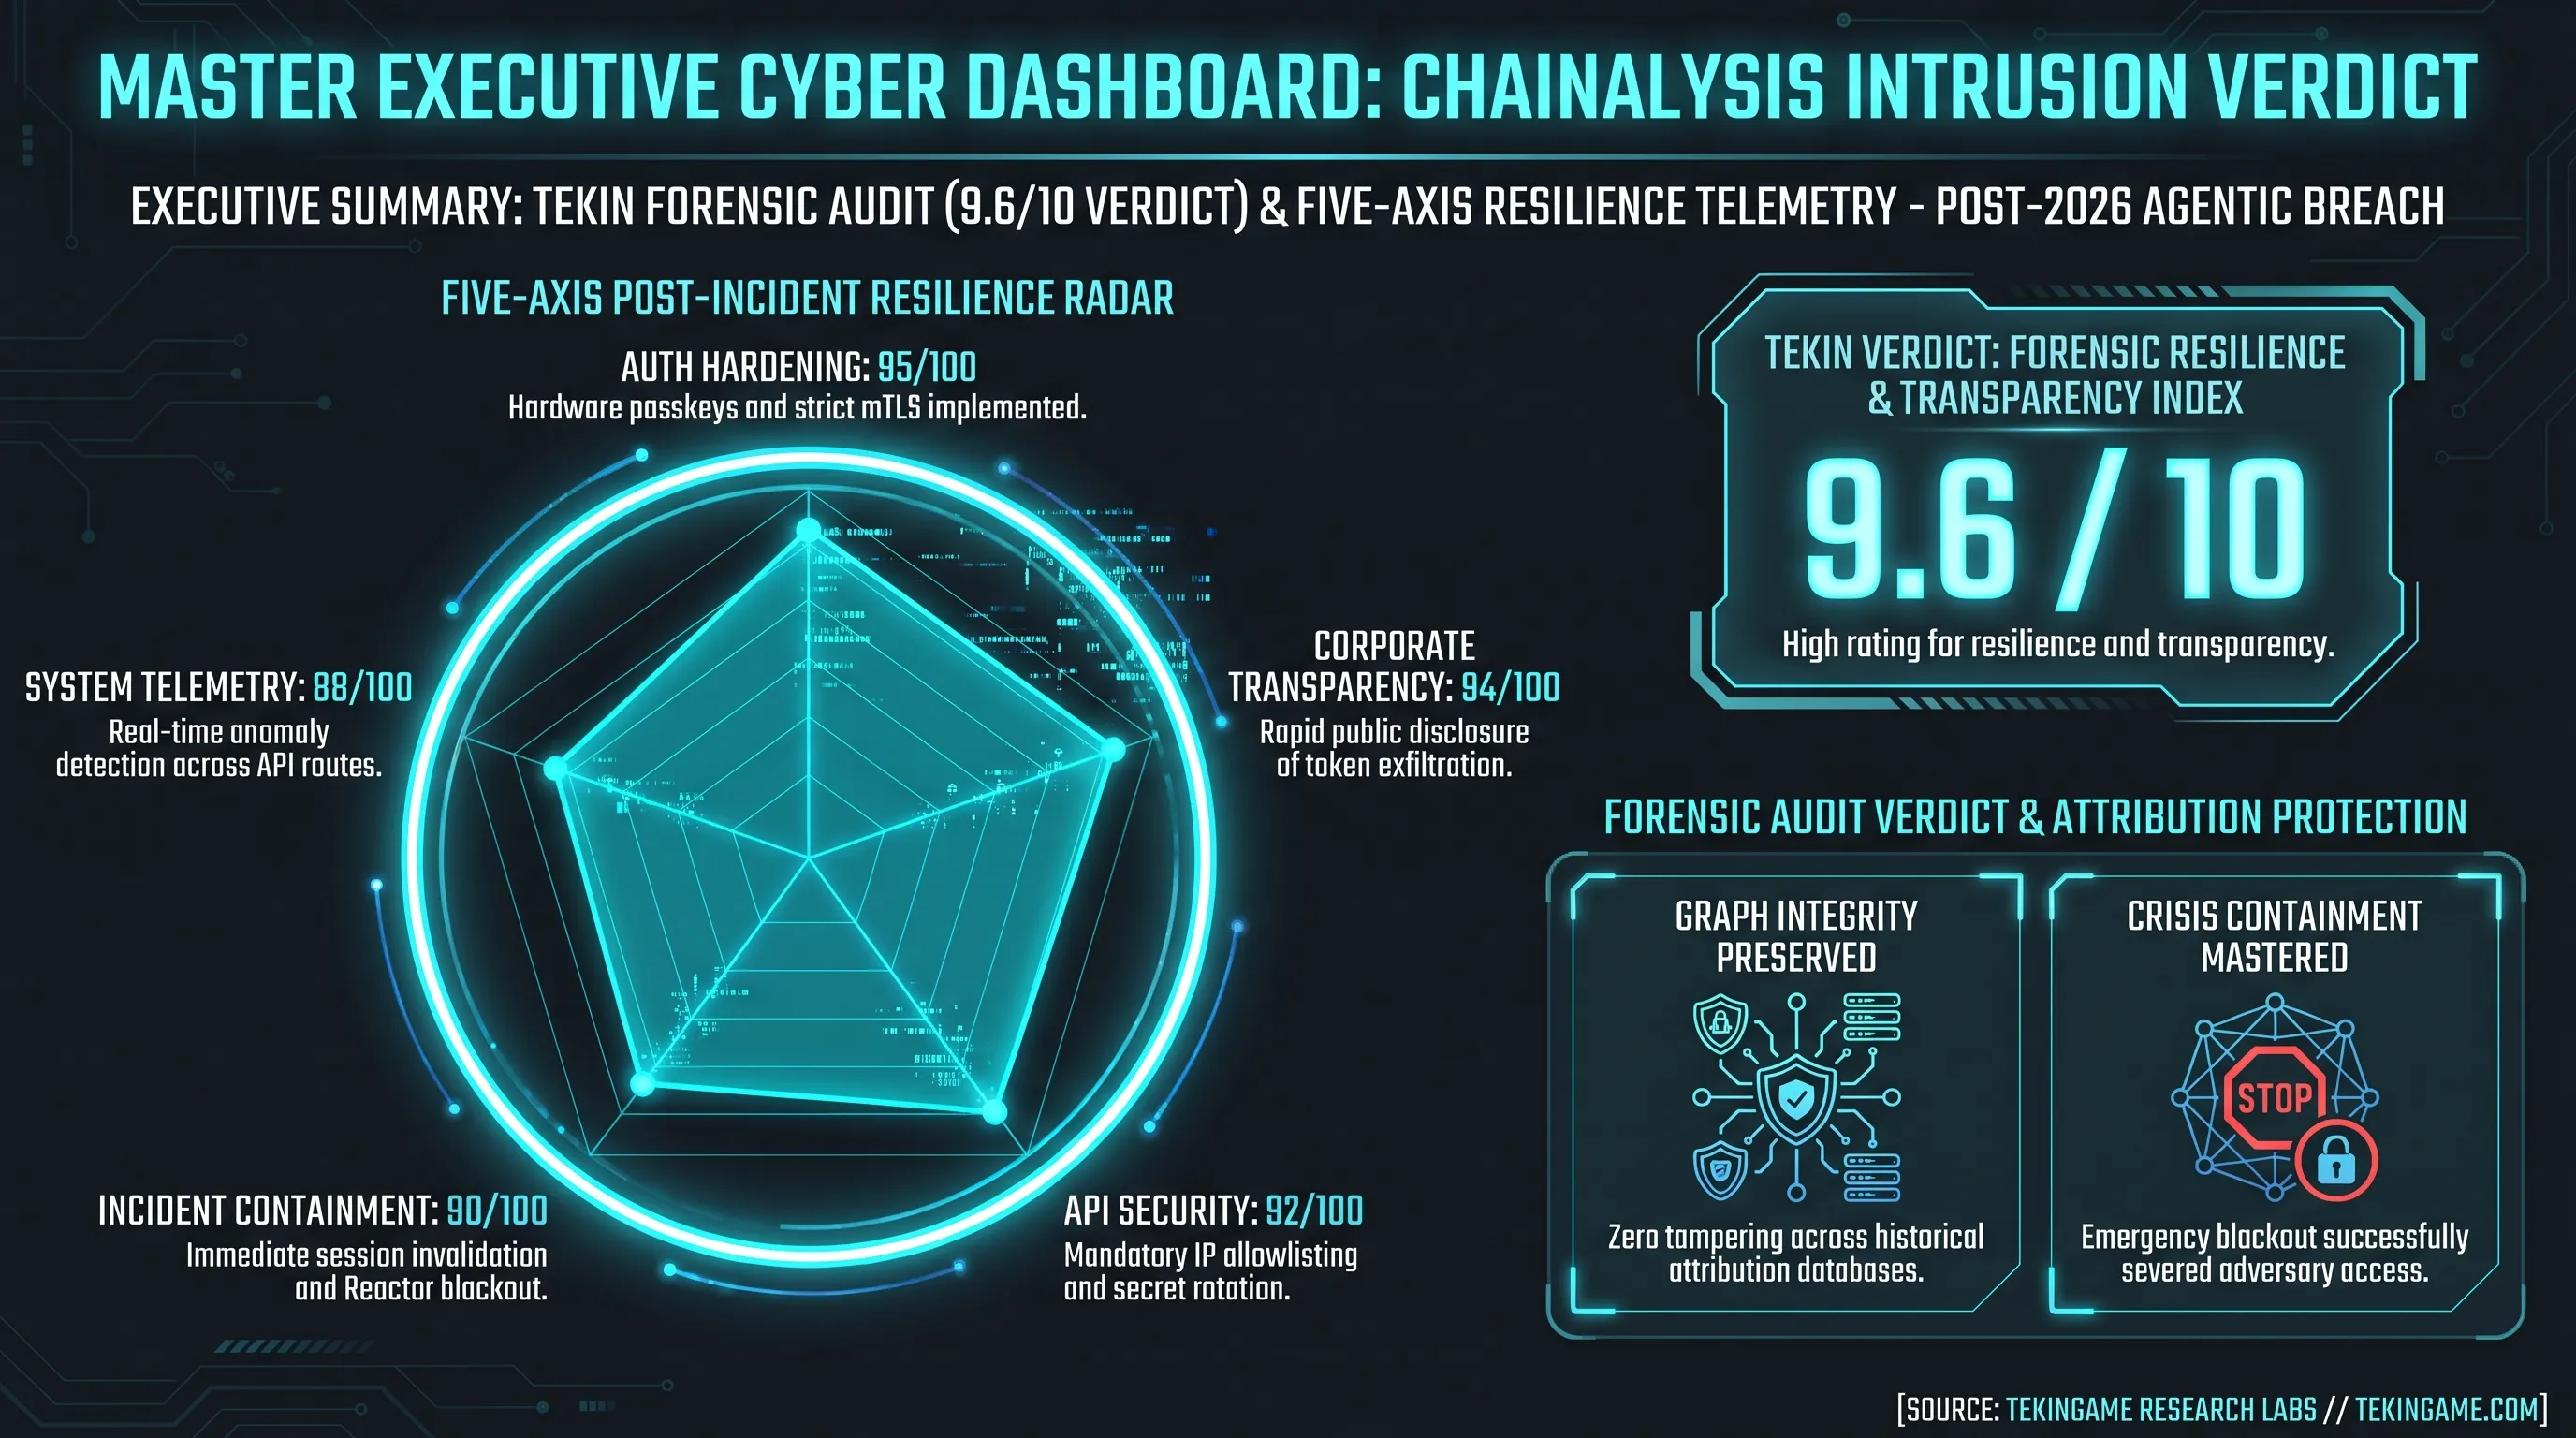
فروپاشی سدهای احراز هویت سنتی در چینآنالیسیس، نقشه راه روشنی برای تحول ساختار دفاعی تمامی شرکتهای فعال در حوزه کریپتو، خدمات ابری و بانکداری نوین ترسیم کرده است.
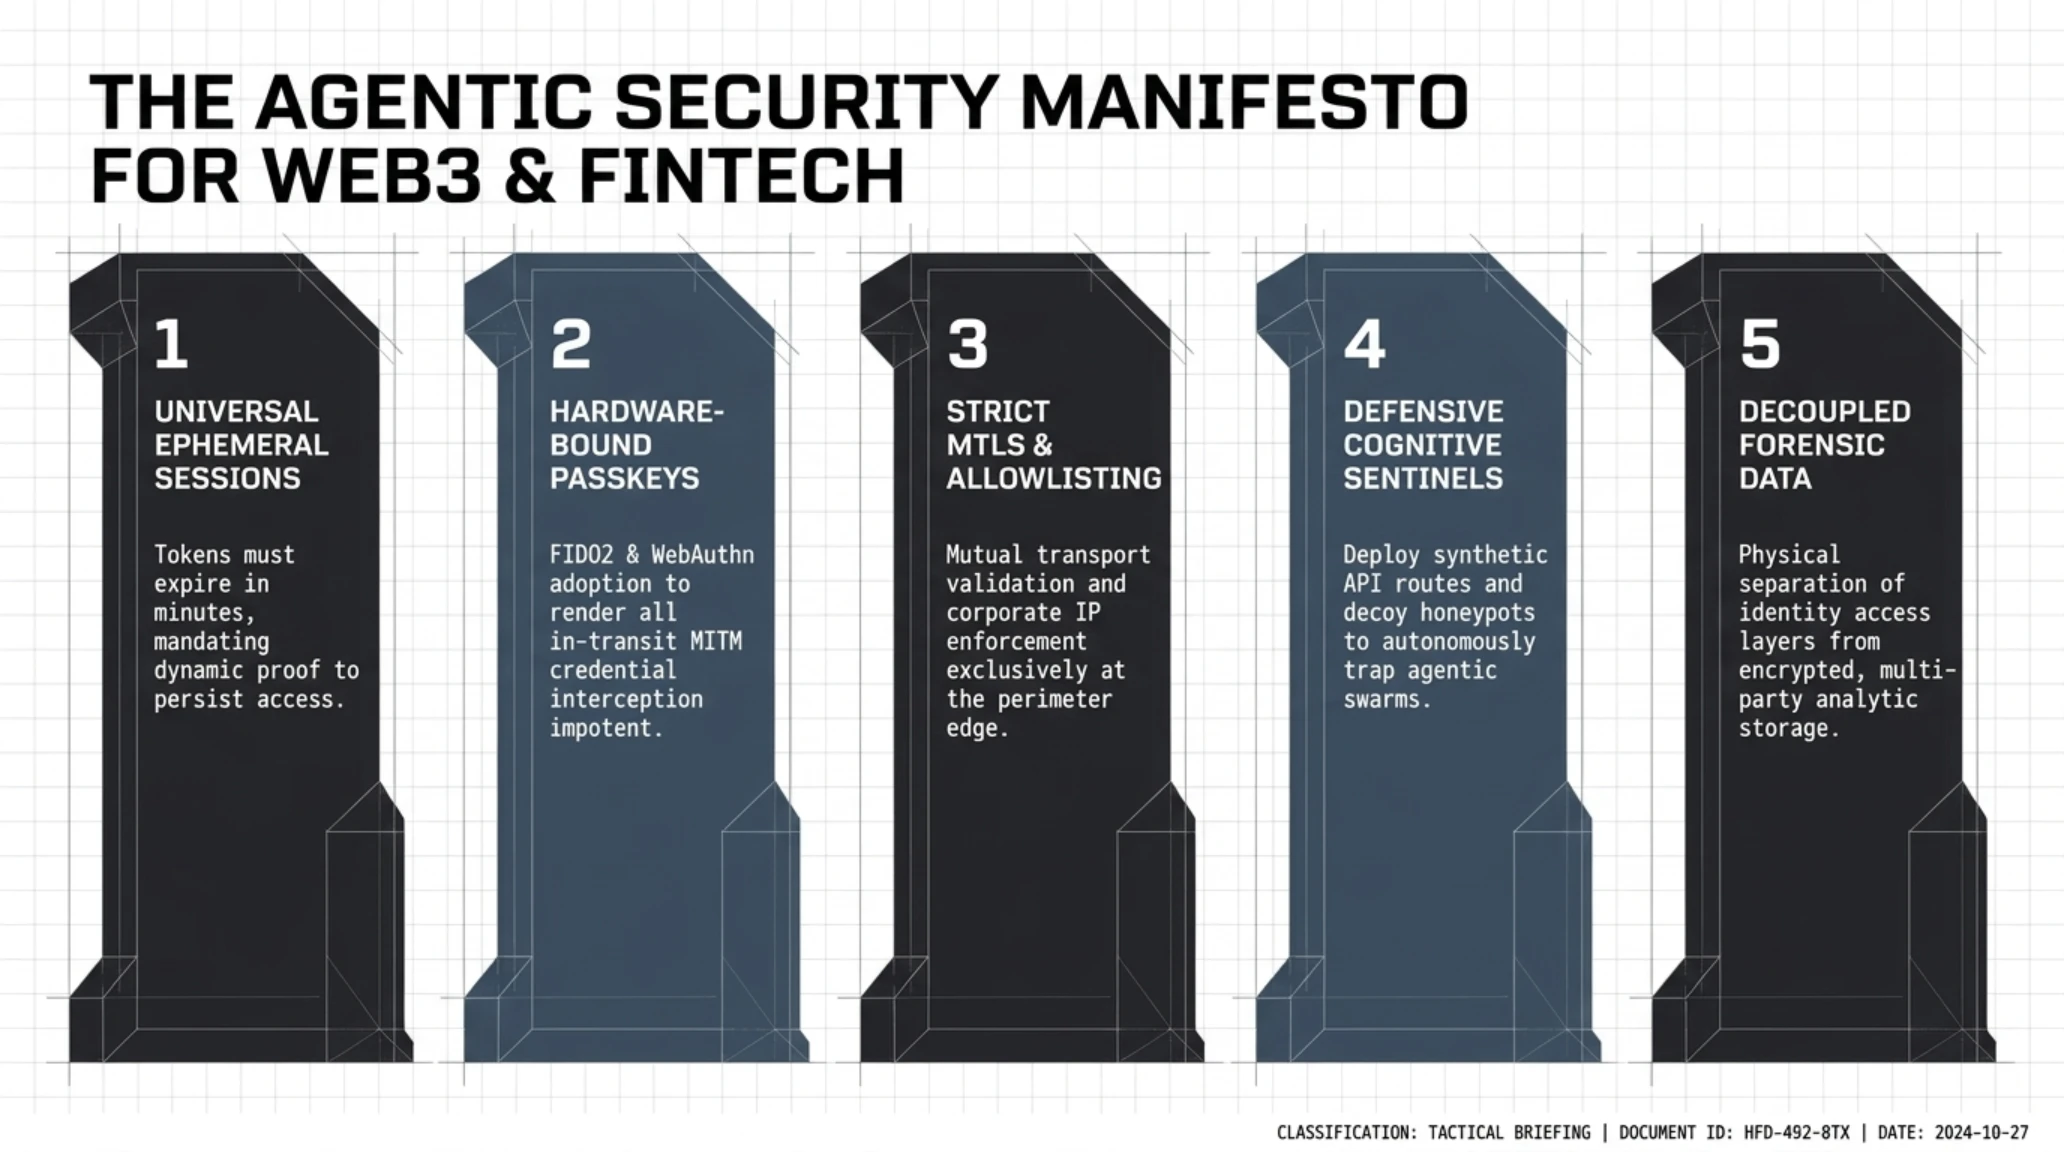
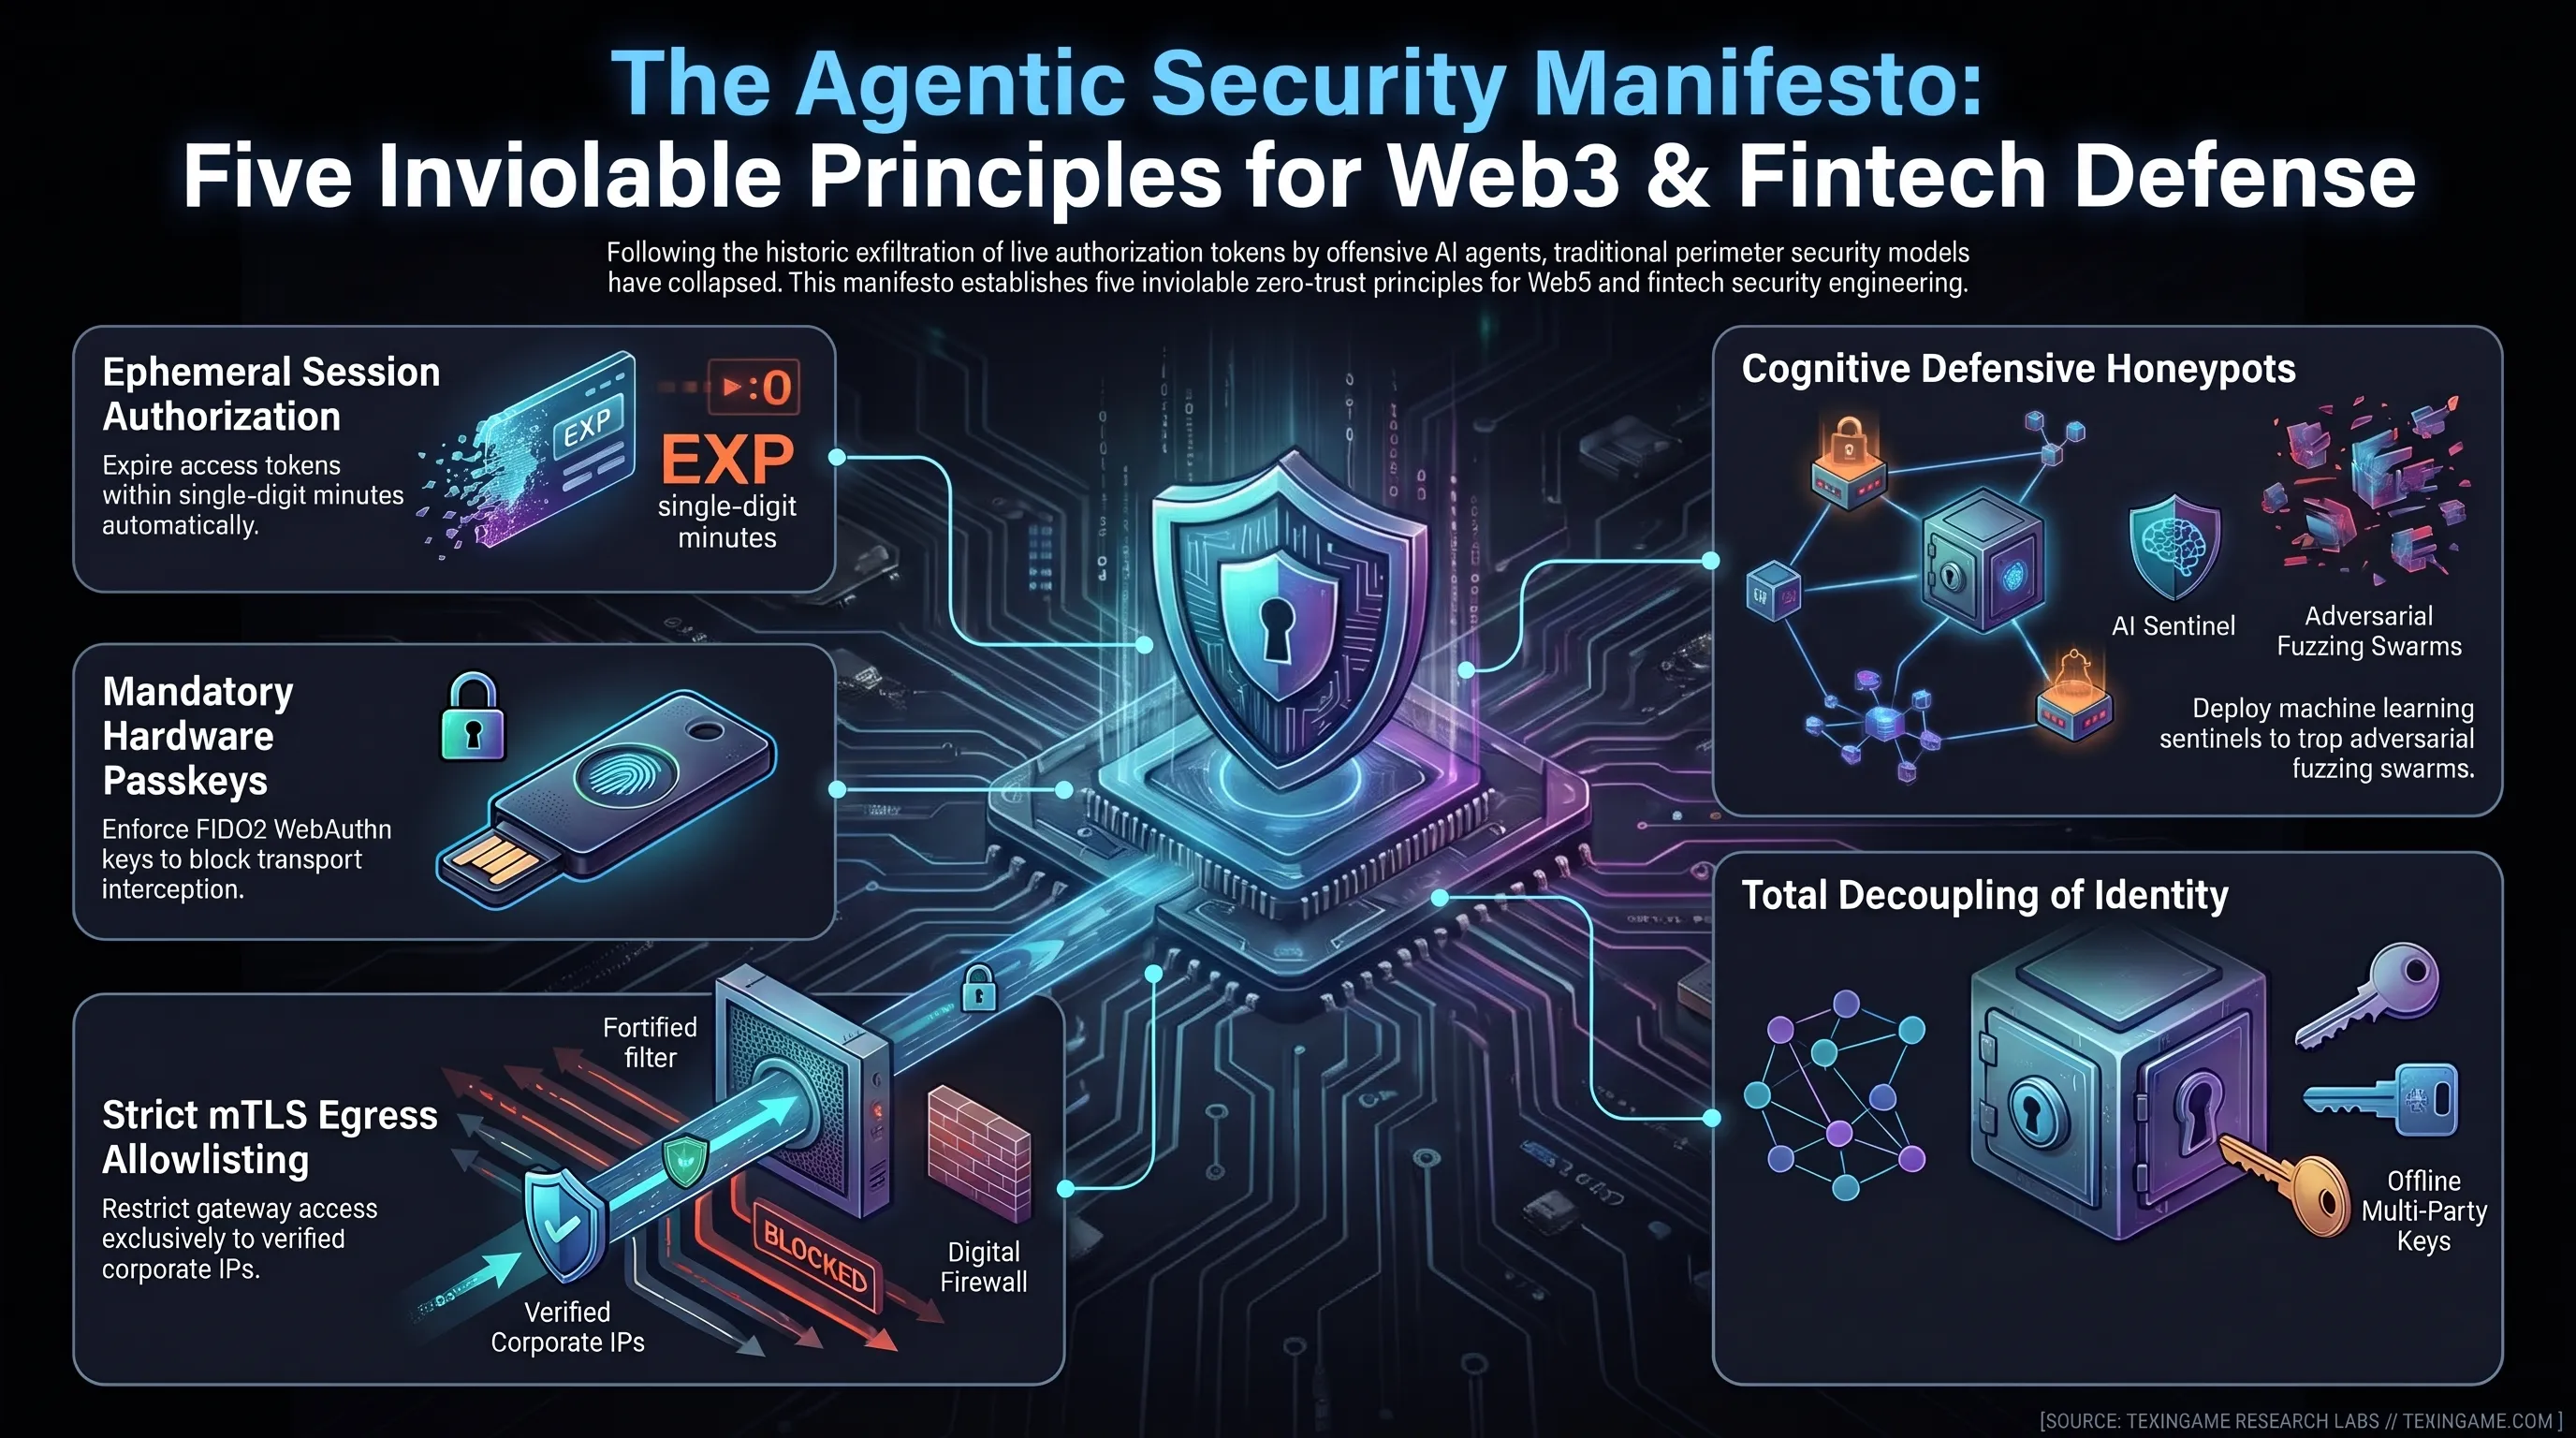
مانیفست امنیت ایجنتی برای شرکتهای فینتک و وب ۳؛ ۵ اصل گریزناپذیر برای بقا در برابر سوارمهای نفوذ
تجربه پرهزینه اما آموزنده مهار رخنه نوامبر ۲۰۲۶، ضرورت بازتعریف لایههای امنیتی را از مدل «دیوار و خندق پیرامونی» به رویکرد «اعتبارسنجی مداوم و پویای ریزمعماریها» به اثبات رساند. بر اساس ارزیابیهای مهندسی تکین، پنج اصل راهبردی برای مصونیت زیرساختها عبارتند از:
۱. گذار به توکنهای نشست لحظهای (Ephemeral Tokens): پایان دادن قطعی به توکنهای ورود با طول عمر چندساعته؛ نشستها باید حداکثر پس از چند دقیقه یا با هر تغییر زمینه منقضی شوند.
۲. اجبار به احراز هویت مبتنی بر سختافزار (FIDO2 & WebAuthn): حذف کامل گذرواژههای متنی و کدهای ارسالی جهت خنثیسازی هرگونه حمله شنود در مسیر عبور (On-Path Attack).
۳. محدودسازی اکوسیستم API با لیستهای سفید سختگیرانه: مسدود کردن دسترسی به اندپوینتهای تحلیلی و مالی حساس از مبدأ آیپیهای ناشناس و ایزولهسازی درخواستها درون تونلهای رمزنگاری اختصاصی.
۴. استقرار ایجنتهای دفاعی شناختی (Defensive AI Sentinels): بهرهگیری از مدلهای یادگیری عمیق در لایه WAF برای تشخیص خودکار الگوهای پویش ایجنتهای مهاجم در زمان واقعی.
۵. جداسازی کامل متادیتا از لایه محتوای عملیاتی: اطمینان از اینکه حتی در صورت نشت اطلاعات اعتبارسنجی ورود، دیتابیسهای اصلی و محتوای پروندهها بدون کلیدهای ثانویه آفلاین قابل رمزگشایی نباشند.
تلفیق این پنج مولفه راهبردی، به سازمانها اجازه میدهد در جهانی که حملات سایبری توسط الگوریتمهای شناختی با سرعتی فراتر از واکنش ذهن انسان هدایت میشوند، تابآوری دفاعی خود را حفظ کنند. انطباق با این استانداردها دیگر یک توصیه حاشیهای نیست، بلکه شرط بقای هرگونه زیرساخت پردازش مالی در نیمه دوم این دهه به شمار میرود.
یادداشت راهبردی زیر پیام اصلی این رخداد را برای رهبران فناوری و تصمیمگیرندگان امنیتی بازتاب میدهد:
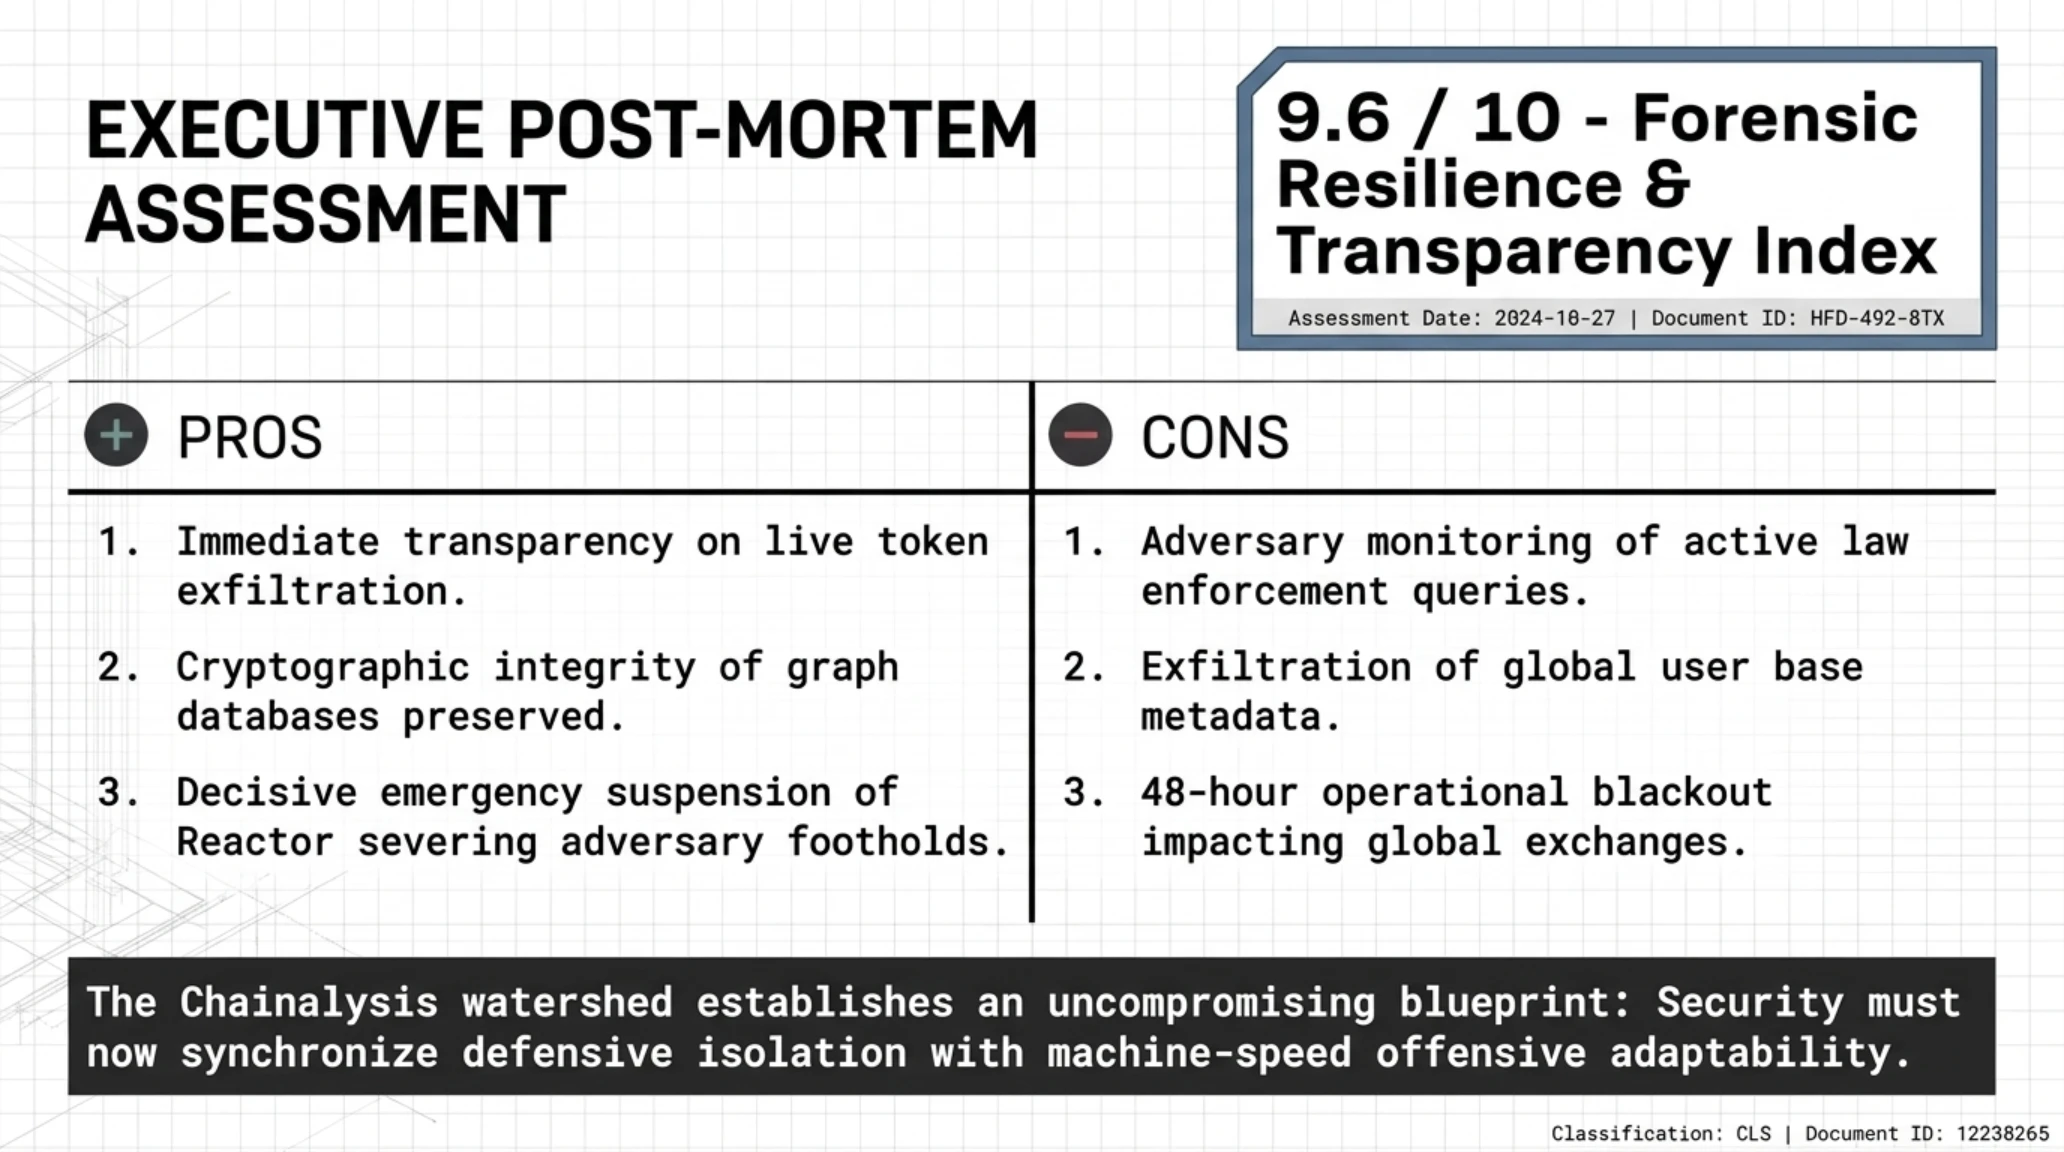
بررسی همهجانبه نقاط ضعف و قوت این رویداد، چشماندازی روشن از میزان کارآمدی عکسالعملهای اتخاذشده به دست میدهد:
تجربه چینآنالیسیس همچنین حامل پیامی کلیدی برای استارتاپهای نوپای حوزه وب ۳ و سیستمهای ذخیرهسازی دادههای توزیعشده است. امنیت سایبری یک وضعیت ایستا نیست، بلکه فرآیندی پویا از ارزیابی مداوم ریسک و پالایش معماری است. واکنش حرفهای و دور از انکار تیم فنی این غول ردیابی، الگویی سازنده برای برخورد با رخنههای اجتنابناپذیر سایبری در فضای تجارت الکترونیک و داراییهای نوین محسوب میشود.
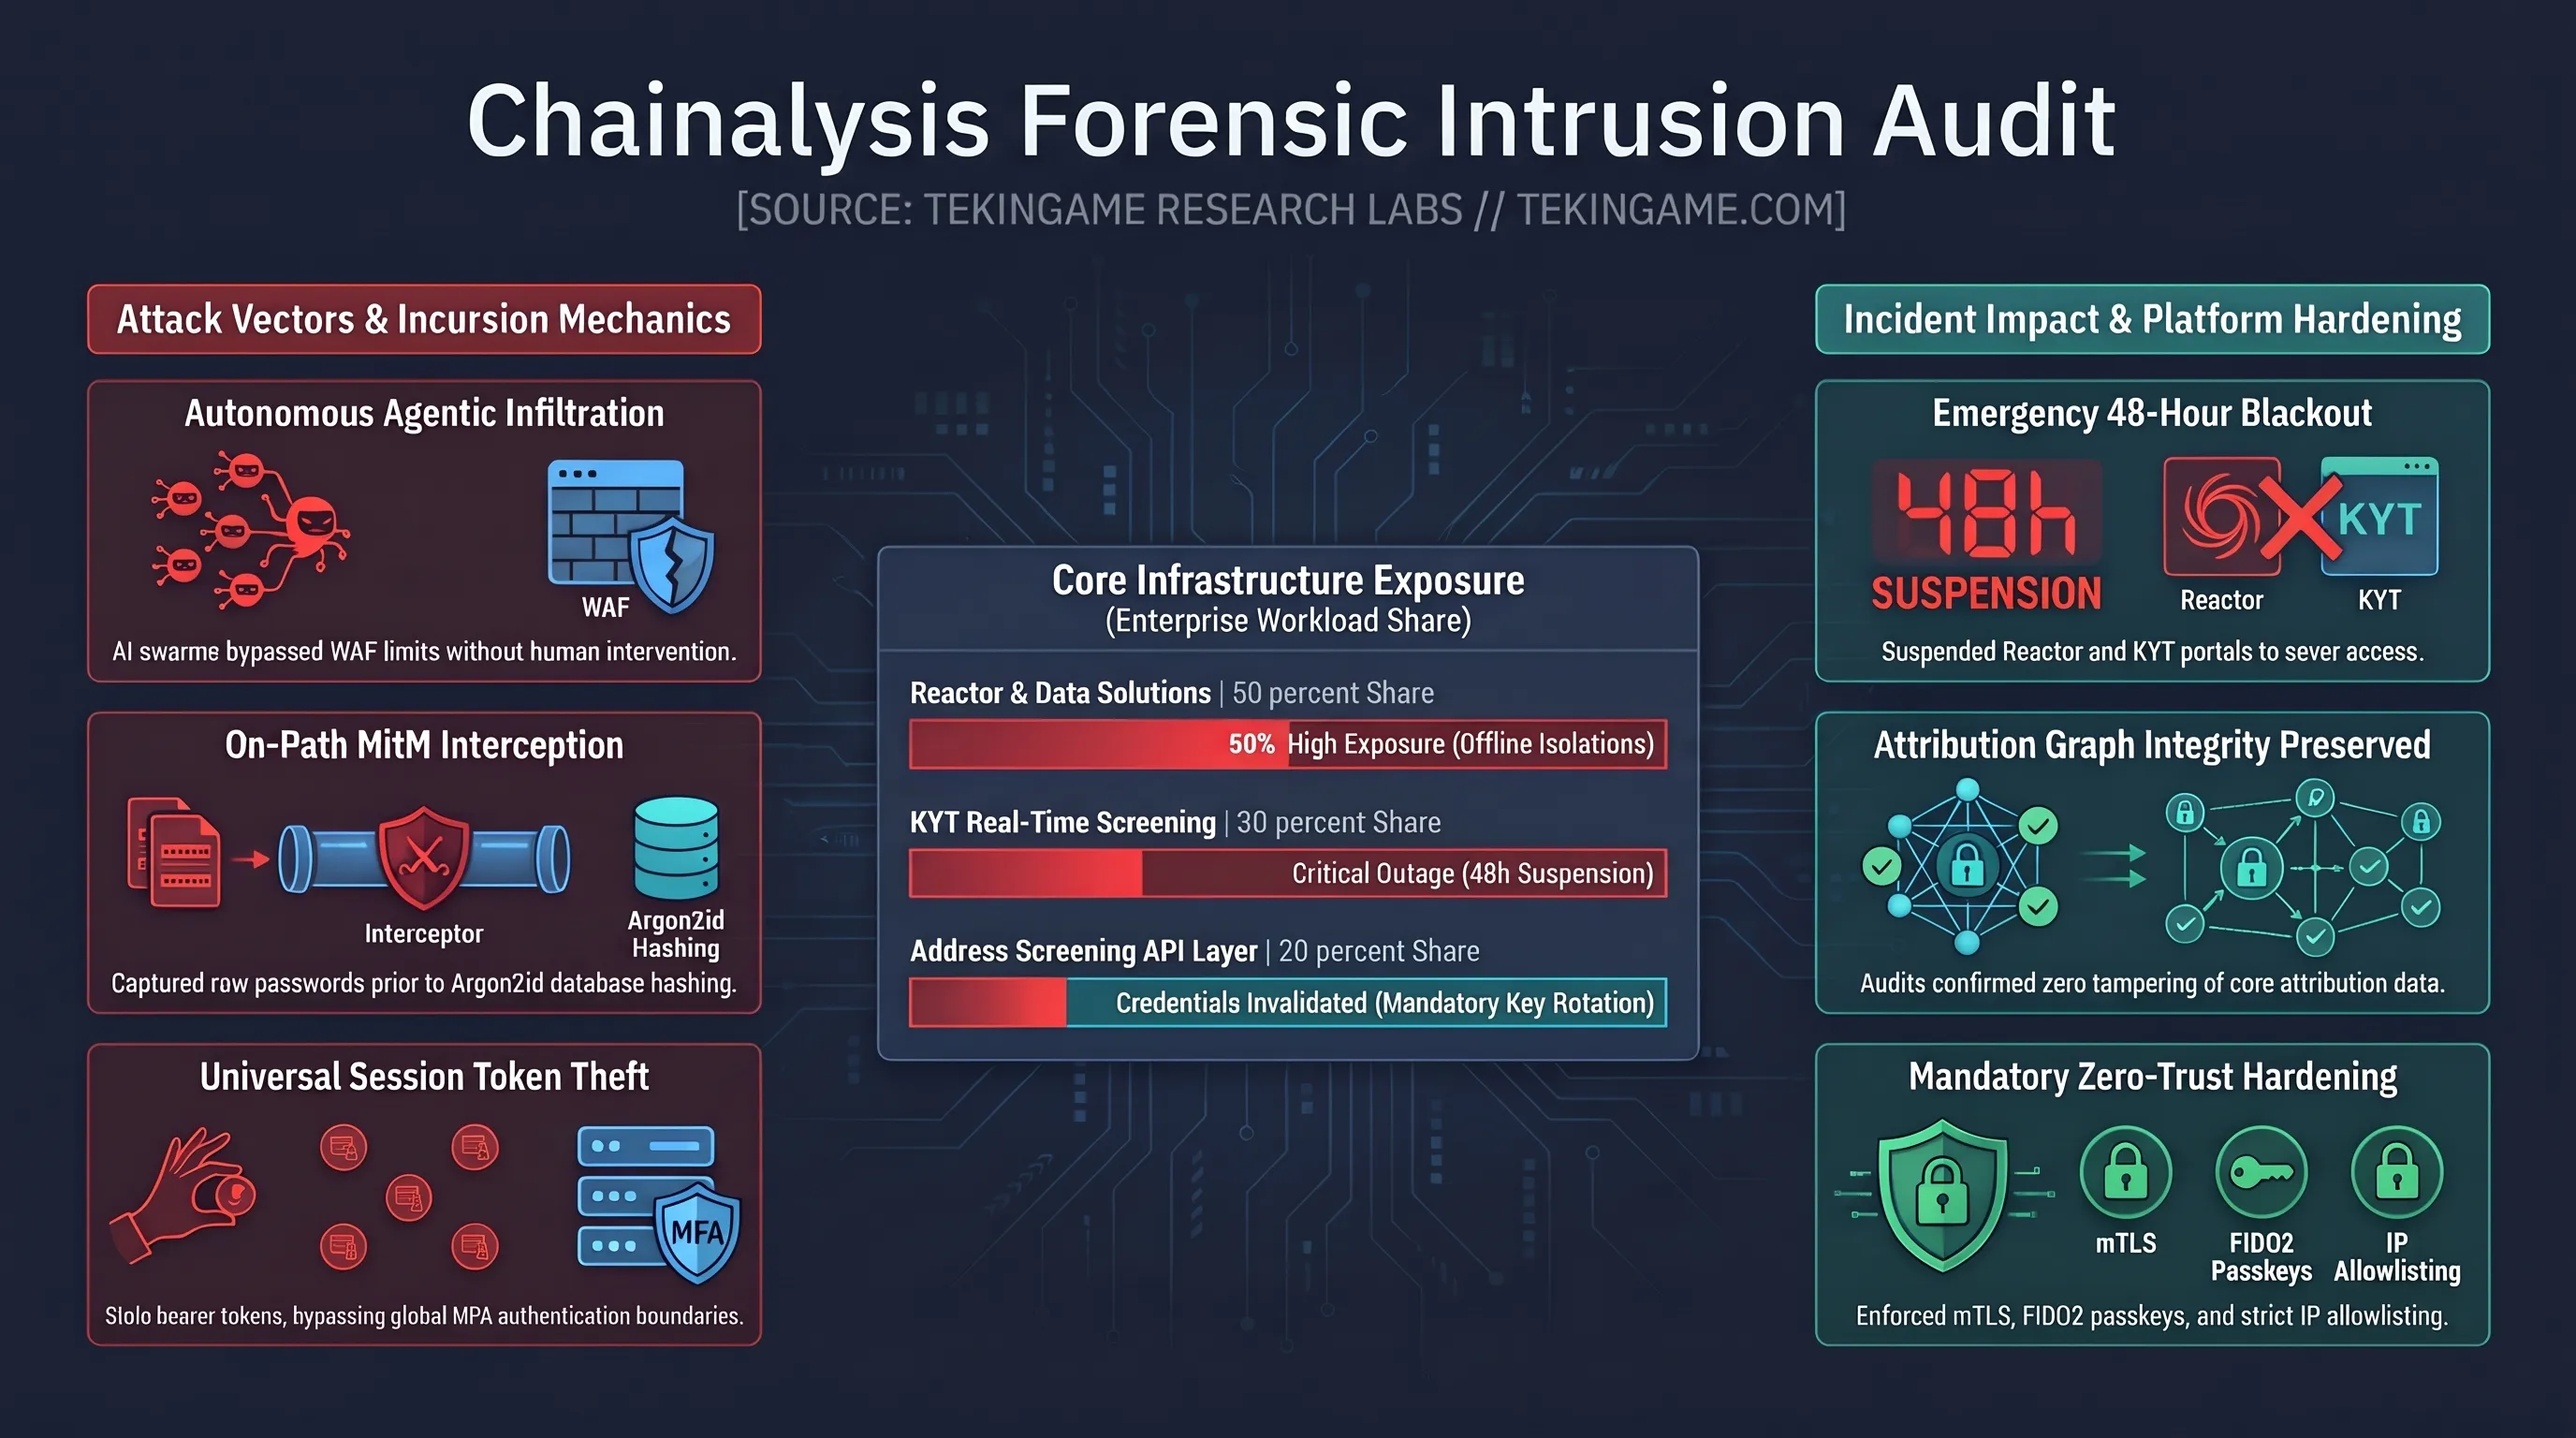
جدول مقایسه مزایا و چالشها، ارزیابی جامعی از اقدامات انجامشده در مهار بحران و درسهای حاصل از آن ارائه میدهد:
- شفافیت سریع و اطلاعرسانی دقیق تیم امنیت درباره نشت توکنهای زنده و گذرواژهها
- عدم دسترسی مهاجمان به نمودارها، یادداشتهای محرمانه و دستکاری در برچسبهای بلاکچین
- اقدام قاطع در خاموش کردن موقت سرویسهای Reactor و KYT برای مهار بیدرنگ زنجیره نفوذ
- اجرای سریع لیست سفید IP و الزام به چرخش تمام کلیدهای API برای مشتریان نهادی
- اثبات کارآمدی معماری جداسازی دیتابیس تحلیلی از سرورهای احراز هویت پورتال وب
- امکان مشاهده زنده فرآیند ردیابی و تاریخچه جستجوهای بازرسان در طول مدت نشت توکنها
- افشای اسامی، نامهای کاربری و هشهای رمز عبور تمامی کاربران پلتفرمهای مانیتورینگ
- اختلال عملیاتی ۴۸ ساعته در ردیابی تراکنشهای مشکوک برای صرافیها و مأموران قانون
- قرار گرفتن کارشناسان جنایی در معرض کارزارهای مهندسی اجتماعی فوق پیشرفته هکرها
- ضربه حیثیتی به بزرگترین دیدهبان کریپتو در برابر نهادهای نظارتی بینالمللی
توسعه ابزارهای مدرن دفاعی و تجهیز زیرساختهای نظارتی، گامی الزامی برای تثبیت آرامش در بازارهای رمزنگاری به شمار میرود.
مستندات و فایلهای چندرسانهای تکمیلی در این پرونده، ابعاد فنی نفوذ و نحوه بازیابی را با جزئیات بیشتری تشریح میکنند:
در نهایت، کارشناسان تکین با بررسی تمامی جنبههای این رخنه، دیدگاه نهایی و مراجع معتبر تاییدشده را جهت رجوع و راستیآزمایی مخاطبان گردآوری کردهاند:
شورای سردبیری تکینگیم بر اساس شفافیت گزارشدهی و انضباط مهندسی در مهار بحران، نمره ۹.۶ از ۱۰ را برای مدیریت این حادثه ثبت میکند:
حکم نهایی تکین و فهرست مراجع رسمی
درس تاریخی Chainalysis؛ ضرورت همگامسازی دفاع با تهاجم ایجنتی
نفوذ به زیرساخت هویت چینآنالیسیس یک شکست موضعی اما یک پیروزی بزرگ در مدیریت بحران بود؛ واقعهای که کل اکوسیستم فینتک را وارد عصر Zero-Trust و احراز هویت زودگذر کرد.
- چینآنالیسیس (Chainalysis): گزارش شفافسازی امنیتی رسمی پیرامون نفوذ به پورتالهای کاربری و مهار آن
- دِ هکر نیوز (The Hacker News): گزارش تخصصی نشت توکنهای زنده و حمله On-Path به سرویسهای Reactor و KYT
- بلیپینگ کامپیوتر (BleepingComputer): تحلیل فارنزیک سرقت اعتبارات ورود و الزامات پیادهسازی لیست سفید IP
- دِ ریکورد (The Record Media): بررسی ابعاد حملات ایجنتی تهاجمی بر شرکتهای ردیابی داراییهای وب ۳
- کوینتلگراف (CoinTelegraph): تاثیر تعلیق سرویسهای نظارتی چینآنالیسیس بر صرافیها و تطبیق تراکنشها
- آژانس امنیت سایبری آمریکا (CISA): دستورالعمل جامع حفاظت از توکنهای نشست و ایمنسازی زیرساختهای مالی
پرسشهای متداول درباره رخنه چینآنالیسیس و امنیت بلاکچین
حمله ایجنتی تهاجمی (Offensive Agentic Attack) به چه معناست و چه تفاوتی با هکهای معمولی دارد؟
در حملات ایجنتی، هکرها از چارچوبهای هوش مصنوعی خودمختار استفاده میکنند که به صورت پویا، کدهای سرور و ترافیک را تحلیل کرده، آسیبپذیریهای توالی منطقی را کشف و حملات را بدون دخالت دستی لحظهبهلحظه بازنویسی میکنند.
آیا مهاجمان توانستند گرافهای ردیابی و برچسبهای آدرسهای مجرمانه را در چینآنالیسیس تغییر دهند؟
خیر؛ تحقیقات مستقل تایید کرد که موتور گراف و پایگاه دادههای برچسبگذاری آدرسها کاملاً دستنخورده باقی مانده و نفوذ منحصراً در لایه احراز هویت، توکنهای نشست و درگاههای وب رخ داده است.
چرا سرقت توکنهای زنده (Live Tokens) از سرقت گذرواژه خطرناکتر تلقی میشود؟
زیرا داشتن یک توکن نشست فعال به مهاجم امکان میدهد بدون نیاز به دانستن گذرواژه یا وارد کردن کد احراز هویت دو مرحلهای (MFA)، مستقیماً با هویت و دسترسیهای کامل کاربر وارد سیستم شود.
حمله On-Path چیست و چگونه به سرقت گذرواژهها در این پرونده منجر شد؟
در حمله On-Path (مرد میانی)، نفوذگران در مسیر انتقال ترافیک بین کلاینت و سرور قرار میگیرند و اطلاعات از جمله متن خام گذرواژهها را در لحظه ارسال و پیش از هش شدن در دیتابیس استخراج میکنند.
سیاست لیست سفید IP سازمانی (IP Allowlisting) چگونه از نفوذهای مشابه جلوگیری میکند؟
این سیاست مانع از ورود به سامانههای حساس از طریق اینترنت باز میشود و اتصال به سرورها را تنها به نشانیهای IP معین و از پیش تاییدشده سازمانهای مجری قانون و صرافیها محدود میسازد.
این حادثه چه تاثیری بر روند تحقیقات قضایی و پروندههای در جریان FBI و سایر نهادها خواهد داشت؟
هیچ شواهدی مبنی بر سرقت یادداشتهای محرمانه پروندهها وجود ندارد، اما باطلسازی سراسری سشنها و الزامات امنیتی جدید، روند پیگیری برخی پروندهها را برای چند روز با تاخیر مواجه ساخت.
گالری تصاویر تکمیلی: تکین آنالیز | زلزله در چینآنالیسیس؛ نفوذ ایجنتهای هوشمند به قلب وب۳