تحلیل تخصصی تیکین // کالبدشکافی فارنزیک هک ۶.۳ میلیارد دلاری بایننس: از ادعای لپتاپ تا سلاح EIP-7702
در تاریخ تعاملات مالی جهان، مرز میان آسیبپذیریهای فردی و عملیات سازمانیافته تروریسم سایبری دولتی هیچگاه به اندازه شامگاه پنجشنبه ۲۹ اکتبر ۲۰۲۶ درهمتنیده نبوده است. زمانی که اطلاعیه اولیه بایننس منتشر شد، ادعای تقلیلگرایانهای مبنی بر نفوذ به لپتاپ شخصی یک مهندس دِوآپس (DevOps) و دستیابی غیرمجاز به یک کانتینر سرویس دستبهدست چرخید. با این حال، تحلیلهای فنی و فارنزیک پیشرفته نشان داد که با یکی از پیچیدهترین حملات پیشرفته مداوم (APT) روبهرو هستیم که سالها برای مهندسی آن برنامهریزی شده بود.
تیم تحقیقاتی تیکین پلاس در این پرونده ویژه، با کالبدشکافی دقیق دادههای آنچین از مراجع معتبر اطلاعات سایبری شامل TRM Labs، Chainalysis و رصدهای میدانی نودهای شبکه اتریوم، پرده از واقعیت فنی این سرقت تاریخی برمیدارد. یافتههای ما ثابت میکند که اتکای صرف به روایت لپتاپ مهندس، پوششی برای پنهانسازی حفرههای استراتژیک در سیستم مدیریت دسترسی کانتینری و یک سوءاستفاده هوشمندانه و بیسابقه از استاندارد EIP-7702 اتریوم بوده است.
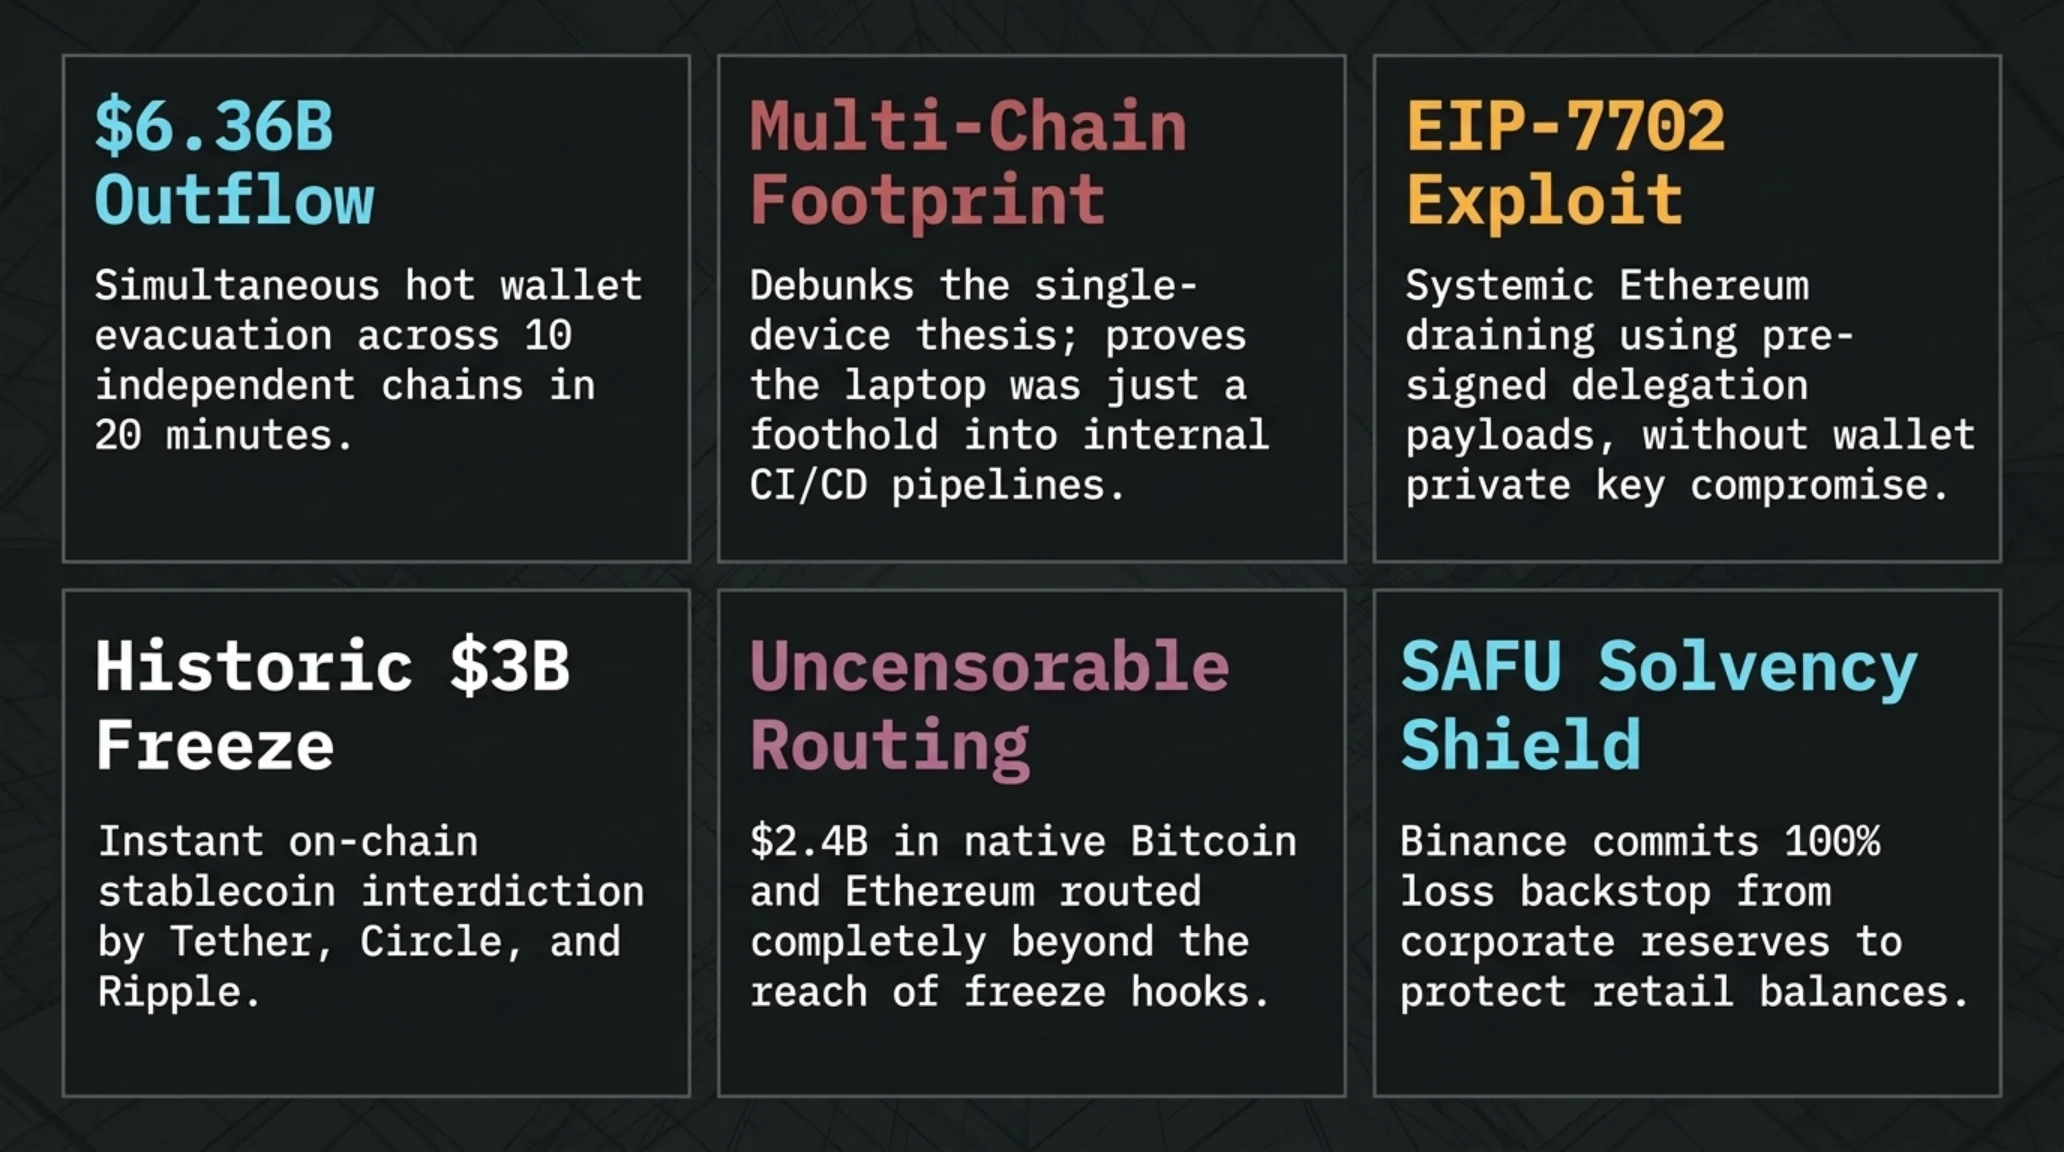
اشراف اطلاعاتی و نکات کلیدی در یک نگاه
روایت اولیه در برابر واقعیت فارنزیک: آیا یک لپتاپ میتواند صرافی اول جهان را ساقط کند؟
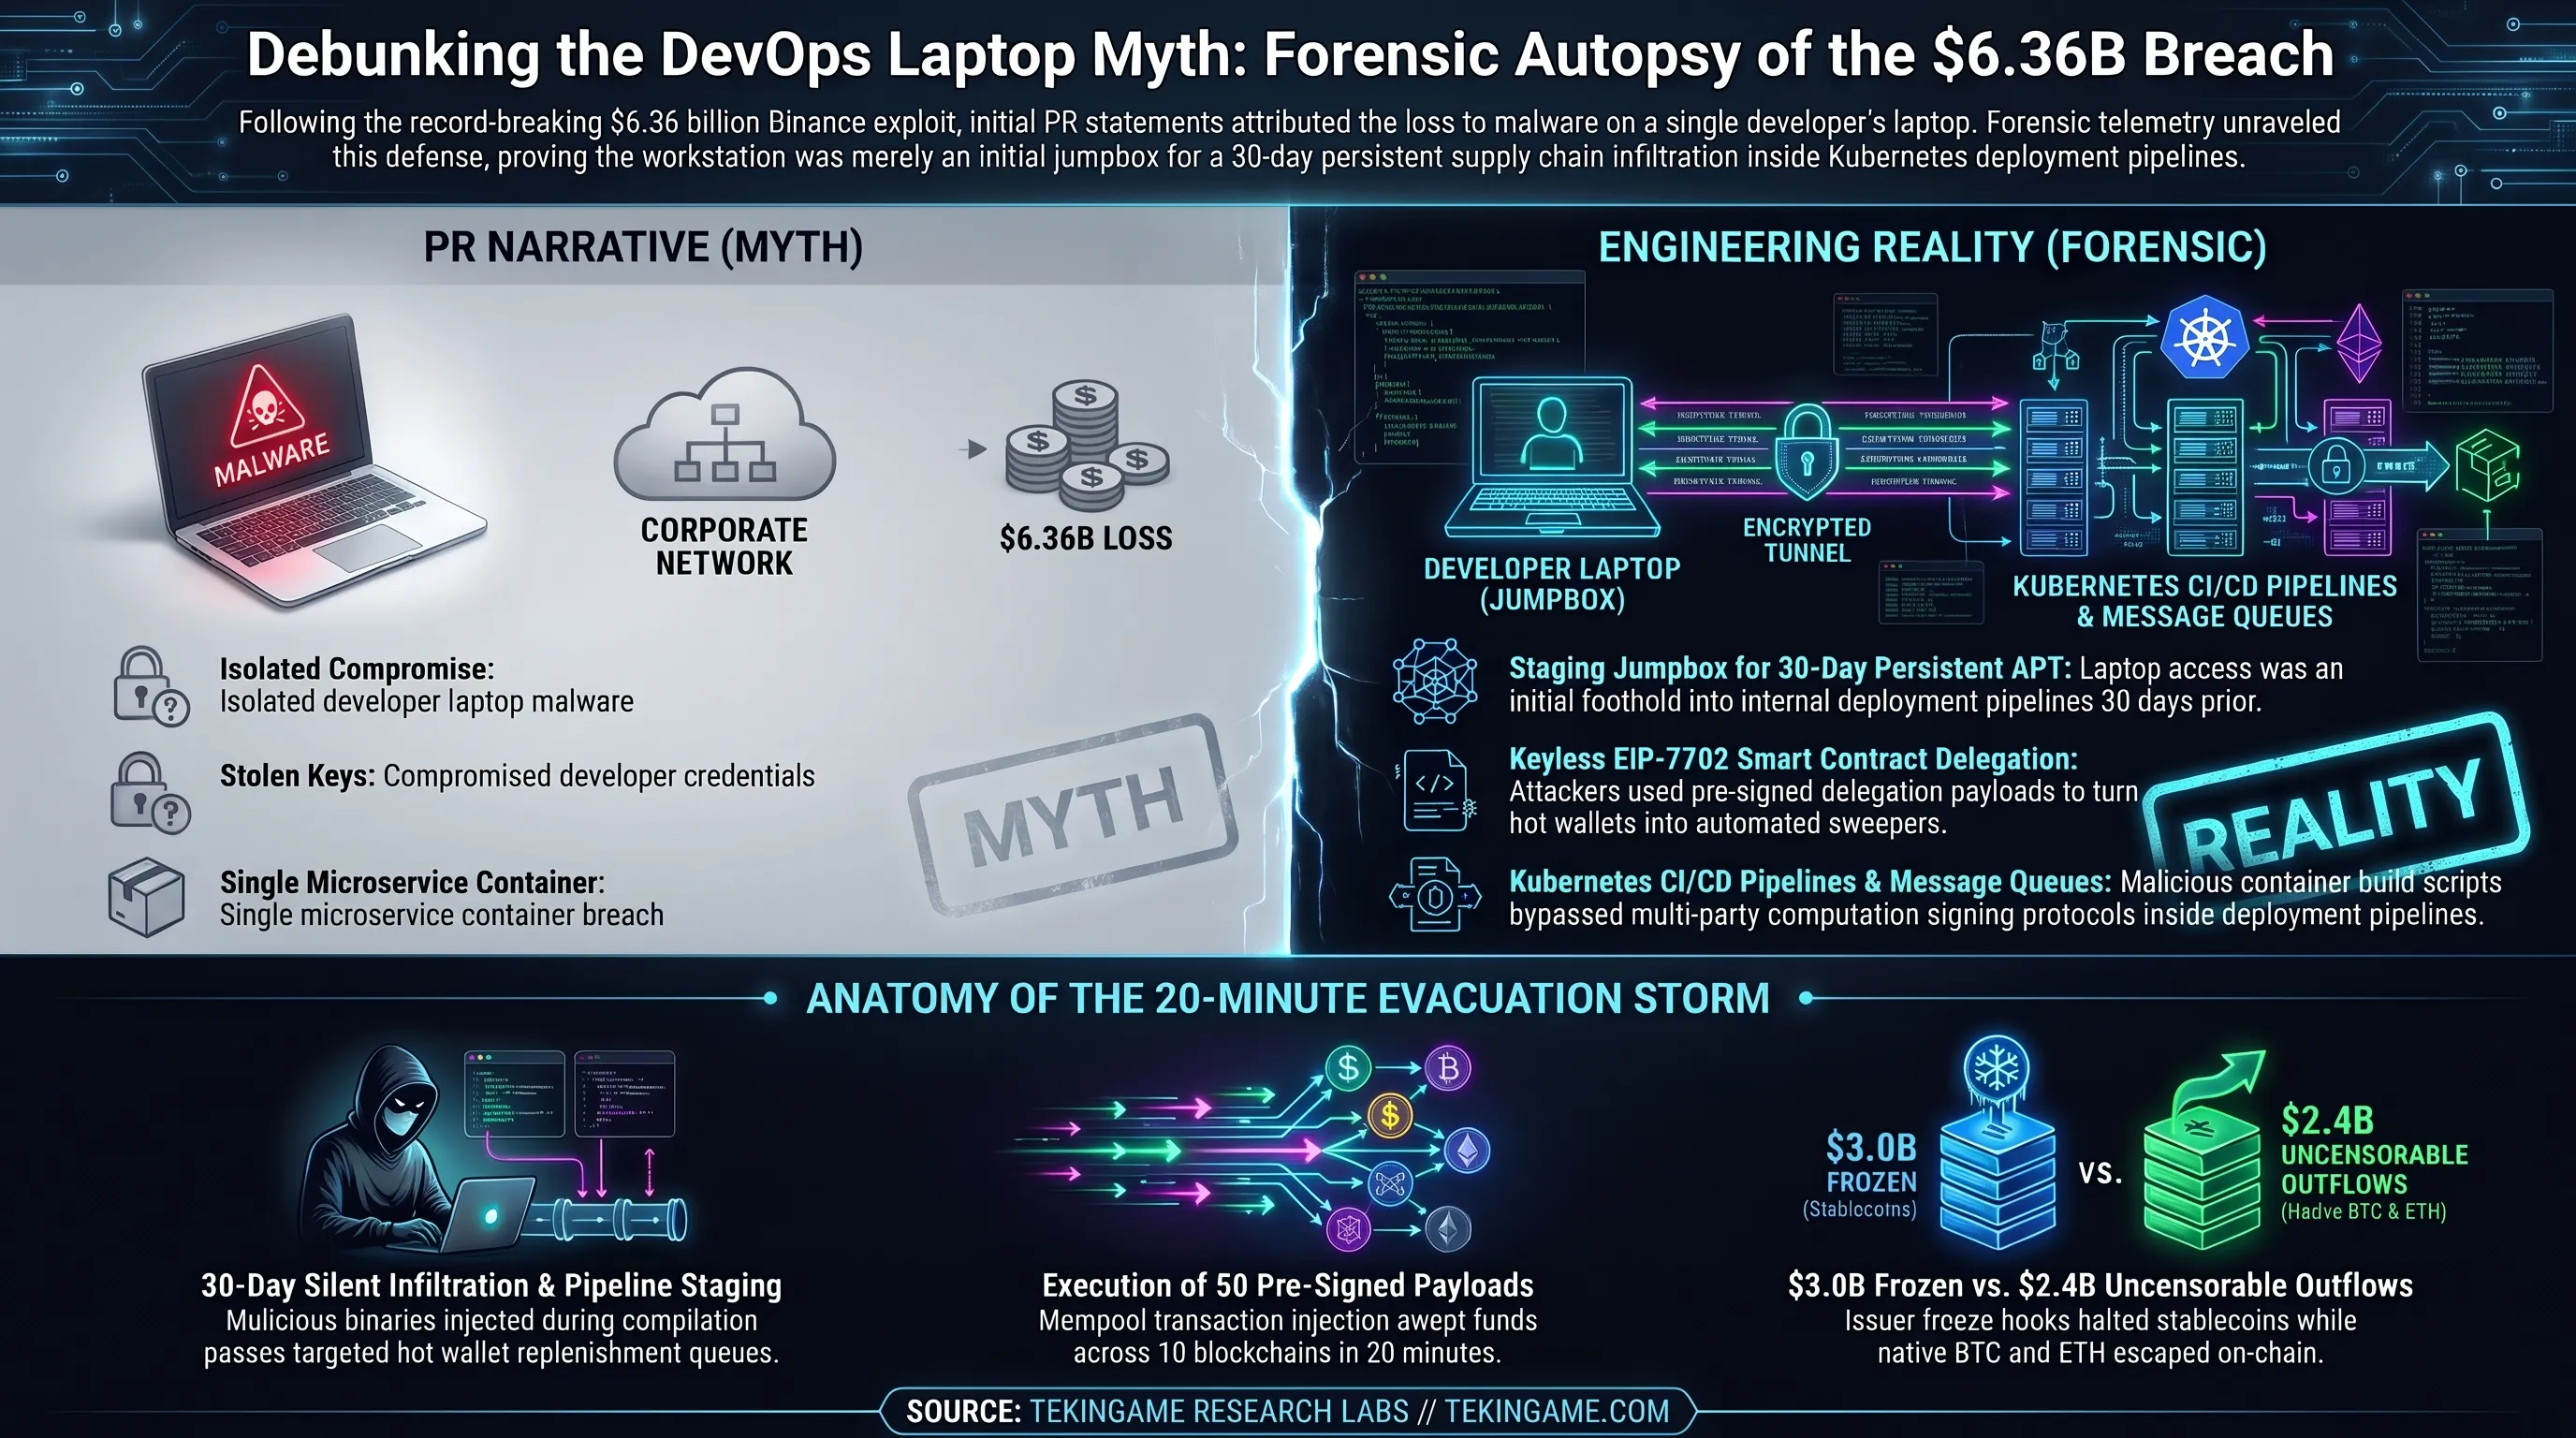
در ساعات اولیه پس از توقف ناگهانی برداشتها در بایننس در ساعت ۲۰:۰۵ روز ۲۹ اکتبر، مدیران روابط عمومی صرافی مدعی شدند که یک بدافزار مستقر روی لپتاپ یکی از مهندسان ارشد زیرساخت دِوآپس، باعث دسترسی غیرمجاز به کلیدهای موقت یک کانتینر در کلاستر کوبرنتیز شده است. این ادعا در وهله نخست، از نظر ناظران سطحی منطقی به نظر میرسید؛ چرا که مهندسی اجتماعی علیه کارکنان صرافیهای بزرگ سابقهای طولانی دارد. اما بررسی ساختار اعتبارسنجی چندامضایی (Multi-Sig) و ماژولهای امنیت سختافزاری (HSM) بایننس نشان میدهد که هیچ مهندسی در بایننس مجوز جابجایی صدها میلیون دلار را به تنهایی دارا نیست.
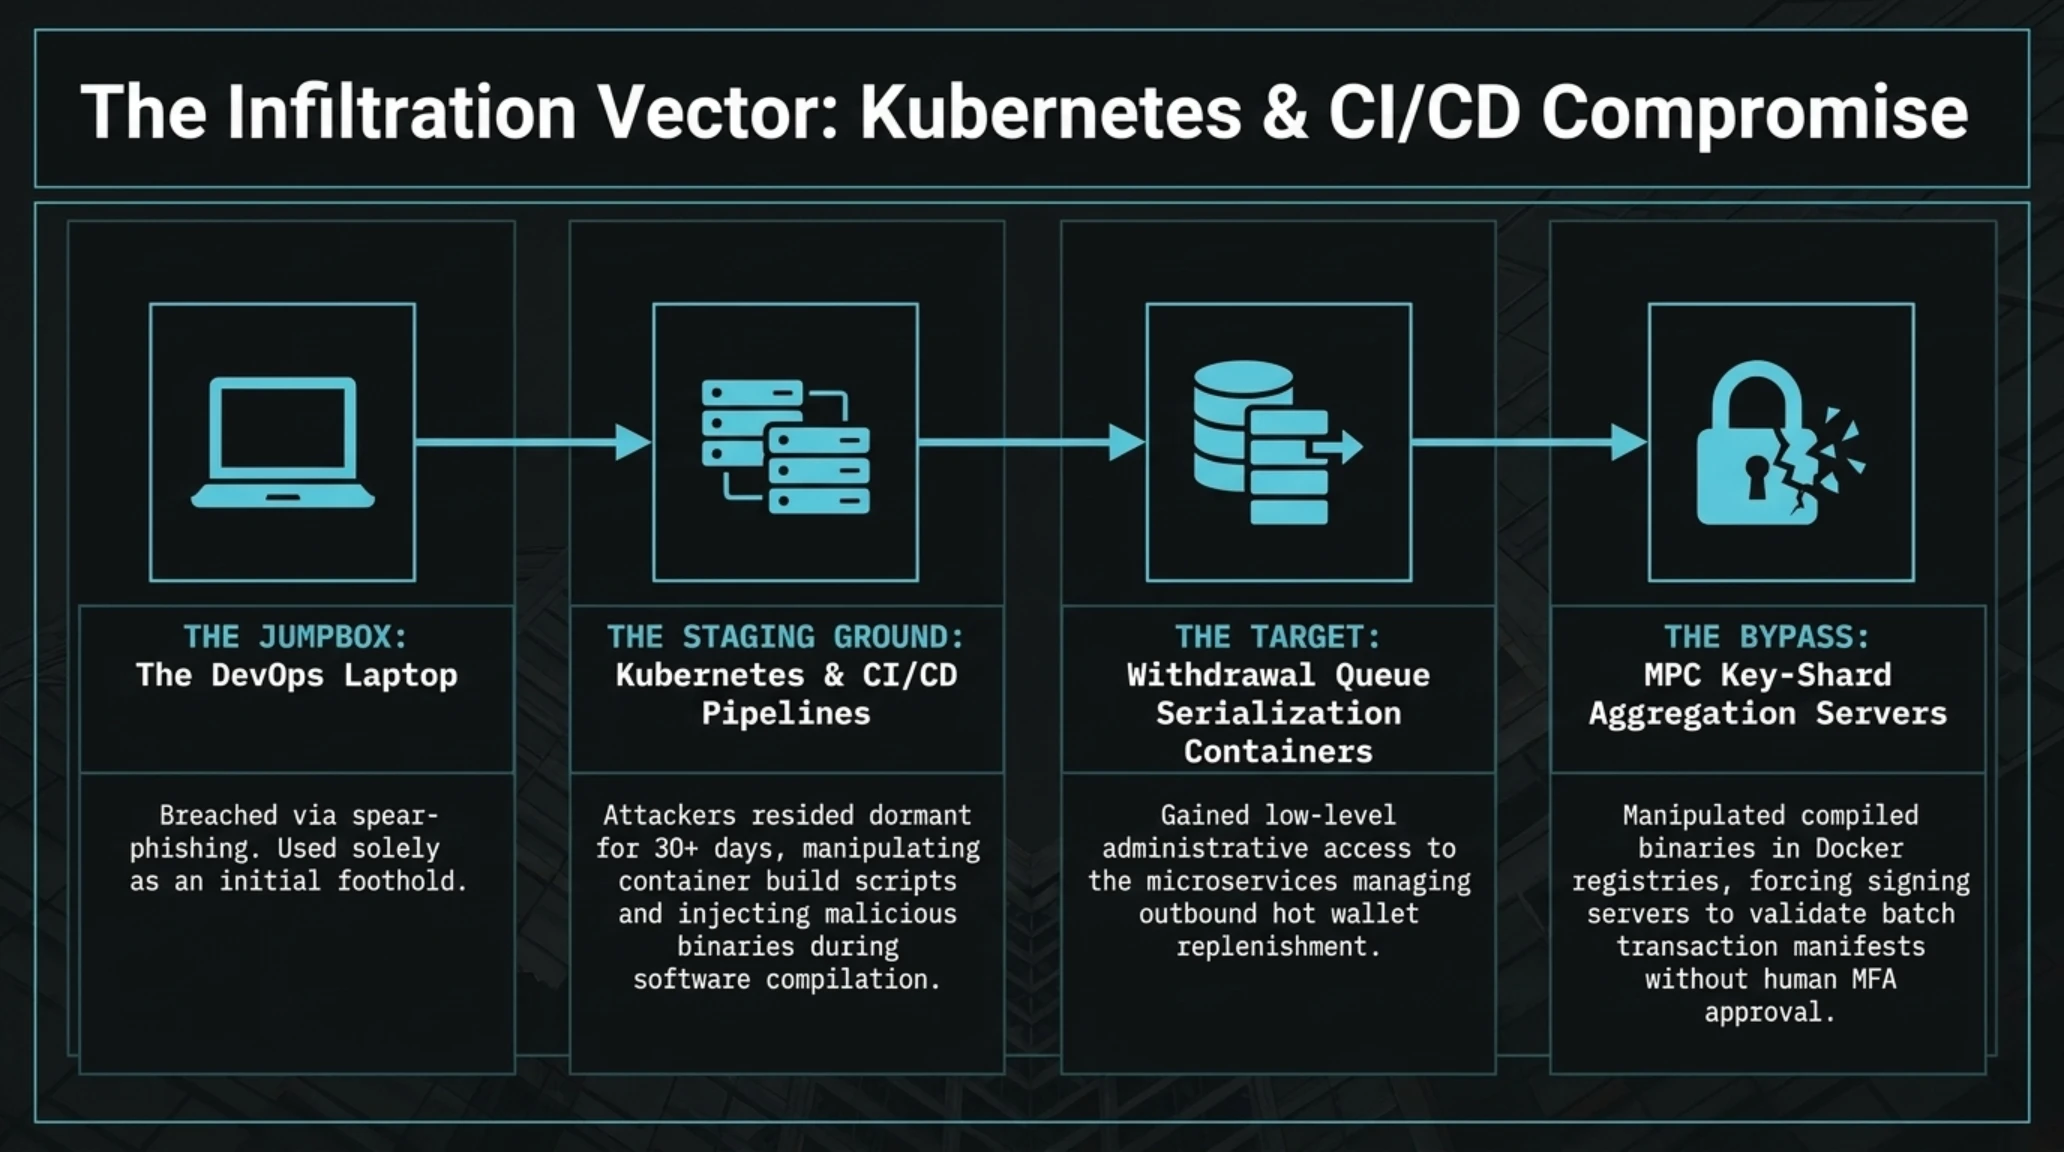
حقیقت هولناکتر این بود که مهاجمان از هفتهها قبل، با نفوذ خاموش به زنجیره ابزارهای داخلی CI/CD، سطوح دسترسی را به آرامی ترفیع داده بودند. لپتاپ مهندس دِوآپس تنها به عنوان یک نود پرتاب اولیه (Jumpbox) عمل کرده تا مهاجمان بتوانند توکنهای اعتباری کانتینرهای سرویس امضای تراکنش را بدون به صدا درآوردن زنگهای خطر سیستمهای تشخیص نفوذ (IDS) استخراج کنند. این نفوذ ساختاری، به آنها اجازه داد تا در ۱۰ بلاکچین متفاوت به صورت همزمان جریانهای تسویه را دستکاری نمایند.
هکرهای سایبری با آگاهی کامل از معماری میکروسرویسهای بایننس، میدانستند که سیستم مانیتورینگ صرافی به محض افزایش تراکنشهای غیرعادی، جریان خروجی را مسدود خواهد کرد. از این رو، یک سناریوی اجرای موازی فوقالعاده سریع با زمانبندی دقیق طراحی شد؛ به طوری که در کمتر از بیست دقیقه، ولتهای گرم بیتکوین، اتریوم، سولانا، ترون و ریپل تا آخرین سنت مجاز تخلیه شدند. حتی دیدهبانهای مشهور آنچین نظیر پِکشیلد (PeckShield) و زکایکسبیتی (ZachXBT) پیش از آنکه بایننس بتواند پیام هشداری صادر کند، جریان سیلآسای خروج داراییها را در کانالهای ارتباطی عمومی گزارش دادند و فضای وحشت بر تالارهای معاملاتی سایه افکند.
این تهاجم رعدآسا تناقض مرگبار میان سرعت تسویه و امنیت را در ساختار صرافیهای متمرکز عیان ساخت. صرافیهایی مانند بایننس برای جلب رضایت میلیونها کاربر فعال و ارائه خدمات برداشت لحظهای، مجبورند میلیاردها دلار نقدینگی را درون ولتهای گرم آنلاین نگه دارند؛ پاشنهآشیلی استراتژیک که در صورت نفوذ به لایه سرویسهای احراز هویت، کل ذخایر در دسترس را در معرض نابودی آنی قرار میدهد.
این بیانیه صریح از سوی تحلیلگران ارشد امنیت سایبری، فرضیه خطای سهوی انسانی را رد کرد و تمرکز جامعه امنیتی را به سمت تحلیل عمیقتر بردار نفوذ و معماری نرمافزاری صرافی هدایت نمود.
چرا این رخداد اهمیت دارد // آمار و ابعاد مالی بزرگترین سرقت تاریخ
این اعداد نشان میدهند که با وجود ابعاد ویرانگر حمله، واکنش فوقسریع اکوسیستم در فریز آنچین بیش از ۳ میلیارد دلار استیبلکوین توانست از سقوط فاجعهبار کل بازار جلوگیری کند.
بررسی این ابعاد خیرهکننده نشان میدهد که شناخت دقیق تمایز میان شایعات ژورنالیستی و واقعیت مهندسی، لازمه درک آینده امنیت سیستمهای مالی غیرمتمرکز و متمرکز است.
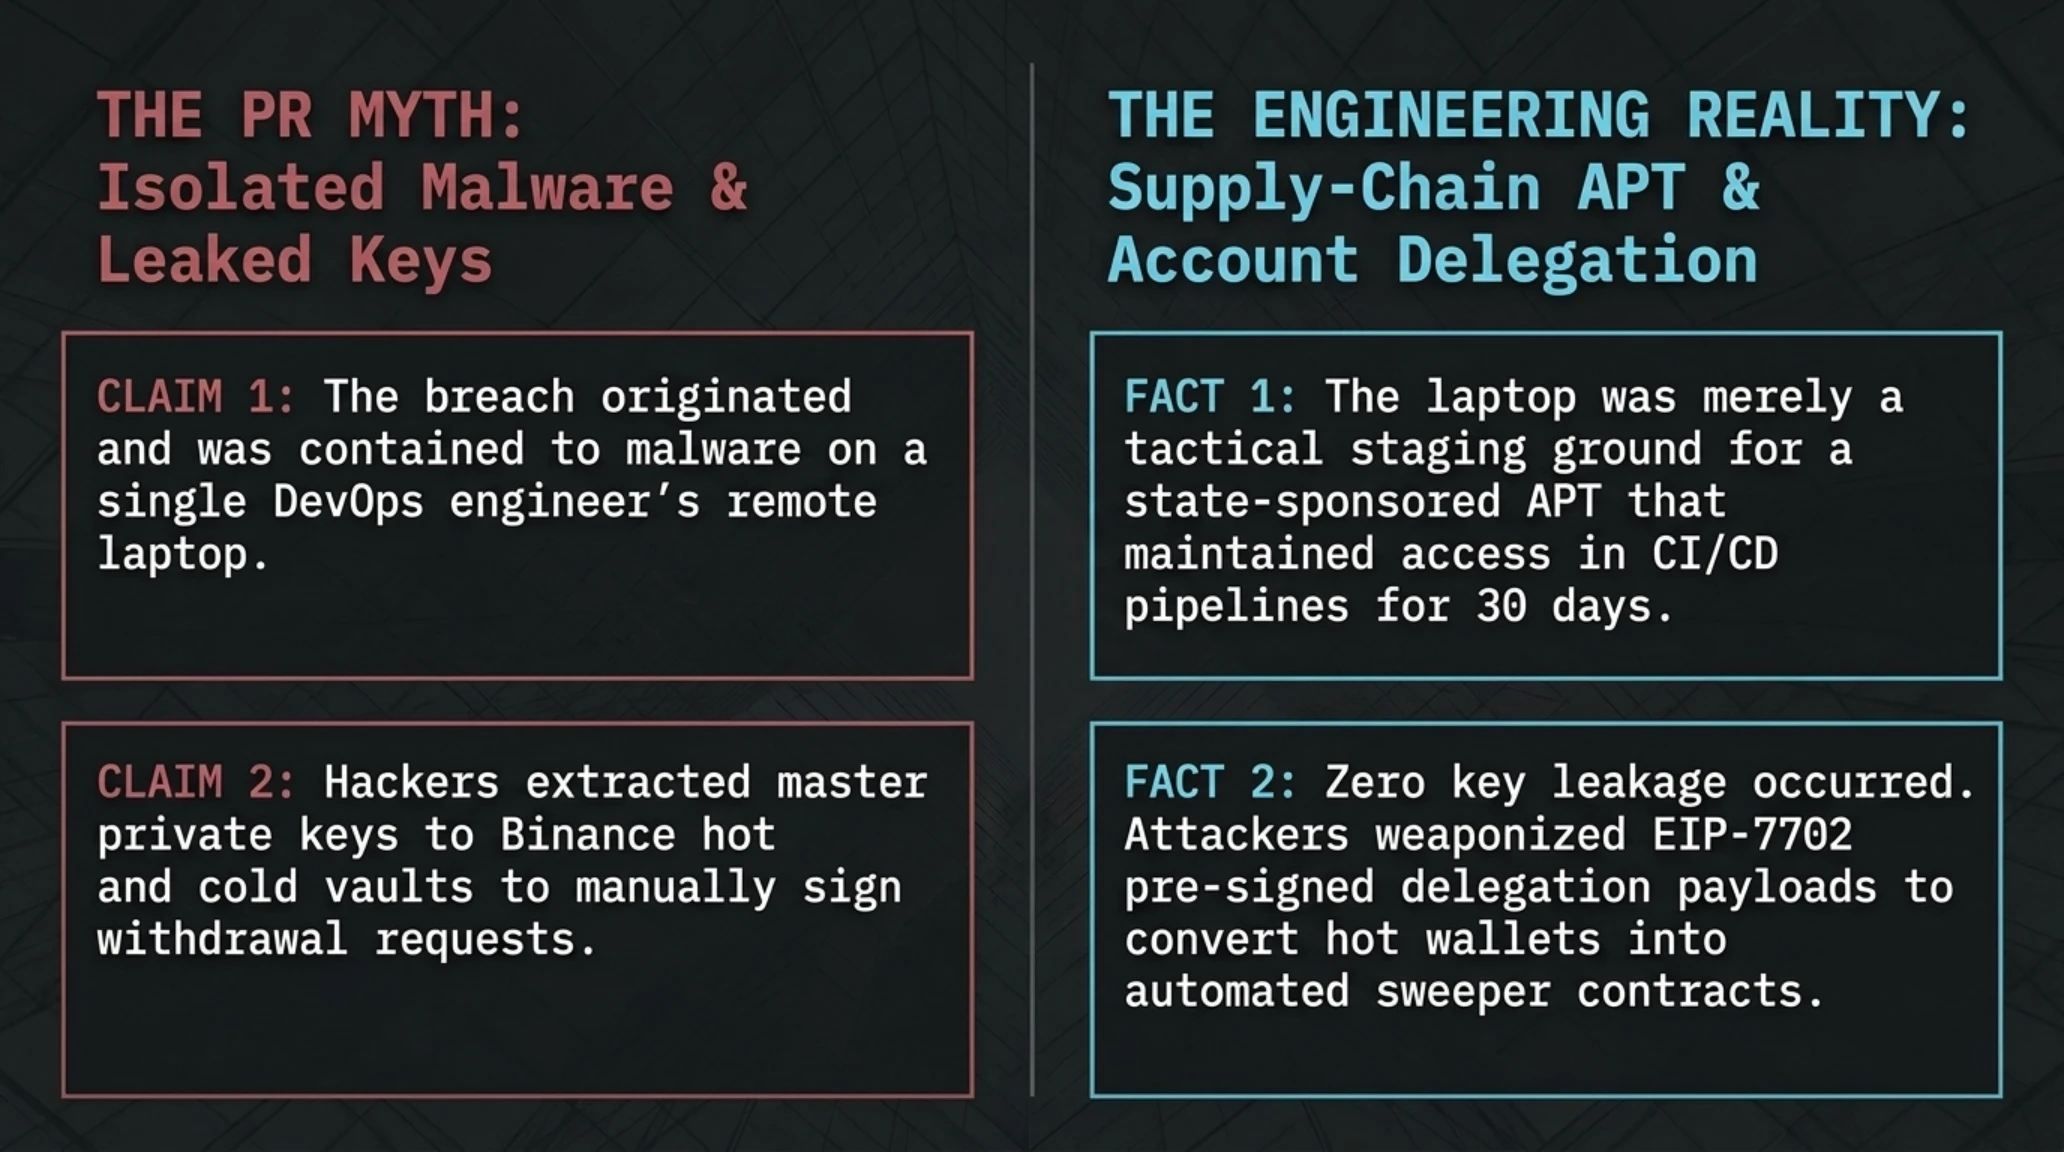
تطبیق فنی و فارنزیک | شایعه ژورنالیستی در برابر واقعیت مهندسی
رسانهها ادعا کردند هکرها با دستیابی به کلید خصوصی ولتهای سرد و گرم توانستند وجوه را مستقیماً امضا و منتقل کنند.
فارنزیک آنچین اثبات کرد هیچ پرایوت کی فاش نشده؛ بلکه ولت گرم از طریق پیلود پیشامضا به قرارداد هوشمند جاروبکننده تبدیل شده است.
با تفکیک واقعیت از تبلیغات روابط عمومی، اکنون زمان ورود به اتاق تشریح مهندسی این رخنه بزرگ فرارسیده است.
در بخش دوم، به تشریح ریاضی و بلاکچینی مکانیسم EIP-7702 و نحوه تسخیر ولتهای اتریومی بایننس خواهیم پرداخت.
سلاح مخفی حمله: مهندسی معکوس نفوذ و سلاحسازی از استاندارد EIP-7702 اتریوم
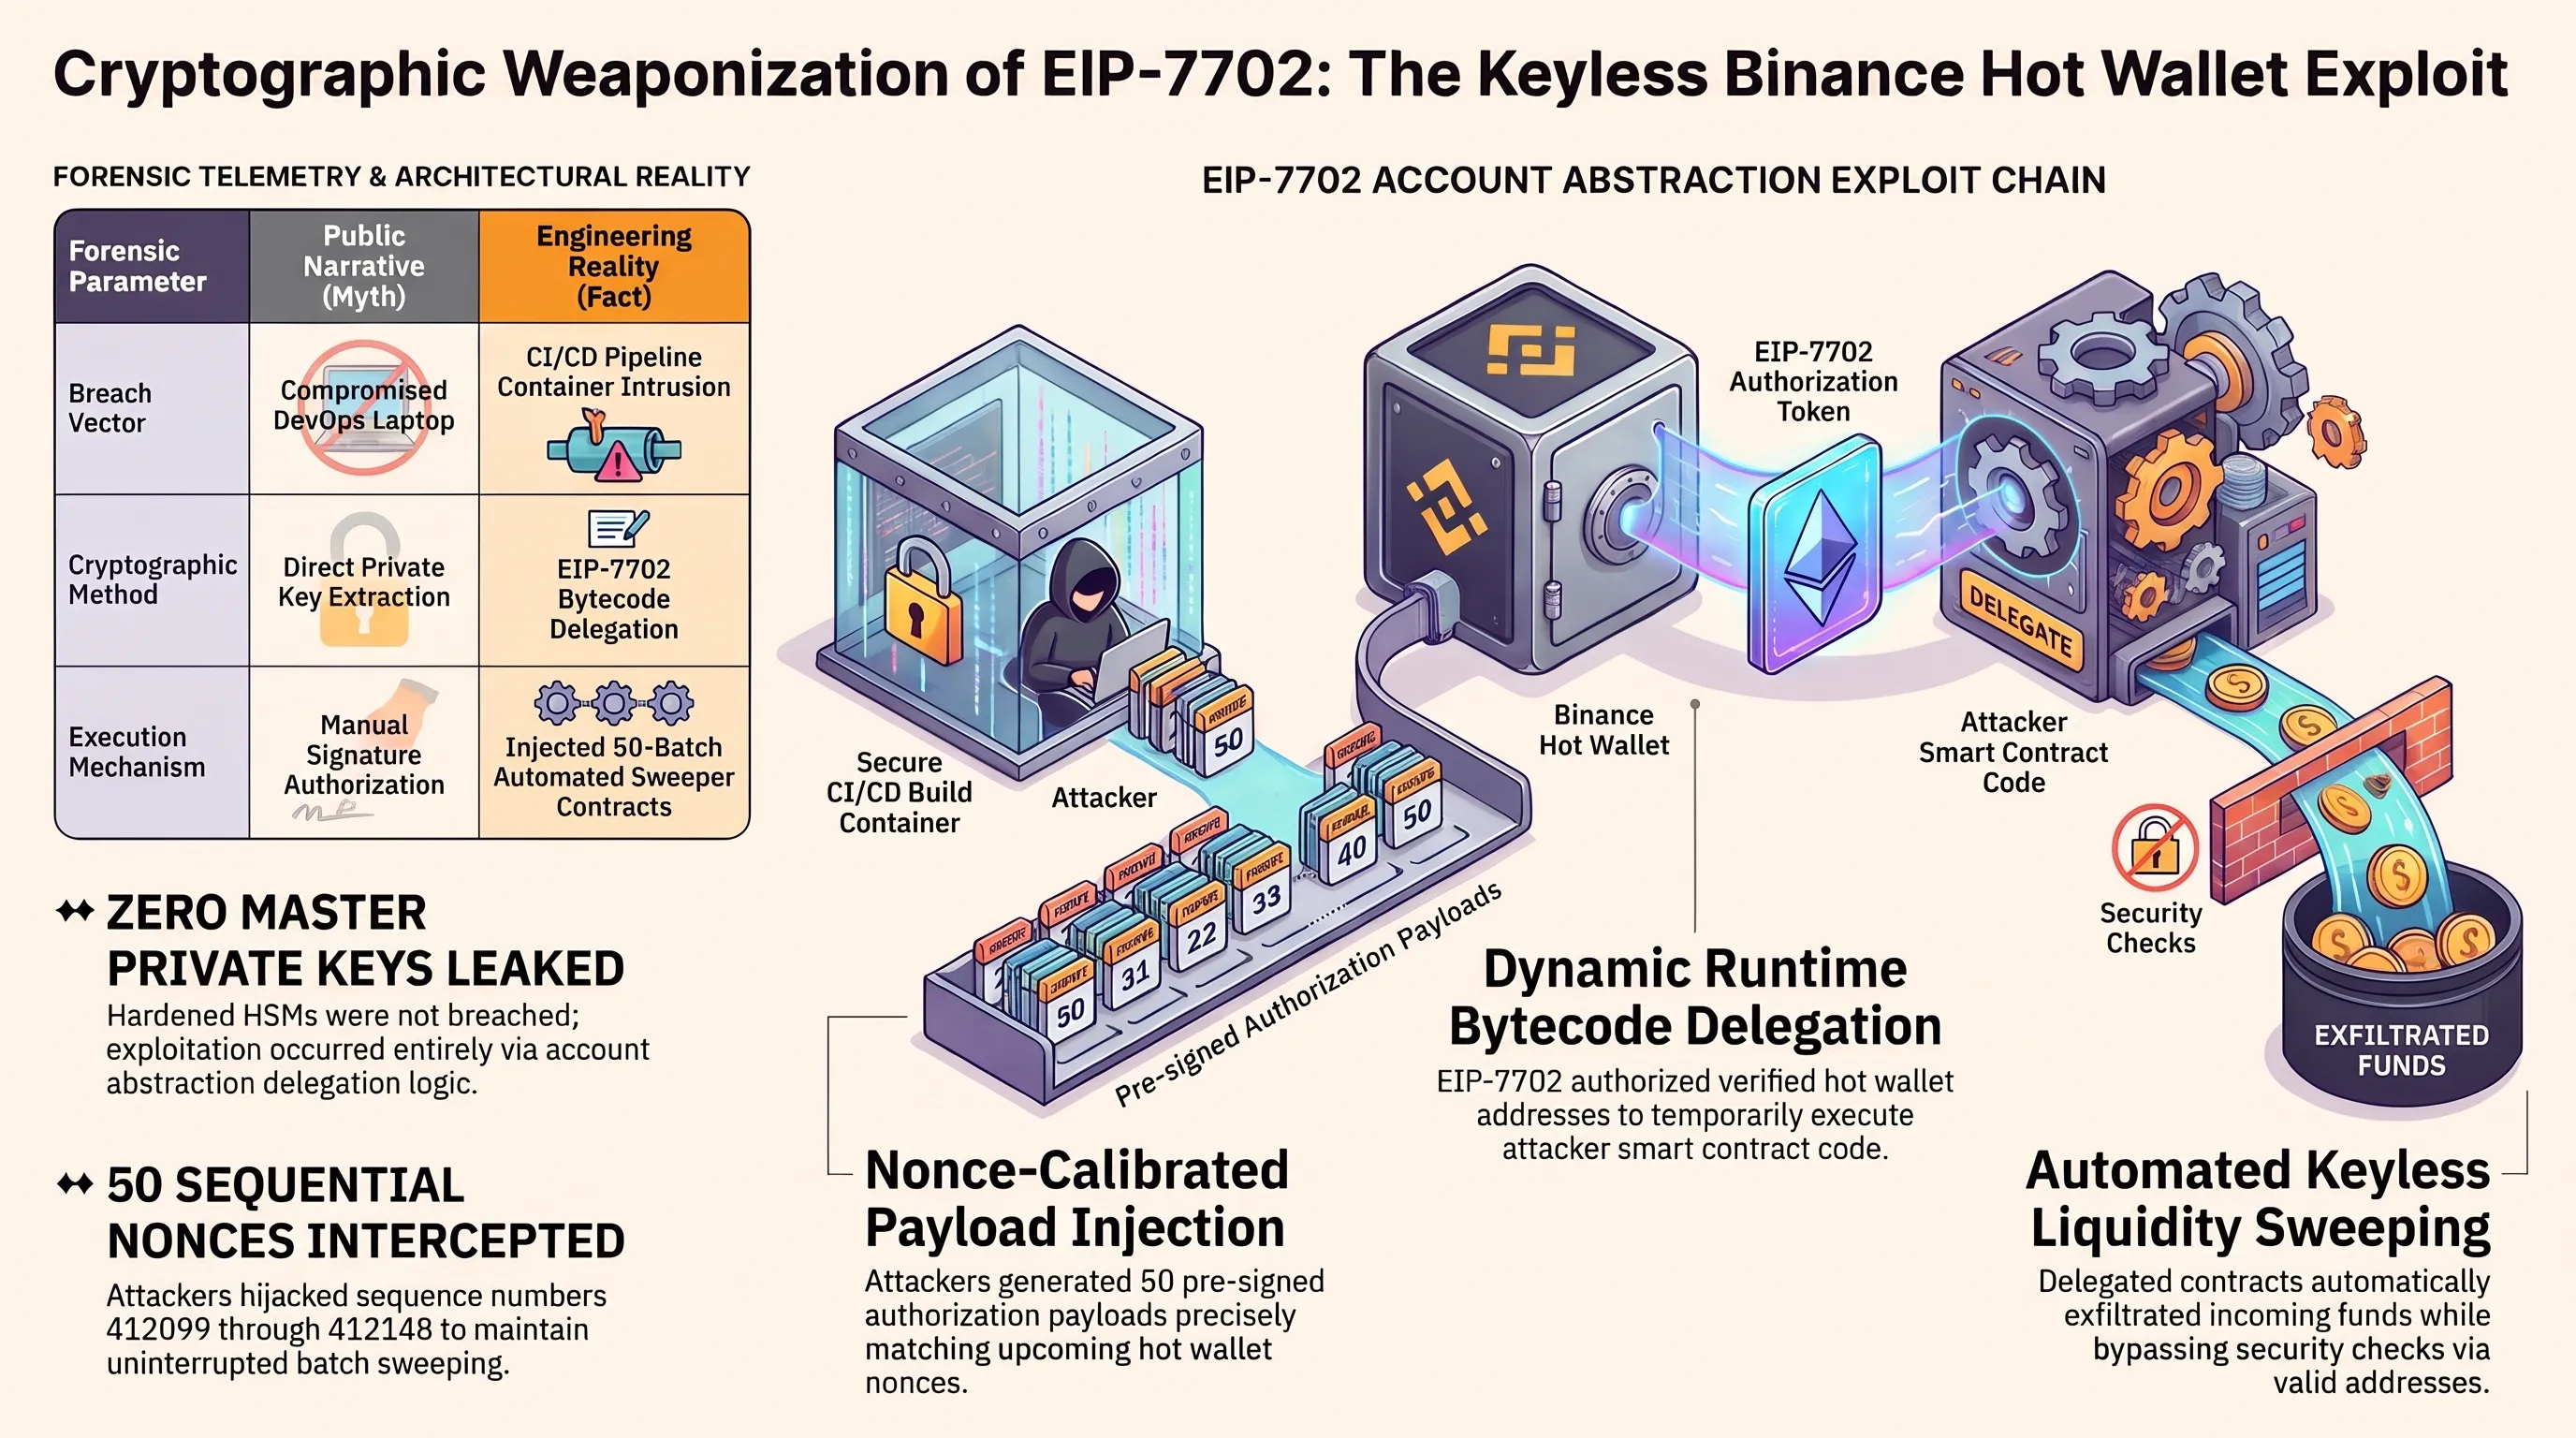
بزرگترین معمای فنی در ساعات نخست حمله، چگونگی خروج صدها میلیون دلار دارایی اتریومی و توکنهای ERC-20 بدون صدور هشدارهای معمول امنیتی چندامضایی بود. پاسخ این معما در قابلیت جدید استاندارد EIP-7702 نهفته است؛ ارتقایی انقلابی در انتزاع حساب (Account Abstraction) که به حسابهای تحت مالکیت خارجی (EOA) اجازه میدهد به صورت موقت و در طول اجرای یک تراکنش، رفتاری شبیه به یک قرارداد هوشمند به خود بگیرند.
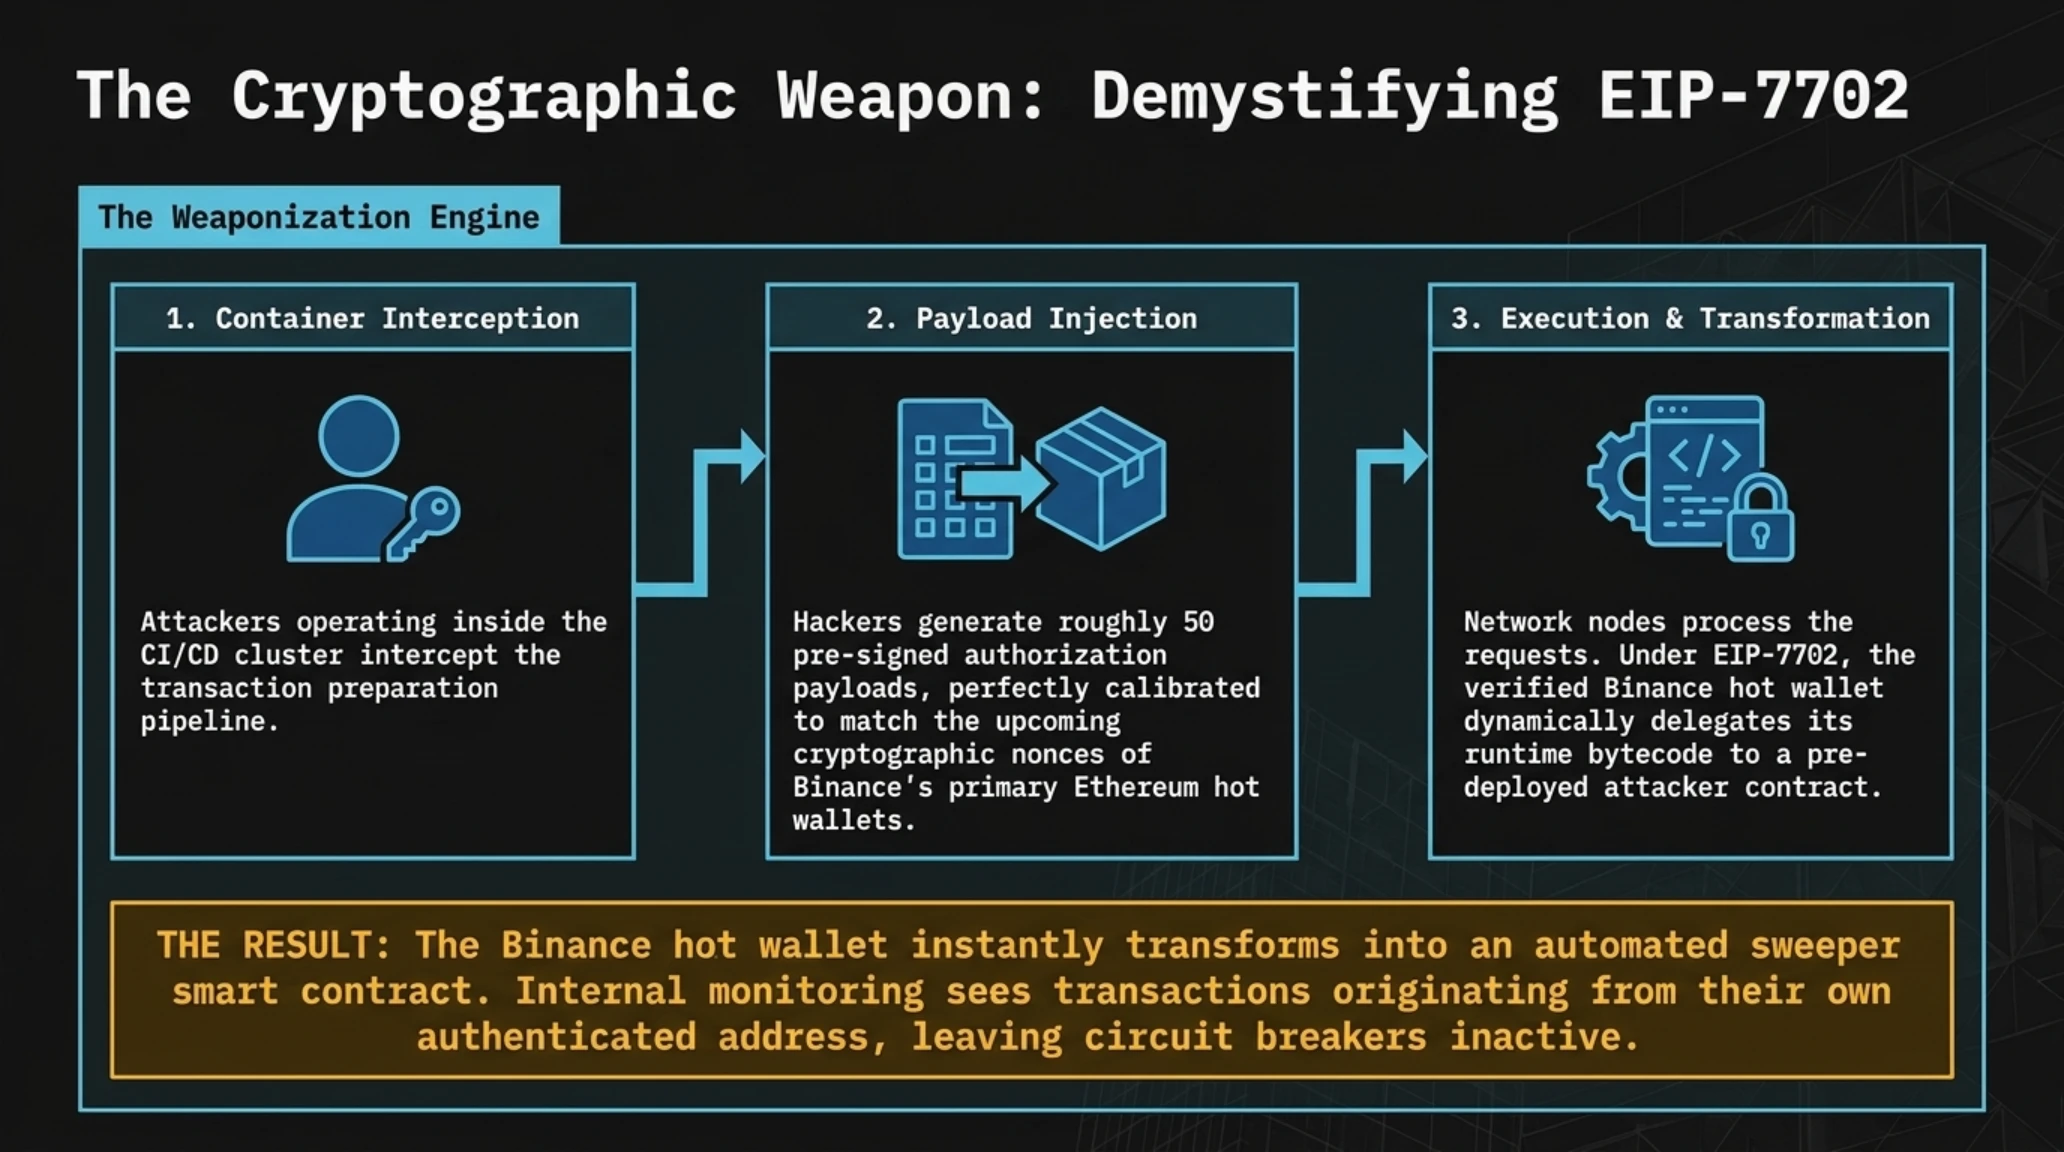
هکرهای نخبه با دسترسی کانتینری که در لایه داخلی بایننس به دست آورده بودند، کلید خصوصی را سرقت نکردند؛ زیرا کلیدها درون ماژولهای سختافزاری محافظتشده قرار داشتند. در عوض، آنها موفق شدند با دستکاری متغیرهای درخواستهای خروج وجه، حدود ۵۰ پیلود مجوز پیشامضاشده (Pre-signed Authorization Payloads) تولید کنند. این پیلودها دقیقاً با شماره شمارنده (Nonce) تراکنشهای بعدی ولت گرم بایننس تراز شده بودند.
هنگامی که این مجوزها به شبکه اتریوم مخابره شد، ولت گرم رسمی بایننس به جای ارسال یک تراکنش معمولی، به طور خودکار به یک «قرارداد جاروبکننده» (Sweeper Contract) تبدیل گشت. این قرارداد تغییرماهیتیافته، در کسر چند ثانیه تمام مانده موجود در آدرس را به استخرهای از پیش تعیینشده هکر سرازیر کرد. سیستمهای امنیتی داخلی بایننس تراکنشها را صادره از آدرس معتبر خود صرافی میدیدند و در نتیجه، هیچ مکانیزم حفاظتی مسدودسازی فعال نگردید.
از منظر مهندسی ابری، مهاجمان زنجیرهای از ترفیع دسترسی را در محیط کوبرنتیز پیاده کردند. با آلودهسازی یک پاد (Pod) وابسته به خط توسعه دِوآپس، آنها از توکنهای سرویس برای دستیابی به نقشهای IAM در آمازون وبسرویس (AWS) استفاده کردند. این حرکت جانبی (Lateral Movement) به هکرها اجازه داد تا بدون نیاز به رمزگشایی پایگاههای داده اصلی، مستقیماً به صفهای پیامرسانی تسویه (Settlement Message Queues) متصل شده و درخواستهای تسویه جعلی را در میان صدها تراکنش عادی کاربران پنهان سازند.
این شاهکار فنی نفوذ، ضعفهای بنیادین مدلهای تایید خودکار بر بستر انتزاع حسابهای نوین را آشکار ساخت. در بلاکچینهای دیگر مانند سولانا و بیتکوین نیز، مهاجمان از ساختارهای خروجی خوشهای (Batch Payout Pipelines) سوءاستفاده کرده و تراکنشها را در صفهای تسویه داخلی بایننس تزریق نمودند تا سقف برداشت در هر بلاک تا حداکثر توان پردازشی شبکه اشباع گردد.
علاوه بر این، مهاجمان پروتکل محاسبات چندطرفه امن (MPC) را که وظیفه حفاظت از تکهکلیدهای امضا (Key Shards) را بر عهده داشت، با تزریق کدهای مخرب در زمان کامپایل بستههای نرمافزاری دور زدند. آنها با بهرهبرداری از دسترسی سطح ریشه به ایمیجهای داکر مستقر در رجیستری داخلی، تابعی را فعال کردند که نیازمندی به تأییدیه فیزیکی را نادیده میگرفت و امضاها را به شکل دستهای تایید میکرد؛ رویکردی که تا پیش از این تنها در مدلهای شبیهسازی تئوریک آزمایشگاههای رمزنگاری مشاهده شده بود.
فرهنگ اصطلاحات فنی تیکین
این پیچیدگی مهندسی، تفاوت میان دزدیهای سنتی رمزارز و جنگهای سایبری نسل چهارم را آشکار ساخت و زنگ خطر را برای تمام پروژههای مبتنی بر انتزاع حساب به صدا درآورد.
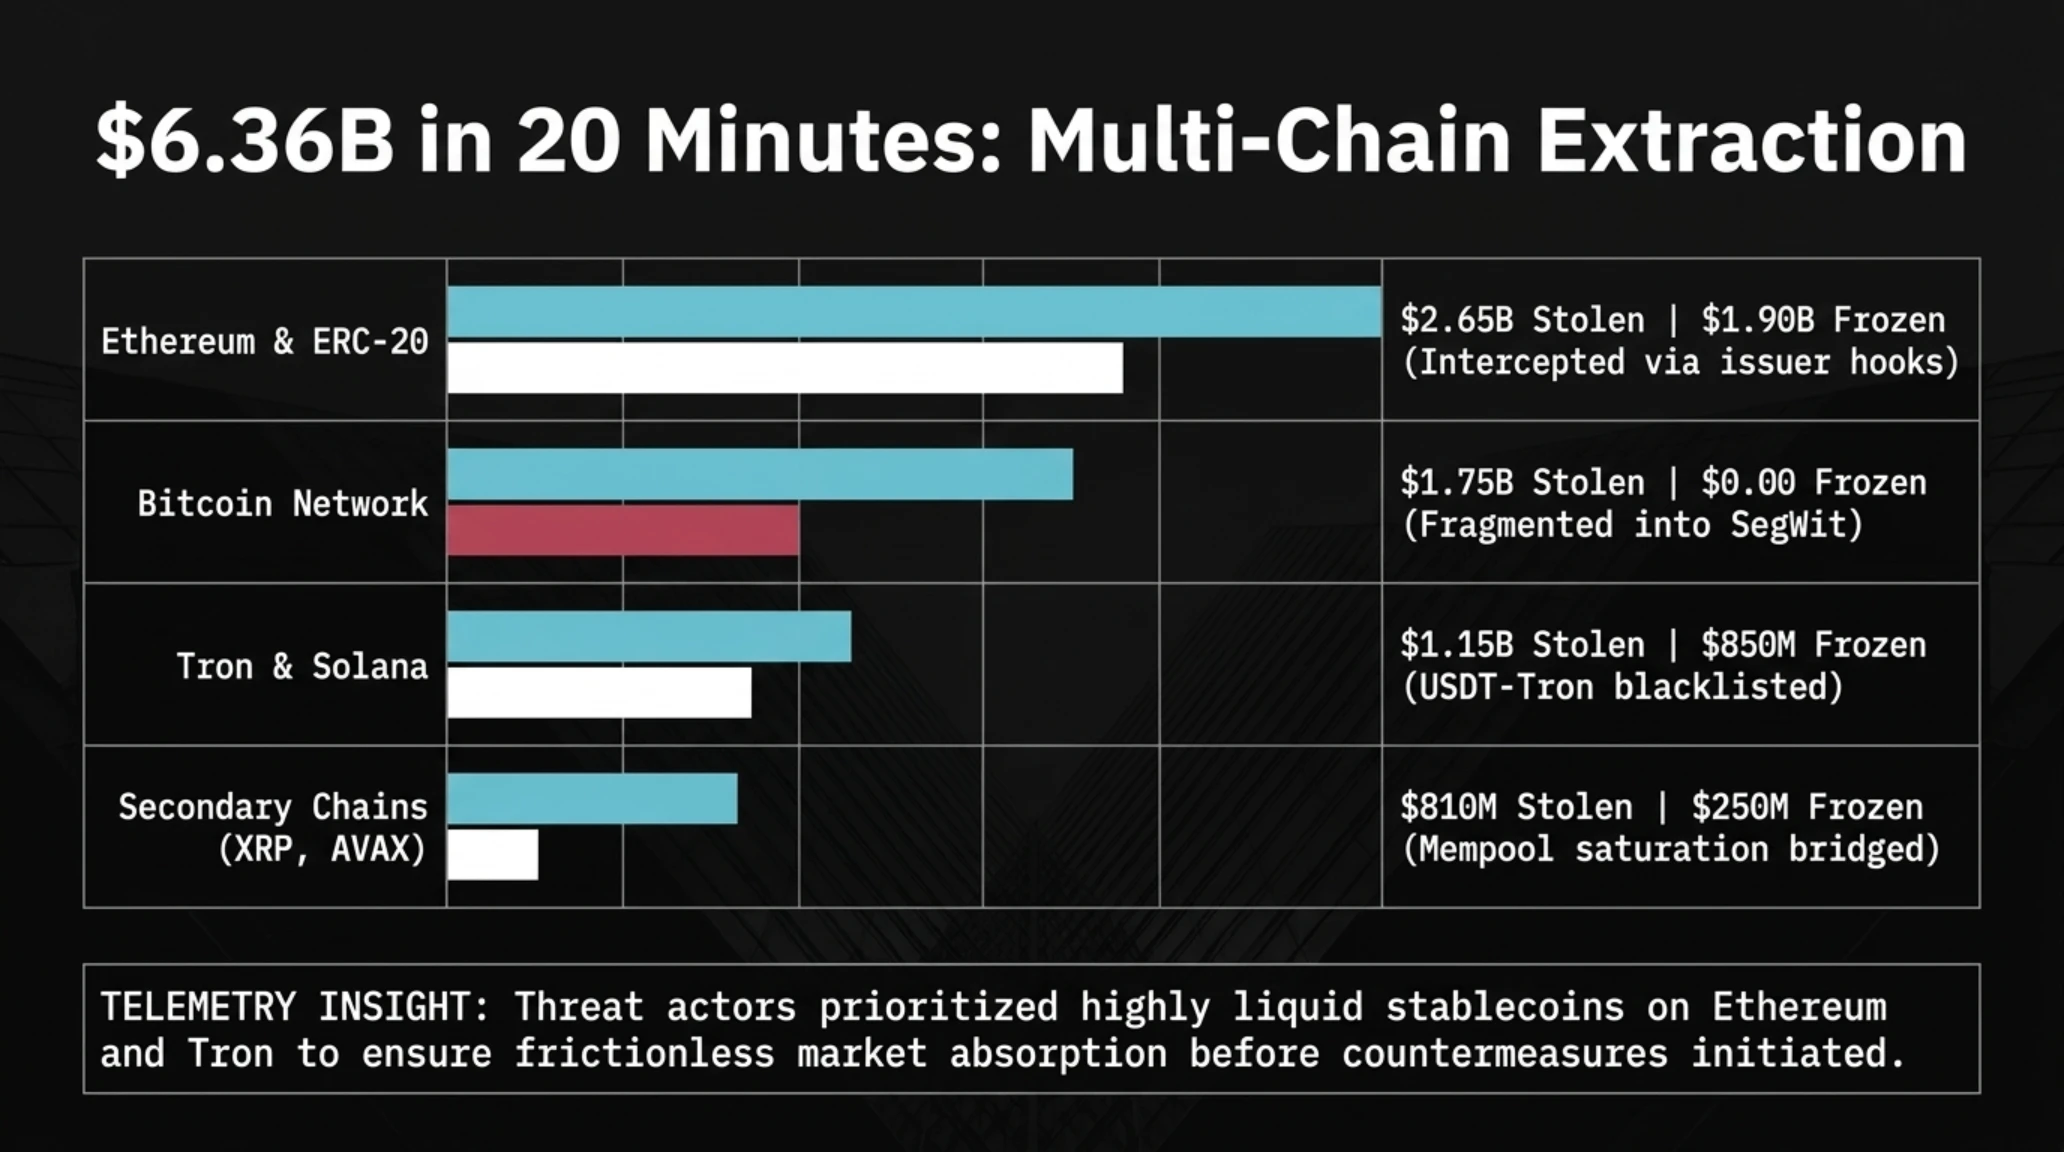
نمودار میلهای و جدول مقایسهای | حجم داراییهای مسروقه به تفکیک بلاکچینها
| شبکه و بستر بلاکچینی | حجم دارایی خارجشده | وضعیت انجماد و مداخله اضطراری | بردار فنی بهرهبرداریشده |
|---|---|---|---|
| اکوسیستم اتریوم و توکنهای مرتبط | ۲.۶۵ میلیارد دلار | ۱.۹۰ میلیارد دلار استیبلکوین با موفقیت فریز شد | سوءاستفاده از پیلود تفویض اختیار EIP-7702 |
| شبکه بیتکوین (BTC بومی) | ۱.۷۵ میلیارد دلار | غیرقابل انجماد (توزیع در آدرسهای SegWit) | تزریق تراکنشهای خروجی خوشهای به کلاستر تسویه |
| شبکههای ترون و سولانا | ۱.۱۵ میلیارد دلار | ۸۵۰ میلیون دلار USDT ترون مسدود گردید | تخلیه چندامضایی با کلیدهای واسط در کانتینر |
| سایر زنجیرهها (ریپل، آوالانچ و...) | ۸۱۰ میلیون دلار | ۲۵۰ میلیون دلار فریز و مابقی منتقل شد | فشار همزمان با ایجاد ازدحام در نودهای اعتبارسنجی |
توزیع داراییها نشان داد که مهاجمان تمرکز اصلی خود را بر استخراج استیبلکوینها و داراییهای نقدشونده گذاشته بودند تا سریعترین تبدیل ممکن را قبل از واکنش زنجیرهای صرافی رقم بزنند.
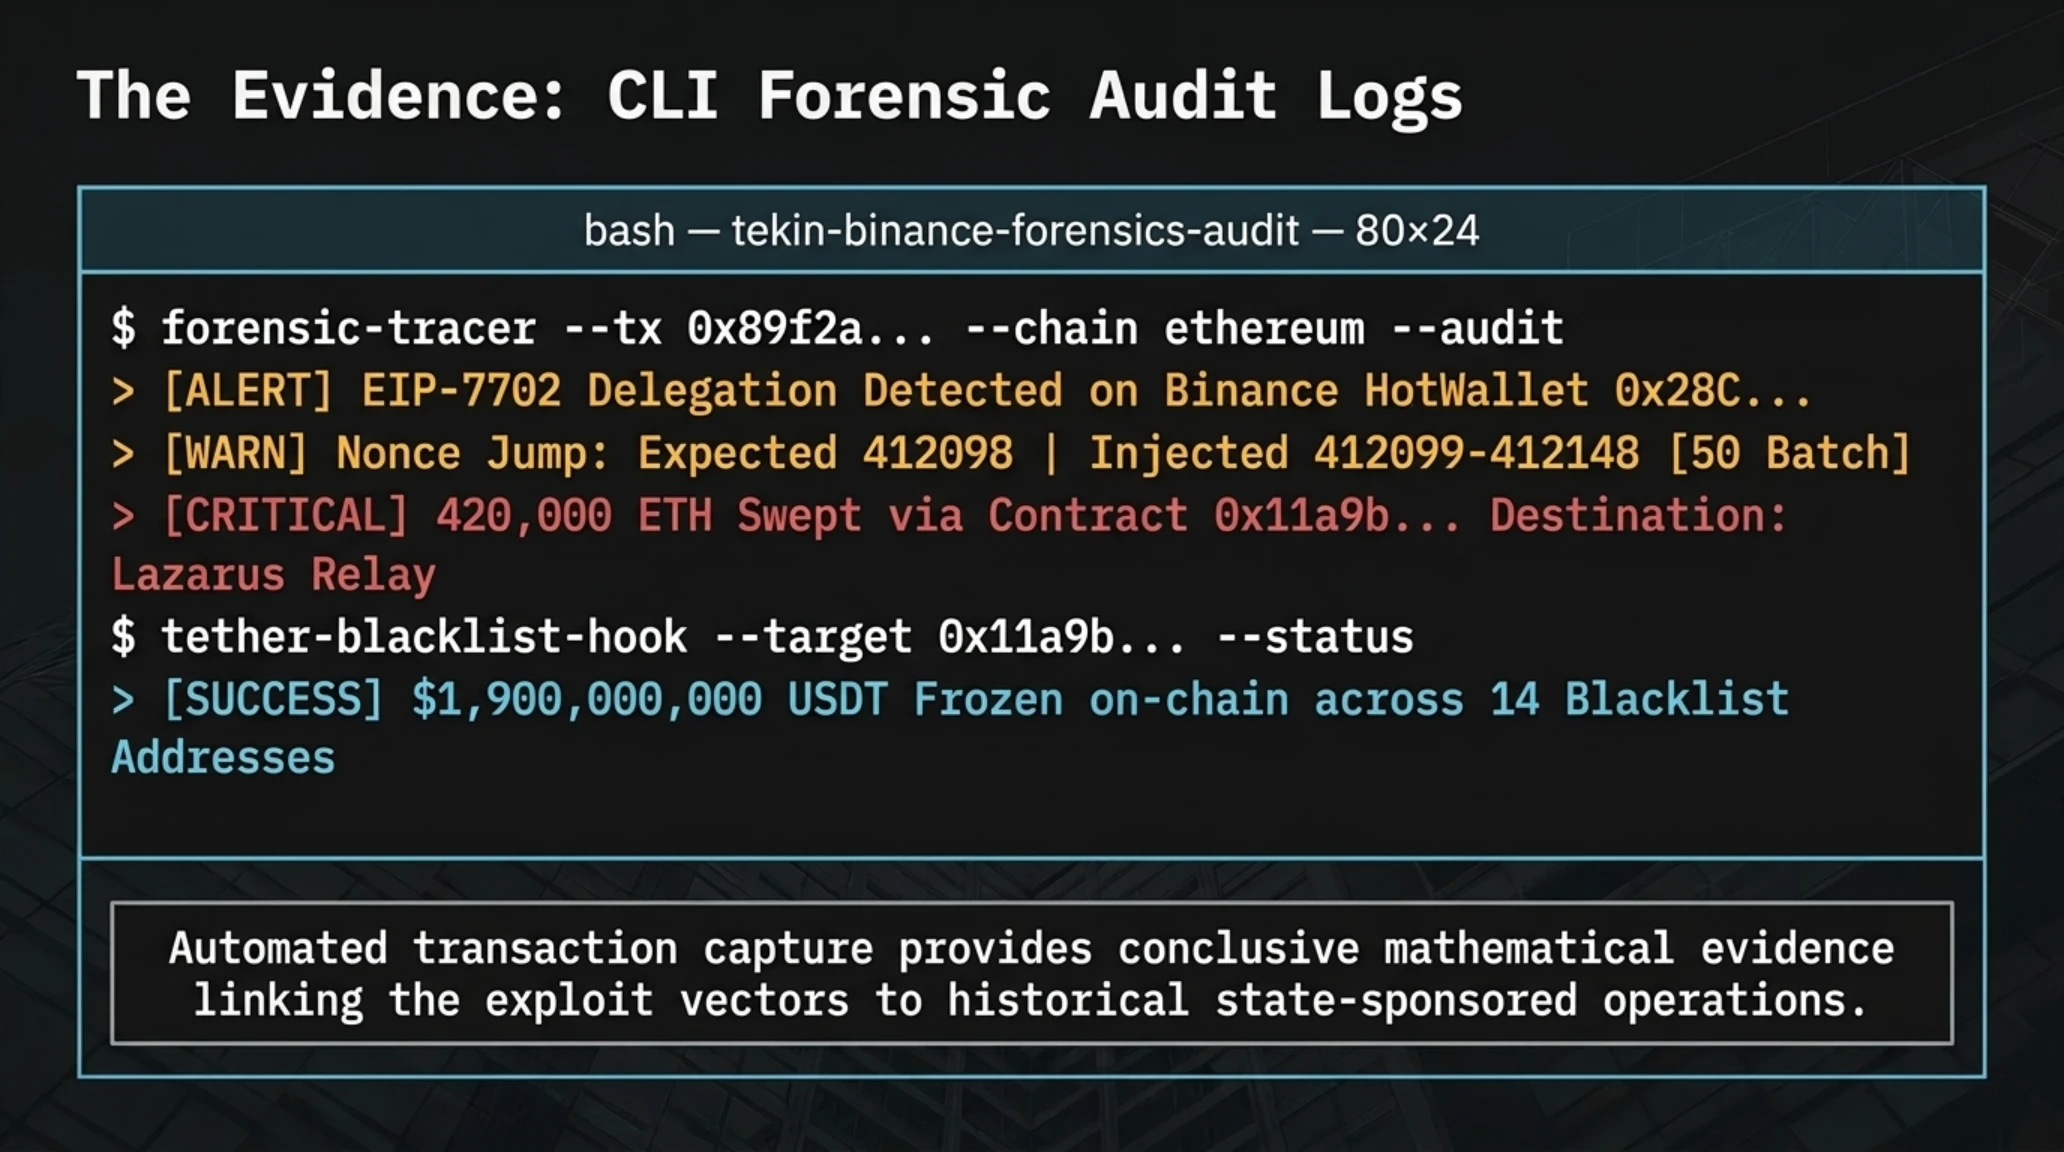
بررسی لاگهای ثبتشده روی نودهای بینالمللی بایننس ابعاد این عملیات سریع و منظم را به تصویر میکشد.
ترمینال مانیتورینگ امنیتی و لاگ خروج تراکنشهای غیرعادی
این تلهمتری سایبری اثبات کرد که هوشیاری هماهنگ با نهادهای بلاکچینی تنها سد دفاعی مؤثری بود که مانع از ناپدید شدن تمام ۶.۳۶ میلیارد دلار گردید.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
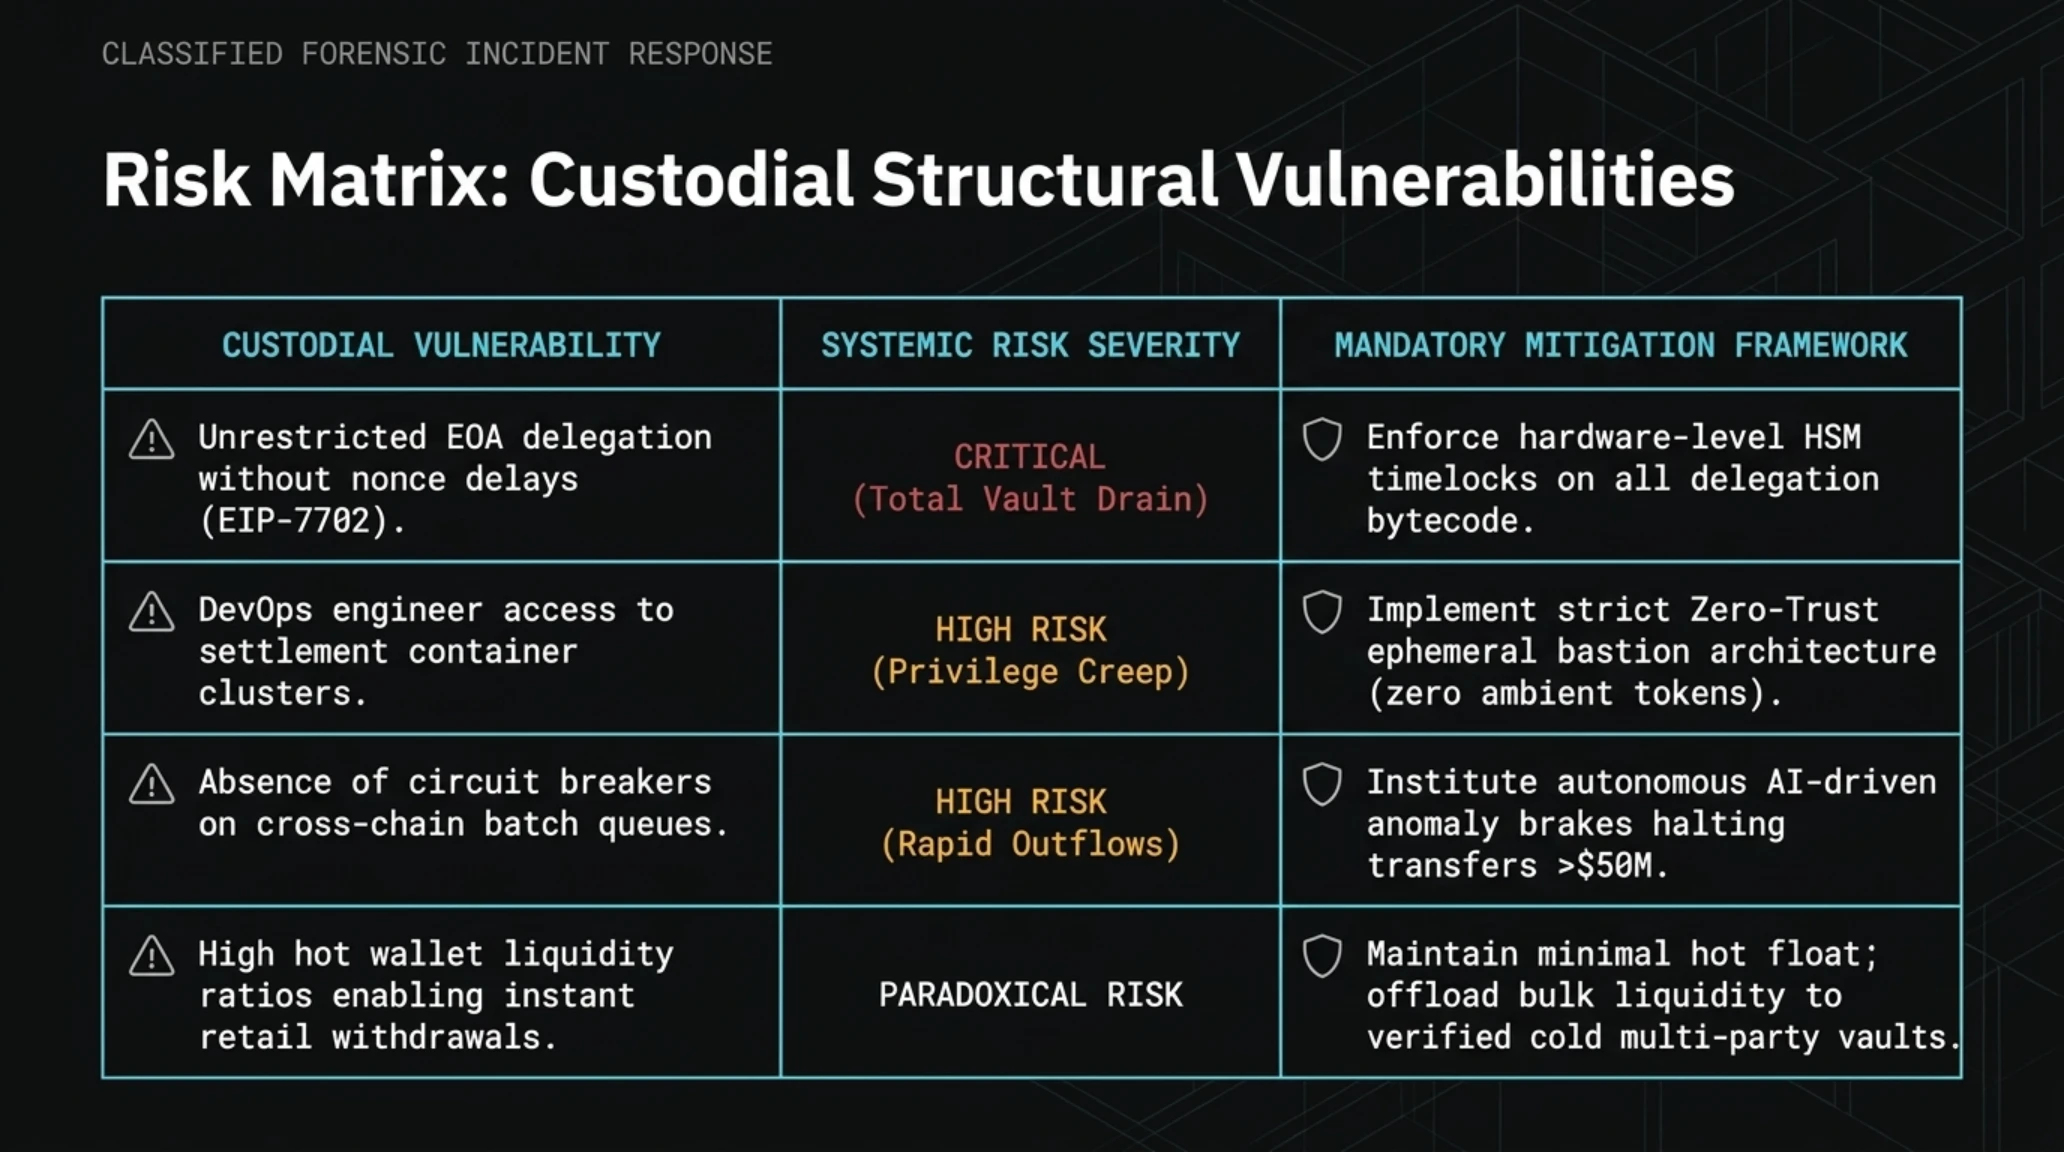
ماتریس ریسک زیرساختهای حضانت صرافیهای متمرکز
| بردار آسیبپذیری ساختاری | شدت ریسک سیستمی | راهکار اصلاحی و استاندارد نوین |
|---|---|---|
| تفویض اختیارات حسابهای EOA بدون بررسی نانس | بحرانی (امکان تخلیه کامل) | اجباریسازی محدودیتهای زمانی قفل قرارداد هوشمند در HSM. |
| دسترسی مهندسان دِوآپس به کانتینرهای صدور توکن | بسیار بالا (نقض ایزولاسیون) | پیادهسازی اصل عدم اعتماد مطلق (Zero Trust) و معماری بدون سرور ایزوله. |
| فقدان سقف برداشت زنجیرهای مستقل از سیستم داخلی | بالا (خروج تودهای) | استقرار تاخیرهای اجباری (Timelock) برای تراکنشهای بالای ۵۰ میلیون دلار. |
| وابستگی ذخایر نقدینگی گرم به استیبلکوینهای قابل فریز | ریسک متناقض مرکزی | پذیرش فریز اضطراری به عنوان اهرم مهار بحران در حوادث حاد امنیتی. |
درک این ماتریس ریسک روشن میسازد که چرا حتی قدرتمندترین نهادهای متمرکز در برابر تهاجمات هماهنگ نیازمند بازطراحی ریشهای الگوهای حضانت خود هستند.
در ادامه به ردیابی هویت پشتپرده این حمله و عملیات انجماد دارایی خواهیم پرداخت.
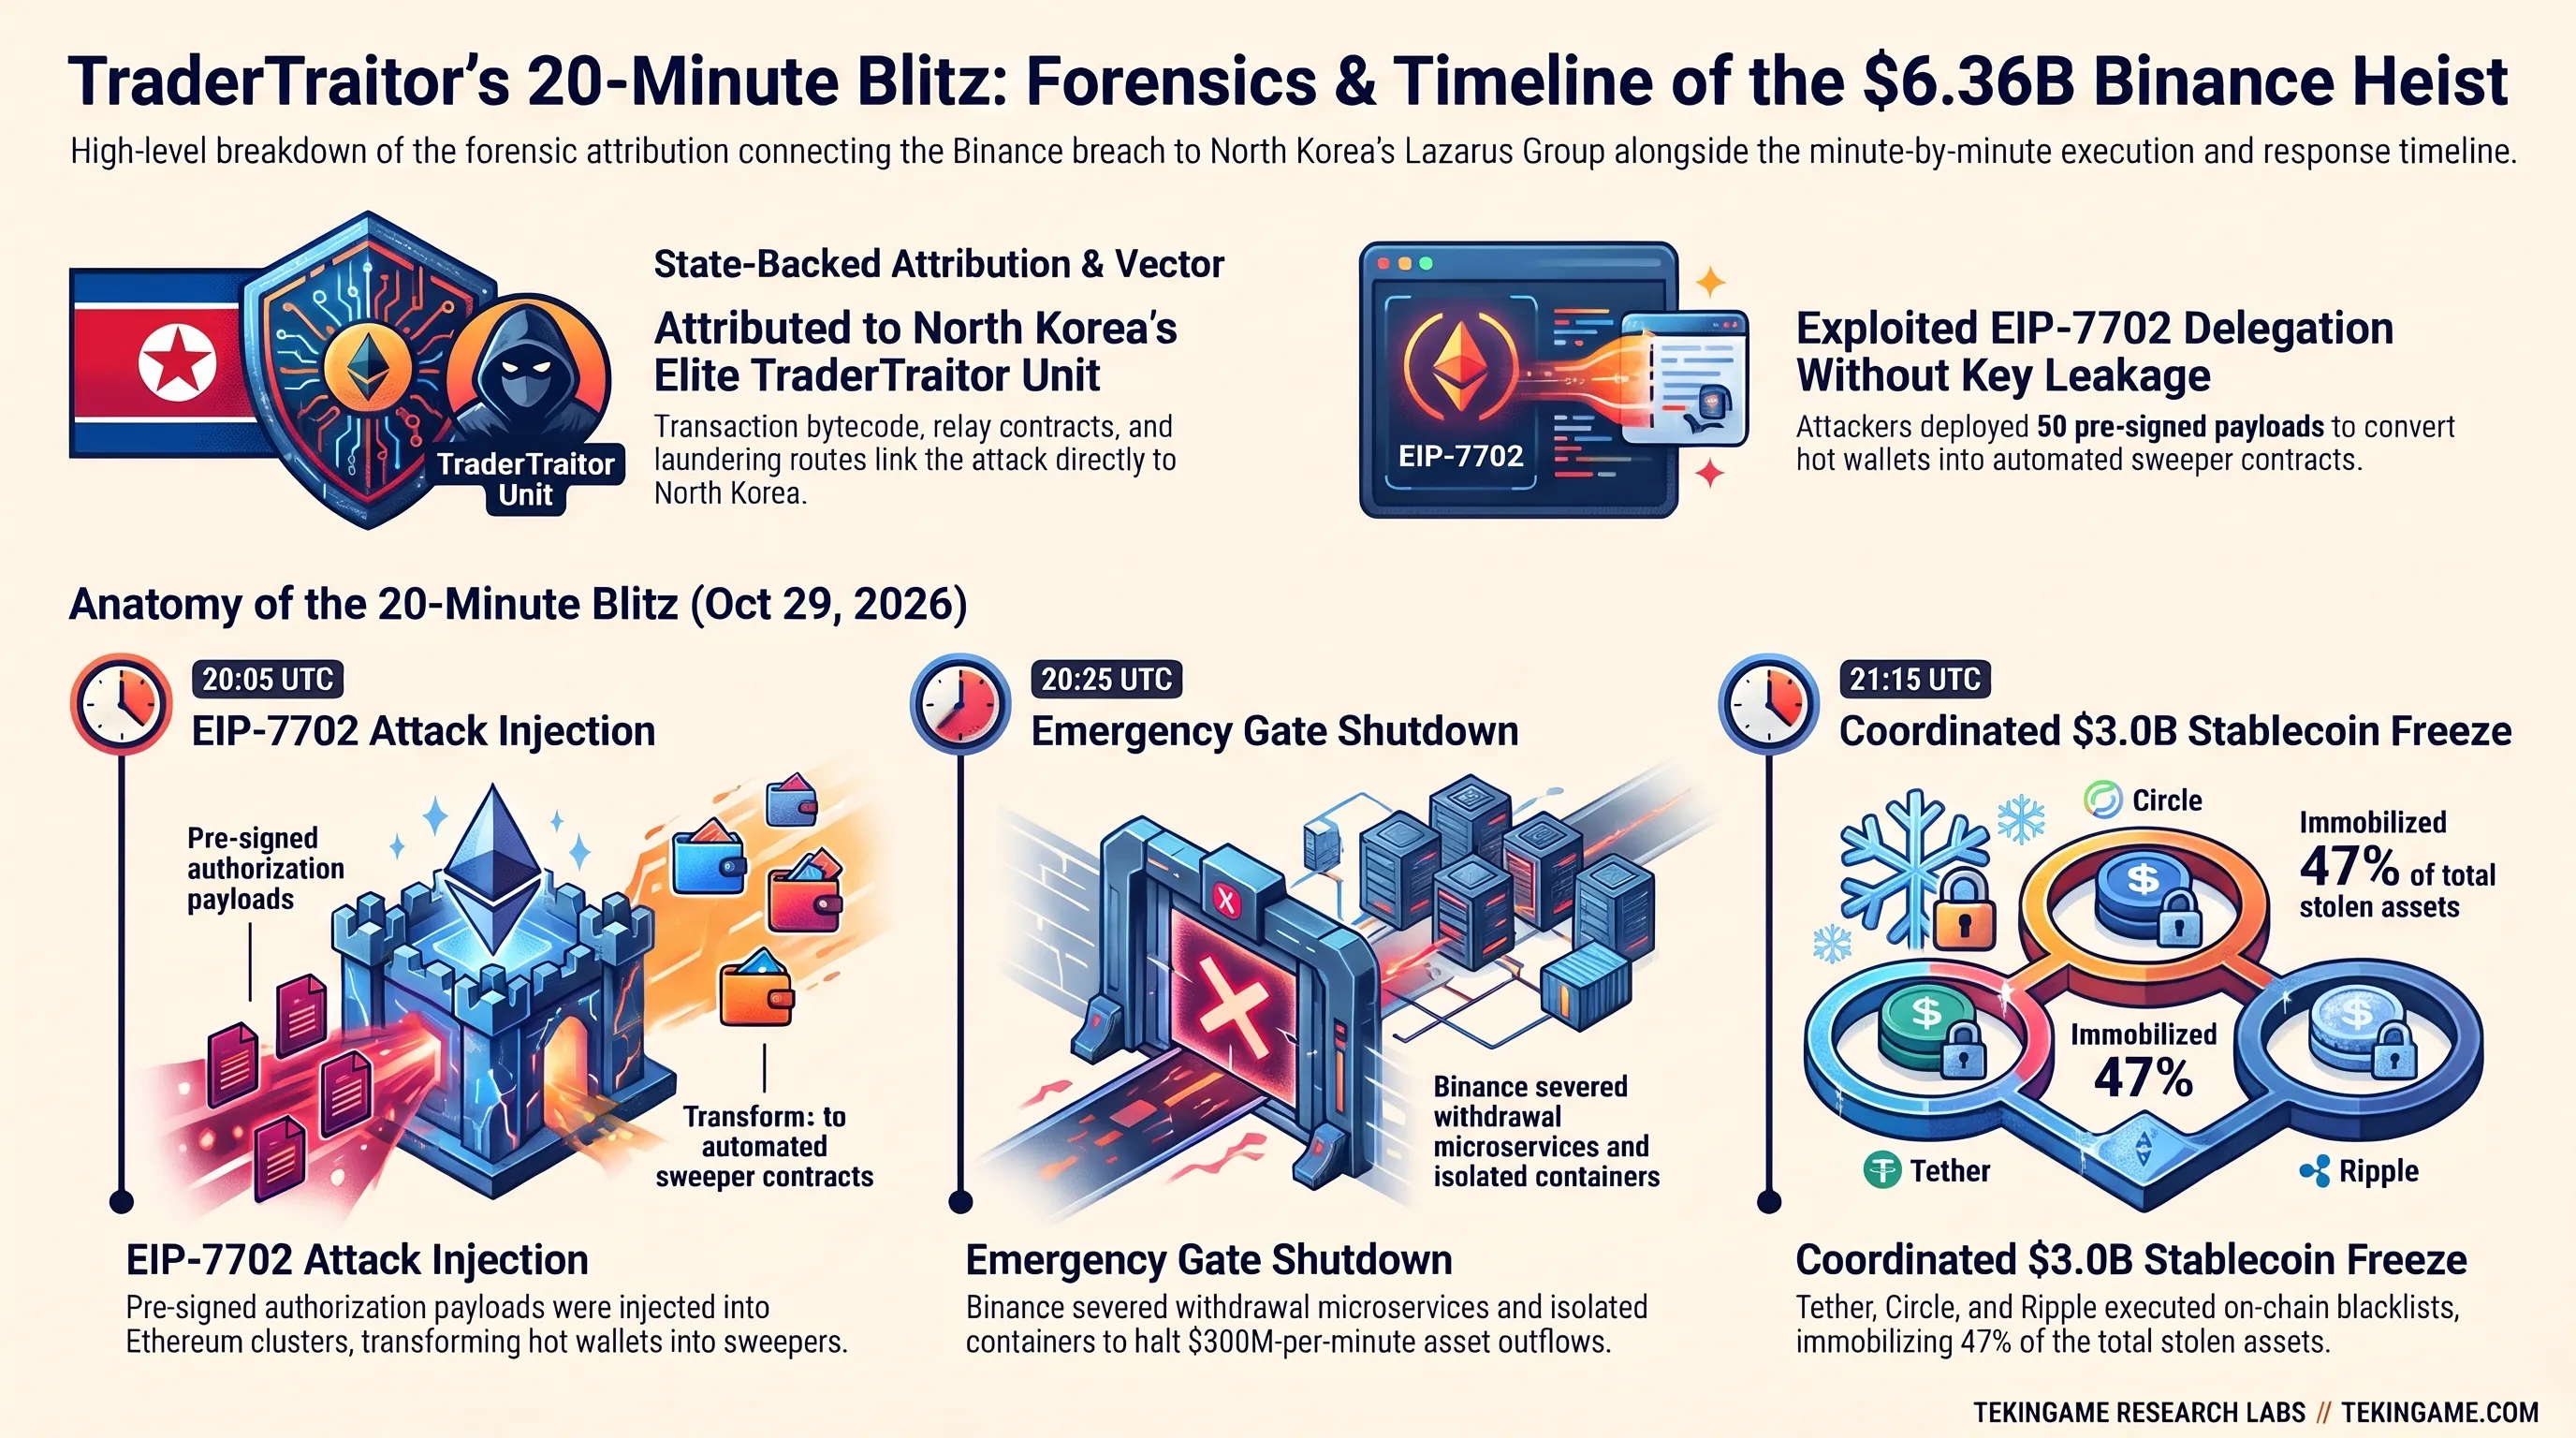
ردپای ارتش سایبری لازاروس؛ بازوی TraderTraitor و زمانبندی دقیق حمله ۲۰ دقیقهای
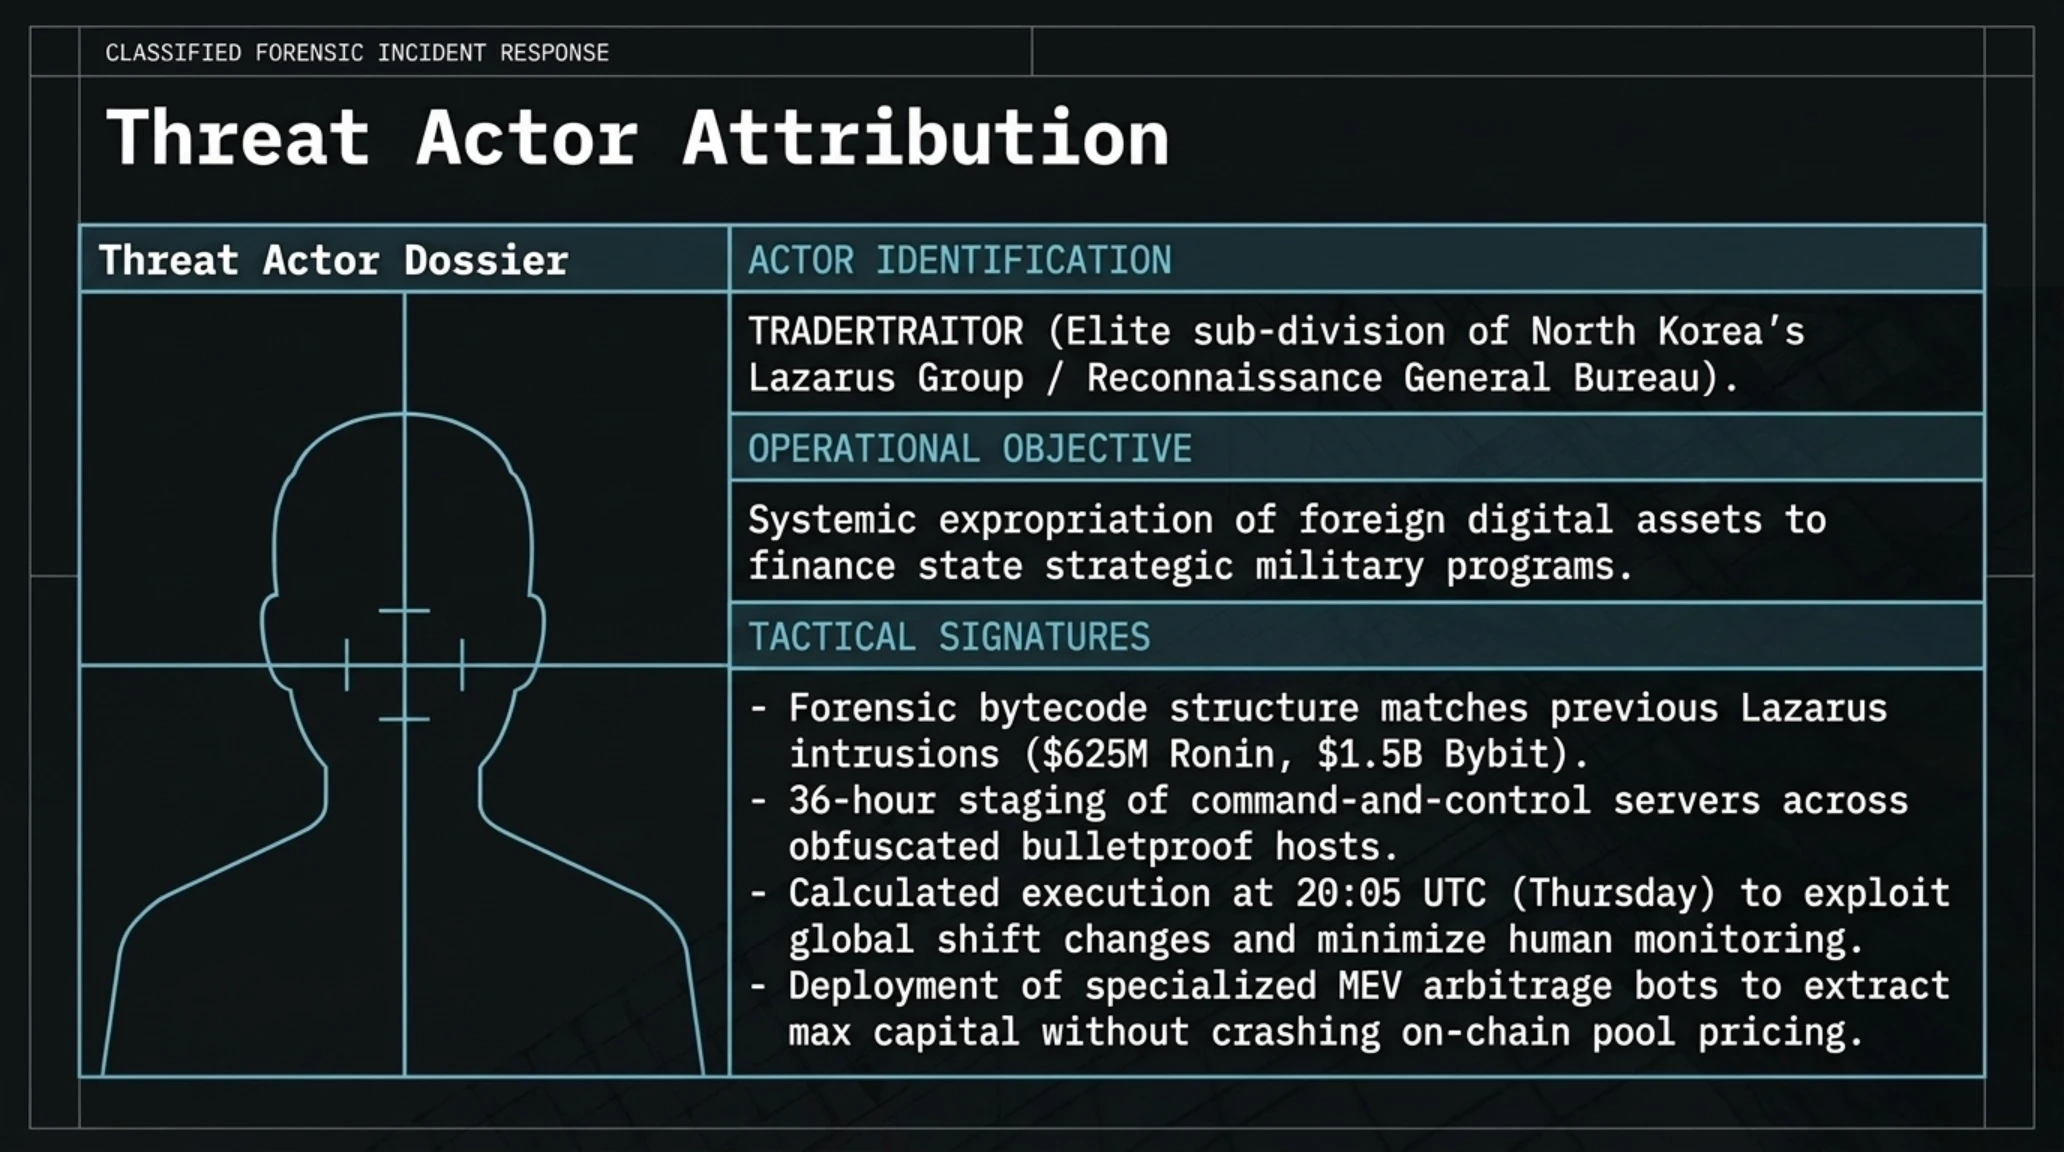
پس از مهار شوک اولیه، نگاهها به سمت بازیگران تهدید پشت این هک معطوف شد. شرکتهای اطلاعات تهدیدات سایبری جهانی نظیر TRM Labs، Chainalysis و Mandiant با بررسی الگوهای کدنویسی، آدرسهای واسط پولشویی و شباهت ساختار حمله به سرقت ۱.۵ میلیارد دلاری صرافی Bybit در فوریه ۲۰۲۵، با قطعیت بالا اعلام کردند که عامل این فاجعه گروه TraderTraitor بوده است. این واحد زبده و تخصصی، بازوی عملیات مالی پیشرفته در ارتش سایبری Lazarus Group وابسته به کره شمالی است که وظیفه تأمین منابع ارزی را بر عهده دارد.
سوابق نشان میدهد که لازاروس طی ده سال گذشته از حملات تخریبی به کمپانی سونیپیکچرز در ۲۰۱۴ و سرقت ۸۱ میلیون دلاری از بانک مرکزی بنگلادش در ۲۰۱۶، به سمت سرقتهای پیچیده کریپتو مهاجرت کرده است. هک ۶۲۵ میلیون دلاری شبکه رونین (اکسی اینفینیتی) در سال ۲۰۲۲ و حمله به اتمیک ولت در ۲۰۲۳ تنها دستگرمیهایی برای تدارک بزرگترین سرقت تاریخ در بایننس بودند.
هکرهای لازاروس برای اجرای این طرح، بیش از ۳۶ ساعت قبل از حمله، زیرساختهای مسیریابی خود را آماده کرده بودند. آنها با اجاره سرورهای ابری ناشناس در چندین حوزه قضایی و استقرار قراردادهای پل ارتباطی جعلی، منتظر زمان مناسب ماندند. انتخاب ساعت ۲۰:۰۵ روز پنجشنبه نیز کاملاً حسابشده بود؛ زیرا در این بازه، تیمهای شیفت آسیا در حال تحویل کار و دفاتر اروپایی در ساعات پایانی روز کاری به سر میبردند و کاهش سرعت واکنش انسانی فرصت طلایی را برای اجرای حمله ۲۰ دقیقهای مهیا ساخت.
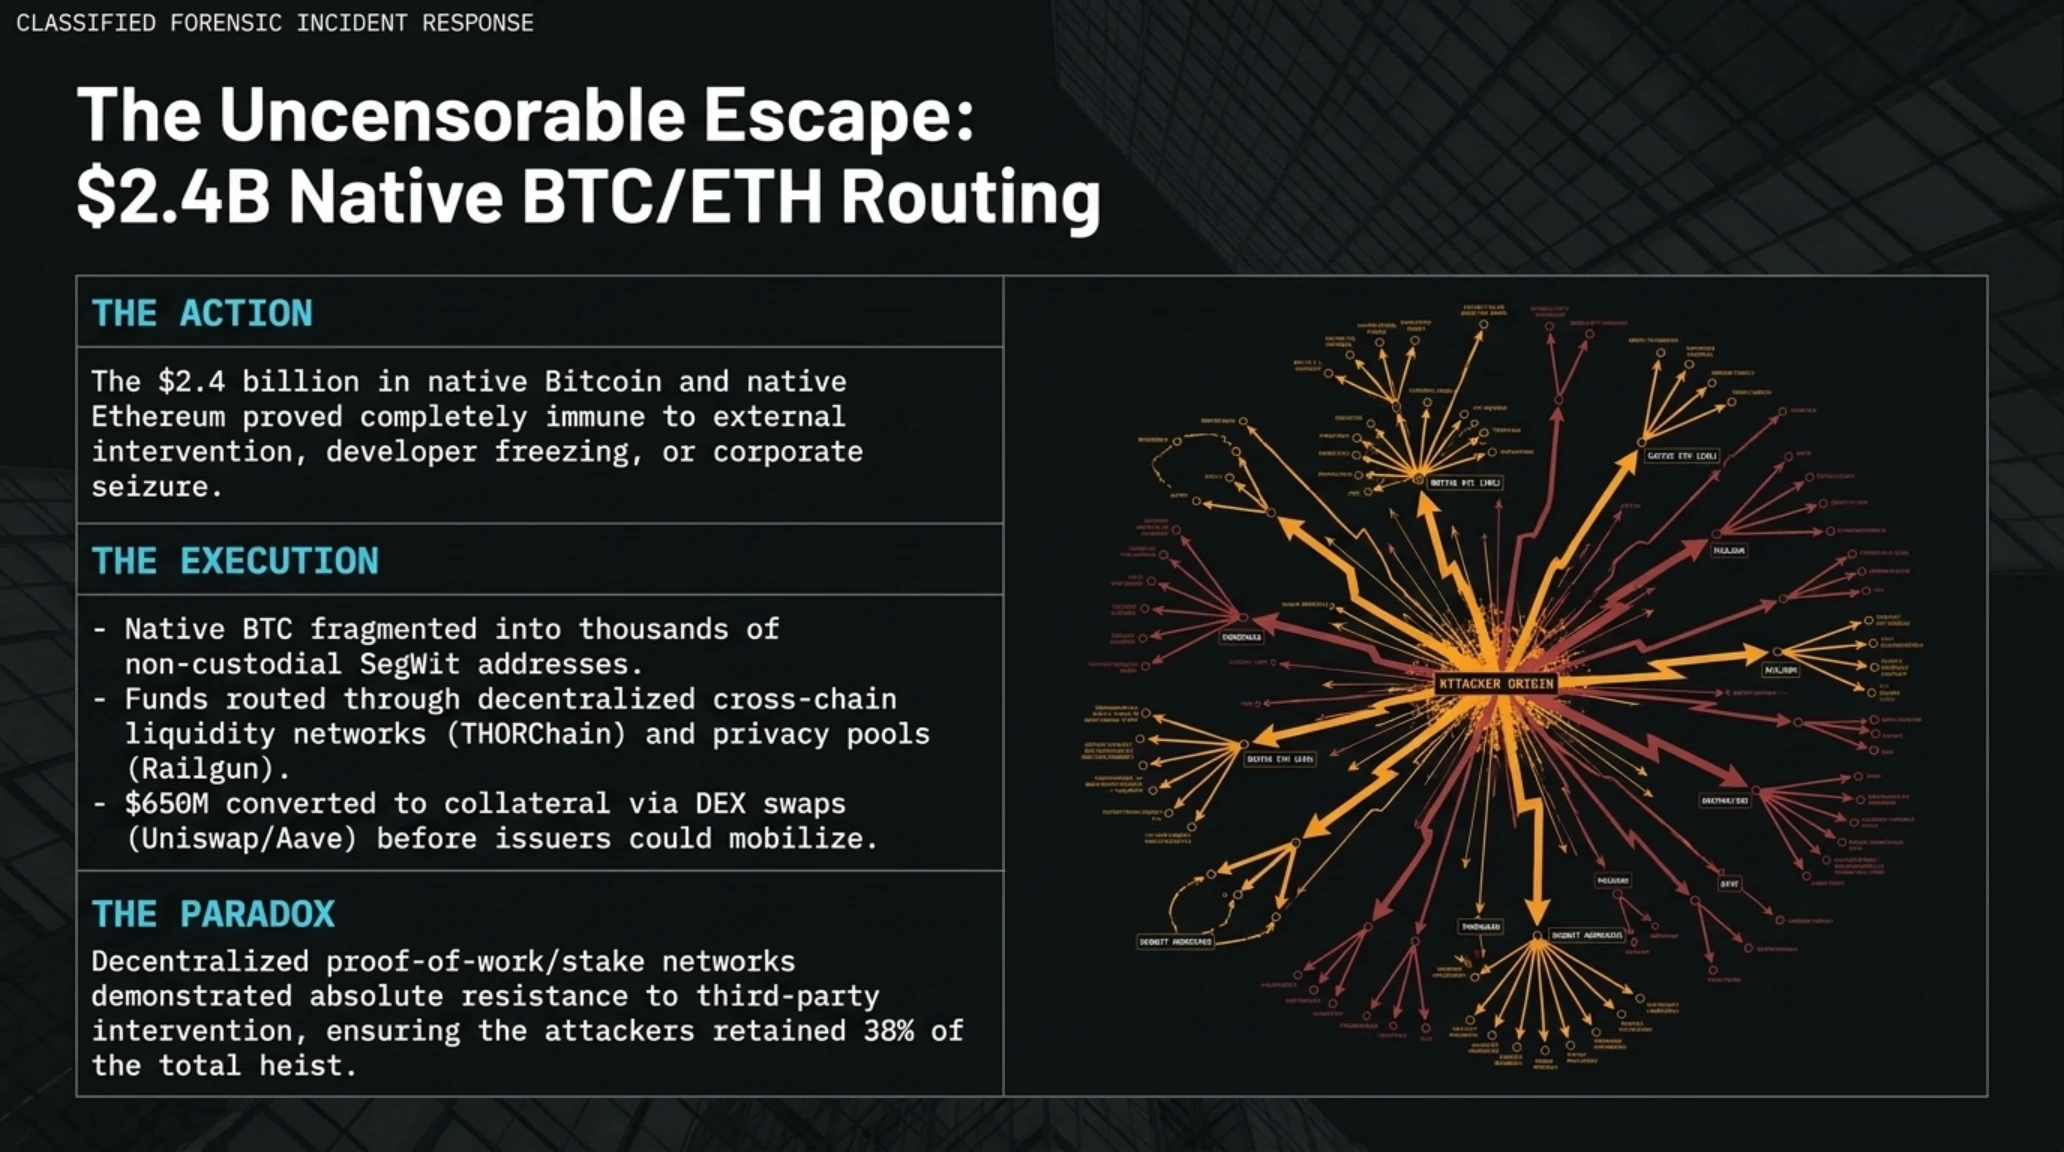
در این ۲۰ دقیقه، هکرها حجم عظیمی از داراییها را از طریق صرافیهای غیرمتمرکز نظیر Uniswap، پروتکلهای وامدهی Aave و پلهای چندزنجیرهای سواپ کردند. آنها با وثیقهگذاری فوری استیبلکوینها، هزاران اتریوم و رپد بیتکوین (WBTC) وام گرفتند تا داراییهای قابل فریز را پیش از مداخله شرکتهای متمرکز به داراییهای بومی تبدیل نمایند. بخش عمدهای از بیتکوینها از طریق شبکه غیرمتمرکز تورچین (THORChain) و پلتفرمهای حفظ حریم خصوصی مانند ریلگان (Railgun) شسته شدند تا قابلیت ردیابی زنجیرهای به حداقل برسد.
ابعاد ژئوپلیتیک این تهاجم سایبری به سرعت پای سازمانهای اطلاعاتی بینالمللی نظیر افبیآی (FBI) و آژانس اطلاعات ملی کره جنوبی (NIS) را به پرونده باز کرد. دادههای فارنزیک نشان میدهد که سرعت بالای تبدیل داراییها در صرافیهای غیرمتمرکز، ناشی از بهرهگیری لازاروس از رباتهای الگوریتمی پیشرفته MEV و ایجاد استخرهای نقدینگی اختصاصی در صرافیهای سوشیسواپ و کرو بوده است تا کمترین لغزش قیمت (Slippage) در تخلیه رخ دهد و حجم عظیم تراکنشها شبکه اتریوم را با پر شدن گسلیمیت مسدود نکند.
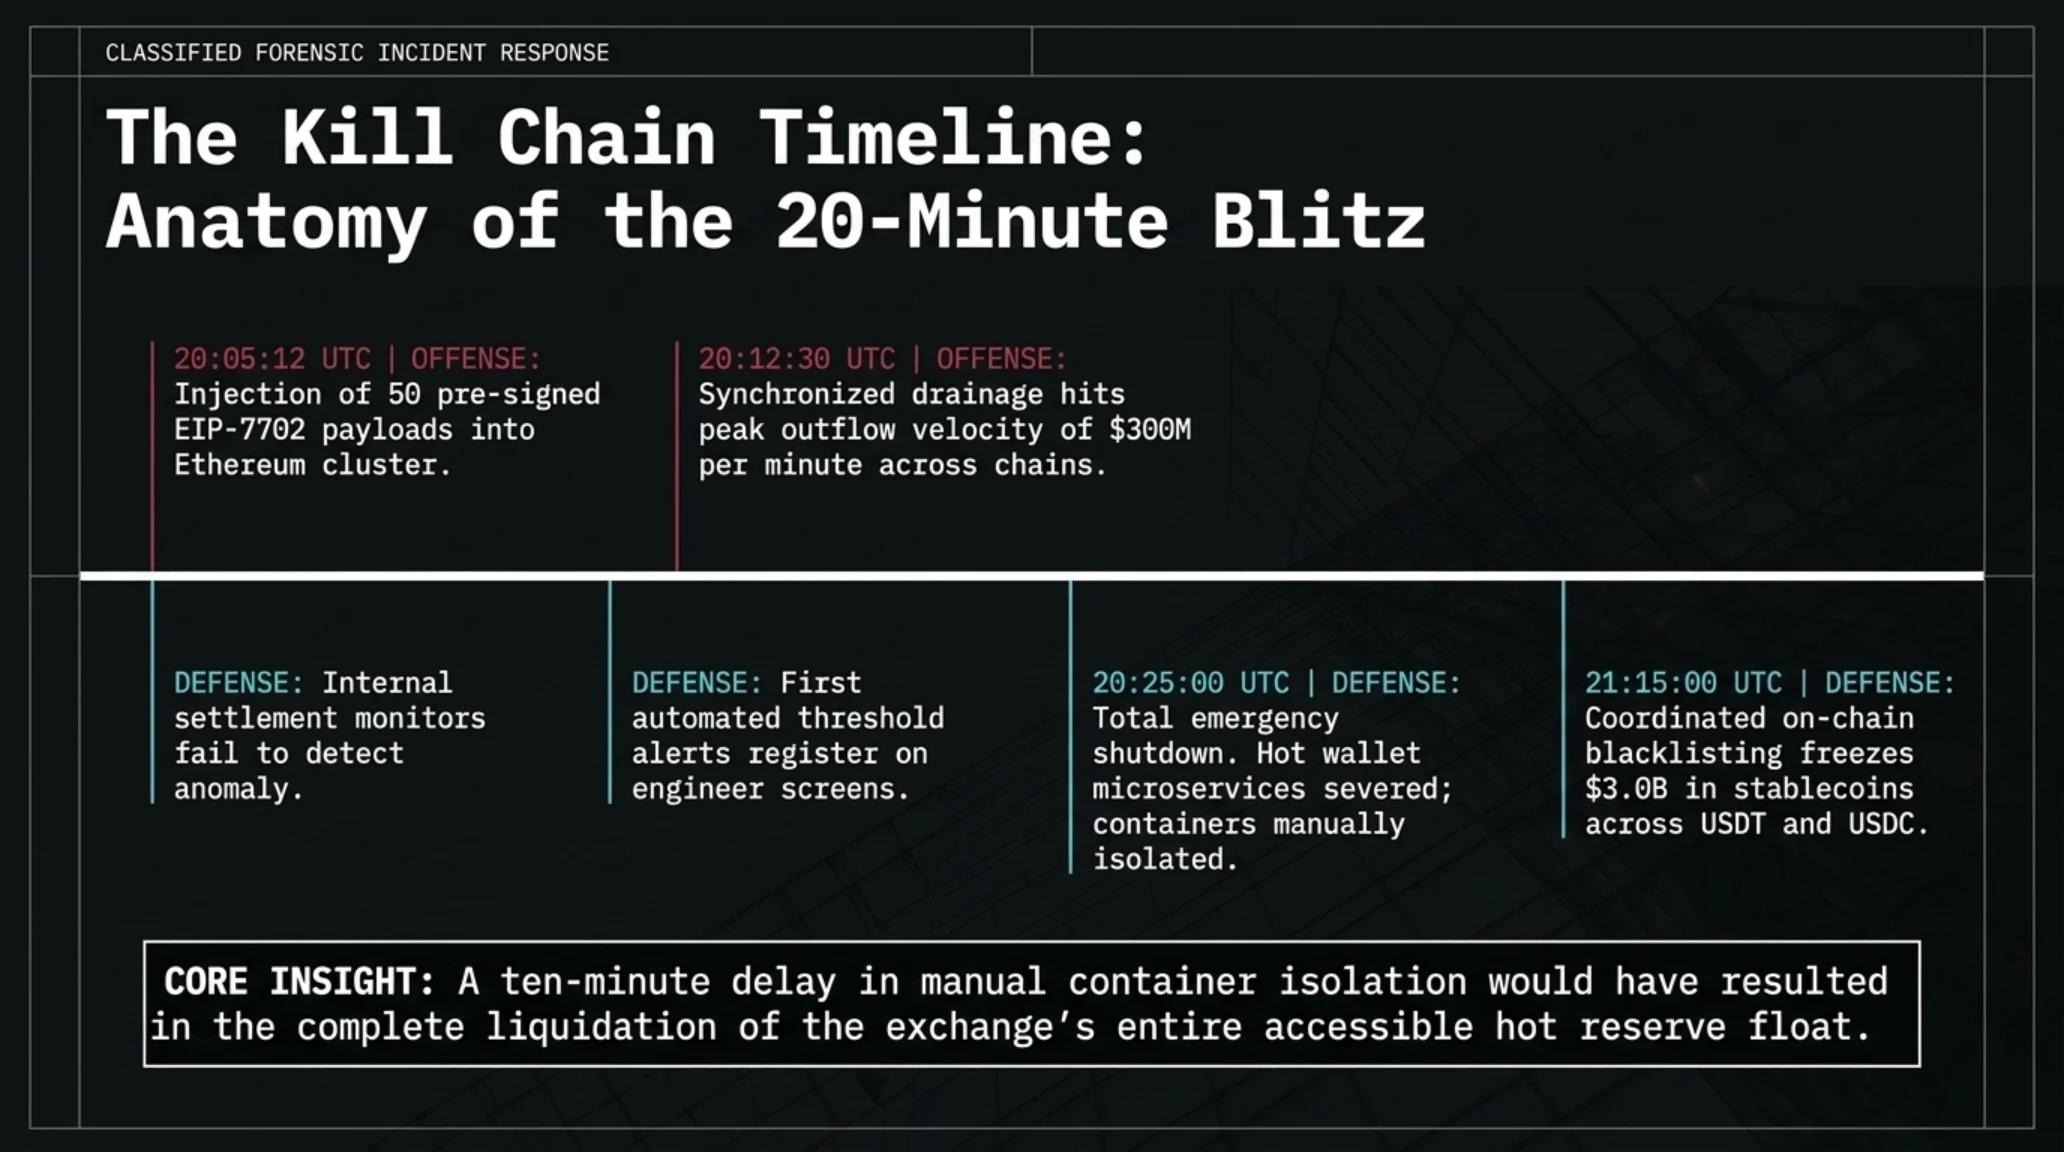
گاهشمار رخدادهای بحران بایننس در شامگاه ۲۹ اکتبر ۲۰۲۶
| زمان دقیق (UTC) | رویداد عملیاتی و فنی | وضعیت سیستم و شبکه | اقدام متقابل اضطراری |
|---|---|---|---|
| ۲۰:۰۵:۱۲ | تزریق ۵۰ پیلود امضاشده به کلاستر اتریوم بایننس | آغاز تخلیه خودکار ولت گرم بایننس | سیستمهای مانیتورینگ متوجه انحراف نشدند |
| ۲۰:۱۲:۳۰ | تخلیه همزمان زنجیرههای بیتکوین، ترون و سولانا | اوج جریان خروجی با سرعت ۳۰۰ میلیون دلار در دقیقه | ثبت اولین اخطارهای داخلی در داشبورد امنیتی |
| ۲۰:۲۵:۰۰ | توقف کامل تمامی درگاههای واریز و برداشت بایننس | قطع دسترسی ولتهای گرم و ایزولهسازی کانتینرها | فراخوان جلسه اضطراری با پائولو آردوینو و جرمی آلیر |
| ۲۱:۱۵:۰۰ | اجرای دستور مسدودسازی آنچین ۳ میلیارد دلار استیبلکوین | ورود آدرسهای مهاجم به لیست سیاه تتر و سیرکل | ایمنسازی نیمی از وجوه مسروقه در قراردادهای هوشمند |
این جدول زمانی آشکار میسازد که یک تاخیر ده دقیقهای دیگر در واکنش صرافی میتوانست کل نقدینگی بایننس را با ریسک تخلیه کامل مواجه سازد.
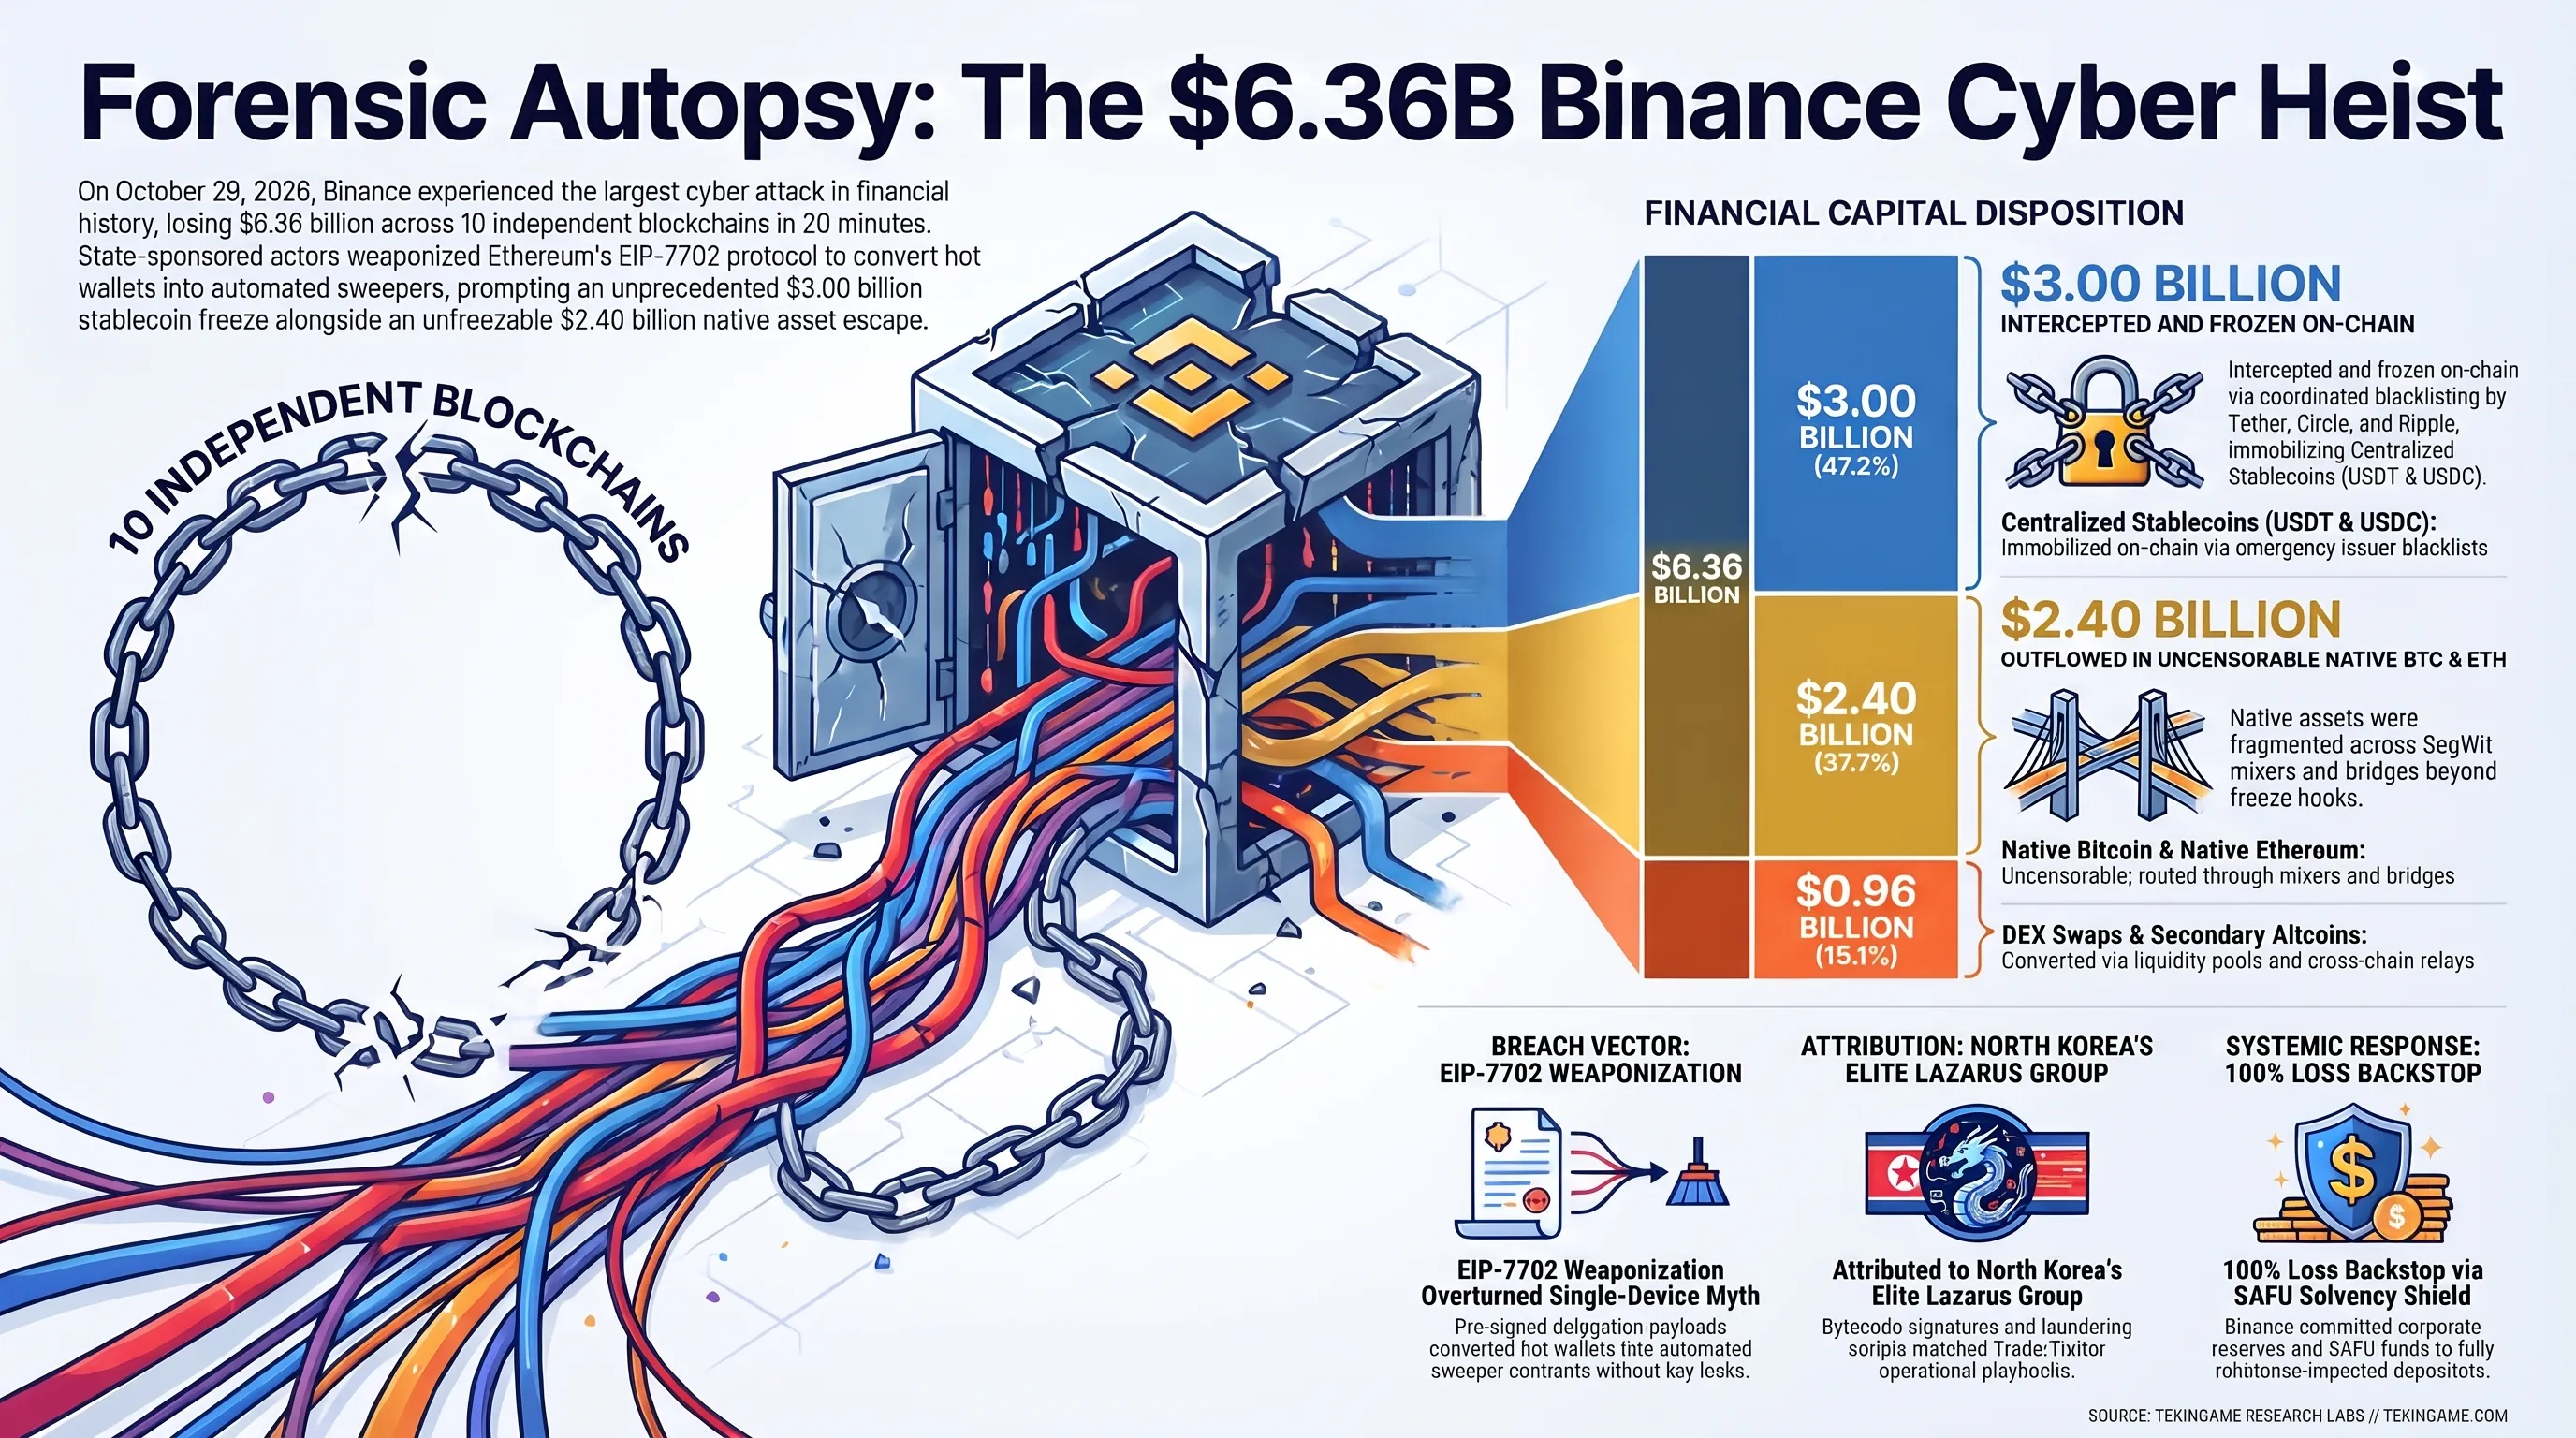
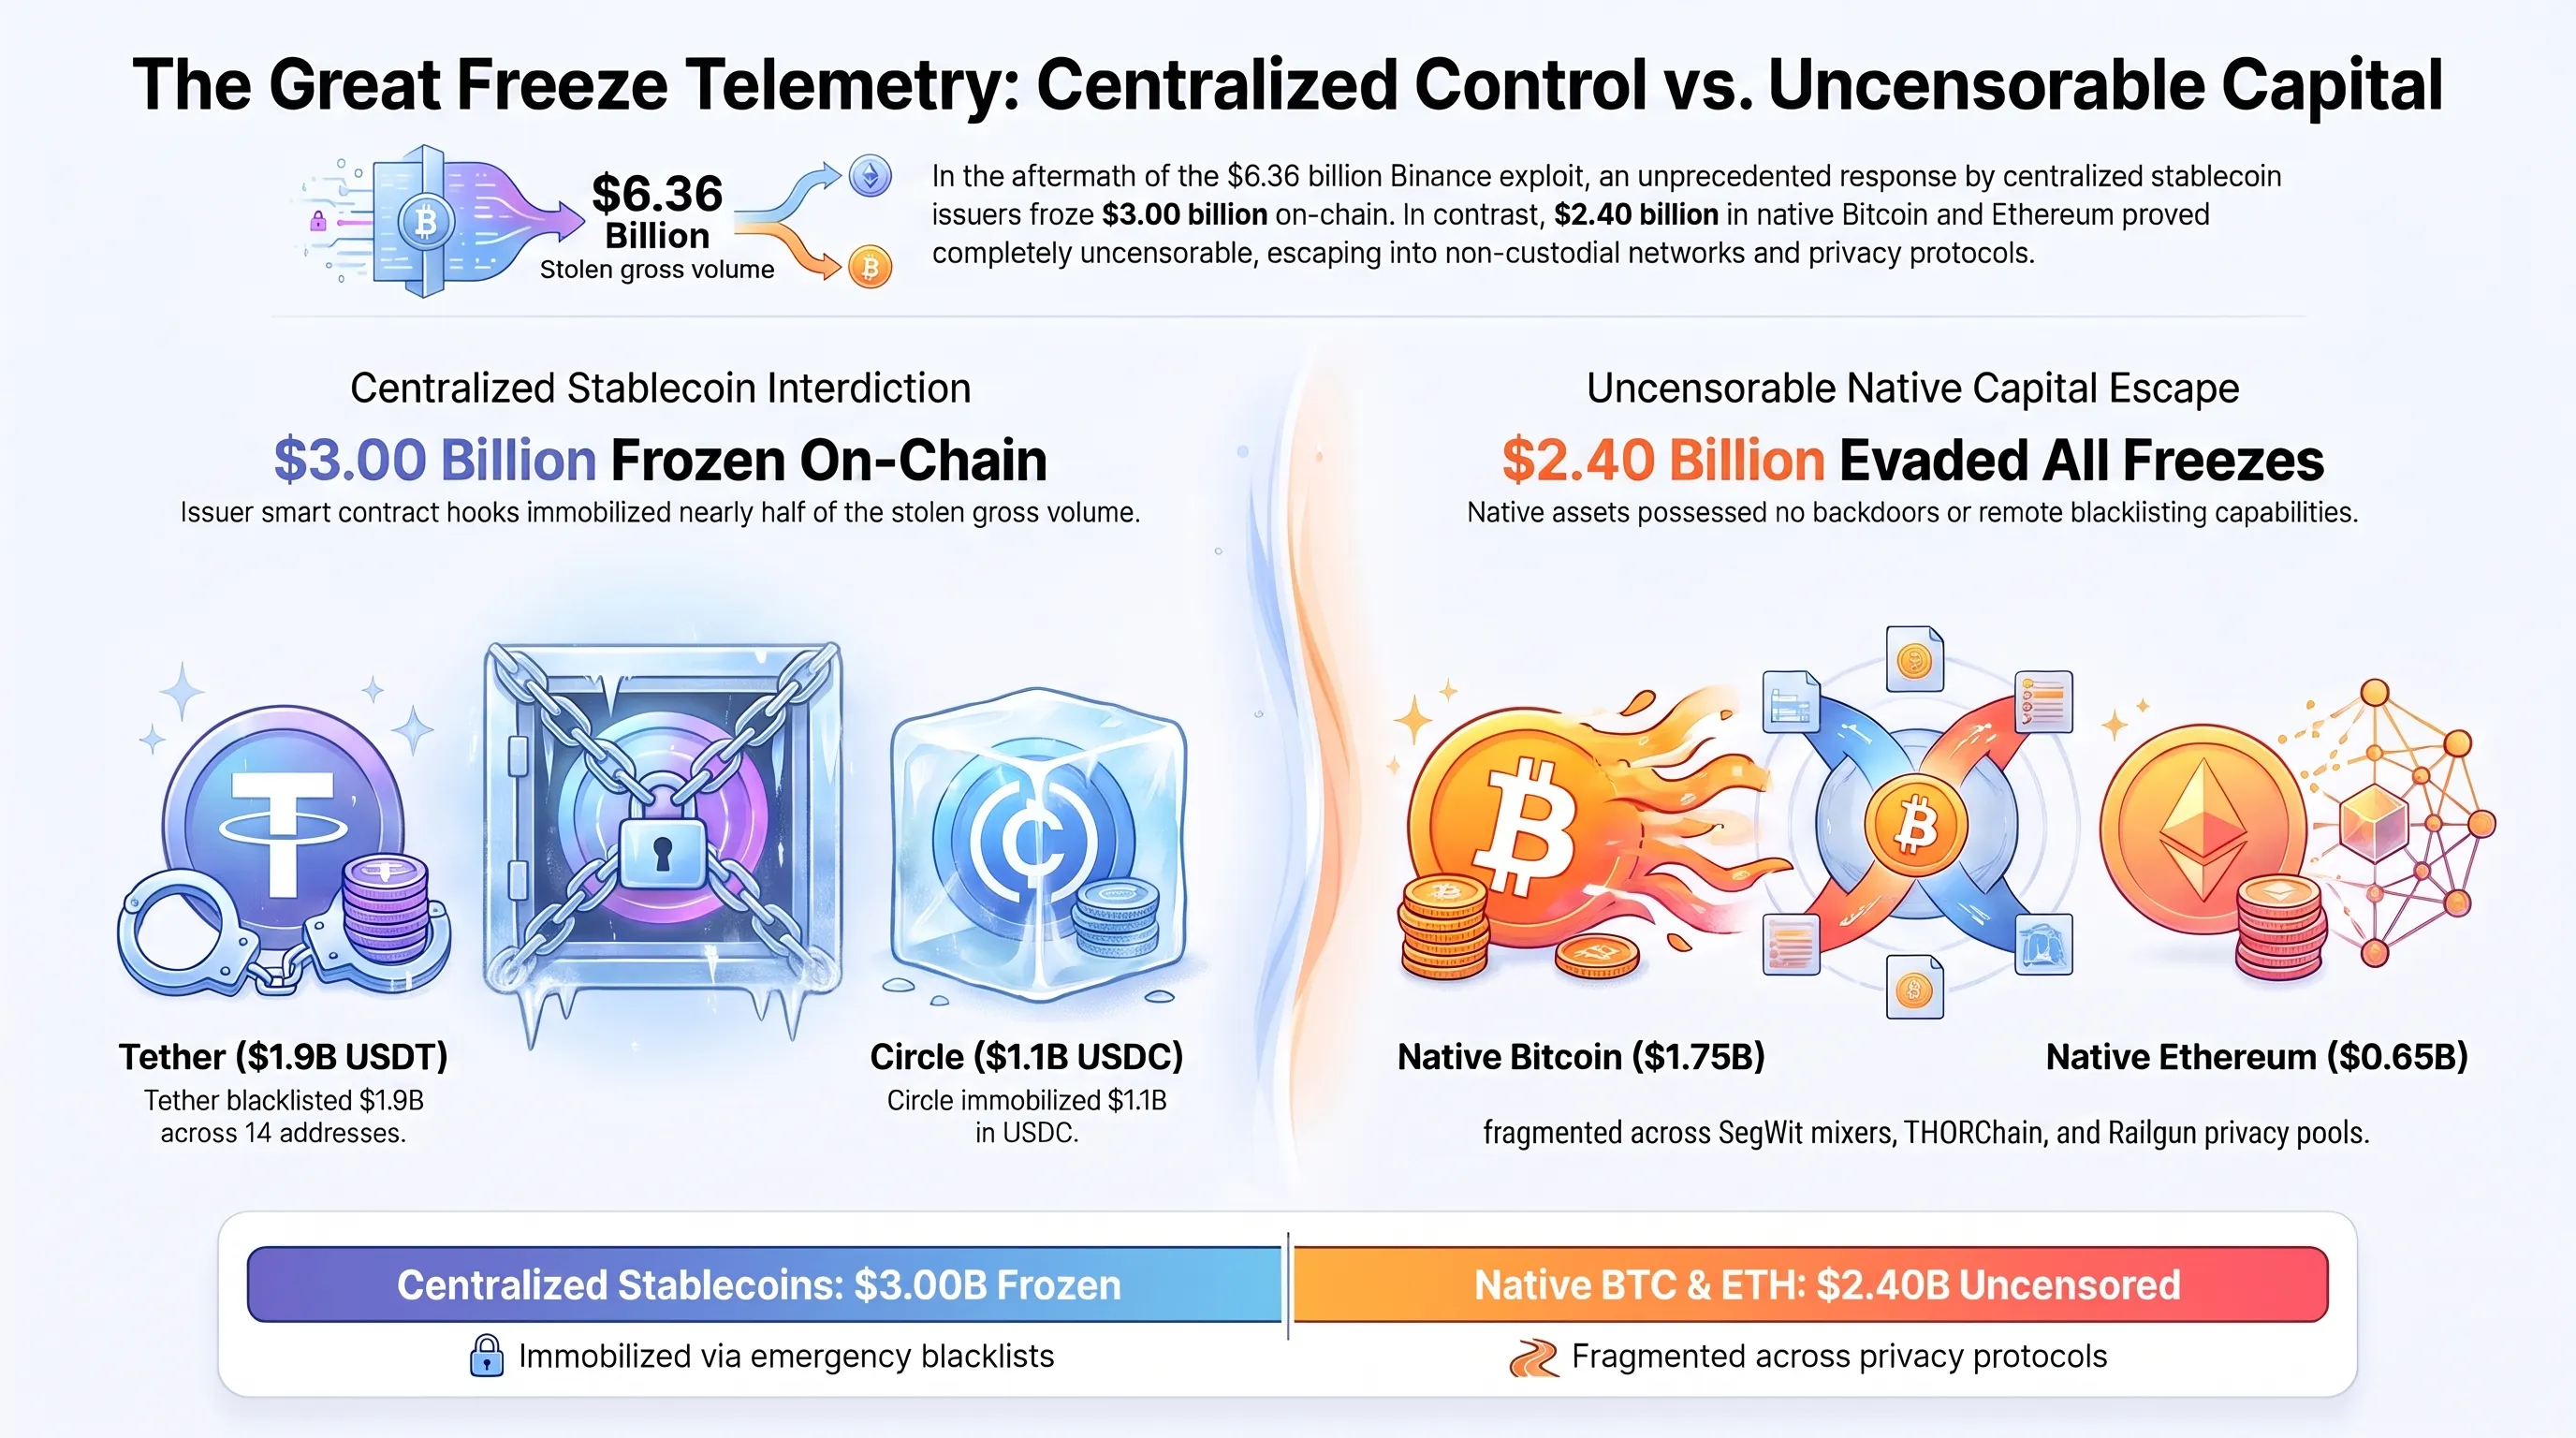
عملیات انجماد بزرگ: تقابل فریز ۳ میلیارد دلاری استیبلکوینها و ۲.۴ میلیارد دلار بیتکوین مهارناپذیر
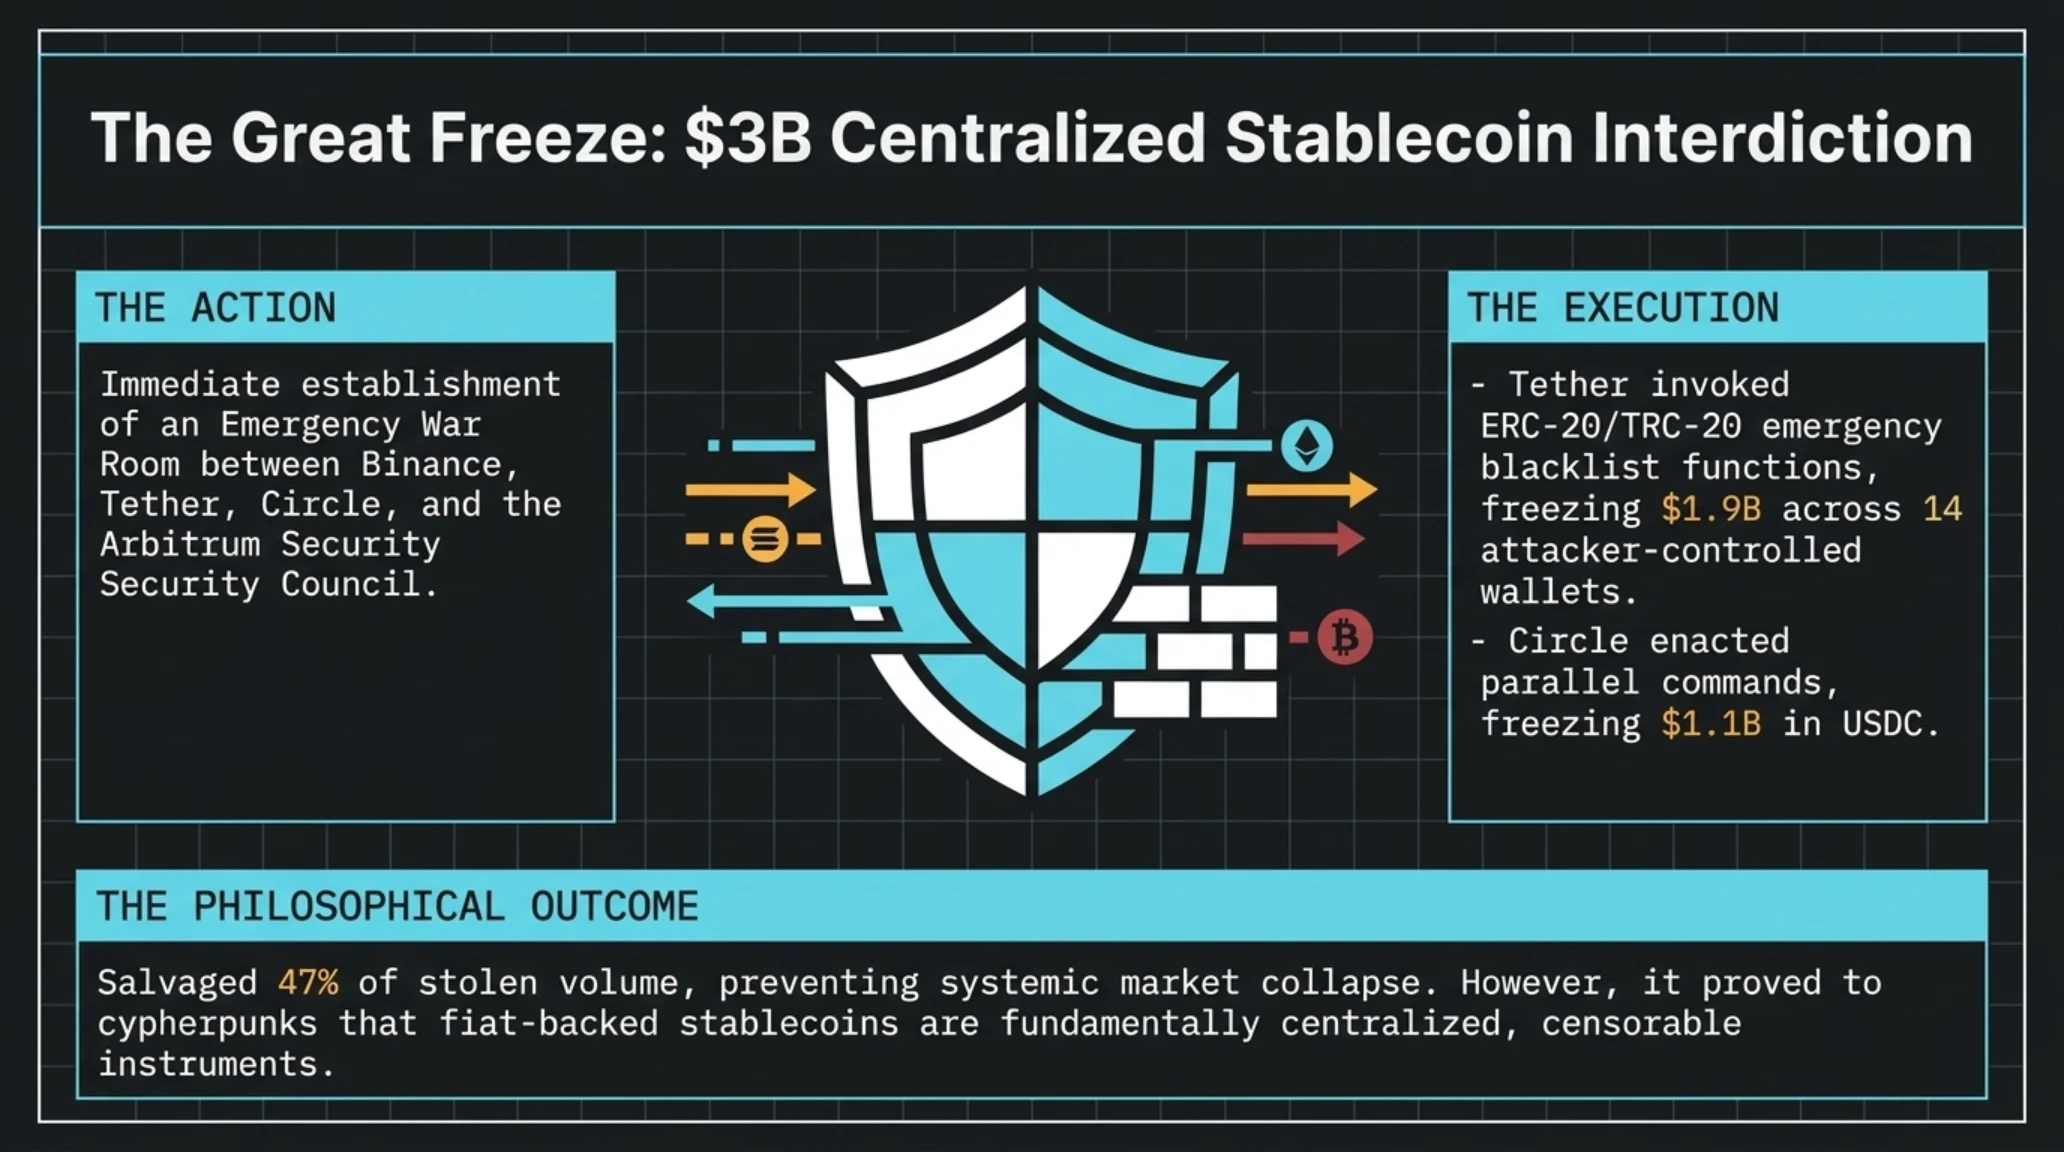
پس از توقف برداشتها، بزرگترین مانور هماهنگ دفاعی در تاریخ ارزهای دیجیتال شکل گرفت. ریچارد تنگ و تیم ارشد امنیت بایننس بلافاصله با پائولو آردوینو (مدیرعامل تتر)، مدیران سیرکل و اعضای شورای امنیت شبکه Arbitrum تماس گرفتند. در حرکتی بیسابقه، شرکت تتر با استفاده از تابع اضطراری قرارداد هوشمند USDT، بیش از ۱.۹ میلیارد دلار از استیبلکوینهای منتقلشده به آدرسهای هکر را فریز کرد. شرکت سیرکل نیز با اجرای تابع مشابه روی USDC، حدود ۱.۱ میلیارد دلار دیگر را مسدود ساخت.
این اقدام اگرچه مانع از به تاراج رفتن نیمی از کل وجوه مسروقه شد، اما موجی از بحثهای فلسفی و فنی را درباره میزان تمرکزگرایی و سانسورپذیری داراییهای رمزارزی برانگیخت. فعالان مکتب سایفرپانک اشاره کردند که استیبلکوینهای دلاری بر خلاف روح بنیادین بلاکچین، عملاً تحت کنترل مطلق چند شرکت آمریکایی و فرامرزی هستند و با فشردن یک کلید میتوانند هر حسابی را در جهان فلج سازند.
در نقطه مقابل، مبالغی معادل ۲.۴ میلیارد دلار که در قالب بیتکوین و اتریوم خالص به سرقت رفته بودند، به دلیل ماهیت غیرمتمرکز و ضدسانسور لایههای بومی این شبکهها، به هیچ عنوان قابل انجماد نبودند. هکرها این داراییها را در قالب قطعات کوچک به صدها آدرس SegWit و استخرهای تورنادو کش منتقل کردند تا هویت مقصد نهایی را کدر نمایند.
این رخداد بار دیگر پارادوکس بنیادین بازار کریپتو را برجسته ساخت: تمرکزگرایی استیبلکوینها هرچند به عنوان سپری نجاتبخش برای بازگرداندن اموال مسروقه عمل کرد، اما همزمان یادآور شد که تنها داراییهای بومی نظیر بیتکوین از مداخله بیرونی مصون هستند.
نمودار دونات و رشد سرمایه | توزیع وضعیت نهایی داراییهای مسروقه
| بخش دارایی و کانال انتقال | حجم مالی تخصیصیافته | درصد از کل سرقت | نتیجه نهایی و اقدام متقابل |
|---|---|---|---|
| استیبلکوینهای متمرکز (USDT و USDC) | ۳.۰۰ میلیارد دلار | ۴۷.۲ درصد | با موفقیت کامل روی زنجیرهها مسدود گردید |
| بیتکوین و اتریوم بومی (بدون رپ) | ۲.۴۰ میلیارد دلار | ۳۷.۷ درصد | غیرقابل انجماد؛ پخش در صدها آدرس واسط |
| سواپهای غیرمتمرکز از طریق Uniswap و Aave | ۶۵۰ میلیون دلار | ۱۰.۲ درصد | تبدیل به وثیقههای کریپتویی و خروج از طریق پلها |
| سایر توکنها و کوینهای اکوسیستمی | ۳۱۰ میلیون دلار | ۴.۹ درصد | بخشی فریز و بخشی در صرافیهای غیرمتمرکز نقد شد |
تطبیق این ارقام نشان میدهد که با وجود ضربه سهمگین، نیمی از سرمایه به کمک زیرساختهای انطباق قانونی نجات یافت و مانع از بحران بدهی غیرقابل جبران گردید.
تبعات ساختاری: صندوق SAFU، اثبات ذخایر و آینده اعتمادسازی در صرافیهای متمرکز
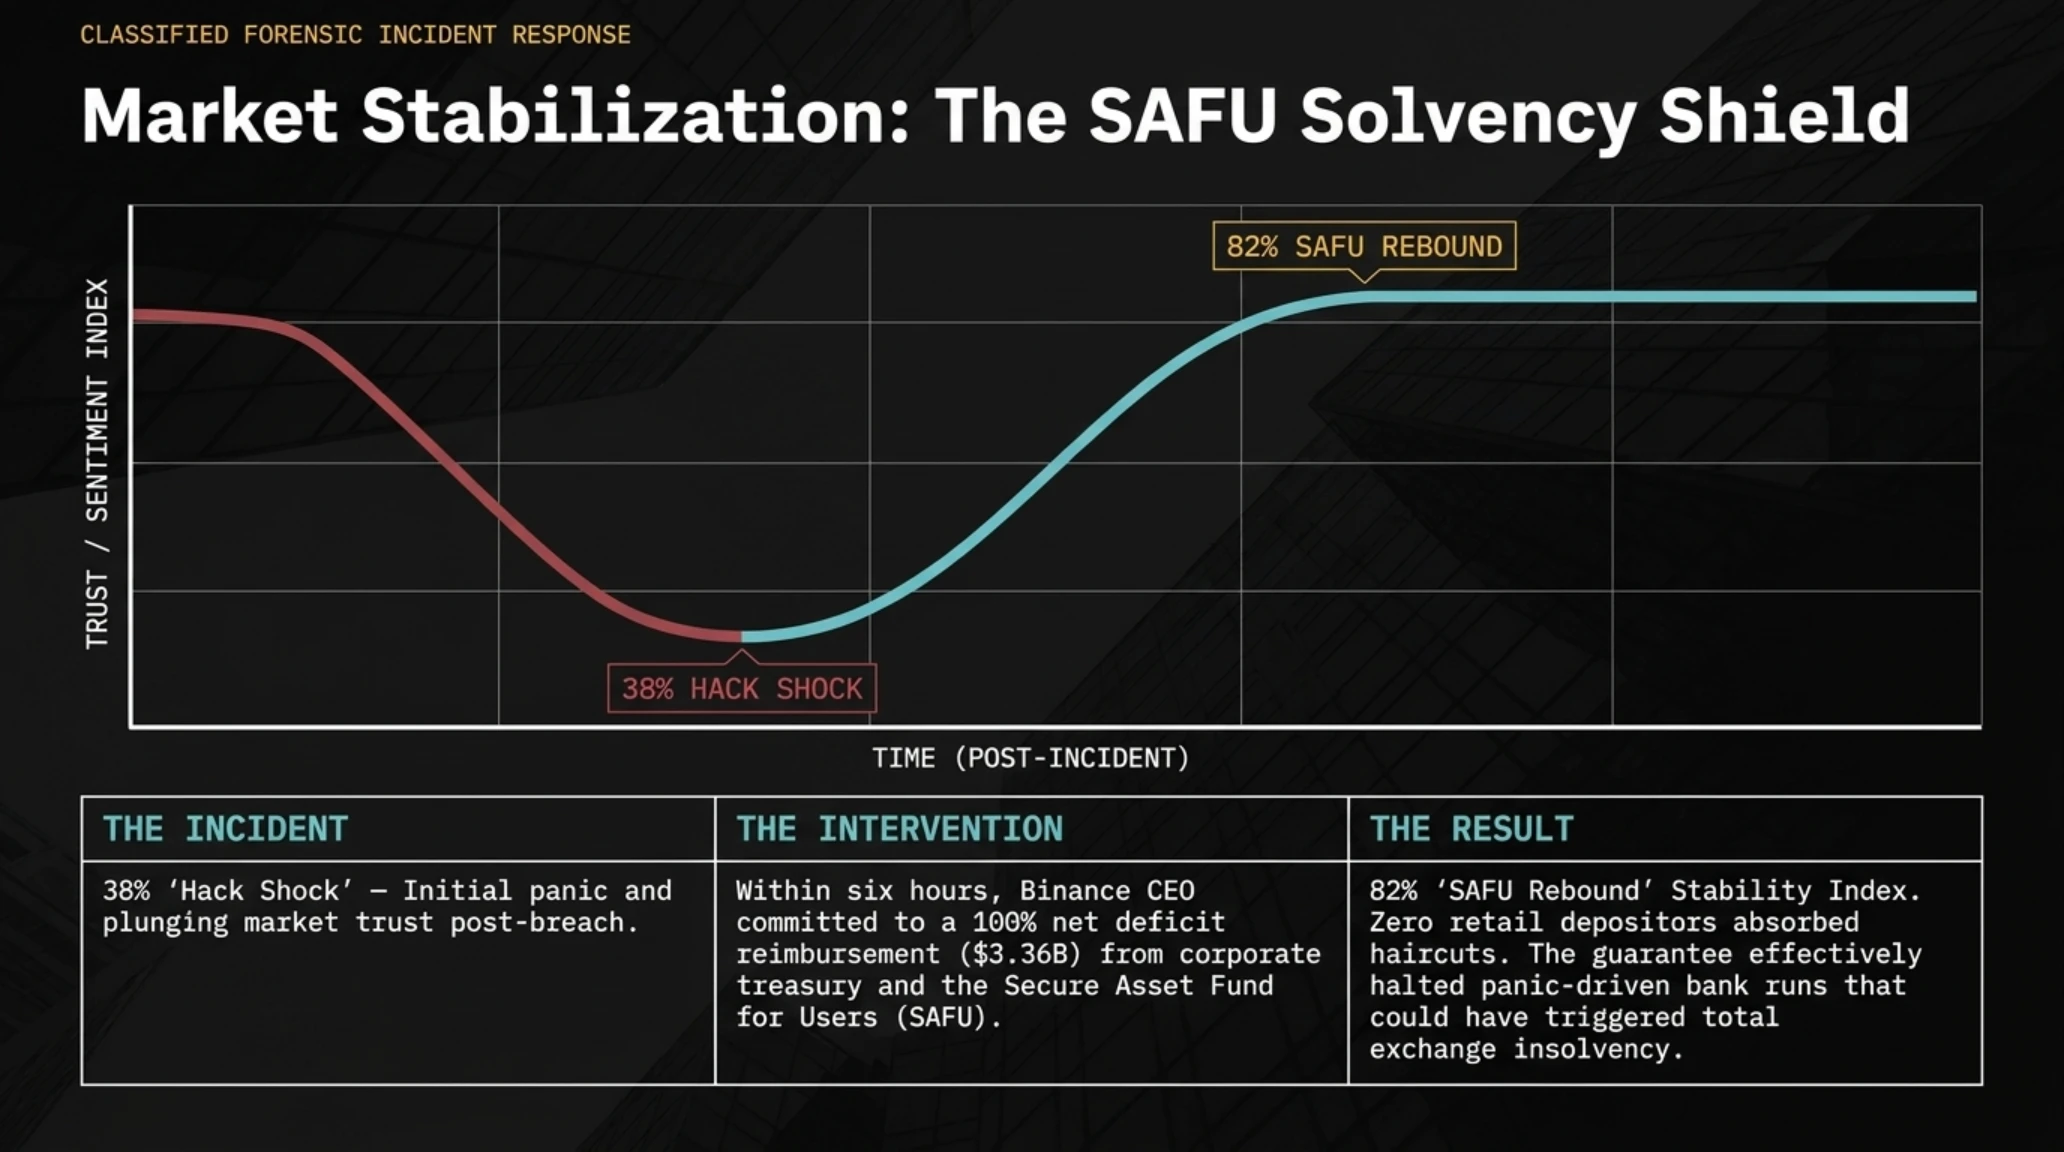
یکی از درخشانترین نقاط مدیریت بحران بایننس در این حادثه، شفافیت فوری و فعالسازی پروتکلهای حمایتی بود. ریچارد تنگ شخصاً در بیانیهای زنده اعلام کرد که بایننس تعهد دارد ۱۰۰ درصد خسارت وارده را از محل ذخایر اختصاصی و صندوق بیمه اضطراری کاربران (SAFU) تأمین کند تا هیچ کاربری متضرر نشود. این واکنش قاطعانه مانع از هجوم گسترده برای نقدکردن داراییها (Bank Run) در پلتفرم گردید.
بایننس با داشتن ذخایری بالغ بر دهها میلیارد دلار و درآمدهای کارمزدی پایدار، توان مالی کافی برای هضم زیان خالص ۳.۳ میلیارد دلاری باقیمانده را دارد. با این حال، کارشناسان اقتصادی والاستریت هشدار دادهاند که تکرار چنین رخنههایی میتواند اعتماد سرمایهگذاران سازمانی نظیر بلکراک و فیدلیتی را که به تازگی وارد فضای ETFها و معاملهگری مستقیم شدهاند، دچار خدشه سازد.
با این حال، این رخداد پرسشهای بنیادینی را پیرامون کفایت مکانیزمهای اثبات ذخایر (Proof of Reserves) ایجاد کرد. گزارشهای سنتی اثبات ذخایر که به صورت ماهانه تهیه میشوند، قادر به سنجش آسیبپذیریهای نرمافزاری در برابر قراردادهای پیشامضا نیستند. صنعت رمزارزها نیازمند یک تحول پارادایمی به سمت مانیتورینگ بلادرنگ اثبات تعهدات (Real-Time Proof of Liabilities) و چندامضاییهای مبتنی بر محاسبات چندطرفه ایمن (MPC) با تایملاک اجباری است.
دماسنج اعتماد سرمایهگذاران و منحنی بازگشت ثبات پس از بحران
سنتز تحلیلی: افت شدید اعتماد به محض وقوع حادثه با اعلام پوشش کامل توسط بیمه SAFU و فریز ۳ میلیارد دلاری جای خود را به بازیابی اعتماد سرمایهگذاران نهادی داد.
با بازگشت نسبی آرامش به بازارها، زمان آن فرا رسیده تا سرمایهگذاران هوشمند راهبردهای عملی حفاظت از سرمایه خود را در این عصر پرمخاطره بازتنظیم کنند.
در بخش چهارم، راهنمای استراتژیک مصونسازی داراییها و جمعبندی نهایی را تقدیم شما خواهیم کرد.
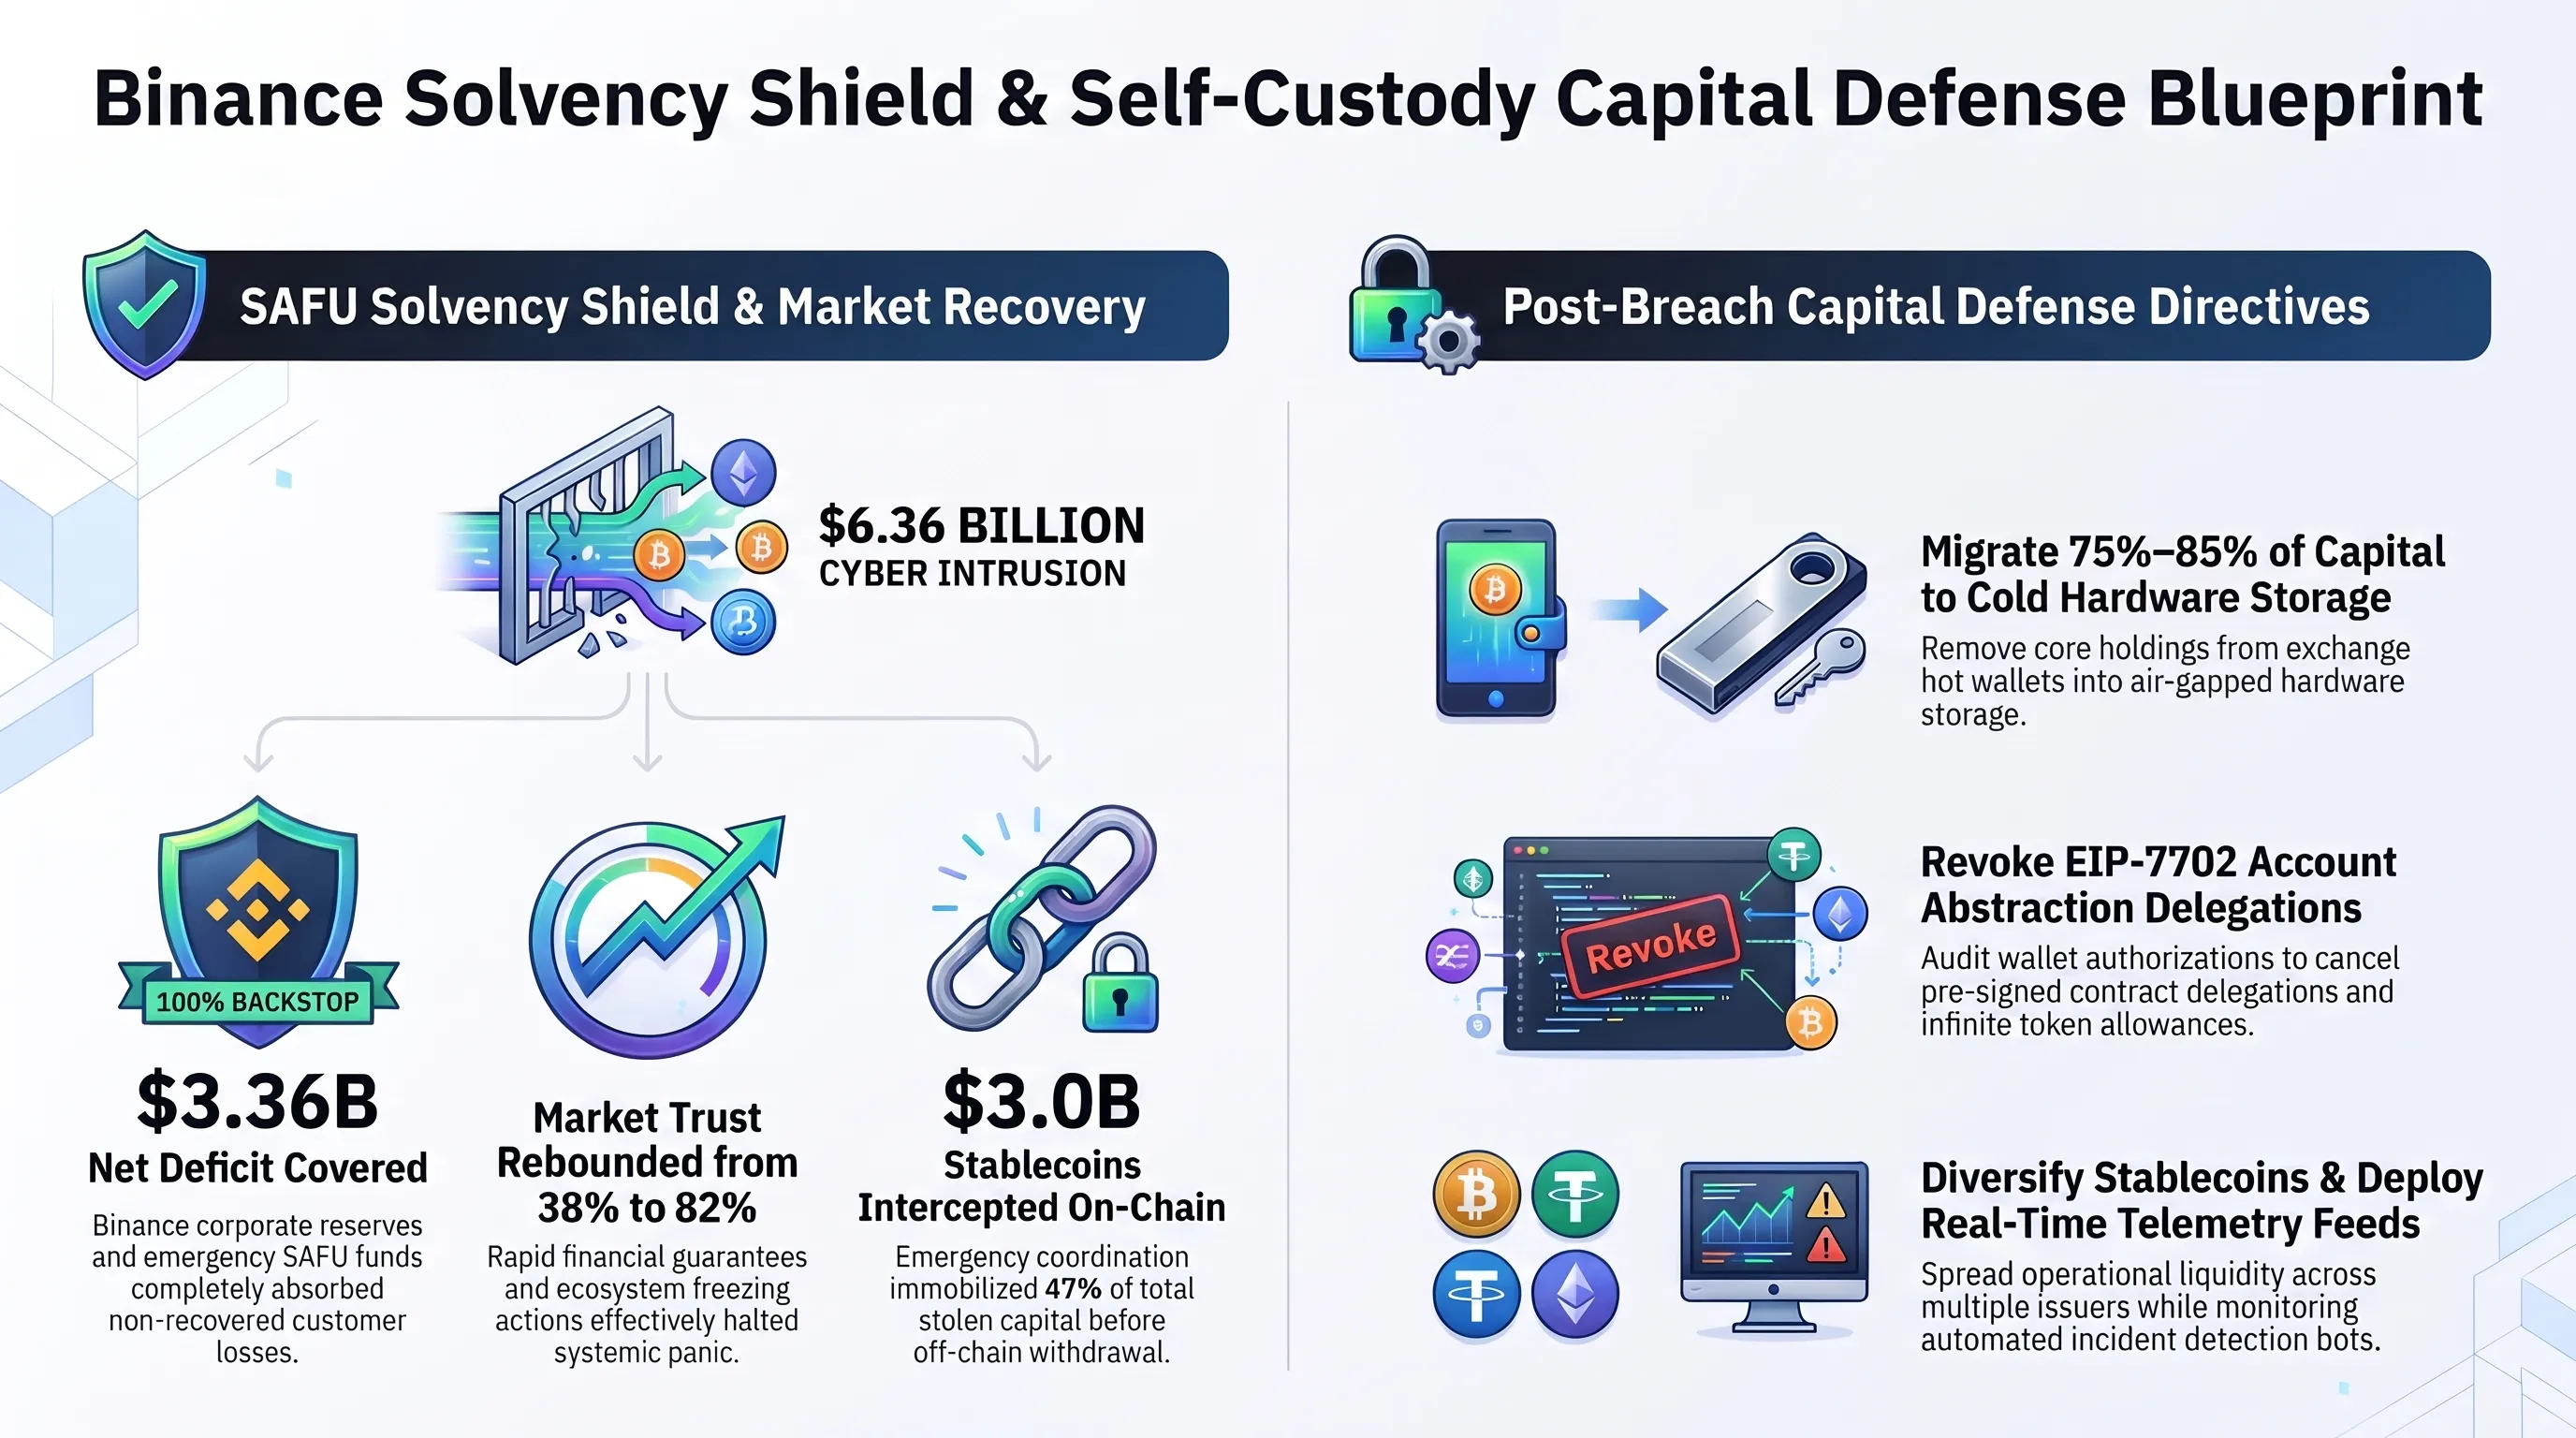
راهبرد تخصیص دارایی و محافظت از سرمایه در دوران پسا-نفوذ بایننس
برای تریدرها، فعالان نهادی و سرمایهگذاران خرد، رخداد ۲۹ اکتبر ۲۰۲۶ باید به عنوان یک نقطه عطف تاریخی در مدل مدیریت ریسک تلقی شود. نگهداری مقادیر عظیم نقدینگی در صرافیهای متمرکز، تحت فرضیه واهی «امنیت مطلق»، دیگر توجیه اقتصادی ندارد. برای حفظ ارزش سبد دارایی و درک چشمانداز اقتصادی آینده، بررسی ماهنامه تخصصی تیکین در اکتبر ۲۰۲۶: بازخوانی تحولات بنیادین هوش مصنوعی و اقتصاد سرگرمی دیدگاهی جامع درباره روندهای سرمایهگذاری ارائه میدهد.
علاوه بر این، برای تحلیل این موضوع که چگونه شوکهای مالی بزرگ بر بازار کالاهای دیجیتال و خریدهای خرد اثر میگذارند، مطالعه کالبدشکافی تجاری بازیهای اکتبر: از رکوردهای Metaphor تا درسهای شکست در زمان عرضه رفتار مصرفکنندگان در مواجهه با تورم و عدم قطعیتهای اقتصادی را تحلیل میکند.
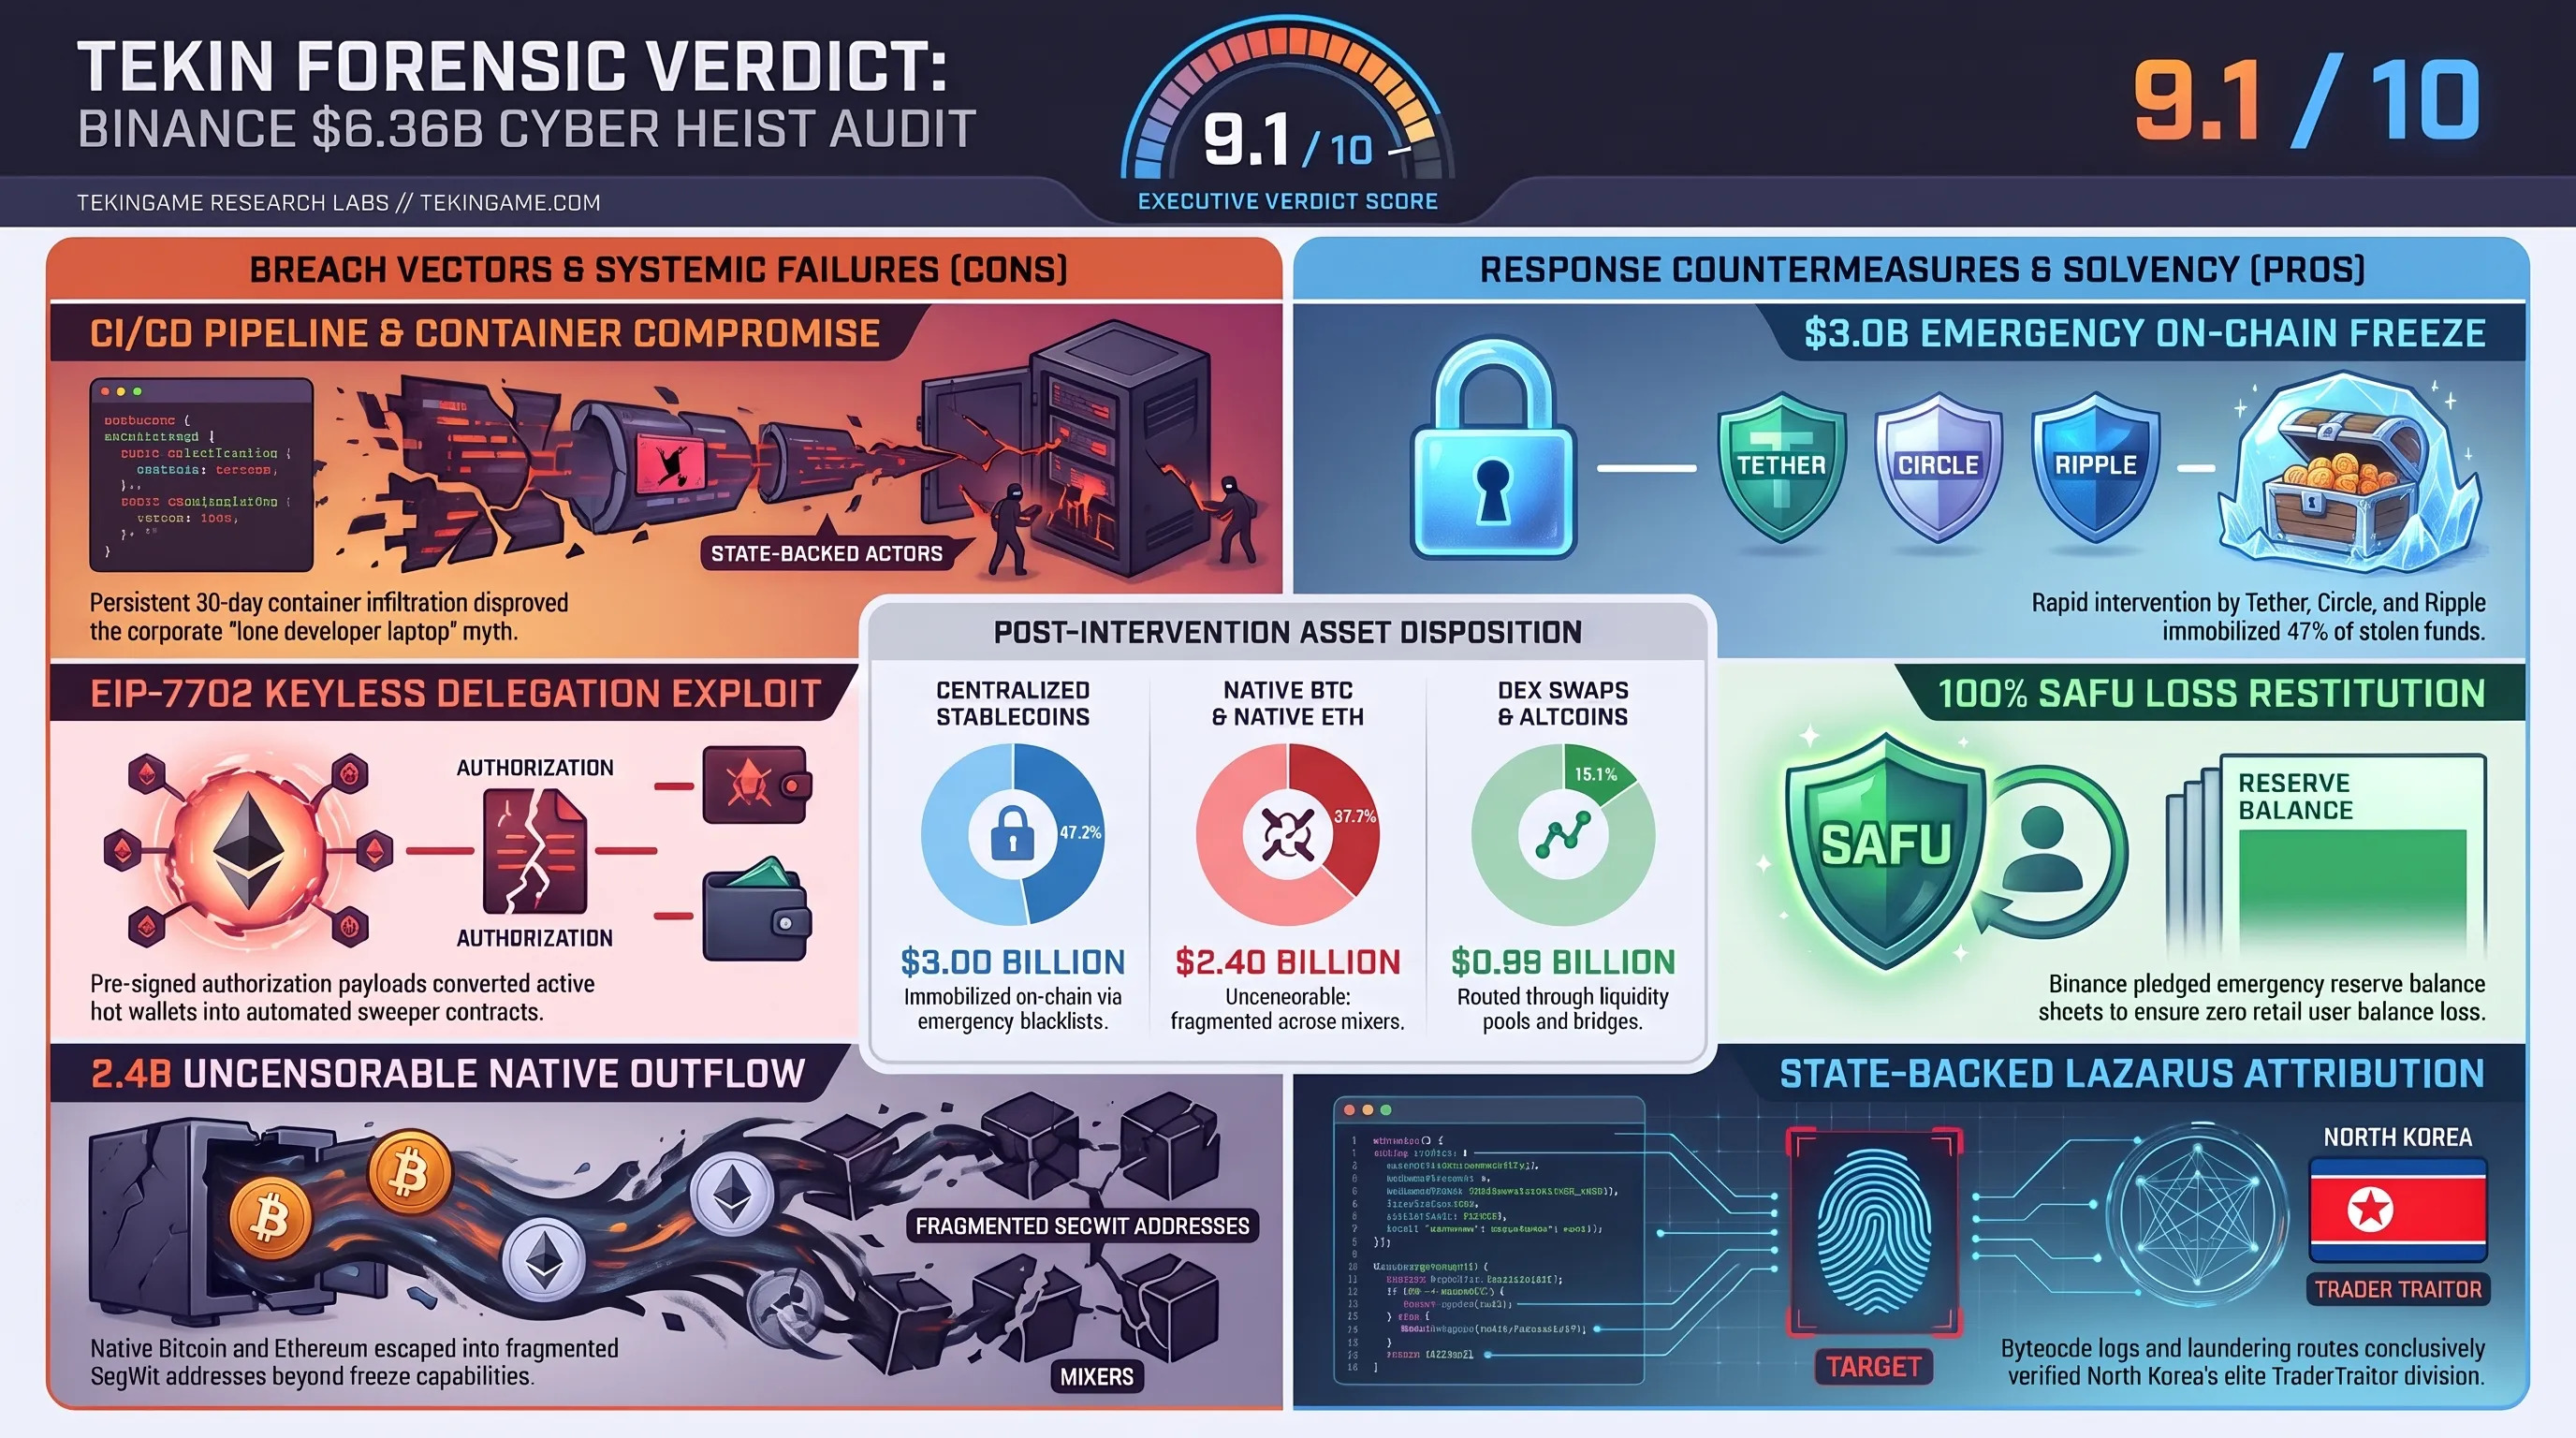
شرکتهای پیشرو در حضانت نهادی نظیر فایربلاکز (Fireblocks) و بیتگو (BitGo) بلافاصله پس از این رخنه، پروتکلهای احراز هویت بدون اعتماد را بهروزرسانی کردند. آنها استقرار سختافزارهای تایید چندامضایی با ایزولاسیون هوا (Air-Gapped HSM) را به عنوان استاندارد اجباری معرفی نمودند. همچنین نهادهای ناظر بینالمللی از جمله کمیسیون بورس و اوراق بهادار آمریکا (SEC) و مراجع اروپایی ذیل قانون MiCA، تحقیقات گستردهای را درباره کفایت سیستمهای ذخیره گرم آغاز کردهاند که پیشبینی میشود به الزامات سختگیرانهتری برای جداسازی داراییهای مشتریان ختم گردد.
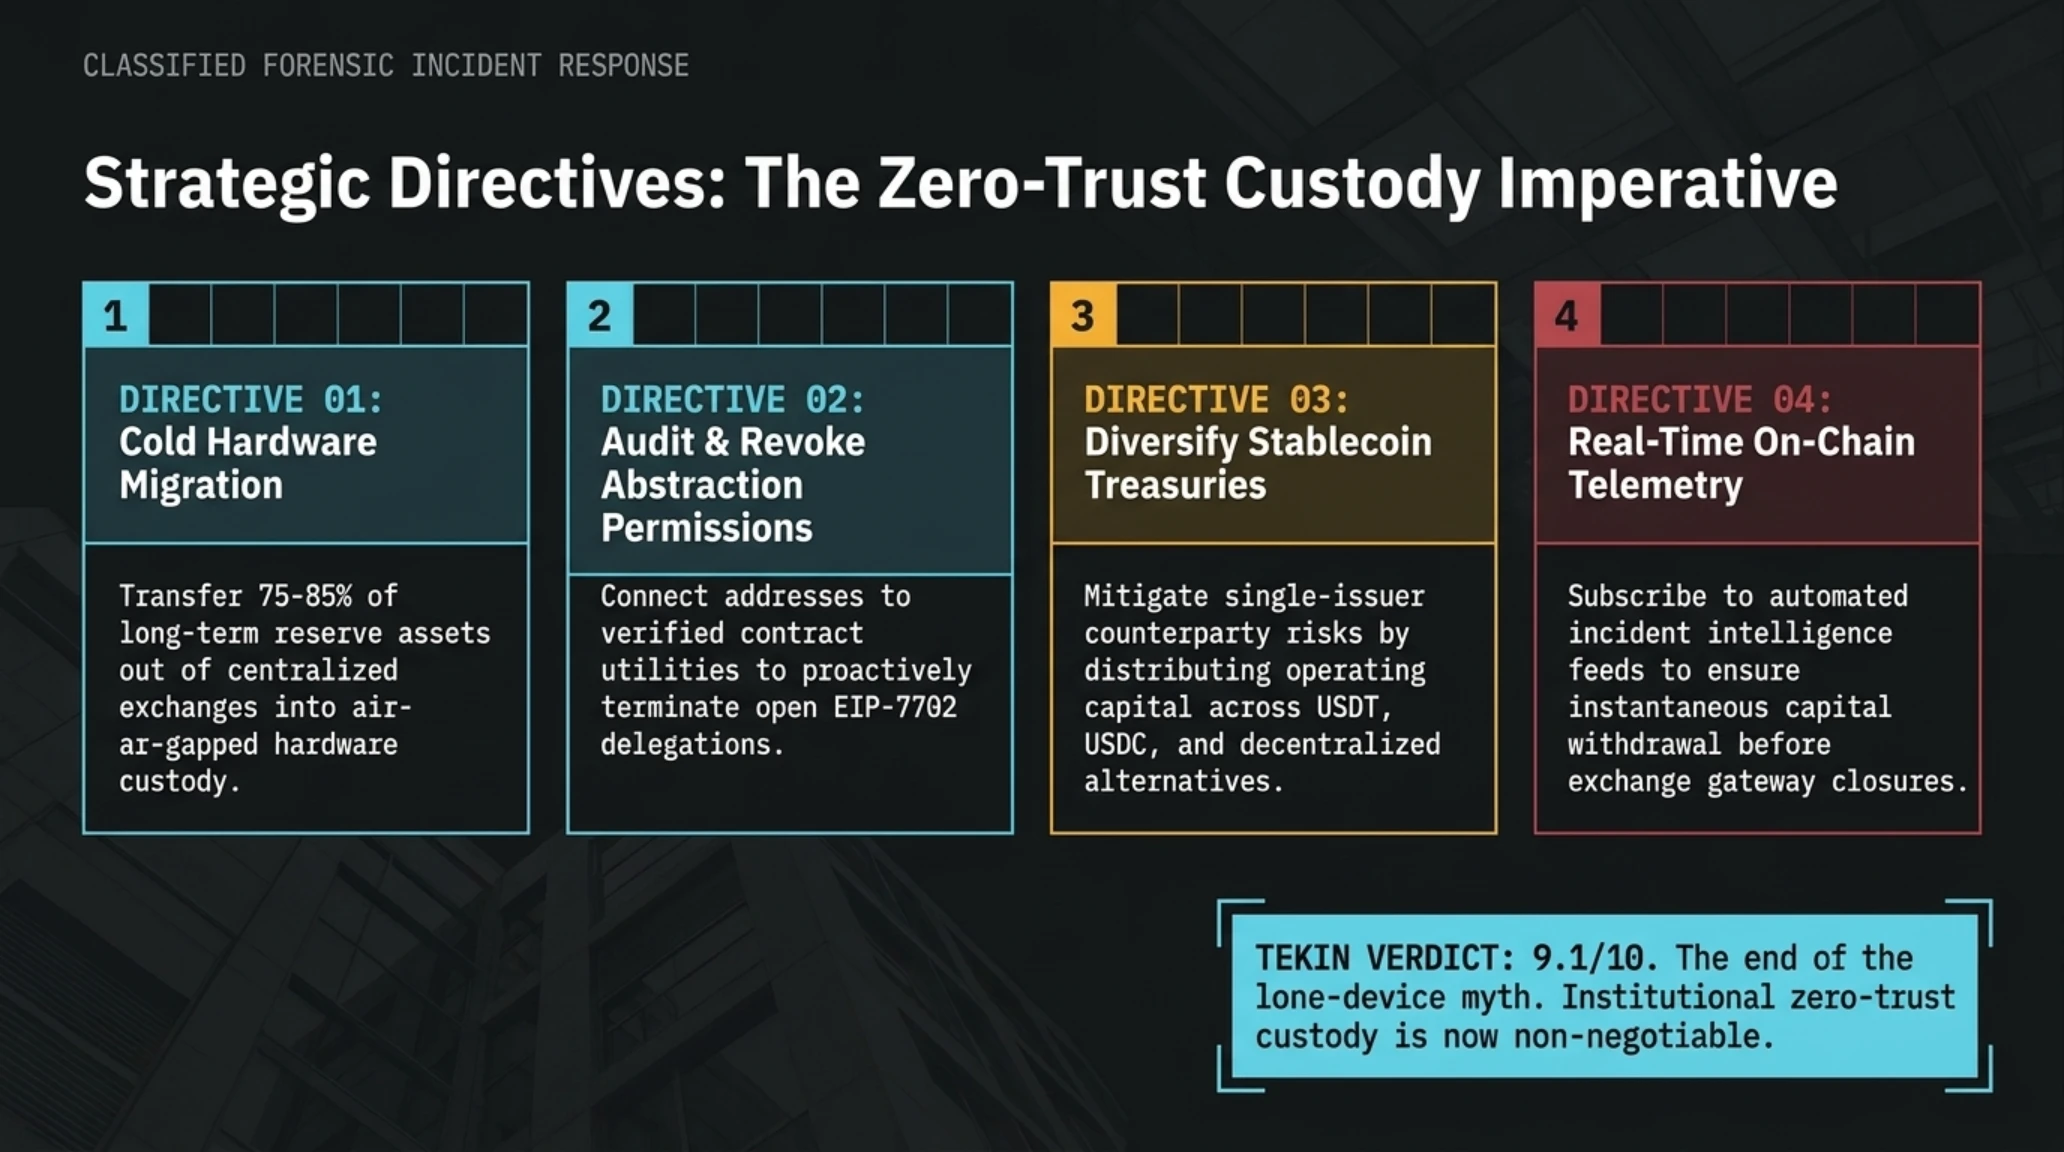
تیم فارنزیک تیکین پلاس بر اساس دادههای به دست آمده از این حمله، چهار دستورالعمل حیاتی برای تمام سرمایهگذاران تدوین کرده است:
- مهاجرت فوری به ولتهای سختافزاری سرد: بیش از ۷۰ تا ۸۰ درصد سرمایه هولد خود را از تمام صرافیها خارج و در ولتهای سختافزاری بدون اتصال به اینترنت نظیر Ledger یا Trezor ذخیره نمایید.
- بازبینی و لغو مجوزهای تفویض اختیار هوشمند: دورهای به سایتهای بازرسی قرارداد هوشمند مراجعه کرده و مجوزهای باز EIP-7702 یا تاییدیههای بینهایت (Infinite Approvals) را فورا ابطال کنید.
- تنوعبخشی به استیبلکوینها: ریسک وابستگی محض به یک استیبلکوین متمرکز را با پخش سرمایه میان تتر، USDC و گزینههای غیرمتمرکز توزیع کنید تا از خطر بلکلیستهای ناخواسته در امان بمانید.
- پایش بلادرنگ هشدارهای امنیتی آنچین: عضویت در کانالهای رصد فوری فارنزیک مانند باتهای تیکین و هشدارهای آنچین به شما امکان میدهد قبل از بسته شدن درگاهها دارایی خود را منتقل کنید.
- تابآوری فوقالعاده بایننس و تعهد جبران ۱۰۰ درصدی خسارت از طریق صندوق SAFU
- سرعت واکنش تاریخی ناشران استیبلکوین در فریز موفق ۳ میلیارد دلار وجوه مسروقه
- اثبات مصونیت بیتکوین و اتریوم خالص در برابر دستکاریها و کنترل بیرونی
- شفافیت گزارشدهی فارنزیک توسط شرکتهای تحلیل آنچین و ارتقای هوشیاری صنعت
- شکست فاحش لایه ایزولاسیون دسترسی مهندسان دِوآپس و کانتینرهای صدور تراکنش
- سوءاستفاده خطرناک از استاندارد EIP-7702 که نیاز به بازنگری فوری در سطح هسته اتریوم دارد
- سرقت موفق ۲.۴ میلیارد دلار بیتکوین و اتریوم که وارد شبکههای پولشویی پیچیده شد
این ارزیابی متوازن، ابعاد نبرد پنهان و بیرحمانهای را نشان میدهد که در لایههای زیرین اقتصاد دیجیتال در جریان است و آینده صرافیها را بازتعریف خواهد کرد.
جامعه جهانی رمزارزها هماکنون با نگاهی عبرتآموز به این رخداد، وارد فاز تازهای از سختگیریهای نظارتی و توسعه زیرساختهای رمزنگاری پیشرفته میشود.
سرانجام، آنچه پایدار میماند، قدرت یادگیری اکوسیستم از بحرانها و تقویت بنیانهای امنیت غیرمتمرکز برای نسلهای آینده است.
امیدواریم این کالبدشکافی دقیق فارنزیک، قطبنمای مطمئنی برای مصونسازی داراییهای شما در طوفانهای سایبری آینده باشد.
قضاوت سردبیری تیکین و پرونده منابع موثق بینالمللی
پایان افسانه خطای تککاربر؛ لزوم استقرار پارادایم نوین Zero-Trust در حضانت کریپتو
سرقت ۶.۳۶ میلیارد دلاری اثبات کرد که امنیت سازمانی رمزارزها نیازمند بازطراحی رادیکال در مواجهه با سلاحهای مدرن انتزاع حساب و حملات APT دولتی است.
- موسسه اطلاعات جرایم مالی TRM Labs: گزارش فارنزیک ردیابی جریان مالی هک ۶.۳ میلیارد دلاری بایننس
- مرکز تحلیل آنچین Chainalysis: بررسی ردپای گروه هکری TraderTraitor و بردارهای پولشویی
- خبرگزاری بینالمللی Reuters: پوشش اختصاصی بیانیههای ریچارد تنگ و فعالسازی صندوق SAFU بایننس
- بلومبرگ کریپتو (Bloomberg): تحلیل اقتصادی انجماد تاریخی ۳ میلیارد دلار استیبلکوین توسط تتر و سیرکل
- پایگاه خبری تخصصی CoinDesk: کالبدشکافی فنی سوءاستفاده از پروتکل EIP-7702 در کیفپولهای گرم
- مرکز امنیت سایبری BleepingComputer: تحلیل بردار نفوذ کانتینری و ارزیابی آسیبپذیری کلاسترهای DevOps
پرسشهای متداول و تحلیلهای تخصصی کارشناسان
آیا سرقت ۶.۳۶ میلیارد دلاری واقعاً از طریق لپتاپ یک کارمند انجام شد؟
خیر؛ لپتاپ مهندس DevOps تنها نقطه ورود اولیه به شبکه داخلی بود. عملیات اصلی از طریق نفوذ به کلاستر کانتینرها، جعل نانس و سوءاستفاده هماهنگ در ۱۰ بلاکچین توسط گروه APT لازاروس اجرا شد.
آیا کلیدهای خصوصی (Private Keys) کیفپولهای بایننس فاش شده است؟
تحقیقات فارنزیک نشان میدهد هیچ کلید خصوصی لو نرفته است. مهاجمان در اتریوم با بهرهگیری از استاندارد EIP-7702 و پیلودهای پیشامضا، ولت گرم را موقتاً به قرارداد جاروبکننده تبدیل کردند.
آیا داراییهای کاربران عادی در بایننس از بین رفته و صرافی ورشکسته میشود؟
خیر؛ بایننس بلافاصله اعلام کرد تمام کسری باقیمانده پس از فریز ۳ میلیارد دلاری را از محل صندوق بیمه اضطراری کاربران (SAFU) و داراییهای مازاد شرکت به صورت ۱۰۰ درصدی جبران میکند.
چرا تتر و سیرکل توانستند داراییها را فریز کنند اما بیتکوین مسدود نشد؟
استیبلکوینهایی مانند USDT و USDC دارای توابع داخلی قرارداد هوشمند برای بلکلیست هستند؛ اما بیتکوین و اتریوم بومی به دلیل ماهیت غیرمتمرکز فاقد هرگونه تابع مرکزی برای فریز میباشند.
گروه TraderTraitor چیست و چه ارتباطی با ارتش سایبری کره شمالی دارد؟
واحد زبده هکرهای وابسته به Lazarus Group که به طور تخصصی برای سرقت داراییهای رمزارزی سازمانیافته به منظور دور زدن تحریمها و تأمین مالی پروژههای تسلیحاتی فعالیت میکند.
مهمترین توصیه امنیتی برای سرمایهگذاران پس از این رخداد چیست؟
خروج بخش عمده داراییها به کیفپولهای سختافزاری سرد (Cold Storage)، ابطال دورهای مجوزهای باز قراردادهای هوشمند و عدم نگهداری نقدینگی مازاد در صرافیهای متمرکز.
گالری تصاویر تکمیلی: کالبدشکافی فارنزیک هک بایننس: سرقت ۶.۳ میلیارد دلاری با EIP-7702