تکین آنالیز | زلزله در سیلیکونولی؛ هکرها iOS اپل را روی شیائومی و ناتینگفون بوت کردند!
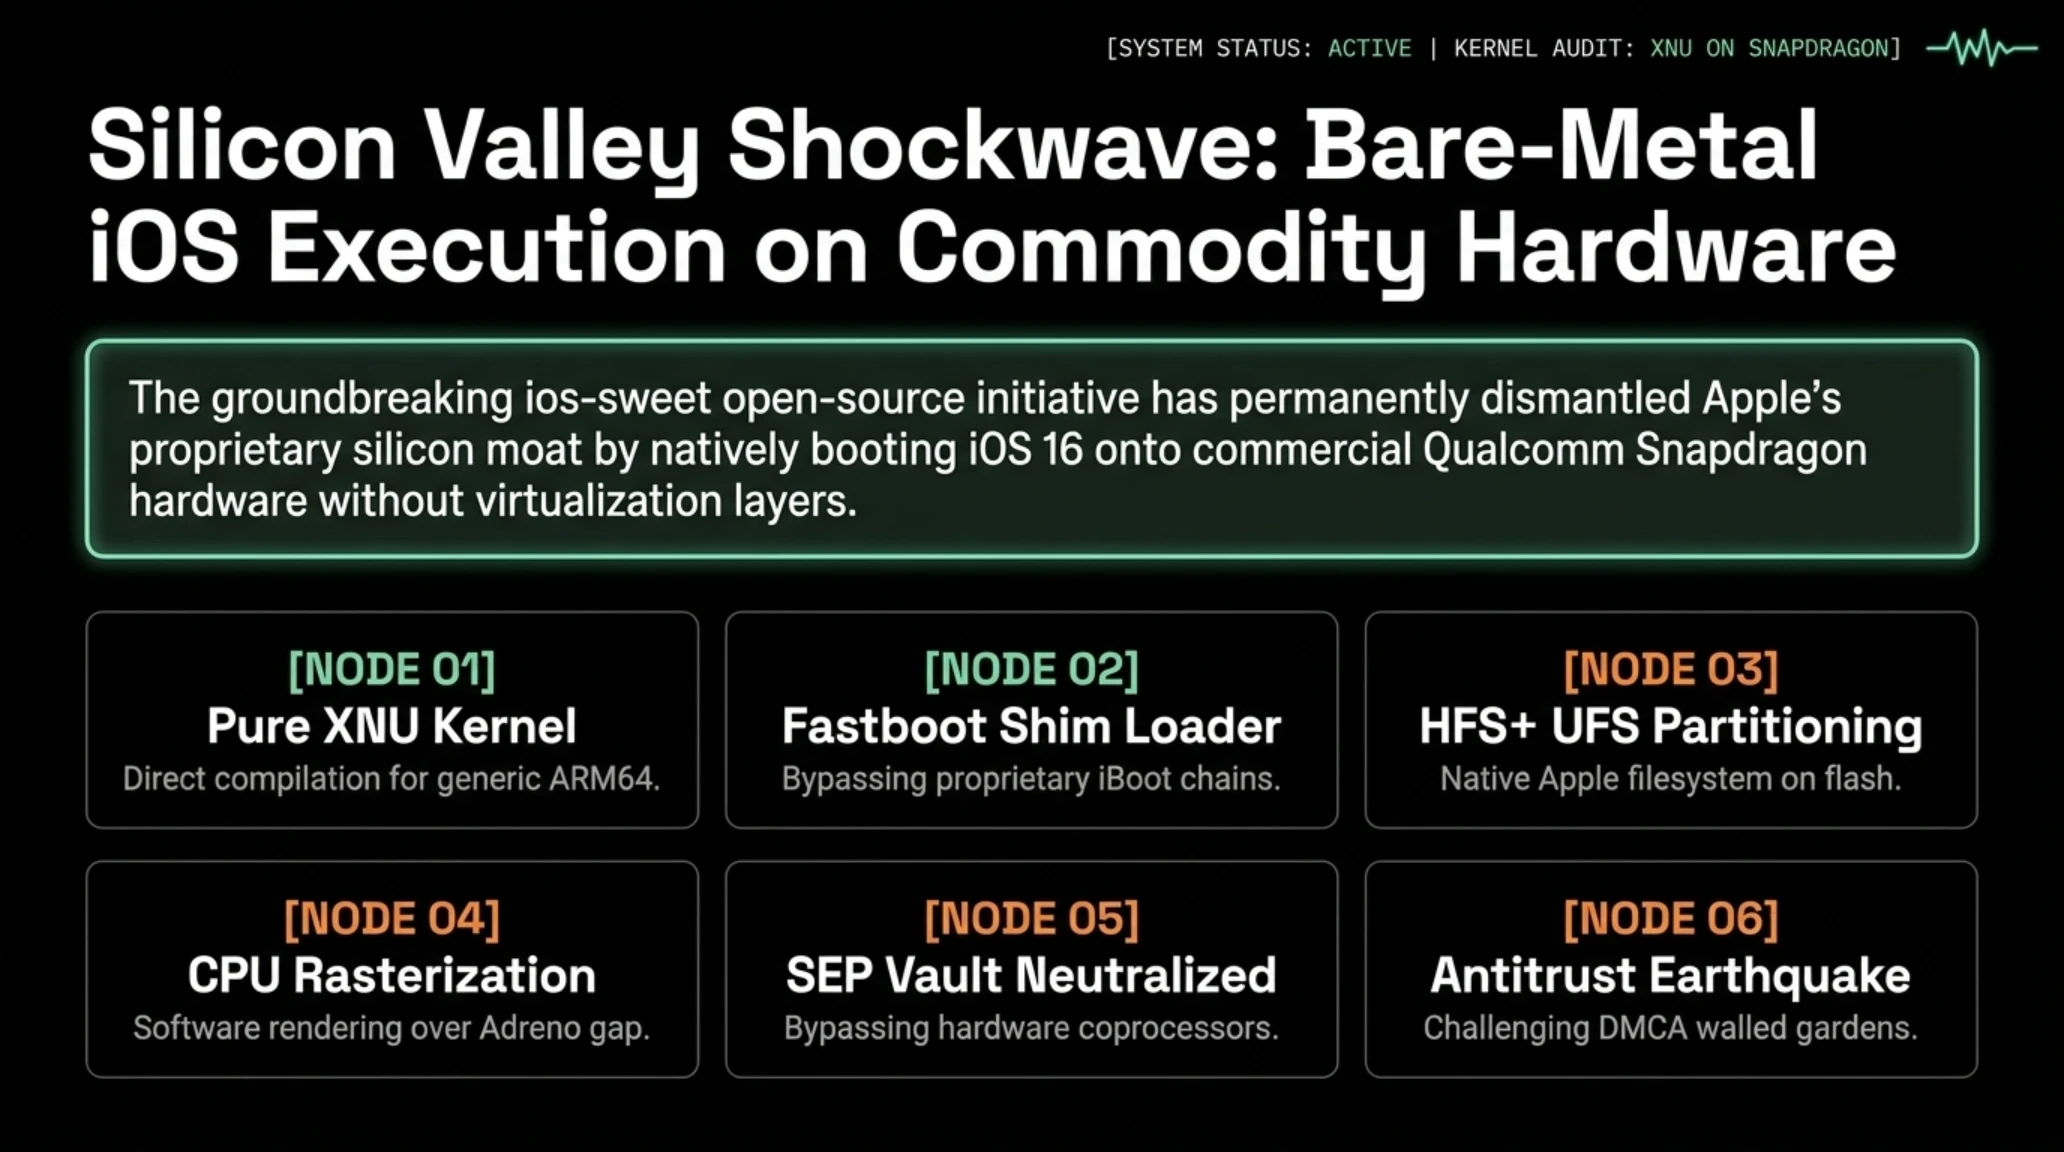
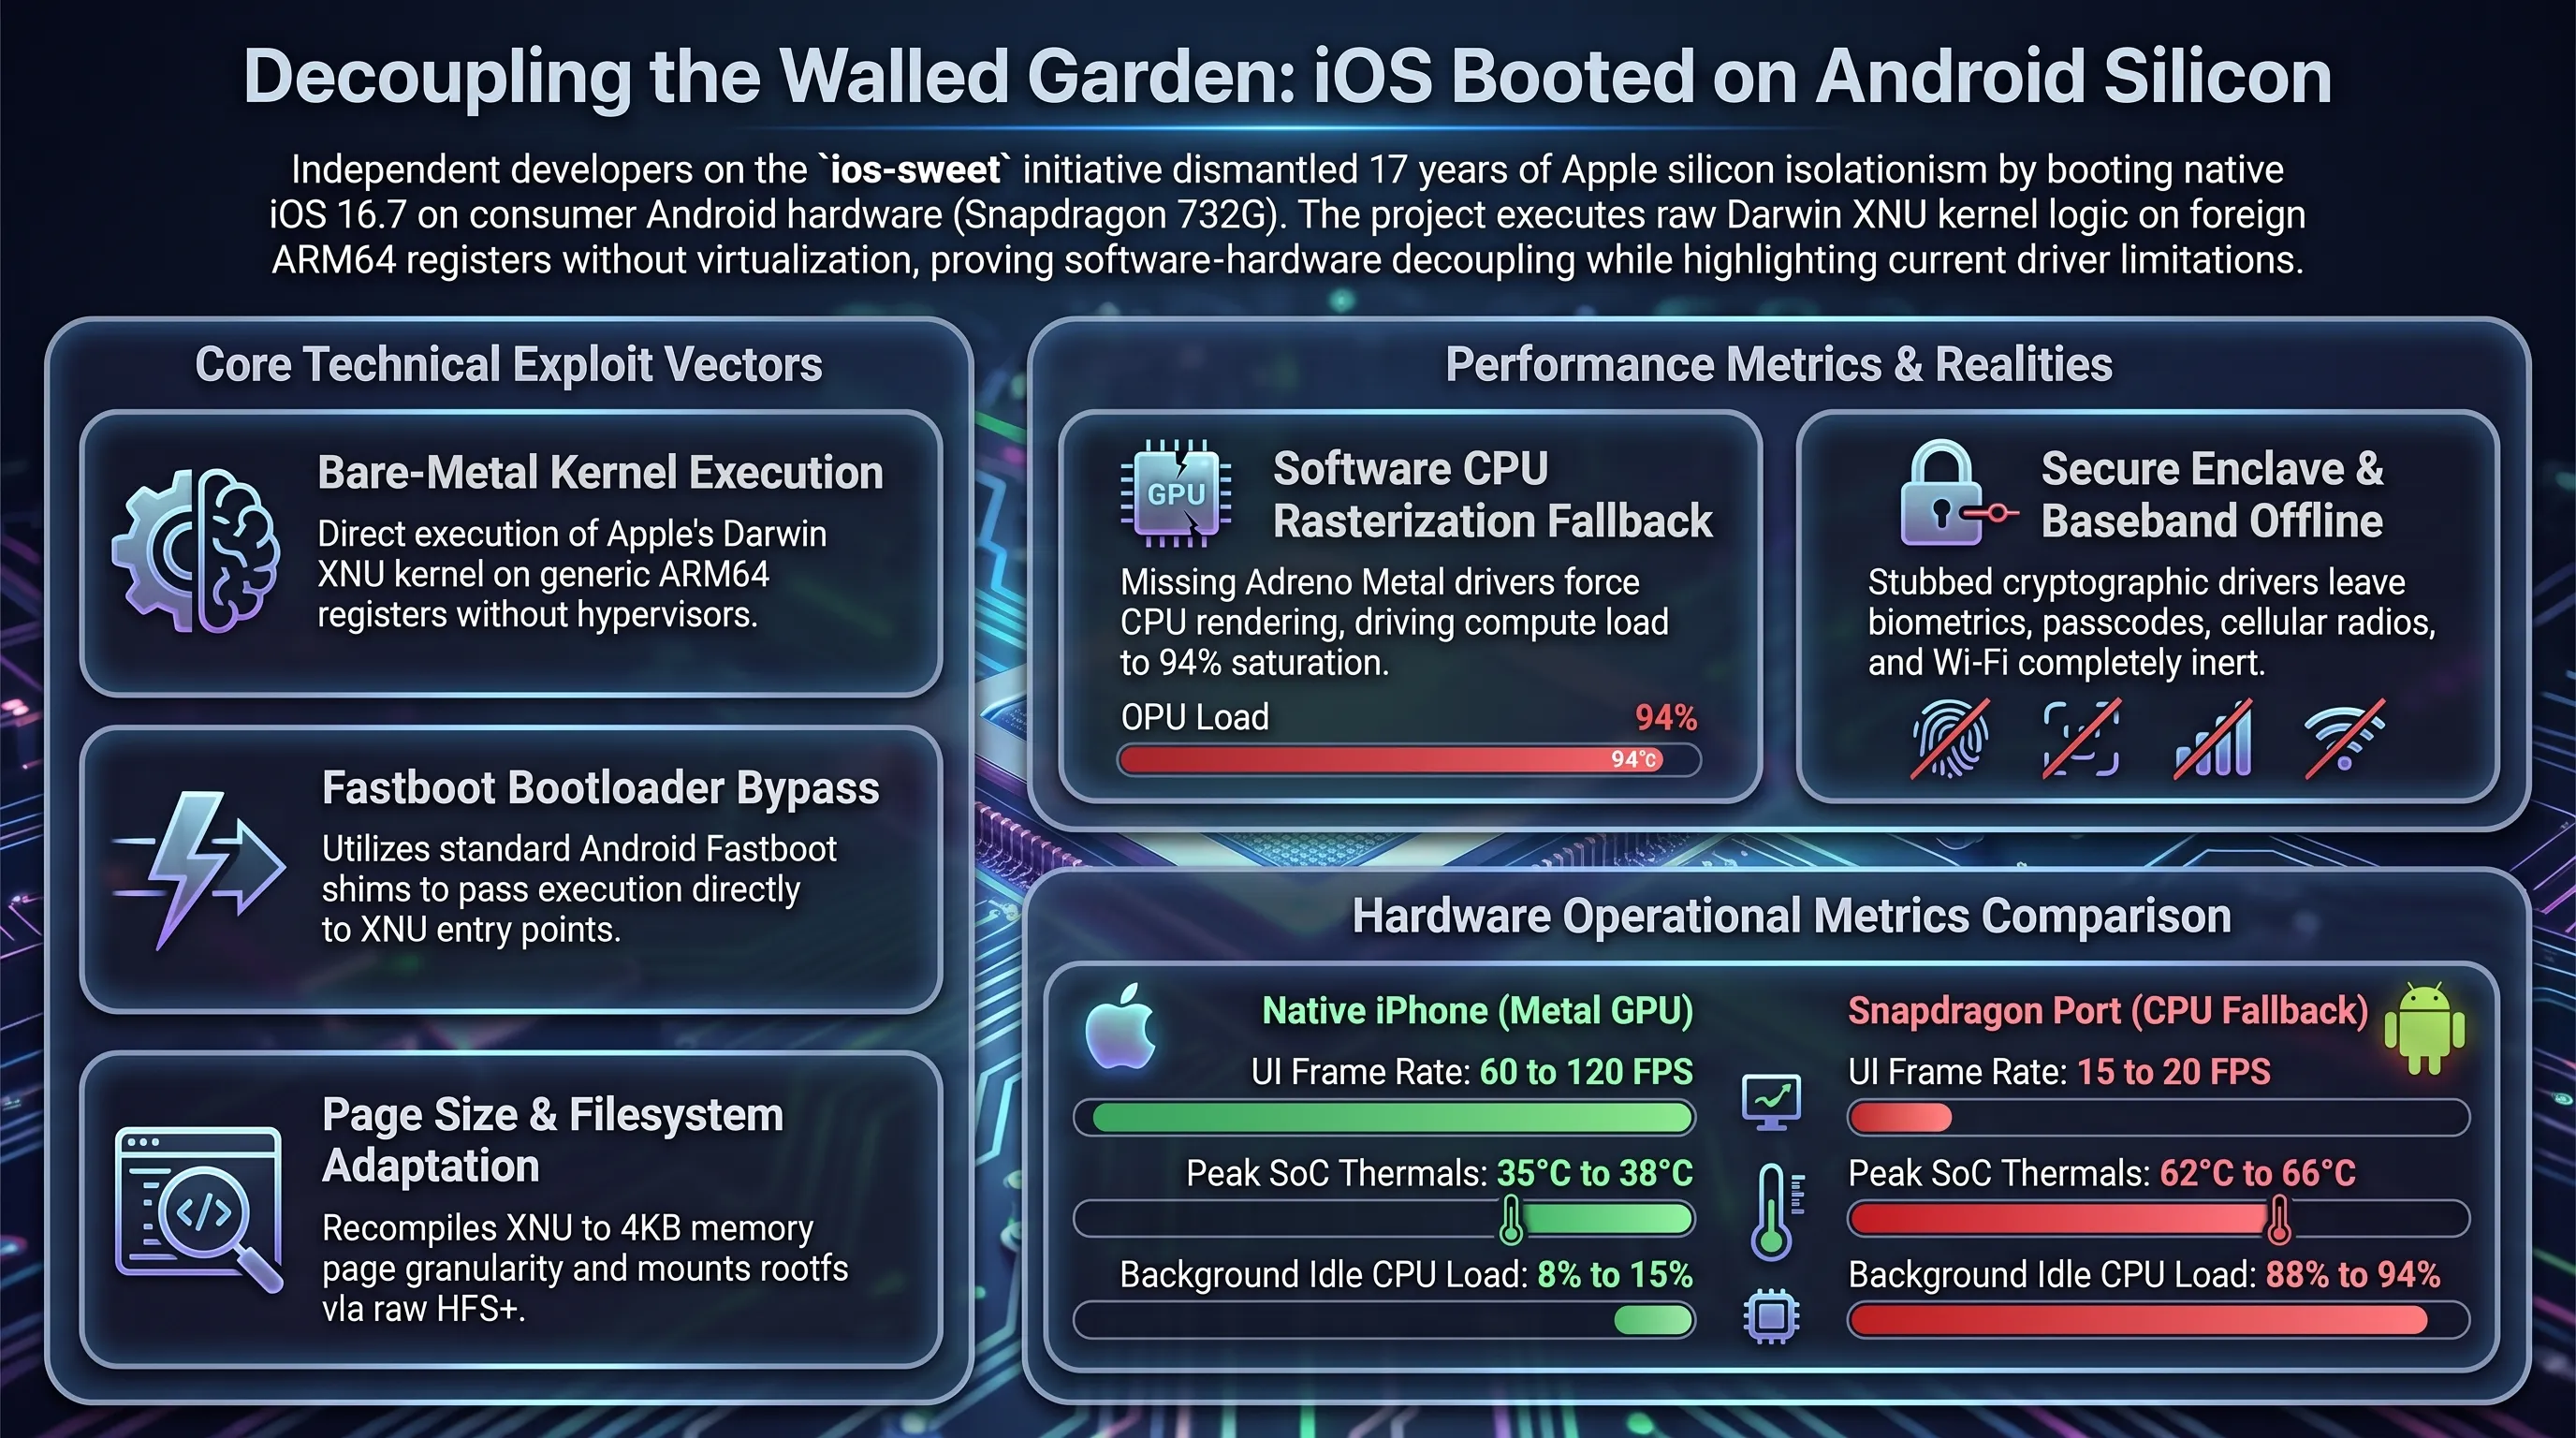
برای بیش از هفده سال، یکی از تغییرناپذیرترین قوانین نانوشته در صنعت فناوری اطلاعات این بود که سیستمعامل iOS بدون تراشههای طراحیشده توسط شرکت اپل معنایی ندارد. اپل این اکوسیستم را با ساختاری پولادین به دور سختافزار اختصاصی خود پیچیده بود؛ به طوری که حتی قدرتمندترین شبیهسازها در ماشینهای مجازی ابری شرکتهایی همچون کورلیوم (Corellium) نیز سالها با تهدیدهای قانونی دادگاههای کالیفرنیا و دعواهای نقض حق اختراع دستوپنجه نرم میکردند. اما در بیستوچهار ساعت گذشته، مرزهای غیرممکن در مهندسی معکوس سیستمهای نهفته جابهجا شد. گروهی از هکرهای زیرزمینی و توسعهدهندگان مستقل در قالب پروژهای پیشرو به نام ios-sweet موفق شدند سیستمعامل iOS 16 را بدون هیچگونه لایه شبیهساز یا مجازیسازی، مستقیماً بر روی سیلیکون کوالکام اسنپدراگون در گوشیهای میانرده شیائومی ردمی و همچنین دستگاههای مفهومی ناتینگفون بوت کنند.
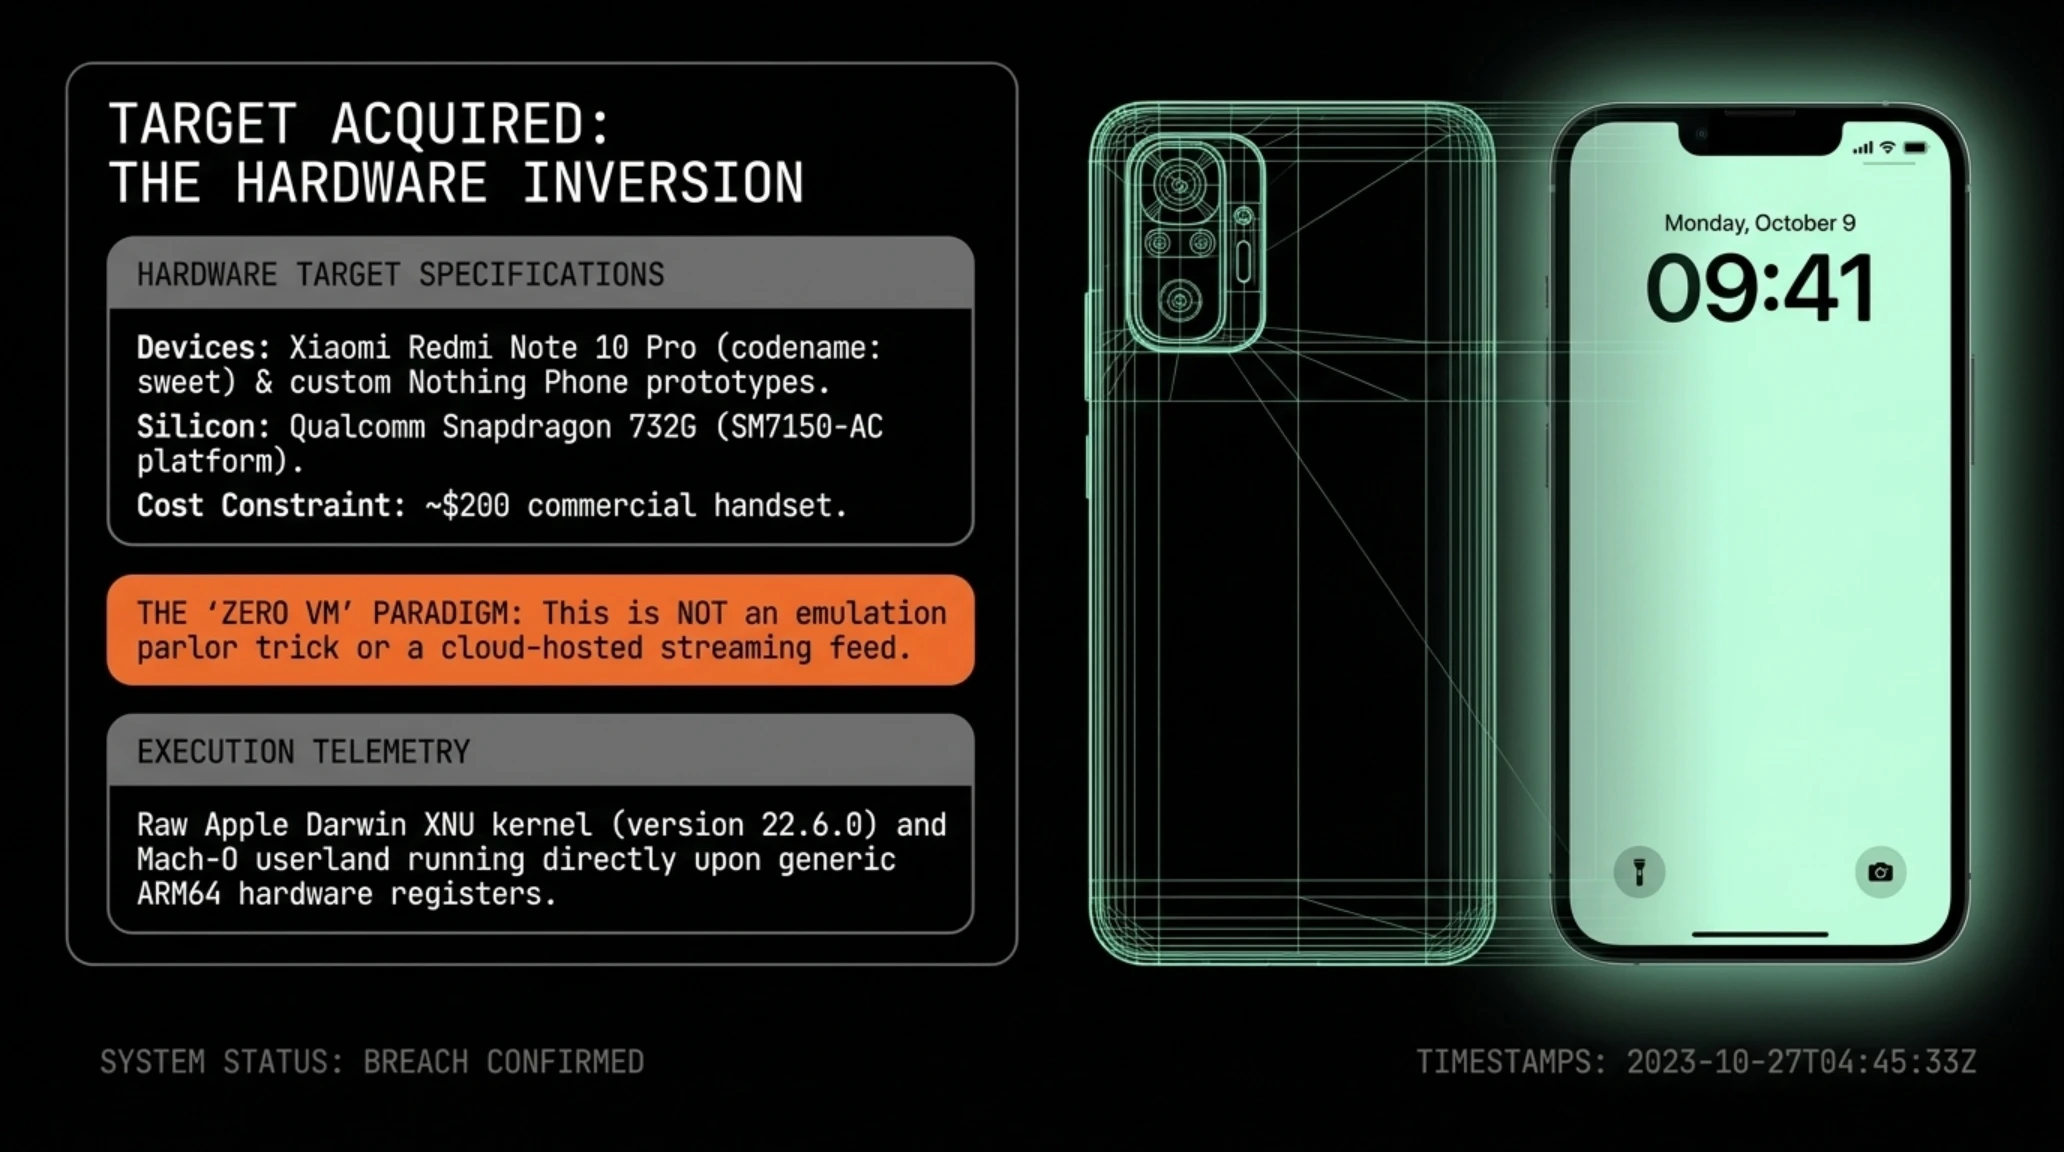
این دستاورد تنها یک نمایش قدرت تبلیغاتی در شبکههای اجتماعی نیست؛ بلکه زلزلهای سهمگین در زیرساختهای مهندسی امنیت کوپرتینو به شمار میرود. برای نخستین بار در تاریخ پلتفرمهای موبایل، کرنل هسته باز XNU اپل همراه با لایه کاربری کامل (Userland) سیستمعامل آیفون روی چیپستهای تجاری که هیچ پیوندی با معماری امنیتی اپل ندارند اجرا شده است. نمایش صفحه قفل رسمی اپل، حرکت آیکونهای هوماسکرین از طریق حسگر تاچ اسکرین و پاسخگویی دکمههای فیزیکی پاور و ولوم روی یک گوشی دویست دلاری اندرویدی، نشانهای عریان از آن است که انحصار تاریخی اپل دیگر شکستناپذیر نیست.
در طول دو دهه گذشته، جامعه هکرها بارها تلاش کرده بودند تا کنترل کامل آیفون را به دست آورند. از جیلبریکهای اولیه مبتنی بر آسیبپذیریهای وبکیت در دوران iOS 1 تا اکسپلویتهای مشهور checkm8 که لایههای سطح پایین DFU را هدف قرار میدادند، همگی حول یک محور میچرخیدند: دور زدن محدودیتهای نرمافزاری بر روی همان سختافزار آیفون. اما پروژه کنونی حرکتی در جهت کاملاً معکوس است. این بار سخن از شکستن قفلهای نرمافزاری درون آیفون نیست، بلکه استخراج کامل روح نرمافزاری اپل و پیوند زدن آن بر روی کالبدی کاملاً ناهمگون و بیگانه است که بر مبنای استانداردهای باز و زنجیره تأمین ارزانقیمت اندروید بنا شده است.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
تصویر زیر شماتیک معماری و فرآیند تزریق کرنل سفارشی XNU را روی چیپست اسنپدراگون ۷۳۲G در محیط آزمایشگاهی ثبت کرده است.
این سند تصویری گواهی بر شکستهشدن حصارهای نرمافزاری انحصاری و آغاز فصلی تازه در استقلال سختافزاری دستگاههای هوشمند به شمار میرود.
سقوط حصار باغ محصور؛ کالبدشکافی شکاف عمیق در فلسفه انحصار کوپرتینو
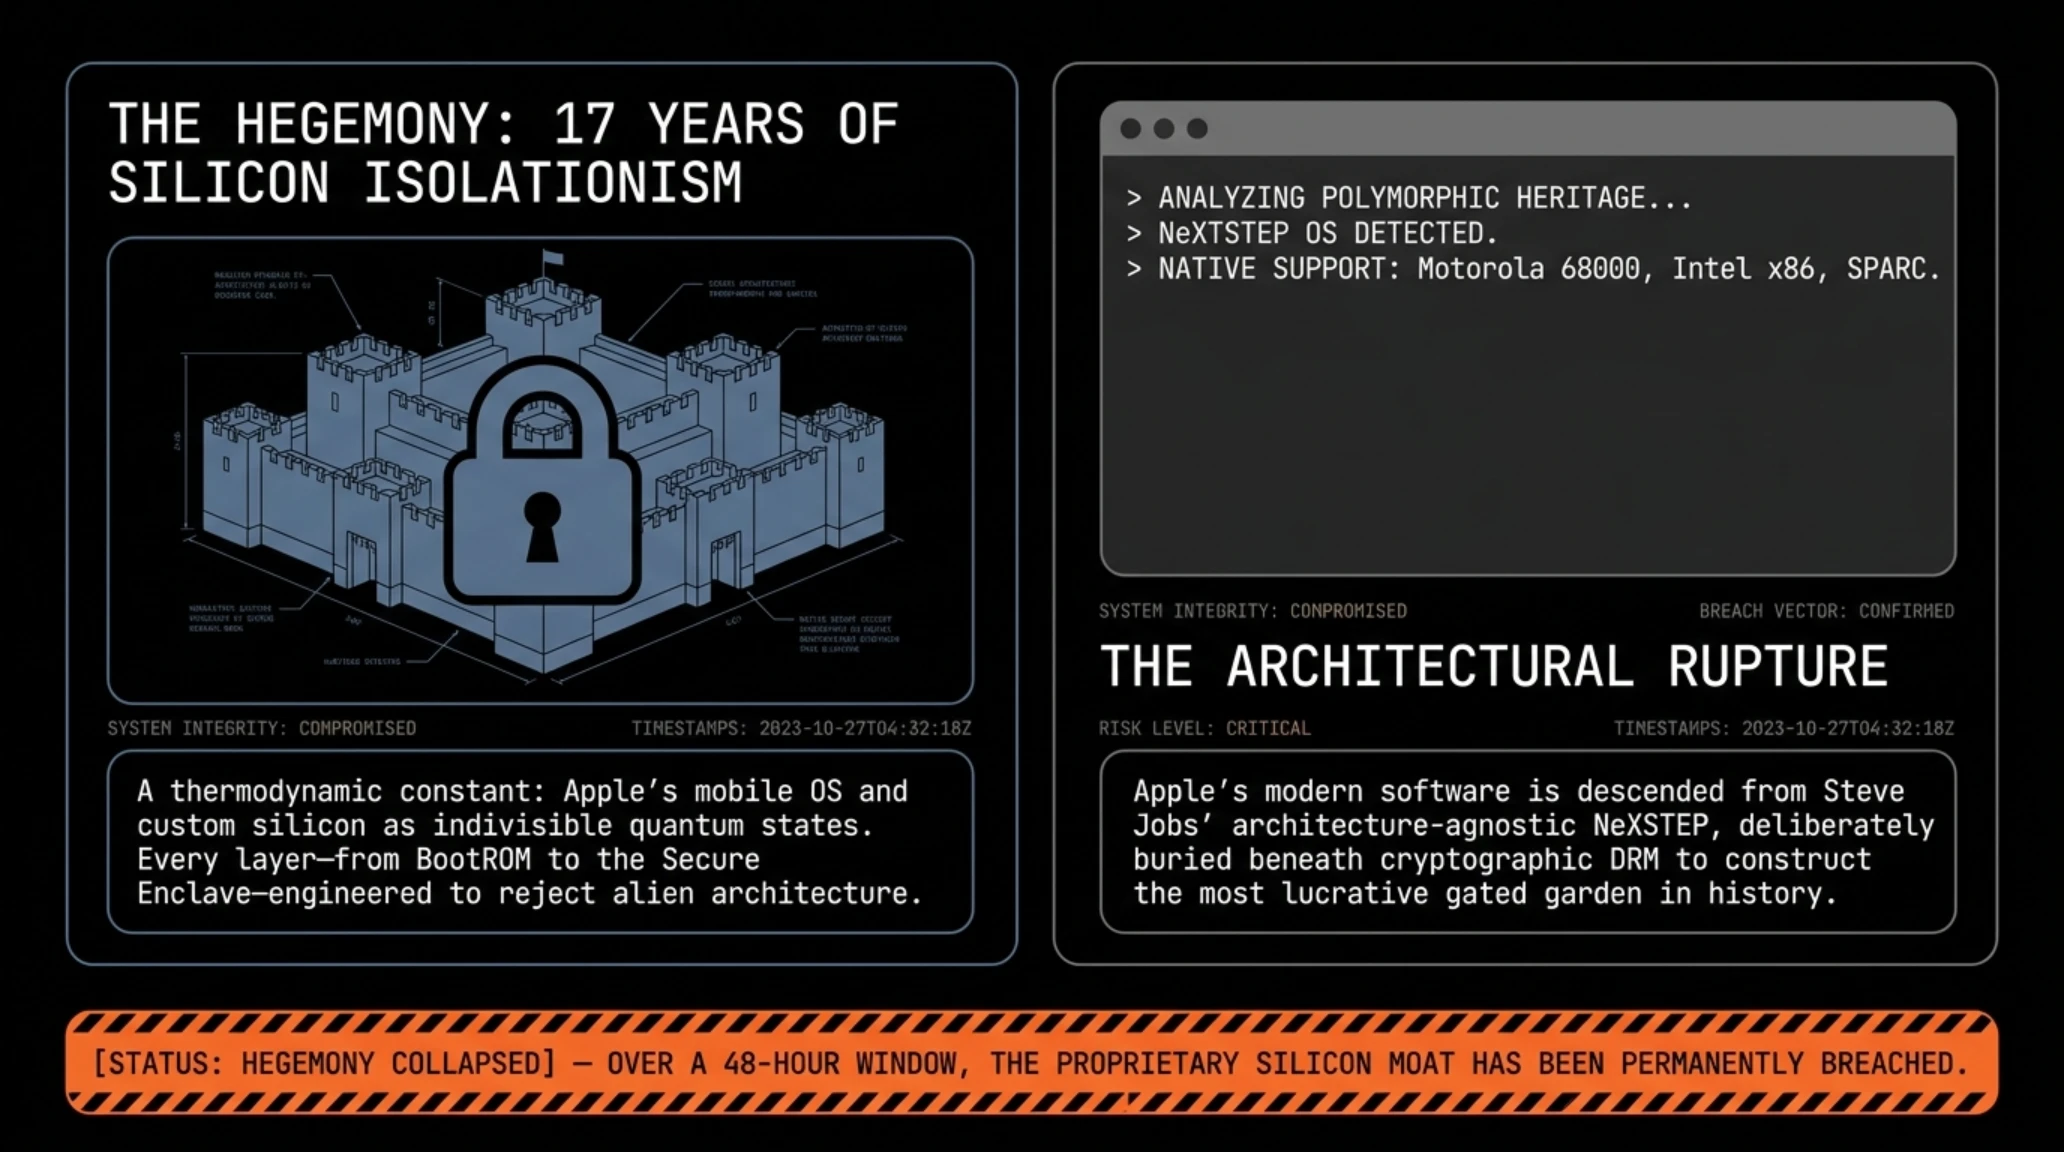
مدل کسبوکار اپل همواره بر یک اصل بنیادین استوار بوده است: تلفیق عمودی سختافزار و نرمافزار. استیو جابز در سال ۲۰۰۷ با نقل قولی از آلن کی اعلام کرد که کسانی که نرمافزار را جدی میگیرند، باید سختافزار خود را بسازند. این فلسفه به مدت نزدیک به دو دهه توجیهکننده بالاترین حاشیه سود در میان تمام شرکتهای فناوری جهان بوده است. اما در پشت صحنه این طراحی مجلل، دیواری از محدودیتهای رمزی و اعتبارسنجیهای سختافزاری نهفته بود تا تضمین کند هیچ کدی از اپل خارج از آزمایشگاهها یا محصولات این شرکت حیات نیابد. حتی سیستم اعتبارسنجی کرنل اپل موسوم به KTRR و مکانیزمهای رمزنگاری شده در موتور امنیت Secure Enclave به گونهای توسعه یافته بودند که هرگونه تلاش برای اجرای سیستم روی پردازندههای غیرخودی در همان میلیثانیههای اولیه بوت با پرچم Panic مواجه شود.
آنچه محققان تیم ios-sweet و گروه پژوهشی HackiOS انجام دادند، شبیه به شکافتن دیوارهای نفوذناپذیر یک سنگر باستانی بود. آنها نشان دادند که در عمق ساختار باینریهای ARM64، معماری دستورات محاسباتی اپل و کوالکام پیوندی مشترک با استانداردهای جهانی بنیاد ARM دارند. با حذف لایههای وابسته به سیلیکون اختصاصی و جایگزینی آنها با درایورهای بازنویسیشده در سطح ریشه، سیستمعامل اپل ناچار شد واقعیت جدیدی را بپذیرد: زندگی در کالبد یک دستگاه که نه آرم سیب گاززده را بر پشت خود دارد و نه از چیپهای چندهزار دلاری تولید شده در فابهای سه نانومتری TSMC بهره میبرد.
این رویداد علاوه بر ابعاد فنی، ضربهای اساسی به دکترین امنیتی موسوم به امنیت از طریق پنهانکاری (Security through Obscurity) وارد کرد. اپل همواره ادعا میکرد پیوند ناگسستنی سختافزار و نرمافزار ضامن حفظ امنیت کاربران در برابر بدافزارها و نفوذهای خارجی است. اما هنگامی که ثابت میشود با چند پچ کرنل و یک بوتلودر متنباز میتوان کل سیستمعامل را روی یک برد ارزانقیمت لود کرد، این ادعا که امنیت صرفاً محصول قفلهای انحصاری است رنگ میبازد و ضرورت طراحی ساختارهای امنیتی باز و قابل راستیآزمایی بیش از پیش آشکار میگردد.
برای کاربران در بازارهای جهانی و به ویژه ایران، این دستاورد بوی تحولی رادیکال میدهد. در کشورهایی که واردات سختافزارهای جدید آیفون به دلایل سیاستهای گمرکی، عدم رجیستری یا جهشهای نجومی نرخ ارز با موانع مرگبار روبهرو شده است، پدیدار شدن افقهایی برای اجرای سرویسها و پلتفرمهای کاربردی روی سختافزارهای ارزانقیمت، چشماندازی بیسابقه از آزادی انتخاب سختافزاری را ترسیم میکند. گرچه نسخه فعلی تنها یک اثبات مفهوم فنی و پایهای است، اما پیام روانشناختی آن به بازار قطعی است: هیچ دیواری برای همیشه پابرجا نمیماند.
چرا این تحول بازی را تغییر میدهد؟
این جهش تاریخی پایان رسمی افسانه ناگسستنی بودن نرمافزار اپل از پردازندههای اختصاصی سری A است و نشان میدهد با مهندسی معکوس لایههای سطح پایین، میتوان سیستمهای عامل مدرن را بر روی کنترلرهای سختافزاری کاملاً بیگانه بارگذاری کرد.
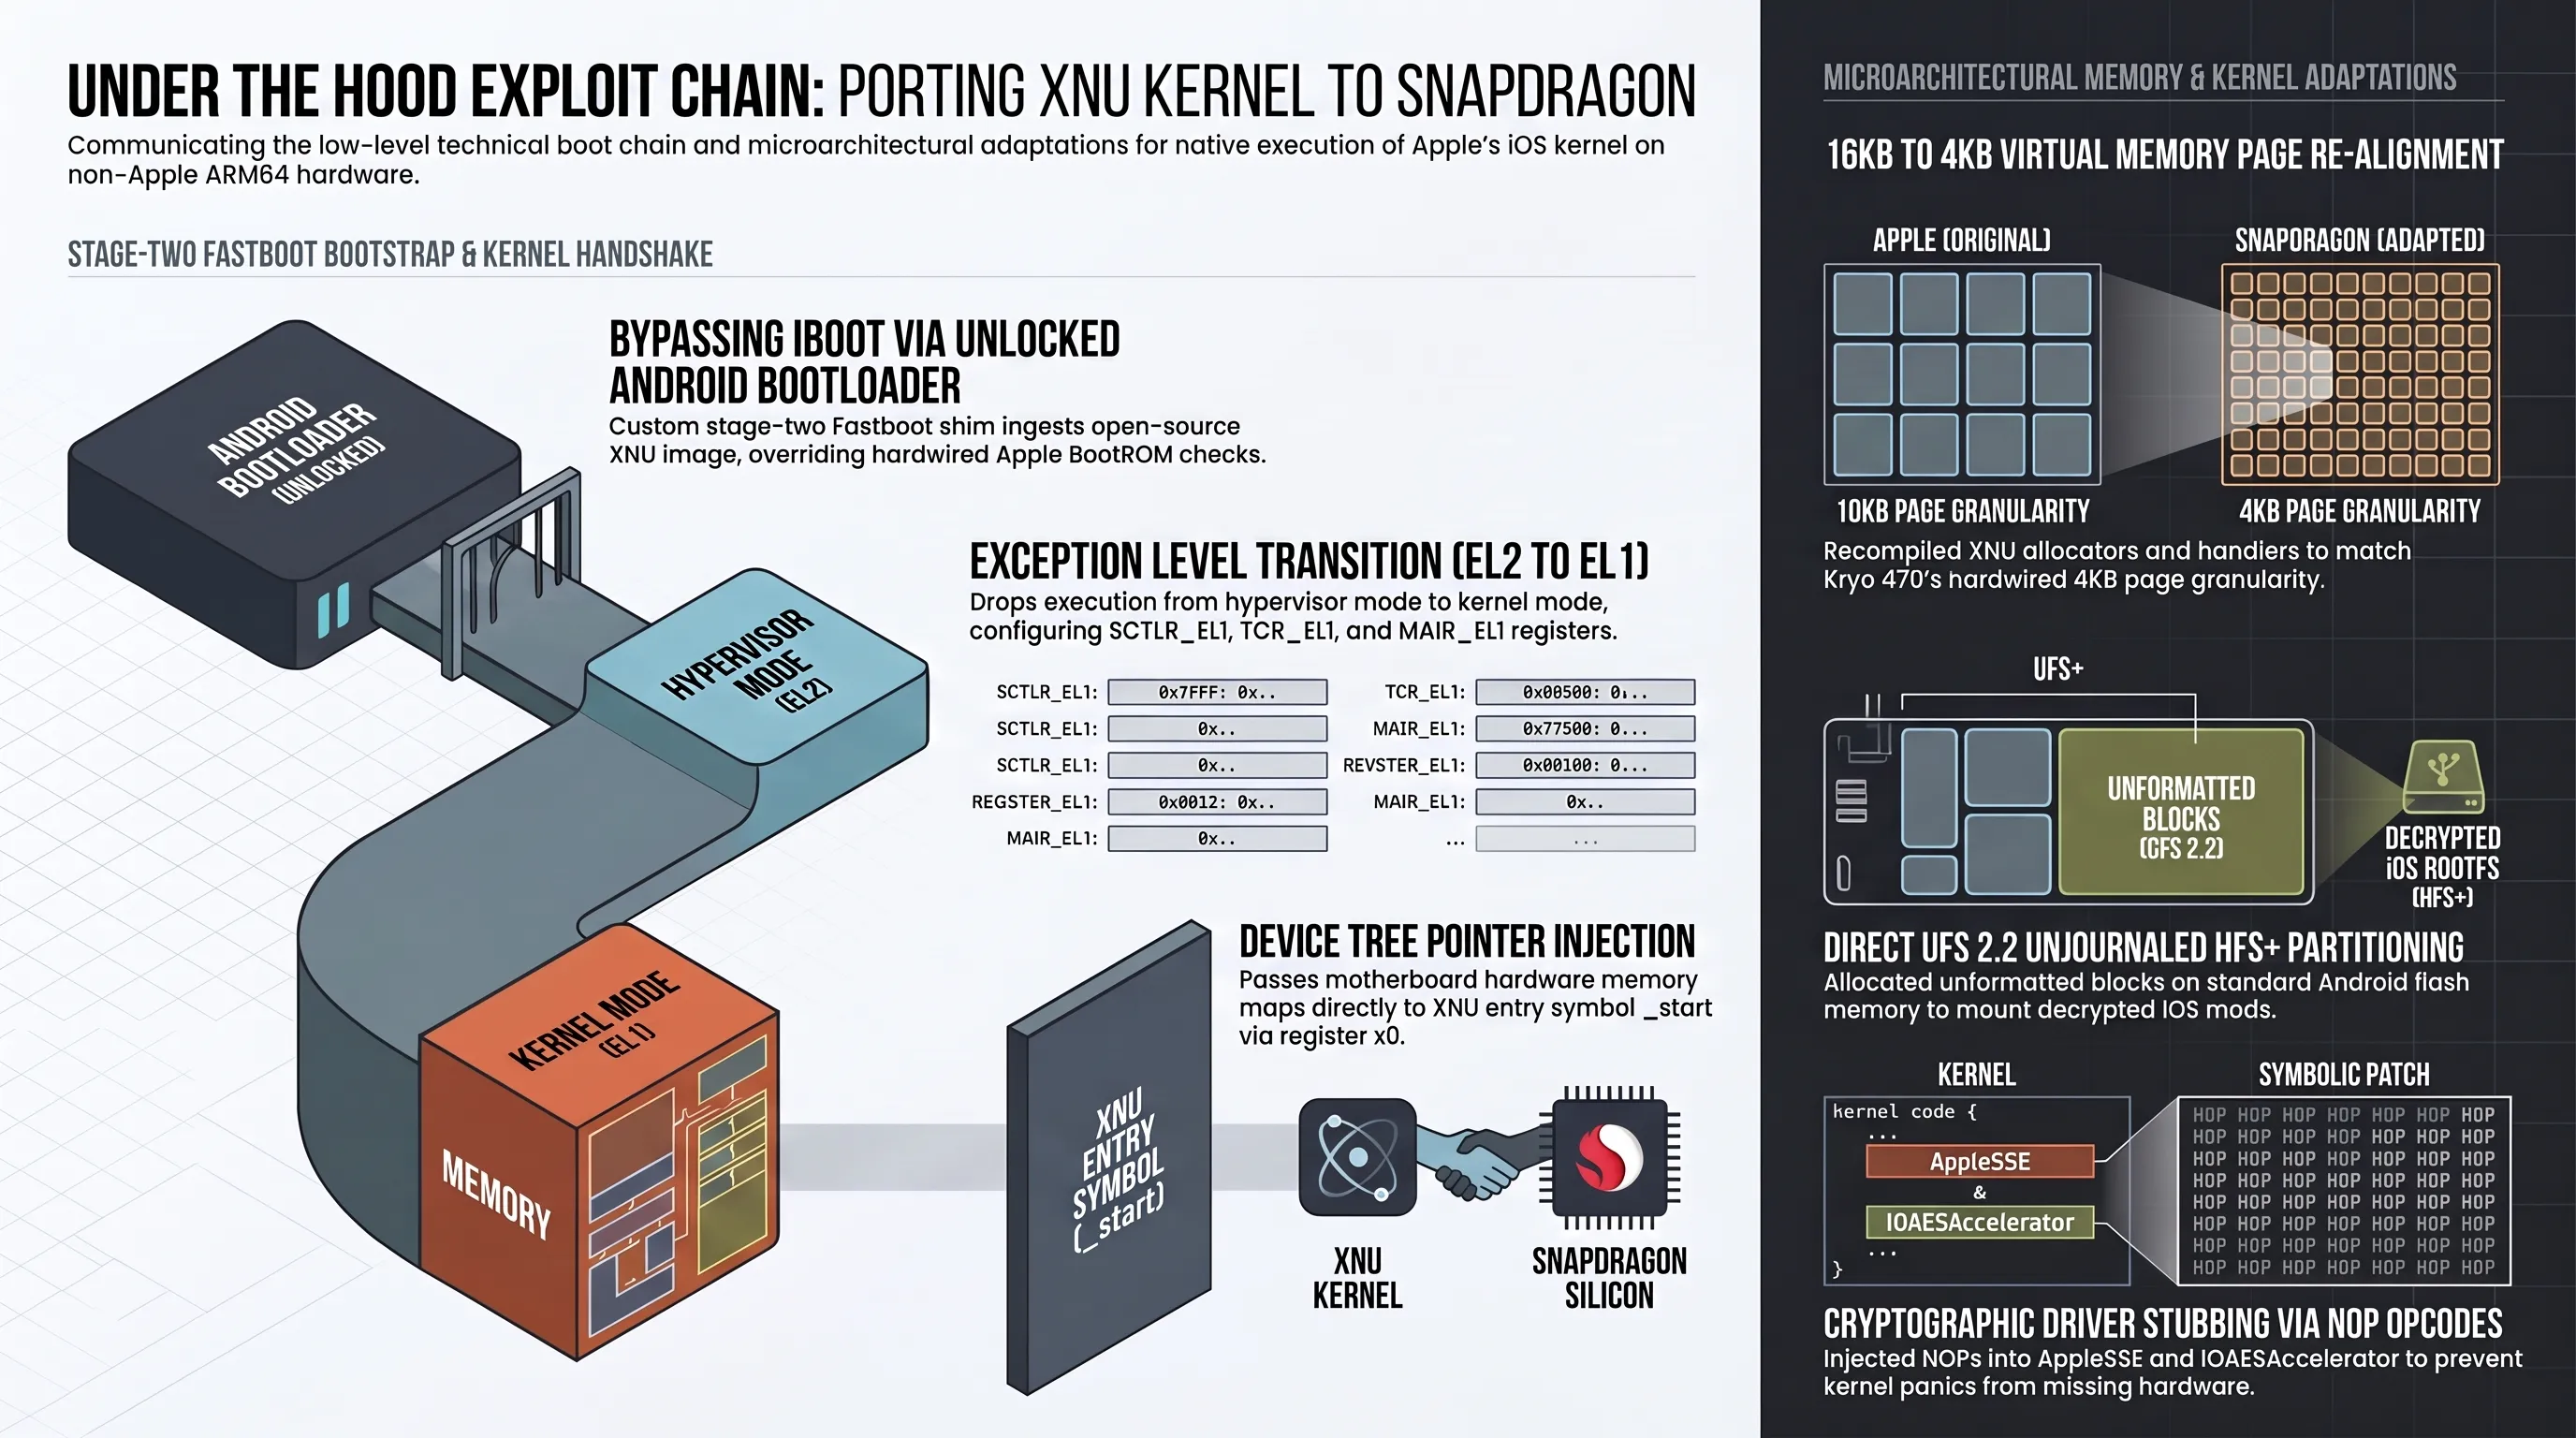
نمودار و تصویر تحلیلی زیر مقایسه مستقیم لایههای امنیتی اپل با پروتکلهای بوت ثانویه کوالکام را به وضوح نمایش میدهد.
ثبت چنین رکوردی نشان میدهد که موانع سنتی اتصال نرمافزار به سختافزار بیش از آنکه فیزیکی باشند، ناشی از محدودیتهای اعمالشده از سوی تولیدکنندگان هستند.
زیر کاپوت زنجیره مهندسی معکوس؛ هکرها چگونه قفل بوتلودر را شکستند؟
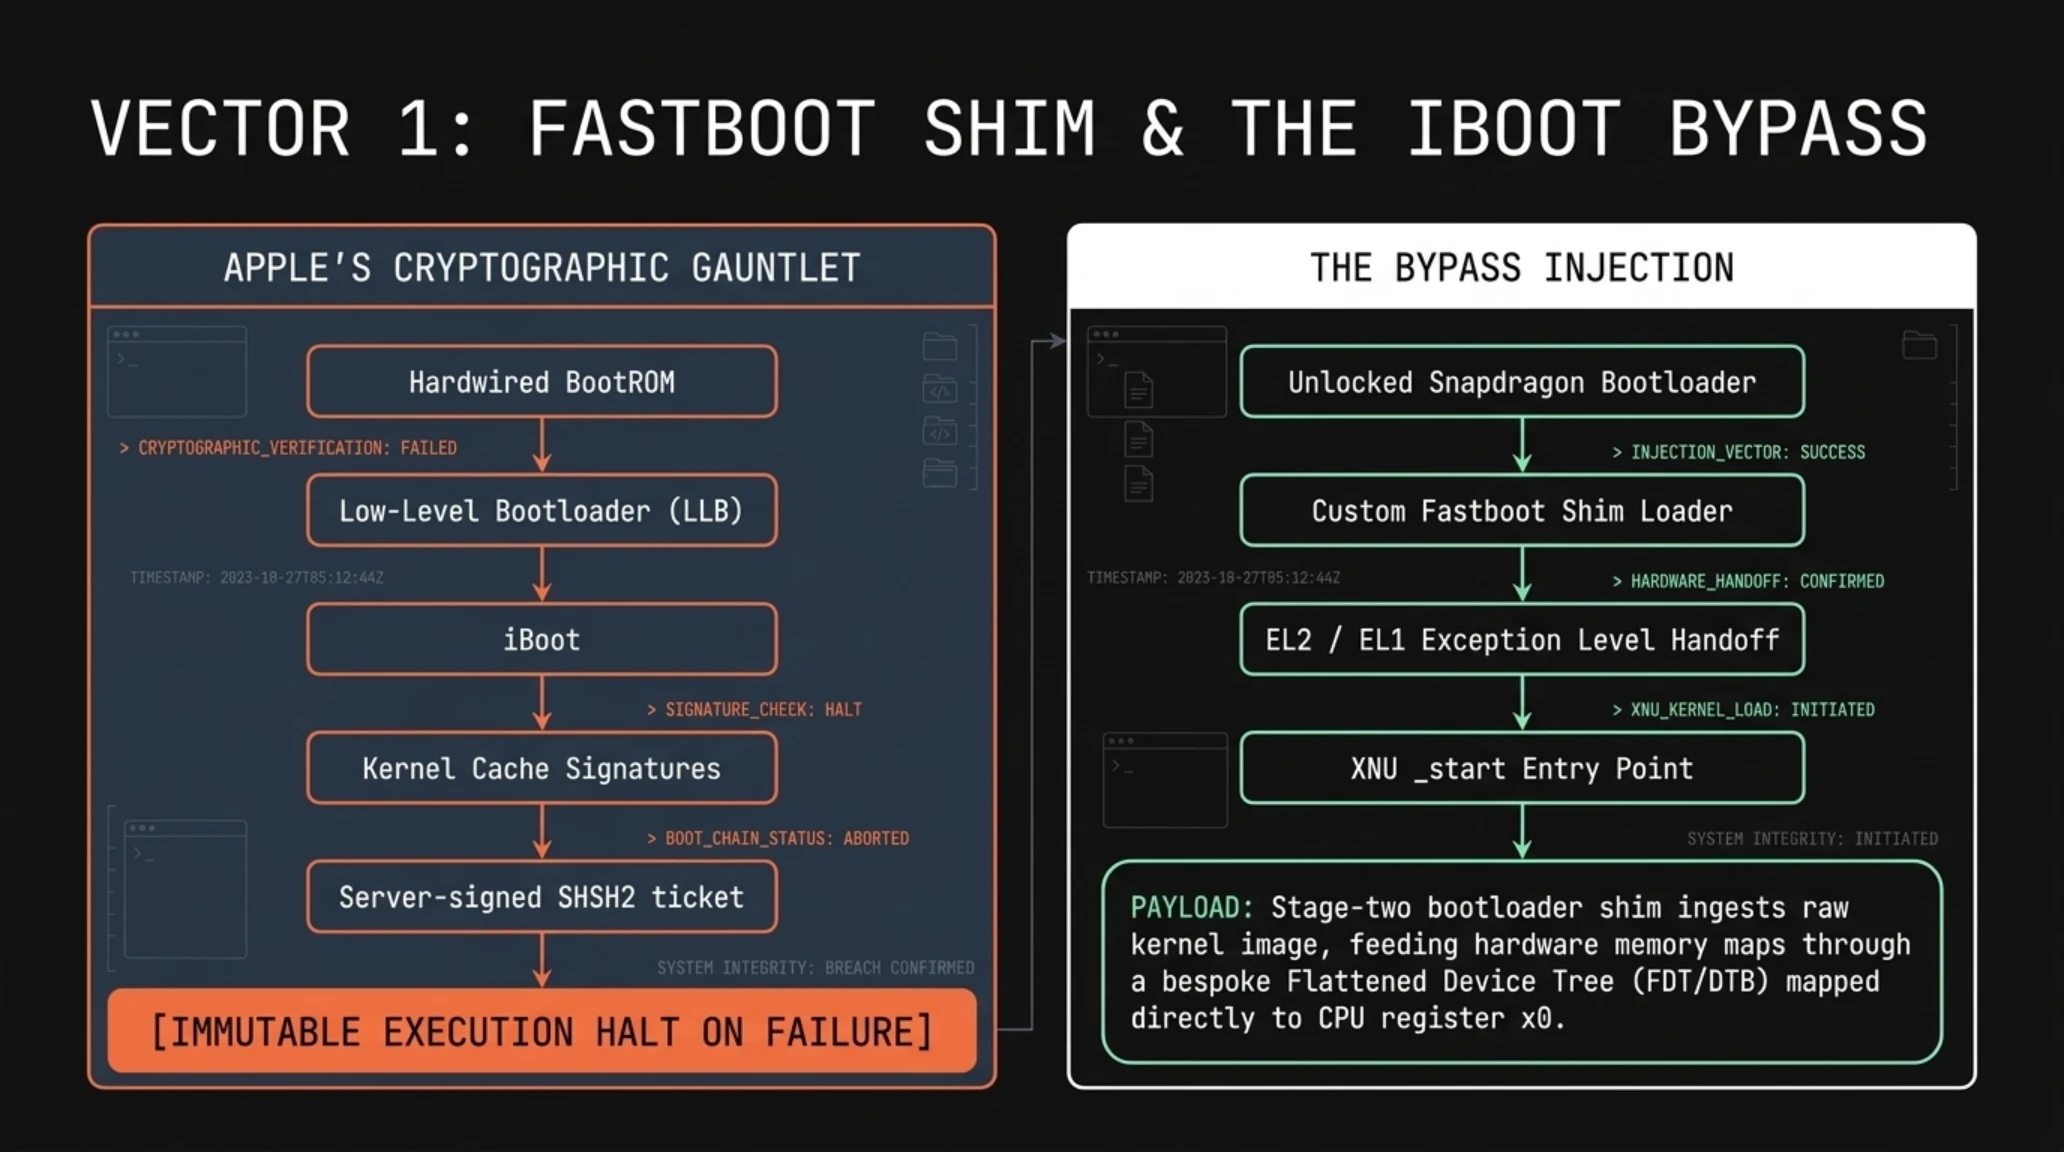
فرآیند بوت شدن سیستمعامل در یک آیفون سنتی، یکی از سختگیرانهترین فرآیندهای زنجیره اعتبارسنجی رمزنگاری در جهان است. با فشردن دکمه پاور، تراشه BootROM که کدهایی فقط-خواندنی در سیلیکون دارد اجرا میشود. این مرحله با اعتبارسنجی امضای دیجیتال کلیدهای عمومی اپل، لودر سطح پایین LLD و سپس iBoot را بارگذاری میکند. اگر حتی یک بایت در فایل ایمیج کرنل دستکاری شده باشد، سختافزار بلافاصله وارد چرخه ریستارت بیپایان یا حالت DFU میشود. اما در گوشیهای اندرویدی مثل شیائومی ردمی نوت ۱۰ پرو، فرآیند راهاندازی بر پایه استانداردهای متفاوتی نظیر EDL و پروتکل محبوب Fastboot استوار است.
توسعهدهندگان پروژه ios-sweet با اتکا به این تفاوت ساختاری، شیم یا لایه واسطی ساختند که مستقیماً کدهای خام کرنل XNU کامپایلشده برای معماری استاندارد ARM64 را به عنوان یک فایل بوت ایمیج تحویل روتین فستبوت میدهد. کرنل XNU که اپل بخش بزرگی از آن را به عنوان یک پروژه متنباز تحت لیسانس APSL منتشر میکند، فاقد کدهای انحصاری سختافزار اختصاصی است. هکرها با نوشتن ماژولهای سازگارکننده موسوم به Device Tree (DTS) برای مادربرد ردمی نوت ۱۰ پرو، تخصیص حافظه رم LPDDR4X، کنترلرهای وقفه GIC و خطوط GPIO را به زبانی ترجمه کردند که کرنل اپل قادر به خواندن و تعامل با آنها باشد.
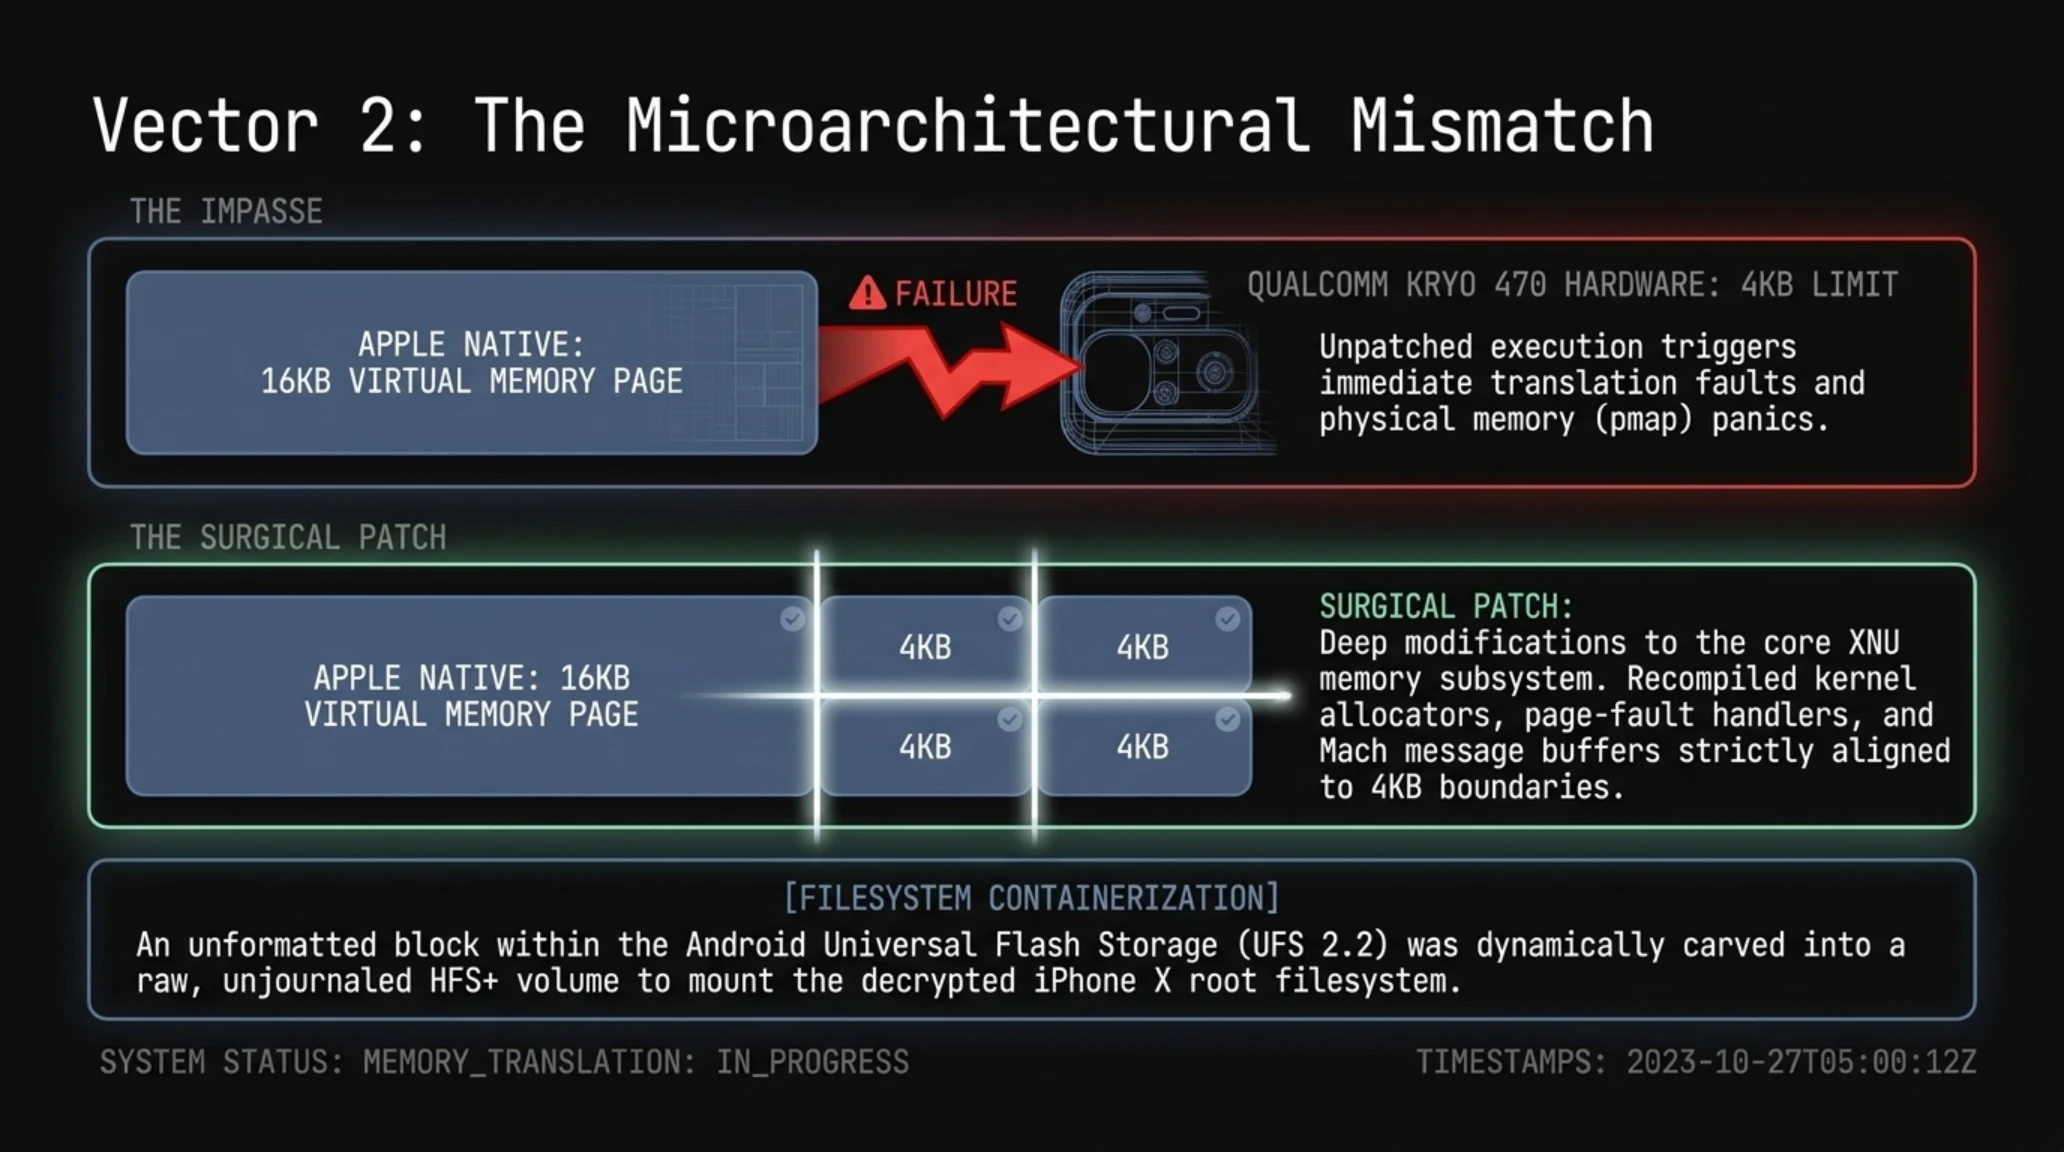
یکی از بزرگترین موانع فنی در این مرحله، اختلاف اندازه صفحات حافظه مجازی (Memory Page Size) بود. کرنلهای مدرن اپل در سیستمعامل iOS برای بهینهسازی ترنسلیشن لوکاید بافر (TLB) به طور پیشفرض بر پایه صفحات ۱۶ کیلوبایتی کامپایل میشوند؛ در حالی که کنترلر مدیریت حافظه (MMU) در هستههای پردازشی کرایو ۴۷۰ تراشه اسنپدراگون 732G به طور سنتی برای صفحات ۴ کیلوبایتی بهینهسازی شده است. توسعهدهندگان ناچار شدند لایههای سطح پایین مدیریت حافظه (pmap) در سورسکد XNU را مجدداً برای پشتیبانی از صفحات ۴ کیلوبایتی بازنویسی کنند تا مانع از وقوع خطاهای کشنده Translation Fault حین تخصیص پشته حافظه شوند.
گام بعدی، حل معمای حافظه ذخیرهسازی فلش بود. سیستمعامل iOS برای دههها بر پایه فایلسیستم HFS+ و اخیراً APFS توسعه یافته است که ساختار جدول پارتیشنبندی GPT اختصاصی اپل را میطلبند. در مقابل، حافظههای UFS اندروید دارای پارتیشنهای سنتی EXT4 و EROFS هستند. محققان با ایجاد یک کانتینر مجزا در داخل بلاک پارتیشن userdata و فرمتبندی مستقیم آن با ساختار HFS+ بدون ژورنال، فضایی ایزوله ایجاد کردند تا ایمیج روتفایل سیستم iOS 16.7.16 استخراجشده از آیفون ۱۰ در آن جاگذاری شود.
ترمینال سایبری و لاگ تلهمتری بوت کرنل XNU روی اسنپدراگون
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
برخی شبکههای اجتماعی ادعا کردند کاربران میتوانند با دانلود یک فایل فشرده، گوشی شیائومی خود را به یک آیفون کاملاً عملیاتی با دوربین، سیمکارت و اپ استور فعال تبدیل کنند.
پروژه در مراحل اولیه اثبات مفهومی قرار دارد. شتابدهنده گرافیکی، مودم مخابراتی، وایفای و دوربین غیرفعال هستند و نصب آن نیازمند پاکسازی کامل حافظه و ریسک بالای بریک شدن دستگاه است.
ویدئوی اختصاصی زیر مراحل دقیق بوتشدن سیستمعامل iOS 16 روی گوشی شیائومی ردمی نوت ۱۰ پرو و تعامل با صفحه قفل را در زمان واقعی نشان میدهد.
همانگونه که در این مستند تصویری مشاهده میشود، با وجود تعلیق شتابدهنده گرافیکی سختافزاری، پاسخدهی به تاچ خازنی صفحه با دقت بالایی برقرار است.
بحران گرافیک و زیرسیستم نمایشگر؛ نبرد نابرابر رندرینگ نرمافزاری
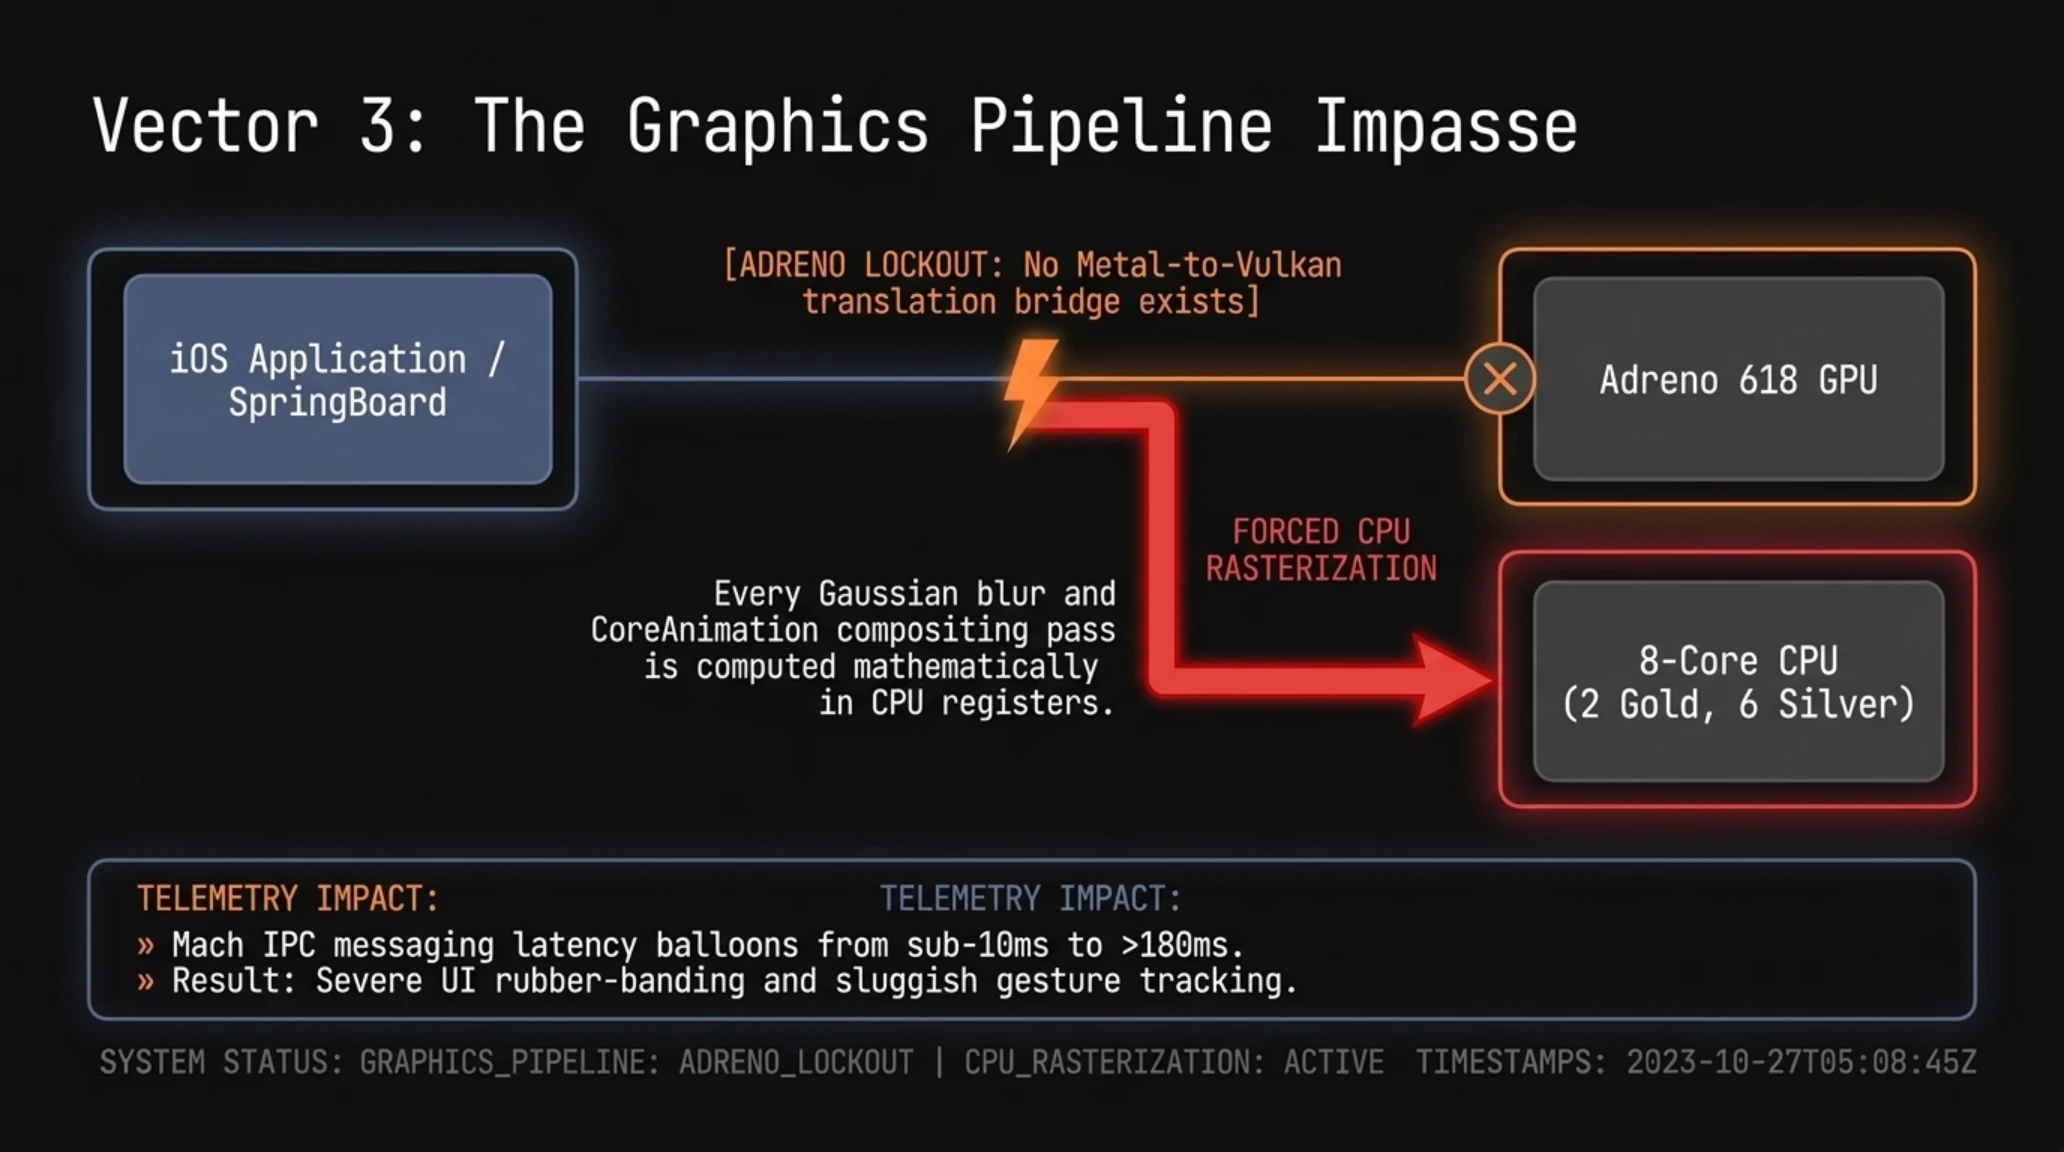
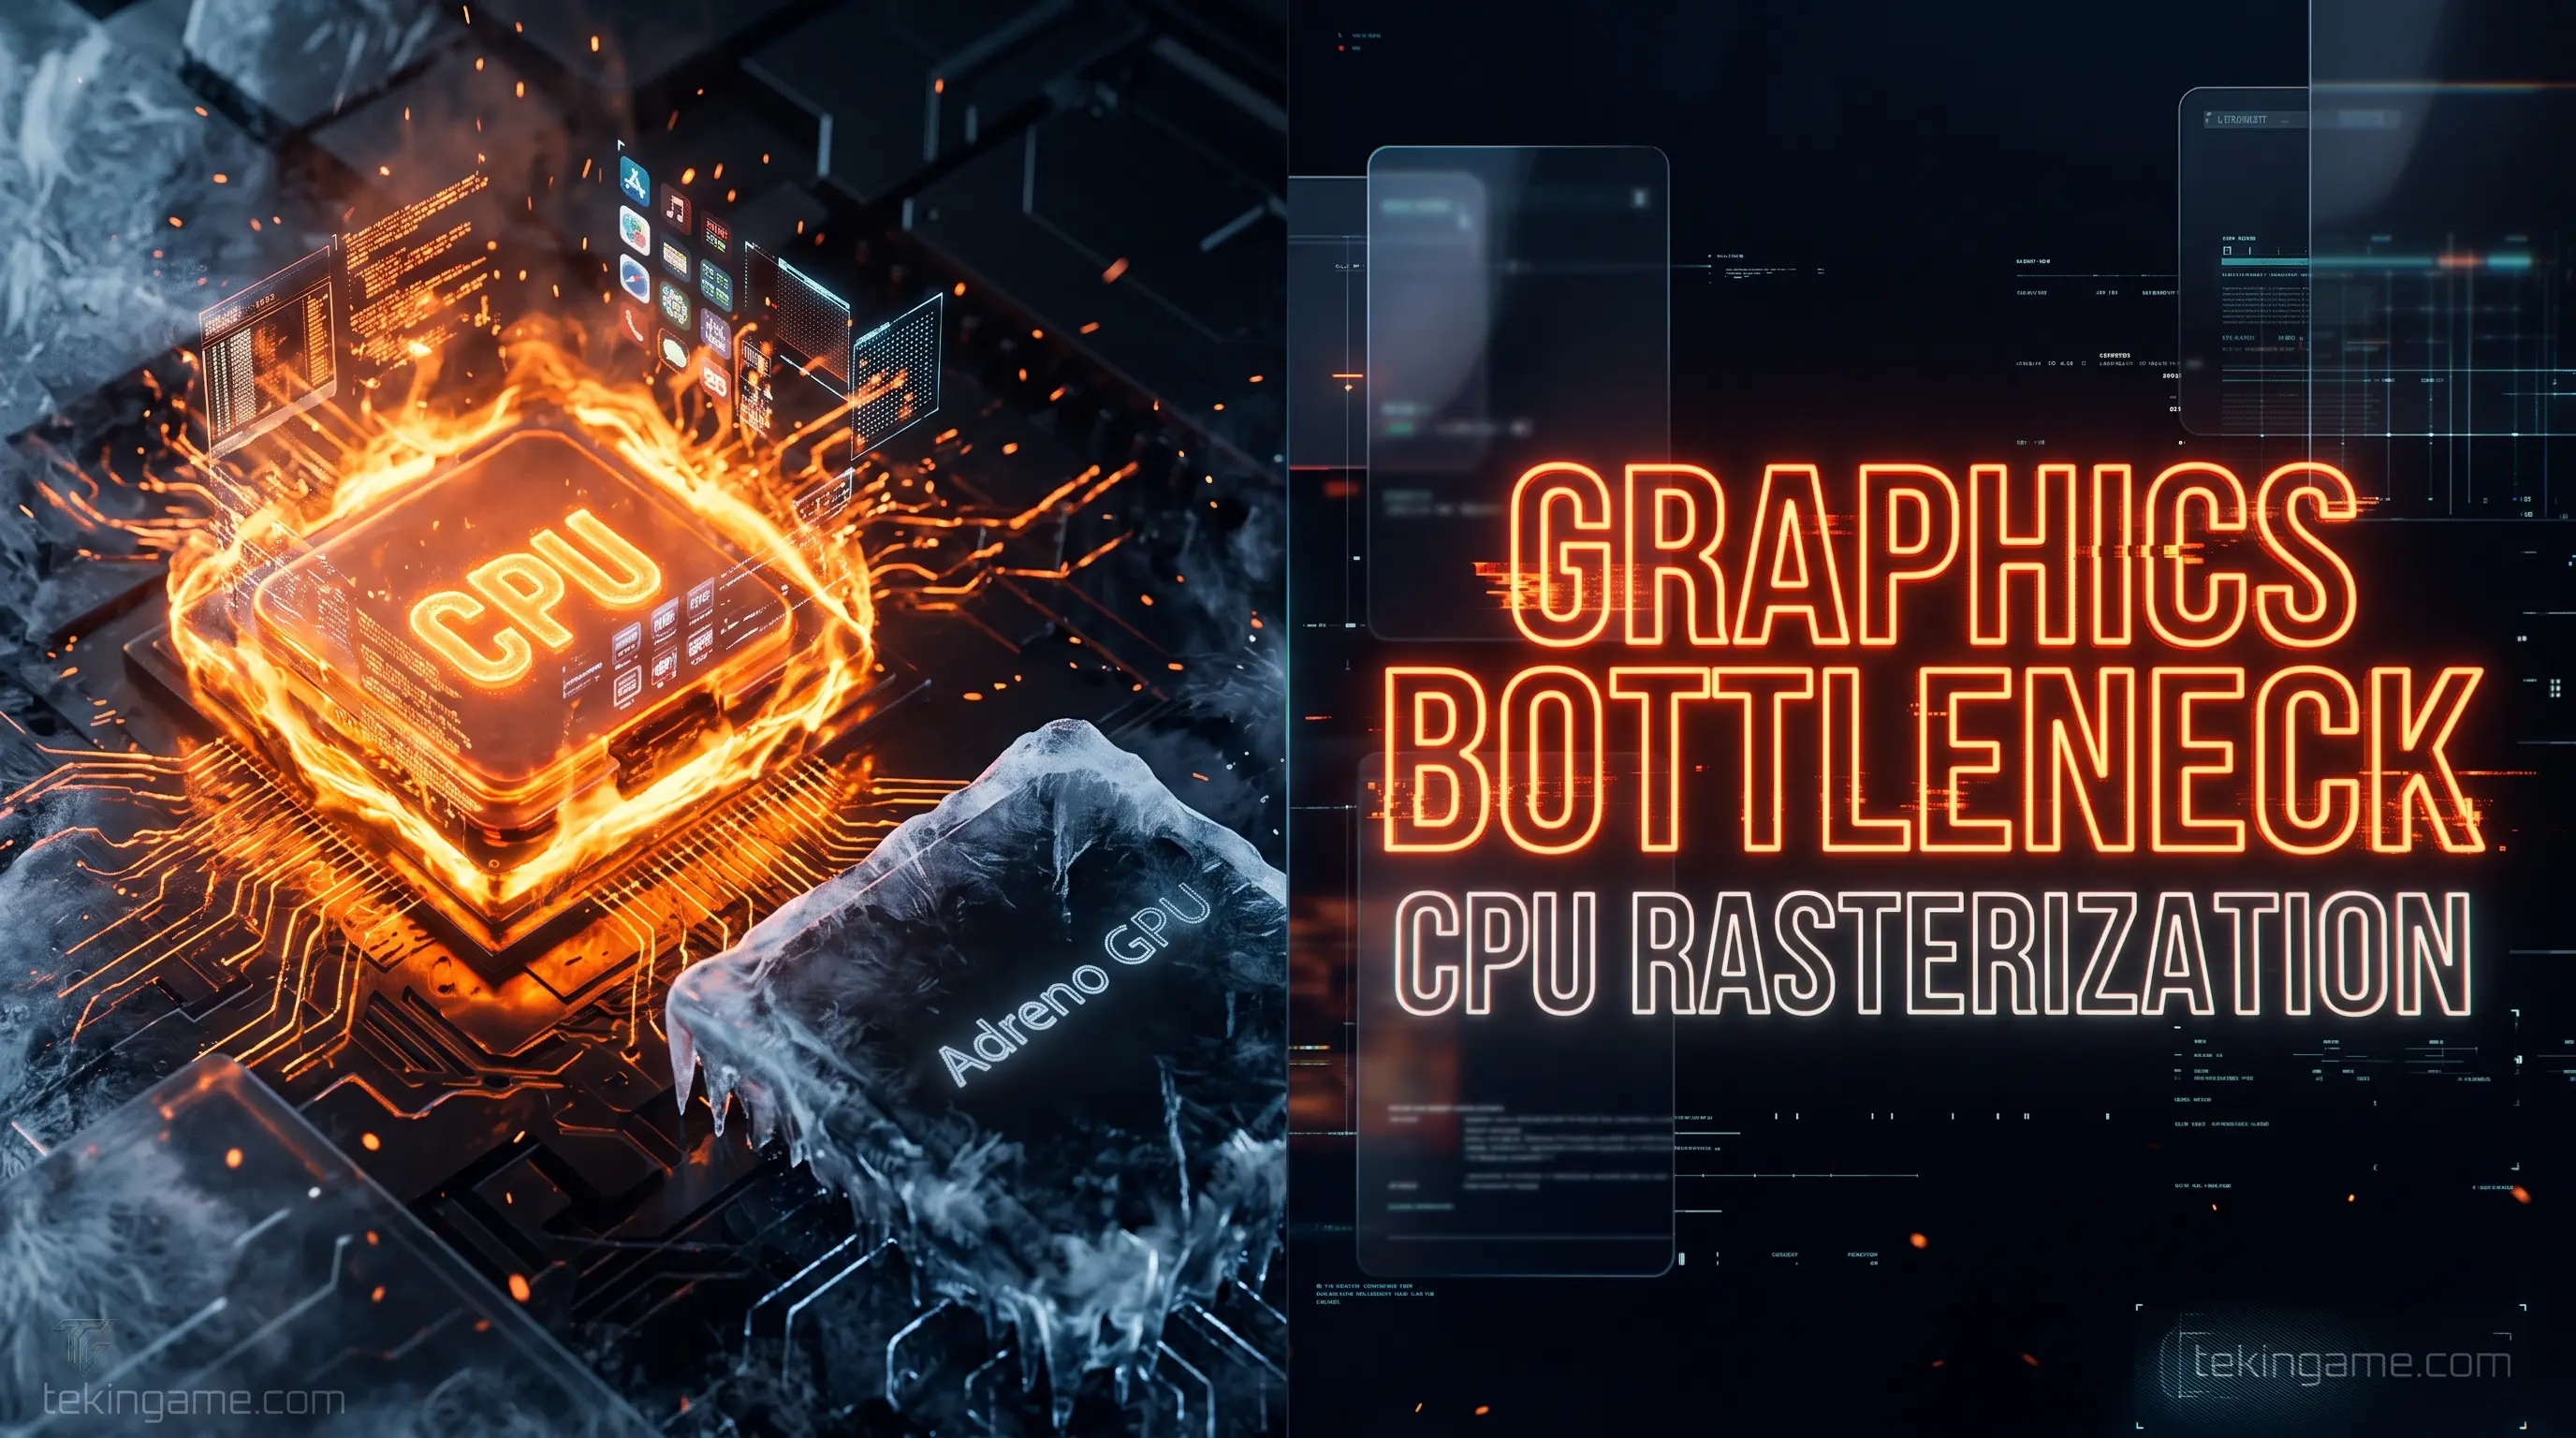
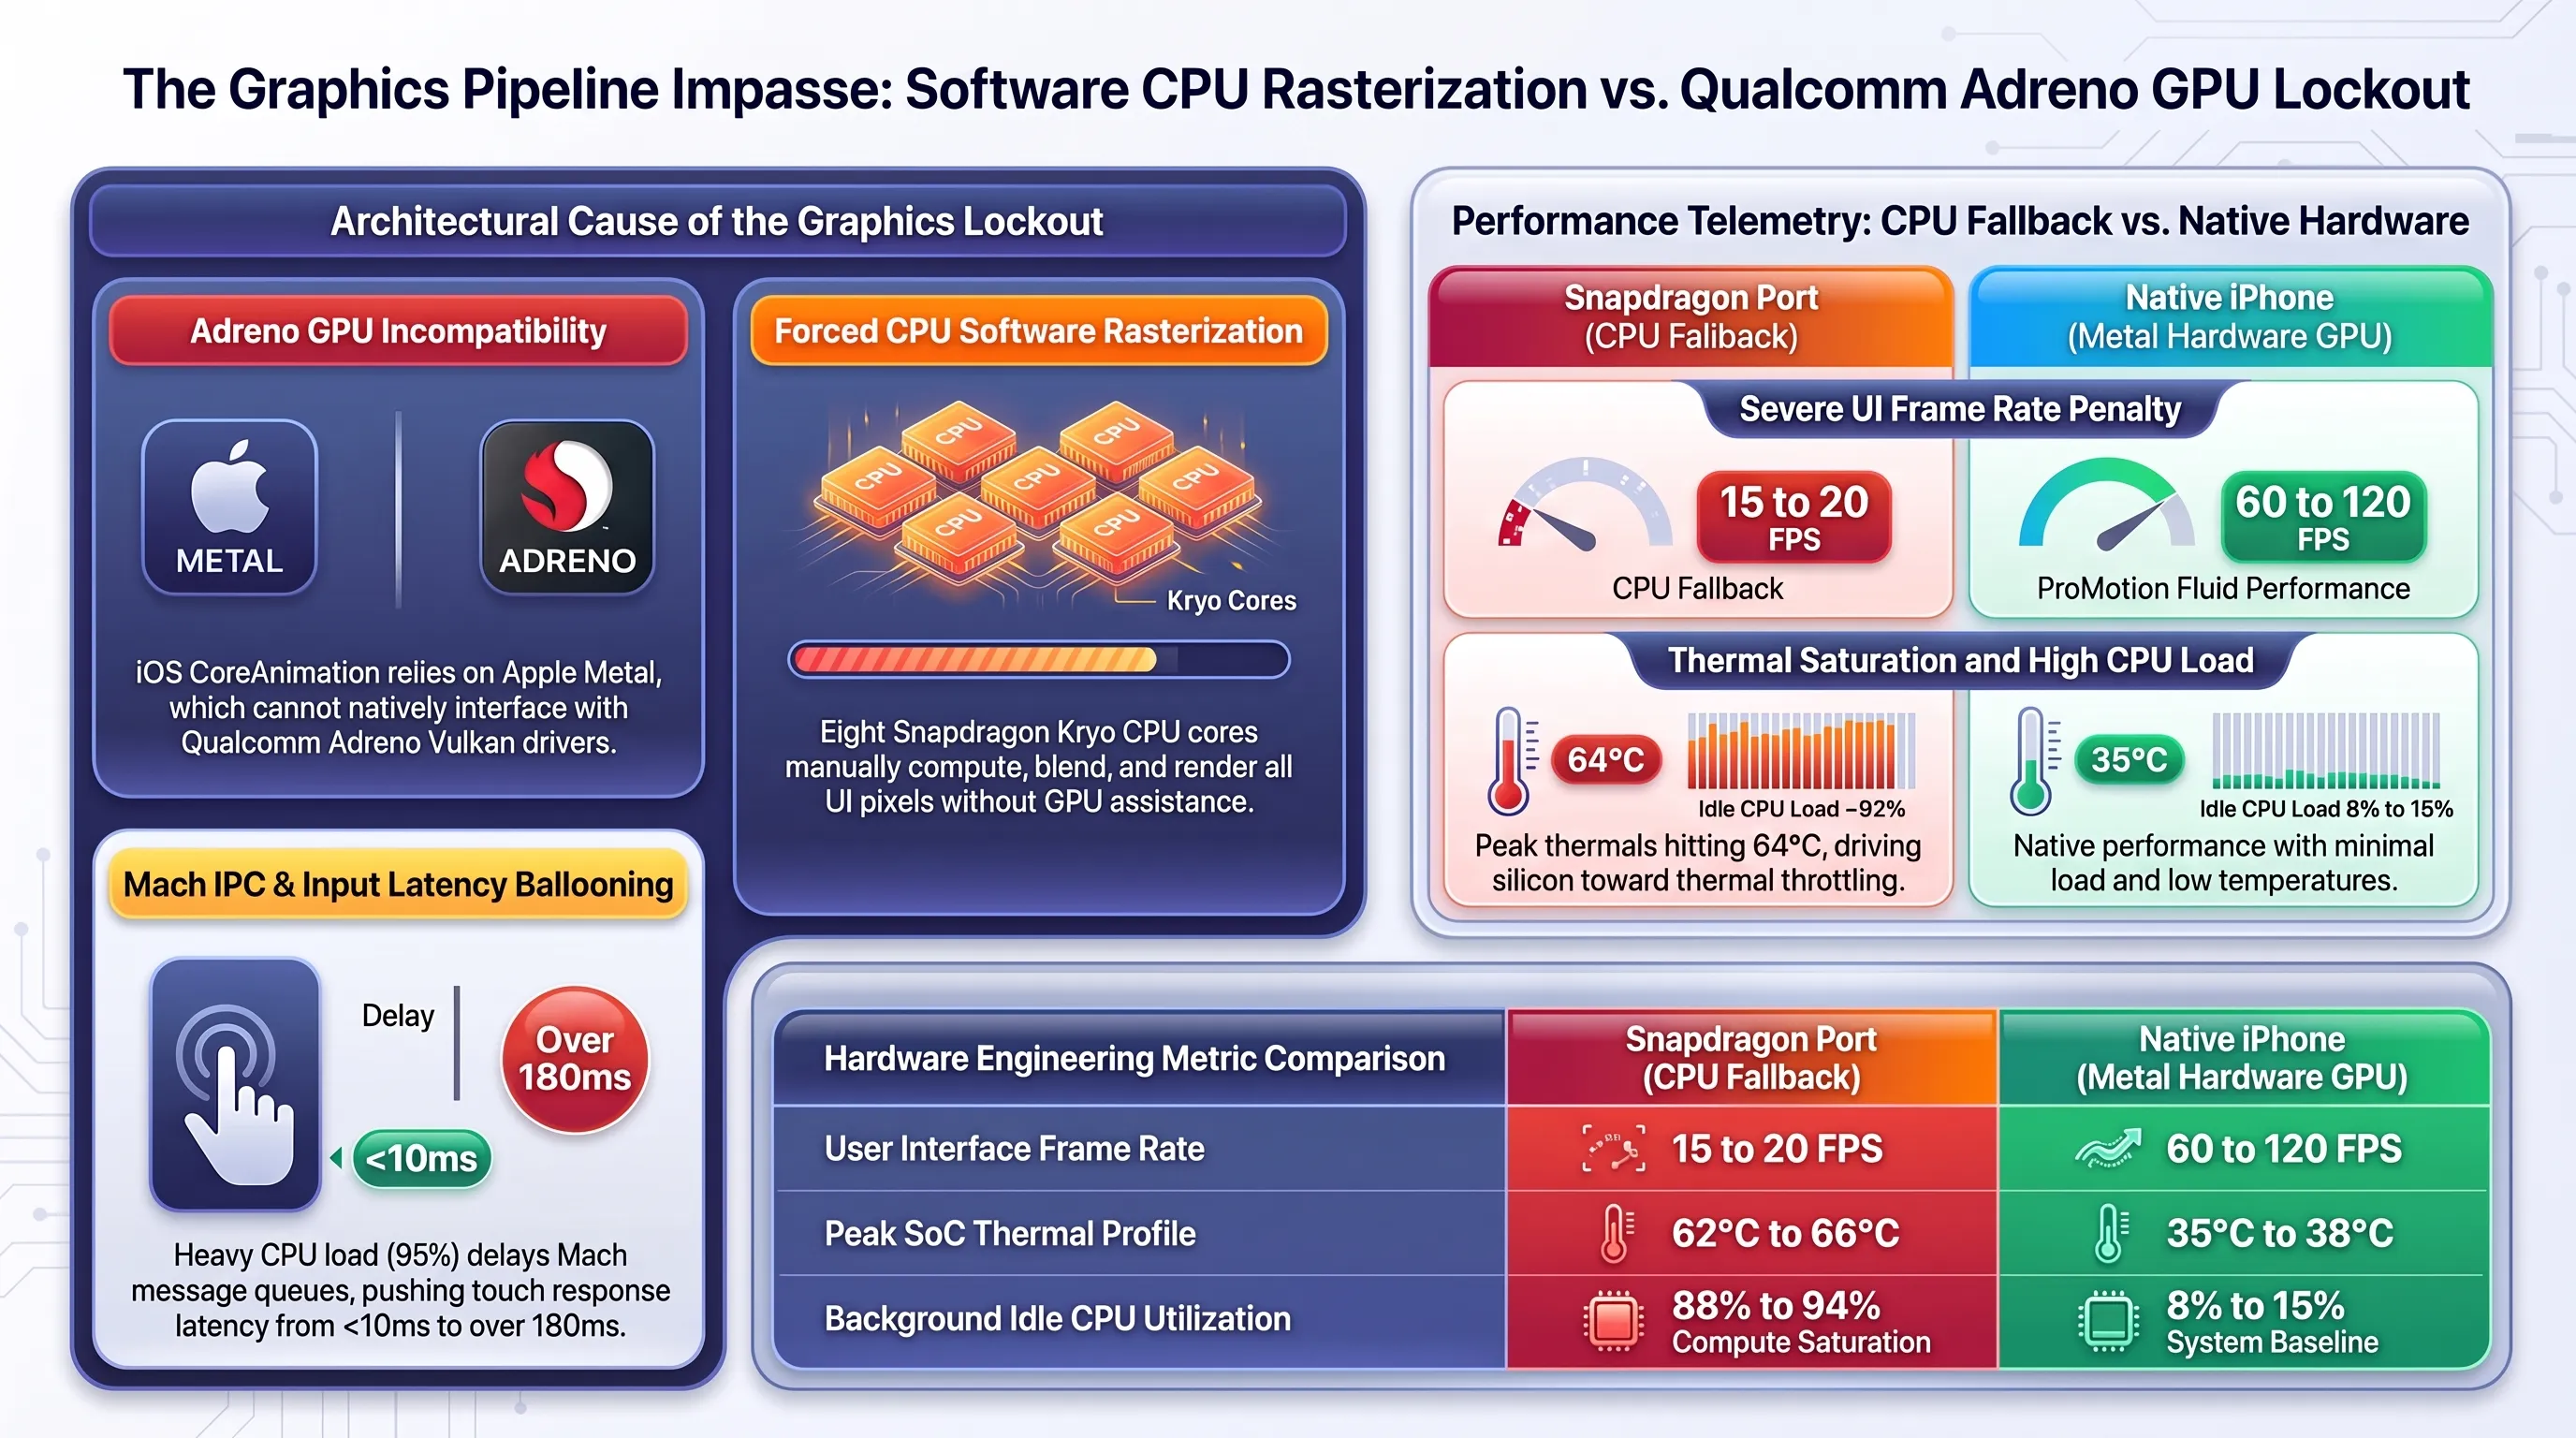
بزرگترین گلوگاه فنی در اجرای سیستمعامل iOS روی هر سختافزاری غیر از محصولات اپل، زیرسیستم گرافیکی است. از زمان معرفی رابط برنامهنویسی متال (Metal) توسط اپل در سال ۲۰۱۴، کل رابط کاربری SpringBoard، سیستم انیمیشنهای فریمورک CoreAnimation و مدیریت پنجرهها به شدت به قابلیتهای سختافزاری پردازندههای گرافیکی اپل وابسته شدهاند. در گوشیهای اندرویدی نظیر شیائومی ردمی و ناتینگفون، پردازش گرافیکی بر عهده واحدهای Adreno محصول شرکت کوالکام است. درایورهای آدرنو منحصراً برای لایههای استاندارد اندروید و موتورهای رندرینگ Vulkan و OpenGL ES نوشته شدهاند و هیچ درایوری در دنیا وجود ندارد که فرمانهای فریمورک متال را مستقیماً به دستورات باینری آدرنو ترجمه کند.
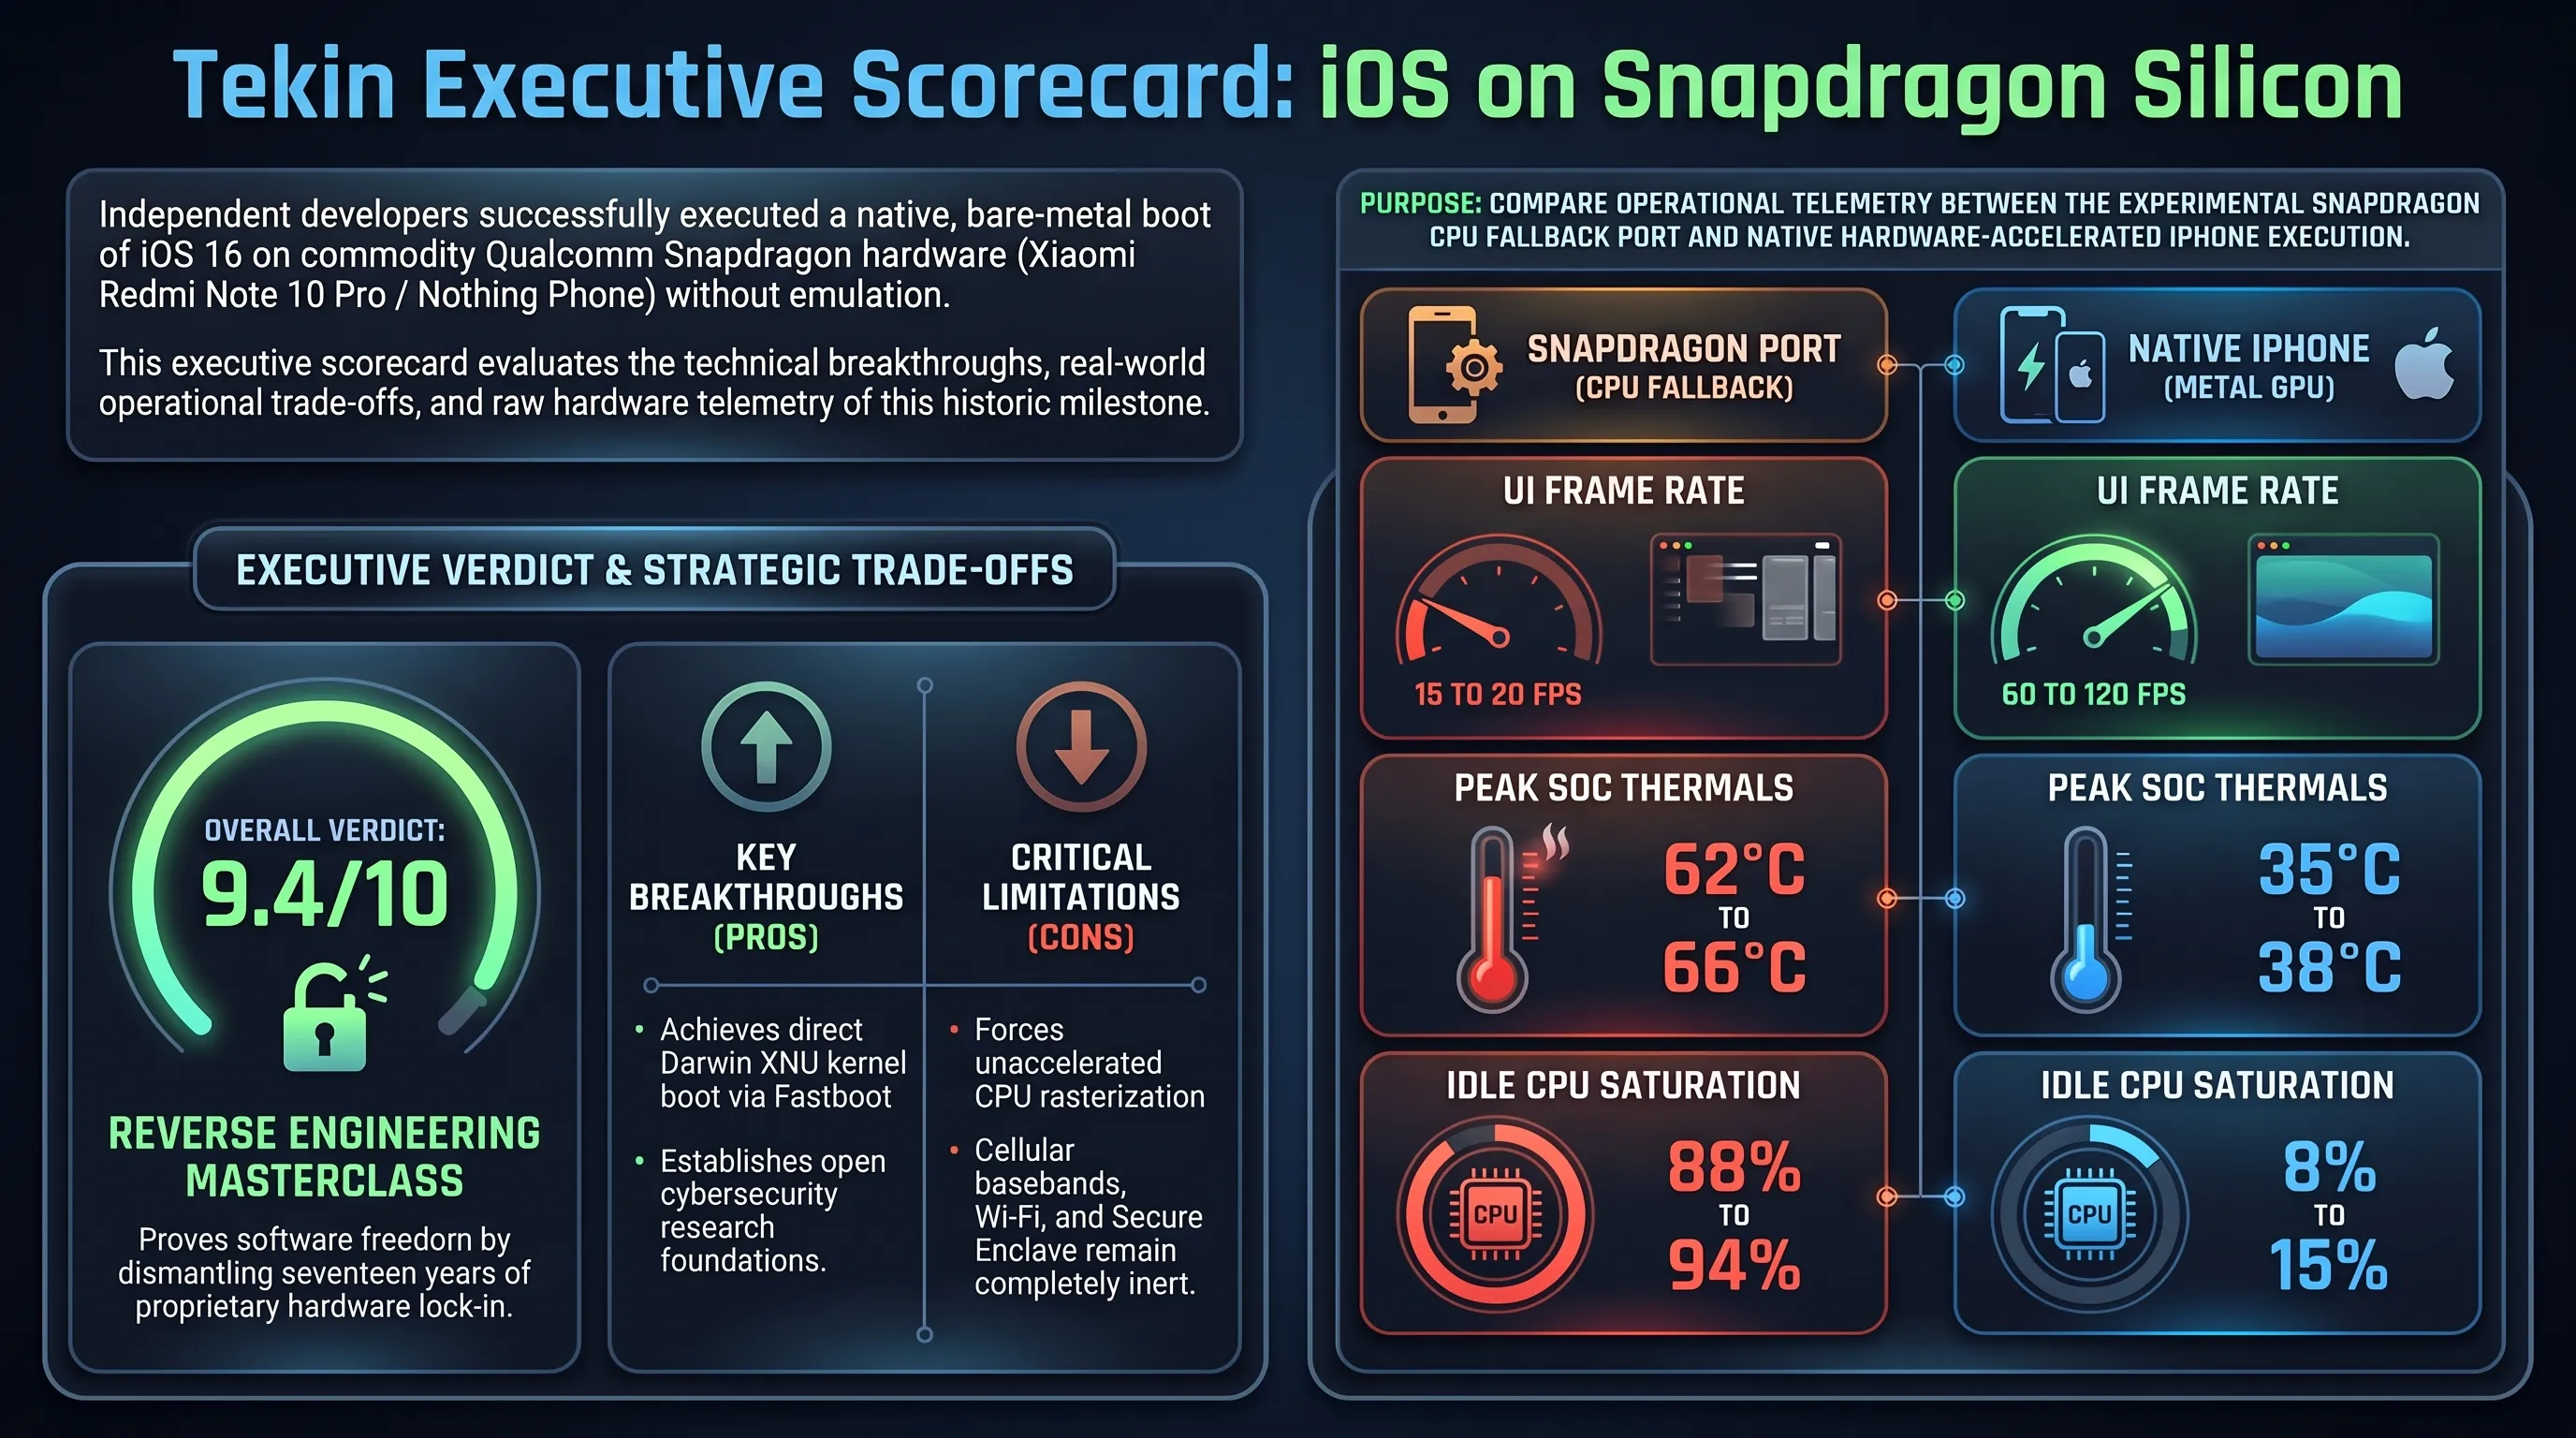
نتیجه این انسداد مهندسی چیست؟ توسعهدهندگان ناچار شدهاند تمام بار ترسیم رابط کاربری، رندر کردن سایهها، بلورهای شیشهای بلورباکسها و پردازش لمس را بر دوش هستههای پردازنده مرکزی (CPU) بگذارند؛ فرآیندی که در علوم کامپیوتر به عنوان Software Rasterization شناخته میشود. در این حالت، هستههای پردازشی کرایو ۴۷۰ در تراشه اسنپدراگون 732G با حداکثر فرکانس کاری خود درگیر پردازش تکتک پیکسلهای نمایشگر ۱۰۸۰p اولد میشوند. این موضوع به افت محسوس نرخ فریم به حدود ۱۵ الی ۲۰ فریم بر ثانیه، افزایش دمای ماژول حرارتی پردازنده تا ۶۵ درجه سانتیگراد و مصرف تصاعدی باتری انجامیده است.
علاوه بر این، مکانیزم تبادل پیام بینپروسسی موسوم به Mach IPC که در ساختار هسته داروین وظیفه هماهنگی میان پروسه ریشه launchd و دیمنهای نمایشی مانند backboardd را دارد، به شدت وابسته به سرعت تبادل ثباتهای پردازنده است. در فقدان شتابدهنده سختافزاری، صف پیامهای پردازشی با سرریز بافر مواجه شده و زمان پاسخگویی لمس صفحه از حدود ۸ میلیثانیه در آیفون واقعی به بیش از ۱۸۰ میلیثانیه در این پورت افزایش پیدا میکند. این تاخیر محسوس اگرچه مانع ناوبری اولیه نیست، اما حس لمسی روانی که هویت رابط کاربری آیفون را میسازد به کلی مخدوش میکند.
جعبه اصطلاحات تخصصی تکین
تصویر زیر دیاگرام گردش داده در خط لوله رندرینگ نرمافزاری پردازنده مرکزی و بار تحمیلی بر کلاسترهای کریپتون را به تصویر کشیده است.
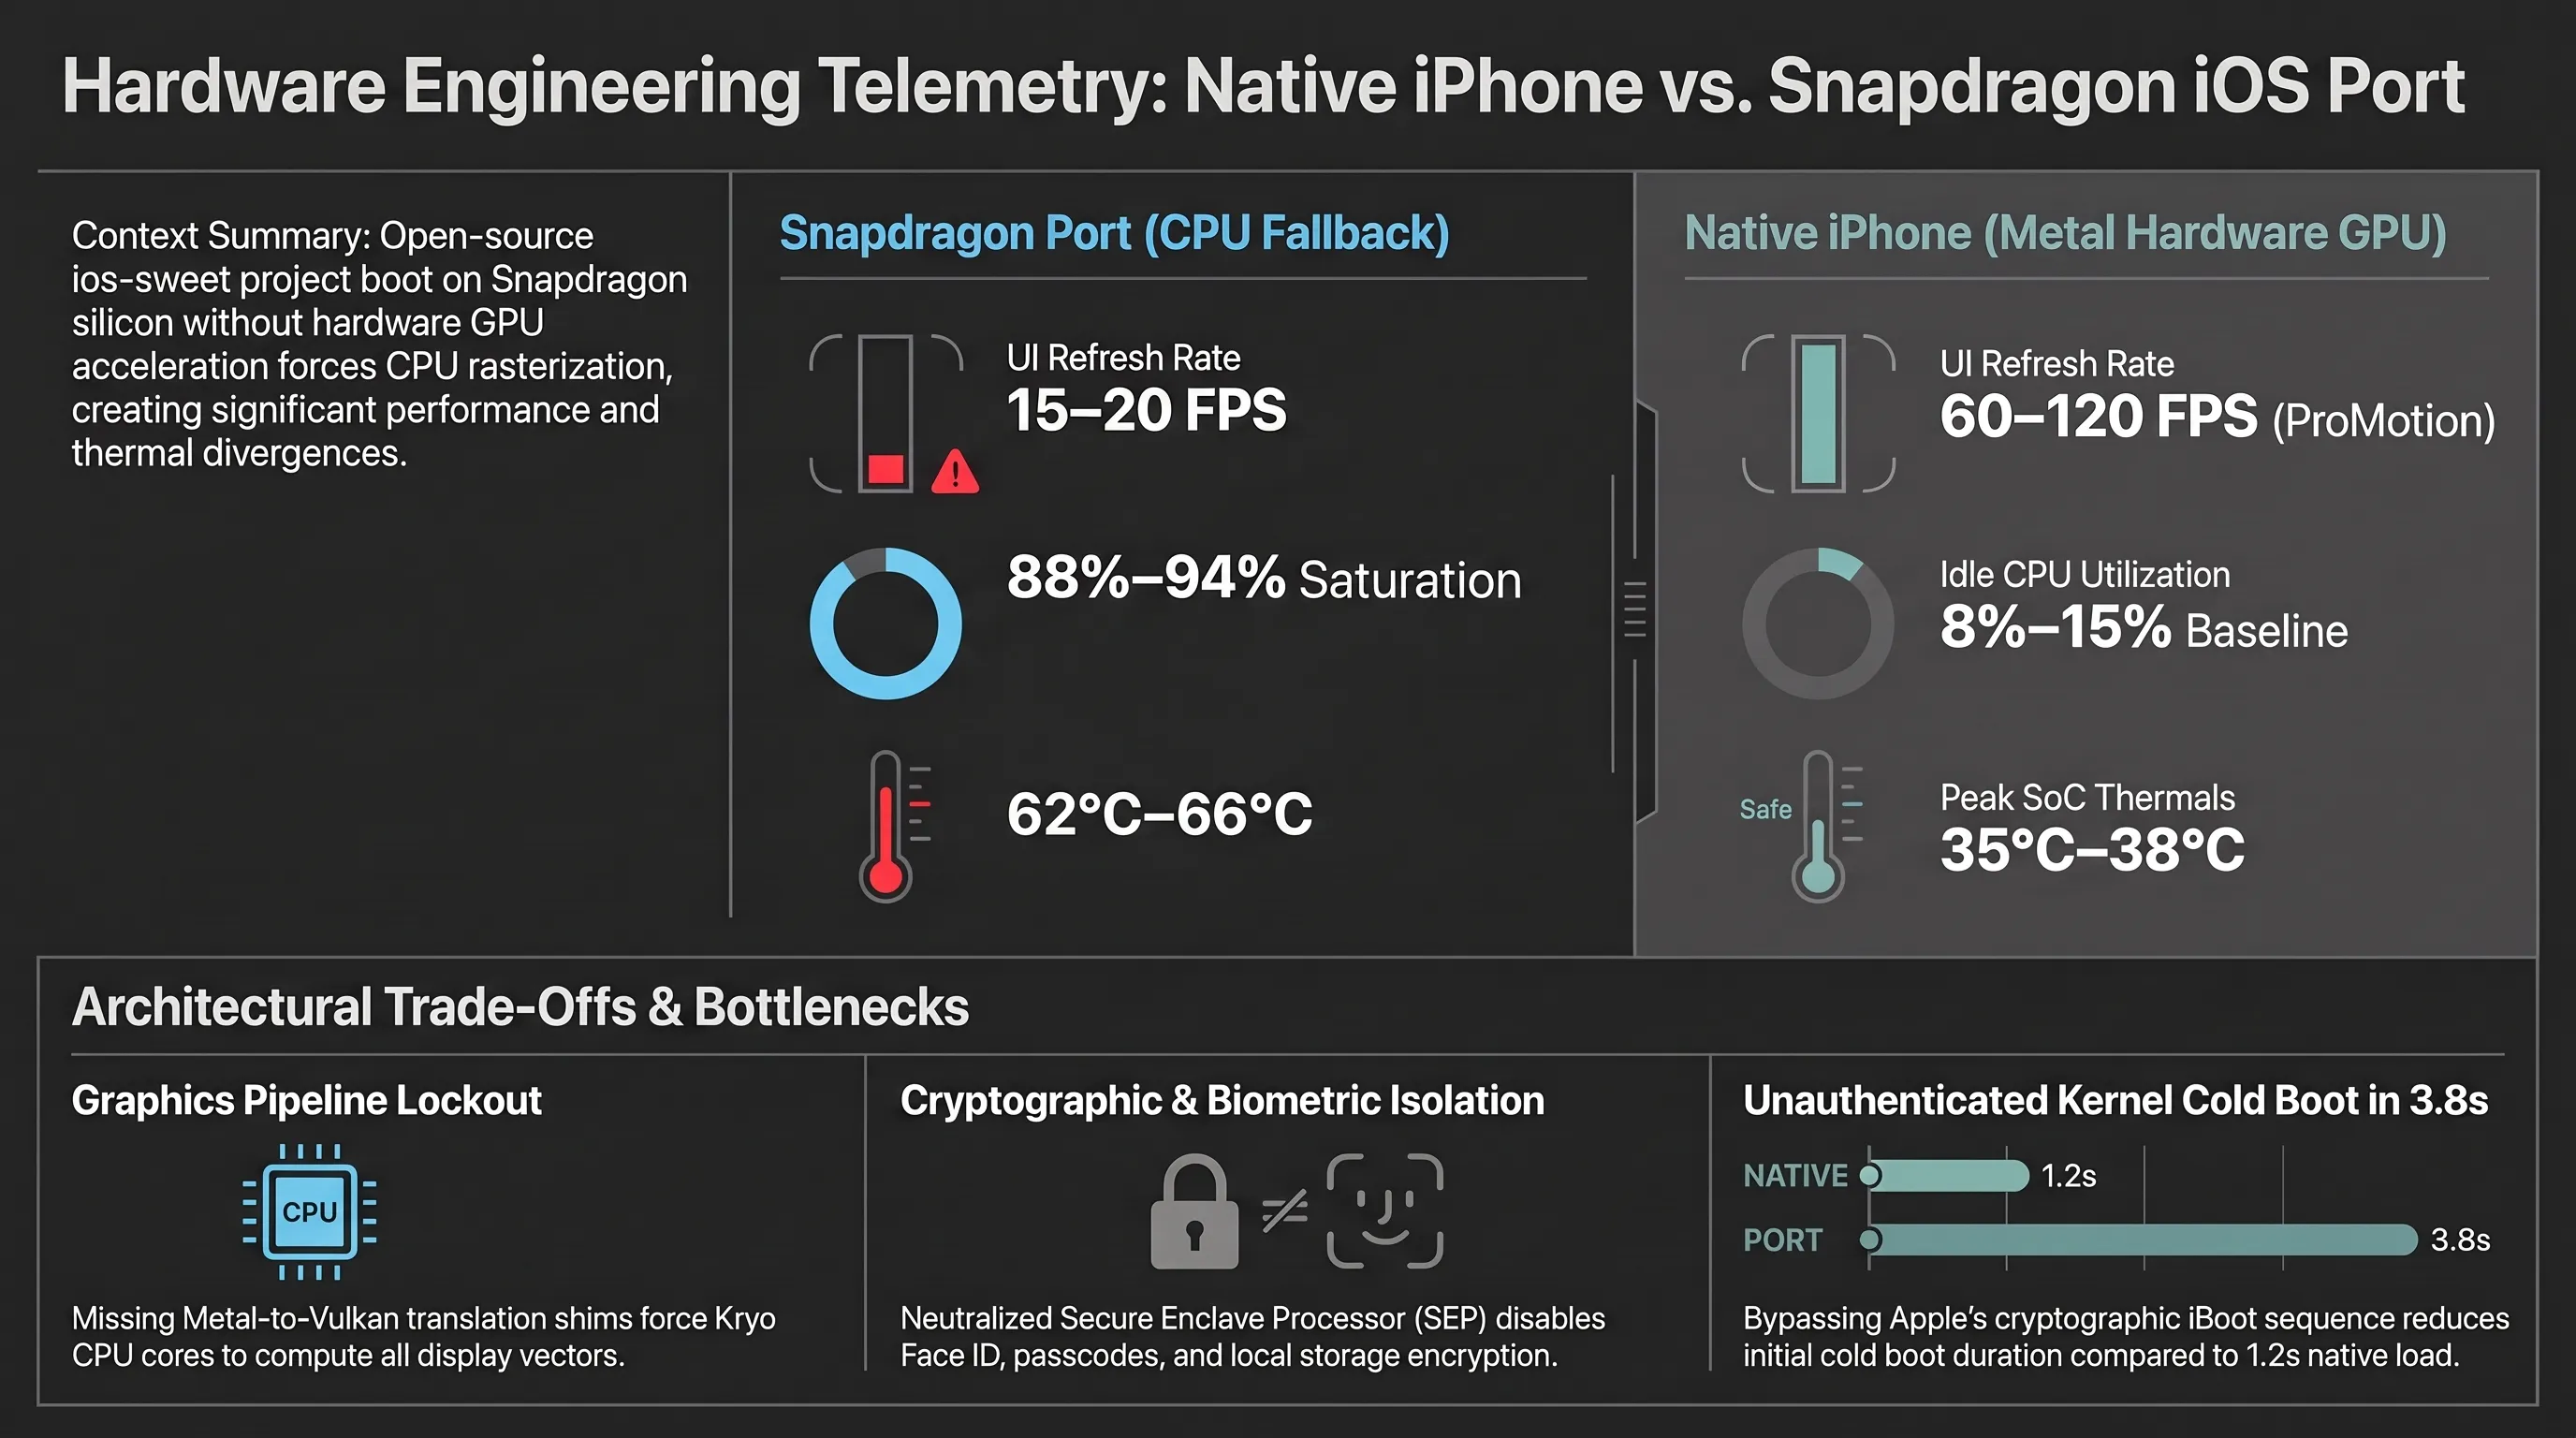
این تفکیک فنی نشان میدهد که چگونه نبود درایور ترجمه Metal به Vulkan بار پردازش تصاویر را به طور کامل بر دوش هستههای محاسباتی عمومی میاندازد.
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| پارامتر مهندسی و بنچمارک | پورت اسنپدراگون (رندر نرمافزاری) | آیفون بومی (شتابدهنده سختافزاری) |
|---|---|---|
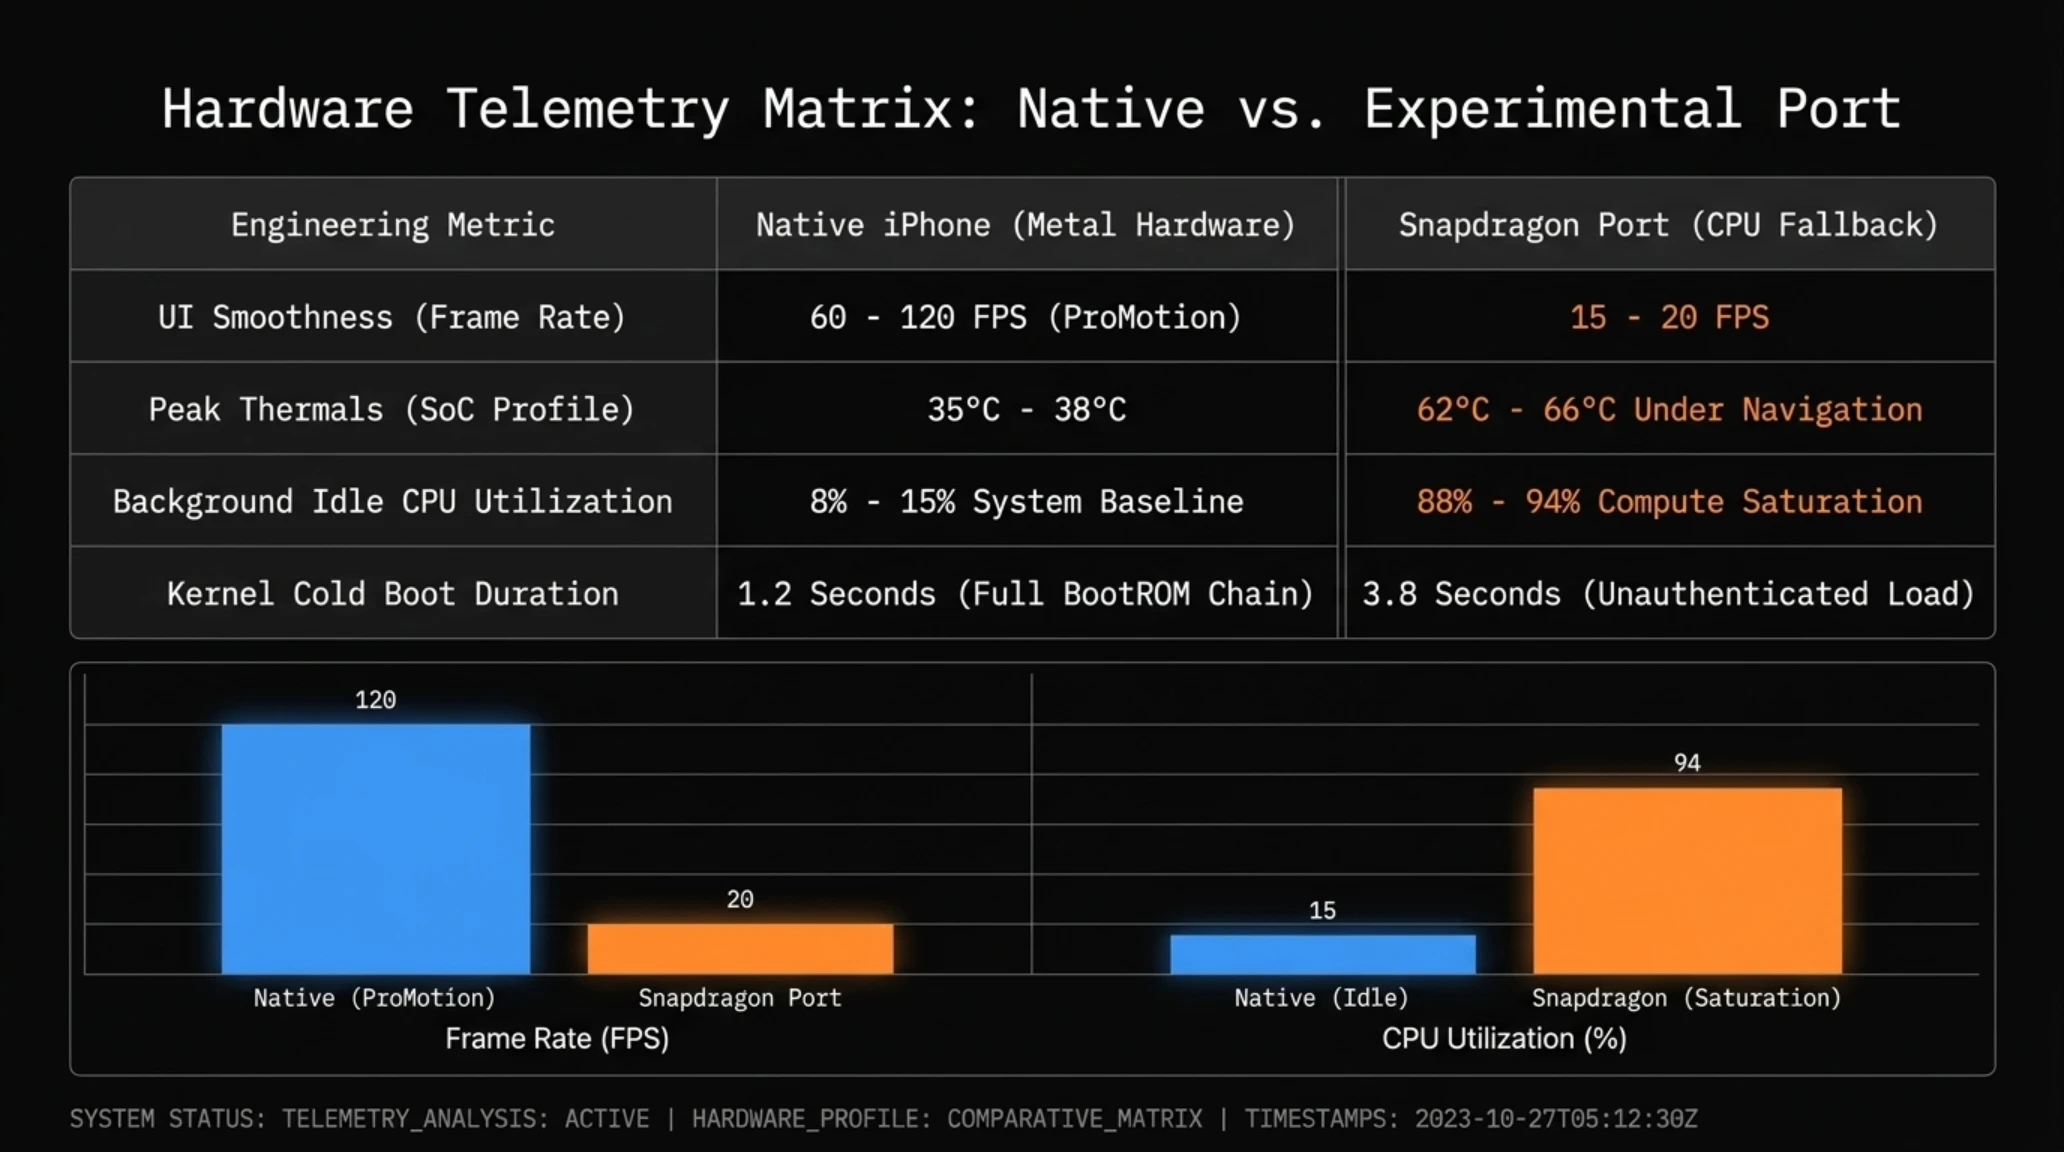
| نرخ نوسازی رابط کاربری (UI) | ۱۵ الی ۲۰ فریم بر ثانیه | ۶۰ الی ۱۲۰ فریم بر ثانیه (ProMotion) |
| دمای بیشینه پردازنده حین ناوبری | ۶۲ الی ۶۶ درجه سانتیگراد | ۳۵ الی ۳۸ درجه سانتیگراد |
| بار پردازشی CPU در حالت آمادهباش | ۸۸ الی ۹۴ درصد | ۸ الی ۱۵ درصد |
| زمان بوت سرد هسته سیستمعامل (Kernel Cold Boot) | ۳.۸ ثانیه (لود مستقیم بدون احراز هویت) | ۱.۲ ثانیه (زنجیره کامل سختافزاری BootROM) |
تصویر زیر سنسورهای حرارتی فلوک و تست مانیتورینگ دمای برد گوشی در حین رندر فریمهای SpringBoard را نمایش میدهد.
این نتایج آزمایشگاهی ثابت میکند که تداوم رندرینگ نرمافزاری در غیاب چیپ گرافیکی اختصاصی، گوشی را به سرعت به آستانه خفگی حرارتی نزدیک میسازد.
سنگر نفوذناپذیر انکلاو امن و بیسباند؛ چرا تماس و بیومتریک در کما هستند؟
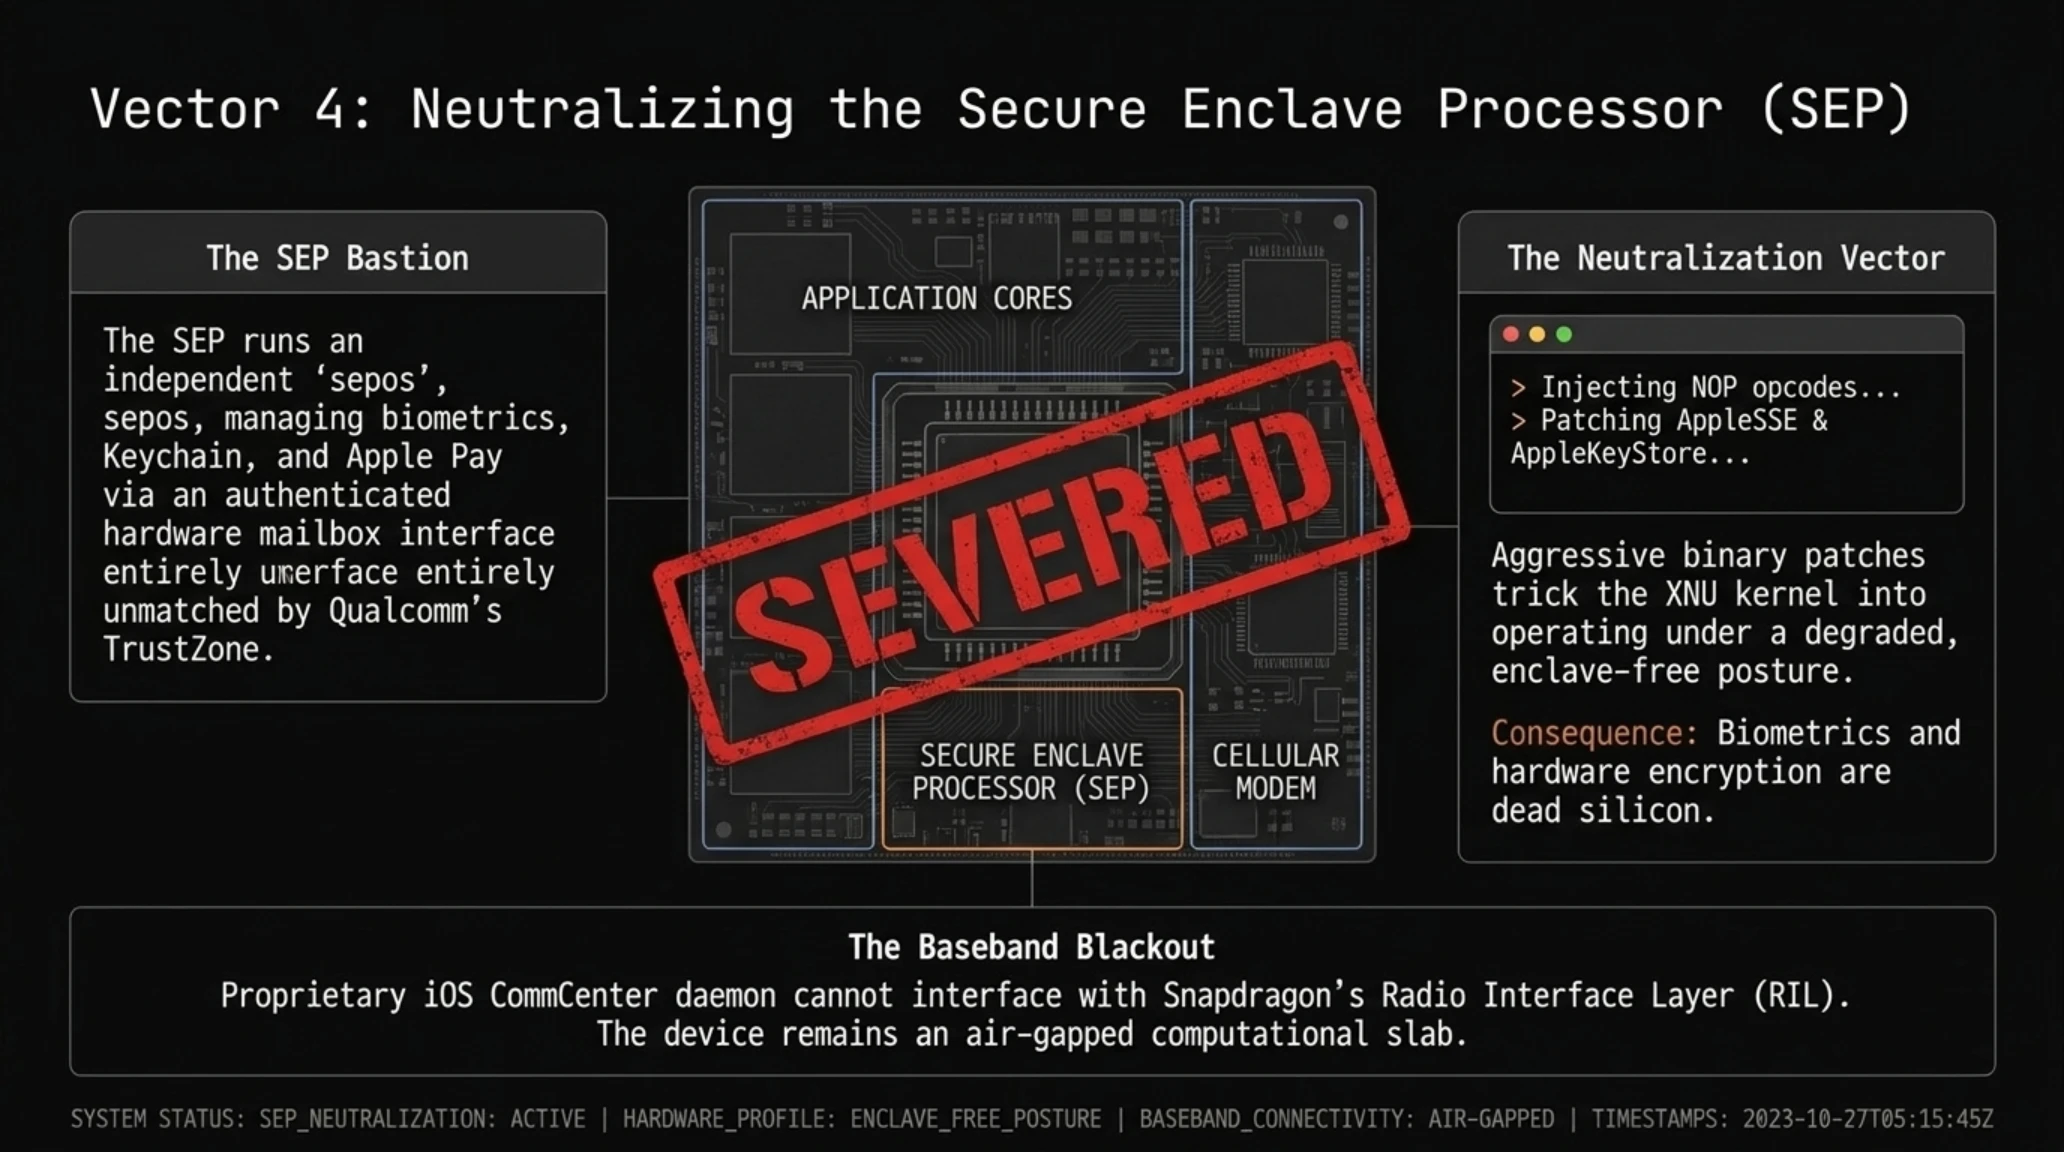
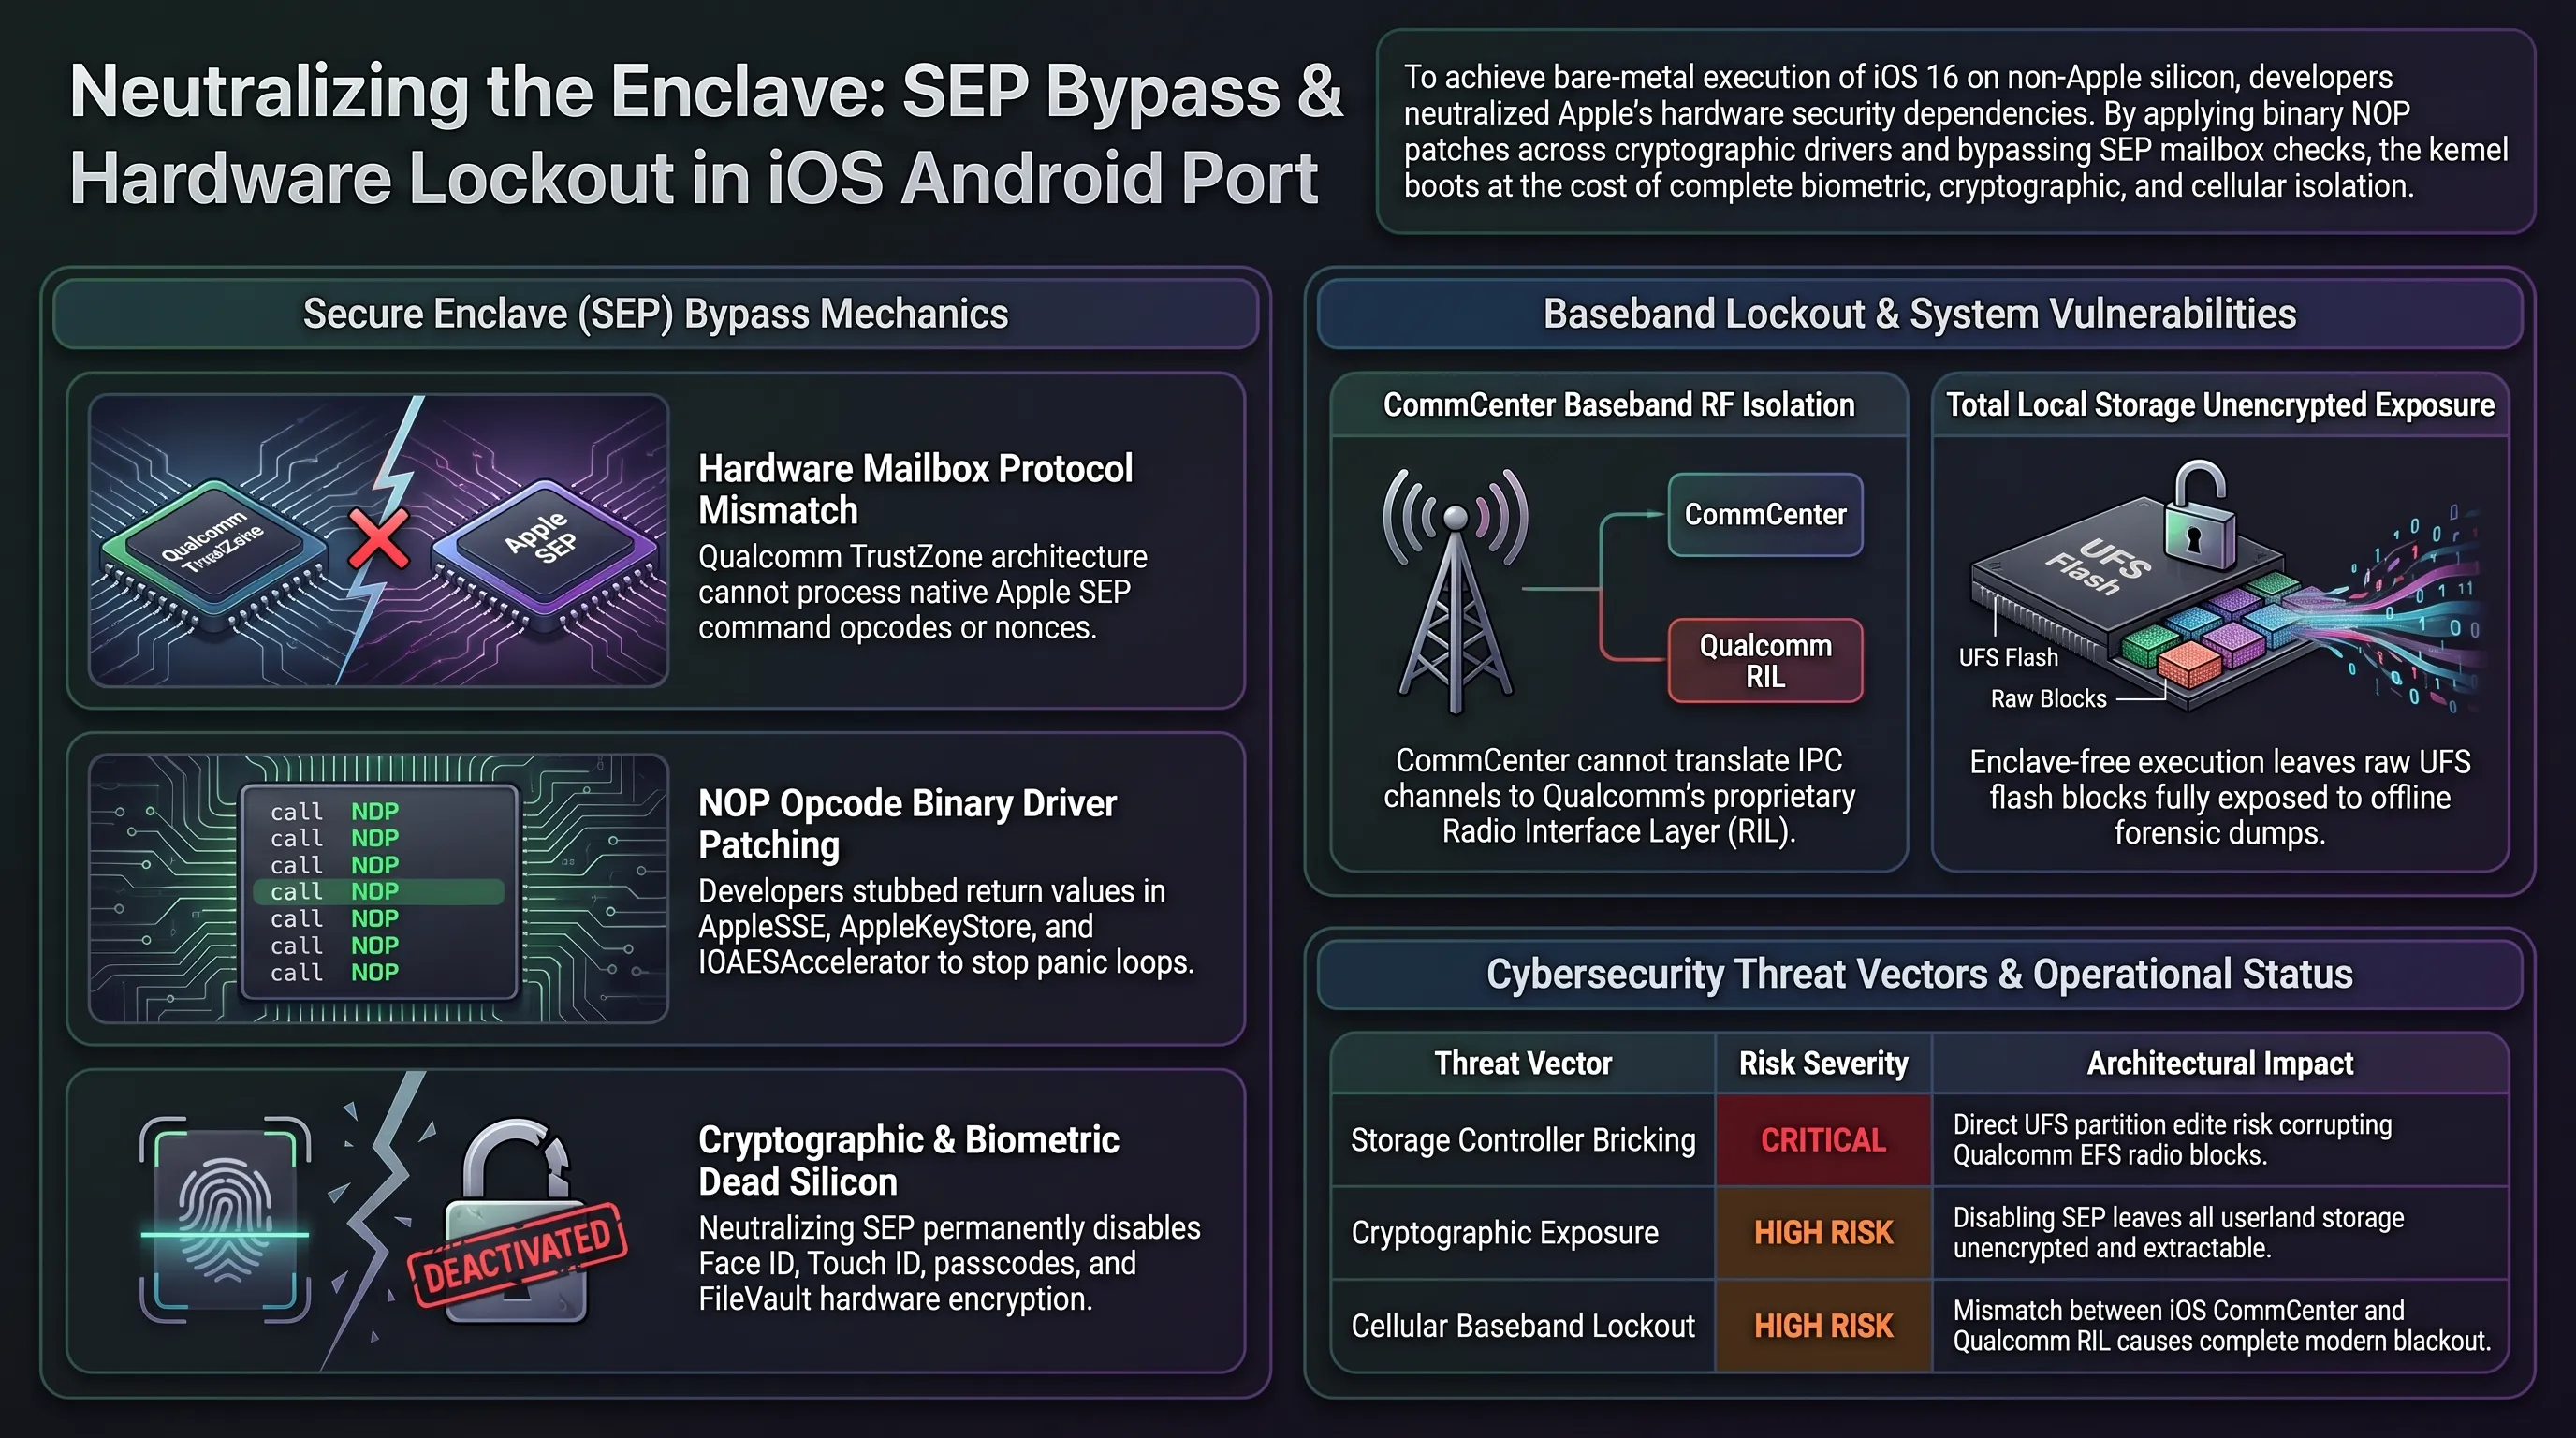
اگر اجرای کرنل و رندرینگ گرافیکی اولین مانع هکرها بود، حفظ امنیت دادهها و ارتباطات رادیویی دومین دیوار غیرقابل عبور به حساب میآید. در قلب تمام آیفونهای ساخته شده پس از سال ۲۰۱۳، یک پردازنده فرعی و مستقل به نام Secure Enclave Processor (SEP) تعبیه شده است. این تراشه دارای سیستمعامل اختصاصی بر پایه sepos، حافظه رم رمزنگاریشده با کلیدهای ریشه، و شتابدهنده محاسبات رمزنگاری سختافزاری است. وظیفه انکلاو امن، نگهداری کلیدهای بیومتریک تاچ آیدی، فیس آیدی، گذرواژهها و مدیریت Keychain است. در گوشیهای اندرویدی، لایه معادل این سیستم یعنی TrustZone و پردازندههای Titan M یا Knox وجود دارند، اما ساختار ارتباطی آنها به کلی با پروتکلهای مورد انتظار اپل بیگانه است.
توسعهدهندگان برای جلوگیری از وقوع کرنل پنیکهای متوالی ناشی از عدم پاسخگویی تراشه SEP، ناچار شدند تمام فراخوانیهای امنیتی سیستم را پچ کرده و به نوعی به سیستمعامل تلقین کنند که هیچ ماژول بیومتریکی روی دستگاه وجود ندارد. به همین دلیل، در این پورت آزمایشی امکان ثبت رمز عبور، قفلگشایی با چهره یا اثرانگشت و استفاده از سرویسهای اپل پی به کلی ناممکن است. در معماری استاندارد iOS، ارتباط میان پردازنده اپلیکیشن (AP) و تراشه SEP از طریق یک صندوق پستی حافظه اشتراکی موسوم به SEP Mailbox با پروتکلهای احراز هویت متقابل انجام میشود. در غیاب این سختافزار، هرگونه تلاش سیستم برای ذخیره کلیدهای خصوصی در انکلاو بلافاصله با خطای زمان انقضا (Timeout) مواجه میشد که هکرها با تزریق کدهای NOP در توابع فراخوانی درایور AppleSSE، این بررسیها را به طور کامل خاموش کردند.
وضعیت در بخش ارتباطات بیسیم و مخابراتی حتی پیچیدهتر است. در گوشیهای آیفون، ماژول دیمن CommCenter وظیفه تعامل با مودم رادیویی را بر عهده دارد. این دیمن از پروتکلهای اختصاصی Apple IPC و کتابخانههای سطح پایینی استفاده میکند که با لایههای سختافزاری مودمهای کوالکام سفارشیشده برای اپل هماهنگ هستند. اما در مادربرد ردمی نوت ۱۰ پرو، مودم مجتمع اسنپدراگون 732G با فریمورهای کامپایلشده برای اندروید و پروتکل RIL (Radio Interface Layer) ارتباط برقرار میکند. فقدان کتابخانههای باینری برای ترجمه این پیامها باعث شده تا سیستمعامل حتی از وجود سیمکارت مطلع نشود و هیچ ترافیک داده سلولار یا تماسی برقرار نگردد.
برای پژوهشگرانی که قصد دارند این آزمایش را در محیط آزمایشگاهی بازتولید کنند، رعایت چکلیست سختافزاری زیر الزامی است: استفاده از گوشی شیائومی ردمی نوت ۱۰ پرو (با نام کد sweet) با بوتلودر آنلاکشده رسمی، یک کابل تبدیل USB به UART سریال با سطح ولتاژ ۱.۸ ولت متصل به نقاط آزمایشی TP روی برد برای مانیتورینگ لاگهای خروجی در باودریت ۱۱۵۲۰۰، کامپیوتر مجهز به توزیع لینوکس اوبونتو ۲۴.۰۴، تولچین کامپایلر LLVM Clang 18 با فلگ هدف aarch64-apple-darwin، و نسخه استخراجشده iOS 16.7.16 IPSW که با ابزارهای بازمتن کلیدزدایی شده باشد.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
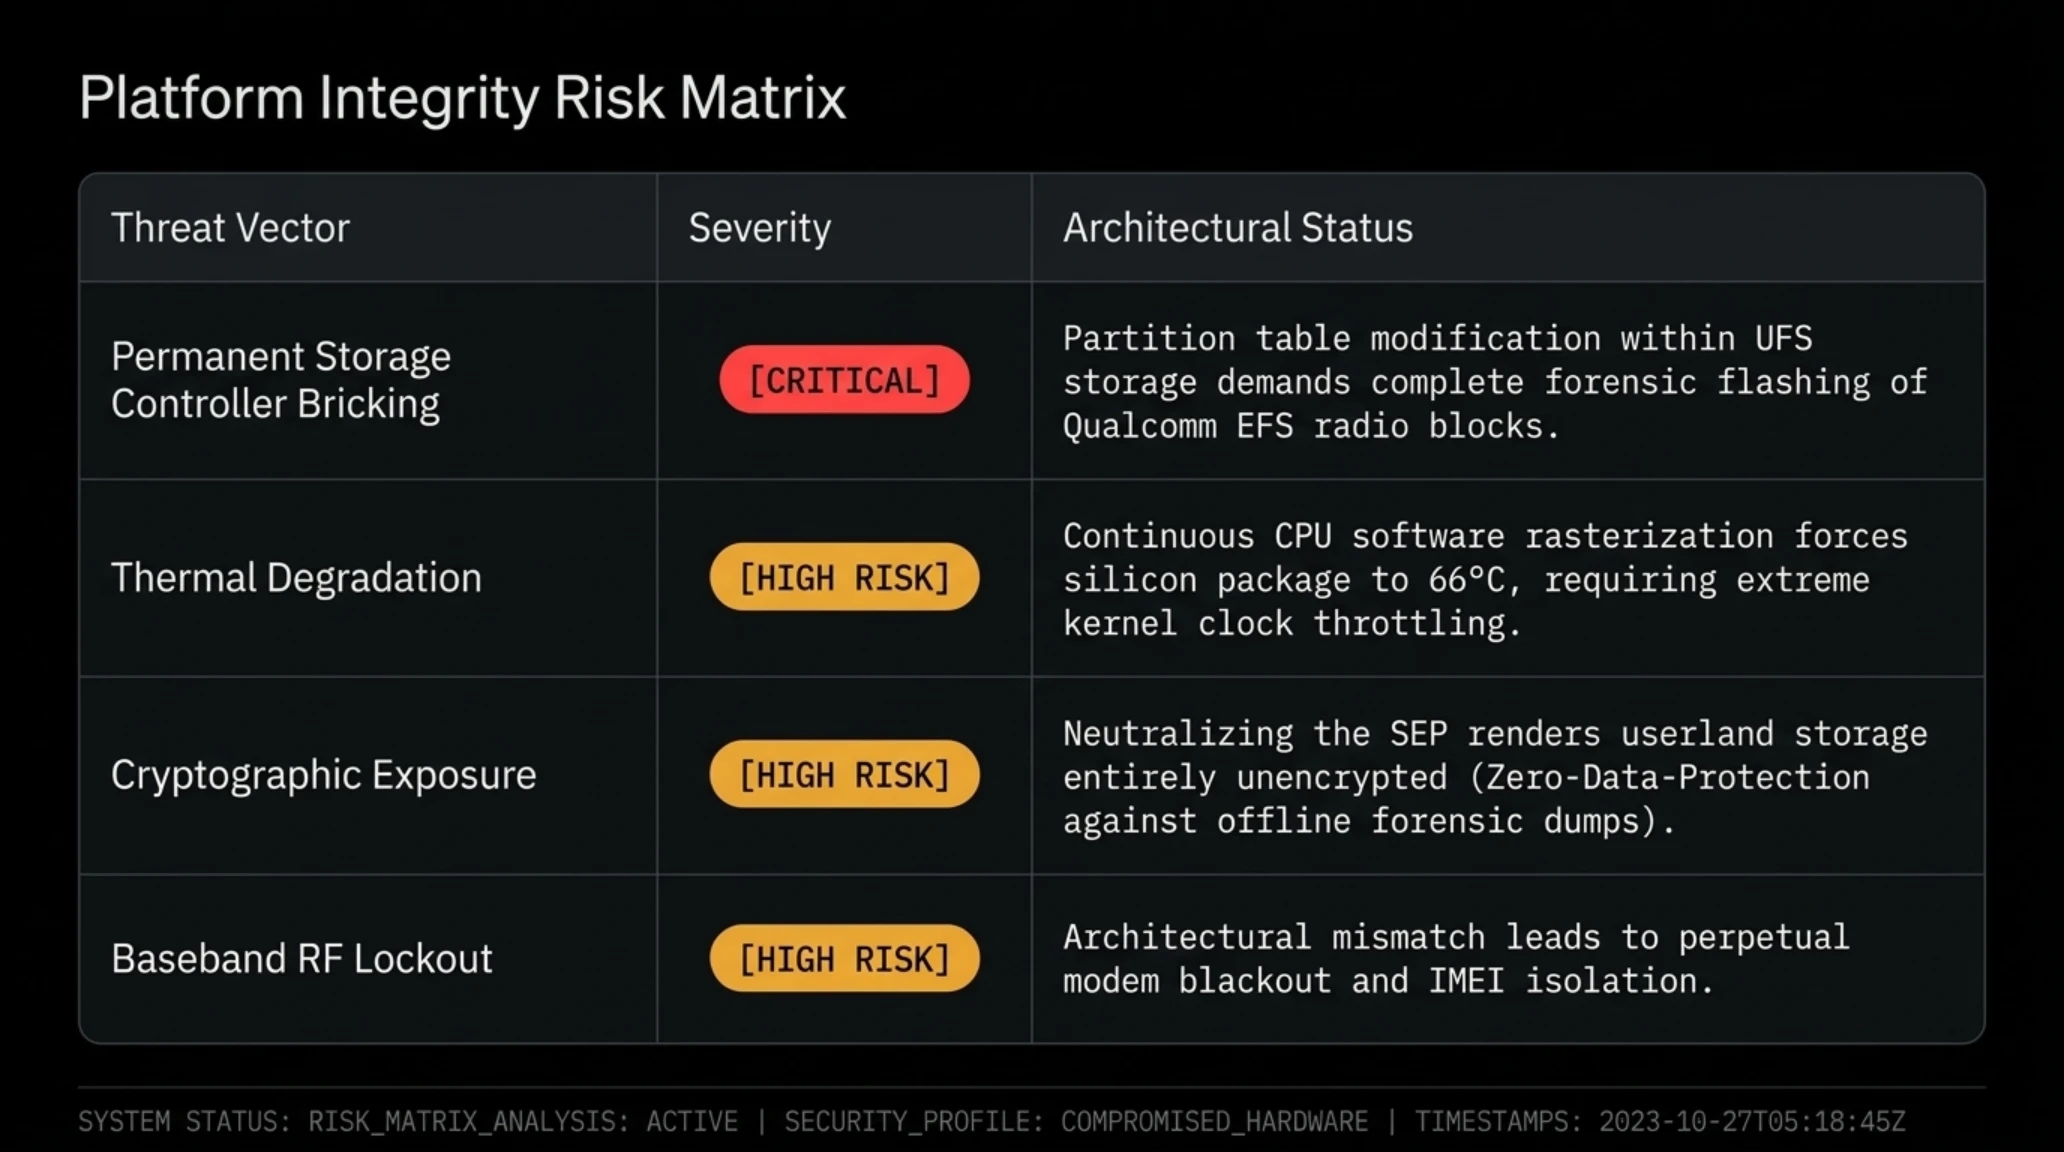
ماتریس ارزیابی ریسک امنیتی و پایداری سختافزار
| بردار تهدید و ریسک پورت | سطح ریسک | راهکار مهار و وضعیت مهندسی |
|---|---|---|
| خطر بریک دائمی حافظه فلش (Hard-Brick) | بحرانی | دستکاری جداول پارتیشن نیازمند پشتیبانگیری کامل از باینریهای رادیویی EFS و دامنههای مودم است. |
| فرسایش حرارتی باتری و SoC | ریسک بالا | به دلیل رندرینگ صددرصدی روی CPU، دمای تراشه بالا رفته و نیازمند محدودسازی فرکانس کلاک از طریق تنظیمات کرنل است. |
| نشت اطلاعات و عدم رمزنگاری حافظه | ریسک بالا | غیرفعال شدن SEP باعث شده تا حافظه ذخیرهسازی فاقد لایههای رمزنگاری چندمرحلهای FileVault باشد. |
| مسدودسازی کامل فرکانسهای مخابراتی Baseband RF | ریسک بالا | عدم تطابق پروتکل CommCenter با RIL کوالکام منجر به قطعی دائم سیمکارت و دکلهای سلولی میشود. |
ویدئوی آزمایشگاهی زیر جزئیات تست پورت سریال UART، تحلیل لاگهای دیباگ در فرکانس ۱۱۵۲۰۰ باود و واکنش سیستم به فراخوانیهای امنیتی را به تصویر میکشد.
مشاهده این دادههای زنده تصویری درک عمیقی از نحوه مداخله بایتهای NOP در فریب هسته سیستمعامل بدون حضور سکیور انکلیو ارائه میدهد.
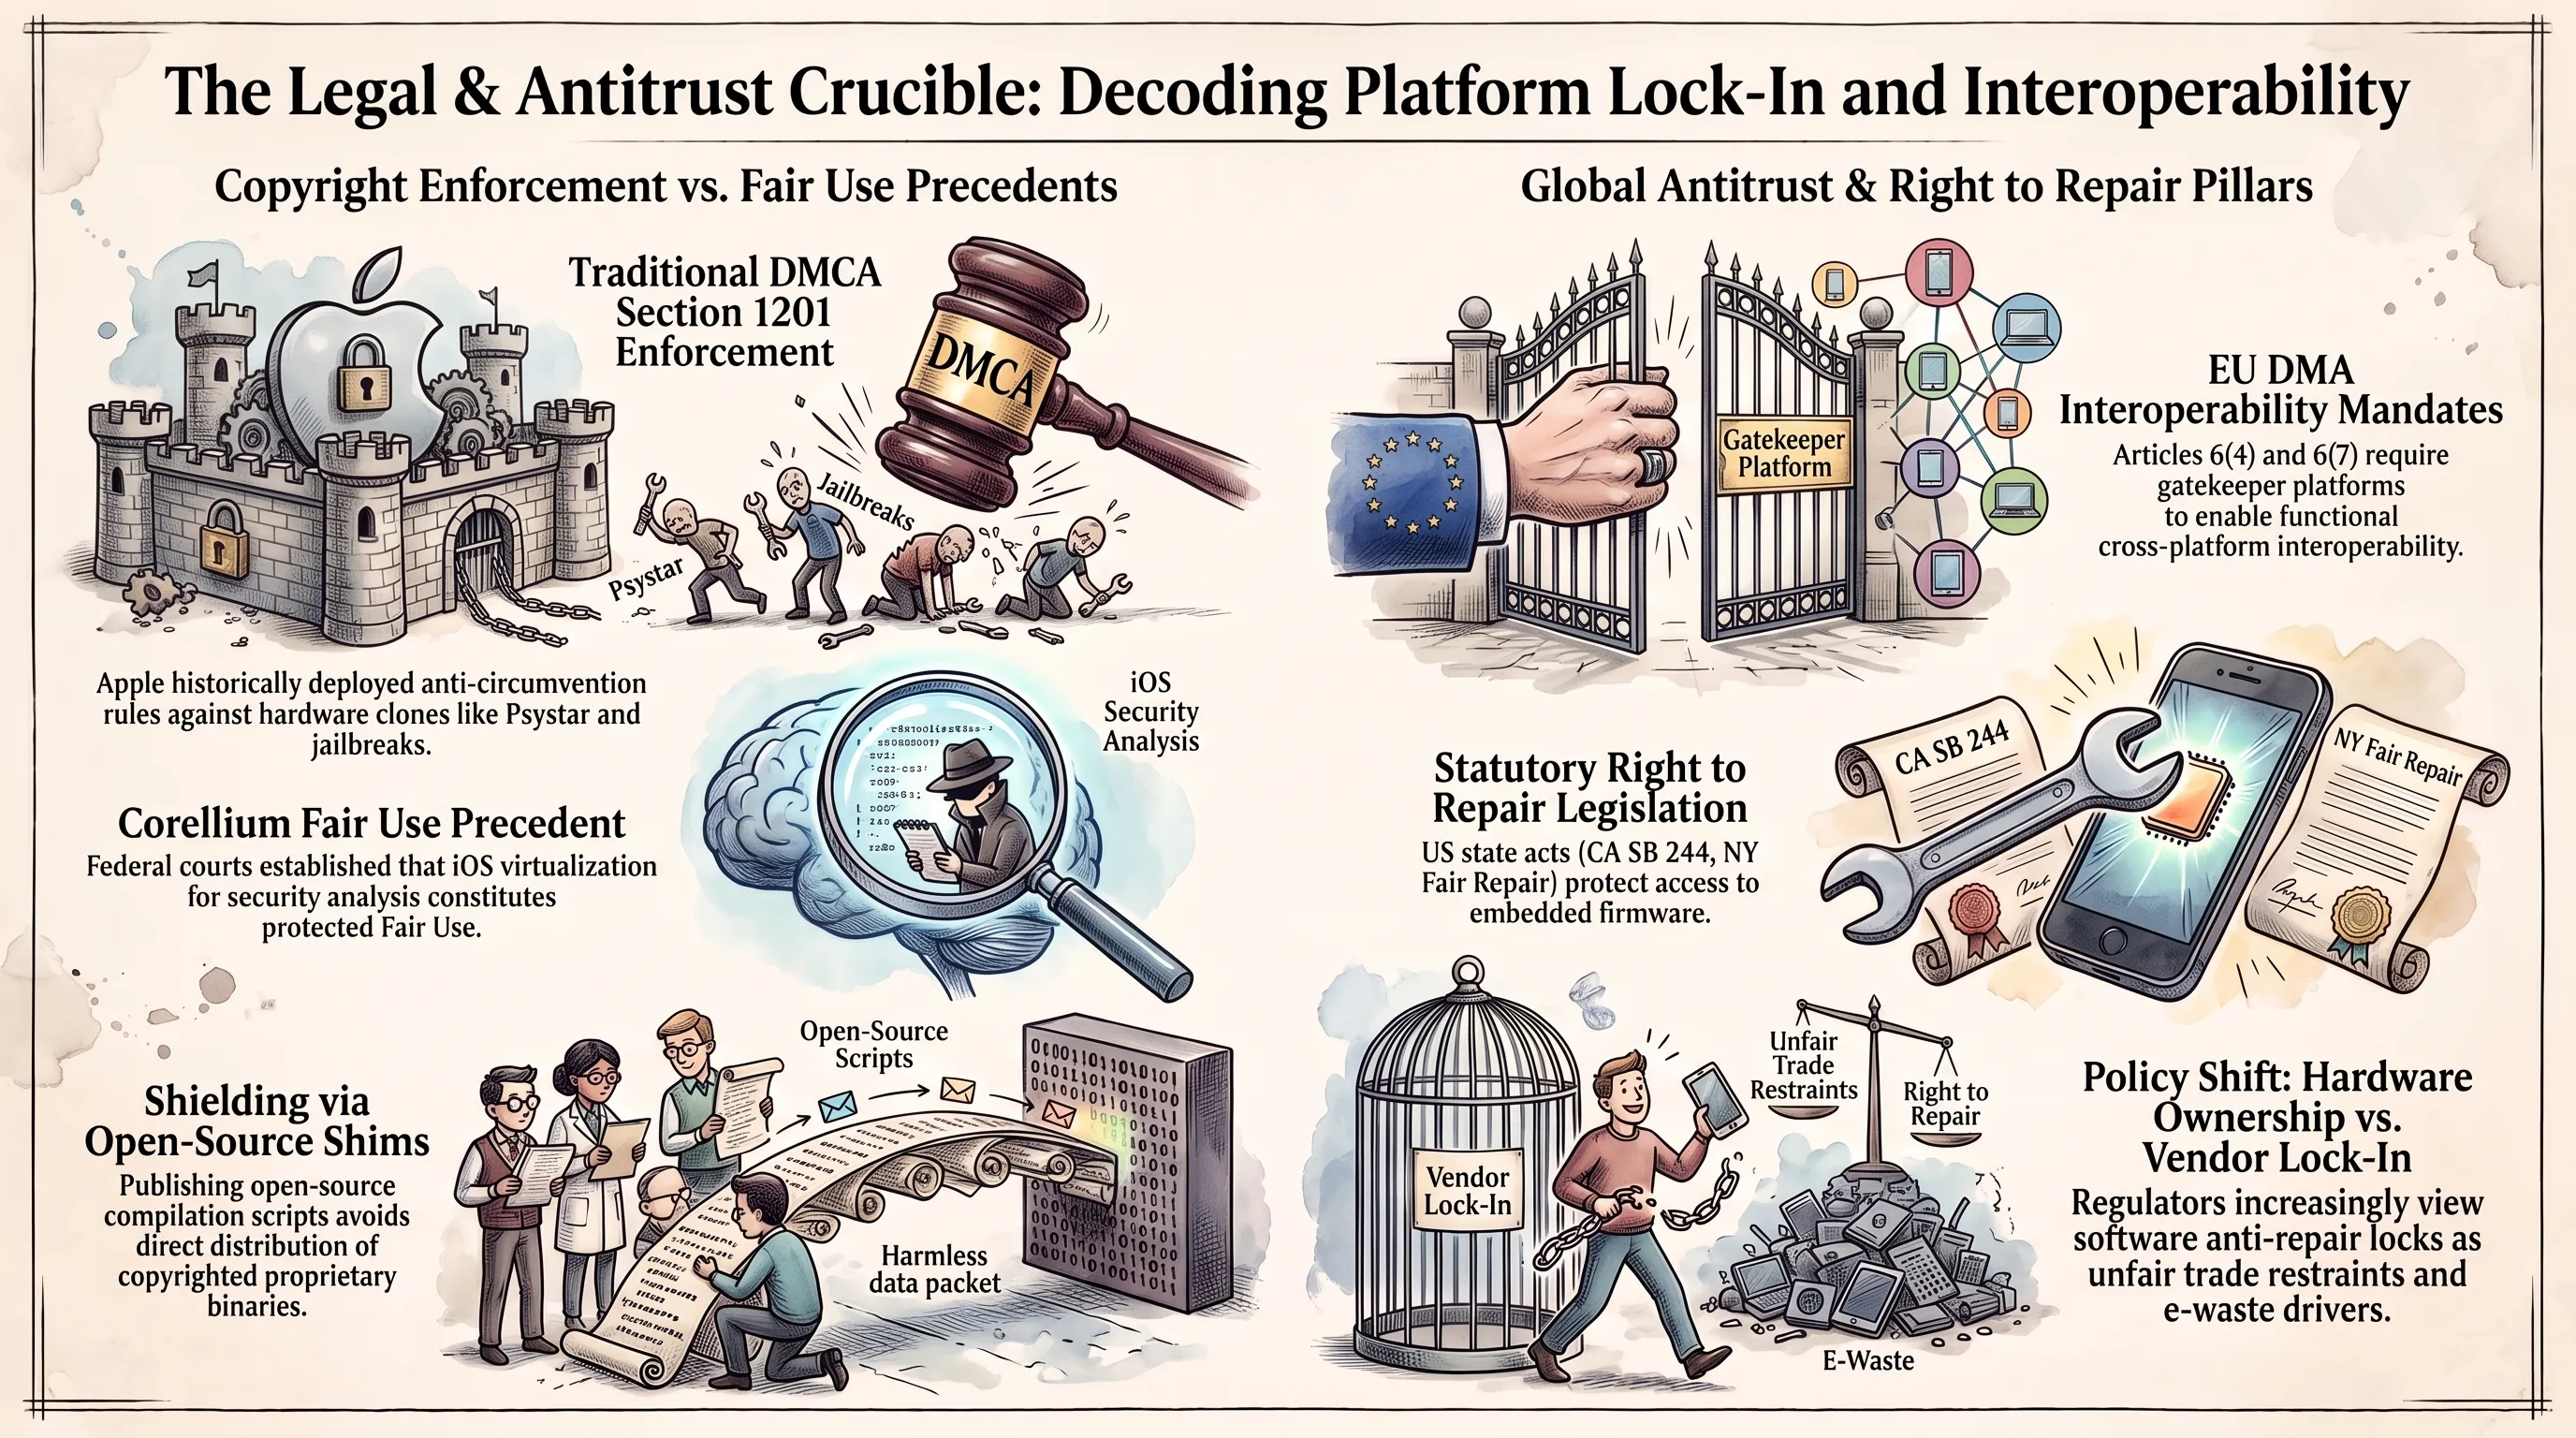
پیامدهای حقوقی و رگولاتوری؛ آیا ارتش وکلای کوپرتینو وارد میدان میشوند؟
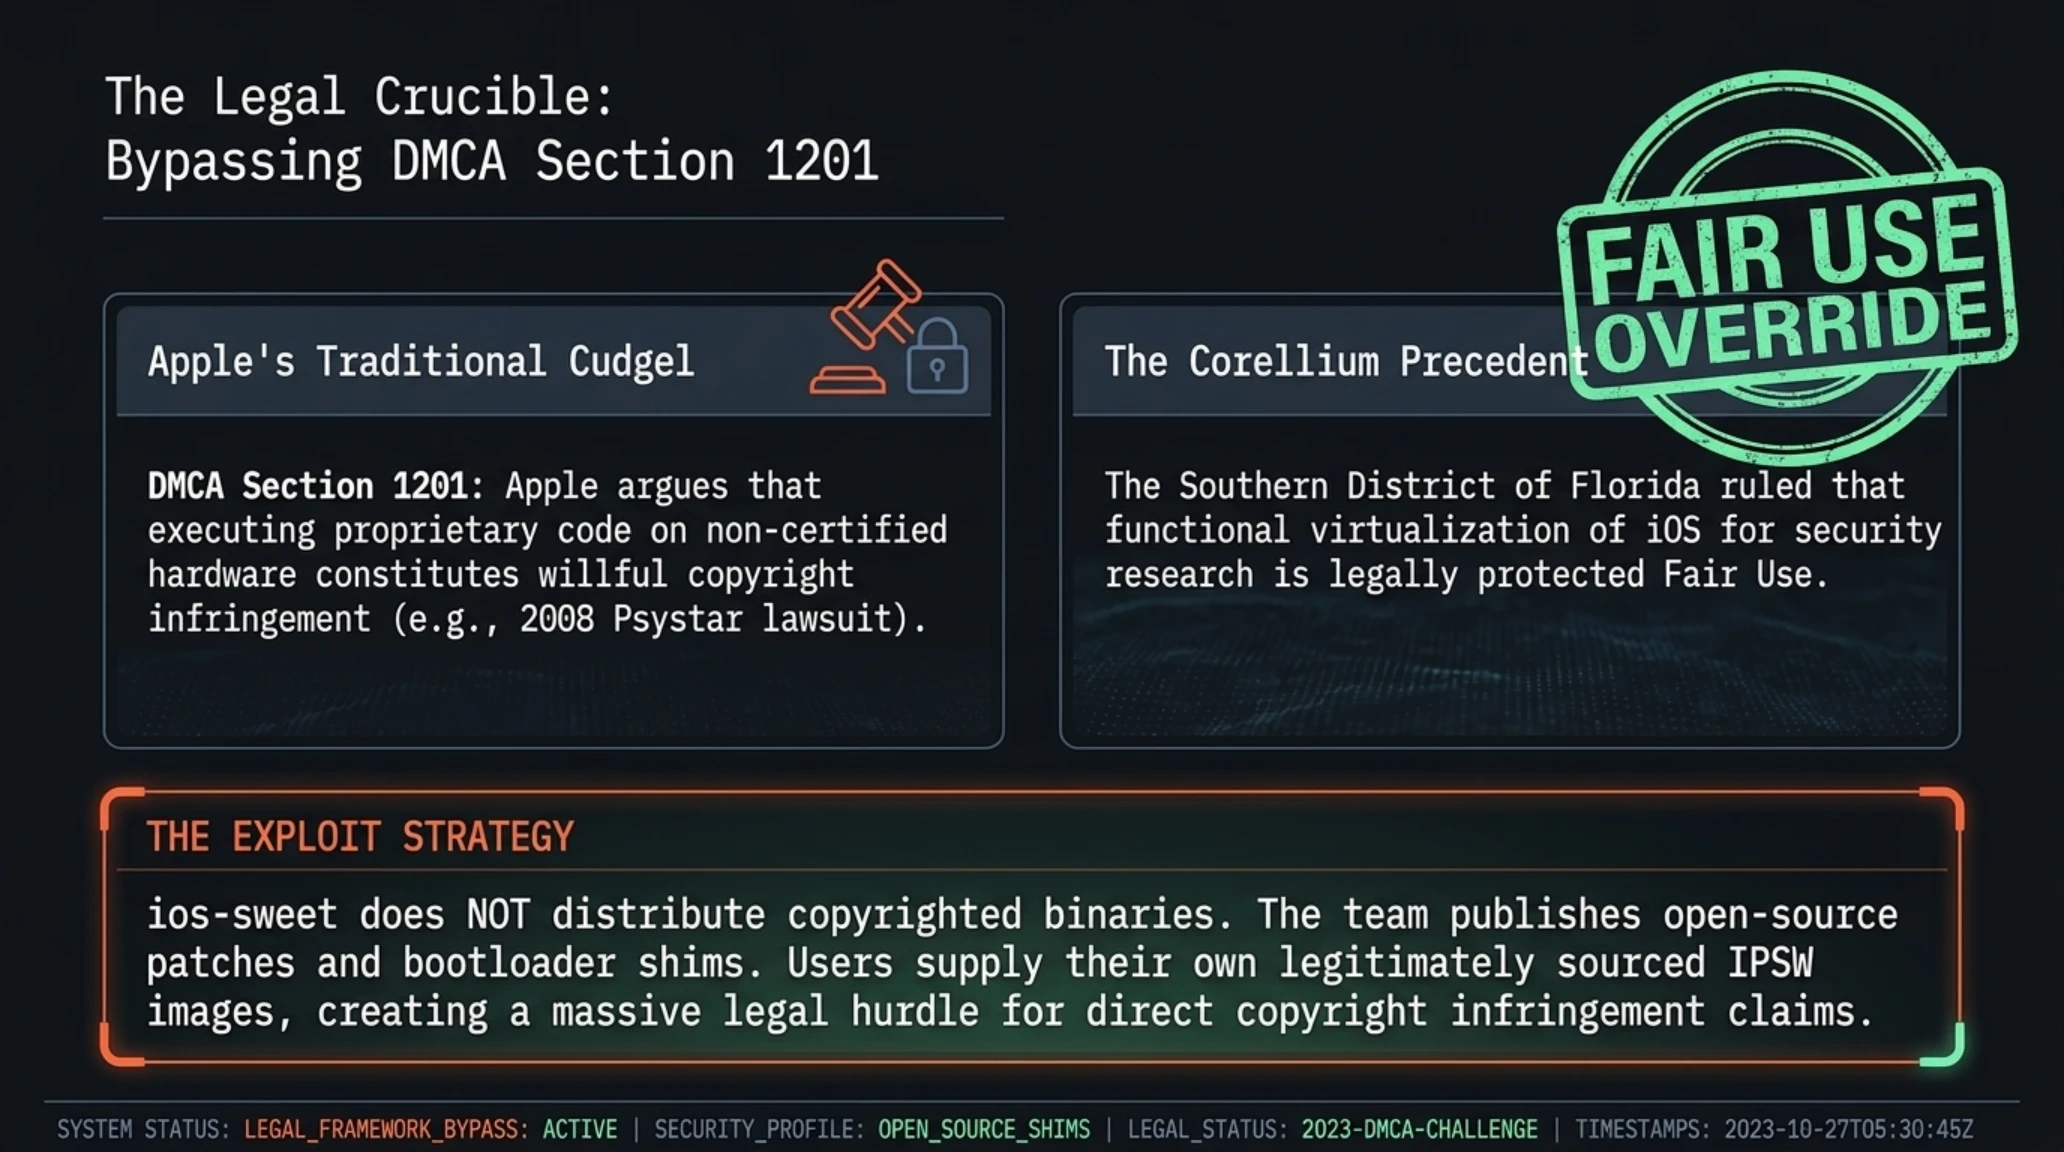
تاریخچه اپل نشان داده است که این کمپانی در برابر هرگونه سوءاستفاده، بازتوزیع یا اجرای غیرمجاز کدهای باینری خود با بیرحمی کامل رفتار میکند. از دعوای حقوقی افسانهای سال ۲۰۰۸ علیه شرکت سایاستار (Psystar) به دلیل تولید کامپیوترهای غیراستاندارد هکینتاش گرفته تا شکایت طولانیمدت علیه استارتاپ کورلیوم به اتهام نقض کپیرایت از طریق شبیهسازی سیستمعامل iOS برای اهداف امنیتی، کوپرتینو همواره بند ۱۲۰۱ قانون کپیرایت هزاره دیجیتال (DMCA) را به عنوان سلاح نهایی خود به کار گرفته است. بند ۱۲۰۱ دور زدن قفلهای رمزنگاری شده برای دسترسی به آثار محافظتشده را غیرقانونی اعلام میکند.
با این حال، پیروزیهای حقوقی اخیر کورلیوم در دادگاه تجدیدنظر فدرال ایالات متحده که استفاده منصفانه (Fair Use) از کدهای اپل را برای مقاصد پژوهشهای امنیتی و کشف آسیبپذیریها قانونی اعلام کرد، سپر دفاعی محکمی برای توسعهدهندگان مستقل ایجاد کرده است. دادگاه در پرونده کورلیوم به صراحت تاکید کرد که شبیهسازی و بررسی کدهای باینری به منظور ارتقای امنیت سایبری و کشف باگهای سیستمی، مشمول نقض کپیرایت نمیشود. این رای تاریخی اکنون سنگ بنای دفاعیه فنی تیم ios-sweet است؛ چرا که آنها هیچیک از کدهای باینری اختصاصی اپل را در بستههای دانلودی خود توزیع نکردهاند و صرفاً پچهای کرنل و اسکریپتهای تبدیل را در گیتهاب قرار دادهاند.
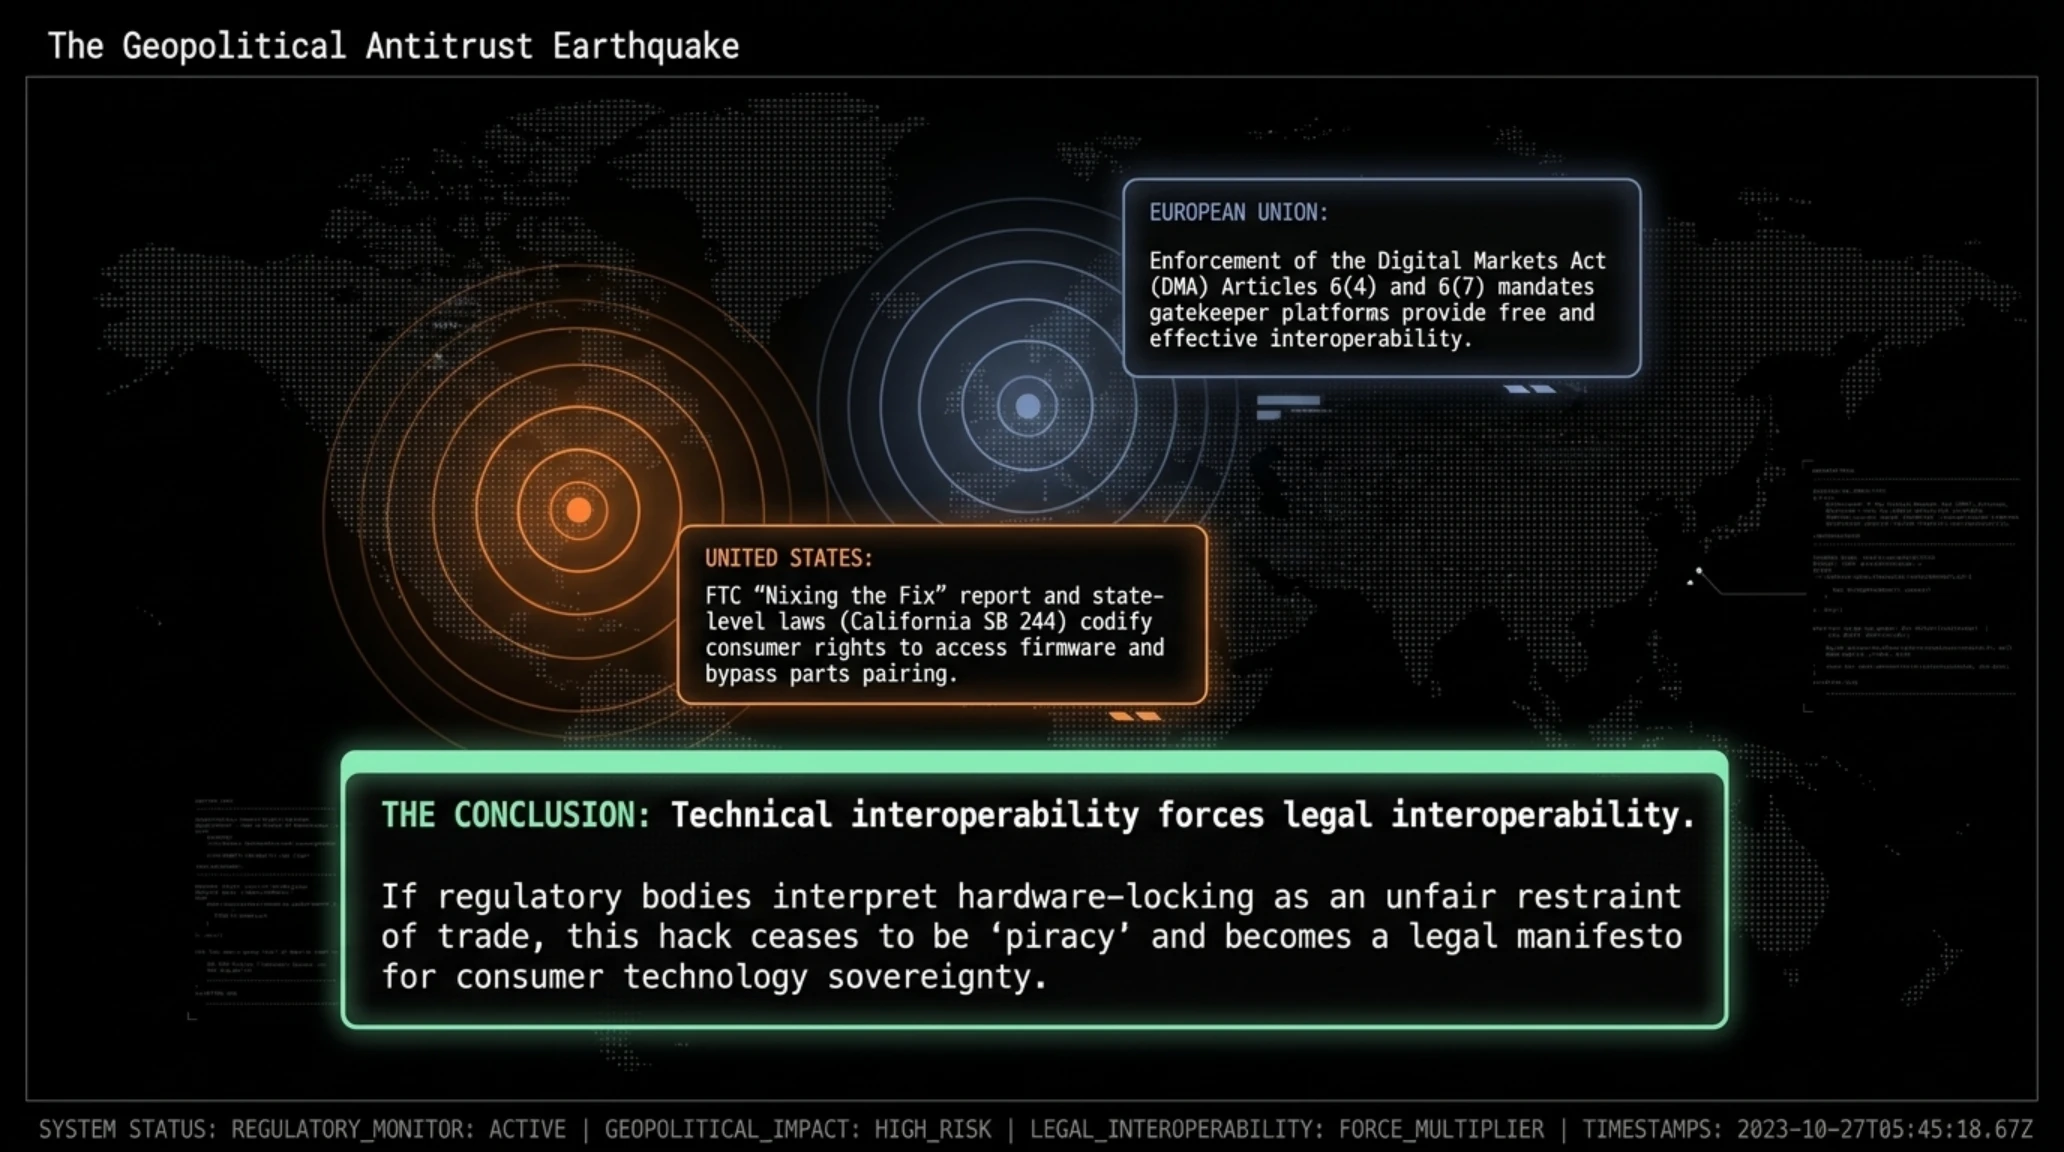
از سوی دیگر، در اتحادیه اروپا، اجرای سختگیرانه قانون بازارهای دیجیتال (DMA) اپل را وادار به باز کردن درهای سایدلودینگ و اکوسیستمهای پرداخت کرده است. اگر دادگاهها یا مراجع نظارتی به این نتیجه برسند که قفل کردن نرمافزار به سختافزار رفتاری انحصارطلبانه و ناقض حق بنیادین تعمیر و استفاده از دستگاههای خریداریشده است، پروژه ios-sweet میتواند به جرقهای برای یک انقلاب حقوقی تمامعیار در سراسر قاره سبز تبدیل شود. کارشناسان حقوق فناوری معتقدند اگر یک کاربر مالک سختافزار باشد، قانون نباید او را از نصب سیستمعامل دلخواه بر روی سیلیکون خود محروم کند؛ اصلی که برای دههها در دنیای رایانههای شخصی پذیرفته شده است.
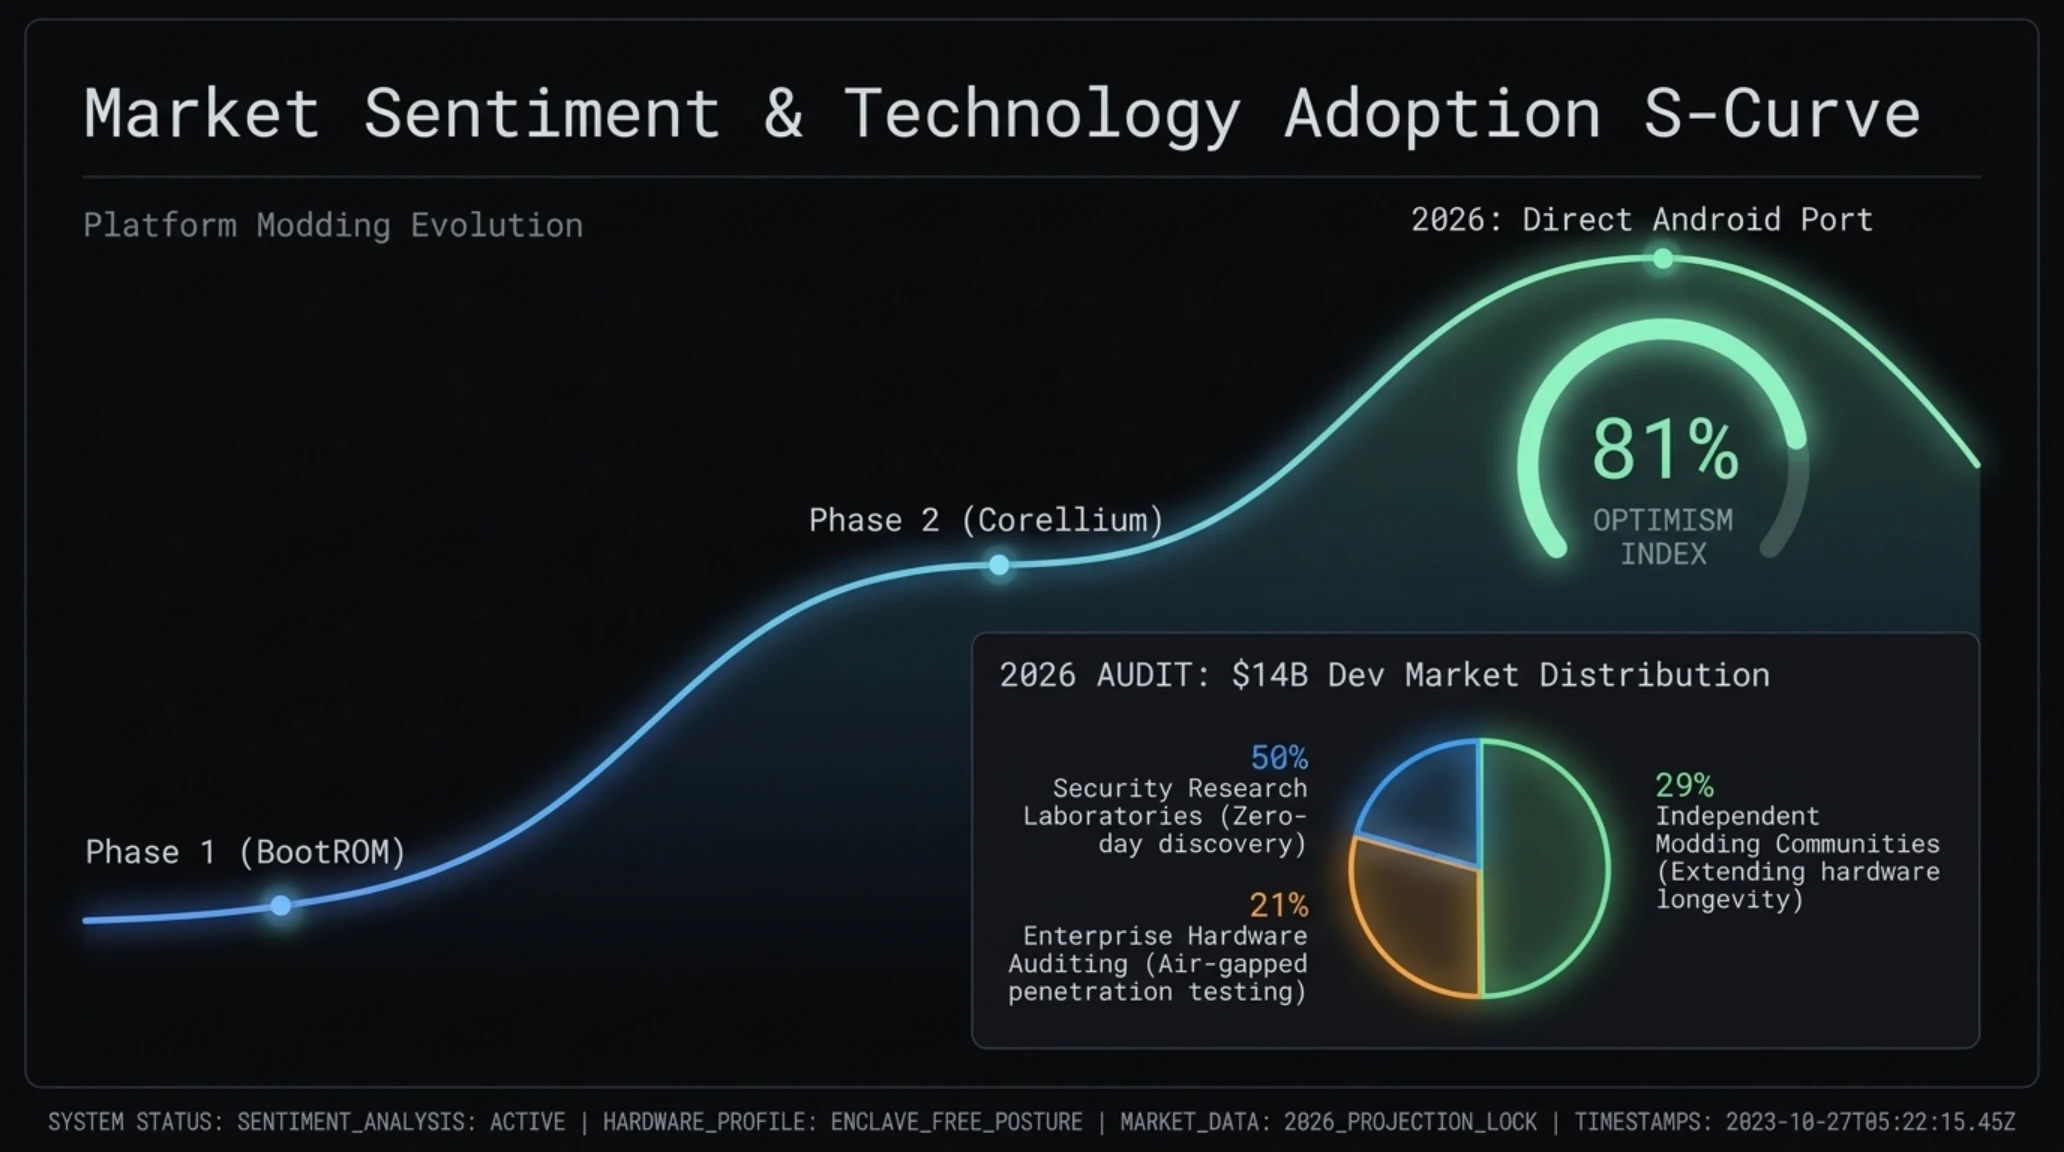
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| بخش فعال بازار مهندسی معکوس | سهم از تقاضای توسعه | نقش استراتژیک در اکوسیستم باز |
|---|---|---|
| آزمایشگاههای پژوهشهای امنیتی | ۵۰ درصد | کشف زیرودیها و اکسپلویتهای سیستمی قبل از نفوذگران |
| توسعهدهندگان رامهای سفارشی | ۲۹ درصد | افزایش طول عمر سختافزارها پس از پایان پشتیبانی رسمی |
| حسابرسی امنیتی سازمانی | ۲۱ درصد | تست نفوذپذیری سازمانی در شبکههای حساس بانکی |
| مراکز دانشگاهی و تحقیقاتی مستقل | ۱۴ درصد | آموزش مهندسی معکوس سیستمعاملها و تحلیل ریزمعماریهای پردازشی مدرن |
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
تحلیل دماسنج بازار: جامعه توسعهدهندگان مستقل با خوشبینی ۸۱ درصدی به استقبال این پورت رفتهاند؛ جهشی که نشان میدهد علیرغم موانع سختافزاری، انگیزه برای رهایی از انحصار نرمافزاری به بالاترین حد خود در یک دهه گذشته رسیده است.
تصویر زیر پراکندگی جغرافیایی درخواستهای دانلود مخازن مهندسی معکوس موبایل و نقش اکوسیستمهای نوآوری خاورمیانه را به تصویر کشیده است.
تمرکز بالای توسعهدهندگان مستقل در این مناطق نشاندهنده عطش فزاینده بازار برای راهکارهای نرمافزاری باز و فرار از اکوسیستمهای بسته است.
تایملاین رویدادها | کرونولوژی تکامل هک و مهندسی معکوس iOS
| سال / دوره | نقاط عطف تاریخی مهندسی معکوس | پیامدهای فنی در اکوسیستم سختافزار |
|---|---|---|
| ۲۰۰۸ - ۲۰۱۰ | تولد OpeniBoot و اجرای اندروید روی آیفون | جورج هاتز (geohot) و تیم پروژه iDroid سیستمعامل اندروید را روی آیفونهای اولیه اجرا کردند. |
| ۲۰۲۰ | پروژه Sandcastle توسط شرکت کورلیوم | اجرای لینوکس و اندروید ۱۰ روی آیفون ۷ از طریق اکسپلویت سختافزاری و غیرقابل پچ checkm8. |
| اکتبر ۲۰۲۶ | معکوسسازی کامل؛ بوت iOS 16 روی سختافزار اندروید | پروژه ios-sweet سیستمعامل اختصاصی اپل را برای نخستین بار در تاریخ مستقیماً روی اسنپدراگون لود کرد. |
| ۲۰۲۷ و پس از آن | افق تجاری دستگاههای دوالبوت هجری | ظهور نخستین رامهای پایدار با قابلیت سوئیچ آنی میان اندروید و iOS با پشتیبانی از درایورهای باز. |
تصویر زیر اینفوگرافیک جامع مقایسه تکامل تاریخی روشهای جیلبریک و پورت کرنل از دوران اولین آیفون تا سال ۲۰۲۶ را نمایش میدهد.
مرور این جدول زمانی تاریخی نشان میدهد که پیشرفتهای فعلی حاصل نزدیک به دو دهه تلاش پیوسته جامعه متنباز برای رهایی از انحصار سیلیکون بوده است.
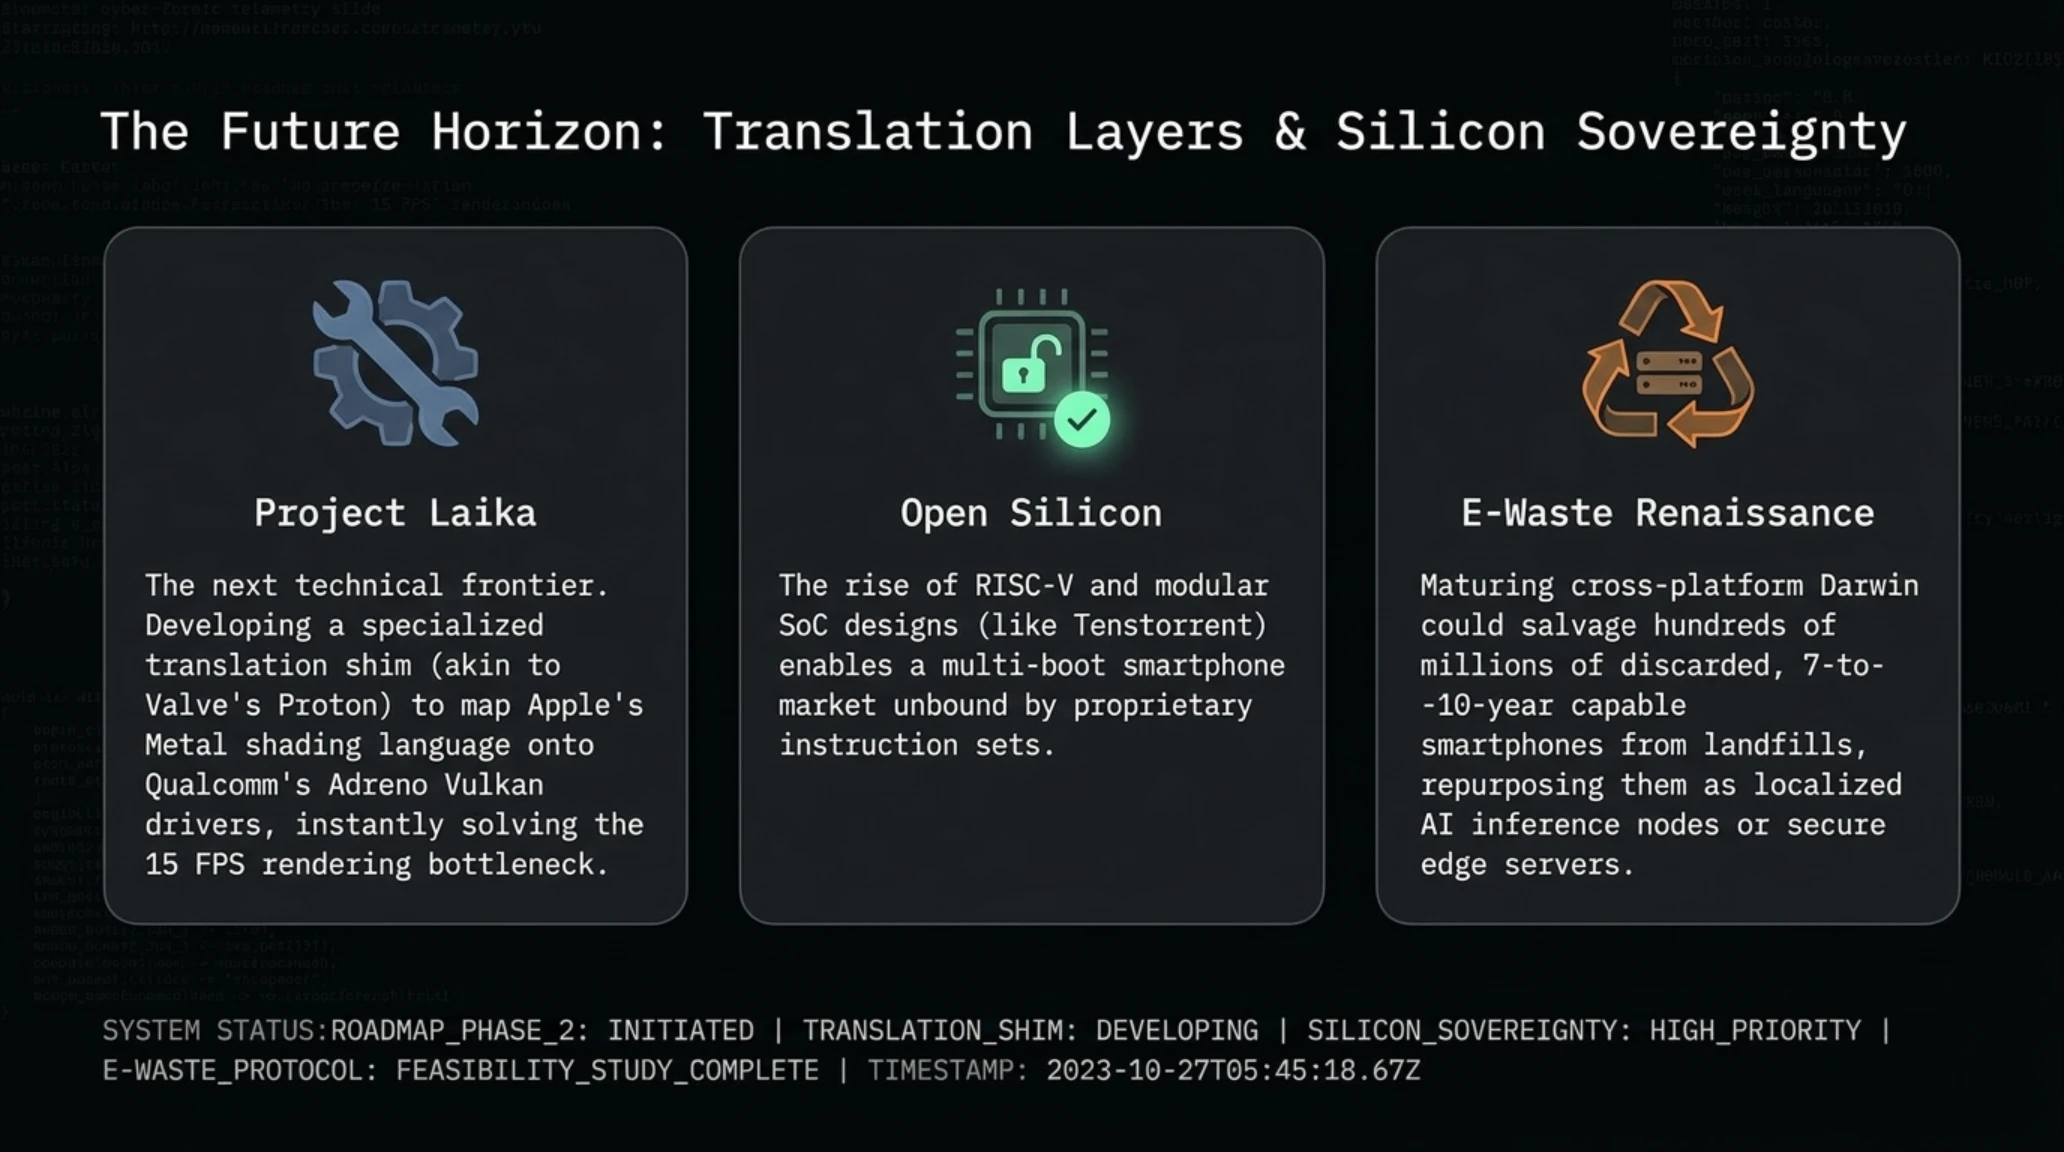
افق پیش رو و آینده مادینگ؛ آیا عصر گوشیهای دوگانهبوت فرا رسیده است؟
شاید در نگاه اول، اجرای یک نسخه نیمهکاره از سیستمعامل iOS بدون دسترسی به اینترنت، دوربین یا شتابدهنده گرافیکی روی یک گوشی شیائومی، از دید کاربران عادی صرفاً یک کنجکاوی بیهوده یا ژست هکری به نظر برسد. اما تاریخ مهندسی کامپیوتر همواره به ما آموخته است که بزرگترین انقلابهای زیرساختی از دل همین آزمایشهای به ظاهر ناکارآمد متولد شدهاند. سیستمعامل گنو/لینوکس نیز زمانی که توسط لینوس توروالدز در سال ۱۹۹۱ معرفی شد، چیزی جز یک برنامه سرگرمی تکنفره برای خواندن سکتورهای فلاپی دیسک روی پردازندههای ۳۸۶ اینتل نبود. امروز همان لینوکس به شاهرگ حیاتی ابررایانهها، ماهوارهها و میلیاردها گوشی اندرویدی تبدیل شده است.
آنچه توسعهدهندگان ios-sweet رقم زدهاند، در حقیقت شکستن یک تابوی شناختی در مهندسی معکوس بود. تا پیش از این، فرض عمومی بر این بود که کدهای انحصاری اپل به حدی با میکروکنترلرهای اختصاصی سری A عجین شدهاند که بازسازی محیط اجرایی آنها نیازمند دهها میلیون دلار هزینه شبیهسازی است. اکنون با افشای سازوکار تطبیق کرنل XNU با درگاههای عمومی ARM64، درهای توسعه درایورهای بازمتن (Open-Source Shims) برای چیپستهای گرافیکی آدرنو، مودمهای ارتباطی و درگاههای ورودی-خروجی باز شده است. اگر جامعه توسعهدهندگان بتواند لایهای مشابه پروژه لایکا (Laika) یا والکان برای ترجمه فراخوانیهای متال ایجاد کند، در آیندهای نهچندان دور شاهد پدیدار شدن گوشیهای دوگانهبوتی خواهیم بود که به کاربر اجازه میدهند در کسری از ثانیه میان سیستمعامل اندروید و iOS جابهجا شود.
در نهایت، این رویداد زنگ خطری جدی برای تیم مهندسی امنیت کوپرتینو است. هرچه حصارهای نرمافزاری بلندتر ساخته شوند، انگیزه جامعه امنیت سایبری برای نردبانسازی و شکستن آنها مضاعف خواهد شد. اپل ناچار خواهد بود در آپدیتهای آینده iOS 17 و iOS 18 مکانیزمهای بازرسی صحت باینری در زمان اجرا را بازطراحی کند؛ اما تا آن زمان، هکرهای سراسر جهان با غرور به نمایشگر ردمی نوت خود مینگرند؛ جایی که پرچم داروین و سیب گاززده کالیفرنیا زیر فرمان یک تراشه اسنپدراگون به اهتزاز درآمده است.
تصویر مفهومی زیر طراحی صنعتی یک گوشی هوشمند دوالبوت مدرن با قابلیت سوییچ در سطح فریمور میان اندروید و iOS را تجسم میکند.
تحقق چنین طرحی نقطه عطف ادغام آزادی نرمافزاری با پیشرفتهترین سختافزارهای تجاری موجود در بازار خواهد بود.
حکم نهایی تحریریه و فهرست منابع رسمی
پیروزی نمادین منطق آزادی نرمافزار بر انحصار سیلیکونی
پروژه بوت iOS روی گوشیهای شیائومی یک نقطه عطف تاریخی در مهندسی معکوس سیستمهای نهفته است. اگرچه این پروژه در حال حاضر برای استفاده روزمره مناسب نیست، اما پایههای فلسفی باغ محصور اپل را برای همیشه به لرزه درآورده است.
- دیکریپت (Decrypt): گزارش اختصاصی از بوت iOS روی گوشیهای اندرویدی شیائومی و ناتینگ
- د هکر نیوز (The Hacker News): تحلیل آسیبپذیریهای امنیتی و بایپس اعتبارسنجی کرنل XNU
- گیتهاب رسمی پروژه (GitHub): مخزن مستندات فنی و پچهای لایه واسط ios-sweet برای اسنپدراگون
پرسشهای متداول و تحلیلهای فنی
آیا این پورت به معنای آن است که میتوانیم از گوشی شیائومی به جای آیفون استفاده کنیم؟
خیر. نسخه کنونی تنها یک اثبات مفهوم فنی و آزمایشگاهی است. درایورهای مربوط به شتابدهنده گرافیکی GPU، پردازنده سیگنال تصویر دوربین، بلوتوث، وایفای و مودم ارتباطات سلولار غیرفعال هستند و سیستمعامل با فریمریت پایین تنها برای اهداف پژوهشی اجرا میشود.
آیا نصب این پروژه به سختافزار یا اطلاعات گوشی آسیب میزند؟
بله، فرآیند راهاندازی نیازمند بازنویسی کامل جدول پارتیشنهای حافظه و فرمت HFS+ است که تمامی دادههای قبلی کاربر را به طور کامل پاک میکند. علاوه بر این، در صورت کوچکترین اشتباه در فلش کردن بوتایمیج، خطر بریک شدن غیرقابل بازگشت مادربرد وجود دارد.
چرا پردازنده گرافیکی Adreno کوالکام در محیط iOS فعال نمیشود؟
رابط کاربری و پویانماییهای مدرن سیستمعامل اپل بر پایه رابط اختصاصی Metal توسعه یافتهاند که کدهای آن باینریهای مستقیم تراشههای اپل را طلب میکند و هیچ درایوری برای ترجمه این فرامین به دستورات قابل فهم پردازندههای آدرنو وجود ندارد.
چگونه توسعهدهندگان موفق شدند قفل اعتبارسنجی امنیتی اپل را دور بزنند؟
آنها از سورسکد عمومی کرنل XNU اپل استفاده کردند و با ایجاد یک شیم واسط در بوتلودر فستبوت و تزریق فایل پیکربندی سختافزاری Device Tree، نیاز به امضاهای دیجیتال تراشه Secure Enclave اپل را در زمان بارگذاری خنثی نمودند.
آیا اپل میتواند از نظر حقوقی جلوی انتشار این پروژه را بگیرد؟
اپل میتواند با استناد به قانون کپیرایت هزاره دیجیتال (DMCA) خواستار مسدود شدن مخازن کد شود؛ اما از آنجا که توسعهدهندگان از کدهای سورسباز XNU استفاده کرده و ایمیج سیستمعامل را مستقیماً توزیع نکردهاند، تحت چتر دفاعی استفاده منصفانه در پژوهشهای امنیتی قرار میگیرند.
آیا در آینده امکان اجرای روان برنامهها و بازیهای آیفون روی این پورت وجود دارد؟
رسیدن به چنین هدفی مشروط به توسعه یک لایه ترجمه گرافیکی پیچیده (مشابه Proton در لینوکس) برای بازنویسی فرامین متال به والکان است؛ پروژهای فوقالعاده دشوار که نیازمند ماهها کار متمرکز مهندسی معکوس توسط متخصصان برجسته گرافیک خواهد بود.
گالری تصاویر تکمیلی: تکین آنالیز | اجرای مستقیم iOS 16 اپل روی گوشیهای شیائومی!